❌

Vue lecture

F-Droid 2.0: A new chapter for Android freedom

✇LWN
Par : jzb

The F-Droid project has announced the release of F-Droid 2.0, which is a complete redesign of the official app. Notable changes in the release include making it easier to discover and install applications, more useful app categories, improved search, and much more.

For more than a decade, F-Droid has helped people discover and install free and open source Android apps. F-Droid 2.0 builds on that foundation with a modern interface, better app discovery, improved search, and a simpler experience that works well, whether you're new to F-Droid or have been using it for years.

This isn't just a visual refresh. The user experience was redesigned to integrate smoothly with current Android patterns, like Material Design, while keeping familiar F-Droid interactions in place. Key components were reworked and rewritten using Kotlin Compose, the standard toolkit these days, creating a foundation that will help us deliver improvements more quickly in the years ahead.
  •  

Research into file-notification attacks on Linux

✇LWN
Par : jzb

Sudheendra Raghav Neela, a member of a group of researchers from Graz University of Technology, has announced the release of research into file-notification attacks that would allow spying on user activity on Android, Linux, macOS, and Windows. The group has published a paper with details on the research as well as a web site with demonstrations of the vulnerabilities.

On Linux, an attacker can use inotifywatch to monitor a directory to conduct an inter-keystroke timing attack—even if they do not have read access to the files within a directory. The group also discovered a method to conduct a UI-redress attack (or "clickjacking" attack) on KDE 5 and KDE 6 by monitoring /usr/bin/pkexec to detect when Polkit spawns an authentication prompt. An attacker could draw a fake password window on top of the real window to collect a user's credentials.

Both of these flaws are still present today, though the Linux kernel did partially mitigate the issue with a fix that was included in the 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65, and 6.18.3 kernels shipped in January. See the web site for more information and a mitigation to prevent password-prompt windows from losing focus.

  •  

[$] Listening to the radio with Rust

✇LWN
Par : daroc

Many of the transmissions sent over the radio spectrum can be decoded with a relatively cheap hardware dongle. Thomas Eckert presented at RustConf 2026 in Montreal about his hobby: decoding radio transmissions with Rust. In his presentation, he covered all of the math necessary to get started with software-defined radio, and gave demonstrations of listening to AM and FM radio, as well as decoding transmissions from aircraft transponders. His slides and example code are available on GitHub.

  •  

The Kernel Report 2026 edition

✇LWN
Par : jzb

After a two-year hiatus, LWN's Jonathan Corbet presented an updated edition of his Kernel Report at the Kernel Recipes conference. Corbet looked at what is happening in the kernel community, how it's dealing with a period of accelerated change, and where things might go in the future. Video of the talk is available on YouTube for those who'd like to tune in.

  •  

DevOps Experience Conf' : cloud souverain, observabilité et platform engineering, le 15 octobre en ligne

Kaliop organise le jeudi 15 octobre 2026, de 9h30 à 12h00, la première édition de la DevOps Experience Conf' : une matinée de conférences en ligne, gratuite et en français, consacrée au cloud souverain, à l'observabilité et au platform engineering.

Quatre sessions, six intervenants, diffusion en direct sur YouTube. Le parti pris est celui du retour d'expérience chiffré sur des plateformes réellement en production, avec les arbitrages assumés qui vont avec, plutôt qu'un tour d'horizon d'outils. Public visé : équipes IT, DevOps, SRE, architectes cloud, et celles et ceux qui pilotent une DSI.

Le programme détaillé, les intervenants et les modalités d'accès en seconde partie.

Trois questions pour une matinée

Kaliop avait réuni plus de 1 500 spectateurs sur la Headless Experience Conf', consacrée aux architectures de contenu. Cette nouvelle édition ouvre le même format aux équipes cloud, infrastructure et platform engineering, autour de trois questions :

  • la souveraineté du cloud est-elle réservée aux grands comptes et aux secteurs régulés, ou devient-elle un sujet pour tout le monde (SecNumCloud, AI Act, maîtrise des coûts, dépendance aux hyperscalers) ?
  • comment faire de l'observabilité un outil de pilotage, et pas seulement un mur d'alertes ?
  • jusqu'où laisser l'IA entrer dans les opérations, quand il s'agit de déployer en production ?

Le programme

9h30, Cloud souverain : à qui ça s'adresse et comment le déployer, en toute maîtrise ?

Il y a dix ans, le cloud souverain n'intéressait personne. Le marché et la maturité ont évolué depuis. Est-ce pour autant l'apanage des grands groupes et des secteurs sensibles (public, banque, santé) ? Quels prérequis pour migrer, à quel coût et pour quel effort ? État des lieux et retour d'expérience.

Avec Adrien Bresson (directeur infrastructures) et Jérôme Galais (technical expert DevOps et cloud).

10h10, Observabilité : une plateforme en bonne santé au service d'utilisateurs satisfaits

Comment savoir qu'une plateforme se porte bien, quel budget y investir et quelles équipes solliciter ? La modernisation des indicateurs de performance, Core Web Vitals en tête, et l'arrivée des plateformes d'observabilité multi-niveaux (New Relic, Splunk, Elastic) changent les capacités de détection et de résolution, mais obligent aussi des métiers différents à coopérer autour des mêmes indicateurs. Une approche par couches, du parcours utilisateur à l'infrastructure Kubernetes, permet de recentrer les alertes sur la valeur métier et de piloter la roadmap.

Avec Gilles Guirand (directeur technique) et Boris Gorzelniaski (DevOps engineer).

10h40, Platform engineering : le pari financier et organisationnel de l'approche produit

Environnements instables, interdépendance des déploiements, mises en production manuelles : chaque friction technique ralentit la delivery. Comment construire une trajectoire qui réduit les temps de déploiement et améliore l'expérience développeur, et comment en défendre le coût ?

Avec Antoine Mayer (site reliability engineer) et Jérôme Galais.

11h20, Table ronde : intelligence artificielle et opérations, jusqu'où l'intégrer ?

IaC générée, investigation de logs, dashboards automatisés, audits accélérés : l'IA est déjà dans le quotidien DevOps. Un débat fondé sur des expériences réelles : est-ce que ça fonctionne, faut-il la borner, faut-il imposer une IA souveraine, quel impact sur les équipes et sur la montée en compétence de celles et ceux qui débutent ? Les lignes rouges évoquées : déterminisme, hallucinations, sécurité des agents.

Avec Jérôme Galais, Adrien Bresson, Alexandre-Benoit Petit (cloud engineer) et Boris Gorzelniaski.

Informations pratiques

  • Date : jeudi 15 octobre 2026, de 9h30 à 12h00
  • Format : en ligne, diffusion en direct sur YouTube, en français
  • Tarif : gratuit
  • Accès : le lien de connexion au live est envoyé par courriel après inscription
  • Chaque session est indépendante, il n'est pas nécessaire de suivre toute la matinée
  • Contact : devops-conf@kaliop.com

Commentaires : voir le flux Atom ouvrir dans le navigateur

  •  

N’allez pas voir Avengers: Endgame Extended

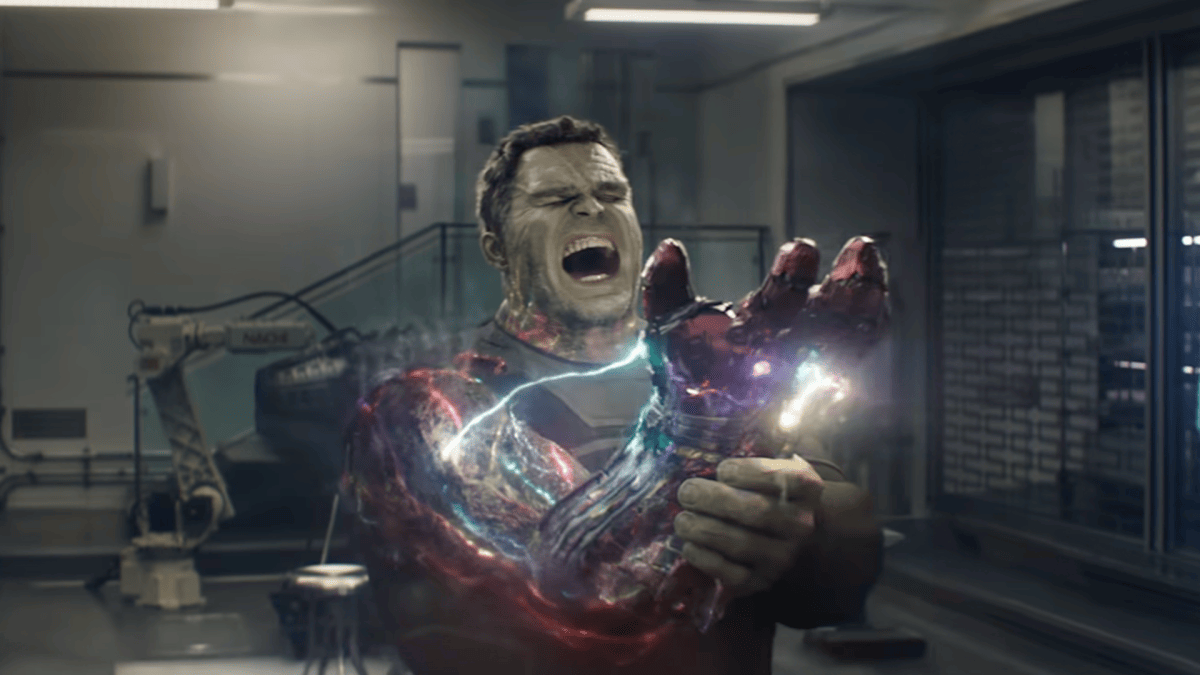
Disney et Marvel Studios ressortent Avengers: Endgame en salles pendant deux semaines, depuis ce mercredi 23 septembre. Cette version étendue ajoute des scènes à la toute fin. Mais derrière la volonté de préparer la sortie d'Avengers: Doomsday se cache une démarche commerciale à déplorer.

  •  

Security updates for Thursday

✇LWN
Par : jzb
Security updates have been issued by AlmaLinux (buildah, containernetworking-plugins, firefox, kernel, kernel-rt, openexr, perl-DBI, podman, postgresql, postgresql16, postgresql:15, runc, skopeo, and tar), Debian (libdatetime-timezone-perl, tzdata, xdg-dbus-proxy, and znc), Fedora (chromium, evolution, evolution-data-server, evolution-ews, kernel, libheif, mingw-pcre2, nginx-mod-modsecurity, unbound, and webkitgtk), Mageia (borgbackup, coreutils, firefox, nss, kbd, libnfs, libwebsockets, perl-URI, pipewire, and xdg-dbus-proxy), Oracle (apr-util, containernetworking-plugins, coreutils, curl, firefox, freerdp, gstreamer1-plugins-base, host-metering, libarchive, libtiff, libxml2, openexr, openssh, perl-DBI, podman, postgresql16, postgresql18-postgis, postgresql:15, rsyslog, runc, tar, and unbound), SUSE (apptainer, gimp, librepods, libX11-6, perl-Authen-SASL, podofo, python-WebOb, and python313-graphifyy), and Ubuntu (imagemagick, libgit2, moodle, network-manager, Open-iSNS, python-urllib3, sqlparse, and xdg-desktop-portal).
  •  

Avec Muse, Meta est en train de réussir sa remontada face à OpenAI et Anthropic

Lancé le 8 septembre 2026 aux États-Unis, Muse est un agent IA façon OpenClaw, mais en beaucoup plus simple à configurer. Muse n'est pas qu'un chatbot, il peut remplir des formulaires, surveiller des boîtes mail, commander des courses ou prendre des rendez-vous en téléphonant à la place de son utilisateur, le tout sans avoir à configurer un agent sur son ordinateur. Avec Muse, Meta espère rattraper son retard dans la course à l'intelligence artificielle.

  •  

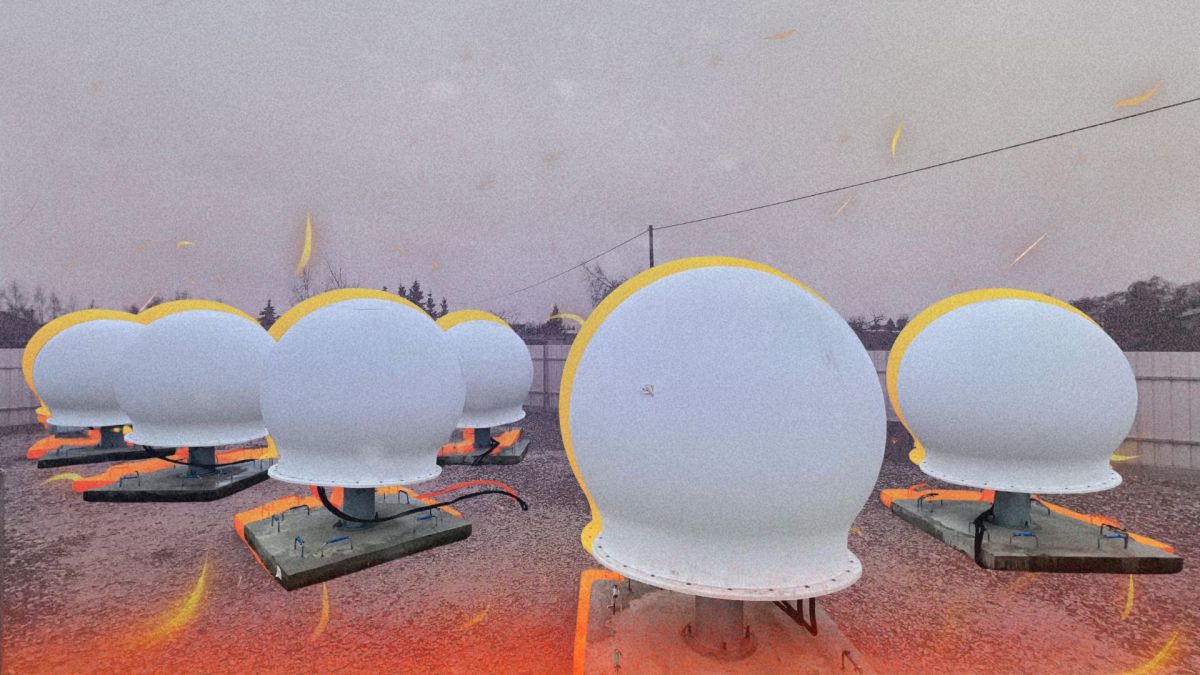
Une station au sol de Starlink servant de relais à l’Ukraine incendiée en Pologne, la piste d’un sabotage russe évoquée

Un incendie a endommagé ce mercredi 23 septembre au soir la station au sol de Starlink à Wola Krobowska. Cette installation relaie Internet par satellite vers l'Europe centrale et l'Ukraine. La piste d’un incendie volontaire se renforce, tandis que le vice-Premier ministre polonais évoque déjà le mode opératoire des services russes.

  •  
❌