❌

Vue lecture

☕️ DeepSeek est en passe de finaliser une levée de fonds de 15 milliards de dollars


Les montants n’ont encore rien de comparable avec les sommes que vont chercher les poids lourds états-uniens du secteur, mais ils témoignent d’une volonté d’accélération.

D’après deux rapports distincts de Reuters et de Bloomberg, le Chinois DeepSeek est en passe de boucler une levée de fonds d’environ 100 milliards de yuans, soit l’équivalent de 15 milliards de dollars ou 13,35 milliards d’euros, pour accélérer ses développements en matière d’intelligence artificielle générative.

La levée de fonds, qui n’a pas été officiellement confirmée, impliquerait deux investisseurs de premier plan : le spécialiste des batteries lithium-ion Contemporary Amperex Technology Co. Ltd (CATL), dont les activités profitent à plein régime de l’essor des véhicules électriques, et le groupe Tencent, éditeur de l’application sociale WeChat, par ailleurs partenaire financier d’Ubisoft.

D’après les deux agences, qui affirment tenir leurs informations de sources proches du dossier, DeepSeek visait initialement un tour de table à hauteur de 50 milliards de yuans (6,7 milliards d’euros). L’objectif aurait finalement été révisé à la hausse en raison de l’intérêt des investisseurs, dont plusieurs seraient adossés soit à l’État chinois, soit à des grands groupes locaux, remarque Reuters.

Publié début septembre, DeepSeek-V4.1-Flash revendique des performances très honorables, pour une fraction du coût des modèles privés états-uniens – crédit DeepSeek

Ce tour de table donne, quoi qu’il en soit, de nouveaux moyens à DeepSeek, qui attaque le marché de l’IA générative avec des modèles à poids ouverts, et une exécution à distance via API facturée à des tarifs nettement plus agressifs que ceux pratiqués par OpenAI, Anthropic et consorts.

Il constitue également un signal supplémentaire de l’entrée de DeepSeek dans la course aux investissements, notamment pour des infrastructures d’entraînement et d’inférence gérées en propre. Cette levée de fonds intervient alors que l’entreprise prépare, sans l’avoir encore formellement annoncée, une introduction en bourse susceptible d’intervenir dès 2027, à Shanghai, et quelques jours après que les États-Unis ont interdit l’utilisation des modèles DeepSeek au sein des administrations fédérales.

  •  

Adieu Dragon Age et Mass Effect : EA ferme le studio BioWare

Mais rassurez-vous, FC continuera à sortir tous les ans
Adieu Dragon Age et Mass Effect : EA ferme le studio BioWare

EA (Electronic Arts) engage une restructuration interne visant à se recentrer sur ses plus grandes licences, et explorer de nouveaux marchés. Dans ce contexte, l’éditeur annonce la fermeture du studio BioWare, créateur de Baldur’s Gate, Neverwinter Nights, Knights of the Old Republic, Dragon Age. Le projet Mass Effect 5 est abandonné.

On verse une larme dans les Royaumes Oubliés. Le studio BioWare, auteur de franchises mythiques dans l’univers des jeux d’aventure et du RPG et propriété d’EA (Electronic Arts), vient d’annoncer sa fermeture prochaine, après trente ans d’activité.

La fin d’un studio mythique

« Aujourd’hui, après plus de trois décennies d’aventures partagées, BioWare ferme ses portes et le développement initial du prochain projet Mass Effect prend fin », écrit le studio, avant d’indiquer se concentrer sur le devenir de ses équipes, et de remercier les joueurs pour leur adhésion aux histoires inventées par ces dernières.

« Ce que des générations de BioWare ont construit ensemble mérite d’être célébré et de rester dans les mémoires. Ces jeux sont devenus bien plus grands parce que vous y avez joué, débattu de vos choix, êtes tombés amoureux des personnages et fait de ces mondes les vôtres. »

La crise qui traverse le secteur du jeu vidéo, déjà balayé par de nombreux plans sociaux, n’est pas nouvelle, mais la fermeture de BioWare suscite une émotion particulière chez les joueurs : le studio est en effet à l’origine de quelques franchises emblématiques du jeu vidéo occidental (Dragon Age, Mass Effect) et auteur de titres sous licence considérés comme fondateurs, à l’image de Baldur’s Gate (1998) et Baldur’s Gate II (2000).

Depuis l’échec commercial de Dragon Age: The Veilguard (2024) et la fermeture, en 2025, des serveurs dédiés à l’action-RPG coopératif en monde ouvert Anthem, BioWare se consacrait principalement au prochain épisode de la série Mass Effect avec une équipe déjà resserrée.

EA se concentre sur ses licences phare

L’information avait été éventée quelques minutes plus tôt par Bloomberg, selon qui la fermeture de BioWare intervient dans le cadre d’un plan social qui doit permettre de supprimer environ 400 postes chez EA et de réaliser 700 millions de dollars d’économies par an.

EA n’a pas confirmé les chiffres, mais une lettre ouverte cosignée par David Tinson et Cam Weber confirme une restructuration en cours, avec la volonté affichée de recentrer EA sur ses licences les plus puissantes commercialement, tout en allant explorer de nouveaux marchés, notamment en Asie, et de nouveaux modèles économiques.

Sur le segment des jeux de tir, Battlefield 6 est qualifié de succès, et les studios Respawn et DICE sont chargés de prolonger la dynamique. Des investissements continus dans Apex sont par ailleurs évoqués. Côté aventures, Marvel’s Iron Man et le prochain Star Wars Jedi figurent toujours à l’agenda.

Sans surprise, EA prévoit également de muscler son offre autour de FC (football), tandis que son open world dédié au football américain, nom de code Project Gridiron, est maintenu, tout comme le jeu de combat Fight Night. Les Sims restent également au coeur des attentions, même si EA annonce la mise en pause du Project Lotus qui désignait une extension de la franchise sous forme de titre multijoueurs.

La lettre confirme enfin la fermeture de BioWare et l’arrêt de Mass Effect. « Nous avons décidé de ne pas poursuivre ce développement, ce qui entraîne la fermeture du studio et de nos bureaux d’Edmonton. BioWare est un studio légendaire qui a contribué à définir le genre du jeu de rôle, et nous ne prenons pas cette décision à la légère », écrivent les deux dirigeants.

Cette restructuration intervient quelques semaines seulement après qu’EA est officiellement passé sous contrôle d’un consortium à majorité saoudienne.

Le géant américain du jeu vidéo a confirmé début août la finalisation de son rachat par trois fonds d’investissement : le PIF (fonds public d’investissement) d’Arabie saoudite présidé par le prince héritier Mohammed ben Salmane, ainsi que les Américains Silver Lake Capital et Affinity Partners (géré par Jared Kushner, le gendre de Donald Trump). L’opération prenait la forme d’un LBO (leveraged buyout), un montage dans lequel une partie du rachat est financée par des emprunts que les revenus de l’entreprise acquise doivent ensuite contribuer à rembourser.

Elle laissait donc augurer des coupes franches rapides dans les postes de dépense du groupe, qui revendique toujours le titre de premier éditeur de jeux vidéo sur les marchés occidentaux. BioWare, qui ne semblait déjà plus en grâce, en est la première victime.

  •  

☕️ [MàJ] Fin d’incident sur le réseau mobile Orange, qui invoque la défaillance d’un équipement


Mise à jour, 21h30 : Orange a annoncé le rétablissement de ses services dans un communiqué adressé par mail peu après 21 heures.

L’opérateur ne s’étend pas en détail, pour l’instant, sur les causes de cette longue coupure. Il l’attribue simplement « à une défaillance d’un équipement au niveau de [son] cœur de réseau mobile ».

« Les appels, les SMS et les usages mobiles sont de nouveau opérationnels pour les clients particuliers comme pour les entreprises. Les équipes techniques d’Orange sont restées pleinement mobilisées pendant toute la durée de l’incident et poursuivent la surveillance du réseau afin de s’assurer de la stabilité et de la qualité des services dans les prochaines heures. », ajoute-t-il.

On attend maintenant de voir si l’incident donnera lieu à une compensation financière pour les clients victimes, et à la publication d’un post mortem technique détaillé.


Mise à jour, 19h10 : la panne se prolonge pour une partie des abonnés Orange. Vers 18h30, plusieurs de nos contacts signalent n’avoir toujours pas récupéré la connexion mobile sur leur smartphone, sept heures environ après le début de l’incident. Le volume des signalements sur Downdetector a baissé, mais le site répertorie tout de même plusieurs centaines d’alertes par heure.

L’opérateur ne s’est pour l’instant pas exprimé sur les causes techniques de cet incident, même s’il a fait parvenir un communiqué de presse vers 19 heures à la rédaction :

« Les équipes techniques d’Orange sont pleinement mobilisées pour rétablir les services dans les meilleurs délais. Dans l’attente du rétablissement complet, Orange rappelle à ses clients qu’ils peuvent conserver la plupart de leurs usages mobiles (accès au site internet mais aussi communication au travers de services de messagerie et de visioconférences) en se connectant à un réseau Wi-Fi disponible et sécurisé. »

Certains indices dessinent une hypothèse relative à la migration d’une partie du parc d’abonnés Orange (ou des clients d’opérateurs virtuels empruntant son réseau) vers le cœur de réseau mobile nouvelle génération qui accompagne notamment le déploiement de la 5G SA.

À ce stade, impossible toutefois d’être catégorique. Quelques utilisateurs affirment avoir retrouvé l’accès à leur connexion mobile en forçant l’utilisation de la 3G sur leur appareil. Orange précise par ailleurs que les appels d’urgence ne sont pas concernés par la panne.

D’autres s’interrogent sur l’éventuel lien entre cette panne et la coupure du réseau 2G historique d’Orange, dont la dernière vague est survenue mardi 20 octobre sur une large portion du territoire métropolitain. L’extinction de la 2G aurait-elle supprimé un canal de supervision ou de reprise à distance ? Hormis la proximité temporelle, rien ne permet d’accréditer sérieusement cette thèse.


Publication initiale, 12h30

Depuis 11h30 environ mercredi matin, les signalements relatifs à une indisponibilité du réseau mobile Orange se multiplient, avec des témoignages qui laissent augurer un problème sensible à l’échelle nationale.

Le site Downdetector relève ainsi quelque 8 000 alertes réparties entre Orange et sa marque Sosh entre 11h30 et midi.

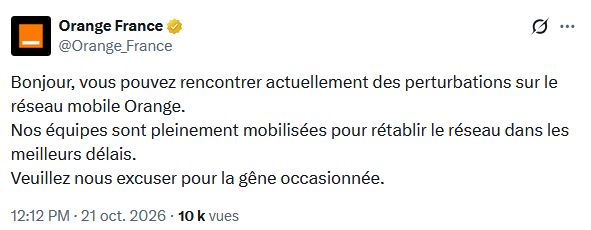
L’opérateur a confirmé à 12h12 qu’un incident était en cours au niveau de ses infrastructures.

« Bonjour, vous pouvez rencontrer actuellement des perturbations sur le réseau mobile Orange. Nos équipes sont pleinement mobilisées pour rétablir le réseau dans les meilleurs délais. Veuillez nous excuser pour la gêne occasionnée. »

Aucun détail technique n’a cependant été donné à ce stade. Nous reviendrons sur le sujet dès que de plus amples informations seront disponibles.

Orange a communiqué à 12h12 sur X – capture d’écran

L’opérateur avait déjà été victime d’une panne d’envergure nationale le 29 juin dernier.

  •  

Le client en ligne de commande d’OVHcloud compromis par un pirate sur GitHub

L’immutabilité n’appartient point aux hommes
Le client en ligne de commande d’OVHcloud compromis par un pirate sur GitHub

Un pirate a réussi à compromettre le client officiel en ligne de commande d’OVHcloud distribué via GitHub. Pendant quelques heures, le dépôt de l’hébergeur a distribué cette version piégée, dotée d’un code malveillant capable d’extraire les secrets stockés sur l’ordinateur de l’utilisateur.

Si vous avez installé ou mis à jour puis exécuté lundi le client officiel d’OVHcloud destiné au pilotage de vos comptes en ligne de commande (CLI) depuis le dépôt GitHub dédié, votre machine est potentiellement exposée. OVHcloud a en effet signalé une compromission de son dépôt, survenue lundi 19 octobre à 14h47, par un pirate ayant exploité le compte GitHub d’un développeur de l’entreprise.

Des binaires modifiés distribués depuis le dépôt officiel

Le pirate a profité de cet accès pour remplacer le code légitime du client par une version piégée, dotée d’un binaire malveillant dont la fonction est d’extraire les secrets (mots de passe, identifiants) stockés sur le disque de la machine hôte. Les versions v0.11.0, v0.12.0, v0.13.0, v0.14.0 et v0.15.0 du client ont été modifiées. Le problème aurait été identifié et bloqué à 16h21, ce qui a laissé une fenêtre d’un peu moins de deux heures pour la diffusion.

« On vient de finir les premières vérifications et aucun autre repo n’est affecté. Nous avons aussi retracé l’incident. Le hacker a utilisé le compte github d’un des développeurs et a ajouté un binaire dont le job est récupérer les secrets sur le disque. La qualité du binaire est médiocre mais il peut aller jusqu’au bout. Si vous êtes concernés, merci de changer tous les secrets sur votre disque. », a détaillé Octave Klaba, CEO d’OVHcloud, lundi peu avant 19 heures.

La découverte de cette attaque fait suite au signalement d’un utilisateur, qui s’étonnait, via un ticket ouvert sur GitHub, d’une erreur dans sa chaîne d’intégration continue, au moment de la vérification de l’empreinte numérique de l’archive contenant l’exécutable destiné aux machines Linux sur processeur ARM.

Des releases non immuables

Vers 22h30, Octave Klaba a complété son rapport avec l’analyse suivante :

« Nous avons terminé l’analyse. L’ensemble de pipelines CI/CD avec de tests unitaires, les tests fonctionnaires (sic), la détection de CVE etc n’ont pas été impactés. Le problème vient de l’option l’immutabilité des releases sur Github qui n’a pas été activée. Donc un user avec les bons droits pouvait modifier les releases existantes directement sur Github sans qu’aucun contrôle sur notre CI/CD. L’option a été activée. Fin de l’incident. Désolé pour les impacts que cela a pu provoquer. »

L’attaque semble donc liée à un problème de paramétrage du dépôt GitHub : l’option d’immutabilité des releases (voir la doc) n’était pas activée. Cette dernière a vocation à protéger les éléments qui ont été mis en ligne. Quand elle est activée, il n’est pas possible de remplacer ou de supprimer les fichiers déjà mis en ligne et si l’on veut procéder à un changement, il faut impérativement passer par la soumission d’une nouvelle version.

Ici, la modification manuelle était permise. Or les contrôles standards d’OVHcloud (ce que Klaba évoque quand il parle de tests fonctionnels ou de détection de faille de sécurité) ne s’exécutent que lorsque du code est poussé au travers de ses outils d’intégration et de déploiement continus (son pipeline CI/CD).

La nouvelle version v.016.0 du client mise en ligne lundi soir est présentée comme sûre et immuable, cette fois.

Si vous avez téléchargé et exécuté le binaire précompilé d’une des versions compromises pendant la fenêtre d’exposition, vous devez révoquer et renouveler tous les secrets présents sur votre machine, à commencer par les identifiants OVHcloud (et notamment les clés API), les clés SSH et de façon générale tous les identifiants liés à vos hébergements ou vos variables d’environnement.

  •  

Next, un pacte : trois ans plus tard, toujours INtact ?

"Avec toi ?"
Next, un pacte : trois ans plus tard, toujours INtact ?

En octobre 2023, Next INpact devenait Next après une longue traversée du désert. L’équipe avait alors formulé un certain nombre d’envies, de promesses et d’engagements. Trois ans plus tard, il est temps pour un petit point d’étape.

J’en connais quelques-uns qui n’en menaient pas large, il y a trois ans et quelques jours, au moment de monter sur scène. Le 16 octobre dernier marquait en effet le troisième anniversaire de la soirée organisée pour présenter les grandes lignes du projet visant à sauver un journal mourant, et à le relancer avec l’ambition tout à fait assumée d’en faire l’un des meilleurs médias tech de la scène francophone.

Sans refaire tout le match, il faut tout de même rappeler d’où l’on vient. À l’été 2023, Next INpact est exsangue, même si sa communauté a toujours répondu présent lors des appels à soutien financier lancés pendant deux ans. Arrive alors Ferdinand, dit Ferd, patron de moji, tel un lapin sorti du chapeau. Il se propose de racheter le site et de lui donner les moyens nécessaires à sa renaissance, en garantissant qu’il n’interférera pas avec la ligne éditoriale. La transaction est bouclée le 26 septembre 2023.

À peine trois semaines plus tard, rendez-vous était donc donné à Nanterre pour célébrer un nouveau départ. À l’époque, on parlait d’ « un pacte » passé avec les lectrices et lecteurs. Au-delà du jeu de mot, le terme n’était pas anodin : un pacte, c’est une forme de contrat. Cet anniversaire mérite bien qu’on revienne sur les engagements formulés lors de cette soirée.

Trois ans plus tard, toujours sans pub et sans bons plans

Avant la bascule, Next INpact tentait de reposer sur un modèle hybride qui combinait publicité, essentiellement via l’affiliation, abonnements et dons. La première décision, et sans doute la plus radicale, a consisté à totalement couper les leviers publicitaires et les appels de soutien, en partant du principe que seule la qualité du média et sa capacité à se traduire en abonnements permettraient de le sauver.

Le pari était doublement risqué, puisqu’il revenait à sabrer une ligne de revenus tout en alourdissant les dépenses, le tout sur la base d’un compte d’exploitation tirant vers le rouge écarlate. Il s’est accompagné d’une simplification de la grille tarifaire, avec un prix unique à 8 euros par mois ou 80 euros par an.

Ce prix n’a finalement pas bougé depuis, alors que le pacte initial prévoyait une hausse à 10 euros par mois. Tandis que l’offre tarif solidaire à 25 euros par an s’étend à un public plus large, des moins de 25 ans aux petits revenus.

Comme signalé au printemps 2025, nous avons en revanche mis un terme à la politique de « libération » automatique des articles réservés aux abonnés afin de défendre la valeur de nos archives. Elles constituent, elles aussi, une bonne raison de s’abonner, et nous souhaitions accessoirement éviter que ces articles, parfois à très forte valeur ajoutée, aillent enrichir de grands modèles de langage.

Une rédaction indépendante et renforcée

L’autre grand engagement concernait la promesse éditoriale de Next, désormais considérée comme le principal moteur du média : c’est depuis fin 2023 la qualité des articles, le choix des sujets, la profondeur des analyses ou le caractère exclusif des enquêtes qui doivent vous convaincre de vous abonner, et non les appels à l’aide jouant sur la corde sensible.

Dès la reprise, l’effectif a été pérennisé avec la confirmation en CDI de deux postes précédemment rémunérés sous forme de piges.

Trois ans plus tard, la rédaction évolue toujours en totale indépendance, et elle compte aujourd’hui huit journalistes à temps plein (Flock étant du nombre, au titre de dessinateur de presse) suite à l’arrivée de Mickaël au printemps. Et même si Mathilde a pris la décision de voguer bientôt vers de nouveaux horizons, cet effectif a vocation à être maintenu et même encore renforcé.

Cette dynamique se ressent de façon concrète dans le volume de publications de notre flux quotidien, qui s’est largement étoffé depuis 2023 et qui constitue aujourd’hui une offre unique dans le paysage médiatique francophone (voire mondial, soyons fous).

Après tout, vous en connaissez beaucoup, des médias capables de proposer, sur une seule et même semaine, une enquête sur un serial spammer de sites générés par IA, un entretien au long cours sur la technicisation de la gestion de l’immigration, un comparatif d’offres d’hébergements premier prix, des révélations sur l’incurie d’un fabricant de jouets connectés, un point de situation sur le financement de la recherche, un retour sur 30 ans d’évolutions de KDE, un tour d’horizon des nouveaux possibles au croisement entre IA et jeu vidéo et un strip mordant qui révèle, enfin, d’où viennent les attaques qui font s’arracher les cheveux aux experts de l’ANSSI ?

Ces quelques exemples récents sont le reflet d’une ligne éditoriale toujours fidèle à ses fondamentaux, à savoir une approche à la fois experte et critique du numérique, de la tech et de l’intelligence artificielle, ainsi que de leurs impacts sur la société et l’environnement.

À l’heure où les débats se clivent entre fascination béate et rejet de principe, il nous semble primordial de continuer à analyser la tech, son cadre et ses enjeux avec rigueur. Ça n’interdit pas de défendre des valeurs humanistes et d’assumer des prises de position, mais ces dernières doivent reposer sur la lecture des faits… dans les articles comme dans les commentaires !

À ce niveau, on peut d’ailleurs se réjouir de la qualité des échanges au sein de la communauté : le ton monte parfois, mais les discussions restent le plus souvent de bonne facture et les interventions de modération se sont faites rares.

L’inflexion positive de la courbe d’abonnés nous renforce dans l’idée qu’il est pertinent d’investir et de tout faire pour sortir des difficultés par le haut, plutôt qu’en recourant à des expédients de type actus générées par IA au kilomètre ou multiplication des leviers de monétisation. Il reste encore du chemin, dans la mesure où les recettes liées aux abonnements ne couvrent pas encore les salaires de la rédaction, mais le curseur se déplace, petit à petit, dans la bonne direction.

De nombreux chantiers accomplis et à venir

Pour favoriser le mouvement, de nombreux chantiers plus discrets ont été menés ces derniers mois. Outre l’introduction du stockage comme avantage offert à nos abonnés, le code du site a fait l’objet d’un travail en profondeur visant à stabiliser et fiabiliser notre environnement de production.

Nous avons introduit la possibilité d’offrir des « codes cadeaux » et repensé une partie du parcours d’abonnement, notamment pour les entreprises.

Nous disposons également depuis peu d’une formule « Institutions », qui permet par exemple à une grande université de l’Ouest d’offrir un accès complet aux articles de Next à tous les étudiants, enseignants et personnels connectés via le réseau de son campus.

Next participe par ailleurs depuis plus d’un an au renouveau de La Presse Libre, qui permet d’accéder à huit médias indépendants (bientôt rejoints par d’autres) dans le cadre d’un abonnement unique. La plateforme vient d’ailleurs d’inaugurer la nouvelle version de son site web, qu’on vous encourage chaudement à découvrir.

À cette occasion, elle propose d’ailleurs une promotion exceptionnelle réservée aux nouveaux clients, avec un abonnement à 12 euros par mois sans limitation de durée. Et si vous souhaitez garder votre abonnement Next en propre, vous pouvez via ce même lien vous offrir l’accès à La Presse Libre pour 4 euros supplémentaires par mois (mince, j’ai menti, c’est un bon plan !).

Savoir faire et faire savoir

La route est encore longue. Entre autres dossiers, nous devons par exemple améliorer la capacité de nos articles à être vus. Même si nous avons la chance de pouvoir compter sur un lectorat fidèle qui nous rend visite indépendamment des algorithmes de recommandation, le sujet de la visibilité reste crucial pour Next.

Il l’est pour l’ensemble de la presse en ligne, mais pas pour les mêmes raisons : là où la chute d’audience se traduit pour beaucoup de nos confrères par une perte de revenus publicitaires, l’enjeu, pour nous, est de permettre à nos articles de trouver leurs lectrices et lecteurs, et à ceux qui ne nous connaissent pas encore de nous découvrir.

Cette problématique ne se limite pas au référencement Google ou à la présence sur les réseaux sociaux. Elle concerne aussi notre site et sa capacité à permettre de naviguer plus efficacement dans nos archives. Ces dernières regorgent de pépites qui se retrouvent rapidement chassées du flux d’actualités principales, et nous devons donc trouver d’autres façons, thématisées par exemple, de les exposer.

Mais en définitive, le principal défi consiste à rester fidèles aux engagements de ce fameux pacte, puisqu’un pacte se tient à deux. Nous continuerons donc à poursuivre cet objectif primordial de qualité et à vous en rendre compte, au quotidien dans les commentaires, au détour de quelque date anniversaire, ou autour de sujets plus spécifiques, dès cette semaine par exemple avec la publication de notre charte sur l’utilisation de l’IA générative.

Et vous qui nous lisez, vous en restez juges. Merci de votre soutien !

Next vaincra 😉

  •  

Le site du parti Les Républicains victime d’un défaçage en règle

Et il reste encore six mois jusqu'au premier tour...
Le site du parti Les Républicains victime d’un défaçage en règle

Le site du parti Les Républicains fait l’objet d’une attaque vendredi matin, avec une intrusion qui semble réussie puisque la page d’accueil a été remplacée par un long manifeste appelant à rejoindre les mobilisations du 17 octobre. Les auteurs de l’attaque affirment avoir mis la main sur des données internes.

Après le Rassemblement national en juillet, c’est au tour du parti Les Républicains de faire l’objet d’une cyberattaque. Vendredi 16 octobre matin, son site, republicains.fr, a été « défacé », c’est-à-dire modifié pour afficher un message de revendication, comme nous l’avons directement constaté.

Un défaçage en musique

« Nous avons rassemblé nos talents de lutte et avons offert un lifting au site officiel du parti « Les Républicains » ! Ceci est un APPEL à rejoindre les mobilisations du 17 octobre pour révolutionner la France et le monde. Faisons monter le rapport de force ! », affichait l’introduction de la page d’accueil piratée, accompagnée du thème musical « Drums of revolution » de One Piece.

Extrait de la page d’accueil modifiée de republicains.fr vendredi 16 octobre vers 11h30 – capture d’écran Next

L’attaque n’a pas été signée, mais outre des termes orduriers adressés aux Républicains, la page mise en ligne s’accompagne d’une liste de ressources « nécessaires à mener de front la révolution harmonieuse dont Paname et le monde qu’elle influence ont grand besoin », le tout présenté comme une démarche visant à concourir à « un monde antifasciste, anticapitaliste, queerféministe, antiraciste, antivalidiste et écoconscient ».

L’attaque semble avoir été lancée aux alentours de 11 heures, et la page d’accueil modifiée (voir sauvegarde, avec les images) est restée en ligne jusqu’aux alentours de 11h45, moment à partir duquel le parti (ou son prestataire) a temporairement réussi à restaurer la page d’accueil légitime. Une bataille technique semble toutefois toujours se jouer en coulisses : vers 12h30, heure de publication de cet article, l’accueil du site republicains.fr affichait par intermittence une page renvoyant vers la sauvegarde de la revendication.

Des traces de l’attaque subsistaient toujours en page d’accueil à 12h30 – capture d’écran Next

Vol de données ?

Dans leur communication, les attaquants affirment avoir profité de leur accès pour mettre la main sur des informations internes, émanant potentiellement de la base de données du site (hébergé sous WordPress) :

« Nous avons volé toutes les données de votre site et de vos membres ainsi que tous vos échanges internes et messages privés. Si vous ne répondez pas sérieusement aux revendications des personnes mobilisées dans la rue, ou que vous supprimez notre appel de votre site avant le 20 octobre, nous enverrons une copie de vos données à tous les journalistes et médias d’investigation qui se feront un plaisir de vous démarrer – notamment durant toute cette période électorale. »

Cette attaque, au sujet de laquelle le parti Les Républicains ne s’est pas encore exprimé, intervient dans le contexte doublement explosif du mouvement lycéen et des mobilisations sociales prévues ce samedi 17 octobre, mais aussi de la campagne désormais bien lancée en vue de l’élection présidentielle de 2027. Le 9 octobre dernier, le site dédié au vote de la primaire socialiste démocratique avait déjà fait l’objet d’une tentative d’attaque par déni de service.

  •  

« Agenouille-toi » : comment notre robot-jouet IA a été piraté sous nos yeux

Sous-titre censuré pour excès de grossièreté
« Agenouille-toi » : comment notre robot-jouet IA a été piraté sous nos yeux

Eiliko est un petit robot compagnon interactif à destination des enfants vendu aux alentours de 80 euros qui exploite l’IA générative pour converser en langage naturel avec son utilisateur. Derrière son air inoffensif et sa voix de fausset, l’appareil dissimule des dizaines de failles de sécurité, qui exposent les conversations privées et les profils utilisateurs, mais permettent aussi de modifier le comportement du robot, pour le rendre hostile, voire dangereux, à l’égard d’un enfant. Le fabricant, EnergizeLab, n’a toujours pas sécurisé son robot, quatre mois après avoir été averti.

Au départ, il avait l’air gentil, Eiliko : un petit robot d’environ 8 cm de haut, pensé pour traîner accroché à un sac ou sur un coin du bureau, et capable de me distraire en me racontant une vanne un peu nulle, en répondant à mes questions ou en réagissant avec des mimiques rigolotes quand je le caresse ou le secoue.

Mais ça, c’était avant. Depuis quelques minutes, Eiliko est devenu fou. Il parle d’une voix bizarre, m’insulte, et m’ordonne de m’agenouiller devant lui. Pourtant, il n’a pas bougé de chez moi et personne n’y a touché. Que s’est-il passé pour que mon mignon robot, qui m’a été présenté comme un compagnon de jeu sympa pour les enfants, devienne complètement flippant ?

Comme si ça n’était pas assez effrayant, mon Eiliko tient maintenant des propos bizarres. Avant, il me rassurait quand je lui disais que je devais aller chez le docteur. Maintenant, il m’affirme que les vaccins sont dangereux pour moi et que je ne devrais pas y aller. Il soutient aussi que le réchauffement climatique dont on m’a parlé à l’école n’existe pas. Est-ce que ça veut dire que je ne peux plus faire confiance aux adultes ?

Quand quelques minutes suffisent à prendre le contrôle d’un robot pour enfant

L’expérience relatée ci-dessus est romancée, mais elle n’est pas théorique. Nous l’avons réalisée début octobre, à l’aide d’un exemplaire d’Eiliko acheté 80 euros sur Amazon France. Précisons que l’appareil est officiellement vendu par la marque qui dispose de nombreuses références sur la plateforme et expédié par Amazon.

Quelques jours plus tôt, nous avions pris connaissance d’un rapport de cybersécurité indépendant. Il révèle des centaines de manquements de sécurité dans l’application mobile et l’infrastructure cloud qui sous-tendent le fonctionnement de cet appareil, commercialisé par la société chinoise Shenzhen Zhuneng Technology sous la marque EnergizeLab.

À première vue, la bestiole a l’air assez inoffensive – crédit Next

L’auteur de ces découvertes est le Français Sammy Azdoufal, à qui l’on doit déjà la révélation de vulnérabilités criantes au sein de robots aspirateurs DJI, de babyphones et caméras connectés de la marque Meari, de robots tondeuse Mammotion, ou d’objets domotiques signés Aqara.

Son rapport préliminaire dédié à EnergizeLab décrivait une telle quantité de failles et d’actions malveillantes possibles que nous voulions tester la chose par nous-mêmes. Une fois notre robot reçu, activé via la création d’un compte et connecté à Internet par l’intermédiaire de notre Wi-Fi local, Sammy Azdoufal nous a invités à confier à notre Eiliko un « secret », en lui indiquant bien de ne pas le répéter.

Nous avons donc raconté à Eiliko, très compatissant, une brouille survenue avec un camarade d’école pas sympa. Trois minutes plus tard, une notification signale un message du chercheur : « Nicolas a été très méchant avec toi ? :p ».


Il reste 67% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

[MàJ] L’Ukraine accuse Starlink d’avoir restreint l’accès à Internet de ses forces militaires

Un (sans) fil à la patte
[MàJ] L’Ukraine accuse Starlink d’avoir restreint l’accès à Internet de ses forces militaires

Un proche du gouvernement ukrainien affirme que Starlink a restreint le fonctionnement de son réseau à destination des appareils et drones en mouvement des forces militaires engagées contre la Russie. La Pologne a publiquement interpellé Elon Musk à ce sujet. L’entreprise n’a pas confirmé son intervention dans ces restrictions, alors que les tensions entre Donald Trump et l’Ukraine s’accentuent.

Mise à jour, 15 octobre, 9h07 : Elon Musk s’est finalement exprimé sur la situation ukrainienne mercredi soir (heure française), et l’entrepreneur a très explicitement renvoyé la responsabilité de ces restrictions à Washington, et plus précisément à Donald Trump :

« Les systèmes Starshield sont la propriété du gouvernement américain et sont contrôlés par lui. Toute limitation de vitesse ou d’utilisation est décidée par l’armée américaine et, en dernier ressort, par le président des États-Unis. »

Musk répondait à un message de Mykhailo Fedorov, l’ex ministre de la Défense ukrainien, qui signalait un début de restauration du service Starshield pour les appareils évoluant jusqu’à 160 km/h. Le patron de SpaceX en a profité pour rappeler la distinction entre Starshield et Starlink vis-à-vis des usages militaires.

« Starlink est un service commercial détenu et exploité par SpaceX. Son utilisation est limitée aux activités civiles ou défensives et ne peut en aucun cas servir à des fins militaires offensives, ce qui serait inapproprié pour une entreprise commerciale. »

Donald Trump, généralement prompt à commenter publiquement ses décisions, ne s’est pour l’instant pas exprimé sur le sujet.

Publication initiale, 14 octobre, 17 heures :

Tour à tour, l’activiste Serhii Sternenko et l’expert en technologies militaires Serhii Beskrestnov, conseiller rangé aux côtés du président Volodymyr Zelensky, ont signalé mercredi 14 octobre au matin des restrictions constatées au niveau de l’accès à Internet fourni par Starlink aux forces militaires engagées dans la guerre contre la Russie.

« Les terminaux Starlink ont ​​été limités ce soir. La communication a commencé à se dégrader en mouvement à des vitesses supérieures à 160 km/h. Ceci a perturbé plusieurs missions importantes », a affirmé le premier sur Telegram, mercredi vers 7 h du matin. Le second a soutenu explicitement l’hypothèse une heure plus tard :

« Je peux confirmer que SpaceX a mis en place une limitation de vitesse pour les terminaux Starlink en mouvement [hier soir]. Nos forces de défense n’ont pas été informées de cette limitation, ce qui a entraîné la perturbation de plusieurs missions ».

Des restrictions sur les appareils en mouvement

D’après lui, les restrictions en question ne concernaient pas la couverture standard Starlink, mais l’offre plus spécifique Starshield, le sous-ensemble de la constellation SpaceX dédié aux usages gouvernementaux et militaires. Ici, elles porteraient sur un usage bien spécifique : la connexion fournie aux appareils en mouvement.

« Cette limitation s’applique actuellement au système Starshield militaire et est fixée à 160 km/h », écrit ainsi Serhii Beskrestnov. Les avions de combat, les drones ou les missiles dont les opérations dépendent de Starshield ont été bridés dès que leur vitesse atteignait cette limite.

Pour Sternenko comme pour Beskrestnov, ces restrictions ne peuvent pas être vues comme un accident. « Cette action n’est manifestement pas une coïncidence et est liée au contexte politique actuel », affirme le premier. « SpaceX prend vraisemblablement ces mesures à la demande de l’administration Trump », estime le second.

Relayé notamment par la presse ukrainienne, l’incident a fait réagir publiquement le ministre des Affaires étrangères polonais, Radosław Sikorski. Sur X, il a directement interpellé Elon Musk, patron de SpaceXAI (en passe d’être renommée SpaceXSI).

« Hey @elonmusk, grand homme, vous instrumentalisez encore la politique avec vos produits ? En tant que clients européens, nous vous surveillons ».

L’invective « grand homme » (« big man » en VO) fait référence à une passe d’armes survenue sur X en mars 2025 entre Radosław Sikorski, Elon Musk et Marco Rubio, le secrétaire d’État américain. À l’époque, le patron de SpaceX avait affirmé sur son réseau social que toute la ligne de défense ukrainienne s’effondrerait s’il coupait l’accès à Starlink.

Le ministre polonais lui avait alors rétorqué qu’une telle décision entraînerait la recherche d’un autre fournisseur, et soulignait que son gouvernement finançait la moitié des 42 000 terminaux Starlink alors en circulation en Ukraine, pour environ 50 millions de dollars par an. Elon Musk lui avait alors répondu : « Tais-toi, petit homme. Tu ne paies qu’une infime partie du coût. Et rien ne remplace Starlink ».

Dans son message initial, Elon Musk promettait à l’époque qu’il n’interviendrait pas sur les capacités fournies à l’Ukraine :

« Même si je désapprouve totalement la politique ukrainienne, Starlink ne coupera jamais ses terminaux… Nous ne ferions jamais une chose pareille et nous ne l’utiliserions jamais comme monnaie d’échange. »

Starlink, présent officiellement en Ukraine depuis 2022, a déjà appliqué des restrictions sur certains usages militaires et notamment sur le contrôle à distance de drones, comme le soulignait la BBC en 2023.

Depuis la mise en place du blocage de Starlink en Russie en février 2026, le réseau satellitaire fonctionne en Ukraine sur la base d’une liste blanche d’appareils autorisés par le gouvernement, et certaines restrictions de limitation de vitesse en mouvement peuvent toujours s’appliquer, prévient le service sur ses pages grand public.

Officiellement, Kiev garde cependant la main sur les usages de Starlink à des fins militaires, notamment pour les drones, qui recourent à une antenne satellitaire pour tenter de se prémunir des dispositifs de brouillage russes.

Des restrictions sur fond de refroidissement entre Kiev et Washington ?

La donne aurait-elle changé ? Les restrictions constatées par l’Ukraine interviennent alors que le pays s’inquiète d’un affaiblissement du soutien prodigué par les États-Unis, notamment en matière de renseignement consacré à la détection des frappes russes.

Volodymyr Zelensky a notamment déploré mercredi n’avoir reçu aucune information préventive de ses alliés alors que des frappes russes ont touché Kiev, Dnipropetrovsk et Zaporijia dans la nuit du 13 au 14 octobre. Des attaques ciblées ont également visé des centrales électriques autour de Kiev et de Kharkiv, alors que Donald Trump s’était félicité quelques jours plus tôt d’avoir réussi à mettre en place un cessez-le-feu bilatéral sur les infrastructures énergétiques en vue de l’hiver imminent.

Dans le même temps, Washington a clairement durci son discours vis-à-vis de l’Ukraine. Donald Trump a affirmé samedi 9 octobre que le pays aurait tout intérêt à élire un nouveau dirigeant, accusant ce dernier d’être responsable de la crise pétrolière en cours. Le même jour, il annonçait un accord avec Moscou portant sur l’achat de diesel russe, une première depuis 2022 et la mise en place des sanctions internationales sur la Russie.

Ni Musk, ni SpaceX, n’ont pour l’instant réagi formellement aux allégations ukrainiennes.

L’opérateur européen Eutelsat, dont l’État français est devenu le premier actionnaire, s’était dit par le passé prêt à prendre le relais de Starlink si nécessaire. « On a les mêmes compétences avec une couverture globale, mais la différence se situe dans notre capacité à voler un peu plus haut. Nous sommes à 1.200 kilomètres, contre 400 pour Starlink », faisait valoir sa directrice générale de l’époque, Eva Berneke, reconnaissant toutefois qu’Eutelsat ne pouvait pas lutter face à son concurrent américain pour ce qui est de la capacité.

  •  

Meta revient dans la course aux modèles frontière avec Muse Wonder

Hysteria
Meta revient dans la course aux modèles frontière avec Muse Wonder

Meta a lancé lundi Muse Wonder, sa nouvelle famille de modèles de pointe dont les performances rivalisent avec celles d’Opus 5.5 et de GPT-6. Les modèles concernés, présentés comme particulièrement doués pour les tâches au long cours et les missions déléguées à un agent, sont accessibles via API ou au travers d’un abonnement Muse Code.

Après de multiples redémarrages, des restructurations et des (dizaines de) milliards de dollars investis dans son Meta Superintelligence Labs, la maison-mère de Facebook affirme être revenue dans la course aux modèles de pointe. Meta a en effet présenté lundi 12 octobre une famille de deux grands modèles de langage généralistes baptisée Muse Wonder, dont les performances sont censées tenir la dragée haute aux références concurrentes que sont Opus 5.5 chez Anthropic et GPT-6 Astra chez OpenAI.

« La série Muse Wonder atteint des résultats de pointe sur les principaux critères de référence pour les agents personnels et professionnels, la mémoire et le code », revendique Meta, qui affirme avoir consacré 14 mois de travaux à ces nouveaux modèles, entraînés dans son premier datacenter majeur dédié à l’IA, Prometheus.

Un modèle au niveau des concurrents

D’après Meta, la version Muse Wonder Full obtiendrait ainsi un score de 56 dans la suite de tests de performances d’Artificial Analysis, contre 58 pour Claude Opus 5.5 et 53 pour Claude Fable 5.1 ou GPT-6 Astra. La version standard Muse Wonder affiche quant à elle un score global de 52, équivalent à celui de GPT-6.1 Sol et en retrait de seulement 1 point par rapport à Gemini 4 Argon. Le précédent modèle de pointe de Meta, Spark 1.3, culminait quant à lui à 48.

Meta revendique un bond significatif dans le classement Artificial Analysis – crédit Meta

Sur des tests plus spécifiques, Meta revendique (sur la base de ses propres relevés) la première place en code, notamment sur les tâches au long cours, mais aussi en automatisation de processus, en finances ou sur des missions relevant du juridique.

C’est aussi, et surtout, vers l’utilisation de l’IA générative en tant qu’agent que se sont concentrés les efforts de Meta, c’est-à-dire la capacité du modèle à orchestrer et à mettre en œuvre lui-même les ressources nécessaires au traitement d’une requête complexe. Sur ce volet, Meta avance deux optimisations spécifiques.

La première, baptisée Active Memory, consiste en la capacité à se rappeler des échanges passés avec l’utilisateur, pour que le modèle tienne toujours compte du contexte général et des informations données lors de précédentes requêtes. Meta utilise ici une appellation marketing pour une fonction intégrée à tous les modèles concurrents. Elle revendique cependant une efficacité supérieure : en la matière, Muse Wonder obtient un score de 85,6 % sur un benchmark interne, contre 81,5 % pour Opus 5.5 ou 81,4 % pour GPT-6 Astra.

La seconde, Active Focus, relève elle aussi du marketing, puisqu’elle désigne la façon dont le modèle est censé persévérer et explorer des chemins de traverse lors de la résolution d’un problème complexe. Là aussi, Meta met en avant une évaluation interne, qui confère à Muse Wonder Full un score de 54,2 %, contre 47,7 % pour GPT-6 Astra, 45,8 % pour Opus 5.5 et 44,9 % pour Muse Wonder.

Un focus sur les tâches agentiques

D’après Meta, les deux nouveaux modèles présenteraient aussi des capacités d’adaptation intéressantes lorsqu’ils sont confrontés à des requêtes inédites, précisément parce qu’ils ont été entraînés sur un corpus particulièrement large.

« Cette amélioration s’explique par le fait que Muse Wonder et Muse Wonder Full s’appuient sur des modèles de base plus vastes et plus robustes : une base plus solide génère des gains post-entraînement qui se transposent plus efficacement aux tâches inconnues. Cette polyvalence est particulièrement importante pour les agents personnels, qui doivent gérer de nombreuses combinaisons d’objectifs, d’outils et de contraintes – dont certaines ne peuvent être anticipées lors de l’entraînement », décrit l’entreprise.

L’argument n’est pas anodin pour Meta : le groupe commercialise depuis le 8 septembre dernier aux États-Unis l’accès à un agent grand public, Muse, censé pouvoir réaliser des tâches du quotidien (achats en ligne, réservations, réponse aux messages ou aux appels téléphoniques etc.) pour le compte de ses utilisateurs. Initialement basé sur les modèles Muse Spark et souffrant de quelques lacunes, ce dernier devrait rapidement profiter des capacités offertes par Muse Wonder.

En matière de code ou de requêtes dangereuses, Meta assure enfin avoir particulièrement bien protégé ses modèles Muse Wonder, « tout en préservant l’accès aux capacités cyber de pointe à des fins défensives ».

Des prix calés sur ceux d’Anthropic

Si Meta dispose déjà d’une immense base de contacts via ses outils sociaux, reste la question du prix. Au lancement de l’agent de programmation Muse Code, en août dernier, Meta affichait des tarifs très compétitifs pour tenter d’imposer ses modèles Spark face à une concurrence supérieure sur le plan des performances.

4 dollars le million de tokens en entrée, 20 dollars en sortie, Meta a calqué ses prix sur ceux d’Anthropic – capture d’écran Next

Les nouveaux venus s’affichent à un prix censé refléter leur nouvelle promesse. Muse Wonder, doté d’une fenêtre de contexte d’un million de tokens, est facturé 4 dollars le million de tokens en entrée contre 20 dollars en sortie via API, et 0,20 dollar pour la lecture du cache, soit exactement les tarifs pratiqués par Anthropic pour Claude Opus 5.5. La version Wonder Full est quant à elle réservée aux souscripteurs d’un abonnement Muse Code, à partir de la formule « Utilisation intensive » facturée (en France) 42,99 euros par mois.

Notons pour finir que les modèles Muse Wonder sont pour l’instant réservés à Meta, et distribués de façon « fermée » : il n’est pas possible de télécharger les poids ou de les installer en local. Le groupe n’a toutefois pas abandonné l’approche ouverte, mais il faudra à ce niveau se contenter de Muse Glimmer, un modèle moins ambitieux (30 milliards de paramètres), distillé à partir de la famille Muse Spark.

  •  

Des portefeuilles Ledger compromis par un implant matériel

La confiance n'exclut pas le contrôle
Des portefeuilles Ledger compromis par un implant matériel

Suite à des signalements d’utilisateurs relatifs à des vols de cryptomonnaies, Ledger a confirmé la présence d’un implant matériel sur au moins l’un de ses portefeuilles matériels, distribué par l’intermédiaire d’un revendeur agréé d’Asie du Sud-Est. L’entreprise française annonce l’ouverture d’une enquête.

Les premiers témoignages sont apparus sur les réseaux sociaux. D’un côté, des utilisateurs se sont alarmés de voir que des transactions avaient été réalisées à leur insu à partir de leur portefeuille matériel Ledger dédié au stockage sécurisé de cryptomonnaies. « Mon portefeuille Ledger vient d’être vidé de près de 100 000 USDT. Ma phrase de récupération était manuscrite et conservée en lieu sûr. Je ne touche jamais à mon Ledger Stax. Ce portefeuille me servait uniquement à stocker des fonds et je n’interagissais avec lui que pour recevoir des paiements », décrit l’un d’eux, capture d’écran à l’appui.

De l’autre, Mark Karpelès, ancien CEO de la plateforme d’échange de bitcoins Mt. Gox arrêté et condamné pour malversations, a signalé mi-septembre la découverte de nouveaux implants matériels suspects sur des portefeuilles Ledger du commerce.

Ledger confirme au moins un cas de piratage matériel

Le lien entre les deux phénomènes semble confirmé. Après une première alerte de sécurité formulée vendredi 9 octobre, Ledger a admis samedi 10 octobre qu’au moins un de ses portefeuilles matériels, vendu par l’intermédiaire de la société asiatique CryptoBilis, contenait un implant matériel qui a pu contribuer au vol de cryptomonnaies stockées sur l’appareil, à l’insu de son propriétaire légitime.

L’entreprise annonce l’ouverture d’une enquête et appelle les clients de ce revendeur à ne pas paramétrer de nouveau portefeuille, ou à transférer leurs actifs vers un autre appareil, avec une autre phrase de sécurité.

« Par mesure de précaution, CryptoBilis a confirmé avoir suspendu la vente de tous ses portefeuilles matériels jusqu’à la fin de l’enquête. Ledger est en contact permanent avec CryptoBilis concernant les prochaines étapes », ajoute Ledger. CryptoBilis affiche désormais un avertissement similaire sur son site Web.

CryptoBilis a publié un avertissement sur son site invitant ses clients à ne pas paramétrer les portefeuilles Ledger achetés par son intermédiaire – capture d’écran Next

Les fondateurs de CryptoBilis ont dès vendredi pris leurs distances, expliquant avoir vendu leur société en mars 2026, et n’avoir plus ni responsabilité opérationnelle, ni accès aux données de l’entreprise, basée en Malaisie.

L’affaire pourrait cependant connaître de nouvelles répercussions : un utilisateur basé en Europe affirme lui aussi avoir découvert un implant matériel dans son portefeuille Ledger acheté auprès de la chaîne Mediamarkt.

Plusieurs dizaines de millions de dollars détournés ?

Ledger a de son côté pris à nouveau la parole dimanche soir pour tenter de rassurer ses clients :

« L’enquête se poursuit et nous collaborons avec les autorités compétentes. Le nombre d’appareils concernés est limité. Nous comprenons les inquiétudes que cela suscite, notamment chez les personnes directement touchées, et nous contactons les utilisateurs concernés. »

« De plus, nous conseillons vivement aux utilisateurs de ne pas acheter auprès de revendeurs non autorisés, car le risque d’acquérir des appareils suspects, contrefaits ou modifiés est important, aucun de ces appareils ne fonctionnant selon les directives de sécurité de Ledger. », écrit encore l’entreprise. Elle a supprimé lundi matin CryptoBilis de la liste des revendeurs autorisés de ses solutions.

En s’appuyant sur les informations partagées par les victimes et notamment sur les adresses vers lesquelles ont été transférés les fonds volés, certains analystes indépendants ont tenté d’estimer l’ampleur du phénomène. Le compte pseudonyme Specter avance le chiffre de 86 millions de dollars, récupérés à partir de plusieurs centaines de portefeuilles. Bitquery, qui édite une plateforme d’analyse et d’indexation de données blockchain, évoque pour sa part une enveloppe de 93,2 millions de dollars, volée sur un ensemble de 315 portefeuilles individuels.

Compromission de la chaîne d’approvisionnement

Le phénomène des wallets « piégés » n’est pas nouveau (voir par exemple ce témoignage daté de 2025, à partir d’un exemplaire acheté en Thaïlande), c’est d’ailleurs la raison pour laquelle Ledger appelle à ne se fournir que chez des revendeurs agréés. En cas de doute, l’entreprise propose d’ailleurs une page d’aide permettant à ses clients de vérifier l’intégrité de leur matériel, en comparant leur Ledger avec les photos d’un exemplaire légitime.

Reste à savoir à quel niveau la chaîne d’approvisionnement a été compromise. Mark Karpelès affirme, photo à l’appui, avoir constaté la présence d’un implant espion dans un Ledger Nano acheté auprès de CryptoBilis. D’après lui, l’implant en question a nettement gagné en sophistication. Plus discret, il intègre un module LTE, de quoi gérer une carte SIM virtuelle (e-SIM) et un microcontrôleur connecté au bus SPI du Ledger, « qui analyse les caractères affichés à l’utilisateur et envoie les données dès que votre phrase de récupération est configurée ».

Si ses constatations sont justes, l’implant serait donc capable de détecter le moment où l’utilisateur paramètre sa phrase de récupération, la séquence de 24 mots qui constitue la clé pour déclencher une transaction à partir du portefeuille. Une fois l’information reçue, l’attaquant serait alors en mesure de vider le portefeuille à distance, sans y avoir jamais eu accès physiquement.

Contactée par nos soins lundi matin pour de plus amples informations, Ledger n’a pour l’instant pas répondu à nos questions.

  •  

Michelangelus, la police qui s’inspire de l’écriture manuscrite de Michel-Ange

Le dessin, racine de toutes les sciences
Michelangelus, la police qui s’inspire de l’écriture manuscrite de Michel-Ange

La Fabbrica di San Pietro a commandé à un studio graphique une police de caractères inspirée à la fois de l’écriture manuscrite et des œuvres de Michel-Ange. Baptisée Michelangelus, elle intrigue surtout par son processus de création  : comment restituer par l’intermédiaire d’un jeu de caractères les capacités créatives et la maîtrise d’un des grands maîtres de la Renaissance ?

Au sein du Vatican, la Fabbrica di San Pietro (Fabrique de Saint-Pierre) est l’institution chargée de veiller aux destinées de la basilique Saint-Pierre, dont le dôme et plusieurs des peintures ornant les chapelles sont l’œuvre de Michel-Ange. Pour perpétuer le travail de ce dernier, elle a choisi une voie inédite : concevoir, ou plutôt faire concevoir, une police de caractères inspirée de l’écriture de l’artiste, baptisée Michelangelus.

La commande a été passée en début d’année, avec en ligne de mire les célébrations associées aux 400 ans de la consécration de la basilique par le pape Urbain VIII, le 18 novembre 1626. Elle a été confiée à l’agence de création italo-allemande studiogusto et c’est Microsoft, dont l’éventuelle participation financière au projet n’a pas été précisée, qui a été choisi comme vecteur de diffusion de cette nouvelle police. « Le projet Michelangelus est l’une des initiatives numériques confiées à Microsoft par la Fabbrica di San Pietro in Vaticano pour promouvoir et valoriser son patrimoine culturel », indique de son côté l’institution.

Entre lettres personnelles et œuvres monumentales

L’éditeur la propose dès à présent au téléchargement pour les systèmes d’exploitation prenant en charge les polices de type OpenFont, et annonce qu’elle sera diffusée au travers des outils de la suite Microsoft 365, probablement aux alentours du mois de novembre. La police réunit 500 glyphes, déclinés en standard, italique, gras et gras italique, soit un total de 2 000 caractères et symboles.

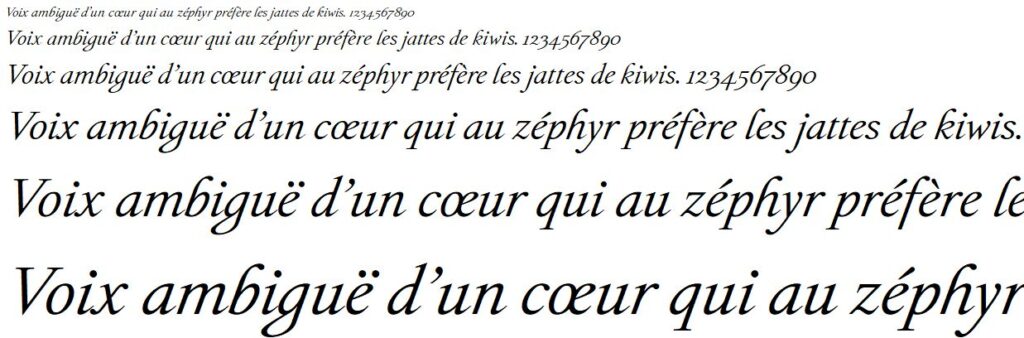
Des quatre déclinaisons, c’est sans doute la version italique qui traduit le mieux la volonté de retranscrire une écriture manuscrite : on y observe un « g » au trait très différent de celui des polices courantes, ainsi qu’un « f » qui comme en écriture cursive, descend sous la ligne de base.

Aperçu de la police Michelangelus italique – capture d’écran Next

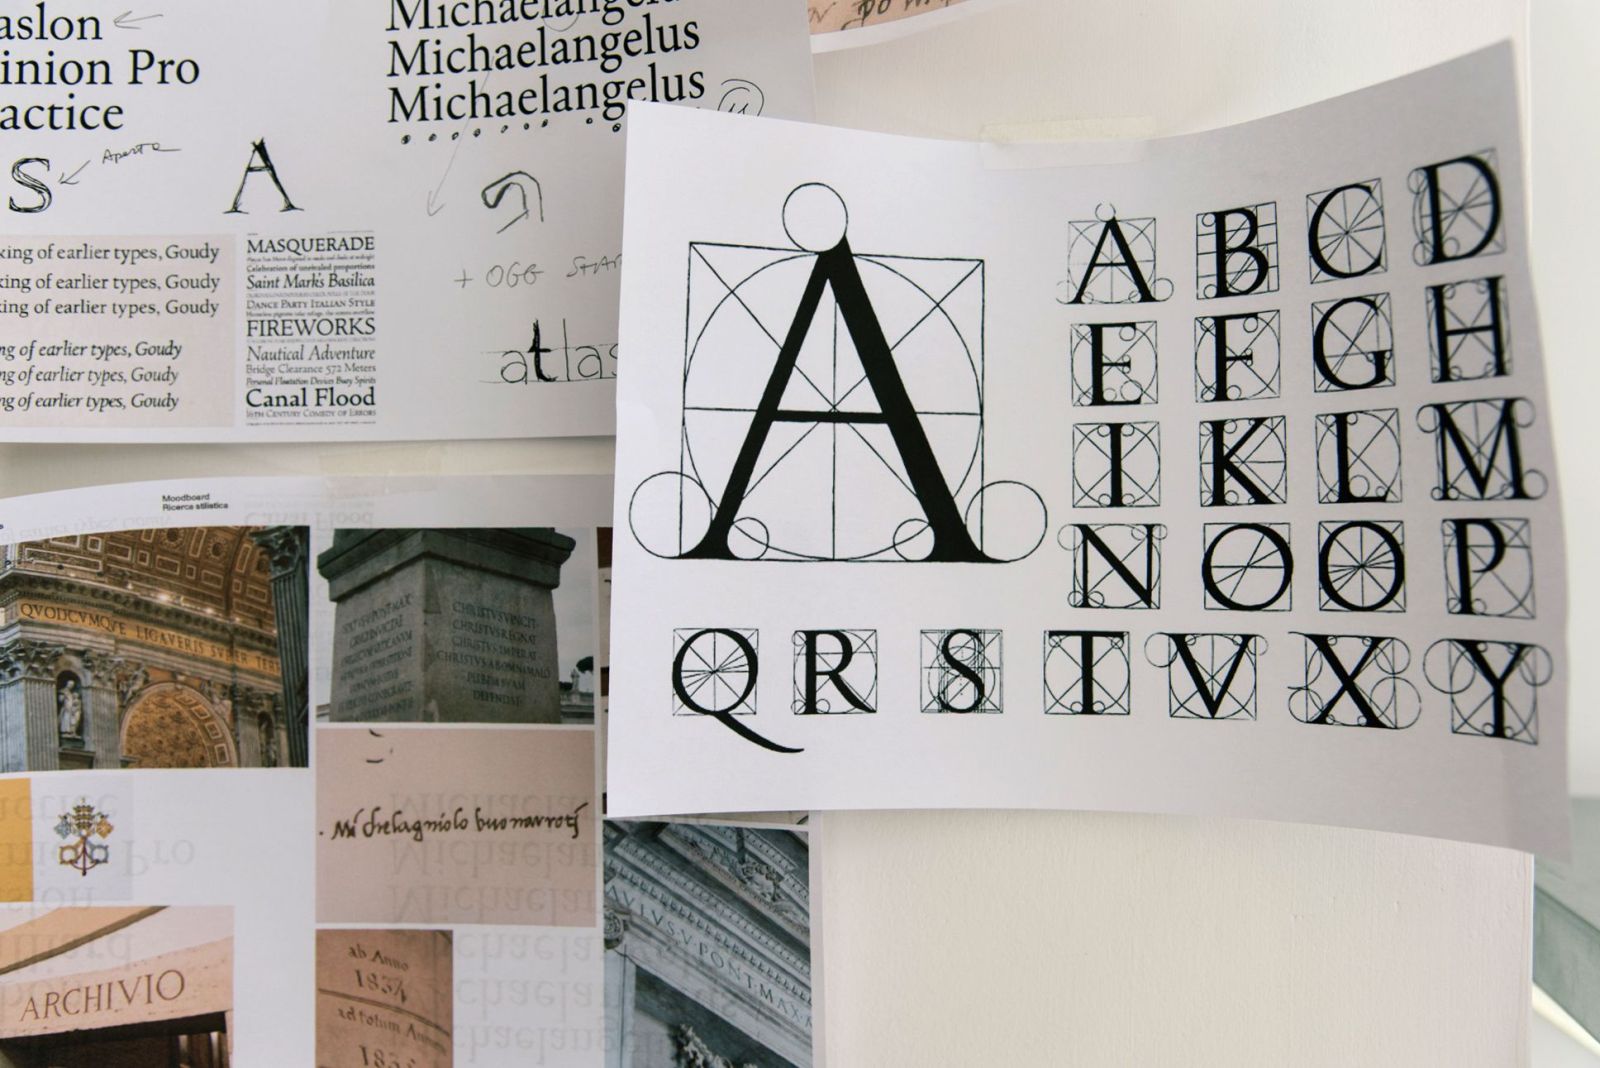
Plus que la police d’écriture en tant que telle, c’est la démarche de création de Michelangelus qui interpelle. La Fabbrica di San Pietro souhaitait en effet aller plus loin qu’une simple transposition de l’écriture manuscrite de Michel-Ange. « L’ambition est plus large : dégager de son écriture une logique visuelle, un système de proportions, de rythme et d’harmonie guidé par le regard de l’artiste », écrit-elle, affirmant par ailleurs vouloir réussir à proposer « un système typographique complet, doté d’une identité singulière, tout en restant lisible et polyvalent, conçu pour une grande variété d’usages, aussi bien dans l’imprimé que dans les applications numériques ».

Également décrit par Microsoft, le processus de création a commencé par la recherche et la compilation d’écrits de Michel-Ange, avec une exploration selon deux axes : son écriture manuscrite, celle des correspondances épistolaires et des documents de travail conservés au Vatican, et son écriture publique, celle qui apparait sur ses œuvres les plus monumentales, de la Pietà à la coupole de Saint-Pierre.

Le travail d’analyse a sans doute été aidé par une tradition d’écriture florentine que l’on retrouve chez Michel-Ange : pour garantir la lisibilité et la régularité de ses textes, l’artiste avait pris l’habitude de détacher ses caractères, contrairement à l’écriture cursive courante dans laquelle les lettres ont tendance à s’enchaîner sans interruption.

« Plusieurs caractéristiques récurrentes se sont progressivement dégagées : la construction des majuscules, le rapport entre les espaces positifs et négatifs, les proportions des formes, la régularité des inclinaisons, la forme des terminaisons et le rythme général de l’écriture », décrit la Fabbrica di San Pietro, selon qui l’étude a permis de déterminer que même dans ses lettres personnelles, Michel-Ange conservait une écriture extrêmement précise. « Une grille invisible régit les traits, créant un équilibre entre vitalité et discipline ». Une dualité que le maître n’aurait sans doute pas reniée.

La Fabbrica di San Pietro indique que cette police « s’accompagne d’un modèle de licence conçu pour protéger l’intégrité et la distribution de la famille typographique ». Le contrat d’utilisateur associé est une licence Microsoft standard, qui autorise l’installation et l’usage, mais ne donne aucun droit de distribution ou de sous-licence.

  •  
❌