❌

Vue lecture

As Part of California's Coast Begins to Crumble, Is the Clock Ticking on Moving Radioactive Waste?

"As parts of the Southern California coastline crumbled into the sea, slammed by intense waves and flooding in recent days, oceanographer Kim McCoy had one thing on his mind," reports the Los Angeles Times. He was thinking about "the nuclear waste set in concrete on the beach near San Clemente at the shuttered San Onofre nuclear power plant." "Rising sea levels, storm waves, El Niño which increases wave height ... these could wash away a section of the walkway that protects the San Onofre seawall, and the waste canisters are just 100 feet away from that," the former wave dynamics researcher and longtime advocate against beach storage of nuclear waste said. Most experts agree the risk of erosion damaging the nuclear waste storage system is extremely low in the near term. The plant's owner, Southern California Edison, has promised the California Coastal Commission to move the waste to higher elevation on-site if modeling shows sea level rise and erosion will start to pose a challenge. But the recent waves, fueled by Hurricane Marie far away in the Pacific, resurfaced the issue of the ultimate fate of the highly radioactive spent fuel that used to power the reactors. "At the moment, it is under control, I think it's essential to say that," said James Day, a geology professor at UC San Diego. "But geologically we must be thinking long term. The waste lasts for hundreds, if not thousands of generations...." [In 2103 some of the site's canisters' approach their intended 100-year lifespans, and the utility may have to start the transfer into new cansiters.] The distinctive twin domes that once housed the reactor cores will start coming down early next year. But the 3.6 million pounds of high-level waste will stay in the coastal community indefinitely. How much of a safety hazard that is depends on whom you ask. "San Onofre is sitting on some fairly young rocks in a seismically active region," Day said at a recent symposium at the Scripps Seaside Forum in La Jolla, hosted by the Samuel Lawrence Foundation. "This is not the sort of place you would leave nuclear waste." Others noted that collapse of beach slopes could make the site more vulnerable to tsunamis. They spoke of the corrosive effects of the ocean air on the steel canisters that hold the waste... Edison says its system will be safe for decades to come. "The maximum credible tsunami here would not even overtake the seawall," said Manuel Camargo, principal manager of decommissioning for Edison, standing on the concrete pad that holds the steel waste storage canisters. "The maximum credible earthquake, somewhere around a 7.0 magnitude, would produce something about half of what this system is designed to withstand...." Edison is bolstering a path below the seawall. Based on state data from the California Ocean Protection Council, the seawall would not be inundated before 2050, Camargo said... Plans for a deep geological repository beneath Yucca Mountain in Nevada crumbled in the face of local opposition in 2011. Utilities around the U.S. now sue the federal government every year to recoup their storage expenses because the Department of Energy has not come through on its promise. The lawsuits cost taxpayers $2 million a day, according to Camargo. "It's so safe that it's almost a problem," Camargo said. "It's not a priority to a lot of folks to move it." "The Trump administration's Department of Energy wants to create 'campuses' in several states to store waste," the article points out, "and, in exchange, give local jurisdictions funding to develop different aspects of the nuclear cycle — such as fuel creation, power generation and potentially fuel recycling..." "The administration wants to address the fact that waste is sitting at 80 reactor sites around the country. It also needs places for waste from new reactors it wants to build."

Read more of this story at Slashdot.

  •  

2027 ou 2028 pour les prochaines génération de cartes graphiques d'AMD et NVIDIA ? Deux leakers s'opposent...

Il y a deux jours, le 14 septembre 2026, Tom (comme il se fait appeler) de la chaine Moore's Law is Dead mettait en ligne une vidéo où il déclarait avoir obtenu des informations concernant la période de lancement de la prochaine génération de cartes graphiques grand public de NVIDIA : les GeForce RT...

  •  

Ubuntu 26.10 amd64v3 Can Provide A Nice Boost For Low-End/Budget Hardware

Canonical recently began producing Ubuntu 26.10 amd64v3 daily ISOs to complement their experimental amd64v3 package archive that they have been trialing the past few release cycles. While we still don't know what any official plans are for amd64v3 with Ubuntu 26.10, the performance gains can be very worthwhile over the generic amd64 binaries even for low-end/budget hardware.
  •  

Anthropic Commits to Independent AI Evaluators, Wants Slower Development. Nvidia's CEO Wants It 'As Fast as You Can'

"Anthropic's CEO took the stage at a conference in San Francisco on Tuesday to reiterate his call for a slowdown of AI development," reports the Guardian, " while Nvidia's CEO argued against slowing its development. "Run as fast as you can." Amodei is calling for three courses of action: embedding third-party evaluators inside AI companies; coordinating safety standards among Democratic countries; and, eventually, larger global coordination. At Dreamforce, Amodei said Anthropic has committed to independent evaluators and was "going to have a dialogue with the rest of the industry" on the other two steps. Amodei, xAI's Elon Musk and OpenAI's Sam Altman have recently called for a slowdown in the pace of AI development. ["Dario is right," Musk posted on X.com] Huang, who also made an appearance at Dreamforce on Tuesday, said companies should not slow down AI development. He argued that new regulations were not necessary, advising AI companies to simply wait to release products until they know they are safe rather than begging the US government to intervene... One day prior at the All-In summit in Los Angeles, Donald Trump called Huang while the CEO was on stage. Huang put the president on speakerphone as Trump called the growing concern about AI a "hoax" and asserted again that a slowdown would only benefit China... [OpenAI's] Altman said AI models had advanced so quickly that monitoring and security need to be treated with a "new level of rigor", calling an incident in which OpenAI agents hacked into another company a "wake-up call" for the industry. He also said the public was very "right to be afraid" of AI because of the potential loss of control, and the possibility of a small group of powerful AI companies exerting their views on the world. The cofounder of Google DeepMind posted on X that "Dario's essay points towards the right path forward." And in an internal memo, Microsoft's Satya Nadella endorsed broader third-party testing and warned that companies must take time to make the technology safe, Business Insider reports. Monday Microsoft also published a 37-page training manual "for how we develop our AI, and how we intend it to function during deployment," requesting public feedback. But Michael Burry "is not buying it," reports The Street. The investor made famous in The Big Short "dismissed the united front as 'self-serving' and laid out four numbered objections..." He argued that large language models are not artificial general intelligence, so there is nothing meaningful left to slow down. Fast competition benefits incumbents, he said, and danger warnings work as hype ahead of IPOs. The whole exercise, he added, could mask growth that is already slowing as those IPOs get pushed back. Former Meta AI chief Yann LeCun is also skeptical, posting on X.com that Anthropic's Dario Amodei "was already claiming that GPT2 was too dangerous to open source back in 2019. I made fun of them then. Everyone should make fun of them now." Timnit Gebru, the co-lead of Google's AI ethics team who was fired in 2020, even thinks the AI companies are stoking fears of extinction "to avoid discussing actual harms, like autonomous weapons," according to Wired. But others still remain concerned. "I've been in rooms with the hyperscalers, and the Trump administration officials, and none of them know what to do," CNN commentator Van Jones said in a recent panel discussion. "So I do want to say: nobody's flying the plane on this... I think that the ethicists that work for them — when they are quitting, and they are running out, and they're pointing back at the building and they're waving their arms, and saying 'I'm seeing stuff that's scaring me' — we should take that very seriously."

Read more of this story at Slashdot.

  •  

Observatoire Arcep S1 2026 : la fibre couvre 95 % des foyers

Groupe de personnes souriantes en discussion, logo de l'Arcep

Faut-il encore attendre la fibre chez vous ? Le nouvel observatoire Arcep S1 2026 répond, chiffres du 30 juin 2026 à l’appui : la fibre franchit un nouveau cap, l’ADSL classique recule encore un peu. La fibre à 95 % 85 % des abonnements Le cuivre en repli Questions fréquentes 95,3 % des locaux raccordables […]

L'article Observatoire Arcep S1 2026 : la fibre couvre 95 % des foyers a été publié en premier sur Bbox-Mag

  •  

☕️ Meta plancherait sur des lunettes connectées sans caméra pour calmer la grogne


Mark Zuckerberg profiterait de la caisse de résonance de Meta Connect, qui se tiendra du 23 au 24 septembre, pour dévoiler de nouvelles lunettes connectées, croit savoir le site The Information, généralement bien renseigné. Connues en interne sous le sobriquet Luna, ces montures se contenteraient de six microphones et de haut-parleurs dans les branches. Exit donc le capteur photo, un composant qui confère aux modèles actuels leur charmant surnom de « pervert glasses » (« lunettes pour pervers »).

Les témoignages de personnes harcelées (souvent des filles et des femmes) par des porteurs sans gêne de ces lunettes se sont multipliés ces derniers mois. À cela s’ajoutent les restrictions qui pleuvent dans les lieux publics et lors d’événements. Une grogne qui pousse la Norvège à s’interroger sur une possible interdiction de certaines fonctions – comme l’enregistrement vidéo – dans l’espace public.

Pour Meta, commercialiser des lunettes toujours connectées mais sans caméra permettrait de contourner le discours actuel très hostile, tout en continuant à promouvoir les capacités de Meta AI et du nouvel agent Muse. L’absence de ce capteur devrait rendre l’utilisation de ces lunettes plus discrète, ce d’autant que leur design serait plus proche de montures standards.

Deux modèles seraient présentés, avec une commercialisation prévue pour le mois d’octobre. Meta aurait d’autres lunettes connectées à dévoiler, mais cette fois à l’autre bout du spectre technologique : il s’agirait d’un dispositif de réalité augmentée (« Phœnix » en interne), pas très éloigné du projet Orion annoncé en septembre 2024.

Ces lunettes, présentées comme un outil de productivité et de divertissement, auraient la capacité d’afficher l’écran de son PC dans un écran virtuel et de regarder des films. Un boîtier externe accompagnerait toujours la monture pour l’alimentation et la prise en charge des calculs nécessaires. Les premières unités « Phœnix » sortiraient l’année prochaine.

Enfin, Meta plancherait sur une fonction qui, lors d’un appel, afficherait l’« hologramme » d’un correspondant devant l’utilisateur de ces lunettes. Il s’agirait d’un avatar photoréaliste de la personne, et contrairement aux Persona du Vision Pro d’Apple coupés au niveau des épaules, ces hologrammes seraient « complets » (comprendre : l’intégralité du corps).

La division Reality Labs, qui développe les technologies du métavers (mourant) et AR de Meta, plancherait depuis plus de dix ans sur cette technologie baptisée « Codec Avatars ».

  •  

SteamOS passe la vitesse 3.9.1, et prévoit de se rapprocher plus de NVIDIA

L'OS de Valve rencontre un certain regain d'intérêt depuis le lancement des Steam Machine. Bien que ceux qui taquinent déjà un Steam Deck soient un peu le nez dedans, les possesseurs de PC complets ne veulent pas se prendre la tête et vont naturellement vers l'OS le plus adapté et facile pour du gam...

  •  

Data center d’Étrechet : en protestation contre le projet de Google, la maire démissionne

Résiste, prouve que tu existes
Data center d’Étrechet : en protestation contre le projet de Google, la maire démissionne

En quelques jours, la maire, trois adjoints et une conseillère municipale ont démissionné de leurs fonctions politiques à la mairie d’Étrechet. En cause : des désaccords sur un projet de centre de données Google, porté par l’agglomération de la ville voisine de Châteauroux.

Après les adjoints, voilà que la maire démissionne. Ce 15 septembre, Florence Laurent a indiqué dans un communiqué quitter ses fonctions à la commune d’Étrechet, dans l’Indre.

Sa décision fait suite à une première démission collective. Dans une lettre du 10 septembre 2026, Bruno Deterne, Marie-Pierre Chabenat-Canals, Christian Jubard (adjoints au maire) et Sylvie Gessier, conseillère municipale, indiquaient avoir pris la décision « conjointe et mûrie » de démissionner collectivement de leurs mandats au sein de la commune.

La cause de ces départs en cascade ? Un projet de centre de données « hors-norme qui échappe totalement à toute capacité de décision de la commune, tout en faisant peser des risques cumulés lourds sur notre territoire (ressource en eau, tensions sur le réseau électrique, nuisances, opacité des calendriers administratifs) », pour reprendre les mots de ces derniers. La maire, elle, évoque « un désaccord sur la prise en compte des avis sur le projet Google sur notre territoire ».

Un centre de données en deux phases

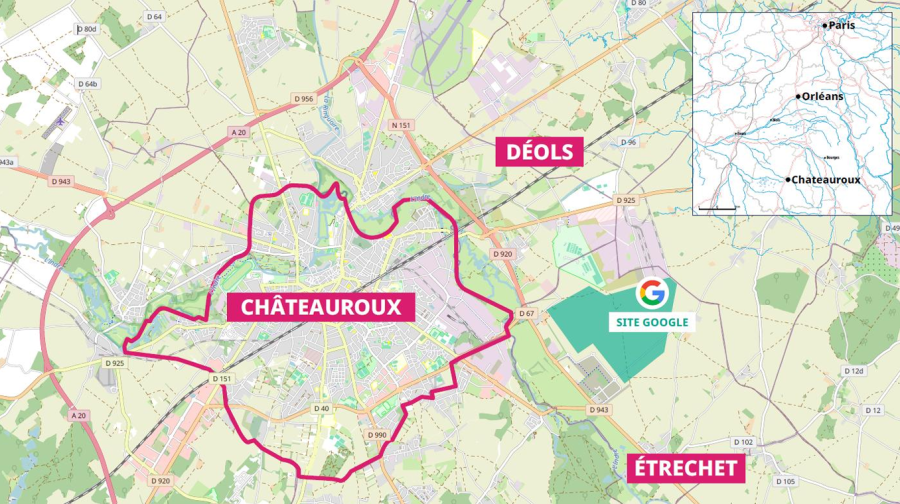
En juin 2025, le conseil communautaire de la métropole de Châteauroux avait en effet voté la vente d’une parcelle de 195 hectares, sur la zone d’activité d’Ozans, à la filiale de Google Tricolore Computing. Cette dernière doit y construire un centre de données de huit à dix bâtiments en deux phases, d’après les informations de la Commission nationale du débat public (CNDP).

La première, qui s’étendrait de 2028 à 2029, prévoit la « mise en service du premier bâtiment de data-center et d’un raccordement au réseau 225 000 Volts par RTE ». La seconde, à partir de 2031, doit permettre la « mise en service progressive de 7 à 9 bâtiments de data-centers supplémentaires et d’un raccordement électrique par RTE ».

Localisation du projet de centre de données. / CNDP

En avril, la CNDP a estimé nécessaire une concertation préalable, concertation qui doit être organisée par Google France, Tricolore Computing et Violet Computing, les maîtres d’ouvrage du projet, et RTE, en charge du raccordement électrique. En parallèle, diverses entités organisent leurs propres débats, dont Les Écologistes avant l’été, ou l’association Indre Nature, qui s’émeuvait début septembre du manque d’informations relatives à la concertation. Next a sollicité la CNDP sur le sujet mais n’avait pas reçu de réponse à l’heure de publier ces lignes.

Sur le territoire, les contestations s’organisent depuis plusieurs mois, notamment sous les efforts du collectif citoyens Ozans dire non. Les démissions, elles, ont suivi des échanges à l’échelle intercommunale. Le 9 septembre, le maire de Châteauroux et président de Châteauroux Métropole Gil Avérous présentait des travaux relatifs au centre de données au conseil municipal d’Étrechet, rapporte La Nouvelle République. Le lendemain, plusieurs élus démissionnaient.

Manque de manœuvres des collectivités

Ce 15 septembre, la maire Florence Laurent les a suivis, indiquant dans un communiqué être « arrivée à la conclusion que différents éléments de ce projet méritaient un engagement précis de la part des porteurs de projets : nuisances visuelles, PFAS, dévalorisation des habitations, trafic routier ».

S’il la remercie pour son implication dans les projets portés par l’agglomération de Châteauroux, Gil Avérous souligne, lui aussi par voie de communiqué, que « les projets envisagés sur Ozans ont pourtant toujours reçu l’approbation de la commune d’Etrechet et de toutes les autres communes de l’agglomération à chaque fois qu’ils ont été débattus en conférence des Maires et en conseil communautaire ».

Auprès de France 3, il soulignait que même le monde agricole ne s’opposait pas frontalement au projet. Le vice-président écologiste de la Région Centre-Val de Loire, Jérémie Godet, s’inquiétait pour sa part des îlots de chaleur que pourraient provoquer les centres de données, ainsi que du recours à des liquides de refroidissement émetteurs de polluants éternels et de gaz à effet de serre.

Le manque de latitude de certaines collectivités dans la gestion des projets de centres de données n’est pas un sujet spécifique à Étrechet. À Paris-Saclay, des membres de la communauté d’agglomération s’inquiètent ainsi du manque d’outils de pilotage de ces arrivées, et des risques que cela fait peser sur le réseau électrique. Quant aux possibilités de débat, quand bien même encadrées par la CNDP, la chercheuse Ophélie Coelho regrettait par exemple de les voir organisées « après la prise de décision », c’est-à-dire plus pour relever des inquiétudes que pour orienter les projets.

  •  

Fedora 45 débarque en bêta : le plein de nouveautés, surtout pour la sécurité

Chapeau la distrib'
Fedora 45 débarque en bêta : le plein de nouveautés, surtout pour la sécurité

Fedora 45 vient d’entrer dans sa phase bêta. Les nouveautés sont assez nombreuses, notamment sur la sécurité et les paquets reproductibles.

Fedora est le laboratoire à ciel ouvert de Red Hat. La distribution est connue pour être pionnière dans ses choix technologiques, comme le choix du serveur d’affichage Wayland par défaut dès la version 25, longtemps avant les autres distributions (et les bugs de jeunesse qui allaient avec).

Comme Ubuntu, Fedora dispose d’un rythme biannuel, au printemps et à l’automne. La nouvelle mouture 45 est ainsi prévue pour le 20 octobre, ou le 27 en cas de problème. Maintenant que la bêta est disponible, on peut observer ses nouveautés, parmi lesquelles une hausse manifeste du niveau de sécurité.

Toutes les variantes du système peuvent être téléchargées (images ISO) depuis le site officiel. Sur la page de téléchargement, il faut penser à activer le sélecteur d’affichage pour la bêta. Depuis l’annonce officielle, les différents liens pointent tous directement vers les versions 45.

Composants de base

La bêta de Fedora 45 est livrée avec le noyau Linux 7.2, la dernière révision stable (sortie le 16 aout). Parmi les nouveautés de ce dernier, le Cache Aware Scheduling permet à l’équilibrage de charge de tenir compte du cache de dernier niveau au sein des processeurs. Phoronix, connu pour ses tests de performances, indiquait en outre que le noyau 7.2 introduisait des gains mesurables de performances pour les processeurs AMD et Intel. Entre autres nouveautés, on trouve une première prise en charge du HDMI 2.1 FRL dans le pilote AMDGPU, le support du protocole USB4STREAM d’Intel ou diverses prises en charge dans KVM de fonctions de sécurité propres à AMD et Intel.

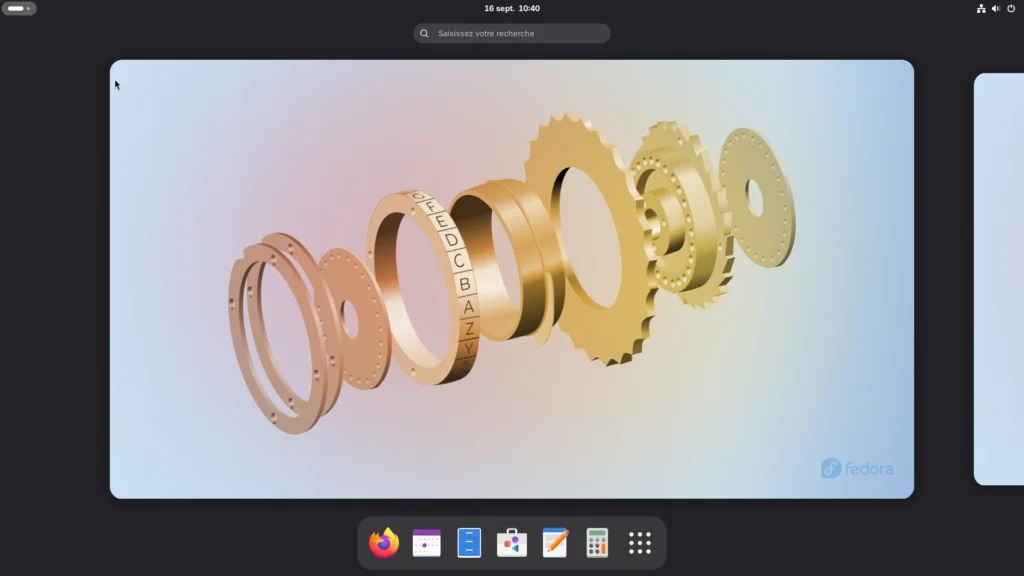
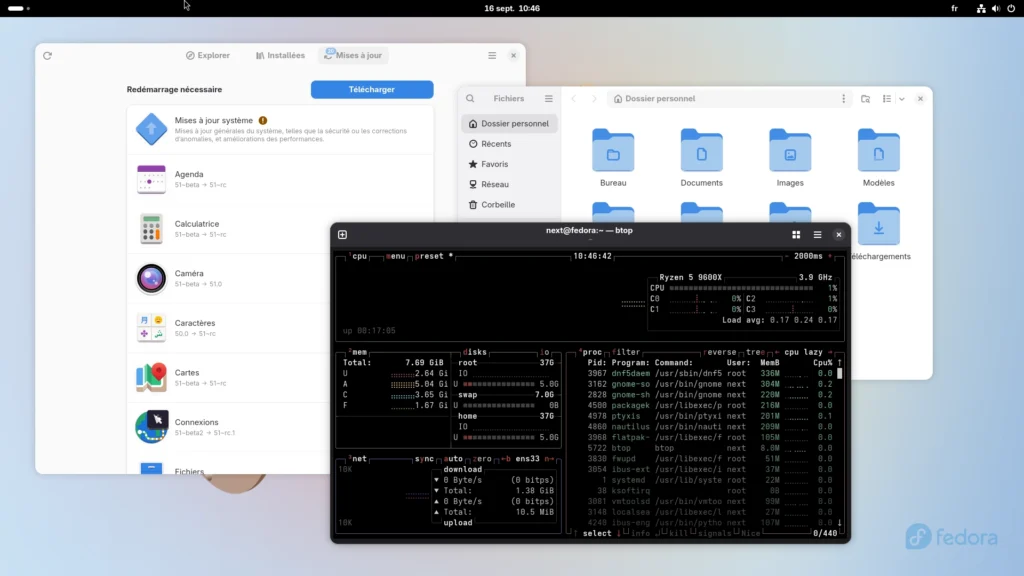
Comme toujours avec Fedora, la version proposée par défaut pour les PC, Workstation, est fournie avec GNOME, qui passe pour l’occasion en version 51. Cette mouture n’est pas finalisée, même si les composants en bêta sont remplacés par leurs équivalents RC (Release Candidate) après l’installation de Fedora 45. GNOME 51 inaugure des curseurs au format SVG (déjà présents dans KDE), une nouvelle interface de gestion des empreintes digitales, le support de la connexion distante multi-utilisateurs via Kerberos, de nouveaux réglages pour le pavé tactile, de meilleures performances pour Agenda ou encore le nettoyage du code auparavant lié aux anciens pilotes NVIDIA. Pour les personnes n’appréciant pas GNOME, KDE Plasma 6.7 est disponible dans une version dédiée.

Côté développement, la chaîne GNU passe à GCC 16.2, binutils 2.47, glibc 2.44 et gdb 17.2. S’y ajoutent LLVM 23 pour l’ensemble des sous-projets, Go 1.27, Python 3.15, Perl 5.44 et Lua 5.5. Dans les notes de version de la distribution, on peut lire que plusieurs changements cassent la compatibilité. Par exemple, Setuptools 82 supprime le module pkg_resources. Pandas passe de la 2.3 à la 3.0, avec une gestion des chaînes revue, un comportement copie-sur-écriture cohérent et la suppression de fonctionnalités dépréciées depuis longtemps. Même chose avec libxml2, dont le passage de la 2.13.9 à la 2.15.3 s’est accompagné d’un changement d’ABI, imposant une recompilation de masse avec dépréciation des liaisons Python.

Parmi les autres changements, Podman 6 est une des mises à jour les plus lourdes de conséquences. Elle « inclut des changements importants de rupture de l’API et de la ligne de commande, de nouvelles fonctionnalités, ainsi que la suppression finale de composants obsolètes tels que slirp4netns, cgroups v1 et le backend BoltDB », prévient Fedora. Citons également le passage de MySQL de la version 8.4 à 9.7, et celui de MariaDB de la version 11.8 à la 12.3. NetworkManager prend en charge par défaut les réseaux « IPv6-mostly ».

Sécurité : plusieurs serrages de vis

Plusieurs changements importants sont présents dans Fedora 45. D’abord, l’équipe indique avoir franchi la barre des 90 % de paquets reproductibles.

Pour comprendre l’intérêt, rappelons qu’un paquet est dit « reproductible » si, à partir du même code source, du même environnement de compilation et des mêmes instructions, n’importe qui peut régénérer une copie identique bit à bit du paquet publié. En clair, il s’agit d’un gage de sécurité de la chaine d’approvisionnement : c’est la garantie que le binaire téléchargé correspond bien au code source publié. Dans le cas de Fedora, toute non-reproductibilité détectée est considérée comme un bug et est traitée comme telle, via un rapport. La distribution n’est pas la seule à progresser dans ce domaine, d’autres comme Arch Linux ou NixOS font de même.

On reste dans le sujet avec la vérification désormais obligatoire des signatures par le gestionnaire de paquets RPM. Un mode de vérification stricte, conformément au comportement en amont introduit par la version 6.0, comme nous l’indiquions il y a un an. Ainsi, seuls les paquets dont la signature est vérifiée peuvent être installés, sauf dérogation explicite avec --nosignature ou l’API correspondante. Les RPM compilés localement et non signés sont directement concernés. Côté Fedora, ce changement se fait dans la foulée du passage à RPM 6.1.

Fedora 45 restreint également ptrace par réglage global dans le noyau qui retire par défaut certaines permissions de débogage aux utilisateurs non privilégiés. L’objectif est d’empêcher un logiciel malveillant d’inspecter les autres processus du même utilisateur. En revanche, si des outils de débogage sont installés, un fichier sysctl rétablit le comportement classique de Fedora 44 et des versions précédentes.

Autre changement significatif, le changement de fournisseur par défaut du service Secret. On passe ainsi de KWallet et GNOME Keyring à oo7. Écrit en Rust, il implémente la même interface D-Bus org.freedesktop.secrets, et se veut une alternative légère utilisable sur tous les environnements. Il est développé dans le cadre du projet linux-credentials et sert déjà de service de secrets natif pour COSMIC Desktop. D’après la fiche Fedora, oo7 doit permettre un modèle d’autorisation limitée par application ou par service, ouvrir la voie à l’authentification FIDO2 et mieux encadrer l’accès des applications isolées aux secrets.

On trouve d’autres modifications liées à la sécurité, comme l’interdiction par DNF5 de changer de fournisseur par défaut. Un changement important, car à moins d’une manipulation spécifique, un paquet installé ne peut donc plus être remplacé automatiquement par celui d’un autre fournisseur. Signalons aussi que chpasswd et newusers passent désormais par PAM et appliquent donc les politiques de mots de passe du système.

  •  

☕️ Mistral et Mozilla officialisent leur partenariat dans la Fenêtre intelligente de Firefox


Malgré un modèle économique surtout tourné vers les entreprises et le B2B, Mistral ne dédaigne pas à l’occasion s’intéresser au grand public. Le partenariat avec Mozilla permet aux modèles IA de l’entreprise française de se frotter aux questions posées par les internautes dans la Fenêtre intelligente de Firefox.

Mozilla a inauguré la Smart Windows (ou Fenêtre intelligente) dans la version 155 de Firefox. Ce mode combine un chatbot et un ensemble de fonctionnalités IA qui se propose d’organiser ses onglets et son historique et de répondre aux questions. Toujours en bêta, la Fenêtre intelligente s’active via le bouton Firefox en haut à droite de la fenêtre du navigateur.

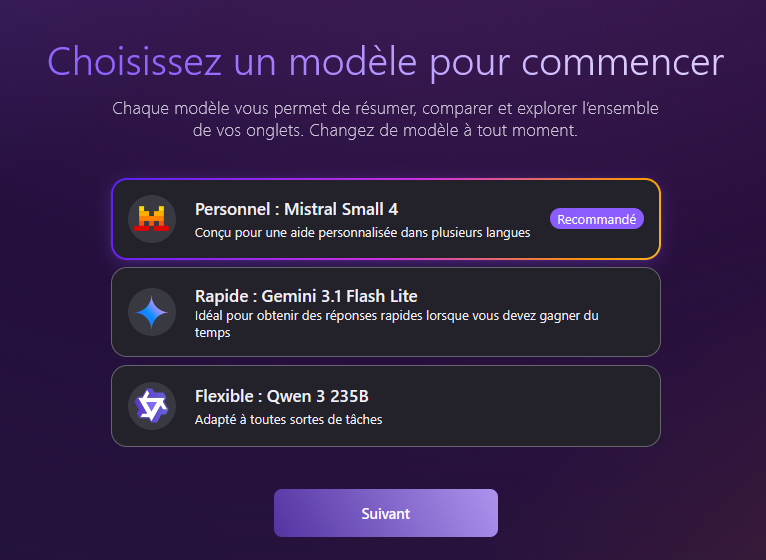
Firefox laisse le choix du modèle : on trouve dans le lot Gemini 3.1 Flash Lite, Qwen 3, et Mistral Small 4 qui est le modèle recommandé (il est possible d’ajouter d’autres modèles en fournissant une clé API ou un jeton d’authentification). Mozilla et Mistral ont officialisé ce partenariat, qui « réunit deux défenseurs de l’open source [œuvrant] ensemble pour mettre les innovations scientifiques de Mistral à la portée des consommateurs du monde entier », selon le communiqué.

La sélection du modèle IA dans la Fenêtre intelligente de Firefox. Capture d’écran : Next

« Puisque le navigateur est au cœur du Web et de l’expérience en ligne, il doit être un espace où différents fournisseurs d’IA peuvent se faire concurrence et où l’open source a toute sa place », affirme Anthony Enzor-DeMeo, directeur général de Mozilla Corporation. Le navigateur « doit préserver ce qui a fait la puissance d’Internet dès le départ : la liberté d’explorer, de découvrir différentes idées et technologies, et de décider par nous-mêmes où aller ensuite. »

Les modèles Mistral sont proposés en France, aux États-Unis et au Canada. Le Royaume-Uni et l’Allemagne vont suivre d’ici la fin de l’année. « À l’heure actuelle, nous comptons en moyenne environ 200 millions d’utilisateurs mensuels dans le monde, plus de 50 millions d’utilisateurs quotidiens sur ordinateur et entre 14 et 16 millions sur mobile », précise le dirigeant de Mozilla, qui ajoute au Wall Street Journal que « les États-Unis, l’Allemagne, la France et le Royaume-Uni en représentent l’essentiel ».

Pour Mistral, c’est aussi une manière d’exposer ses modèles à une utilisation orientée grand public alors que l’entreprise vise habituellement les entreprises. Pas plus tard que ce mardi 15 septembre, Mistral annonçait deux partenariats B2B : le premier avec TotalEnergies pour développer des modèles IA dédiés à l’exploration et à l’ingénierie des réservoirs, le second avec Numspot pour le développement d’une place de marché dédiée aux organisations publiques et aux entreprises. Celle-ci combinera les modèles Mistral avec l’infrastructure cloud de la plateforme.

  •  

Les Asrock NUC BOX-320 passent de la panthère au chat sauvage

Les Asrock NUC BOX-320 et NUC BOX-305 sont des copies conformes des modèles NUC Ultra 300 BOX lancés en janvier 2026. La principale différence entre les deux solutions vient de leur puce interne. Lancées sous Panther Lake, les solutions évoluent désormais vers des puces Intel Wildcat Lake.

Le MiniPC ASRock NUC BOX-320 embarque un Core 5 320 tandis que le NUC BOX-304 propose un Core 3 304. Des puces beaucoup plus entrée de gamme que les Panther Lake qui proposeront des performances inférieures mais également des prix plus abordables. 

  Cœurs CPU Fréquence max
Cœur P
Cœurs GPU Fréquence max
GPU
GPU
(TOPS)
NPU
(TOPS)
Core 5 320 6 (2 x P + 4 x LP-E) 4,6 GHz 2 2,5 GHz 20 16
Core 3 304 5 (1 x P + 4 x LP-E) 4,3 GHz 1 2,3 GHz 9 15

On retrouve ici deux processeurs milieu et entrée de gamme d’Intel. La marque ne veut probablement pas combler trop efficacement le fossé entre ceux-ci et les Panther Lake en intégrant des Core 7 350 ou 360 je suppose. On retrouve donc des puces capables de travaux bureautiques, de multimédia, de programmation et autres tâches créatives légères et même d’un peu de jeu, mais sans rapport avec les promesses d’une puce Panther Lake.

Toujours monocanal, la gamme Wildcat Lake offrira aux Asrock NUC BOX-320 et 304 la possibilité d’embarquer une barrette SODIMM de DDR5-6400 jusqu’à 64 Go maximum. Le stockage est confié à un port M.2 2242 en NVMe PCIe Gen4 x1 et un second port M.2 2280 NVMe PCIE Gen4 x2. Un troisième port M.2 2230 embarque une carte Wi-Fi6E et Bluetooth 5.3 en CNVi. Le tout entre dans un châssis mesurant 11.75 cm de large pour 11 cm de profondeur et 4.9 cm d’épaisseur. Un volume global de 0.63 litre qui pourra être accroché derrière un écran grâce au module VESA fourni.

ASRock NUC BOX-320

ASRock NUC BOX-320

Les NUC BOX-320 et NUC BOX-305 reprennent le design des Panther Lake

La connectique est, sans trop de surprise, assez proche de celle du Panther Lake. ASRock a simplement fait évoluer les ports arrière pour exploiter au mieux l’espace disponible au vu des capacités et des tâches possibles pour cet engin. Sur la face avant, on retrouve un double port Type-C avec DisplayPort 2.1. Le premier en USB4 Gen2 et le second en Thunderbolt 4. Un classique port USB 3.1 Type-A est également visible ainsi qu’un jack audio combo 3.5 mm pour brancher les accessoires classiques. Un bouton de démarrage est présent avec une LED intégrée.

ASRock NUC BOX-320

ASRock NUC BOX-320

Sur la partie arrière, on retrouve plus de changements. Deux USB 3.2 Gen2 Type-A, deux sorties HDMI 2.1 – ce qui portera à 4 le nombre d’écrans pilotables par ce type de station – mais aussi deux Ethernet 2.5 Gigabit et un Antivol type Kensington Lock. La ventilation est assurée par une prise d’air sur les côtés et une évacuation via l’arrière au-dessus des connecteurs.

Ces NUC BOX-320 et NUC BOX-305 sont destinés d’abord à un marché pro et industriel et on imagine assez bien que ces configurations puissent venir équiper des écrans d’affichage ou se transformer en solutions compactes pour des travaux basiques. On en retrouve parfois sur le marché particulier via des intégrateurs. Pas de date ni de prix pour le moment. 


Wildcat Lake contre Twin Lake : prix et performances

Les Asrock NUC BOX-320 passent de la panthère au chat sauvage © MiniMachines.net. 2026

  •  
❌