❌

Vue lecture

Microsoft fusionne ses applications Copilot en une seule « app à tout faire »

Allez, on recommence tout
Microsoft fusionne ses applications Copilot en une seule « app à tout faire »

Sans doute lassée des quolibets, Microsoft a choisi de rassembler toutes ses applications Copilot en une seule, à l’exception de GitHub Copilot. L’éditeur ambitionne désormais de répondre à toutes les demandes depuis une interface unique, avec plusieurs onglets et un choix de modèle piloté selon les besoins.

Comme on pouvait le craindre, l’explosion de l’intelligence artificielle générative n’a pas été maitrisée par tout le monde. Chez Microsoft, les fonctions dopées à l’IA ont envahi tous les produits, au point de provoquer une saturation rapide, ainsi que des hausses de prix, notamment dans Microsoft 365. Au point que l’éditeur fait maintenant machine arrière. À travers son initiative K2 pour Windows 11, ces fonctions sont en recul, tantôt supprimées tantôt désactivées par défaut.

L’un des facteurs qui a mené Microsoft « à sa perte » semble être la multiplication des applications. Le nom « Copilot » est presque devenu un sujet de moquerie, tant les applications se sont multipliées, là où Google n’a par exemple qu’un Gemini, dont les fonctions plongent dans d’autres produits. Le public s’est également habitué à ChatGPT et Claude, avec leur interface unique.

Outre les travaux actuels dans Windows et les applications de l’éditeur, le repositionnement de Copilot se révèle par d’autres émanations. La presse américaine note par exemple que l’étiquette Copilot+ disparait peu à peu des produits qui pouvaient y prétendre. Les caractéristiques techniques minimales sont toujours là, mais l’appellation semble avoir fait son temps, comme l’a confirmé un responsable de Microsoft à Windows Central. Les produits Surface récemment lancés n’ont d’ailleurs pas l’étiquette. On pourrait également relever les nouvelles possibilités de réaffectation dans Windows 11 pour la touche Copilot sur les claviers équipés.

Et voilà que Microsoft annonce désormais une refonte complète de son application centrale Copilot, avec l’idée d’en faire désormais une « super app ».

Tout au même endroit

Le changement le plus important est le même que chez OpenAI ou Anthropic : avoir tout au même endroit. Microsoft restructure donc son application en trois parties.

Home devient le nouveau point d’entrée, en réunissant Chat et Cowork. Dans cette partie, on trouve aussi Office. Pas des visionneuses, mais bien la suite bureautique au grand complet, tout du moins Word, Excel et PowerPoint. Vient ensuite Code, pour lancer des projets de développement comme on le ferait avec le Code de ChatGPT ou celui de Claude. À la différence que Microsoft met l’accent sur le choix du modèle. La dernière partie est Autopilot, qui permet de créer de gérer un agent persistant pour continuer de travailler de manière autonome sur les tâches confiées par l’utilisateur. Pour les personnes qui avaient suivi la conférence Build en juin dernier, Autopilot est simplement le nom officiel du projet Scout.
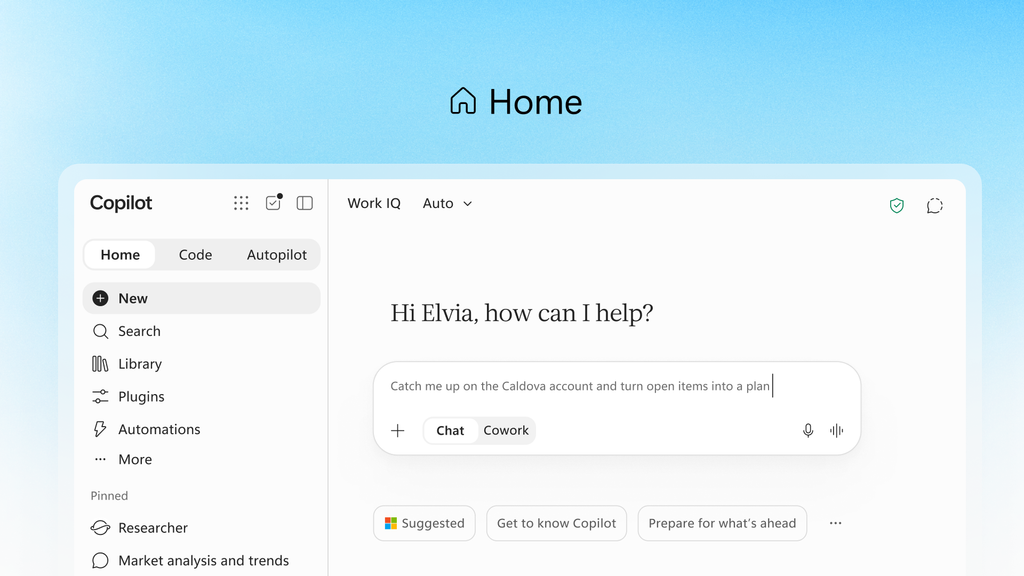
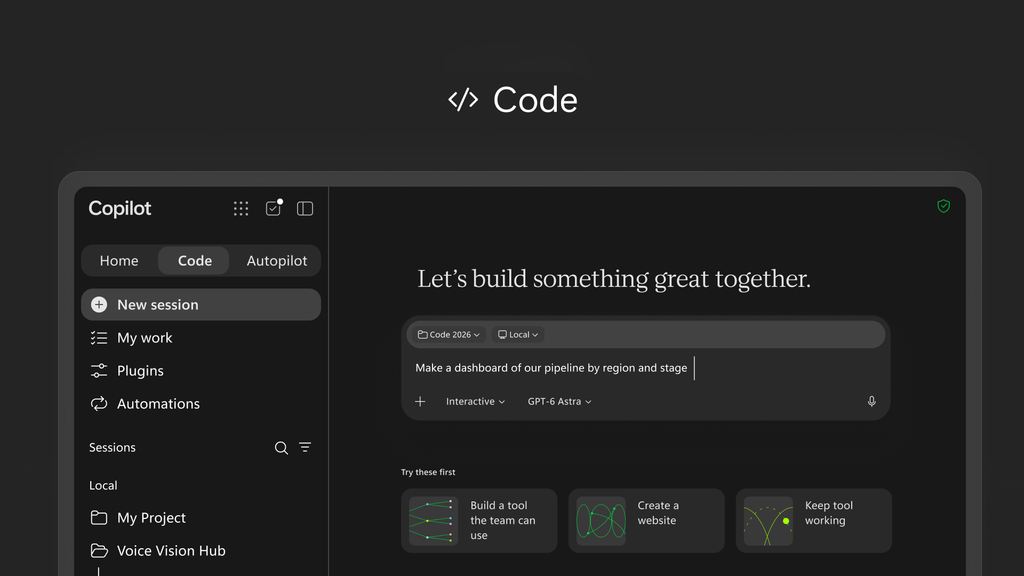
L’application a l’ambition de servir tous les besoins ou presque. Home est clairement orientée vers le travail quotidien, tandis que Code vise plus spécifiquement les non-développeurs, avec la promesse vendue de pouvoir réaliser rapidement les projets qu’ils pourraient avoir en tête. Microsoft précise que rien ne change pour les développeurs : GitHub Copilot est toujours là (il sert également de fondation à Code). Pour l’éditeur, les avantages de cette approche sont évidents : une personne peut décrire une application, un tableau de bord ou n’importe quelle forme d’automatisation, le résultat tirant partie des données liées au compte.

Dans le cadre d’une utilisation en entreprise, l’ensemble doit rester dans un contexte professionnel via Microsoft IQ. Microsoft joue bien sûr la carte de l’écosystème : Fabric IQ apporte du contexte à partir des données présentes dans Copilot (dont les modèles sémantiques de Power BI), un ancrage est prévu dans les données et flux de Dynamics 365 et Power Platform, etc.

Même si Microsoft possède ses propres modèles (et s’en sert notamment pour son infrastructure de recherche de failles Perception), l’éditeur semble vouloir devenir surtout le pourvoyeur d’une solution « pratique », où l’on peut tout faire au même endroit. Dans un tweet publié ce 25 septembre, Satya Nadella indique ainsi : « Nous construisons Copilot comme un nouveau système d’exploitation pour le travail qui englobe chaque modèle, chaque format, et chaque tâche ».

Une tarification en deux parties

Côté tarification, l’entreprise adopte une approche double, dans laquelle l’IA du quotidien reste à un prix fixe par utilisateur, tandis que l’IA agentique fonctionne sur des crédits Copilot. La licence fixe est simplement la licence Microsoft 365 Copilot actuelle, qui couvre Word, Excel, PowerPoint, Outlook et Teams pour 30 dollars par utilisateur et par mois. Elle fonctionne par défaut sur un mode « Auto » censé choisir le modèle le plus adapté selon la requête. GPT-5.6 et Sonnet 5 sont présents, mais pas encore Astra ni le récent Opus 5.5.

Si cette licence est un prérequis, les crédits Copilot servent à alimenter tout ce qui touche à l’agentique. Il s’agit donc d’une facturation à l’utilisation, avec un poids plus ou moins important selon les tâches confiées à Copilot et le modèle utilisé. Dans tous les cas, les usages sont paramétrables par l’équipe d’administration.

  •  

Microsoft fusionne ses applications Copilot en une seule « app à tout faire »

Allez, on recommence tout
Microsoft fusionne ses applications Copilot en une seule « app à tout faire »

Sans doute lassée des quolibets, Microsoft a choisi de rassembler toutes ses applications Copilot en une seule, à l’exception de GitHub Copilot. L’éditeur ambitionne désormais de répondre à toutes les demandes depuis une interface unique, avec plusieurs onglets et un choix de modèle piloté selon les besoins.

Comme on pouvait le craindre, l’explosion de l’intelligence artificielle générative n’a pas été maitrisée par tout le monde. Chez Microsoft, les fonctions dopées à l’IA ont envahi tous les produits, au point de provoquer une saturation rapide, ainsi que des hausses de prix, notamment dans Microsoft 365. Au point que l’éditeur fait maintenant machine arrière. À travers son initiative K2 pour Windows 11, ces fonctions sont en recul, tantôt supprimées tantôt désactivées par défaut.

L’un des facteurs qui a mené Microsoft « à sa perte » semble être la multiplication des applications. Le nom « Copilot » est presque devenu un sujet de moquerie, tant les applications se sont multipliées, là où Google n’a par exemple qu’un Gemini, dont les fonctions plongent dans d’autres produits. Le public s’est également habitué à ChatGPT et Claude, avec leur interface unique.

Outre les travaux actuels dans Windows et les applications de l’éditeur, le repositionnement de Copilot se révèle par d’autres émanations. La presse américaine note par exemple que l’étiquette Copilot+ disparait peu à peu des produits qui pouvaient y prétendre. Les caractéristiques techniques minimales sont toujours là, mais l’appellation semble avoir fait son temps, comme l’a confirmé un responsable de Microsoft à Windows Central. Les produits Surface récemment lancés n’ont d’ailleurs pas l’étiquette. On pourrait également relever les nouvelles possibilités de réaffectation dans Windows 11 pour la touche Copilot sur les claviers équipés.

Et voilà que Microsoft annonce désormais une refonte complète de son application centrale Copilot, avec l’idée d’en faire désormais une « super app ».

Tout au même endroit

Le changement le plus important est le même que chez OpenAI ou Anthropic : avoir tout au même endroit. Microsoft restructure donc son application en trois parties.

Home devient le nouveau point d’entrée, en réunissant Chat et Cowork. Dans cette partie, on trouve aussi Office. Pas des visionneuses, mais bien la suite bureautique au grand complet, tout du moins Word, Excel et PowerPoint. Vient ensuite Code, pour lancer des projets de développement comme on le ferait avec le Code de ChatGPT ou celui de Claude. À la différence que Microsoft met l’accent sur le choix du modèle. La dernière partie est Autopilot, qui permet de créer de gérer un agent persistant pour continuer de travailler de manière autonome sur les tâches confiées par l’utilisateur. Pour les personnes qui avaient suivi la conférence Build en juin dernier, Autopilot est simplement le nom officiel du projet Scout.
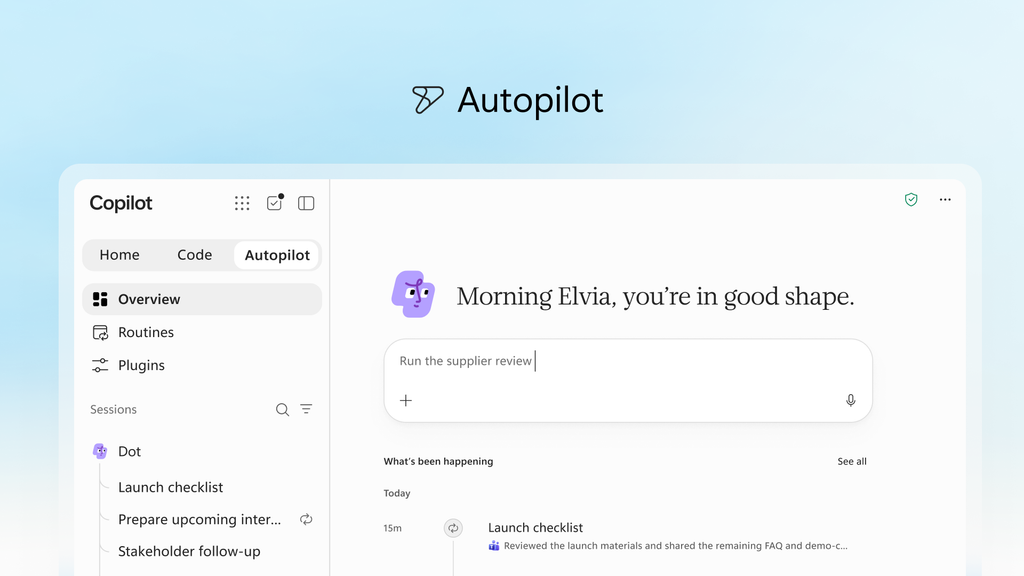
L’application a l’ambition de servir tous les besoins ou presque. Home est clairement orientée vers le travail quotidien, tandis que Code vise plus spécifiquement les non-développeurs, avec la promesse vendue de pouvoir réaliser rapidement les projets qu’ils pourraient avoir en tête. Microsoft précise que rien ne change pour les développeurs : GitHub Copilot est toujours là (il sert également de fondation à Code). Pour l’éditeur, les avantages de cette approche sont évidents : une personne peut décrire une application, un tableau de bord ou n’importe quelle forme d’automatisation, le résultat tirant partie des données liées au compte.

Dans le cadre d’une utilisation en entreprise, l’ensemble doit rester dans un contexte professionnel via Microsoft IQ. Microsoft joue bien sûr la carte de l’écosystème : Fabric IQ apporte du contexte à partir des données présentes dans Copilot (dont les modèles sémantiques de Power BI), un ancrage est prévu dans les données et flux de Dynamics 365 et Power Platform, etc.

Même si Microsoft possède ses propres modèles (et s’en sert notamment pour son infrastructure de recherche de failles Perception), l’éditeur semble vouloir devenir surtout le pourvoyeur d’une solution « pratique », où l’on peut tout faire au même endroit. Dans un tweet publié ce 25 septembre, Satya Nadella indique ainsi : « Nous construisons Copilot comme un nouveau système d’exploitation pour le travail qui englobe chaque modèle, chaque format, et chaque tâche ».

Une tarification en deux parties

Côté tarification, l’entreprise adopte une approche double, dans laquelle l’IA du quotidien reste à un prix fixe par utilisateur, tandis que l’IA agentique fonctionne sur des crédits Copilot. La licence fixe est simplement la licence Microsoft 365 Copilot actuelle, qui couvre Word, Excel, PowerPoint, Outlook et Teams pour 30 dollars par utilisateur et par mois. Elle fonctionne par défaut sur un mode « Auto » censé choisir le modèle le plus adapté selon la requête. GPT-5.6 et Sonnet 5 sont présents, mais pas encore Astra ni le récent Opus 5.5.

Si cette licence est un prérequis, les crédits Copilot servent à alimenter tout ce qui touche à l’agentique. Il s’agit donc d’une facturation à l’utilisation, avec un poids plus ou moins important selon les tâches confiées à Copilot et le modèle utilisé. Dans tous les cas, les usages sont paramétrables par l’équipe d’administration.

  •  

HexaForce : Thales lance son propre rival de Maven, en parallèle d’Arcadia

Commandement décentralisé
HexaForce : Thales lance son propre rival de Maven, en parallèle d’Arcadia

Thales vient de présenter sa solution HexaForce, un système de commandement et de contrôle avec IA pour les forces armées. Il est développé en parallèle du projet souverain Arcadia, nous affirme Thales. HexaForce et Arcadia visent la même cible, Maven de l’Américain Palantir, et semblent puiser leurs inspirations dans la même source, Artemis.IA.

Dans son annonce, Thales met en avant trois forces principales de son produit. D’abord, une architecture ouverte et interopérable, décentralisée et multi-domaine. Ensuite, une adaptation aux conflits de haute intensité, quand les besoins de commandement dépassent les 100 000 combattants. Enfin, une disponibilité avant la fin de l’année.

Si cette présentation fait parler d’elle, c’est qu’elle concrétise une concurrence directe face à Palantir et son produit Maven, avec un accent clair mis sur la souveraineté.

Une structure décentralisée

HexaForce se veut avant tout une plateforme distribuée et donc présentée comme particulièrement résiliente. Le produit « intervient sur l’ensemble des espaces de confrontation : terre, air, mer, cyber, champ électromagnétique, espace et champ informationnel », indique Thales. Son rôle est d’être la clé de voûte de l’organisation militaire au sens large, la solution devant orchestrer « l’ensemble des systèmes présents dans les forces armées et les coalitions pour accélérer la prise de décision et fournir un avantage à tous les niveaux opérationnels ».

Plus précisément, HexaForce est présenté comme un système C4I, pour « Command, Control, Communications, Computers and Intelligence ». Selon Thales, il repose sur « plus de vingt ans d’expérience opérationnelle au sein des forces françaises et de l’OTAN ».


Il reste 84% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

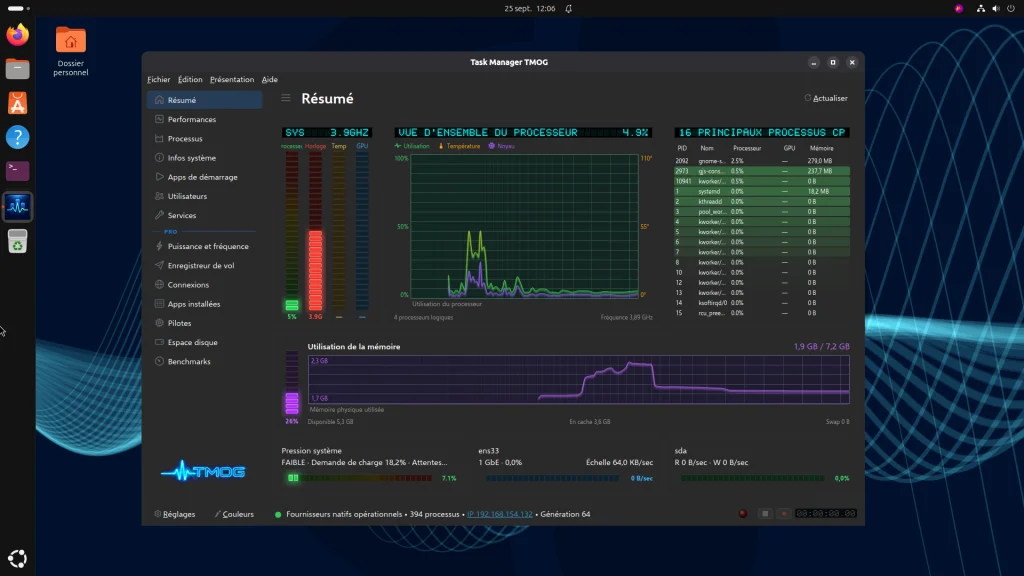
☕️ Le gestionnaire de tâches TMOG s’élance sur Windows et Linux


En août, nous relevions la sortie d’un drôle d’oiseau : TMOG. Ce gestionnaire de tâches, semblable à ce que l’on peut trouver dans Windows 11, a été développé par Dave Plummer, ancien ingénieur chez Microsoft qui a notamment travaillé sur Windows NT 4.0. Surtout, il est l’auteur du premier gestionnaire des tâches il y a 30 ans.

La première version de son outil était dédiée à macOS. Dave Plummer estimait en effet que le moniteur d’activité du système d’Apple n’était pas digne de la plateforme. Il évoquait alors un code totalement natif, partant d’un cœur en C++ pour effectuer les mesures et d’un enrobage fait de Swift et AppKit. Dans notre prise en main, nous notions la grande fluidité de l’ensemble. Des versions Windows et Linux étaient également prévues.

Elles viennent d’être lancées, respectivement les 23 et 24 septembre. L’orientation générale de l’application n’a pas changé. Le cœur C++ reste le même, mais les technologies changent selon la plateforme utilisée, toujours dans l’idée : Win32 et Direct2D sur Windows, Qt6 sur Linux.

TMOG pour Windows

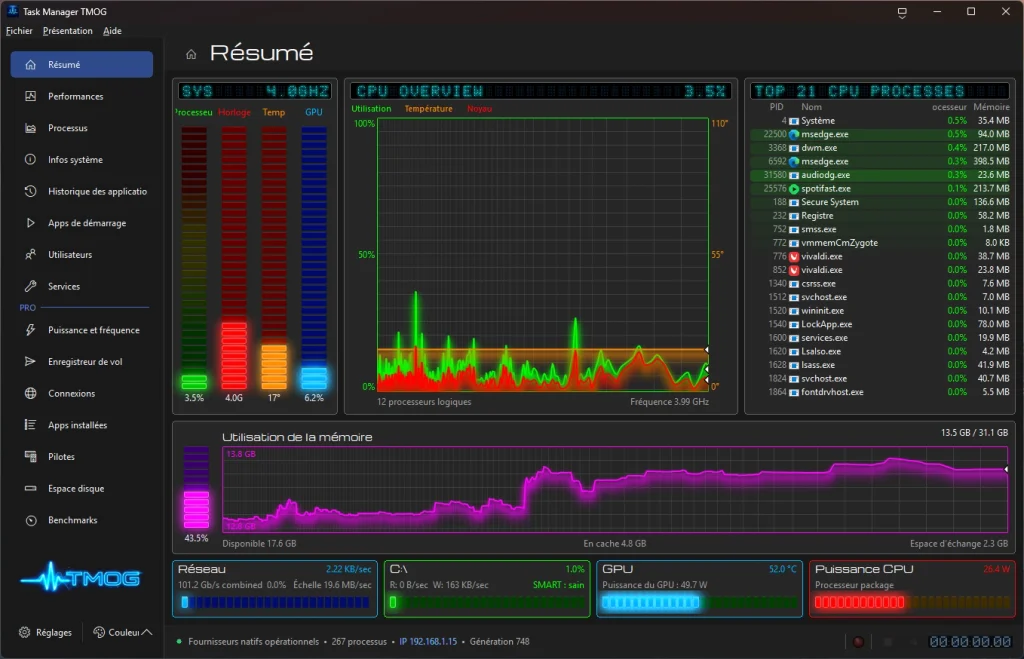
Contrairement à la bêta de l’application disponible cet été, il s’agit désormais d’une mouture 1.0.0 finale avec plusieurs traductions, dont le français. Sur les trois plateformes, l’interface est soignée et particulièrement réactive.

Trop peut-être, l’auteur ayant choisi de montrer les capacités de son application avec une fréquence de rafraîchissement élevée par défaut dans les mesures et leur rendu. TMOG peut donner une petite impression de « sapin de Noël » au premier abord, mais les options permettent de modifier finement les délais de mesures et rafraichissements. Ce point n’est pas anodin, un gestionnaire des tâches prélevant des ressources pour son fonctionnement.

TMOG pour Linux

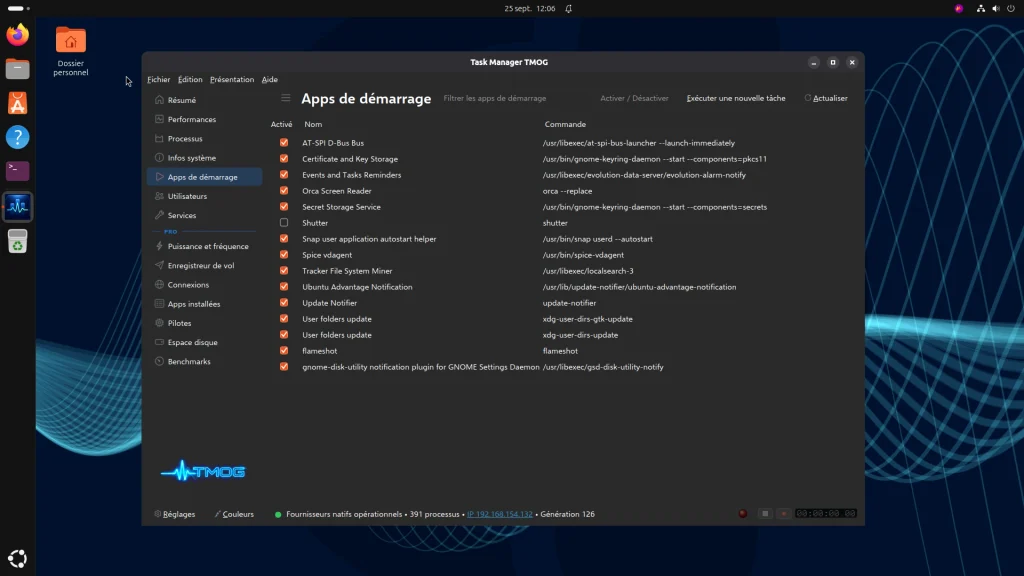
Les fonctions proposées sont à peu près les mêmes sur les trois plateformes. Pour rappel, l’application propose plusieurs thèmes pour personnaliser les couleurs, ainsi qu’une jauge de saturation. Avec cette version 1.0, on note l’arrivée d’un « enregistreur de vol », qui permet d’enregistrer l’activité de la machine pendant un temps prédéfini. Cette fonction est cependant réservée à la licence Pro.

Dans sa forme gratuite en effet, TMOG fournit globalement les mêmes fonctions que pendant la bêta. Mais dans la colonne latérale, on trouve maintenant une section « PRO » avec plusieurs nouveaux onglets : Puissance et fréquence, Enregistreur de vol, Connexions, Apps installées, Pilotes, Espace disque et Benchmarks. La licence Pro est vendue 39,95 dollars « à vie », donc sans abonnement. Les versions gratuites peuvent être téléchargées depuis le site officiel.

  •  

☕️ Ubuntu 26.10 : du retard pour la bêta et un « snapping » à la Windows 11


La bêta publique d’Ubuntu 26.10, alias Stonking Stingray, devait arriver le 24 septembre. Elle a finalement été reportée au 1ᵉʳ octobre, comme l’indique le développeur Matthieu Clemenceau de Canonical : « En raison de problèmes d’infrastructure imprévus, la bêta Ubuntu 26.10 Stonking Stingray sera retardée d’une semaine et est désormais prévue pour le 1er octobre ».

Les personnes intéressées par la nouvelle version de la distribution devront donc prendre encore un peu leur mal en patience, à moins de passer par les versions intérimaires de développement (snapshots), un peu plus « brutes ». Étonnamment, Matthieu Clemenceau indique que la date de la sortie finale ne change pas et reste fixée au 15 octobre. Ce qui signifie à peine deux semaines pour tester les nouveautés d’Ubuntu 26.10.

Or, ces nouveautés sont nombreuses, avec des implications techniques parfois importantes. Canonical a par exemple décidé très récemment de lâcher le noyau Linux 7.2 au profit de la version 7.3, qui n’est pas encore finalisée. Outre l’utilisation de GNOME 51 (qui, lui, est finalisé), Stonking Stingray boucle aussi le passage à Rust pour ses Coreutils. On se souvient qu’Ubuntu 25.10 avait introduit les premiers outils en Rust il y a un an, en commençant par sudo-rs. La transition s’achèvera ainsi avec les outils cp, mv et rm.

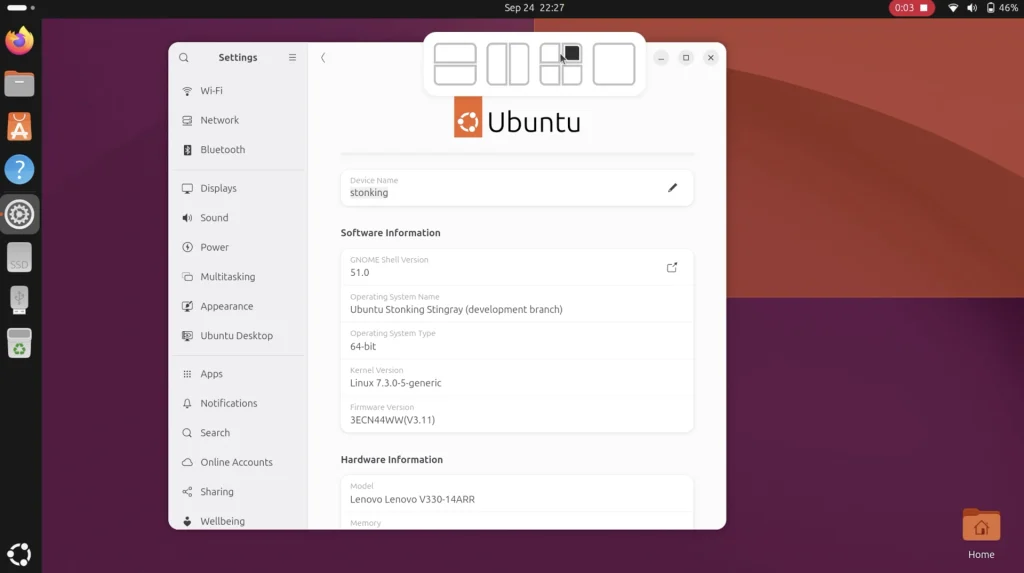
Nos confrères d’OMGUbuntu ont également découvert un ajout de dernière minute dans les fonctions liées à l’interface : l’outil de « tiling » affiche une zone de dépôt quand on accroche une fenêtre et qu’on la déplace. Cette zone s’affiche en haut de l’écran et propose plusieurs modèles.

Cet outil, largement repris de Windows 11, permet d’organiser rapidement plusieurs fenêtres selon des dispositions déjà établies. Si on lâche par exemple une fenêtre dans la grille composée de quatre éléments disposés en carré, Ubuntu propose automatiquement de compléter la formation en choisissant des fenêtres supplémentaires.

Ce fonctionnement vient compléter celui existant depuis 2023 et qui ne disparait pas pour autant : on peut déplacer une fenêtre vers un bord ou un coin de l’écran pour lui faire adopter rapidement la forme voulue. Un fonctionnement là aussi popularisé par Windows et repris depuis dans d’autres systèmes, notamment macOS.

Nos confrères notent cependant qu’il y a pour l’instant un grand absent : contrairement à Windows 11, Ubuntu 26.10 n’a pas encore de réglage permettant de désactiver la zone de dépôt en haut de l’écran. On peut s’attendre à ce qu’une telle option apparaisse, car son affichage obligatoire pourrait faire grincer quelques dents. OMGUbuntu observe quand même que l’on peut accéder à cette option, à condition de passer par un outil tiers comme Extensions Manager. Le site regrette également que les dispositions proposées se contentent de deux colonnes.

  •  

☕️ KeePass XC 2.8 va proposer le remplissage automatique sur les sessions Wayland


Le gestionnaire de mots de passe KeePass XC est une variante multiplateforme de KeePass, avec comme objectif une plus grande richesse fonctionnelle de base, sans passer par des plugins. La version 2.8, en préparation et dont une bêta vient de paraitre, s’annonce déjà comme une mouture majeure.

KeePass XC 2.8 bénéficie en effet d’un portage vers Qt 6, avec à la clé une modernisation de son interface et de ses intégrations dans les différentes plateformes prises en charge. Parmi les améliorations, on note surtout l’arrivée de l’auto-remplissage (fonction Auto-Type) pour les sessions Wayland, c’est-à-dire la capacité à insérer rapidement un identifiant et un mot de passe dans la fenêtre d’une application.

Photo de rc.xyz NFT gallery sur Unsplash

L’ajout est majeur, car Wayland ne permet plus « d’espionner » simplement une fenêtre active pour savoir si elle présente des champs d’authentification. La compatibilité annoncée va se faire à travers les portails XDG, ce qui revient à demander l’autorisation à Wayland d’examiner la fenêtre et d’y insérer des informations. L’équipe de KeePass XC avertit que ce support dépend pour l’instant de l’environnement choisi : support complet pour KDE 6.6 +, initial pour GNOME 48 + et dépendant du support des portails XDG dans les autres (Sway, Hyprland, labwc…).

Les autres améliorations sont nombreuses, avec par exemple l’arrivée d’une version compilée nativement pour les systèmes Windows ARM64 (y compris pour la version portable), une meilleure intégration sur Linux via l’AppImage, la possibilité de montrer des suggestions quand on ajoute des attributs, le support des clés d’accès (passkeys) dans les statistiques, la synchronisation des bases de données distantes via des outils tiers, des raccourcis clavier personnalisables ou encore le déverrouillage rapide sur macOS et Linux, respectivement via le mot de passe et Polkit. Enfin, plusieurs vulnérabilités ont été corrigées.

Pour les utilisateurs aventureux, le téléchargement de cette première bêta peut se faire depuis l’annonce officielle.

  •  

Semiconducteurs : ASML ne vend aucune machine en Europe

Où sont les usines ?
Semiconducteurs : ASML ne vend aucune machine en Europe

Frank Heemskerk, responsable des affaires publiques mondiales d’ASML, a déclaré que le groupe ne vend actuellement aucune machine en Europe, faute d’usines de semi-conducteurs en construction. Un constat que confirment les résultats trimestriels d’ASML, alors que l’Europe travaille à réviser sa législation sur les puces.

ASML est l’une des entreprises les plus importantes au monde actuellement. Elle fabrique et commercialise des machines de lithographie par rayonnement UV, qui permettent à leur tour la gravure des puces les plus avancées. ASML occupe ainsi une place de choix dans l’industrie des semiconducteurs.

L’entreprise vient de faire parler d’elle, par l’intermédiaire de son directeur des relations publiques, Frank Heemskerk (qui fut également ministre aux Pays-Bas). « Nous ne vendons rien du tout en Europe. C’est parce que l’Europe n’investit pas et qu’aucune usine de puces n’est construite ici. Et c’est vraiment inquiétant », a-t-il déclaré durant un débat le 22 septembre. Une position remarquée, alors que l’Europe travaille sur son Chips Act 2.0 et que certains tentent de dérouler le tapis rouge à ASML.

ASML fustige l’absence d’usines de pointe

Selon Frank Heemskerk, l’Europe risque un décrochage pendant que les États-Unis, la Chine et l’Inde investissent massivement dans leur propre industrie des semi-conducteurs. Il explique l’absence de vente en Europe par le manque d’investissements et l’absence de nouvelles usines de puces sur le continent.

Quand ASML pointe l’absence de vente en Europe, elle ne signifie pas un refus de vendre aux clients européens, mais bien l’absence de demande. Pour nuancer le propos, il y a bien des usines en construction, comme ESMC (partenariat entre TSMC, Bosch, Infineon et NXP) à Dresde en Allemagne, avec une production en volume prévue pour fin 2027, puis une pleine capacité en 2029. Mais on parle de finesse de gravure oscillant entre 28/22 nm et 16/12 nm, alors qu’ASML évoque surtout les gravures de pointe, comme le 2 nm de TSMC utilisé pour les nouvelles puces Apple.

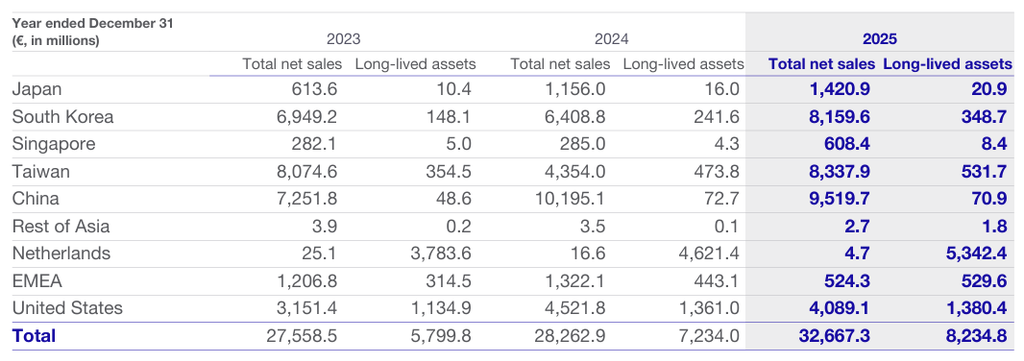
La position tranchée d’ASML se reflète dans ses bilans financiers. Dans un document publié mi-juillet en même temps que les derniers résultats trimestriels, on peut lire l’état des ventes sur tout le premier semestre 2026, avec une ventilation géographique. Sur environ 18 milliards d’euros de ventes diverses, seuls 407 millions viennent de la zone EMEA (Europe, Moyen-Orient et Afrique), soit 2,24 %. Or, non seulement la part de l’Europe n’apparait pas seule, mais il s’agit du chiffre d’affaires total, services compris.

Dans son rapport financier annuel 2025, ASML affichait déjà une nette cassure entre 2024 et 2025. On ne connait pas exactement la raison de cette chute brutale. Rappelons tout de même qu’ASML a vendu des machines à Intel, qui a ouvert sa Fab 34 en Irlande en 2023.

Rien dans l’absolu ne permet de contredire l’affirmation de Frank Heemskerk. D’autant que certains projets ont disparu en cours de route, comme les usines Intel en Allemagne.

La situation complexe de l’Europe

La déclaration d’ASML vient appuyer sur une situation délicate pour l’Europe actuellement. Elle se trouve dans une dépendance technologique à de nombreuses entreprises étrangères, notamment pour la plupart des puces qui ont le vent en poupe aujourd’hui, dont les GPU ou encore les puces spécialisées dans l’inférence.

Un rapport de la Cour des comptes française, sorti en avril 2026, évoquait ainsi le danger pour l’Europe de se retrouver entre le marteau américain et l’enclume asiatique. Notant que l’Europe ne réalisait que 7 % des ventes mondiales de puces (toutes catégories confondues), elle dressait un sombre bilan : les usines sont pratiquement toutes en Asie, la conception se fait en grande partie aux États-Unis, les CPU et GPU ne sont pas fabriqués en Europe. Elle relevait également qu’en 2020, les deux seules entreprises au monde à produire des puces en 5 nm étaient Samsung et TSMC, via les machines vendues par ASML. L’Europe, elle, ne disposait d’aucune capacité de production pour des semiconducteurs de moins de 22 nm.

Un an plus tôt, la Cour des comptes européenne tirait elle aussi la sonnette d’alarme. Elle fustigeait alors le premier Chips Act et ses investissements insuffisants, son manque d’envergure et son absence de réponse à plusieurs problématiques liées, notamment celle de l’écosystème. Il ne suffit pas en effet d’implanter une usine de pointe : mieux vaut que les fournisseurs soient proches. La Cour déplorait un texte « né dans l’urgence », sans évaluation complète ni étude d’impact.

L’objectif de 20 % de parts de marché en 2030 lui paraissait irréalisable. De fait, Emmanuel Macron a confirmé en mai que c’était raté : « L’objectif que l’on s’était fixé […] ne sera pas atteint. Nous sommes encore en retard sur ce Plan de début de reconquête de souveraineté ».

Depuis, le Chips Act 2.0 a été présenté en juin dernier. Le texte met davantage l’accent sur la demande, rejoignant le discours de Frank Heemskerk. Il prévoit aussi des procédures d’autorisation limitées à 12 mois au maximum. Le dossier est à l’ordre du jour du Conseil Compétitivité du 24 septembre 2026, c’est-à-dire aujourd’hui. La déclaration d’ASML tombe donc en pleine négociation, éclairant la portée de son plaidoyer.

Dans le débat, Frank Heemskerk était d’avis que l’Europe devrait moins se concentrer sur son rapport de force avec les Etats-Unis et la Chine et s’occuper davantage de renforcer son propre appareil de production, en supprimant notamment les barrières au sein du marché commun. La solution n’est pas, selon lui, dans l’argent public, les subventions n’entrainant pas automatiquement d’effet levier. Il imagine davantage des regroupements de besoins en cloud et datacenters entre entreprises et gouvernements, capables de générer des demandes suffisamment fortes. De quoi amorcer la pompe, en quelque sorte. En outre, il milite pour des politiques prévisibles, ajoutant : « Plus c’est ennuyeux, mieux c’est ».

  •  

Dis Next, c’est quoi un paquet reproductible ?

Determinism is sexy
Dis Next, c’est quoi un paquet reproductible ?

Dans le domaine du libre, particulièrement des distributions Linux, la notion de « paquets reproductibles » est souvent présente. De quoi parle-t-on ? À quoi ça sert ? Quels sont les avantages, les limites ? On vous explique, en toute simplicité.

Vous venez d’installer un système Linux. Vous savez que tout le code (pour simplifier) est libre et open source. Soudain, une question vous assaille : comment être sûr que ce que vous venez d’installer correspond bien à ce code ?

Il s’agit autant d’une question de confiance envers l’éditeur ou la communauté concerné que de sécurité. On trouve depuis longtemps par exemple des empreintes cryptographiques (SHA-256 par exemple), qui permettent de comparer un téléchargement à la version présente sur le site. En comparant les deux empreintes, on peut s’assurer de la correspondance. Le site vous dit « L’empreinte de ce fichier est XYZ », vous permettant de vérifier que ce que vous avez récupéré est bien la même chose.

Toutefois, cette méthode ne dit rien de la manière dont ce fichier a été produit. Quand on télécharge une application par exemple, on ne sait rien de ce qui s’est passé avant sa mise à disposition. Et si le serveur de compilation avait été compromis ? Si des pirates se sont emparés d’une partie de l’infrastructure, les fichiers produits peuvent être compromis. La comparaison de l’empreinte ne sera alors d’aucun secours.

C’est quoi la reproductibilité ?

Pour avancer dans la vérification, on veut aller plus loin. Dans le monde du libre, on part du principe que n’importe qui peut regarder le code. En revanche, dans l’immense majorité des cas, les utilisateurs récupèrent des binaires, c’est-à-dire des versions compilées, prêtes à l’emploi. Un exemple classique est le noyau Linux : tout le monde peut voir ses sources, mais dans l’utilisation quotidienne, on se contente de récupérer les nouvelles versions via les mises à jour du système sous forme binaire, livrées sous forme de paquets.


Il reste 79% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

☕️ Ubuntu : un noyau toutes les deux semaines pour suivre la cadence des correctifs


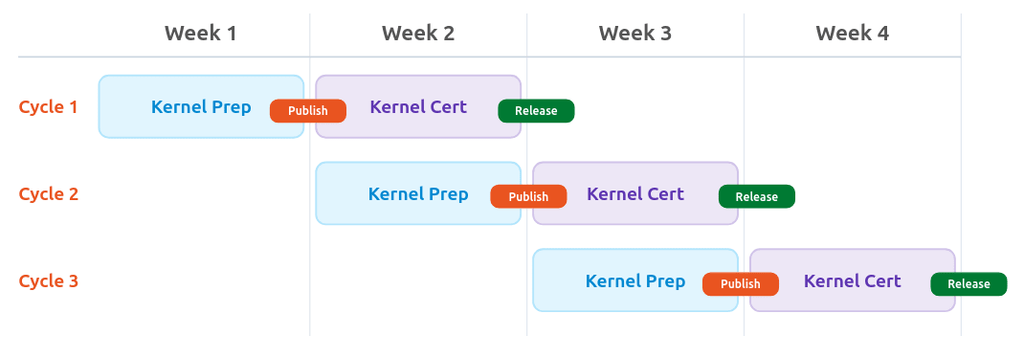
Dans le schéma actuel d’Ubuntu, estampillé « 4/2 », les nouveaux noyaux sont fournis toutes les quatre semaines. C’est le cycle stable classique, en place depuis 2023. À mi-chemin, donc deux semaines après la dernière publication ordinaire, il peut y avoir une publication d’urgence quand la situation l’exige.

Ce rythme va changer. Dans un billet publié ce 23 septembre, Canonical indique qu’Ubuntu va basculer sur un rythme unifié de deux semaines. Durant la première semaine, les développeurs prépareront les patchs et builds pour les mettre à disposition des testeurs. Durant la seconde, les tests et certifications seront terminés et le nouveau noyau sera envoyé en tant que mise à jour. Pour les plus aventureux, il sera possible d’activer la récupération automatique toutes les semaines.

Source : Canonical

Pourquoi un tel changement ? Pour les mêmes raisons que dans les changements annoncés dans les rythmes de Chrome ou Firefox : tenir compte du déluge de corrections entrainé par l’utilisation des LLM dans la recherche de failles. On voit depuis plusieurs mois une explosion des correctifs, par exemple chez Mozilla (qui a bénéficié de Mythos 5 d’Anthropic, via Glasswing), ou encore chez Microsoft et son infrastructure Perception.

Canonical mentionne très clairement dans son billet qu’il s’agit de s’adapter. La préparation des nouveaux noyaux se transforme en chaudron : les correctifs sont intégrés en continu, puis l’arbre des modifications est figé à une date fixe, les compilations étant alors envoyées dans un dépôt dédié, nommé « -proposed ». Quand un noyau entre dans sa phase finale, le suivant est déjà en préparation.

Selon Canonical, il est impossible de publier plus vite des noyaux tout en testant à fond chaque version candidate. Pour les plus exigeants, il sera donc possible de lancer leurs propres tests de validation depuis le nouveau dépôt, qui sera mis à jour chaque semaine.

La politique sur les mesures d’atténuation ne changera pas en revanche. Pendant la préparation d’un correctif, Canonical continuera de travailler sur ces mesures. Quand rien de spécifique ne sera possible, l’éditeur renverra simplement vers des mesures plus générales de durcissement. Canonical se fixe un objectif de remettre un système dans un état « défendable » en 24 à 48 heures.

Il faut dire que les chiffres donnent raison à l’entreprise. Fin août, Greg Kroah-Hartman, mainteneur principal du noyau, relevait qu’une version du noyau corrigeait en moyenne 500 vulnérabilités (CVE) entre les moutures 6.9 et 6.19. Mais la version 7.0 en a corrigé plus de 1 000 et la 7.2 a dépassé les 1 500. À ce rythme, le noyau 7.3 pourrait passer la barre des 2 000.

  •  

Qualcomm promet le support Linux pour ses puces Snapdragon X2, une préversion disponible

Believe
Qualcomm promet le support Linux pour ses puces Snapdragon X2, une préversion disponible

En plus des annonces autour de ses produits, Qualcomm a annoncé des progrès à venir sur la prise en charge de ses puces Snapdragon X2 par Linux. Le constructeur l’assure, le support de Linux fait désormais partie de ses plans, avec des étapes majeures au cours des prochains mois.

Qualcomm l’affirme : les développeurs réclamaient depuis longtemps le support de Linux sur les puces Snapdragon, ils ont été entendus. À partir de la série X2, que l’on trouve actuellement dans les ordinateurs Copilot+ (donc avec Windows 11 Arm), Linux fait désormais partie des plateformes à prendre en charge, au même titre que le système de Microsoft. Le constructeur ajoute que le travail a commencé dès la présentation des puces X2 en 2025.

Tout irait très vite, avec une prise en charge de Debian avant la fin de l’année, puis une certification Ubuntu tablant sur le premier semestre 2027, en partenariat avec Canonical. En outre, des constructeurs comme HP, ASUS et HUMAIN ont annoncé travailler sur des offres adaptées. Par exemple, ASUS a indiqué que des versions Ubuntu des Zenbook A14 et A16 seront proposées. Aucune date n’a été annoncée, mais puisqu’il s’agit d’Ubuntu, il est probable qu’ils soient disponibles durant le premier semestre 2027, en même temps que la certification.

De quoi parle-t-on vraiment ?

Sur le plan technique, il existe dès maintenant une préversion pour développeurs. L’environnement de référence et de test associe Debian 13 à un noyau spécifique. Selon Qualcomm, il est assez fonctionnel pour que des développeurs contribuent, mais il faut posséder un portable X2 pour y participer.

L’entreprise indique que la priorité est l’intégration en amont (upstream) des pilotes nécessaires aux charges réelles : le NPU Hexagon via fastRPC pour l’inférence locale, et le GPU Adreno via les pilotes libres de Mesa, Freedreno, Turnip et Rusticl. « En amont » signifie une intégration dans le noyau Linux lui-même, contrairement à l’utilisation d’un noyau spécifique.

Selon XDA Developers, les éléments fournis par Qualcomm ne sont pas encore simples à utiliser, mais sont « un bon début ». Ils permettent le démarrage de Debian, le chargement du bureau et une utilisation classique. Qualcomm se sert notamment de systemd-boot pour le démarrage. Tous les fichiers nécessaires sont disponibles dans le dépôt GitHub dédié de Qualcomm.

Selon le calendrier envisagé, les modifications apparaitraient dans le noyau Linux lui-même en novembre.

Tout n’est pas rose pour autant

Il faut préciser plusieurs points importants. D’une part, comme noté par Phoronix (qui a hâte de lancer des benchmarks sur ces futures machines), une bonne part du travail est déjà en place, mais des travaux restent à mener sur la gestion de l’énergie, la gestion thermique et la fiabilité de l’ensemble. L’énergie est un facteur capital pour l’architecture Arm, qui a tendance à briller dans le domaine performances/watt.

D’autre part, même si Debian et Ubuntu sont dans la boucle, aucune annonce n’a été faite côté Red Hat et son écosystème (dont Fedora aussi). En outre, le travail lancé par Qualcomm ne concerne que les puces Snapdragon X2, rien ne sera a priori reversé sur le support de la série X1. Ce n’est pas anodin, car Qualcomm avait aussi annoncé la prise en charge en amont il y a deux ans pour ses puces X1 dans les PC, mais le support reste aujourd’hui bancal. La présence cette fois de plusieurs partenaires pourrait changer la donne.

Enfin, il reste une grande inconnue sur les microgiciels (firmwares). Certes l’inclusion dans le noyau Linux permettra à toutes les distributions de profiter de ce support, et le rôle de Mesa comme pile graphique de référence en sortira renforcé avec les pilotes Freedreno, Turnip et Rusticl. Mais les microgiciels sont indispensables pour que les différentes composantes du noyau (GPU, NPU, DSP audio, modem…) puissent fonctionner correctement.

Ces firmwares sont signés numériquement et sont propriétaires à l’heure actuelle. Or, comme Tom’s Hardware le signalait en 2024, la présence de ces microgiciels est obligatoire pour que l’ensemble fonctionne correctement. Sur le support de la première puce X, l’absence par défaut de ces fichiers avait même conduit à la désactivation dans le noyau Linux de la partie GPU.

Tout dépend en fait des constructeurs, et non de Qualcomm seul. Toutefois, l’engagement de HP, ASUS et HUMAIN et la certification Ubuntu laissent penser que les modèles concernés auront leurs micrologiciels publiés, car une certification n’aurait guère de sens dans le cas contraire.

Pourquoi maintenant ?

Il existe plusieurs raisons qui peuvent expliquer le choix de Qualcomm. Le plus évident est de ne pas dépendre que de Windows pour écouler ses machines. L’attraction de Linux s’amplifie continuellement et la communication de Qualcomm vise clairement les développeurs. L’entreprise espère sans doute faire mouche avec des puces réputées pour leurs performances CPU et leur consommation mesurée. Avec en bonus la perspective d’ordinateurs portables capables de tenir au moins une journée de travail.

Qualcomm arriverait également sur le marché plus large des ordinateurs Arm sans Windows, largement dominé par Apple et Google. Selon la gamme de la puce et le niveau d’équipement, on pourrait ainsi voir arriver tantôt des concurrents des MacBook Pro, tantôt des concurrents des Chromebook ou des récents Googlebook.

De plus, les serveurs Arm (Graviton, Ampere, Grace, Cobalt…) sont aujourd’hui courants dans les centres de données. Un X2 sous Debian ou Ubuntu permettrait alors de compiler et de tester nativement du code pour arm64, sans émulation ni compilation croisée. L’accès au NPU sous Linux ajouterait une inférence locale peu gourmande en énergie. Rappelons quand même que Windows 11 permet d’installer WSL (Windows Subsystem for Linux) sur des machines Arm, à condition que la distribution utilisée soit elle-même compilée pour Arm.

Une bonne partie de l’éventuel succès de cette initiative dépendra cependant de la gestion de l’énergie. Qualcomm, en aplanissant le terrain, pourrait proposer une alternative viable aux MacBook, dont le support par Linux fait l’objet d’un effort communautaire, via surtout le projet Asahi.

  •  

Windows 11 : une mise à jour optionnelle améliore l’Explorateur et la touche Copilot

En préversion-pas-pour-tout-le-monde
Windows 11 : une mise à jour optionnelle améliore l’Explorateur et la touche Copilot

La nouvelle mise à jour fonctionnelle peut être récupérée dans Windows Update. Elle contient des améliorations bienvenues, notamment pour l’Explorateur et la touche Copilot.

Microsoft propose depuis ce 22 septembre une mise à jour optionnelle (KB5124010) dans Windows 11. Elle sert à tester, pour les utilisateurs en mal d’aventure, les nouveautés fonctionnelles qui seront déployées le mois prochain avec le Patch Tuesday du 14 octobre. Pour l’installer, il faut aller dans Windows Update > Options avancées > Mises à jour facultatives.

Ces mises à jour sont devenues intéressantes depuis plusieurs mois dans le sillage de l’initiative K2. Microsoft semble en effet décidée à redorer le blason de son système, l’entreprise communiquant abondamment sur les chantiers en cours : performances, composants natifs, recul de l’IA, fluidification des usages, etc.

Vers une touche Copilot personnalisable

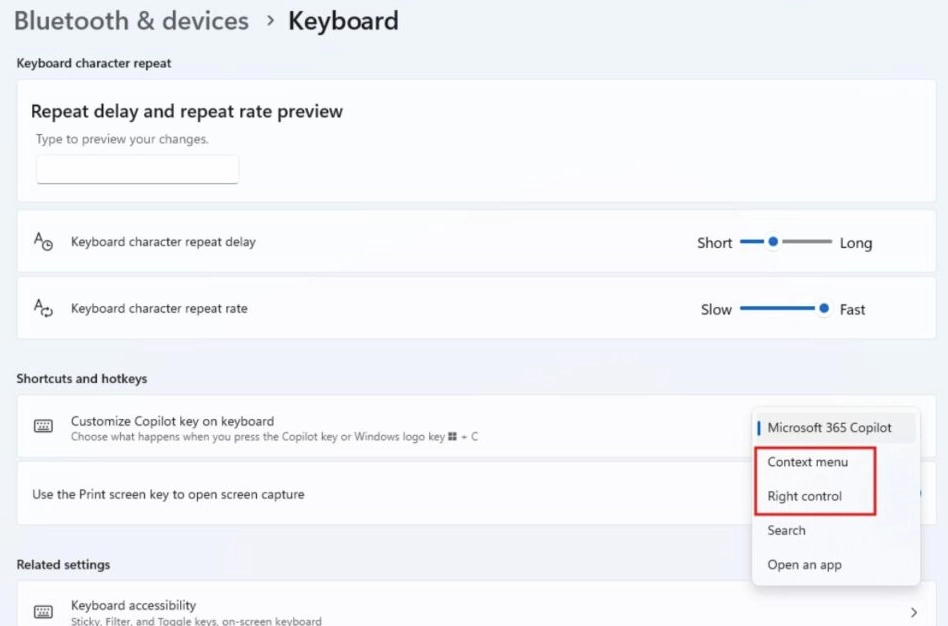
Parmi ces chantiers, Microsoft avait évoqué la possibilité de réaffecter la touche Copilot. Celle-ci est disponible sur un nombre croissant d’ordinateurs portables (voire fixes) vendus par les constructeurs. Sur les modèles estampillés Copilot+ (essentiellement basés sur des puces Snapdragon), elle est systématiquement présente. Actuellement, elle peut soit garder son comportement (ouvrir Copilot), soit lancer une application, soit ouvrir la recherche.

Source : Windows Latest

Avec la mise à jour, deux nouvelles possibilités font leur apparition : menu contextuel et Ctrl droit. L’arrivée de cette dernière est une bonne nouvelle, car la touche Copilot remplace souvent Ctrl droit, perturbant l’utilisation classique du clavier. Selon Windows Latest, une prochaine mise à jour devrait apporter une ligne « Ne rien faire ». On peut toujours rêver d’une future amélioration qui laisserait la possibilité d’affecter n’importe quelle action à la touche Copilot, voire une série d’actions (macro) comme sur certains claviers.

Du mieux pour l’Explorateur et le Bluetooth

La mise à jour contient plusieurs autres améliorations bienvenues. L’une des plus importantes est le retour de la prévisualisation des documents dans le panneau Aperçu de l’Explorateur. Cette fonction était inopérante à cause d’une ancienne faille dans NTLM, mais est de retour pour tous les documents non HTML. L’Explorateur reçoit d’autres bonus : mémorisation de l’état des sections dans l’onglet Accueil, miniatures améliorées pour les fichiers dans le cloud, une réorganisation de la vue Détails et la correction d’un bug qui provoquait la disparition du contenu de la barre d’adresse quand on cherchait à la modifier.

Parmi les autres ajouts, signalons aussi l’arrivée du support d’Emoji 17.0, la correction d’un problème avec les fonds d’écran qui pouvait laisser un simple fond noir, le support des panoramas de photos en fond pour les écrans multiples, ou encore l’apparition d’un réglage permettant de lancer toutes les applications en taille maximisée.

On note aussi une amélioration significative du Bluetooth, en particulier sa fiabilité via la correction de nombreux problèmes. Ce n’est pas un mal, tant le Bluetooth peut être capricieux sur le système de Microsoft.

Attention cependant si vous installez la mise à jour pour avoir ces nouveautés, car toutes ne seront pas forcément là tout de suite, y compris pour le Bluetooth. Microsoft garde cette drôle d’habitude de diffuser certaines améliorations dans le temps, avec un déploiement progressif. Certaines améliorations pourront donc mettre plusieurs jours avant d’être effectivement disponibles. Un fonctionnement pénible, d’autant qu’il affecte tout autant les préversions du système, pourtant conçues pour tester les nouveautés dans des environnements spécifiques.

  •  

☕️ Aux États-Unis, le secrétaire au Trésor tient OpenAI pour responsable de ses agents


Depuis l’incident impliquant Hugging Face, OpenAI marche sur une corde raide. L’entreprise est lancée dans un délicat jeu d’équilibrisme, entre pression sur la publication de données techniques et la nécessité financière de ne pas perdre la confiance du public. OpenAI prépare également son entrée en bourse et a besoin que sa valeur reste au beau fixe. Le 15 septembre, le Financial Times, cité par Bloomberg, évoquait ainsi un prochain tour de table qui valoriserait OpenAI à plus de 1 200 milliards de dollars. Interrogé sur le sujet, Sam Altman avait répondu que l’opération n’aurait pas lieu avant 2027.

La machine commence cependant à se gripper. Le narratif bâti sur le marketing de la peur et la foi inébranlable sur l’avenir de l’IA et des agents se fissure face à une pluie de critiques. Beaucoup remettent en question la volonté affichée de ralentir le développement des modèles de frontière pour se concentrer sur l’élaboration d’un cadre réglementaire. La Maison-Blanche n’a pas caché son hostilité à cette idée notamment.

Illustration : Flock

Le 21 septembre, le secrétaire au Trésor américain Scott Bessent est même allé plus loin au micro de CNBC : l’incident Hugging Face revient selon lui à « la responsabilité de la direction d’OpenAI, pas d’un tas d’agents ». Il a indiqué partager l’analyse de Daniel Huttenlocher, co-directeur d’un laboratoire de recherche du MIT, pour qui les humains sont responsables, et non l’IA. Ces entreprises « doivent assumer leurs responsabilités », a ajouté Scott Bessent.

Cette déclaration n’est pas isolée. Elle prolonge la position que Bessent avait défendue le 15 septembre devant la commission des services financiers de la Chambre des représentants, souligne CNBC. Le secrétaire au Trésor s’y était opposé à toute exemption de responsabilité légale pour les entreprises d’IA, estimant qu’elle servirait davantage leurs intérêts commerciaux que la sécurité du public.

La prise de position est loin d’être anodine, car elle qualifie l’incident de défaillance de gouvernance humaine, plutôt que d’illustration de la puissance intrinsèque de leurs agents et de leurs comportements imprévisibles. Le 2 septembre, nous relevions d’ailleurs les mêmes éléments, en soulignant que le rapport complet d’OpenAI montrait effectivement une succession de défaillances humaines.

À noter qu’au cours de la même interview, le secrétaire au Trésor a indiqué la possible mise en place d’un téléphone rouge avec Pékin sur les questions, et la possible nomination d’un nouveau « tsar de l’IA » pour gérer ce type de dossier.

  •  
❌