❌

Vue lecture

KDE fête ses 30 ans

Hier les barbus, demain les entreprises
KDE fête ses 30 ans

KDE fête aujourd’hui ses 30 ans. Pour l’occasion, nous vous retraçons l’historique de cet environnement de bureau pour Linux, qui a commencé comme un petit projet d’un étudiant allemand.

Il faut remonter en 1996, plus précisément le 14 octobre (donc il y a tout juste 30 ans). Ce jour-là, Matthias Ettrich, étudiant en informatique à l’université de Tübingen, publie un message sur Usenet. Il y déroule un diagnostic : X11 n’est qu’un système de fenêtrage, Motif une bibliothèque et les gestionnaires de fenêtres de simples outils. En clair, il n’y a pas d’interface graphique libre pour l’utilisateur final, rien qui permette facilement de surfer sur le web, rédiger quelques e-mails, lancer un jeu ou deux. Selon Ettrich, le problème lui a sauté aux yeux en configurant l’ordinateur de sa compagne.

Pour y remédier, il annonce un nouveau projet : Kool Desktop Environment. Il énumère les briques à créer : un tableau de bord, un gestionnaire de fichiers, une messagerie, un terminal ainsi qu’une aide hypertexte, le tout sous licence GPL. Le socle technique est déjà choisi : ce sera Qt, une bibliothèque d’interface pour C++ créée par la société norvégienne Troll Tech. Dans son message, il dit espérer réunir 20 à 30 volontaires.

Une embrouille au départ

Le projet fédère assez pour que, dès août 1997, les développeurs intéressés se rassemblent à Arnsberg. Trois mois plus tard, une association de droit allemand est créée, KDE e.V.

Pourtant, un problème apparait rapidement : le choix de Qt fait grincer quelques dents. La bibliothèque est en effet gratuite pour le développement de logiciels libres, mais sa licence n’autorise pas la redistribution des versions modifiées. Pour une partie de la communauté, le constat est clair, un bureau libre ne pouvant pas reposer sur une fondation qui ne l’est pas.

Les premiers temps, Debian et Red Hat vont donc refuser la distribution de KDE. La dispute est assez vive pour que deux projets apparaissent en contre-attaque. Harmony d’abord, qui est une réécriture libre de Qt. Mais il y a surtout GNOME, lancé dès août 1997 par Miguel de Icaza et Federico Mena en se basant sur la bibliothèque GTK. Oui, GNOME était initialement un rejeton du projet KDE.

Cette histoire de licence va passer par plusieurs rebondissements mais prend fin en septembre 2000 avec la 2.2 de Qt, finalement proposée sous licence GPL. Cet accord a été repris tel quel quand Troll Tech a été racheté par Nokia en 2008, puis plus tard quand Qt a été récupéré par Digia, devenue depuis The Qt Company.

De KDE 1 à KDE 3, les jeunes années

La toute première version de KDE apparaît le 12 juillet 1998. Il se sera donc écoulé moins de deux ans entre le message de Matthias Ettrich et cette version. KDE 1.0 est davantage une preuve de concept qu’un environnement complet et il faut attendre KDE 2.0 le 23 octobre 2000 pour que les choses sérieuses commencent.


Il reste 78% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

☕️ Linux Mint 27 « Adrien », basée sur Ubuntu 26.04, sera disponible à Noël


Linux Mint est une distribution populaire. Basée uniquement sur les versions LTS (Long Term Support) d’Ubuntu, elle se distingue par un soin particulier porté à son interface, guidée par la philosophie de GNOME 2.X plutôt que par la branche 3. Dans son approche, elle rappelle donc plutôt KDE (dont on fête les 30 ans aujourd’hui), avec notamment une barre des tâches et un menu principal.

Dans un billet publié le 13 octobre, le développeur principal de Linux Mint, Clément Lefebvre, indique que la prochaine édition majeure se nomme « Adrien ». Cette version 27 sera basée pour la première fois sur Ubuntu 26.04, impliquant une modernisation de sa base, puisque l’actuelle mouture est fondée sur Ubuntu 24.04.

Le développeur indique qu’il s’agira de la première version à résulter du changement de rythme dans la parution de Mint, puisque le cycle du système est passé de 6 à 12 mois. « Je travaille sur Linux Mint depuis plus de 20 ans maintenant. Je ne pense pas avoir déjà vu autant de changements et de nouvelles fonctionnalités implémentés pour une seule version. C’est vraiment excitant et ça me fait un peu peur parce que cela signifie aussi que nous allons être très occupés pendant la phase bêta », indique Clément Lefebvre.

Linux Mint 22 selon Flock
Illustration : Flock

Il donne plusieurs informations intéressantes. D’abord, la date de sortie : Linux Mint 27 sortira à Noël. Ensuite, une explication sur le numéro de version. Pourquoi passer de 22.3 actuellement à 27 ? Justement parce que le cycle est désormais annuel et que Clément Lefebvre préfère que les nouvelles versions aient simplement le numéro de l’année à venir, donc 27 pour la mouture sortant à Noël.

Enfin, outre une nouvelle application pour les alarmes, Linux Mint 27 sera disponible « au moins » en éditions Cinnamon, Xfce et MATE. Aucun mot pour l’instant sur la prochaine LMDE (Linux Mint Debian Edition).

Clément Lefebvre signale au passage qu’il « se passe beaucoup de choses en coulisses », évoquant le travail sur trois autres projets nommés Superlight (moniteur système), Unfold (gestionnaire d’archives) et Velocitty (émulateur de terminal), qui seront détaillés courant novembre.

  •  

Patch Tuesday : Microsoft bat un nouveau record avec 1 411 failles corrigées

Pas le temps d'attendre
Patch Tuesday : Microsoft bat un nouveau record avec 1 411 failles corrigées

Pour le cinquième mois consécutif, Microsoft bat son record de failles de sécurité corrigées dans ses produits. Le Patch Tuesday d’octobre vient ainsi colmater le nombre impressionnant de 1 411 vulnérabilités. Parmi elles, trois sont de type 0-day, dont une déjà exploitée.

Ce 13 octobre, Microsoft a publié des correctifs pour un nombre record de 1 411 failles, dont une activement exploitée et deux 0-day, c’est-à-dire dont les détails étaient déjà connus au moment de la publication de leur correctif. Parmi le lot global, 70 sont critiques : 57 exécutions de code à distance, 11 élévations de privilèges et 2 usurpations.

Ce chiffre de 1 411 failles est donné par Bleeping Computer. Il est d’autant plus impressionnant que nos confrères n’ont compté que les vulnérabilités effectivement corrigées par les mises à jour publiées mardi soir. Ils n’ont pas intégré les 348 failles corrigées plus tôt dans le mois, notamment dans Azure API Center, Azure App Service, Azure Event Grid, Azure SRE Agent, Mariner, Microsoft Bookings, Dataverse, Exchange Server et Partner Center.

Trois failles dangereuses, dont une déjà exploitée

Dans le lot, trois failles ressortent particulièrement. La plus importante est CVE-2026-96951 car elle est activement exploitée. Critique (score CVSS de 8,8 sur 10), elle peut être exploitée par injection de commande dans le Shell Windows, permettant alors de contourner la fonction de sécurité « Mark of the Web », qui marque la provenance internet apposée aux fichiers téléchargés. On ne sait pas qui a découvert la faille.

Vient ensuite CVE-2026-108398, une vulnérabilité de contournement des fonctionnalités de sécurité du .NET Framework. « Un chemin de recherche non fiable dans .NET Framework permet à un attaquant autorisé de contourner localement une fonctionnalité de sécurité », explique Microsoft. Plus précisément, l’exploitation permet le contournement du contrôle des applications de Windows Defender (WDAC) et donc de lancer des applications non autorisées, sans interaction utilisateur. La faille est critique, avec là aussi un score CVSS de 8,8, et a été découverte par James Forshaw du Project Zero de Google.

Enfin, CVE-2026-92707 est de niveau plus modéré, avec un score de 5,3. « Une allocation mémoire séquentielle mal contrôlée dans .NET permet à un attaquant non autorisé de refuser un service sur un réseau », indique Microsoft. L’éditeur ne précise pas en revanche qui l’a découverte.

Le nombre de failles critiques, la vulnérabilité déjà exploitée et les deux autres failles 0-day rendent l’installation des correctifs urgente. Il est chaudement recommandé de les appliquer aussi rapidement que possible, le processus réclamant un redémarrage de la machine.

L’IA tourne à plein régime

Comme les mois précédents, le déluge de correctifs est une conséquence directe de deux machineries lourdes mises en place par Microsoft plus tôt dans l’année. D’abord MDASH (Microsoft Security multi-model agentic scanning harness), son harnais multi-agents de détection et de remédiation de vulnérabilités, présenté en mai. Puis en juillet, ce fut au tour du projet Perception, se servant de MDASH, du modèle MAI-Cyber-1-Flash et d’autres modèles, Microsoft affirmant depuis être le maître dans la détection de failles.

L’éditeur revendique ainsi depuis plusieurs mois l’utilisation très intensive de l’IA pour détecter et corriger les failles, provoquant une explosion des correctifs chaque mois. Septembre avait déjà marqué les esprits, Microsoft frôlant le millier de correctifs, mais ce record est battu à plate couture en octobre, avec un écart d’environ 450 failles supplémentaires.

Ce mouvement n’est pas spécifique à Microsoft. On le retrouve également chez Apple et dans un nombre croissant de projets libres, à commencer par le noyau Linux lui-même. La gestation du noyau 7.3 est ainsi marquée par des Release Candidates plus volumineuses qu’habituellement, chacune corrigeant une longue liste de problèmes. Linus Torvalds himself se sert couramment de l’IA (Claude en l’occurrence) pour des correctifs et autres améliorations.

  •  

Le marché des smartphones recule lui aussi de 20 % au troisième trimestre

Les smartphones, ces PC comme les autres
Le marché des smartphones recule lui aussi de 20 % au troisième trimestre

Quelques jours après les chiffres sur le marché des PC, ceux des smartphones révèlent une réalité quasi identique : un fort recul, entrainé largement par la hausse spectaculaire des prix de la mémoire vive.

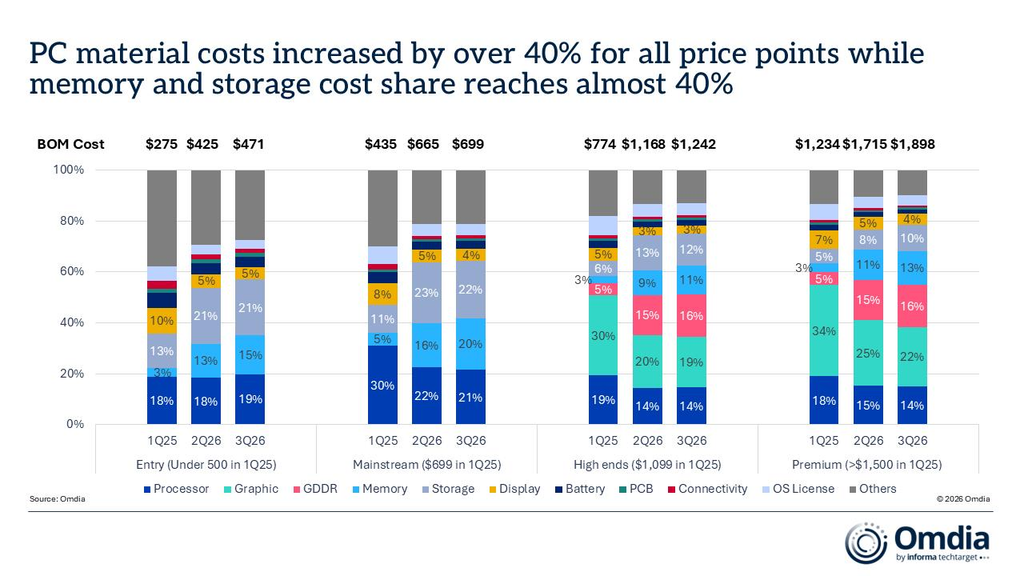
Le 9 octobre, nous indiquions que le marché des PC avait plongé de 20 %, chiffre que l’on retrouvait chez plusieurs cabinets d’analyse, dont IDC et Omdia (anciennement Canalys). Ce chiffre correspondait au recul des expéditions mondiales, comparé à celui du troisième trimestre 2025. Ce recul brutal était expliqué en grande partie par le prix de la RAM et, dans une moindre mesure, par celui de la NAND (utilisée dans les SSD). Selon Omdia, le prix du duo RAM-NAND représente 40 % de celui d’un PC neuf en moyenne, contre 15 % un an plus tôt.

PC, smartphones, même combat

Sans trop de surprise, la situation est identique pour les smartphones. Les chiffres publiés par Counterpoint montrent la même ampleur : le troisième trimestre a enregistré une chute de 20 % des expéditions mondiales par rapport au même trimestre l’année dernière. Le cabinet d’analyse met amplement en avant les tarifs de la RAM comme facteur principal, avec à la clé une augmentation moyenne de 20 % des prix des smartphones depuis le début.

La situation est semblable sur d’autres points. Sur le marché PC, cette dégringolade n’a entraîné aucun remaniement dans le classement des plus gros constructeurs. Il en va de même pour les smartphones, Samsung restant en première place avec 23 % de parts de marché, Apple étant juste derrière avec 22 %. Les deux entreprises ont perdu des plumes, mais moins que leurs concurrents. Xiaomi, par exemple, chute lourdement avec une baisse de plus de 30 % sur un an.

Pour Apple, les nouvelles ne sont pas toutes mauvaises, car c’est la première fois que la société de Cupertino dépasse la barre des 20 % à l’échelle mondiale sur un troisième trimestre. Deux raisons sont avancées par Counterpoint. D’abord, l’absence d’iPhone 18 non Pro, se traduisant par des approvisionnements moindres des distributeurs et donc des livraisons moindres. Ensuite, la hausse des prix n’est arrivée qu’en fin de trimestre. Les iPhone 18 Pro et Pro Max ayant connu un meilleur démarrage que leurs prédécesseurs (surtout en Chine), Apple arrive à s’en sortir.

Counterpoint confirme également que le haut de gamme s’en sort mieux que l’entrée et le milieu de gamme. En aout dernier, nous indiquions déjà que la crise de la mémoire plombait ces segments. À eux seuls, la RAM et la NAND peuvent représenter les deux tiers du prix d’un appareil, privilégiant les constructeurs ayant investi le secteur premium, dont Samsung et Apple.

Horizon bouché

Peut-on apercevoir une embellie à l’horizon ? Pas vraiment. Si l’on en croit Trendforce, le marché de la NAND pourrait commencer à entrevoir une petite amélioration durant le second semestre 2027, mais celui de la RAM restera très tendu jusqu’à nouvel ordre.

Les habitudes de la clientèle évoluent également, selon Counterpoint : « Les consommateurs conservent leurs appareils plus longtemps que prévu, envisageant de plus en plus les appareils reconditionnés et privilégiant les appareils de plus grande valeur, tandis que les fabricants ajustent leurs portefeuilles, leurs prix et leurs stratégies de marché pour protéger leur rentabilité ».

Mais le cabinet est pessimiste sur la suite pour l’instant : « Une reprise significative des volumes globaux est peu probable tant que les coûts des composants et les conditions d’approvisionnement ne s’amélioreront pas ».

  •  

☕️ No Man’s Sky va débarquer sur iPhone et iPad


Le studio Hello Games est connu pour l’une des plus belles « remontadas » du jeu vidéo. No Man’s Sky, à sa sortie il y a dix ans, était bien loin des promesses faites pendant son développement, notamment par le fondateur et patron de l’entreprise, Sean Murray. Hello Games n’a cependant pas lâché l’affaire : le titre a accumulé des dizaines de mises à jour de contenu gratuites. Aujourd’hui, les annonces sur X sont souvent suivies de plaisanteries par des joueurs « suppliant » Sean Murray de les laisser payer pour du contenu.

Le titre s’est également fait un nom en sortant sur de nombreux supports : Windows d’abord, puis macOS et finalement toutes les consoles. Sur Linux, le jeu fonctionne via Proton. Et voilà que le studio veut franchir une nouvelle étape : porter le jeu sur iOS.

Dans sa vidéo d’annonce, Sean Murray indique que l’idée est venue d’abord sous forme de défi technique, comme pour les portages en réalité virtuelle et sur la première Switch. Sur iOS, le jeu serait maintenu sous la barre des 4 Go et aurait un impact limité sur l’autonomie (ce qui reste bien sûr à confirmer).

Il y aura toutefois des limitations. Certes le jeu embarquera l’ensemble des contenus déjà disponibles sur les autres plateformes (y compris la construction des corvettes), mais il sera dépourvu de multijoueur. En outre, les colonies planétaires ne seront disponibles que sur les iPhone 15 Pro ou des modèles plus récents. Pour le reste, le jeu réclame iOS ou iPadOS 26 avec une puce A12 au moins. Côté smartphones, cela correspond à l’iPhone 11.

Le jeu sera disponible le 29 octobre pour 19,99 dollars, accompagné d’une démo jouable. La fiche sur l’App Store permet de le réserver, l’achat se faisant a priori sous forme in-app depuis la démo. Le titre est également mis à l’honneur par Apple dans le communiqué de lancement de son Indie Game Week.

  •  

Epic Games reporte son jeu Disney et bascule en mode « AI first »

« Survivre »
Epic Games reporte son jeu Disney et bascule en mode « AI first »

Epic Games travaillait sur un jeu de tir réunissant des personnages des univers Marvel et Star Wars, mais le titre n’a désormais plus de date de sortie. Parallèlement, les développeurs du titre auraient reçu pour consigne d’utiliser désormais l’IA pour l’ensemble du code et des visuels.

La coopération entre Epic Games et Disney devait accoucher d’un jeu de tir en mars 2027. Selon Bloomberg, ce titre aurait accumulé un retard significatif, au point de ne plus avoir de date de sortie. Si ce retard fait désormais autant parler, c’est pour la réponse d’Epic Games à ce problème : laisser faire l’IA autant que possible.

Epic Games confirme

Selon nos confrères, les développeurs auraient reçu de nouvelles consignes. La principale serait de laisser l’écriture du code et la production des visuels à des outils comme Claude (Anthropic), les développeurs étant alors chargés d’encadrer et d’orienter le contenu fourni par les LLM. Une partie du personnel s’interrogerait sur la manière dont les erreurs de l’IA seront corrigées et douterait de la réussite de l’initiative, ajoute Bloomberg.

Sans aller dans les détails, Epic Games a confirmé ce passage renforcé à l’IA. Jake Jones, directeur de la communication, a ainsi déclaré que l’entreprise adoptait effectivement un développement accéléré par l’IA, piloté par ses propres développeurs.

Tim Sweeney en personne, fondateur et dirigeant du studio, a réagi sur X à ce sujet :

« Nous effectuons un virage stratégique majeur ici chez Epic, en réorganisant les développeurs pour les réorienter vers une accélération maximale de l’IA. L’objectif n’est pas de faire les mêmes choses avec moins de personnes, mais de permettre à tout le monde ici de construire PLUS et MIEUX de choses, et d’apporter ces avantages à toutes les équipes utilisant Unreal »

Disney, en revanche, n’a pas commenté.

Une conviction ancienne

Les positions du patron d’Epic Games sur l’IA sont connues depuis longtemps. En juin dernier par exemple, Tim Sweeney avait défendu chez IGN l’idée que de petites équipes seraient bientôt capables de bâtir de vastes mondes peuplés de personnages aux dialogues générés. En novembre 2025, il s’en était pris aux mentions d’usage de l’IA exigées par Steam, les jugeant inutiles. Il estimait que ces outils interviendraient dans presque toutes les productions.

Ces prises de position ont cependant une saveur différente quand on les replace dans le contexte économique d’Epic Games. La société a procédé à plus d’un millier de licenciements en mars 2026, évoquant alors un contexte général difficile pour l’industrie du jeu vidéo, avec une croissance ralentie, des investissements plus faibles ou encore un plafonnement des ventes de consoles. La baisse de popularité de Fortnite était également un élément important dans cette communication.

Toutefois, Tim Sweeney assurait que les LLM n’étaient pas responsables de ces licenciements : « Puisque le sujet est désormais d’actualité, je tiens à préciser que les licenciements ne sont pas liés à l’IA. Dans la mesure où elle améliore la productivité, nous souhaitons disposer d’un maximum de développeurs talentueux pour créer du contenu et des technologies de pointe. »

Le contrat avec Disney

Le partenariat avec Disney occupe probablement une place centrale dans cette stratégie. Annoncé en février 2024, il s’est accompagné d’une prise de participation de 1,5 milliard de dollars de Disney dans Epic. L’ambition était claire : construire un univers persistant relié à Fortnite en puisant dans les licences Marvel et Star Wars. Ce partenariat avait cependant rencontré un couac lié à l’IA dès mai 2025, quand un Dark Vador à la voix synthétique avait proféré des grossièretés dans Fortnite avant qu’un correctif ne soit déployé, comme l’indiquait alors Ars Technica.

Selon Bloomberg, il s’agit de la première tentative d’un grand éditeur de fonder un jeu principalement sur l’IA. L’article rappelle d’ailleurs l’enquête annuelle de la Game Developers Conference, menée début 2026 auprès de plus de 2 300 professionnels. Elle montrait l’écart avec les usages courants : 36 % des répondants utilisaient l’IA générative dans leur travail, essentiellement pour la recherche et la réflexion préalable (81 % d’entre eux), loin devant l’aide au code (47 %) et le prototypage (35 %).

Cette enquête comportait en outre un résultat marquant : la proportion de développeurs estimant que l’IA générative avait un impact négatif sur l’industrie avait bondi de 30 % en 2025 à 52 % cette année. « Les travailleurs des arts visuels et techniques (64 %), du game design et du narratif (63 %) et de la programmation (59 %) ont les opinions les plus défavorables », ajoutait le rapport.

Des chiffres à relier au scepticisme évoqué par Bloomberg chez les employés d’Epic Games après réception des nouvelles consignes. Selon plusieurs personnes interrogées (qui ont tenu à garder l’anonymat), l’annonce ferait l’objet de nombreuses plaisanteries sarcastiques, d’autres estimant plus sérieusement que le studio n’aura pas les bénéfices escomptés, notamment à cause des erreurs propres aux IA génératives.

Tim Sweeney ne semble pas se faire d’illusion sur la transformation en cours. Interrogé sur la possibilité qu’une telle bascule puisse accélérer une entrée en bourse, le patron a répondu sur X : « Notre objectif plus modeste est de survivre à la révolution de l’IA, d’aider d’autres développeurs à faire de même, et d’en ressortir en produisant un meilleur code et un meilleur contenu plus rapidement ».

  •  

[MàJ] Des frigos piratés dans les supermarchés à cause d’une console de gestion exposée

Un autre genre de chaine d'approvisionnement
[MàJ] Des frigos piratés dans les supermarchés à cause d’une console de gestion exposée

Dans la nuit du 11 au 12 octobre, des pirates ont pris le contrôle de systèmes de régulation du froid dans plusieurs centaines de supermarchés français. Danfoss, le fabricant danois de ces contrôleurs, affirme que les équipements compromis étaient soit obsolètes, soit non mis à jour. Le parquet de Paris a ouvert une enquête.

Mise à jour du 13 octobre : Le CERT-FR a publié cette nuit un bulletin d’alerte sur la situation. « L’exposition d’une interface de gestion sur Internet est contraire aux bonnes pratiques », pointe l’équipe, qui rappelle que l’administration à distance n’est pas toujours impérative. Si c’est le cas, le CERT conseille de durcir les systèmes impliqués et renvoie vers ses recommandations à destination des acteurs du secteur de l’énergie et de l’eau.

Publiées en janvier 2026, elles faisaient suite à de nombreux signalements reçus par l’ANSSI relatifs au ciblage par des groupes hacktivistes d’entités du secteur à des fins de déstabilisation, dont l’action la plus aboutie avait provoqué l’arrêt pendant quelques heures d’un parc éolien.

Si des signes de compromission sont repérés, le CERT recommande de filtrer les accès réseaux aux seuls prestataires impliqués, de réaliser un retour aux paramètres d’usine (factory reset), d’appliquer tous les correctifs disponibles, de lancer une rotation des secrets (dont le renouvellement des mots de passe), de vérifier les comptes existants et de « reconfigurer globalement l’équipement ».

Sur LinkedIn, Vincent Strubel, directeur de l’ANSSI, conseille de déconnecter tout ce qui peut l’être, « ou d’adopter a minima une politique de filtrage réseau très restrictive, en attendant d’en savoir plus ». Les détails manquent en effet sur l’attaque, comme le rappelle Vincent Strubel dans un commentaire sous sa publication : « Il y a plusieurs vulnérabilités qui sont des vecteurs possibles pour cette attaque, mais rien de réellement établi à ce stade ».

En plus des séries AK-SC et AK-SM de Danfoss, le CERT pointe désormais les contrôleurs Copeland xweb et Dixell xweb

Article original du 12 octobre : L’attaque a visé les meubles réfrigérés, les chambres froides et les centrales de froid. Selon BFMTV, les attaquants ont détourné la fonction de dégivrage automatique. Le cycle normal, qui prévoit environ deux heures de dégivrage par jour, aurait été remplacé par un dégivrage forcé et continu, avec une température fixée à 50 °C.

En conséquence, une quantité importante de nourriture a été perdue. L’heure de déclenchement a cependant joué un grand rôle. Dans une partie des magasins, ces modifications auraient commencé avant minuit, laissant les installations chauffer pendant plusieurs heures avant l’arrivée des premiers employés et provoquant la perte complète des stocks. Dans d’autres cas, plus tardifs, une partie des stocks aurait pu être sauvée.

Une centaine de coopératives U seraient concernées, ainsi que 300 magasins des enseignes Intermarché et Netto, selon BFMTV qui mentionne également des magasins Leclerc. Selon le parquet de Paris, cité par Le Monde, il y a également eu des « départs de feu ». Une enquête a été ouverte.

Les contrôleurs Danfoss

Le point commun de ces installations est la présence, au sein des équipements, d’un contrôleur de la marque Danfoss. Ils permettent, entre autres fonctions, une surveillance telle qu’imposée par l’Union européenne. Des normes strictes impliquant un horodatage des températures, des alarmes en cas de hausse anormale ou encore des actions de maintenance à distance, comme le rappelle Raphael Grably (BFMTV) sur X.

Le journaliste a obtenu la réaction du constructeur danois, qui affirme que les modèles visés relèvent de deux cas : soit des contrôleurs obsolètes, les AK-SM 800 et AK-SC 355, soit un contrôleur qui n’avait pas été mis à jour, l’AK-SM 800A.

Cette déclaration réoriente la responsabilité vers les magasins et les entreprises engagées dans la sous-traitance du matériel. L’exposition à internet suppose en effet une surveillance étroite du code employé. L’AK-SC 355 n’étant plus commercialisé, Danfoss recommande son remplacement par la gamme AK-SM 800. Quant à l’AK-SM 800A, l’actuel successeur, il reçoit régulièrement des mises à jour.

Or, ces contrôleurs AK-SM 800A ont fait l’objet de deux séries de failles publiques. D’abord une série de trois failles en août 2023 dans la version 3.3 du microgiciel (firmware). La plus grave permettait à un attaquant authentifié d’exécuter des commandes à distance. Ensuite, en 2025, trois nouvelles failles signalées par la société Claroty, corrigées dans les versions 4.2 et 4.3.1. La plus importante, CVE-2025-41450, permet d’obtenir à distance une session d’administrateur. Dans l’article dédié publié en août dernier, Claroty indiquait que 2 765 interfaces AK-SM 800A étaient alors accessibles depuis internet.

Le lien avec l’attaque de cette nuit n’est cependant pas établi. Une partie des appareils cités par Danfoss, les AK-SM 800 et AK-SC 355, n’entre pas dans le champ de l’étude de Claroty, consacrée au seul AK-SM 800A. Selon ZATAZ, des versions antérieures à la version 4 auraient été visées, versions qui cumulent donc les failles de 2023 et 2025. En outre, modifier une consigne ou un cycle de dégivrage serait une fonction d’administration « ordinaire » : un accès avec un identifiant valide suffit, sans exploiter de faille.

Des conséquences financières très concrètes

L’enquête ouverte est dirigée par la section anti-cybercriminalité du parquet de Paris et confiée à l’Office anti-cybercriminalité (OFAC). Elle devra déterminer comment l’attaque s’est produite et qui sont les responsables.

L’attaque soulève quoi qu’il en soit de nombreuses questions, notamment sur les processus de mise à jour des équipements, ou même sur la durée d’entretien logiciel pour ces équipements. Une telle attaque contre la chaine du froid à l’échelle d’un pays semble inédite et entraîne des conséquences très concrètes. Sur LinkedIn, Dominique Schelcher, PDG de Coopérative U, s’en indigne : « S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit. C’est inacceptable. »

Selon BFMTV, le magasin Leclerc de Wasselone aurait été obligé de jeter l’ensemble de ses produits surgelés et frais, pour une perte estimée à 220 000 euros, donnant une idée de l’ampleur des conséquences.

  •  

REA : comment un projet open source se propose de tout décompiler

Tout va très bien dans le secteur logiciel
REA : comment un projet open source se propose de tout décompiler

Depuis quelques jours, le monde du développement est en ébullition : le projet REA (Reverse Engineer Anything) propose de simplifier la rétro-ingénierie au point que tout le monde ou presque peut décomposer un logiciel propriétaire. L’outil provoque un déluge de questions, notamment juridiques.

Reverse Engineer Anything se présente comme une couche intermédiaire, capable de donner à un agent IA (Claude, ChatGPT…) un accès piloté à des outils d’analyse existants. REA n’est donc pas en lui-même un décompilateur ou même un agent. Il se présente sous forme d’un paquet Node.js contenant un serveur MCP et une interface en ligne de commande. L’installation inscrit ce serveur auprès de l’agent et ajoute des instructions qui lui expliquent comment mener une enquête.

Pour comprendre l’outil, il faut insister sur un point : dans l’absolu, REA ne fait que passer la main à des outils existant depuis des années. Pour l’analyse des binaires natifs, REA délègue à Hopper, Ghidra ou IDA. Pour Android, il passe par JADX ou Apktool. Des micrologiciels ? Direction Binwalk ou Unblob. Du WebAssembly ? WABT est appelé. Pour le JavaScript et .NET en revanche, pas besoin de moteur externe. N’importe quelle application peut ainsi être passée à la moulinette.

Le tout est placé en open source, sous licence MIT, dans un dépôt GitHub dont l’activité a explosé ces derniers jours. Le dépôt a en effet dépassé les 120 000 étoiles, gagnées à un rythme effréné depuis une semaine (l’explosion a commencé le 4 octobre, le dépôt date d’avril 2026).

Comment fonctionne REA

On peut se poser la question : si les outils de décompilation existent depuis des années, qu’apporte vraiment REA ? Comme toujours avec les LLM et surtout les agents, la simplicité.

Le fonctionnement de REA est décrit dans le README (en version française) du dépôt GitHub. L’outil apporte l’automatisation du pilotage des outils appelés, avec des sorties normalisées et des preuves qui peuvent s’enchainer.

Disons que vous appréciez le fonctionnement de la recherche dans une application quelconque. Une fois REA installé, vous pouvez utiliser votre agent habituel et lui donner comme instruction : « comprends comment fonctionne la recherche dans cette application et construis l’équivalent ».

L’agent va alors appeler à la chaine tous les outils nécessaires. Dans notre exemple, avec une application native (compilée pour la plateforme matérielle utilisée), REA va provoquer l’ouverture du fichier binaire avec open_binary en choisissant le moteur adapté, demander une vue d’ensemble avec binary_overview, puis inspecter une fonction précise avec analyze_function.


Il reste 70% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

Le marché des PC dégringole de 20 % au troisième trimestre sur un an

Et ce sera pire après
Le marché des PC dégringole de 20 % au troisième trimestre sur un an

IDC et Omdia (anciennement Canalys) ont publié leurs chiffres préliminaires pour les ventes d’ordinateurs pour le troisième trimestre. Le moins que l’on puisse dire est qu’ils ne sont pas bons, avec un recul très net sur un an.

On pouvait le pressentir, IDC et Omdia le confirment. Si les chiffres sont légèrement différents entre les deux cabinets d’analyse, la tendance est peu ou prou la même. Sur le troisième trimestre 2026, les expéditions mondiales ont reculé d’environ 20 % par rapport à 2025. La chute est brutale, mais les constructeurs ne font pas tous grise mine dans les mêmes proportions.

Une chute brutale, mais attendue

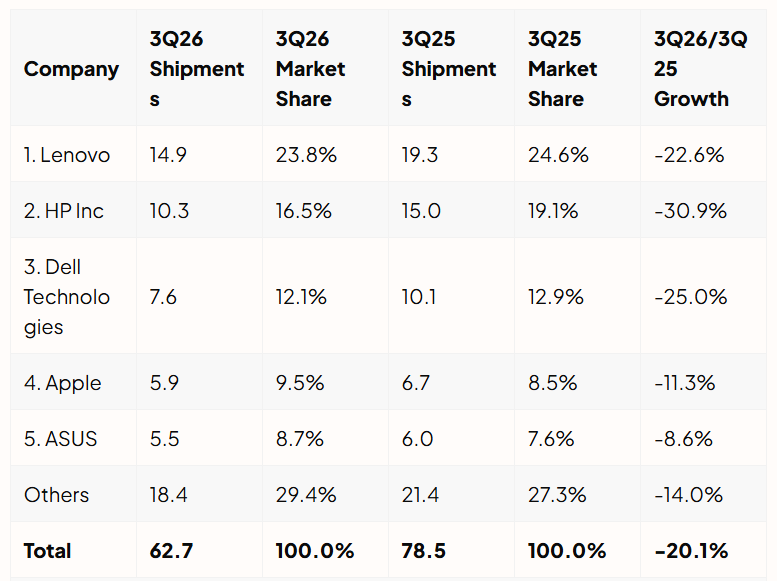
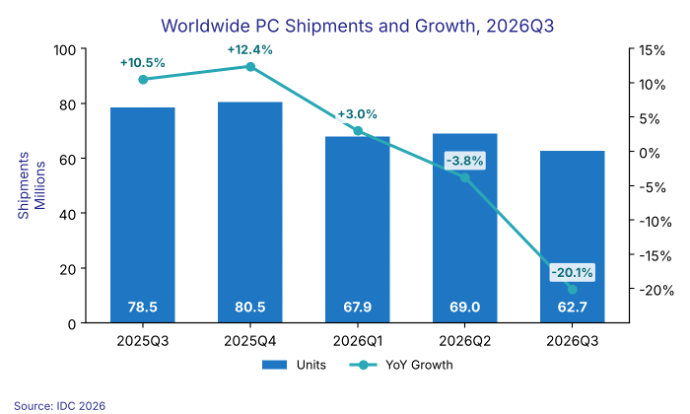
Chez IDC, les expéditions mondiales ont reculé de 20,1 % sur un an, à 62,7 millions d’unités. C’est le deuxième trimestre consécutif de baisse, après −3,8 % au 2ᵉ trimestre. Le recul est aussi de 9,1 % par rapport au trimestre précédent, alors que le 3ᵉ trimestre dépasse habituellement le 2ᵉ.

Source : IDC

Comme on peut le voir dans le tableau fourni par IDC, le recul est général, mais certaines entreprises s’en tirent mieux que d’autres. Lenovo, HP et Dell ont tous reculé plus vite que le marché et cèdent ensemble 4,2 points de part. À eux trois, ils représentent 11,6 des 15,8 millions d’unités perdues, soit environ 73 % de la baisse. Apple et ASUS s’en tirent mieux, mais la claque reste marquée.

Dans la FAQ fournie, IDC répond à l’éléphant dans la pièce : pourquoi les livraisons de PC ont-elles reculé durant un trimestre habituellement plus fort ? Parce que les constructeurs ont tous fait des stocks avant l’inévitable augmentation des prix des composants, menée par celle de la RAM. Pour rappel, les tarifs de la mémoire explosent depuis que les producteurs ont abandonné la DRAM au profit de la HBM dont les datacenters IA sont si friands. Surtout, elle est beaucoup plus onéreuse et beaucoup plus rentable.

IDC estime cependant que les prix vont baisser, bien que « modestement et brièvement », car les stocks restent élevés. Ils pourraient donc donner lieu à des promotions (par exemple pour le Black Friday et les fêtes de fin d’année), mais la demande serait faible, indique le cabinet.

Pour IDC, l’avenir n’est guère lumineux pour cette demande : « La détérioration des conditions macroéconomiques est la principale préoccupation. Une économie plus faible pourrait encore affaiblir la demande, et avec les prix toujours élevés et l’offre limitée, les perspectives pour le reste de 2026 et l’entrée en 2027 pourraient se détériorer ».

Autre source, mêmes constats

Chez Omdia, les chiffres sont légèrement différents mais rejoignent largement ceux d’IDC. En moyenne, le recul est de - 21,2 % sur un an pour le troisième trimestre.

Selon l’un des analystes, Ben Yeh, la part de la DRAM et des SSD est passée de 15 % du coût moyen d’un PC à près de 40 %. « Bien que les fabricants de PC aient augmenté les prix à plusieurs reprises au cours des derniers trimestres, ces hausses n’ont pas encore totalement compensé l’impact. Ces pressions devraient persister, et le déclin actuel pourrait n’être que le début d’un nouveau cycle descendant », ajoute-t-il.

Source : Omdia

Pour Omdia, la baisse va donc se poursuivre et devrait atteindre - 24 % sur le quatrième trimestre en glissement annuel, d’ordinaire porté par les fêtes de fin d’année. Point intéressant en revanche : même en tenant compte des baisses franches dans les volumes expédiés, le classement des constructeurs n’a guère changé.

Lenovo reste ainsi en tête avec 25,7 % de parts de marché, suivi par HP et Dell, avec respectivement 17,8 et 13,1 %, même si tous ces chiffres ont baissé d’une année sur l’autre. Pour Apple et ASUS, l’histoire est légèrement différente. Non seulement la baisse de leurs volumes est moins prononcée, mais ces deux entreprises ont grapillé des parts de marché, Apple passant notamment de 10,4 à 11,7 % des volumes écoulés sur un an. Pour Omdia, l’entreprise de Cupertino a été sauvée par son profil premium, mais le MacBook Neo pourrait avoir joué un rôle, tant son tarif lui a permis de se vendre comme des petits pains. Le maintien d’ASUS n’est en revanche pas expliqué.

Dans l’ensemble, ce décrochage était annoncé. IDC prévoyait déjà −11,3 % sur l’année 2026, avec un marché en valeur en hausse de 1,6 % à 274 milliards de dollars grâce à la hausse des prix. En juin dernier, IDC avait pronostiqué une chute de 20 % au 4ᵉ trimestre et une pénurie de mémoire durant jusqu’à fin 2027. La baisse de 20 % arrive donc un trimestre plus tôt que prévu.

Si d’autres cabinets comme Gartner et Counterpoint n’ont pas encore publié leurs chiffres, il est probable qu’ils n’aient pas de nouvelles plus joyeuses à annoncer. Les projections d’IDC et Omdia vont en effet dans le même sens : le marché ne va pas se réveiller de sitôt, et il faudra attendre une détente sur le marché de la DRAM, qui pourrait ne pas arriver avant plusieurs années. D’ici là, plusieurs marchés auront peut-être été remodelés.

  •  

☕️ Microsoft livre une ébauche de LiteBox, un « système d’exploitation bibliothèque »


En février 2026, Microsoft ouvrait un nouveau dépôt GitHub avec un drôle de projet open source : LiteBox. Sa description est complexe : il s’agit d’un « système d’exploitation bibliothèque » (library OS) dont la mission est de réduire la surface d’attaque d’un système d’exploitation en concentrant les appels lancés par les applications.

Dit plus simplement, LiteBox est une porte d’accès contrôlée. Au lieu de laisser un programme parler directement au noyau de la machine hôte via des centaines d’appels système, on lui fournit, sous forme de bibliothèque, une couche jouant le rôle du système d’exploitation et qui ne demande à l’hôte qu’un jeu très restreint de services. Moins il y a de points de contact avec l’hôte, plus la surface d’attaque est réduite.

Source : Microsoft

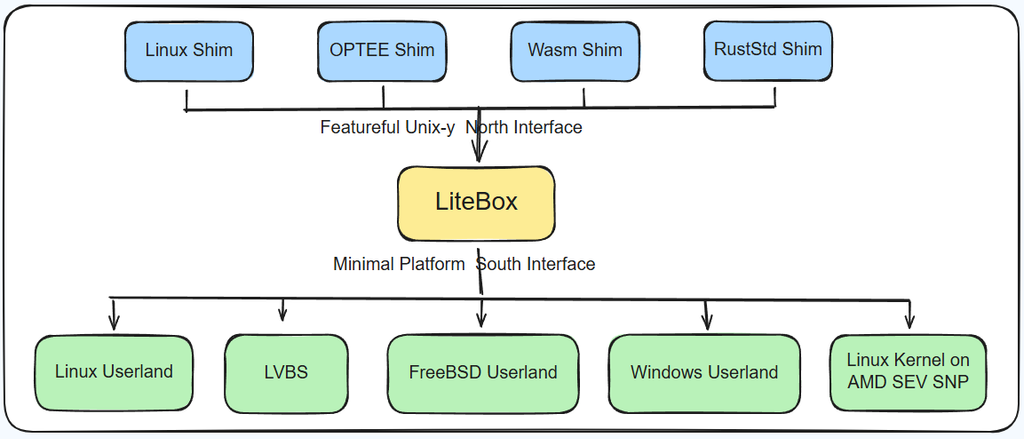
L’architecture repose sur deux interfaces, nommées « Nord » et « Sud ». Au Nord, côté programme, LiteBox expose une interface inspirée des bibliothèques Rust nix et rustix, sur laquelle se branchent une ou plusieurs couches d’adaptation. Par exemple, une couche imitant Linux. Au Sud, côté hôte, LiteBox attend une interface Platform qui fournit les services de base. On peut combiner n’importe quelle couche Nord avec n’importe quelle plateforme Sud, le tout devant fonctionner aussi bien en mode utilisateur qu’en mode noyau.

Selon Microsoft, LiteBox permettrait ainsi d’exécuter des programmes Linux sur Windows, de cloisonner des applications Linux sur Linux, d’exécuter des applications sur SEV-SNP (machines virtuelles confidentielles AMD), ou encore de fonctionner sur LVBS (Linux Virtualization Based Security), un équivalent Linux au VBS de Windows, également conçu par Microsoft.

Si l’on en reparle aujourd’hui, c’est que LiteBox a désormais une version 0.1. Elle n’est pas directement exploitable en l’état : ce n’est pas une couche que l’on peut appliquer telle quelle sur n’importe quel système. Le code (sous licence MIT) est fourni pour que les développeurs puissent s’y pencher et voir son fonctionnement. Microsoft prévient que le projet est en évolution active et que des modifications introduites plus tard pourraient casser la compatibilité, les API étant en plein chantier.

  •  

☕️ Microsoft 365 : les offres grand public partageables vont perdre en espace de stockage


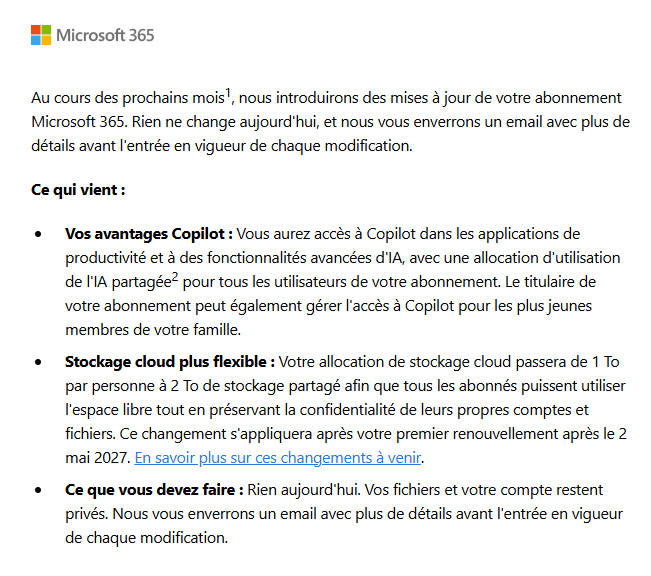
Microsoft remplace, pour ses abonnements grand public partageables, le quota individuel de 1 To par personne (via OneDrive) par une enveloppe de stockage commune à tout l’abonnement.

Les formules Famille et Premium étaient depuis des années relativement généreuses sur l’espace de stockage. L’offre Famille, par exemple, a longtemps été commercialisée 99 euros par an. Pour cette somme, jusqu’à six personnes au sein d’un même foyer obtenaient la suite Office complète ainsi qu’un To de stockage, pour un total de 6 To donc. Le prix a cependant évolué en janvier 2025, passant à 129 euros pour justifier l’inclusion de Copilot.

Cette répartition évolue. Plutôt qu’une enveloppe individuelle, Microsoft bascule ces formules vers un quota de 2 To partageable entre tous les membres. L’éditeur présente ce changement comme « un stockage plus flexible ». Et effectivement, rien n’empêche une personne de consommer 1,5 To si les autres membres du groupe n’ont que des besoins légers dans ce domaine.

L’e-mail envoyé actuellement aux utilisateurs

En revanche, la situation sera difficilement perçue comme un progrès pour les foyers où chaque personne consommait des centaines de Go. Si, au sein de votre foyer, chaque membre remplit la moitié de l’espace actuel, vous cumulez un total de 3 To (6 x 500 Go), et le changement imposé va vous contraindre soit à supprimer des données, soit à acheter de l’espace supplémentaire.

Microsoft a beau parler de souplesse, la mesure est essentiellement un recul net, puisque la quantité totale de stockage alloué est divisée par 3. L’entrée en vigueur de cette bascule est fixée au 2 mai 2027 et elle s’appliquera à tout nouvel abonnement ou tout renouvellement effectué à partir de cette date. Dans le cas où vous atteindriez la limite, OneDrive ne bloquera pas l’accès, mais les données passeront en lecture seule jusqu’à ce que de la place ait été faite.

L’entreprise fait également évoluer l’accès aux outils IA de Copilot. L’ajout dans les formules comportait en effet une sérieuse limitation qui cadrait mal avec la hausse de prix : Copilot ne pouvait être utilisé que par le détenteur du compte principal. Les autres membres du foyer n’y avaient pas accès. Le quota unique deviendra donc un quota partageable. Microsoft ne donnant aucun autre détail, on ne sait pas comment fonctionnera ce quota, ni ce qu’il implique concrètement pour les utilisateurs.  

  •  
❌