Cursor has launched Origin, a GitHub-style code hosting platform built directly into its AI coding environment. The company is initially positioning Origin as a low-risk layer on top of GitHub, keeping GitHub as the "source of truth," but the launch landed just as a major GitHub outage highlighted growing concerns about reliability in the age of AI-generated code. VentureBeat reports: Cursor began rolling out Origin, its own code hosting platform, to paid users on Monday morning. Roughly three and a half hours later, GitHub's status page lit up with what became a six-hour-and-forty-two-minute global degradation -- error rates near 20% across pull requests, issues and the API, and near 50% on archive and raw file downloads, according to GitHub's incident log. Enterprise single sign-on went down with it: SAML, OIDC, SCIM provisioning and Team Sync all failed. So did Copilot.
The developer internet did what the developer internet does. "You can now host your repos in Cursor Origin and deploy to Vercel via Cursor Origin which is itself hosted on Vercel," Vercel chief executive Guillermo Rauch posted on X. "And unlike GitHub, it's online [smile emoji]" Asked why he was smiling, Rauch replied: "trying to make light of the situation. We ourselves are stuck because of github rn!" Matt Palmer, who works at Cursor, quote-tweeted his own company's launch with the day's best line: "We were going to ship this earlier, but GitHub was down." A GitHub outage, in other words, delayed the launch of a GitHub competitor.
Product launches get locked weeks in advance, and no evidence suggests Cursor timed this one. But the coincidence did the company an enormous favor, because it dramatized the argument Origin exists to make. For eighteen years, choosing where to host your team's source code has been the least interesting decision an engineering organization makes. Cursor is betting that AI agents have made it interesting again -- and for technical decision makers, that is the real news here. Not a new product, but a new procurement question with a governance problem attached.
Comcast is activating Wi-Fi motion sensing on millions of compatible Xfinity gateways, allowing the routers to detect movement by measuring disruptions in signals between the gateway and connected devices. The free feature, part of Xfinity Shield, can send activity alerts through the Xfinity app and offers Home, Away, and nighttime monitoring modes without requiring separate motion sensors. The Verge reports: Wi-Fi motion sensing is a technology that has been around for a while, but it's only recently that it's become accurate and reliable enough to catch on. Linksys launched a similar service in 2021, but discontinued it a few years later. Lighting company Wiz launched a line of Wi-Fi-sensing smart bulbs in 2023, and more recently Philips Hue deployed a similar radio-frequency sensing technology in its products (using Zigbee rather than Wi-Fi). Comcast's motion sensing pairs with new modes in the Xfinity app -- Home Watch, Away Watch, and Dark Watch (a night/sleep mode) -- allowing you to turn sensing on or off based on your activities.
Disney and ABC are suing the FCC to block an early review of eight station licenses, arguing the Trump administration is using the agency's regulatory power to punish the network over programming and editorial decisions it dislikes. Reuters reports: In a lawsuit (PDF) filed in U.S. District Court in Washington, Disney said the FCC was seeking to coerce and retaliate against "a network that refuses to bow to the administration's demands," calling the agency's actions an "extraordinary assault on free speech."
Trump has waged an aggressive series of attacks on the news media and the latest move follows a two-year-long battle between Trump and Disney. Last month, Trump again called for ABC stations to lose their licenses because the network refused to air a prime-time speech on elections. The court case will pose a key test of the free speech rights of media outlets. Disney and ABC asked the court (PDF) to quickly issue a temporary restraining order halting the license renewal proceedings and preventing the FCC from scheduling a hearing. The company said the public comment period ended earlier this month and the FCC could act at any time.
The lawsuit alleges that the administration is violating the company's First Amendment free speech rights, saying that the FCC "is using its regulatory power to retaliate against (Disney and ABC) for programming and editorial decisions the administration dislikes." The FCC said the move stemmed from a year-long investigation into whether Disney's diversity policies amounted to unlawful discrimination, an allegation the company denies. U.S. District Judge Loren AliKhan issued an order on Tuesday directing the company and the FCC to propose a schedule for considering the request for a temporary restraining order and told the agency to notify her if it moves to start the process of revoking the ABC licenses.
RAM prices have exploded over the past year, with some DDR5 kits approaching 500% year-over-year increases and a 128GB kit now selling for $3,399, which is more than 10 times its previous low. Tom's Hardware reports: Things improve as you step down the memory capacities and speed tiers, but not as much as we'd like. You're still looking at $392 for a memory kit that was just $72 last year. To reinforce the point, I pulled the latest average price data from PCPartPicker, comparing where we are today (August 2026) to exactly one year ago. This data is somewhat approximate, but it should be broadly accurate. [...] A standard 64GB (2x32GB) DDR5-5600 kit that would have cost you under $200 last summer is now demanding over $1,100. It is a 5x multiplier on a component that used to be a fairly boring and predictable line item in a PC build budget.
If you plan to just wait it out on an older AM4 or LGA1700 motherboard with DDR4, you'd better hope your memory holds out too, because DDR4 isn't safe from the fallout. With DDR5 entirely out of reach for most builders, the resulting scramble for older platforms running DDR4 memory has created a massive knock-on effect, and as a result, DDR4 kits are up anywhere from 120% to nearly 180% across the board. Nowhere near as bad as DDR5 pricing, but it still stings when a kit that was $105 last year is $281 this year.
This phenomenon is by no means exclusive to the US, either. German tech site ComputerBase have also been tracking this global trend, reporting just this week that average RAM prices in Europe have skyrocketed by 345% compared to September 2025. Their data shows the squeeze is bleeding into other components too, with hard drive and SSD prices both climbing over 125% in that same timeframe. In fact, the situation is so severe that hyperscale buyers have reportedly already locked in almost all of the global DRAM production capacity for 2027, handing over advance deposits to guarantee their supply of precious DRAM, which is now among the highest-value commodities in the world by weight; mainstream DRAM chips are worth over half as much per kilogram as solid gold.
An anonymous reader quotes a report from Wired: Your iPhone, SamsungGalaxy, andGoogle Pixel have a 1-year warranty. Unless you cough up extra dough for an extended service plan, you'll pay a hefty fee if you damage the screen and need a replacement (around $329 for an iPhone 17 done directly from Apple). But it doesn't have to be this way. What if you could order the part from the manufacturer and do the repair yourself? That dream is finally being realized for American consumers, thanks to Fairphone.
The Dutch company is bringing its repairable and sustainably built Android smartphone -- the Fairphone (Gen 6+) -- to the US. Each one comes with a screwdriver. A replacement screen from Fairphone costs just $90. A new USB-C port is $20. A fresh battery is $40. In all, there are 12 modular elements you can swap yourself. It remains the only smartphone series with a 10/10 repairability scorefrom iFixit, not to mention an unmatched 5-year warranty and software updates through 2033.
The new Fairphone (Gen 6+) is a small upgrade over the Gen 6 that the company launched last year. It has a newer Qualcomm Snapdragon 7s Gen 4 processor and double the RAM at 12 GB, but is otherwise largely the same device (hence the "plus" in the name). It now comes in Cobalt Blue, a nod to the miners who extract the cobalt used to make phone batteries, and the company's efforts to improve working conditions in mines in the Democratic Republic of Congo. The new Fairphone is available on Amazon and at Fairphone.com for $650, and it's officially certified to work on T-Mobile and AT&T's networks. While this will mark the U.S. debut of its flagship smartphone, the company first entered the stateside market last year with its repairable earbuds and headphones. It also plans to launch its next-generation Fairbuds 2 wireless earbuds later this year.
NOCTUA, a.k.a Mr Hibou pour les intimes, a bâti sa réputation sur plusieurs éléments : matos proprement assemblé (même si les ailettes se tordent facilement si on est un bourrin), couleurs marron/beige puis Chromax.black, longévité folle avec fixations disponibles à chaque socket permettant de recyc...
Google has agreed to pay $10 million for a massive trove of anonymized Spirit Airlines data following the carrier's shutdown, including internal communications, spreadsheets, booking and frequent-flyer records, transactions, and employee information. CNN reports: Did you ever fly on Spirit Airlines? Or work there? Or send an email to someone who worked there? Then your information will soon be feeding Google's artificial intelligence model. The discount airline halted all operations in May, and it's been selling off its remaining assets through the bankruptcy process ever since. While most of that is planes, equipment, and real estate, there's other things that are valuable, too.
It was disclosed late Monday that the company agreed to sell its data to Google for $10 million. That includes emails and internal communications, spreadsheets, transactions with the public including bookings and frequent flyer information as well as human resources information on its employees. The data has been stripped of anything that would allow individuals to be identified, according to the court filing. But it is still a massive amount of useful intelligence.
Apple is overhauling its EU App Store fees to settle its Digital Markets Act dispute, simplifying the fee structure and "[resolving] Apple's disagreements with the Commission over business terms and alternative distribution." Developers can sign the new terms starting today, and the changes go into effect on October 1. MacRumors reports: The initial acquisition fee and store services fee are being removed for apps distributed outside of the App Store, and Apple will now charge a 5% Core Technology Commission on digital purchases that replaces the prior per-install Core Technology Fee. Commission rates are changing for App Store apps, alternative payments, and apps distributed through alternative app marketplaces or the web.
Developers can offer in-app purchase options alongside alternative payment options in the EU, which is something Apple did not allow before. Apple says there will be presentation requirements so users have a consistent, transparent experience. Developers distributing apps in the EU must select their payment options and maintain those options for 12 months before making changes to "provide consistency and clarity for users." Apple will still use a Notarization process for apps downloadable through the web and through alternative app marketplaces.
Apps in the Kids category or being used by children under 13 will not include links to websites to complete transactions. All apps that use alternative payment processing or link to a website for transactions have to include a parental gate if the user is under 18. Apple is relaxing the rules for operating an alternative app marketplace.
Quatre jours après la révélation d’un triple accès illégitime au système d’information des impôts et au lendemain d’un comité interministériel de crise, les représentants de l’État prennent la parole pour expliquer la situation et rassurer… autant que faire se peut. Le ministère de l’Éducation nationale confirme par ailleurs avoir lui aussi été victime d’une intrusion et exfiltration de données fin juillet.
Article mis à jour à 18h34 avec des précisions du ministère de l’Éducation nationale sur l’ « incident de sécurité » dont il avait été victime fin juillet.
Confirmée le 14 août par la Direction générale des Finances publiques (DGFiP), la double intrusion survenue dans le système d’information des impôts a donné lieu, lundi 17 août, à un comité interministériel de crise. Mardi, les services concernés ont fait acte de contrition, et d’une transparence relative, à l’occasion d’un point presse visant à préciser la nature exacte de l’attaque, ou plutôt des attaques, ainsi que les réponses apportées. Au passage, ils ont aussi révélé qu’une troisième intrusion venait d’être détectée au niveau du portail dédié aux successions vacantes.
Trois intrusions confirmées
Amélie Verdier, directrice générale des Finances publiques, a retracé le calendrier des incidents récents, certains aspects du mode opératoire de l’attaquant, en précisant bien s’exprimer dans les limites de l’enquête en cours. « À date, nous parlons de trois fuites, de gravité et d’ampleur très différentes. Aucune d’entre elles n’a permis d’entrer dans un compte fiscal ou de récupérer des codes d’accès », a-t-elle assuré.
Les deux premières intrusions, survenues respectivement en juin et en juillet 2026, ont permis selon les services de la DGFiP de consulter et d’extraire les données de 350 000 particuliers et 250 000 professionnels, ainsi qu’un lot de données cadastrales.
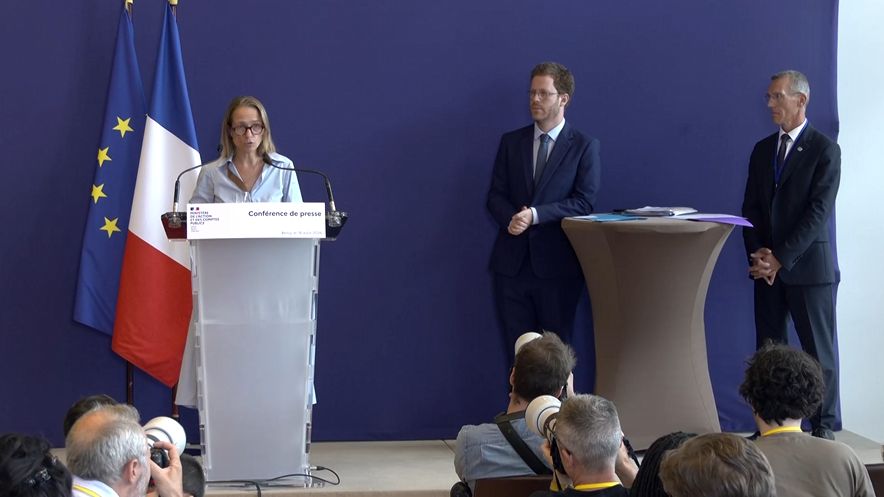
Amélie Verdier, directrice générale des finances publiques ; David Amiel, ministre de l’Action et des Comptes publics ; général Stéphane Bajard, directeur général adjoint de l’ANSSI – capture d’écran
Au niveau des impôts, c’est la base de données des messages échangés entre les agents du service public et les usagers qui aurait été consultée. Cette interface contient, selon Amélie Verdier, un « cartouche résumé » qui présente à l’agent les principales informations fiscales de l’usager, pour faciliter sa compréhension de la demande.
À ce niveau, l’attaque a permis de consulter et d’extraire les données de 350 000 particuliers et 250 000 professionnels. Pour les premiers, sont notamment concernées « des données fiscales telles que le revenu fiscal de référence, le quotient familial ou le taux de prélèvement à la source ». Sur le volet entreprise, Bercy évoque dans sa FAQ dédiée (PDF) « des données telles que leur raison sociale ou leur SIREN ». Amélie Verdier précise toutefois que comme pour les particuliers, des messages avec l’administration ont pu être consultés, ce qui pourrait se traduire par l’exposition de données fiscales. « Les vérifications sont en cours », déclare-t-elle.
La deuxième fuite relative au cadastre concerne quant à elle des données liées aux parcelles, indique la directrice générale. Les données personnelles de 433 000 personnes seraient concernées à ce stade de l’investigation. « Ce sont des vendeurs, des acheteurs, ou des tiers tels que des notaires ou des professionnels amenés à faire des déclarations dans cette base cadastrale », indique Amélie Verdier.
Enfin, une troisième attaque vient d’être détectée et confirmée, au niveau cette fois du portail des successions vacantes, le service qui permet au détenteur d’une créance envers un défunt de vérifier s’il existe un héritier auprès duquel faire valoir ses droits. « L’attaquant a eu accès à un journal des demandes », indique la directrice générale.
Des comptes utilisateurs compromis
La DGFiP a par ailleurs confirmé que ces accès indus avaient été obtenus au moyen de comptes utilisateurs compromis, réalisés par Internet. Ces accès auraient bien été détectés, et coupés, en juin et en juillet, mais sans que l’exfiltration de données ait été confirmée à ce stade. Bercy dit avoir pris connaissance de la fuite le 12 août, via une alerte de l’ANSSI concomitante de la revendication du ou des pirates auteurs de l’attaque.
Sur la base de données du cadastre, Amélie Verdier parle de la compromission d’un compte avec double authentification. Pour ce qui concerne les échanges fiscaux qui constituent l’attaque la plus préoccupante, elle évoque une « combinaison de compromissions de comptes » qui aurait touché à la fois le profil d’un prestataire externe agréé et celui d’un agent des impôts, avec une passerelle rendue possible par une « brèche » non précisée.
Pourquoi la fuite de données n’a-t-elle pas été détectée avant la revendication, si les comptes utilisés ont bien été fermés pour cause de compromission ? Sur ce point, la DGFiP se range derrière le secret de l’enquête. Tout juste apprendra-t-on que l’attaquant « a d’abord fait des tests manuels qu’il a ensuite massifiés, en restant sous les seuils de détection », et que les investigations menées en juin et en juillet semblent s’être concentrées sur des compromissions classiques, sans envisager cette « combinaison » évoquée par la directrice générale.
Une authentification multi-facteurs généralisée d’ici la fin de l’année
Outre des excuses appuyées aux victimes, et un appel à ne pas stigmatiser les agents des impôts, la directrice des Impôts et le ministre de l’Action et des Comptes publics, David Amiel, ont logiquement assuré que la sécurité des services concernés constituait une « priorité absolue ». L’authentification forte, « déjà bien engagée » selon le ministre, devrait ainsi être généralisée à l’ensemble des agents de Bercy « d’ici la fin de l’année ».
David Amiel évoque également la généralisation des quotas d’accès aux données, la mise en place de capteurs sur tous les systèmes qui en sont encore dépourvus, et une formation cyber renforcée des agents, ainsi que la multiplication d’opérations telles que des campagnes de phishing fictives. Le ministre dit par ailleurs souhaiter un usage renforcé de l’IA à des fins d’exploration défensive. « J’ai demandé à ce qu’on se teste nous-mêmes avec des IA pour nous auto-attaquer et déceler les défaillances ». Pas un mot en revanche de la directive européenne NIS2, dont la transposition en France se fait toujours attendre.
En parallèle, c’est bien sûr l’audit confié à l’ANSSI, dont les résultats sont attendus pour septembre, qui devrait guider la marche à suivre. « Ce diagnostic complètera les enseignements des attaques passées et de la feuille de route cyber élaborée à ma demande au premier semestre », précise David Amiel.
Quid des vulnérabilités structurelles, liées à l’ancienneté des systèmes d’information (le fameux legacy) ? Bercy affirme plancher de façon continue sur la question, et avoir encore intensifié ses efforts avec un accent particulier sur la cyber depuis son schéma directeur du numérique de 2025, mis à jour à l’été 2026.
La dette technique reste cependant conséquente, même si le rattrapage est sensible. « Notre taux de conformité a doublé depuis 2020, nous sommes passés de 25 % à un peu plus de 50 % », révèle Amélie Verdier. Elle indique par ailleurs que 100 postes sont dédiés aux sujets cyber sur les 5 300 informaticiens de Bercy. Et souligne un volume d’attaques conséquent, avec 6 972 incidents enregistrés et 57 compromissions de comptes enregistrés en 2025.
En attendant que la dette se résorbe, Bercy affirme travailler à réduire au maximum les accès distants susceptibles de favoriser des compromissions (mail ou agendas des fonctionnaires hors du réseau de Bercy par exemple). Et assure prioriser la refonte des fichiers les plus sensibles, comme le Ficoba troué en début d’année.
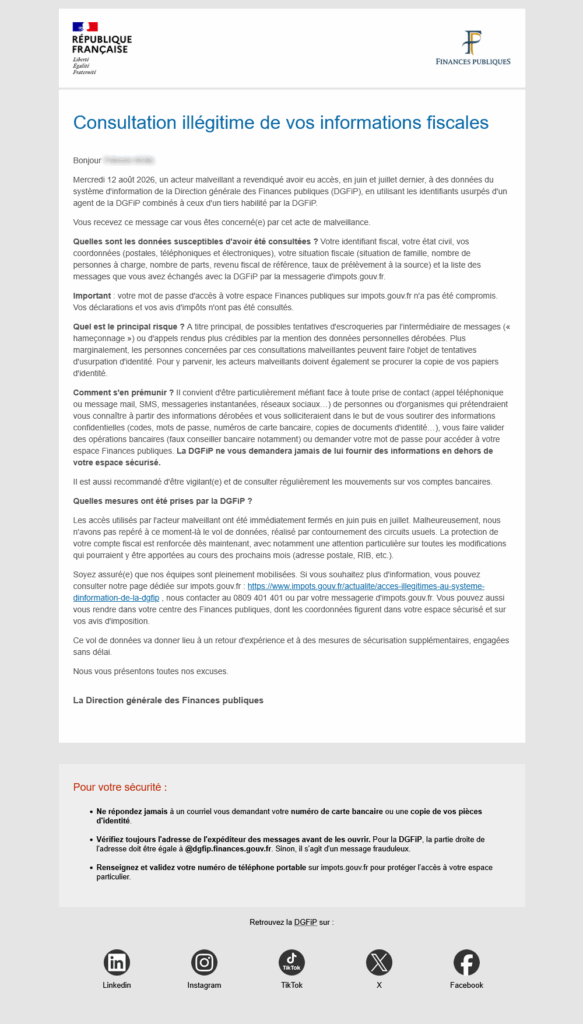
Reste à informer les usagers des services fiscaux. Bercy a annoncé lundi soir que les personnes concernées seraient contactées par mail, avec un courrier d’information reproduit ci-dessous. La campagne d’envoi de mails pour les particuliers devrait se terminer à la fin de la semaine. La communication à destination des professionnels débutera quant à elle la semaine prochaine, c’est-à-dire à partir du 24 août.
Courrier de la DGFiP aux victimes des intrusions de juin et juillet 2026 – DGFiP
La Cnil a de son côté confirmé avoir été dûment notifiée, et prie instamment les victimes de ne plus tenter de la saisir de plaintes individuelles « sauf si vous disposez d’éléments spécifiques ou utiles aux investigations en cours ».
Le ministère de l’Éducation nationale confirme une exfiltration de données
Le ou les pirates qui revendiquent l’attaque sur Bercy, cachés derrière le pseudo ZeroBytes, ont par ailleurs affirmé lundi soir disposer d’un jeu de données particulièrement volumineux issu des systèmes informatiques de l’Éducation nationale. Interrogé sur ce point, le général Stéphane Bajard, directeur général adjoint de l’ANSSI, indique que l’agence est engagée aux côtés des équipes du ministère pour analyser l’incident, mais ne confirme ni n’infirme la revendication.
L’entourage du ministre de l’Éducation nationale, Edouard Geffray, a cela dit confirmé à france info qu’il s’agit de l’attaque qui avait fait l’objet d’un communiqué, le 31 juillet dernier. Le ministère avait alors annoncé avoir été « victime d’une intrusion frauduleuse dans l’un de ses systèmes d’information » dans la nuit du 25 juillet 2026, « à la suite de l’usurpation d’un compte professionnel ».
Le centre opérationnel de sécurité des systèmes d’information du ministère en avait été alerté « dès le 26 juillet », et si l’accès externe au système concerné avait été suspendu « dans les heures qui ont suivi », le ministère reconnaissait que l’intrusion « a pu conduire à l’exfiltration de données à caractère personnel concernant un nombre important de ses agents » :
« Les données susceptibles d’avoir été exfiltrées concernent les agents du ministère ayant exercé en académie depuis 2001. Il s’agit d’éléments d’identité et d’informations professionnelles – statut et fonctions. Pour une partie d’entre eux s’y ajoutent des coordonnées, adresse postale et numéro de téléphone, ainsi que le numéro de sécurité sociale. Ce système d’information ne contient ni données bancaires, ni mots de passe, ni données relatives aux élèves. »
Dans un communiqué, le ministère précise avoir alors déposé plainte contre X auprès du parquet de Paris et saisi l’ANSSI, ainsi que la CNIL. « Depuis, l’ensemble des personnels susceptibles d’être concernés ont été informés individuellement », précise le communiqué :
« Des publications intervenues hier font état de la mise en ligne de ces données et revendiquent la détention de données relatives à des élèves. Le ministère poursuit ses expertises techniques afin d’établir la nature exacte et l’étendue des données exfiltrées. »
Le ministère indique par ailleurs travailler avec l’appui de l’ANSSI à un plan de renforcement de la sécurité de ses systèmes d’information, et « appelle chacun à la plus grande vigilance face aux tentatives de fraude qui suivent ce type de publication, en particulier l’hameçonnage et l’usurpation d’identité » :
« Il ne demande jamais par courriel, par téléphone ou par message les identifiants de connexion, les mots de passe ou les coordonnées bancaires. Tout message suspect doit être signalé aux autorités académiques sans y répondre ni cliquer sur les liens qu’il contient. »
Microsoft MVP Loryan Strant has created the Microsoft Rebrand Registry, cataloging 72 Microsoft products and the 158 names they've had over the years. His analysis finds that Microsoft product names survive an average of two years and eleven months. The site even predicts which products are most likely to get renamed next, "by considering the amount of time the current name has applied, prior names, and the frequency with which Microsoft changes names of products in the same family," reports The Register. "That methodology led him to suggest an 'elevated' likelihood of name changes for the Azure App Service, Azure SQL Database, Azure DevOps, and Microsoft Dynamics 365 Field Service." From the report: Readers may remember that Strant has also created the site Let Me Correct That For You, which lists the exact names of Microsoft products -- an effort he told The Register he thinks is useful because Microsoft in its wisdom uses Camel Case for names like PowerPoint but went with conventional capitalization for Copilot.
Another of his sites immortalizes Microsoft cloud product logos. He's also created HumbledandHonored.com, a site that generates social media posts MVPs can use to announce they have earned or retained Microsoft's awards.
Strant told The Register that the Rebrand Registry came about after some banter between himself and other MVPs, during which the topic of Microsoft's many product name changes came up. He decided to do something about it.
Sans aucune contestation possible, Valve est une (la seule ?) boîte dans le monde de la tech qui se fiche complètement de la déferlante d'IA pour y préférer les joueurs. En témoigne leur récente intégration du macaron "IA Générative" (tout autant décrié qu'il soit, tant l'IA peut être utilisée à des...
Alors que sa responsabilité a été plusieurs fois mise en cause concernant l’utilisation de son chatbot par des adolescents, l’entreprise de Sam Altman met en place une version réservée aux ados, qui s’active si l’utilisateur déclare avoir moins de 18 ans ou si l’outil considère que son expression est celle d’un adolescent.
Sam Altman affirmait en octobre dernier vouloir « traiter les utilisateurs adultes comme des adultes » en mettant en chantier un mode pornographique qualifié d’« adulte » pour ChatGPT, mis sur pause en mars dernier. Finalement, l’entreprise pivote sa communication et sort une version « adolescent » du chatbot.
L’année dernière, OpenAI a été attaquée en justice dans plusieurs affaires concernant notamment le suicide de plusieursadolescents. En novembre dernier, devant l’un des tribunaux, l’entreprise plaidait que les dommages causés à la victime sont le fait du « mésusage, de l’usage non autorisé, non voulu, imprévisible et impropre de ChatGPT ». Si devant la justice, l’entreprise de Sam Altman veut prendre le moins de responsabilités possible, ces cas ont dû infléchir la politique d’OpenAI concernant les adolescents.
Sécurité, études et contrôle parental
Et pour éviter toute interdiction de son outil aux mineurs, rien de mieux que de proposer une version qui leur est destinée. Ainsi, OpenAI présente ce mode comme une version qui « donne la priorité à la sécurité des adolescents, favorise un accompagnement concret, traite les adolescents comme tels et fait preuve de transparence quant au fonctionnement de nos systèmes ». Notamment, l’entreprise met en avant un mode « étude » pour accompagner les ados dans leurs devoirs, mais aussi « des mesures de protection adaptées à leur âge, conçues pour limiter leur exposition à des contenus susceptibles d’être préjudiciables ».
OpenAI y ajoute un contrôle parental qui permet de régler certains paramètres sans pour autant permettre aux parents d’accéder aux discussions de leurs enfants.
Basé sur un système de prédiction d’âge
Pour déterminer si un utilisateur est mineur, OpenAI se basera sur la date de naissance, si elle a été renseignée ou sur l’analyse des discussions de l’utilisateur faite par son système de prédiction d’âge. Au New York Times, OpenAI affirme utiliser plus de 2 000 indicateurs pour détecter si un utilisateur a moins de 18 ans. Si c’est le cas, le compte bascule automatiquement en mode « adolescent ».
En début d’année, lorsqu’elle pensait encore s’appuyer sur ce système pour lancer son mode « adulte », selon des informations du Wall Street Journal, il classait à tort 12 % des mineurs comme des adultes. Si tel est encore le cas, cela permettrait à des millions d’utilisateurs de moins de 18 ans d’accéder à des services qui ne leur sont pas adaptés. La page d’explication concernant le système sur le site de l’entreprise n’a pas été mise à jour depuis janvier et n’indique donc pas le nombre de faux négatifs actuel de ce système.
Si la communication d’OpenAI a fait un volte-face important, la mise en place du mode « adolescent » n’hypothèque en rien celle d’un mode pornographique qualifié d’« adulte » plus tard. Au contraire, après avoir testé et ajusté la fiabilité de son système, il sera d’autant plus facile pour OpenAI d’activer un mode pornographique pour les adultes. Rappelons néanmoins qu’en allant sur ce terrain, son concurrent SpaceXAI a massivement poussé à la génération de deepfakes et a été utilisé pour créer des images pédocriminelles.
An anonymous reader quotes a report from the BBC: For most Indians, paying by Unified Payments Interface (UPI) has become almost absurdly routine. Scan a QR code, tap a few buttons and the money moves instantly. There is no card machine, no cash, and -- most importantly -- for the user, no visible fee. That may be about to change. India has paved the way for banks and payment companies to charge merchants a fee on UPI transactions, potentially ending a decade-long experiment in free digital payments.
The government has yet to decide the rate or exactly where it will apply, but proposals under discussion include a merchant discount rate (MDR) of 0.3-0.5% -- a small fee paid by a business to the banks and payment companies that process its UPI payments -- on larger transactions at big businesses. The government says consumers and person-to-person UPI payments will remain free. If merchant fees are introduced, they will apply only to some transactions above a set threshold, at a nominal rate, meaning most UPI payments will remain free. The question is whether putting a price on UPI could weaken the network that made it such a success.
The stakes are enormous. Launched in 2016, UPI has grown into one of the world's biggest real-time payment networks. According to official data, in July alone, there were 23.6 billion UPI transactions worth 29.87 trillion rupees ($313.5 billion). Fintech apps such as PhonePe and Google Pay account for most UPI payments. In the financial year just ended, the figure was about 241.6 billion transactions -- almost 12,000 times the volume in UPI's first full year. More than 550 million people now use it, and the system is now available in some form for payments in 11 countries outside India. India's UPI became ubiquitous partly because it made digital payments almost frictionless for merchants, including small vendors who can accept payments with little more than a QR code. New research suggests that merchant acceptance was "not just a result of UPI growth, but one of its key drivers."
As RBI governor Sanjay Malhotra put it, "Someone will have to pay the cost." The challenge will be making UPI sustainable without weakening the merchant network that helped it take off.
Apple reconnait que la pression des régulateurs partout dans le monde pèse désormais sur les performances financières de l’App Store. Entre le DMA européen, les textes équivalents au Brésil et au Japon, et les décisions de justice défavorables aux États-Unis, le constructeur doit faire des concessions, ouvrir sa boutique à la concurrence et partager le gâteau des applications.
Avec 30,7 milliards de dollars de revenus au second trimestre calendaire, l’activité « Services » d’Apple n’est pas la plus à plaindre : elle affiche en effet une progression de 12 % d’une année sur l’autre. Il s’agit de la deuxième source de revenus de l’entreprise (28,1 %), derrière l’iPhone (49,6 %). La marge brute des services est sans commune mesure avec celle, déjà conséquente, sur le matériel : 75,6 %, contre 40,1 %.
Nuages à l’horizon
Mais alors, qu’est-ce qui coince ? D’une part, le consensus des analystes pour ce troisième trimestre fiscal d’Apple était plus élevé pour les services : 31,4 milliards de dollars. Et puis l’entreprise a admis que l’App Store, le joyau de son activité de services, était sous pression.
Illustration : Flock
Dans le formulaire 10-Q envoyé à la SEC, le gendarme de la Bourse américain, Apple explique que « si les développeurs tiers utilisent d’autres méthodes de distribution et de paiement pour leurs applications et leurs contenus numériques, notamment des modèles de distribution directe aux consommateurs, Apple peut percevoir une commission moins élevée sur ces ventes, voire ne percevoir aucune commission ».
Ces modèles de « distribution directe » lui sont de plus en plus imposés par les régulateurs. C’est le cas dans l’Union européenne, où Apple est forcée (pas de gaieté de cœur) d’accepter les services de paiement tiers et les boutiques alternatives, mais aussi au Brésil et au Japon.
Aux États-Unis, suite à une décision de justice dans le dossier Epic Games, Apple autorise l’achat de contenus depuis les apps iOS dans des boutiques en ligne sans toucher une seule commission. Le groupe tente de rétablir cette dîme externe, et en appelle même à la Cour suprême américaine qui a accepté d’examiner une partie de l’affaire.
Une des propositions d’Apple est de prélever 15 % de commission sur les achats externes, au lieu de 30 % sur les achats réalisés dans l’App Store. C’est toujours mieux que les 0 % actuels, même si c’est aussi la reconnaissance que les taux standards sont trop élevés.
Apple a aussi demandé à la justice d’organiser des discussions avec Epic afin de trouver un terrain d’entente. L’éditeur de Fortnite est disposé à examiner une proposition sérieuse de règlement, mais à une condition essentielle : un accord doit introduire davantage de concurrence et bénéficier à l’ensemble des développeurs (PDF). Pas seulement Epic, donc.
Epic Games estime cependant que des discussions auraient peu de chances d’aboutir à un accord. La société s’oppose donc à la demande d’Apple de passer par une telle procédure.
La maison d’analyses Sensor Tower citée par le Financial Times rapporte que les dépenses des consommateurs américains dans l’App Store ont reculé de 6 % au deuxième trimestre, contre une progression de 9 % l’an dernier sur la même période. Depuis le début de l’année, Appfigures estime que le chiffre d’affaires d’Apple tiré des commissions s’est contracté de 18 %.
Le constructeur informatique joue une partition très délicate, car l’histoire pourrait se terminer sur pas de commission du tout sur les achats externes, comme c’est le cas actuellement aux États-Unis. Une perspective potentiellement très coûteuse pour Apple : pourquoi un développeur ou un éditeur choisirait-il de verser une commission au constructeur lorsqu’il peut proposer un autre moyen de paiement et conserver une plus grande part du montant de la transaction ?
Oups. La dernière bêta de macOS Tahoe 26.7 livrée ce lundi 17 août référence de nombreux produits encore inconnus, et elle révèle surtout une vidéo d’AirPods équipés de caméras. Mais pour faire quoi ?
La vidéo en question, repérée par MacRumors, est courte mais explicite. On y voit un utilisateur d’AirPods prendre un livre dans sa main et lever la couverture devant son visage. Une voix — qui ressemble à celle de Siri – se fait alors entendre : « Avec Visual Intelligence, vous pouvez garder une trace de ce qui vous entoure. Vous voyez quelque chose qui vous plaît ? Demandez-moi simplement de le conserver pour plus tard. »
Here is your first look at AirPods with Cameras in action using Visual Intelligence.
La vidéo n’explique pas comment Visual Intelligence – une des fonctions d’Apple Intelligence – peut garder en mémoire ce que l’utilisateur peut voir, mais on peut émettre l’hypothèse que l’enregistrement est réalisé par une ou des caméras intégrées dans les AirPods. Cela fait des années maintenant que des rumeurs rapportent la présence de tels capteurs dans des écouteurs d’Apple.
Si des cheveux occultent les caméras, la release candidate (ultime mouture avant la version finale) de macOS 26.7 fait référence à une alerte disant « Pour obtenir les informations les plus précises possible sur ce qui vous entoure, assurez-vous que les AirPods ne sont pas couverts ». Ces révélations semblent confirmer d’une part qu’un lancement est proche (sans doute dans la foulée de la présentation attendue de la nouvelle gamme d’iPhone cet automne), et d’autre part que Siri AI devrait gagner ici de nouveaux signaux pour répondre aux questions de l’utilisateur.
Apple devra néanmoins soigner son discours marketing autour de ces caméras intégrées aux écouteurs. Le constructeur aura tout intérêt à rappeler qu’il ne s’agira pas (a priori) de transformer les AirPods en appareil photo ou en caméra discrète, mais d’alimenter Siri et Visual Intelligence en informations sur l’environnement. Une nuance importante, surtout au moment où les lunettes connectées de Meta suscitent déjà de vives inquiétudes sur la vie privée.
Cette version de macOS Tahoe 26.7 contient aussi une référence à de nouveaux AirPods 5, les modèles de base de la gamme d’écouteurs sans fil. Il y a là deux noms de code (B868M et B868E) qui pourraient correspondre aux versions standard et avec réduction active du bruit. Les AirPods 4 ont été lancés en septembre 2024.
MacRumors publie également la liste complète (et impressionnante) des produits Apple dont les noms de code apparaissent dans cette release candidate. Outre ces nouveaux AirPods, on y trouve aussi des accessoires pour la maison, des iPhone inconnus au compteur (dont le fameux « Ultra » pliant), des Mac et iPad inédits, et même à un casque de réalité mixte à l’avenir très flou.
Le parquet de Paris vient d’annoncer l’ouverture d’une enquête à propos des soupçons d’ingérences numériques visant les campagnes de Gabriel Attal et Édouard Philippe.
À l’AFP, la section protection des libertés fondamentales du parquet a expliqué s’être « saisie d’initiative ». Début août, plusieurs candidats, dont Gabriel Attal et Édouard Philippe, mais aussi Raphaël Glucksmann ont signalé avoir été ciblés par ce genre d’attaques. Le parquet parisien avait déjà communiqué sur l’ouverture d’une enquête sur les faits concernant Raphaël Glucksmann. Les ingérences concernant les deux autres candidats concernés font donc aussi l’objet d’une enquête.
Le parquet a voulu préciser que, « pour les trois personnalités évoquées », sa section protection des libertés fondamentales s’était « saisie d’initiative (…) avant même réception des plaintes adressées au parquet ».
Illustration : Flock
Si ces ingérences, une fois détectées, font beaucoup de bruit, il est difficile de savoir si elles ont une réelle portée avant, puisqu’elles sont souvent très relayées sur les réseaux sociaux, mais par des comptes qui n’ont que très peu d’audience.

 Connexion


 NOCTUA, a.k.a Mr Hibou pour les intimes, a bâti sa réputation sur plusieurs éléments : matos proprement assemblé (même si les ailettes se tordent facilement si on est un bourrin), couleurs marron/beige puis Chromax.black, longévité folle avec fixations disponibles à chaque socket permettant de recyc...
 Sans aucune contestation possible, Valve est une (la seule ?) boîte dans le monde de la tech qui se fiche complètement de la déferlante d'IA pour y préférer les joueurs. En témoigne leur récente intégration du macaron "IA Générative" (tout autant décrié qu'il soit, tant l'IA peut être utilisée à des...


