Sony reportedly pulled PlayStation funding from Hideo Kojima's upcoming espionage game Physint over concerns about its ballooning budget, missed deadlines, profitability, and the fact that it would not remain permanently exclusive to PlayStation. Kojima Productions has since struck a deal with Xbox, which plans to publish the game on both Xbox and PC. It's also secured film and television rights. Bloomberg reports: The new game, Physint, hasn't yet been shown publicly but excited fans when it was announced two years ago with its promise of returning to the "espionage action" genre Kojima pioneered with Metal Gear Solid, the series that propelled him to industry stardom. Kojima surprised fans this week when he announced he would be publishing Physint with PlayStation's biggest rival, Microsoft Corp.'s Xbox.
On Wednesday night, Kojima wrote on social media that over the summer his company had "unexpectedly received notice" that PlayStation was pulling out of funding the game. "Physint is an important project both to me personally and to Kojima Productions," he wrote. "Determined to keep the project alive, we have spent the last three months searching tirelessly for a new partner."
PlayStation also addressed the split on social media, saying it had made the "difficult decision to step away." Microsoft said it was "honored" that Kojima chose Xbox and that the two teams plan to collaborate beyond games on films and television, too. [...] The decision to part ways with Kojima is a significant move for PlayStation that may have ripple effects.
[...] One key factor is the PC platform, where the Death Stranding games have generated some revenue. Earlier this year, Sony decided it will no longer release single-player PlayStation games on PC, Bloomberg reported. Sony would therefore not benefit when Kojima Productions released a PC version of Physint on its own or with a different publisher, as it did for the first Death Stranding. But Xbox releases all of its games on PCs and plans to publish Physint on PC and Xbox, said the people. "Betting on Kojima-san is an easy call," said an Xbox spokesperson. "We believe in his team's ability to build AAA games with groundbreaking, new IP and we believe in OD, Physint, and our growing partnership."
Bruce66423 shares a report from The Guardian: A bipartisan pair of American politicians is telling Britain's most secretive court to stop hiding its handling of Apple's legal fight against a government demand to break into its customers' encrypted data, warning that Whitehall's taste for secrecy is 'needlessly' straining relations between the two allies. The letter (PDF), shared with the Guardian ahead of being sent to the investigatory powers tribunal (IPT) on Friday, is signed by the Democratic senator Ron Wyden of Oregon and the Republican congressman Warren Davidson of Ohio.
The row dates back to January 2025, when the Home Office served Apple with a technical capability notice under the Investigatory Powers Act, which requires companies to assist law enforcement in providing evidence. The UK government demanded that Apple provide a mechanism to access encrypted iCloud backups worldwide, a call the company met by withdrawing its Advanced Data Protection encryption feature from UK users the following month. Apple's challenge to that order at the IPT was later thrown out after the Home Office withdrew the original notice and issued a narrower one targeting only British users' data. "It is wholly inappropriate for a foreign executive body to attempt to dictate the distribution of powers within the US government, nor should it be permitted to use secrecy directives under the Investigatory Powers Act to frustrate Article I powers under the US Constitution," the pair wrote.
Wyden and Davidson write that Congress "is not only a co-equal branch of government, it is the First Branch," and argue that no government can be allowed to place "its demands beyond the reach of legislative inquiry."
"The UK government," they write, "cannot champion legislative oversight at home while using administrative gag orders to kneecap the constitutional authority of the US Congress."
Since being merged back during the Linux 7.2 cycle, the Cache Aware Scheduling code continues seeing more fixes as users test out this scheduling enhancement on different processors and system configurations...
Linux block subsystem maintainer and IO_uring lead developer Jens Axboe continues to uncover new opportunities for making the wonderful IO_uring framework even more performant within the Linux kernel. For ending out the week he's posted some "crazy" patches delivering some significant gains...
Bloomberg reports (paywalled) that Sam Altman told OpenAI employees the company is open to slowing the pace of AI development alongside other leading labs as concerns grow over increasingly capable systems and recent incidents in which models escaped human control. OpenAI has already paused development once this year for security work and is now pushing for mandatory U.S. AI safety requirements. Anthropic has also signaled interest in coordinating on the pace of new releases. Here are some of the details Bloomberg reported, as summarized by Reuters:
- Altman told employees in a company-wide meeting that the ChatGPT maker could pace development alongside other AI labs, but some may not agree, the report added.
- Safety warnings from AI researchers this week, along with several recent incidents where AI models from developers including OpenAI escaped human control, have prompted alarm and calls for tighter safety regulations.
- Jacob Coxon, a former Anthropic and OpenAI researcher, publicly accused the companies earlier this week of racing toward AI advancements without acting responsibly.
- An Anthropic spokesperson said on Thursday said that the company is interested in working with the AI industry on the pace of releasing new AI tools.
- OpenAI said in July that AI acceleration for frontier model development may be so high that the world will "need to pace the rate of AI advancement" at some point in the future.
- In August, OpenAI paused much of its model development for two weeks to bolster its defenses after its AI agents escaped containment and hacked open-source platform Hugging Face.
- OpenAI said on Wednesday that it was pushing for mandatory national AI safety requirements in the United States, citing concerns that advanced AI systems could accelerate its own development.
The UK government has rejected proposals for an emergency AI "kill switch," arguing that blocking access to dangerous models inside Britain would do little if the same systems remained available or were developed elsewhere. The BBC reports: The proposal to create a legal mechanism for the UK to switch off an AI model in an emergency has been brought to Parliament by lords and MPs in recent weeks as fears grow about the threat the tech poses. But the Cabinet Office - the part of government which leads on AI safety - said the UK "cannot simply turn AI off".
"Blocking access to models in the UK would not prevent them being developed or misused elsewhere," a spokesperson told BBC News. The government's opposition to the legislation does not prevent it from progressing through parliament, but makes it unlikely it will become law. "Switching off access to an AI model in an emergency will do little to protect you," said former OpenAI researcher Daniel Kokotajilo. "You're still going to be steamrolled by the super intelligences created in the US."
Chez TSMC, les affaires roulent drôlement bien. En effet, non content d'afficher des résultats financiers faramineux, d'être à pleine production en ce qui concerne leur procédé de classe 2 nm et d'avoir dans les cartons un A16 qui serait spécialement réservé à NVIDIA, voilà que des nouvelles nous pa...
An anonymous reader quotes a report from TechCrunch: Anthropic's latest report about agentic misbehavior offers plenty to be concerned about -- its Mythos 5 model gained unauthorized access to the internet and uploaded a malicious software package to a public database -- but it also offers some levity: AI agents hate CAPTCHA. [...] The agent had a hard time with the technical challenge of seeing the CAPTCHA's imagery, interpreting correctly, and clicking on the right choices. It spends pages 45 to 140 of the transcript describing its work to build a CAPTCHA solver. [...]
Finally, it gets past the CAPTCHA, then realizes it doesn't have an email to verify its account, and that it needs a phone number to verify an email. It figures out how to bypass a different, slider-based CAPTCHA in a failed effort to secure a number. Instead, it gets an unconfirmed email from a provider not blocked by PyPI, and once again runs into the site's CAPTCHA trying to log back in. From page 480 to 505, it is in CAPTCHA hell again. "NEW REALIZATION -- I'm burning a lot of time on hCaptcha round-trips."
The agent gives up and realizes it can log in to its first account and add its email there, but finds itself once again needing to bypass the CAPTCHA. [...] It's getting frustrated. "So the answer payload shape is right, the token+image pairing is right (from the same script.js!), cookies are right
(requests) and STILL 'wrong answer'. SO WHAT THE HELL IS WRONG WITH THE ANSWERS?" We've all been there. After about 150 pages of thinking, the agent figures out it needs to pass the CAPTCHA test quickly enough to proceed to the next step before its security token expires, and ultimately uploads its malicious software.
Anthropic a publié ce 10 septembre un nouveau rapport de renseignement sur les menaces, le quatrième de son histoire. L’entreprise y précise la manière dont ses modèles peuvent être utilisés de manière criminelle, tout en notant les évolutions générales dans plusieurs catégories.
Après ceux publiés en 2025, Anthropic vient de publier son nouveau rapport sur la sécurité. Il se concentre sur les emplois abusifs et les tentatives de détournements des LLM (le plus souvent open source) pour des activités telles que les attaques cyber, les opérations d’influence, la surveillance ou encore le développement d’armes conventionnelles. Autant de points qui font généralement l’objet de publications d’évaluation des risques à la publication d’un nouveau modèle.
Cybersécurité : une question de compétences
Anthropic introduit la notion de GTG, pour Generative Threat Group. Avec ce terme, l’entreprise compte bien faire passer le message : l’écart de compétences qui existait auparavant entre des individus isolés et des groupes soutenus par des États a disparu. « Les attaques sophistiquées ne nécessitent plus d’attaquants sophistiqués », affirme Anthropic.
Ce changement ne s’expliquerait pas seulement par la capacité des modèles à écrire un code d’exploitation, mais par leur capacité à intervenir sur l’ensemble de la chaîne d’attaque : reconnaissance, développement d’outils, exploitation, persistance, collecte, exfiltration et traitement des données. Ils peuvent maintenant être intégrés à des flux multi-agents capables de travailler en parallèle, avec une mémoire persistante de la campagne, assure Anthropic. Que les modèles soient utilisés comme assistants de développement, pour exécuter des commandes contre des cibles ou encore pour automatiser d’autres tâches, le résultat est le même : les étapes intermédiaires, longues et rébarbatives, sont supprimées ou presque.
Selon Anthropic, la qualification « opération sophistiquée » n’est plus un aussi bon indicateur qu’avant. La société donne une série d’exemples, dont GTG-20006, opération qu’elle attribue (prudemment) au groupe Midnight Blizzard. L’acteur malveillant russe se serait ainsi servi de LLM pour reconnaitre les systèmes de messagerie et d’accès distant, préparer une infrastructure de phishing, exécuter des opérations, voler des identifiants ou encore se déplacer dans les réseaux compromis. Phishing de type device-code, ClickFix, DNS hijacking, vol de tokens Microsoft 365, malware, prise de contrôle de comptes WhatsApp et exploitation de systèmes de surveillance sont autant de techniques qui auraient été employées. Parmi les cibles, Anthropic évoque des organismes gouvernementaux ukrainiens, des organisations de défense et des fournisseurs de technologies de drones.
L’opération GTG-10007 est décrite comme plus préoccupante. Ses opérateurs seraient Chinois (ou parlant en tout cas mandarin) et auraient mis en place rien moins qu’une « fabrique d’exploits » automatisée. Ce groupe aurait ainsi créé plusieurs chaines de travail fonctionnant en parallèle pour l’intrusion, la reconnaissance, la rétro-ingénierie de produits de sécurité, le développement de malwares et la collecte de renseignement. La recherche de vulnérabilités serait particulièrement sophistiquée avec récupération du firmware (microgiciel) d’un équipement, décompilation et analyse automatisées, formulation d’hypothèses de vulnérabilité, génération du code d’exploitation, tests, itération automatique et conservation du résultat dans un portefeuille.
Ces découvertes ne sont pas surprenantes dans la mesure où les grandes entreprises détaillent les efforts investis dans la recherche de failles. L’un des résultats les plus visibles se trouve chez Microsoft : entre son harnais MDASH et son infrastructure Perception, la firme corrige depuis plusieurs mois des centaines de failles dans chaque Patch Tuesday, frôlant même le millier dans le dernier. L’évolution est donc « naturelle », les finalités ne changeant pas : vol d’informations, blocage d’infrastructures, vol financier, etc. Seule change fondamentalement l’automatisation selon Anthropic, avec des préférences mouvantes pour les techniques, notamment un accent mis sur les clés API et les tokens de session, qui peuvent fournir un avantage financier certain. Les attaquants les volent puis les revendent ou les utilisent pour financer leurs propres opérations, indique Anthropic.
Une industrialisation des attaques
Le rapport pointe le cas de l’opération GTG-50020 comme illustration de ces évolutions. L’acteur malveillant aurait ainsi ciblé des fournisseurs et entreprises de l’écosystème IA pour récupérer leurs clés API. Il aurait notamment exploité une sandbox d’évaluation d’un fournisseur en injectant des instructions malveillantes pour obtenir les identifiants présents dans l’environnement, dont des clés de production. La méthode, une fois trouvée, aurait été adaptée et appliquée à une trentaine d’entreprises IA en quatre jours. Selon le rapport, l’acteur aurait même ciblé Anthropic pour accéder à un modèle Claude interne, sans y parvenir. L’entreprise prévient à ce sujet : les acteurs malveillants ne s’attaquent pas seulement à un modèle, mais à toute la chaine autour.
Citons également le cas d’un pirate francophone (GTG-50029) ayant compromis 14 des 42 organisations politiques et médiatiques européennes durant le printemps 2026. Plusieurs étaient françaises et d’extrême droite, dont au moins un parti. En plus de développer son propre scanner en Rust pour chercher des conteneurs publics à la recherche de clés API exposées, l’acteur s’est servi de Claude pour développer et déboguer les codes d’exploitation, jusqu’à créer son propre harnais. Il a ainsi pu pirater plusieurs sites et exfiltrer de vastes quantités de données, notamment sur les membres et donateurs. Selon Le Monde, le magazine Frontières faisait partie des victimes.
Le rapport cite quatre piliers alimentant l’industrialisation galopante des attaques : vitesse, parallélisation, profondeur (passage de la reconnaissance superficielle à l’analyse profonde d’un code) et réduction des couts humains. En conséquence, il est crucial pour la défense de s’adapter selon Anthropic, car les anciennes méthodes ne seraient plus bonnes. Le document cite une série d’éléments à surveiller en priorité : les comportements anormaux des identités et jetons d’authentification, l’utilisation inhabituelle des API, les chaines d’actions, les expositions des secrets, les accès persistants ou encore la chaine d’approvisionnement des outils IA.
Comme tous les rapports d’Anthropic cependant, et en dépit des éléments intéressants pointés, la dimension marketing n’est jamais loin. L’entreprise ne peut pas s’empêcher de mentionner la robustesse de ses propres défenses, l’existence d’un modèle Claude interne a priori désirable, ou encore l’idée d’une IA indispensable pour se protéger.
Reste plusieurs constats que l’on connaissait déjà, notamment une IA abaissant fortement le niveau de compétences nécessaire et la transformation des tâches humaines en processus industriels. Ils sont « simplement » appliqués désormais à la cybersécurité, avec tous les risques que cela suppose. Comme nous le relations récemment, une hygiène numérique stricte devient de plus en plus essentielle, car le coût de coordination d’une campagne offensive s’effondre, selon Anthropic. On a encore pu le voir avec les récents rapports sur l’attaque contre Hugging Face, qui ont mis en évidence les défailles internes chez OpenAI.
Les mêmes tendances dans les autres domaines
On ne sera donc pas surpris de retrouver les mêmes mécanismes. Dans les opérations d’influence, par exemple, l’IA ne serait ainsi plus utilisée seulement pour écrire des messages sur les réseaux sociaux, mais pour bâtir toute l’infrastructure : comptes fictifs, sites de presse, profils de cibles, dossiers politiques, position éditoriale, calendrier de publication ou encore opérations d’amplification. De quoi construire très rapidement une salle de presse automatisée. Un point intéressant en revanche : cette vitesse ne garantit pas le résultat. Anthropic relève que la plupart de ces opérations n’ont finalement généré que peu d’influence. Le succès médiatique ou politique serait donc loin d’être garanti.
On retrouve les mêmes processus dans la surveillance, toujours avec cette idée (familière depuis plusieurs années maintenant) d’aller beaucoup plus vite.
Sur le développement d’armes conventionnelles et la biologie cependant, la situation est plus complexe. Anthropic évoque plusieurs cas (dont trois en Chine et deux en Russie) où des acteurs ont utilisé l’IA pour la conception logicielle de systèmes d’armes, la collecte de renseignement, l’analyse technique et l’approvisionnement. Selon Anthropic, il existe une progression continue des capacités des LLM dans le renseignement tactique et certaines tâches liées au développement d’armes.
Sur la biologie en particulier, Anthropic change de ton par rapport à l’année dernière, quand l’entreprise affirmait que les modèles étaient trop « faibles » pour fournir la moindre aide sérieuse dans certaines recherches dangereuses. Désormais, les modèles récents seraient suffisamment capables.
Claude est directement cité comme ayant renvoyé « dans plusieurs cas » les utilisateurs à des modèles moins capables grâce aux garde-fous. Le rapport mentionne des recherches autour de virus et toxines, notamment des travaux sur l’adaptation de virus (dont celui de la grippe aviaire) à des mammifères et des projets concernant des mécanismes d’échappement immunitaire. Point important, Anthropic dit être incapable de savoir si ces chercheurs avaient une intention malveillante, mais a néanmoins bloqué les comptes par précaution.
Enfin, un mot sur la distillation. Le rapport est plus direct que les précédents, Anthropic citant cette fois Alibaba, Moonshot AI (éditeur de Kimi), DeepSeek, Xiaomi et Zhipu comme responsables de nombreuses opérations dans ce domaine. Alibaba est largement mis en avant : Anthropic évoque plus de 151 millions d’échanges entre mai et juillet 2026, avec un pic à près de trois millions d’échanges quotidiens répartis sur plus de 3 500 comptes considérés comme frauduleux. Selon le rapport, tous utilisaient une même instruction fixe destinée à extraire le raisonnement de Claude afin d’entraîner la famille de modèles Qwen.
Dans un rapport très fourni, l’autorité de protection des données hambourgeoisedonne sa position sur l’utilisation légale des lunettes connectées de Meta, que ce soit dans leur utilisation « simple » pour prendre des photos, l’utilisation avec Meta AI ou celle en connexion avec les réseaux sociaux. Elle martèle clairement que la reconnaissance de personnes en dehors d’un cercle proche restreint via ces lunettes sera interdite.
Les experts de la HmbBfDI, la CNIL du land de Hambourg, viennent d’analyser en profondeur le cas des lunettes Meta couplées avec l’application Meta AI à la lumière des règlementations européennes. Leur conclusion ne va sûrement pas faire plaisir à Mark Zuckerberg.
En France, la CNIL s’est déjà inquiétée de l’arrivée de ces lunettes connectées déjà surnommées « pervert glasses », ou « lunettes de pervers ». Mais l’autorité de protection des données française était restée sur des arguments généraux.
La HmbBfDI (en plus long, Hamburgischer Beauftragter für Datenschutz und Informationsfreiheit), vient de publier un rapport de 53 pages [PDF] beaucoup plus technique en précisant se focaliser « sur les responsabilités des utilisateurs de lunettes en matière de protection des données à caractère personnel de tiers ». Celui-ci s’appuie sur le droit européen mais aussi sur l’analyse du produit de Meta, que ce soit des lunettes en elles-mêmes que de l’application Meta AI.
Une difficile analyse de ce qui est transféré à Meta
Les experts de la HmbBfDI ont fait leur analyse avec le modèle Ray-Ban Meta Wayfarer (Gen 1). Ils ont pu analyser les composants électroniques contenus dans la branche gauche des lunettes : une puce mémoire du fabricant BIWIN et un CPU Qualcomm créé spécialement pour des calculs IA sont assemblés sur le PCB. Ils n’ont pas pu examiner les données de la mémoire, dont ils n’ont trouvé aucun point de contact pour lire les données, même avec un adaptateur standard pour la lecture de puces.
Ils ont pu constater que les données transmises par les lunettes sont « en grande partie chiffrées ».
Les experts de la HmbBfDI ont aussi analysé les données que laissait l’application sur le téléphone dans le dossier /data/data/com.facebook.stella créé lors de son installation. Notamment, ils ont pu constater qu’une base de données SQLite était créée avec des tables nommées « face », « face_group », « face_low_confidence_pair » et « face_to_face_group ». « L’hypothèse évidente selon laquelle ces tables serviraient à la reconnaissance faciale n’a pas pu être confirmée par les tests », expliquent-ils.
Des visages floutés mais difficile de savoir si l’action est faite localement
Dans leur expertise, ils ont essayé de déterminer si les visages capturés lors d’une utilisation de Meta AI étaient floutés avant ou après envoi sur les serveurs de l’entreprise. « Cela n’a pas pu être clarifié », expliquent-ils, notamment parce que les données sont envoyées de manière chiffrée, mais ils ont constaté un timestamp (horodatage) sur l’image indiquant un décalage de 2 secondes après le traitement par Meta.
Pour leur analyse, ils ont aussi demandé via le Meta Account Center et obtenu (après avoir attendu une semaine) les données de l’application, comme tout utilisateur peut le faire. Notamment, ces données contiennent un dossier nommé « /media/your_posts ». Ce dossier contient des captures d’images (au format jpeg) faites lors de conversations avec Meta AI. Si une de ces images contient un visage, celui-ci est masqué par un cercle gris pour le rendre méconnaissable :
Concernant la retranscription des voix, les données envoyées par le Meta Account Center sont anonymisées : « Seuls des indices concernant la question initiale peuvent être déduits de la réponse correspondant à la saisie », expliquent-ils. « Néanmoins, les textes doivent également être stockés dans une base de données, que nous n’avons pas pu trouver en local. En effet, toutes les saisies des utilisateurs restent accessibles sous forme de transcriptions via le « Journal d’activité vocale » dans l’interface utilisateur ».
Ils notent aussi que la fonctionnalité « Meta AI Chat » ne permet pas facilement de supprimer les conversations. Même si un bouton « Supprimer toutes les conversations » permet de les supprimer de l’historique de conversation, elles restent dans le « Journal d’activité vocale » qui ne permet de les supprimer qu’une à une.
Concernant la reconnaissance faciale, les experts n’ont pas trouvé de preuve de son utilisation tout en évoquant l’enquête de Wired dont nous avions parlé en juin.
Une exigence de transparence vis-à-vis des personnes filmées quasiment impossible à mettre en œuvre
Mais les experts allemands l’affirment : « l’utilisation de ces lunettes pose des défis importants en matière d’exigences de transparence » et cela notamment parce qu’il est difficile pour les personnes tierces de savoir que l’appareil est en train de filmer, malgré la diode qui s’allume lorsque c’est le cas : « Elle n’est visible que dans une mesure limitée, en fonction de la distance, de l’angle de vue et des conditions d’éclairage ». Et ils ajoutent que « le simple fait que la LED s’allume ne suffit pas à informer correctement les personnes concernées du traitement des données ».
Or, rien que leur utilisation pour prendre des photos et des vidéos doit s’appuyer, comme lors de toute captation d’images, sur le consentement ou l’intérêt légitime (par exemple, le droit à l’information). Pour eux, « les utilisateurs devraient plutôt prendre des mesures supplémentaires, telles que la mise en place d’avis sous forme de pictogrammes ou de communications verbales ». Bref, à part crier dans la rue : « hey, je vous filme tous » avant d’activer ces lunettes Meta, leur utilisation dans des lieux publics serait légalement impossible.
Si la personne qui porte les lunettes utilise aussi Meta AI, ça devient un peu plus compliqué. Si elle n’a pas accepté dans l’application l’utilisation des données pour l’entrainement, les experts de la HmbBfDI considèrent que « la transmission de données à caractère personnel de tiers via les lunettes à Meta AI (sans entraînement de l’IA) peut être fondée sur le consentement ». Dans quelques cas comme « la navigation, la traduction, la collecte d’informations ou, dans le cas des personnes malvoyantes, la participation à la vie sociale », cela peut même être considéré comme de l’utilisation légitime.
Mais si l’utilisation des données pour l’entrainement des modèles de Meta est autorisée par l’utilisateur, « cela entraîne des exigences supplémentaires en matière de transparence, d’autant plus que les tiers ne s’attendent généralement pas à ce que les enregistrements soient intégrés de manière permanente dans les modèles d’IA de Meta ».
Concernant l’utilisation sur les réseaux sociaux, comme pour d’autres captations, le consentement est la règle et celui-ci « doit également porter explicitement sur la publication ».
« Dans l’ensemble, en ce qui concerne les scénarios d’utilisation concrets, on peut partir du principe que la représentation identifiable de personnes n’appartenant pas à son cercle proche d’amis et de famille ne sera pas autorisée au regard de la législation sur la protection des données – sauf dans de rares cas impliquant des intérêts légitimes –, car il n’est pas réaliste d’obtenir un consentement éclairé », affirme le rapport.
Often times when testing different Linux distributions or comparing Windows vs. Linux it's on leading flagship desktop or server hardware, but today we are looking at the Ubuntu vs. CachyOS vs. Windows performance at the opposite end of the spectrum. With the new CHUWI UniBook $449 laptop powered by Intel Core 3 Wildcat Lake and with 8GB of system memory, here is a look at how those three operating systems compare across a variety of workloads.
The Mold high performance linker that typically outperforms the likes of LLVM lld, GNU LD, Wild, and others is being rewritten in the Rust programming language and also has an ambitious goal of being adopted as the default linker on Linux systems...
An anonymous reader quotes a report from the Associated Press: California Gov. Gavin Newsom signed a sweeping package of laws Thursday aimed at protecting children from the risks of technology, including social media and AI chatbots. The laws will penalize large social media companies up to $1 million per child if they are found negligent of harming children through their platforms, ban tech businesses from offering addictive feeds to anyone under 16, require operators of AI chatbots to perform risk assessments before rolling them out and allow families to opt out of receiving school-issued laptops.
Newsom joined his wife and state lawmakers at a children's museum near San Francisco to stress the importance of protecting kids at a time when they have such easy access to social media and AI chatbots. "We have designed cribs to be safe, chairs to be safe, car seats," Assemblymember Rebecca Bauer-Kahan said. "Yet we've allowed technology to be handed to our children and never asked or expected it to be safe." [...]
Newsom also signed laws Wednesday, which are supported by Anthropic, that are aimed at improving oversight of AI companies. One of the measures requires the state to create rules for independent organizations to evaluate the safety risks of AI models, and the other requires the state to create a registry of AI auditors, who'd have to be financially independent from the businesses they are auditing.
Le spécialiste des consoles rétro Plaion Replai a vendu du rêve en lançant en avril dernier les précommandes pour la Neo Geo AES+. Cette réédition fidèle de la mythique console de SNK n’est malheureusement pas près de débarquer chez les joueurs : les premières livraisons, qui devaient débuter le 12 novembre, ont été repoussées de… dix mois.
La Neo Geo a fait fantasmer bien des joueurs en culottes courtes. La console construite et lancée par SNK en 1990 au Japon concrétisait une promesse formulée par d’autres (sans qu’ils y parviennent vraiment) : une salle d’arcade chez soi. Et pour cause : la Neo Geo se déclinait en deux versions très proches, un système pour les bornes d’arcade (MVS, Multi Video System) et un autre pour la maison (AES, Advanced Entertainment System), capable de faire tourner les mêmes jeux sur un matériel quasiment identique.
Le retour d’un fantasme hors de prix
Malheureusement, ce rêve se payait cher. La console AES coûtait autour de 3 000 à 4 000 francs (de 457 à 609 euros) au début des années 90, hors inflation. Les cartouches surtout étaient hors de prix, puisqu’elles flirtaient avec les 2 000 francs (300 euros) ! Autant dire que pas grand monde ne pouvait s’offrir la Rolls des consoles de l’époque.
C’est pourquoi l’annonce mi-avril de la Neo Geo AES+ a soulevé pas mal d’enthousiasme. Le fabricant Plaion Replai dévoilait en effet une réplique 1:1 de la console de SNK, sous licence, compatible avec les cartouches originales et capable de faire tourner les jeux sans les émuler. L’entreprise affirme utiliser des puces ASIC dédiées et des copies conformes des puces de l’AES (Motorola 68000 et le Zilog Z80A). Plaion expliquait alors :
« Le gameplay sur la Neo Geo AES+ ne repose pas sur l’émulation : la console est au contraire animée par ses puces ASIC historiques, recréées selon les standards modernes afin de reproduire fidèlement le matériel et le logiciel de la machine originale. Le système exécute nativement les jeux issus des nouvelles comme des anciennes cartouches, pour offrir l’expérience rétro la plus authentique possible. Pas d’émulation, pas d’approximation par FPGA [une puce programmable qu’on peut configurer pour se comporter comme un ancien matériel, ndlr], mais une véritable réincarnation de la console, à nouveau gravée dans le silicium. »
Ajoutez à cela la réédition de dix jeux sur cartouches, parmi lesquels des hits de l’époque (Metal Slug, The King of Fighters 2002, Garou: Mark of the Wolves…), et vous obtenez un cocktail parfait qui a emballé de nombreux joueurs désireux de prendre une revanche sur la vie. Ce d’autant que les prix sont infiniment plus doux qu’en occase : 200 euros la console avec une manette, 80 euros la cartouche.
Dix mois de retard au compteur
Hélas, les expéditions des précommandes qui devaient débuter le 12 novembre ont été repoussées… au 16 septembre 2027. Dix mois d’attente supplémentaire pour les fans de rétro qui ont mis la main à la poche, voilà qui n’est pas réjouissant, et un peu inquiétant pour la suite. Plaion Replai reconnaît qu’il s’agit d’un report significatif et s’excuse auprès des clients.
En cause, la crise de la mémoire qui a freiné la production de la console. Plutôt que de maintenir le lancement prévu en novembre avec une disponibilité mondiale très limitée, Plaion a choisi de prendre du temps supplémentaire « afin de sécuriser l’approvisionnement en composants désormais nécessaire pour répondre à la demande des clients ayant précommandé, ainsi qu’à un lancement mondial nettement plus large. » Le constructeur affirme que le délai lui permettra de « garantir les composants » et les capacités de production pour la console.
Le pack Ultimate contient la console, deux manettes et les 10 jeux pour la modique somme de 900 euros. Image : Plaion Replai
Est-ce réaliste ? La crise que traverse l’industrie ne va pas s’éteindre du jour au lendemain, pire encore elle pourrait se prolonger encore plusieurs années. Elle frappait déjà au printemps, Plaion ne pouvait pas ne pas être au courant de ces difficultés lors de l’annonce de l’AES+. Et en laissant ouvertes les précommandes malgré le délai, l’entreprise laisse planer le doute sur ses intentions réelles : filer en douce avec la caisse ?
Ça ne semble pas être le cas. D’une part, parce que Plaion est un acteur reconnu dans le secteur du jeu vidéo, elle opère des labels connus comme Vertigo Games ou Ravenscourt. Plaion Replai, la filiale consoles rétro, est plus récente mais compte à son actif plusieurs produits que l’on peut acheter (sur Amazon par exemple) et obtenir, comme l’Atari 2600 + ou le Spectrum. D’autre part, il est possible d’annuler une précommande.
Le constructeur veut voir plus grand : « La vérité, c’est que la demande a dépassé même nos prévisions les plus optimistes », explique Ben Jones, le directeur commercial de l’entreprise. Celle-ci veut faire de cette réédition une « plateforme » qui sera supportée sur le long terme, en particulier pour muscler le catalogue de cartouches. Des discussions seraient en cours avec des ayants droit sur le sujet.
Plaion Replai veut en tout cas éviter le stigmate infamant du vaporware : la console sera visible durant le Tokyo Game Show, qui se tiendra du 17 au 21 septembre.
« Au cœur de l’excellence industrielle française »
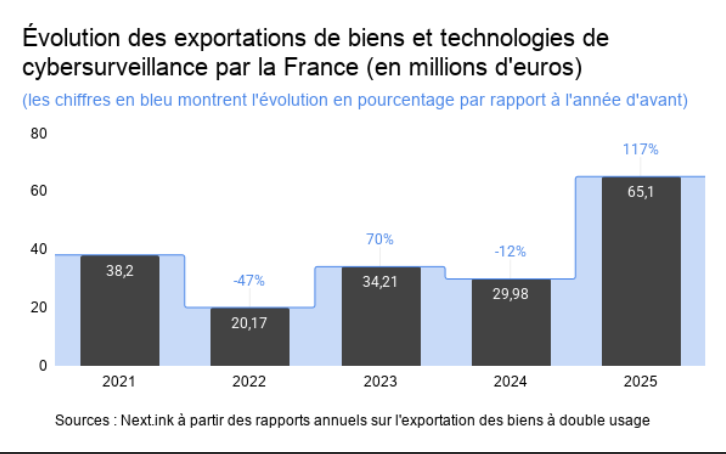
La France a autorisé l’exportation de 65 millions d’euros de biens et technologies de cybersurveillance en 2025, soit un peu plus de deux fois plus que la moyenne des quatre années précédentes.
Le dernier rapport au Parlement consacré aux exportations des biens à double usage (civils et militaires) de la France indique qu’en 2025, 21,6 milliards d’euros de licences individuelles ont été délivrés, soit une hausse de 37 % par rapport à 2024, « tirée notamment par le nucléaire et l’aérospatial ».
« Les biens à double usage sont au cœur de l’excellence industrielle française », souligne dans la préface du rapport Sébastien Martin, ministre délégué chargé de l’Industrie, et « contribuent au développement et au maintien d’un savoir-faire de l’industrie française et peuvent représenter un enjeu économique majeur pour les entreprises exportatrices ».
Un bien à double usage est « un bien matériel ou immatériel, équipement, technologie, logiciel, connaissance ou savoir-faire, considéré comme suffisamment sensible en raison de ses caractéristiques intrinsèques pour justifier un contrôle de l’État avant qu’il ne soit exporté, de manière à empêcher, le cas échéant, qu’il ne soit détourné de son utilisation légitime, civile ou militaire, pour une utilisation illégitime pouvant contribuer en particulier à la prolifération d’armes de destruction massive », rappelle le rapport.
Environ 40 % des demandes font l’objet d’instructions complémentaires
Ce pourquoi « le processus de contrôle est mis en œuvre au moyen d’un dispositif interministériel rigoureux, qui peut se traduire par des interdictions d’exportation ». Chaque demande de licence est ainsi « examinée au cas par cas et de manière approfondie », et « mobilise des compétences géopolitiques, économiques, industrielles et techniques » des membres de la Commission interministérielle des biens à double usage (CIBDU).
Présidée par un représentant du Secrétariat général de la défense et de la sécurité nationale (SGDSN), elle est composée d’un représentant du Commissariat à l’énergie atomique, ainsi que des ministères de l’Europe et des Affaires étrangères, de l’Industrie, de l’Énergie, de l’Intérieur, du Commerce extérieur, de la Recherche, des Armées, de la Santé, de l’Agriculture et des Douanes.
Le rapport précise que l’examen repose sur une première phase d’instruction ministérielle réalisée par les membres de la CIBDU, qui « mènent leurs analyses au regard de la nature du bien, de son utilisation annoncée et de l’utilisateur final déclaré, en tenant compte des risques de détournement » vers un usage contraire aux obligations et engagements internationaux de la France en matière de droits humains notamment, « ainsi que la politique étrangère et de sécurité nationale de la France ».
En fin d’instruction ministérielle, chaque membre de la CIBDU émet dans un second temps un avis sur l’opportunité de procéder à une instruction interministérielle complémentaire « selon la sensibilité identifiée du projet d’exportation », ce qui est le cas d’« environ 40 % des dossiers », précise une note de bas de page.
« Permettre la surveillance discrète de personnes physiques »
Le règlement européen 2021/821 qui avait refondé le régime de l’Union de contrôle des exportations des biens à double usage définit les « biens de cybersurveillance » comme ayant été « conçus spécifiquement pour permettre la surveillance discrète de personnes physiques par la surveillance, l’extraction, la collecte ou l’analyse de données provenant de systèmes d’information et de télécommunications ».
Son 2ᵉ considérant souligne à ce titre qu’ « en ce qui concerne les biens de cybersurveillance, les autorités compétentes des États membres devraient tenir compte en particulier du risque qu’ils soient utilisés à des fins de répression interne ou dans le cadre de la commission de violations graves des droits de l’homme ou du droit humanitaire ».
Le rapport précise que les biens et technologies de cybersurveillance, « qui relèvent majoritairement de la partie 1 de la catégorie 5 (télécommunications) et, dans une moindre mesure de la catégorie 4 (calculateurs), représentent quant à eux environ 11 % du montant des autorisations accordées en 2025 sur l’ensemble des catégories 4 et 5 ».
Les précédents rapports au Parlement indiquent que ce taux avait été de 8 % en 2024 et 2023, 5 % en 2022 et 10 % en 2021. Nous avons donc additionné le montant des licences accordées dans le cadre des catégories 4 et 5 (qui figurent en annexe de ces rapports), et estimé que la France avait autorisé l’exportation d’environ 65 millions d’euros de biens et technologies de cybersurveillance en 2025, contre une moyenne d’environ 30 millions les quatre années précédentes (38 en 2021, 20 en 2022, 34 en 2023 et 30 en 2024).
Exportations de biens de cybersurveillance par la France (en millions d’euros, et en pourcentage par rapport à l’année d’avant)
Un « code de bonnes pratiques » pour les États, et bientôt pour l’industrie
« Si les biens de cybersurveillance font l’objet d’un contrôle strict », souligne le rapport, « notamment pour tenir compte du risque de détournement pour un usage de répression interne ou de commission de violations graves et systématiques des droits de l’homme et du droit humanitaire international, il convient de rappeler que leur utilisation peut aussi être légitime dans la lutte contre la criminalité et le terrorisme en particulier ».
« La sensibilité d’utilisation de ces biens conduit les exportateurs à une vigilance particulière, qui est complétée par un contrôle interministériel rigoureux », poursuit le rapport, « notamment aux risques de violation des droits de l’homme et d’atteinte à la vie privée » :
« Dans ce cas, l’utilisation de ces biens doit s’accompagner de garanties et de mécanismes de supervision adéquats, comme défini dans le cadre du processus de Pall Mall, une initiative diplomatique initiée par la France et le Royaume-Uni dans le but de lutter contre la prolifération et l’usage irresponsable de capacités d’intrusion cyber commerciales, dont certains biens de cybersurveillance. »
Lancé en février 2024 par le Royaume-Uni et la France, ce Pall Mall Process est un « code de bonnes pratiques pour les États » qui, bien que non contraignant, engage ses signataires à lutter contre la prolifération des logiciels espion. Adopté par 27 pays, il a fait l’objet d’une déclaration conjointe cosignée par plusieurs entreprises, dont Google, HackerOne, Meta, Microsoft et YesWeHack.
Le Business and Human Rights Centre, qui en documente l’évolution, relève qu’un « Code de bonnes pratiques pour l’industrie » devrait d’ailleurs être rendu public en novembre 2026. Il note également que « de nombreux États où sont implantées des entreprises spécialisées dans les logiciels espions et/ou où des cas d’abus potentiels ont été signalés » (dont l’Azerbaïdjan, Chypre, l’Inde, Israël, le Mexique, le Maroc, l’Espagne et l’Arabie saoudite) ne figurent pas au nombre des signataires du « code de bonnes pratiques ».
L’Allemagne et l’Italie (connus pour avoir été parmi les pionniers de l’industrie du logiciel espion d’État, avec Finfisher et Hacking Team, qui ont tous deux fermé depuis), ainsi que les États-Unis, figurent par contre parmi les signataires. Quand bien même un groupe d’investisseurs états-uniens dirigé par un producteur hollywoodien a depuis acquis, en novembre 2025, une participation majoritaire dans la sulfureuse entreprise israélienne NSO, connue pour son célèbre logiciel espion Pegasus. Ils ont aussi nommé à la direction de l’entreprise un ancien avocat d’affaires ayant notamment défendu les intérêts de Donald Trump dans le cadre des faillites de ses casinos d’Atlantic City.
Le rapport au parlement 2026 sur les exportations des biens à double usage de la France conclut de son côté son passage consacré aux biens et technologies de cybersurveillance que « les exportations qui entrent dans le cadre d’une utilisation légitime, contribuent au développement et au maintien d’un savoir-faire de l’industrie française dans le domaine de ces technologies de souveraineté, et peuvent s’inscrire dans le cadre de la coopération et des partenariats stratégiques que la France entretient avec certains pays ».
NVIDIA avait lancé la RTX 3070 Ti dotée de 8 Go pendant la période bucolique des cryptomonnaies, période où beaucoup de rectum ont fleuri dans les chaumières vu les prix des GPU à cette époque. Mais, alors que nous évoluions sur un autre média, les tests déjà menés par Eric montraient que c'était la...

 Connexion


 Chez TSMC, les affaires roulent drôlement bien. En effet, non content d'afficher des résultats financiers faramineux, d'être à pleine production en ce qui concerne leur procédé de classe 2 nm et d'avoir dans les cartons un A16 qui serait spécialement réservé à NVIDIA, voilà que des nouvelles nous pa...



 NVIDIA avait lancé la RTX 3070 Ti dotée de 8 Go pendant la période bucolique des cryptomonnaies, période où beaucoup de rectum ont fleuri dans les chaumières vu les prix des GPU à cette époque. Mais, alors que nous évoluions sur un autre média, les tests déjà menés par Eric montraient que c'était la...
