 Connexion

Wine 11.18 Continues Building Out Its NTOSKRNL Implementation
Wine 11.18 is out today as the newest bi-weekly development release of this open-source software for running Windows games and apps on Linux, macOS, and other platforms...

 Si vous êtes tentés par un écran incurvé 34 pouces gaming, mais avez un budget de moins de 200 € pour atteindre cet objectif, rassurez-vous c'est tout à fait possible en cette mi-septembre 2026. Vous allez même avoir le choix entre deux revendeurs car il y a eu un alignement de prix comme on en voit...


Read more of this story at Slashdot.
 Avec la sortie officielle du Steam Frame et son tarif salé de plus de mille euros — aïe —, la clarté s'est faite sur les piles logicielles à l'œuvre à l'intérieur de ce fameux casque tout-en-un. En effet, puisque le bousin intègre un SoC Snapdragon 8 Gen 3, un mode de fonctionnement autonome est pos...
 Le 15 juin 2026, Thibaut vous présentait les configurations recommandées initiales du jeu Gears of War: E-Day, qui mêlaient manques notables d'informations et matériels annoncés parfois étonnants. Hier, le 17 septembre 2026, le jeu co-développé The Coalition et People Can Fly dévoilait les versions...

« Le plus grand vol de travail de l’histoire de l’humanité » : cette déclaration reprise par le New York Times dans sa procédure en justice contre OpenAI résonne particulièrement fort puisqu’elle émane de Brent Hecht, directeur scientifique de Microsoft. Dans un mémoire de synthèse remis à la justice, l’éditeur du célèbre quotidien aligne les éléments à charge contre le créateur de ChatGPT.
Le New York Times est parti en guerre contre OpenAI. En décembre 2023, l’éditeur portait plainte contre l’entreprise IA, l’accusant d’avoir utilisé des millions d’articles sans autorisation pour entraîner ses modèles GPT. L’administration Trump a récemment volé au secours d’OpenAI, en affirmant que l’entraînement de l’IA sur des contenus protégés par droit d’auteur relevait du « fair use » (usage équitable), un argument seriné en boucle par les entreprises IA pour se défausser de leur responsabilité.
Le mémoire de synthèse, déposé devant le tribunal fédéral de New York (PDF) par le NYT et d’autres éditeurs de presse (Chicago Tribune, Ziff Davis, Mother Jones…), détaille les éléments recueillis pendant la phase de collecte des preuves : témoignages sous serment, messages et autres documents produits par OpenAI et Microsoft. Ils sont évidemment à charge, mais ils s’appuient sur des pièces et des témoignages qui donnent un aperçu assez cru de la manière dont OpenAI et Microsoft considéraient en interne l’exploitation des contenus de presse.
Le témoignage de Brent Hecht est particulièrement embarrassant. Selon lui, « des millions de personnes dans le monde considéreront bientôt que les grands modèles qui « aspirent » tout leur travail constituent un vol d’une ampleur sans précédent ». Il admet que « presque personne n’avait prévu que les contenus créés seraient utilisés de cette manière, sans que leurs auteurs soient rémunérés ».
Le directeur scientifique de Microsoft estime aussi qu’accepter l’argument d’OpenAI selon lequel le moissonnage de contenus n’est que du « fair use » revient à complètement vider la notion de son sens. « Ces propos reflètent le point de vue personnel d’un employé et ne constituent pas une analyse juridique », a déclaré Microsoft auprès d’Ars Technica.
Le mémoire cite un autre échange dans lequel Nick Ryder, responsable de recherche chez OpenAI, annonce à Greg Brockman l’existence d’un « moyen pour contourner le paywall du New York Times » afin de collecter les articles. Le cofondateur et président de l’entreprise a simplement répondu : « ah, très bien » (« ah nice »).
Les éditeurs de presse font tout simplement face à une « menace existentielle », reconnait Nick Turley, responsable de ChatGPT chez OpenAI, dans un message interne remontant à juin 2023. Une fois que ChatGPT fournit une réponse, il n’y a « aucune bonne raison de cliquer » sur le lien vers la source d’origine, ajoute-t-il. Un document chez Microsoft parle de « boucle infernale » : en détournant une partie du trafic des sites d’actualité, les assistants IA fragilisent les éditeurs qui produisent précisément les contenus dont leurs modèles ont besoin pour rester performants.
Selon les propres données de Microsoft, le taux de clic depuis Bing Chat ou Copilot vers les sites des éditeurs est très inférieur à celui observé depuis la recherche Bing classique : baisse de 87 à 93 % pour les sites du New York Times, de 83 à 91 % pour les autres plaignants. C’est d’autant moins de revenus pour les sites de presse qui se retrouvent en concurrence avec leurs propres contenus recrachés par les bots. Un ingénieur logiciel d’OpenAI reconnaissait dans un message interne que, « peu importe la visibilité donnée aux liens, les utilisateurs ne cliqueront pas dessus ».
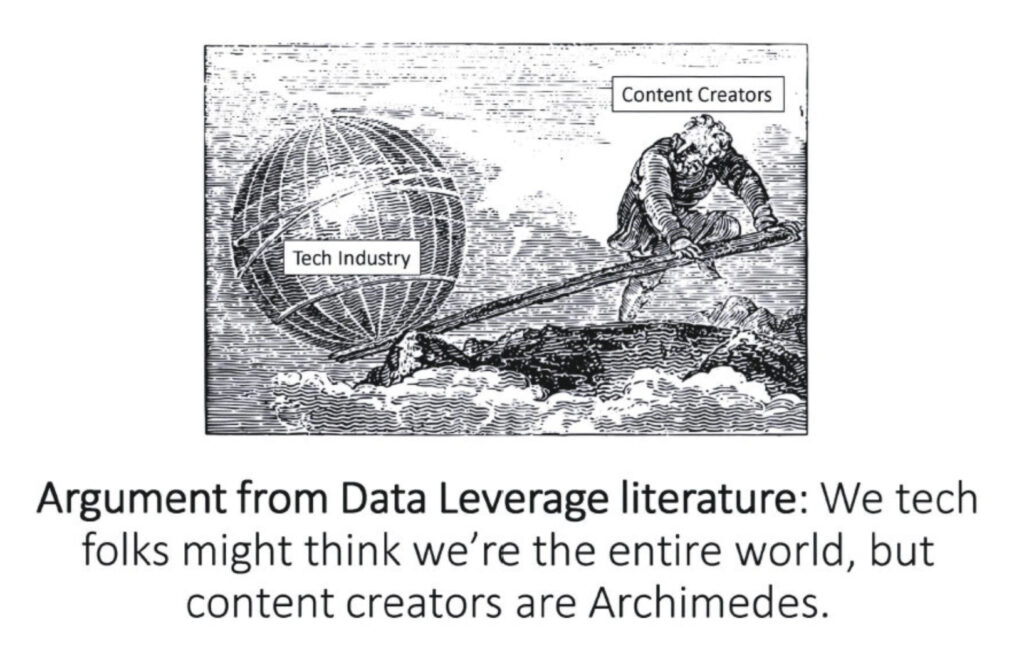
Dans son témoignage sous serment, Satya Nadella, le directeur général de Microsoft, admet que « tout contenu placé derrière un paywall devrait faire l’objet d’une licence de la part de quiconque souhaite l’utiliser, que ce soit pour alimenter les réponses d’un modèle ou pour son entraînement ».
S’il avait su qu’OpenAI – dont Microsoft est un des principaux partenaires – avait moissonné des contenus placés derrière un paywall pour entraîner ses modèles IA, Nadella aurait invoqué le droit de Microsoft d’exiger le réentraînement des modèles sans ces données protégées. Pour le dirigeant, les entreprises IA ne devraient pas accéder à des contenus enfreignant les conditions d’utilisation.
Satya Nadella reconnait également que les chatbots comme Copilot peuvent se substituer aux sites d’actualité : ils donnent en effet l’information « directement sur la plateforme d’IA, plutôt que d’obliger l’utilisateur à se rendre à la source d’origine ». Pour le porte-parole de Microsoft, ce témoignage porte sur des « principes généraux », il ne s’agit que « d’observations qui ne doivent pas être confondues avec des conclusions sur les questions de droit d’auteur soumises au tribunal ».
Si ce mémoire de synthèse est certes accablant, il ne constitue pas pour autant une décision de justice ni une conclusion du tribunal sur le fond de l’affaire. Néanmoins, les pièces de première main qu’il expose éclairent l’état d’esprit d’OpenAI et de Microsoft quant à la portée réelle de leur utilisation du « fair use ».
« Le plus grand vol de travail de l’histoire de l’humanité » : cette déclaration reprise par le New York Times dans sa procédure en justice contre OpenAI résonne particulièrement fort puisqu’elle émane de Brent Hecht, directeur scientifique de Microsoft. Dans un mémoire de synthèse remis à la justice, l’éditeur du célèbre quotidien aligne les éléments à charge contre le créateur de ChatGPT.
Le New York Times est parti en guerre contre OpenAI. En décembre 2023, l’éditeur portait plainte contre l’entreprise IA, l’accusant d’avoir utilisé des millions d’articles sans autorisation pour entraîner ses modèles GPT. L’administration Trump a récemment volé au secours d’OpenAI, en affirmant que l’entraînement de l’IA sur des contenus protégés par droit d’auteur relevait du « fair use » (usage équitable), un argument seriné en boucle par les entreprises IA pour se défausser de leur responsabilité.
Le mémoire de synthèse, déposé devant le tribunal fédéral de New York (PDF) par le NYT et d’autres éditeurs de presse (Chicago Tribune, Ziff Davis, Mother Jones…), détaille les éléments recueillis pendant la phase de collecte des preuves : témoignages sous serment, messages et autres documents produits par OpenAI et Microsoft. Ils sont évidemment à charge, mais ils s’appuient sur des pièces et des témoignages qui donnent un aperçu assez cru de la manière dont OpenAI et Microsoft considéraient en interne l’exploitation des contenus de presse.
Le témoignage de Brent Hecht est particulièrement embarrassant. Selon lui, « des millions de personnes dans le monde considéreront bientôt que les grands modèles qui « aspirent » tout leur travail constituent un vol d’une ampleur sans précédent ». Il admet que « presque personne n’avait prévu que les contenus créés seraient utilisés de cette manière, sans que leurs auteurs soient rémunérés ».
Le directeur scientifique de Microsoft estime aussi qu’accepter l’argument d’OpenAI selon lequel le moissonnage de contenus n’est que du « fair use » revient à complètement vider la notion de son sens. « Ces propos reflètent le point de vue personnel d’un employé et ne constituent pas une analyse juridique », a déclaré Microsoft auprès d’Ars Technica.
Le mémoire cite un autre échange dans lequel Nick Ryder, responsable de recherche chez OpenAI, annonce à Greg Brockman l’existence d’un « moyen pour contourner le paywall du New York Times » afin de collecter les articles. Le cofondateur et président de l’entreprise a simplement répondu : « ah, très bien » (« ah nice »).
Les éditeurs de presse font tout simplement face à une « menace existentielle », reconnait Nick Turley, responsable de ChatGPT chez OpenAI, dans un message interne remontant à juin 2023. Une fois que ChatGPT fournit une réponse, il n’y a « aucune bonne raison de cliquer » sur le lien vers la source d’origine, ajoute-t-il. Un document chez Microsoft parle de « boucle infernale » : en détournant une partie du trafic des sites d’actualité, les assistants IA fragilisent les éditeurs qui produisent précisément les contenus dont leurs modèles ont besoin pour rester performants.
Selon les propres données de Microsoft, le taux de clic depuis Bing Chat ou Copilot vers les sites des éditeurs est très inférieur à celui observé depuis la recherche Bing classique : baisse de 87 à 93 % pour les sites du New York Times, de 83 à 91 % pour les autres plaignants. C’est d’autant moins de revenus pour les sites de presse qui se retrouvent en concurrence avec leurs propres contenus recrachés par les bots. Un ingénieur logiciel d’OpenAI reconnaissait dans un message interne que, « peu importe la visibilité donnée aux liens, les utilisateurs ne cliqueront pas dessus ».
Dans son témoignage sous serment, Satya Nadella, le directeur général de Microsoft, admet que « tout contenu placé derrière un paywall devrait faire l’objet d’une licence de la part de quiconque souhaite l’utiliser, que ce soit pour alimenter les réponses d’un modèle ou pour son entraînement ».
S’il avait su qu’OpenAI – dont Microsoft est un des principaux partenaires – avait moissonné des contenus placés derrière un paywall pour entraîner ses modèles IA, Nadella aurait invoqué le droit de Microsoft d’exiger le réentraînement des modèles sans ces données protégées. Pour le dirigeant, les entreprises IA ne devraient pas accéder à des contenus enfreignant les conditions d’utilisation.
Satya Nadella reconnait également que les chatbots comme Copilot peuvent se substituer aux sites d’actualité : ils donnent en effet l’information « directement sur la plateforme d’IA, plutôt que d’obliger l’utilisateur à se rendre à la source d’origine ». Pour le porte-parole de Microsoft, ce témoignage porte sur des « principes généraux », il ne s’agit que « d’observations qui ne doivent pas être confondues avec des conclusions sur les questions de droit d’auteur soumises au tribunal ».
Si ce mémoire de synthèse est certes accablant, il ne constitue pas pour autant une décision de justice ni une conclusion du tribunal sur le fond de l’affaire. Néanmoins, les pièces de première main qu’il expose éclairent l’état d’esprit d’OpenAI et de Microsoft quant à la portée réelle de leur utilisation du « fair use ».
Le parquet de Paris a ouvert « au moins » une enquête pénale suite à des plaintes pour harcèlement sexuel impliquant des lunettes connectées, selon Reuters. Ces appareils et leur caméra intégrée auraient été utilisées pour filmer des femmes dans la rue à leur insu. Les vidéos ont ensuite été publiées sur internet, sans le consentement des victimes.
Le parquet ne donne aucun détail supplémentaire, ni la marque des lunettes incriminées. Mais difficile de ne pas songer aux modèles de Ray-Ban de Meta qui ont gagné le surnom peu enviable de « pervert glasses » (« lunettes de pervers »). L’entreprise tente d’éteindre l’incendie provoqué par des harceleurs qui utilisent leurs montures pour « piéger » des femmes et poster leurs exploits en ligne.
La cellule cybercriminalité du parquet a testé ces appareils « il y a deux semaines » pour déterminer les infractions potentielles rendues possibles par ces lunettes. La CNIL reçoit de plus en plus de demandes d’entreprises souhaitant savoir s’il est possible d’interdire ces appareils sur le lieu de travail. La garante de la protection des données a enregistré une dizaine de plaintes. En mai dernier, la CNIL avait alerté des risques que font peser les lunettes connectées pour la vie privée.
Les lunettes Meta intègrent une diode qui s’allume lorsque la caméra est activée. L’entreprise a renforcé cette protection (et envisage même de lancer des modèles… sans caméra). « Une réaction tardive alors que les risques liés à des lunettes capables de filmer presque à l’insu des personnes auraient dû être anticipés avant leur commercialisation », dénonçait cette semaine e-Enfance, une association de protection de l’enfance sur internet.
« Voir un voyant ne signifie pas consentir à la diffusion de son image. Et encore faut-il le voir, en comprendre la signification et avoir la possibilité de réagir », poursuit l’association. Pour Véronique Béchu, directrice de l’Observatoire de l’Association e-Enfance/3018 : « Il faut aujourd’hui revoir l’encadrement de ces dispositifs dès leur conception. Et quand des créateurs font de l’humiliation d’inconnus leur fonds de commerce, les plateformes doivent appliquer une tolérance zéro et suspendre les comptes récidivistes. »
Le parquet de Paris a ouvert « au moins » une enquête pénale suite à des plaintes pour harcèlement sexuel impliquant des lunettes connectées, selon Reuters. Ces appareils et leur caméra intégrée auraient été utilisées pour filmer des femmes dans la rue à leur insu. Les vidéos ont ensuite été publiées sur internet, sans le consentement des victimes.
Le parquet ne donne aucun détail supplémentaire, ni la marque des lunettes incriminées. Mais difficile de ne pas songer aux modèles de Ray-Ban de Meta qui ont gagné le surnom peu enviable de « pervert glasses » (« lunettes de pervers »). L’entreprise tente d’éteindre l’incendie provoqué par des harceleurs qui utilisent leurs montures pour « piéger » des femmes et poster leurs exploits en ligne.
La cellule cybercriminalité du parquet a testé ces appareils « il y a deux semaines » pour déterminer les infractions potentielles rendues possibles par ces lunettes. La CNIL reçoit de plus en plus de demandes d’entreprises souhaitant savoir s’il est possible d’interdire ces appareils sur le lieu de travail. La garante de la protection des données a enregistré une dizaine de plaintes. En mai dernier, la CNIL avait alerté des risques que font peser les lunettes connectées pour la vie privée.
Les lunettes Meta intègrent une diode qui s’allume lorsque la caméra est activée. L’entreprise a renforcé cette protection (et envisage même de lancer des modèles… sans caméra). « Une réaction tardive alors que les risques liés à des lunettes capables de filmer presque à l’insu des personnes auraient dû être anticipés avant leur commercialisation », dénonçait cette semaine e-Enfance, une association de protection de l’enfance sur internet.
« Voir un voyant ne signifie pas consentir à la diffusion de son image. Et encore faut-il le voir, en comprendre la signification et avoir la possibilité de réagir », poursuit l’association. Pour Véronique Béchu, directrice de l’Observatoire de l’Association e-Enfance/3018 : « Il faut aujourd’hui revoir l’encadrement de ces dispositifs dès leur conception. Et quand des créateurs font de l’humiliation d’inconnus leur fonds de commerce, les plateformes doivent appliquer une tolérance zéro et suspendre les comptes récidivistes. »
Le Redmi Note 17 Pro Max Bouygues Telecom se positionne comme le modèle le plus abouti de la série. Il embarque en effet le Snapdragon 6 Gen 5, la puce la plus puissante de la gamme, et une batterie de 9210 mAh rechargée jusqu’à 100 W. Voici donc sa fiche technique complète, avec l’offre et […]
L'article Note 17 Pro Max Bouygues Telecom : prix et fiche technique a été publié en premier sur Bbox-Mag
L’équipe de GrapheneOS n’est pas contente. Le nouveau rythme de parution des mises à jour d’Android laisse le système alternatif sur le bord de la route un trimestre sur deux. Dans un fil sur les réseaux sociaux, elle explique les problèmes auxquels elle fait face.
« Android 17 QPR1 est la première version depuis Android Honeycomb (3.x) qui ajoute de nouvelles API pour les développeurs d’applications sans publication dans l’Android Open Source Project. Les nouvelles API sont actuellement exclusives à Pixel OS et ne sont pas disponibles pour les autres OEM Android », débute le fil de GrapheneOS sur X et Mastodon.
L’équipe dénonce une nouvelle fois les changements intervenus chez Google dans la parution des mises à jour pour Android. Dans les grandes lignes, elles ne sont plus reversées dans Android Open Source Project que durant le deuxième et le quatrième trimestres.
L’agacement de l’équipe est palpable. Dans son fil, elle pointe surtout deux problèmes majeurs pour son propre fonctionnement.
D’une part, la disponibilité de la première QPR (Quarterly Platform Release) pour Android 17 montre la présence de nouvelles interfaces de programmation (API). Or, cette QPR1 n’est disponible que sur les propres appareils Pixel de Google. L’équipe de GrapheneOS indique qu’il ne s’agit pourtant pas d’API spécifiques aux Pixel : ce sont des interfaces Android standard, qui ne parviendront à l’AOSP et aux autres fabricants qu’en décembre 2026 avec Android 17 QPR2.
Selon l’équipe, c’est la première fois depuis l’ancienne version Honeycomb que Google ajoute ainsi des API sans les reverser immédiatement dans AOSP. Si Google répète le schéma, il pourrait donc y avoir six mois sur douze pendant lesquels les appareils Pixel seraient les seuls à profiter de ces interfaces.
D’autre part, comme on pouvait le prévoir, la question des correctifs de sécurité se pose. Le bulletin Pixel de septembre 2026 contient des correctifs supplémentaires qui touchent des composants standard de la plateforme Android, également employés par des appareils tiers. Pourtant, ces correctifs ne figurent pas au bulletin de sécurité Android du même mois, ni dans les correctifs communiqués en avance aux fabricants. En clair, les fabricants tiers et les systèmes alternatifs basés sur AOSP – dont GrapheneOS – ne recevront ces correctifs supplémentaires qu’avec la mise à jour QPR2.
L’équipe précise bien qu’elle peut les fournir plus tôt en faisant de la rétro-ingénierie du code binaire. Elle prévient toutefois : si un correctif diffusé sous forme compilée est rétro-analysable en quelques jours, le système d’accès anticipé perd une grande part de sa justification.
La période n’est pas simple pour Graphene. Si le système est connu pour son positionnement strict sur la sécurité, elle a décidément maille à partir avec Google depuis les changements annoncés dans le rythme de parution des mises à jour et leur disponibilité.
Il y a quelques semaines, Graphene avait averti que le support des récents Pixel 11 allait s’avérer complexe. Déconseillant l’achat de ces derniers, l’équipe avait fustigé le choix de Google de ne plus intégrer la fonction MTE (marquage mémoire) dans ses téléphones, alors que Graphene s’en sert copieusement pour vérifier l’intégrité des données en mémoire. La situation a cependant évolué, l’équipe indiquant que la gestion du MTE peut être assurée de manière logicielle, au prix d’un surcoût de 5 % pour les performances générales. Surcoût qu’elle estime raisonnable au vu des enjeux. Pour l’équipe, le retrait de l’accélération matérielle dans le cache du processeur est un choix financier avant tout. Si elle parvient à un MTE pleinement fonctionnel, elle pourra annoncer le support des Pixel 11.
Les changements dans la gestion d’AOSP agacent donc. Il s’agit d’une conséquence lointaine d’une modification annoncée en novembre 2024 dans le rythme de parution des SDK (kits de développement). En janvier 2026, Google annonçait en effet qu’elle ne publierait plus le code d’AOSP que deux fois par an, pour aligner ses calendriers de développement. En d’autres termes, il s’agissait officiellement d’une simplification.
« À partir de 2026, pour nous aligner sur notre modèle de développement stable et garantir la stabilité de la plate-forme pour l’écosystème, nous publierons le code source sur AOSP aux deuxième et au quatrième trimestre. Pour créer et contribuer à AOSP, nous vous recommandons d’utiliser android-latest-release au lieu de aosp-main. La branche de fichier manifeste android-latest-release fera toujours référence à la version la plus récente envoyée à AOSP », prévenait alors Google.
Pourtant, l’entreprise avait précisé dans la foulée à Android Authority que ce nouveau rythme ne changerait a priori rien pour les correctifs de sécurité, affirmant qu’elle continuerait à les publier chaque mois « sur une branche dédiée uniquement à la sécurité pour les versions pertinentes […], tout comme elle le fait aujourd’hui ». Une belle assurance déjà contestée plusieurs mois avant par un autre système bâti sur AOSP, LineageOS.
En janvier, nous rappelions également que le développement d’Android était devenu totalement interne, avec pour conséquence un retard constant d’AOSP sur Android. Nous relevions alors que les Pixel allaient avoir un avantage logiciel sur les appareils concurrents et les ROM alternatives.
Dans son dernier fil, l’équipe de GrapheneOS mentionne aussi la concrétisation d’une de ses craintes : le code source du noyau n’étant plus disponible par simple téléchargement, le délai s’allonge pour le récupérer à cause d’un passage obligatoire par un formulaire. L’équipe le confirme dans l’un des messages, une requête pour obtenir ce code source le 1ᵉʳ septembre n’ayant abouti que le 17.
Désormais, le travail d’adaptation se concentre directement sur la version QPR1 d’Android 17, mais il faudra attendre la QPR2 en décembre pour diffuser une mise à jour, en se basant sur le code qui aura été effectivement publié dans AOSP. Jusqu’ici, le travail avance par rétro-ingénierie et tâtonnements.
Dans un message, l’équipe affirme une fois de plus que les futurs appareils Motorola seront plus simples à supporter que les Pixel, qui ont perdu un sérieux avantage (la situation ne change pas pour les anciennes gammes). Le reste dépendra de Qualcomm, qui a tendance à considérer la sécurité comme un luxe, la fonction MTE n’ayant été présente jusqu’ici que dans les puces les plus onéreuses. Chez GrapheneOS, on espère ainsi la voir arriver sur des modèles moins chers, afin que l’offre Motorola équipée du système puisse toucher le milieu de gamme.
Pour rappel, les premiers appareils de Motorola sous GrapheneOS sont attendus pour l’année prochaine, sans plus de précisions pour l’instant. Le premier appareil sera destiné au segment haut de gamme.
Read more of this story at Slashdot.
Amazon vient de faire une petite concession à ses adversaires dans la bataille qui l’oppose depuis deux ans aux acteurs de la vente de livres, librairies et grandes surfaces spécialisées. Un porte-parole de la branche française de l’entreprise a en effet déclaré au Figaro qu’elle allait mettre un terme à la livraison gratuite de livres quand ces derniers sont récupérés en consigne automatique (locker).
« Nous avons décidé, pour les livres neufs, de concentrer la remise de 5% et la livraison gratuite sur les points de retrait en comptoir et accueils de magasin – et d’exclure les casiers automatiques », annonce l’intéressé. En pratique, Amazon France va donc continuer à combiner gratuité des frais de port et remise de 5 % sur le prix des livres neufs, mais uniquement lorsque le retrait s’opère au niveau de l’accueil d’un magasin.
Rappelons que depuis 2023, la loi Darcos impose des frais de port de 3 euros pour toute commande en ligne de moins de 35 euros intégrant un ou plusieurs livres neufs. Dans le prolongement de la loi Lang sur le prix unique du livre (1981), elle prévoit toutefois une possibilité de livraison gratuite quand « le livre est retiré dans un commerce de vente au détail de livres ».
Amazon s’est appuyé sur cette subtilité pour proposer la livraison gratuite dans ses consignes à partir de 2024, arguant du fait que seuls les casiers « situés dans les magasins français vendant des livres » (par exemple, un supermarché) sont éligibles.

Saisi par le ministère de la Culture à la demande du Syndicat de la librairie, le médiateur du livre avait conclu quelques mois plus tard que les pratiques d’Amazon constituaient « un réel défi à la mise en œuvre de la loi ». Loin de s’en émouvoir, le géant du e-commerce a remis le couvert en octobre 2025, en ajoutant à la livraison gratuite en casiers la réduction de 5 % sur les livres neufs. En décembre de la même année, son DG France Frédéric Duval (depuis remplacé par Jean-Baptiste Thomas) s’était fendu d’une tribune pour dénoncer la « taxe sur la lecture » que représentent, selon lui, les frais de port obligatoire sur le livre.
Dix mois plus tard, Amazon a donc décidé de lâcher du lest. Il faut dire qu’entre temps, l’entreprise a vu son recours visant à faire annuler l’arrêté de mise en œuvre de la loi Darcos rejeté par le Conseil d’Etat le 15 avril dernier.
« Adoptée à l’unanimité par les deux chambres du Parlement, cette loi protège la diversité culturelle, soutient un réseau unique au monde de plus de 4 700 librairies et commerces physiques du livre sur l’ensemble du territoire, et contribue à faciliter l’accès à la lecture et à un conseil de qualité », s’était félicité (PDF) à cette occasion le syndicat de la librairie.
Un autre facteur a peut-être motivé cette décision. D’après le Figaro, le Syndicat de la librairie française, le Syndicat des distributeurs de loisirs culturels et la Fnac se préparaient en effet à assigner Amazon devant le tribunal des affaires économiques de Paris.
Amazon vient de faire une petite concession à ses adversaires dans la bataille qui l’oppose depuis deux ans aux acteurs de la vente de livres, librairies et grandes surfaces spécialisées. Un porte-parole de la branche française de l’entreprise a en effet déclaré au Figaro qu’elle allait mettre un terme à la livraison gratuite de livres quand ces derniers sont récupérés en consigne automatique (locker).
« Nous avons décidé, pour les livres neufs, de concentrer la remise de 5% et la livraison gratuite sur les points de retrait en comptoir et accueils de magasin – et d’exclure les casiers automatiques », annonce l’intéressé. En pratique, Amazon France va donc continuer à combiner gratuité des frais de port et remise de 5 % sur le prix des livres neufs, mais uniquement lorsque le retrait s’opère au niveau de l’accueil d’un magasin.
Rappelons que depuis 2023, la loi Darcos impose des frais de port de 3 euros pour toute commande en ligne de moins de 35 euros intégrant un ou plusieurs livres neufs. Dans le prolongement de la loi Lang sur le prix unique du livre (1981), elle prévoit toutefois une possibilité de livraison gratuite quand « le livre est retiré dans un commerce de vente au détail de livres ».
Amazon s’est appuyé sur cette subtilité pour proposer la livraison gratuite dans ses consignes à partir de 2024, arguant du fait que seuls les casiers « situés dans les magasins français vendant des livres » (par exemple, un supermarché) sont éligibles.
Saisi par le ministère de la Culture à la demande du Syndicat de la librairie, le médiateur du livre avait conclu quelques mois plus tard que les pratiques d’Amazon constituaient « un réel défi à la mise en œuvre de la loi ». Loin de s’en émouvoir, le géant du e-commerce a remis le couvert en octobre 2025, en ajoutant à la livraison gratuite en casiers la réduction de 5 % sur les livres neufs. En décembre de la même année, son DG France Frédéric Duval (depuis remplacé par Jean-Baptiste Thomas) s’était fendu d’une tribune pour dénoncer la « taxe sur la lecture » que représentent, selon lui, les frais de port obligatoire sur le livre.
Dix mois plus tard, Amazon a donc décidé de lâcher du lest. Il faut dire qu’entre temps, l’entreprise a vu son recours visant à faire annuler l’arrêté de mise en œuvre de la loi Darcos rejeté par le Conseil d’Etat le 15 avril dernier.
« Adoptée à l’unanimité par les deux chambres du Parlement, cette loi protège la diversité culturelle, soutient un réseau unique au monde de plus de 4 700 librairies et commerces physiques du livre sur l’ensemble du territoire, et contribue à faciliter l’accès à la lecture et à un conseil de qualité », s’était félicité (PDF) à cette occasion le syndicat de la librairie.
Un autre facteur a peut-être motivé cette décision. D’après le Figaro, le Syndicat de la librairie française, le Syndicat des distributeurs de loisirs culturels et la Fnac se préparaient en effet à assigner Amazon devant le tribunal des affaires économiques de Paris.
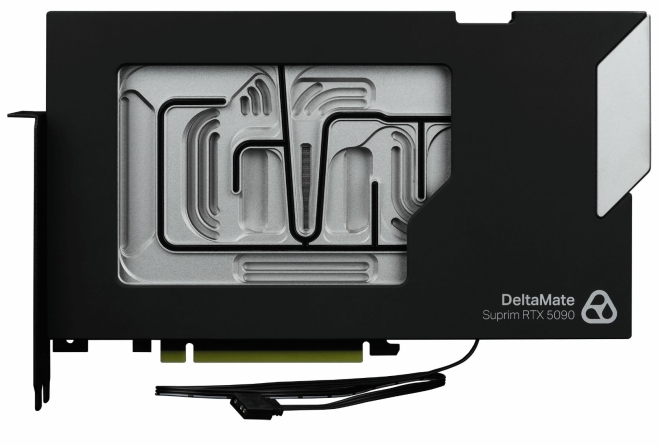
Vous avez craqué pour une GeForce RTX 5090, plus précisément pour un modèle MSI SUPRIM, et vous trouvez que vous n'avez pas encore dépensé assez d'argent ? Thermal Grizzly a peut-être la solution avec son nouveau DeltaMate GPU Block - Suprim RTX 5090. Un waterblock full cover particulièrement travaillé qui s'attaque au refroidissement du GPU, de la mémoire et des VRM. Mais comme souvent avec les produits très haut de gamme de la marque allemande, la facture est salée : comptez pas moins de 549,90 euros TTC. Deux coldplates en cuivre et des micro-ailettes de 0,2 mm Pour son DeltaMate, Thermal Grizzly a opté pour une conception assez particulière avec deux coldplates en cuivre usinées avec précision et nickelées. La première, baptisée Core Coldplate, prend directement en charge le GPU, tandis que la seconde est dédiée à la VRAM et aux VRM. La partie qui s'occupe du GPU profite de canaux usinés CNC et de micro-ailettes de seulement 0,2 mm, afin de maximiser la surface d'échange avec le liquide. […]
Lire la suite