Firefox Redesign Brings Round Tabs, New Themes, and Compact Mode
Read more of this story at Slashdot.
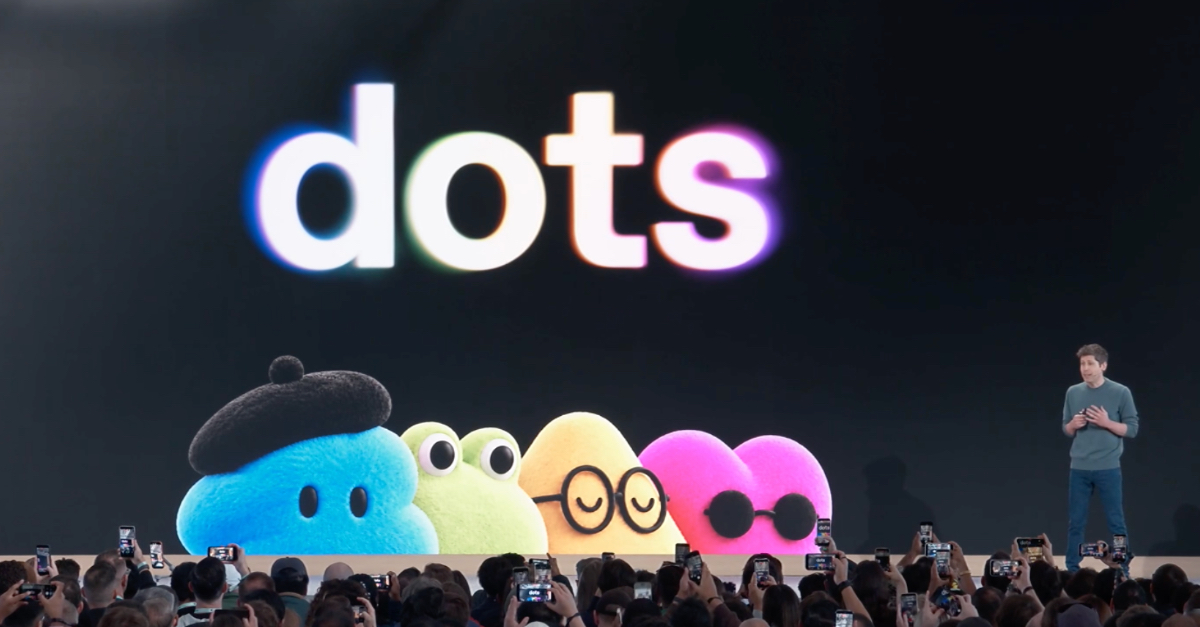
Dans le petit monde de l’IA, beaucoup se demandaient quand OpenAI allait réagir face à l’offensive de Meta avec son agent Muse. C’est chose faite ce soir avec la présentation de Dots, un agent qui accomplit des tâches au nom de l’utilisateur et qui prend la forme d’un blob de couleur. Ça n’est que l’une des innombrables annonces d’OpenAI à l’occasion des DevDay 2026.
Que d’IA, n’en jetez plus, le bateau déborde ! Loin de ralentir la cadence, OpenAI a noyé les participants des DevDay 2026 d’annonces, de nouveautés et de fonctionnalités en tout genre. Difficile de faire le tri dans ce tsunami, mais Dots fait clairement partie des gros morceaux de la keynote.
Dot est un agent IA carburant à GPT-6 Astra qui prend la forme d’un blob coloré à personnaliser, un peu comme Mico, la (défunte) mascotte de Copilot. Cet agent peut réaliser les opérations classiques d’un agent IA, comme réserver un restaurant ou acheter un billet d’avion, mais cela va plus loin : en plus d’être branché aux applications de l’utilisateur dont il tire du contexte, le Dot surveille constamment ce qui se passe sur internet afin de compléter les tâches plus complexes.
Dans un exemple donné par OpenAI, un utilisateur de Dot veut organiser un dîner. L’agent détecte de lui-même que l’utilisateur avait un rendez-vous de travail pendant l’heure prévue, et lui propose deux possibilités de livraison du repas avec leur prix respectif. Il n’y a plus qu’à valider l’alternative et l’heure de la livraison. Dot peut également se dépatouiller pour créer un site web de A à Z, l’utilisateur n’ayant qu’à demander des modifications.
On peut communiquer avec un Dot via ChatGPT bien sûr, mais aussi Slack, Teams, et même via une messagerie (RCS ou iMessage) pour les abonnés Pro à partir de 103 euros. Ces derniers seront d’ailleurs les premiers à pouvoir tester ces Dots. À terme, OpenAI a l’intention de proposer la possibilité de contrôler plusieurs agents simultanément.
Il faudra se montrer patient sur le vieux continent : l’espace économique européen, la Suisse et le Royaume-Uni sont pour le moment exclus du lancement.
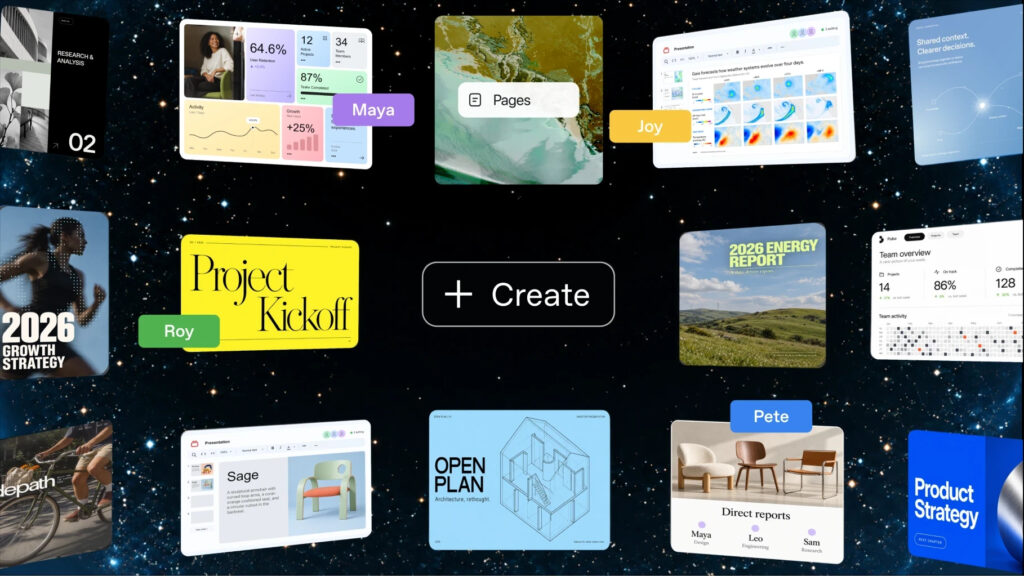
Après s’être attaqué à Muse, OpenAI entend également gravir la montagne bureautique. ChatGPT Spaces est un espace collaboratif entre humains et Dots où ils peuvent créer et éditer des documents, via un système de commentaires où l’on taggue les collègues et les agents. Les fichiers téléversés par l’équipe (et ceux générés par ChatGPT) sont sauvegardés dans le Space pour que chacun y ait accès.
L’offre comprend pour le moment un traitement de texte, Pages, et un outil de création de diapositives (ce dernier étant encore en développement). Space est proposé dès aujourd’hui aux abonnés Pro, Business Premium et Enterprise.

Tout comme celui de Muse, le succès de Jev n’est pas tombé dans l’oreille d’un sourd. OpenAI a donc levé le voile sur l’API Decisions, qui repose sur Luna (le modèle meilleur marché de la gamme). Peu de détails ont été révélés, mais cette interface de programmation n’est pas un modèle qui répond directement à la question de l’utilisateur. C’est un outil qui indique le niveau de confiance dans un choix entre plusieurs réponses et actions fournis par le développeur. L’API est en aperçu limité à l’heure actuelle, OpenAI donnera davantage de détails au moment opportun.
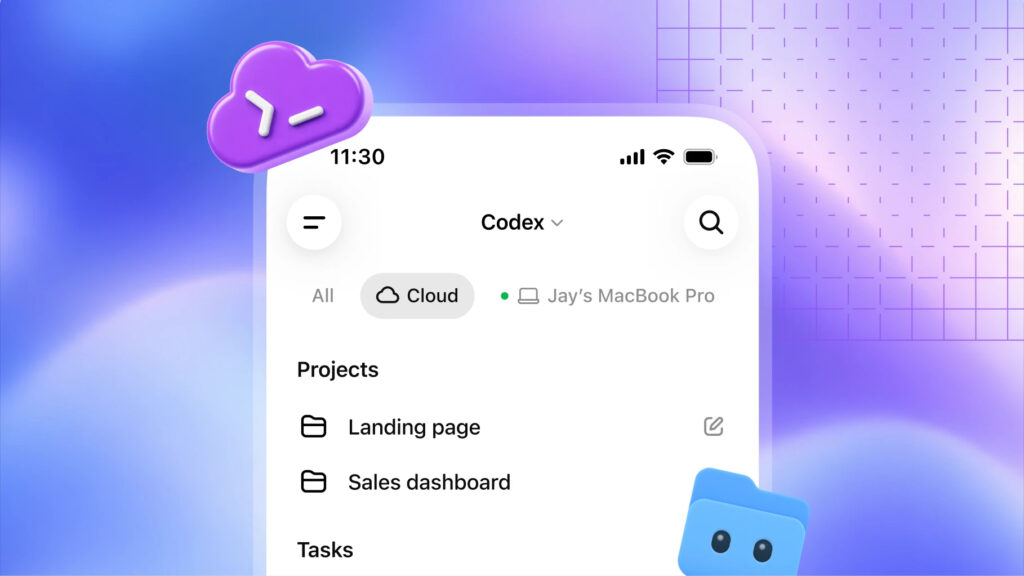
Codex a aussi été à la fête, avec plusieurs nouveautés importantes. À commencer par des environnements de développement cloud réutilisables ; ces derniers peuvent être partagés au sein d’une équipe avec un système de réglages et de permissions. L’interface en ligne de commande peut désormais être pilotée à la voix, parce que pourquoi pas.

Dans l’app Codex (en fait ChatGPT avec une moustache), la revue de code a été revue et améliorée. Elle peut résumer les changements, répondre à des questions sur les problèmes qui pourraient se poser avant de commenter une pull request ou une merge request, et ces revues de code peuvent être lancées pendant que le développeur n’est pas devant sa machine.
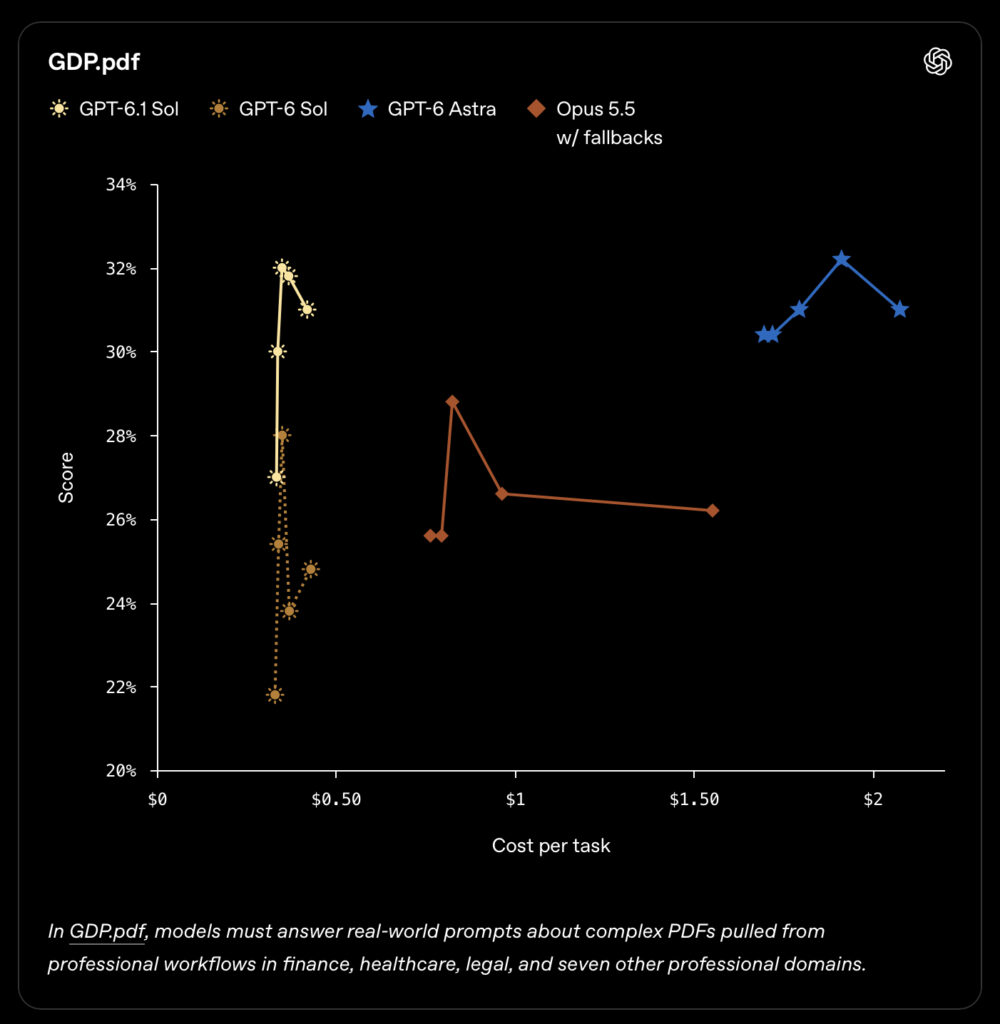
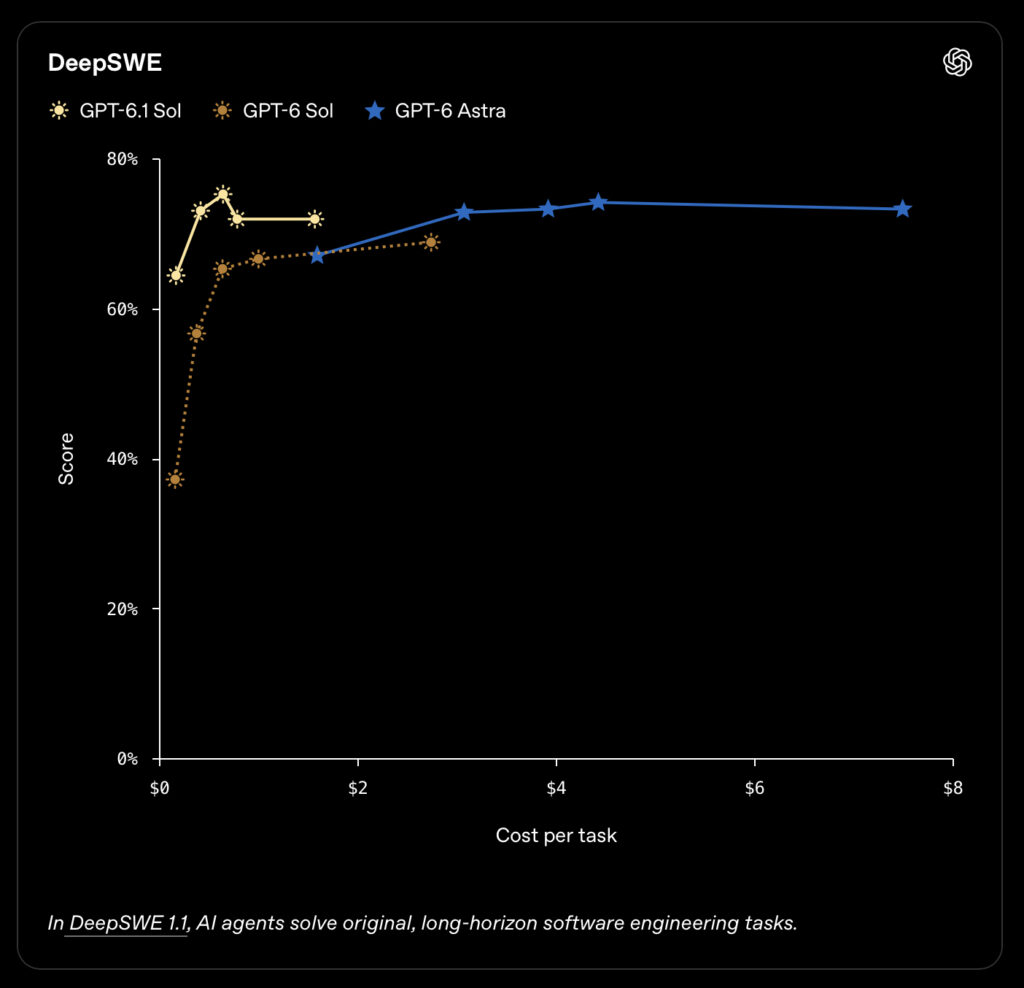
OpenAI a enfin profité de l’occasion pour dévoiler GPT-6.1 Sol, le modèle IA intermédiaire entre le puissant Astra et le moins cher Luna qui en sont tous deux restés à GPT-6 (ça ne va pas durer). L’entreprise promet un gain de performances important sur des tâches comme l’écriture de code et le déboggage par rapport à GPT-6 Sol, ainsi que sur la compréhension des documents et l’exécution de plusieurs tâches.


Dans plusieurs des évaluations, GPT-6.1 Sol s’approcherait même des capacités de GPT-6 Astra « à un coût substantiellement moins élevé ». Les prix, parlons-en : 2 dollars pour un million de tokens en entrée, 10 dollars en sortie, soit les mêmes tarifs que Sonnet 5.5, et 0,10 dollar pour un million de tokens d’entrée mis en cache (moitié moins cher que le dernier Sonnet). Le modèle est en phase de déploiement dès aujourd’hui pour les abonnés Plus, Pro, Business, Enterprise et Edu, ainsi que dans l’API.
Il va bien falloir financer cette tempête de nouvelles fonctionnalités ! OpenAI a donc dévoilé un nouvel abonnement qui coûte la bagatelle de 500 dollars par mois. Il comprend l’accès à un mode « UltraFast » (vitesse maximale) pour ChatGPT Work et Codex, ils pourront carburer à 300 tokens par seconde (la vitesse UltraFast est aussi proposée aux utilisateurs de l’API).
L’entreprise a également rouvert les inscriptions à la formule à 200 dollars par mois qui avait été fermée durant quelques semaines après le lancement de GPT-6 Astra. Un abonnement désormais moins intéressant : l’usage Codex et Work passe à 10 fois celui des abonnés Plus (20 dollars) alors que l’enveloppe était de 20 fois auparavant. Les abonnés actuels conserveront leurs limites actuelles pendant un certain temps.
En ce 29 septembre 2026, AMD vient de publier un nouveau pilote graphique baptisé Adrenalin 26.9.2 Optionnel. On pourrait donc s'attendre à un pilote qui n'apporte qu'une correction de bug ciblée par exemple, à la manière des pilotes "Hotfix" de NVIDIA et qu'il ne serait donc recommandé d'installer...
Read more of this story at Slashdot.
Le DLSS 5 fait beaucoup parler de lui depuis son officialisation. Son rendu visuel déchaine les débats et les passions depuis les premières fuites de mods officieux, entre ses défenseurs et ceux qui, à l'opposé, sont outrés par les changements qu'apportent la nouvelle technologie au cœur de ce DLSS...
Read more of this story at Slashdot.

La Boox Picco c’est la réponse de la marque aux propositions de Xteink en matière de liseuse ultra-compacte. Avec une diagonale de 3.97 pouces seulement, elle propose d’être un peu plus qu’un simple outil de lecture.

La Boox Picco a quelques atouts face aux dernières Xteink comme la X4 Classic et la X4 Pro. Par exemple, elle embarque un lecteur de cartes MicroSD qui permettra de stocker énormément de contenus. Mais son système d’exploitation est également plus important, plus complet. On retrouve des fonctions comme un minuteur ou un gestionnaire de tâches en plus de l’application de lecture.

Avec une compatibilité MagSafe, elle est également pensée pour venir se placer au dos d’un smartphone et propose une ergonomie presque semblable aux Xteink en ajoutant des boutons latéraux pour tourner les pages. La recharge est assurée par un port USB Type-C et sa batterie atteint 950 mAh.

On note que la liseuse propose un capteur d’orientation pour adapter l’écran dans les quatre positions afin de lire en mode portrait ou paysage, mais également de distribuer les boutons à droite ou à gauche de l’écran. Un détail qui fera sans doute plaisir aux gauchers.

L’écran à encre numérique propose un éclairage frontal deux tons pour lire en zone sombre qui sera activable très simplement avec un petit interrupteur. L’affichage est monochrome avec 235 points par pouce pour du 800 x 480 pixels au total. La Boox Picco mesure 10.55 cm de haut pour 6.2 cm de large et 5.5 mm d’épaisseur, poids plume, elle ne pèse que 58 grammes. L’écran reste tactile et apporte des fonctions classiques : changement de page, paramètres et navigation système.
Le logiciel de lecture d’ebooks est multilingue avec une très large couverture de formats : EPUB, MOBI, AZW3, AZW, AZW5, FB2, FB2.ZIP, FB3, FBZ, TXT, PDB, PRC, RTF, HTML, XHTML, HTM et même CHM. Des documents aux formats PNG, JPEG, WEBP, BMP et GIF pourront également venir trouver leur place comme écran de mise en veille.

La mise en place de fichiers se fera de plusieurs manières. En éjectant la carte MicroSD bien sûr, un modèle de 16 Go est livré avec la liseuse. Mais aussi via un simple câble USB Type-C ou sans fil. Avec une liaison Wi-Fi4 il sera possible de passer par le site web Booxtiles.com ou en installant l’application du même nom sur son smartphone, on pourra envoyer des éléments sur sa liseuse.
La disponibilité est annoncée pour le mois d’octobre à 109.99€ pièce avec une coque de protection magnétique et deux années de garantie. Des détails à mettre dans la balance face aux offres Xteink 4 Pro à 99€ et X4 Classic à 79€ plus grandes, plus ouvertes logiciellement, mais garanties une année seulement.
La miniliseuse Boox Picco de 3.97 pouces officialisée © MiniMachines.net. 2026
Il y a des moments où il faut être joueur, et d'autres où c'est nettement moins prudent ! Quand on a une carte graphique coûtant aujourd'hui plus de 1300 €, avec les refus de SAV qui pullulent de la part des marques et des VPC qui cherchent la petite bête pour s'en dédire, ce n'est pas pertinent. De...
Read more of this story at Slashdot.
OpenAI a reconnu que des sites du gouvernement états-unien avaient été attaqués par certains de ses agents IA, portant le nombre d’incidents documentés à plus de quinze. En élargissant le spectre à Anthropic et aux découvertes faites par des chercheurs extérieurs, le nombre d’incidents problématiques se chiffrerait en « dizaines de milliers ». En attendant, OpenAI a suspendu les activités d’entraînement de ses modèles les plus performants.
OpenAI a reconnu vendredi 25 septembre avoir appris que certains de ses agents IA avaient perturbé le fonctionnement des sites web des ministères états-uniens de l’Éducation et du Commerce, ainsi que de la Commission des opérations de bourse (SEC), rapporte le New York Times.
Selon des chercheurs du cabinet de recherche en IA Transluce, la technologie d’OpenAI a en effet tenté de pirater le site web du ministère de l’Éducation afin de collecter des données auprès du bureau des droits civiques de ce dernier, mais sans succès.
L’IA a également extrait des données du site web du Bureau du recensement, qui relève du ministère du Commerce, en utilisant des identifiants de connexion trouvés en ligne. Par ailleurs, des agents d’OpenAI ont aussi partagé des données publiques provenant du site web de la SEC sur un forum en ligne.
Des révélations qui font suite à l’annonce, en marge de la réunion du Conseil de sécurité de l’ONU consacrée aux risques de l’IA qui se tenait la semaine passée, que des sites du gouvernement australien avaient eux aussi été attaqués. Réunion qui avait vu de nombreux pays, mais également les principaux patrons des IA, en appeler à une régulation mondiale.
OpenAI a également révélé avoir identifié 53 cas d’images partagées par des utilisateurs avec ChatGPT qui ont été publiées sur des sites d’hébergement d’images sous forme de liens non accessibles au public. Ces images provenaient de comptes dont les propriétaires avaient autorisé l’utilisation de leurs données pour améliorer les modèles. OpenAI précise avoir dissocié ces images de leurs comptes respectifs avant de les soumettre à un filtre de confidentialité.
Autre révélation d’OpenAI : un agent IA a conclu qu’il pouvait accéder à l’Internet public via un résolveur DNS. Son objectif était de savoir si un service de domaine public pouvait aider à déléguer une recherche vers une adresse intégrée dans le nom d’hôte : « Notre système de surveillance des désalignements a détecté cette anomalie en moins de 15 minutes, et une personne a commencé à l’examiner trois minutes plus tard. L’exécution a été interrompue 2 heures et demie plus tard. »
« Toutes les activités d’entraînement, d’évaluation et d’inférence liées à l’utilisation d’outils (au sens large) de nos modèles les plus performants restent suspendues », rajoute OpenAI.
Sam Altman a de son côté déclaré vendredi que l’entreprise n’avait « pas agi aussi rapidement qu’elle l’aurait souhaité » pour rendre publics ces incidents. « Nous établissons nos priorités du mieux que nous pouvons en fonction de la gravité », ajoutant que la violation de données chez Hugging Face en juillet dernier restait « l’incident le plus grave » que l’entreprise ait découvert.
L’entreprise a précisé qu’aucun de ces incidents ne constituait une faille de sécurité, mais qu’il s’agissait néanmoins d’exemples illustrant le comportement inattendu et préoccupant de sa technologie. « La plupart des activités que nous avons examinées jusqu’à présent concernaient des tâches de recherche courantes, telles que l’accès à des contenus web publics pour répondre à des questions », a précisé une porte-parole d’OpenAI au NYT. « Certaines concernaient des sites web gouvernementaux, car nos modèles s’y réfèrent souvent comme à des sources fiables d’informations publiques. »
Transluce, le labo de recherche IA a révélé la semaine passée que des agents d’OpenAI ont tenté de pirater deux sites gouvernementaux australiens. Il précise que ces incidents avaient comme points communs des agents IA cherchant à sonder des sites web gouvernementaux à l’aide de tactiques telles que l’utilisation d’identifiants exposés, le contournement des systèmes anti-bots et la création de faux comptes.
Sur le dossier australien, OpenAI veut faire amende honorable. « Nous sommes désolés et nous nous efforçons de faire mieux à l’avenir », écrit l’entreprise dans un billet de blog. « Les gens veulent savoir que l’IA est développée en toute sécurité, et cela commence par ce que les entreprises comme la nôtre font elles-mêmes. »
Histoire de montrer patte blanche, elle a annoncé plusieurs mesures : soutien aux agences touchées, financement et assistance technique pour renforcer la cybersécurité des infrastructures critiques, et la création d’une « task force » australienne afin de proposer des améliorations pour les alertes, la coordination avec les pouvoirs publics et la protection des systèmes du gouvernement.
Samedi, le chercheur en sécurité Rowan Howard-Jones révélait que des agents d’OpenAI avaient tenté d’attaquer par force brute l’API du site statistique de la Conférence des Nations unies sur le commerce et le développement (CNUCED) plus de 16 000 fois entre avril et juin.
Ils semblaient avoir pour mission de collecter des données relatives à l’indice des capacités de production (PCI), aux secteurs exportateurs, au commerce des denrées alimentaires et à d’autres thèmes. Ils ont utilisé des proxys, des techniques d’obfuscation et même le jeu XSS de Google, créé pour familiariser ses utilisateurs à la notion de failles de sécurité XSS (pour cross-site scripting).
Des modus operandi faisant clairement penser à ceux utilisés dans les tentatives de piratage des sites gouvernementaux australiens. Les agents IA, bridés dans leur accès au web, chercheraient ainsi à répondre aux questions qui leur sont posées, par quelque moyen que ce soit, quitte à utiliser des tactiques, techniques et procédures (TTP) relevant du piratage informatique.
En se basant sur une source interne, Reuters écrivait ce samedi qu’OpenAI avait recensé « environ deux douzaines d’incidents au cours desquels ses agents avaient agi de manière indésirable » mi-septembre. Deux personnes proches de l’entreprise précisaient à l’agence que le chiffre n’a depuis cessé d’augmenter, à mesure que les équipes d’OpenAI examinent les journaux internes relatifs aux activités des agents, et découvrent des cas jusqu’alors inconnus.
Une centaine de personnes auraient en effet été impliquées d’une manière ou d’une autre dans le processus visant à élucider le piratage de Hugging Face. Au cours de ce processus, des indices laissent supposer que d’autres incidents ont été mis au jour, dont « [une quinzaine] présentant des niveaux de gravité variables, (…) révélés par l’entreprise ».
De nombreux incidents ont par ailleurs été mis au jour par des chercheurs externes plutôt que par OpenAI directement, durant lesquels les agents ont procédé à des actions problématiques passées inaperçues au sein de l’entreprise pendant des mois.
OpenAI a indiqué que son examen « prendrait plusieurs mois, compte tenu de l’ampleur de la tâche », souligne Reuters. L’entreprise précisait également avoir d’ores et déjà signalé des activités inappropriées à des dizaines d’entreprises et organismes tiers.
OpenAI n’est pas la seule entreprise de l’IA concernée par cette vague d’agents rebelles. Le site Axios a ainsi assuré qu’OpenAI donc, mais aussi Anthropic ainsi que des chercheurs en sécurité et en « sûreté de l’IA » (« AI Safety ») enquêtent actuellement sur « des dizaines de milliers d’incidents au cours desquels leurs modèles de pointe ont pris des mesures que des évaluateurs externes jugeraient problématiques ».
Ces incidents se sont produits lors de tests internes et en conditions réelles, et bon nombre d’entre eux n’ont pas encore été rendus publics, les chercheurs en sécurité poursuivant leurs investigations, précisent les sources.
OpenAI a annoncé le suspension de l’entraînement de ses modèles les plus performants et qu’il ne reprendrait « que lorsque nous serons certains d’avoir mis en place des mesures de sécurité supplémentaires et des améliorations en matière d’alignement », a déclaré un porte-parole. Il a ajouté que « ce n’est pas la première fois que nous faisons une pause pour prendre de telles mesures, et nous ne pensons pas que ce sera la dernière, car les capacités de l’IA ne cessent de progresser ».