❌

Vue lecture

Le marché des PC dégringole de 20 % au troisième trimestre sur un an

Et ce sera pire après
Le marché des PC dégringole de 20 % au troisième trimestre sur un an

IDC et Omdia (anciennement Canalys) ont publié leurs chiffres préliminaires pour les ventes d’ordinateurs pour le troisième trimestre. Le moins que l’on puisse dire est qu’ils ne sont pas bons, avec un recul très net sur un an.

On pouvait le pressentir, IDC et Omdia le confirment. Si les chiffres sont légèrement différents entre les deux cabinets d’analyse, la tendance est peu ou prou la même. Sur le troisième trimestre 2026, les expéditions mondiales ont reculé d’environ 20 % par rapport à 2025. La chute est brutale, mais les constructeurs ne font pas tous grise mine dans les mêmes proportions.

Une chute brutale, mais attendue

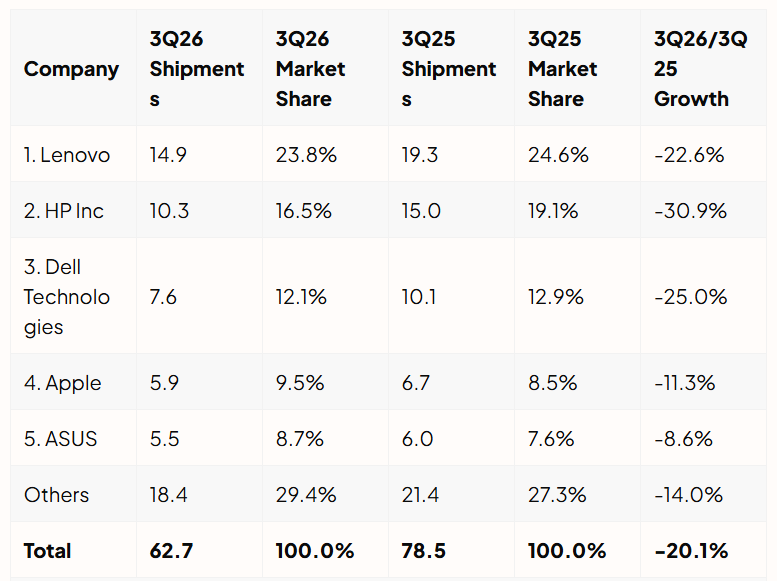
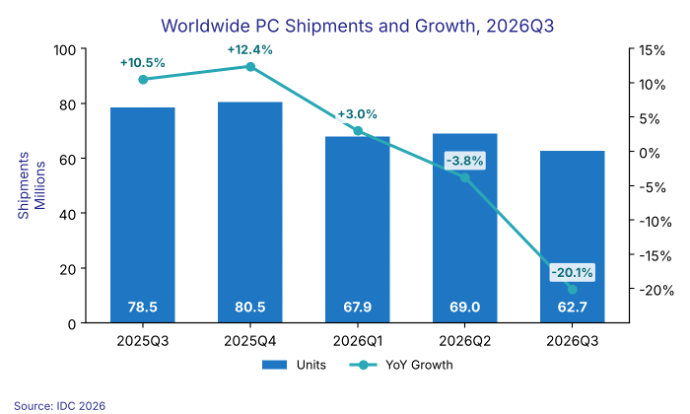
Chez IDC, les expéditions mondiales ont reculé de 20,1 % sur un an, à 62,7 millions d’unités. C’est le deuxième trimestre consécutif de baisse, après −3,8 % au 2ᵉ trimestre. Le recul est aussi de 9,1 % par rapport au trimestre précédent, alors que le 3ᵉ trimestre dépasse habituellement le 2ᵉ.
Source : IDC

Comme on peut le voir dans le tableau fourni par IDC, le recul est général, mais certaines entreprises s’en tirent mieux que d’autres. Lenovo, HP et Dell ont tous reculé plus vite que le marché et cèdent ensemble 4,2 points de part. À eux trois, ils représentent 11,6 des 15,8 millions d’unités perdues, soit environ 73 % de la baisse. Apple et ASUS s’en tirent mieux, mais la claque reste marquée.

Dans la FAQ fournie, IDC répond à l’éléphant dans la pièce : pourquoi les livraisons de PC ont-elles reculé durant un trimestre habituellement plus fort ? Parce que les constructeurs ont tous fait des stocks avant l’inévitable augmentation des prix des composants, menée par celle de la RAM. Pour rappel, les tarifs de la mémoire explosent depuis que les producteurs ont abandonné la DRAM au profit de la HBM dont les datacenters IA sont si friands. Surtout, elle est beaucoup plus onéreuse et beaucoup plus rentable.
IDC estime cependant que les prix vont baisser, bien que « modestement et brièvement », car les stocks restent élevés. Ils pourraient donc donner lieu à des promotions (par exemple pour le Black Friday et les fêtes de fin d’année), mais la demande serait faible, indique le cabinet.

Pour IDC, l’avenir n’est guère lumineux pour cette demande : « La détérioration des conditions macroéconomiques est la principale préoccupation. Une économie plus faible pourrait encore affaiblir la demande, et avec les prix toujours élevés et l’offre limitée, les perspectives pour le reste de 2026 et l’entrée en 2027 pourraient se détériorer ».

Autre source, mêmes constats

Chez Omdia, les chiffres sont légèrement différents mais rejoignent largement ceux d’IDC. En moyenne, le recul est de - 21,2 % sur un an pour le troisième trimestre.

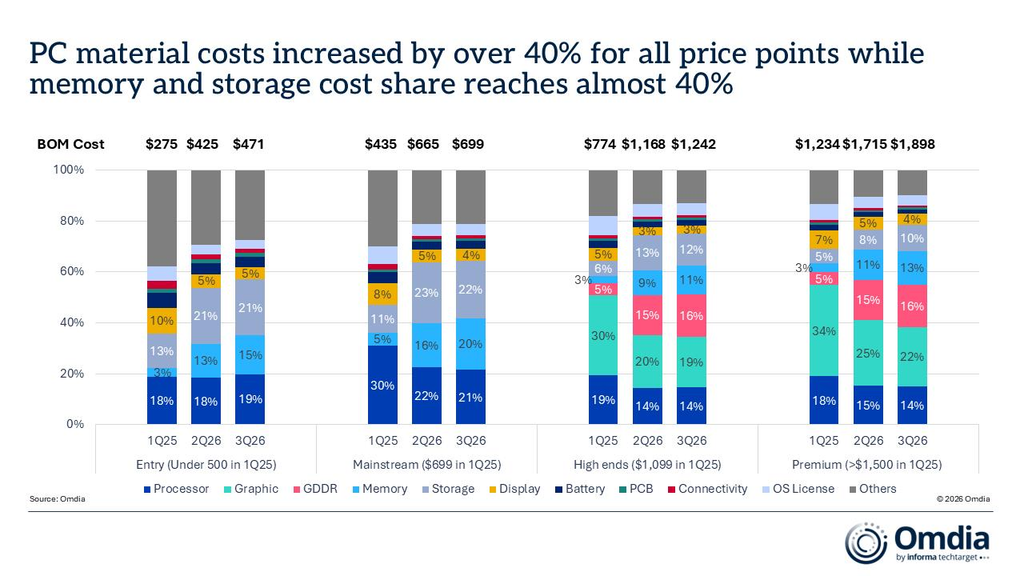
Selon l’un des analystes, Ben Yeh, la part de la DRAM et des SSD est passée de 15 % du coût moyen d’un PC à près de 40 %. « Bien que les fabricants de PC aient augmenté les prix à plusieurs reprises au cours des derniers trimestres, ces hausses n’ont pas encore totalement compensé l’impact. Ces pressions devraient persister, et le déclin actuel pourrait n’être que le début d’un nouveau cycle descendant », ajoute-t-il.
Source : Omdia

Pour Omdia, la baisse va donc se poursuivre et devrait atteindre - 24 % sur le quatrième trimestre en glissement annuel, d’ordinaire porté par les fêtes de fin d’année. Point intéressant en revanche : même en tenant compte des baisses franches dans les volumes expédiés, le classement des constructeurs n’a guère changé.

Lenovo reste ainsi en tête avec 25,7 % de parts de marché, suivi par HP et Dell, avec respectivement 17,8 et 13,1 %, même si tous ces chiffres ont baissé d’une année sur l’autre. Pour Apple et ASUS, l’histoire est légèrement différente. Non seulement la baisse de leurs volumes est moins prononcée, mais ces deux entreprises ont grapillé des parts de marché, Apple passant notamment de 10,4 à 11,7 % des volumes écoulés sur un an. Pour Omdia, l’entreprise de Cupertino a été sauvée par son profil premium, mais le MacBook Neo pourrait avoir joué un rôle, tant son tarif lui a permis de se vendre comme des petits pains. Le maintien d’ASUS n’est en revanche pas expliqué.

Dans l’ensemble, ce décrochage était annoncé. IDC prévoyait déjà −11,3 % sur l’année 2026, avec un marché en valeur en hausse de 1,6 % à 274 milliards de dollars grâce à la hausse des prix. En juin dernier, IDC avait pronostiqué une chute de 20 % au 4ᵉ trimestre et une pénurie de mémoire durant jusqu’à fin 2027. La baisse de 20 % arrive donc un trimestre plus tôt que prévu.

Si d’autres cabinets comme Gartner et Counterpoint n’ont pas encore publié leurs chiffres, il est probable qu’ils n’aient pas de nouvelles plus joyeuses à annoncer. Les projections d’IDC et Omdia vont en effet dans le même sens : le marché ne va pas se réveiller de sitôt, et il faudra attendre une détente sur le marché de la DRAM, qui pourrait ne pas arriver avant plusieurs années. D’ici là, plusieurs marchés auront peut-être été remodelés.
  •  

Le marché des PC dégringole de 20 % au troisième trimestre sur un an

Et ce sera pire après
Le marché des PC dégringole de 20 % au troisième trimestre sur un an

IDC et Omdia (anciennement Canalys) ont publié leurs chiffres préliminaires pour les ventes d’ordinateurs pour le troisième trimestre. Le moins que l’on puisse dire est qu’ils ne sont pas bons, avec un recul très net sur un an.

On pouvait le pressentir, IDC et Omdia le confirment. Si les chiffres sont légèrement différents entre les deux cabinets d’analyse, la tendance est peu ou prou la même. Sur le troisième trimestre 2026, les expéditions mondiales ont reculé d’environ 20 % par rapport à 2025. La chute est brutale, mais les constructeurs ne font pas tous grise mine dans les mêmes proportions.

Une chute brutale, mais attendue

Chez IDC, les expéditions mondiales ont reculé de 20,1 % sur un an, à 62,7 millions d’unités. C’est le deuxième trimestre consécutif de baisse, après −3,8 % au 2ᵉ trimestre. Le recul est aussi de 9,1 % par rapport au trimestre précédent, alors que le 3ᵉ trimestre dépasse habituellement le 2ᵉ.

Source : IDC

Comme on peut le voir dans le tableau fourni par IDC, le recul est général, mais certaines entreprises s’en tirent mieux que d’autres. Lenovo, HP et Dell ont tous reculé plus vite que le marché et cèdent ensemble 4,2 points de part. À eux trois, ils représentent 11,6 des 15,8 millions d’unités perdues, soit environ 73 % de la baisse. Apple et ASUS s’en tirent mieux, mais la claque reste marquée.

Dans la FAQ fournie, IDC répond à l’éléphant dans la pièce : pourquoi les livraisons de PC ont-elles reculé durant un trimestre habituellement plus fort ? Parce que les constructeurs ont tous fait des stocks avant l’inévitable augmentation des prix des composants, menée par celle de la RAM. Pour rappel, les tarifs de la mémoire explosent depuis que les producteurs ont abandonné la DRAM au profit de la HBM dont les datacenters IA sont si friands. Surtout, elle est beaucoup plus onéreuse et beaucoup plus rentable.

IDC estime cependant que les prix vont baisser, bien que « modestement et brièvement », car les stocks restent élevés. Ils pourraient donc donner lieu à des promotions (par exemple pour le Black Friday et les fêtes de fin d’année), mais la demande serait faible, indique le cabinet.

Pour IDC, l’avenir n’est guère lumineux pour cette demande : « La détérioration des conditions macroéconomiques est la principale préoccupation. Une économie plus faible pourrait encore affaiblir la demande, et avec les prix toujours élevés et l’offre limitée, les perspectives pour le reste de 2026 et l’entrée en 2027 pourraient se détériorer ».

Autre source, mêmes constats

Chez Omdia, les chiffres sont légèrement différents mais rejoignent largement ceux d’IDC. En moyenne, le recul est de - 21,2 % sur un an pour le troisième trimestre.

Selon l’un des analystes, Ben Yeh, la part de la DRAM et des SSD est passée de 15 % du coût moyen d’un PC à près de 40 %. « Bien que les fabricants de PC aient augmenté les prix à plusieurs reprises au cours des derniers trimestres, ces hausses n’ont pas encore totalement compensé l’impact. Ces pressions devraient persister, et le déclin actuel pourrait n’être que le début d’un nouveau cycle descendant », ajoute-t-il.

Source : Omdia

Pour Omdia, la baisse va donc se poursuivre et devrait atteindre - 24 % sur le quatrième trimestre en glissement annuel, d’ordinaire porté par les fêtes de fin d’année. Point intéressant en revanche : même en tenant compte des baisses franches dans les volumes expédiés, le classement des constructeurs n’a guère changé.

Lenovo reste ainsi en tête avec 25,7 % de parts de marché, suivi par HP et Dell, avec respectivement 17,8 et 13,1 %, même si tous ces chiffres ont baissé d’une année sur l’autre. Pour Apple et ASUS, l’histoire est légèrement différente. Non seulement la baisse de leurs volumes est moins prononcée, mais ces deux entreprises ont grapillé des parts de marché, Apple passant notamment de 10,4 à 11,7 % des volumes écoulés sur un an. Pour Omdia, l’entreprise de Cupertino a été sauvée par son profil premium, mais le MacBook Neo pourrait avoir joué un rôle, tant son tarif lui a permis de se vendre comme des petits pains. Le maintien d’ASUS n’est en revanche pas expliqué.

Dans l’ensemble, ce décrochage était annoncé. IDC prévoyait déjà −11,3 % sur l’année 2026, avec un marché en valeur en hausse de 1,6 % à 274 milliards de dollars grâce à la hausse des prix. En juin dernier, IDC avait pronostiqué une chute de 20 % au 4ᵉ trimestre et une pénurie de mémoire durant jusqu’à fin 2027. La baisse de 20 % arrive donc un trimestre plus tôt que prévu.

Si d’autres cabinets comme Gartner et Counterpoint n’ont pas encore publié leurs chiffres, il est probable qu’ils n’aient pas de nouvelles plus joyeuses à annoncer. Les projections d’IDC et Omdia vont en effet dans le même sens : le marché ne va pas se réveiller de sitôt, et il faudra attendre une détente sur le marché de la DRAM, qui pourrait ne pas arriver avant plusieurs années. D’ici là, plusieurs marchés auront peut-être été remodelés.

  •  

☕️ Microsoft livre une ébauche de LiteBox, un « système d’exploitation bibliothèque »


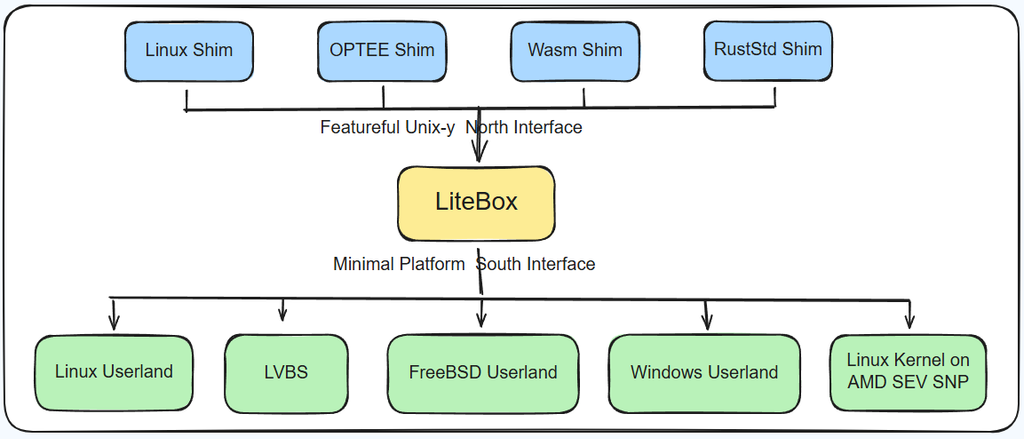
En février 2026, Microsoft ouvrait un nouveau dépôt GitHub avec un drôle de projet open source : LiteBox. Sa description est complexe : il s’agit d’un « système d’exploitation bibliothèque » (library OS) dont la mission est de réduire la surface d’attaque d’un système d’exploitation en concentrant les appels lancés par les applications.

Dit plus simplement, LiteBox est une porte d’accès contrôlée. Au lieu de laisser un programme parler directement au noyau de la machine hôte via des centaines d’appels système, on lui fournit, sous forme de bibliothèque, une couche jouant le rôle du système d’exploitation et qui ne demande à l’hôte qu’un jeu très restreint de services. Moins il y a de points de contact avec l’hôte, plus la surface d’attaque est réduite.

Source : Microsoft

L’architecture repose sur deux interfaces, nommées « Nord » et « Sud ». Au Nord, côté programme, LiteBox expose une interface inspirée des bibliothèques Rust nix et rustix, sur laquelle se branchent une ou plusieurs couches d’adaptation. Par exemple, une couche imitant Linux. Au Sud, côté hôte, LiteBox attend une interface Platform qui fournit les services de base. On peut combiner n’importe quelle couche Nord avec n’importe quelle plateforme Sud, le tout devant fonctionner aussi bien en mode utilisateur qu’en mode noyau.

Selon Microsoft, LiteBox permettrait ainsi d’exécuter des programmes Linux sur Windows, de cloisonner des applications Linux sur Linux, d’exécuter des applications sur SEV-SNP (machines virtuelles confidentielles AMD), ou encore de fonctionner sur LVBS (Linux Virtualization Based Security), un équivalent Linux au VBS de Windows, également conçu par Microsoft.

Si l’on en reparle aujourd’hui, c’est que LiteBox a désormais une version 0.1. Elle n’est pas directement exploitable en l’état : ce n’est pas une couche que l’on peut appliquer telle quelle sur n’importe quel système. Le code (sous licence MIT) est fourni pour que les développeurs puissent s’y pencher et voir son fonctionnement. Microsoft prévient que le projet est en évolution active et que des modifications introduites plus tard pourraient casser la compatibilité, les API étant en plein chantier.

  •  

☕️ Microsoft 365 : les offres grand public partageables vont perdre en espace de stockage


Microsoft remplace, pour ses abonnements grand public partageables, le quota individuel de 1 To par personne (via OneDrive) par une enveloppe de stockage commune à tout l’abonnement.

Les formules Famille et Premium étaient depuis des années relativement généreuses sur l’espace de stockage. L’offre Famille, par exemple, a longtemps été commercialisée 99 euros par an. Pour cette somme, jusqu’à six personnes au sein d’un même foyer obtenaient la suite Office complète ainsi qu’un To de stockage, pour un total de 6 To donc. Le prix a cependant évolué en janvier 2025, passant à 129 euros pour justifier l’inclusion de Copilot.

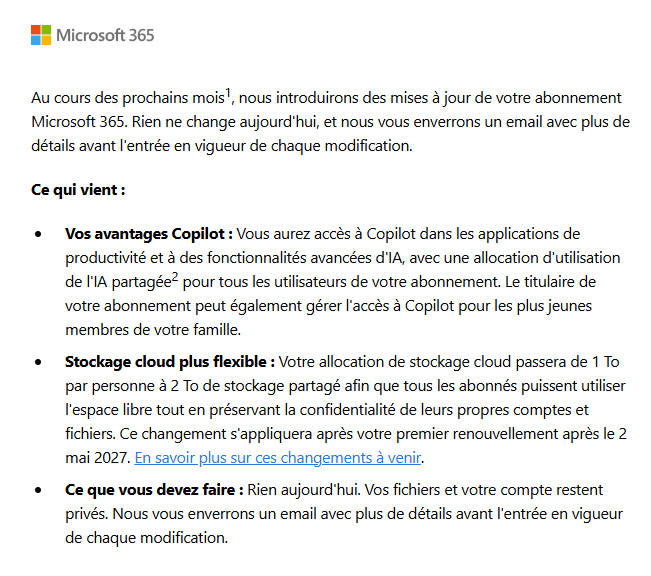
Cette répartition évolue. Plutôt qu’une enveloppe individuelle, Microsoft bascule ces formules vers un quota de 2 To partageable entre tous les membres. L’éditeur présente ce changement comme « un stockage plus flexible ». Et effectivement, rien n’empêche une personne de consommer 1,5 To si les autres membres du groupe n’ont que des besoins légers dans ce domaine.

L’e-mail envoyé actuellement aux utilisateurs

En revanche, la situation sera difficilement perçue comme un progrès pour les foyers où chaque personne consommait des centaines de Go. Si, au sein de votre foyer, chaque membre remplit la moitié de l’espace actuel, vous cumulez un total de 3 To (6 x 500 Go), et le changement imposé va vous contraindre soit à supprimer des données, soit à acheter de l’espace supplémentaire.

Microsoft a beau parler de souplesse, la mesure est essentiellement un recul net, puisque la quantité totale de stockage alloué est divisée par 3. L’entrée en vigueur de cette bascule est fixée au 2 mai 2027 et elle s’appliquera à tout nouvel abonnement ou tout renouvellement effectué à partir de cette date. Dans le cas où vous atteindriez la limite, OneDrive ne bloquera pas l’accès, mais les données passeront en lecture seule jusqu’à ce que de la place ait été faite.

L’entreprise fait également évoluer l’accès aux outils IA de Copilot. L’ajout dans les formules comportait en effet une sérieuse limitation qui cadrait mal avec la hausse de prix : Copilot ne pouvait être utilisé que par le détenteur du compte principal. Les autres membres du foyer n’y avaient pas accès. Le quota unique deviendra donc un quota partageable. Microsoft ne donnant aucun autre détail, on ne sait pas comment fonctionnera ce quota, ni ce qu’il implique concrètement pour les utilisateurs.  

  •  

Chiffrement : le projet de loi C-22 du Canada sous un feu nourri de critiques

« Bon chance »
Chiffrement : le projet de loi C-22 du Canada sous un feu nourri de critiques

Le gouvernement canadien rêve lui aussi de sa loi forçant les éditeurs à faciliter l’accès aux données nécessaires aux forces de l’ordre. Ce projet, estampillé C-22 et nommé « Lawful Access Act », attend son examen devant le Sénat canadien. Mais la fondation Signal prévient : en cas de passage du texte, le service de messagerie quittera le Canada.

Le projet de loi C-22 a été déposé le 12 mars 2026 et se veut une version plus détaillée des parties 14 et 15 de projet C-2 sur la sécurité des frontières, qui date, lui, de juin 2025. Cette « loi de 2026 sur l’accès légal » comporte deux volets. Dans le premier, le Code criminel et plusieurs lois connexes sont modifiés pour encadrer l’accès des forces de l’ordre aux renseignements détenus par les fournisseurs. Dans le second, elle oblige ces mêmes fournisseurs à faciliter les demandes d’accès. En mai, de nombreux acteurs du numérique s’étaient dressés contre le projet.

Si le texte refait parler de lui, c’est que son examen va probablement se terminer très bientôt, débouchant sur un nouveau passage devant le Sénat canadien. Celui-ci renverrait alors le projet de loi devant la Chambre des communes (qui l’avait elle-même adopté le 18 juin), dans une version amendée ou non, la Chambre pouvant s’opposer alors à ces amendements.

Avant le premier vote par la Chambre en juin, le gouvernement avait modifié le texte pour ajouter une protection explicite sur le chiffrement de bout en bout et pour réduire la durée de conservation des données d’un an à six mois. Il s’agissait alors de tenir compte des critiques formulées plus tôt dans l’année. Ces critiques sont pourtant toujours là : elles fustigent des termes trop flous et un texte qui pourrait aisément être mal utilisé, avec le spectre de portes dérobées obligatoires.

Dans cette situation tendue, la fondation Signal vient de braquer à nouveau les projecteurs sur le projet C-22. Elle prévient encore : si ce texte passe, sa messagerie sécurisée fermera au Canada. Elle n’est pas la seule à attaquer, Mozilla y allant de son propre billet.

Pluie de critiques

Pour Udbhav Tiwari, vice-président de la stratégie et des affaires mondiales chez Signal, les amendements introduits par le gouvernement avant le vote du 18 juin à la Chambre des communes ne vont pas assez loin pour protéger le chiffrement de bout en bout. L’un des amendements précisait notamment qu’une entreprise ou organisation ne possédant pas la clé de chiffrement n’aurait pas à déchiffrer les informations qu’elle détient.

Selon Signal, cette définition est trop restrictive : « Il est vital que l’idée de chiffrement dans la loi soit largement étendue au-delà du simple déchiffrement avec une clé, car c’est une construction très réduite de ce qu’est le chiffrement », a prévenu Udbhav Tiwari le 6 octobre, lors d’une table ronde à Ottawa organisée par l’Internet Society, rapporte The Globe and Mail.

Le vice-président dit craindre qu’en l’état de sa formulation, le projet de loi n’entraine une compromission du chiffrement, car Signal pourrait être sollicité pour inclure des mécanismes de récupération de données périphériques, autrement dit les métadonnées. Les données que possède Signal – numéros de téléphone, informations de dernière connexion et date d’inscription – pourraient être complétées par d’autres, dont les contacts entre numéros (qui a contacté qui).

 « Pour nous, c’est un problème suffisamment sérieux pour qu’il casse fondamentalement Signal », a indiqué Udbhav Tiwari. Signal prévient donc : si le texte passe en l’état, la fondation n’aura d’autre choix que de retirer son service du Canada, car il n’est pas question de « créer une version beaucoup plus faible de notre produit qui collecte toutes ces métadonnées ».

Mozilla, dans un billet publié le 8 octobre, rejoint l’analyse de Signal : si la loi « est adoptée sous sa forme actuelle, les entreprises pourraient être invitées à introduire des vulnérabilités, à créer des portes dérobées, à contourner, affaiblir ou à défaire le chiffrement, à accéder aux données avant le chiffrement ou à déchiffrer des données chiffrées pour donner accès aux forces de l’ordre. Les fournisseurs de services pourraient également être contraints de conserver et d’accéder à des données qu’ils ont délibérément choisi de ne pas collecter ».

Mozilla rappelle un point martelé depuis longtemps par les défenseurs de la vie privée et l’ensemble de la sphère de la cybersécurité : « il n’existe aucun moyen sûr de créer un accès exceptionnel à des données chiffrées que seul l’acteur visé peut utiliser. Un mécanisme d’accès créé pour les forces de l’ordre peut également être découvert, exploité ou abusé par des acteurs potentiellement malveillants ».

Portée extraterritoriale et imbroglios en perspective

Le projet de loi C-22 est une initiative nationale, mais elle aurait une portée extraterritoriale. Le cas rappelle celui du Royaume-Uni face à Apple : nos voisins d’outre-Manche exigeaient d’Apple qu’elle offre un accès à des informations protégées par le chiffrement de bout en bout. La firme américaine avait manœuvré pour temporiser, jusqu’à ce que la Maison-Blanche s’en mêle. Londres avait fini par reculer.

L’affaire Apple était elle-même identique dans ses implications à celle qui avait opposé l’entreprise au FBI il y a plus de dix ans. Un iPhone avait été saisi sur le corps d’un terroriste après la tuerie de San Bernardino et le Bureau exigeait d’Apple qu’elle perce dans ses propres défenses pour accéder aux informations. Apple avait fait valoir qu’une telle fragilité serait tôt ou tard exploitée par un acteur malveillant, même si c’est finalement l’argument financier qui avait prévalu : accéder à la requête du FBI engendrerait une perte de chiffre d’affaires à cause de l’accent mis par Apple sur la sécurité et la confidentialité de ses produits.

Le projet canadien comporte cette dimension. Si Ottawa veut imposer des mécanismes dans les messageries sécurisées, celles-ci ne pourraient les limiter au seul Canada. Une application comme Signal s’appuie sur le même protocole sur l’ensemble de la planète. Un argument que la fondation a d’ailleurs répété chaque fois qu’un pays a travaillé sur ce type de législation – Royaume-Uni, Suède, Union européenne, France, etc. –, menaçant systématiquement de quitter le marché concerné. Jusqu’à présent, aucune de ces lois n’est passée en l’état, les textes ayant toujours été édulcorés, abandonnés ou laissés inappliqués.

Pour le Canada, la situation est complexe. Les tensions avec Washington sont vives, Ottawa opère un rapprochement significatif avec l’Union européenne, mais veut dans le même temps un accord CLOUD Act avec les États-Unis. Ce type d’accord permet à un pays allié des États-Unis d’obtenir des informations d’entreprises américaines, sans passer par la coopération judiciaire. Or, dans une lettre datant du 16 juillet, le sénateur américain Ron Wyden (habitué des questions numériques), demandait officiellement au gouvernement de Donald Trump de protéger les entreprises et citoyens américains contre le projet canadien. Il suggérait d’utiliser les négociations pour introduire une limite franche.

Pour le Canada, il s’agit de rattraper son retard sur l’arsenal législatif de ses alliés des Five Eyes (États-Unis, Royaume-Uni, Nouvelle-Zélande et Australie). Le pays pourrait toutefois se retrouver avec un texte partiellement inapplicable. Une situation qui illustre une nouvelle fois les tensions autour du chiffrement de bout en bout. Un sujet délicat et insoluble, la même technologie protégeant à la fois les communications les plus confidentielles (gouvernements, entreprises…) et celles des criminels. En France, le rapport Boudié vient d’ailleurs d’en illustrer toute la complexité.

  •  
❌