Firefox 158 Now Available With JPEG-XL Support By Default
Read more of this story at Slashdot.
Les jeux en accès anticipé sur Steam ont longtemps été une question compliquée à appréhender. Il y a ceux qui étaient contents de supporter leur jeu et d'aider les développeurs à peaufiner et débugger le titre avant la sortie de l'AA, et il y a ceux qui disent qu'il n'y a aucune garantie que le jeu...
Read more of this story at Slashdot.

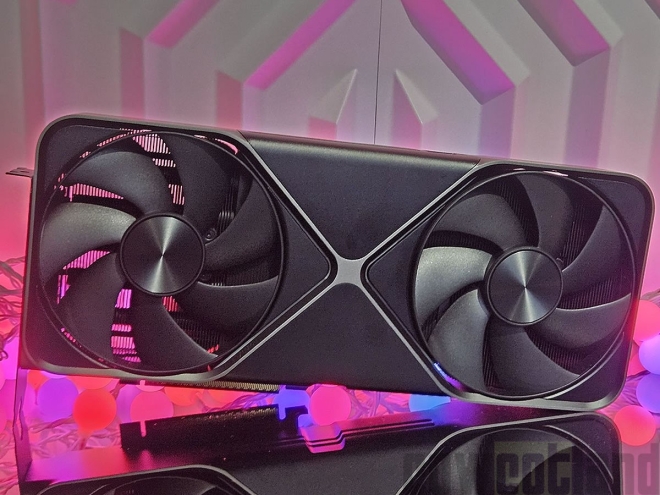
Nous évoquions plus tôt, NVIDIA pourrait avoir pris la décision de ne plus produire sa carte graphique RTX 5090. Ce qui ne signifierait pas la fin de vie de la fameuse puce GB202, bien au contraire, celle-ci serait réservée aux cartes dites professionnelles, les modèles hybrides RTX 5090, RTX 5090 D et RTX 5090 D V2 ne seraient plus produits, tandis que les RTX PRO, basées sur l'architecture Blackwell seraient privilégiées afin de recevoir ces puces. En analysant froidement les derniers relevés de prix, la nouvelle est loin d'être si incohérente, à 6000 euros la RTX 5090 s'adresse clairement à ceux qui ont espoir d'en tirer un revenu, même les joueurs fortunés semblent, désormais, ne plus être la clientèle ciblée !Une RTX 5080 avec plus de RAM pour compenser ? Mais voilà, on a bien du mal à croire que NVIDIA fasse une croix sur le secteur ultra haut de gamme gaming, une autre rumeur fait état de l'arrivée prochaine d'une nouvelle RTX 5080, pourvue de plus de mémoire. La carte serait prévue pour le début de l'année 2027, durant le premier trimestre pour être précis, cette nouvelle RTX 5080 proposerait 24 Go de VRAM, contre 16 Go pour l'actuelle RTX 5080, nous serions toujours sur de la mémoire GDDR7, mais avec des puces de 3 Go (soit un total de 8 puces). […]
Lire la suiteRead more of this story at Slashdot.

Les Xteink sont en promo. Ces liseuses à encre numérique de très petites diagonales sont pensées pour tenir dans une poche ou s’aimanter au dos d’un smartphone. Elles vous accompagnent partout et permettent d’afficher instantanément vos livres numériques pour lire simplement.

Ma Xteink X4 sous Crosspoint
Plus petites que les liseuses classiques avec des écrans de 3.7 à 4.3 pouces, ces modèles compensent leur diagonale par la présence de boutons physiques pour tourner facilement les pages. On tient la liseuse à une main et on navigue de page en page du bout des doigts. Avec ces dispositifs, on manipule plus souvent qu’avec une grande liseuse, mais en échange on se retrouve avec un appareil qui n’occupe que très peu de place, est très réactif et qui peut prendre en charge tout type de livre numérique.

Tous les modèles sont compatibles avec un développement alternatif baptisé Crosspoint qui permet de transférer très simplement des livres en Wi-Fi, propose une interface en français de bonne qualité et beaucoup d’avantages techniques. Le passage vers Crosspoint se fait très simplement en quelques clics directement en connectant sa liseuse à son PC et en naviguant vers ce lien. Crosspoint est Xteink sont désormais associés pour développer ce logiciel.

Les trois modèles sont en promotion. La Xteink X3 est la plus ancienne du lot mais aussi la plus compacte. Avec 3.7″ de diagonale et des boutons de commande, elle est très légère et peut vraiment vous accompagner partout. On transférera des livres via sa carte MicroSD ou en utilisant une liaison Wi-Fi.
La Xteink X4 Classic est une version améliorée de la X4 de base, elle fonctionne comme la X3 mais est plus grande avec une diagonale de 4.3″ et pèse 68 grammes. Elle se recharge grâce à un accessoire permettant de connecter ses ports POGO au dos à un câble USB Type-C.
La Xteink X4 Pro est la seule à embarquer un éclairage frontal et un port USB Type-C qui servira également pour transférer des données. C’est la plus lourde des trois avec 72 grammes. Elle propose des boutons de contrôle et une surface tactile.

Les trois modèles sont en promotion sur le site du fabricant avec le code AFF12 à entrer dans votre panier pour en profiter. Les frais de port sont offerts et la marque a ajouté un service de garantie de livraison offert pour éviter tout déboire pendant le transport.
Cela donne les prix suivants :

Personnellement, j’ai acheté la Xteink X4 il y a quelques mois et c’est devenu un vrai compagnon du quotidien. C’est vraiment un outil sympa pour tous ceux qui ont parfois quelques minutes à occuper entre deux rendez-vous, pour la lecture dans les transports ou tout simplement pour tous ceux qui ne veulent pas s’encombrer avec une liseuse de format classique ou qui n’aiment pas lire sur smartphone.
Un guide complet sur les Xteink est en cours de rédaction.
12% de réduction sur les miniliseuses Xteink 🍮 © MiniMachines.net. 2026
Read more of this story at Slashdot.
Enfermer un maximum de puissance dans un volume d’environ 3 litres. Ou encore, carrosser un PC portable en console de salon... [Tout lire]
Dans la nuit du 11 au 12 octobre, des pirates ont pris le contrôle de systèmes de régulation du froid dans plusieurs centaines de supermarchés français. Danfoss, le fabricant danois de ces contrôleurs, affirme que les équipements compromis étaient soit obsolètes, soit non mis à jour. Le parquet de Paris a ouvert une enquête.
Mise à jour du 13 octobre : Le CERT-FR a publié cette nuit un bulletin d’alerte sur la situation. « L’exposition d’une interface de gestion sur Internet est contraire aux bonnes pratiques », pointe l’équipe, qui rappelle que l’administration à distance n’est pas toujours impérative. Si c’est le cas, le CERT conseille de durcir les systèmes impliqués et renvoie vers ses recommandations à destination des acteurs du secteur de l’énergie et de l’eau.
Publiées en janvier 2026, elles faisaient suite à de nombreux signalements reçus par l’ANSSI relatifs au ciblage par des groupes hacktivistes d’entités du secteur à des fins de déstabilisation, dont l’action la plus aboutie avait provoqué l’arrêt pendant quelques heures d’un parc éolien.
Si des signes de compromission sont repérés, le CERT recommande de filtrer les accès réseaux aux seuls prestataires impliqués, de réaliser un retour aux paramètres d’usine (factory reset), d’appliquer tous les correctifs disponibles, de lancer une rotation des secrets (dont le renouvellement des mots de passe), de vérifier les comptes existants et de « reconfigurer globalement l’équipement ».
Sur LinkedIn, Vincent Strubel, directeur de l’ANSSI, conseille de déconnecter tout ce qui peut l’être, « ou d’adopter a minima une politique de filtrage réseau très restrictive, en attendant d’en savoir plus ». Les détails manquent en effet sur l’attaque, comme le rappelle Vincent Strubel dans un commentaire sous sa publication : « Il y a plusieurs vulnérabilités qui sont des vecteurs possibles pour cette attaque, mais rien de réellement établi à ce stade ».
En plus des séries AK-SC et AK-SM de Danfoss, le CERT pointe désormais les contrôleurs Copeland xweb et Dixell xweb
Article original du 12 octobre : L’attaque a visé les meubles réfrigérés, les chambres froides et les centrales de froid. Selon BFMTV, les attaquants ont détourné la fonction de dégivrage automatique. Le cycle normal, qui prévoit environ deux heures de dégivrage par jour, aurait été remplacé par un dégivrage forcé et continu, avec une température fixée à 50 °C.
En conséquence, une quantité importante de nourriture a été perdue. L’heure de déclenchement a cependant joué un grand rôle. Dans une partie des magasins, ces modifications auraient commencé avant minuit, laissant les installations chauffer pendant plusieurs heures avant l’arrivée des premiers employés et provoquant la perte complète des stocks. Dans d’autres cas, plus tardifs, une partie des stocks aurait pu être sauvée.
Une centaine de coopératives U seraient concernées, ainsi que 300 magasins des enseignes Intermarché et Netto, selon BFMTV qui mentionne également des magasins Leclerc. Selon le parquet de Paris, cité par Le Monde, il y a également eu des « départs de feu ». Une enquête a été ouverte.
Le point commun de ces installations est la présence, au sein des équipements, d’un contrôleur de la marque Danfoss. Ils permettent, entre autres fonctions, une surveillance telle qu’imposée par l’Union européenne. Des normes strictes impliquant un horodatage des températures, des alarmes en cas de hausse anormale ou encore des actions de maintenance à distance, comme le rappelle Raphael Grably (BFMTV) sur X.
Le journaliste a obtenu la réaction du constructeur danois, qui affirme que les modèles visés relèvent de deux cas : soit des contrôleurs obsolètes, les AK-SM 800 et AK-SC 355, soit un contrôleur qui n’avait pas été mis à jour, l’AK-SM 800A.
Cette déclaration réoriente la responsabilité vers les magasins et les entreprises engagées dans la sous-traitance du matériel. L’exposition à internet suppose en effet une surveillance étroite du code employé. L’AK-SC 355 n’étant plus commercialisé, Danfoss recommande son remplacement par la gamme AK-SM 800. Quant à l’AK-SM 800A, l’actuel successeur, il reçoit régulièrement des mises à jour.
Or, ces contrôleurs AK-SM 800A ont fait l’objet de deux séries de failles publiques. D’abord une série de trois failles en août 2023 dans la version 3.3 du microgiciel (firmware). La plus grave permettait à un attaquant authentifié d’exécuter des commandes à distance. Ensuite, en 2025, trois nouvelles failles signalées par la société Claroty, corrigées dans les versions 4.2 et 4.3.1. La plus importante, CVE-2025-41450, permet d’obtenir à distance une session d’administrateur. Dans l’article dédié publié en août dernier, Claroty indiquait que 2 765 interfaces AK-SM 800A étaient alors accessibles depuis internet.
Le lien avec l’attaque de cette nuit n’est cependant pas établi. Une partie des appareils cités par Danfoss, les AK-SM 800 et AK-SC 355, n’entre pas dans le champ de l’étude de Claroty, consacrée au seul AK-SM 800A. Selon ZATAZ, des versions antérieures à la version 4 auraient été visées, versions qui cumulent donc les failles de 2023 et 2025. En outre, modifier une consigne ou un cycle de dégivrage serait une fonction d’administration « ordinaire » : un accès avec un identifiant valide suffit, sans exploiter de faille.
L’enquête ouverte est dirigée par la section anti-cybercriminalité du parquet de Paris et confiée à l’Office anti-cybercriminalité (OFAC). Elle devra déterminer comment l’attaque s’est produite et qui sont les responsables.
L’attaque soulève quoi qu’il en soit de nombreuses questions, notamment sur les processus de mise à jour des équipements, ou même sur la durée d’entretien logiciel pour ces équipements. Une telle attaque contre la chaine du froid à l’échelle d’un pays semble inédite et entraîne des conséquences très concrètes. Sur LinkedIn, Dominique Schelcher, PDG de Coopérative U, s’en indigne : « S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit. C’est inacceptable. »
Selon BFMTV, le magasin Leclerc de Wasselone aurait été obligé de jeter l’ensemble de ses produits surgelés et frais, pour une perte estimée à 220 000 euros, donnant une idée de l’ampleur des conséquences.
En ce qui concerne les cartes graphiques, 2026 aura été une des années les plus minables que nous aurons vécues, et probablement plus encore que pendant la crise des cryptomonnaies pendant le COVID. Car même si les prix étaient élevés, les deux géants ont quand même lancé des produits et une nouvell...
La Datatilsynet (l’équivalent de la CNIL en Norvège) vient d’infliger une amende de 8,6 millions d’euros (92 millions de couronnes norvégiennes) pour avoir « traité et partagé » des données personnelles venant de comptes utilisateurs de Grindr.
L’autorité norvégienne avait déjà sanctionné Grindr sur le sujet avec une amende de 5,8 millions d’euros qu’elle avait confirmée en octobre 2023.

Ici, elle sanctionne l’intermédiaire publicitaire racheté en 2022 par Microsoft pour la violation du traitement des données sans s’appuyer sur une base légale prévue par le RGPD, dont des données « à caractère personnel relevant d’une catégorie particulière concernant l’orientation sexuelle sans bénéficier d’une dérogation valable », comme elle l’explique dans sa décision [PDF].
Elle lui reproche aussi d’avoir partagé ces données avec d’autres clients. Xandr a argué qu’elle interdit, par contrat, à ses clients de lui partager ce genre de données. Ainsi, pour la filiale de Microsoft, c’est bien son client qui est le seul responsable. Mais « l’Autorité norvégienne de protection des données ne considère pas qu’il soit acceptable que les parties concernées se renvoient simplement la responsabilité les unes aux autres », explique-t-elle dans son communiqué.
Elle « considère comme une circonstance aggravante le fait que Xandr ait tiré des avantages financiers de ces infractions, dans la mesure où la collecte et le partage de données à caractère personnel auraient permis à Xandr de faciliter des transactions publicitaires et, partant, de réaliser des bénéfices », ajoute sa décision.
L’autorité norvégienne a estimé son amende sur le nombre d’utilisateurs norvégiens touchés.
« Nous nous réjouissons vivement de cette décision. Les entreprises spécialisées dans les technologies publicitaires en ligne, telles que Xandr, opèrent souvent en coulisses et sont rarement tenues de rendre des comptes sur leurs pratiques. Cela crée un précédent précieux pour des affaires similaires », a commenté Felix Mikolasch, l’un des avocats de l’association noyb qui avait participé aux plaintes concernant ce dossier déposées contre Grindr et plusieurs autres entreprises du numérique.