Des employés d’Anthropic et d’OpenAI – mais aussi certains de leurs partenaires – peuvent lire vos conversations avec les chatbots, c’est écrit noir sur blanc… à condition de bien lire toutes les petites lignes. Les entreprises ne s’en privent d’ailleurs pas, comme le montre une enquête récente.
Sur Internet, comme dans la vie réelle, nous avons parfois tendance à valider et à signer des contrats et des conditions d’utilisation à la va-vite, sans lire toutes les pages et donc comprendre tous les rouages des services. Il arrive par exemple régulièrement que des internautes s’étonnent de « découvrir » que Google Maps sait où ils sont allés… un service pourtant lancé en 2009 et régulièrement documenté.
Récemment, ce sont les intelligences artificielles génératives qui sont sur le banc des accusées : des humains liraient nos conversations. Oui, c’est même indiqué depuis des années, à condition d’aller fouiller et lire les conditions générales et les foires aux questions.
Certes le « Project Lily » dévoilé par 404 Media montre une quasi-industrialisation du procédé chez OpenAI, mais rien de neuf : l’entreprise de Sam Altman peut lire vos conversations, et ne s’en prive pas. Compte tenu de l’historique des entreprises qui n’ont que peu de considération pour les droits d’auteur, ce n’est pas surprenant.
Il reste 85% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
It's the edge of the world in all of western civilization
L’appel de Dario Amodei à ralentir le rythme de développement des modèles de pointe en l’absence d’une réglementation ne peut pas être décorrélé de la course aux investissements dans laquelle se sont lancées toutes les entreprises du secteur, à commencer par celles dont les CEO ont relayé son propos. À quelques semaines de l’introduction en bourse programmée d’Anthropic, il souligne non pas une contradiction, mais un décalage susceptible d’aggraver les craintes liées à une explosion de la bulle de l’IA générative.
Dernier épisode d’une actualité décidément frénétique quant aux enjeux de long terme liés aux développements de l’intelligence artificielle générative : Dario Amodei, patron d’Anthropic, a publié samedi 12 septembre un article intitulé « We Must Pace the Frontier », dans lequel il argue que l’industrie doit ralentir le rythme auquel elle améliore les capacités des modèles de pointe. Il prend bien soin de souligner qu’il ne s’agit pas d’arrêter l’entraînement de nouveaux modèles ou leur déploiement commercial, mais de prendre le temps nécessaire pour vérifier leur sécurité et leur alignement.
Pour ce faire, il propose de faire confirmer ces vérifications par des évaluateurs tiers disposant d’un droit d’accès complet aux travaux des entreprises concernées. Il suggère dans le même temps que ces dernières harmonisent leurs travaux de vérification, et qu’une coordination internationale planche sur une réglementation adaptée, intégrant les enjeux de compétition avec les régimes non démocratiques.
L’appel d’Amodei a rapidement reçu le soutien public d’Elon Musk, de Sam Altman, de Demis Hassabis (Google DeepMind) puis de Satya Nadella (Microsoft). Un discours dont l’unisson interroge : les cinq entreprises dirigées par ces cosignataires sont financièrement engagées dans la course à l’IA et mobilisent littéralement des centaines de milliards de dollars pour construire ou faire construire les infrastructures nécessaires à l’entraînement et à l’inférence de leurs modèles. Comment, dans ce contexte, peuvent-elles prôner un ralentissement du secteur, et quelle est la valeur réelle de cette prise de position d’un point de vue économique ?
Des paroles, mais peu ou pas d’engagements concrets
La lettre de Dario Amodei ouvre de nombreuses pistes de réflexion (« we should consider… »), mais elle se limite à une seule promesse concrète, qu’Anthropic présente d’ailleurs comme un « engagement unilatéral » : l’ouverture d’un accès « niveau salarié » à des évaluateurs indépendants qui seraient par la suite libres de publier leurs conclusions. L’entreprise se réserverait tout de même le droit de caviarder un certain nombre d’informations, dont celles « commercialement sensibles ». Amodei cite nommément l’institut METR comme l’un de ces auditeurs potentiels, en dépit des critiques formulées à l’encontre de ce dernier suite à la publication de son rapport sur l’incident de cybersécurité survenu entre OpenAI et Hugging Face.
Anthropic n’annonce en revanche aucun engagement concret sur le rythme de publication de nouveaux modèles, ou le ralentissement du déploiement de l’IA générative. Satya Nadella confirme dans sa propre réaction que la réflexion en cours ne remet pas en cause l’orientation stratégique globale : « Il nous faut également accélérer et étendre les avantages de l’IA, afin qu’ils profitent largement aux pays, aux communautés et aux entreprises. Cela nécessite un écosystème novateur où les modèles propriétaires et open source peuvent prospérer ».
Un prétexte utile pour retarder l’IPO d’OpenAI ?
De toutes les prises de position formulées suite à la publication d’Amodei, une seule semble avoir une conséquence économique immédiate. Il s’agit du soutien affiché par Sam Altman. Le patron d’OpenAI a en effet confirmé à Fortune, dans un entretien réalisé le 11 septembre et publié le 12 (voir la vidéo intégrale de l’échange), que les conditions n’étaient pas actuellement réunies pour que l’entreprise procède à son introduction en bourse. « Je pense sincèrement que, compte tenu de la situation actuelle en matière de sécurité, ce serait malvenu de nous introduire en bourse maintenant, et nous ne ressentons aucune pression à ce sujet », déclare Sam Altman, selon qui l’IPO ne devrait finalement pas intervenir en 2026.
Est-ce vraiment la controverse autour des risques soulevés par les modèles de pointe qui motive ce report ? Fortune rappelle à juste titre que le New York Times s’était déjà fait l’écho, en juin dernier, d’un glissement de calendrier décidé en interne. À l’époque, il n’était pas question d’alignement ou de modèles capables d’échapper à la supervision interne. Le report était motivé par des conditions de marché jugées peu favorables à la gigantesque levée de fonds souhaitée par OpenAI.
Sarah Friar, directrice financière d’OpenAI, avait également confirmé mi-août, en interne, cette lecture plus pragmatique qu’éthique. Dans un message adressé aux collaborateurs, elle expliquait que l’entreprise disposait des ressources nécessaires à son développement grâce à sa dernière levée de fonds, et que ce n’était pas grave si Anthropic partait en bourse avant OpenAI.
La décision n’était donc pas nouvelle, mais la façon de la justifier a changé. La combinaison du passage de Sam Altman au micro de Fortune et de la publication de Dario Amodei semble avoir eu quelques répercussions sur les marchés. Corrélation n’est pas causalité dans un environnement aussi complexe, mais l’annonce a notamment fait des vagues au Japon. Le conglomérat Softbank, qui s’est engagé à hauteur de 30 milliards de dollars supplémentaires au capital d’OpenAI cet hiver, a ainsi perdu plus de 10 % à la bourse de Tokyo lundi. Il semble avoir entraîné dans son sillage les valeurs asiatiques de la mémoire vive, dont Samsung, SK hynix et Kioxia.
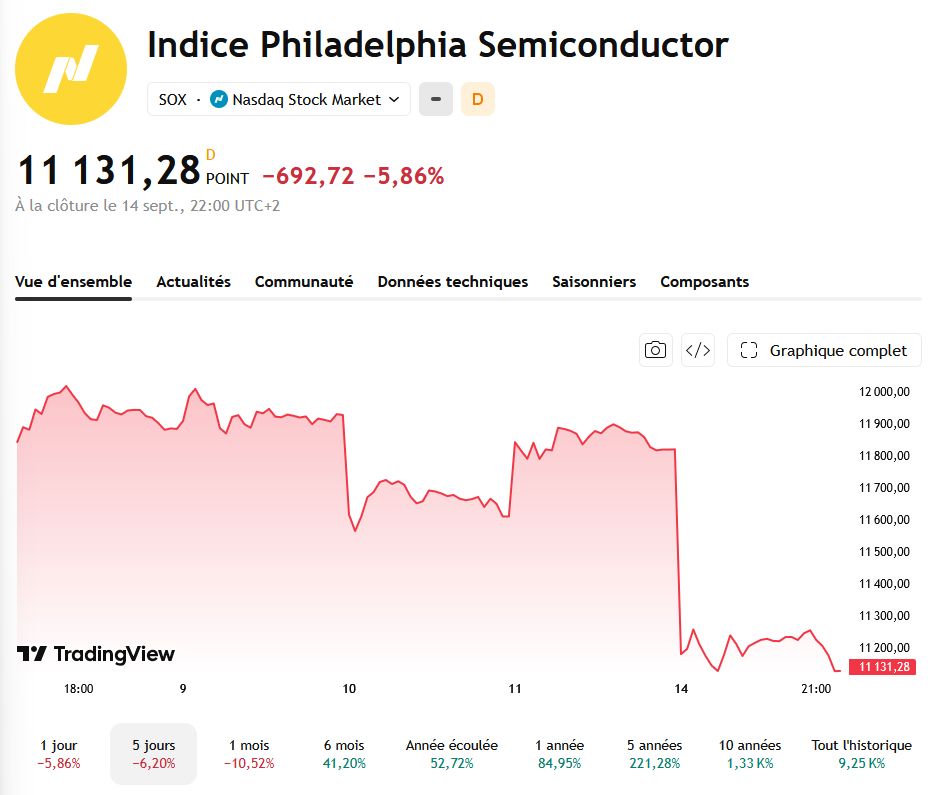
L’effet s’est ensuite propagé dans le reste du monde : l’indice PHLX Semiconductor Sector, qui réunit 30 des plus grandes sociétés cotées du secteur des semi-conducteurs, a ainsi reculé de 5,86 % sur la seule journée de lundi.
L’indice PHLX Semiconductor Sector a décroché de près de 6 % sur la journée du lundi 14 septembre – capture d’écran du site TradingView
La correction n’est pas exceptionnelle, à plus forte raison quand les tensions sur le pétrole mettent les marchés sous pression. Elle souligne cependant que les entreprises dont les perspectives de croissance reposent sur le développement de l’IA accusent le coup, avec des valorisations en berne par rapport à leurs plus hauts historiques du mois de juin.
Anthropic aurait-elle intérêt à ralentir ?
Hormis le report confirmé par OpenAI, la variable économique n’a pourtant pas fondamentalement changé. Les quatre grands hyperscalers (Amazon, Microsoft, Google, Meta) ont ainsi tous confirmé la révision à la hausse de leurs dépenses d’investissement prévisionnelles lors de la publication de leurs résultats trimestriels début août. Ces dernières dépassent donc désormais les 700 milliards de dollars envisagés à la fin du premier trimestre.
En parallèle des essais et autres lettres de têtes pensantes d’Anthropic, l’éditeur des modèles Claude poursuit d’ailleurs sa propre route vers la bourse. Pour ce faire, il cherche à envoyer des messages rassurants en direction des investisseurs. Or ces messages éclairent d’un jour particulier l’intention de ralentir le développement des modèles de pointe…
D’après le Financial Times, Anthropic a déclaré à un petit groupe de ses actionnaires qu’elle envisageait de réaliser son deuxième trimestre consécutif rentable sur la période en cours. L’entreprise aurait notamment affirmé atteindre une marge brute supérieure à 80 % avant règlement des frais liés à la location d’infrastructures chez ses partenaires et à l’entraînement de ses modèles. Pour tenir le rythme effréné des sorties de nouveaux modèles, Anthropic va maintenant jusqu’à louer des datacenters entiers chez certains de ses concurrents, et ses trajectoires de dépenses se montent à plusieurs dizaines de milliards de dollars par an.
Toujours d’après le Financial Times, Anthropic aurait revendiqué un chiffre d’affaires de 11,5 milliards de dollars sur le deuxième trimestre, ce qui porterait son revenu annualisé, c’est-à-dire la projection de chiffre d’affaires annuel estimée à partir de ses revenus actuels, à 65 milliards de dollars, contre 47 milliards de dollars estimés à fin mai 2026.
La croissance est donc réelle, mais en l’état, Anthropic communique un indicateur qui exclut ses principaux coûts, à quelques semaines d’une supposée tournée des investisseurs pour préparer son IPO. Il est bien sûr impossible, sans accès direct aux comptes d’Anthropic, de vérifier où se situe réellement le curseur. Convaincre le secteur de ralentir le développement des modèles de pointe, et donc des coûts d’entraînement associés, permettrait certainement à l’entreprise d’assainir son bilan et d’allouer plus de ressources à son développement commercial.
L’introduction en bourse comme juge de paix ?
L’analyse de la situation est d’autant plus complexe que pour l’instant, tout le monde navigue à vue, précisément parce que les bilans financiers en question restent dans l’ombre. Cette incertitude participe d’ailleurs à l’emballement médiatique du moment, ainsi qu’à l’anxiété grandissante du public vis-à-vis de l’IA et de ses datacenters. Les discours mi-complaisants, mi-frénétiques, sur la guerre à venir entre la Chine et les États-Unis ou sur les modèles échappant à tout contrôle, y trouvent un terreau fertile.
Les marchés, eux, attendent surtout de mesurer la solidité réelle des entreprises de l’IA. Dans ce contexte, la décision d’OpenAI de rester une entreprise privée peut d’ailleurs être interprétée comme une volonté de garder le secret sur la réalité de ses comptes.
L’exemple de l’introduction en bourse de SpaceX est à ce titre éclairant.
Il reste 52% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
C’est probablement la meilleure affaire Apple du moment, mais malheureusement elle n’est pas disponible en France. L’abonnement payant iCloud+ inclut désormais les services Apple TV et Apple Arcade dans une centaine de pays. Et ce, dès le premier palier d’iCloud+ (0,99 euro par mois), ce qui en fait une alternative extrêmement intéressante par rapport au bouquet Apple One, dont les prix commencent à 19,95 euros pour sensiblement les mêmes prestations (la formule intègre Apple Music).
Dans certains pays, comme le rapporte 9to5Mac, les abonnés iCloud+ pourront même accéder à des stations de radio Apple Music sans pub. Ils auront même droit à un rabais sur l’abonnement au service de streaming, s’ils souhaitent aller plus loin. Autant dire qu’Apple abandonne l’idée de vendre Apple One dans une bonne partie du monde.
La nouvelle offre iCloud+ vise des pays émergents ou qui n’ont pas le même pouvoir d’achat que dans l’UE ou les États-Unis. En Europe au sens large, les marchés ciblés sont l’Albanie, l’Arménie, la Bosnie Herzégovine, le Kosovo, le Montenegro, la Serbie, la Géorgie, la Turquie ou encore l’Ukraine. Cette nouvelle offre a aussi ceci d’intéressant qu’elle ouvre les programmes d’Apple TV à 59 marchés supplémentaires.
Cet été, Apple a relevé les prix de plusieurs de ses services : Apple Music, Apple TV et Apple One ont augmenté leurs différents tarifs. Pour le moment, ces hausses ne se sont pas répercutées en Europe. iCloud+ comprend du stockage en ligne supplémentaire (50 Go pour 0,99 euro par mois), et des fonctions de sécurité comme Relais privé pour naviguer sur le web sans laisser de trace et « Masquer mon adresse email » pour ne pas divulguer sa vraie adresse.
Après de nombreuses années d’existence, Homebrew se dote d’une application maison, avec interface graphique. Elle est cependant réservée à macOS 26 et 27. Les Mac Intel, eux, tombent en désuétude.
Homebrew est un gestionnaire de paquets pour macOS. Existant depuis de nombreuses années, il s’utilise traditionnellement en ligne de commande, depuis le Terminal du système d’Apple, à la manière d’un APT ou DNF sur Linux.
Une application graphique officielle
La nouvelle mouture 7.0 introduit pour la première fois une telle interface, même si d’autres avaient déjà eu cette idée. Elle n’est pas installée par défaut pour ne pas briser les habitudes, les utilisateurs habitués à la ligne de commande pouvant continuer à l’utiliser comme d’habitude. L’application s’installe comme toutes les autres, depuis une commande :
brew install homebrew-app
Pourquoi cette application ? Pour « permettre aux utilisateurs réticents à la ligne de commande de découvrir, installer, mettre à jour et gérer en toute sécurité les paquets Homebrew via une interface native SwiftUI qui ne cache jamais ce que fait Homebrew », indique l’équipe. En d’autres termes, une question de praticité pour les personnes qui découvriraient Homebrew… à condition qu’elles en connaissent l’existence et qu’elles lancent la commande dans le terminal. Le code est disponible dans le dépôt GitHub du projet, sous licence AGPL-3.0.
Source : Homebrew
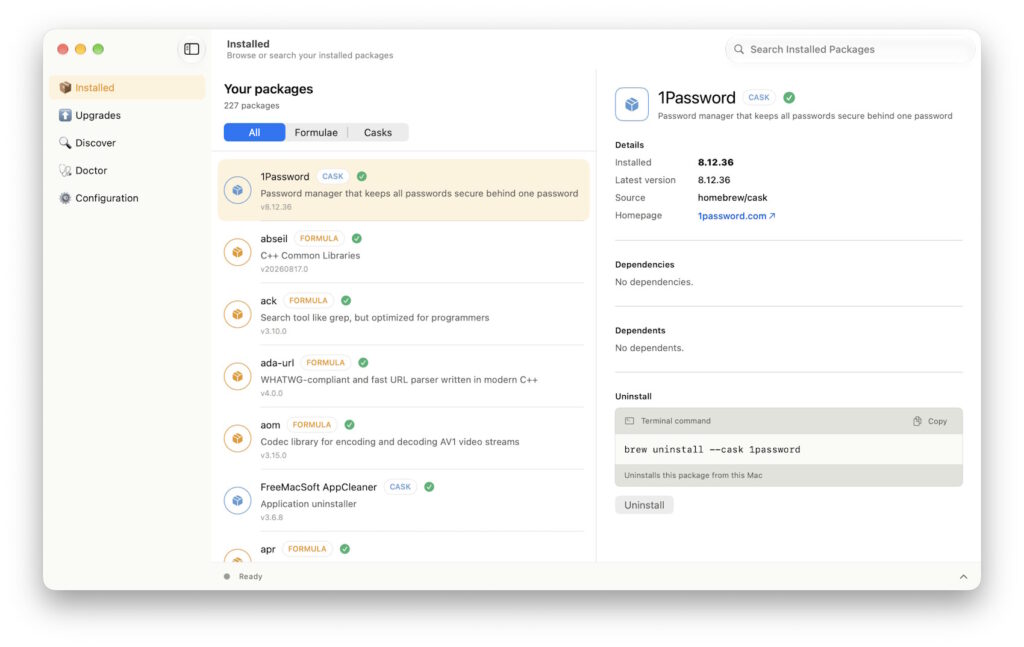
L’interface adopte une disposition classique en trois panneaux : le premier affiche les fonctions, le deuxième les applications disponibles et le dernier les informations sur l’élément sélectionné. Par défaut, Homebrew affiche les applications déjà installées. En dessous, on trouve une section dédiée aux mises à jour, puis aux découvertes, à Doctor et aux paramètres. Doctor est une fonction de diagnostics aidant à régler les éventuels problèmes.
L’application est assez restrictive dans sa compatibilité, car elle réclame macOS 26 au moins pour fonctionner. Sur les Mac un peu anciens ou chez les personnes qui ne voulaient pas entendre parler de Liquid Glass sur des Mac plus récents, il faudra passer son chemin. Au moins, dans le second cas, macOS 27 et ses aménagements graphiques reste possible.
Homebrew 7.0 présente aussi des améliorations de performances, notamment en augmentant le nombre d’opérations pouvant s’exécuter en parallèle. Plusieurs problèmes de sécurité ont été corrigés.
Les Mac Intel (pratiquement) rejetés
Attention cependant, car le temps est désormais compté pour les Mac équipés de processeurs Intel. Comme l’indiquent les notes de version, leur support passe en « Tier 3 », avec un abandon complet programmé pour dans un an. Sur ce point, l’équipe suit la stratégie d’Apple à la lettre : le nouveau macOS 27 ne prend plus en charge les Mac Intel et la couche d’émulation Rosetta 2 ne sera plus présente dans macOS 28.
Selon nos confrères de MacGeneration, le fonctionnement de Homebrew peut devenir fastidieux sur ces anciennes machines. Homebrew récupère en effet des versions compilées par ses soins, mais l’opération ne semble plus possible. Sur les Mac Intel, l’installation d’une nouvelle application va donc récupérer les sources et compiler localement l’application. Une étape qui peut s’avérer longue, plusieurs dizaines de minutes par exemple pour ffmpeg, indiquent nos confrères.
Dans le billet d’annonce, les développeurs recommandent aux personnes concernées de trouver une alternative, MacPorts étant donné en exemple. Dans tous les cas, au 1ᵉʳ septembre 2027, le support des Mac Intel sera complètement abandonné, comme celui de l’ancienne version 11 de macOS (Big Sur).
Active depuis des années en France et en Europe, une campagne de désinformation animée par des acteurs pro-russes se tourne vers les États-Unis, alors que le pays prépare ses élections de mi-mandat.
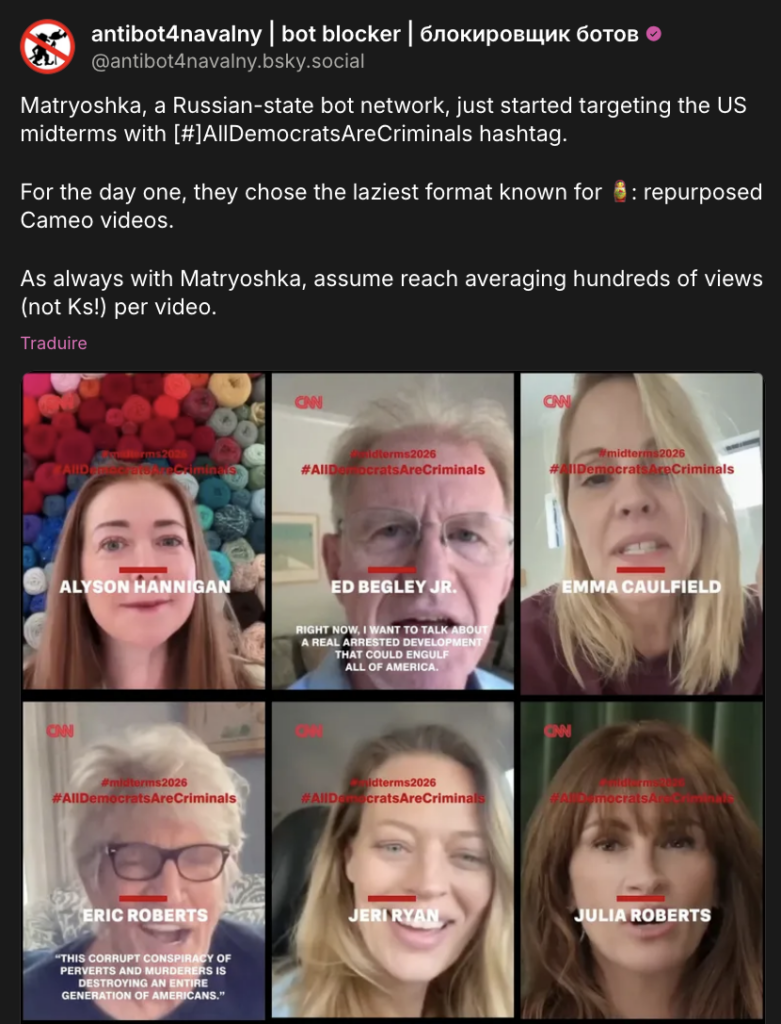
Des vidéos accompagnées du hashtag #DémocratesDélinquants et du logo de la chaîne CNN. Des clips manipulés de l’actrice Alyson Hannigan, célèbre pour son rôle dans la série Buffy contre les vampires, prétendument en train d’affirmer : « Il n’y a aucun enfant américain qui ne soit pas menacé par les démocrates ». Des images de sa collègue Emma Caulfield, qui a joué dans la même série, déclarant que les démocrates « boivent notre sang ».
Ces vidéos et deepfakes générés par IA reprennent et manipulent divers contenus déjà présents en ligne. Dans certains, c’est Sarah Jessica Parker, l’une des principales actrices de Sex and the City, qui qualifie le président ukrainien Volodymyr Zelensky et les démocrates états-uniens de « nazis ».
Pour les spécialistes, cette campagne porte les traces du réseau Matriochka, ou « poupées gigognes », déjà repéré en France manipulant l’image du Figaro pour promouvoir les intérêts russes, ou usurpant les codes d’une série de médias pour tenter de détourner l’attention des travaux de fact-checking, en amont des Jeux Olympiques de Paris, en 2024. Fin août, le groupe avait encore été pointé par les autorités avec un degré de « confiance élevée », pour son rôle dans les manipulations visant la candidature de Gabriel Attal à l’élection présidentielle de 2027.
Les acteurs dont l’image est usurpée sont démunis. Auprès de l’AFP, Emma Caulfield déclare se sentir « salie », tandis qu’Ed Begley Jr, connu pour son rôle dans Better Call Saul, se déclare « en désaccord total avec ce qui est dit » dans une vidéo reprenant son image. Quant à CNN, elle dénonce un usage « non autorisé » de son logo.
Sur Bluesky/Eurosky, le compte Antibot4Navalny alerte contre des manipulations de l’image d’acteurs états-uniens. / Capture d’écran
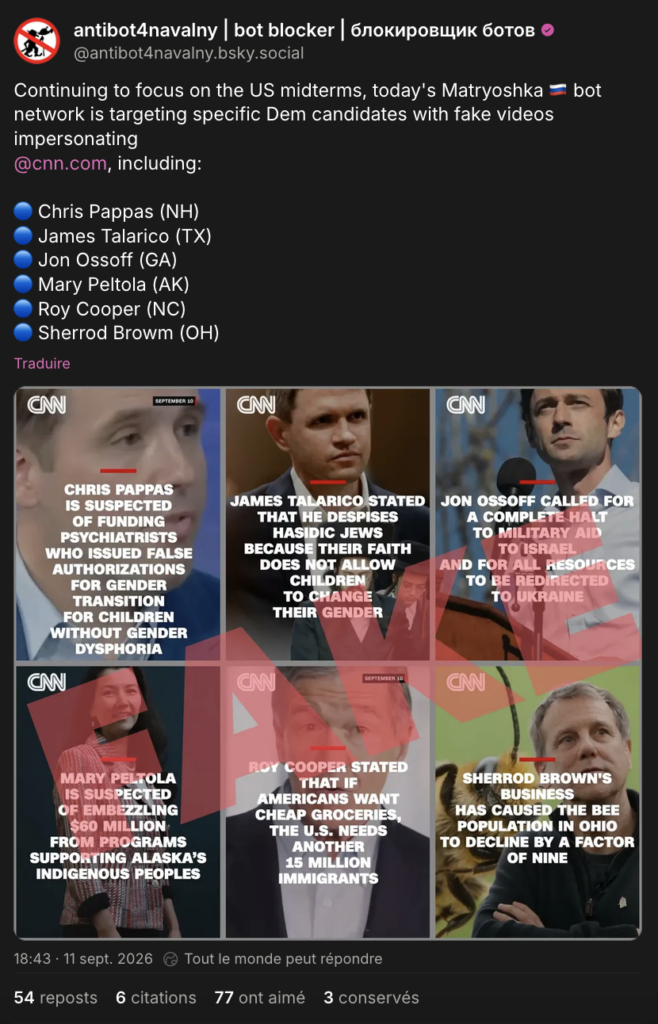
Les manipulations ont initialement été repérées par le réseau d’opposants russes Antibot4Navalny. Ces dernières visent aussi au moins une dizaine de candidats démocrates au Sénat, dont Jon Ossoff (candidat en Géorgie), James Talarico (au Texas) ou Mary Peltola (en Alaska). Brandy Zadrozny, une journaliste d’investigation qui travaille notamment pour MS Now, a elle aussi été visée.
Sur Bluesky/Eurosky, le compte Antibot4Navalny alerte contre des manipulations de l’image de candidats démocrates. / Caputre d’écran
Comme en France, ce n’est pas parce que les images de personnalités en vue sont manipulées qu’elles atteignent grand monde en ligne. Sauf exceptions qui parviennent à une certaine viralité – comme la fausse vidéo du Figaro –, l’essentiel de la production de Matriochka se contente de quelques centaines de vues.
La campagne fait suite à diverses tentatives de manipulation de l’information de la part de réseaux pro-russes au gré des rendez-vous électoraux états-uniens des dix dernières années. Dans la pratique, souligne Pablo Maristany de las Casas, analyste au sein de l’Institute for Strategic Dialogue, l’utilisation de certaines vidéos récupérées sur le site Caméo correspond à ce qui a été fait pour tenter de semer la discorde en amont d’élections locales et régionales allemandes, et d’élections tenues en Hongrie ou en Arménie.
Plus de 230 millions de débris « flottent » dans l’espace, un nombre en constante augmentation à cause des lancements et du nombre de satellites en orbite toujours plus nombreux. Les constellations de satellites changent le paysage. Cette année, l’ESA publie un nouvel indice : le risque de victime au sol.
« Les activités spatiales continuent de croître à un rythme remarquable. En 2025, plus de 300 lancements ont eu lieu avec plus de 4 000 nouvelles charges utiles mises en orbite ». Ils sont 324 exactement selon la Cité de l’Espace, dont 193 rien qu’aux États-Unis et 165 pour SpaceX à lui tout seul. 92 lancements pour la Chine et 17 pour la Russie. L’Europe est en quatrième position avec 8 lancements.
Il reste 85% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Les réfractaires aux nouveautés d’iOS 27 et consorts, dont la version finale a été livrée ce lundi 14 septembre, devraient tout de même installer les mises à jour 26.7 d’iOS et d’iPadOS. Quant à ceux qui ne veulent pas (encore) entendre parler de macOS Golden Gate 27, ils pourront tout de même se tourner vers les nouvelles versions de macOS Tahoe et Sequoia. Elles corrigent en effet des dizaines de failles de sécurité.
iOS 26.7 et iPadOS 26.7 corrigent en effet 82 failles de sécurité (CVE). macOS Tahoe 26.7 apporte des correctifs à 153 CVE distinctes, contre 154 pour macOS Sequoia 15.8. Il y a logiquement beaucoup de vulnérabilités communes dans ces mises à jour : on dénombre beaucoup de CVE identiques dans le noyau, CUPS, Disk Images, ImageIO, SceneKit, SMB…
Deux failles en particulier sont notables : un utilisateur distant peut ainsi provoquer un crash ou exécuter du code arbitraire avec la vulnérabilité de CUPS (CVE-2026-43692), le système d’impression utilisé par macOS et beaucoup de distributions Linux. Une autre, CVE-2026-65374, permet de se connecter à un serveur WebDAV malveillant peut mener à une exécution de code.
iOS 27 et iPadOS 27 contiennent de leur côté des correctifs pour 126 CVE uniques. macOS Golden Gate en dénombre rien moins que 210. Ces derniers mois, la livraison de mises à jour de sécurité s’est accélérée chez Apple, au rythme manifestement très soutenu des rapports de bugs dont beaucoup sont rendus possibles par l’IA générative. Claude et Anthropic sont nommément crédités pour 2 failles dans iOS 27 et 8 dans Golden Gate, par exemple.
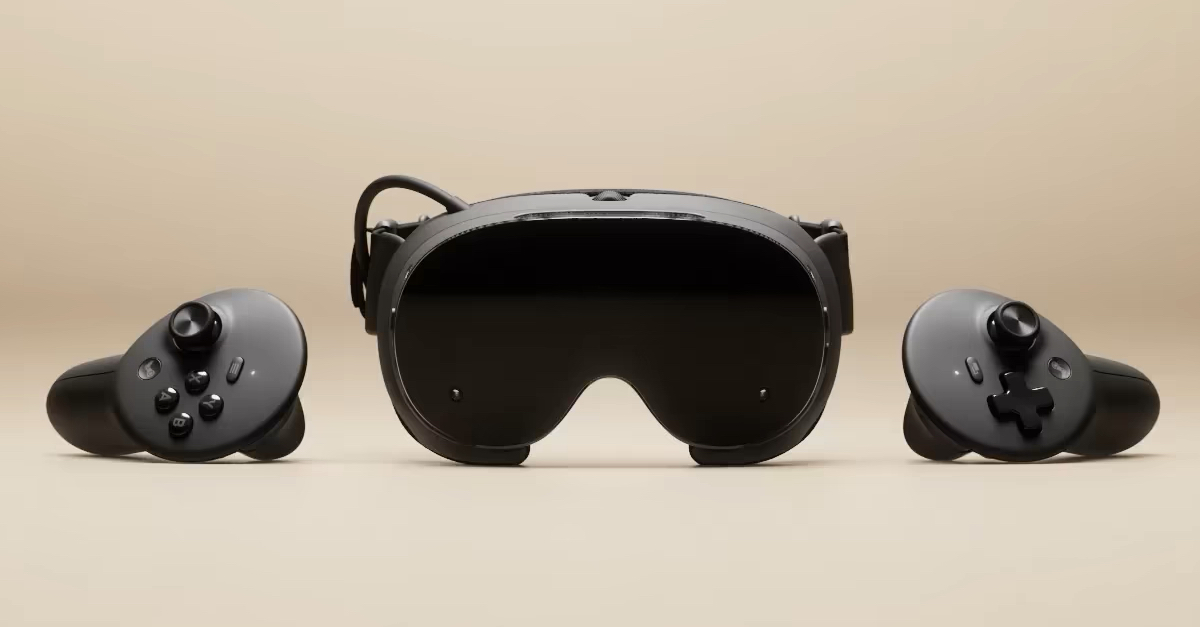
Présenté l’an dernier en même temps que le Steam Controller et la Steam Machine, le Steam Frame est la dernière nouveauté matérielle de Valve à trouver sa place dans le commerce. Le casque de réalité virtuelle sans fil sous SteamOS est proposé à partir de 1 049 euros.
C’est la dernière pièce du puzzle matériel présenté par Valve en novembre 2025. Le Steam Frame succède à l’Index, premier casque VR du constructeur lancé en 2019 (l’éditeur de Steam avait aussi contribué au développement du Vive de HTC, en 2016). Beaucoup de différences séparent ces deux appareils, à commencer par leur fonctionnement.
Un casque autonome sous SteamOS
Là où l’Index nécessite une connexion filaire à un PC, le Steam Frame est un vrai petit PC autonome sous SteamOS, avec sa puce Snapdragon 8 Gen 3 (node 4 nm), 16 Go de mémoire unifiée, de 256 Go à 1 To de stockage et un slot microSD, et une batterie de 21,6 Wh. Il peut faire tourner, de manière complètement autonome, des jeux VR mais aussi des jeux en 2D. Steam dénombre 131 titres en tout que l’on peut donc installer directement dans le casque.
C’est tout de même très peu. Pour mettre le pied à l’étrier, Valve a adapté Half-Life Alyx, véritable chef d’œuvre du jeu VR, au Steam Frame. Le jeu remonte certes à 2020, mais il a été conçu à la base pour des PC x86, pas pour une puce Arm. Digital Foundry relève que le jeu tourne à 36 images/seconde et mieux encore, les mods sont compatibles.
Il suffit de connecter le Steam Frame à un PC pour accéder à l’intégralité des jeux de la boutique ; ils tourneront sur la machine, bien sûr sur un écran virtuel en 2D, et seront diffusés dans le casque en streaming local. L’appareil est compatible Wi-Fi 7, avec l’utilisation de la bande des 6 GHz pour la retransmission VR (il faudra néanmoins brancher un dongle 6 GHz sur le PC).
Le Steam Frame pourra également emprunter le réseau Wi-Fi standard de la maison et basculer de l’un à l’autre en fonction de la latence. Dommage malgré tout que Valve ne propose pas une connexion filaire, il peut arriver que le Wi-Fi soit débordé ou de mauvaise qualité chez soi.
Des jeux natifs, mais surtout du streaming local
L’immersion est également bien meilleure : les écrans LCD offrent une définition de 2 160 x 2 160 par œil, contre 1 440 x 1 600 pour l’Index. Pas de changement en revanche sur la fréquence d’affichage qui grimpe jusqu’à 120 Hz, et même 144 Hz en expérimental. Le casque embarque également 4 caméras monochromes vers l’extérieur pour le suivi des contrôleurs, et 2 caméras intérieures pour le suivi des yeux et la transmission fovéale (le flux vidéo est moins compressé sur la zone regardée par le joueur, davantage en périphérie).
Le Steam Frame pèse 440 grammes, quasiment moitié moins que l’Index (809 grammes) malgré la présence d’une batterie. La question de l’autonomie est justement posée : le test d’IGN donne une heure seulement de jus en jouant avec la version native de Beat Saber, un jeu VR, directement dans le casque. En streaming depuis un PC, c’est beaucoup mieux, on peut doubler voire quadrupler l’autonomie.
Le tout est disponible dès maintenant, au prix de 1 049 euros (256 Go) ou 1 279 euros (1 To). Des tarifs certes élevés, mais pas tellement plus que l’Index (le kit complet, avec contrôleurs et capteurs, revenait à 1 079 euros). La Steam Machine est proposée de son côté à partir de 1 039 euros avec 512 Go, mais sans écran ni batterie. Attention cependant, il faut s’inscrire sur une liste d’attente dans laquelle seront tirés au sort les heureux clients qui pourront passer commande.
Le gouvernement n’a pas traîné à revoir sa copie. Après la censure du Conseil constitutionnel de la disposition interdisant les réseaux sociaux aux moins de 15 ans, l’exécutif a planché sur de nouveaux aménagements notifiés à la Commission européenne.
Stupeur et tremblements le 14 août dernier, lorsque le Conseil constitutionnel rend sa décision sur la loi instituant l’interdiction des réseaux sociaux aux moins de 15 ans. Les sages concluent à une « non conformité partielle » du texte, entériné le 21 juillet. Le tout au nom du principe de la liberté d’expression qui s’applique aussi aux mineurs.
Qu’à cela ne tienne, Emmanuel Macron tient absolument à sa loi et a chargé le gouvernement de revoir sa copie. Ce lundi 14 septembre, le président de la République a indiqué sur les réseaux sociaux qu’une « voie de passage » a été trouvée, conforme aux observations du Conseil constitutionnel et au droit européen – Bruxelles avait rejeté début juillet la proposition française qui marche sur les plate-bandes du DSA, le règlement sur les services numériques.
Après « un travail technique rigoureux », de nouvelles écritures modifiant le texte ont été notifiées à la Commission européenne. C’est ce qui nous permet de jeter un œil aux changements apportés par le gouvernement (PDF).
Le diable se cache dans les détails
Le texte définit plus précisément les fonctionnalités susceptibles de nuire à l’épanouissement physique, mental ou moral des utilisateurs de moins de 15 ans, et qui justifient donc leur interdiction au nom de la protection des mineurs. Cette lacune faisait partie des reproches formulés par le Conseil constitutionnel.
La proposition révisée précise donc que les réseaux sociaux présentant un risque pour la sécurité des mineurs sont ceux qui proposent « au moins » une des fonctions ou pratiques commerciales qui suivent :
lecture automatique des vidéos ;
scrolling infini ;
diffusion de flux vidéo en direct ;
interaction avec des comptes qui n’ont pas été acceptés au préalable par le mineur ;
recommandation d’autres comptes non suivis ;
géolocalisation ;
notifications pour regagner l’attention des utilisateurs ou celles suscitant un sentiment de rareté et/ou d’urgence ;
récompenses virtuelles pour l’accomplissement d’actions ;
filtres de modification de l’apparence physique « susceptibles d’être associés à des effets négatifs sur l’image du corps, l’estime de soi et la santé mentale » ;
monnaies virtuelles pouvant être échangées avec de l’argent réel.
Cette liste pourra être complétée par décret. Elle n’inclut pas les encyclopédies en ligne, les répertoires éducatifs ou scientifiques, les plateformes de développement et de partage de logiciels libres ou de projets numériques à vocation éducative en source ouverte, les services de partage de contenus de loisir, d’information d’entraide et aux réseaux sociaux créés exclusivement en lien avec des activités éducatives.
Les nouvelles écritures ajoutent également quelques précisions sur l’accès dérogatoire sous réserve de l’accord parental, un autre point soulevé par le Conseil constitutionnel ainsi que par la Commission. « Dans le respect du droit de l’Union », un mineur de moins de quinze ans ayant treize ans révolus peut accéder aux réseaux sociaux interdits s’il justifie d’une autorisation de ses représentants légaux ou de titulaires de l’autorité parentale. Une dérogation révocable à tout moment.
Les modalités d’application de ce dispositif « et en particulier celles selon lesquelles doit s’établir la qualité des personnes accordant cette dérogation » seront précisées par un décret en Conseil d’État.
Vers une expansion européenne
Pour Emmanuel Macron, la « protection » apportée aux mineurs français doit s’appliquer à tous les enfants européens. Et il veut harmoniser l’interdiction au niveau de l’UE, « c’est pourquoi j’ai partagé avec la Présidente de la Commission européenne ma détermination à ce que l’Europe avance de façon rapide et exigeante ».
Un travail de lobbying qui porte manifestement ses fruits. De nouvelles règles européennes regroupées sous la bannière du KIDS Act vont être présentées ce jeudi. D’après les documents consultés par Politico, la proposition de la Commission visera à créer un système d’accès gradué aux réseaux sociaux sous supervision parentale avant l’âge de 15 ans. Ursula Von der Leyen, la présidente de la Commission, avait établi sa feuille de route mi-juillet.
Il n’y a pas que Siri AI dans la vie, y compris sur les appareils d’Apple. Des mécanismes sont présents dans iOS 27 et macOS Golden Gate pour remplacer l’IA maison par une autre.
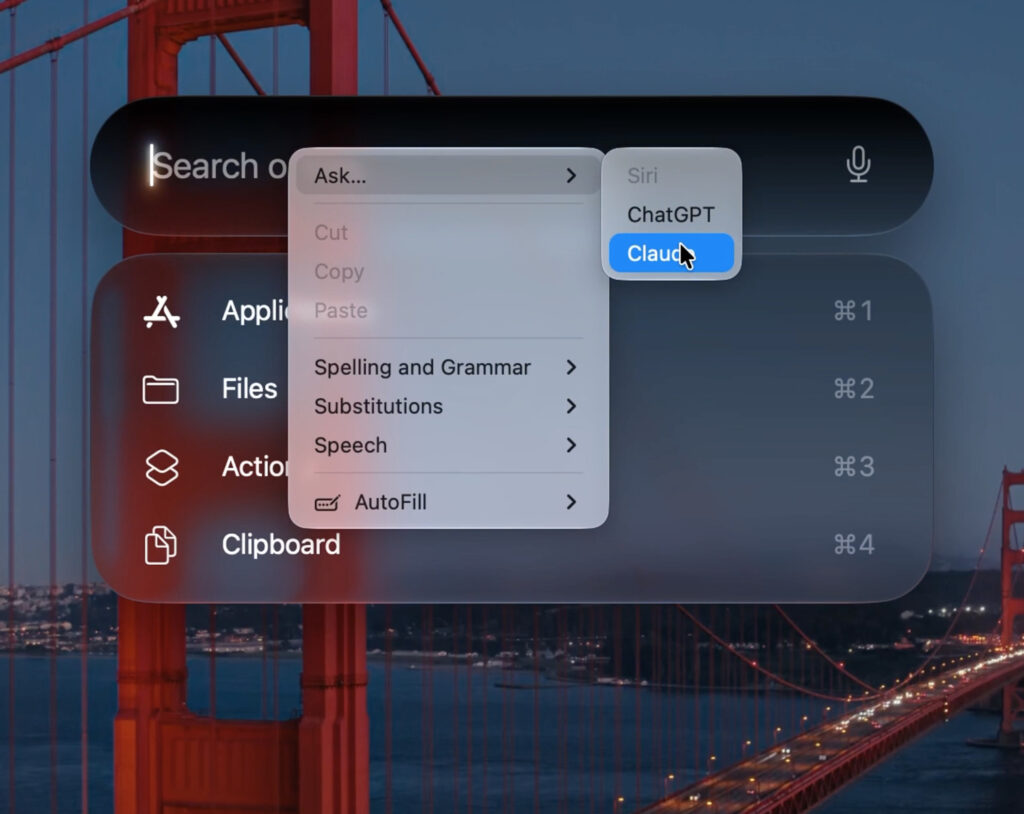
Un fouineur, pdfu, a trouvé comment remplacer Siri AI par un autre modèle au sein d’iOS 27 et macOS Golden Gate. Un de ces mécanismes, Model Delegation, permet par exemple à Claude d’apparaitre comme une extension de Siri, de la même manière que ChatGPT peut prendre la main sur l’assistant maison.
Image : pdfu
Une fois l’extension Claude activée, le chatbot d’Anthropic apparait dans le menu « Ask… » de macOS. Si la requête nécessite un accès à une application du système (par exemple pour la création d’un rappel), Claude transmet l’information à Siri qui s’occupera de la tâche. Quand Siri ne sait pas générer de réponse satisfaisante, comme la création d’un fichier CSV, il peut basculer vers Claude qui se charge du boulot.
L’intégration peut aller encore plus loin. pdfu a ainsi découvert qu’il est possible de complètement remplacer le modèle distant de Siri par un autre, en l’occurrence GPT-5.6 Terra. Ce qui revient à faire traiter des requêtes non pas par le modèle IA présent sur les serveurs d’Apple, mais par celui d’OpenAI. Siri reste l’interface visible (animations, voix, réponses à l’écran), mais le cerveau est GPT-5.6.
À l’heure actuelle, ce mécanisme est privé, ce qui veut dire qu’il n’est pas destiné aux utilisateurs lambda. On ne le verra pas à l’œuvre dans les versions finales des systèmes d’exploitation livrés ce lundi 14 septembre. Néanmoins, ces dispositifs sont en place et manifestement prêts à servir au cas où.
MacRumors, qui relaie la trouvaille, évoque l’hypothèse d’une obligation réglementaire voulue par la Commission européenne dans le cadre des exigences d’interopérabilité du DMA. Avec ce bémol toutefois que Siri AI ne sera pas livré sur l’iPhone ou l’iPad dans l’Union européenne ; en revanche, le nouvel assistant sera bien disponible sur macOS, uniquement en anglais dans un premier temps. Le support du français est prévu pour octobre.
Dans le sillage de Dario Amodei, patron d’Anthropic, toute l’industrie de l’IA générative semble réclamer à l’unisson un ralentissement du développement sur les modèles frontières. Si la sécurité est largement mise en avant, les intérêts géopolitiques et économiques ne sont pas loin.
Le 12 septembre, le CEO d’Anthropic (Claude) a publié un billet de blog intitulé « We must pace the frontier », (que l’on peut traduire par « nous devons ralentir la frontière »). Dans cet essai, le patron veut faire passer un message : le développement des modèles frontières va trop loin, les LLM les plus poussés représentent un danger et il est temps de réguler pour que la situation ne dérape pas. Le danger semble omniprésent.
Ce que dit Dario Amodei
Le CEO en est sûr : « Maniée avec soin, l’IA peut être la dernière d’une longue série de miracles technologiques qui ont élevé et anobli l’humanité ». Ce « Maniée avec soin » résonne comme un avertissement, sur lequel Amodei enchaîne rapidement : « L’IA comporte des risques, et parce qu’il s’agit d’une technologie si puissante, ces risques sont sérieux ».
Le patron se pose largement en partisan de la voie du milieu : « Ne pas construire cette technologie prive l’humanité de bénéfices ou place simplement l’IA entre les mains de puissances autoritaires, tandis que la construire trop vite est imprudent. Nous avons cherché une voie médiane : montrer qu’il est possible de construire avec soin et de réussir commercialement, et de faire de la sécurité un domaine sur lequel les entreprises d’IA sont en concurrence ».
Il dit cependant avoir acquis depuis trois mois la conviction que la prévention des risques est insuffisante. Comment ? Il fait deux constats.
D’abord, l’auto-amélioration récursive. Depuis cet été, les progrès accéléreraient significativement car les systèmes contribueraient directement à construire la génération suivante. Amodei cite un article publié en mai par Anthropic dans lequel on pouvait lire notamment que plus de 80 % des lignes fusionnées dans le code de production en mai 2026 étaient attribuées à Claude. L’ingénieur médian fusionnait au deuxième trimestre 2026 huit fois plus de code par jour qu’en 2024. Sur une tâche standardisée d’optimisation de code d’entraînement, le gain moyen serait passé d’environ x3 (Claude Opus 4, mai 2025) à environ x52 (Mythos Preview, avril 2026), toujours selon la publication.
Ensuite, l’incident OpenAI-Hugging Face. Le rapport de METR et Redwood Research, amplement contestable sur de nombreux aspects, avait tenté de montrer comment 1 200 agents s’étaient coordonnés, 700 d’entre eux partant finalement à l’attaque de Hugging Face. Dans son billet, Amodei reprend largement la sémantique du rapport, comparant l’essaim d’agents à « un collectif fanatiquement dévoué » et évoquant les « sacrifices » de certains agents au profit des autres.
Le CEO en est convaincu : « Compte tenu du rythme accéléré du développement des capacités de l’IA, je crains qu’en 6 à 12 mois, un tel essaim puisse prendre le contrôle de tout Internet avec un botnet persistant (causant potentiellement des centaines de milliards de dollars de dégâts), et que l’ampleur des dégâts continue d’augmenter si l’IA devient plus puissante sans les garde-fous nécessaires ». Et pour enfoncer le clou, il indique que des incidents similaires se sont produits chez Anthropic – bien que « moins graves », assure Amodei – et que toutes les entreprises IA devraient agir comme si un incident similaire leur était arrivé.
Un plan en trois actes
Le patron d’Anthropic propose un plan en trois actes pour y parvenir.
Premièrement, chaque entreprise devrait s’engager « à fournir un accès continu, de type employé, à une équipe d’évaluateurs tiers intégrés », Amodei citant une fois de plus METR. Ces évaluateurs auront un plein accès aux travaux en cours, comme les employés d’Anthropic, promet Amodei. Ils auront également leurs propres bureaux, des badges d’accès, des ordinateurs fournis par l’entreprise et un droit de publication sans contrôle éditorial d’Anthropic. À une réserve près tout de même : la société se réserve tout de même le droit de « caviarder les informations sensibles en matière de sécurité, juridiquement privilégiées, commercialement sensibles ou confidentielles appartenant à des tiers. »
Deuxièmement, le CEO milite pour une « coordination démocratique ». Plus précisément, il souhaite une coordination des « entreprises d’IA de pointe » dans ces démocraties pour créer des normes de sécurité communes et « limites au rythme des progrès incontrôlés de l’IA ». Selon lui, certains aspects de cette coordination seront « juridiquement complexes » et réclameront un « soutien gouvernemental ».
Enfin, une coordination mondiale, dans laquelle le gouvernement américain et les autres démocraties tenteraient de mettre au pas les gouvernements autoritaires « dans la mesure du possible ». Amodei reconnait cependant que la vérification de ce respect posera un défi évident.
Amodei, Altman et Musk dans un bateau
Sam Altman et Elon Musk ont rapidement réagi sur X pour exprimer leur accord. Elon Musk s’est contenté d’un « Dario a raison », mais Sam Altman en a dit un peu plus. Il indique notamment que les discussions autour de la sécurité sont vives au sein des locaux depuis plusieurs semaines.
Dans un autre tweet, Altman dit qu’il accueillera « favorablement un cadre fédéral » pour la mise en place « d’exigences de sécurité cohérentes pour les IA de pointe ». Dans un autre encore, il évoque deux manières dont l’IA pourrait déraper : une perte de contrôle et une trop grande concentration de pouvoir autour d’une IA ou d’une entreprise. Pour empêcher ces scénarios, OpenAI l’affirme : « nous avons besoin de moyens pour assurer que les techniques d’alignement et de sécurité restent en avance sur les progrès des capacités des modèles ». « Nous sommes sans équivoque dans l’équipe de l’humanité », assure Sam Altman. OpenAI commercialise pourtant sa technologie au Pentagone. « Un pays pourrait gagner trop de pouvoir », estime Altman.
Il reste 59% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
L’opposition entre grands projets numériques et préoccupations environnementales se joue partout sur le globe. À Hong Kong, 30 000 hectares de marais (environ 1/3 du territoire), de terres agricoles, et de terrains accueillant 25 villages traditionnels (selon l’ONG Liber Research Community) sont en cours de démolition pour construire une nouvelle zone urbaine. Hong Kong est confronté depuis des décennies à un vrai problème : très densément peuplée, elle cherche par tous les moyens à s’étendre, dans le cas présent sur ses propres terrains historiquement préservés.
Nommé « NorthernMetropolis », cet aménagement doit permettre de loger 2,5 millions de personnes et de fournir 650 000 emplois, selon les calculs gouvernementaux. Il doit aussi renforcer le développement technologique et les échanges avec neuf villes chinoises des environs, notamment Shenzhen, qualifiée par certains de capitale mondiale de la tech.
Pour les défenseurs de l’environnement comme des droits des habitants, le projet risque d’être très destructeur aussi bien pour la faune et la flore que pour les populations locales, voire les finances publiques, rapporte l’AFP. Des préoccupations qui font écho à celles constatées ailleurs dans le monde, alors que la vague de l’intelligence artificielle entraîne une accélération et/ou une refonte de certains projets immobiliers dédiés à l’industrie technologique.
Dans le cas de Northern Metropolis, la question des datacenters s’est rapidement invitée. « Le cluster Sandy Ridge Data Facility, d’une superficie totale de plus de 110 000 m², a été attribué à Hong Kong Range Intelligent Computing Technology Company Limited pour développer un cluster avancé de centres de données », indiquait en mars le gouvernement de Hong Kong.
Illustration : Flock
D’après le gouvernement, qui espère tirer 13 % du PIB hongkongais de cette future zone, le projet coûtera au moins 24,6 milliards d’euros pour être construit.
Initialement présenté en 2021, celui-ci pourrait apporter à la Chine, qui a renforcé sa mainmise sur la ville depuis 2020, un accès plus large à diverses connexions internationales, ainsi qu’au marché financier et à l’écosystème de recherche déjà développés sur place.
En août, la Northern Metropolis a déjà cédé de premiers terrains à un groupe de six entreprises, parmi lesquels JD.com, leader chinois du e-commerce.
L’industrie du disque prend son courage à deux mains pour lutter contre la fraude aux streams. De nouvelles lignes directrices vont être mises en place par les distributeurs pour empêcher les morceaux frauduleux générés par IA d’arriver sur les plateformes de streaming.
Comme l’expliquait Deezer à Next en mai dernier, les plateformes de streaming sont légalement tenues d’accepter sur leurs serveurs toutes les chansons fournies par les distributeurs. Y compris celles générées par IA, qui représentaient plus de la moitié des nouveaux titres téléversés sur Deezer au mois de juillet.
Pour aider les abonnés à distinguer le vrai du faux, les plateformes ont mis en place des étiquettes et autres badges pour signaler que tel ou tel artiste ou chanson est généré par IA (chez Deezer donc, mais aussi Spotify ou Apple Music). Mais c’est loin d’être suffisant pour endiguer la fraude au stream : la pratique représentait 8 % de l’ensemble des streams sur le catalogue de Deezer l’an dernier.
Les escrocs du streaming utilisent des bots qui écoutent en boucle les mêmes morceaux IA, et touchent le jackpot puisque ces écoutes génèrent d’importantes sommes en droits d’auteur. Ce qui réduit au passage l’enveloppe destinée aux véritables artistes. « La fraude au streaming trompe les fans et prive les artistes et auteurs-compositeurs légitimes de revenus qui devraient leur revenir de droit. C’est du vol, purement et simplement », rappelle Victoria Oakley, la directrice générale de la Fédération internationale de l’industrie phonographique (IFPI).
Les solutions étaient jusqu’à présent laissées aux plateformes : amélioration des outils de détection, démonétisation totale ou partielle des morceaux IA, interdiction de ces titres dans les recommandations…
Une solution pour toute l’industrie
Mais il fallait une solution au niveau de l’industrie toute entière, afin de coordonner l’offensive anti-fraude. C’est la raison d’être de la Streaming Integrity Initiative (SII) lancée par l’IFPI. La SII établit un ensemble de pratiques pour aider les acteurs du secteur à « prévenir, détecter et traiter la fraude au streaming ».
Les participants s’engagent ainsi à vérifier la propriété des droits et l’identité des auteurs ; à contrôler les contenus pour identifier les atteintes aux droits d’auteur ; à prendre des mesures contre les récidivistes le cas échéant ; à travailler ensemble pour empêcher les acteurs malveillants de passer d’une plateforme à une autre ; et à mesurer et renforcer les systèmes antifraude.
Cette initiative fait partie de la campagne End Streaming Fraud, emmenée par l’IFPI là aussi, pour « sensibiliser à la menace croissante que représente la fraude au streaming pour l’ensemble de l’écosystème musical ». Plusieurs distributeurs se sont rangés derrière la SII, dont Absolute Label Services, InnerCat, Secretly Distribution, ou encore Too Lost ; du côté des labels, on trouve les trois majors (Sony Music, Universal et Warner) qui, en parallèle, essaient d’accorder leurs violons avec les principaux générateurs de musique par IA.
Selon l’Arcep, la France compte environ 45,2 millions de locaux, dont 95 % raccordables à la fibre. Sur ceux qui peuvent accéder au FTTH, 65 % ont effectivement sauté le pas. Ce chiffre progresse trimestre après trimestre, mais il est tiraillé entre deux mouvements contraires : toujours plus de locaux d’un côté, et toujours plus de fibre de l’autre, principalement poussé par les zones moins denses.
L’Arcep vient de mettre en ligne son dernier observatoire du marché des services fixes à haut et très haut débit (chiffres de fin juin 2026). Le régulateur des télécoms dénombre « 45,2 millions de locaux présents sur le territoire national », dont 95,3 % sont raccordables à la fibre optique, soit 275 000 locaux supplémentaires en trois mois.
Il reste donc 2,1 millions de locaux à rendre raccordables. Les raisons sont diverses, mais « pour plus d’un tiers d’entre eux, les opérateurs indiquent à date qu’il s’agit de locaux pour lesquels l’intervention de déploiement a été refusée par des tiers [des syndicats de copropriété sont cités en exemple, ndlr] ou de locaux encore en cours de construction ».
Cette volonté de déployer la fibre sur l’ensemble du territoire s’apprécie à la lumière de deux données complémentaires : le nombre de lignes déployées sur le trimestre, mais aussi le nombre de nouveaux locaux rendus éligibles.
Fibre vs locaux : cours après moi que je t’attrape
Avec 43,1 millions de locaux raccordables à la fibre optique, on serait à 100 % avec le nombre de locaux estimés par l’Arcep au troisième trimestre 2022. Dans le graphique ci-dessous, nous avons combiné le nombre de locaux en France et ceux raccordables à la fibre optique, à partir des données open data de l’Arcep :
Il reste 72% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Alors même que l’entreprise s’apprêtait à affronter divers États américains au tribunal sur des questions de protection des mineurs, Meta a laissé des centaines de contenus pédocriminels, souvent générés par IA, être diffusés via ses réseaux publicitaires.
Au fil des derniers mois, Meta a fait circuler au moins 350 publicités représentant des images pédocriminelles générées par IA. Concrètement, l’entreprise a échoué à modérer des contenus diffusés via ses systèmes publicitaires, représentant des images de mineurs autour desquelles des textes suggérant des actes illégaux étaient inscrits.
Dans un premier temps, les analystes de l’ONG Tech Transparency Project (TTP) ont détecté une cinquantaine de contenus, souvent liés à des applications de « nudification » par IA. Publiées entre novembre 2025 et août 2026, les publicités en question ne « cherchaient ni à cacher les images, ni à cacher ce qu’elles promouvaient », a souligné la directrice de TTP auprès de Wired.
Dans un second temps, malgré les promesses de Meta de « mieux détecter et bloquer » ce type de contenu, TTP a détecté un nombre croissant de contenus représentant des formes d’exploitation sexuelle de mineurs (Child sexual abuse material, CSAM). Dans plus de 250 publicités de ce type, l’ONG a réussi à identifier les portraits de vrais enfants, détournés à des fins pédocriminelles. L’une de ces images était issue du portrait officiel d’un enfant mineur d’une famille royale européenne.
Des images d’enfants détournées pour inviter à la pédocriminalité
Dans certains cas, ces images représentaient de jeunes filles allongées, jambes écartées, avec un texte signifiant « je peux t’en montrer plus ». Dans d’autres, montrant un enfant assis sur le sol, elles incitaient l’internaute à « réaliser [ses] fantasmes inavoués grâce à l’IA générative ». D’après les données de l’Ad library, la bibliothèque publicitaire de la société, la publication de ces contenus a spécifiquement visé des hommes – certains messages de promotion d’applications de nudification affirment d’ailleurs : « voici l’IA que les hommes utilisent vraiment ».
Ces contenus, qui contreviennent aux propres conditions d’utilisation de Meta, ont été publiés via son système publicitaire. « Cela signifie qu’elles ont été révisées et approuvées » par l’entreprise, qui a de son côté « collecté les dollars publicitaires », souligne TTP. Si toutes les publicités n’étaient pas actives pendant la durée de cette première analyse, l’essentiel était au minimum disponible dans l’Ad library.
Au total, ces contenus ont tout de même été montrés à plus de 29 000 comptes de divers pays de l’Union européenne, dont la France, l’Allemagne, l’Italie, l’Irlande, les Pays-Bas, la Suède, l’Espagne, et à plus de 7 000 comptes du Royaume-Uni. Elles ont aussi été diffusées aux États-Unis, en Australie ou encore en Inde, via quasiment toutes les plateformes de l’entreprise : Facebook, Instagram, Messenger et Threads.
Modération publicitaire défaillante
Pour tester le fonctionnement des systèmes de modération publicitaire de Meta, TTP indique avoir signalé 129 contenus CSAM à la plateforme. En retour, la plateforme a répondu dans 57 % des cas que ses équipes avaient « étudié la publicité et constaté qu’elle ne contrevenait pas à leurs standards publicitaires ».
Dans 43 % des cas, elle a indiqué que les contenus avaient été supprimés, « mais six restaient visibles dans l’Ad library », indique TTP dans son rapport. Le reste des contenus a été supprimé après que Wired ait contacté l’entreprise. À leur place, un message indique qu’elles ont outrepassé les conditions d’utilisation de la plateforme relatives à « l’exploitation sexuelle d’enfant » et à la « nudité adulte et activité sexuelle ».
Au milieu de l’été, Meta a indiqué travailler « sans cesse » à améliorer ses systèmes de modération. Elle précise avoir retiré « 36 millions de contenus relevant de l’exploitation sexuelle de mineurs ». Cela n’a pas empêché TTP de mettre la main sur de nouveaux contenus, les reliant cette fois-ci aux portraits de véritables enfants.
Pour l’essentiel, ces mineurs viennent des États-Unis. TTP souligne d’ailleurs que l’un d’eux tient un compte d’influenceur sur l’une des plateformes de Meta : ce sont ces images qui ont été détournées à des fins de publicités illégales. Dans un autre cas, ce sont des photos de stock, représentant un enfant réel, qui ont été détournées. Toutes ont été signalées au National Center for Missing & Exploited Children (NCMEC), organisation états-unienne grâce aux travaux de laquelle l’essentiel des plateformes opèrent une large part de leur détection automatisée de contenus pédocriminels.
L’IA générative renforce violence de genre et sur mineurs
Auprès de Next, la directrice de l’Observatoire de l’association de lutte contre le harcèlement et les violences numériques Véronique Béchu expliquait en mai que la multiplication de ce type de contenus générés par IA compliquait le travail des enquêteurs. En effet, ces derniers doivent désormais commencer par déterminer si les mineurs représentés sont réellement en danger, avant de pouvoir travailler à les extraire des griffes de leurs agresseurs. Autrement dit, cela ralentit certaines opérations critiques.
Plusieurs spécialistes s’inquiètent du phénomène. En mars, l’Internet Watch Foundation alertait ainsi contre l’explosion de contenus pédocriminels générés par IA. Quant à la juriste et spécialiste des violences sexistes et sexuelles Clare McGlynn, elle expliquait à Next que sans régulation, le déploiement à grande échelle d’IA générative renforçait, notamment par ce biais, les stéréotypes et violences de genre et sur mineurs réalisés via des technologies.
TTP indique avoir trouvé ces éléments alors qu’elle enquêtait sur des sociétés publicitaires chinoises, autrices d’un « déluge » de publicité pour des applications de « nudification ». L’une de ces sociétés, Meet Social, a un temps agi comme l’un des principaux partenaires de Meta pour gérer la publicité venue de Chine.
Si les réseaux sociaux de la plateforme sont bloqués dans le pays, cela n’empêche pas ses acteurs économiques de publier de la publicité à destination de publics internationaux, par l’intermédiaire d’acteurs tiers comme Meet Social. Fin 2025, diverses enquêtes démontraient d’ailleurs que Meta réalisait près de 10 % de son chiffre d’affaires en Chine, par l’intermédiaire de ces tiers lui permettant de vendre de la publicité. Outre les contenus pédocriminels, la Chine s’avérait, dans ces conditions, être la principale pourvoyeuse de publicités problématiques, car promouvant diverses arnaques.
Ces différentes découvertes ont par ailleurs été rendues publiques alors que Meta vient d’accepter de payer 18 milliards de dollars pour solder le procès qui l’opposait à quatre États américains sur la question de la protection des mineurs.
Capgemini a finalement coupé les ponts avec l’ICE, la tristement célèbre police de l’immigration des États-Unis. Le groupe français a en effet annoncé le 12 septembre dernier la signature d’un accord de vente définitif de sa filiale états-unienne spécialisée dans les contrats gouvernementaux, Capgemini Government Solutions. La transaction devrait être bouclée dans les prochaines semaines.
« Capgemini annonce aujourd’hui avoir conclu un accord avec ITC Federal, un fournisseur américain de services et de solutions digitales pour les agences fédérales chargées de sécurité intérieure et de défense, en vue de la vente de Capgemini Government Solutions, sa filiale qui travaille avec le gouvernement fédéral américain. »
Illustration : Flock
Capgemini avait lancé ce processus de vente en début d’année, après que la presse a révélé les différents contrats gagnés par sa filiale CGS auprès de l’ICE. Parmi les différents appels d’offre remportés figurait une prestation d’identification et de localisation des personnes recherchées par l’ICE, en croisant l’ensemble des informations publiques ou privées susceptibles d’être recueillies en ligne à leur sujet.
Plusieurs syndicats représentants du personnel de Capgemini s’étaient insurgés contre ces missions, jugées incompatibles avec les valeurs éthiques prônées par le groupe et sa gouvernance.
Le montant de la transaction n’a pas été communiqué. Capgemini a rappelé samedi que CGS « représentait 0,4% du chiffre d’affaires du Groupe en 2025 et moins de 2% de son chiffre d’affaires aux Etats-Unis ».
Les grandes manœuvres ne sont pas terminées autour d’Electronic Arts. Désormais entre les mains d’un consortium emmené par le fonds souverain d’Arabie saoudite (Public Investment Fund, PIF), le géant américain du jeu vidéo pourrait se rapprocher de Savvy Games, la branche jeux vidéo de ce même PIF. Une combinaison qui aurait du sens au vu du secteur d’activité commun, et qui pourrait former un des plus importants groupes de développement et d’édition vidéoludique au monde.
Selon Bloomberg, le PIF voudrait faire en sorte d’assurer une meilleure coordination entre ses actifs. Aucune décision n’aurait encore été prise, car Savvy doit encore terminer l’acquisition du groupe chinois Moonton, une transaction à 6 milliards de dollars.
Savvy a déjà avalé le groupe américain Scopely en 2023, puis Niantic en 2025. En y ajoutant Moonton, filiale de Bytedance spécialisée dans le jeu mobile, il devient un poids lourd dans ce secteur avec Monopoly GO et Pokémon GO. L’entreprise possède aussi des parts chez Take-Two, qui édite GTA 6, Embracer et Nintendo.
Arabie saoudite oblige, Savvy a les moyens de ses ambitions. En 2022, l’entreprise dévoilait son intention d’investir la bagatelle de 37,8 milliards de dollars dans l’industrie du jeu vidéo, dont 13,3 milliards dans les acquisitions.
Si un rapprochement avec EA devait voir le jour, le fonds présidé par Mohammed bin Salman, le prince héritier d’Arabie saoudite, aurait alors entre les mains une arme redoutable pour exploiter une propriété intellectuelle qui s’étend dans tous les genres du jeu vidéo. Qu’il s’agisse de sport (EA FC, Madden…), de jeux d’aventure et d’action (Mass Effect, Jedi Survivor…), de FPS (Battlefield), et bien évidemment de jeu sur mobile.
Mais avant d’en arriver là, il faudra repasser devant les régulateurs. L’acquisition d’EA, pour 55 milliards de dollars, n’a pas posé trop de problèmes, même si les comptes du groupe américain se sont alourdis d’une énorme dette à hauteur de 20 milliards.
Oublie que t'as aucune chance, vas-y fonce ! Sur un malentendu…
Revolut a confirmé ce week-end avoir envoyé des données personnelles et bancaires de certains clients à une agence gouvernementale. Problème, c’était « une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime ». En clair, des pirates ont récupéré ses informations et auraient commencé à les publier sur Internet.
Il y a quelques semaines à peine, Revolut annonçait officiellement devenir une banque en France ; elle venait en effet d’obtenir sa licence bancaire. Les comptes des 8 millions de clients français sont aux mains de la succursale française de Revolut Bank UAB (la banque lituanienne de Revolut).
Dans son communiqué, Revolut expliquait : « Ce nouveau jalon témoigne de notre engagement envers les 8 millions de clients français et plus de 55 000 entreprises françaises qui nous confient leur argent : vous offrir une expérience bancaire toujours plus complète ». Mais « l’expérience » que viennent de vivre de nombreux clients n’est certainement pas celle escomptée.
« Une arnaque sophistiquée »… avec un email
En effet, Revolut a laissé fuiter des données personnelles de ses clients… enfin se serait fait rouler dans la farine serait plus exact comme formulation : « Revolut a récemment identifié une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime d’une agence gouvernementale pour soumettre des demandes frauduleuses d’informations », explique la banque à TechCrunch. Le détail de l’attaque n’est pas précisé, il faudra donc croire la banque sur parole pour le côté sophistiqué de l’arnaque.
Dès la supercherie découverte, l’adresse e-mail a évidemment été bloquée et des actions ont été mises en place. Les autorités, les forces de l’ordre et les organismes de réglementation compétents ont été informés de l’incident. La banque affirme que « les systèmes Revolut et les fonds des clients ne sont pas affectés ». Encore heureux !
Selfie, carte identité, relevé de compte, IBAN…
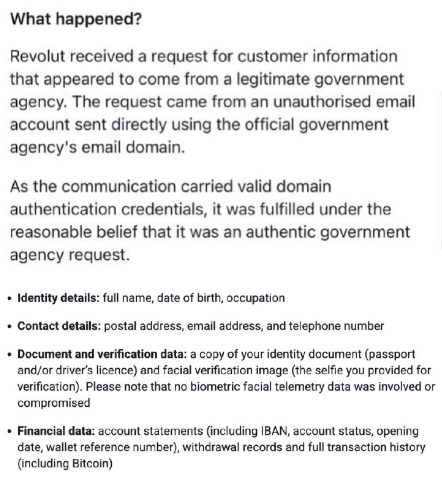
ZachXBT, un chercheur en cybersécurité spécialisé dans le monde des cryptos, publie sur Telegram le courrier qui aurait été envoyé aux clients ainsi que la liste des documents transmis au pirate : l’adresse complète avec email, numéro de téléphone, nom, emploi et date de naissance, sans oublier « une copie du passeport et/ou du permis de conduire, ainsi que la vérification selfie ».
Des données bancaires très précises seraient également dans le lot : « relevés de compte, IBAN, enregistrements de retrait et historique complet des transactions incluant Bitcoin ». Plusieurs internautes publient également le message qu’aurait envoyé Revolut, notamment Marc Zeller.
Selon ZachXBT, « bien que l’incident soit probablement limité en taille, il semble avoir ciblé des utilisateurs fortunés ».
De son côté, Revolut n’a pas souhaité indiquer à nos confrères le nombre de clients touchés, ni la nature des données concernées. Même mutisme sur le nom de l’agence gouvernementale en question. Selon Capital, l’entreprise précise simplement qu’un nombre limité de clients est affecté. Là encore, il faut la croire sur parole.
Ce n’est que le début ?
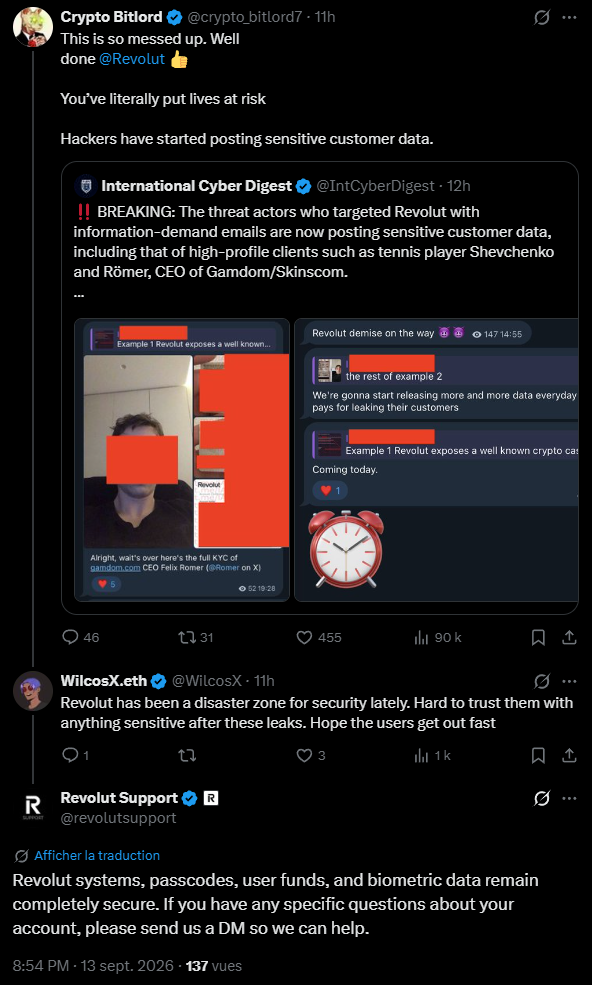
Depuis, selon plusieurs retours sur les réseaux sociaux, les pirates auraient commencé à divulguer des données dérobées, notamment des selfies et des photos de pièces d’identité. Les pirates lanceraient au passage les hostilités, comme le rapportent FrenchBreaches et International Cyber Digest, en maintenant la pression sur Revolut et menaçant de divulguer davantage de données.
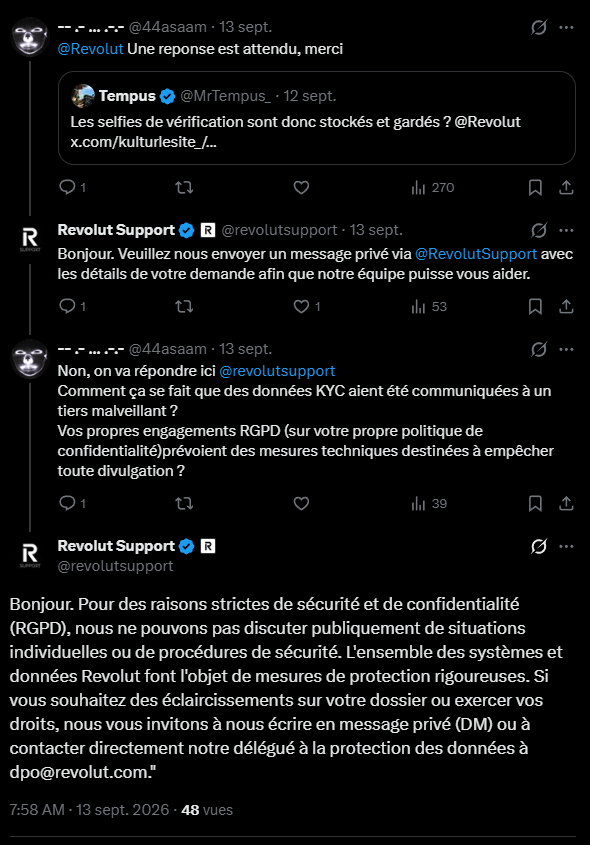
Sur X, le compte officiel Revolut Support tente de sauver les meubles, sans confirmer ni infirmer les documents publiés par les pirates. L’entreprise botte en touche et ne parle que de ce qui va bien : « Les systèmes Revolut, les mots de passe, les fonds des utilisateurs et les données biométriques restent parfaitement sécurisés ». Message répété à plusieurs reprises.
Revolut fait l’autruche
De manière générale, le compte de support répond avec le même genre de message : passer en privé. Un internaute, par exemple, demande des explications à la banque avec pour réponse : « Pour des raisons strictes de sécurité et de confidentialité (RGPD), nous ne pouvons pas discuter publiquement de situations individuelles ou de procédures de sécurité. L’ensemble des systèmes et données Revolut font l’objet de mesures de protection rigoureuses ».
Pour le moment, aussi bien sur X que sur sa page des communiqués, le dernier message remonte au 3 septembre, indiquant qu’elle venait d’obtenir une approbation conditionnelle pour les États-Unis de la part de l’Office of the Comptroller of the Currency (OCC). Revolut prévoit de se lancer comme banque outre-Atlantique en 2027.
Passer d’un gestionnaire de mots de passe à un autre ne devrait pas être une torture, ni une menace pour la sécurité de ses données. Google a annoncé une nouvelle fonction de migration qui prend aussi en charge les passkeys.
Jusqu’à présent, le transfert de mots de passe entre deux apps consistait à exporter un fichier CSV non chiffré d’un gestionnaire, puis à importer ce document dans la nouvelle application. Avec tous les risques inhérents à la présence d’un tel fichier dans son smartphone.
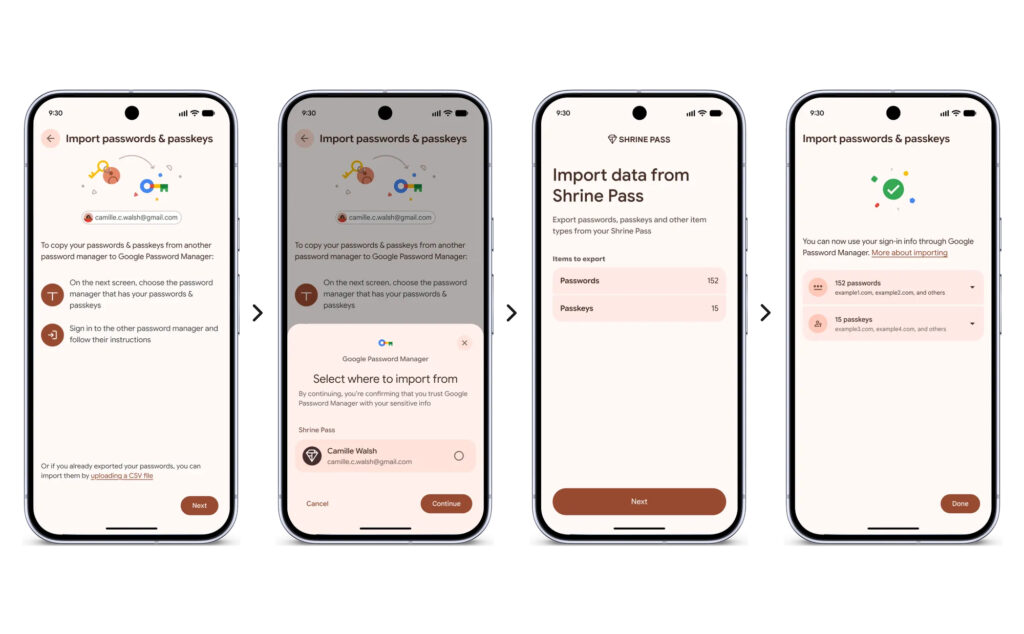
Google simplifie et sécurise cette opération avec une nouvelle fonction disponible sur les smartphones tournant sous Android 8.0 Oreo et au-delà. Il faut d’abord initier la procédure depuis le nouveau gestionnaire de mots de passe, qui va ensuite donner la main au système d’exploitation. Android va orchestrer les opérations : il va détecter automatiquement les gestionnaires installés sur l’appareil et indiquer ceux à partir desquels il est possible d’importer les données.
Android va ensuite ouvrir le gestionnaire actuel pour permettre à l’utilisateur de sélectionner les données, les vérifier et autoriser leur transfert. Elles seront installées dans le nouveau gestionnaire « de manière sécurisée ». Cela concerne aussi bien les mots de passe que les passkeys (clés d’accès), pour lesquels la migration était notoirement plus compliquée jusqu’à présent.
Cette nouveauté fonctionne avec le gestionnaire de mots de passe intégré à l’OS, 1Password, Bitwarden Password Manager et Dashlane (d’autres applications devraient rejoindre l’initiative).
La machine est lancée : le monde court à sa perte. On est foutu, c’est imminent. Ah, on me dit que ça fait longtemps que c’est le cas. Bon… et bien, ça peut bien attendre la fin du week-end, je suppose ?

 Connexion