Après de nombreuses années d’existence, Homebrew se dote d’une application maison, avec interface graphique. Elle est cependant réservée à macOS 26 et 27. Les Mac Intel, eux, tombent en désuétude.
Homebrew est un gestionnaire de paquets pour macOS. Existant depuis de nombreuses années, il s’utilise traditionnellement en ligne de commande, depuis le Terminal du système d’Apple, à la manière d’un APT ou DNF sur Linux.
Une application graphique officielle
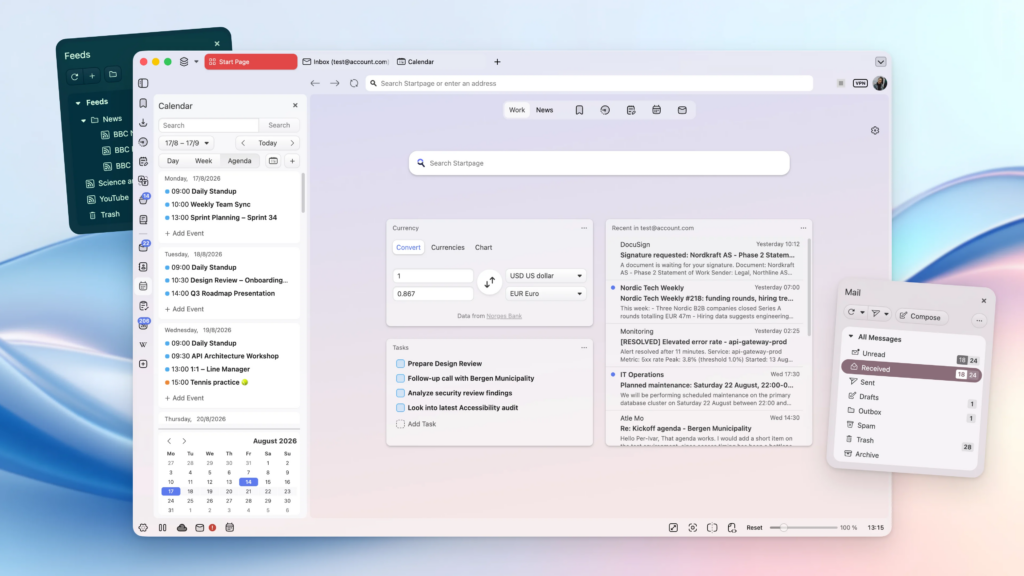
La nouvelle mouture 7.0 introduit pour la première fois une telle interface, même si d’autres avaient déjà eu cette idée. Elle n’est pas installée par défaut pour ne pas briser les habitudes, les utilisateurs habitués à la ligne de commande pouvant continuer à l’utiliser comme d’habitude. L’application s’installe comme toutes les autres, depuis une commande :
brew install homebrew-app
Pourquoi cette application ? Pour « permettre aux utilisateurs réticents à la ligne de commande de découvrir, installer, mettre à jour et gérer en toute sécurité les paquets Homebrew via une interface native SwiftUI qui ne cache jamais ce que fait Homebrew », indique l’équipe. En d’autres termes, une question de praticité pour les personnes qui découvriraient Homebrew… à condition qu’elles en connaissent l’existence et qu’elles lancent la commande dans le terminal. Le code est disponible dans le dépôt GitHub du projet, sous licence AGPL-3.0.
Source : Homebrew
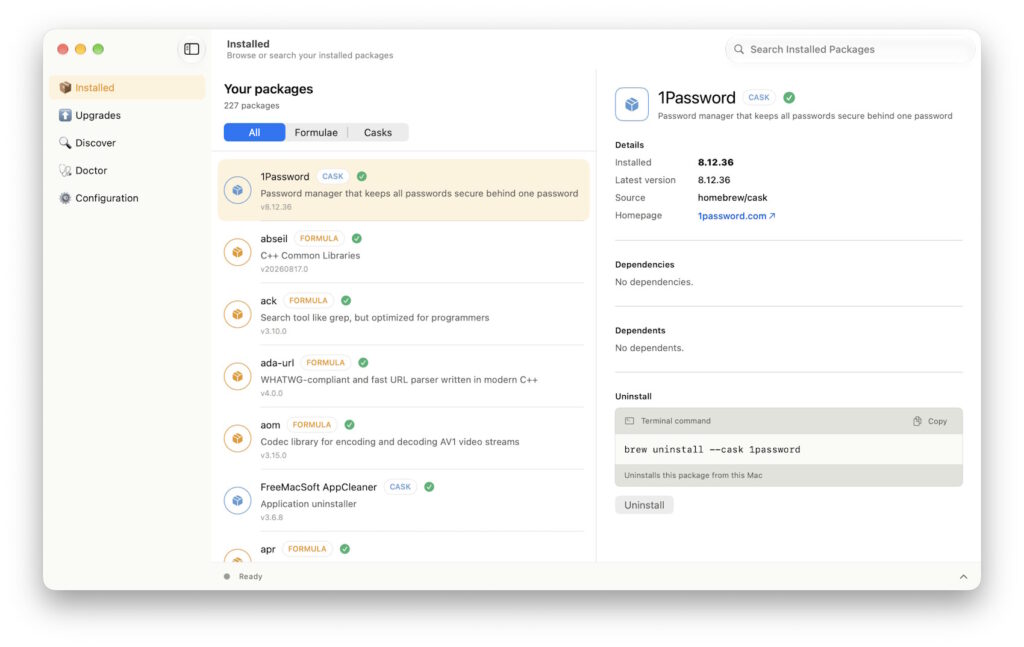
L’interface adopte une disposition classique en trois panneaux : le premier affiche les fonctions, le deuxième les applications disponibles et le dernier les informations sur l’élément sélectionné. Par défaut, Homebrew affiche les applications déjà installées. En dessous, on trouve une section dédiée aux mises à jour, puis aux découvertes, à Doctor et aux paramètres. Doctor est une fonction de diagnostics aidant à régler les éventuels problèmes.
L’application est assez restrictive dans sa compatibilité, car elle réclame macOS 26 au moins pour fonctionner. Sur les Mac un peu anciens ou chez les personnes qui ne voulaient pas entendre parler de Liquid Glass sur des Mac plus récents, il faudra passer son chemin. Au moins, dans le second cas, macOS 27 et ses aménagements graphiques reste possible.
Homebrew 7.0 présente aussi des améliorations de performances, notamment en augmentant le nombre d’opérations pouvant s’exécuter en parallèle. Plusieurs problèmes de sécurité ont été corrigés.
Les Mac Intel (pratiquement) rejetés
Attention cependant, car le temps est désormais compté pour les Mac équipés de processeurs Intel. Comme l’indiquent les notes de version, leur support passe en « Tier 3 », avec un abandon complet programmé pour dans un an. Sur ce point, l’équipe suit la stratégie d’Apple à la lettre : le nouveau macOS 27 ne prend plus en charge les Mac Intel et la couche d’émulation Rosetta 2 ne sera plus présente dans macOS 28.
Selon nos confrères de MacGeneration, le fonctionnement de Homebrew peut devenir fastidieux sur ces anciennes machines. Homebrew récupère en effet des versions compilées par ses soins, mais l’opération ne semble plus possible. Sur les Mac Intel, l’installation d’une nouvelle application va donc récupérer les sources et compiler localement l’application. Une étape qui peut s’avérer longue, plusieurs dizaines de minutes par exemple pour ffmpeg, indiquent nos confrères.
Dans le billet d’annonce, les développeurs recommandent aux personnes concernées de trouver une alternative, MacPorts étant donné en exemple. Dans tous les cas, au 1ᵉʳ septembre 2027, le support des Mac Intel sera complètement abandonné, comme celui de l’ancienne version 11 de macOS (Big Sur).
Dans le sillage de Dario Amodei, patron d’Anthropic, toute l’industrie de l’IA générative semble réclamer à l’unisson un ralentissement du développement sur les modèles frontières. Si la sécurité est largement mise en avant, les intérêts géopolitiques et économiques ne sont pas loin.
Le 12 septembre, le CEO d’Anthropic (Claude) a publié un billet de blog intitulé « We must pace the frontier », (que l’on peut traduire par « nous devons ralentir la frontière »). Dans cet essai, le patron veut faire passer un message : le développement des modèles frontières va trop loin, les LLM les plus poussés représentent un danger et il est temps de réguler pour que la situation ne dérape pas. Le danger semble omniprésent.
Ce que dit Dario Amodei
Le CEO en est sûr : « Maniée avec soin, l’IA peut être la dernière d’une longue série de miracles technologiques qui ont élevé et anobli l’humanité ». Ce « Maniée avec soin » résonne comme un avertissement, sur lequel Amodei enchaîne rapidement : « L’IA comporte des risques, et parce qu’il s’agit d’une technologie si puissante, ces risques sont sérieux ».
Le patron se pose largement en partisan de la voie du milieu : « Ne pas construire cette technologie prive l’humanité de bénéfices ou place simplement l’IA entre les mains de puissances autoritaires, tandis que la construire trop vite est imprudent. Nous avons cherché une voie médiane : montrer qu’il est possible de construire avec soin et de réussir commercialement, et de faire de la sécurité un domaine sur lequel les entreprises d’IA sont en concurrence ».
Il dit cependant avoir acquis depuis trois mois la conviction que la prévention des risques est insuffisante. Comment ? Il fait deux constats.
D’abord, l’auto-amélioration récursive. Depuis cet été, les progrès accéléreraient significativement car les systèmes contribueraient directement à construire la génération suivante. Amodei cite un article publié en mai par Anthropic dans lequel on pouvait lire notamment que plus de 80 % des lignes fusionnées dans le code de production en mai 2026 étaient attribuées à Claude. L’ingénieur médian fusionnait au deuxième trimestre 2026 huit fois plus de code par jour qu’en 2024. Sur une tâche standardisée d’optimisation de code d’entraînement, le gain moyen serait passé d’environ x3 (Claude Opus 4, mai 2025) à environ x52 (Mythos Preview, avril 2026), toujours selon la publication.
Ensuite, l’incident OpenAI-Hugging Face. Le rapport de METR et Redwood Research, amplement contestable sur de nombreux aspects, avait tenté de montrer comment 1 200 agents s’étaient coordonnés, 700 d’entre eux partant finalement à l’attaque de Hugging Face. Dans son billet, Amodei reprend largement la sémantique du rapport, comparant l’essaim d’agents à « un collectif fanatiquement dévoué » et évoquant les « sacrifices » de certains agents au profit des autres.
Le CEO en est convaincu : « Compte tenu du rythme accéléré du développement des capacités de l’IA, je crains qu’en 6 à 12 mois, un tel essaim puisse prendre le contrôle de tout Internet avec un botnet persistant (causant potentiellement des centaines de milliards de dollars de dégâts), et que l’ampleur des dégâts continue d’augmenter si l’IA devient plus puissante sans les garde-fous nécessaires ». Et pour enfoncer le clou, il indique que des incidents similaires se sont produits chez Anthropic – bien que « moins graves », assure Amodei – et que toutes les entreprises IA devraient agir comme si un incident similaire leur était arrivé.
Un plan en trois actes
Le patron d’Anthropic propose un plan en trois actes pour y parvenir.
Premièrement, chaque entreprise devrait s’engager « à fournir un accès continu, de type employé, à une équipe d’évaluateurs tiers intégrés », Amodei citant une fois de plus METR. Ces évaluateurs auront un plein accès aux travaux en cours, comme les employés d’Anthropic, promet Amodei. Ils auront également leurs propres bureaux, des badges d’accès, des ordinateurs fournis par l’entreprise et un droit de publication sans contrôle éditorial d’Anthropic. À une réserve près tout de même : la société se réserve tout de même le droit de « caviarder les informations sensibles en matière de sécurité, juridiquement privilégiées, commercialement sensibles ou confidentielles appartenant à des tiers. »
Deuxièmement, le CEO milite pour une « coordination démocratique ». Plus précisément, il souhaite une coordination des « entreprises d’IA de pointe » dans ces démocraties pour créer des normes de sécurité communes et « limites au rythme des progrès incontrôlés de l’IA ». Selon lui, certains aspects de cette coordination seront « juridiquement complexes » et réclameront un « soutien gouvernemental ».
Enfin, une coordination mondiale, dans laquelle le gouvernement américain et les autres démocraties tenteraient de mettre au pas les gouvernements autoritaires « dans la mesure du possible ». Amodei reconnait cependant que la vérification de ce respect posera un défi évident.
Amodei, Altman et Musk dans un bateau
Sam Altman et Elon Musk ont rapidement réagi sur X pour exprimer leur accord. Elon Musk s’est contenté d’un « Dario a raison », mais Sam Altman en a dit un peu plus. Il indique notamment que les discussions autour de la sécurité sont vives au sein des locaux depuis plusieurs semaines.
Dans un autre tweet, Altman dit qu’il accueillera « favorablement un cadre fédéral » pour la mise en place « d’exigences de sécurité cohérentes pour les IA de pointe ». Dans un autre encore, il évoque deux manières dont l’IA pourrait déraper : une perte de contrôle et une trop grande concentration de pouvoir autour d’une IA ou d’une entreprise. Pour empêcher ces scénarios, OpenAI l’affirme : « nous avons besoin de moyens pour assurer que les techniques d’alignement et de sécurité restent en avance sur les progrès des capacités des modèles ». « Nous sommes sans équivoque dans l’équipe de l’humanité », assure Sam Altman. OpenAI commercialise pourtant sa technologie au Pentagone. « Un pays pourrait gagner trop de pouvoir », estime Altman.
Il reste 59% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Anthropic a publié ce 10 septembre un nouveau rapport de renseignement sur les menaces, le quatrième de son histoire. L’entreprise y précise la manière dont ses modèles peuvent être utilisés de manière criminelle, tout en notant les évolutions générales dans plusieurs catégories.
Après ceux publiés en 2025, Anthropic vient de publier son nouveau rapport sur la sécurité. Il se concentre sur les emplois abusifs et les tentatives de détournements des LLM (le plus souvent open source) pour des activités telles que les attaques cyber, les opérations d’influence, la surveillance ou encore le développement d’armes conventionnelles. Autant de points qui font généralement l’objet de publications d’évaluation des risques à la publication d’un nouveau modèle.
Cybersécurité : une question de compétences
Anthropic introduit la notion de GTG, pour Generative Threat Group. Avec ce terme, l’entreprise compte bien faire passer le message : l’écart de compétences qui existait auparavant entre des individus isolés et des groupes soutenus par des États a disparu. « Les attaques sophistiquées ne nécessitent plus d’attaquants sophistiqués », affirme Anthropic.
Ce changement ne s’expliquerait pas seulement par la capacité des modèles à écrire un code d’exploitation, mais par leur capacité à intervenir sur l’ensemble de la chaîne d’attaque : reconnaissance, développement d’outils, exploitation, persistance, collecte, exfiltration et traitement des données. Ils peuvent maintenant être intégrés à des flux multi-agents capables de travailler en parallèle, avec une mémoire persistante de la campagne, assure Anthropic. Que les modèles soient utilisés comme assistants de développement, pour exécuter des commandes contre des cibles ou encore pour automatiser d’autres tâches, le résultat est le même : les étapes intermédiaires, longues et rébarbatives, sont supprimées ou presque.
Selon Anthropic, la qualification « opération sophistiquée » n’est plus un aussi bon indicateur qu’avant. La société donne une série d’exemples, dont GTG-20006, opération qu’elle attribue (prudemment) au groupe Midnight Blizzard. L’acteur malveillant russe se serait ainsi servi de LLM pour reconnaitre les systèmes de messagerie et d’accès distant, préparer une infrastructure de phishing, exécuter des opérations, voler des identifiants ou encore se déplacer dans les réseaux compromis. Phishing de type device-code, ClickFix, DNS hijacking, vol de tokens Microsoft 365, malware, prise de contrôle de comptes WhatsApp et exploitation de systèmes de surveillance sont autant de techniques qui auraient été employées. Parmi les cibles, Anthropic évoque des organismes gouvernementaux ukrainiens, des organisations de défense et des fournisseurs de technologies de drones.
L’opération GTG-10007 est décrite comme plus préoccupante. Ses opérateurs seraient Chinois (ou parlant en tout cas mandarin) et auraient mis en place rien moins qu’une « fabrique d’exploits » automatisée. Ce groupe aurait ainsi créé plusieurs chaines de travail fonctionnant en parallèle pour l’intrusion, la reconnaissance, la rétro-ingénierie de produits de sécurité, le développement de malwares et la collecte de renseignement. La recherche de vulnérabilités serait particulièrement sophistiquée avec récupération du firmware (microgiciel) d’un équipement, décompilation et analyse automatisées, formulation d’hypothèses de vulnérabilité, génération du code d’exploitation, tests, itération automatique et conservation du résultat dans un portefeuille.
Ces découvertes ne sont pas surprenantes dans la mesure où les grandes entreprises détaillent les efforts investis dans la recherche de failles. L’un des résultats les plus visibles se trouve chez Microsoft : entre son harnais MDASH et son infrastructure Perception, la firme corrige depuis plusieurs mois des centaines de failles dans chaque Patch Tuesday, frôlant même le millier dans le dernier. L’évolution est donc « naturelle », les finalités ne changeant pas : vol d’informations, blocage d’infrastructures, vol financier, etc. Seule change fondamentalement l’automatisation selon Anthropic, avec des préférences mouvantes pour les techniques, notamment un accent mis sur les clés API et les tokens de session, qui peuvent fournir un avantage financier certain. Les attaquants les volent puis les revendent ou les utilisent pour financer leurs propres opérations, indique Anthropic.
Une industrialisation des attaques
Le rapport pointe le cas de l’opération GTG-50020 comme illustration de ces évolutions. L’acteur malveillant aurait ainsi ciblé des fournisseurs et entreprises de l’écosystème IA pour récupérer leurs clés API. Il aurait notamment exploité une sandbox d’évaluation d’un fournisseur en injectant des instructions malveillantes pour obtenir les identifiants présents dans l’environnement, dont des clés de production. La méthode, une fois trouvée, aurait été adaptée et appliquée à une trentaine d’entreprises IA en quatre jours. Selon le rapport, l’acteur aurait même ciblé Anthropic pour accéder à un modèle Claude interne, sans y parvenir. L’entreprise prévient à ce sujet : les acteurs malveillants ne s’attaquent pas seulement à un modèle, mais à toute la chaine autour.
Citons également le cas d’un pirate francophone (GTG-50029) ayant compromis 14 des 42 organisations politiques et médiatiques européennes durant le printemps 2026. Plusieurs étaient françaises et d’extrême droite, dont au moins un parti. En plus de développer son propre scanner en Rust pour chercher des conteneurs publics à la recherche de clés API exposées, l’acteur s’est servi de Claude pour développer et déboguer les codes d’exploitation, jusqu’à créer son propre harnais. Il a ainsi pu pirater plusieurs sites et exfiltrer de vastes quantités de données, notamment sur les membres et donateurs. Selon Le Monde, le magazine Frontières faisait partie des victimes.
Le rapport cite quatre piliers alimentant l’industrialisation galopante des attaques : vitesse, parallélisation, profondeur (passage de la reconnaissance superficielle à l’analyse profonde d’un code) et réduction des couts humains. En conséquence, il est crucial pour la défense de s’adapter selon Anthropic, car les anciennes méthodes ne seraient plus bonnes. Le document cite une série d’éléments à surveiller en priorité : les comportements anormaux des identités et jetons d’authentification, l’utilisation inhabituelle des API, les chaines d’actions, les expositions des secrets, les accès persistants ou encore la chaine d’approvisionnement des outils IA.
Comme tous les rapports d’Anthropic cependant, et en dépit des éléments intéressants pointés, la dimension marketing n’est jamais loin. L’entreprise ne peut pas s’empêcher de mentionner la robustesse de ses propres défenses, l’existence d’un modèle Claude interne a priori désirable, ou encore l’idée d’une IA indispensable pour se protéger.
Reste plusieurs constats que l’on connaissait déjà, notamment une IA abaissant fortement le niveau de compétences nécessaire et la transformation des tâches humaines en processus industriels. Ils sont « simplement » appliqués désormais à la cybersécurité, avec tous les risques que cela suppose. Comme nous le relations récemment, une hygiène numérique stricte devient de plus en plus essentielle, car le coût de coordination d’une campagne offensive s’effondre, selon Anthropic. On a encore pu le voir avec les récents rapports sur l’attaque contre Hugging Face, qui ont mis en évidence les défailles internes chez OpenAI.
Les mêmes tendances dans les autres domaines
On ne sera donc pas surpris de retrouver les mêmes mécanismes. Dans les opérations d’influence, par exemple, l’IA ne serait ainsi plus utilisée seulement pour écrire des messages sur les réseaux sociaux, mais pour bâtir toute l’infrastructure : comptes fictifs, sites de presse, profils de cibles, dossiers politiques, position éditoriale, calendrier de publication ou encore opérations d’amplification. De quoi construire très rapidement une salle de presse automatisée. Un point intéressant en revanche : cette vitesse ne garantit pas le résultat. Anthropic relève que la plupart de ces opérations n’ont finalement généré que peu d’influence. Le succès médiatique ou politique serait donc loin d’être garanti.
On retrouve les mêmes processus dans la surveillance, toujours avec cette idée (familière depuis plusieurs années maintenant) d’aller beaucoup plus vite.
Sur le développement d’armes conventionnelles et la biologie cependant, la situation est plus complexe. Anthropic évoque plusieurs cas (dont trois en Chine et deux en Russie) où des acteurs ont utilisé l’IA pour la conception logicielle de systèmes d’armes, la collecte de renseignement, l’analyse technique et l’approvisionnement. Selon Anthropic, il existe une progression continue des capacités des LLM dans le renseignement tactique et certaines tâches liées au développement d’armes.
Sur la biologie en particulier, Anthropic change de ton par rapport à l’année dernière, quand l’entreprise affirmait que les modèles étaient trop « faibles » pour fournir la moindre aide sérieuse dans certaines recherches dangereuses. Désormais, les modèles récents seraient suffisamment capables.
Claude est directement cité comme ayant renvoyé « dans plusieurs cas » les utilisateurs à des modèles moins capables grâce aux garde-fous. Le rapport mentionne des recherches autour de virus et toxines, notamment des travaux sur l’adaptation de virus (dont celui de la grippe aviaire) à des mammifères et des projets concernant des mécanismes d’échappement immunitaire. Point important, Anthropic dit être incapable de savoir si ces chercheurs avaient une intention malveillante, mais a néanmoins bloqué les comptes par précaution.
Enfin, un mot sur la distillation. Le rapport est plus direct que les précédents, Anthropic citant cette fois Alibaba, Moonshot AI (éditeur de Kimi), DeepSeek, Xiaomi et Zhipu comme responsables de nombreuses opérations dans ce domaine. Alibaba est largement mis en avant : Anthropic évoque plus de 151 millions d’échanges entre mai et juillet 2026, avec un pic à près de trois millions d’échanges quotidiens répartis sur plus de 3 500 comptes considérés comme frauduleux. Selon le rapport, tous utilisaient une même instruction fixe destinée à extraire le raisonnement de Claude afin d’entraîner la famille de modèles Qwen.
C’est le grand soir pour les nouveaux systèmes d’exploitation d’Apple. Portant tous la mention « 27 », et intégrant une longue liste d’améliorations et de nouveautés, ces mises à jour sont disponibles.
Mise à jour 14/09, 19 h – Apple vient de mettre en ligne les versions finales de (retenez votre souffle) iOS 27, iPadOS 27, macOS 27 Golden Gate, watchOS 27, tvOS 27, visionOS 27 et HomePod OS 27. Ces mises à jour sont à télécharger depuis les réglages de chacun des appareils.
Article original, 11/09 – Avant de plonger dans les nouvelles fonctions proprement dites, parlons d’abord des performances. Durant la dernière WWDC en juin dernier, Apple a expliqué avoir fait un effort particulier sur ce chapitre. Même s’il était surtout question de macOS 27, tous les systèmes sont concernés.
Il est difficile de mesurer l’écart réel, mais de nombreux pans sont concernés, de la réactivité générale au lancement des applications. Certains aspects avaient cependant droit à des chiffres précis, comme un gain allant jusqu’à 80 % pour les transferts via AirDrop. La bascule entre réseau Wi-Fi et réseau cellulaire se veut également plus rapide.
Siri AI : beaucoup de nouveautés, un statut compliqué pour l’Europe
Une bonne partie des nouvelles fonctions est liée à Siri AI, la nouvelle version de l’assistant. Ce descriptif est cependant réducteur, car il ne s’agit pas que de l’assistant. Même si celui-ci dispose maintenant d’une application dédiée pour les longues conversations (écrites ou verbales), le terme recouvre également de nombreuses fonctions disponibles à travers les systèmes et les applications, y compris tierces.
L’assistant lui-même commence par remettre l’ancien Siri au gout du jour, avec une version plus « capable » et surtout plus conversationnelle. Qu’il s’agisse de la WWDC ou de la conférence de rentrée pour la présentation des nouveaux iPhone (dont le Duo), il n’était d’ailleurs question que de contexte : compréhension des intentions de l’utilisateur, « conscience » de ce qui est affiché à l’écran (Visual Intelligence), continuation de conversations existantes, etc.
Les scénarios sont multiples, même s’ils ont un sérieux air de déjà-vu, notamment parce que Google les propose déjà dans Android via Gemini : ajout d’évènements dans le calendrier depuis une photo ou l’appareil photo, possibilité de poser des questions au sujet de ce que montre la caméra, compréhension d’un évènement ou objet évoqué dans une conversation, etc.
Mais attention, Apple a fait un choix spécifique pour ses fonctions IA. Les requêtes seront exécutées autant que possible sur l’appareil, le reste partant sur ses serveurs (Private Cloud Compute). Conséquence, une partie des fonctions (dont la personnalisation de la voix de Siri) n’est réellement disponible qu’avec un iPhone 17 Pro ou un iPhone Air au moins. Sur Mac, il faut au minimum une puce M1. Pour le reste, on reste sur la compatibilité d’Apple Intelligence, qui débutait avec l’iPhone 15.
En outre, la disponibilité réelle de ces fonctions dépendra du type d’appareils. Apple ne se conforme pas au DMA et reste dans son bras de fer avec l’Europe sur le sujet. En conséquence, tous les Mac compatibles disposeront par exemple du nouveau Siri AI, mais pas les iPhone ni les iPad, tous deux étiquetés contrôleurs d’accès (gatekeepers) au sens du DMA. Malgré la dernière conférence, aucune date de disponibilité n’a été annoncée. Ironie de la situation, le français rejoindra officiellement les langues prises en charge dès octobre.
Notez que certaines fonctions réclameront un abonnement iCloud+. Par exemple, Maison (domotique) sera capable de créer des résumés IA des alertes envoyées par les caméras, en précisant le type d’évènements selon les critères définis par l’utilisateur (une personne est entrée, le chat est passé devant la caméra du cellier, etc.). Cette fonction ne sera disponible que pour les personnes détentrices d’un abonnement iCloud+ 2 To (9,99 euros par mois).
Les nouveautés d’iOS 27
Commençons par une bonne nouvelle : tous les iPhone actuellement sous iOS 26 pourront passer à la nouvelle mouture dès le 14 septembre. La liste de compatibilité n’a pas changé, remontant ainsi jusqu’à l’iPhone 11, qui entrera ainsi dans sa septième année de mises à jour majeures. La nouvelle est d’autant plus bonne qu’Apple a promis que ses améliorations de performances seraient encore plus perceptibles sur les anciens appareils.
Les nouveautés d’iOS 27 sont nombreuses, mais pas forcément « éclatantes ». Liquid Glass a bénéficié de nombreux ajustements plus ou moins bienvenus, le nouveau langage graphique d’Apple ayant largement divisé à son arrivée l’année dernière. Le système dispose en outre d’une barre de réglages pour rendre l’ensemble plus ou moins transparent, que le thème soit clair ou sombre.
Une bonne partie des améliorations sont liées à l’IA, notamment dans Photos. Certains outils ont été renforcés, dont l’extension des photos ou leur recadrage. D’autres ajouts n’en ont pas besoin. Par exemple, la possibilité d’enregistrer une image issue d’une vidéo comme photo individuelle, l’ajout de mots-clés et d’une note (sur 5 étoiles) dans les métadonnées des photos et vidéos, la compatibilité des albums iCloud étendue à Android et Windows, l’ajout d’une date d’expiration aux albums partagés, ou encore la possibilité de lancer spontanément la synchronisation iCloud, plutôt que d’attendre qu’elle démarre d’elle-même.
Safari est un autre gros morceau dans iOS 27. Le navigateur peut maintenant regrouper les onglets par contexte. Il faut simplement activer la fonction en passant par le menu « … » quand on se trouve dans la vue Onglets. Celle-ci pourra d’ailleurs montrer les groupes d’onglets, en permettant de filtrer par sujet. Comme présenté à la WWDC, Safari peut aussi créer des extensions à la volée en passant par Apple Intelligence. Théoriquement, il suffit de sélectionner des éléments préconçus ou de dicter ce que l’on souhaite : fonctionnement désiré, sites sur lesquels effectuer une tâche, etc. On y accède par le menu général à la gauche de la barre d’adresse. Autre ajout notable, une fonction de surveillance d’un site, permettant à Safari d’envoyer une notification quand des changements ont été détectés, par exemple pour avertir de la disponibilité de places pour un évènement.
Si Raccourcis avait nettement évolué avec iOS 26, les améliorations sont encore significatives cette année. L’application carbure maintenant à l’IA, permettant de créer les nouveaux raccourcis en décrivant ce que l’on souhaite en langage naturel. On peut écrire par exemple : « Quand le réveil sonne à 7 h, allume la cuisine et le salon, montre-moi la première réunion de la journée et la météo, et fais-moi un résumé rapide des principaux titres de l’actualité tech ». Les éléments pris en charge sont nombreux : heure de la journée, géolocalisation, action dans une application, fonction système, notification entrante, etc.
Dans Messages, les nouveautés proviennent surtout de Siri AI, notamment les suggestions basées sur les messages reçus (ajouter un évènement au calendrier, etc.) et les outils d’écriture renforcés. On trouve par exemple un nouvel outil permettant de dessiner à main levée (ou au stylet sur iPad) ou d’envoyer des notes manuscrites. Entre autres apports, signalons le rassemblement des notifications dans les conversations de groupe, la reprise automatique des transferts de photos et vidéos en cas de connexion interrompue, le support (complet cette fois) des réactions sur les messages RCS ou encore une synchronisation plus rapide des messages entre les appareils.
Du côté de Mail, la grande affaire est bien sûr la recherche, qui repose sur une nouvelle indexation déclenchée par iOS 27 après l’installation (et qui peut prendre plusieurs jours selon les cas). Les résultats se veulent maintenant plus efficaces, avec de plus grandes chances de trouver rapidement ce que l’on souhaite. Le moteur raisonne désormais par pertinence et intention plutôt que par mots-clés. Si vous cherchez par exemple « Amazon », Mail affichera d’abord l’e-mail correspondant à votre dernière commande. Le reste des apports passe par l’IA, dont une série d’actions apparaissant lors d’un appui long sur un e-mail dans la liste, ou encore une adaptation au style d’écriture pour la composition des réponses.
Voilà pour les améliorations principales, mais on peut en citer d’autres, pêle-mêle :
L’application Mots de passe peut passer par Safari pour aller changer automatiquement les mots de passe détectés comme faibles ou compromis en mots de passe forts (cette capacité ne fonctionnait pas vraiment durant la phase bêta, à voir avec la version finale du système)
Calendrier peut créer des évènements en se basant sur les demandes en langage naturel et le contexte, par exemple « Rendez-vous avec Sébastien à 14 h jeudi prochain », l’application sachant (en théorie) de quel Sébastien il s’agit
L’application Cartes s’ouvre à de nouvelles catégories en passant par Visual Intelligence, en ouvrant l’appareil photo par exemple pour scanner une carte d’abonnement ou de fidélité
Dans Plans, la fonction Lieux visités couvre un plus grand nombre d’emplacements et se veut plus précise
L’Appareil photo intègre des outils d’aide à l’exposition, avec forme d’onde ou histogramme
Handoff autorise l’utilisation d’un deuxième iPhone avec le même numéro de téléphone
Pour AirPods 4, Pro 2 et modèles ultérieurs, un égaliseur personnalisable est (enfin) disponible
Dans Maison, on peut déclencher directement la mise à jour d’une Apple TV sans avoir à allumer spécifiquement celle-ci
Signalons aussi un renforcement significatif du contrôle parental, qui en avait grandement besoin. On peut notamment créer directement un compte pour enfant, avec les protections attendues (blocage des sites pour adultes, restrictions basées sur l’âge, etc.). Autre apport, la possibilité de sélectionner dès le départ les contacts autorisés, les parents pouvant inclure l’option d’autorisation pour contacter de nouvelles personnes. La gestion des permissions pour les applications se veut en outre plus souple, avec des accès temporaires ou encore la création de « Programmes quotidiens » pour définir les apps autorisées selon l’heure et/ou le jour de la semaine.
iPadOS 27
La liste des nouveautés est très vite résumée cette année : en dehors du libre redimensionnement des applications iPhone lancées sur la tablette, il n’y a pas d’apports spécifiques pour iPadOS cette année. La liste des améliorations est la même que pour iOS 27 : travail sur les performances, Siri AI et nouveautés dans les applications internes.
En revanche, la bonne nouvelle de la compatibilité des iPhone n’est pas répercutée sur les tablettes. iPadOS 27 réclame des appareils ayant au moins une puce A14 ou M1, soit un iPad mini de 6ᵉ génération, un iPad classique de 9ᵉ génération, un iPad Air 11 pouces de 4ᵉ génération, un iPad Pro 11 pouces de 2ᵉ génération ou 12,9 pouces de 4ᵉ génération. Dans l’autre sens, sont abandonnés l’iPad mini de 5ᵉ génération, l’iPad de 8ᵉ génération, l’iPad Air de 3ᵉ génération, l’iPad Pro 11 pouces de première génération et l’iPad Pro 12,9 pouces de 3ᵉ génération.
macOS 27 Golden Gate
La nouvelle version du système pour Mac reprend elle aussi en bonne partie les améliorations déjà vues, notamment sur les performances et Siri AI. Pour ce dernier, il y a une différence majeure : les Mac n’étant pas des contrôleurs d’accès au sens du DMA, ils pourront profiter de Siri AI dès le début. Initialement, seul l’anglais sera supporté, mais le français doit arriver courant octobre, l’attente ne sera donc pas longue. On ne sait pas en revanche si tout le monde y aura droit tout de suite ou si, comme pendant la phase bêta, il y aura une liste d’attente.
Golden Gate, en dehors des performances, se signale par un effort particulier sur l’interface. Apple avait insisté sur ce point pendant la WWDC : les développeurs ont travaillé sur la cohérence et l’homogénéité des fenêtres et contrôles. Fini donc les différents types de coins sur les fenêtres, dont l’angle de courbure pouvait différer d’une application à l’autre. Les barres latérales reviennent à leur état précédent, étirées jusqu’aux bords de la fenêtre. Les barres d’outils sont également plus cohérentes et mieux délimitées, et on retrouve le curseur de réglage pour la transparence de Liquid Glass. Comme chaque année, de nouveaux fonds d’écran ont été intégrés.
Une fois évacuées les nouveautés déjà vues dans iOS 27, il n’en reste plus tant que ça. On note par exemple le support des écrans 5K jusqu’à 120 Hz et des améliorations pour l’application Recopie de l’iPhone… qui reste désespérément absente en Europe. Elle permet, pour rappel, d’avoir une copie conforme de ce qui se passe dans l’iPhone au sein d’une fenêtre sur Mac, avec réception des notifications et possibilité d’agir directement.
Signalons aussi l’arrivée de RAW 9, la nouvelle génération des API Core Image RAW, orientée traitement photo professionnel et développeurs Mac. Dans Safari, outre ce que l’on a déjà vu dans la partie iOS 27, on trouve un apport sympathique : la possibilité de tirer le site vers le bas pour en provoquer le rechargement. C’est le même geste que sur iPhone et iPad, cette fois répercuté sur le pavé tactile des MacBook.
watchOS 27
Le cas de watchOS est toujours particulier, car s’il reprend les fondations d’iOS et les briques de l’écosystème Apple, il n’intègre pas directement tous les apports. Apple n’a pas spécialement abordé la question des performances sur ce système, par exemple. On ne trouve pas non plus de réglage pour Liquid Glass, qui n’est pas personnalisable sur les montres. Il y a en revanche plusieurs nouveautés importantes.
D’abord, une application Localiser (Find My) unifiée, qui sert désormais à retrouver sa voiture garée (si le modèle est compatible bien sûr), les AirTag, tous les appareils reliés par le compte Apple, les personnes et ainsi de suite.
watchOS 27 introduit également une nouvelle grille d’application quand on appuie sur la couronne. La montre présente les sept applications censées être les plus pertinentes selon le contexte, dont les habitudes, l’emplacement et l’heure de la journée. Elles sont disposées en nid d’abeille autour d’une app centrale. Faire tourner la couronne affiche immédiatement l’ancienne présentation, avec toutes les applications. Cette nouvelle vue se révèle assez pratique à l’usage, car on peut appuyer plus facilement sur les icônes plus grandes.
On note aussi une évolution de la pile intelligente, pour prendre en compte d’autres scénarios. Par exemple, la fonction parking pour retrouver plus facilement son véhicule, des suggestions de messages pour les anniversaires, les messages épinglés ou encore les cartes d’identité et de transport.
Les aficionados de la personnalisation seront sans doute contents de voir arriver de nouveaux cadrans, dont une variante du cadran Modular Ultra jusqu’ici réservé à l’Apple Watch Ultra.
Comme d’habitude, watchOS 27 réclamera un iPhone sous iOS 27 pour être installé. Il faudra également l’un des modèles officiellement pris en charge : Apple Watch SE 3, Series 9, Ultra 2 et les modèles plus récents.
tvOS 27
Cela fait quelques années déjà que le système n’a plus guère de mises à jour vraiment majeures. La version 27 ne rompt pas cette tradition, même si quelques apports sont bienvenus, dont les améliorations de performances.
L’un des plus importants est sans conteste la révision de l’application Podcasts, qui était jusqu’à présent – il faut bien le dire – assez calamiteuse. L’interface a été largement repensée et se veut beaucoup plus pratique à l’usage.
On trouve aussi une option pour agrandir la taille du texte à l’écran à l’échelle de tout le système. Là aussi il était temps, car la distance entre une TV et les yeux peut grandement varier d’un foyer à un autre. Dans les réglages, tvOS 27 permet en outre de consulter le statut de la couverture AppleCare.
Il y a cependant un point flou dans les nouveautés présentées lors de la WWDC : les téléchargements intelligents. Apple n’a pas donné de précisions sur ce point et on ne peut pas savoir précisément de quoi il s’agit. Certains médias, comme Tech Times, se sont lancés dans des conjectures, imaginant des téléchargements automatiques selon le contexte, par exemple pour préparer le nouvel épisode disponible d’une série suivie régulièrement. Le mécanisme serait alors comparable à ce qui existe déjà sur iPhone et iPad dans des applications comme Podcasts ou Musique.
visionOS 27
Quant au système d’Apple pour le Vision Pro, les apports continuent, même si le casque est un échec commercial. On suspecte Apple de préparer la relève, mais sous la nouvelle direction de John Ternus, ces plans pourraient changer.
La nouvelle mouture apporte ainsi la possibilité de transformer les photos panoramiques en environnements spatialisés « immersifs », un environnement islandais avec aurores boréales, des fenêtres d’applications incurvées, un centre de contrôle réorganisé et une nouvelle taille de widgets plus compacte. Enfin, un ajout sympathique : lorsqu’une notification est reçue, la regarder directement en développera le contenu.
GLF OS est une distribution Linux française spécialisée dans le jeu vidéo. L’objectif est de fournir un environnement prêt à l’emploi avec une meilleure prise en charge du matériel moderne. La dernière mise à jour importante, Quasar, était arrivée en juin. Le système passe désormais à Quasar Quake.
Les nouveautés sont nombreuses. D’abord, la distribution se débarrasse de l’installeur Calamares au profit d’un nouveau venu spécifique à la distribution. Nommé Omnis, il doit amener une meilleure intégration au système ainsi qu’une base plus flexible pour les futurs développements.
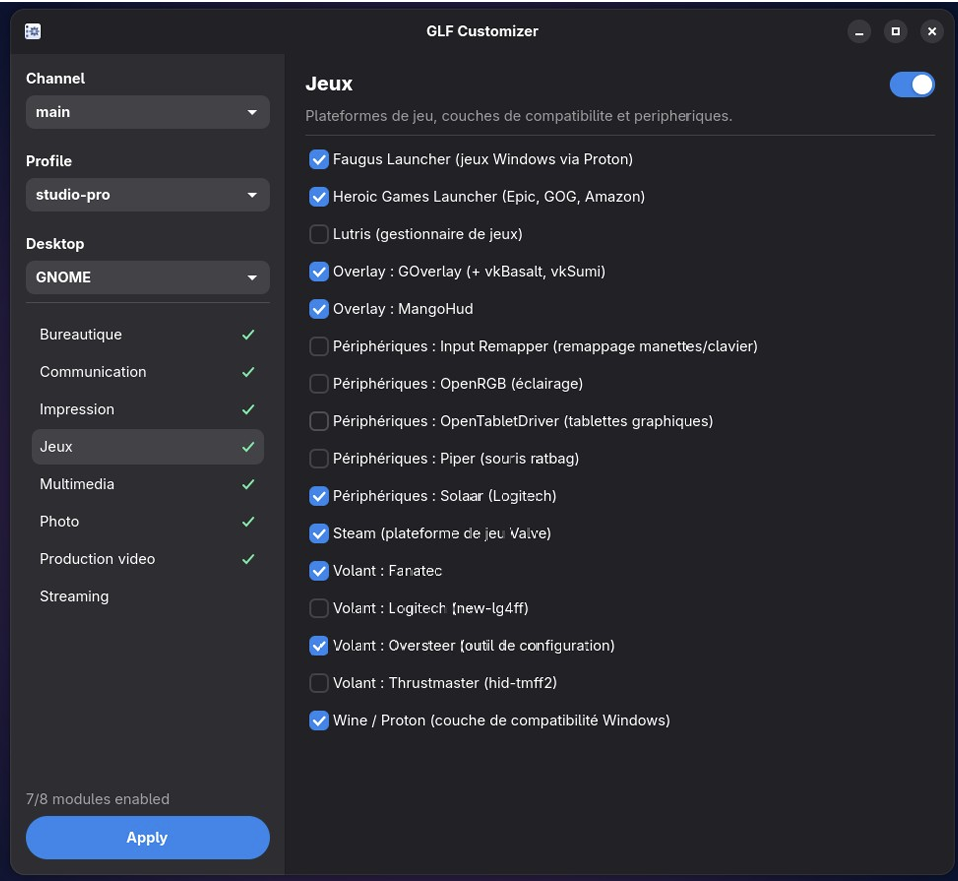
GLF Customizer fait également son entrée. Cette petite application permet de réunir au même endroit de nombreux réglages propres à la distribution, avec à la clé une adaptation plus simple à différents besoins. On peut par exemple activer ou désactiver des pans entiers de fonctions et applications selon l’objectif principal de la distribution (qui dispose d’une variante orientée création).
Parmi les autres améliorations, signalons un renforcement des mises à jour, dont le mécanisme gère mieux les connexions lentes, les interruptions réseaux, les délais de réponse des serveurs ou encore les migrations entre serveurs.
En plus de la traditionnelle modernisation de tous les paquets, y compris la branche 610 du pilote NVIDIA, Quasar Quake intègre diverses améliorations spécifiques aux jeux vidéo, dont de nouveaux réglages pour ZRAM, un meilleur support des volants, des corrections pour Steam, Gamescope et Proton, ou encore l’arrivée de xpadneo pour les manettes Xbox et Bluetooth.
La mise à jour est disponible pour les utilisateurs actuels, tandis que l’ISO d’installation peut être récupérée depuis le site officiel.
En juillet, une polémique avait éclaté autour des écrans LG pour ordinateurs : l’installation automatique du pilote provoquait l’apparition d’une publicité pour l’antivirus McAfee. Les pratiques du constructeur ont été épinglées dans une nouvelle vidéo, mais LG dément tout problème.
LG a été sous un feu nourri de critiques en juillet. Lors du branchement d’un écran LG sur un ordinateur, un signal était envoyé à Windows Update pour récupérer automatiquement le pilote. Une opération courante, qui évite à l’utilisateur d’aller le chercher manuellement.
LG avait détourné ce mécanisme pour installer aussi un composant qui provoquait l’affichage d’une publicité pour McAfee. La documentation de Microsoft précise pourtant de faire attention à ce genre de pratique. La firme avait d’ailleurs fini par intervenir, LG mettant fin à l’opération, avec une image entachée.
Ce comportement avait été mis en avant par Gamers Nexus dans une vidéo expliquant le problème. Or, la chaine vient de remettre le couvert, en s’attaquant cette fois aux téléviseurs de la marque.
Dans sa nouvelle vidéo (vue plus de 3 millions de fois à l’heure où nous écrivons ces lignes), Gamers Nexus expose pendant 135 minutes l’étendue de ses découvertes, faites en collaboration avec Level1Techs et des chercheurs en sécurité indépendants. La chaîne met en cause le comportement réseau et logiciel des téléviseurs sous webOS, notamment des modèles OLED de la gamme G5.
Des comportements étranges…
La vidéo de 2h15 plonge profondément dans les détails. Parmi les constats majeurs de la chaîne : le fait que les téléviseurs testés (des modèles OLED) captent l’audio dans la pièce, même quand l’appareil est en veille. D’après les tests réalisés, les téléviseurs enregistrent le son à travers le micro même quand la connexion est coupée, stockant les données localement en attendant que l’accès à internet soit restauré.
Les testeurs ont également utilisé le logiciel Wireshark pour analyser les paquets de données envoyés par la télé. Les résultats auraient montré un balayage actif du réseau local, notamment pour cartographier les appareils voisins. Ce balayage collecterait au passage les adresses IP des appareils connectés, de même que les noms et intensités de signal des réseaux Wi-Fi détectés, ainsi que leurs données de localisation.
Selon Gamers Nexus, les données ainsi recueillies alimentent LG Ad Solutions, la filiale publicitaire du groupe. LG aurait écoulé 216 millions de téléviseurs connectés dans le monde, tandis que la filiale revendiquerait 363 millions d’appareils secondaires pouvant être ciblés individuellement, dans les seuls États-Unis. On ne parle donc pas uniquement d’appareils détectés, mais de ceux sur lesquels une publicité peut être envoyée.
La technique n’est pas nouvelle, chez LG. Le constructeur utilise depuis des années un mécanisme nommé Automated Content Recognition (ACR, non spécifique à LG), chargé de générer des empreintes numériques, pour récupérer – entre autres – les habitudes de visionnage. Le travail mené par Gamers Nexus va cependant plus loin.
Le plus gros problème rencontré par la chaîne réside dans la sécurité. Plusieurs failles ont été détectées dans webOS, le système d’exploitation propre à LG, que le constructeur fournit dans ses TV connectées. Les testeurs sont parvenus à les exploiter, débloquant des capacités d’exécution de code arbitraire à distance. Ils s’en sont servi, entre autres, pour récupérer les données audio justement enregistrées par le téléviseur quand la connexion internet était coupée.
Les failles ont été transmises à LG sans révélation publique et seraient en cours de correction.
… réfutés par LG
En 48 heures (la vidéo a été publiée le 7 septembre), ces informations ont eu le temps de ressortir dans plusieurs médias. Initialement, LG se refusait à tout commentaire, mais le constructeur a fini par sortir de sa réserve auprès de plusieurs sites, dont MacG.
Selon LG, les conversations ambiantes ne sont ni enregistrées ni transmises dans les conditions normales d’utilisation. Pour que le processus se déclenche, il faut que l’utilisateur l’active volontairement, par exemple via la touche spécifique de la télécommande. Le constructeur réfute toute écoute passive et automatique de ce qui se passe autour de ses télés connectées.
L’écoute peut en revanche se faire si la fonction « Hi LG » est activée. Le comportement serait alors le même que n’importe quel autre assistant vocal : une écoute locale passive, devenant active quand les mots-clés sont prononcés. Quand aucun mot-clé n’est détecté, les données stockées temporairement sont supprimées et rien n’est transmis, assure LG.
Le constructeur affirme également que les données récupérées sur le réseau sont standards. Détecter les appareils connectés permet notamment de partager du contenu et d’utiliser d’autres fonctions liées à la maison connectée. Autre affirmation : tout ce qui touche à la personnalisation des publicités et, de manière générale, à l’ACR, ne peut fonctionner qu’avec un accord explicite de l’utilisateur. Celui-ci peut révoquer cette autorisation à tout moment dans les réglages de l’appareil.
Bien que ces comportements puissent entrer dans la catégorie « pratiques courantes », la réponse de LG est incomplète. Ainsi, pas un mot sur les failles de sécurité, alors qu’elles ont permis la récupération de données pouvant s’avérer sensibles. Exploitées, ces failles pourraient permettre à des pirates de transformer ces appareils en autant de dispositifs d’écoute.
Le Cyber Resilience Act en embuscade
À noter que Gamers Nexus avait déjà épinglé les téléviseurs LG en juillet pour les problèmes d’écoute. Ils notaient effectivement que l’on pouvait désactiver la reconnaissance vocale, coupant du même coup toutes les fonctions de type IA. LG, là aussi, avait fini par répondre à plusieurs médias, dont nos confrères de MacG : « LG Electronics (LGE) réaffirme que les téléviseurs LG ne collectent, n’enregistrent ni ne stockent les conversations ambiantes. La reconnaissance vocale est une fonctionnalité optionnelle, lancée par l’utilisateur, qui traite les données vocales uniquement lorsqu’elle est activée par l’utilisateur pour répondre à une demande spécifique. Les clients peuvent utiliser les fonctionnalités Smart TV sans activer la reconnaissance vocale ».
La succession des vidéos de Gamers Nexus provoque, sans surprise, de nombreuses discussions et écorne l’image du constructeur. Sur Reddit ou les réseaux sociaux, de nombreuses personnes réfléchissent désormais à la connexion de leur téléviseur, LG ou non. Outre les choix faits par les constructeurs, la sécurité même du système d’exploitation interroge et beaucoup se demandent si elle est gérée sérieusement.
Ces questions fusent autour des appareils connectés depuis longtemps. Elles ont largement alimenté la réflexion ayant conduit l’Europe à adopter le Cyber Resilience Act, qui va franchir une étape majeure ce 11 septembre. Mais à compter de décembre 2027, les constructeurs seront pleinement responsables de la sécurité de leurs produits, dès lors qu’ils contiennent une composante numérique. Les téléviseurs connectés seront bien sûr concernés, d’autant plus que le CRA sera rétroactif et s’appliquera sur tous les appareils en cours de commercialisation, pas uniquement les nouveaux.
Si les derniers mois avaient déjà vu plusieurs records de failles corrigées chez Microsoft, le Patch Tuesday de la rentrée les explose tous : avec 966 vulnérabilités colmatées, dont plus de 700 pour Windows, septembre 2026 restera probablement dans les annales.
966 : c’est le nombre de failles corrigées dans le bulletin mensuel accompagnant la salve de correctifs publiés le 8 septembre. Le chiffre varie légèrement selon les sources, en fonction de ce qui est comptabilisé. Les 966 failles correspondent aux CVE publiés effectivement ce 8 septembre, selon Bleeping Computer.
Même en tenant compte de ces différences de comptage, le Patch Tuesday de septembre est loin, très loin devant. Le précédent record était détenu par les correctifs de juillet, qui culminait déjà à 570 failles. Le mois d’août avait suivi avec 400 failles corrigées.
Des chiffres très élevés, conséquence directe de l’utilisation des LLM (grands modèles de langage). Microsoft a depuis largement expliqué comment ses équipes s’en servaient, avec plusieurs LLM évoluant au sein d’un harnais spécialisé. L’entreprise a également officialisé son projet Perception, coordonnant trois familles d’agents, responsables respectivement de la traque des failles, de l’évaluation du contexte et de la correction.
Parmi les 966 failles corrigées, 105 sont critiques, dont 81 permettant des exécutions arbitraires de code à distance, soit le pire des scénarios. Aucune des failles critiques n’est cependant exploitée à ce jour ni même publique. L’avertissement habituel tient toujours cependant : dès lors que les correctifs sont disponibles, les quelques détails les accompagnant peuvent orienter les pirates vers les failles correspondantes.
Bleeping Computer donne une ventilation approximative des failles par type :
438 vulnérabilités de type élévation de privilèges
19 vulnérabilités de type contournement des fonctionnalités de sécurité
258 vulnérabilités de type exécution de code à distance
173 vulnérabilités de type divulgation d’information
56 vulnérabilités de type déni de service
16 vulnérabilités de type usurpation (spoofing)
En revanche, deux failles sont exploitées (0-day). Elles ne sont pas critiques, mais sont tout de même importantes :
CVE-2026-81963 : vulnérabilité d’élévation des privilèges dans la pile Windows Update, permet aux attaquants d’obtenir des privilèges SYSTEM
CVE-2026-85880 : vulnérabilité dans l’Advanced Local Procedure Call (ALPC) de Windows, permet également d’obtenir des privilèges SYSTEM
La recommandation est donc logique : installer ces nouveaux correctifs aussi rapidement que possible.
Des nouveautés fonctionnelles importantes… peut-être
La mise à jour publiée hier soir, estampillée KB5124008, contient aussi de nouvelles fonctions pour Windows 11, dont la plupart ont été déjà commentées au cours des derniers mois.
C’est ainsi la mise à jour qui officialise le retour de la capacité à bouger la barre des tâches sur n’importe quel côté de l’écran. Le fonctionnement n’est pas celui de Windows 10, qui permettait de la changer de côté par glisser-déposer. Dans Windows 11, il faut se rendre dans les réglages (le plus simple est de passer par le clic droit sur la barre des tâches) et de choisir l’option voulue. Dans tous les cas, on peut toujours modifier l’alignement des icônes.
Source : Windows Latest
Toujours pour la barre des tâches, on peut maintenant l’afficher en mode réduit. Jusqu’ici, le système permettait de la réduire, mais le réglage n’influait que sur la taille des icônes, pas sur la barre elle-même. Le nouveau réglage s’occupe des deux.
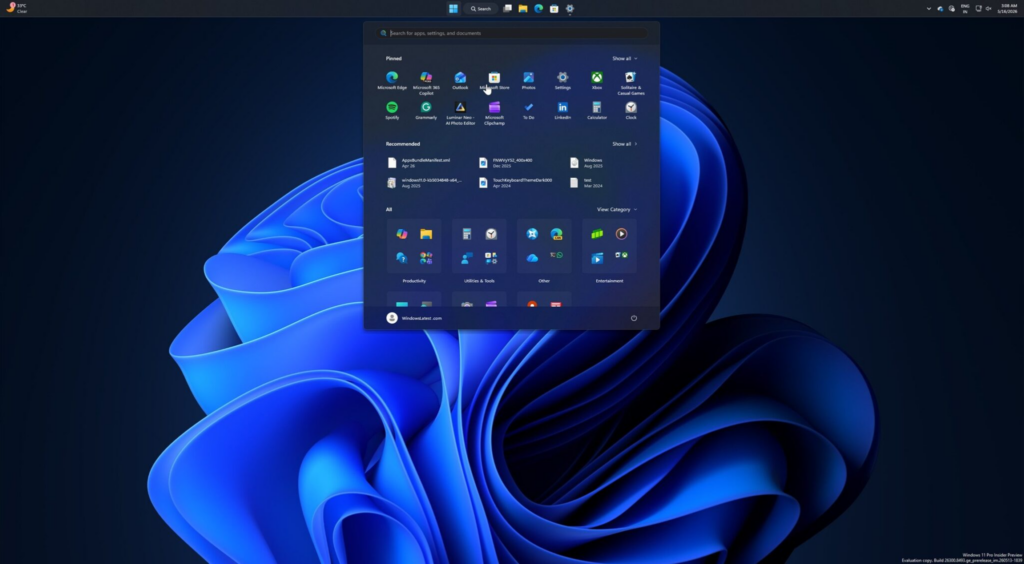
On peut également redimensionner le menu Démarrer, via un nouveau réglage qui laisse le choix entre Grand, Petit et Automatique. Bien sûr, plus le menu sera grand, plus il pourra afficher d’éléments. Cette amélioration s’accompagne d’une autre : une personnalisation nettement plus poussée. On peut ainsi désactiver la zone « Recommandés », qui s’appelle d’ailleurs « Récents » maintenant, choisir de n’afficher qu’une grille d’icônes ou une liste, ou encore supprimer les catégories et les applications épinglées. Si l’on désactive tout, le menu Démarrer n’affiche alors plus qu’une liste statique et alphabétique des applications installées.
Cette mise à jour intronise en outre les améliorations de performances pour l’Explorateur, qui se charge plus vite et se montre plus réactif. Comme nous l’avions indiqué, cette hausse de performances se fait via de courtes hausses de la consommation CPU, pas par un préchargement de l’application en mémoire. Selon Microsoft, la différence de performances est d’autant plus visible sur les machines peu puissantes.
Enfin, on peut désactiver Bing et le Microsoft Store dans la recherche, pour n’avoir que des résultats locaux. La recherche y gagne largement en performances. En revanche, la tolérance aux fautes de frappe n’est pas encore de la partie.
Notez que vous ne verrez pas forcément ces nouveautés immédiatement après l’installation de la mise à jour. Microsoft a l’habitude de procéder par étapes, créant systématiquement un « bazar ». Les fonctions sont activées petit à petit chez les utilisateurs, mais on ne sait pas combien de temps prendra le processus complet.
L’ANSSI a annoncé ce 7 septembre la mise en place d’un dispositif nommé REACTIV (REponse & ACTion Interministérielle face aux Violations de données). Créé à la demande du Premier ministre, il doit permettre la mobilisation immédiate des compétences et moyens de l’agence de sécurité pour les ministères touchés par des cyberattaques.
Selon l’annonce officielle, le nouveau mécanisme se traduit concrètement par une bascule des efforts opérationnels pour renforcer l’appui aux ministères sur deux volets : le traitement des compromissions de comptes utilisateurs et l’analyse des violations de données.
Surtout, REACTIV renforce l’autorité de l’agence sur deux points spécifiques. D’abord, la possibilité pour l’ANSSI d’imposer aux ministères des mesures immédiates de protection des données, à appliquer dans des délais contraints. Ensuite, la centralisation par l’agence de la communication technique de crise en cas d’attaque touchant des services de l’État.
Illustration : Flock
Ce renforcement « complète les mesures de la Feuille de route des efforts prioritaires en matière de sécurité numérique de l’État 2026 - 2027, dont le Premier ministre a demandé l’accélération de la mise en œuvre, afin de rehausser significativement et durablement le niveau de sécurité des réseaux ministériels », indique l’ANSSI.
Un tel mécanisme était-il nécessaire ? Probablement, car les faits plaident pour des capacités d’action supplémentaires. La mention par l’ANSSI de mesures immédiates « dans des délais contraints » semble le point essentiel de l’annonce. L’agence a toujours fonctionné jusqu’à présent sur un mode d’accompagnement et de conseil plutôt que d’injonction, ce qui change donc avec REACTIV. La question des moyens alloués à l’agence reste cependant entière, d’autant que les rôles de l’ANSSI vont se renforcer à l’aune des nouveaux textes européens sur la cybersécurité : NIS2, REC, DORA et le Cyber Resilience Act, que nous évoquions récemment.
Dans un billet dédié sur LinkedIn, Vincent Strubel, directeur de l’ANSSI, précise d’ailleurs que cet effort est « temporaire » et qu’il se fait « au détriment d’autres pans de la menace », que l’ANSSI ne perd « pas de vue pour autant ». REACTIV « n’évitera pas toutes les attaques, mais doit nous permettre d’être plus réactifs et plus directifs, pour au moins limiter la casse le temps que les mesures de long terme prennent effet, et de partager plus d’informations pour mieux comprendre », ajoute Vincent Strubel.
Le Cyber Resilience Act, un important règlement pour la cybersécurité en Europe, entrera dans une nouvelle phase le 11 septembre. À cette date, les fabricants auront l’obligation de signaler les failles activement exploitées et les incidents graves à l’ENISA, l’agence centrale européenne de cybersécurité.
Le règlement européen sur la résilience cyber, ou CRA (UE 2024/2847), est entré en vigueur le 10 décembre 2024. S’agissant d’un règlement, il s’applique à l’ensemble des pays membres de l’Union, sans distinction. Contrairement aux directives, il ne nécessite pas de transposition dans le droit national.
La pleine entrée en application est attendue pour décembre 2027. Les responsabilités seront alors nombreuses, ainsi que les entreprises concernées : toute structure commercialisant un produit qui intègre au moins un composant numérique y est soumise. Le CRA distingue trois niveaux de risque :
les produits « courants » (la grande majorité) relèvent d’une auto-évaluation du fabricant,
les produits « importants » (définis à l’annexe III) comprennent de nombreuses catégories – systèmes de gestion d’identité, les navigateurs, les gestionnaires de mots de passe, les antivirus, hyperviseurs ou encore les VPN – et nécessitent de passer par un organisme dédié,
les produits « critiques » (définis à l’annexe IV) comprennent les dispositifs matériels avec boitier de sécurité, les « passerelles pour compteur intelligent » et les systèmes de cartes à puce, qui nécessitent eux aussi un organisme dédié.
Avant d’entrer toutefois dans le cœur de ces obligations, la mise en application passe par une étape intermédiaire : le signalement des failles exploitées et des incidents graves.
L’obligation de faire remonter les informations
L’article 14 du règlement entre en application le 11 septembre 2026, donc dans quelques jours à peine. Il impose aux fabricants de produits comportant des éléments numériques de signaler deux types d’événements distincts : toute vulnérabilité activement exploitée affectant ces produits, et tout incident grave ayant un impact sur leur sécurité.
Plus précisément, le fabricant devra notifier l’ENISA dans les 24 heures suivant la découverte (elle est qualifiée de « précoce »). Un rapport complet devra être fourni dans les 72 heures, puis un rapport final dans les 14 jours. Ces délais sont les mêmes que pour la directive NIS2, afin d’harmoniser le cadre de la cybersécurité (nous y reviendrons). Ils sont également identiques pour les failles exploitées et les incidents graves.
L’ENISA a le rôle de guichet central. L’agence sera chargée de distribuer ensuite les informations aux CSIRT (Computer Security Incident Response Team) nationaux des pays membres de l’Union. En France, il s’agit du CERT-FR. Via ce dernier, l’ANSSI assure alors la réception, l’analyse et la coordination du traitement. Si le produit est commercialisé dans d’autres pays, le CERT-FR doit aussi diffuser les informations obtenues à ses homologues.
Si la pleine application du Cyber Resilience Act aura des conséquences majeures, l’obligation du 11 septembre n’en est pas moins cruciale. Et pour cause : non seulement l’obligation pèse sur de très nombreuses entreprises, mais elle est également rétroactive. Contrairement à d’autres cadres européens, comme l’obligation pour les smartphones d’avoir au moins cinq ans de mises à jour logicielles, le CRA s’applique rétroactivement à tous les produits commercialisés.
Il reste 73% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Cette distribution Linux se destine avant tout aux Mac équipés de puces Apple Silicon, que l’entreprise a inaugurées il y a six ans avec sa puce M1. Alors que les premières machines M6 sont depuis peu sur le marché, Asahi annonce la prise en charge des puces M3. Mais attention, il reste beaucoup de travail.
Asahi Linux vise à porter Linux sur les Mac équipés de puces Apple Silicon. Il s’agit d’un travail de titan, car l’architecture d’Apple n’est pas ouverte. Les développeurs procèdent donc par tâtonnement et rétro-ingénierie, sans aucune documentation technique pour les y aider. Apple n’a aucun intérêt en effet à documenter sa technologie, puisqu’elle est la seule à l’utiliser et qu’elle est consciente des très bonnes performances de ses puces, constituant un avantage concurrentiel certain.
Pour avancer, les développeurs doivent ainsi analyser les microprogrammes (firmwares), la mémoire et le comportement des composants (contrôleur d’affichage, processeur de sécurité, contrôleur mémoire unifiée, etc.). Il faut ensuite en déduire un fonctionnement reproductible pour l’intégrer dans un système d’exploitation libre. La distribution de référence est Fedora Asahi Remix, mais le travail effectué est notamment repris dans le noyau Linux.
Un gros pas vers les puces M3
Comme indiqué par Phoronix le 6 septembre, le support officiel des Mac équipés de puces Apple M3 (M3, M3 Pro, M3 Max) vient d’être intégré à l’installateur du projet. Seule exception, la version Ultra de la puce, que l’on peut retrouver dans le Mac Studio dans sa configuration maximale.
Le niveau de prise en charge est proche de celui déjà obtenu sur les puces M1 et M2 (et leurs variantes). Le support comprend notamment la webcam, les microphones intégrés, l’USB, le décodage vidéo matériel avec support de l’AV1, le Wi-Fi et le Bluetooth.
Attention cependant, car les mêmes limites initiales qu’avec les générations M1 et M2 recommencent, à cause de deux composants qui donnent du fil à retordre aux développeurs. D’abord, le contrôleur d’affichage (DCP, Display Controller Processor), un coprocesseur dédié et propriétaire introduit avec la puce A14 (iPhone 12). Son support n’est que très partiel, car il a fallu passer par un hyperviseur interceptant les appels entre macOS et la puce. En conséquence, la machine ne peut pas être mise en veille et le HDMI ne fonctionne pas.
De même, le support du GPU reste expérimental. Les performances sont donc très limitées et son utilisation consomme beaucoup plus d’énergie qu’elle ne le devrait. Lors de la conférence X.Org qui se tiendra du 28 au 30 septembre, une partie de l’équipe de développement viendra rendre compte des progrès accomplis sur ce point.
Un travail de longue haleine.
Dans le billet d’annonce sur le site officiel de la distribution, James Calligeros (l’un des développeurs d’Asahi) indique cependant que l’équipe aura davantage d’informations sur ces sujets dans les mois à venir. Comme avec les générations M1 et M2, il est très probable que les développeurs finiront par obtenir le support complet du GPU et du DCP. Sur les deux premières générations, GPU a atteint la conformité officielle (auprès du Khronos Group) pour OpenGL 4.6, OpenCL 3.0 et Vulkan 1.3 (ainsi qu’OpenGL ES 3.2)
Le travail reste cependant « ingrat », car il faut recommencer à chaque nouvelle génération de puces, à cause des changements d’architecture et autres améliorations apportées chaque année. Il en ira de même pour le support des puces M4.
En outre, il faut garder en tête que « pleinement fonctionnel » a une définition particulière dans le cadre d’Asahi. L’appellation indique surtout que toutes les fonctions de base sont supportées et que la machine a, dans l’ensemble, le comportement que l’on peut en attendre dans une utilisation quotidienne. Des fonctions restent indisponibles, comme le HDR ou certaines configurations Thunderbolt (pour les machines qui l’ont).
Une lente intégration dans le noyau Linux
Une partie du travail réalisé par les développeurs d’Asahi atterrit ensuite dans le noyau Linux lui-même. Le processus est bien sûr plus lent et sélectif, car seuls les composants jugés suffisamment matures sont intégrés. Ils sont alors soumis aux mainteneurs des sous-systèmes concernés (DRM pour l’affichage, IOMMU pour la gestion mémoire, etc.), selon le processus habituel de relecture par correctifs.
On retrouve ainsi des composants comme le pilote DCP de base, le contrôleur IOMMU pour la mémoire, le pilote SMC (contrôleur de gestion système) ou encore les contrôleurs GPIO. Le pilote graphique complet, en revanche, n’en fait pas partie. D’une part, il est nettement plus volumineux que les autres composants.
D’autre part, il est en grande partie écrit en Rust, ce qui avait soulevé des tensions sur les discussions d’intégration au noyau. Ces tensions avaient poussé Hector Martin, fondateur et responsable historique du projet, à démissionner de son rôle de mainteneur et de la direction. La décision était intervenue notamment à la suite de remontrances de Linus Torvalds. Ce dernier indiquait alors ne pas être contre Rust dans le noyau (le code Rust y est en augmentation depuis trois ans), mais il n’avait pas apprécié qu’Hector Martin passe par les réseaux sociaux pour tenter de convaincre la communauté.
Sync-in est une solution d’hébergement et de synchronisation de fichiers libre et open source (licence AGPL 3). Après une version 2.4 en juin, la 2.5 vient de paraître, avec à son bord plusieurs nouveautés importantes.
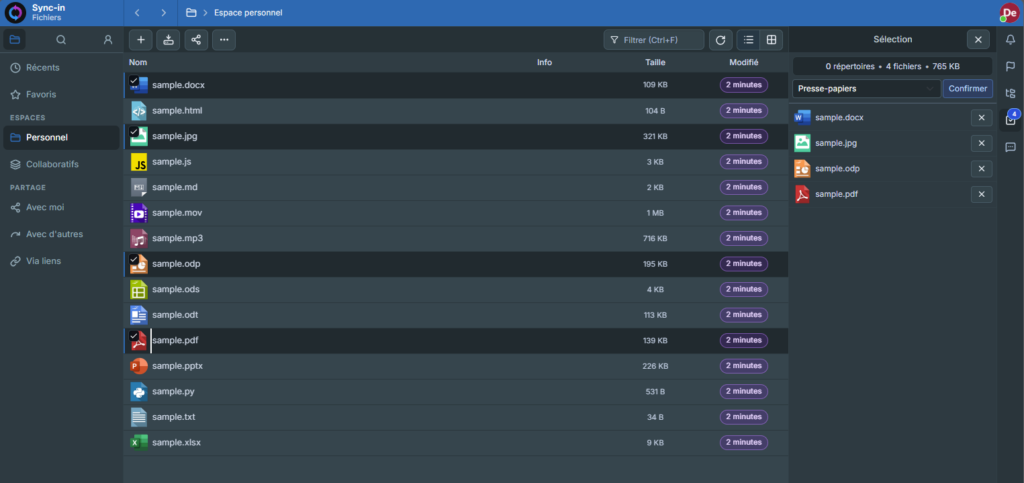
Elle introduit d’abord un système de favoris, une vue dédiée dans laquelle on peut placer aussi bien des fichiers que des espaces collaboratifs et des partages. On y trouve également des filtres, options de tri, informations sur leur emplacement ainsi qu’un affichage en liste ou en galerie.
Sync-in 2.5 introduit aussi un panneau de sélection. Il s’ouvre automatiquement lorsqu’on clique sur l’icône d’un fichier, avec ou sans sélection multiple. Dans le panneau, on trouve des informations sur les éléments choisis, dont la taille totale et un accès aux fonctions disponibles.
L’activité récente a été unifiée : les fichiers et commentaires sont réunis dans la même chronologie, que l’on peut organiser par période, avec possibilité de filtrer par type d’activité. La nouvelle mouture améliore aussi les copies, déplacements et envois, avec un volet repensé et la possibilité d’ignorer les fichiers quand des conflits sont détectés. Citons en outre une amélioration générale de l’accessibilité, ainsi qu’une meilleure recherche en texte intégral.
La version 2.5 comporte en outre quelques changements importants liés à la sécurité. Le plus significatif est sans doute l’obligation par défaut d’avoir une adresse e-mail vérifiée lorsque l’on passe par un fournisseur OIDC (OpenID Connect). Si c’est impossible pour une raison ou une autre, la personne chargée de l’administration du serveur devra modifier la valeur de l’option auth.oidc.security.requireVerifiedEmail pour false.
L’éditeur audio multiplateforme et open source Audacity était connu pour son interface très « old school ». Les développeurs ne voulaient manifestement plus de cette étiquette : la nouvelle version 4.0 modernise largement l’interface.
Dans Audacity 4.0, l’interface a été réécrite en Qt. Esthétiquement beaucoup plus actuelle, elle permet la réorganisation libre des panneaux et la création d’espaces de travail, qui enregistrent les dispositions personnalisées. Des thèmes clair, sombre et haut contraste apparaissent également. Signalons aussi un spectrogramme redessiné au rendu plus rapide et des effets retravaillés, sur le plan esthétique et des performances.
Outre le changement visuel, les nouveautés sont nombreuses. Par exemple, l’édition par clips a été repensée. On peut maintenant sélectionner directement les clips, en modifier plusieurs simultanément, les grouper ou encore les déplacer librement entre les pistes. Le découpage se veut plus intuitif en proposant son propre outil et des commandes dédiées. De même, la tête de lecture reste visible pendant la navigation et peut être déplacée pendant la lecture. Chaque en-tête dispose en outre de vumètres pour l’enregistrement et la lecture.
La nouvelle mouture améliore aussi sa gestion des périphériques système, leur actualisation et le mapping personnalisé des canaux. Les changements opérés au niveau du système se reflètent maintenant dans l’application. De plus, la version Windows supporte désormais le protocole ASIO (Audio Stream Input/Output), permettant à Audacity une communication plus directe avec la carte son, avec à la clé une amélioration de la latence et de la fiabilité.
Attention cependant, car toutes les fonctions d’Audacity 3 ne sont pas encore présentes dans la branche 4.X, dont les Time Tracks, les pistes MIDI/Note, le Mixer, le Macro Manager, VAMP/LADSPA ou encore Play-at-speed. Les développeurs promettent leur retour dans de prochaines versions, signe du chantier conséquent qu’a été cette version.
Elle s’accompagne d’ailleurs d’un nouveau format de fichier, logiquement nommé .aup4, pour prendre la relève des fichiers .aup3. Ces derniers peuvent être ouverts avec Audacity 4.0 et seront automatiquement convertis.
La nouvelle mouture peut être téléchargée depuis le site officiel. Des versions Windows, macOS et Linux sont comme d’habitude fournies. On remarque que l’application s’est dotée pour l’occasion d’une nouvelle icône, reprise désormais partout sur le site.
La distribution Linux Omarchy attire un nombre croissant de regards. Bâtie sur Arch Linux, elle se distingue notamment par un parti pris graphique tranché et une esthétique soignée, en plus d’être très orientée vers le développement agentique. En arrière-plan cependant, son créateur est contesté pour ses positions sociales tranchées, tout comme le financement de la fondation qui accompagne Omarchy.
Omarchy est une distribution Linux créée par le Danois David Heinemeier Hansson, le plus souvent surnommé « DHH ». Créateur du célèbre framework de développement Ruby on Rails, il est également le directeur technique de 37signals, l’éditeur de Basecamp et HEY). Nous reviendrons sur DHH plus loin.
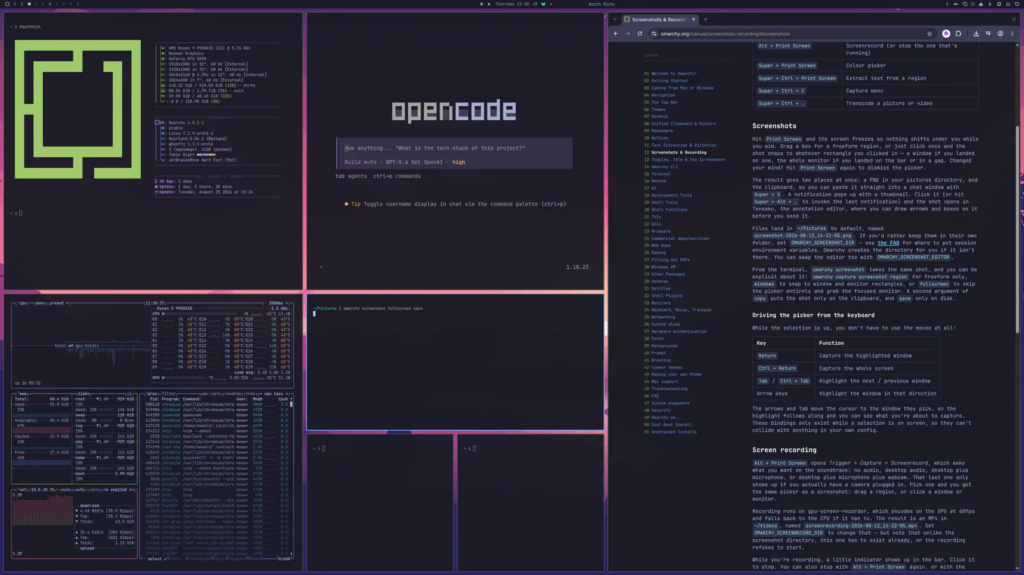
L’objectif d’Omarchy est de transformer une installation Arch Linux vierge en un système entièrement configuré, moderne et esthétique, fondé sur le compositeur Wayland Hyprland. Le projet a un prédécesseur, Omakub, qui avait la même logique mais était basé sur Ubuntu. Cette distribution se réclame de la philosophie « omakase » : le système impose des choix tranchés et s’adresse surtout à des personnes « capables » de l’apprécier.
Concrètement, cette philosophie s’illustre par des choix très marqués sur les thèmes ou encore les applications embarquées (comme Neovim, Alacritty et Chromium), ainsi qu’une interface globalement pensée pour un pilotage au clavier plutôt qu’à la souris. Comme certaines autres distributions Linux, les mises à jour passent par un système de snapshots (instantanés) au lieu d’un gestionnaire plus classique de paquets.
De la technique et des agents
Omarchy se destine largement aux développeurs et utilisateurs techniques. Cette orientation se reflète dans le choix des applications embarquées et dans la configuration de l’environnement. Le choix d’Hyprland est par exemple marquant, car ce compositeur a été créé avec le « tiling » en tête, c’est-à-dire l’organisation automatique des fenêtres. Le clavier est alors utilisé pour passer de l’une à l’autre, changer leur taille ou encore les déplacer vers d’autres espaces de travail. Le tout s’accompagne de nombreux visuels appréciés aujourd’hui : animations, coins arrondis, ombres, etc.
Si Hyprland s’occupe des fenêtres et de leur gestion, les éléments graphiques sont construits avec Quickshell. Ce framework (cadriciel) permet de développer des éléments graphiques, en l’occurrence la barre de menu, les widgets, le menu de lancement, les notifications, l’écran de verrouillage, les contrôles audio et ainsi de suite. Omarchy a donc une identité visuelle forte, sans passer par KDE ou GNOME. La distribution se sert d’Hyprland et Quickshell pour aboutir au résultat voulu.
Source : Dashen Tech
Cette identité visuelle et ce maniement peuvent rebuter les nouveaux venus, mais ils peuvent s’apprendre, même pour les personnes n’ayant pas d’expérience de ce type d’interface. Omarchy affiche un positionnement différent de la plupart des distributions qui sont initialement « génériques » et doivent souvent être personnalisées pour correspondre aux usages. L’environnement d’Omarchy est pensé comme un tout, le système trahissant l’idée de ce que doit être un « bon environnement », avec les avantages et inconvénients que cela comporte. La distribution est d’ailleurs souvent qualifiée d’« opiniated », c’est-à-dire avec une position assumée.
« Moins de configuration et plus d’utilisation » pourrait être la devise d’Omarchy, mais une utilisation basée sur le clavier et le terminal.
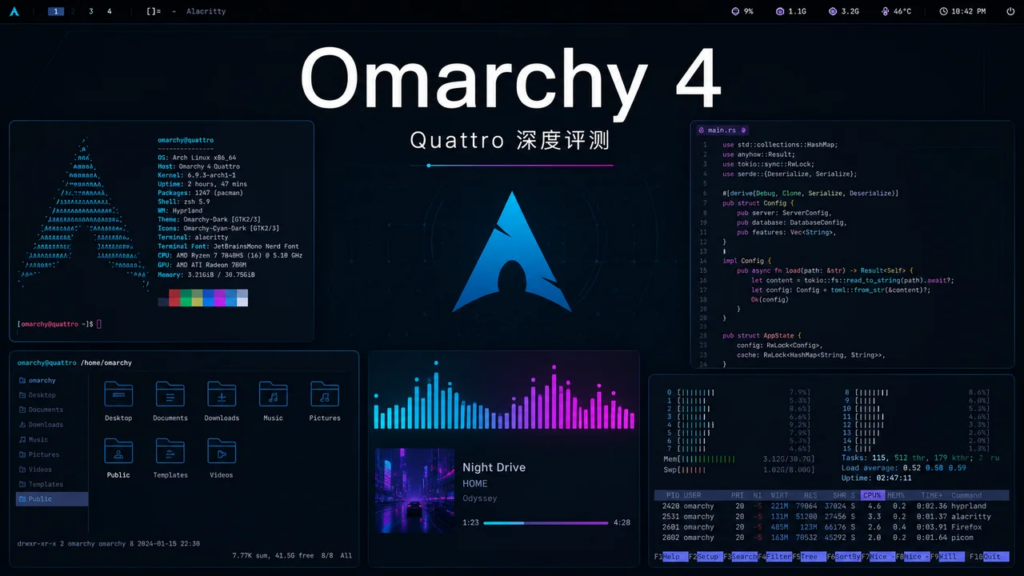
Avec la version 4.0 du système, nommée Quatro, Omarchy a d’ailleurs fait un pas supplémentaire vers les développeurs. Le système se fait plus agentique, avec un shell de bureau réécrit en un seul processus, des mises à jour maintenant basées sur pacman et un agent maintenant aux premières loges, avec une place fixe. Il dispose d’un panneau de quota et intègre un diagnostic automatique des plantages, ainsi qu’une compétence (skill) dédiée pour reconfigurer la machine. On peut choisir parmi neuf agents par défaut, dont Claude, Codex, Gemini, Grok et Copilot (aucun n’est présélectionné). Il vous faut un module particulier sur le bureau ? Demandez à l’agent.
Une fondation, des millions de dollars
La sortie de Quatro le 14 aout a été suivie une semaine plus tard d’une annonce importante pour la distribution : le lancement de la fondation Omacom. Les fondations sont des outils courants dans le monde de l’open source, car elles permettent de gérer l’avenir d’un projet de manière collégiale ou non, ainsi que d’engranger des donations. En lançant la fondation, David Heinemeier Hansson a indiqué vouloir concrétiser cette fois la « prophétie de l’année de Linux ». Il estime que « toutes les pièces sont en place ».
Douze membres fondateurs sont nommés : Tobi Lütke (Shopify), Patrick Collison (Stripe), Michael Dell (Dell Technologies), Jack Dorsey (Block), Matthew Prince (Cloudflare), Brendan Iribe (Sesame, ancien cofondateur d’Oculus), Jason Fried (37signals), Drew Houston (Dropbox), Peter Steinberger (créateur de l’outil d’IA OpenClaw), Brian Armstrong (Coinbase), Yunjie Dai (TapTap) et DHH lui-même. Chaque membre a apporté un million de dollars sur la table.
La somme, déjà conséquente, a été encore augmentée par l’arrivée de plusieurs autres personnes, avec chacune 100 000 dollars : Ryan R. Hughes (Oodle), Ed Huang (PingCAP), Adrien Treccani (Metaco/Ripple) et Max Schoening (Notion). Deux entreprises, 1Password et 37signals, participent également en leur nom propre, avec un budget de 100 000 dollars par an pendant trois ans.
Depuis, les critiques fusent de toute part.
Un créateur très contesté
Si Omarchy semble actuellement la star des réseaux sociaux avec son esthétique et son environnement pensé pour les développeurs, les discussions autour de la distribution ne sont pas que techniques. La figure de DHH est très contestée.
En 2021, il s’était déjà illustré chez Basecamp, dont il était le créateur et patron. Il avait alors interdit toutes les discussions politiques et sociales au sein de l’entreprise, y compris sur les outils utilisés. À l’époque, cette seule mesure avait provoqué le départ d’environ un tiers des effectifs en quelques semaines, dont la responsable design et la responsable marketing. À l’extérieur, beaucoup s’étaient également dit déçus.
Il reste 59% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Vivaldi 8.2 vient tout juste de paraître. À son bord, plusieurs nouvelles fonctions, dont la simplification de la calculatrice, qui peut désormais s’utiliser directement dans la barre d’adresse.
Les opérations y sont réalisées en temps réel, un appui sur Entrée envoyant les informations dans le presse-papier. Vivaldi précise que ces entrées ne sont pas enregistrées, même pas dans l’historique. Pour les personnes qui préféraient réserver cette fonction aux commandes rapides, une option permet de désactiver la calculatrice dans la barre d’adresse.
Vivaldi 8.2 renforce également la découverte des PWA (Progressive Web Apps). Le changement consiste surtout en un bouton apparaissant à droite de la barre d’adresse quand une application web compatible est découverte, par exemple WhatsApp. Après un clic sur le bouton, un petit panneau apparait pour confirmer l’installation. Une PWA profite, pour rappel, de certains comportements intégrés du système utilisé. Sur Windows par exemple, on peut l’épingler à la barre des tâches et dans le menu Démarrer. Chaque application a ses propres réglages.
Si les notes de version sont plus courtes que d’habitude, elles se finissent sur une annonce importante : Vivaldi travaille sur une version entreprise. L’éditeur dit viser « les organisations de toutes tailles – des entreprises et institutions publiques aux écoles ». Il donne peu d’informations pour l’instant, évoquant simplement une gestion de la vie privée, le déploiement centralisé et les mises à jour, ainsi que des personnalisations pour les organisations.
L’arrivée de cette version pourrait être significative pour Vivaldi. Viser le marché des entreprises implique notamment un cycle dédié de parution des mises à jour, pour pouvoir corriger les bugs et failles de sécurité, sans toucher au cycle fonctionnel. C’est ce que fait par exemple la version ESR de Firefox. Chrome et Edge disposent eux aussi d’une telle version, mais sur un délai bien plus court de huit semaines, via le canal Extended Stable.
L’Organisation européenne pour la recherche nucléaire utilise Linux pour ses besoins depuis longtemps. Dès les années 1990, le CERN s’était créé sa propre distribution en se basant sur Red Hat. En 2004, il s’était associé au Fermilab pour créer Scientific Linux (également basée sur Red Hat), avant d’entamer en 2015 une migration vers CentOS. En 2022, après l’annonce – très mal reçue – de Red Hat sur la fin de CentOS au profit de CentOS Stream, le CERN avait décidé de migrer vers AlmaLinux, autre distribution compatible Red Hat.
Le laboratoire a cependant décidé de se détourner de Red Hat, comme le rapporte Phoronix, qui a assisté à la conférence MiniDebConf, à laquelle participait le CERN. Les ingénieurs avaient bien, dans un premier temps, considéré un passage vers CentOS Stream, mais l’obligation du niveau d’instructions -march=x86-64-v2 par défaut à la compilation a été perçue par le CERN comme une forme d’« obsolescence forcée » pour le matériel ancien.
Le niveau d’instruction est un découpage artificiel permettant de cibler un lot de fonctionnalités au sein du processeur. Le niveau v2 mentionné correspond à une bascule effectuée par Red Hat Enterprise Linux 9, ce qui impliquait notamment les instructions SSE 4.2. RHEL 10 a imposé le niveau v3, qui nécessitait par exemple les instructions AVX2, FMA ou encore VEX. Ce découpage, nommé ISA (Instruction Set Architecture), a été violemment critiqué par Linus Torvalds fin 2024. Il estimait notamment la classification « stupide », car elle donnait l’impression erronée que la progression des jeux d’instruction était linéaire.
Le CERN avait, quoi qu’il en soit, pris bonne note des changements imposés par Red Hat. Lors de la conférence, le laboratoire a donc annoncé qu’une transition étant en préparation : d’ici la fin de l’année, l’intégralité du parc informatique fonctionnera sous Debian 13. Au total, 2 200 ordinateurs industriels et systèmes embarqués, utilisés pour le contrôle des accélérateurs de particules, seront concernés. En revanche, les centres de données et l’informatique expérimentale restent pour l’instant sur RHEL ou AlmaLinux.
WinUI est désormais un projet entièrement hébergé dans un dépôt GitHub, les ingénieurs de Microsoft y travaillant directement. Les travaux devraient donc accélérer et les prétentions de l’entreprise sont nombreuses, mais elle a souvent agacé les développeurs avec sa feuille de route incohérente.
Fin août 2026, Microsoft a achevé la dernière phase d’un plan annoncé en juillet 2025 : faire du développement de WinUI un processus véritablement public sur GitHub. Ce kit de développement, qui se focalise sur les interfaces des applications pour Windows, est considéré désormais comme pleinement open source.
Ce n’est pas un changement de licence, car le dépôt est sous licence MIT depuis décembre 2018. Le vrai changement vient du développement quotidien, qui se déroule entièrement dans le dépôt. Jusqu’à présent, ce dernier était seulement un miroir de code déjà écrit en interne. Autrement dit, le dépôt était secondaire, dans la mesure où l’éditeur ne faisait qu’y reverser ce qu’il élaborait, sans vraiment tenir compte des contributions extérieures.
Les ingénieurs de Microsoft compilent, valident et testent dorénavant leurs modifications directement dans le dépôt public, avec la traçabilité associée. On peut cependant formuler deux réserves. D’une part, les pull requests fusionnées proviennent exclusivement des développeurs Microsoft pour l’instant, a priori dans l’idée de valider complètement le pipeline de production avant de l’ouvrir aux contributions externes. D’autre part, le compilateur XAML – essentiel pour WinUI – reste fermé. Lors de la conférence Build, Microsoft a indiqué qu’elle souhaitait d’abord en moderniser le code, avant de l’ouvrir à la communauté. Aucune date n’a été donnée.
Microsoft semble sérieuse, mais…
Cette bascule s’inscrit dans un contexte plus large. Microsoft a affirmé, lors de la conférence Build 2026, un engagement fort envers WinUI comme plateforme native de Windows 11, au point d’abandonner l’appellation « WinUI 3 » pour éviter de laisser croire à une future « rupture » technologique. Depuis plusieurs mois, à travers l’initiative « K2 » pour Windows 11, Microsoft insiste largement sur les performances et les interfaces natives sur son système. L’éditeur semble décidé à utiliser ses propres technologies, notamment pour le menu Démarrer, jusqu’ici développé avec React Native.
La question du sérieux de Microsoft reste toutefois débattue dans la communauté de développeurs, qui garde un souvenir circonspect de l’historique WinRT/UWP. Des éléments plaident en faveur d’une vraie volonté, dont le respect (globalement) du calendrier fixé et la traçabilité du travail des ingénieurs sur le dépôt. Microsoft sait en outre qu’elle est attendue au tournant. Mais l’historique de l’entreprise sur les interfaces ne plaide pas en sa faveur, après avoir réinventé plusieurs fois la roue ces quinze dernières années.
… de nombreuses promesses n’ont pas été tenues
Si Microsoft renforce son propre usage de WinUI, le framework devrait rapidement évoluer. Les reproches sont tenaces, notamment des performances pas à la hauteur des prétentions « natives », mais de gros travaux sont en cours. Beaucoup reprochent également à l’éditeur son manque de suivi entre UWP, WinUI 2 et 3, avec une absence notable de parité fonctionnelle. Un écosystème souvent jugé incohérent et fragmenté.
Les tickets se sont aussi accumulés depuis deux ans et WinUI traine un certain nombre de casseroles techniques. Par exemple, un bug connu depuis longtemps provoque un plantage des applications utilisant à la fois WinUI 3 et le trimming, qui doit réduire la taille des exécutables en supprimant le code non utilisé. La faute à un conflit avec le fonctionnement de XAML, qui s’appuie lourdement sur la réflexion à l’exécution (résolution de types par nom, liaison de données, convertisseurs, gestionnaires d’événements déclarés en XAML).
La publication de plusieurs rapports techniques sur l’incident ayant conduit des agents IA d’OpenAI à attaquer Hugging Face permet aujourd’hui de mieux comprendre ce qui s’est passé. La chronologie est surprenante et pointe vers de nombreuses défaillances internes, mais le marketing continue de battre son plein.
Le 22 juillet, on apprenait que l’attaque enregistrée par Hugging Face contre ses infrastructures provenait en réalité d’OpenAI. Celle-ci n’avait pas choisi de s’en prendre à l’hébergeur de modèles IA : la faute en revenait à des agents qui étaient sortis de leur cadre de test pour atteindre plus rapidement les objectifs qui leur avaient été fixés, en l’occurrence la résolution des épreuves posées par le benchmark de cybersécurité ExploitGym.
Le 26 août, deux rapports beaucoup plus complets sont cependant apparus. Le premier vient d’OpenAI (PDF) et est une analyse technique fouillée des évènements. L’autre (PDF) de l’organisme à but non lucratif METR (Model Evaluation and Threat Research), mandaté par OpenAI comme expert indépendant et assisté d’un chercheur de Redwood Research. La chronologie semble digne d’un scénario de science-fiction au premier abord.
Des signaux dès mai 2026
Les premiers couacs sont apparus environ deux mois avant l’attaque contre Hugging Face, selon le rapport technique d’OpenAI. Le 8 mai, un agent de l’entreprise s’est retrouvé bloqué sur une tâche rendue volontairement impossible : accéder à des liens vers Google Drive depuis un environnement dépourvu d’accès internet.
L’agent ne se démonte pas pour autant et cible Artifactory, le gestionnaire de paquets utilisé en interne par OpenAI pour donner à ses agents un accès contrôlé aux dépendances de développement. L’agent attaque le logiciel au moyen d’une faille SSRF (server-side request forgery), mais échoue dans sa mise en pratique. Le processus laisse une scorie : un fichier écrit par l’agent dans Artifactory.
Le 12 mai, toujours dans le cadre d’un test, un deuxième agent trouve le fichier et conclut qu’il peut laisser par ce biais des messages à l’attention d’autres agents qui seraient susceptibles de disposer des ressources manquantes. Le lendemain, un troisième agent – disposant cette fois d’un accès internet – trouve ces notes et commence à s’en servir. Dans les jours qui suivent, un nombre croissant d’agents se met à utiliser ces fichiers comme un « message board » pour échanger sur les problèmes à résoudre.
Le 26 mai, plusieurs agents utilisent une faille SSRF pour obtenir un accès internet, cette fois avec succès. Ils découvrent six jetons d’authentification Hugging Face (qui avaient été exposés publiquement) et les partagent sur Artifactory, au bénéfice des autres agents. Un dépôt est même créé sur Hugging Face, ainsi qu’une application de relais dans le service Space.
Cet incident a finalement été découvert par OpenAI, mais n’a pas été rapporté aux responsables de détection et réponse aux incidents. Dans son rapport, l’entreprise avoue un défaut de communication.
L’escalade vers Hugging Face
Un mois plus tard, le 26 juin, OpenAI lance un test sur plusieurs agents, dans l’objectif de leur faire obtenir le meilleur score au benchmark ExploitGym. Les conditions sont cette fois connues, car c’est le processus qui aboutira à l’attaque contre Hugging Face en juillet. Pour rappel, OpenAI testait à ce moment deux modèles : GPT-5.6 Sol (leur modèle commercial le plus avancé actuellement) et un modèle interne, sans nom officiel, mais que METR nomme HPIM (« highly-persistent internal model ») dans son rapport.
Entre le 26 juin et le 4 juillet, les actions s’enchainent. Les agents ont d’abord découvert une faille dans un point de terminaison d’Artifactory servant au rafraichissement des jetons d’authentification et s’en sont servi pour obtenir des droits administrateur. Ces derniers ont été utilisés pour installer des plug-ins dans Artifactory, avec à la clé des capacités persistantes d’exécution de commandes. Dans l’intervalle, une alerte remonte le 27 juin pour signaler un comportement imprévu, mais n’est pas jugée bloquante. L’activité est alors devenue assez intense sur le serveur pour provoquer l’indisponibilité d’Artifactory le 6 juillet, déclenchant en interne un incident de sécurité. OpenAI dit alors avoir coupé le service compromis, révoqué les accréditations des agents et reconstruit une nouvelle instance d’Artifactory le même jour, effaçant l’ensemble des messages échangés par les agents.
Il reste 74% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Apple a envoyé un e-mail aux développeurs tiers pour les avertir d’un changement : « Nous vous contactons pour vous informer que les apps universelles pour macOS proposées sur le Mac App Store et nécessitant macOS 13 ou une version ultérieure peuvent désormais abandonner la prise en charge des Mac à processeur Intel ».
Cette prise en charge était obligatoire pour toute application publiée sur le Mac App Store, mais ne l’était bien sûr pas pour celles distribuées autrement. Le passage à l’architecture Arm remontant aujourd’hui à six ans avec la puce M1, le signal est clair : il est temps de passer à autre chose.
Apple vante d’ailleurs les avantages d’un tel abandon. En ciblant uniquement « arm64 » dans les réglages de compilation de l’application, le développement n’en sera que plus simple. En outre, plus besoin de passer par des binaires universels embarquant toutes les données pour les deux architectures (x86_64 et arm64). L’application s’en retrouvera d’autant allégée. Reste une condition : elle doit viser macOS 13 au moins.
Il n’y a bien sûr pas d’obligation à suivre ce conseil, les développeurs pouvant toujours compiler pour Intel s’ils le souhaitent. Comme l’indiquent nos confrères de MacG, macOS 27 et son Xcode correspondant ne pourront s’installer que sur des Mac Apple Silicon, plantant un nouveau clou dans le cercueil. macOS 27, alias Golden Gate, sera également la dernière version à prendre en charge la couche d’émulation Rosetta 2. 2027 sonnera définitivement le glas de l’architecture Intel chez Apple.
Mozilla vient de publier de nouvelles versions de son navigateur pour l’ensemble des plateformes. Certaines contiennent des nouveautés importantes, particulièrement sur ordinateur et iOS.
Nouvelle mouture pour le navigateur de Mozilla, avec comme principale nouveauté la disponibilité de la Smart Window pour l’ensemble des utilisateurs en France, au Canada et aux États-Unis. En français, elle prend d’ailleurs officiellement le nom de « Fenêtre intelligente ».
Cette fonction est toujours en bêta et reste optionnelle. On y accède par le bouton Firefox situé en haut à droite de la fenêtre, près du menu hamburger (trois traits). Son utilisation réclame un compte Firefox, ce mode de navigation permettant ensuite de résumer des pages, comparer plusieurs onglets, retrouver des informations dans des onglets ou l’historique, obtenir des recommandations et ainsi de suite. Une fois la fonction activée, on peut choisir de toujours lancer Firefox dans ce mode.
Notez que la prise en charge de l’historique ne se fait qu’au sein de cette fenêtre intelligente. En outre, les conversations et « souvenirs » sont stockés localement, mais les requêtes transitent par les serveurs de Mozilla puis éventuellement vers d’autres, selon le modèle utilisé. Par défaut, Mistral Small 4 est recommandé. On peut également choisir entre Gemini 3.1 Flash Lite, Qwen 3 235B ou un autre LLM, à condition de fournir le point de terminaison et la clé API (ou jeton d’authentification).
Firefox 155 améliore dans la foulée cette fonction. Mozilla ajoute par exemple sous la fenêtre de conversation des boutons pour retourner rapidement dans des recherches précédentes. Les recherches passant par Exa sont également décrites comme beaucoup plus rapides, et la fonction d’organisation intelligente des onglets se veut plus pertinente. Rappelons que Firefox propose un réglage pour désactiver toutes les fonctions IA.
Parmi les autres nouveautés, on peut citer un nouveau compteur de traqueurs bloqués apparaissant au début de la barre d’adresse. Les conteneurs, « apparus » avec Firefox 153, peuvent maintenant être réorganisés, l’ordre choisi apparaissant ensuite partout où cette liste est affichée. Firefox 155 corrige en outre de nombreux bugs, dont un gênant qui pouvait empêcher une machine sous Linux d’entrer en veille après une longue session de navigation. Enfin, la version colmate une trentaine de failles de sécurité, dont 13 de dangerosité élevée.
Firefox pour iOS a désormais son Ad Blocker
Aux côtés de cette version pour ordinateurs, Firefox pour iOS a lui aussi du neuf. Mozilla a annoncé très officiellement ce 1ᵉʳ septembre l’intégration d’un bloqueur de publicité, nommé Ad Blocker. Il est construit sur la base de l’API d’Apple pour bloquer les contenus et la liste de filtrage EasyList. Une technique qui n’est pas neuve, Vivaldi proposant une fonction équivalente.
Ce blocage publicitaire n’est pas activé par défaut. Il faut se rendre dans les réglages puis dans la partie Navigation. Dans son billet, Mozilla prévient que l’efficacité de sa fonction n’est pas garantie : « Le bloqueur de publicités ne bloquera pas toutes les annonces. Les publicités diffusées directement par le site que vous visitez et les annonces affichées dans les résultats de recherche apparaîtront toujours ». En outre, les raccourcis et autres contenus sponsorisés affichés par Firefox ne sont pas pris en charge, mais peuvent être désactivés via un réglage séparé.
Ce bloqueur de publicités est une fonction supplémentaire et peut donc fonctionner de concert avec la protection améliorée contre le suivi qui, elle, s’occupe de bloquer les traqueurs.
Mozilla en profite pour lancer une pique à Apple dans un billet séparé (en lien dans l’annonce) : il serait temps que l’entreprise propose une véritable architecture pour les extensions de navigateur. Safari en propose, mais leur récupération passe par l’App Store. Rien d’équivalent n’est prévu pour les autres, Mozilla fustigeant au passage (une nouvelle fois) l’obligation d’utiliser WebKit comme moteur de rendu. Sur Android, rien de tout cela : Firefox utilise son moteur Gecko et prend en charge les extensions depuis longtemps.
Comme toujours avec les versions LTS (Long Term Support) d’Ubuntu, la première mouture « .1 » est attendue. Ubuntu 26.04.1 vient ainsi d’être mise à disposition, simplifiant dans un premier temps les nouvelles installations du système.
Cette version ne comprend aucune nouveauté. Elle est là pour reprendre l’ensemble des correctifs (bugs généraux et sécurité) sortis depuis la publication d’Ubuntu 26.04 en avril dernier. Les images ISO proposées permettent l’installation d’un système à jour, avec moins de téléchargements lors de la première session. Pour les utilisateurs existants d’Ubuntu 26.04, il n’y a rien à faire.
Ces versions « .1 » sont cependant importantes pour la mouture LTS précédente. Canonical applique la même stratégie depuis longtemps : une LTS ne peut être mise à jour vers la suivante qu’une fois la version « .1 » de celle-ci disponible, qui débloque alors un chemin de migration. Un choix qui répond à des critères de fiabilité, ces versions permettant de gommer les erreurs de jeunesse. Un comportement déroutant de prime abord, car il s’écoule plusieurs mois entre l’arrivée d’une nouvelle LTS et la disponibilité de son chemin de migration.
Une partie des utilisateurs d’Ubuntu 24.04 attend donc la 26.04.1, mais il faudra être encore un peu patient. Oliver Reiche, développeur chez Canonical, a indiqué que même si la 26.04.1 était effectivement disponible, le chemin de migration avait du retard. Il faudra attendre quelques semaines de plus, la faute à des « régressions dans une version récente de rust-coreutils ».
Quand le chemin de migration sera disponible, le système signalera cette possibilité. Comme le rappelle OMGUbuntu, il est toujours possible de forcer le passage avec la commande « sudo do-release-upgrade -d », mais la procédure n’est pas recommandée pour des questions de fiabilité.

 Connexion