❌

Vue lecture

L’App Store rapporte toujours gros, mais le modèle d’Apple se fissure

Le tiroir caisse ne déborde plus
L’App Store rapporte toujours gros, mais le modèle d’Apple se fissure

Apple reconnait que la pression des régulateurs partout dans le monde pèse désormais sur les performances financières de l’App Store. Entre le DMA européen, les textes équivalents au Brésil et au Japon, et les décisions de justice défavorables aux États-Unis, le constructeur doit faire des concessions, ouvrir sa boutique à la concurrence et partager le gâteau des applications.

Avec 30,7 milliards de dollars de revenus au second trimestre calendaire, l’activité « Services » d’Apple n’est pas la plus à plaindre : elle affiche en effet une progression de 12 % d’une année sur l’autre. Il s’agit de la deuxième source de revenus de l’entreprise (28,1 %), derrière l’iPhone (49,6 %). La marge brute des services est sans commune mesure avec celle, déjà conséquente, sur le matériel : 75,6 %, contre 40,1 %.

Nuages à l’horizon

Mais alors, qu’est-ce qui coince ? D’une part, le consensus des analystes pour ce troisième trimestre fiscal d’Apple était plus élevé pour les services : 31,4 milliards de dollars. Et puis l’entreprise a admis que l’App Store, le joyau de son activité de services, était sous pression.

Illustration : Flock

Dans le formulaire 10-Q envoyé à la SEC, le gendarme de la Bourse américain, Apple explique que « si les développeurs tiers utilisent d’autres méthodes de distribution et de paiement pour leurs applications et leurs contenus numériques, notamment des modèles de distribution directe aux consommateurs, Apple peut percevoir une commission moins élevée sur ces ventes, voire ne percevoir aucune commission ».

Ces modèles de « distribution directe » lui sont de plus en plus imposés par les régulateurs. C’est le cas dans l’Union européenne, où Apple est forcée (pas de gaieté de cœur) d’accepter les services de paiement tiers et les boutiques alternatives, mais aussi au Brésil et au Japon.

Aux États-Unis, suite à une décision de justice dans le dossier Epic Games, Apple autorise l’achat de contenus depuis les apps iOS dans des boutiques en ligne sans toucher une seule commission. Le groupe tente de rétablir cette dîme externe, et en appelle même à la Cour suprême américaine qui a accepté d’examiner une partie de l’affaire.

L’hypothèse du zéro commission

Une des propositions d’Apple est de prélever 15 % de commission sur les achats externes, au lieu de 30 % sur les achats réalisés dans l’App Store. C’est toujours mieux que les 0 % actuels, même si c’est aussi la reconnaissance que les taux standards sont trop élevés.

Apple a aussi demandé à la justice d’organiser des discussions avec Epic afin de trouver un terrain d’entente. L’éditeur de Fortnite est disposé à examiner une proposition sérieuse de règlement, mais à une condition essentielle : un accord doit introduire davantage de concurrence et bénéficier à l’ensemble des développeurs (PDF). Pas seulement Epic, donc.

Epic Games estime cependant que des discussions auraient peu de chances d’aboutir à un accord. La société s’oppose donc à la demande d’Apple de passer par une telle procédure.

La maison d’analyses Sensor Tower citée par le Financial Times rapporte que les dépenses des consommateurs américains dans l’App Store ont reculé de 6 % au deuxième trimestre, contre une progression de 9 % l’an dernier sur la même période. Depuis le début de l’année, Appfigures estime que le chiffre d’affaires d’Apple tiré des commissions s’est contracté de 18 %.

Le constructeur informatique joue une partition très délicate, car l’histoire pourrait se terminer sur pas de commission du tout sur les achats externes, comme c’est le cas actuellement aux États-Unis. Une perspective potentiellement très coûteuse pour Apple : pourquoi un développeur ou un éditeur choisirait-il de verser une commission au constructeur lorsqu’il peut proposer un autre moyen de paiement et conserver une plus grande part du montant de la transaction ?
  •  

☕️ Apple laisse échapper une vidéo d’AirPods avec caméras


Oups. La dernière bêta de macOS Tahoe 26.7 livrée ce lundi 17 août référence de nombreux produits encore inconnus, et elle révèle surtout une vidéo d’AirPods équipés de caméras. Mais pour faire quoi ?

La vidéo en question, repérée par MacRumors, est courte mais explicite. On y voit un utilisateur d’AirPods prendre un livre dans sa main et lever la couverture devant son visage. Une voix — qui ressemble à celle de Siri – se fait alors entendre : « Avec Visual Intelligence, vous pouvez garder une trace de ce qui vous entoure. Vous voyez quelque chose qui vous plaît ? Demandez-moi simplement de le conserver pour plus tard. »

Here is your first look at AirPods with Cameras in action using Visual Intelligence.

This video file came from macOS 26.7 RC pic.twitter.com/yo7RI4MCeu

— Aaron (@aaronp613) August 18, 2026

La vidéo n’explique pas comment Visual Intelligence – une des fonctions d’Apple Intelligence – peut garder en mémoire ce que l’utilisateur peut voir, mais on peut émettre l’hypothèse que l’enregistrement est réalisé par une ou des caméras intégrées dans les AirPods. Cela fait des années maintenant que des rumeurs rapportent la présence de tels capteurs dans des écouteurs d’Apple.

Si des cheveux occultent les caméras, la release candidate (ultime mouture avant la version finale) de macOS 26.7 fait référence à une alerte disant « Pour obtenir les informations les plus précises possible sur ce qui vous entoure, assurez-vous que les AirPods ne sont pas couverts ». Ces révélations semblent confirmer d’une part qu’un lancement est proche (sans doute dans la foulée de la présentation attendue de la nouvelle gamme d’iPhone cet automne), et d’autre part que Siri AI devrait gagner ici de nouveaux signaux pour répondre aux questions de l’utilisateur.

Apple devra néanmoins soigner son discours marketing autour de ces caméras intégrées aux écouteurs. Le constructeur aura tout intérêt à rappeler qu’il ne s’agira pas (a priori) de transformer les AirPods en appareil photo ou en caméra discrète, mais d’alimenter Siri et Visual Intelligence en informations sur l’environnement. Une nuance importante, surtout au moment où les lunettes connectées de Meta suscitent déjà de vives inquiétudes sur la vie privée.

Cette version de macOS Tahoe 26.7 contient aussi une référence à de nouveaux AirPods 5, les modèles de base de la gamme d’écouteurs sans fil. Il y a là deux noms de code (B868M et B868E) qui pourraient correspondre aux versions standard et avec réduction active du bruit. Les AirPods 4 ont été lancés en septembre 2024.

MacRumors publie également la liste complète (et impressionnante) des produits Apple dont les noms de code apparaissent dans cette release candidate. Outre ces nouveaux AirPods, on y trouve aussi des accessoires pour la maison, des iPhone inconnus au compteur (dont le fameux « Ultra » pliant), des Mac et iPad inédits, et même à un casque de réalité mixte à l’avenir très flou.

  •  

Suivi publicitaire : Apple va revoir sa fenêtre de consentement en Allemagne

Deux fenêtres, deux ambiances
Suivi publicitaire : Apple va revoir sa fenêtre de consentement en Allemagne

Apple s’engage à modifier la demande de consentement de suivi publicitaire dans les applications iOS et iPadOS en Allemagne, et possiblement aussi partout dans l’Union européenne. Selon l’autorité de la concurrence allemande, le système du constructeur a été conçu pour décourager le suivi publicitaire dans les apps tierces, alors que ses propres publicités sont relativement épargnées.

La décision de la Bundeskartellamt sur le dossier App Tracking Transparency (ATT) d’Apple, a fini par tomber. L’autorité allemande de la concurrence a ouvert sa procédure en juin 2022. En février 2025, elle livrait ses conclusions préliminaires ; le constructeur informatique a proposé des changements en décembre dernier, puis effectué des modifications qui ont permis de clore la procédure le 13 août, avant une communication ce lundi 17.

Trop de consentement tue le consentement

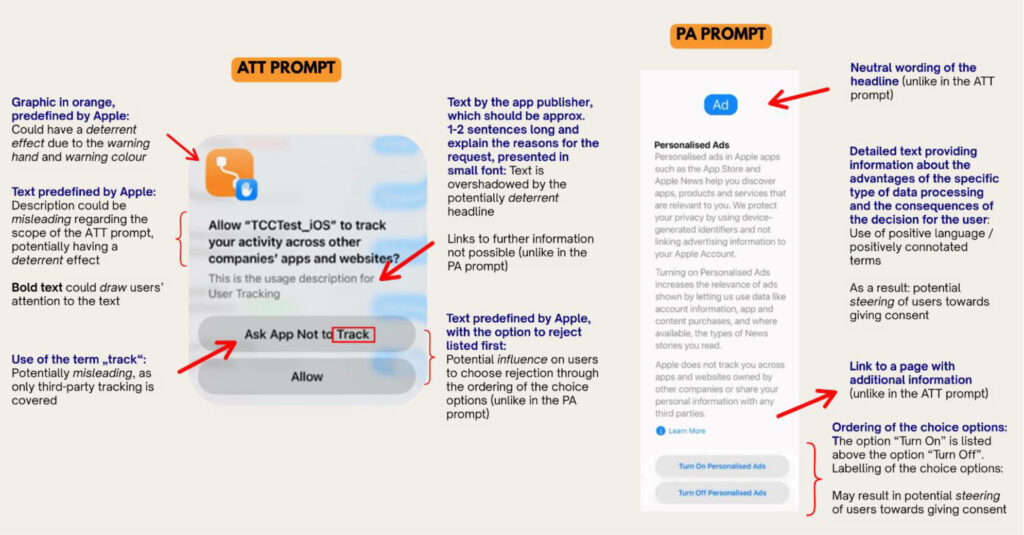
Il était principalement reproché à Apple un effet deux poids deux mesures. Une application voulant utiliser l’IDFA de l’utilisateur (« Identifier for Advertisers », un numéro utilisé pour le suivi publicitaire) et croiser les données avec d’autres apps et sites web devait afficher la fameuse fenêtre ATT de consentement, celle qui demande à l’utilisateur s’il accepte que l’application suive son activité à l’extérieur de son propre périmètre.

Le hic, c’est qu’Apple exploite les données collectées dans son écosystème, ce qui lui permet de se passer de l’IDFA et donc, de la fenêtre ATT. À la place, l’entreprise affiche une autre fenêtre pour accepter ou refuser les « publicités personnalisées ». Le Bundeskartellamt considère que les deux interfaces ne sont pas neutres.

Les éditeurs d’apps ont très peu de flexibilité pour personnaliser la fenêtre de consentement ATT. C’est tout juste s’ils peuvent modifier la ligne centrale pour expliquer à quoi va leur servir le suivi publicitaire. Le reste, c’est Apple qui gère : le message principal, les libellés des boutons et leur position susceptible de pousser l’utilisateur à refuser le suivi.

Image : Bundeskartellamt

En comparaison, la fenêtre de consentement des « publicités personnalisées » d’Apple livre bien plus d’informations, présentées dans un ton neutre voire positif. Il y a un lien vers une page web contenant plus de détails (ce qu’il n’y a pas dans la fenêtre ATT), et une position des boutons qui peut pousser l’utilisateur à accepter le suivi.

« Il est essentiel que les données personnelles et la vie privée soient efficacement protégées lors de l’utilisation d’applications. Apple est en droit d’offrir à ses utilisateurs un niveau de protection supérieur aux exigences légales minimales », explique Andreas Mundt, président du Bundeskartellamt. « Toutefois, si Apple instaure au sein de son écosystème des règles supplémentaires concernant l’utilisation des données, celles-ci ne doivent pas (…) favoriser ses propres offres par rapport à celles de ses concurrents. »

Moins de suivi, plus d’explications

Apple a donc pris plusieurs engagements qui seront mis en œuvre dans les quatre mois à venir à compter de la décision de l’Autorité. Les deux fenêtres de consentement vont être revues. La requête ATT cessera d’employer certains éléments jugés dissuasifs, comme le terme « suivi » ou l’icône d’avertissement bleue. Les différentes formulations, l’ordre des boutons et les explications données par Apple et les développeurs seront harmonisés et plus proches de ce que l’on voit dans la fenêtre de consentement pour les services publicitaires du constructeur.

Le texte personnalisable de l’ATT pourra atteindre 4 000 caractères, contre une ou deux phrases aujourd’hui. Il faudra voir ce que ça donne graphiquement parlant, car cela fait beaucoup de caractères pour une petite fenêtre. Un bouton menant vers une seconde page sera possible.

L’autre changement important concerne le double consentement. Une application peut ainsi demander une première autorisation à l’utilisateur au titre du RGPD via la CMP (plateforme de gestion des cookies), puis une seconde fois l’autorisation ATT d’Apple. Une double peine pour de nombreux éditeurs d’apps. L’entreprise propose de fusionner la demande ATT avec celle de consentement réglementaire dans une seule interface. Seule condition : cette demande devra respecter toutes les exigences du droit de la protection des données. Cela permettra un seul choix pour les deux mécanismes : accepter ou refuser.

Les éditeurs pourront aussi garder les deux systèmes distincts s’ils le souhaitent. Cette nouveauté apparaitra sur le marché allemand, et probablement aussi dans le reste de l’Europe, mais il n’y a pas d’engagement d’Apple sur ce point.

C’est un changement très important pour la politique ATT et aussi pour Apple qui jusqu’à présent, avait surtout empilé les amendes des régulateurs ces dernières années sur le sujet. De ce côté-ci du Rhin, l’Autorité de la concurrence a infligé à Apple une amende de 150 millions d’euros en mars 2025. Le régulateur italien a ajouté 98,6 millions d’euros en décembre de la même année.

Et le constructeur n’est pas au bout de ses peines : en France, plusieurs groupes de presse comme L’Équipe et Le Figaro veulent obtenir une indemnisation à hauteur de 131,5 millions. Cette fonction de demande de suivi publicitaire ATT a été implémenté dans iOS 14.5, en avril 2021.

  •  

☕️ Apple corrige des dizaines de failles, après une vulnérabilité critique exploitée sur Mac


Apple continue de livrer les mises à jour de sécurité à un rythme trépidant. iOS 26.6.1 et macOS Tahoe 26.6.2, disponibles depuis ce lundi 17 août, contiennent ainsi une trentaine de correctifs. Ces mises à jour sont nécessaires : macOS 26.6.1 fournie il y a dix jours corrigeait ainsi une faille critique.

Apple avait prévenu fin juin : la cadence de distribution des mises à jour de sécurité pour ses systèmes d’exploitation allaient s’accélérer. On y est. Depuis quelques semaines, le constructeur bombarde ses utilisateurs de nouvelles versions d’iOS et de macOS, chacune charriant un lot impressionnant de correctifs.

Illustration : Flock

C’est aussi le cas d’iOS 26.6.1 et iPadOS 26.6.1, disponibles depuis hier soir. Apple documente ainsi 29 failles de sécurité corrigées. La grosse majorité d’entre elles concerne WebKit, le moteur de rendu de Safari (21 CVE). Le reste se répartit entre le noyau, ImageIO, Audio, IOGPUFamily et Telephony. Une des failles les plus sérieuses concerne ImageIO : la CVE-2026-65346 permet d’exécuter du code arbitraire via le traitement d’une image spécialement trafiquée.

macOS Tahoe 26.6.2 corrige de son côté 28 CVE. C’est quasiment le même lot que pour iOS 26.6.1, exception faite de la vulnérabilité liée au composant Telephony. Signe des temps, neuf CVE sont crédités à l’équipe OpenAI Codex Security.

macOS 26.6.1 a été fournie le 6 août, une mise à jour qui elle même intervenait une semaine après macOS 26.6. Elle contient un correctif pour une faille critique dont les détails ont été révélés par le Nationaal Cyber Security Centrum (NCSC), l’équivalent néerlandais du CERT. La faille CVE-2026-65400 touche la fonction de partage d’écran de macOS qui repose sur le port 5900.

Un problème de gestion d’état permettait à un attaquant, sous certaines conditions, d’accéder à distance à un Mac sans posséder les identifiants normalement nécessaires. Le NCSC a indiqué que la vulnérabilité a été exploitée sur plusieurs machines dont le port 5900 était accessible depuis internet ; les pirates avaient obtenu un accès root leur permettant de miner du Monero. La CVE a été publiée le 7 août, et mise à jour le 12 août pour signaler une exploitation active.

Apple a bouché cette faille dans Tahoe (avec macOS 26.6.1, donc), ainsi que macOS Sonoma (macOS 14.8.9) et Séquoia (macOS 15.7.9).

  •  

Anthropic : le tatouage de Claude se niche dans le choix des mots

Au hasard des mots
Anthropic : le tatouage de Claude se niche dans le choix des mots

Anthropic a annoncé mercredi dernier comment il allait répondre à l’exigence de l’AI Act européen de « tatouer » les contenus générés par Claude, images comme texte. L’entreprise en était restée aux grandes lignes sans entrer dans les détails techniques pour ce qui concerne les textes. C’est désormais chose faite.

Comment Anthropic va-t-elle se débrouiller pour intégrer un filigrane dans les textes générés par Claude ? C’est une des obligations de l’AI Act mises en œuvre le 2 août, et la page d’assistance publiée le 11 août était chiche en détails. On en sait un peu plus après la publication, en fin de semaine dernière, d’un billet de blog. Et comme on le pressentait, le modèle va insérer dans le texte généré une sorte de signature statistique, sans ajouter le moindre caractère caché.

Quand Claude est confronté à plusieurs mots pour dire la même chose, il ne choisit plus complètement au hasard : le choix sera influencé par une clé secrète et par les mots qui précèdent. Cette mécanique, basée sur SynthID-Text de Google DeepMind, crée un motif invisible pour le lecteur, mais détectable par Anthropic avec la bonne clé.

Pas de caractères cachés

L’entreprise donne cet exemple : « Aujourd’hui, il faisait froid et… ». Il est très peu probable que le mot suivant soit « sucré », en revanche, il pourrait être « gris » ou « couvert ». Dans la plupart des cas, le lecteur ne verra guère de différence entre les deux mots, le sens de la phrase restant globalement le même. Pour Anthropic, ce choix « sans grande conséquence » peut laisser un « motif » qui, répété de nombreuses fois dans les réponses de Claude, reste indétectable pour le lecteur. Par contre, « il peut être repéré par quiconque possède la clé qui permet de l’identifier ».

Dans ce cas de figure, jusque-là, Claude utilisait un générateur de nombres aléatoires pour choisir le prochain mot, ça n’est plus le cas : il se sert maintenant de cette clé et des mots précédents. Le modèle ne privilégiera pas systématiquement le mot « couvert » ou « gris » pour autant : l’un ou l’autre pourra être choisi dans une phrase en fonction des mots qui précèdent.

En examinant la succession de ces mots, il devient possible de vérifier si cela correspond aux choix que Claude aurait effectués en se servant de cette clé. Résultat : « on peut alors estimer la probabilité que le texte ait été généré par Claude ».

Anthropic l’affirme : cette technique n’affectera pas la qualité du texte généré par Claude. Un lecteur ne devrait voir aucune différence entre un texte « normal » de Claude et un autre qui contient le tatouage numérique. Lors de tests internes, aucun effet « sur le contenu, le niveau de créativité ou la lisibilité des textes » n’aurait été constaté.

Les limites de la méthode

Ce système a ses limites, reconnues par Anthropic dans son billet. D’une, ce tatouage ne permet pas de prouver à 100 % qu’un texte a été écrit par Claude : il ne sert qu’à estimer la probabilité que le modèle a rédigé le texte, ou l’a modifié. Dans le sens inverse, il n’est pas non plus possible de conclure que le texte a été entièrement rédigé par un humain, ni identifier si le texte a été généré par une autre IA (chaque entreprise utilisant ses propres clés, ou une autre méthode).

Autre faiblesse : la détection d’IA dans les textes courts est plus difficile, voire impossible. Le système repose sur une accumulation de nombreux choix de vocabulaire ; plus le texte est long, plus le signal statistique se renforce. En quelques phrases, il est difficile de parvenir à une conclusion fiable. Dans le même ordre d’idée, les passages très factuels, ou encore des calculs, du code ou une simple correction ne renverront pas de réponse certaine.

Une réécriture peut également dégrader, voire supprimer, un tatouage. Quelques modifications ne devraient pas changer fondamentalement les choses, mais une réécriture complète peut l’effacer. La popularité d’outils « gags » comme Declaude, qui réécrit un texte IA pour en générer une version en « prose naturelle » (en le moulinant dans plusieurs modèles IA), pourrait se renforcer…

L’application du filigrane ne ralentit pas la génération de texte, promet Anthropic qui parle d’« impact négligeable » ; le système ne produit pas de tokens supplémentaires. La société assure aussi qu’il est impossible de tracer l’utilisateur ni de remonter à son organisation. Une API de détection sera bientôt disponible.

Quant aux images, on sait déjà qu’elles intègrent un filigrane « content credential », un standard C2PA. De fait, tout outil compatible peut détecter une image générée par Claude (comme celui-ci), mais Anthropic proposera également une version maison.

  •  

Logiciels espions mercenaires : Apple renforce ses notifications de menace

Pour vivre heureux, vivons isolés
Logiciels espions mercenaires : Apple renforce ses notifications de menace

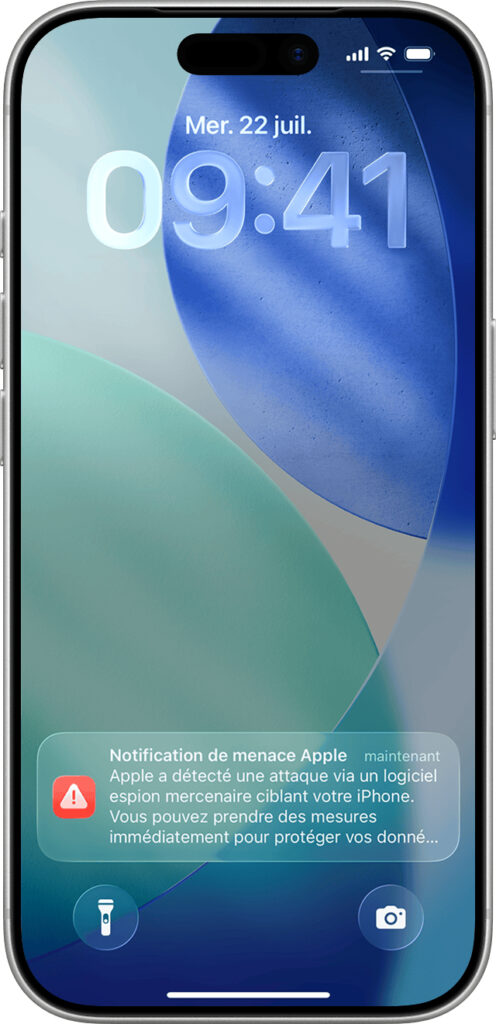
Apple a envoyé une nouvelle vague de notifications de menace à des utilisateurs potentiellement visés par des logiciels espions mercenaires, dans 110 pays. Le constructeur a aussi revu sa manière de communiquer ces notifications aux victimes.

Fin 2021, Apple portait plainte contre NSO Group, une société israélienne à l’origine de Pegasus, un logiciel d’espionnage qui s’installe discrètement sur iPhone en exploitant des failles de sécurité. Dans la foulée, le constructeur informatique annonçait la mise en place d’un programme visant à prévenir des utilisateurs que leurs appareils avaient été compromis par ce type de logiciels espions.

Si les poursuites contre NSO ont finalement été abandonnées trois ans plus tard, Apple a continué d’envoyer des « notifications de menace » à des utilisateurs visés par des attaques mercenaires à travers le monde. L’entreprise a ainsi annoncé avoir alerté jeudi 13 août un certain nombre de victimes potentielles de spywares dans 110 pays. Depuis le lancement de ce programme, des notifications ont été envoyées à des utilisateurs dans plus de 150 pays.

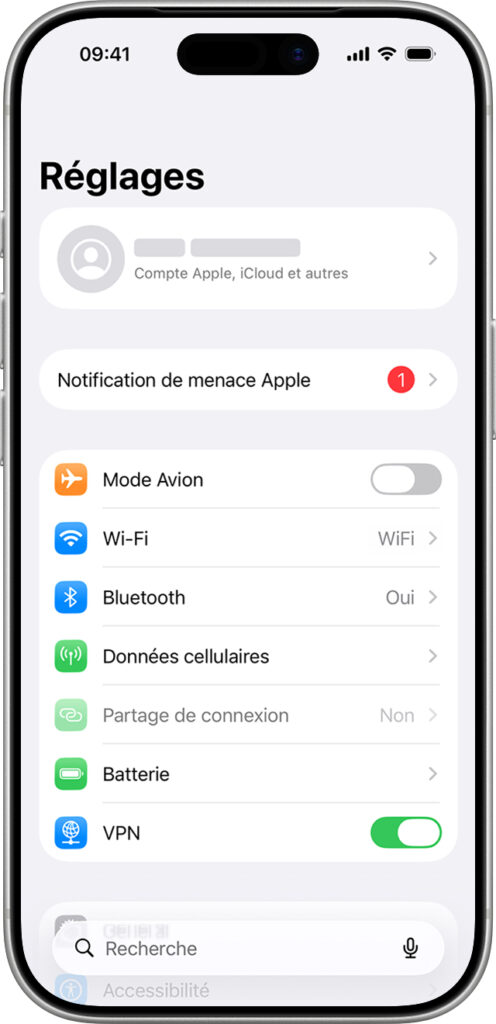
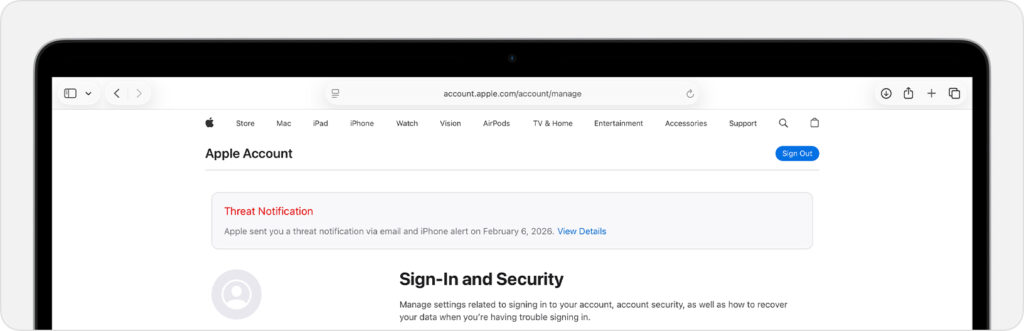
Le groupe américain a également revu la manière dont ces notifications s’affichent : elles apparaissent sur l’iPhone de l’utilisateur, sur l’écran de verrouillage ainsi que dans les réglages. Une notification est également envoyée par email aux adresses associées aux comptes Apple de la personne (à partir de cette adresse : threat-notifications@email.apple.com). Enfin, une bannière est présente en haut de la page du compte Apple sur account.apple.com.

Images : Apple

Cette notification ne signifie pas que l’appareil a été compromis, mais elle représente une « alerte très fiable » qui doit être prise « très au sérieux », explique Apple dans une nouvelle note d’assistance. Apple recommande vivement de se rapprocher d’équipes spécialisées en sécurité, en donnant l’exemple de l’assistance téléphonique 24/7 de l’ONG Access Now.

Apple suggère aussi d’activer le mode Isolement, qui réduit fortement la surface d’attaque en limitant ou en bloquant certaines fonctions de Messages, FaceTime, de la navigation web, des services Apple ou encore des albums partagés. Souvent, un logiciel espion s’installe après avoir touché un lien dans un message.

Des attaques très rares et très coûteuses

Tout le monde n’est pas concerné par ces attaques. En fait, très peu de personnes sont visées, « souvent des journalistes, des militants, des hommes politiques ou des diplomates », détaille Apple. Ces attaques « coûtent des millions de dollars et se produisent souvent sur une courte durée, ce qui les rend beaucoup plus difficiles à détecter et à empêcher ». Ce coût très élevé limite la portée de ces menaces, ce qui explique pourquoi elles sont « associées à des acteurs étatiques, y compris à des entreprises privées développant des logiciels espions mercenaires pour le compte de ces acteurs, par exemple Pegasus de NSO Group. »

Pour Apple, « le coût extrême, la sophistication et le caractère international des attaques via des logiciels espions mercenaires en font l’une des menaces numériques les plus avancées qui existent actuellement ». Apple ne détaille pas les enquêtes qui aboutissent aux notifications de menace, en revanche, car « cette information pourrait aider les personnes derrière ces logiciels espions mercenaires à adapter leur comportement pour éviter d’être détectés. »

Pour le grand public, Apple rappelle quelques règles simples : mettre à jour ses appareils avec les dernières mises à jour sécurité (très prolifiques actuellement), utiliser la biométrie (Touch ID, Face ID) pour protéger l’accès à un appareil, utiliser l’authentification à deux facteurs, activer la protection en cas de vol de l’appareil, utiliser des passkeys, installer des apps depuis l’App Store (attention, la boutique laisse passer tout et n’importe quoi), et surtout ne pas ouvrir des liens ou des pièces jointes envoyés par des inconnus.

  •  

Qualcomm détaille sa puce Snapdragon C pour PC Windows à 300 dollars

Pas cher et pas nul ?
Qualcomm détaille sa puce Snapdragon C pour PC Windows à 300 dollars

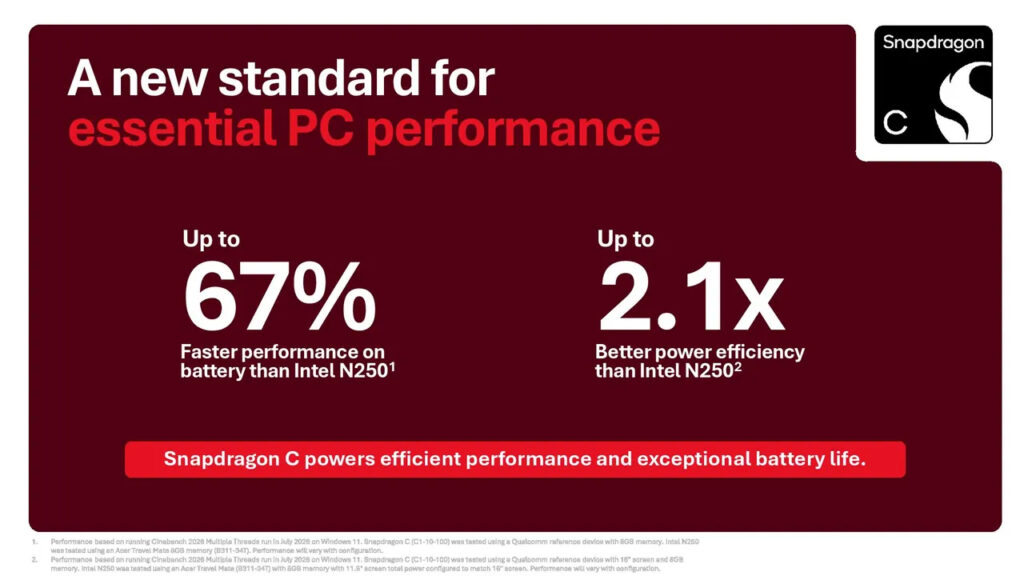
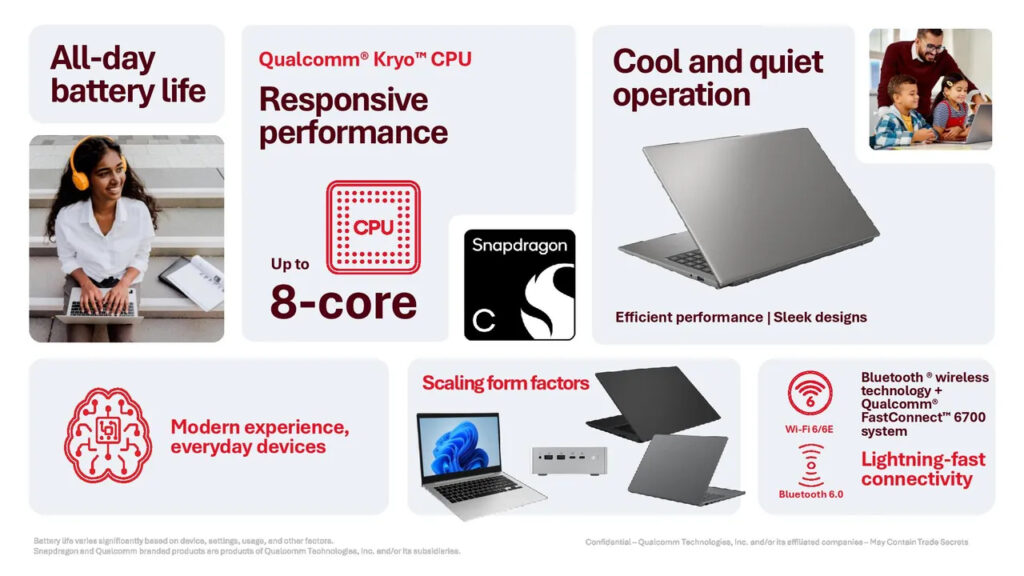
Les premiers PC « à 300 dollars » équipés de la puce Snapdragon C sortiront dans les prochains mois. Des ordinateurs auxquels il ne faudra pas demander la Lune compte tenu de leur prix. Qualcomm promet néanmoins « un nouveau standard pour des performances PC essentielles ».

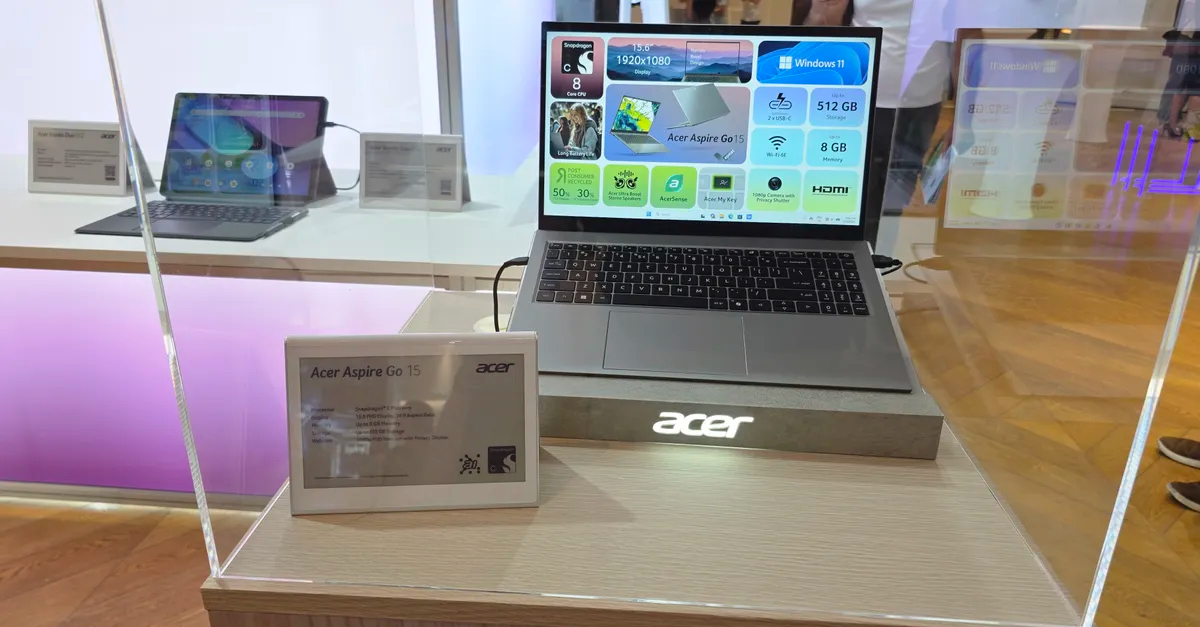
Annoncée fin mai, la plateforme Snapdragon C a été aperçue d’un peu plus près début juin durant le Computex, sur des prototypes. Depuis, Qualcomm s’était fait très discret sur cette nouvelle puce, du moins jusqu’à ce que l’entreprise fasse parvenir quelques infos supplémentaires ces derniers jours.

Petite cylindrée pour portables pas chers

La puce intègre un processeur doté de 8 cœurs Kryo. Qualcomm a précisé à Tom’s Hardware que le CPU combinait un cœur cadencé jusqu’à 3 GHz, trois cœurs à 2,6 GHz, et les quatre derniers à 2 GHz. On est évidemment loin des cœurs capables de tourner jusqu’à 5 GHz, mais les prix ne sont pas les mêmes non plus.

Ces cœurs Kryo « custom » sont déjà mis à contribution sur des puces de smartphones. Ce qui n’est pas réellement un problème : après tout, le MacBook Neo tourne plutôt bien sur une A18 Pro, que l’on retrouve dans les iPhone 16 Pro (les smartphones bénéficiant d’un cœur GPU supplémentaire).

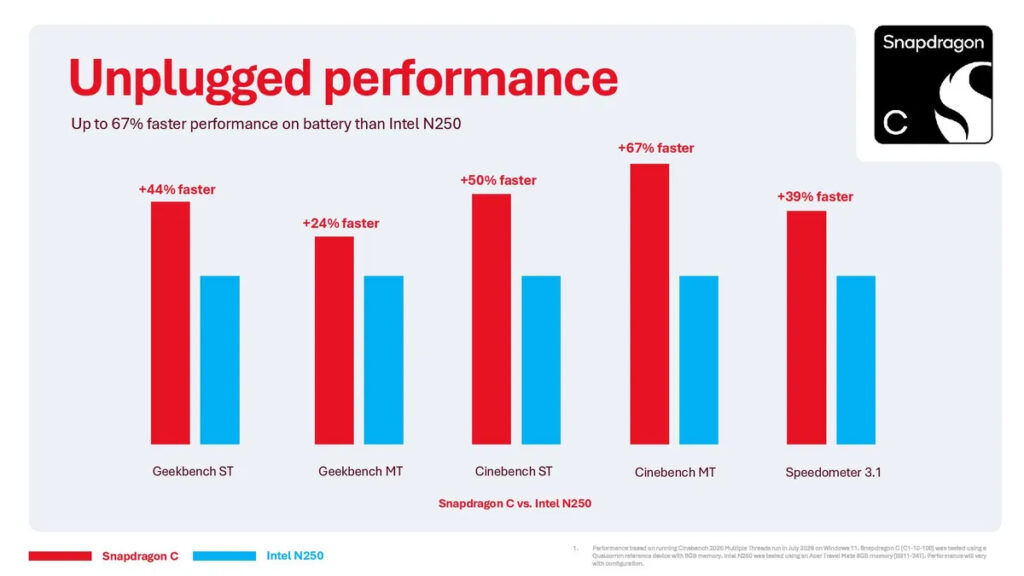
En termes de performances, Qualcomm a procédé à des comparaisons avec un Acer TravelMate de 11,6 pouces tournant avec un processeur N250 d’Intel et 8 Go de RAM. Le modèle de test pour le Snapdragon C emporte lui aussi 8 Go de RAM, les deux machines fonctionnant sur batterie. Les résultats des benchmarks sont évidemment à l’avantage de la nouvelle puce : elle est 67 % plus véloce que sa rivale sous Geekbench en mono-cœur (24 % en multicœur), 50 % sur Cinebench mono-cœur et 67 % en multicœur, et plus intéressant encore, 39 % avec Speedometer 3.1. Ce bench simule des interactions avec des applications web, ce qui sera l’un des principaux usages de ces machines.

Le circuit graphique est un Adreno avec une fréquence maximale de 900 MHz. Qualcomm a aussi intégré un NPU Hexagon pour le traitement tâches IA en local, sans préciser le nombre de TOPS. On sera probablement très loin des 40 TOPS minimum des Copilot+ PC.

Une autonomie et des performances honnêtes sur le papier

Le reste de la fiche technique confirme le positionnement « budget » des futurs ordinateurs Snapdragon C. Ils accepteront ainsi jusqu’à 16 Go de mémoire LPDDR4x ou LPDDR5/5x (jusqu’à 4 200 MT/s et 6 400 MT/s), mais dans les faits il faut plutôt s’attendre à 8, voire 4 Go de RAM sur les configs les moins chères… Microsoft a promis d’améliorer le support de Windows 11 avec les petites dotations en mémoire mais 4 Go risquent d’être vraiment trop justes.

Le Snapdragon C prend en charge le stockage NVMe via PCIe 3.0, mais les constructeurs de machines très abordables se tourneront plus volontiers vers de l’UFS 2.2/3.1, moins performant et moins flexible qu’un SSD NVMe moderne, mais aussi plus économique.

Qualcomm a fait un sérieux effort sur la connectivité : la puce supporte en effet le Wi-fi 6 et 6E, le Bluetooth 6.0, ainsi que l’USB 3.1 via des ports USB-A et USB-C. Les prototypes aperçus au Computex embarquaient même un port jack 3.5 mm, une sortie HDMI, un slot pour carte SIM ainsi qu’un lecteur de cartes microSD.

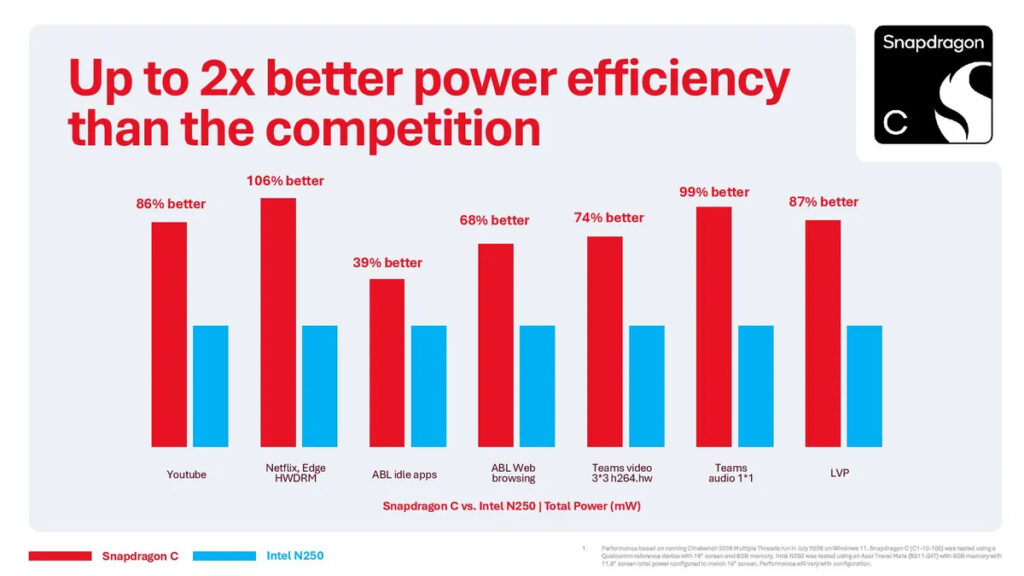
Reste l’épineuse question de l’autonomie. Qualcomm annonce une autonomie d’une journée, sans détailler le nombre d’heures précis. En revanche, l’entreprise annonce qu’en comparaison du TravelMate (écran de 11,6 pouces), la Snapdragon C (dans un portable de 16 pouces) offre un gain d’autonomie de 106 % sur la lecture Netflix dans Edge, de 99 % avec Teams (en vidéo), de 86 % avec YouTube, ou encore de 68 % sur la navigation web.

Plusieurs partenaires sont sur les rangs pour lancer leurs premiers PC Snapdragon C : Acer, Asus, HP et Lenovo. On pourrait avoir des nouvelles dès l’IFA de Berlin, du 4 au 8 septembre. On verra alors si la promesse de portables à 300 dollars tient la route.

  •  

Piratage du fisc : 678 000 usagers touchés, enquête de l’Office anticybercriminalité

Bercy donne des détails
Piratage du fisc : 678 000 usagers touchés, enquête de l’Office anticybercriminalité

Le piratage de la plateforme du fisc, confirmé par la DGFiP cette semaine, aboutit à l’ouverture d’une enquête de l’Office anticybercriminalité. Bercy a donné des détails supplémentaires sur cette attaque, qui touche 678 000 contribuables et entreprises.

Après une période de flottement, la Direction générale des Finances publiques a donné de plus amples détails et précisions sur le piratage de son système d’information. Un acteur malveillant a donc accédé à cette plateforme « en juin et en juillet », grâce à des usurpations d’identifiants d’un agent et d’un tiers habilité. Une attaque « plus sophistiquée que par le passé », a rapporté Bercy.

impots.gouv.fr en sécurité

Ces accès illégitimes ont permis au pirate de consulter et d’extraire des données concernant un total de 678 000 particuliers et professionnels ; pour les particuliers, ce sont des données fiscales (revenu fiscal de référence, quotient familial ou taux de prélèvement à la source). Pour les professionnels, il s’agit de la raison sociale ou du numéro SIREN. La DGFiP ajoute que des données cadastrales relatives aux adresses et aux surfaces de biens immobiliers ont également été consultées.

Il est important de noter que les identifiants et les mots de passe des usagers n’ont pas été compromis, ni leurs espaces Finances publiques. Autrement dit, les données volées ne permettent pas l’accès au compte sécurisé sur impots.gouv.fr.

Néanmoins, l’enquête interne se poursuit pour déterminer « précisément » la nature et le volume des données extraites, ainsi que le nombre de victimes du piratage. Les usagers touchés seront directement contactés dès la semaine prochaine : ils recevront une information individuelle par courriel ou par courrier avec les mesures de vigilance à adopter (en espérant que des petits malins n’en profitent pas pour orchestrer une campagne de hameçonnage entretemps).

La Direction a « immédiatement interrompu » les accès de l’ensemble des comptes utilisés dans les incidents dès que les intrusions ont été détectées. Des mesures de sécurité complémentaires ont également été mises en œuvre (coupures préventives des accès à des systèmes d’informations sensibles). Une plainte sera aussi déposée.

Sans attendre, la section cyber du parquet de Paris a ouvert une enquête, indique l’AFP (via Le Monde). L’Office anticybercriminalité (Ofac) va se pencher sur « l’extraction frauduleuse de données contenues dans un système de traitement automatisé de données à caractère personnel mis en œuvre par l’Etat », « la participation à une association de malfaiteurs en vue de la préparation d’un délit puni d’au moins cinq ans d’emprisonnement » et « l’accès et maintien frauduleux dans un système de traitement automatisé de données en bande organisée ».

  •  

☕️ Apple veut éviter que Siri AI raconte n’importe quoi sur l’actualité


Apple veut donner à la nouvelle version de son assistant le meilleur accès possible à l’actualité. Et le constructeur y mettrait les moyens. D’après le Wall Street Journal, le constructeur informatique veut utiliser les contenus des éditeurs de presse qui permettront à Siri AI de fournir aux utilisateurs des informations à jour.

Image : Apple

Les négociations auraient débuté il y a quelques mois, avec des accords sur plusieurs années et à neuf chiffres (100 millions de dollars et au-delà). Dans le détail, l’entreprise proposerait un plan de rémunération variable : les paiements seraient ainsi versés aux partenaires dès que leurs contenus sont utilisés.

Ce n’est pas la première fois qu’Apple fait appel aux éditeurs de presse pour son intelligence artificielle, mais les précédents accords portaient sur l’entraînement des modèles IA de l’entreprise. Il s’agit cette fois de muscler la capacité de Siri à donner l’heure juste en matière d’actualité. L’assistant n’a jamais été très fortiche en la matière (ni sur le reste, d’ailleurs).

Siri AI fait bien meilleure impression. Alimenté par des modèles basés sur ceux de Gemini, le nouvel assistant se rapproche finalement des chatbots comme ChatGPT ou Copilot. Tout n’est pas parfait, mais la version qui sera proposée dans iOS 27 est infiniment supérieure à celle qui traîne sa pauvre carcasse depuis des années.

Malheureusement, Siri AI ne sera pas disponible dès septembre dans l’Union européenne sur iPhone, iPad et l’Apple Watch, Apple boudant toujours le DMA. En revanche, on pourra s’en servir sur Mac, sous réserve de parler anglais.

Apple a déjà eu une expérience malheureuse en prise en charge de l’actualité par ses systèmes d’IA. Début 2025, les résumés de notifications pour les titres de presse générés par Apple Intelligence se sont révélés catastrophiques, ce qui a forcé l’entreprise à suspendre cette fonction et à revoir sa copie.

  •  

Apple veut rétablir sa commission sur les achats externes aux États-Unis

Proposition épique
Apple veut rétablir sa commission sur les achats externes aux États-Unis

Dans sa saga judiciaire avec Epic, Apple a tenté tous les recours possibles et imaginables, mais n’a pas pu éviter le dépôt d’une proposition sur les achats effectués via des liens externes depuis les applications iOS et iPadOS. Surprise, le constructeur propose aussi un règlement à l’amiable sans donner de détails.

Apple a soumis à la cour fédérale de San Francisco sa proposition sur les commissions (PDF) que l’entreprise souhaite prélever sur les achats réalisés sur une boutique externe ou un site web depuis une application iOS ou iPadOS. Par exemple, si un utilisateur de l’app Spotify veut souscrire à un abonnement Premium, l’app peut le rediriger vers le site du service de streaming. Apple veut prélever une commission sur cette transaction.

Une commission qui pique

Actuellement aux États-Unis, ce scénario est possible depuis deux ans. Mais suite à une décision de justice dévastatrice contre Apple, le constructeur ne peut plus rien prélever sur ces achats externes. Ce dernier cherche depuis, par tous les moyens, à rétablir sa dîme, y compris en faisant appel à la Cour suprême.

En attendant l’examen par la Cour suprême d’une partie du dossier, Apple a donc mis sur la table une proposition qui doit encore être validée (ou non) par la juge Yvonne Gonzalez Rogers.

Comme le rapporte 9to5Mac, le groupe propose 15 % de commission sur les achats externes pour les applications standards, au lieu du taux habituel de 30 %. Les membres du programme Small Business, les développeurs qui réalisent moins d’un million de dollars par an sur l’App Store (ils sont la majorité), seraient soumis à une commission de 5 %, au lieu de 15 %. Les membres des autres programmes plus spécialisés (Video Partner, News Partner, Mini Apps Partner) ainsi que le renouvellement d’abonnement seraient soumis à une commission de 10 %.

Apple justifie cette commission par les coûts de conception des outils et des services pour les développeurs : App Store, outils de développement, API, systèmes d’exploitation, propriété intellectuelle, découverte, marque, sécurité, support, etc. Étonnamment, Apple n’a jamais réclamé ça sur macOS, et n’indique pas non plus qu’une partie de ces coûts est forcément intégrée dans les prix de ses appareils.

Une proposition d’entente à l’amiable

Apple souligne qu’Epic a accepté, dans son accord avec Google, des commissions plus élevées sur les paiements externes : de 10 à 20 % selon les cas. L’entreprise reconnait toutefois que si la cour applique strictement la notion très étroite de « coûts nécessaires » définie par la cour d’appel fédérale du 9ᵉ circuit (dont relève le tribunal de première instance de la juge Yvonne Gonzalez Rogers), cela aboutirait à une commission de quasiment 0 %.

Mais Apple affirme qu’il serait juridiquement et économiquement mauvais d’imposer un tel niveau de commission : « Une commission de 0 % supprimerait [pour Apple] une incitation essentielle et ancienne à réinvestir dans ses outils, technologies et services protégés par la propriété intellectuelle. »

La mention n’a pas échappé à Epic Games, qui a réagi sur les réseaux sociaux à cette proposition : « Epic estime que ces frais dépassent largement le cadre fixé par [la cour d’appel du 9e circuit] pour les frais autorisés, et nous disposons d’environ 60 jours pour déposer notre opposition, étayée par des témoignages d’experts. » L’affaire est donc loin d’être terminée… à moins que la justice accède à la demande d’Apple d’un règlement amiable entre les deux parties.

Dans un second dépôt judiciaire (PDF), Apple propose en effet de tenir des discussions rapidement et en parallèle des procédures de renvoi en cours. Il s’agirait d’utiliser ce cadre confidentiel pour tenter de résoudre le différend, notamment autour de la question délicate des commissions sur les achats externes. Le constructeur assure que cette procédure n’a pas pour but de gagner du temps, et qu’elle pourrait économiser les ressources du tribunal.

Après des années d’attaques parfois en dessous de la ceinture, cette proposition de conciliation est pour le moins étonnante. Mais peut-être qu’Apple sent que l’étau se resserre et cherche une issue de secours honorable. Epic n’a consenti à rien pour le moment.

  •  

Intel pourrait renouer avec ses premières amours, la mémoire

La mémoire dans la peau
Intel pourrait renouer avec ses premières amours, la mémoire

L’explosion des prix de la mémoire donne des idées à Intel. Le directeur général du géant américain des processeurs laisse entendre que le groupe pourrait s’intéresser de nouveau à ce marché longtemps jugé trop banal, mais redevenu stratégique avec l’IA, la HBM et les nouvelles architectures CPU-mémoire.

Ironie de l’histoire, Intel pourrait fabriquer de nouveau de la mémoire. C’était le cœur de son activité à sa naissance, en 1968 : l’entreprise fabriquait en effet des puces SRAM et DRAM jusque dans les années 80, avant de laisser ce marché à ses rivaux japonais. Un mal pour un bien, puisque cela lui a permis de se recentrer sur les microprocesseurs, avec le succès que l’on sait.

Intel est cependant revenu de temps en temps à ses premières amours, la dernière tentative (ratée) en date étant les SSD Optane basées sur la technologie 3D Xpoint. Celle-ci permettait de réduire la latence et d’améliorer l’endurance par rapport à des SSD classiques. Malgré ce positionnement original entre mémoire vive et SSD, l’activité n’a pas connu le succès escompté. Annoncée en 2015, elle est revendue à SK Hynix en 2020 et prend le nom de Soligdim.

Lip-Bu Tan télégraphie les intentions d’Intel

« Avant, j’avais tendance à dire : n’investissez pas dans la mémoire, parce que c’est un marché assez banalisé », a expliqué Lip-Bu Tan, le directeur général d’Intel, au micro du podcast TechSurge. « Mais aujourd’hui, la donne a changé : beaucoup de nouvelles technologies émergent, donc nous regardons ça de près. » Est-ce à dire qu’Intel est prête à remettre au pot de la mémoire ? Tout semble désormais possible dans une industrie où les prix de ces composants attisent les convoitises.

« Nous sommes très enthousiastes face à l’IA agentique et à l’inférence : la demande en CPU est énorme », ajoute-t-il. « Je passe beaucoup de mes journées au téléphone avec des dirigeants qui me disent : “Je veux plus de CPU de votre part.” Nous faisons donc tout notre possible pour répondre à cette demande. »

Lip-Bu Tan. Image : Intel

Pour certains, c’est le macramé ou le sudoku, pour Lip-Bu Tan, l’étude de « nouvelles architectures mémoire » est un de ses sujets de prédilection. Le dirigeant ne s’étendra malheureusement pas sur le sujet, si ce n’est qu’il y a « beaucoup de choses à faire autour du couple CPU-mémoire, notamment avec des techniques d’empilement, mais aussi en explorant de nouvelles architectures mémoire ». Il ajoute que « d’une certaine manière, il n’y a pas encore eu tant d’innovation que cela dans la mémoire, ce qui en fait un domaine très intéressant. »

La mémoire à haute bande passante (HBM), dont la filière IA est très friande, repose sur des piles de puces DRAM placées au plus près du processeur ou de l’accélérateur, dans le même package. Les Xeon CPU Max d’Intel intègrent ainsi jusqu’à 64 Go de HBM dans le package du CPU. L’entreprise ne part donc pas de nulle part. Et Lip-Bu Tan est assez transparent sur ses intentions : « j’ai recruté mon bon ami Seok-Hee Lee, qui a dirigé SK Hynix. Cela vous donne donc une idée de ce à quoi je réfléchis. »

SK Hynix sur tous les fronts

Une embauche confirmée par Lip-Bu Tan le mois dernier. « Au début de sa carrière, il a passé plus de dix ans chez Intel, où il a contribué à plusieurs technologies de procédés critiques de l’entreprise », rappelle le dirigeant. Chez Intel, Seok-Hee Lee supervisera le développement des technologies de packaging avancé et pilotera de nouveaux projets d’intégration système.

SK Hynix est, avec Samsung et Micron, un des grands gagnants du boom de l’IA. Le groupe coréen procède actuellement à une offensive massive – 720 milliards de dollars d’investissements ! – avec plusieurs projets d’envergure détaillés par CNBC. Un « méga-cluster » d’usines de fabrication de mémoire est en construction à Yongin : quatre fabs sont en développement, et le chantier a débuté pour la première.

SK Hynix a également entrepris une importante expansion dans ses salles blanches de Cheongju, un site stratégique pour la production de mémoires. L’entreprise a aussi des billes aux États-Unis, avec une usine de packaging dans l’Indiana (4 milliards de dollars d’investissements). Le site, qui doit ouvrir ses portes en 2028, ne fabriquera pas de mémoire à proprement parler, mais il sera chargé de les empiler et de les interconnecter.

Et puis il y a la filiale Solidigm, restructurée en début d’année pour devenir une « AI Company » aux États-Unis avec un engagement prévu de 10 milliards de dollars. Le projet ne prévoit pas, à ce stade, de nouvelle usine américaine de fabrication.

  •  

Microsoft fait le ménage dans Copilot et range la mascotte Mico au placard

Mico bye bye
Microsoft fait le ménage dans Copilot et range la mascotte Mico au placard

Grand ménage en cours chez Microsoft. L’éditeur a annoncé un coup de balai pour Copilot, qui va perdre des fonctions jugées inutiles – comme la fameuse mascotte Mico oubliée de tous –, tout en se rapprochant du concept de « superapp ».

Les « superapps », tous les acteurs IA n’ont plus que ça à la bouche. OpenAI a fondu ChatGPT dans Codex (à moins que ce ne soit l’inverse), avec à la clé une certaine confusion dans les fonctionnalités. Anthropic a installé au chausse-pied Cowork dans son application Chat, tandis que l’app Gemini embarque des capacités agentiques.

Et pourquoi pas Copilot ? Microsoft a annoncé un ménage estival pour son chatbot, qui se décline dans une pléthore de versions et se noie sous des fonctions pas franchement pertinentes ni très utilisées. Une rumeur annonçait début juin la volonté de l’éditeur de réduire cette cacophonie : c’est désormais officiel.

Dégraisser le mammouth Copilot

Cela passe par la fusion de l’application Copilot pour le grand public avec celle destinée à Microsoft 365. Les utilisateurs pourront toujours générer du texte et des images, mais aussi accéder aux fichiers, aux contenus et aux logiciels bureautiques d’Office. Il est possible de se connecter dans cette nouvelle app Copilot avec un compte personnel, d’école ou professionnel pour avoir accès à ses courriels, son agenda et ses documents stockés dans le nuage.

Microsoft liste beaucoup de cas en fonction des connexions et des documents, un petit tour sur la page d’explication ne sera pas de trop pour votre cas particulier. L’éditeur met aussi au rebut plusieurs fonctions Copilot : les discussions de groupe ne seront plus disponibles à partir du 18 août. Ce sera aussi le cas de la fonction de création et d’accès aux podcasts.

Plus étonnant, la recherche approfondie fait aussi ses valises pour les comptes grand public. Seuls les utilisateurs Microsoft 365 Premium y auront droit. Les recherches approfondies générées jusqu’au 18 août resteront disponibles par la suite, via l’historique des discussions.

Microsoft retire aussi de la circulation les Copilot Labs, un programme qui permettait de tester des fonctions IA expérimentales. Les contenus qui ont pu être créés sur cette plateforme (clips audio, objets 3D) ne seront plus accessibles.

Enfin, et ce sera probablement un déchirement pour la poignée d’utilisateurs qui s’en servait, Mico va disparaître du mode vocal de Copilot. Ce petit blob animé, dévoilé en octobre dernier, devait donner une « personnalité » amicale au chatbot. Manifestement, le succès n’a pas été au rendez-vous, la fonction est restée au stade de bêta.

Mico continuera cependant de traîner sa carcasse, mais uniquement dans le mode d’apprentissage de Copilot où l’IA agit davantage en tuteur en direct qu’en assistant. Le mode vocal de Copilot demeure lui bien en place.

  •  

[MàJ] Un pirate a accédé à la plateforme des impôts, des « centaines de milliers d’usagers » concernés

Les contribuables ont peur
[MàJ] Un pirate a accédé à la plateforme des impôts, des « centaines de milliers d’usagers » concernés

La Direction générale des Finances publiques (DGFiP) a confirmé les bruits de couloir qui circulaient depuis plusieurs heures sur les réseaux sociaux. Des données concernant des particuliers et des professionnels sont compromises, suite à l’ « accès illégitime » d’un acteur malveillant fin juin.

Les fuites de données se suivent, ne se ressemblent pas… mais elles gardent leur caractère inquiétant. 24 heures après la confirmation que feu Bloctel a laissé filé des centaines de milliers de numéros de téléphone, c’est au tour de la DGFiP d’annoncer qu’un acteur malveillant a eu accès au système d’information des impôts après une usurpation d’identité.

Le communiqué a été publié ce jeudi 13 août en fin de journée, mais l’intrusion remonte à fin juin. Le pirate a revendiqué cet accès hier, mercredi 12 août, ce qui a certainement poussé Bercy à réagir officiellement. Les premières investigations indiquent que l’accès avait été coupé fin juin « dans le cadre du contrôle opéré ». Néanmoins, l’acteur a consulté et extrait des données concernant des particuliers et des professionnels.

La nature et la quantité de ces données ne sont pas précisées. Cependant, les usagers concernés recevront une information individuelle qui spécifiera les données susceptibles d’avoir été consultées ou extraites. Le cas échéant, ils seront également conseillés sur les mesures de vigilance à adopter.

Comme le veut la réglementation, la CNIL va être notifiée de l’incident, et une plainte sera déposée. De nouveaux éléments seront communiqués au fur et à mesure de l’enquête, menée par les équipes de la Direction avec le service du Haut fonctionnaire de défense et de sécurité (SHFDS), ainsi qu’avec l’Agence nationale de la sécurité des systèmes d’information (ANSSI).

Mise à jour 14/08 – Le ministère de l’Économie a précisé à Next que le piratage des données de la plateforme des impôts concerne « des centaines de milliers d’usagers », sans plus de précision à l’heure actuelle.

  •  

Twitch regrette mais assume : les contenus des chaînes entraînent par défaut l’IA d’Amazon

Faut nous comprendre, on peut pas faire autrement
Twitch regrette mais assume : les contenus des chaînes entraînent par défaut l’IA d’Amazon

Twitch exploite les contenus des chaînes des créateurs de contenus pour entraîner les modèles IA d’Amazon. Rien de vraiment étonnant, la plateforme de streaming étant la propriété du géant du commerce en ligne, et puis bien d’autres entreprises font de même avec leurs utilisateurs. Le hic ici, c’est que la fonction est activée par défaut…

Une bonne partie de la communauté des créateurs de Twitch n’apprécie pas – c’est un euphémisme – l’IA générative. Depuis ce mercredi 12 août, c’est donc une vague de colère qui s’abat sur la plateforme, après que celle-ci a activé par défaut l’autorisation d’exploiter le contenu des chaînes pour entraîner les modèles IA d’Amazon. Tout peut y passer : streams, vidéos à la demande, clips, chats de stream, images et textes de la chaîne.

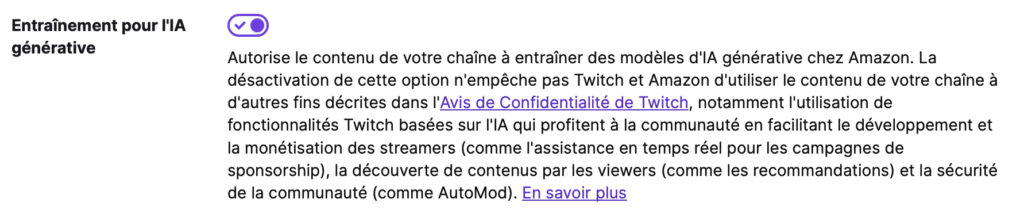
« Votre audio pourrait contribuer à améliorer les modèles de conversion de la parole en texte. Cela permettrait d’améliorer les sous-titres sur Twitch, mais aussi sur l’ensemble des services Amazon », illustre ainsi la FAQ mise en ligne pour l’occasion. Il reste heureusement la possibilité de désactiver l’utilisation des contenus, dans les réglages « Sécurité et confidentialité » de Twitch.

Néanmoins, même en désactivant l’option, les données de discussion dans un chat peuvent tout de même être exploitées pour entraîner les modèles IA d’Amazon si quelqu’un dans le chat a accepté de participer.

Twitch face à la colère des créateurs

La nouveauté n’est pas passée inaperçue. Et Twitch a bien conscience de l’impopularité de l’IA générative chez ses créateurs. Lors d’un stream houleux repris par Aftermath, Mike Minton, directeur produit du service, et Mary Kish, responsable de la communauté, ont tenté d’expliquer cette décision. Devant le barrage de questions sur le caractère « opt-in » de l’option, le directeur produit n’a pas fait mystère de la raison pour laquelle Twitch avait procédé de la sorte.

« Alors, pourquoi est-ce que ce n’est pas une option à activer volontairement ? » a expliqué Mike Minton. « Il y a une réponse honnête, et je pense que la plupart d’entre vous peuvent probablement la comprendre : si c’était à activer volontairement, personne ne le ferait. C’est honnêtement la réponse. » Aucun créateur de Twitch n’autoriserait volontairement de donner ses contenus pour entraîner les modèles IA d’Amazon, c’est pourquoi l’option est activée par défaut.

Voilà qui a au moins le mérite de la franchise. Et de la clarté… même si le reste de la discussion n’a malheureusement pas beaucoup éclairé les créateurs en colère. « C’est un sujet délicat, et je pense que notre communauté a eu la réaction à laquelle je m’attendais de votre part, à savoir que vous n’aimez pas ça », a convenu Mary Kish, qui elle-même a désactivé l’option.

Les mains liées de Twitch

Pourquoi diable avoir activé cette fonction par défaut ? Parce que si Amazon n’exploitait pas les streams pour ses modèles, d’autres entreprises l’auraient fait. « Si des modèles ont été entraînés sur [vos contenus], il se peut que ce soit Amazon, ou pas », a indiqué Mike Minton. « Il s’agissait probablement de l’une des dizaines d’entreprises qui créent des modèles et utilisent tout contenu accessible publiquement qu’elles peuvent trouver. »

Il se trouve que Twitch est la plateforme de streaming dominante, et qu’Amazon est une des plus grandes entreprises de la planète. Autrement dit, ce ne sont pas de petits acteurs soumis aux diktats des mastodontes de leurs secteurs respectifs : ils peuvent imposer leurs propres règles. Hélas, les pauvres n’ont visiblement pas le choix, à en croire Mike Minton :

« Je ne peux pas l’affirmer avec certitude, mais je pense qu’il est assez raisonnable de supposer que presque tout contenu disponible est utilisé pour l’entraînement de modèles, d’une manière ou d’une autre, que ce soit autorisé ou non. Donc je pense que nous devons aussi reconnaître qu’il y a beaucoup d’éléments ici qui échappent même à notre contrôle direct. »

Minuscule consolation : ni Amazon ni Twitch ne revendent les données à des tiers. « Nous ne revendons pas les données à d’autres entreprises qui entraînent des modèles (…) Ce n’est pas ce qui se passe ici. Nous ne tirons aucun profit et ne gagnons pas d’argent en vendant vos données », affirme Minton.

Quant à savoir si Amazon exploitait déjà en douce les contenus des streams pour l’entraînement de son IA, les deux responsables bottent en touche.« Je ne peux pas me prononcer sur ce qu’Amazon utilise ou pas précisement comme contenu concernant l’entrainement », a déclaré Mike Minton. Lui et Mary Kish encouragent les utilisateurs de Twitch à désactiver l’option : « Les chiffres de désinscription nous aideront à réaffirmer que notre communauté n’est pas réceptive à l’IA sous quelque forme que ce soit », a affirmé la responsable de la communauté.

  •  

Google DeepMind transforme la langue des signes en texte sur les Pixel 11

La parole est aux mains
Google DeepMind transforme la langue des signes en texte sur les Pixel 11

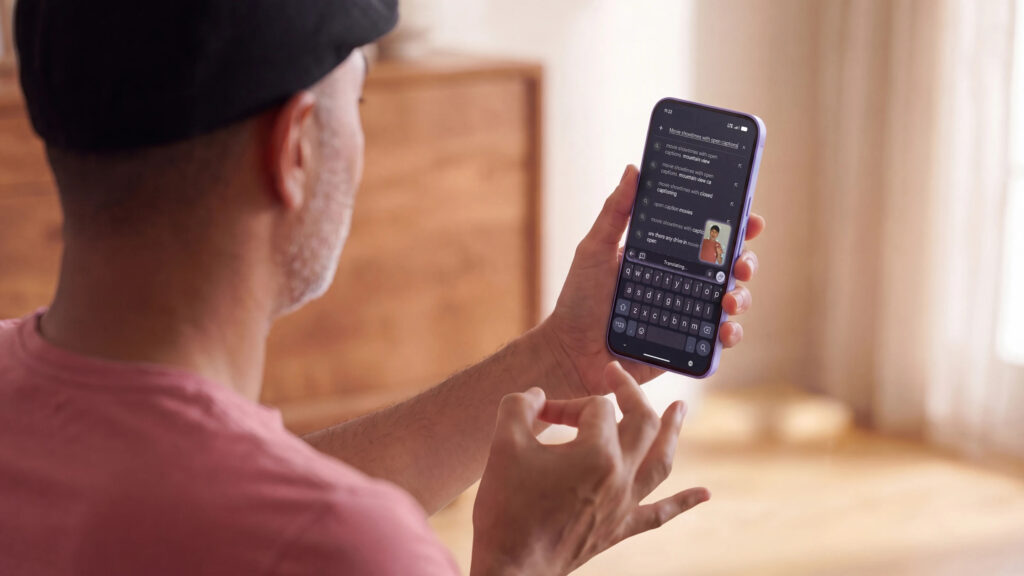
La réorganisation de Google DeepMind n’empêche pas le labo IA du géant du web de continuer à produire des technologies inédites. À l’occasion de la présentation de la nouvelle gamme Pixel 11, DeepMind a dévoilé un nouveau modèle qui transcrit la langue des signes en texte.

Les Pixel 11 sont les premiers smartphones Android à intégrer le modèle SL2T (pour « sign-language-to-text »). Développé par Google DeepMind, il permet aux sourds et aux malentendants de signer devant leur téléphone au lieu de saisir du texte. Il devient donc possible de chercher quelque chose sur internet, d’écrire des messages, d’interagir avec Gemini ou de répondre dans le fil d’une conversation en utilisant la langue des signes.

Les testeurs de Google affirment que cette fonction d’accessibilité est bien plus naturelle, plus rapide et plus agréable que de taper du texte. L’ASL, la langue des signes américaine, est la première à être prise en charge. D’autres langues sont dans les tuyaux, tout comme le support d’appareils supplémentaires.

Les mains dans le cambouis

Comme l’explique Google, les langues des signes – il en existe plus de 200 – sont de « vraies langues », chacune ayant sa propre grammaire et son propre lexique, qui utilise non seulement les mains bien sûr, mais aussi le visage et les mouvements de la tête, le torse et l’espace.

Le développement d’un modèle SL2T doit franchir deux obstacles : d’une, le défi linguistique, puisque les langues des signes ne sont pas la transcription mot à mot d’une langue orale. De deux, un défi visuel : le modèle doit en effet comprendre des mouvements complexes du corps, des mains, du visage, de la position du corps, le tout étant très rapide et parfois simultané.

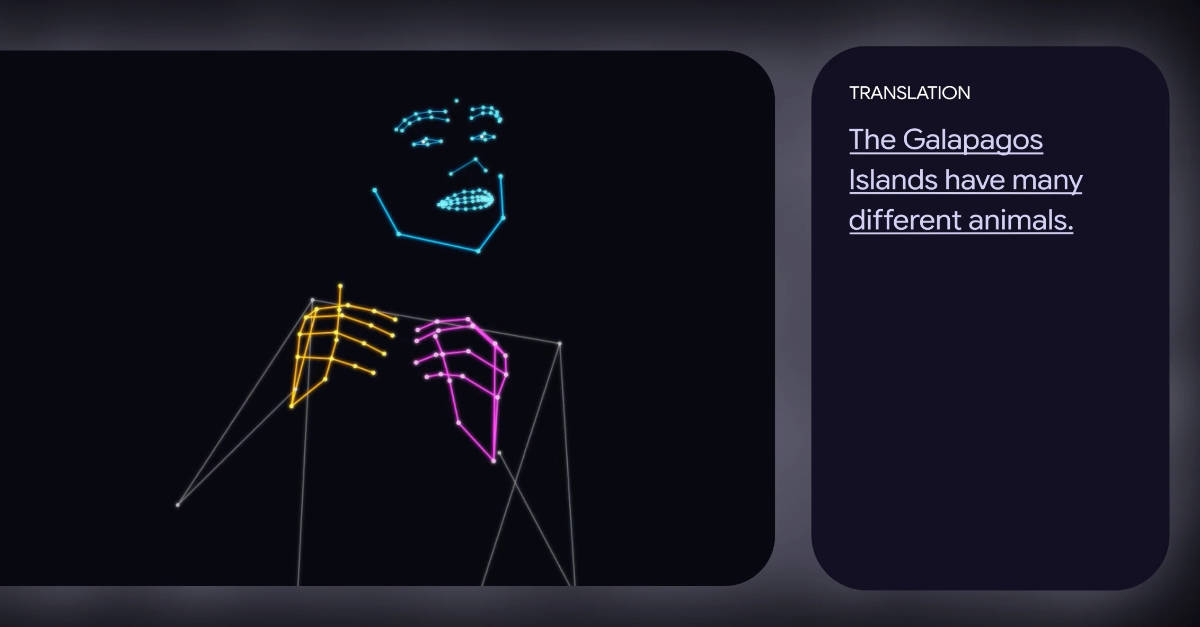
Image : Google

Google rappelle l’existence de « gants de traduction », une des premières tentatives de transcrire la langue des signes en texte. Une tentative « fondamentalement limitée » puisque les langues des signes ne sont pas de « l’anglais [ou du français] avec les mains ». Le modèle mis au point par DeepMind doit répondre à ces deux problématiques.

Le modèle SL2T a été entraîné sur plus de 100 000 heures de données de 50 langues des signes (un quart de ce volume d’heures ayant été consacré à l’ASL). « L’entraînement conjoint sur diverses langues, dialectes et niveaux de maîtrise permet au modèle d’apprendre des structures sous-jacentes communes, ce qui l’a amené à surpasser les modèles monolingues dans nos expériences », explique l’équipe.

En attendant la LSF

La traduction ne s’appuie pas sur le flux vidéo brut, afin de protéger la vie privée de l’utilisateur. Un modèle spécialisé, MediaPipe Holistic, suit les points de repères du corps ; le traitement est réalisé en local, sur l’appareil. Il envoie ces points de repère au serveur, tandis que la vidéo est immédiatement supprimée.

Les coordonnées corporelles sont ensuite analysées et transformées en texte. « Traduire directement à partir des points de repère supprime les limites artificielles de vocabulaire et permet à la qualité de traduction de progresser directement avec la quantité de données », ajoute Google qui s’enorgueillit de n’avoir pas utilisé de gloses. Ces annotations intermédiaires, très utilisées dans les travaux sur la traduction des langues des signes, sont jugées insuffisantes pour capturer la richesse de ces langages.

En termes de performances, Google affirme que SL2T décroche les meilleurs résultats sur les principaux tests de traduction de l’ASL vers l’anglais (à l’instar de FLEURS-ASL). Le modèle a aussi été optimisé pour des usages du monde réel, où il faut une latence faible, éviter les hallucinations, sans oublier de prendre en compte les signeurs gauchers.

Pour développer la suite, Google a créé l’AI Sign Language Advisory Committee (AISLAC), qui regroupe des organisations internationales de sourds et malentendants, ainsi que des spécialistes du sujet. Un rapport d’impact a également été publié à l’occasion du lancement de cette version 1.0 du modèle SL2T.

  •  

La Pixel Watch 5 détecte les signes de résistance à l’insuline

L'IA n'est pas un médecin
La Pixel Watch 5 détecte les signes de résistance à l’insuline

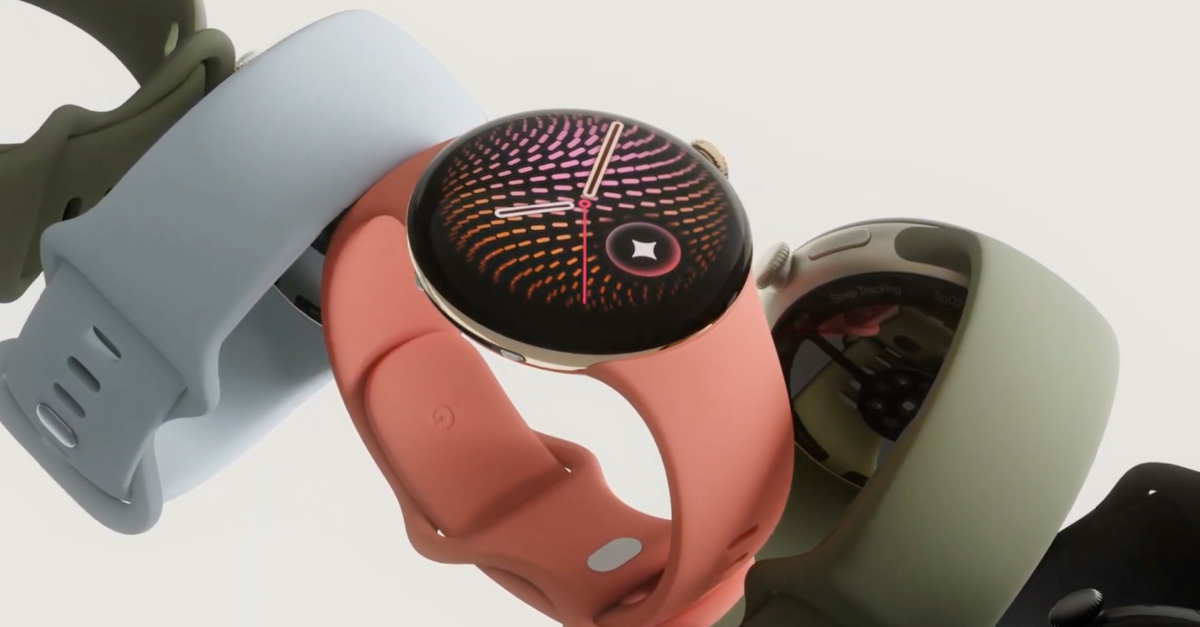
S’il est bien difficile de développer de nouveaux capteurs de suivi de la santé, il est toujours possible d’exploiter au mieux ceux existants. La Pixel Watch 5 fraîchement annoncée par Google n’apporte pas grand chose de neuf dans le registre matériel. En revanche la montre connectée s’appuie sur ses composants existants, et une bonne rasade d’IA, pour détecter des signaux inédits.

Au premier regard, difficile de distinguer une Pixel Watch 4 d’une Pixel Watch 5. La lecture de la fiche technique ne nous renseigne pas tellement plus : en dehors d’une puce un peu plus véloce (la Qualcomm Snapdragon W5 Gen 2 Accelerated), de 64 Go de stockage (le double du modèle précédent) et 3 de Go de mémoire (1 de plus), la nouvelle montre connectée de Google ressemble en tout point à sa prédécesseure – si ce n’est qu’elle coûte 20 euros plus cher.

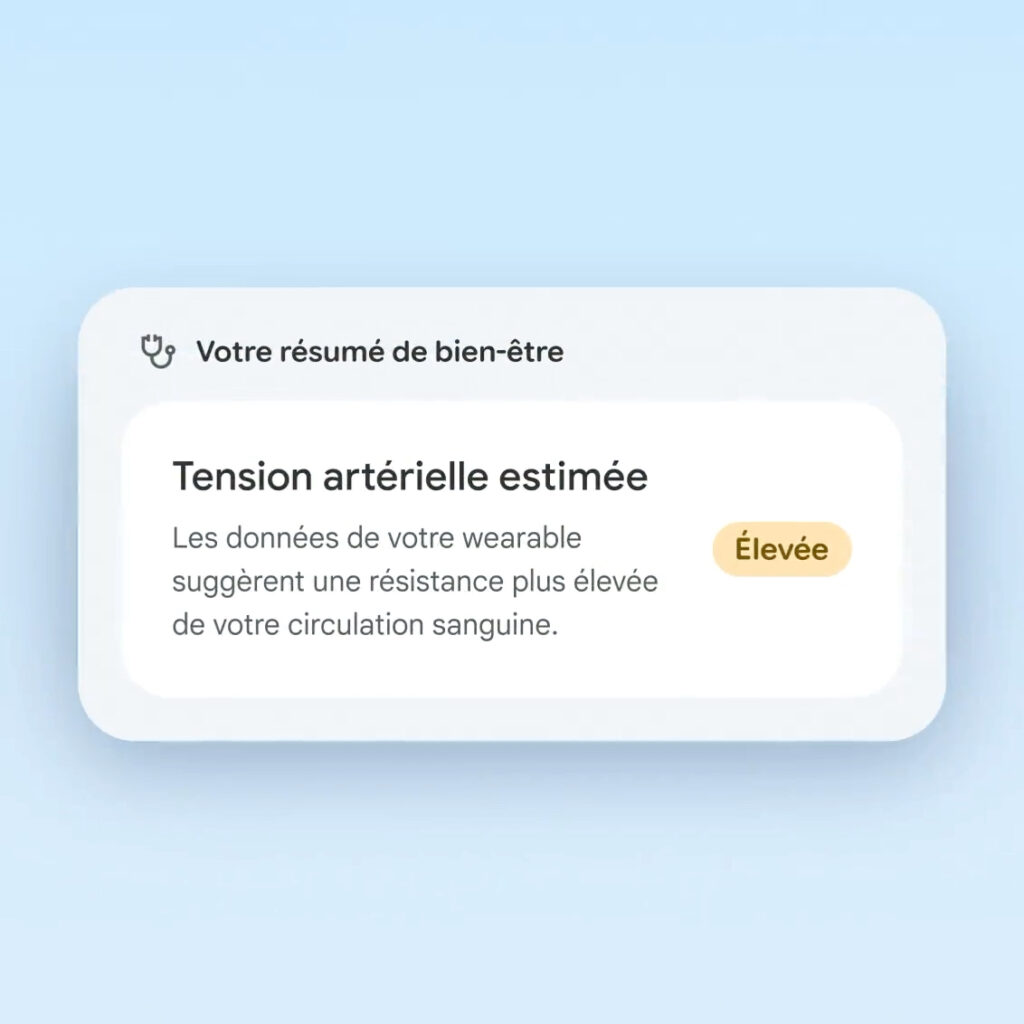
Google a préféré miser sur le logiciel et les capteurs déjà présents dans ses montres pour annoncer plusieurs nouveautés en matière de santé. Deux en particulier ressortent du lot : la détection de tendances à la hausse de la pression artérielle, et l’alerte en cas de signes de résistance à l’insuline.

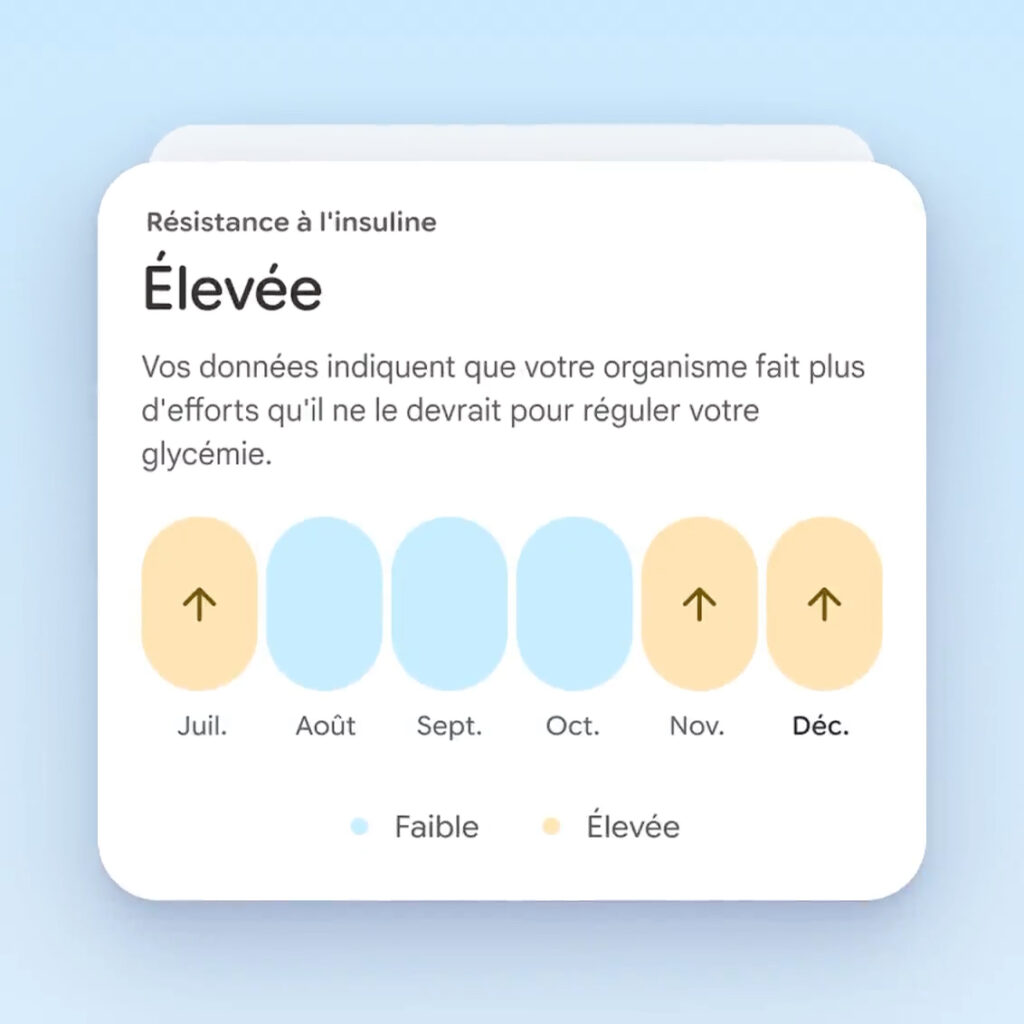
La première analyse les changements de la tension artérielle par rapport à la valeur de référence, la seconde suit des tendances susceptibles d’indiquer une évolution de la résistance à l’insuline, sans mesurer directement la glycémie ni le taux d’insuline. Ces deux fonctions seront disponibles cet automne. La mesure de la résistance à l’insuline est particulièrement intrigante, c’est une première dans le domaine des montres connectées grand public ; les constructeurs investissent en effet beaucoup pour développer une solution de surveillance de la glycémie sans piqûre.

Mesure non invasive de la glycémie : si loin, si proche

Google n’y est pas encore tout à fait, puisque cet outil ne mesure pas la glycémie en continu, il ne propose pas non plus d’afficher les niveaux de glucose dans le sang. Néanmoins, c’est un premier pas et une voie intéressante qu’emprunte l’entreprise ici, celle d’un suivi des facteurs physiologiques considérés comme des indicateurs de l’effort fourni par le corps humain pour produire de l’énergie à partir des aliments ingérés.

Les mesures relevées par les capteurs de la montre (accéléromètre, cardiofréquencemètre, température cutanée), secondées par l’IA, permettent à Google d’évaluer cet effort. Les modèles IA ont été entraînés « sur des milliards de minutes de données de capteurs » obtenues auprès de plus de 100 000 utilisateurs ayant donné leur accord. « En général, ces variations de votre niveau de résistance à l’insuline sont très subtiles », explique Francis Ho, directeur produit Pixel Watch, auprès de Bloomberg.

« La plupart des adultes ne pensent pas vraiment à surveiller cet indicateur, mais s’il n’est pas pris en charge, il peut évoluer vers des pathologies plus graves », ajoute-t-il. Non prise en charge, une résistance élevée à l’insuline peut favoriser l’apparition d’un prédiabète puis d’un diabète de type 2.

Google le précise dans les notes de bas de page : ces fonctions ne sont pas des dispositifs médicaux, elles ne servent pas à diagnostiquer, traiter ou guérir des maladies. En ce qui concerne l’alerte des signaux de résistance à l’insuline, ce n’est pas un outil de dépistage du diabète ni de surveillance de la glycémie en temps réel.

« N’utilisez pas ce produit pour gérer votre diabète, et ne vous fiez pas aux informations qu’il fournit pour modifier votre traitement ou vos taux d’insuline », insiste le constructeur qui recommande de consulter un vrai médecin. Ça va mieux en le disant bien sûr, et c’est aussi un moyen de se protéger contre d’éventuelles poursuites.

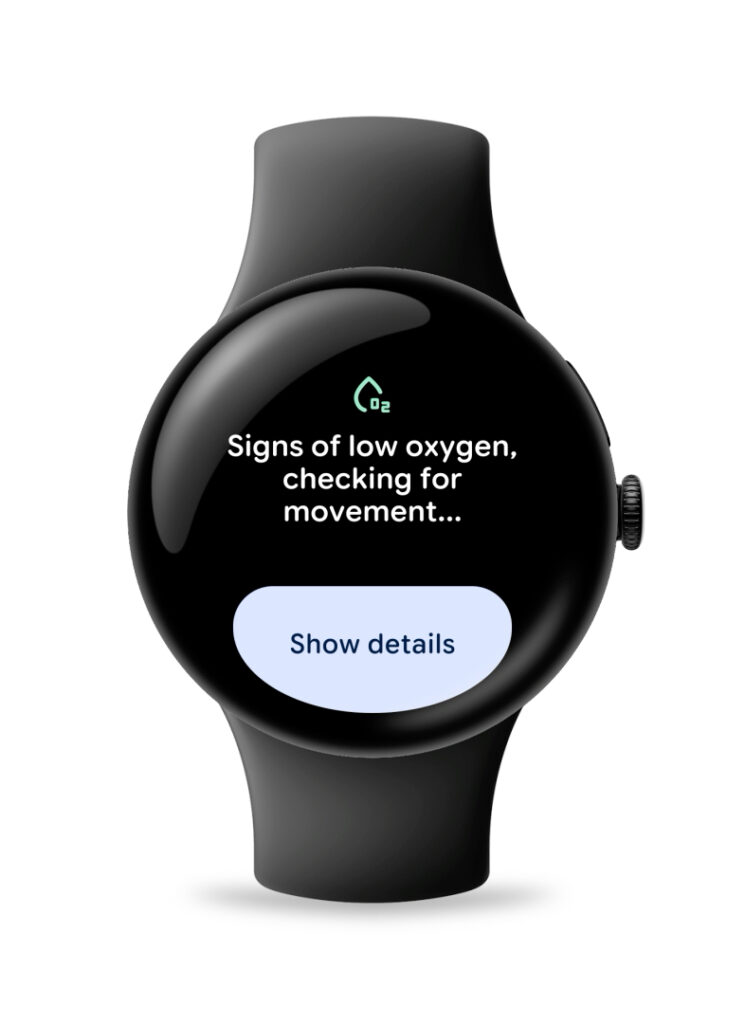
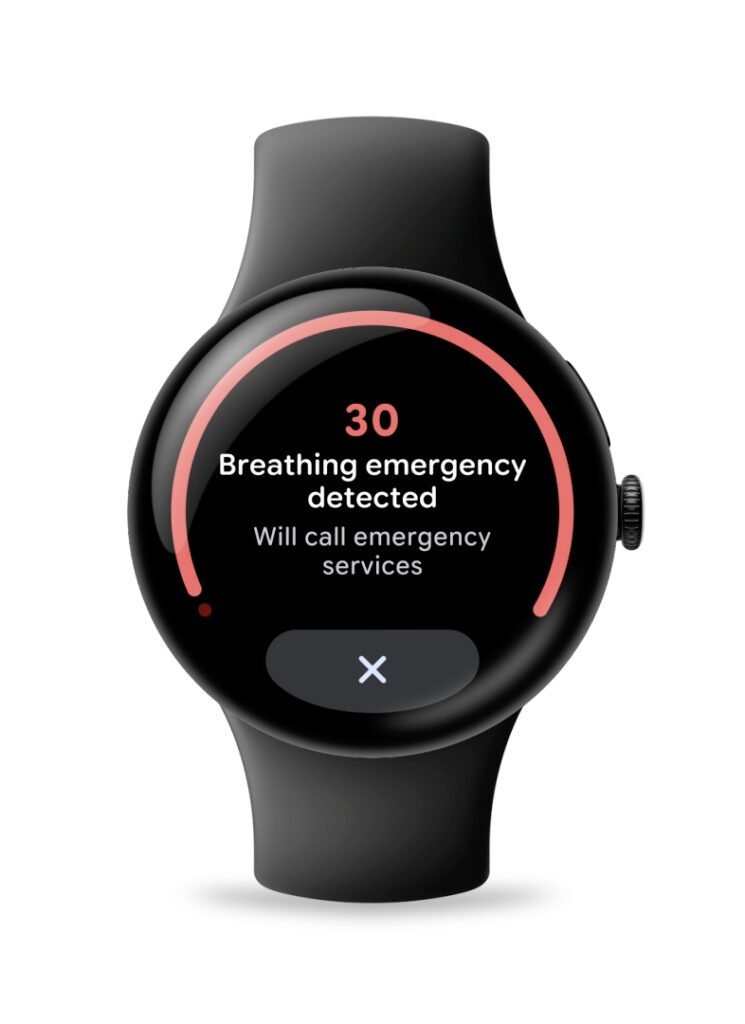
Ces fonctions santé sont regroupées sous l’ombrelle Health Guardian, qui proposera des résumés mensuels pour ces métriques. S’y ajoutera la tendance de la qualité respiratoire pendant le sommeil. Toujours sur un registre très anxiogène, la Pixel Watch 5 propose aussi de détecter la perte de pouls ce qui, le cas échéant, peut déclencher un appel vers les services d’urgence. Des secours qui pourront aussi être appelés en cas de détection d’une urgence respiratoire (baisse persistante du taux d’oxygène).

Les résumés mensuels seront disponibles aussi sur le nouveau bracelet sans écran Fitbit Air.

  •  
❌