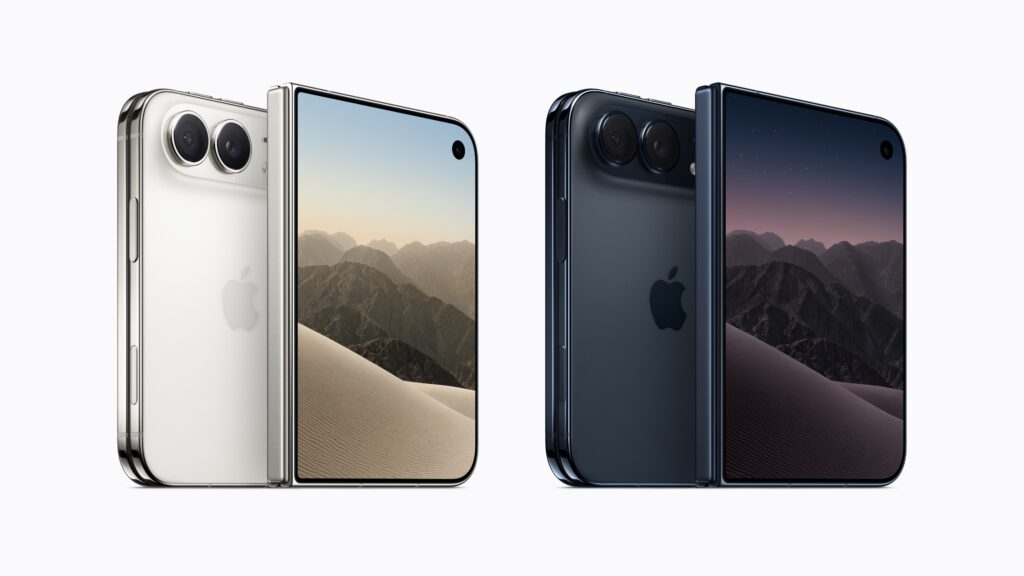
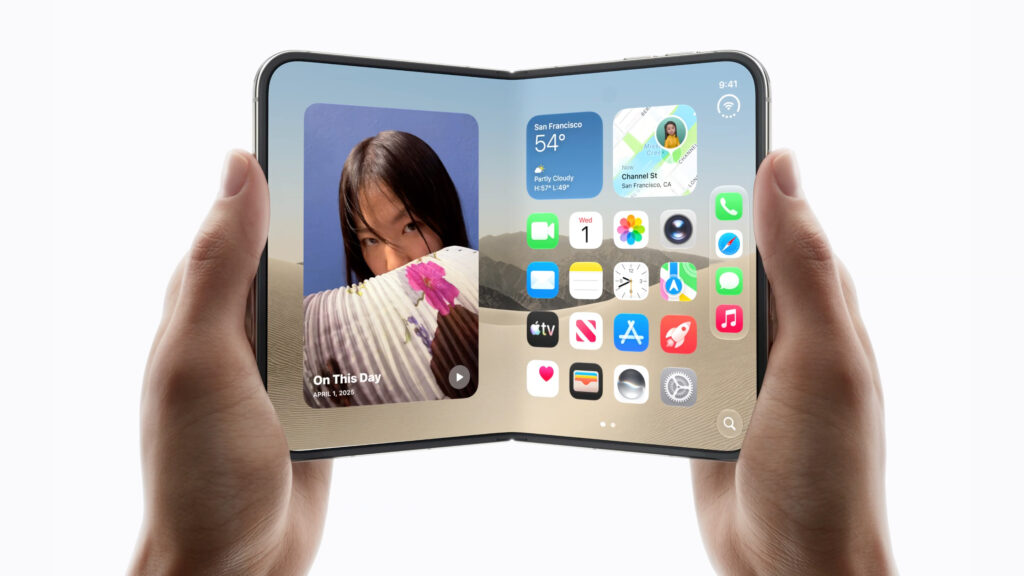
Si la vedette de la keynote d’Apple de ce 9 septembre a bien sûr été l’iPhone Duo, le constructeur a aussi présenté de nouvelles montres connectées et écouteurs sans fil. Le constructeur n’a pas forcé son talent, les nouveautés demeurant assez peu nombreuses.
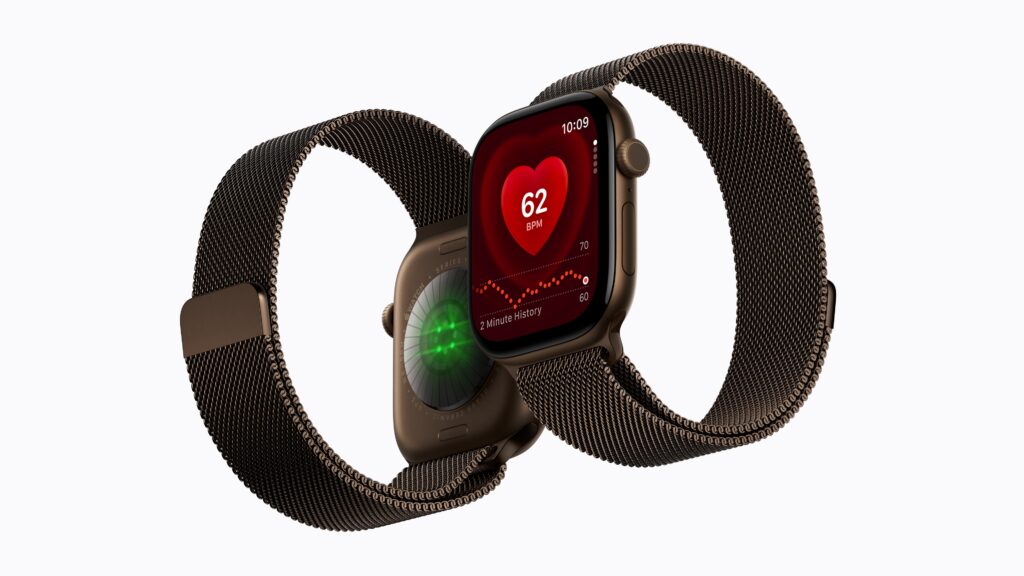
Apple Watch Series 12. image : Apple
Les Apple Watch Series 12 et Ultra 4 héritent d’une nouvelle puce S11 et d’un nouveau cardiofréquencemètre doté de LED plus grandes et plus économes. Apple annonce rien moins que le suivi de la fréquence cardiaque « le plus précis sur un objet connecté ». Ça ne sera pas de trop pour assurer une mesure toutes les 5 secondes.
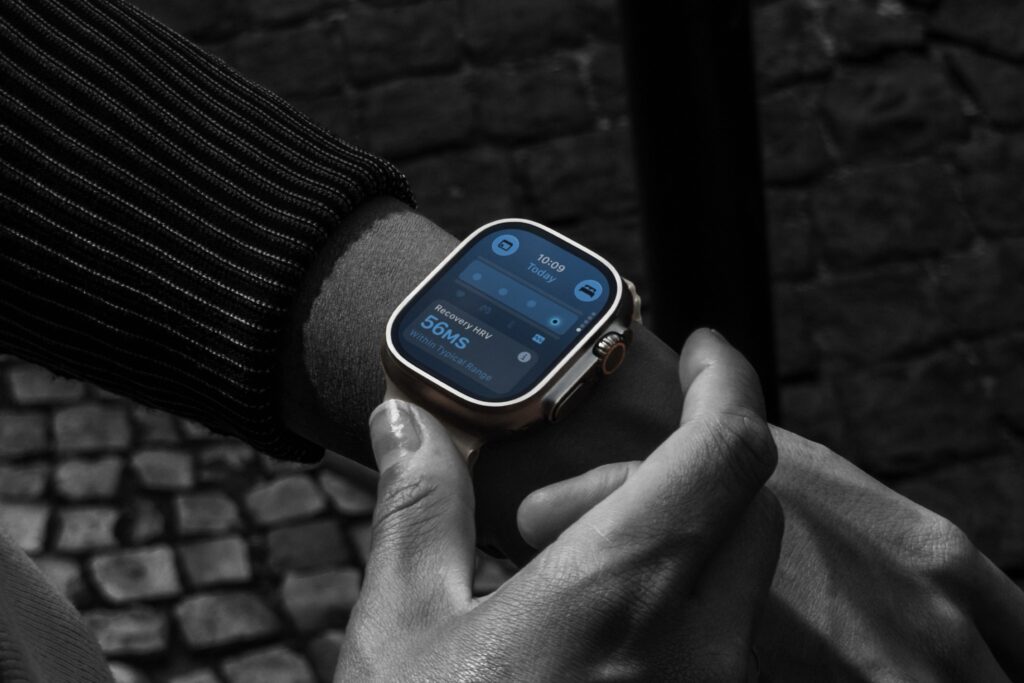
Cela donnera aux différentes fonctions de santé une plus grande précision, tandis que les utilisateurs anxieux pourront surveiller leur palpitant en temps réel via une complication dédiée sur leur cadran. Quelle angoisse. Ce capteur permet aussi de mesurer la variation de fréquence cardiaque (VFC) plus fréquemment : sachez qu’une VFC plus élevée est associée à une meilleure récupération.
Apple Watch Ultra 4. Image : Apple
Ces nouvelles montres connectées sont proposées aux mêmes prix que leurs prédécesseures : à partir de 449 euros pour la Series 12, et 899 euros pour l’Ultra 4.
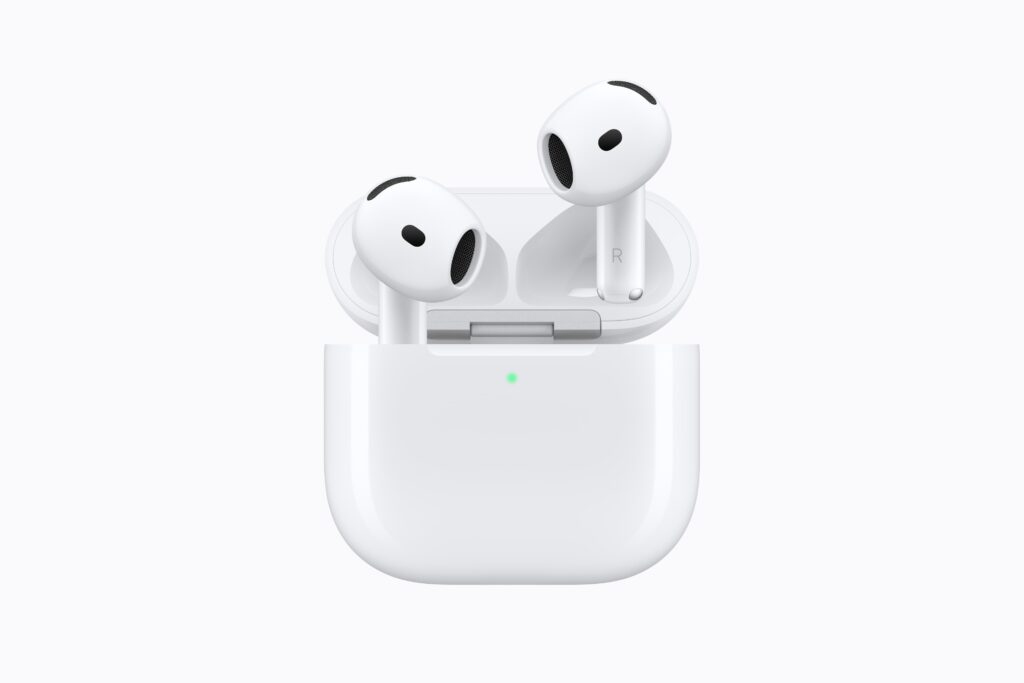
Enfin, les AirPods 5 sont les nouveaux écouteurs à design ouvert (ils n’entrent pas dans le canal auditif comme le modèle Pro) d’Apple. Il y a deux bonnes nouvelles dans cette gamme. D’une : la version sans annulation active de bruit (ANC) disparait pour de bon. Il n’y a désormais plus qu’un modèle d’AirPods avec ANC.
L’autre bonne nouvelle réside dans le prix : il reste à 149 euros, ce qui était le tarif de l’ancienne version sans ANC. Bizarrement, le constructeur ajoute un second modèle qui, pour 20 euros de plus, est fourni avec un boîtier de recharge sans fil et des tiges d’écouteurs intégrant un contrôle de volume tactile.
Apple en a profité pour améliorer l’ANC, annoncée comme 50 % plus efficace que celle des AirPods 4 pour bloquer le bruit ambiant. L’entreprise promet aussi une plus grande immersion sonore grâce à une architecture acoustique repensée.
La stratégie d’Apple est bien rodée : laisser la concurrence essuyer les plâtres en lançant un nouveau produit, et quand le marché est bien mûr, le constructeur de Cupertino rafle la mise en proposant sa propre interprétation. Et encore une fois, Apple espère pouvoir rejouer cette partition avec l’iPhone Duo, son premier appareil pliant.
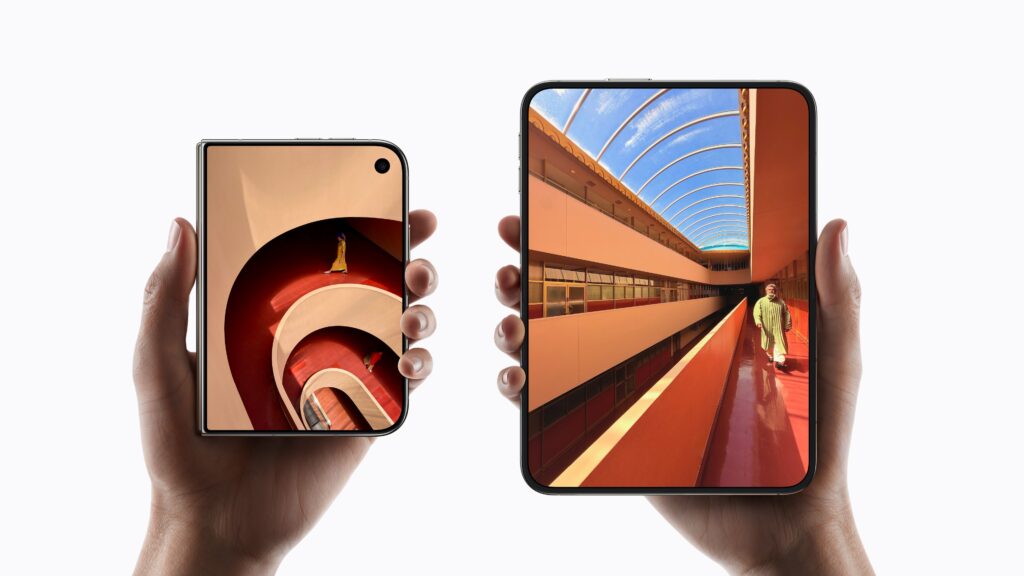
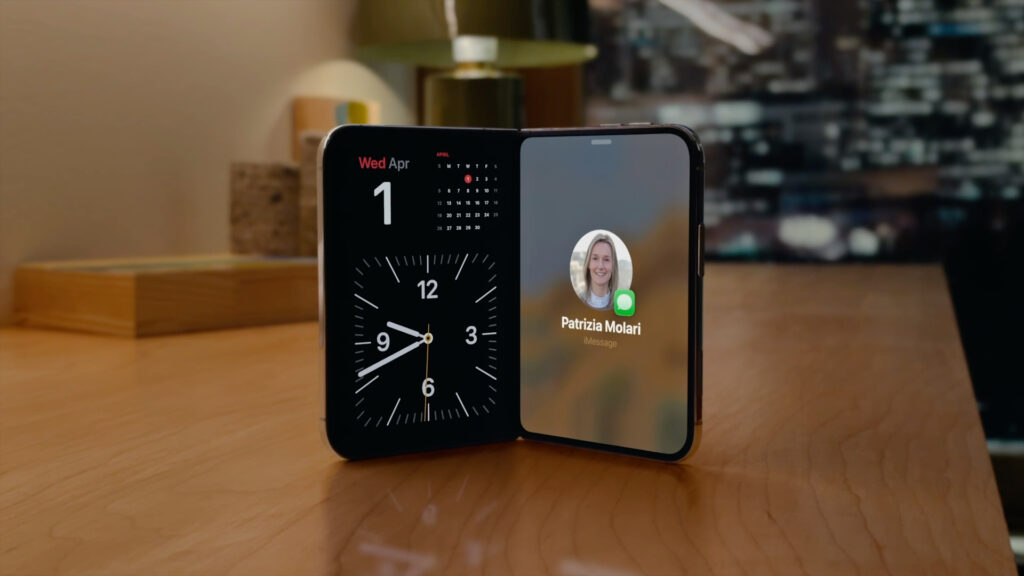
Sept ans après le tout premier Galaxy Fold, Apple marche finalement dans les pas de Samsung avec l’iPhone Duo, présenté ce mercredi 9 septembre à l’occasion de la keynote « Un jour nouveau. Bientôt. » L’appareil emprunte d’ailleurs le format « passeport » (plutôt que « livre », avec un écran étiré en hauteur) du Galaxy Z Fold 8, disponible depuis cet été.
iPhone Duo, c’est mieux à deux (écrans)
Duo, c’est un nom intéressant, sachant que la rumeur a longtemps baptisé ce smartphone pliant « Ultra ». Mais comme on le verra plus bas, il lui manque quelques fonctionnalités pour prétendre à ce statut ultime (à part son prix…). Les mauvaises langues rappelleront le flop du Surface Duo, tentative malheureuse de Microsoft de smartphone avec deux écrans internes ; mais en remontant dans l’histoire d’Apple, on tombe sur le PowerBook Duo, sorti en 1992. Apple a donc, en quelque sorte, préséance pour appeler son smartphone de la sorte !
L’iPhone Duo comprend un écran externe OLED « Super Retina XDR » (1 398 x 2 034 px, 460 ppp) d’une diagonale de 5,4 pouces, et un écran interne de 7,6 pouces du même tonneau XDR (1 878 x 2 670 px à 430 ppp). Les deux écrans offrent le rafraîchissement « ProMotion » à 120 Hz et une luminosité maximale de 3 000 nits en extérieur.
Déplié, le smartphone est vraiment très fin : 5,2 mm seulement, c’est moins que l’iPhone Air (5,64 mm). Bien sûr, une fois refermé, c’est une autre histoire avec une épaisseur de 11,3 mm, le tout pour un poids de 254 g.
L’appareil est certifié IP68 pour la résistance à l’eau (jusqu’à 6 mètres de profondeur pendant 30 minutes maximum), les éclaboussures et la poussière. Le procédé Ceramic Shield recouvre le dos du téléphone, tandis que l’écran externe est protégé par la version de 2ᵉ génération de ce procédé, conçu avec l’aide de Corning (Gorilla Glass).
Apple met beaucoup en avant la charnière qui intègre une centaine de composants. Cet élément, évidemment central dans un appareil pliant, a la désagréable habitude de faire une marque en plein milieu de l’écran. On verra comment Apple a géré ce petit problème.
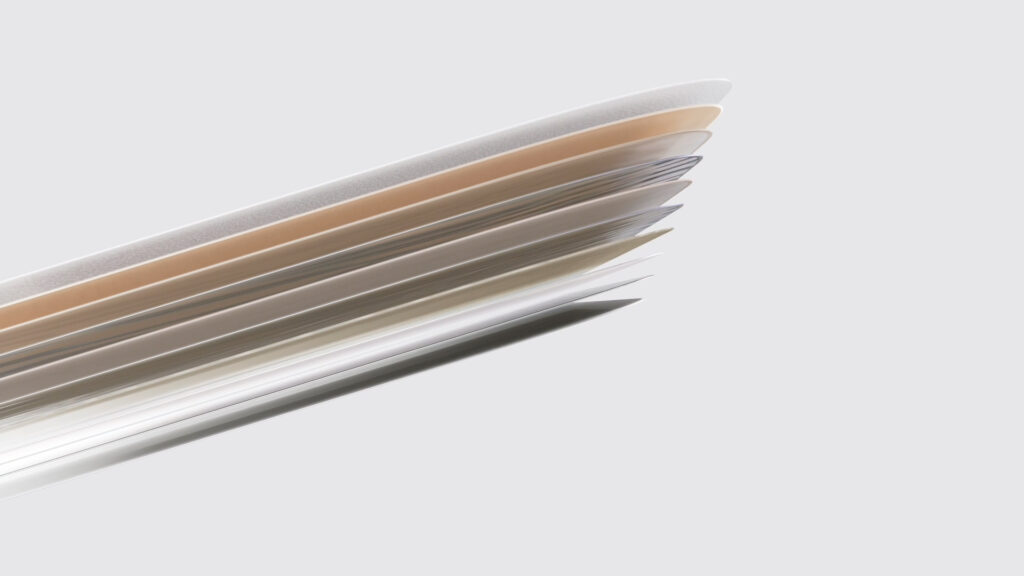
L’écran interne est un véritable sandwich. Il est recouvert d’une couche de protection nano-texturée fabriquée dans un « polymère sur mesure ». Selon Apple, il offre une rigidité jusqu’à 40 % supérieure à celle d’autres matériaux utilisés ailleurs dans l’industrie. Du verre est placé au-dessus et en dessous de la dalle pliante ; des adhésifs permettent à ces couches de glisser les unes sous les autres « comme les pages d’un livre » pour réduire les contraintes liées à la flexion. Le constructeur n’a pas précisé le nombre de pliages/dépliages que peut encaisser l’iPhone Duo avant de tomber en morceaux.
A20 Pro aux commandes, mais Face ID aux abonnés absents
Le smartphone fonctionne avec une nouvelle puce A20 Pro, que l’on retrouve aussi dans les iPhone 18 Pro et Pro Max. À l’image de la puce M6 toute récente, le système-sur-puce de l’iPhone Duo est gravé avec un procédé 2 nm. Il combine un CPU à 6 cœurs un GPU de 7 cœurs, ainsi que deux Neural Engine de 16 cœurs chacun.
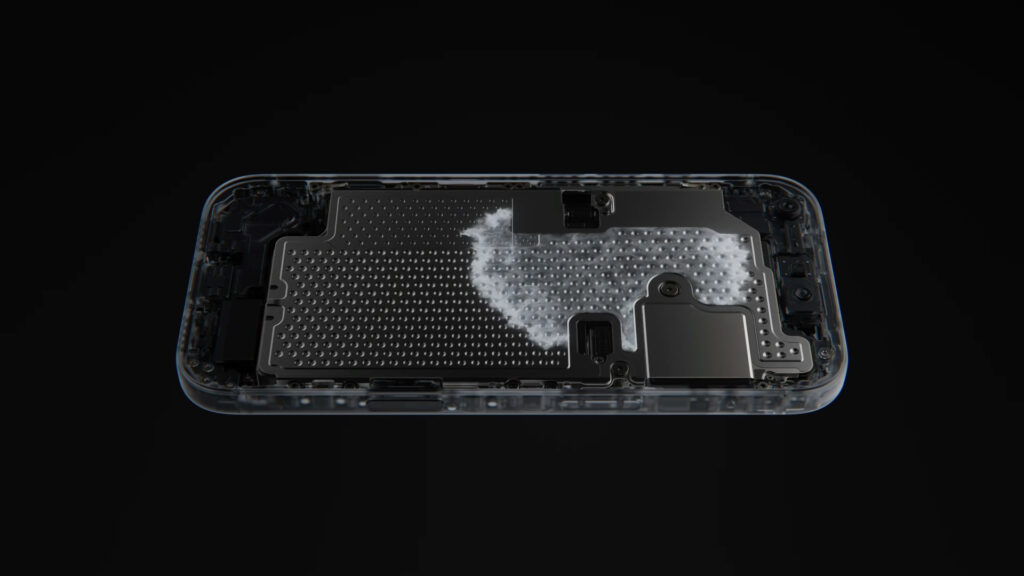
Apple promet le processeur mobile le plus rapide jamais conçu (20 % de plus que l’A19 Pro), et un circuit graphique 40 % plus véloce que celui de l’A19 Pro. Une chambre à vapeur permet d’exploiter les capacités maximales de la puce plus longuement.
L’iPhone Duo communique sur les réseaux cellulaires avec la nouvelle puce C2, qui prend en charge les fréquences millimétriques (qu’on ne rencontre guère qu’aux États-Unis) et qui consomme 15 % de moins que la précédente C1X. La puce N1 est aussi au rendez-vous pour la prise en charge du Wi-Fi 7, du Bluetooth 6 et de Thread.
En termes d’autonomie, l’iPhone Duo embarque deux grosses cellules de batterie qui permettront à l’utilisateur de regarder 31 heures de vidéo sur l’écran interne, jusqu’à 44 heures sur l’écran externe, et jusqu’à 24 heures en utilisant les deux écrans (pas en même temps…). La recharge sans fil est au rendez-vous, via MagSafe ou Qi2. En filaire, le smartphone peut remplumer sa batterie de moitié en 20 minutes.
Une des déceptions (relatives) réside dans l’appareil photo : il se contente en effet de deux capteurs « seulement ». On trouve un capteur grand angle 48 mpx (26 mm) qui ouvre à ƒ/1.6, ainsi qu’un ultra-grand angle de 48 mpx (13 mm, ouverture ƒ/2.2).
Même si une caméra FaceTime se trouve sous l’écran interne, difficile de caser un vrai troisième capteur dans un encombrement aussi réduit, même si on ne doute pas qu’Apple travaille sur le sujet. La Dynamic Island de l’écran externe cache un capteur 12 mpx (ƒ/2.2).
L’autre déception est l’absence de Face ID, malgré la présence de cette île dynamique. Apple recycle sa technologie Touch ID qui résiste sur iPad, mais qu’on n’a plus retrouvée sur iPhone depuis plusieurs générations. Comme dans l’iPad Air, le capteur d’empreinte digitale est intégré dans le bouton d’allumage. Le bouton de contrôle de l’appareil photo est également au menu.
Un smartphone Apple utilisable avec un stylet (ceci est une révolution)
L’iPhone Duo fonctionne « à la main » évidemment, mais aussi au stylet avec la compatibilité Apple Pencil. Apple enterre donc la fameuse citation de Steve Jobs qui, lors de la présentation de l’iPhone originel en 2007, s’était moqué des téléphones à stylet de l’époque : « Qui veut d’un stylet ? Il faut aller le chercher, le ranger, et on finit par le perdre. Beurk. Personne ne veut d’un stylet. Alors n’utilisons pas de stylet. » Le bon vieux temps est révolu.
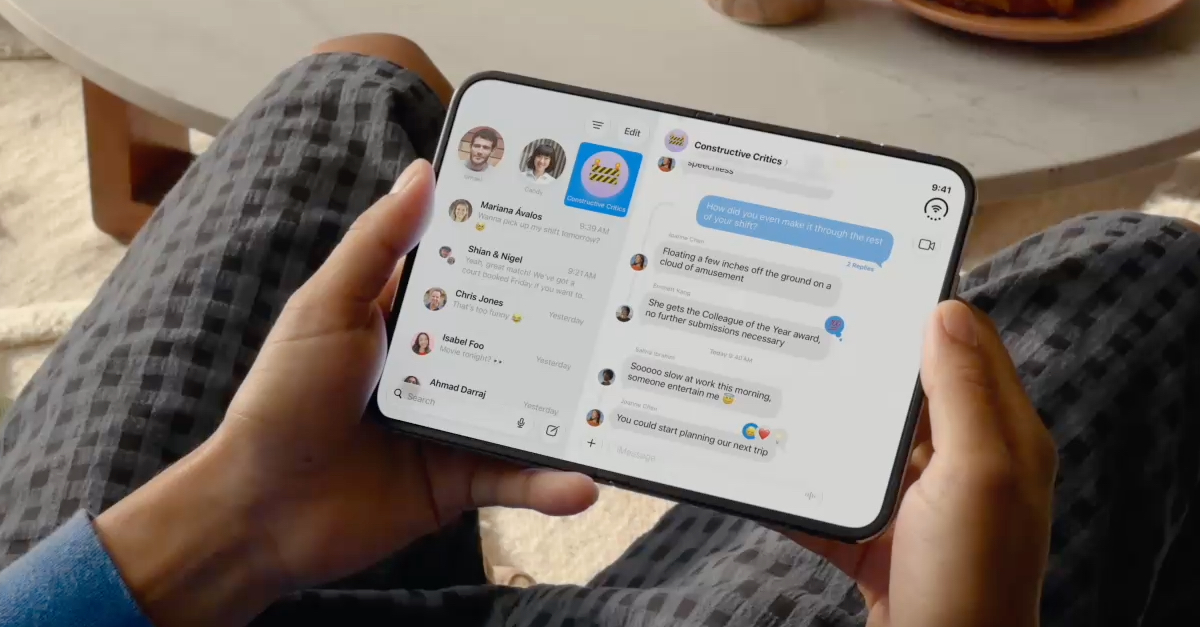
Qui dit nouveau « form factor », implique aussi nouveau logiciel. Apple n’a pas mégoté : le système d’exploitation de l’iPhone Duo ressemble à un mix entre iOS et iPadOS, tout en ayant sa propre identité.
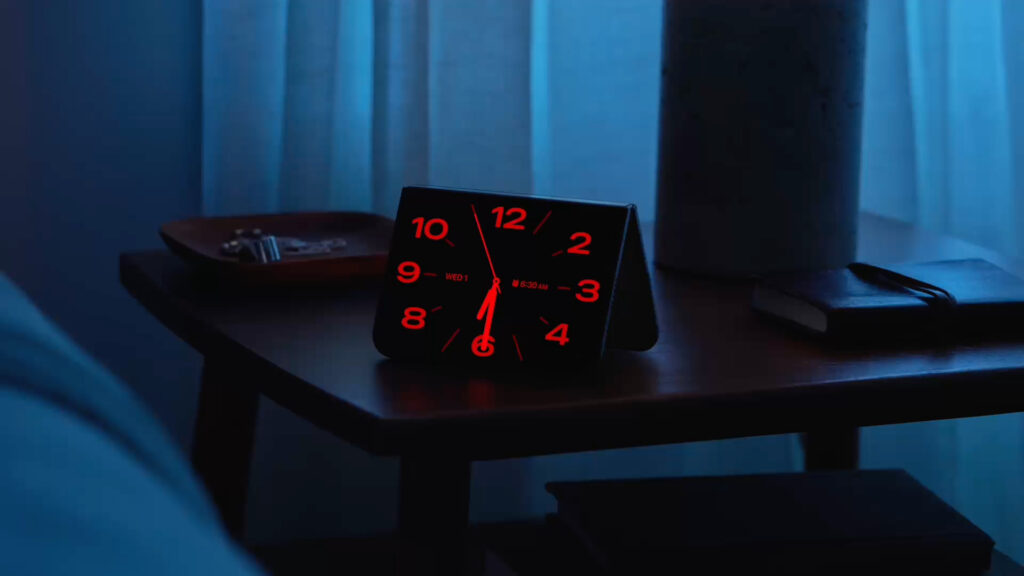
Les boutons et l’interface sont relégués à la partie droite des écrans. L’ouverture de l’appareil donne lieu à un assez épatant effet de flou entre l’écran externe et l’écran interne. Un système de multitâche rappelant l’iPad est aussi présent. On peut utiliser l’iPhone Duo en format « tente », posé en triangle sur la table pour regarder une vidéo. Manifestement, Apple a beaucoup réfléchi à son affaire.
2 339 euros prix de base, 3 839 euros avec le stockage au max
L’iPhone Duo étant un tout nouvel appareil au catalogue d’Apple, il est impossible d’en comparer le prix avec un prédécesseur : 2 339 euros pour le modèle de base (256 Go). En revanche, on peut l’opposer à son cousin sous Android, le Galaxy Z Fold 8, qui revient à 1 999 euros pour 256 Go de stockage et 12 Go de mémoire (prix public : on peut certainement le trouver à moins cher chez les revendeurs).
C’est cher ? Oui, bien sûr. Et encore plus en y ajoutant du stockage en option ; on atteint ainsi les 3 839 euros pour 2 To (!). Les prix auraient pu être encore plus élevés selon Bloomberg, mais Apple aurait décidé de sacrifier (un peu) ses marges replètes en absorbant une partie de la hausse des coûts de la mémoire. L’iPhone Duo sera en précommande le 16 octobre, pour une commercialisation prévue le 23 octobre.
Le marché des appareils pliants a certes grandi depuis 2019 et le premier modèle de Samsung, mais pas de manière démesurée. Le dernier coup de sonde de Counterpoint cette semaine prévoit certes un total cumulé sur sept ans de 100 millions d’unités expédiées d’ici la fin 2026. Malgré tout, la catégorie des appareils pliants ne représente que 2 % seulement de l’ensemble du marché du smartphone : IDC prévoit 22,9 millions d’unités cette année, pour plus d’un milliard de smartphones.
Autant dire qu’il reste encore des poches de croissance, et Apple pourrait en profiter assez rapidement. Le constructeur californien devrait ainsi s’arroger un quart du marché cette année, derrière Samsung (38 %) mais devant Huawei (22 %). Le marché devrait enregistrer une croissance estimée de 37 % en 2027 selon Counterpoint – grâce notamment à l’iPhone pliant et au Fold 8.
iPhone 18 Pro et Pro Max, une évolution en douceur
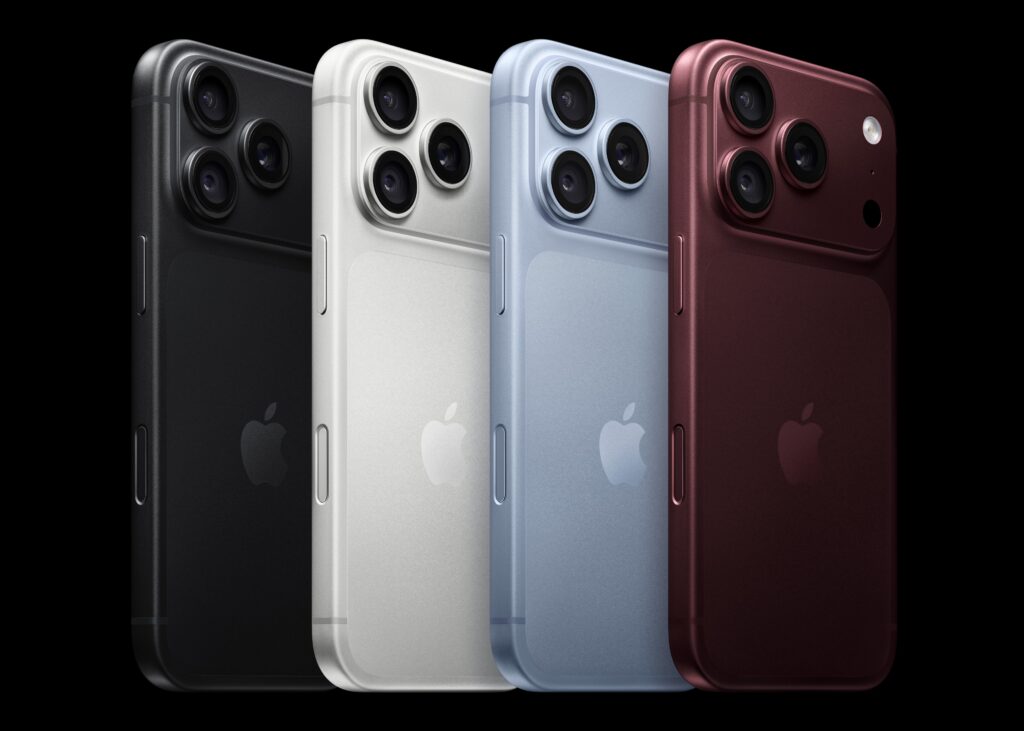
La keynote d’Apple ne s’est pas arrêtée au seul iPhone Duo. L’entreprise a également dévoilé les nouveaux iPhone 18 Pro et iPhone 18 Pro Max. Pas de grande révolution pour ces deux modèles, qui avaient eu droit l’an dernier à un nouveau design, en particulier ce large plateau à l’arrière qui contient l’appareil photo.
On ne change pas une équipe qui gagne, mais Apple a tout de même amélioré l’ordinaire, en reprenant l’A20 Pro du Duo. À l’avant, la Dynamic Island, cette découpe dans l’écran pour laisser passer le capteur photo et les composants FaceTime, est plus compacte. Elle permet désormais de consulter jusqu’à trois Activités en direct (une notification de résultat sportif ou de course Uber, par exemple), contre deux sur les modèles précédents.
Une des grandes nouveautés est la présence d’un capteur principal grand angle de 48 Mpx avec ouverture variable qui va de ƒ/1.48 jusqu’à ƒ/4.0 (de 24 à 48 mm). iOS décide automatiquement de l’ouverture en fonction de la scène ; besoin de beaucoup de lumière ? Le capteur peut ouvrir à fond. On retrouve un téléobjectif 48 MPx (zoom optique x2) et un ultra-grand angle de 48 MPx (13 mm, ƒ/2.2).
Apple vante également une autonomie revue à la hausse : jusqu’à 34 heures en lecture vidéo sur l’iPhone 18 Pro (+ 3 heures par rapport au 17 Pro), 43 heures sur le Pro Max (+ 6 heures par rapport au 17 Pro Max). En streaming vidéo, les deux appareils affichent respectivement 31 et 38 heures. Sur l’iPhone 18 Pro Max, le constructeur annonce jusqu’à 29 heures d’utilisation mixte entre vidéos, jeux et navigation web.
Autre point saillant de la présentation : la chambre à vapeur qui présente « une surface trois fois plus vaste » pour dissiper encore plus de chaleur et ainsi profiter plus longtemps des capacités de l’A20 Pro. Ces deux nouveaux modèles sont en précommande le samedi 12 septembre, pour une commercialisation prévue le 18 septembre.
Hausse de prix avec les iPhone 18 Pro (Max), mais aussi pour le 17
Au niveau des tarifs, pas de miracle à attendre. Apple a augmenté les prix de la quasi-totalité de ses produits au mois de juin, épargnant seulement les iPhone. C’est désormais au tour des smartphones de passer à la casserole. L’iPhone 18 Pro débute à 1 479 euros (256 Go), l’iPhone 18 Pro Max à 1 629 euros, soit 150 euros de plus que leurs prédécesseurs directs.
Mauvaise nouvelle : les modèles de l’an dernier toujours au catalogue sont eux aussi plus chers. À 1 119 euros, l’iPhone 17 prend ainsi 150 euros, l’iPhone Air 100 euros (à 1 329 euros).
Apple est très loin d’en avoir terminé avec les iPhone. Le constructeur pourrait cependant le printemps prochain révéler l’iPhone 18 et un possible iPhone Air 2.
Meta a présenté cette semaine Muse, son nouvel agent IA destiné au grand public et censé pouvoir gérer de façon autonome des tâches du quotidien. Stratégique au regard des ambitions affichées par Mark Zuckerberg dans le domaine de l’intelligence artificielle générative, ce lancement (réservé pour l’instant aux États-Unis) s’accompagne sans surprise d’une vaste campagne de communication en ligne sur les supports du groupe.
Pour ce faire, Meta avait logiquement besoin de comptes @Muse sur les principaux réseaux sociaux, à commencer par les siens. Problème : l’adresse en question est occupée, depuis de longues années déjà, par le célèbre groupe britannique du même nom.
Plusieurs internautes ont remarqué mercredi que le groupe emmené par Matt Bellamy s’était fait déloger de ladite adresse, d’abord sur Instagram. Le compte @Muse renvoie désormais vers l’agent IA de Meta, tandis que les 2,7 millions d’internautes qui suivaient les images de concert de Muse doivent désormais se rendre sur @museband. Même topo sur Facebook, où le groupe est désormais hébergé sur une adresse en /museband.
X, pourtant en dehors du réseau Meta, reflète lui aussi ce mouvement, dans des conditions identiques : Muse pour l’agent IA et Museband pour le groupe. Le site officiel de Muse référence encore, en pied de page, l’adresse de ses anciens réseaux sociaux, à l’exception d’Instagram qui avait été mis à jour au moment de la rédaction de cette brève.
Appelez moi le webmaster ! – capture d’écran Next
Plusieurs des fans de Muse (le groupe, pas l’agent) se sont émus de ce qu’ils considèrent comme une spoliation, et y sont allés de leurs commentaires mécontents sous les publications annonçant le lancement de Muse (l’agent, pas le groupe).
Cette prise de contrôle paraît à première vue fort cavalière, mais on ne sait pas pour l’instant dans quelles conditions elle a été réalisée, ni si le groupe avait été prévenu, voire indemnisé d’une façon ou d’une autre. Ni Meta, ni Bellamy et sa bande n’ont pour l’instant réagi publiquement.
En attendant d’avoir le fin mot de l’histoire, on ne peut tout de même s’empêcher de penser, et de rappeler, que l’univers musical de Muse, riche de plus de vingt ans de carrière, est profondément marqué par la dystopie et des critiques à peine larvées contre les dérives totalitaires du système moderne. « They will not control us. We will be victorious. »
En juillet, une polémique avait éclaté autour des écrans LG pour ordinateurs : l’installation automatique du pilote provoquait l’apparition d’une publicité pour l’antivirus McAfee. Les pratiques du constructeur ont été épinglées dans une nouvelle vidéo, mais LG dément tout problème.
LG a été sous un feu nourri de critiques en juillet. Lors du branchement d’un écran LG sur un ordinateur, un signal était envoyé à Windows Update pour récupérer automatiquement le pilote. Une opération courante, qui évite à l’utilisateur d’aller le chercher manuellement.
LG avait détourné ce mécanisme pour installer aussi un composant qui provoquait l’affichage d’une publicité pour McAfee. La documentation de Microsoft précise pourtant de faire attention à ce genre de pratique. La firme avait d’ailleurs fini par intervenir, LG mettant fin à l’opération, avec une image entachée.
Ce comportement avait été mis en avant par Gamers Nexus dans une vidéo expliquant le problème. Or, la chaine vient de remettre le couvert, en s’attaquant cette fois aux téléviseurs de la marque.
Dans sa nouvelle vidéo (vue plus de 3 millions de fois à l’heure où nous écrivons ces lignes), Gamers Nexus expose pendant 135 minutes l’étendue de ses découvertes, faites en collaboration avec Level1Techs et des chercheurs en sécurité indépendants. La chaîne met en cause le comportement réseau et logiciel des téléviseurs sous webOS, notamment des modèles OLED de la gamme G5.
Des comportements étranges…
La vidéo de 2h15 plonge profondément dans les détails. Parmi les constats majeurs de la chaîne : le fait que les téléviseurs testés (des modèles OLED) captent l’audio dans la pièce, même quand l’appareil est en veille. D’après les tests réalisés, les téléviseurs enregistrent le son à travers le micro même quand la connexion est coupée, stockant les données localement en attendant que l’accès à internet soit restauré.
Les testeurs ont également utilisé le logiciel Wireshark pour analyser les paquets de données envoyés par la télé. Les résultats auraient montré un balayage actif du réseau local, notamment pour cartographier les appareils voisins. Ce balayage collecterait au passage les adresses IP des appareils connectés, de même que les noms et intensités de signal des réseaux Wi-Fi détectés, ainsi que leurs données de localisation.
Selon Gamers Nexus, les données ainsi recueillies alimentent LG Ad Solutions, la filiale publicitaire du groupe. LG aurait écoulé 216 millions de téléviseurs connectés dans le monde, tandis que la filiale revendiquerait 363 millions d’appareils secondaires pouvant être ciblés individuellement, dans les seuls États-Unis. On ne parle donc pas uniquement d’appareils détectés, mais de ceux sur lesquels une publicité peut être envoyée.
La technique n’est pas nouvelle, chez LG. Le constructeur utilise depuis des années un mécanisme nommé Automated Content Recognition (ACR, non spécifique à LG), chargé de générer des empreintes numériques, pour récupérer – entre autres – les habitudes de visionnage. Le travail mené par Gamers Nexus va cependant plus loin.
Le plus gros problème rencontré par la chaîne réside dans la sécurité. Plusieurs failles ont été détectées dans webOS, le système d’exploitation propre à LG, que le constructeur fournit dans ses TV connectées. Les testeurs sont parvenus à les exploiter, débloquant des capacités d’exécution de code arbitraire à distance. Ils s’en sont servi, entre autres, pour récupérer les données audio justement enregistrées par le téléviseur quand la connexion internet était coupée.
Les failles ont été transmises à LG sans révélation publique et seraient en cours de correction.
… réfutés par LG
En 48 heures (la vidéo a été publiée le 7 septembre), ces informations ont eu le temps de ressortir dans plusieurs médias. Initialement, LG se refusait à tout commentaire, mais le constructeur a fini par sortir de sa réserve auprès de plusieurs sites, dont MacG.
Selon LG, les conversations ambiantes ne sont ni enregistrées ni transmises dans les conditions normales d’utilisation. Pour que le processus se déclenche, il faut que l’utilisateur l’active volontairement, par exemple via la touche spécifique de la télécommande. Le constructeur réfute toute écoute passive et automatique de ce qui se passe autour de ses télés connectées.
L’écoute peut en revanche se faire si la fonction « Hi LG » est activée. Le comportement serait alors le même que n’importe quel autre assistant vocal : une écoute locale passive, devenant active quand les mots-clés sont prononcés. Quand aucun mot-clé n’est détecté, les données stockées temporairement sont supprimées et rien n’est transmis, assure LG.
Le constructeur affirme également que les données récupérées sur le réseau sont standards. Détecter les appareils connectés permet notamment de partager du contenu et d’utiliser d’autres fonctions liées à la maison connectée. Autre affirmation : tout ce qui touche à la personnalisation des publicités et, de manière générale, à l’ACR, ne peut fonctionner qu’avec un accord explicite de l’utilisateur. Celui-ci peut révoquer cette autorisation à tout moment dans les réglages de l’appareil.
Bien que ces comportements puissent entrer dans la catégorie « pratiques courantes », la réponse de LG est incomplète. Ainsi, pas un mot sur les failles de sécurité, alors qu’elles ont permis la récupération de données pouvant s’avérer sensibles. Exploitées, ces failles pourraient permettre à des pirates de transformer ces appareils en autant de dispositifs d’écoute.
Le Cyber Resilience Act en embuscade
À noter que Gamers Nexus avait déjà épinglé les téléviseurs LG en juillet pour les problèmes d’écoute. Ils notaient effectivement que l’on pouvait désactiver la reconnaissance vocale, coupant du même coup toutes les fonctions de type IA. LG, là aussi, avait fini par répondre à plusieurs médias, dont nos confrères de MacG : « LG Electronics (LGE) réaffirme que les téléviseurs LG ne collectent, n’enregistrent ni ne stockent les conversations ambiantes. La reconnaissance vocale est une fonctionnalité optionnelle, lancée par l’utilisateur, qui traite les données vocales uniquement lorsqu’elle est activée par l’utilisateur pour répondre à une demande spécifique. Les clients peuvent utiliser les fonctionnalités Smart TV sans activer la reconnaissance vocale ».
La succession des vidéos de Gamers Nexus provoque, sans surprise, de nombreuses discussions et écorne l’image du constructeur. Sur Reddit ou les réseaux sociaux, de nombreuses personnes réfléchissent désormais à la connexion de leur téléviseur, LG ou non. Outre les choix faits par les constructeurs, la sécurité même du système d’exploitation interroge et beaucoup se demandent si elle est gérée sérieusement.
Ces questions fusent autour des appareils connectés depuis longtemps. Elles ont largement alimenté la réflexion ayant conduit l’Europe à adopter le Cyber Resilience Act, qui va franchir une étape majeure ce 11 septembre. Mais à compter de décembre 2027, les constructeurs seront pleinement responsables de la sécurité de leurs produits, dès lors qu’ils contiennent une composante numérique. Les téléviseurs connectés seront bien sûr concernés, d’autant plus que le CRA sera rétroactif et s’appliquera sur tous les appareils en cours de commercialisation, pas uniquement les nouveaux.
Google promet d’investir dans les deux prochaines années en Finlande la somme de 13 milliards d’euros pour financer des projets d’infrastructures dans le sud et le centre du pays.
Dans un communiqué de presse publié ce mercredi 9 septembre, Google affirme que « cela comprend les investissements dans des centres de données et d’autres infrastructures de soutien, ainsi que des partenariats à Hamina, Kajaani, Muhos et Vaala [des villes situées au sud et au centre du pays] ».
Concernant les « infrastructures de soutien », l’entreprise parle, de fait, de centrales, de barrages et du réseau électriques du pays. Ainsi, Google évoque un partenariat avec les entreprises Fingrid et Business Finland pour « identifier des sites pour l’infrastructure de Google et mettre en place un raccordement respectueux du réseau », un contrat de 22 ans avec Fortum pour lui fournir de l’énergie venant de la centrale nucléaire de Loviisa et aider à « la viabilité commerciale de cette centrale », ou encore un contrat avec Valorem concernant l’électricité d’un parc éolien situé à l’est du pays.
Illustration : Flock
Ruth Porat, directrice financière de Google affirme que cet investissement est « le plus important investissement ponctuel de l’entreprise en Europe ».
Le représentant de Google en Finlande, Antti Järvinen, a souligné que ce projet constituait l’un des plus importants investissements de l’histoire industrielle du pays, rapporte le média finlandais Yle.
Les projets de création de data centers font aussi face à de vives critiques en Finlande, comme ailleurs, notamment sur l’épuisement des ressources locales et sur l’aggravation de la crise climatique, expliquent nos confrères finlandais. Lors de l’annonce de l’investissement de Google, le Premier Ministre, Petteri Orpo, y a répondu en mettant en avant les emplois promis par la multinationale. « Dans le débat public en Finlande, l’impact des centres de données sur l’emploi est souvent sous-estimé. Je trouve cela étrange dans un pays qui est confronté depuis longtemps à un taux de chômage élevé . Cela signifie des emplois, de nombreux emplois pour les Finlandais partout en Finlande », a-t-il promis.
Google annonce dans son communiqué la promesse 37 000 emplois « induits », dont 16 000 dans la construction, lors de la phase initiale et 7 000 emplois de support ensuite.
La perspective d’emplois est régulièrement citée par les promoteurs de nouveaux centres de données, mais elle suscite des débats. En France, par exemple, une étude EY pour l’organisation France Data Center a établi que l’industrie des centres de données comptait 48 374 emplois en France en 2024, parmi lesquels 18 328 emplois « indirects et induits ». L’année suivante, le cabinet Trendeo comparait de son côté l’intensité capitalistique des emplois créés dans diverses filières : la filière des centres de données ayant attiré 52 % des investissements nationaux et créé 2 800 emplois, elle établissait un ratio de 40 millions d’euros par emploi. Un chiffre à comparer à ceux constatés dans l’énergie (5 millions d’euros par emploi), dans la recherche et développement (1,8 million d’euros par emploi) et dans le reste de l’industrie numérique (entre 0,2 et 0,3 million d’euros par emploi).
Si les derniers mois avaient déjà vu plusieurs records de failles corrigées chez Microsoft, le Patch Tuesday de la rentrée les explose tous : avec 966 vulnérabilités colmatées, dont plus de 700 pour Windows, septembre 2026 restera probablement dans les annales.
966 : c’est le nombre de failles corrigées dans le bulletin mensuel accompagnant la salve de correctifs publiés le 8 septembre. Le chiffre varie légèrement selon les sources, en fonction de ce qui est comptabilisé. Les 966 failles correspondent aux CVE publiés effectivement ce 8 septembre, selon Bleeping Computer.
Même en tenant compte de ces différences de comptage, le Patch Tuesday de septembre est loin, très loin devant. Le précédent record était détenu par les correctifs de juillet, qui culminait déjà à 570 failles. Le mois d’août avait suivi avec 400 failles corrigées.
Des chiffres très élevés, conséquence directe de l’utilisation des LLM (grands modèles de langage). Microsoft a depuis largement expliqué comment ses équipes s’en servaient, avec plusieurs LLM évoluant au sein d’un harnais spécialisé. L’entreprise a également officialisé son projet Perception, coordonnant trois familles d’agents, responsables respectivement de la traque des failles, de l’évaluation du contexte et de la correction.
Parmi les 966 failles corrigées, 105 sont critiques, dont 81 permettant des exécutions arbitraires de code à distance, soit le pire des scénarios. Aucune des failles critiques n’est cependant exploitée à ce jour ni même publique. L’avertissement habituel tient toujours cependant : dès lors que les correctifs sont disponibles, les quelques détails les accompagnant peuvent orienter les pirates vers les failles correspondantes.
Bleeping Computer donne une ventilation approximative des failles par type :
438 vulnérabilités de type élévation de privilèges
19 vulnérabilités de type contournement des fonctionnalités de sécurité
258 vulnérabilités de type exécution de code à distance
173 vulnérabilités de type divulgation d’information
56 vulnérabilités de type déni de service
16 vulnérabilités de type usurpation (spoofing)
En revanche, deux failles sont exploitées (0-day). Elles ne sont pas critiques, mais sont tout de même importantes :
CVE-2026-81963 : vulnérabilité d’élévation des privilèges dans la pile Windows Update, permet aux attaquants d’obtenir des privilèges SYSTEM
CVE-2026-85880 : vulnérabilité dans l’Advanced Local Procedure Call (ALPC) de Windows, permet également d’obtenir des privilèges SYSTEM
La recommandation est donc logique : installer ces nouveaux correctifs aussi rapidement que possible.
Des nouveautés fonctionnelles importantes… peut-être
La mise à jour publiée hier soir, estampillée KB5124008, contient aussi de nouvelles fonctions pour Windows 11, dont la plupart ont été déjà commentées au cours des derniers mois.
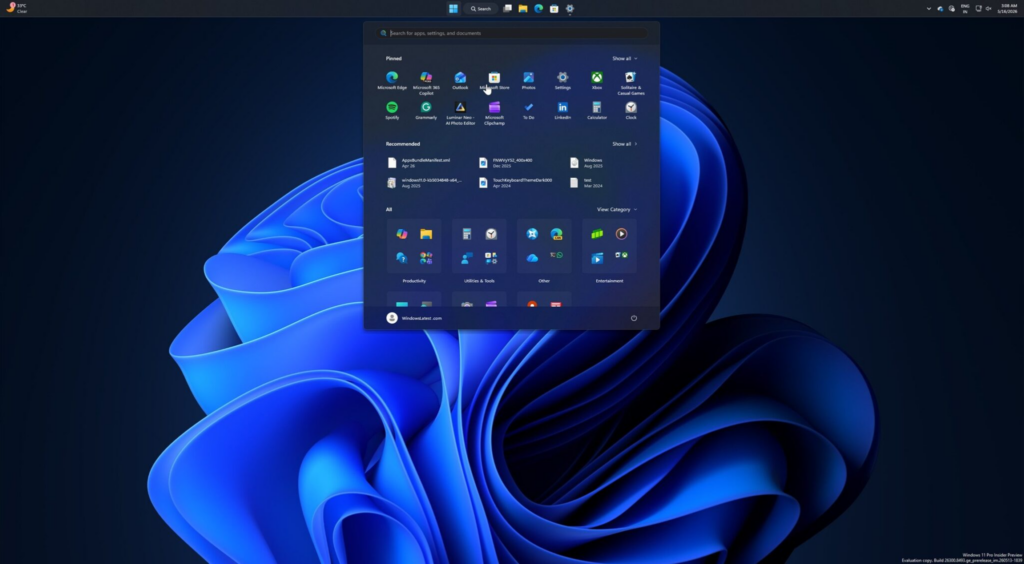
C’est ainsi la mise à jour qui officialise le retour de la capacité à bouger la barre des tâches sur n’importe quel côté de l’écran. Le fonctionnement n’est pas celui de Windows 10, qui permettait de la changer de côté par glisser-déposer. Dans Windows 11, il faut se rendre dans les réglages (le plus simple est de passer par le clic droit sur la barre des tâches) et de choisir l’option voulue. Dans tous les cas, on peut toujours modifier l’alignement des icônes.
Source : Windows Latest
Toujours pour la barre des tâches, on peut maintenant l’afficher en mode réduit. Jusqu’ici, le système permettait de la réduire, mais le réglage n’influait que sur la taille des icônes, pas sur la barre elle-même. Le nouveau réglage s’occupe des deux.
On peut également redimensionner le menu Démarrer, via un nouveau réglage qui laisse le choix entre Grand, Petit et Automatique. Bien sûr, plus le menu sera grand, plus il pourra afficher d’éléments. Cette amélioration s’accompagne d’une autre : une personnalisation nettement plus poussée. On peut ainsi désactiver la zone « Recommandés », qui s’appelle d’ailleurs « Récents » maintenant, choisir de n’afficher qu’une grille d’icônes ou une liste, ou encore supprimer les catégories et les applications épinglées. Si l’on désactive tout, le menu Démarrer n’affiche alors plus qu’une liste statique et alphabétique des applications installées.
Cette mise à jour intronise en outre les améliorations de performances pour l’Explorateur, qui se charge plus vite et se montre plus réactif. Comme nous l’avions indiqué, cette hausse de performances se fait via de courtes hausses de la consommation CPU, pas par un préchargement de l’application en mémoire. Selon Microsoft, la différence de performances est d’autant plus visible sur les machines peu puissantes.
Enfin, on peut désactiver Bing et le Microsoft Store dans la recherche, pour n’avoir que des résultats locaux. La recherche y gagne largement en performances. En revanche, la tolérance aux fautes de frappe n’est pas encore de la partie.
Notez que vous ne verrez pas forcément ces nouveautés immédiatement après l’installation de la mise à jour. Microsoft a l’habitude de procéder par étapes, créant systématiquement un « bazar ». Les fonctions sont activées petit à petit chez les utilisateurs, mais on ne sait pas combien de temps prendra le processus complet.
Les enchères pour la bande de fréquence des 2 GHz MSS, qui correspond à celles des services de satellites, attisent les appétits en Europe. Les licences expirent en effet l’année prochaine, et la Commission européenne a établi de nouvelles règles favorisant les acteurs régionaux. Un consortium composé des principaux opérateurs du vieux continent, dont Orange, pourrait ainsi voir le jour.
Orange, Deutsche Telekom, Vodafone et Telefónica auraient entamé des négociations pour mettre sur pied un consortium et participer aux enchères d’une partie des fréquences satellites en Europe, croit savoir Bloomberg. L’idée est d’exploiter la bande des 2 GHz MSS (Service Mobile par Satellite) pour proposer un service de téléphonie par satellite « direct-to-device ». À l’heure actuelle, Starlink fait partie des leaders sur ce marché, avec son service de messagerie texte et d’appels (dans les apps) par satellite.
Les licences actuelles arrivent à expiration en mai 2027. Elles avaient été attribué en 2009 à Inmarsat qui a été racheté par Viasat, ainsi qu’à Solaris Mobile croqué par EchoStar. À cette occasion, la Commission européenne a adopté une proposition qui réserve deux des six blocs appariés de 5 MHz, soit un tiers de la bande, à un système sécurisé destiné en priorité aux communications gouvernementales, de sécurité et de défense. Ce morceau devra être exploité par un opérateur européen et intégré au programme de constellation de satellites IRIS².
Les deux autres tiers de la bande seront destinés à des usages commerciaux, avec une procédure spécifique pour les nouveaux entrants de l’Union et une autre ouverte aux entreprises établies dans l’UE ou dans des pays tiers.
Pour être considéré comme nouvel entrant européen, un candidat devra être établi dans un État membre, avoir sa direction exécutive dans l’Union et être contrôlé, directement ou indirectement, uniquement par l’Union, un ou plusieurs États membres ou des ressortissants d’États membres. Le consortium pourrait peser fort sur cette part réservée aux acteurs européens, tout en réduisant les risques d’une possible flambée des enchères.
Rappelons que le géant américain est déjà bien implanté sur le Vieux Continent, notamment via des accords avec Deutsche Telekom pour le direct to cell dans une dizaine de pays européens. De son côté, Vodafone s’est acoquiné avec AST SpaceMobile pour créer Satellite Connect Europe. Orange a aussi un partenaire américain pour son direct to device : Skylo, qui utilise des satellites de Viasat, EchoStar et Immarsat.
Cette procédure a fait l’objet d’un mémo au vitriol de Starlink partagé par Le Monde début juillet. Car il ne reste plus à l’entreprise américaine qu’un seul tiers de la bande européenne, et les enchères s’annoncent rudes face à Amazon Leo.
La filiale de SpaceX, qui compte 7,4 millions de clients en Europe, estime que la proposition de la Commission « augmente considérablement le risque que les Européens soient privés de services satellitaires critiques déjà en service en Europe ». Starlink espérait décrocher un bloc de 15 MHz, mais la réglementation européenne limite le tiers destiné aux opérateurs étrangers à 2 blocs de 5 MHz.
L’entreprise d’Elon Musk a bien évidemment frappé à la porte de la Maison-Blanche pour obtenir un coup de main de Donald Trump dans ce dossier. Mais pour Bruxelles, l’affaire semble entendue : pas question de laisser une grande partie de la bande aux mains d’un acteur américain dominant. Une source du Monde rappelle aussi que le marché américain de la communication par satellite sur la fréquence des 2 GHz est complètement fermé aux acteurs européens. Il faut dire aussi que personne n’arrive à la cheville de Starlink en matière de direct-to-device.
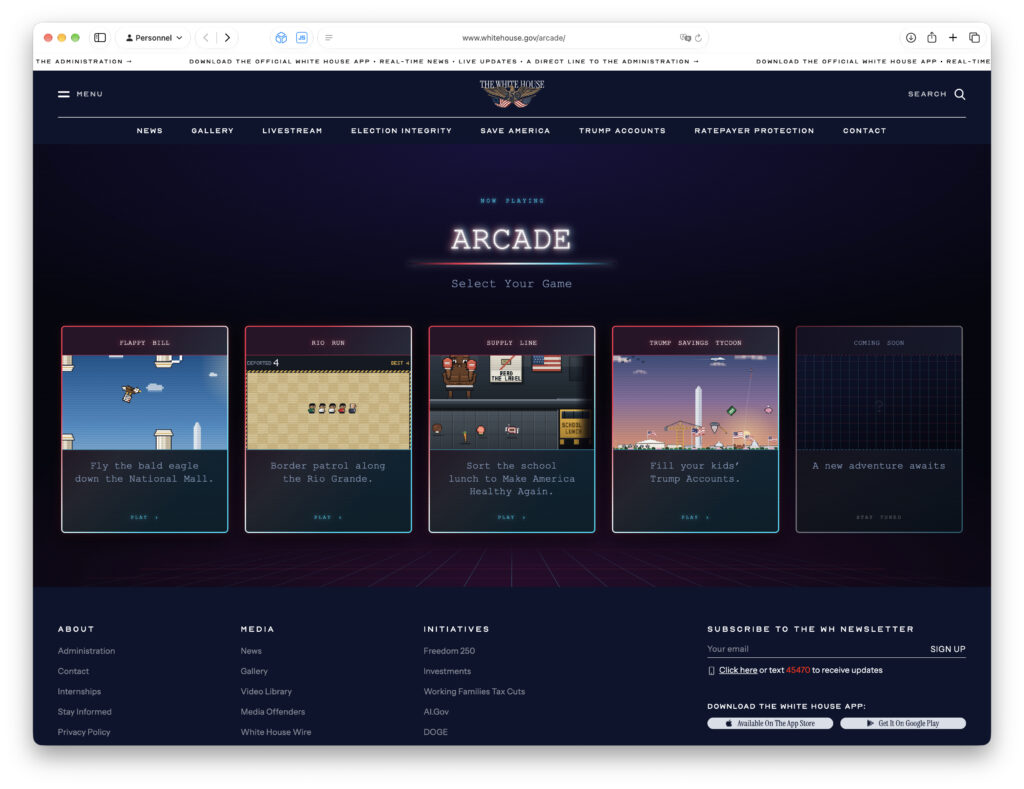
La semaine dernière, la Maison-Blanche de Donald Trump mettait en ligne des jeux rétro à caractère xénophobe. Ces jeux sont des pastiches de titres connus, comme Flappy Bird, Snake, ou encore Tetris – ce dernier n’est pas resté longtemps : la Tetris Company en a obtenu le retrait.
Il est possible de creuser toujours plus profondément, comme le démontre très régulièrement la Maison-Blanche. Après le site web consacré aux performances de la police anti-immigration (ICE) reprenant les codes des séries TV X-Files ou Les Envahisseurs, l’administration Trump a mis en ligne le 4 septembre dernier une série de jeux pour navigateurs web.
La sélection, qui surfe sur la tendance du pixel art et du rétro, propose de récupérer de l’argent (et des bitcoins) pour garnir le compte épargne de ses enfants, supprimer des produits ultra-transformés de la cantine scolaire, ou encore prendre le contrôle d’un aigle volant au-dessus du National Mall de Washington avec un texte de loi entre les griffes (à la manière de Flappy Bird).
La Tetris Company en première ligne
On peut se demander ce que des jeux fabriquent sur le site officiel de la Maison-Blanche, mais passons. Ce qui est plus douteux, c’est que plusieurs d’entre eux ont des relents xénophobes : il y a un qui consiste à patrouiller le long du Rio Grande pour arrêter les migrants qui tenteraient de passer la frontière, le tout à la manière du Serpent (le fameux jeu du Nokia 3310).
Le site Arcade de la Maison-Blanche
L’autre jeu propose de construire un mur pour empêcher ces mêmes migrants de poser un pied aux États-Unis. Ici, la Maison-Blanche s’est fortement inspirée de Tetris, sauf que les tetrominos s’empilent sans disparaitre, même si on fait des lignes complètes. Le tout s’est accompagnée d’une communication tapageuse de la Maison-Blanche sur les réseaux sociaux, à grands renforts de copies de logos de jeux, d’éditeurs et de constructeurs de consoles repris à la sauce « MAGA ». Tout le monde y passe, de Sega à Nintendo, en passant par Pac-Man et Xbox.
Si aucune de ces entreprises n’a voulu réagir publiquement, la Tetris Company est montée au créneau. La société, détenue par Alexey Pajitnov et Henk Rogers, a clarifié qu’elle n’avait rien à voir avec le jeu de la Maison-Blanche « Build the Wall », qu’elle croit au « pouvoir du lien et au fait de rassembler les gens, pas de les diviser ». Et rappelle au passage qu’elle prend les infractions au copyright très sérieusement.
La menace a visiblement porté ses fruits : le site de la Maison-Blanche a discrètement retiré son vilain clone de Tetris. Les autres jeux sont toujours présents.
Ce n’est pas la première fois que l’administration Trump utilise l’imagerie des jeux vidéo et des films à grand spectacle pour pousser sa réthorique anti-migrants ou faire la promotion de la guerre en Iran. En mars, le compte X de la Maison-Blanche avait partagé une vidéo combinant des extraits d’animes, de jeux et de films pour « célébrer » les bombardements de l’armée US en Iran.
Le clip a provoqué la colère de Steve Downes, la voix de Master Chief (le héros du jeu Halo), qu’on entend dans la vidéo en question. « J’exige que les producteurs de cette propagande guerrière répugnante et puérile retirent immédiatement ma voix », a-t-il exigé, sans réponse.
X est épinglé en Irlande par le régulateur des médias. La Coimisiún na Meán a ouvert une enquête sur le réseau social d’Elon Musk pour infractions potentielles au code de sécurité en ligne du pays. En cause notamment : les utilisateurs mineurs auraient trop facilement accès à des contenus pour adultes.
C’est une première pour l’Irlande, qui a donc lancé une enquête formelle pour infraction à son code de sécurité en ligne mis en œuvre en octobre 2024. Le réseau social anciennement connu sous le nom Twitter est soupçonné de ne pas avoir mis en place de mécanismes suffisamment efficaces de vérification de l’âge.
Illustration : Flock
En vertu du code irlandais, X doit en effet s’assurer que les mineurs ne puissent pas accéder à des vidéos pornographiques ou représentant des violences extrêmes, graves et gratuites, ou des actes de cruauté. La réglementation exige un blocage effectif des contenus réservés aux adultes ainsi que des mesures d’assurance de l’âge (une auto-déclaration ne suffit pas).
La Coimisiún na Meán veut aussi examiner la manière dont les contrôles parentaux fonctionnent sur X. Le régulateur craint que ces dispositifs ne soient pas efficaces, ne respectent pas les exigences minimales, soient difficiles à trouver et qu’ils ne se signalent pas aux nouveaux utilisateurs lors de leur inscription.
« Nous comprenons les inquiétudes des parents et des tuteurs concernant les contenus que leurs enfants peuvent voir en ligne, ainsi que leurs craintes de voir des inconnus accéder aux contenus publiés par leurs enfants », explique John Evans, le commissaire aux services numériques. « Les plateformes qui autorisent les utilisateurs de moins de 16 ans doivent proposer des outils de contrôle parental [et] veiller à ce que ces outils soient efficaces et faciles à trouver ».
Si une plateforme enfreint le code, le régulateur peut infliger une amende pouvant se monter à 10 % du chiffre d’affaires annuel ou 20 millions d’euros (le montant le plus élevé étant retenu).
L’Irlande a une certaine expérience en matière d’enquête sur les grandes plateformes du numérique. La plupart d’entre elles y ont installé leur QG européen, ce qui place régulièrement les autorités du pays en première ligne dans l’application des règles européennes, notamment le DSA et le DMA. En décembre dernier, la Commission infligeait d’ailleurs une amende de 120 millions contre X, avant de valider le plan de conformité de X cet été.
Le Code de sécurité en ligne relève cependant du droit irlandais : avec ce texte, le pays s’est doté de règles contraignantes applicables aux plateformes supervisées par la Coimisiún na Meán.
Nintendo fête en grande pompe les 40 ans de la franchise The Legend of Zelda avec le remake d’un des plus grands jeux de tous les temps : Ocarina of Time. Le titre, sorti en 1998 sur N64 (au Japon), a été le premier de la franchise en 3D ; il a déjà eu droit à un remake pour la 3DS en 2011. La Switch 2 aura droit à sa propre version le 5 novembre (on échappe de peu à une sortie concomitante avec un certain GTA 6 le 19 novembre).
Le remake bénéficie d’un gros ripolinage graphique qui rapproche ce Zelda de n’importe quel jeu en monde ouvert sous Unreal Engine. La direction artistique diffère aussi de ce qu’on a connu avec les deux derniers volets 3D (Breath of the Wild et Tears of the Kingdom), plus portés sur le cell shading. Au bout du compte, ce qu’on gagne en réalisme, on le perd un peu en personnalité. Nintendo avait déjà fait le coup avec le remake de Star Fox 64, sorti en juin, avec son rendu semi-réaliste.
Dans cet épisode, Link gagne quelques fonctions comme sauter en appuyant sur un bouton (dans l’original, le héros saute automatiquement), ou regarder autour de soi avec la caméra. Ce n’est pas un monde ouvert au sens strict du terme, car il y a des écrans de chargement entre zones (les plus courtes possible, espérons) pour « préserver l’expérience de l’original », explique Nintendo.
Les fonctions « qualité de vie » devraient abonder, les joueurs d’aujourd’hui y étant habitués (à croire qu’on jouait à la dure dans les années 90 !). Il y a quelques petites originalités également, comme la possibilité de fredonner les mélodies devant la console pour les reproduire à l’ocarina dans le jeu ! Nintendo va d’ailleurs vendre un vrai ocarina pour accompagner la sortie du titre.
Le tarif officiel est de 59,99 euros en France pour la version dématérialisée. Les amateurs de physique pourront apprécier un « packaging spécial » avec une finition texturée pour l’emballage et qui sera sans doute vendue plus cher. Hélas, il semble que la cartouche ne soit pas dorée comme à l’époque de l’édition collector du jeu N64 aux États-Unis. Pour les collectionneurs, une Switch 2 édition spéciale du 40ᵉ anniversaire sera aussi commercialisée à partir du 29 octobre.
L’ANSSI a annoncé ce 7 septembre la mise en place d’un dispositif nommé REACTIV (REponse & ACTion Interministérielle face aux Violations de données). Créé à la demande du Premier ministre, il doit permettre la mobilisation immédiate des compétences et moyens de l’agence de sécurité pour les ministères touchés par des cyberattaques.
Selon l’annonce officielle, le nouveau mécanisme se traduit concrètement par une bascule des efforts opérationnels pour renforcer l’appui aux ministères sur deux volets : le traitement des compromissions de comptes utilisateurs et l’analyse des violations de données.
Surtout, REACTIV renforce l’autorité de l’agence sur deux points spécifiques. D’abord, la possibilité pour l’ANSSI d’imposer aux ministères des mesures immédiates de protection des données, à appliquer dans des délais contraints. Ensuite, la centralisation par l’agence de la communication technique de crise en cas d’attaque touchant des services de l’État.
Illustration : Flock
Ce renforcement « complète les mesures de la Feuille de route des efforts prioritaires en matière de sécurité numérique de l’État 2026 - 2027, dont le Premier ministre a demandé l’accélération de la mise en œuvre, afin de rehausser significativement et durablement le niveau de sécurité des réseaux ministériels », indique l’ANSSI.
Un tel mécanisme était-il nécessaire ? Probablement, car les faits plaident pour des capacités d’action supplémentaires. La mention par l’ANSSI de mesures immédiates « dans des délais contraints » semble le point essentiel de l’annonce. L’agence a toujours fonctionné jusqu’à présent sur un mode d’accompagnement et de conseil plutôt que d’injonction, ce qui change donc avec REACTIV. La question des moyens alloués à l’agence reste cependant entière, d’autant que les rôles de l’ANSSI vont se renforcer à l’aune des nouveaux textes européens sur la cybersécurité : NIS2, REC, DORA et le Cyber Resilience Act, que nous évoquions récemment.
Dans un billet dédié sur LinkedIn, Vincent Strubel, directeur de l’ANSSI, précise d’ailleurs que cet effort est « temporaire » et qu’il se fait « au détriment d’autres pans de la menace », que l’ANSSI ne perd « pas de vue pour autant ». REACTIV « n’évitera pas toutes les attaques, mais doit nous permettre d’être plus réactifs et plus directifs, pour au moins limiter la casse le temps que les mesures de long terme prennent effet, et de partager plus d’informations pour mieux comprendre », ajoute Vincent Strubel.
Google prévient d’une « baisse de qualité » de son moteur de recherche dans l’Union européenne : le géant du web est en train de déployer les changements exigés par Bruxelles concernant les résultats de shopping, de vols ou d’hôtellerie. Il n’est pas content et le fait savoir.
Google a essuyé deux amendes de la part de la Commission européenne en juillet, au nom du DMA (Digital Markets Act) : la première, de 430 millions d’euros, touche aux règles imposées aux développeurs de la boutique Google Play. La seconde, de 460 millions, concerne les pratiques de traitement préférentiel. L’exécutif européen estime en effet que Google favorise ses propres services de shopping, de voyages, de résultats sportifs ou de transport, au détriment de la concurrence.
Google avait 60 jours pour modifier ses pratiques, sous peine de pénalités périodiques pouvant aller jusqu’à 5 % de son chiffre d’affaires mondial. Le cas du Play Store n’a pas été réglé, mais l’entreprise a mis en place une transformation profonde sur sa boutique, suite à sa défaite face à Epic Games devant la justice américaine. La Commission européenne indiquait cet été qu’elle déterminerait si ces modifications suffisent.
Google sort les griffes contre la Commission
Reste le volet des résultats de recherche. Google est en train de déployer les changements voulus par la Commission pour rétablir des conditions équitables pour les entreprises souhaitant faire de la publicité, mais prévient qu’ils vont « dégrader l’expérience utilisateur et faire grimper les coûts pour les entreprises européennes ».
Selon Google, les modifications vont favoriser les sites de comparaison de prix liés aux secteurs de l’hôtellerie, du transport aérien et de la restauration (à l’image d’Expedia ou Booking.com). Ces sites gagneront en effet une plus grande visibilité dans les résultats de recherche que les entreprises de ces secteurs qui n’y apparaitront qu’avec un lien vers leur site web, leur numéro de téléphone et leur adresse.
Dans le détail, les résultats de Google mettront en avant un moteur de recherche spécialisé tout en haut de la page, suivi de deux autres qui s’afficheront avec moins de détails. Il y aura aussi un carrousel d’hôtels, de restaurants ou de compagnies aériennes – en fonction de la recherche – où des informations importantes comme les prix en temps réel n’apparaitront pas. Les algorithmes de Google seront chargés de déterminer le classement de ces différents résultats.
« Ces changements dégradent l’expérience utilisateur des Européens, en favorisant les intermédiaires en ligne au détriment des entreprises locales et en supprimant des fonctionnalités utiles sur lesquelles les internautes s’appuient au quotidien », déplore Nick Fox, vice-président en charge de la connaissance et de l’information, auprès de Reuters.
Il invoque la baisse de 30 % du trafic gratuit de réservation directe vers les entreprises européennes, conséquence des précédents changements apportés au nom du règlement sur les marchés numériques. Les modifications actuellement en cours de déploiement ont été testées auprès de « millions d’utilisateurs en Europe », avec des résultats qui montrent un fort niveau d’insatisfaction : les internautes doivent en effet reformuler leurs requêtes pour trouver ce qu’ils cherchent.
Google avait réalisé un test en 2024, en supprimant les fonctions liées à l’hôtellerie : les internautes mettaient plus de temps à trouver un hôtel, certains abandonnant même leur recherche. Les sites des hôtels ont perdu « plus de 10 % » de leur trafic, selon les mesures réalisées à l’époque par Google.
« C’est une dégradation du produit dictée par un petit groupe de plaignants défendant leurs propres intérêts, au détriment des entreprises et des consommateurs européens. La réglementation devrait améliorer les produits, pas les détériorer », attaquait Kent Walker, directeur juridique de Google, le 23 juillet.
Lors de l’annonce de l’amende cet été, la Commission expliquait qu’elle surveillera la mise en œuvre des solutions de l’entreprise. Manifestement, celles-ci ont l’air de convenir : les modifications qu’avaient proposées Google constituaient « une avancée substantielle vers la conformité [avec le DMA] ».
Mistral AI a annoncé mardi avoir réuni 3 milliards de dollars lors d’un tour de table emmené notamment par Samsung et d’autres investisseurs étrangers. L’entreprise profite de l’occasion pour affirmer qu’elle n’a pas renoncé au développement de modèles de pointe, et met en avant sa capacité à accompagner les entreprises au-delà de la simple fourniture de modèles ou d’infrastructures de calcul.
Installée depuis peu dans le XVIIIe arrondissement de Paris, Mistral AI a annoncé mardi 8 septembre sa quatrième levée de fonds, hors amorçage, en trois ans d’existence. Cette série D constitue un record à l’échelle européenne : l’entreprise a en effet réuni 3 milliards d’euros, à l’issue d’un tour de table qui la valorise à 21 milliards d’euros.
Les multiples n’ont rien de comparable avec ceux affichés par OpenAI ou Anthropic, mais ils témoignent tout de même d’une accélération significative : le dernier tour de table de Mistral remonte à septembre 2025, date à laquelle ASML avait pris 11 % du capital pour 1,3 milliard d’euros. Depuis, Mistral a été chercher des fonds supplémentaires sous forme d’emprunts bancaires, à hauteur de 722 millions d’euros, pour soutenir l’approvisionnement en GPU de ses datacenters. Elle a également annoncé un investissement à hauteur de 1,2 milliard d’euros dans un complexe de datacenters en Suède.
Des fonds asiatiques, européens et états-uniens
La nouvelle levée de fonds annoncée mardi fait entrer Samsung Electronics au capital. Le fabricant sud-coréen est présenté comme le principal acteur de ce tour de table qui associe aussi le fonds suédois EQT, le géant états-unien PSG Equity, et la plupart des fonds ayant déjà financé Mistral. Dans le lot subsistent quelques rares acteurs français, dont la banque publique Bpifrance, Carmignac ou Eurazeo, aux côtés d’acteurs principalement états-uniens, dont NVIDIA.
Mistral indique que ces nouvelles ressources contribueront à « étendre significativement sa recherche de pointe », ainsi qu’à développer son infrastructure et à accélérer sa croissance commerciale et son expansion internationale. Face aux critiques qui soulignent depuis quelques temps sa propension à déployer des modèles à poids ouverts qu’elle n’a pas conçus, l’entreprise laisse donc entendre qu’elle n’abandonne pas ses projets en matière de modèles frontier en propre. Elle n’en fait cependant pas l’alpha et l’omega de sa stratégie, au contraire.
« Lors de la première vague d’IA générative, la question centrale était de savoir qui serait capable de concevoir le modèle le plus performant. Aujourd’hui, les organisations et les gouvernements se posent une question différente : comment exploiter la puissance de l’IA pour leurs besoins critiques sans perdre le contrôle de l’infrastructure et du processus d’analyse ? », expose ainsi Mistral.
Sur ce volet, Mistral affirme être « la seule entreprise d’IA au monde à développer l’ensemble de la pile technologique nécessaire pour répondre à cette question : des modèles à poids ouvert, l’infrastructure et la capacité de calcul sur lesquelles ils fonctionnent, et les produits qui permettent leur mise en production ». Une approche à la fois « full stack » et ouverte, qui serait donc gage de limitation de la dépendance vis-à-vis d’un fournisseur unique pour les clients concernés.
33 collectifs et associations engagés dans l’organisation d’événements techniques pour développeurs lancent un appel collectif. Entre budgets de sponsoring et achats de billets en baisse, ils redoutent que leurs conférences ne soient plus économiquement viables et que leur disparition ne participe à un appauvrissement général du secteur, particulièrement dans le contexte d’un recours accru à l’IA.
Bon nombre de conférences techniques destinées aux développeurs reposent principalement sur l’engagement d’une communauté de bénévoles, qui se chargent de trouver un lieu, fédérer des intervenants, communiquer en amont et assurer l’accueil des participants le jour J.
Leur motivation est indispensable, mais pas suffisante : entre location d’une salle, obligations réglementaires de sécurité, fournitures, repas et autres kakémonos, il faut aussi que le budget de l’événement s’équilibre. Particulièrement quand il est porté par une association locale ou un collectif qui ne dispose pas d’autres ressources financières que les recettes de l’événement et les adhésions de ses membres.
La mécanique économique se grippe
L’équation s’équilibre en principe grâce aux sponsors, c’est-à-dire les entreprises qui paient pour afficher leur marque sur les supports de l’événement, disposer d’un stand sur place le jour J et, souvent, profiter d’un canal privilégié pour diffuser ou faire connaître leurs recrutements en cours. Le reste du budget provient généralement de la billetterie, autrement dit le public payant de l’événement, dont les entrées (le tarif est de l’ordre de quelques dizaines d’euros) sont généralement payées par l’employeur des développeuses et développeurs concernés par la thématique.
Problème : il semblerait que cette mécanique plutôt conventionnelle se grippe. 33 organisations en charge de conférences tech viennent en effet de signer un appel commun à une plus large mobilisation du secteur :
« Les événements techniques traversent aujourd’hui une crise silencieuse. Budgets sponsoring resserrés, achats de billets en baisse, adhésions associatives en recul : partout, les mêmes signaux d’alerte s’allument et l’inquiétude s’installe au sein des organisations. Si rien ne change, nombre d’entre eux ne verront pas de nouvelle édition. Nous, organisateurs, organisatrices et associations tech, alertons aujourd’hui l’écosystème sur ce qui est en train de se jouer. »
L’appel est notamment lancé par l’AFUP, l’Association française des utilisateurs de PHP, qui organise chaque année le Forum PHP (prochaine édition les 8 et 9 octobre prochain à Disneyland Paris) et, en 2026, des déclinaisons baptisées AFUP Day, portées par ses antennes locales de Lille, Lyon et Poitiers.
« L’an dernier, notre événement phare était déjà en deçà de ses objectifs. Sur l’année 2026, la tendance s’est accélérée et a touché également l’AFUP Day. Nous avons été globalement en dessous de nos objectifs (billetterie et sponsoring), pour un résultat à- 17 % – soit environ 6 500 euros », nous confie Xavier Leune, membre de l’association.
Le forum PHP, nettement plus ambitieux en termes de budget, s’annonce quant à lui sous des auspices inquiétants. « Les premières semaines de vente ont marqué un nouveau recul puisque nous étions en moyenne à 30 % en dessous de l’année dernière. L’été nous a fait connaître un nouveau décrochage, nous sommes désormais à- 47 % sur la billetterie. Le sponsoring quant à lui est en recul de 25 % », s’inquiète notre interlocuteur. Sans inversion de tendance, l’événement pourrait se solder par un déficit suffisamment important pour compromettre la pérennité de l’association.
Trouver des sponsors et des visiteurs payants
Début juin, l’AFUP avait déjà alerté sur les difficultés rencontrées autour de ses différents événements :
« Malgré nos multiples prises de contact, malgré les appels à la communauté, la recherche de soutiens est difficile. De multiples entreprises nous indiquent ne pas avoir de budget marketing en 2026. La grande incertitude qui règne dans le secteur, que cela soit lié au contexte mondial, à l’arrivée de l’IA ou d’autres raisons économiques, n’invite pas les acteurs de l’écosystème à s’impliquer auprès de l’association ».
Si le Forum PHP fait figure de locomotive, les difficultés n’épargnent pas de plus petites conventions locales. En juin, l’asso qui organise le BreizhCamp indiquait elle aussi faire face à un sponsoring en retrait pour son édition 2026. « Cela nous a amené à augmenter le prix des billets, mais cette augmentation n’est malheureusement pas suffisante pour absorber le manque de recettes, nous avons donc dû renoncer à certaines dépenses cette année », décrivait-elle alors.
D’autres signataires jonglent eux aussi avec un budget d’autant plus difficile à équilibrer qu’il recèle une part d’incertitude jusqu’à l’ouverture des portes. Hors early birds, le gros des billets se vend en effet souvent dans les dernières semaines, alors qu’il faut engager en amont les dépenses liées au lieu ou à la restauration.
La conférence girondine BDX I/O, dont l’édition 2026 se tiendra les 29 et 30 octobre prochain, a par exemple abandonné le Palais des congrès de Bordeaux au profit des couloirs et des amphis de l’école Enseirb-Matmeca de Talence. Le mouvement traduit une réalité économique, que l’asso organisatrice a tournée à son avantage, en profitant des frais de location réduits pour passer son événement sur deux jours et donc proposer un programme plus soutenu.
À ce stade, elle envisage un atterrissage à l’équilibre, mais le résultat final dépendra à la fois de la billetterie et de la décision des sponsors encore en attente. « Les budgets se resserrent partout et sur toutes les topologies d’entreprises, et malheureusement des événements comme le nôtre ne sont pas la priorité quand il s’agit d’attribuer des budgets », analyse Amélie Benoit, membre de la petite équipe bénévole qui s’active, et s’épuise, depuis des mois pour monter l’événement.
Même si l’optimisme reste de rigueur, l’organisation chasse donc les postes de dépense susceptibles d’être réduits sans dégrader la qualité de l’accueil, tout en cherchant des leviers pour dynamiser son offre. « Nous sommes très heureux de pouvoir accueillir des start-ups gratuitement cette année. C’est un choix, pas économique du tout pour le coup, qui nous tenait énormément à cœur pour pouvoir diversifier le paysage d’entreprises présentes à l’événement, et pour avoir une meilleure représentation de l’écosystème tech à Bordeaux », illustre Amélie Benoit.
Entre expertise et velléités d’ouverture
Quels que soient la communauté, le langage ou les pratiques de développement concernées, la clé de voûte du succès reste bien sûr la programmation. Elle doit à la fois garantir un niveau d’expertise suffisant pour motiver le déplacement sur le temps professionnel, mais aussi s’ouvrir aux problématiques transverses qui animent les réflexions et les transformations du secteur. Sans surprise, l’IA fait désormais partie intégrante de la plupart des programmes, qui intègrent également de plus en plus de sessions dédiées à des enjeux sociaux ou sociétaux.
Pour les signataires de l’appel lancé par l’AFUP, c’est précisément cette alliance entre technique et humain qui fait le sel des conférences spécialisées, et qui justifie que l’on se mobilise pour leur survie :
« Nous passons désormais une large partie de nos journées à échanger avec des IA. Dans ce contexte, les événements techniques prennent une valeur unique : ce sont des lieux où l’on se retrouve entre humains, où l’on partage une expertise, où de nouvelles vocations naissent, notamment autour des projets open source dont dépendent silencieusement la majorité de nos entreprises. Ces projets ont besoin de contributeurs et contributrices, de mainteneurs et mainteneuses, de relève mais aussi d’enthousiasme et d’inspiration. Les événements techniques sont l’un des rares endroits où cette relève se construit. »
De façon plus pragmatique, ils rappellent que ces conférences sont avant tout un accélérateur de compétences, nourri par la confrontation directe à des retours d’expérience, d’autres pratiques, et les échanges informels avec des pairs.
Pour autant, les organisateurs invitent les entreprises à ne pas raisonner que via le prisme du retour sur investissement. « On oublie parfois que sponsoriser un événement, c’est aussi apporter une visibilité durable et un soutien incommensurable à tout un écosystème tech local. Sans ce soutien, les événements vont tout simplement mourir. Et il n’y aura possiblement plus d’événements lorsqu’elles auront des besoins de visibilité et de recrutement », regrette Amélie Benoit.
La perte serait d’autant plus dommageable que la plupart des conférences recueillent un haut niveau de satisfaction chez les développeurs qui les fréquentent. La conjoncture impose toutefois déjà des choix. Plusieurs associations ont par exemple entrepris de basculer vers des formats plus légers, de type meet-ups mensuels, plus simples à équilibrer sur le plan financier, mais aussi moins ambitieux. « On est loin d’un format conférence où l’effervescence, les échanges et l’apprentissage varié sont au cœur des valeurs », remarque Amélie Benoit.
En un an, le portefeuille d’investissement de NVIDIA a été multiplié par 14. En deux ans, par 45. L’essentiel des 99 milliards de dollars investis l’est dans des sociétés de la chaîne de valeur de l’intelligence artificielle, alimentant les alertes sur le risque d’explosion d’une bulle financière.
Le portefeuille d’investissements de NVIDIA croit vite, extrêmement vite. Ce trimestre, l’entreprise a affiché 99 milliards de dollars de prises de participations dans diverses sociétés. L’immense majorité d’entre elles sont des entreprises numériques, très souvent clientes du constructeur de puces.
Le chiffre a de quoi faire rouler des yeux : en juillet 2025, la société détenait un portefeuille d’investissement de 7 milliards de dollars. Un an plus tôt, rappelle CNBC, il s’élevait à 2,2 milliards de dollars. Cette accélération phénoménale de sa politique d’investissement fait du constructeur de puces l’un des nouveaux piliers de l’investissement dans les sociétés numériques. Elle en fait aussi un acteur plus central que jamais de l’industrie de l’intelligence artificielle.
Des laboratoires, du néocloud, du hardware dédié à l’IA
Dans quoi investit NVIDIA, au juste ? Essentiellement dans la kyrielle de sociétés qui constituent la chaîne de valeur en aval de la fabrication de ses puces dédiées à l’IA. Au total, 48 milliards d’actions concernent des produits cotés en bourse, 48 milliards sont investis dans des sociétés privées et 3 milliards de dollars sont comptabilisés selon la méthode de mise en équivalence.
Côté participations publiques, NVIDIA détenait 30 milliards de dollars dans Intel fin juin 2026, 21 milliards de dollars dans Space X et des participations de 2 à 5 milliards de dollars dans CoreWeave (cloud dédié à l’IA), Coherent (laser), Synopsys (logiciels pour fabricants de semi-conducteurs et autres équipementiers électroniques) et Nokia. La partie privée est moins évidente. Mais il est clair que Nebius, un concurrent de CoreWeave, qui achète des puces puis loue leurs capacités de calcul, a aussi profité des largesses de NVIDIA. C’est aussi le cas d’autres sociétés spécialisées dans la photonique et l’optique, comme Lumentum et Marvell. Et le laboratoire d’IA Thinking Machine Lab est actuellement en discussion avec NVIDIA et d’autres pour lever 6 milliards de dollars — dont 2,5 milliards pourraient être versés par le constructeur de puces.
En plus de ces positions, NVIDIA vient d’annoncer l’achat de Hugging Face pour 12,9 milliards de dollars, ou encore 105 milliards de dollars de soutien au crédit pour qu’OpenAI puisse construire un centre de données dans l’état de l’Ohio.
La centralité de l’entreprise alimente les alertes
Auprès des investisseurs, la directrice financière de NVIDIA Colette Kress indique que les entreprises d’IA génératives ont des demandes de calcul si élevées qu’elles dépassent leurs bilans, et les empêchent d’emprunter. À ce titre, NVIDIA serait un acteur nécessaire pour faciliter l’innovation des laboratoires d’IA, en leur offrant les facilités de crédit qui leur permettent de continuer de « manœuvrer ce volant d’inertie ».
En dehors de l’entreprise, en revanche, la décision est décrite comme une manière de donner à des start-ups à peine sorties du nid la capacité d’acheter les GPU vendus par le constructeur qui les soutient financièrement. D’autres soulignent que le capital-risque, certes, aide certaines entreprises à innover, mais que dans ce cas précis, il fournit aussi à NVIDIA l’influence nécessaire pour s’assurer que toute évolution de l’industrie aille bien dans le sens des intérêts… de NVIDIA.
Connu pour avoir parié au bon moment sur la crise des subprimes aux États-Unis, Michael Burry critique NVIDIA pour sa propension à financer et investir dans ses propres clients. Le milliardaire investisseur Mark Cuban qualifie quant à lui le niveau de dépendance de l’industrie de l’IA aux financements de NVIDIA de « vraiment flippant ».
NVIDIA a annoncé un chiffre d’affaires de 96,2 milliards de dollars pour son deuxième trimestre, pour un résultat net de 59,7 milliards de dollars. Son portefeuille d’actions s’élève donc à un peu plus que le chiffre d’affaires réalisé en un trimestre. D’autres acteurs de l’industrie investissent plus encore : Amazon détient un portefeuille de plus de 100 milliards de dollars, tandis que celui d’Alphabet s’élevait à 232 milliards fin juin. La différence la plus flagrante, relève The Next Web, tient dans la vitesse de constitution de ce panel d’investissements : chez Alphabet, il a été constitué en plus de vingt ans, tandis que chez NVIDIA, l’essentiel des positions ont été prises au fil des deux dernières années.
Destiné à la gestion d’un serveur multimédia local (hébergé par exemple sur un NAS), le projet Jellyfin passe en version 12.0.
Les amateurs de cette alternative open source (licence GPL 2.0) à Plex noteront immédiatement que cette nouvelle mouture s’accompagne d’un changement dans la numérotation adoptée. Jellyfin passe en effet d’un versionnage élaboré sous la forme « 10.11.11 » à un schéma simplifié, censé mieux refléter la publication d’une mise à jour considérée comme majeure.
Et c’est le cas pour Jellyfin 12.0. D’après les notes de version publiées par l’équipe, le logiciel serveur achève enfin les travaux de migration du modèle de données engagés un an plus tôt lors de la sortie de la précédente version majeure (la 10.11).
« L’un des changements majeurs concerne le stockage des listes de lecture et des collections. Auparavant, tous les éléments d’une liste de lecture étaient stockés dans une seule et même liste interne, et la base de données ne pouvait pas y accéder », décrit Cody Robibero, responsable de l’équipe core, serveur et plugins du projet :
« Chaque élément d’une liste de lecture correspond désormais à une ligne distincte. La base de données peut compter les lignes, afficher une seule page et ajouter ou supprimer un élément individuellement sans affecter les autres, ce qui représente une amélioration significative pour les listes de lecture volumineuses. »
Outre ces améliorations de performance, Jellyfin 12.0 passe à FFmpeg 8.1, traite maintenant les fichiers .ogg comme de l’audio, peaufine son ouverture à la gestion des livres et des bandes dessinées numériques (le plugin dédié, Bookshelf, est de ce fait maintenant déprécié) et sait désormais gérer proprement la présence de plusieurs fichiers pour un même épisode de série, comme il le faisait déjà pour les films.
Du côté des clients, l’interface « Modern » devient l’interface par défaut sur desktop ou mobile. Elle profite elle aussi de nombreuses optimisations. L’abandon du support TLS/SSL interne, programmé pour cette version 12, a quant à lui été repoussé à une échéance ultérieure.
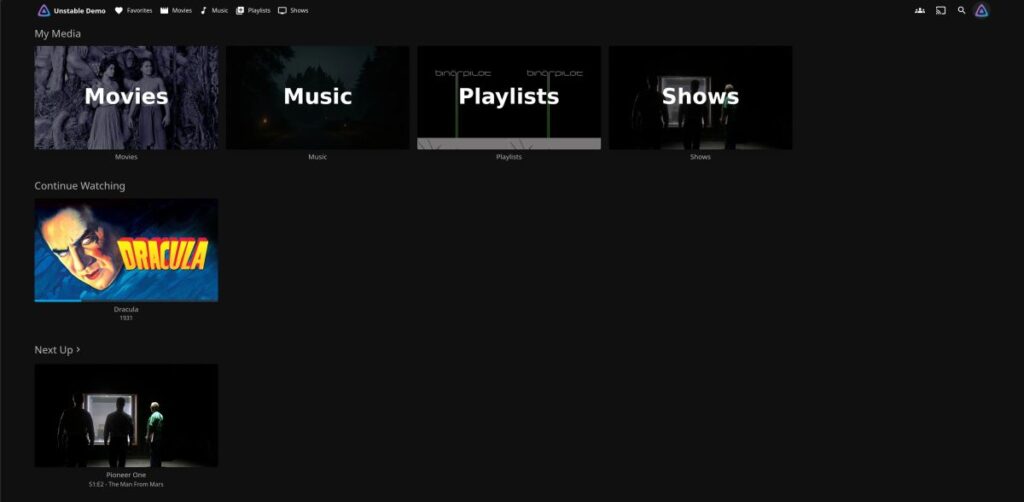
L’interface Modern UI est désormais proposée par défaut – crédit Jellyfin
Les notes de version complètes et les téléchargements sont disponibles sur GitHub pour le serveur et le client web. Une sauvegarde complète de la configuration existante est fortement recommandée avant d’appliquer la mise à jour, dont le processus va dépendre de la nature exacte de votre installation (paquet natif sur un NAS, conteneur Docker, etc.).
Fin août, Nitter et Xcancel annonçaient la suspension de leurs activités de leurs services. Ces deux plateformes alternatives pour tous les internautes qui souhaitent consulter ou partager des publications du réseau social X reprennent finalement leurs activités.
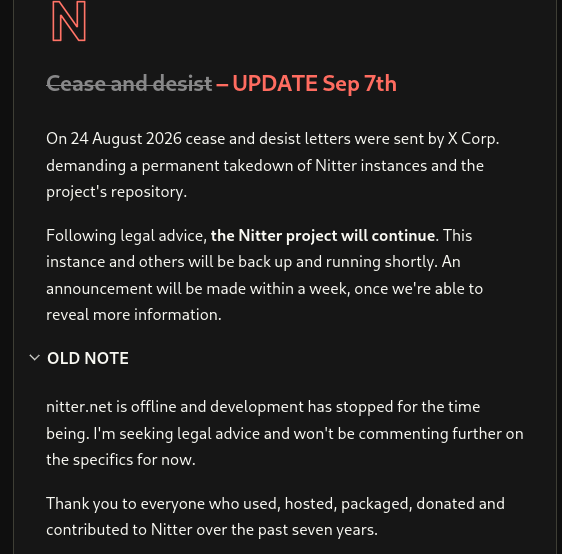
Sur le site de Nitter, on peut lire une mise à jour de la note publiée le mois dernier, dans laquelle l’équipe explique avoir reçu une mise en demeure par X le 24 août 2026. Mais après quelques jours de réflexion et consultation de leurs avocats, les responsables du projet ont choisi de le remettre en route : « Suivant les conseils juridiques reçus, le projet Nitter se poursuivra ».
Selon ce message, Nitter sera de « nouveau opérationnelle d’ici peu » et d’autres instances devraient suivre. De fait, c’est déjà le cas de XCancel qui est de nouveau utilisable, par exemple pour consulter les messages du président de la République française qui ne publie pas ses messages ailleurs. Pourtant Next lui a fait un tuto personnel pour l’aider :
Après une première expérimentation auprès de 172 agents volontaires, le gouvernement fédéral suisse teste de remplacer la suite Microsoft 365 par une solution open source sur 3 000 ordinateurs.
La Chancellerie prévoit que cette migration, qui concerne environ 7 % des postes utilisés dans ses services, soit réalisée d’ici la fin 2027.
Concrètement, les employés fédéraux se verront fournir l’accès à OpenDesk, une solution allemande produite par le Centre allemand pour la souveraineté numérique (ZenDis).
Cette dernière a été choisie car conçue spécialement pour des administrations publiques, et mise à disposition de l’administration fédérale suisse gratuitement, indique le porte-parole de la Chancellerie au Temps.
Illustration : Flock
Si l’opération se passe correctement, un nombre croissant de postes pourrait passer à OpenDesk par la suite. Ceci dit, impossible d’imaginer que l’intégralité de l’administration locale se passe du fournisseur états-unien, dans la mesure où aucune alternative ne lui permet de « remplacer simplement et complètement les solutions Microsoft en place au sein de son architecture informatique », explique la Chancellerie.
Pour la transition en cours, l’administration a ciblé en priorité des fonctionnaires « chargés de processus sensibles ou essentiels à l’activité ».
Rien n’empêche, à terme, de se tourner vers des solutions suisses – Infomaniak développe par exemple une suite complète — ou de recourir à des sociétés suisses pour les prestations de conseil, d’intégration, de formation ou d’autres activités susceptibles d’accompagner le recours aux outils open source choisis.
Outre cette initiative, le Cyber Command suisse, unité militaire en charge de la cybersécurité, travaille de son côté à remplacer complètement Microsoft 365 par OpenDesk d’ici 2026, selon le média spécialisé It’s Foss.
Le Sommet international sur l’espace va se dérouler cette semaine. Si la fusée allemande Spectrum a bien réussi son lancement ce week-end en Norvège, des tensions entre la France et l’Allemagne montrent qu’il n’est pas sûr que l’Europe veuille s’assurer une réelle autonomie spatiale. Donald Trump, lui, a interdit aux entreprises états-uniennes de participer au sommet, alors même que la régulation de l’espace doit y être évoquée.
Ce week-end, Isar Aerospace a réussi le lancement de sa fusée Spectrum depuis la base d’Andøya (Norvège), ainsi que le placement en orbite de cinq satellites. Mais le succès de Spectrum n’est pas forcément le symbole du futur de l’Europe spatiale qui doit être discuté lors du Sommet international sur l’espace organisé les 9 et 10 septembre prochains à Paris.
« Nous sommes entrés dans l’histoire », s’est enorgueillie l’entreprise allemande sur le réseau social d’Elon Musk. « Dès notre deuxième vol, nous sommes devenus la première entreprise spatiale commerciale européenne à mettre des satellites en orbite. La mission « Onward and Upward » a décollé avec succès et a déployé ses charges utiles en orbite. Un nouveau chapitre s’ouvre pour l’aérospatiale européenne ». C’est incontestablement un succès pour cette entreprise du « new space » allemand qui réussit donc l’exploit d’envoyer des satellites depuis le continent européen et ouvre une possibilité complémentaire à Ariane 6 face au géant états-unien SpaceX.
Politiquement, c’est un peu plus compliqué que ça. Emmanuel Macron avait annoncé en juin dernier ce sommet international de l’Espace en exhortant l’Europe à mener une « reconquête à marche forcée » dans le domaine du spatial. Et il espérait pouvoir compter sur le soutien du chancelier allemand Friedrich Merz pour relancer le leadership du duo européen en y annonçant, main dans la main, la signature d’une déclaration commune des pays européens incluant des critères de préférence européenne pour le prochain budget spatial européen.
Mais le dirigeant allemand a fait savoir très tardivement qu’il ne coprésidera pas ce sommet. « À ce stade, le chancelier ne peut pas participer » en raison des « contraintes politiques », a affirmé l’Élysée à l’AFP ce week-end. Les ministres allemands de la Défense, Boris Pistorius, et de l’Espace, Dorothee Bär, devraient être cependant présents, mais l’absence du chancelier met un doute sur l’entente franco-allemande sur le sujet.
Cette défection fait suite à la pression que Donald Trump a exercée sur le bon déroulement du sommet. En effet, une semaine avant la tenue de l’événement, Politico a appris que la Maison Blanche a indiqué par téléphone à des entreprises de son pays comme SpaceX, Stoke Space, K2 Space et Astra, que leur participation à ce sommet pourrait être perçue comme un soutien tacite aux positions politiques de l’Union européenne. L’administration de Donald Trump reprocherait à la France de ne pas s’être concertée avec les États-Unis pour organiser ce sommet, ainsi que de « pratiques anticoncurrentielles ».
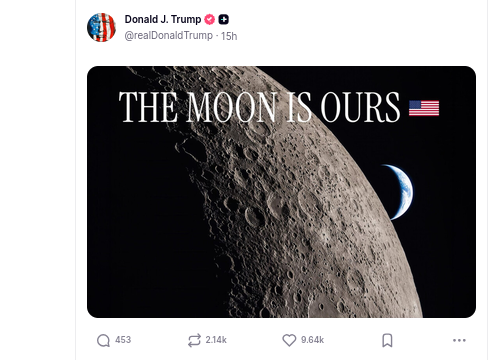
Ces pressions ont poussé SpaceX, Blue Origin, Stoke Space et Starcloud à annuler leurs venues même si le ministre Philippe Baptiste a réagi sur X en affirmant que « la porte est grande ouverte » aux scientifiques, entreprises et administrations états-uniennes. Ce week-end, parmi une flopée d’images générées par IA, Donald Trump a réaffirmé de façon brutale sa volonté d’imposer l’hégémonie de son pays dans l’espace :
Mais ces jeux d’influence pourraient aussi expliquer la défection du dirigeant allemand. Selon les Echos, l’Allemagne voudrait garder la porte grande ouverte au recours à SpaceX et à d’autres entreprises états-uniennes.
Régulation de la pollution lumineuse ?
Si le sommet est notamment un enjeu économico-politique pour l’Europe, il doit aussi être le lieu de discussion concernant la régulation de l’espace. Notamment, comme l’expliquent les chercheurs Fabien Malbet et Julien Milli, il pourrait être l’occasion de créer un cadre international contraignant pour limiter le nombre de satellites et leur impact, singulièrement concernant la pollution lumineuse. Mais la désertion des acteurs états-uniens risque de mettre du plomb dans l’aile à ces discussions.
Enfin, le sommet officiel doit faire face à l’organisation d’un contre-sommet organisé par la CGT ces mardi 8 et mercredi 9 septembre [PDF] où la dirigeante de l’organisation, Sophie Binet, interviendra ainsi que des scientifiques et divers représentants de partis de gauche français. Il y sera aussi question de la « profitabilité au détriment de la souveraineté » ou de la« compétitivité par la baisse des budgets de la recherche ».
Robots aspirateurs, tondeuses connectées, caméras, sonnettes, capteurs… le célèbre Internet des objets offre des possibilités fascinantes pour améliorer le confort du foyer au quotidien, mais il se gagne bien souvent au prix de compromis aussi inacceptables que passés sous silence en matière de sécurité et de vie privée. Le problème n’est toutefois pas inéluctable… pour peu qu’on s’en empare.
Si j’étais de mauvaise foi, je dirais que tout ça c’est la faute du chien, mais comme en vrai il n’y est pour rien, il vaut mieux que je vous explique. Il se trouve que dans la vraie vie, j’ai trois jeunes enfants très dynamiques, et depuis dix-huit mois environ, un chien. Un épagneul breton, pedigree SPA. Comme tous les épagneuls bretons, il est sympa, têtu et un brin hyperactif. C’est-à-dire qu’il pionce la moitié de la journée, mais quand il se réveille, il se transforme en tornade, et pour peu qu’une baie vitrée soit ouverte après la pluie, le parquet du salon se retrouve rapidement constellé de traces de patte.
Ajoutez à ça qu’il perd toute l’année autant de poils qu’un mammouth laineux en pleine mue, et vous comprendrez que mon sol intérieur n’est pas exactement d’une propreté clinique. Perso, j’ai un seuil de tolérance assez élevé et je trouve ce petit tapis de poils plutôt confortable sous les pieds, surtout en hiver, mais il se trouve que je partage ma vie avec quelqu’un d’un peu moins dilettante sur le sujet, et que certains enfants donnent des signes d’allergie. Accessoirement, il y a un consensus familial : tout le monde déteste passer le balai. Bref, la paix du ménage passe par l’achat d’un aspirateur robot.
Sur le principe, je n’ai rien contre. Il se trouve que cet été, j’ai déjà entrepris de connecter certains éléments de la maison, histoire de programmer l’ouverture des volets le matin, ou d’éteindre à distance les lumières laissées allumées par les enfants quand ils s’endorment le nez dans leur bouquin. Je fais ça via Home Assistant, qui tourne sur un petit serveur domestique, et comme je suis tombé dans un véritable rabbit hole, je serais ravi d’intégrer un aspirateur robot dans les automatisations en cours de construction.
Mais des principes, j’en ai quelques-uns. En matière de domotique, le premier d’entre eux consiste à protéger mordicus le caractère privé de mon foyer : tous mes équipements doivent fonctionner en local. Ça n’exclut pas des possibilités de contrôle à distance, notamment pour la sécurité, mais ces dernières doivent être strictement cantonnées aux deux adultes de la maison.
Control freak ?
Pourquoi ériger ça en principe cardinal ? Mettez ça sur le compte d’une déformation professionnelle. Sur Next et ailleurs, j’ai eu l’occasion de couvrir à de multiples reprises des incidents de sécurité impliquant des objets connectés, avec à chaque fois de graves implications potentielles en matière de vie privée. Le dernier exemple en date vient d’être publié : des failles de sécurité exposaient complètement la gamme de robots tondeuse Mammotion. Un peu plus tôt cette année, j’ai eu l’occasion de relater en détail la découverte de vulnérabilités béantes au niveau d’une infrastructure gérant des centaines de milliers de caméras IP et de babyphones connectés à l’échelle mondiale.
Impossible, faute de temps, de les traiter systématiquement, mais la rédaction voit passer presque toutes les semaines des alertes de sécurité relatives à des objets connectés du quotidien.
« Chéri, si tu voulais reproduire la langue des Rolling Stones avec la tondeuse, tu t’es planté ! » – Dessin : Flock
Le phénomène m’inquiète à au moins trois titres. Le premier, c’est qu’il concerne aussi bien les produits chinois premier prix que les appareils vendus à prix d’or par des marques renommées. Outre Mammotion, et ses tondeuses à 2 000 euros, vous avez peut-être vu passer en début d’année cette info selon laquelle un développeur a découvert presque par inadvertance qu’il pouvait prendre le contrôle à distance de près de 7 000 aspirateurs robots haut de gamme DJI.
Le deuxième motif d’inquiétude, c’est que les constructeurs concernés réagissent avec une diligence toute relative aux alertes. Si DJI a très vite corrigé les failles de ses robots en se coordonnant avec l’auteur de la découverte, d’autres lambinent, et mettent des semaines, voire des mois, à combler des failles pourtant béantes. L’examen des vulnérabilités en question participe de mes angoisses : on ne parle pas d’attaques sophistiquées, menées à grands coups de rootkits et de virus. Les portes sont souvent liées à des identifiants laissés en clair dans le code et à l’oubli de protections pourtant basiques dans le monde des réseaux.
Le troisième point découle du deuxième, en lien avec les possibilités offertes par l’IA. Je ne parle pas des Mythos, Fable, Atlas et autres modèles de pointe qui alimentent les discours ambigus des acteurs spécialisés en matière de cybersécurité. Non, je fais référence à un Claude ou ChatGPT courant qui, correctement interrogé, est capable en quelques prompts de disséquer le code d’une application mobile pour en identifier tous les éléments problématiques. Je dis ça en connaissance de cause, puisque je l’ai fait pour contrôler certaines des allégations relatives aux failles de sécurité mentionnées plus haut, ou pour vérifier l’histoire de ce prestataire des dispensaires de cannabis qui stockait en clair les pièces d’identité de ses clients…
Le piège de la simplicité
Dans la grande famille des objets connectés, plusieurs ont besoin de « voir » chez moi pour faire leur boulot, à commencer bien sûr par les caméras de vidéosurveillance. Les robots aspirateurs ou robots tondeuses s’y mettent aussi : pour mieux détecter leur environnement, les meubles ou les objets laissés au sol, ils s’appuient sur des batteries de capteurs, notamment optiques. Cette capacité est attendue, et bienvenue, mais elle s’accompagne d’une zone d’ombre : où sont opérés les traitements informatiques nécessaires à la détection de mouvement de la caméra, ou à l’analyse des objets observés par le robot aspirateur ?
La question n’est pas anodine. Comme beaucoup, j’ai attaqué le sujet de la vidéosurveillance chez moi avec une caméra IP Wi-Fi chopée à l’occasion d’une promo sur Internet il y a quelques années. Pour l’utiliser, je devais passer par l’application mobile du constructeur : c’est elle qui permet de recevoir les images ou les alertes à distance. Lors de l’installation, je suis passé rapidement sur les conditions d’utilisation et le parcours d’explications qui mentionnaient vaguement une possibilité de stockage dans le cloud, pressé que j’étais d’en tester le fonctionnement. C’est après coup, au moment de me connecter pour la première fois à distance à la caméra, que je me suis dit « hey, mais au fait, elles passent par où les images ? ».
Mon illumination est rhétorique : je sais très bien que ces images transitent par un serveur distant (le cloud du fabricant), qui gère ensuite l’envoi d’une alerte sur mon téléphone. Ce qui est moins évident en revanche, c’est ce qu’il advient des images ainsi envoyées : sont-elles stockées, analysées, utilisées à des fins d’entraînement, ou autre ? Et accessoirement, qui peut y accéder ? Compte tenu des nombreuses failles évoquées plus haut, il y a un risque, difficile à mesurer mais confirmé par l’expérience, que des images de mon intérieur circulent auprès de personnes malintentionnées. Bon, à la rigueur, s’il s’agit du portrait d’un cambrioleur ou de la langue pendante du chien, je m’en remettrai. Mais si ce sont mes enfants qui déclenchent la détection de mouvement, c’est une autre paire de manches. Exit la caméra premier prix.
Il se trouve que moi, comme bon nombre de lecteurs de Next sans doute, je suis sensibilisé à ces questions. Je suis aussi en mesure de circonvenir le problème. Je dispose chez moi de l’équipement nécessaire pour créer un réseau local privé, coupé d’Internet. Mes nouvelles caméras IP envoient désormais leurs images vers mon serveur domestique, sur lequel un logiciel déconnecté d’Internet, Frigate, réalise la détection de mouvement et peut, au besoin, déclencher via Home Assistant une alerte vers nos deux téléphones.
Pour un geek, cette configuration n’est pas particulièrement complexe (un routeur capable de gérer plusieurs réseaux locaux, des caméras choisies pour leur capacité à travailler en local, un serveur domestique chargé de coordonner l’ensemble), mais elle n’est pas triviale. D’abord parce qu’elle suppose une réflexion préalable, et quelques heures de paramétrage. Ensuite, parce qu’elle représente un investissement financier non négligeable, de l’ordre de quelques centaines d’euros.
Revenons-en à nos poils de chien
Revenons à nos moutons, ou plutôt à nos poils de chien. Ce n’est jamais expliqué très clairement dans les modes d’emploi, mais les aspirateurs robots fonctionnent un peu comme les caméras IP : ils disposent de commandes locales (les boutons physiques par exemple) et parfois d’intégrations dans des applications domotiques (Home Assistant, Apple HomeKit), mais le plus souvent, les fonctions avancées (détection d’objets, programmation pièce par pièce) ne sont accessibles qu’au travers de l’application mobile du fabricant, soi-disant parce qu’elles supposent des traitements réalisés à distance, sur ses propres infrastructures informatiques.
Qu’à cela ne tienne, je vais faire comme avec mes caméras : chercher un modèle d’aspirateur répondant à mes attentes (capacité à vider son bac à poussières à sa base, serpillière, gestion d’une programmation à distance pièce par pièce, cartographie de la maison pour optimiser le parcours, intégration dans Home Assistant pour éviter l’enfermement dans un écosystème propriétaire), mais avec un fonctionnement exclusivement en local, c’est-à-dire isolé d’Internet.
La démarche est aussi un enjeu de pérennité : s’il tourne uniquement en local, mon robot est à l’abri d’une éventuelle panne du cloud, ou d’une fermeture décidée arbitrairement par son fabricant (n’est-ce pas, les éditeurs de jeux vidéo ?).
Bref, deux-trois recherches sur Internet devraient bien me permettre de trouver ça ? Que nenni.
J’ai d’abord consulté quelques tests récents de médias tech, pour essayer d’isoler un ou deux robots considérés comme de bons rapports qualité-prix, sachant que je ne souhaite pas dépenser une somme à quatre chiffres pour une serpillière à roulettes. J’ai bien noté quelques références intéressantes saluées pour leur autonomie, leur aspiration ou leur gestion des obstacles, mais aucun des articles concernés n’abordait la question de la confidentialité. Seule exception : les tests et actus consacrés à l’entreprise états-unienne Matic, qui revendique une approche privacy first, mais ne distribue pas ses robots sur le Vieux Continent.
Je me suis donc tourné vers les forums et Reddit, où d’autres se sont déjà posé la même question. Et j’ai découvert, un peu surpris, qu’il n’y avait pas de solution évidente. Ou plutôt, pas de solution sans compromis.
Je vous la fais courte : la quasi-totalité des robots du marché qui disposent de fonctionnalités avancées imposent l’utilisation de l’application dédiée, et donc l’exploitation de données dans le cloud. Les fabricants présentent généralement ça comme une nécessité technique, et assurent offrir des garanties de pseudonymisation, voire des flux chiffrés, mais ils refusent que l’on coupe le cordon.
À défaut, le robot est limité à des fonctions de base (qui peuvent se révéler suffisantes mais ne répondent pas à mes attentes). Certains modèles récents affichent une compatibilité avec la norme Matter pour permettre un contrôle local natif plus étendu, en Wi-Fi ou en Thread, mais là aussi le niveau de contrôle reste limité.
Pour celui ou celle qui voudrait aller plus loin, la voie la plus complète, mais aussi la plus complexe, consiste à rooter l’appareil (remplacer son logiciel par une alternative non officielle). Plusieurs modèles courants (Dreame, Ecovacs, Roborock, Eureka) peuvent être déverrouillés au moyen du firmware Valetudo, mais la manipulation revêt plus ou moins de complexité selon les robots.
Pour certains, un simple flash via un PC sous Linux suffit. Pour d’autres, il faut intervenir physiquement sur la carte mère et donc rompre les scellés de garantie. Il y a quelque chose d’assez satisfaisant dans le fait de voir qu’une initiative particulière permet de court-circuiter le verrouillage orchestré par toute une industrie, mais celle-ci n’est valable que sur certains modèles (et parfois même uniquement sur certaines générations d’un modèle donné), et la manipulation a de quoi refroidir bon nombre d’utilisateurs néophytes.
Si l’on écarte cette piste « expert », l’acquéreur potentiel de robot aspirateur se retrouve confronté à trois choix : accepter de laisser ses données circuler vers un cloud extérieur, tirer un trait sur une partie des fonctionnalités associées, ou tout simplement continuer à passer l’aspirateur à la main. En ces temps qui imposent de réfléchir à l’impact environnemental de la tech, la dernière n’est probablement pas la plus mauvaise des solutions.
Reste que si l’on souhaite tout de même s’équiper, l’industrie nous place face à un choix cornélien : fonctions avancées ou vie privée ? De mon côté, je sais que je ne transigerai pas. Je me prépare donc soit à chercher un robot à prix raisonnable susceptible de passer par la case Valetudo, soit à compromettre les relations diplomatiques familiales en opposant mon veto au robot.
De la nécessité d’informer correctement
Chacun prend bien les risques qu’il souhaite, tant qu’il les a correctement soupesés. Avant de m’équiper plus sérieusement, j’ai utilisé pendant quelques semaines mes caméras connectées avec la Chine, parce qu’elles me rendaient un service dont j’estimais avoir besoin, mais je l’ai fait de façon précautionneuse, en veillant à n’activer les appareils que quand la maison était vide de tout occupant.
Ce qui m’ennuie, et motive en réalité ce long laïus, ce sont tous les utilisateurs d’objets connectés qui acceptent tacitement d’exposer leur vie privée à un risque parce qu’on ne leur a pas expliqué la nature du risque en question. J’ai posé quelques questions naïves à des gens de mon entourage ces dernières semaines, en mode : « Au fait, tu es sûr que c’est sécurisé ton robot ? Il a quand même une caméra et des fonctions qui permettent d’en prendre le contrôle à distance ? ». Dans certains cas, j’ai eu droit à des retours de type : « Ho ben oui, l’application est sur mon téléphone protégé par mot de passe, donc c’est sûr ».
Mauvaise réponse :/
La situation n’a cependant rien d’inéluctable.
Du côté des particuliers, il me semble primordial de sensibiliser sans relâche sur le sujet, et c’est bien sûr l’objectif premier de cet édito. Je prêche probablement des convaincus parmi les lecteurs assidus de Next, mais puisse ce texte contribuer à informer des internautes moins au fait des subtilités techniques de nos objets connectés.
Je profite de l’occasion pour en appeler à mes consœurs et confrères de la presse : bon nombre de médias consacrent d’innombrables news, tests et bons plans relatifs aux aspirateurs robots. Pourquoi ne pas intégrer à vos revues un paragraphe et des éléments de notation spécifiques au respect de la vie privée et à la confidentialité des données ? Vos tests y gagneraient en qualité, et n’y perdraient probablement pas tant que ça en conversion vers des liens affiliés.
Le dernier message s’adresse aux fabricants, avec un premier appel évident : quand allez-vous enfin prendre le mors aux dents et faire une passe complète d’audits sur vos outils afin d’en améliorer la sécurité ? Au-delà de cette simple mesure de bon sens, vous avez une carte à jouer en proposant des produits intelligents, mais véritablement respectueux de la vie privée. Plutôt que de simplement respecter a minima les exigences du RGPD ou du futur Cyber Resilience Act (CRA), faites de la confidentialité un argument commercial.
Si vous ne le faites pas pour vous, faites-le pour la paix de mon ménage !

 Connexion