❌

Vue lecture

☕️ Avec Quasar Quake, la distribution GLF OS pousse plus loin la personnalisation


GLF OS est une distribution Linux française spécialisée dans le jeu vidéo. L’objectif est de fournir un environnement prêt à l’emploi avec une meilleure prise en charge du matériel moderne. La dernière mise à jour importante, Quasar, était arrivée en juin. Le système passe désormais à Quasar Quake.

Les nouveautés sont nombreuses. D’abord, la distribution se débarrasse de l’installeur Calamares au profit d’un nouveau venu spécifique à la distribution. Nommé Omnis, il doit amener une meilleure intégration au système ainsi qu’une base plus flexible pour les futurs développements.

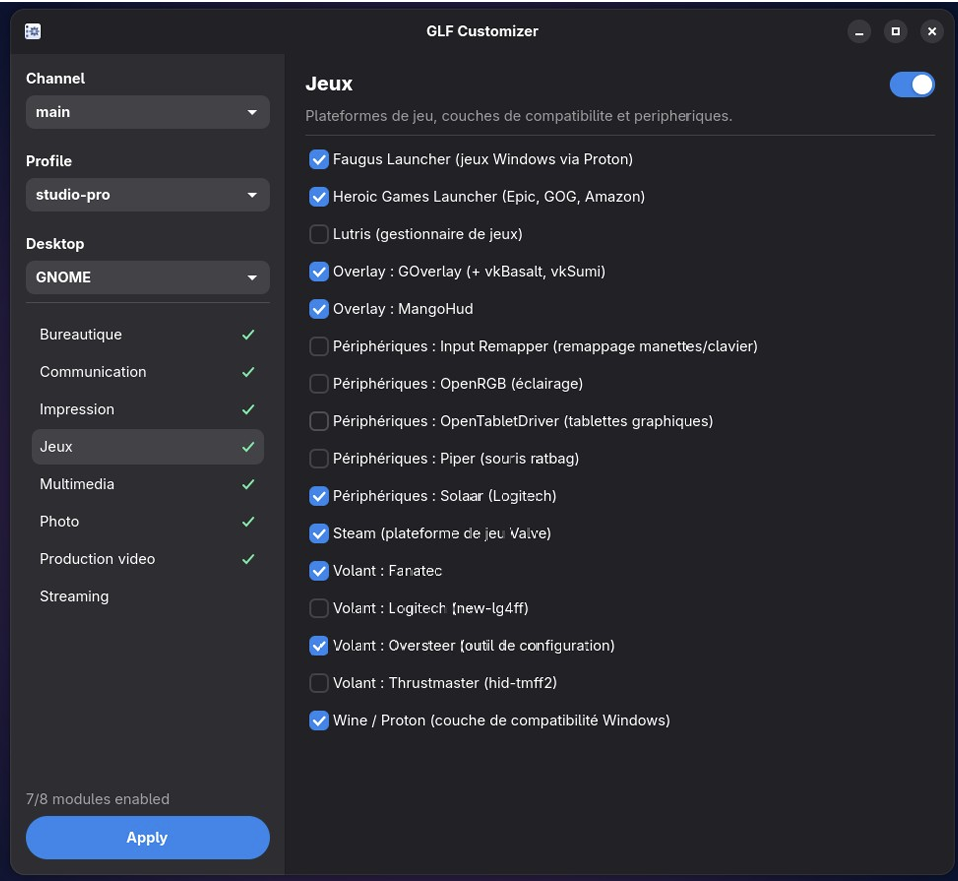
GLF Customizer fait également son entrée. Cette petite application permet de réunir au même endroit de nombreux réglages propres à la distribution, avec à la clé une adaptation plus simple à différents besoins. On peut par exemple activer ou désactiver des pans entiers de fonctions et applications selon l’objectif principal de la distribution (qui dispose d’une variante orientée création).

Parmi les autres améliorations, signalons un renforcement des mises à jour, dont le mécanisme gère mieux les connexions lentes, les interruptions réseaux, les délais de réponse des serveurs ou encore les migrations entre serveurs.

En plus de la traditionnelle modernisation de tous les paquets, y compris la branche 610 du pilote NVIDIA, Quasar Quake intègre diverses améliorations spécifiques aux jeux vidéo, dont de nouveaux réglages pour ZRAM, un meilleur support des volants, des corrections pour Steam, Gamescope et Proton, ou encore l’arrivée de xpadneo pour les manettes Xbox et Bluetooth.

La mise à jour est disponible pour les utilisateurs actuels, tandis que l’ISO d’installation peut être récupérée depuis le site officiel.

  •  

Des failles dans les téléviseurs connectés LG permettent d’écouter leur environnement

Entre failles et publicités
Des failles dans les téléviseurs connectés LG permettent d’écouter leur environnement

En juillet, une polémique avait éclaté autour des écrans LG pour ordinateurs : l’installation automatique du pilote provoquait l’apparition d’une publicité pour l’antivirus McAfee. Les pratiques du constructeur ont été épinglées dans une nouvelle vidéo, mais LG dément tout problème.

LG a été sous un feu nourri de critiques en juillet. Lors du branchement d’un écran LG sur un ordinateur, un signal était envoyé à Windows Update pour récupérer automatiquement le pilote. Une opération courante, qui évite à l’utilisateur d’aller le chercher manuellement.

LG avait détourné ce mécanisme pour installer aussi un composant qui provoquait l’affichage d’une publicité pour McAfee. La documentation de Microsoft précise pourtant de faire attention à ce genre de pratique. La firme avait d’ailleurs fini par intervenir, LG mettant fin à l’opération, avec une image entachée.

Ce comportement avait été mis en avant par Gamers Nexus dans une vidéo expliquant le problème. Or, la chaine vient de remettre le couvert, en s’attaquant cette fois aux téléviseurs de la marque.

Dans sa nouvelle vidéo (vue plus de 3 millions de fois à l’heure où nous écrivons ces lignes), Gamers Nexus expose pendant 135 minutes l’étendue de ses découvertes, faites en collaboration avec Level1Techs et des chercheurs en sécurité indépendants. La chaîne met en cause le comportement réseau et logiciel des téléviseurs sous webOS, notamment des modèles OLED de la gamme G5.

Des comportements étranges…

La vidéo de 2h15 plonge profondément dans les détails. Parmi les constats majeurs de la chaîne : le fait que les téléviseurs testés (des modèles OLED) captent l’audio dans la pièce, même quand l’appareil est en veille. D’après les tests réalisés, les téléviseurs enregistrent le son à travers le micro même quand la connexion est coupée, stockant les données localement en attendant que l’accès à internet soit restauré.

Les testeurs ont également utilisé le logiciel Wireshark pour analyser les paquets de données envoyés par la télé. Les résultats auraient montré un balayage actif du réseau local, notamment pour cartographier les appareils voisins. Ce balayage collecterait au passage les adresses IP des appareils connectés, de même que les noms et intensités de signal des réseaux Wi-Fi détectés, ainsi que leurs données de localisation.

Selon Gamers Nexus, les données ainsi recueillies alimentent LG Ad Solutions, la filiale publicitaire du groupe. LG aurait écoulé 216 millions de téléviseurs connectés dans le monde, tandis que la filiale revendiquerait 363 millions d’appareils secondaires pouvant être ciblés individuellement, dans les seuls États-Unis. On ne parle donc pas uniquement d’appareils détectés, mais de ceux sur lesquels une publicité peut être envoyée.

La technique n’est pas nouvelle, chez LG. Le constructeur utilise depuis des années un mécanisme nommé Automated Content Recognition (ACR, non spécifique à LG), chargé de générer des empreintes numériques, pour récupérer – entre autres – les habitudes de visionnage. Le travail mené par Gamers Nexus va cependant plus loin.

Le plus gros problème rencontré par la chaîne réside dans la sécurité. Plusieurs failles ont été détectées dans webOS, le système d’exploitation propre à LG, que le constructeur fournit dans ses TV connectées. Les testeurs sont parvenus à les exploiter, débloquant des capacités d’exécution de code arbitraire à distance. Ils s’en sont servi, entre autres, pour récupérer les données audio justement enregistrées par le téléviseur quand la connexion internet était coupée.

Les failles ont été transmises à LG sans révélation publique et seraient en cours de correction.

… réfutés par LG

En 48 heures (la vidéo a été publiée le 7 septembre), ces informations ont eu le temps de ressortir dans plusieurs médias. Initialement, LG se refusait à tout commentaire, mais le constructeur a fini par sortir de sa réserve auprès de plusieurs sites, dont MacG.

Selon LG, les conversations ambiantes ne sont ni enregistrées ni transmises dans les conditions normales d’utilisation. Pour que le processus se déclenche, il faut que l’utilisateur l’active volontairement, par exemple via la touche spécifique de la télécommande. Le constructeur réfute toute écoute passive et automatique de ce qui se passe autour de ses télés connectées.

L’écoute peut en revanche se faire si la fonction « Hi LG » est activée. Le comportement serait alors le même que n’importe quel autre assistant vocal : une écoute locale passive, devenant active quand les mots-clés sont prononcés. Quand aucun mot-clé n’est détecté, les données stockées temporairement sont supprimées et rien n’est transmis, assure LG.

Le constructeur affirme également que les données récupérées sur le réseau sont standards. Détecter les appareils connectés permet notamment de partager du contenu et d’utiliser d’autres fonctions liées à la maison connectée. Autre affirmation : tout ce qui touche à la personnalisation des publicités et, de manière générale, à l’ACR, ne peut fonctionner qu’avec un accord explicite de l’utilisateur. Celui-ci peut révoquer cette autorisation à tout moment dans les réglages de l’appareil.

Bien que ces comportements puissent entrer dans la catégorie « pratiques courantes », la réponse de LG est incomplète. Ainsi, pas un mot sur les failles de sécurité, alors qu’elles ont permis la récupération de données pouvant s’avérer sensibles. Exploitées, ces failles pourraient permettre à des pirates de transformer ces appareils en autant de dispositifs d’écoute.

Le Cyber Resilience Act en embuscade

À noter que Gamers Nexus avait déjà épinglé les téléviseurs LG en juillet pour les problèmes d’écoute. Ils notaient effectivement que l’on pouvait désactiver la reconnaissance vocale, coupant du même coup toutes les fonctions de type IA. LG, là aussi, avait fini par répondre à plusieurs médias, dont nos confrères de MacG : « LG Electronics (LGE) réaffirme que les téléviseurs LG ne collectent, n’enregistrent ni ne stockent les conversations ambiantes. La reconnaissance vocale est une fonctionnalité optionnelle, lancée par l’utilisateur, qui traite les données vocales uniquement lorsqu’elle est activée par l’utilisateur pour répondre à une demande spécifique. Les clients peuvent utiliser les fonctionnalités Smart TV sans activer la reconnaissance vocale ».

La succession des vidéos de Gamers Nexus provoque, sans surprise, de nombreuses discussions et écorne l’image du constructeur. Sur Reddit ou les réseaux sociaux, de nombreuses personnes réfléchissent désormais à la connexion de leur téléviseur, LG ou non. Outre les choix faits par les constructeurs, la sécurité même du système d’exploitation interroge et beaucoup se demandent si elle est gérée sérieusement.

Ces questions fusent autour des appareils connectés depuis longtemps. Elles ont largement alimenté la réflexion ayant conduit l’Europe à adopter le Cyber Resilience Act, qui va franchir une étape majeure ce 11 septembre. Mais à compter de décembre 2027, les constructeurs seront pleinement responsables de la sécurité de leurs produits, dès lors qu’ils contiennent une composante numérique. Les téléviseurs connectés seront bien sûr concernés, d’autant plus que le CRA sera rétroactif et s’appliquera sur tous les appareils en cours de commercialisation, pas uniquement les nouveaux.

  •  

Patch Tuesday : Microsoft frôle le millier de correctifs

Inflation galopante
Patch Tuesday : Microsoft frôle le millier de correctifs

Si les derniers mois avaient déjà vu plusieurs records de failles corrigées chez Microsoft, le Patch Tuesday de la rentrée les explose tous : avec 966 vulnérabilités colmatées, dont plus de 700 pour Windows, septembre 2026 restera probablement dans les annales.

966 : c’est le nombre de failles corrigées dans le bulletin mensuel accompagnant la salve de correctifs publiés le 8 septembre. Le chiffre varie légèrement selon les sources, en fonction de ce qui est comptabilisé. Les 966 failles correspondent aux CVE publiés effectivement ce 8 septembre, selon Bleeping Computer.

Même en tenant compte de ces différences de comptage, le Patch Tuesday de septembre est loin, très loin devant. Le précédent record était détenu par les correctifs de juillet, qui culminait déjà à 570 failles. Le mois d’août avait suivi avec 400 failles corrigées.

Des chiffres très élevés, conséquence directe de l’utilisation des LLM (grands modèles de langage). Microsoft a depuis largement expliqué comment ses équipes s’en servaient, avec plusieurs LLM évoluant au sein d’un harnais spécialisé. L’entreprise a également officialisé son projet Perception, coordonnant trois familles d’agents, responsables respectivement de la traque des failles, de l’évaluation du contexte et de la correction.

Un bulletin hors normes

Parmi les 966 failles corrigées, 105 sont critiques, dont 81 permettant des exécutions arbitraires de code à distance, soit le pire des scénarios. Aucune des failles critiques n’est cependant exploitée à ce jour ni même publique. L’avertissement habituel tient toujours cependant : dès lors que les correctifs sont disponibles, les quelques détails les accompagnant peuvent orienter les pirates vers les failles correspondantes.

Bleeping Computer donne une ventilation approximative des failles par type :

  • 438 vulnérabilités de type élévation de privilèges
  • 19 vulnérabilités de type contournement des fonctionnalités de sécurité
  • 258 vulnérabilités de type exécution de code à distance
  • 173 vulnérabilités de type divulgation d’information
  • 56 vulnérabilités de type déni de service
  • 16 vulnérabilités de type usurpation (spoofing)

En revanche, deux failles sont exploitées (0-day). Elles ne sont pas critiques, mais sont tout de même importantes :

  • CVE-2026-81963 : vulnérabilité d’élévation des privilèges dans la pile Windows Update, permet aux attaquants d’obtenir des privilèges SYSTEM
  • CVE-2026-85880 : vulnérabilité dans l’Advanced Local Procedure Call (ALPC) de Windows, permet également d’obtenir des privilèges SYSTEM

La recommandation est donc logique : installer ces nouveaux correctifs aussi rapidement que possible.

Des nouveautés fonctionnelles importantes… peut-être

La mise à jour publiée hier soir, estampillée KB5124008, contient aussi de nouvelles fonctions pour Windows 11, dont la plupart ont été déjà commentées au cours des derniers mois.

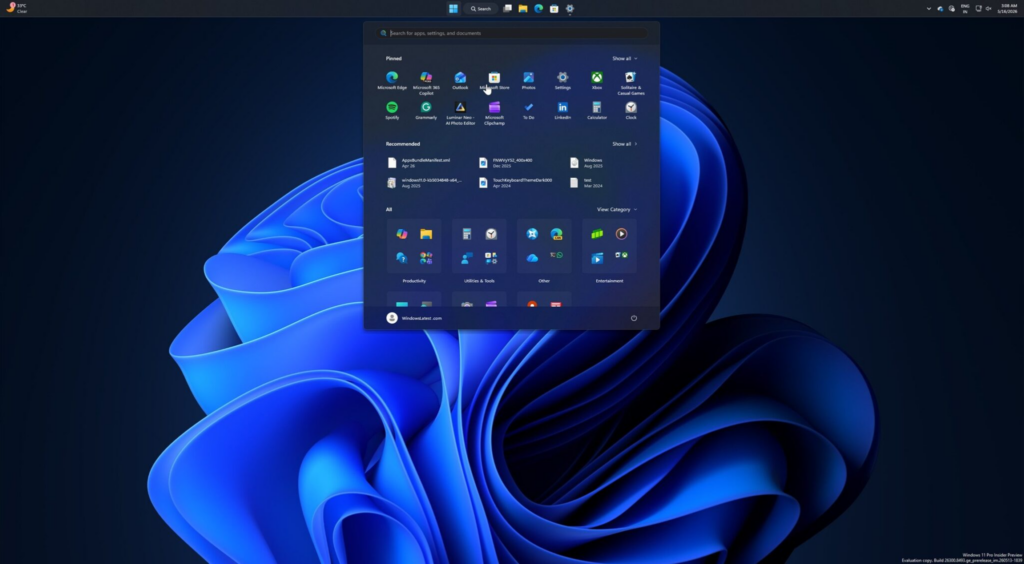
C’est ainsi la mise à jour qui officialise le retour de la capacité à bouger la barre des tâches sur n’importe quel côté de l’écran. Le fonctionnement n’est pas celui de Windows 10, qui permettait de la changer de côté par glisser-déposer. Dans Windows 11, il faut se rendre dans les réglages (le plus simple est de passer par le clic droit sur la barre des tâches) et de choisir l’option voulue. Dans tous les cas, on peut toujours modifier l’alignement des icônes.

Source : Windows Latest

Toujours pour la barre des tâches, on peut maintenant l’afficher en mode réduit. Jusqu’ici, le système permettait de la réduire, mais le réglage n’influait que sur la taille des icônes, pas sur la barre elle-même. Le nouveau réglage s’occupe des deux.

On peut également redimensionner le menu Démarrer, via un nouveau réglage qui laisse le choix entre Grand, Petit et Automatique. Bien sûr, plus le menu sera grand, plus il pourra afficher d’éléments. Cette amélioration s’accompagne d’une autre : une personnalisation nettement plus poussée. On peut ainsi désactiver la zone « Recommandés », qui s’appelle d’ailleurs « Récents » maintenant, choisir de n’afficher qu’une grille d’icônes ou une liste, ou encore supprimer les catégories et les applications épinglées. Si l’on désactive tout, le menu Démarrer n’affiche alors plus qu’une liste statique et alphabétique des applications installées.

Cette mise à jour intronise en outre les améliorations de performances pour l’Explorateur, qui se charge plus vite et se montre plus réactif. Comme nous l’avions indiqué, cette hausse de performances se fait via de courtes hausses de la consommation CPU, pas par un préchargement de l’application en mémoire. Selon Microsoft, la différence de performances est d’autant plus visible sur les machines peu puissantes.

Enfin, on peut désactiver Bing et le Microsoft Store dans la recherche, pour n’avoir que des résultats locaux. La recherche y gagne largement en performances. En revanche, la tolérance aux fautes de frappe n’est pas encore de la partie.

Notez que vous ne verrez pas forcément ces nouveautés immédiatement après l’installation de la mise à jour. Microsoft a l’habitude de procéder par étapes, créant systématiquement un « bazar ». Les fonctions sont activées petit à petit chez les utilisateurs, mais on ne sait pas combien de temps prendra le processus complet.

  •  

☕️ Cybersécurité : l’ANSSI lance son mécanisme REACTIV dédié aux services de l’État


L’ANSSI a annoncé ce 7 septembre la mise en place d’un dispositif nommé REACTIV (REponse & ACTion Interministérielle face aux Violations de données). Créé à la demande du Premier ministre, il doit permettre la mobilisation immédiate des compétences et moyens de l’agence de sécurité pour les ministères touchés par des cyberattaques.

Selon l’annonce officielle, le nouveau mécanisme se traduit concrètement par une bascule des efforts opérationnels pour renforcer l’appui aux ministères sur deux volets : le traitement des compromissions de comptes utilisateurs et l’analyse des violations de données.

Surtout, REACTIV renforce l’autorité de l’agence sur deux points spécifiques. D’abord, la possibilité pour l’ANSSI d’imposer aux ministères des mesures immédiates de protection des données, à appliquer dans des délais contraints. Ensuite, la centralisation par l’agence de la communication technique de crise en cas d’attaque touchant des services de l’État.

Illustration : Flock

Ce renforcement « complète les mesures de la Feuille de route des efforts prioritaires en matière de sécurité numérique de l’État 2026 - 2027, dont le Premier ministre a demandé l’accélération de la mise en œuvre, afin de rehausser significativement et durablement le niveau de sécurité des réseaux ministériels », indique l’ANSSI.

Le mécanisme semble être une réponse structurelle à ce qui est clairement une accumulation d’incidents depuis plusieurs mois : l’Agence nationale des titres sécurisés (devenue France Titres) en avril dernier, puis cet été le ministère de l’Éducation, la direction générale des Finances publiques (DGFiP), le ministère de l’Intérieur, le Serveur professionnel de données cadastrales et les fichiers des successions vacantes. Une multiplication telle qu’elle a fait l’objet d’une question écrite à l’Assemblée nationale le 1er septembre.

Un tel mécanisme était-il nécessaire ? Probablement, car les faits plaident pour des capacités d’action supplémentaires. La mention par l’ANSSI de mesures immédiates « dans des délais contraints » semble le point essentiel de l’annonce. L’agence a toujours fonctionné jusqu’à présent sur un mode d’accompagnement et de conseil plutôt que d’injonction, ce qui change donc avec REACTIV. La question des moyens alloués à l’agence reste cependant entière, d’autant que les rôles de l’ANSSI vont se renforcer à l’aune des nouveaux textes européens sur la cybersécurité : NIS2, REC, DORA et le Cyber Resilience Act, que nous évoquions récemment.

Dans un billet dédié sur LinkedIn, Vincent Strubel, directeur de l’ANSSI, précise d’ailleurs que cet effort est « temporaire » et qu’il se fait « au détriment d’autres pans de la menace », que l’ANSSI ne perd « pas de vue pour autant ». REACTIV « n’évitera pas toutes les attaques, mais doit nous permettre d’être plus réactifs et plus directifs, pour au moins limiter la casse le temps que les mesures de long terme prennent effet, et de partager plus d’informations pour mieux comprendre », ajoute Vincent Strubel.

  •  

Asahi Linux progresse sur les Mac Apple Silicon avec le support de la puce M3

Travail ingrat
Asahi Linux progresse sur les Mac Apple Silicon avec le support de la puce M3

Cette distribution Linux se destine avant tout aux Mac équipés de puces Apple Silicon, que l’entreprise a inaugurées il y a six ans avec sa puce M1. Alors que les premières machines M6 sont depuis peu sur le marché, Asahi annonce la prise en charge des puces M3. Mais attention, il reste beaucoup de travail.

Asahi Linux vise à porter Linux sur les Mac équipés de puces Apple Silicon. Il s’agit d’un travail de titan, car l’architecture d’Apple n’est pas ouverte. Les développeurs procèdent donc par tâtonnement et rétro-ingénierie, sans aucune documentation technique pour les y aider. Apple n’a aucun intérêt en effet à documenter sa technologie, puisqu’elle est la seule à l’utiliser et qu’elle est consciente des très bonnes performances de ses puces, constituant un avantage concurrentiel certain.

Pour avancer, les développeurs doivent ainsi analyser les microprogrammes (firmwares), la mémoire et le comportement des composants (contrôleur d’affichage, processeur de sécurité, contrôleur mémoire unifiée, etc.). Il faut ensuite en déduire un fonctionnement reproductible pour l’intégrer dans un système d’exploitation libre. La distribution de référence est Fedora Asahi Remix, mais le travail effectué est notamment repris dans le noyau Linux.

Un gros pas vers les puces M3

Comme indiqué par Phoronix le 6 septembre, le support officiel des Mac équipés de puces Apple M3 (M3, M3 Pro, M3 Max) vient d’être intégré à l’installateur du projet. Seule exception, la version Ultra de la puce, que l’on peut retrouver dans le Mac Studio dans sa configuration maximale.

Le niveau de prise en charge est proche de celui déjà obtenu sur les puces M1 et M2 (et leurs variantes). Le support comprend notamment la webcam, les microphones intégrés, l’USB, le décodage vidéo matériel avec support de l’AV1, le Wi-Fi et le Bluetooth.

Attention cependant, car les mêmes limites initiales qu’avec les générations M1 et M2 recommencent, à cause de deux composants qui donnent du fil à retordre aux développeurs. D’abord, le contrôleur d’affichage (DCP, Display Controller Processor), un coprocesseur dédié et propriétaire introduit avec la puce A14 (iPhone 12). Son support n’est que très partiel, car il a fallu passer par un hyperviseur interceptant les appels entre macOS et la puce. En conséquence, la machine ne peut pas être mise en veille et le HDMI ne fonctionne pas.

De même, le support du GPU reste expérimental. Les performances sont donc très limitées et son utilisation consomme beaucoup plus d’énergie qu’elle ne le devrait. Lors de la conférence X.Org qui se tiendra du 28 au 30 septembre, une partie de l’équipe de développement viendra rendre compte des progrès accomplis sur ce point.

Un travail de longue haleine.

Dans le billet d’annonce sur le site officiel de la distribution, James Calligeros (l’un des développeurs d’Asahi) indique cependant que l’équipe aura davantage d’informations sur ces sujets dans les mois à venir. Comme avec les générations M1 et M2, il est très probable que les développeurs finiront par obtenir le support complet du GPU et du DCP. Sur les deux premières générations, GPU a atteint la conformité officielle (auprès du Khronos Group) pour OpenGL 4.6, OpenCL 3.0 et Vulkan 1.3 (ainsi qu’OpenGL ES 3.2)

Le travail reste cependant « ingrat », car il faut recommencer à chaque nouvelle génération de puces, à cause des changements d’architecture et autres améliorations apportées chaque année. Il en ira de même pour le support des puces M4.

En outre, il faut garder en tête que « pleinement fonctionnel » a une définition particulière dans le cadre d’Asahi. L’appellation indique surtout que toutes les fonctions de base sont supportées et que la machine a, dans l’ensemble, le comportement que l’on peut en attendre dans une utilisation quotidienne. Des fonctions restent indisponibles, comme le HDR ou certaines configurations Thunderbolt (pour les machines qui l’ont).

Une lente intégration dans le noyau Linux

Une partie du travail réalisé par les développeurs d’Asahi atterrit ensuite dans le noyau Linux lui-même. Le processus est bien sûr plus lent et sélectif, car seuls les composants jugés suffisamment matures sont intégrés. Ils sont alors soumis aux mainteneurs des sous-systèmes concernés (DRM pour l’affichage, IOMMU pour la gestion mémoire, etc.), selon le processus habituel de relecture par correctifs.

On retrouve ainsi des composants comme le pilote DCP de base, le contrôleur IOMMU pour la mémoire, le pilote SMC (contrôleur de gestion système) ou encore les contrôleurs GPIO. Le pilote graphique complet, en revanche, n’en fait pas partie. D’une part, il est nettement plus volumineux que les autres composants.

D’autre part, il est en grande partie écrit en Rust, ce qui avait soulevé des tensions sur les discussions d’intégration au noyau. Ces tensions avaient poussé Hector Martin, fondateur et responsable historique du projet, à démissionner de son rôle de mainteneur et de la direction. La décision était intervenue notamment à la suite de remontrances de Linus Torvalds. Ce dernier indiquait alors ne pas être contre Rust dans le noyau (le code Rust y est en augmentation depuis trois ans), mais il n’avait pas apprécié qu’Hector Martin passe par les réseaux sociaux pour tenter de convaincre la communauté.

  •  

☕️ Sync-in 2.5 ajoute des favoris et renforce la sécurité autour des comptes OIDC


Sync-in est une solution d’hébergement et de synchronisation de fichiers libre et open source (licence AGPL 3). Après une version 2.4 en juin, la 2.5 vient de paraître, avec à son bord plusieurs nouveautés importantes.

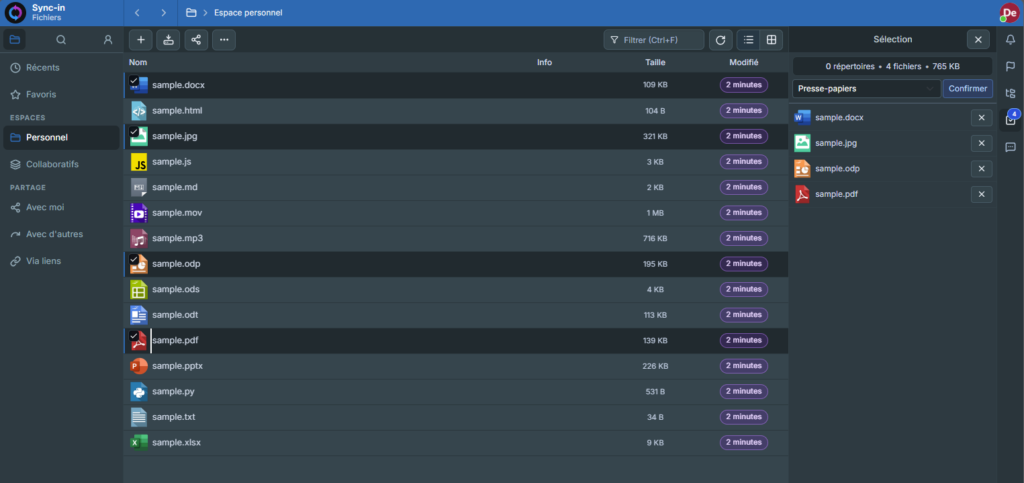
Elle introduit d’abord un système de favoris, une vue dédiée dans laquelle on peut placer aussi bien des fichiers que des espaces collaboratifs et des partages. On y trouve également des filtres, options de tri, informations sur leur emplacement ainsi qu’un affichage en liste ou en galerie.

Sync-in 2.5 introduit aussi un panneau de sélection. Il s’ouvre automatiquement lorsqu’on clique sur l’icône d’un fichier, avec ou sans sélection multiple. Dans le panneau, on trouve des informations sur les éléments choisis, dont la taille totale et un accès aux fonctions disponibles.

L’activité récente a été unifiée : les fichiers et commentaires sont réunis dans la même chronologie, que l’on peut organiser par période, avec possibilité de filtrer par type d’activité. La nouvelle mouture améliore aussi les copies, déplacements et envois, avec un volet repensé et la possibilité d’ignorer les fichiers quand des conflits sont détectés. Citons en outre une amélioration générale de l’accessibilité, ainsi qu’une meilleure recherche en texte intégral.

La version 2.5 comporte en outre quelques changements importants liés à la sécurité. Le plus significatif est sans doute l’obligation par défaut d’avoir une adresse e-mail vérifiée lorsque l’on passe par un fournisseur OIDC (OpenID Connect). Si c’est impossible pour une raison ou une autre, la personne chargée de l’administration du serveur devra modifier la valeur de l’option auth.oidc.security.requireVerifiedEmail pour false.

  •  

☕️ Audacity 4.0 fait peau neuve et le plein de nouveautés


L’éditeur audio multiplateforme et open source Audacity était connu pour son interface très « old school ». Les développeurs ne voulaient manifestement plus de cette étiquette : la nouvelle version 4.0 modernise largement l’interface.

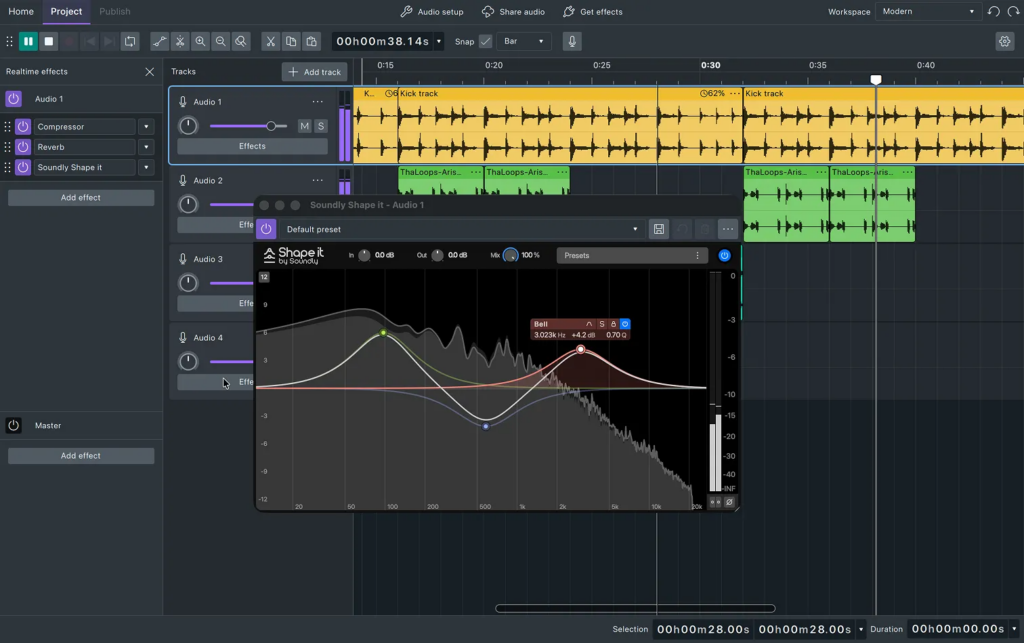
Dans Audacity 4.0, l’interface a été réécrite en Qt. Esthétiquement beaucoup plus actuelle, elle permet la réorganisation libre des panneaux et la création d’espaces de travail, qui enregistrent les dispositions personnalisées. Des thèmes clair, sombre et haut contraste apparaissent également. Signalons aussi un spectrogramme redessiné au rendu plus rapide et des effets retravaillés, sur le plan esthétique et des performances.

Outre le changement visuel, les nouveautés sont nombreuses. Par exemple, l’édition par clips a été repensée. On peut maintenant sélectionner directement les clips, en modifier plusieurs simultanément, les grouper ou encore les déplacer librement entre les pistes. Le découpage se veut plus intuitif en proposant son propre outil et des commandes dédiées. De même, la tête de lecture reste visible pendant la navigation et peut être déplacée pendant la lecture. Chaque en-tête dispose en outre de vumètres pour l’enregistrement et la lecture.

La nouvelle mouture améliore aussi sa gestion des périphériques système, leur actualisation et le mapping personnalisé des canaux. Les changements opérés au niveau du système se reflètent maintenant dans l’application. De plus, la version Windows supporte désormais le protocole ASIO (Audio Stream Input/Output), permettant à Audacity une communication plus directe avec la carte son, avec à la clé une amélioration de la latence et de la fiabilité.

Attention cependant, car toutes les fonctions d’Audacity 3 ne sont pas encore présentes dans la branche 4.X, dont les Time Tracks, les pistes MIDI/Note, le Mixer, le Macro Manager, VAMP/LADSPA ou encore Play-at-speed. Les développeurs promettent leur retour dans de prochaines versions, signe du chantier conséquent qu’a été cette version.

Elle s’accompagne d’ailleurs d’un nouveau format de fichier, logiquement nommé .aup4, pour prendre la relève des fichiers .aup3. Ces derniers peuvent être ouverts avec Audacity 4.0 et seront automatiquement convertis.

La nouvelle mouture peut être téléchargée depuis le site officiel. Des versions Windows, macOS et Linux sont comme d’habitude fournies. On remarque que l’application s’est dotée pour l’occasion d’une nouvelle icône, reprise désormais partout sur le site.

  •  

☕️ Vivaldi prépare une version entreprise de son navigateur


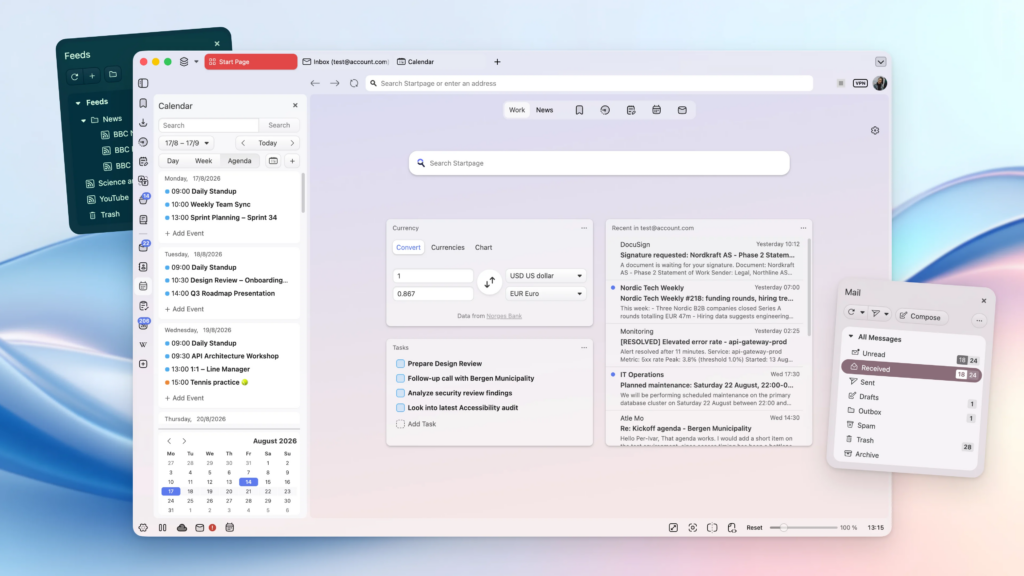
Vivaldi 8.2 vient tout juste de paraître. À son bord, plusieurs nouvelles fonctions, dont la simplification de la calculatrice, qui peut désormais s’utiliser directement dans la barre d’adresse.

Les opérations y sont réalisées en temps réel, un appui sur Entrée envoyant les informations dans le presse-papier. Vivaldi précise que ces entrées ne sont pas enregistrées, même pas dans l’historique. Pour les personnes qui préféraient réserver cette fonction aux commandes rapides, une option permet de désactiver la calculatrice dans la barre d’adresse.

Vivaldi 8.2 renforce également la découverte des PWA (Progressive Web Apps). Le changement consiste surtout en un bouton apparaissant à droite de la barre d’adresse quand une application web compatible est découverte, par exemple WhatsApp. Après un clic sur le bouton, un petit panneau apparait pour confirmer l’installation. Une PWA profite, pour rappel, de certains comportements intégrés du système utilisé. Sur Windows par exemple, on peut l’épingler à la barre des tâches et dans le menu Démarrer. Chaque application a ses propres réglages.

Si les notes de version sont plus courtes que d’habitude, elles se finissent sur une annonce importante : Vivaldi travaille sur une version entreprise. L’éditeur dit viser « les organisations de toutes tailles – des entreprises et institutions publiques aux écoles ». Il donne peu d’informations pour l’instant, évoquant simplement une gestion de la vie privée, le déploiement centralisé et les mises à jour, ainsi que des personnalisations pour les organisations.

L’arrivée de cette version pourrait être significative pour Vivaldi. Viser le marché des entreprises implique notamment un cycle dédié de parution des mises à jour, pour pouvoir corriger les bugs et failles de sécurité, sans toucher au cycle fonctionnel. C’est ce que fait par exemple la version ESR de Firefox. Chrome et Edge disposent eux aussi d’une telle version, mais sur un délai bien plus court de huit semaines, via le canal Extended Stable.

  •  

☕️ Le CERN va migrer ses ordinateurs industriels de Red Hat vers Debian 13


L’Organisation européenne pour la recherche nucléaire utilise Linux pour ses besoins depuis longtemps. Dès les années 1990, le CERN s’était créé sa propre distribution en se basant sur Red Hat. En 2004, il s’était associé au Fermilab pour créer Scientific Linux (également basée sur Red Hat), avant d’entamer en 2015 une migration vers CentOS. En 2022, après l’annonce – très mal reçue – de Red Hat sur la fin de CentOS au profit de CentOS Stream, le CERN avait décidé de migrer vers AlmaLinux, autre distribution compatible Red Hat.

Le laboratoire a cependant décidé de se détourner de Red Hat, comme le rapporte Phoronix, qui a assisté à la conférence MiniDebConf, à laquelle participait le CERN. Les ingénieurs avaient bien, dans un premier temps, considéré un passage vers CentOS Stream, mais l’obligation du niveau d’instructions -march=x86-64-v2 par défaut à la compilation a été perçue par le CERN comme une forme d’« obsolescence forcée » pour le matériel ancien.

Le niveau d’instruction est un découpage artificiel permettant de cibler un lot de fonctionnalités au sein du processeur. Le niveau v2 mentionné correspond à une bascule effectuée par Red Hat Enterprise Linux 9, ce qui impliquait notamment les instructions SSE 4.2. RHEL 10 a imposé le niveau v3, qui nécessitait par exemple les instructions AVX2, FMA ou encore VEX. Ce découpage, nommé ISA (Instruction Set Architecture), a été violemment critiqué par Linus Torvalds fin 2024. Il estimait notamment la classification « stupide », car elle donnait l’impression erronée que la progression des jeux d’instruction était linéaire.

Le CERN avait, quoi qu’il en soit, pris bonne note des changements imposés par Red Hat. Lors de la conférence, le laboratoire a donc annoncé qu’une transition étant en préparation : d’ici la fin de l’année, l’intégralité du parc informatique fonctionnera sous Debian 13. Au total, 2 200 ordinateurs industriels et systèmes embarqués, utilisés pour le contrôle des accélérateurs de particules, seront concernés. En revanche, les centres de données et l’informatique expérimentale restent pour l’instant sur RHEL ou AlmaLinux.

  •  

Interfaces : le framework WinUI de Microsoft devient pleinement open source

Promis, cette fois c'est différent
Interfaces : le framework WinUI de Microsoft devient pleinement open source

WinUI est désormais un projet entièrement hébergé dans un dépôt GitHub, les ingénieurs de Microsoft y travaillant directement. Les travaux devraient donc accélérer et les prétentions de l’entreprise sont nombreuses, mais elle a souvent agacé les développeurs avec sa feuille de route incohérente.

Fin août 2026, Microsoft a achevé la dernière phase d’un plan annoncé en juillet 2025 : faire du développement de WinUI un processus véritablement public sur GitHub. Ce kit de développement, qui se focalise sur les interfaces des applications pour Windows, est considéré désormais comme pleinement open source.

Ce n’est pas un changement de licence, car le dépôt est sous licence MIT depuis décembre 2018. Le vrai changement vient du développement quotidien, qui se déroule entièrement dans le dépôt. Jusqu’à présent, ce dernier était seulement un miroir de code déjà écrit en interne. Autrement dit, le dépôt était secondaire, dans la mesure où l’éditeur ne faisait qu’y reverser ce qu’il élaborait, sans vraiment tenir compte des contributions extérieures.

Les ingénieurs de Microsoft compilent, valident et testent dorénavant leurs modifications directement dans le dépôt public, avec la traçabilité associée. On peut cependant formuler deux réserves. D’une part, les pull requests fusionnées proviennent exclusivement des développeurs Microsoft pour l’instant, a priori dans l’idée de valider complètement le pipeline de production avant de l’ouvrir aux contributions externes. D’autre part, le compilateur XAML – essentiel pour WinUI – reste fermé. Lors de la conférence Build, Microsoft a indiqué qu’elle souhaitait d’abord en moderniser le code, avant de l’ouvrir à la communauté. Aucune date n’a été donnée.

Microsoft semble sérieuse, mais…

Cette bascule s’inscrit dans un contexte plus large. Microsoft a affirmé, lors de la conférence Build 2026, un engagement fort envers WinUI comme plateforme native de Windows 11, au point d’abandonner l’appellation « WinUI 3 » pour éviter de laisser croire à une future « rupture » technologique. Depuis plusieurs mois, à travers l’initiative « K2 » pour Windows 11, Microsoft insiste largement sur les performances et les interfaces natives sur son système. L’éditeur semble décidé à utiliser ses propres technologies, notamment pour le menu Démarrer, jusqu’ici développé avec React Native.

La question du sérieux de Microsoft reste toutefois débattue dans la communauté de développeurs, qui garde un souvenir circonspect de l’historique WinRT/UWP. Des éléments plaident en faveur d’une vraie volonté, dont le respect (globalement) du calendrier fixé et la traçabilité du travail des ingénieurs sur le dépôt. Microsoft sait en outre qu’elle est attendue au tournant. Mais l’historique de l’entreprise sur les interfaces ne plaide pas en sa faveur, après avoir réinventé plusieurs fois la roue ces quinze dernières années.

… de nombreuses promesses n’ont pas été tenues

Si Microsoft renforce son propre usage de WinUI, le framework devrait rapidement évoluer. Les reproches sont tenaces, notamment des performances pas à la hauteur des prétentions « natives », mais de gros travaux sont en cours. Beaucoup reprochent également à l’éditeur son manque de suivi entre UWP, WinUI 2 et 3, avec une absence notable de parité fonctionnelle. Un écosystème souvent jugé incohérent et fragmenté.

Les tickets se sont aussi accumulés depuis deux ans et WinUI traine un certain nombre de casseroles techniques. Par exemple, un bug connu depuis longtemps provoque un plantage des applications utilisant à la fois WinUI 3 et le trimming, qui doit réduire la taille des exécutables en supprimant le code non utilisé. La faute à un conflit avec le fonctionnement de XAML, qui s’appuie lourdement sur la réflexion à l’exécution (résolution de types par nom, liaison de données, convertisseurs, gestionnaires d’événements déclarés en XAML).

  •  

☕️ Sur Mac, les développeurs tiers peuvent laisser tomber les machines Intel


Apple a envoyé un e-mail aux développeurs tiers pour les avertir d’un changement : « Nous vous contactons pour vous informer que les apps universelles pour macOS proposées sur le Mac App Store et nécessitant macOS 13 ou une version ultérieure peuvent désormais abandonner la prise en charge des Mac à processeur Intel ».

Cette prise en charge était obligatoire pour toute application publiée sur le Mac App Store, mais ne l’était bien sûr pas pour celles distribuées autrement. Le passage à l’architecture Arm remontant aujourd’hui à six ans avec la puce M1, le signal est clair : il est temps de passer à autre chose.

Puce Apple Silicon

Apple vante d’ailleurs les avantages d’un tel abandon. En ciblant uniquement « arm64 » dans les réglages de compilation de l’application, le développement n’en sera que plus simple. En outre, plus besoin de passer par des binaires universels embarquant toutes les données pour les deux architectures (x86_64 et arm64). L’application s’en retrouvera d’autant allégée. Reste une condition : elle doit viser macOS 13 au moins.

Il n’y a bien sûr pas d’obligation à suivre ce conseil, les développeurs pouvant toujours compiler pour Intel s’ils le souhaitent. Comme l’indiquent nos confrères de MacG, macOS 27 et son Xcode correspondant ne pourront s’installer que sur des Mac Apple Silicon, plantant un nouveau clou dans le cercueil. macOS 27, alias Golden Gate, sera également la dernière version à prendre en charge la couche d’émulation Rosetta 2. 2027 sonnera définitivement le glas de l’architecture Intel chez Apple.

  •  

Firefox 155 apporte sa Fenêtre intelligente en France, la version iOS bloque la publicité

L'IA à la sauce Mozilla
Firefox 155 apporte sa Fenêtre intelligente en France, la version iOS bloque la publicité

Mozilla vient de publier de nouvelles versions de son navigateur pour l’ensemble des plateformes. Certaines contiennent des nouveautés importantes, particulièrement sur ordinateur et iOS.

Nouvelle mouture pour le navigateur de Mozilla, avec comme principale nouveauté la disponibilité de la Smart Window pour l’ensemble des utilisateurs en France, au Canada et aux États-Unis. En français, elle prend d’ailleurs officiellement le nom de « Fenêtre intelligente ».

Cette fonction est toujours en bêta et reste optionnelle. On y accède par le bouton Firefox situé en haut à droite de la fenêtre, près du menu hamburger (trois traits). Son utilisation réclame un compte Firefox, ce mode de navigation permettant ensuite de résumer des pages, comparer plusieurs onglets, retrouver des informations dans des onglets ou l’historique, obtenir des recommandations et ainsi de suite. Une fois la fonction activée, on peut choisir de toujours lancer Firefox dans ce mode.

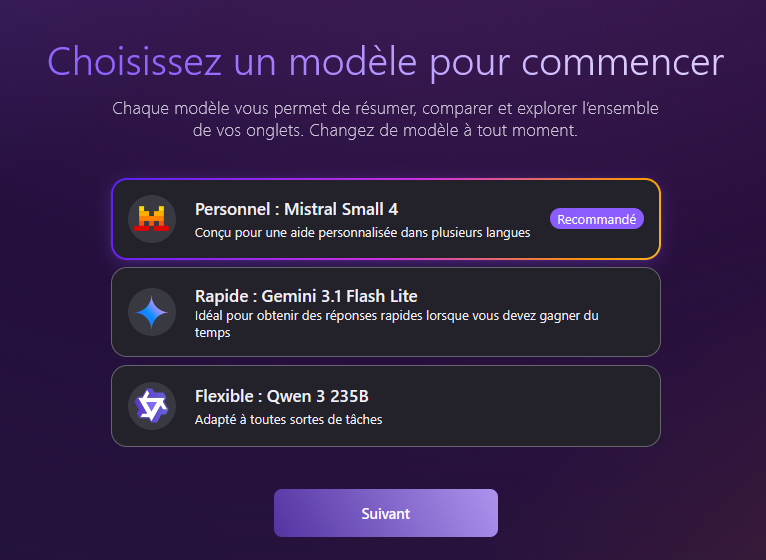
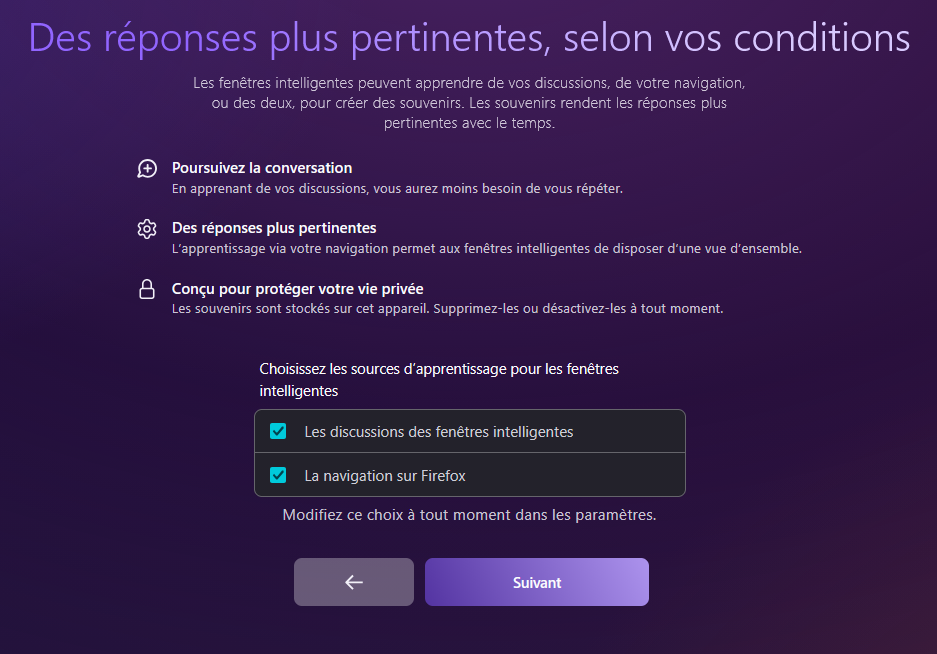
Notez que la prise en charge de l’historique ne se fait qu’au sein de cette fenêtre intelligente. En outre, les conversations et « souvenirs » sont stockés localement, mais les requêtes transitent par les serveurs de Mozilla puis éventuellement vers d’autres, selon le modèle utilisé. Par défaut, Mistral Small 4 est recommandé. On peut également choisir entre Gemini 3.1 Flash Lite, Qwen 3 235B ou un autre LLM, à condition de fournir le point de terminaison et la clé API (ou jeton d’authentification).

Firefox 155 améliore dans la foulée cette fonction. Mozilla ajoute par exemple sous la fenêtre de conversation des boutons pour retourner rapidement dans des recherches précédentes. Les recherches passant par Exa sont également décrites comme beaucoup plus rapides, et la fonction d’organisation intelligente des onglets se veut plus pertinente. Rappelons que Firefox propose un réglage pour désactiver toutes les fonctions IA.

Parmi les autres nouveautés, on peut citer un nouveau compteur de traqueurs bloqués apparaissant au début de la barre d’adresse. Les conteneurs, « apparus » avec Firefox 153, peuvent maintenant être réorganisés, l’ordre choisi apparaissant ensuite partout où cette liste est affichée. Firefox 155 corrige en outre de nombreux bugs, dont un gênant qui pouvait empêcher une machine sous Linux d’entrer en veille après une longue session de navigation. Enfin, la version colmate une trentaine de failles de sécurité, dont 13 de dangerosité élevée.

Firefox pour iOS a désormais son Ad Blocker

Aux côtés de cette version pour ordinateurs, Firefox pour iOS a lui aussi du neuf. Mozilla a annoncé très officiellement ce 1ᵉʳ septembre l’intégration d’un bloqueur de publicité, nommé Ad Blocker. Il est construit sur la base de l’API d’Apple pour bloquer les contenus et la liste de filtrage EasyList. Une technique qui n’est pas neuve, Vivaldi proposant une fonction équivalente.

Ce blocage publicitaire n’est pas activé par défaut. Il faut se rendre dans les réglages puis dans la partie Navigation. Dans son billet, Mozilla prévient que l’efficacité de sa fonction n’est pas garantie : « Le bloqueur de publicités ne bloquera pas toutes les annonces. Les publicités diffusées directement par le site que vous visitez et les annonces affichées dans les résultats de recherche apparaîtront toujours ». En outre, les raccourcis et autres contenus sponsorisés affichés par Firefox ne sont pas pris en charge, mais peuvent être désactivés via un réglage séparé.

Ce bloqueur de publicités est une fonction supplémentaire et peut donc fonctionner de concert avec la protection améliorée contre le suivi qui, elle, s’occupe de bloquer les traqueurs.

Mozilla en profite pour lancer une pique à Apple dans un billet séparé (en lien dans l’annonce) : il serait temps que l’entreprise propose une véritable architecture pour les extensions de navigateur. Safari en propose, mais leur récupération passe par l’App Store. Rien d’équivalent n’est prévu pour les autres, Mozilla fustigeant au passage (une nouvelle fois) l’obligation d’utiliser WebKit comme moteur de rendu. Sur Android, rien de tout cela : Firefox utilise son moteur Gecko et prend en charge les extensions depuis longtemps.

  •  

☕️ Ubuntu 26.04.1 est disponible, mais la migration depuis Ubuntu 24.04 a du retard


Comme toujours avec les versions LTS (Long Term Support) d’Ubuntu, la première mouture « .1 » est attendue. Ubuntu 26.04.1 vient ainsi d’être mise à disposition, simplifiant dans un premier temps les nouvelles installations du système.

Cette version ne comprend aucune nouveauté. Elle est là pour reprendre l’ensemble des correctifs (bugs généraux et sécurité) sortis depuis la publication d’Ubuntu 26.04 en avril dernier. Les images ISO proposées permettent l’installation d’un système à jour, avec moins de téléchargements lors de la première session. Pour les utilisateurs existants d’Ubuntu 26.04, il n’y a rien à faire.

Ces versions « .1 » sont cependant importantes pour la mouture LTS précédente. Canonical applique la même stratégie depuis longtemps : une LTS ne peut être mise à jour vers la suivante qu’une fois la version « .1 » de celle-ci disponible, qui débloque alors un chemin de migration. Un choix qui répond à des critères de fiabilité, ces versions permettant de gommer les erreurs de jeunesse. Un comportement déroutant de prime abord, car il s’écoule plusieurs mois entre l’arrivée d’une nouvelle LTS et la disponibilité de son chemin de migration.

Une partie des utilisateurs d’Ubuntu 24.04 attend donc la 26.04.1, mais il faudra être encore un peu patient. Oliver Reiche, développeur chez Canonical, a indiqué que même si la 26.04.1 était effectivement disponible, le chemin de migration avait du retard. Il faudra attendre quelques semaines de plus, la faute à des « régressions dans une version récente de rust-coreutils ».

Quand le chemin de migration sera disponible, le système signalera cette possibilité. Comme le rappelle OMGUbuntu, il est toujours possible de forcer le passage avec la commande « sudo do-release-upgrade -d », mais la procédure n’est pas recommandée pour des questions de fiabilité.

  •  

Debian ne dit pas non à l’IA et divise la communauté

Démocratie
Debian ne dit pas non à l’IA et divise la communauté

La communauté Debian devait voter sur la place que les grands modèles de langage (LLM) pouvaient tenir dans le développement de la distribution Linux. Parmi les axes proposés, elle a choisi un quasi-statu quo. La décision divise, ayant notamment provoqué le départ d’au moins un des développeurs.

Fin juillet, nous indiquions que la communauté Debian allait être amenée à se prononcer sur la place des LLM dans le développement de la distribution. Plusieurs propositions étaient mises en avant, de la plus radicale à la plus modérée. À l’époque où nous avions écrit ces lignes, on pouvait en lire quatre, mais la communauté a finalement dû voter parmi huit propositions.

  • Proposition A : interdiction pure et simple des LLM dans les contributions au projet
  • Proposition B : usage autorisé, mais avec un encadrement strict, avec garanties de licence et responsabilité totale des contributions
  • Proposition C : rejet des LLM autant que possible, affichage obligatoire des usages et interdiction des LLM pour les communications entre contributeurs
  • Proposition D : la plus pragmatique, avec acceptation des contributions par l’IA et responsabilité complète, en revanche pas d’IA distante pour les données sensibles
  • Proposition E : le statu quo, chacun étant responsable de ses contributions, peu importe l’outil
  • Proposition F : utilisation découragée des LLM quand c’est possible et mise en avant du travail humain, responsabilité complète des contributions, mais liberté pour les mainteneurs de refuser les contributions IA
  • Proposition G : usage contrôlé des LLM pour les tâches périphériques (réflexion, analyse, recherche, critique de code…), mais interdiction dans les contributions
  • Proposition H : l’impact environnemental des LLM est jugé rédhibitoire, leur utilisation doit être découragée autant que possible

Le choix de la communauté

Les participants se sont prononcés pour l’option E. De toutes celles mises en avant, la E est la plus consensuelle, car elle ne change presque rien à la situation qui existait avant.

Officiellement, la proposition E s’intitule « Usage responsable de l’IA générative ». On peut y lire notamment que Debian « n’encourage pas ni n’interdit l’utilisation d’outils d’IA générative dans le développement, la maintenance ou la documentation des logiciels, l’empaquetage, la documentation et les autres médias publiés dans le projet Debian ». Le texte reconnait que ces outils peuvent largement améliorer la productivité des contributeurs « s’ils sont utilisés de manière responsable ». Cela permettrait aux personnes de se libérer du temps pour des tâches plus intensives, notamment celles réclamant un jugement, une expertise ou une critique.

Techniquement, l’usage de l’IA ne change pas les exigences habituelles de qualité, d’exactitude et de maintenabilité. Toute personne soumettant un code, qu’il soit tout ou partiellement rédigé par une IA générative, est responsable de ce qu’elle propose. Elle doit être en mesure de comprendre, relire et tester ce code, dans l’idée de pouvoir expliquer ce qu’il fait avec précision. Tout envoi aveugle d’un contenu généré par IA est jugé incompatible avec les pratiques de Debian.

Dans la proposition, on peut lire qu’il est explicitement demandé aux personnes participantes de ne jamais envoyer d’informations personnelles à des services d’IA externes. Il peut aussi bien s’agir de données personnelles habituelles que de clés cryptographiques, communications privées, identifiants ou encore bugs de sécurité sous embargo.

Enfin, pour les opérations automatisées à grande échelle, comme la génération de nombreux rapports de bugs ou la modification en masse des paquets, un processus spécifique devra être mis en place.

« Les Contributeurs qui entendent effectuer des actions impactant tout le projet comme la soumission massive de bogues ou la soumission massive de correctifs, des modifications de code à grande échelle ou d’autres changements ou requêtes automatisés concernant de nombreux paquets ou de nombreux contributeurs, doivent d’abord lancer une discussion et rechercher un consensus à l’aide des canaux du projet avant d’agir. De tels projets automatisés doivent être validés par un humain qui demeure responsable de son comportement et du résultat », indique ainsi la proposition E.

En somme, Debian continue « de compter sur le jugement et la responsabilité de ses contributeurs individuels ». Point important : la mention de l’utilisation de l’IA dans un projet est recommandée, mais pas obligatoire.

Division et colère

La communauté a parlé. La proposition E ne change fondamentalement rien : chacun peut faire ce qu’il veut, tant que les pratiques habituelles de Debian sont respectées. La distribution s’appuie depuis longtemps sur la responsabilité individuelle et la relecture par les pairs. Pas question donc de changer de philosophie. Cependant, lorsque l’on parle de Debian, il n’est pas question d’une entité unique et mystique, mais bien d’un ensemble de personnes contribuant au projet. La consécration de ce quasi-statu quo n’est donc pas anodine.

Si la communauté a parlé, elle est également divisée, aussi bien chez les contributeurs que les utilisateurs. Sur X par exemple, la publication de la nouvelle sur le compte It’s FOSS montre des réactions très diverses, certains comprenant la position, mais la plupart affichent de la méfiance, voire de la déception. Même constant dans les commentaires de Phoronix.

Parmi les réactions négatives, l’une d’entre elles ressort particulièrement : celle d’Antoine le Gonidec, contributeur de longue date au projet Debian. Sur les huit propositions, il était parrain des options A, C, G et H. En somme, toutes celles cherchant à interdire ou limiter l’usage des IA. Face à la victoire de la proposition E, Antoine le Gonidec n’a pas caché sa colère. Sur la liste officielle de diffusion Debian, le développeur a pris une décision radicale :

« Je ne peux pas soutenir la décision actuelle de Debian concernant l’utilisation des LLM, et je ne suis plus prêt à être considéré comme faisant partie de Debian selon ces nouvelles règles. Prétendre avoir une « position neutre » face au fascisme n’est pas de la neutralité, c’est une collaboration active »

Il se retire donc du projet, expliquant que les LLM s’appuient en grande partie sur des entreprises « soutenues par des fascistes ». De toutes les propositions, la E était « la plus pro-LLM de toutes les options ». Il dit ne plus être intéressé par quoi que ce soit provenant de Debian, déclarant avec acidité qu’il peut être remplacé « par n’importe quelle IA agentique ». « Je pense n’avoir jamais autant été déçu par une communauté en qui j’avais confiance », affirme-t-il.

L’importance de Debian

Si ce vote était attendu, c’est que Debian est l’une des distributions Linux les plus importantes. En plus du système lui-même, connu pour sa fiabilité et sa rigueur, Debian sert de base à de nombreuses distributions, dont la plus connue est Ubuntu, celle-ci servant à son tour de socle à d’autres comme Linux Mint.

Comme l’indique It’s FOSS, plusieurs projets ont choisi des approches beaucoup plus radicales. OpenJDK par exemple, édité par Oracle, refuse toute contribution générée par IA. Même chose pour le compilateur GCC. D’autres ont choisi une approche plus souple, en particulier le noyau Linux. Au sujet des LLM, Linus Torvalds a adopté une approche pragmatique, estimant que l’aide procurée par l’IA ne peut plus être empêchée, mais que certaines situations sont problématiques, notamment l’automatisation des rapports des bugs (qu’il a fustigée).

  •  
❌