❌

Vue lecture

☕️ [MàJ] Caramba, encore raté : la transposition de NIS2 est de nouveau repoussée


Mise à jour du 6 octobre 2026 à 14h42. Prévu pour demain, l’examen du projet de loi résilience des infrastructures critiques (NIS2, REC et DORA) est de nouveau repoussé. La décision a été actée lors de la conférence des présidents ce mardi 6 octobre. La raison tient officiellement au calendrier chargé, notamment avec la loi intégrale contre les violences sexistes et sexuelles.

« J’ai bon espoir qu’on pourra réinscrire le texte d’ici quinze jours ou trois semaines », explique Éric Bothorel, rapporteur du projet de loi, à notre consœur de Projet Arcardie. Aucune date n’est pour le moment arrêtée.


Article original du 22 septembre. Le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité est programmé à l’Assemblée nationale à partir du mercredi 7 octobre 2026. Il s’agit, pour rappel, de transposer en France les directives européennes NIS2, DORA et REC.

La France est largement en retard sur le calendrier puisque la date limite était fixée au 17 octobre 2024. Avec la dissolution de l’Assemblée nationale le 9 juin 2024, le texte n’était plus la priorité du moment. Début 2025, la transposition passait l’étape du Sénat.
Illustration : Flock

Le texte était ensuite bloqué à cause « d’un point de clivage politique : l’article 16 bis, introduit au Sénat », comme l’expliquait la Commission supérieure du numérique et des postes (CSNP). Le texte a été adopté en commission spéciale en septembre 2025 et attend sagement depuis.

L’article 16 bis est le suivant :

« Il ne peut être imposé aux fournisseurs de services de chiffrement, y compris aux prestataires de services de confiance qualifiés, l’intégration de dispositifs techniques visant à affaiblir volontairement la sécurité des systèmes d’information et des communications électroniques tels que des clés de déchiffrement maîtresses ou tout autre mécanisme ou processus permettant un accès non consenti aux données protégées ».

La CSNP espérait « un examen du texte en juillet 2026, et ce sous réserve de la convocation d’une session extraordinaire ». Raté, mais cette fois, c’est normalement la bonne : le texte est bien à l’agenda législatif, à partir du mercredi 7 octobre… soit deux ans après que le « Gouvernement a engagé la procédure accélérée sur ce texte le mardi 15 octobre 2024 ».

L’article 16 bis devrait de nouveau faire parler de lui…
  •  

☕️ Jacqueline Bloch : médaille d’or du CNRS pour ses travaux sur les polaritons


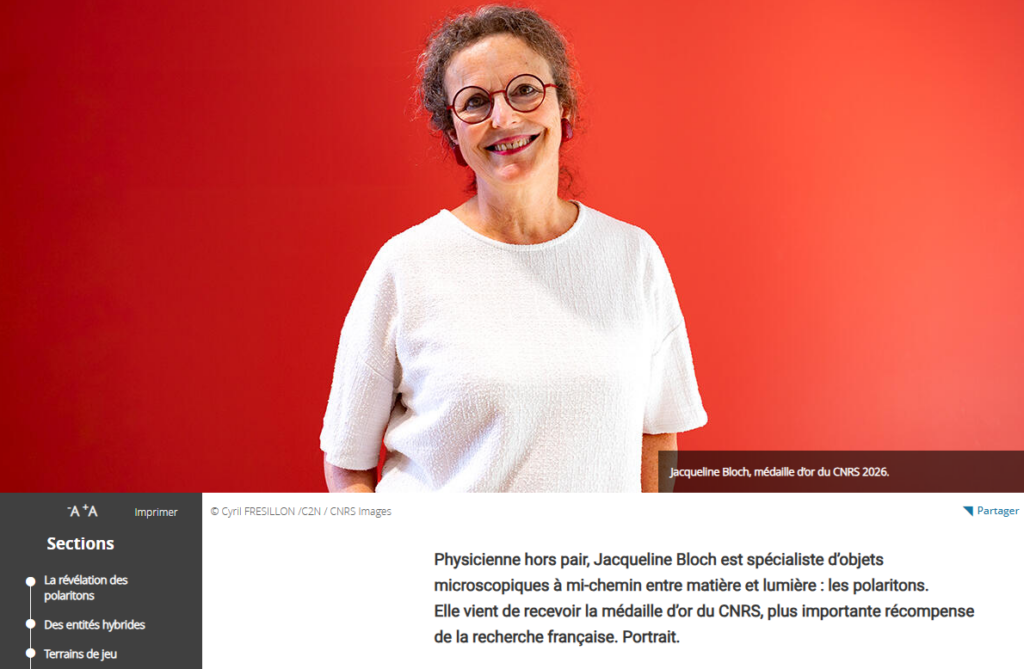
Jacqueline Bloch, directrice de recherche au Centre de nanosciences et de nanotechnologies, succède donc à Stéphane Mallat. En 2017, elle avait déjà obtenu la médaille d’argent du CNRS. « Elle est récompensée pour ses travaux pionniers consacrés aux polaritons, des particules hybrides résultant du couplage entre lumière et matière », explique le CNRS.

Ses travaux apportent la réponse à une question : « Qu’arrive-t-il lorsque la lumière et la matière interagissent fortement ? Cette interaction donne naissance, dans certaines structures semi-conductrices, à des polaritons, « quasi-particules hybrides » qui combinent à la fois des propriétés de la lumière et de la matière ».

« Ses travaux ouvrent par ailleurs des perspectives pour le développement de nouveaux types de lasers ou encore le traitement de l’information tout optique », ajoute le centre national pour la recherche scientifique. Le Journal du CNRS dresse le portrait de celle qu’il présente comme la « magicienne de la lumière ».

Elle y parle de ses recherches, qui « suscitent l’espoir de pouvoir par exemple traiter et transmettre l’information uniquement avec de la lumière (avec, à la clé, la possibilité de réduire fortement l’empreinte énergétique des technologies numériques, Ndlr). Nos recherches débouchent justement parfois sur des preuves de concept. Mais ce que j’aime surtout, conclut-elle dans l’un de ses lumineux sourires, c’est la recherche fondamentale ! Il y a encore tant à découvrir… ».

  •  

☕️ Démarchage intensif et illégal : Syma Mobile écope de 1,1 million d’euros d’amende


Officiellement, Bloctel n’existe plus depuis le 11 août. Désormais, le démarchage téléphonique est interdit par défaut, sauf consentement explicite préalable. Cela ne signifie pas pour autant que cette pratique intempestive n’existe plus, loin de là. Ce n’est pas non plus la fin des appels frauduleux, toujours très nombreux, souvent mélangés avec le démarchage.

La fin de Bloctel ne signifie pas non plus la fin des sanctions d’entreprises pour non-respect de cette liste d’opposition au démarchage téléphonique. L’opérateur de téléphonie Syma Mobile, racheté en 2022 par SFR, vient ainsi d’écoper d’une « amende administrative de 1 101 228 d’euros prononcée par la direction départementale de la protection des populations de Paris ».

Illustration : Flock

Trois pratiques illégales sont retenues. Pour commencer, Syma Mobile ne s’est pas correctement assuré « de la conformité des fichiers de prospection commerciale » avec la liste Bloctel. De plus, l’opérateur a démarché des consommateurs inscrits sur cette liste d’opposition. Enfin, il a procédé au « démarchage de consommateurs plus de 4 fois au cours d’une période de 30 jours calendaires ».

Avec l’interdiction du démarchage téléphonique par défaut, les sanctions prévues pour les contrevenants sont les mêmes qu’avec Bloctel : jusqu’à 75 000 euros pour une personne physique et 375 000 euros pour une personne morale… par infraction, c’est-à-dire par appel en dehors du cadre légal.

Il y a quelques jours, Neovia Environnement écopait de 801 020 euros d’amende pour « démarchage téléphonique et entrave à l’exercice du droit de rétractation ». Pas question de Bloctel cette fois-ci, mais de démarchage dans le « secteur de la rénovation énergétique alors que cela est interdit » depuis des années. Le Betef aussi a été condamnée pour « démarchage téléphonique abusif », à 92 107 euros d’amende.

Un mois après la fin de Bloctel, le bilan est amer, comme le rapporte TF1 : « la Direction générale de la concurrence, de la consommation et de la répression des fraudes (DGCCRF) fait en effet état de 26 000 signalements concernant du démarchage téléphonique sur sa plateforme officielle SignalConso depuis le 11 août ». Sur les huit premiers mois de 2026, il y avait eu 64 000 signalements.

  •  

Fuite de données personnelles et bancaires chez Revolut : il suffisait de demander

Oublie que t'as aucune chance, vas-y fonce ! Sur un malentendu…
Fuite de données personnelles et bancaires chez Revolut : il suffisait de demander

Revolut a confirmé ce week-end avoir envoyé des données personnelles et bancaires de certains clients à une agence gouvernementale. Problème, c’était « une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime ». En clair, des pirates ont récupéré ses informations et auraient commencé à les publier sur Internet.

Il y a quelques semaines à peine, Revolut annonçait officiellement devenir une banque en France ; elle venait en effet d’obtenir sa licence bancaire. Les comptes des 8 millions de clients français sont aux mains de la succursale française de Revolut Bank UAB (la banque lituanienne de Revolut).

Dans son communiqué, Revolut expliquait : « Ce nouveau jalon témoigne de notre engagement envers les 8 millions de clients français et plus de 55 000 entreprises françaises qui nous confient leur argent : vous offrir une expérience bancaire toujours plus complète ». Mais « l’expérience » que viennent de vivre de nombreux clients n’est certainement pas celle escomptée.

« Une arnaque sophistiquée »… avec un email

En effet, Revolut a laissé fuiter des données personnelles de ses clients… enfin se serait fait rouler dans la farine serait plus exact comme formulation : « Revolut a récemment identifié une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime d’une agence gouvernementale pour soumettre des demandes frauduleuses d’informations », explique la banque à TechCrunch. Le détail de l’attaque n’est pas précisé, il faudra donc croire la banque sur parole pour le côté sophistiqué de l’arnaque.

Dès la supercherie découverte, l’adresse e-mail a évidemment été bloquée et des actions ont été mises en place. Les autorités, les forces de l’ordre et les organismes de réglementation compétents ont été informés de l’incident. La banque affirme que « les systèmes Revolut et les fonds des clients ne sont pas affectés ». Encore heureux !

Selfie, carte identité, relevé de compte, IBAN…

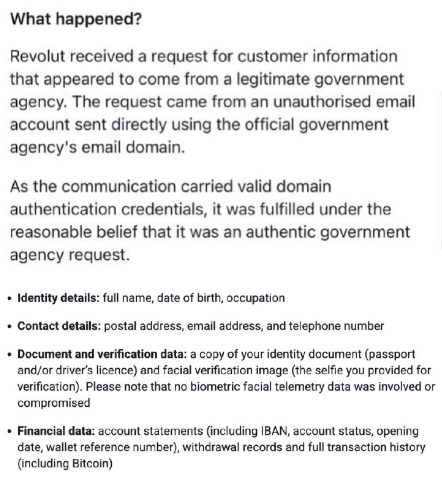
ZachXBT, un chercheur en cybersécurité spécialisé dans le monde des cryptos, publie sur Telegram le courrier qui aurait été envoyé aux clients ainsi que la liste des documents transmis au pirate : l’adresse complète avec email, numéro de téléphone, nom, emploi et date de naissance, sans oublier « une copie du passeport et/ou du permis de conduire, ainsi que la vérification selfie ».

Des données bancaires très précises seraient également dans le lot : « relevés de compte, IBAN, enregistrements de retrait et historique complet des transactions incluant Bitcoin ». Plusieurs internautes publient également le message qu’aurait envoyé Revolut, notamment Marc Zeller.

Selon ZachXBT, « bien que l’incident soit probablement limité en taille, il semble avoir ciblé des utilisateurs fortunés ».

De son côté, Revolut n’a pas souhaité indiquer à nos confrères le nombre de clients touchés, ni la nature des données concernées. Même mutisme sur le nom de l’agence gouvernementale en question. Selon Capital, l’entreprise précise simplement qu’un nombre limité de clients est affecté. Là encore, il faut la croire sur parole.

Ce n’est que le début ?

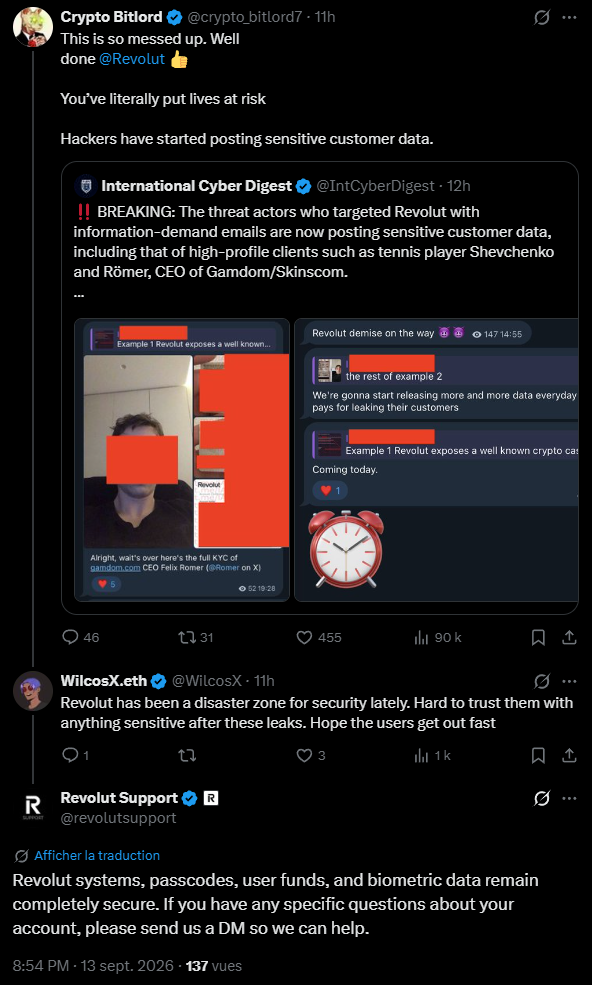
Depuis, selon plusieurs retours sur les réseaux sociaux, les pirates auraient commencé à divulguer des données dérobées, notamment des selfies et des photos de pièces d’identité. Les pirates lanceraient au passage les hostilités, comme le rapportent FrenchBreaches et International Cyber Digest, en maintenant la pression sur Revolut et menaçant de divulguer davantage de données.

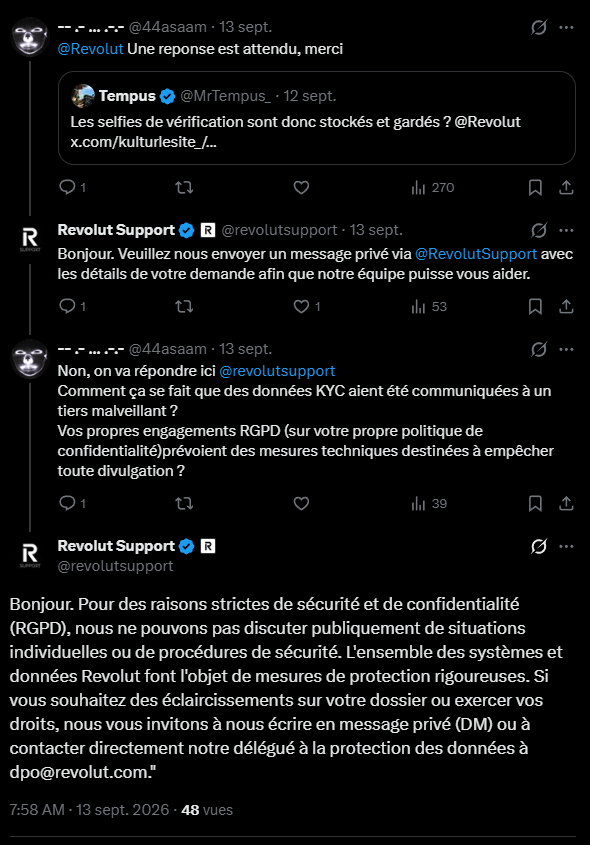
Sur X, le compte officiel Revolut Support tente de sauver les meubles, sans confirmer ni infirmer les documents publiés par les pirates. L’entreprise botte en touche et ne parle que de ce qui va bien : « Les systèmes Revolut, les mots de passe, les fonds des utilisateurs et les données biométriques restent parfaitement sécurisés ». Message répété à plusieurs reprises.

Revolut fait l’autruche

De manière générale, le compte de support répond avec le même genre de message : passer en privé. Un internaute, par exemple, demande des explications à la banque avec pour réponse : « Pour des raisons strictes de sécurité et de confidentialité (RGPD), nous ne pouvons pas discuter publiquement de situations individuelles ou de procédures de sécurité. L’ensemble des systèmes et données Revolut font l’objet de mesures de protection rigoureuses ».

Pour le moment, aussi bien sur X que sur sa page des communiqués, le dernier message remonte au 3 septembre, indiquant qu’elle venait d’obtenir une approbation conditionnelle pour les États-Unis de la part de l’Office of the Comptroller of the Currency (OCC). Revolut prévoit de se lancer comme banque outre-Atlantique en 2027.

  •  

☕️ Flockerie d’été : où est Charlie, version datacenter


Cet été, Next propose de vous divertir avec un cahier de vacances spécial geek. On vous a préparé des mini-jeux pour vous occuper sur la plage, à la montagne, en voyage… Cerise sur le gâteau, il y a des cadeaux à gagner.

Une ou deux fois par semaine, on se donne rendez-vous pour s’amuser et/ou agiter ses méninges. La liste de tous nos jeux de l’été 2026 est disponible sur cette page, complétée au fur et à mesure des publications.

Pour le dernier jeu de l’été, vous partez à la recherche de Charlie, ce personnage qui adore se planquer n’importe où. Aux dernières nouvelles, il était habillé avec un bonnet rouge et blanc, portait des lunettes et faisait coucou à un satellite qui passait au-dessus de sa tête. Il s’était trouvé un petit local au calme, dans la forêt.

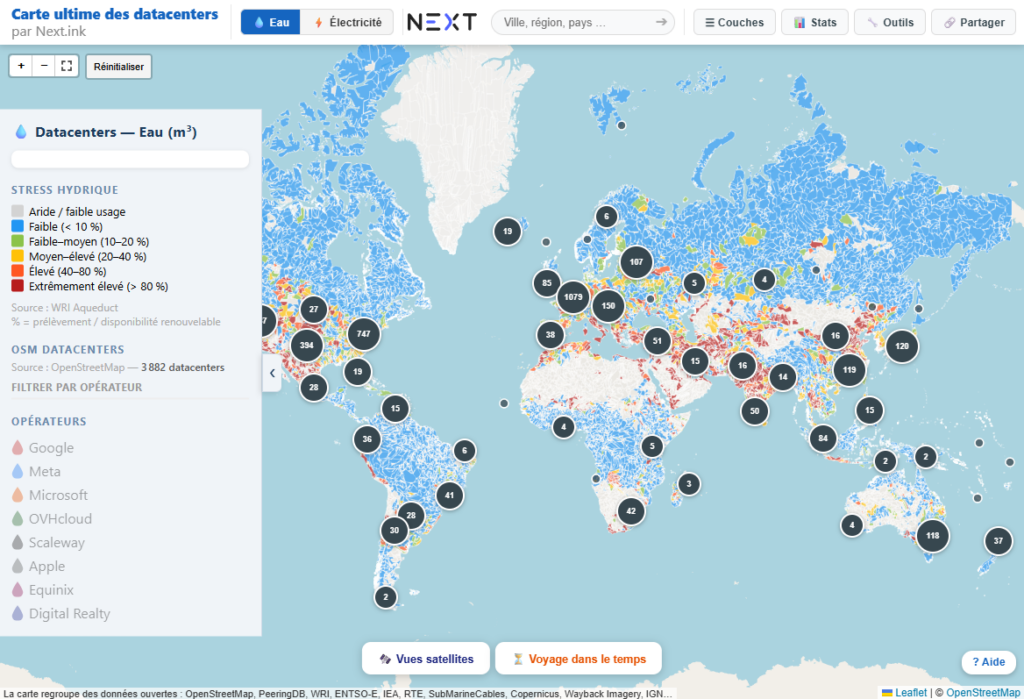
Son dernier message date de 2024. Il parlait d’un départ précipité à cause d’engins de chantier. Seul indice, l’email a été envoyé depuis un ordinateur avec l’adresse MAC 4A:3C:8F:03:64:62. Il affirmait que cela permet de retrouver sa trace, à condition de connaitre l’hexadécimal et les degrés décimaux, puis de se rendre sur notre carte des datacenters à travers le monde afin de le repérer. Il nous rappelle qu’il n’est pas bien grand, il ne faut donc pas prendre trop de hauteur.

Vous y comprenez quelque chose ? Sinon, autre solution plus radicale : laissez Charlie tranquille et abandonnez les recherches ; c’est vous qui voyez !

  •  

Datacenters pour l’IA : Neoverse N4 chez Arm, des puces Qualcomm pour AWS

Non Euck, ce n’est pas du Metaverse, du Neoverse !
Datacenters pour l’IA : Neoverse N4 chez Arm, des puces Qualcomm pour AWS

Ça bouge toujours dans le monde de l’IA et des datacenters. Cette semaine, Arm annonce son Neoverse CSS N4, avec jusqu’à 128 cœurs CPU, du PCIe 7 et de la LPDDR6. Qualcomm s’acoquine avec AWS pour lui fournir des puces personnalisées, tandis qu’OpenAI va chez Samsung pour la gravure, en plus de TSMC.

Cette semaine, Arm a fait une série d’annonces avec notamment une nouvelle génération de Neoverse : le CSS N4. Pour rappel, cette gamme Neoverse comporte trois grandes familles : N, V et E.

La première vise le tout-venant des datacenters ; elle est historiquement dérivée des Cortex-A. La seconde vise le haut de gamme et le calcul haute performance ; dans la lignée des Cortex-X. Enfin, la troisième famille se destine principalement au edge computing (informatique en périphérie).

Neoverse CSS N4 : plus performant et économe que le N3

Un mot enfin sur le Compute Subsystem alias CSS. Dans cette configuration, Arm s’occupe du cœur de la puce, mais laisse la possibilité à ses partenaires d’ajouter des briques et de gérer une bonne partie des composants, comme la mémoire, les entrées/sorties, etc. Avec les CSS, Arm propose un sous-système préintégré. À l’opposé, Arm a aussi annoncé en mars son premier processeur complet, pas simplement des licences à des partenaires (Qualcomm, Apple, Samsung…) : l’Arm AGI.

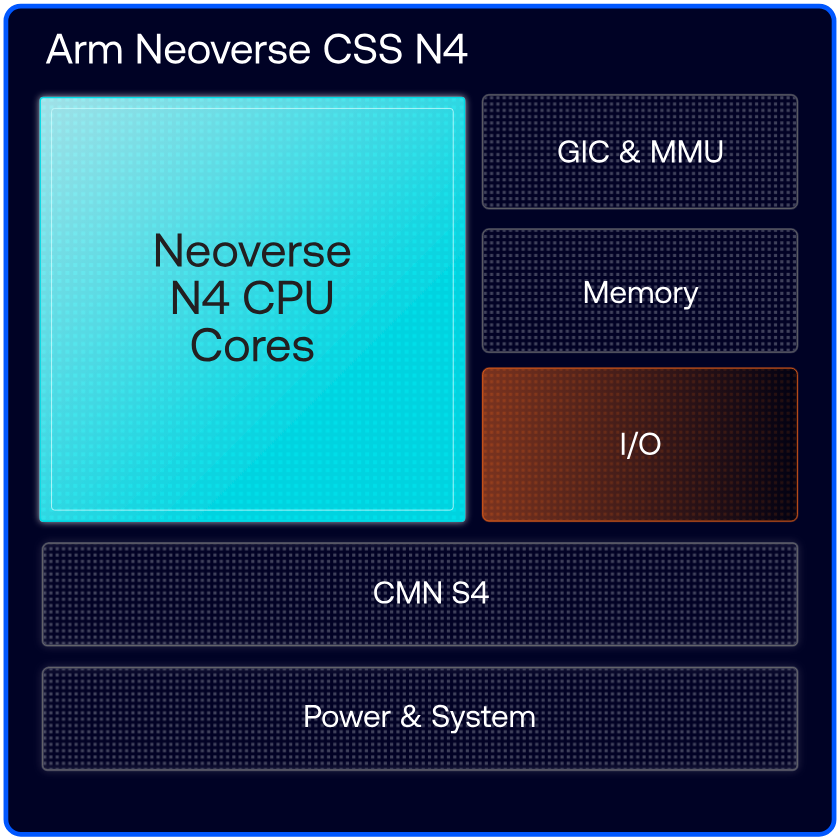
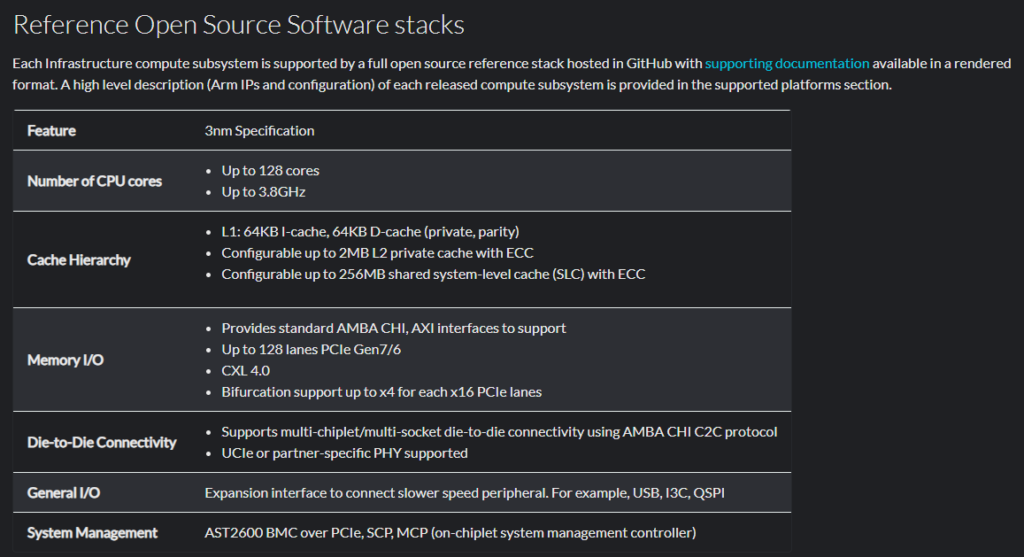
Après les Neoverse N3 en février 2024, Arm revient avec le Neoverse CSS N4. La partie CPU est configurable avec 8 à 128 cœurs par die, avec une architecture Armv9.3. C’est quatre fois plus que sur le N3 (32 cœurs), mais seulement deux fois plus que le N2 qui propose jusqu’à 64 cœurs. Le cache L1 pour les instructions (I-cache) et celui pour les données (D-cache) passent à 64 ko, contre 32 ou 64 ko auparavant. Le cache L2 ne bouge pas avec jusqu’à 2 Mo.

Les fréquences peuvent grimper jusqu’à 3,8 GHz, une première sur la série N affirme Arm ; mais la fréquence de la génération précédente n’était pas donnée. La mémoire LPDDR6, la DDR5, la MR-DIMM et jusqu’à 128 lignes PCIe gen 7 sont de la partie. Par rapport au Neoverse N3, Arm annonce des performances par socket doublées, mais aussi « jusqu’à 1,25 fois sur les performances par watt et jusqu’à 1,75 fois sur la bande passante mémoire ».

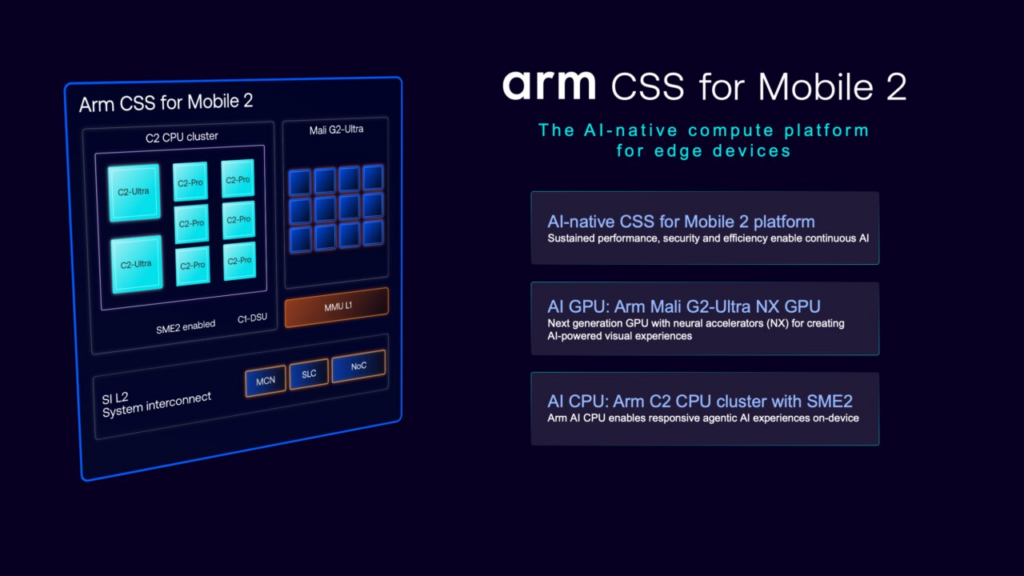
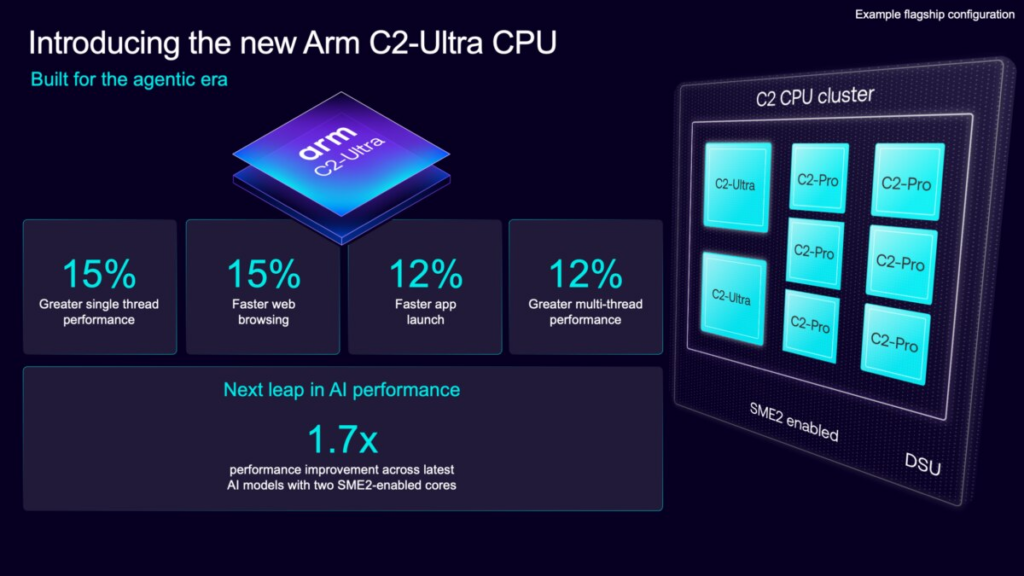
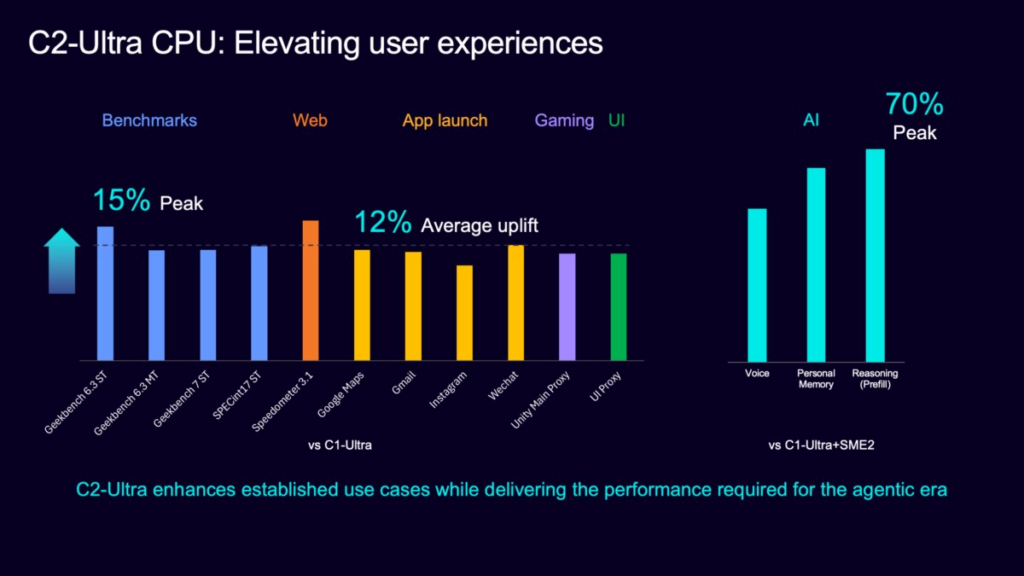
C2-Ultra et Pro pour le mobile, avec un GPU Mali G2-Ultra NX

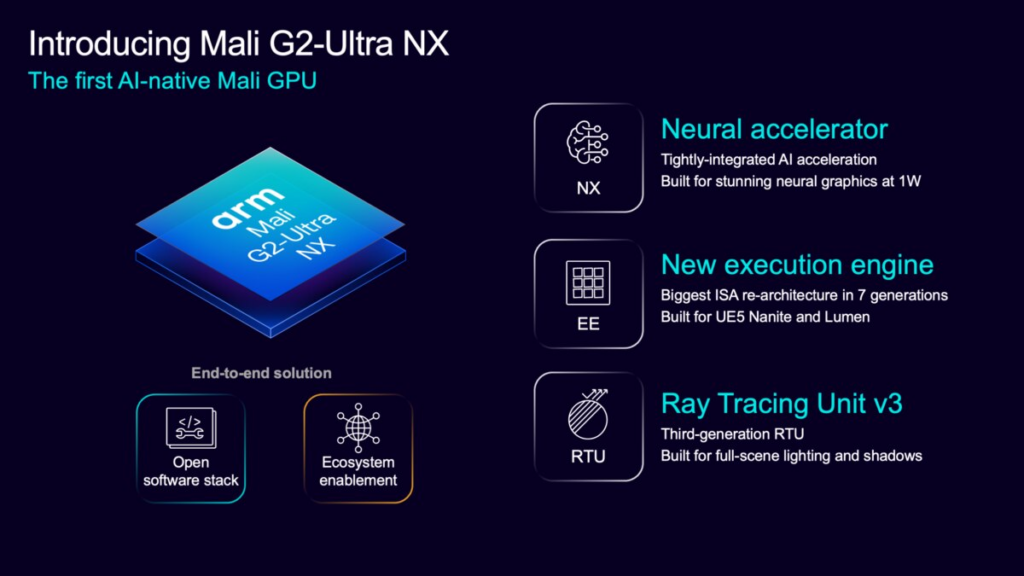
Lors de sa Arm Everywhere China à Shanghai, le fabricant a aussi présenté des nouveautés pour le mobile : de nouveaux cœur CPU C2-Ultra et C2-Pro ainsi qu’un GPU Mali G2-Ultra NX. Les deux sont évidemment pensés pour l’IA, avec des performances en hausse par rapport aux générations précédentes.

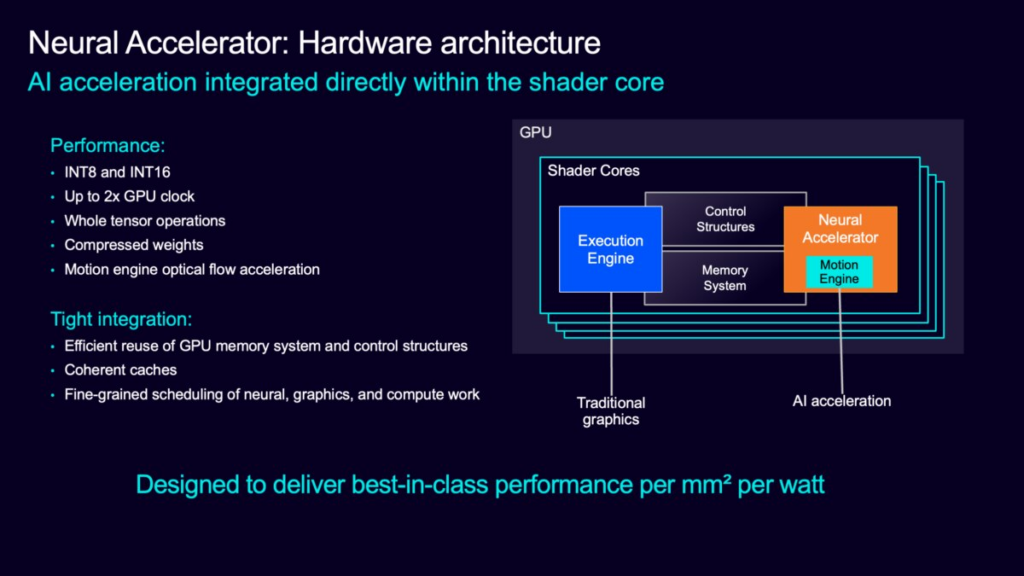
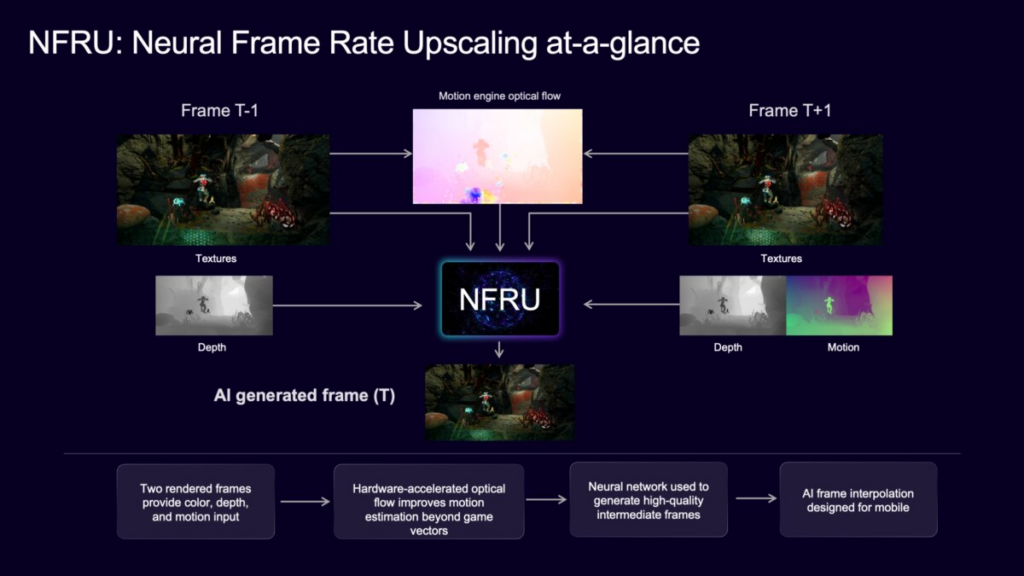
L’IA agentique pour la partie CPU et l’IA dans le rendu des jeux pour le GPU : Le Mali G2-Ultra NX est le premier « GPU Mali natif de l’IA. Il intègre directement l’accélération neuronale dans la chaîne graphique, aidant les développeurs à offrir des expériences visuelles plus riches et plus réactives sur mobile ».

Qualcomm main dans la main avec AWS, OpenAI avec Samsung

Toujours dans le monde des datacenters pour l’IA, Qualcomm annonce un partenariat avec Amazon afin de proposer des puces personnalisées à sa branche cloud AWS. Cela concerne principalement l’inférence des modèles, ainsi que des solutions de connectivité jusqu’à 1,6 Tb/s.

De son côté, OpenAI (qui est toujours en quête de nouvelles puissances de calcul), affirme travailler « avec Samsung sur des puces de nouvelle génération », comme le rapporte Reuters. « L’un des domaines où nous avons le plus progressé avec Samsung Electronics est notre production conjointe et notre recherche sur la production de puces de nouvelle génération », explique Harrison Kim, directeur général d’OpenAI en Corée du Sud.

En juin dernier, OpenAI dévoilait avec Broadcom sa puce Jalapeño pour l’IA générative. Le partenaire pour la gravure des puces était alors TSMC.

  •  

Tu te mets combien, version Next ! Avez-vous les réponses aux 10 questions ?

Moi, j’ai 10/10 ! Qui d’autre ?
Tu te mets combien, version Next ! Avez-vous les réponses aux 10 questions ?

Cet été, Next vous propose des mini-jeux. Aujourd’hui, nous allons tester vos connaissances avec une version maison du jeu Tu te mets combien. Les premières questions sont faciles, mais cela se corse rapidement !

Attention à la première question, il y a un piège. Les autres sont toutes évidentes ; ou alors c’est le contraire, allez savoir ! Pour la 10ᵉ question, nous allons être gentils, vous avez droit à une marge de ± 1 signe, sinon c’est trop dur (qu’est-ce qu’on est sympa quand même) !

Pour les autres, les réponses se trouvent parfois dans des actualités Next, parfois dans un de nos magazines, parfois… on ne sait pas trop où ; à vous de chercher.

Réfléchissez-y et notez vos réponses quelque part. La semaine prochaine, nous vous expliquerons comment participer à notre concours pour tenter de gagner des cadeaux, notamment des dessins de Flock.

Voici nos 10 questions :

  1. Next est-il un site avec du contenu porno ou des actualités sur la tech ?
  2. Le site de Next est-il basé sur WordPress, Skyblog ou MySpace ?
  3. Comment s’appelait Next avant son rachat ?
  4. À la date du 5 septembre, combien de sites sont identifiés dans notre extension Gen AI ?
  5. Quelle est l’impédance maximale trouvée sur un vieux câble USB pendant nos tests ?
  6. Avant d’être journaliste : qu’a fait d’improbable Jean-Marc ; qu’a transporté Vincent ?
  7. Arrivé sur Next pour parler de stockage, de quelle marque parlait la première actu de Seb ?
  8. Chez LCDI, combien coûtait dans les années 90 un disque dur Corner de 420 Mo ?
  9. Quelle relation ont eue Mathilde et Jean-Marc avant de travailler ensemble sur Next ?
  10. Il y a 15 ans, en septembre 2011, combien de signes ont été publiés dans les actus Next ?
  •  

Le .fr fête ses 40 ans avec 4,6 millions de noms de domaine actifs

Depuis plus de 20 ans j’ai le mien, et vous ?
Le .fr fête ses 40 ans avec 4,6 millions de noms de domaine actifs

40 ans plus tard, le .fr est un succès avec 4,6 millions de noms de domaine actifs. Depuis sa création, plus de 10 millions de noms de domaine ont été enregistrés.

Le .fr est né le 2 septembre 1986, il fête donc aujourd’hui ses 40 ans. Pour se situer, Arpanet basculait intégralement sur TCP/IP et se scindait en deux (activités militaires et le reste) en 1983, donnant ainsi naissance à Internet. Le Web date pour sa part de 1989, puis il est entré dans le domaine public en 1993.

De l’Inria à l’Afnic

Lors de sa création, la gestion du .fr incombait à l’Institut National de Recherche en Informatique et en Automatique (INRIA). En 1997, il est passé dans le giron de L’Afnic, l’Association Française pour le Nommage Internet en Coopération.

C’est « l’office d’enregistrement désigné par l’État pour la gestion des noms de domaine en .fr », explique-t-elle sur son site. L’Afnic s’occupe également des extensions ultramarines .gf (Guyane française), .gp (Guadeloupe), .mq (Martinique), .pm (Saint-Pierre et Miquelon), .re (Île de la Réunion), .tf (Terres australes françaises), .wf (Wallis et Futuna) et .yt (Mayotte).

Pour rappel, toutes les extensions à deux caractères sont attribuées à des pays uniquement et leur gestion relève de la souveraineté des États. On parle de ccTLD pour country-code Top-Level Domain. Avec trois caractères ou plus (.com, .best, .ink…) on parle de gTLD ou TLD génériques, dont le deuxième round d’ouverture vient de se clôturer. Les demandes vont maintenant être examinées.

4,6 millions de noms de domaine actif, et moi et moi…

Revenons au .fr. Selon l’Afnic, il y a pas moins de 4,6 millions de noms de domaines actifs, c’est-à-dire enregistrés et encore valides. Cela ne signifie pas qu’un site s’affiche, simplement que le nom de domaine a un titulaire.

Mais l’Afnic propose aussi, en open data, la liste de l’intégralité des noms de domaines qui ont un jour été enregistrés, et là le compteur dépasse les 10 millions (il y en a donc 5,5 millions qui ne sont plus attribués, et donc de nouveau disponibles). Il y a tout juste un an, nous avions analysés ces 10 millions de noms de domaine pour en extraire les plus loufoques et/ou surprenants, mais aussi des statistiques sur la durée de vie, la longueur, etc.

Déjà plus de 600 000 nouveaux noms de domaine en 2026

L’Afnic note une augmentation du nombre de demandes : « Le nombre de noms de domaine en .fr progresse chaque année, mais la croissance de l’extension nationale s’avère particulièrement forte en 2026. Le .fr a gagné 200 000 noms de domaine supplémentaires sur les 10 derniers mois, là où il lui avait fallu 13 mois pour gagner les 100 000 noms précédents ».

D’après nos analyses, passer de 3 à 3,5 millions de domaines a nécessité environ 30 mois, comme pour passer de 3,5 à 4 millions. La progression s’accélère avec 500 000 noms de domaine supplémentaires en 24 mois seulement. En 2025, plus de 800 000 noms de domaines ont été crées, contre plus de 600 000 sur la seule première moitié de 2026. Attention aussi au nombre de résiliations : plus de 600 00 en 2025, contre déjà 350 000 environ en 2026.

  •  

Et si vous essayiez de casser notre message chiffré inviolable… hein Flock ?

Dis moi pas que tu as fait ce que je pense ?
Et si vous essayiez de casser notre message chiffré inviolable… hein Flock ?

Cet été, Next vous propose des mini-jeux. Aujourd’hui, vous devez décrypter un message chiffré (ou le contraire, on ne sait pas trop). À vous de trouver le bon masque jetable.

Le chiffrement, sur Next vous en avez déjà entendu parler en long, en large et en travers. Le principe est simple : rendre des données incompréhensibles afin de les protéger. Pour les lire, il faut disposer de la bonne clé. Il existe des dizaines de systèmes de chiffrement au moins, avec des systèmes symétriques (la même clé pour chiffrer et déchiffrer) ou asymétriques (deux clés différentes).

Dans le cas présent, c’est un système symétrique : à vous de trouver la solution ! Nous avons utilisé le chiffre de Vernam, qui dispose d’une particularité : quand il est bien fait, il est inviolable, vraiment. Ce n’est pas une question de puissance, les (super/ultra/mega)calculateurs quantiques n’y changeront absolument rien. Cette technique était par exemple utilisée pour sécuriser le téléphone rouge entre Moscou et Washington.

En effet, si le message chiffré fait 10 lettres, le masque (ou clé) doit aussi faire 10 lettres, pour un résultat de 10 lettres. Le chiffre de Vernam fait une rotation de l’alphabet sur chacune des lettres, rotation de 1 à 25 crans en fonction du masque (A correspond à un décallage d’un cran, B de deux crans, C de trois crans, etc.). Résultat des courses, n’importe quelle suite de 10 lettres peut être la solution.

Un exemple avec le message chiffré ABC. Avec le masque NSF, cela donne OUI en message déchiffré, avec MMK on obtient NON, avec BNR cela donne CPU, FYW donne GAZ, ZKF donne AMI, etc. On peut aussi faire dans l’autre sens, trouver la clé correspondant à une solution.

Avec un masque totalement aléatoire (c’est là que réside la difficulté), il est donc impossible de savoir quelle est la bonne solution. C’est valable quel que soit le nombre de lettres. Un message de 10 000 lettres avec un masque jetable de 10 000 caractères peut donner n’importe quel message de 10 000 lettres comme solution.

Avec Flock, nous avons préparé un petit jeu pour vous montrer par l’exemple le fonctionnement du chiffre de Vernam. Le message chiffré fait 11 caractères, vous pouvez tester tous les masques de 11 caractères que vous voulez, mais aussi toutes les solutions de 11 caractères pour voir le masque correspondant. Par exemple, le masque UEAQXRRIRUG donne le message LESCAROTTES, tandis que UEADJAOXKEB donne LESPOIREAUX, etc.

Notre dessinateur en chef m’a promis qu’il n’avait caché aucun indice pour trouver la solution à notre message chiffré, mais j’ai un peu peur à voir son dessin… surtout qu’une des solutions ne me plait pas vraiment !

  •  

La pub sur Next : aidez-nous à distinguer les vraies fausses pubs des fausses vraies pubs


La pub sur Next : aidez-nous à distinguer les vraies fausses pubs des fausses vraies pubs

Cet été, Next vous propose des mini-jeux. Aujourd’hui, nous testons votre connaissance du site et plus particulièrement des fausses pubs créées de toutes pièces par Flock. Il a en effet créé de fausses fausses pubs et nous avons besoin de vous pour les identifier.

Sur Next, il n’y a plus aucun contenu sponsorisé (quelle que soit la forme), tracker ou publicité sur le site depuis le rachat par moji, une promesse forte de Ferdinand. Enfin presque… Flock dessine de temps en temps de fausses pubs affichées sur le site.

Il a visiblement pris un coup de soleil pendant ces vacances et voilà qu’il nous envoie maintenant des fausses fausses pubs… les fausses pubs d’origine deviennent donc de vraies pubs et nous avons besoin d’aide pour les retrouver.

Ci-dessous, 10 images côte à côte : l’une est une vraie fausse pub, l’autre une fausse fausse pub. Cliquez sur la vraie fausse pub et essayez d’arriver au maximum, 10 points. Mais le bougre a compliqué les choses. Parfois c’est le dessin qui est modifié, parfois le texte. Soyez attentif !

  •  

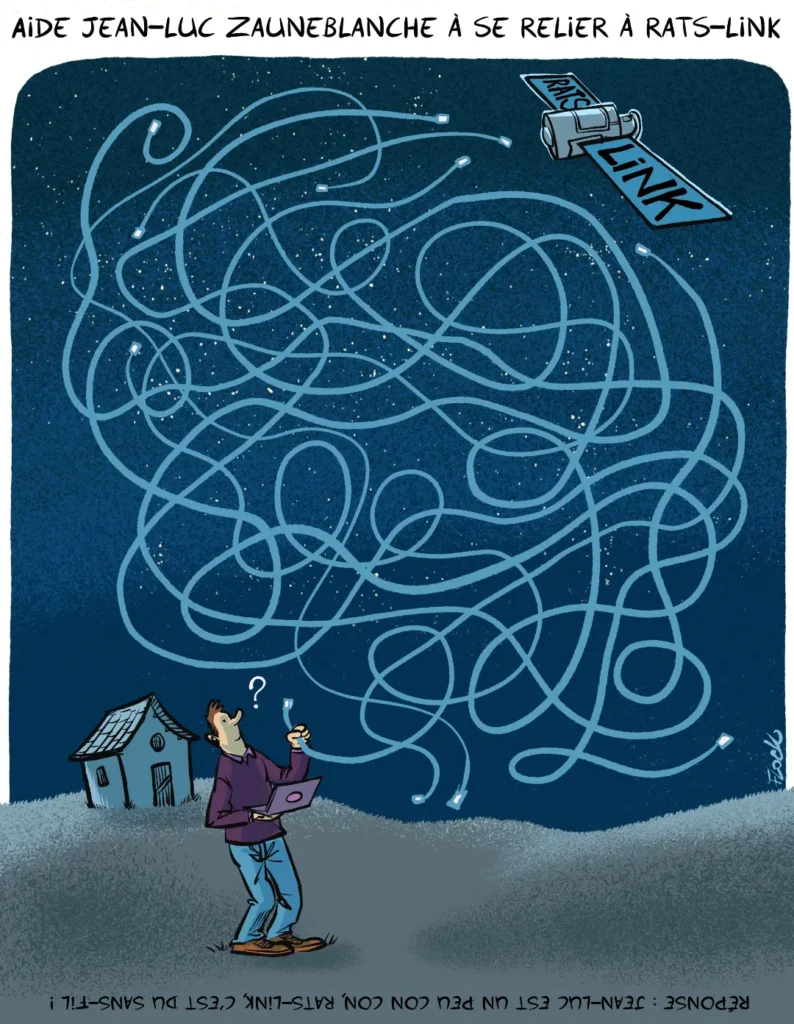
☕️ Flockerie d’été : pas facile d’avoir une connexion satellite, aidez Jean-Luc à sauver sa soirée


Cet été, Next propose de vous divertir avec un cahier de vacances spécial geek. On vous a préparé des mini-jeux pour vous occuper sur la plage, à la montagne, en voyage… Cerise sur le gâteau, il y a des cadeaux à gagner.

Deux fois par semaine, on se donne rendez-vous pour s’amuser et/ou agiter ses méninges. La liste de tous nos jeux de l’été 2026 est disponible sur cette page, complétée au fur et à mesure des publications.

Jean-Luc a décidé de partir en vacances dans le centre de la Lozère, un département connu pour « ses truites sauvages, ses miels, ses confitures, ses volailles fermières, ses champignons, ses fromages et ses charcuteries… », mais également pour ses zones blanches. Comme il n’a pas vérifié avant de partir, Jean-Luc se trouvera fort dépourvu lorsque la nuit fut venue. Aide-le à connecter son ordinateur qu’il puisse aller surfer sur le Net.

  •  

Mots croisés, message caché : devinez ce que Flock essaye de vous dire

À la croisée des chemins !
Mots croisés, message caché : devinez ce que Flock essaye de vous dire

Cet été, Next vous propose des mini-jeux. Aujourd’hui, il va falloir faire travailler vos méninges pour essayer de comprendre les nôtres. Le jeu, tout le monde le connait : une définition (parfois hasardeuse) pour trouver un mot. Simple, basique… mais aurez-vous toutes les réfs ?

Nous connaissons déjà la petite fille devant la maison en flammes, un véritable mème. Nous avons désormais ce couple en vacances devant les incendies en Gironde qui a fait le tour du monde. Nous ne savons pas ce qu’ils faisaient, mais Flock leur propose une grille de mots croisés adaptée à la situation.

À l’aide des indices, remplissez les lignes et les colonnes afin de trouver les différentes lettres formant le message caché. Passez la souris sur une case avec un nombre pour faire la définition du mot à trouver.

Une fois terminé, vous aurez toutes les lettres nécessaires pour essayer de comprendre ce que Flock essaye de nous dire. La phrase mystère se remplit automatiquement en bas de page quand vous identifiez les bonnes lettres dans les mots croisés !

Horizontalement

  • 2 : Souhaiter bonne chance avant une partie
  • 6 : Le clavier en est rempli, le ù a le droit à la sienne
  • 10 : Ils sont plus rapides que la fibre pour transmettre des informations
  • 12 : … Then, Else
  • 14 : Les vrais le parlent
  • 15 : Comme un DVD, mais de 30 cm de diamètre
  • 16 : Waze, Maps, Plans : tous les « GPS » la donnent
  • 17 : Plus petite unité d’information qu’on regroupe souvent par paquet de huit
  • 19 : Réseau en couche, connu pour son anonymat
  • 20 : La copie carbone, vous connaissez dans les emails ?
  • 21 : Ils remplacent les feux d’artifices
  • 25 : Langage homme-machine
  • 27 : Il voulait téléphoner à sa maison
  • 28 : Une information brute traitée par un programme
  • 29 : Next en a tellement publié, mais pas que le dimanche récemment
  • 31 : Il est au Tok du réseau social ce que le Tick est au Tock d’Intel
  • 33 : L’extension du Monténégro
  • 34 : Pour les développeurs amateurs de café
  • 36 : Machine automatisée et programmable
  • 40 : Celui du Nord sponsorise des vidéos à tout va
  • 42 : On en trouvait avec les Core 2
  • 43 : À la maison ou en voyage, pour accéder à Internet
  • 44 : Suites d’instructions pour résoudre un problème
  • 46 : Elle a pris cher à cause de l’IA
  • 47 : Elle se mesure en Mb/s, entre autres
  • 48 : Bande de fréquence utilisée par les satellites
  • 49 : Composant électronique miniaturisé
  • 50 : Ce qu’écrit le développeur
  • 53 : Et c’est un opérateur logique
  • 54 : Quelle est ton adresse ?
  • 55 : Sans fil, mais pas trop vite du coup
  • 56 : Ensemble de composants électroniques connectés
  • 58 : Windows, Linux, MacOS en sont
  • 60 : Équivalent de dir, dans un autre système
  • 61 : De l’USB super rapide
  • 62 : Ensemble d’ordinateurs interconnectés
  • 63 : Permet de relier des périphériques entre eux
  • 64 : Unité de mesure d’eau, mais aussi en rapport avec l’IA

Verticalement

  • 1 : Ils peuvent être noirs ou définir des mébi de bits
  • 3 : Des logiciels libres
  • 4 : … Comment ça va ?
  • 5 : Symbole chimique du fer
  • 7 : Et c’est un autre opérateur logique
  • 8 : Il est partout et nulle part
  • 9 : Une plage dynamique
  • 10 : Protège les consommateurs aux États-Unis
  • 11 : Montre-moi la couleur de ton chapeau que je sache de quel type tu es
  • 13 : Unité de stockage de données, nommée et classée 
  • 18 : Un passionné
  • 22 : Des bits, par paquet de huit
  • 23 : On trouve des fichiers dédiés pour les films de vacances
  • 24 : Il traque les programmes malveillants
  • 25 : Il n’y en a plus que pour eux ou presque
  • 26 : Extension des fichiers Markdown
  • 30 : C’est long, mais indispensable pour corriger un programme
  • 32 : Un type de logiciel malveillant
  • 35 : On les rassemble dans un SDK
  • 37 : Le langage object definition
  • 38 : Je ne suis pas au bureau
  • 39 : Deux possibilités (dont un langage), à savoir dompter dans les deux cas
  • 41 : Contraire d’analogique
  • 43 : Vous êtes en plein dedans actuellement
  • 44 : Diminutif d’applications mobiles
  • 45 : Les jeunes y sont beaucoup, les vieux n’ont pas toujours les codes
  • 50 : Commande Linux pour afficher le contenu d’un fichier
  • 51 : Attaque informatique par saturation du serveur
  • 52 : Les écrans en sont bourrés
  • 56 : Elle peut être de chiffrement ou USB
  • 57 : Sert à tout : périphérique, stockage, écran, réseau…
  • 59 : Retour d’expérience, en abrégé
  • 62 : Attention si vous ajoutez sudo avant et -rf après, ça pique
  •  
❌