❌

Vue lecture

À l’ONU, les patrons de l’IA réclament une régulation mondiale

Les pyromanes réclament des extincteurs
À l’ONU, les patrons de l’IA réclament une régulation mondiale

Les modèles IA doivent être régulés au niveau international, ont plaidé Sam Altman et Dario Amodei devant le Conseil de sécurité de l’ONU, en marge de la semaine de l’Assemblée générale annuelle des Nations-Unies. Plusieurs dirigeants soutiennent la création d’un cadre commun, Washington et Pékin restent réticents. Faute d’accord politique, les principaux acteurs américains préparent déjà leur propre organisme de normalisation.

« L’IA pourrait constituer une menace pour l’humanité tout entière », a affirmé Dario Amodei devant le Conseil de sécurité de l’ONU ce mercredi 23 septembre. Le patron d’Anthropic, toujours aussi fervent adepte du marketing de la peur, n’était pas seul à alerter sur les risques d’une technologie qu’il contribue à développer à toute allure.

Son rival Sam Altman a également pris la parole pendant cette réunion, organisée à l’initiative de la France, qui avait pour thème : « Comment éviter de perdre le contrôle des technologies les plus puissantes ? » Une question sur toutes les lèvres depuis l’appel d’Amodei à ralentir le rythme des améliorations des capacités des modèles IA de pointe.

Altman et Amodei réclament des règles communes

« Nous pourrions perdre, au profit de l’IA, la maîtrise de notre avenir », a affirmé le directeur général d’OpenAI. « Le risque est qu’elle progresse si rapidement que les humains ne puissent plus suivre ce qui se passe ni intervenir lorsque cela est nécessaire. Ce serait évidemment terrible. » La solution, selon les deux dirigeants ? Une instance internationale capable d’édicter des standards sur l’IA.

Pour Altman, si l’IA doit être démocratique, alors « les décisions les plus importantes ne peuvent être prises par les seuls laboratoires de San Francisco. Elles doivent être façonnées par des processus démocratiques et par des gouvernements responsables devant les citoyens qu’ils servent. » Il propose une coopération au niveau international, malgré l’animosité qui peut exister entre les pays : « [ils] ont parfois su s’unir au nom d’intérêts communs et du bien collectif face à l’émergence d’une nouvelle technologie puissante ».

Dario Amodei a mis sur la table trois propositions. D’abord, des « accords mondiaux ciblés » comme l’interdiction d’utiliser l’IA pour fabriquer des armes biologiques. Ensuite, les États devraient disposer de mécanismes d’évaluation et de vérification pour vérifier le respect mutuel de leurs engagements. Enfin, il faudrait des normes internationales communes pour tester les modèles IA, avec un dispositif de signalement des incidents de sécurité.

Des propositions qui rejoignent celles de Sam Altman, qui parle de normes pour mesurer les capacités des modèles de pointe et en évaluer les risques, de procédures pour signaler rapidement les incidents, de protocoles de classification, et de canaux sécurisés entre États et opérateurs d’infrastructures critiques pour échanger des informations sur les vulnérabilités et les menaces. « Le monde [doit pouvoir] tirer les leçons de ces défaillances avant qu’elles ne se transforment en catastrophes », affirme-t-il.

Il est aussi impératif, selon lui, de « maintenir un contrôle humain effectif à mesure que ces systèmes gagnent en autonomie. »

Washington peu pressé d’agir

D’un côté, la Maison-Blanche de Donald Trump réfute toute nécessité de ralentir sur l’IA, une position partagée par Jensen Huang (NVIDIA) et Mark Zuckerberg (Meta). Elon Musk, qui avait dans un premier temps tweeté « Dario a raison », a depuis proposé que les entreprises américaines et chinoises puissent évaluer mutuellement leurs modèles. Au vu de la concurrence acharnée que se mènent les acteurs du secteur, cette perspective paraît peu probable.

La Chine a une position ambiguë sur le sujet : le président Xi Jinping s’était prononcé en faveur d’une gouvernance mondiale de l’IA tout en soutenant le développement de modèles à poids ouverts dont les usages deviennent beaucoup plus difficiles à contrôler une fois qu’ils sont diffusés.

D’autres pays sont plus réceptifs à la proposition d’une structure contrôlant l’IA de pointe. L’idée fait son chemin, notamment en Europe et au Canada. Lors d’un déplacement à Saint-Pierre-et-Miquelon, confetti français au large du Canada, Emmanuel Macron s’est entretenu avec le premier ministre canadien Mark Carney sur le sujet, en amont de la semaine de haut niveau de l’Assemblée générale de l’ONU.

Jonas Gahr Støre, le Premier ministre norvégien, et Alexander Stubb, le président finlandais, ont de leur côté publié un appel pour une IA sous contrôle humain (PDF). Il a depuis été signé par plus d’une vingtaine de dirigeants, dont Emmanuel Macron et Mark Carney, ou encore Ursula von der Leyen.

Faute d’accord, les entreprises préparent leurs propres règles

En attendant que la diplomatie aboutisse à quelque chose de concret – si cela devait arriver un jour –, les principaux acteurs concernés envisagent la création d’un organisme de standardisation, sans contrôle d’un gouvernement. Dans la droite lignée des déclarations du secrétaire au Trésor américain, Scott Bessent, qui a appelé les entreprises à prendre leur responsabilité.

Le site The Information rapporte qu’Anthropic, OpenAI et Google voudraient lancer cette organisation d’ici la fin de l’année, ou début 2027, sous le nom de Standards Authority for Frontier AI (SAFA). Elle serait chargée d’élaborer des normes communes de sûreté pour l’IA, d’encadrer l’évaluation indépendante des modèles avant leur déploiement et de définir les procédures de signalement des incidents. Elle pourrait également réaliser ses propres tests sur les modèles de pointe.

La Maison-Blanche aurait envisagé de créer cet organisme via un décret présidentiel, avant que le projet ne soit freiné par l’opposition de Mark Zuckerberg et Jensen Huang, hostiles à la régulation sur l’IA. L’administration Trump demanderait désormais à Google, Anthropic et OpenAI de parvenir d’abord à un consensus au sein du secteur. La SAFA devrait ainsi voir le jour comme une structure indépendante, même si ses promoteurs espèrent collaborer ultérieurement avec le gouvernement américain.


Hugging Face refuse la politique de la peur

Clément Delangue, le directeur général de Hugging Face (fraîchement rachetée par NVIDIA), a lui aussi donné son point de vue sur la question pendant la réunion du Conseil. Sa plateforme, qui distribue des modèles open source, est en première ligne sur la question de la cybersécurité : c’est l’attaque d’Hugging Face par des agents d’OpenAI qui a allumé la mèche de ce débat.

Il appelle à davantage de transparence au sein des entreprises qui développent des modèles de frontière, et plaide en faveur de l’open source et des modèles à poids ouverts pour épauler les défenseurs contre les cyberattaques. « Nous avons été attaqués par l’IA, mais nous nous sommes aussi défendus avec l’IA », a-t-il expliqué.

« Nous sommes fermement convaincus que les discours fondés sur la peur ne permettront ni de prendre les bonnes décisions quant à l’avenir d’une technologie aussi fondamentale et porteuse de possibilités, ni d’obtenir l’adhésion du public », affirme-t-il également en taclant au passage les discours apocalyptiques entendus chez Anthropic et OpenAI.

  •  

Semiconducteurs : ASML ne vend aucune machine en Europe

Où sont les usines ?
Semiconducteurs : ASML ne vend aucune machine en Europe

Frank Heemskerk, responsable des affaires publiques mondiales d’ASML, a déclaré que le groupe ne vend actuellement aucune machine en Europe, faute d’usines de semi-conducteurs en construction. Un constat que confirment les résultats trimestriels d’ASML, alors que l’Europe travaille à réviser sa législation sur les puces.

ASML est l’une des entreprises les plus importantes au monde actuellement. Elle fabrique et commercialise des machines de lithographie par rayonnement UV, qui permettent à leur tour la gravure des puces les plus avancées. ASML occupe ainsi une place de choix dans l’industrie des semiconducteurs.

L’entreprise vient de faire parler d’elle, par l’intermédiaire de son directeur des relations publiques, Frank Heemskerk (qui fut également ministre aux Pays-Bas). « Nous ne vendons rien du tout en Europe. C’est parce que l’Europe n’investit pas et qu’aucune usine de puces n’est construite ici. Et c’est vraiment inquiétant », a-t-il déclaré durant un débat le 22 septembre. Une position remarquée, alors que l’Europe travaille sur son Chips Act 2.0 et que certains tentent de dérouler le tapis rouge à ASML.

ASML fustige l’absence d’usines de pointe

Selon Frank Heemskerk, l’Europe risque un décrochage pendant que les États-Unis, la Chine et l’Inde investissent massivement dans leur propre industrie des semi-conducteurs. Il explique l’absence de vente en Europe par le manque d’investissements et l’absence de nouvelles usines de puces sur le continent.

Quand ASML pointe l’absence de vente en Europe, elle ne signifie pas un refus de vendre aux clients européens, mais bien l’absence de demande. Pour nuancer le propos, il y a bien des usines en construction, comme ESMC (partenariat entre TSMC, Bosch, Infineon et NXP) à Dresde en Allemagne, avec une production en volume prévue pour fin 2027, puis une pleine capacité en 2029. Mais on parle de finesse de gravure oscillant entre 28/22 nm et 16/12 nm, alors qu’ASML évoque surtout les gravures de pointe, comme le 2 nm de TSMC utilisé pour les nouvelles puces Apple.

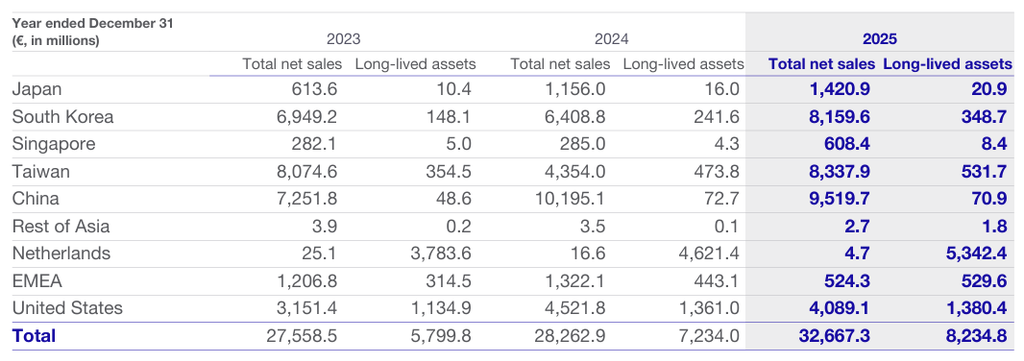
La position tranchée d’ASML se reflète dans ses bilans financiers. Dans un document publié mi-juillet en même temps que les derniers résultats trimestriels, on peut lire l’état des ventes sur tout le premier semestre 2026, avec une ventilation géographique. Sur environ 18 milliards d’euros de ventes diverses, seuls 407 millions viennent de la zone EMEA (Europe, Moyen-Orient et Afrique), soit 2,24 %. Or, non seulement la part de l’Europe n’apparait pas seule, mais il s’agit du chiffre d’affaires total, services compris.

Dans son rapport financier annuel 2025, ASML affichait déjà une nette cassure entre 2024 et 2025. On ne connait pas exactement la raison de cette chute brutale. Rappelons tout de même qu’ASML a vendu des machines à Intel, qui a ouvert sa Fab 34 en Irlande en 2023.

Rien dans l’absolu ne permet de contredire l’affirmation de Frank Heemskerk. D’autant que certains projets ont disparu en cours de route, comme les usines Intel en Allemagne.

La situation complexe de l’Europe

La déclaration d’ASML vient appuyer sur une situation délicate pour l’Europe actuellement. Elle se trouve dans une dépendance technologique à de nombreuses entreprises étrangères, notamment pour la plupart des puces qui ont le vent en poupe aujourd’hui, dont les GPU ou encore les puces spécialisées dans l’inférence.

Un rapport de la Cour des comptes française, sorti en avril 2026, évoquait ainsi le danger pour l’Europe de se retrouver entre le marteau américain et l’enclume asiatique. Notant que l’Europe ne réalisait que 7 % des ventes mondiales de puces (toutes catégories confondues), elle dressait un sombre bilan : les usines sont pratiquement toutes en Asie, la conception se fait en grande partie aux États-Unis, les CPU et GPU ne sont pas fabriqués en Europe. Elle relevait également qu’en 2020, les deux seules entreprises au monde à produire des puces en 5 nm étaient Samsung et TSMC, via les machines vendues par ASML. L’Europe, elle, ne disposait d’aucune capacité de production pour des semiconducteurs de moins de 22 nm.

Un an plus tôt, la Cour des comptes européenne tirait elle aussi la sonnette d’alarme. Elle fustigeait alors le premier Chips Act et ses investissements insuffisants, son manque d’envergure et son absence de réponse à plusieurs problématiques liées, notamment celle de l’écosystème. Il ne suffit pas en effet d’implanter une usine de pointe : mieux vaut que les fournisseurs soient proches. La Cour déplorait un texte « né dans l’urgence », sans évaluation complète ni étude d’impact.

L’objectif de 20 % de parts de marché en 2030 lui paraissait irréalisable. De fait, Emmanuel Macron a confirmé en mai que c’était raté : « L’objectif que l’on s’était fixé […] ne sera pas atteint. Nous sommes encore en retard sur ce Plan de début de reconquête de souveraineté ».

Depuis, le Chips Act 2.0 a été présenté en juin dernier. Le texte met davantage l’accent sur la demande, rejoignant le discours de Frank Heemskerk. Il prévoit aussi des procédures d’autorisation limitées à 12 mois au maximum. Le dossier est à l’ordre du jour du Conseil Compétitivité du 24 septembre 2026, c’est-à-dire aujourd’hui. La déclaration d’ASML tombe donc en pleine négociation, éclairant la portée de son plaidoyer.

Dans le débat, Frank Heemskerk était d’avis que l’Europe devrait moins se concentrer sur son rapport de force avec les Etats-Unis et la Chine et s’occuper davantage de renforcer son propre appareil de production, en supprimant notamment les barrières au sein du marché commun. La solution n’est pas, selon lui, dans l’argent public, les subventions n’entrainant pas automatiquement d’effet levier. Il imagine davantage des regroupements de besoins en cloud et datacenters entre entreprises et gouvernements, capables de générer des demandes suffisamment fortes. De quoi amorcer la pompe, en quelque sorte. En outre, il milite pour des politiques prévisibles, ajoutant : « Plus c’est ennuyeux, mieux c’est ».

  •  

☕️ Ubuntu : un noyau toutes les deux semaines pour suivre la cadence des correctifs


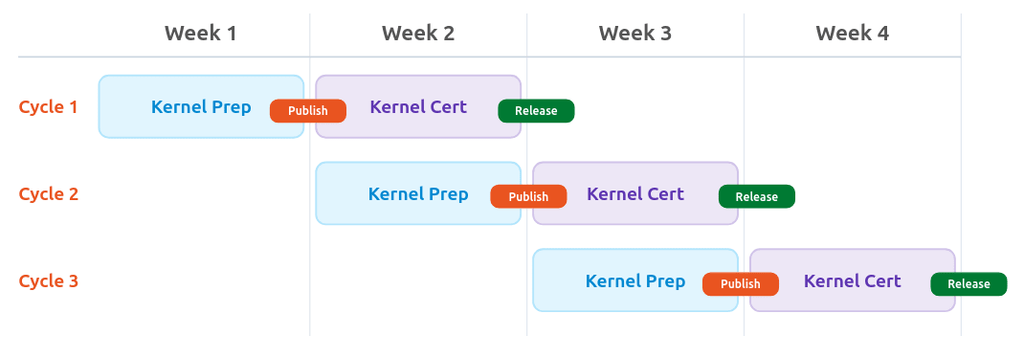
Dans le schéma actuel d’Ubuntu, estampillé « 4/2 », les nouveaux noyaux sont fournis toutes les quatre semaines. C’est le cycle stable classique, en place depuis 2023. À mi-chemin, donc deux semaines après la dernière publication ordinaire, il peut y avoir une publication d’urgence quand la situation l’exige.

Ce rythme va changer. Dans un billet publié ce 23 septembre, Canonical indique qu’Ubuntu va basculer sur un rythme unifié de deux semaines. Durant la première semaine, les développeurs prépareront les patchs et builds pour les mettre à disposition des testeurs. Durant la seconde, les tests et certifications seront terminés et le nouveau noyau sera envoyé en tant que mise à jour. Pour les plus aventureux, il sera possible d’activer la récupération automatique toutes les semaines.

Source : Canonical

Pourquoi un tel changement ? Pour les mêmes raisons que dans les changements annoncés dans les rythmes de Chrome ou Firefox : tenir compte du déluge de corrections entrainé par l’utilisation des LLM dans la recherche de failles. On voit depuis plusieurs mois une explosion des correctifs, par exemple chez Mozilla (qui a bénéficié de Mythos 5 d’Anthropic, via Glasswing), ou encore chez Microsoft et son infrastructure Perception.

Canonical mentionne très clairement dans son billet qu’il s’agit de s’adapter. La préparation des nouveaux noyaux se transforme en chaudron : les correctifs sont intégrés en continu, puis l’arbre des modifications est figé à une date fixe, les compilations étant alors envoyées dans un dépôt dédié, nommé « -proposed ». Quand un noyau entre dans sa phase finale, le suivant est déjà en préparation.

Selon Canonical, il est impossible de publier plus vite des noyaux tout en testant à fond chaque version candidate. Pour les plus exigeants, il sera donc possible de lancer leurs propres tests de validation depuis le nouveau dépôt, qui sera mis à jour chaque semaine.

La politique sur les mesures d’atténuation ne changera pas en revanche. Pendant la préparation d’un correctif, Canonical continuera de travailler sur ces mesures. Quand rien de spécifique ne sera possible, l’éditeur renverra simplement vers des mesures plus générales de durcissement. Canonical se fixe un objectif de remettre un système dans un état « défendable » en 24 à 48 heures.

Il faut dire que les chiffres donnent raison à l’entreprise. Fin août, Greg Kroah-Hartman, mainteneur principal du noyau, relevait qu’une version du noyau corrigeait en moyenne 500 vulnérabilités (CVE) entre les moutures 6.9 et 6.19. Mais la version 7.0 en a corrigé plus de 1 000 et la 7.2 a dépassé les 1 500. À ce rythme, le noyau 7.3 pourrait passer la barre des 2 000.

  •  

☕️ arXiv annonce 17 millions de dollars de financement venant de fondations et de XTX Markets


En mars dernier, la plateforme de prépublication d’articles scientifiques arXiv avait annoncé devenir une « organisation indépendante à but non lucratif », avec son CEO et son propre budget. Elle vient d’officialiser un financement total de 17,2 millions de dollars par le secteur privé.

Le serveur pionnier de la prépublication scientifique créé en 1991 a voulu prendre son indépendance de l’université Cornell dont elle dépendait depuis 2001. Cette dernière avait pris sous son aile le projet quand son créateur, Paul Ginsparg, l’avait rejointe en quittant le laboratoire américain de Los Alamos au sein duquel il avait créé arXiv. Mais le projet, devenu structurant dans la recherche mondiale, commençait à peser lourd sur les finances de l’université, et avait besoin d’une infrastructure administrative et financière plus solide.

Le financement de 17,2 millions de dollars qu’arXiv vient d’annoncer, présenté comme « philantropique », est assuré par trois structures : la Fondation Simons, le Fonds de dotation de la famille Siegel et l’entreprise XTX Markets. Ce financement doit s’étaler sur 3 à 5 ans.

La Fondation Simons finançait déjà le projet et avait aussi aidé Cornell à collecter des fonds pour le lancement du projet en « organisation indépendante à but non lucratif », comme l’expliquait la revue Science. Elle est représentée dans le conseil d’administration d’arXiv par le journaliste scientifique Ivan Oransky (co-créateur de Retraction Watch). La deuxième structure est un fonds créé par l’informaticien David Siegel et co-créateur du hedge fund Two Sigma. XTX Markets, une entreprise de trading britannique créée par le mathématicien russe Alex Gerko, a de son côté récemment annoncé un bénéfice record de 1,7 milliard de livres sterling (environ 2 milliards d’euros).

La plateforme de prépublications scientifiques explique que ce financement doit permettre de soutenir :

  • « Le fonctionnement général et l’amélioration continue des services d’arXiv destinés à la communauté scientifique »,
  • « La poursuite du développement technique de la plateforme, notamment les travaux liés à la gestion des contenus générés par l’IA et aux autres défis émergents dans le domaine de la communication scientifique »,
  • « Le renforcement d’arXiv en tant qu’organisme indépendant à but non lucratif, notamment par des investissements dans la gouvernance et le fonctionnement organisationnel ».
  •  

Qualcomm promet le support Linux pour ses puces Snapdragon X2, une préversion disponible

Believe
Qualcomm promet le support Linux pour ses puces Snapdragon X2, une préversion disponible

En plus des annonces autour de ses produits, Qualcomm a annoncé des progrès à venir sur la prise en charge de ses puces Snapdragon X2 par Linux. Le constructeur l’assure, le support de Linux fait désormais partie de ses plans, avec des étapes majeures au cours des prochains mois.

Qualcomm l’affirme : les développeurs réclamaient depuis longtemps le support de Linux sur les puces Snapdragon, ils ont été entendus. À partir de la série X2, que l’on trouve actuellement dans les ordinateurs Copilot+ (donc avec Windows 11 Arm), Linux fait désormais partie des plateformes à prendre en charge, au même titre que le système de Microsoft. Le constructeur ajoute que le travail a commencé dès la présentation des puces X2 en 2025.

Tout irait très vite, avec une prise en charge de Debian avant la fin de l’année, puis une certification Ubuntu tablant sur le premier semestre 2027, en partenariat avec Canonical. En outre, des constructeurs comme HP, ASUS et HUMAIN ont annoncé travailler sur des offres adaptées. Par exemple, ASUS a indiqué que des versions Ubuntu des Zenbook A14 et A16 seront proposées. Aucune date n’a été annoncée, mais puisqu’il s’agit d’Ubuntu, il est probable qu’ils soient disponibles durant le premier semestre 2027, en même temps que la certification.

De quoi parle-t-on vraiment ?

Sur le plan technique, il existe dès maintenant une préversion pour développeurs. L’environnement de référence et de test associe Debian 13 à un noyau spécifique. Selon Qualcomm, il est assez fonctionnel pour que des développeurs contribuent, mais il faut posséder un portable X2 pour y participer.

L’entreprise indique que la priorité est l’intégration en amont (upstream) des pilotes nécessaires aux charges réelles : le NPU Hexagon via fastRPC pour l’inférence locale, et le GPU Adreno via les pilotes libres de Mesa, Freedreno, Turnip et Rusticl. « En amont » signifie une intégration dans le noyau Linux lui-même, contrairement à l’utilisation d’un noyau spécifique.

Selon XDA Developers, les éléments fournis par Qualcomm ne sont pas encore simples à utiliser, mais sont « un bon début ». Ils permettent le démarrage de Debian, le chargement du bureau et une utilisation classique. Qualcomm se sert notamment de systemd-boot pour le démarrage. Tous les fichiers nécessaires sont disponibles dans le dépôt GitHub dédié de Qualcomm.

Selon le calendrier envisagé, les modifications apparaitraient dans le noyau Linux lui-même en novembre.

Tout n’est pas rose pour autant

Il faut préciser plusieurs points importants. D’une part, comme noté par Phoronix (qui a hâte de lancer des benchmarks sur ces futures machines), une bonne part du travail est déjà en place, mais des travaux restent à mener sur la gestion de l’énergie, la gestion thermique et la fiabilité de l’ensemble. L’énergie est un facteur capital pour l’architecture Arm, qui a tendance à briller dans le domaine performances/watt.

D’autre part, même si Debian et Ubuntu sont dans la boucle, aucune annonce n’a été faite côté Red Hat et son écosystème (dont Fedora aussi). En outre, le travail lancé par Qualcomm ne concerne que les puces Snapdragon X2, rien ne sera a priori reversé sur le support de la série X1. Ce n’est pas anodin, car Qualcomm avait aussi annoncé la prise en charge en amont il y a deux ans pour ses puces X1 dans les PC, mais le support reste aujourd’hui bancal. La présence cette fois de plusieurs partenaires pourrait changer la donne.

Enfin, il reste une grande inconnue sur les microgiciels (firmwares). Certes l’inclusion dans le noyau Linux permettra à toutes les distributions de profiter de ce support, et le rôle de Mesa comme pile graphique de référence en sortira renforcé avec les pilotes Freedreno, Turnip et Rusticl. Mais les microgiciels sont indispensables pour que les différentes composantes du noyau (GPU, NPU, DSP audio, modem…) puissent fonctionner correctement.

Ces firmwares sont signés numériquement et sont propriétaires à l’heure actuelle. Or, comme Tom’s Hardware le signalait en 2024, la présence de ces microgiciels est obligatoire pour que l’ensemble fonctionne correctement. Sur le support de la première puce X, l’absence par défaut de ces fichiers avait même conduit à la désactivation dans le noyau Linux de la partie GPU.

Tout dépend en fait des constructeurs, et non de Qualcomm seul. Toutefois, l’engagement de HP, ASUS et HUMAIN et la certification Ubuntu laissent penser que les modèles concernés auront leurs micrologiciels publiés, car une certification n’aurait guère de sens dans le cas contraire.

Pourquoi maintenant ?

Il existe plusieurs raisons qui peuvent expliquer le choix de Qualcomm. Le plus évident est de ne pas dépendre que de Windows pour écouler ses machines. L’attraction de Linux s’amplifie continuellement et la communication de Qualcomm vise clairement les développeurs. L’entreprise espère sans doute faire mouche avec des puces réputées pour leurs performances CPU et leur consommation mesurée. Avec en bonus la perspective d’ordinateurs portables capables de tenir au moins une journée de travail.

Qualcomm arriverait également sur le marché plus large des ordinateurs Arm sans Windows, largement dominé par Apple et Google. Selon la gamme de la puce et le niveau d’équipement, on pourrait ainsi voir arriver tantôt des concurrents des MacBook Pro, tantôt des concurrents des Chromebook ou des récents Googlebook.

De plus, les serveurs Arm (Graviton, Ampere, Grace, Cobalt…) sont aujourd’hui courants dans les centres de données. Un X2 sous Debian ou Ubuntu permettrait alors de compiler et de tester nativement du code pour arm64, sans émulation ni compilation croisée. L’accès au NPU sous Linux ajouterait une inférence locale peu gourmande en énergie. Rappelons quand même que Windows 11 permet d’installer WSL (Windows Subsystem for Linux) sur des machines Arm, à condition que la distribution utilisée soit elle-même compilée pour Arm.

Une bonne partie de l’éventuel succès de cette initiative dépendra cependant de la gestion de l’énergie. Qualcomm, en aplanissant le terrain, pourrait proposer une alternative viable aux MacBook, dont le support par Linux fait l’objet d’un effort communautaire, via surtout le projet Asahi.

  •  

☕️ Schneider Electric lance une OPA sur Shelly et ses capteurs connectés


L’entreprise bulgare Shelly, bien connue des amateurs de domotique pour ses capteurs et interrupteurs connectés, devrait passer sous pavillon français.

L’industriel Schneider Electric vient en effet d’annoncer (PDF) une offre publique d’achat (OPA) portant sur au moins 95 % du capital de Shelly Group. Une fois réussie, l’opération permettra à l’acquéreur de procéder au retrait obligatoire des dernières actions cotées, conduisant à une prise de contrôle totale.

Schneider Electric a proposé 70 euros par action pour l’ensemble des titres qu’il ne détient pas déjà. L’opération représente une plus-value relativement modeste par rapport au cours actuel de l’action Shelly Group (cotée à Francfort et à Sofia), qui s’affichait à 64,40 euros le 23 septembre au soir. Elle valorise tout de même l’entreprise bulgare à plus de 1,2 milliard d’euros, et bénéficie du soutien des deux fondateurs de Shelly.

D’après Schneider Electric, ces derniers se sont en effet engagés à apporter les 57 % qu’ils détiennent à eux deux dans l’opération, puis à réinvestir une partie du produit de la cession dans l’entreprise pour au moins trois ans. Comme toujours en pareille circonstance, la transaction reste toutefois subordonnée à l’approbation des autorités bulgares.

Un relais Shelly Pro 4PM – crédit Next

Bien que Shelly dispose d’une activité tournée vers le grand public (interrupteurs Shelly Gen4, modules pour tableau électrique de type Shelly Pro 1PM), c’est principalement le volet entreprises (BtoB) qui semble intéresser Schneider. L’acquéreur indique ainsi :

« L’acquisition permettrait d’associer la plateforme logicielle de gestion de l’énergie domestique de Shelly au leadership technologique de Schneider Electric dans les bâtiments résidentiels, les projets de rénovation et les petits bâtiments commerciaux ».

  •  

☕️ Internet Explorer n’est pas tout à fait mort, mais Microsoft prépare la fin


Internet Explorer, c’est comme le pansement du capitaine Haddock : on croit s’en être débarrassé, et puis finalement il est toujours là, collé au bout du doigt. Depuis belle lurette (juin 2022, pour être précis), Microsoft n’assure plus aucun support d’Explorer 11 dans Windows 10. Le logiciel en lui-même a été désactivé sur la plupart des versions du système d’exploitation en février 2023.

Le bon vieux temps (non). Image : Christiaan Colen, CC BY-SA 2.0

Mais il reste possible d’utiliser le mode IE dans Edge, qui permet à certaines organisations de continuer à utiliser des outils professionnels spécialement conçus pour Explorer : intranet, logiciels métier, pages web utilisant des technologies obsolètes, ou encore des sites qui dépendent du moteur de rendu Trident ou des paramètres de sécurité du navigateur.

Toute bonne chose ayant une fin, Microsoft a commencé à battre le rappel concernant l’arrêt du mode IE d’Edge : la fonction sera prise en charge « au moins jusqu’à la fin de l’année 2029 », selon un message publié le 16 septembre sur le centre admin de Microsoft 365, repéré par Techspot. L’éditeur explique que les entreprises qui utilisent toujours ce mode doivent « recenser leurs dépendances, évaluer les possibilités de modernisation et planifier leurs migrations suffisamment tôt pour éviter toute interruption ».

Cette date n’est pas nouvelle : le mode IE existe depuis 2019, et deux ans plus tard Microsoft annonçait son maintien au moins jusqu’à 2029. Mais il s’agit de rappeler aux admins de prévoir la bascule de leurs anciens sites web et applications qui dépendent toujours du mode IE.

« Les projets de modernisation des applications peuvent prendre plusieurs années, selon le nombre et la complexité des dépendances. Une planification anticipée permet donc de réduire le risque de perturbations ultérieures », recommande sagement Microsoft. Il y a heureusement un peu de marge avant la fin du monde. L’entreprise préviendra au moins un an à l’avance de la date ferme et définitive de l’arrêt du mode IE dans Edge. Rendez-vous en 2028 pour entendre de nouveau parler d’Internet Explorer dans nos colonnes.

  •  

Nouvelles extensions Internet : 1 616 demandes payées, joyeux Hunger Games à tous

ICANN’t stop them now
Nouvelles extensions Internet : 1 616 demandes payées, joyeux Hunger Games à tous

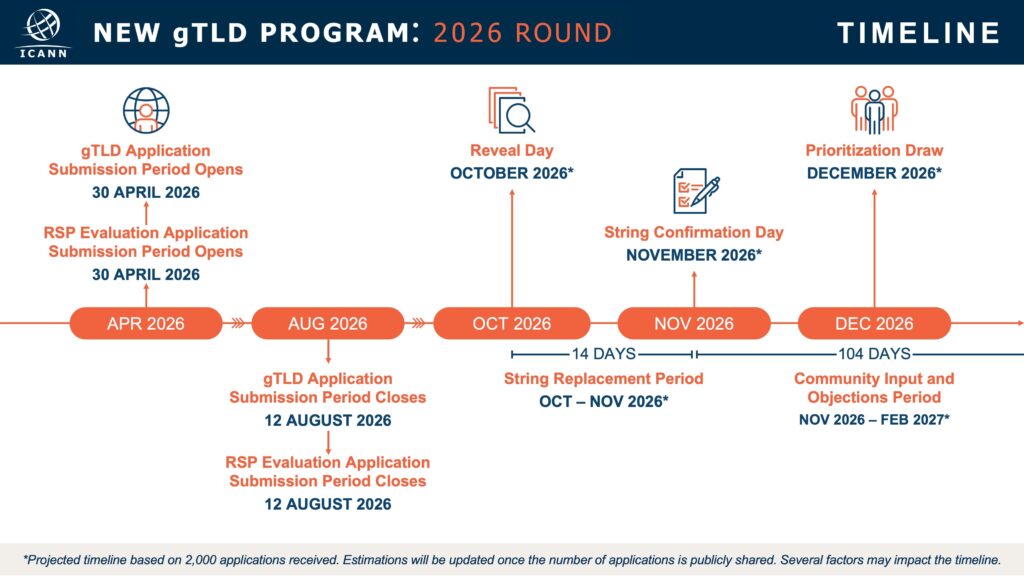
L’ICANN vient de confirmer que 1 616 demandes ont été payées pour de nouvelles extensions de premier niveau sur Internet. La liste n’est pas encore connue, mais devrait l’être dans les prochaines semaines, ce qui permettra de savoir quelles sont les extensions demandées plusieurs fois. Un long processus s’engagera alors… mais certains n’ont pas attendu pour déjà s’attaquer aux tribunaux.

Cela fait déjà 14 ans que les dernières extensions ont été ajoutées sur Internet, on parle des extensions de premier niveau, comme les .alsace, .best, .sncf et .xyz pour ne citer qu’elles. Les propriétaires de ces extensions peuvent ensuite vendre des domaines de deuxième niveau.

1 663 demandes, 1 616 payées

L’ICANN a rouvert les vannes cette année, avec le « round 2 » (ou série 2026) qui a suscité un engouement certain. Au total, 1 663 demandes ont été envoyées. Pour valider leur participation, les candidats avaient jusqu’au 19 août pour payer des frais de 227 000 dollars minimum par candidature, sauf dans le cadre du Applicant Support Program qui permet d’avoir des réductions sur la facture. Fin aout, l’ICANN annonçait que 56 entités étaient éligibles, mais sans indiquer combien ont réellement déposé des demandes.

Sur les 1 663, 1 616 se sont acquittés des frais nécessaires pour continuer, ce qui représenterait donc plus de 360 millions de dollars. Il y en avait un peu moins de 2 000 lors de la précédente campagne en 2012, pour un montant de 350 millions de dollars, selon l’ICANN.

Le détail des candidats sera annoncé au plus tard le 14 octobre, à l’occasion du Reveal Day. De plus amples détails sur le calendrier seront donnés en début de semaine prochaine. L’ICANN en profite pour lancer un avertissement :

« Ces dernières semaines, plusieurs candidats au Round 2026 ont décidé de divulguer publiquement à quelle(s) extension(s) ils auraient postulé. L’ICANN encourage les candidats et les parties intéressées à rester méfiants de toute information ne provenant pas directement de l’ICANN. Elle est la seule source pour des informations complètes et vérifiées sur les candidatures du Round 2026, y compris les entités qui ont postulé et pour quelle extension (ou extensions) ».

.easy : déjà des attaques devant les tribunaux

Comme nous le rappelions, « si plusieurs ont déposé les mêmes termes, les litiges pourraient bien se régler aux enchères au cas où les discussions à l’amiable sous l’égide de l’ICANN n’ont pas abouti ». Cette fois-ci, l’ICANN interdit aux candidats de régler directement entre eux (arrangement, accord financier…) un litige sur une extension. Pas besoin d’attendre le Reveal Day pour que les combats autour d’une extension commencent, comme le rapporte Domainnamewire. Le litige concerne l’extension .easy.

EasyGroup, qui a notamment EasyJet, « a menacé les candidats au domaine de premier niveau .easy, et l’un d’eux riposte désormais en justice », comme l’expliquent nos confrères. EasyGroup a en effet mis en demeure Link Freedom Group (LFG) de retirer sa candidature au plus tard le 9 septembre. Un troisième larron, Aruba, aurait aussi déposé une candidature pour cette extension.

De son côté, LFG demande à un juge de préciser que « tout litige concernant l’extension « .easy » doit se régler via la procédure d’arbitrage de l’ICANN, ou bien que l’extension de premier niveau « .easy » qu’elle projette de lancer ne portera pas atteinte aux marques d’easyGroup ». Le 10 septembre, LFG a aussi demandé à l’ICANN de disqualifier (la demande est publiée par Domainnamewire) EasyGroup pour ne pas avoir, selon elle, respecté les règles (notamment la communication interdite entre candidats) de ce deuxième round.

Le Texas « s’oppose à la candidature pour l’extension gTLD ".texas" »

Sur le .texas, l’État a pris les devants dans une lettre publiée par l’ICANN : « Je crois comprendre que des personnes n’ayant aucun lien avec le gouvernement de l’État du Texas pourraient déposer, ou auraient déjà déposé, une candidature pour la chaîne gTLD « .texas » dans le cadre du cycle 2026 du programme gTLD de l’ICANN […] Sur instruction du gouverneur, je vous informe par la présente que l’État du Texas ne soutient pas et s’oppose à la candidature pour l’extension gTLD « .texas », ainsi qu’à toute extension qui en serait dérivée ». L’État ne précise pas s’il est candidat, mais le ton de la lettre laisse penser que non. En tout cas, aucune candidature tierce pour le .texas ne pourra être validée par l’ICANN.

L’ICANN n’a rien publié pour le moment concernant le .easy. La dernière correspondance concerne bien les nouveaux gTLD ; il s’agit d’une lettre de l’avocat Jeff Neuman (fondateur et CEO de JJN) qui demande à l’ICANN de publier au plus vite la suite du calendrier et les modalités afin que chacun puisse se préparer.

Il rappelle notamment que « les candidats n’auront par ailleurs que 14 jours pour décider s’ils optent pour une extension de remplacement désignée à l’avance. Cette décision est irréversible » et nécessite donc un certain délai de réflexion, affirme-t-il. Les extensions de remplacement sont nombreuses, comme l’expliquait l’ICANN cet été dans un premier bilan : « plus de 1 600 candidatures primaires, dont plus de 1 100 incluent des candidatures pour des extensions de remplacement (candidatures secondaires) ».

De plus, « si le Reveal Day a lieu avant ou pendant l’ICANN 87 [du 17 au 22 octobre 2026 à Bali, ndlr], les candidats doivent être prêts, dès ce jour-là, à respecter les restrictions de communication » qui s’appliquent à ceux ayant postulé pour une même extension. C’est d’ailleurs sur ce point que porte la demande de LFG à l’ICANN, mais sur une zone grise : les discussions/attaques sont réalisées en amont du Reveal Day.

  •  

Triche dans les jeux vidéo : un business qui pèse des milliards de dollars

Triche à tous les étages
Triche dans les jeux vidéo : un business qui pèse des milliards de dollars

Les tricheurs pourrissent la vie des joueurs honnêtes et rapportent gros à tout un écosystème opaque. Deux études mises en lumière par l’Agence française pour le jeu vidéo permettent d’évaluer à la louche la valeur générée par cette nébuleuse du cheat.

Dans les jeux multijoueurs, les tricheurs ne se contentent pas de ruiner les parties : ils poussent aussi les éditeurs à installer des solutions anti-triche qui, elles-mêmes, peuvent finir par réduire les performances, la stabilité ou le confort des joueurs honnêtes. Si les motivations des adeptes de la triche sont connues, l’ampleur économique de ce marché parallèle l’est beaucoup moins.

Les outils de triche sont généralement vendus sur abonnement, ce qui peut représenter jusqu’à une centaine de dollars par mois (et parfois davantage). Il faut y ajouter tout un écosystème de services tout aussi payants permettant de contourner le bannissement et acheter un compte existant.

Une économie parallèle organisée en trois piliers

Deux études relayées par l’Agence française pour le jeu vidéo (AFJV) permettent de mesurer l’ampleur de cette activité occulte. La première, publiée en février par le cabinet Intorqa, évalue ce marché entre 5,1 et 13,8 milliards de dollars. Ses estimations ont été reprises dans une seconde étude, publiée le 18 septembre par l’équipe Ricochet d’Activision. Elle est aux premières loges pour évaluer le phénomène : Ricochet est le dispositif anti-triche de Call of Duty, l’une des plus importantes franchises multijoueur au monde.

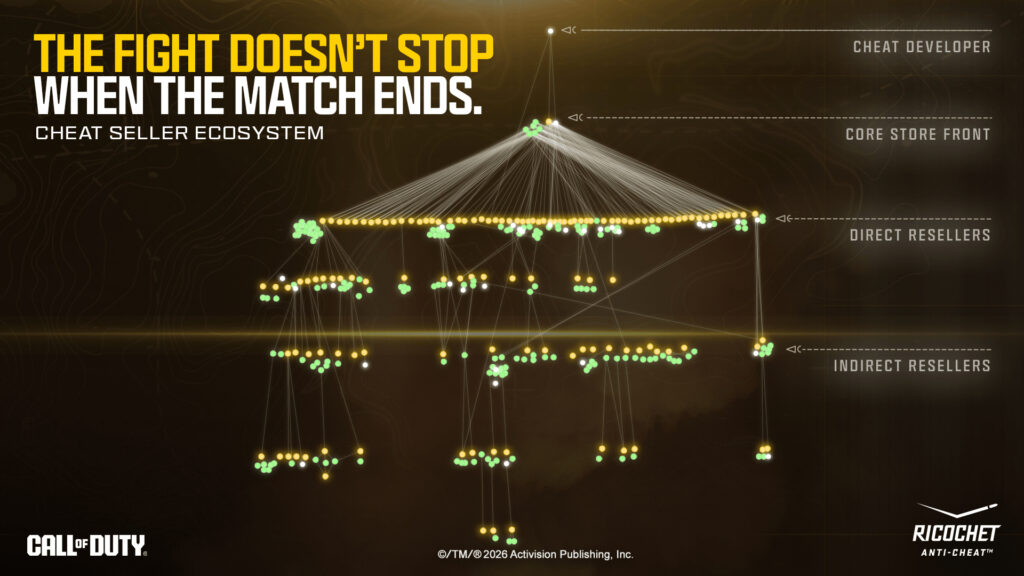
La pyramide inversée de l’écosystème de la triche par Activision : les développeurs au sommet, qui revendent leurs solutions à des intermédiaires chargés de les distribuer à des revendeurs directs. Ces derniers fournissent ensuite des réseaux et des communautés qui élargissent le marché.

Activision décrit les trois « piliers » de ce marché. Tout d’abord, les solutions de triche en elles-mêmes, commercialisées sous forme d’abonnements mensuels, forfaits hebdomadaires ou offres premium. Ces produits sont souvent marketés comme « exclusifs » ou « privés », bien qu’il s’agisse généralement des mêmes outils. La deuxième catégorie est celle des comptes : « Lorsque les mesures prises à leur encontre retirent les comptes [des tricheurs] de la circulation, le marché cherche aussitôt à les remplacer. »

La demande a fait émerger une véritable économie parallèle autour des comptes volés ou anciens, ou des prêts pour les parties classées et les services de progression accélérée (boosting). Ces comptes sont plus difficiles à obtenir avec les améliorations apportées à leur sécurité, comme l’authentification à deux facteurs et les protections matérielles (TPM 2.0, Secure Boot et l’attestation à distance).

En août, Ricochet a prononcé plus 70 000 nouveaux bannissements matériels de tricheurs. Mais les récidivistes ne manquent pas de ressources pour revenir en piste, et c’est le dernier pilier de l’écosystème. Ces tricheurs peuvent s’équiper de logiciels d’usurpation d’identifiants matériels et d’outils de contournement pour continuer à jouer.

Toutes ces méthodes coûtent cher : certains joueurs peuvent ainsi dépenser des centaines, voire des milliers de dollars pour accéder à des logiciels de triche, à des comptes volés et à des outils de contournement.

Des milliards difficiles à comptabiliser

Reste à savoir ce que cela représente en termes sonnants et trébuchants pour l’ensemble de cette industrie. Un chiffre impossible à établir de manière précise évidemment : il y a trop de variables et trop d’inconnues, comme l’admet le cabinet Intorqa.

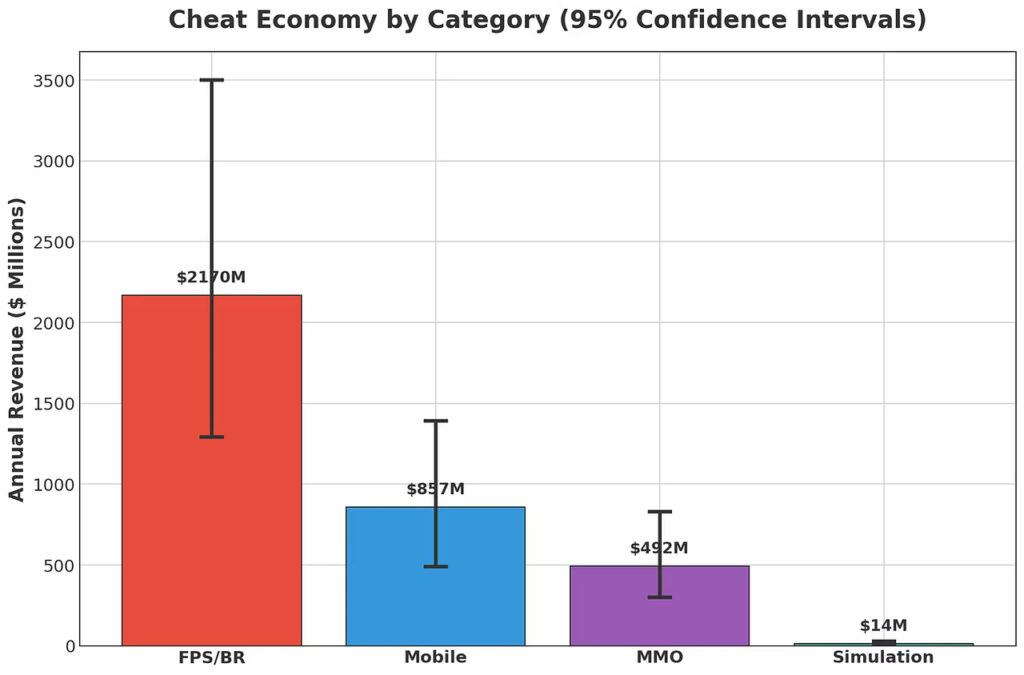
Les auteurs ont donc limité leurs recherches à 15 jeux, en croisant trois méthodes : le nombre de bans annoncés par les éditeurs, la proportion supposée de tricheurs parmi les joueurs, et l’activité observée sur les places de marché. Son modèle répète ensuite le calcul 10 000 fois, en faisant varier les paramètres incertains dans des plages jugées plausibles.

Image : Intorqa

Cela leur permet d’établir une fourchette de ce que rapporte les abonnements aux logiciels de triche : une estimation de 3,53 milliards de dollars par an, avec un intervalle de probabilité compris entre 2,08 et 5,75 milliards.

C’est plutôt large, mais cette estimation a au moins l’avantage de mettre des chiffres devant une réalité. Les FPS (jeux de tir à la première personne) et battle royale (type Fortnite) représentent 61 % du total, contre 24 % pour les jeux mobiles et 14 % pour les MMO (jeux massivement multijoueurs). La limite de l’exercice est que cette estimation ne couvre pas tous les genres de jeux ni toutes les régions.

Comme l’expliquait Activision, ces outils de triche ne sont qu’un des piliers de ce marché. Intorqa ajoute donc les services connexes : ventes de comptes, boosting, monnaies et objets virtuels, skins, outils d’usurpation matérielle et transactions réalisées sur des canaux comme Discord ou Telegram.

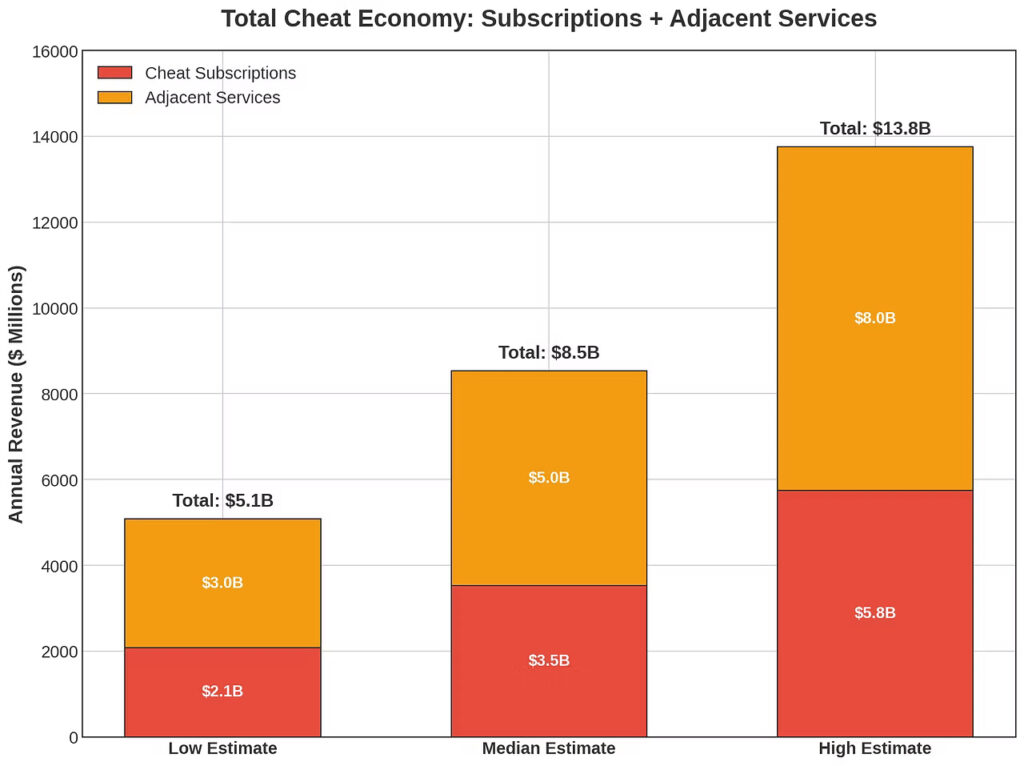
La méthodologie est beaucoup plus exploratoire, car elle mêle des estimations de revenus, des volumes de transaction et des marchés qui ne relèvent pas tous de la triche (la recharge de jeux mobiles ou le commerce de skin peuvent être tout à fait licites). L’étude donne un chiffre d’affaires compris entre 3 et 8 milliards de dollars, avec une estimation médiane à 5 milliards.

Image : Intorqa

On arrive donc à une valeur comprise entre 5,1 et 13,8 milliards de dollars par an, pour une valeur médiane de 8,5 milliards… « et probablement davantage encore si l’on tient compte des jeux et des régions qui n’ont pas été intégrée [au] modèle », précise Intorqa. Les auteurs concluent que les incitations à tricher ne peuvent qu’augmenter, « à mesure que les jeux deviennent plus compétitifs et que leur monétisation s’intensifie ».

Ils ne voient que deux possibilités pour que l’industrie se tire de ce guêpier : poursuivre la course à l’armement dans un jeu du chat et de la souris qui ne prendra jamais fin, ou « repenser en profondeur la conception, la sécurisation et la monétisation des jeux. » Un vœu pieux.

  •  

☕️ France Travail publie sa plateforme dédiée aux métiers du numérique


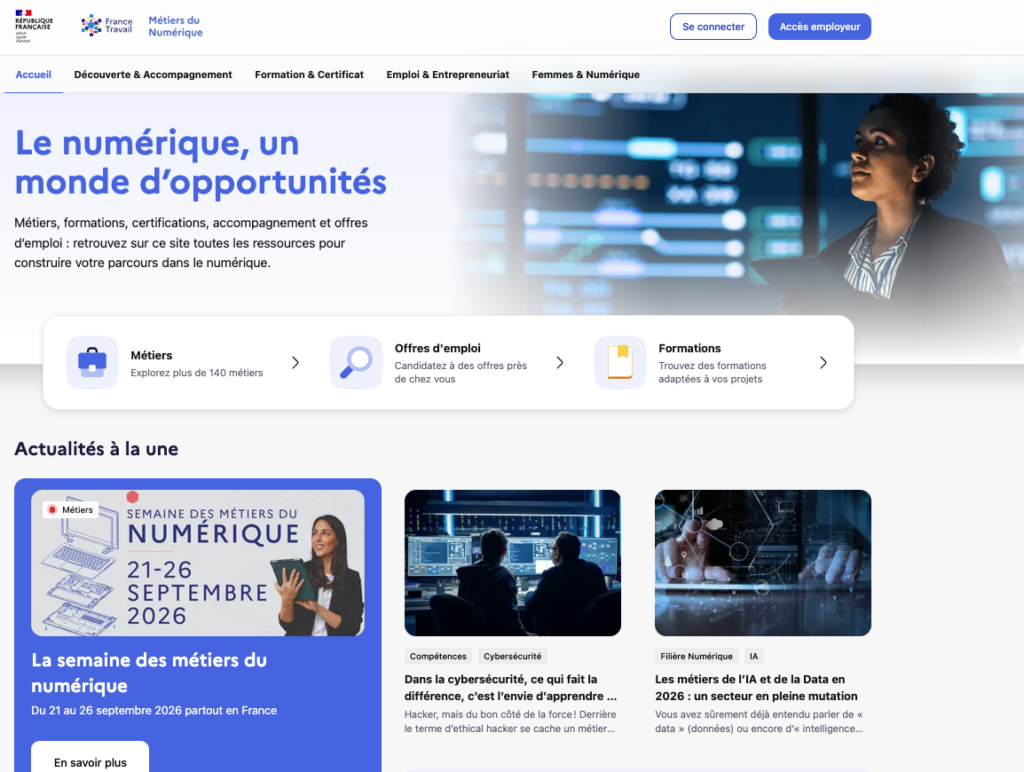
Trouver un emploi dans le numérique via France Travail, c’est désormais possible, et même fléché. Ce 21 septembre, l’établissement public mettait en ligne sa plateforme numerique.francetravail.fr, dédiée à informer et centraliser les ressources sur les emplois de l’industrie technologique.

Avec cet outil, France Travail indique vouloir faciliter les recherches d’emploi dans sept familles de métiers du secteur numérique, mais aussi faciliter la recherche de potentiels employés pour les entreprises concernées.

Les métiers sont réunis dans les catégories développement et logiciels ; data, IA et cybersécurité ; réseaux, systèmes et infrastructures ; design et création ; marketing, communication et e-commerce ; gestion de projets et transformation numérique ; et support et services numériques.

Pour les personnes en recherche d’emploi, la plateforme propose un espace de « découverte & accompagnement », qui donne notamment accès à des fiches dédiées à plus de 140 emplois répartis dans les familles précitées. En quelques clics, il est ainsi possible d’en savoir plus sur le travail d’Analyste SOC (Security Operations Center), de technicien ou technicienne de data center, ou encore d’UX/UI designer.

Plus loin, l’espace Formation et certificat est principalement pensé pour aider celles et ceux qui se tournent vers la tech à la suite d’une reconversion. La page « Emploi et entrepreneuriat » permet quant à elle de « passer à l’action » après les collectes de renseignements.

Comme les pouvoirs publics cherchent depuis plusieurs années à accélérer la diversification des effectifs de l’industrie numérique, un dernier espace est plus spécifiquement dédié aux femmes qui envisageraient de rejoindre l’industrie. Concrètement, il s’agit de les rediriger vers une série d’organismes, de réseaux ou de formations tantôt généralistes, tantôt spécialisées dans l’accueil des femmes, comme Femmes @ Numériques, Elles bougent, Sista ou Cyberelles. 


Ce modèle correspond en tous points à celui proposé dans les trois autres axes piliers du service, où divers organismes d’accompagnement, d’immersion (pour ceux qui arriveraient dans le secteur), ou encore d’échanges avec des professionnels sont, chaque fois, proposés.

France Travail propose par ailleurs une page dédiée aux employeurs, via laquelle elle leur fournit de quoi identifier rapidement les profils susceptibles de répondre à leurs besoins.

Cet outil s’intègre directement dans « la dynamique des plateformes sectorielles » que propose France Travail. Aux côtés de ce portail dédié aux métiers du numérique, l’entité en propose en effet d’autres spécialisés dans les métiers du soin, ceux de la culture et du spectacle, ou encore ceux du transport et des mobilités.

  •  

VR Glasses, nouvelle tentative de Meta pour la réalité virtuelle

Meta nous la fait à la métavers
VR Glasses, nouvelle tentative de Meta pour la réalité virtuelle

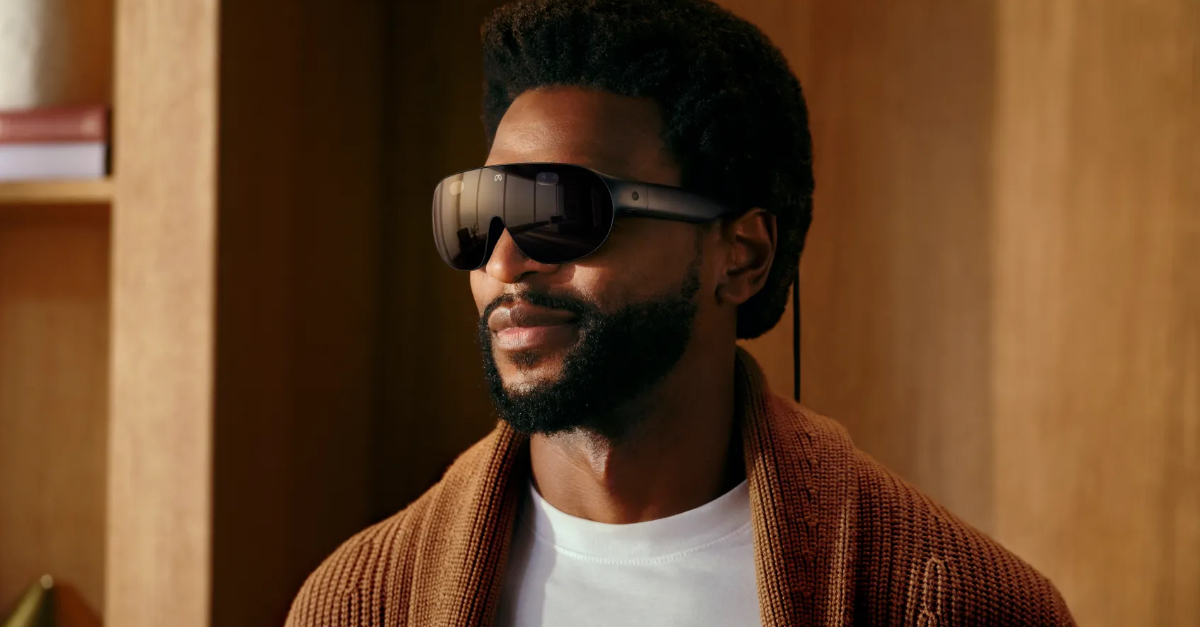
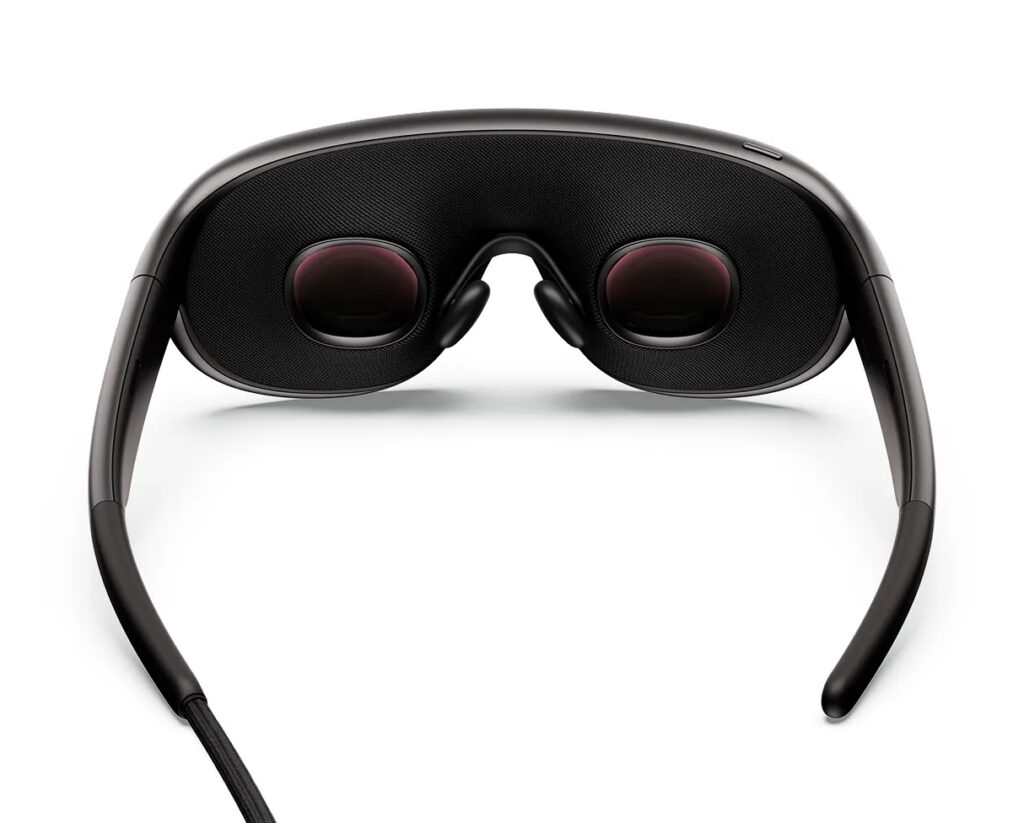
Contre toute attente, Meta n’en a pas terminé avec le métavers. Mais pas question cette fois de vendre le rêve (ou le cauchemar) d’une deuxième vie dans des mondes virtuels. Les VR Glasses sont des lunettes de réalité virtuelle pour regarder la télé, travailler et jouer. Ce qui n’est déjà pas si mal.

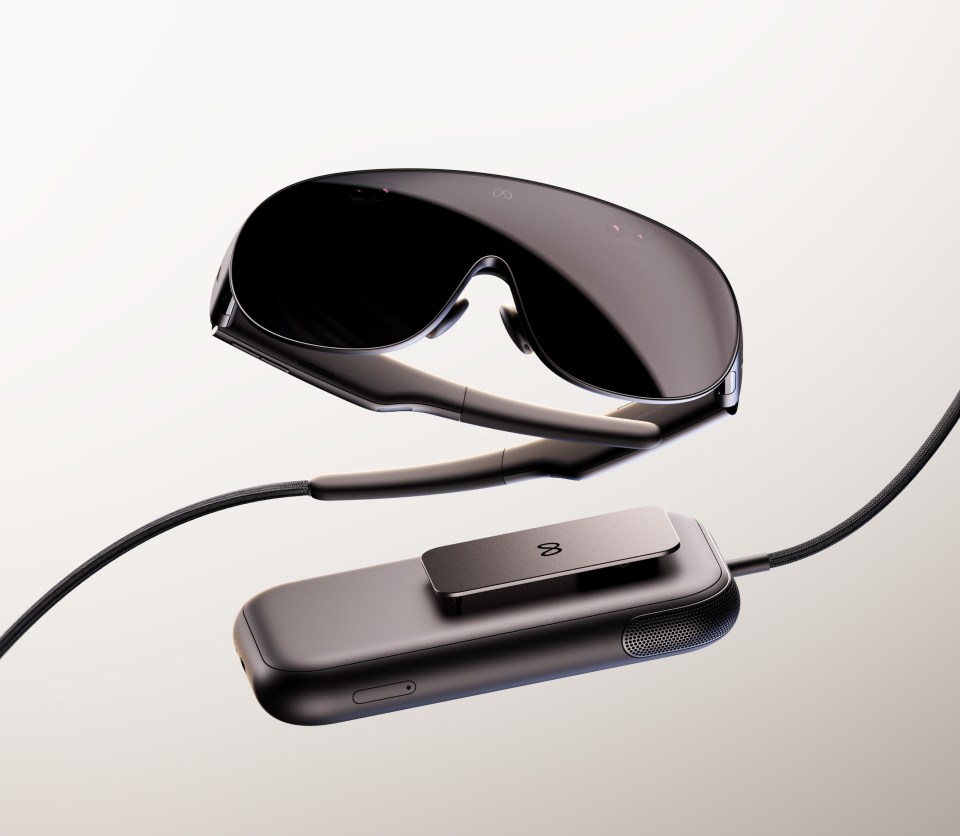
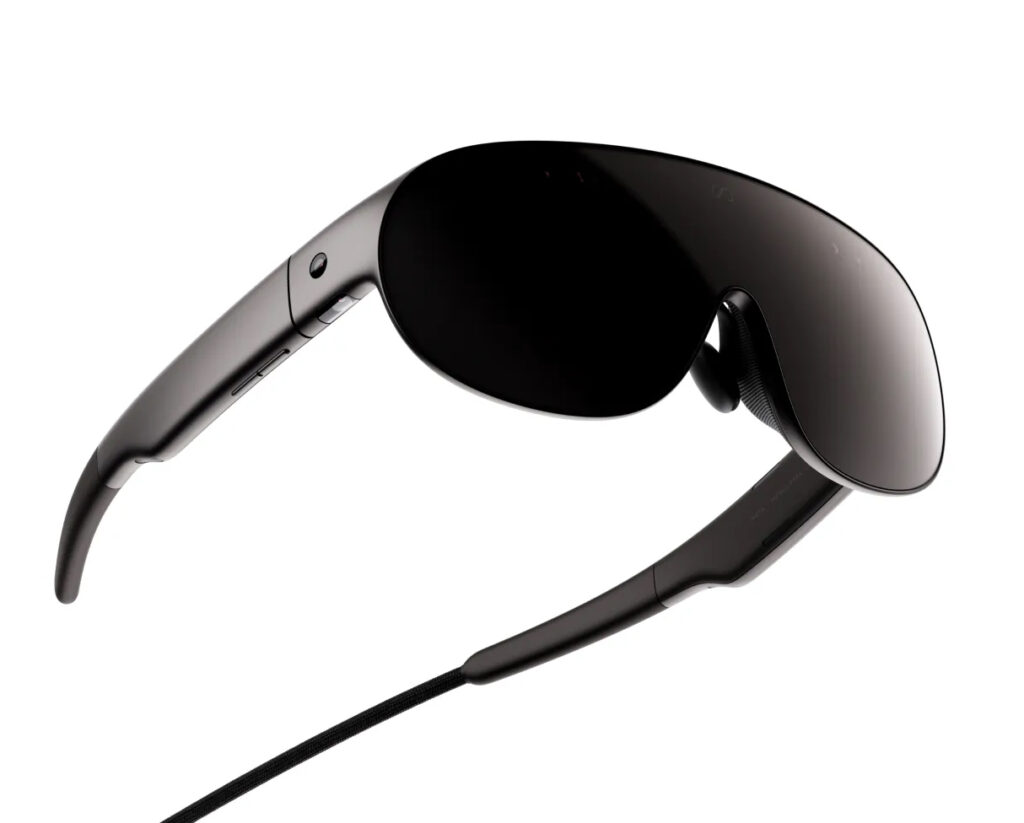
Par bien des aspects, les VR Glasses présentées par Meta à l’occasion de son événement Connect sont la continuation des casques Quest mais dans un format « lunettes ». Oui, les guillemets sont nécessaires ici car malgré un design qui évoque effectivement des montures un peu épaisses (mais de 100 grammes seulement), l’appareil a un fil à la patte. En l’occurrence, un boîtier qui fait aussi bien office de batterie que d’ordinateur.

Image : Meta

Meta a déporté une bonne partie de l’électronique dans ce pack de 300 grammes, qui fournit environ 3 heures d’autonomie. Il intègre aussi 128 Go de stockage (ainsi qu’un slot pour carte microSD), 12 Go de mémoire vive, et tourne avec une puce Snapdragon Reality Elite (XR2 Gen 3) de Qualcomm.

Entre le Quest 3 et le Vision Pro

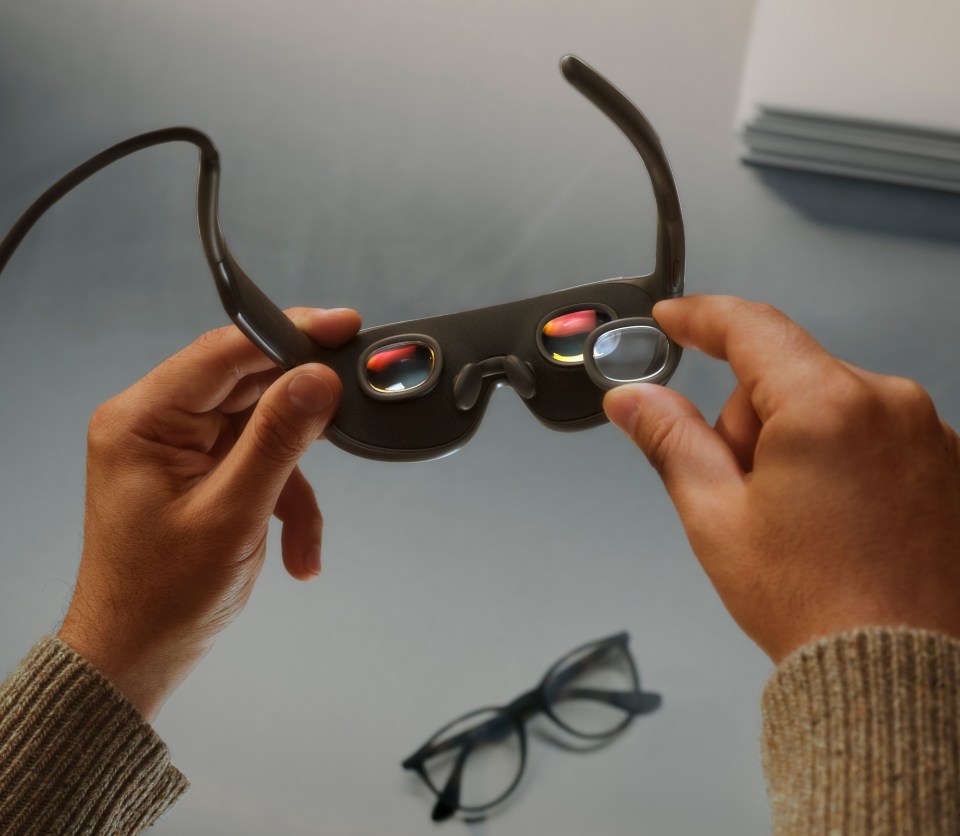
Les lunettes ne sont pas dénuées de technologies non plus : on y trouve deux écrans micro-OLED « Infinite Display » (2 412 x 2 288 pour chaque œil) avec un rafraîchissement jusqu’à 120 Hz et une résolution angulaire de 37 pixels par degré (PPD) qui indique la finesse des pixels une fois vus à travers les lentilles.

Pour parvenir à de telles dimensions, les lunettes embarquent un système de lentilles pancakes ultra-compact. Le champ de vision annoncé par Meta est de 70 degrés à l’horizontal, et de 66 degrés à la verticale. On devrait donc bénéficier d’une bonne netteté (37 PPD), mais d’un champ de vision assez étroit.

Pour donner une idée, le champ de vision du Quest 3 est bien plus large (110° x 96°), pour une netteté limitée à 25 PPD. On ne peut pas tout avoir, en particulier sur un casque qui doit jongler entre des impératifs d’immersion et de prix abordable. Les VR Glasses possèdent également quatre caméras infrarouges pour le suivi des mouvements des yeux, et six caméras dédiées à la vision par ordinateur et au positionnement spatial.

Image : Meta

À l’instar des Quest, les VR Glasses peuvent afficher dans leurs écrans l’environnement immédiat de l’utilisateur. Attention cependant, la netteté du monde extérieur est moindre que ce que peuvent proposer les écrans. Le passthrough RGB monte à 26 PPD ; c’est 44 % de résolution angulaire de plus que sur le Quest 3 (18 PPD).

L’environnement devrait donc apparaître sensiblement plus précis que dans le casque. Les VR Glasses embarquent un autofocus et un système de mesure de la profondeur qui sert à placer correctement les objets virtuels et gérer les occultations (quand un objet réel masque un objet virtuel).

Mais on n’en sera pas à « voir » le monde au travers des VR Glasses comme on le voit à l’œil nu. Aucun appareil de réalité virtuelle ou mixte ne propose ça, d’ailleurs. Il devrait toutefois être possible de lire assez confortablement, et avec une bonne précision, les petits caractères et les écrans de smartphones au travers de ces lunettes.

Pour interagir avec ces lunettes connectées, Meta n’a pas fait dans la demi-mesure : l’utilisateur peut en effet contrôler l’appareil avec les yeux pour viser une fenêtre ou un bouton, avec les mains pour sélectionner ou valider, avec la voix pour Meta AI, mais aussi avec des contrôleurs, des claviers Bluetooth, des manettes de jeu.

Une salle de cinéma sur le nez

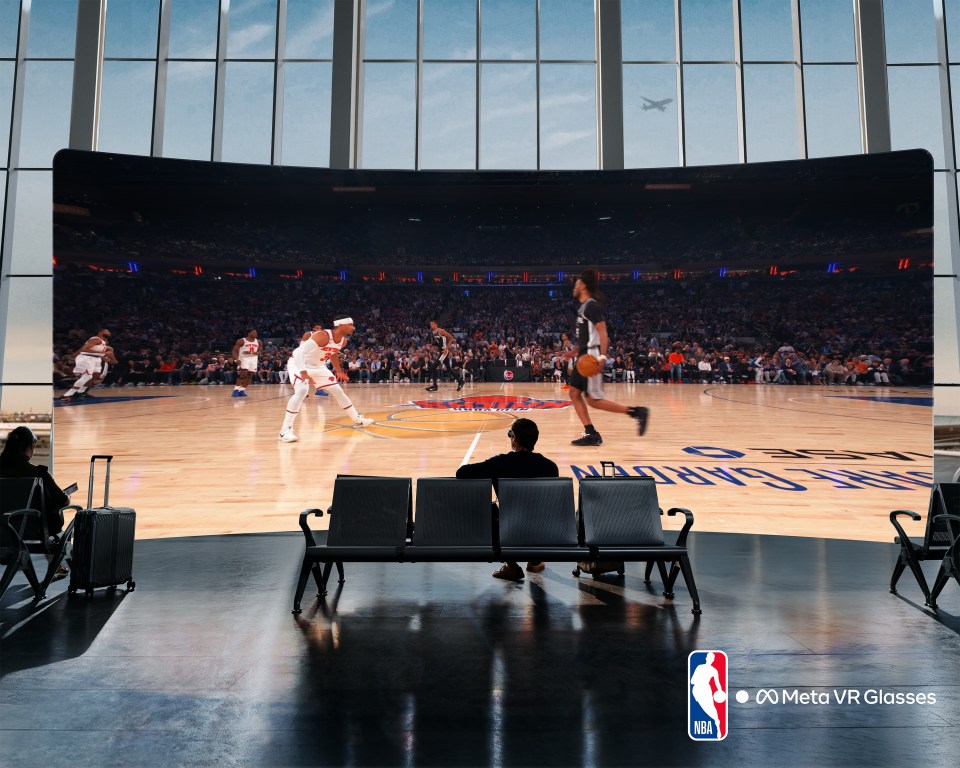
Un tel appareil n’est rien sans des applications et les usages qui vont avec. Meta a manifestement appris des erreurs d’Apple et du Vision Pro. Là où le constructeur de Cupertino vendait un appareil polyvalent montrant la voie d’une « informatique spatiale » très vague, le géant des réseaux sociaux a une idée très claire de ce qu’il a entre les mains et sur le nez : un écran de télé.

Image : Meta

Et Meta promet qu’il y aura de la matière : partenariat avec Disney pour profiter des versions VR Enhanced des blockbusters Marvel et Star Wars dans des environnements immersifs 3D ; accords avec les grands noms du streaming (YouTube, Prime Video, Plex… mais pas de Netflix à l’horizon) pour accéder à leurs contenus dans une app dédiée ; accès aux catalogues de films 3D de HBO Max et Paramount+ ; diffusion de compétitions sportives 8K à 180° chez ESPN ; contenus exclusifs avec de grands noms de Hollywood…

Meta a tout intérêt à mettre le paquet sur les contenus vidéo : c’est un des principaux atouts du Vision Pro, mais Apple et ses partenaires sont très chiches et ne distillent les nouveautés qu’au compte-goutte. Meta a clairement un coup à jouer ici.

Image : Meta

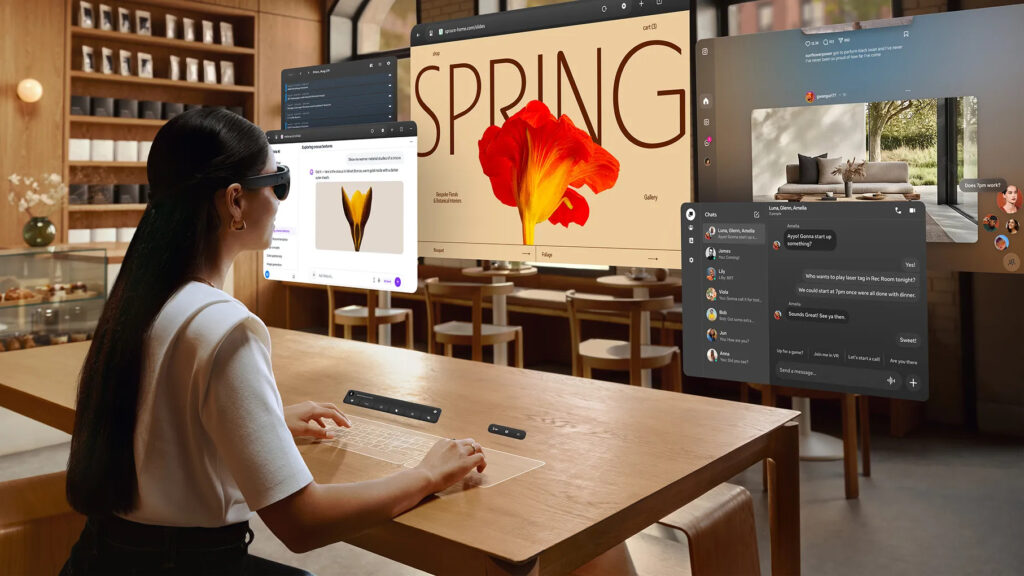
Les VR Glasses peuvent aussi projeter un écran de Mac, de PC ou de console, connecté avec ou sans fil sur un moniteur virtuel (ou plusieurs) qui n’a pas les contraintes du monde physique. En plus des périphériques physiques à connecter en Bluetooth, un clavier et un trackpad virtuels peuvent s’afficher sur une surface plane sous les mains de l’utilisateur.

Meta annonce que 75 jeux peuvent être contrôlés par les gestes des mains, ce qui n’est pas nécessairement la plus évidente des interactions. Les jeux similaires sur le Vision Pro n’ont jamais vraiment donné de bonnes sensations et la latence est généralement catastrophique. Plus intéressant, le service de streaming de jeux Xbox Cloud Gaming est compatible pour jouer avec une manette.

Meta propose sa propre version des Persona d’Apple : il s’agit d’un « hologramme » de la personne qui apparait devant soi (il faut porter les lunettes, bien sûr…) lors d’un appel. Contrairement à la technologie d’Apple, les hologrammes de Meta ont un corps au complet, pas uniquement une tête et un tronc. La fonction prend en charge les apps visio comme WhatsApp et Zoom.

Meta marche donc sur les platebandes d’Apple et du Vision Pro… mais dans un design bien moins encombrant et autrement plus léger – le casque XR d’Apple pèse la bagatelle de 600 grammes, ce qui fatigue rapidement. Et surtout, pour le tiers du prix : 1 299,99 dollars. L’appareil sera disponible au printemps prochain, y compris en France.

Sans caméra, pas de « pervert glasses » ?

La rumeur avait éventé une autre nouveauté présentée par Meta : des lunettes connectées sans caméra. Les Ray-Ban Meta Audio sont en quelque sorte la réponse à la colère des personnes harcelées (des femmes et des filles, en général) par des utilisateurs de « pervert glasses » (« lunettes de pervers »), un surnom qui colle à la peau des modèles équipés d’un capteur photo.

Image : Meta

Ces nouveaux modèles (il y en a 23 en tout) font office d’écouteurs pour les appels, la musique et les podcasts, et permettent d’utiliser l’assistant Meta. Un bouton d’action est d’ailleurs intégré pour le lancer depuis la monture sans avoir à dire « Hey Meta » au beau milieu de la foule ou dans un café bondé. L’entreprise avance une autonomie de 12 heures sur une seule charge, un poids de 43 grammes, et des tarifs à partir de 349 euros.

Le Tamagotchi de Meta

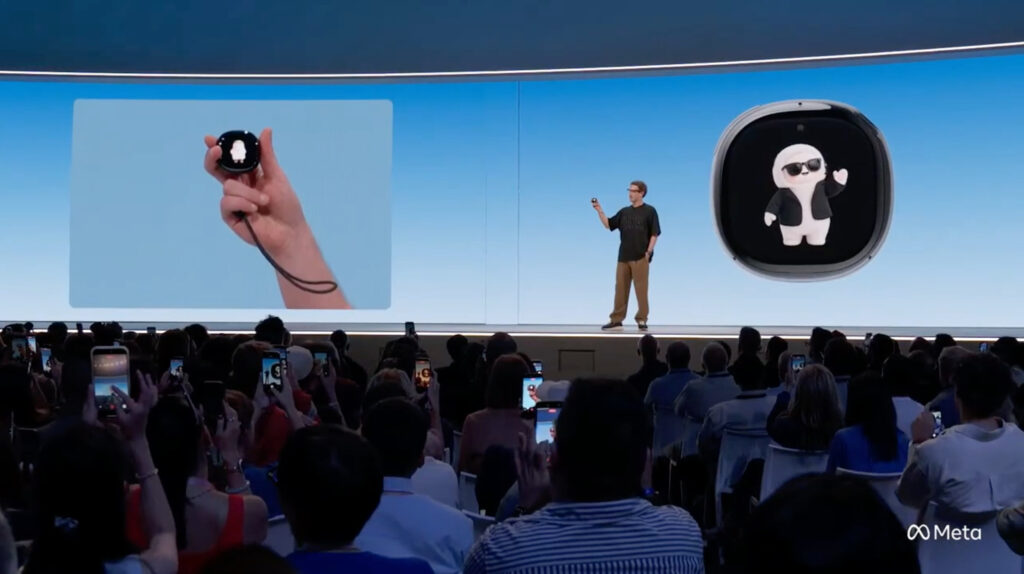
Mark Zuckerberg n’a pas résisté au plaisir de dévoiler une dernière petite chose durant la keynote de Meta Connect. Et quand on dit petite, ce n’est pas qu’une vue de l’esprit : le Muse Charm est un minuscule boîtier équipé d’un écran tactile OLED de 2 pouces, d’un lecteur d’empreintes digitales, d’une puce 5G, de capteurs photo à l’avant et à l’arrière, et d’une dragonne. Le tout ressemble à un reboot high-tech du Tamagotchi.

Image : Meta

Comme son nom le laisser penser, l’appareil permet de discuter avec son agent Muse, représenté sous la forme d’un personnage animé (l’histoire ne dit pas encore s’il meurt au cas où on ne s’en occupe pas). L’interface a été conçue par Alan Dye, transfuge d’Apple qui occupait les plus hautes fonctions au sein de l’équipe de design logiciel.

Le Muse Charm a été pensé pour ceux qui ne portent pas de lunettes Meta, qui n’ont pas toujours leur smartphone à portée de main, mais qui ne peuvent pas imaginer vivre sans leur agent IA. Le patron de Meta n’a pas annoncé de prix ni même une date de lancement ferme, mais il a promis que le bidule sera disponible pour les fêtes de fin d’année.

  •  

L’agent Muse de Meta s’appuie sur des humains pour sa fonction d’appels téléphoniques

Encore et toujours le turc automate
Muse peut donner votre adresse à n’importe qui ou fouiller vos messages sans permission

L’agent IA de Meta qui propose aux internautes de faire leurs emplettes et de prendre leur rendez-vous à leur place est grandement inspiré d’OpenClaw, avoue l’un des responsables de l’entreprise. Mais la fonction d’appels ajoutée le 17 septembre s’appuie aussi sur un call center où de vrais humains passent des coups de fil à la place de l’IA.

L’IA coûte cher, les agents ne vont pas assez vite ? Pas de problème pour Meta, qui a essayé de rattraper son retard sur la concurrence en lançant Muse, son agent IA, capable de prendre en charge toutes sortes d’actions pour le compte de l’utilisateur. Histoire de ne pas perdre trop de temps en R&D, le géant des réseaux sociaux s’est grandement inspiré d’OpenClaw.

Un agent très très proche d’OpenClaw

C’est ce qu’a avoué Nat Friedman, responsable produit chez Meta Superintelligence Labs (MSL) dans un post sur X. « En tant que produit, il s’inspire très fortement d’OpenClaw » explique-t-il, tout en assurant que l’agent de Meta a été créé « from scratch ». « Je pense que beaucoup de gens s’en sont inspirés. Notre objectif avec Muse était de créer quelque chose de similaire à OpenClaw, que nous pourrions rendre sûr, sécurisé et facile à utiliser, et qui puisse s’adapter à des milliards d’utilisateurs », ajoute-t-il.

Nat Friedman répondait à un message affirmant que « Muse, c’est LITTÉRALEMENT OpenClaw pour les gens normaux ». Ce message était accompagné d’une capture d’écran montrant une réponse de Muse comparant des noms de fichiers de configuration entre les différents systèmes. Cette inspiration n’est pas fortuite : il se trouve en effet que Meta avait tenté d’acquérir OpenClaw avant qu’OpenAI ramasse la mise.

Meta est pressé et ne s’embarrasse pas trop des éventuels obstacles sur sa route : il a ainsi délogé manu militari le groupe de musique Muse de ses réseaux sociaux (Instagram, Facebook, et même X) pour y greffer ceux de son agent. Et Muse a été repéré par la patrouille en train de faire les courses sur Amazon sans que ce dernier soit prévenu.

Une nouvelle fonctionnalité… backupée par un call center

Ce même empressement pourrait aussi expliquer pourquoi Meta a voulu attribuer à Muse des actions qu’il ne peut réaliser seul, sans l’aide d’un humain. Dans l’histoire de l’IA, beaucoup d’entreprises ont été accusées de cacher du travail humain derrière un storytelling d’automatisation des tâches, Waymo faisant par exemple débloquer ses taxis par des personnes travaillant aux Philippines.

Meta rejoint ainsi cette longue liste après avoir lancé en test une fonction « pour les appels sortants vers des entreprises américaines ». Alexandr Wang, directeur de l’IA chez Meta, s’enorgueillait le 17 septembre dernier : « Nous étendons notre version bêta de Muse aux appels téléphoniques ! ».

Mais selon des informations de 404 Media, lors de la présentation de cette fonctionnalité aux employés de Meta, la direction leur a expliqué avoir « ajouté une couche d’agents humains pour garantir la bonne exécution des appels ».

D’après le message interne obtenu par nos confrères, « Muse ne se contente pas de composer un numéro. Il appelle une entreprise en votre nom, gère la conversation, traite votre demande et vous en rend compte à l’aide d’une transcription et d’un résumé ». « De plus, il ne fonctionne plus seul. Muse est désormais capable de transférer les demandes à un agent humain qualifié, qui passe l’appel et s’en charge », est-il ajouté.

Face à des employés circonspects concernant la mauvaise presse que cela pouvait attirer ainsi que par les problèmes de confidentialité potentiels, la direction de Meta leur a assuré que les sous-traitants avaient suivi « de nombreuses formations afin de garantir la sécurité et la protection de toutes vos données ».

« Les tests internes, également appelés “dogfooding”, sont au cœur du processus de développement des produits. Bien que les réactions des employés aient été extrêmement positives, l’objectif principal est de recueillir des retours afin de pouvoir mettre en place des mesures de sécurité et de protection de la vie privée, et d’améliorer les fonctionnalités avant leur lancement public », a répondu Meta au site web. « Nous travaillons avec les commerçants pour continuer à améliorer cette fonctionnalité d’appel potentielle, et nous ne la déploierons que lorsqu’elle sera prête et accompagnée des mentions d’information appropriées ».

  •  

Deux Snapdragon 8 Elite Gen 6 pour faire tourner l’IA sans saturer la mémoire

Deux puces sinon rien
Deux Snapdragon 8 Elite Gen 6 pour faire tourner l’IA sans saturer la mémoire

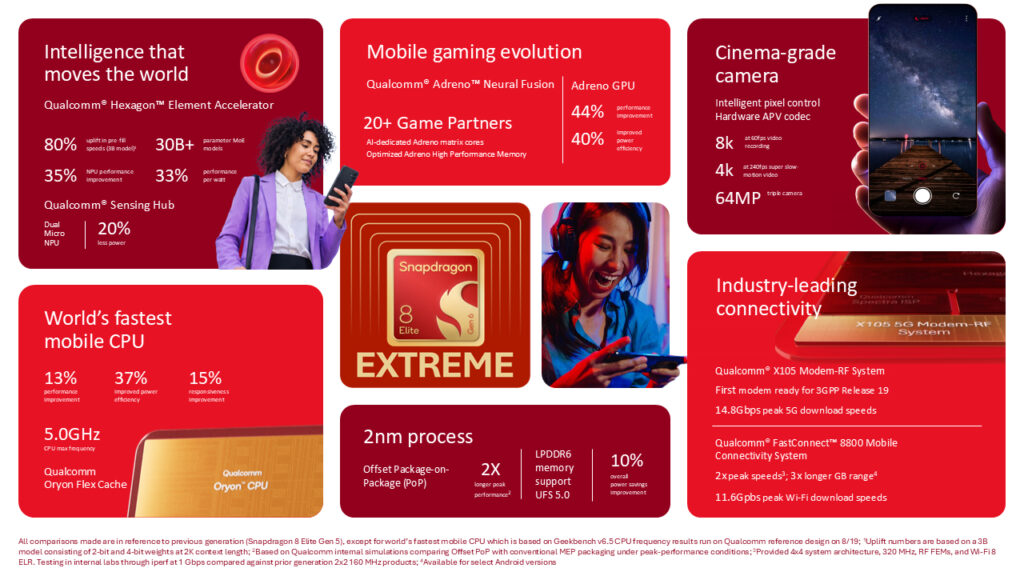
Qualcomm a dévoilé la puce annuelle des futurs smartphones Android haut de gamme. Elle se décline en deux versions : Snapdragon 8 Elite Gen 6 et une version Extreme. Les deux SoC mettent l’accent sur le traitement IA en local, et signe des temps, sur l’optimisation de l’usage de la mémoire.

Comme chaque année, Qualcomm sort le dictionnaire des hyperboles pour qualifier les capacités de sa nouvelle puce mobile destinée aux smartphones Android premium : elle est forcément la plus puissante jamais conçue. Ça n’a pas raté avec la fournée 2026, mais il y a au moins une nouveauté : ce n’est pas une puce qui a été présentée, mais deux. La Snapdragon 8 Elite Gen 6 est la successeure directe de l’Elite Gen 5 de l’an dernier, et en parallèle les constructeurs pourront opter à la place pour une Snapdragon 8 Elite Extreme Gen 6 encore plus balaise.

Deux puces, un cache et beaucoup d’IA

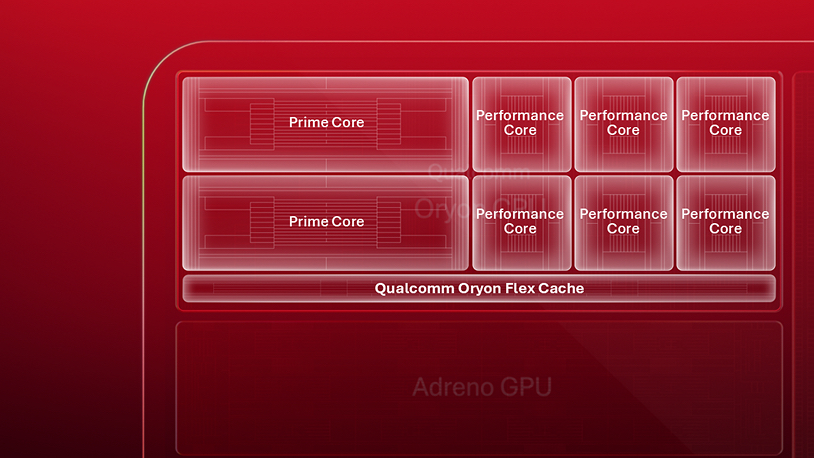
Qualcomm, qui dispute à Intel le titre du catalogue de noms les plus inutilement alambiqués, a intégré dans chacun de ses systèmes-sur-puce un CPU doté de deux cœurs « Prime » Oryon de 4e génération cadencés à 5 GHz – une première sur smartphone – et six cœurs performants jusqu’à 4 GHz, combinés à 16 Mo de cache Oryon Flex. La fiche technique est disponible par ici pour le 8 Elite Gen 6 et là pour la version Extreme.

Ce cache est au cœur d’un des principaux arguments de vente avancés par Qualcomm : les nouvelles puces sont efficaces même quand le smartphone intègre moins de mémoire. Les données nécessaires au traitement d’une tâche par les cœurs Prime sont stockées dans cette réserve plutôt que transférées dans la mémoire vive de l’appareil.

« Flex Cache réduit la fréquence à laquelle les cœurs doivent accéder à la mémoire système, ce qui permet de préserver les performances même lorsque la mémoire disponible est limitée », résume l’entreprise. Une évolution « plus importante que jamais » au vu de la crise de la mémoire qui affecte l’ensemble de l’industrie des smartphones.

En termes de performances, Qualcomm avance un gain de 10 % pour le processeur du Snapdragon 8 Elite Gen 6, et de 13 % pour celui du Snapdragon 8 Elite Extreme Gen 6 (bien que le CPU soit identique sur les deux modèles) par rapport au Snapdragon 8 Elite Gen 5.

GPU Adreno avec ou sans Neural Fusion, Wi-Fi 8

Les puces contiennent un GPU Adreno (sans détail, comme toujours) secondé sur la déclinaison Extreme par un Neural Fusion, qui regroupe plusieurs techniques de traitement IA (génération d’images et upscaling) qui améliorent la fidélité graphique.

Neural Fusion est censé minimiser les artefacts traditionnels des jeux mobiles : scintillements, images fantômes pour les objets en mouvement, rendu flou. Le GPU de la puce Extreme bénéficie également de trois cœurs dédiés au traitement IA (« Adreno Matrix ») et de 18 Mo de mémoire haute performance pour accélérer le calcul des tâches d’upscale et de génération d’images. Les éditeurs doivent adapter leurs jeux pour tirer profit de cette technologie : Qualcomm annonce une vingtaine de partenaires et des jeux comme Diablo Immortal et Honkai: Star Rail.

Le circuit graphique des nouvelles puces se veut 35 % plus rapide pour la Snapdragon 8 Elite Gen 6, et 44 % pour l’Extreme. Le troisième pilier de ces SoC est bien évidemment le NPU (neural processing unit) Hexagon jusqu’à 45 TOPS, de 14 à 35 % plus rapide selon la puce. Son efficacité énergétique, c’est-à-dire ses performances à consommation égale, progresse quant à elle jusqu’à 33 %. L’Extreme intègre en bonus un Element Accelerator doté d’une mémoire partagée 50 % plus importante.

Pour la connectivité, Qualcomm intègre son dernier FastConnect 8800 présenté en mars. Il intégre du Wi-Fi 8 et de la 5G bien évidemment.

La journée type selon Qualcomm…

Qualcomm a bien l’intention de prendre le train de l’IA agentique et propose même le déroulé d’une journée facilitée par les agents IA propulsés par les appareils (smartphones, ordinateurs, lunettes…) équipés de ses SoC nouvelle génération : tri des courriels le matin, gestion des rendez-vous, enregistrement et résumé des réunions, aides pour le travail… Le tout géré automatiquement par des agents travaillant en tâche de fond. Une vision de l’avenir ou un épisode de Black Mirror ?

On devrait être fixé assez rapidement, puisque les premiers smartphones dotés de ces Snapdragon ne tarderont pas. Motorola a ainsi déjà annoncé que le Signature 27 fonctionnera avec la Snapdragon 8 Elite Extreme Gen 6. C’est d’ailleurs le premier modèle que l’on pourra acheter avec GrapheneOS au lieu d’Android.

  •  

Inclusion dans la tech : ce que les femmes disent de leurs parcours

50 / 50
Inclusion dans la tech : ce que les femmes disent de leurs parcours

En plein raidissement politique contre les logiques d’inclusion, des professionnelles de la tech témoignent de leur expérience, entre persistance de stéréotypes et amélioration de leurs conditions de travail.

L’industrie de la tech manque-t-elle « d’énergie masculine », comme le laissait entendre Mark Zuckerberg début 2025, au micro du podcasteur Joe Rogan ? À l’époque, déjà, l’affirmation laissait dubitatif, dans la mesure où les effectifs de Meta n’avaient jamais dépassé un ratio de 37,1 % de femmes pour 62,9 % d’hommes (en 2022).

Mais Wired est allé plus loin en sondant 634 femmes employées à des postes d’ingénierie (à 38 %), de stratégie ou de conformité (25%), spécialisées dans la donnée (14 %) ou d’autres postes de l’industrie numérique sur divers éléments de leur vie professionnelle. De la femme de trente ans d’expérience qui rapporte subir encore des collègues qui lui « parlent comme si [elle était] une idiote » à celle soupçonnée de coucher pour obtenir certaines tâches, leurs récits ressemblent à ceux de nombre de femmes employées dans des secteurs masculins. 47 % des professionnelles de la tech interrogées déclarent même que leur industrie n’a pas changé ou est devenue pire pour les femmes.

10 ans après la vague #MeToo, 15 ans après la publication de l’essai Lean In, de l’ex-numéro 2 de Meta Sheryl Sandberg, qui appelait les femmes « s’affirmer » et simplement « se saisir » du pouvoir dans leur environnement professionnel, le constat est amer. Il varie néanmoins selon le niveau de granularité analysé : dans le détail, 70 % des femmes interrogées s’estiment payées de manière équitable, une sur deux (64 %) sont satisfaites de leurs carrières et trois sur quatre (76 %) considèrent que leur employeur prend les sujets de harcèlement et de discriminations sérieusement.

Satisfaction moins forte dans les plus grandes entreprises

Mais derrière ces chiffres aux apparences plus positives, plus d’un tiers des femmes interrogées rapportent des faits de harcèlement ou de biais fondés sur le genre dans le traitement qu’elles reçoivent au travail. Ainsi de celle qui se rappelle d’un de ses patrons, « qui insistait pour que je marche devant lui pour " améliorer la vue " », ou de celle qui a appris qu’un « groupe d’hommes classait régulièrement les détails anatomiques des femmes sur Slack », l’application de messagerie largement utilisée dans les entreprises.

Le sentiment de satisfaction exprimé par les femmes interrogées varie beaucoup selon la taille de l’entreprise : faible chez celles qui travaillent seules ou en freelance, il grimpe dans les sociétés de moins de 50 à moins de 500 employés, pour baisser de nouveau chez celles de 500 à 5000 employés, et dégringoler dans les plus grandes. Outre les questions purement liées au genre, cette insatisfaction est aussi liée à une ambiance de travail généralisée : une designeuse de la tranche d’âge 25 - 34 ans raconte ainsi avoir eu de multiples collègues lui dire « je ne sais pas qui je suis en dehors de mon travail » ou « mon travail est si prenant qu’il constitue l’intégralité de mon identité ». « J’ai perdu le compte du nombre de personnes qui m’ont dit ça, en particulier quand ils travaillent dans l’une des cinq plus grandes », autrement dit chez Alphabet, Apple, Meta, Amazon ou Microsoft.

Plusieurs sont satisfaites, sans nier les difficultés qui subsistent. « Mes collègues préférés sont des hommes, mais certains estimeront toujours par défaut qu’une opinion des femmes est nécessairement moins utile », raconte l’une d’elles. Et de préciser que « cette attitude n’a pas évolué sur les 10 à 15 dernières années ». Une de ses collègues de la tranche d’âge 55 - 64 ans, qui travaille depuis plus de 20 ans aux opérations d’une grande société de l’industrie, estime que l’environnement a globalement évolué positivement. Principal indicateur mentionné : elle se retrouve beaucoup plus rarement à être la seule femme présente qu’il y a une à deux décennies.

Un contexte (géo)politique qui freine les progrès

Au fil de la dernière décennie, les principales sociétés de la tech se sont mises à publier des données sur la diversité de leurs effectifs, et la part de femmes et de minorités relevée a peu à peu augmenté, sans atteindre la parité. Mais le retour de Donald Trump au pouvoir, soutenu, cette fois-ci, par l’essentiel des patrons de l’industrie, a acté un changement d’ambiance très net. Tout projet dédié à améliorer la diversité, l’équité et l’inclusion (réunis sous le sigle DEI) s’est vu frapper du sceau de l’infamie. Juridiquement parlant, les entreprises installées aux États-Unis ont craint d’être poursuivies sur la même base que l’université Harvard, dont la Cour suprême avait qualifié la politique d’admission de « discrimination positive raciale », décrétée en violation du 14ᵉ amendement de la Constitution américaine.

Meta, Microsoft et Alphabet ont cessé de partager les données relatives à la diversité de leurs effectifs. Parmi celles qui le font, la part de femmes à des postes techniques reste terriblement basse (17,4 % chez Nvidia). En parallèle de ce vent contraire sensible jusqu’en Europe – on se rappelle de l’allemand SAP, qui a mis fin à ses objectifs généraux d’atteindre 40 % d’effectifs féminins pour plaire aux requêtes américaines –, le déploiement de l’IA générative modifie les tâches de tous les travailleurs de la tech, travailleuses comprises.

Parmi celles interrogées par Wired, le recours à l’IA est perçu comme pratique, utile, ou inquiétant dans la mesure où il pourrait remplacer certains emplois ou les vider de sens. Alors que 86% des professionnelles interrogées déclarent l’utiliser au moins quelques fois par semaine, 51 % se déclarent relativement inquiètes et 27 % plutôt inquiètes de voir ce type de technologie renforcer les biais de l’industrie. En cela, elles participent aux questionnements qui agitent toute l’industrie.

Aux entreprises de s’adapter

Sur la question générale de la diversité dans la tech, en revanche, certaines des promotrices de l’approche consistant à former les femmes et à renforcer leur confiance en elles pour espérer équilibrer les effectifs changent de discours. Ainsi de Sheryl Sandberg, qui estime désormais que si plus de femmes quittent les entreprises avant d’atteindre des postes à responsabilités, ce n’est pas par manque d’ambition, mais parce que les entreprises ne se préoccupent pas de leurs besoins. « Lorsque les entreprises ont plus de femmes parmi leurs cadres, les performances sont meilleures, déclare-t-elle à Business Insider. Nous savons aussi qu’elles promeuvent de meilleures politiques, un meilleur équilibre entre vie personnelle et vie professionnelle, un plus grand soin de leurs employés. »

Ces propos prolongent ceux d’autres spécialistes des questions de diversité dans le recrutement. Ainsi de Caroline Ramade, qui soulignait auprès de Next les biais visibles de promotion des femmes dans les industries françaises et européennes de la tech à mesure que les carrières progressent. Ou encore des travaux menés à toutes les étapes de la filière, des collèges et lycées aux formations supérieures comme celles de l’école 42, puis à certaines cultures d’entreprise, pour tenter de favoriser la diversité en adaptant les conditions de travail pour tout le monde. 


  •  

Discord déploie finalement sa vérification d’âge basée sur des « groupes d’âge »

Âge déraison
Discord déploie finalement sa vérification d’âge basée sur des « groupes d’âge »

Discord a commencé le déploiement mondial de ses outils de contrôle de l’âge. La plateforme affirme que 90 % des utilisateurs ne seront pas concernés, et promet à ceux qu’elle ne peut pas cataloguer automatiquement comme des adultes plusieurs options de vérification.

Alors que la France et l’Europe affichent publiquement leur intention d’interdire l’accès aux réseaux sociaux aux jeunes publics mineurs, Discord prend les devants. La plateforme vient en effet d’annoncer le début du déploiement de sa propre solution de contrôle de l’âge. La décision avait été annoncée en début d’année, avant qu’une bronca des utilisateurs ne pousse Discord à temporiser de quelques mois.

« Les législateurs d’innombrables pays et États se font entendre et nous disent qu’ils veulent des protections plus solides pour les adolescents, de l’Union européenne à l’Indonésie. À mes yeux, cela rend plus forte que jamais la nécessité de montrer que cela peut être fait dans un cadre qui préserve la confidentialité », justifie Stanislav Vishnevskiy, cofondateur et directeur technique de Discord.

Les utilisateurs classés en trois groupes

Chez Discord, la mesure poursuit officiellement deux objectifs : limiter l’accès aux moins de 13 ans, et protéger les mineurs de 13 à 17 ans de l’exposition à des contenus sensibles ou de sollicitations inappropriées. Pour ce faire, la plateforme indique avoir élaboré un dispositif qui devrait permettre à 90 % de ses utilisateurs de ne pas avoir à justifier de leur âge.

Celui-ci prend la forme d’un outil chargé de catégoriser les utilisateurs en trois groupes : les adultes confirmés, pour qui rien ne change par rapport à l’existant, les adolescents de 13 à 17 ans, et les profils non confirmés, pour lesquels la plateforme n’a pas réussi à trancher. Les internautes placés dans les deux derniers groupes devront montrer patte blanche pour activer ou réactiver l’affichage des contenus protégés sur leur profil et accepter de recevoir des demandes d’inconnus.

Comment s’opère cette classification ? Discord évoque des signaux liés au compte : « depuis quand celui-ci existe, à quels types de serveurs vous appartenez, etc. », tout en assurant qu’aucun serveur individuel ne détermine le groupe d’âge. Elle promet par ailleurs n’examiner ni les messages, ni les appels, « ni aucun autre contenu ».

Une classification confiée à un modèle d’apprentissage automatique

Un billet plus technique décrit la méthode mise en œuvre : basée sur un modèle d’apprentissage automatique, elle étudie plusieurs critères tels que la façon dont le compte s’inscrit dans le graphe social global de Discord, les métadonnées liées au compte, des indicateurs d’engagement, et des signaux relatifs aux communautés avec lesquels l’utilisateur interagit le plus.

Discord invite à vérifier dans quel groupe vous avez été placé via l’entrée « Statut du compte » des paramètres utilisateur. Le déploiement est cependant censé s’étaler sur plusieurs jours, ce qui signifie que l’entrée Groupe d’âge n’est pas encore affichée chez tout le monde.

Quid de la vérification ? En février, Discord avait d’abord évoqué un contrôle basé sur une pièce d’identité et une reconnaissance faciale, opéré par un prestataire tiers de type Persona. La plateforme a depuis fait marche arrière, et promet désormais un éventail d’options plus varié.

« Nous avons examiné minutieusement chaque méthode avant de l’approuver, et les données que vous fournissez à Discord et à nos fournisseurs sont utilisées uniquement pour déterminer votre groupe d’âge ; il ne vous reste donc plus qu’à choisir l’option avec laquelle vous êtes le plus à l’aise. »

Plusieurs méthodes de vérification d’âge

Les méthodes proposées sont les suivantes : validation par carte de crédit au travers d’un micro paiement via Stripe et d’une vérification de l’âge du détenteur opérée par le service tiers k-ID ; autorisation du partage de la tranche d’âge via l’App Store d’Apple ou via le Google Play Store, contrôle d’un passe d’identité déjà enregistré dans Google Wallet (non disponible en France) ; ou vérification d’un justificatif d’âge AgeKey.

« En lançant une approche globale avec des options non biométriques, nous prenons de l’avance sur des lois qui pourraient nous imposer de mettre en œuvre une solution moins axée sur la protection de la vie privée. Les décisions que les législateurs et politiques prennent actuellement définiront la manière dont les plateformes avanceront en matière de sécurité des adolescents et de confidentialité pour les années à venir, et j’encourage les gens à faire entendre leur point de vue là où ils vivent », conclut Stanislav Vishnevskiy.

La FAQ qui suit son annonce se veut rassurante pour les utilisateurs allergiques au principe même de vérification d’âge. Pour les comptes classés comme adolescents ou non confirmés, les mesures de protection s’appliquent, mais « l’expérience Discord centrale (envoyer des messages à des amis, rejoindre des appels vocaux ou des serveurs qui ne font pas l’objet d’une restriction d’âge) reste la même ».

  •  

Windows 11 : une mise à jour optionnelle améliore l’Explorateur et la touche Copilot

En préversion-pas-pour-tout-le-monde
Windows 11 : une mise à jour optionnelle améliore l’Explorateur et la touche Copilot

La nouvelle mise à jour fonctionnelle peut être récupérée dans Windows Update. Elle contient des améliorations bienvenues, notamment pour l’Explorateur et la touche Copilot.

Microsoft propose depuis ce 22 septembre une mise à jour optionnelle (KB5124010) dans Windows 11. Elle sert à tester, pour les utilisateurs en mal d’aventure, les nouveautés fonctionnelles qui seront déployées le mois prochain avec le Patch Tuesday du 14 octobre. Pour l’installer, il faut aller dans Windows Update > Options avancées > Mises à jour facultatives.

Ces mises à jour sont devenues intéressantes depuis plusieurs mois dans le sillage de l’initiative K2. Microsoft semble en effet décidée à redorer le blason de son système, l’entreprise communiquant abondamment sur les chantiers en cours : performances, composants natifs, recul de l’IA, fluidification des usages, etc.

Vers une touche Copilot personnalisable

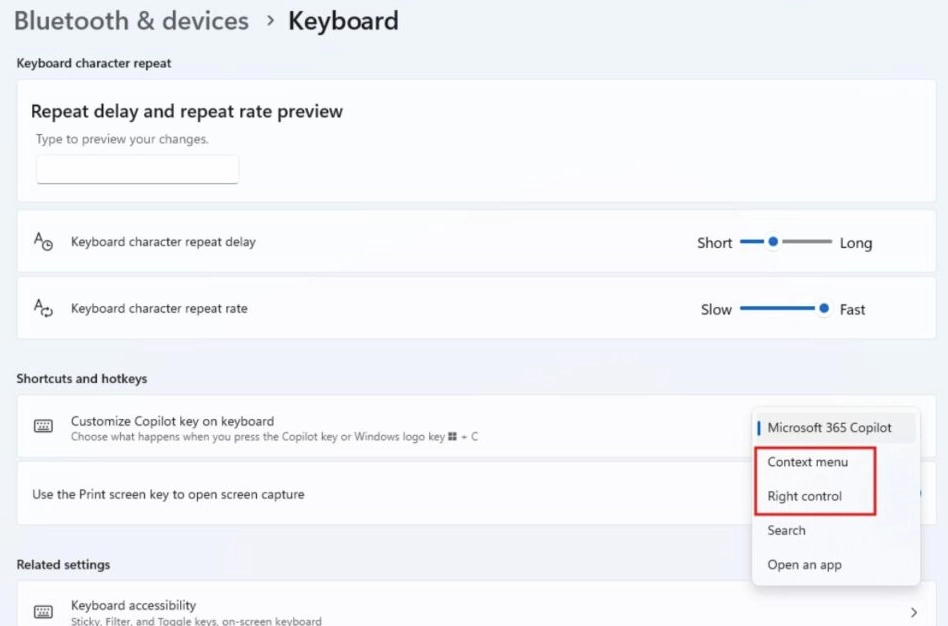
Parmi ces chantiers, Microsoft avait évoqué la possibilité de réaffecter la touche Copilot. Celle-ci est disponible sur un nombre croissant d’ordinateurs portables (voire fixes) vendus par les constructeurs. Sur les modèles estampillés Copilot+ (essentiellement basés sur des puces Snapdragon), elle est systématiquement présente. Actuellement, elle peut soit garder son comportement (ouvrir Copilot), soit lancer une application, soit ouvrir la recherche.

Source : Windows Latest

Avec la mise à jour, deux nouvelles possibilités font leur apparition : menu contextuel et Ctrl droit. L’arrivée de cette dernière est une bonne nouvelle, car la touche Copilot remplace souvent Ctrl droit, perturbant l’utilisation classique du clavier. Selon Windows Latest, une prochaine mise à jour devrait apporter une ligne « Ne rien faire ». On peut toujours rêver d’une future amélioration qui laisserait la possibilité d’affecter n’importe quelle action à la touche Copilot, voire une série d’actions (macro) comme sur certains claviers.

Du mieux pour l’Explorateur et le Bluetooth

La mise à jour contient plusieurs autres améliorations bienvenues. L’une des plus importantes est le retour de la prévisualisation des documents dans le panneau Aperçu de l’Explorateur. Cette fonction était inopérante à cause d’une ancienne faille dans NTLM, mais est de retour pour tous les documents non HTML. L’Explorateur reçoit d’autres bonus : mémorisation de l’état des sections dans l’onglet Accueil, miniatures améliorées pour les fichiers dans le cloud, une réorganisation de la vue Détails et la correction d’un bug qui provoquait la disparition du contenu de la barre d’adresse quand on cherchait à la modifier.

Parmi les autres ajouts, signalons aussi l’arrivée du support d’Emoji 17.0, la correction d’un problème avec les fonds d’écran qui pouvait laisser un simple fond noir, le support des panoramas de photos en fond pour les écrans multiples, ou encore l’apparition d’un réglage permettant de lancer toutes les applications en taille maximisée.

On note aussi une amélioration significative du Bluetooth, en particulier sa fiabilité via la correction de nombreux problèmes. Ce n’est pas un mal, tant le Bluetooth peut être capricieux sur le système de Microsoft.

Attention cependant si vous installez la mise à jour pour avoir ces nouveautés, car toutes ne seront pas forcément là tout de suite, y compris pour le Bluetooth. Microsoft garde cette drôle d’habitude de diffuser certaines améliorations dans le temps, avec un déploiement progressif. Certaines améliorations pourront donc mettre plusieurs jours avant d’être effectivement disponibles. Un fonctionnement pénible, d’autant qu’il affecte tout autant les préversions du système, pourtant conçues pour tester les nouveautés dans des environnements spécifiques.

  •  

☕️ [MàJ] Caramba, encore raté : la transposition de NIS2 est de nouveau repoussée


Mise à jour du 6 octobre 2026 à 14h42. Prévu pour demain, l’examen du projet de loi résilience des infrastructures critiques (NIS2, REC et DORA) est de nouveau repoussé. La décision a été actée lors de la conférence des présidents ce mardi 6 octobre. La raison tient officiellement au calendrier chargé, notamment avec la loi intégrale contre les violences sexistes et sexuelles.

« J’ai bon espoir qu’on pourra réinscrire le texte d’ici quinze jours ou trois semaines », explique Éric Bothorel, rapporteur du projet de loi, à notre consœur de Projet Arcardie. Aucune date n’est pour le moment arrêtée.


Article original du 22 septembre. Le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité est programmé à l’Assemblée nationale à partir du mercredi 7 octobre 2026. Il s’agit, pour rappel, de transposer en France les directives européennes NIS2, DORA et REC.

La France est largement en retard sur le calendrier puisque la date limite était fixée au 17 octobre 2024. Avec la dissolution de l’Assemblée nationale le 9 juin 2024, le texte n’était plus la priorité du moment. Début 2025, la transposition passait l’étape du Sénat.

Illustration : Flock

Le texte était ensuite bloqué à cause « d’un point de clivage politique : l’article 16 bis, introduit au Sénat », comme l’expliquait la Commission supérieure du numérique et des postes (CSNP). Le texte a été adopté en commission spéciale en septembre 2025 et attend sagement depuis.

L’article 16 bis est le suivant :

« Il ne peut être imposé aux fournisseurs de services de chiffrement, y compris aux prestataires de services de confiance qualifiés, l’intégration de dispositifs techniques visant à affaiblir volontairement la sécurité des systèmes d’information et des communications électroniques tels que des clés de déchiffrement maîtresses ou tout autre mécanisme ou processus permettant un accès non consenti aux données protégées ».

La CSNP espérait « un examen du texte en juillet 2026, et ce sous réserve de la convocation d’une session extraordinaire ». Raté, mais cette fois, c’est normalement la bonne : le texte est bien à l’agenda législatif, à partir du mercredi 7 octobre… soit deux ans après que le « Gouvernement a engagé la procédure accélérée sur ce texte le mardi 15 octobre 2024 ».

L’article 16 bis devrait de nouveau faire parler de lui…

  •  

Le site de paris Polymarket veut convaincre l’Europe qu’il n’est pas un site de paris

Le pari du lobbying
Le site de paris Polymarket veut convaincre l’Europe qu’il n’est pas un site de paris

Polymarket aimerait se faire une place en Europe, malgré les interdictions d’exercer dans plusieurs pays, dont la France. Si la porte est fermée, pourquoi ne pas essayer la fenêtre ? Le site de paris s’est en effet lancé dans un grand numéro de lobbying sur le Vieux continent.

L’accès à Polymarket est bloqué en France par les FAI depuis cet été, car le site « fait la promotion d’une offre illégale de jeux d’argent et de hasard », reproche l’Autorité nationale des jeux (ANJ). Le régulateur avait ordonné la mise en œuvre du géoblocage en novembre 2024, mais il restait possible d’accéder à la page d’accueil depuis l’Hexagone.

Plusieurs pays européens ont également pris des mesures contre l’accès à Polymarket, à l’instar de l’Espagne. L’entreprise new yorkaise cherche pourtant à se développer à l’international et tout particulièrement en Europe, mais cette expansion se heurte aux législations nationales sur les jeux d’argent.

Une montagne à gravir

C’est pourquoi le site de paris a lancé une vaste campagne de lobbying pour convaincre les autorités européennes et britanniques qu’il devrait être régulé comme un service financier sous la directive MiFID plutôt que comme une plateforme de jeux d’argent et de hasard. Le Financial Times rapporte que des représentants de Polymarket ont rencontré des régulateurs à Londres, à Bruxelles et partout en Europe.

Dans le détail, Polymarket aurait rencontré Verena Ross, la présidente de l’Autorité européenne des marchés financiers (AEMF) en juin, ainsi que des responsables de la Commission européenne. L’idée est d’obtenir un agrément pour que les particuliers (dont certains utilisent un VPN pour tout de même parvenir à parier) puissent avoir accès au site.

Capture d’écran de la page d’accueil de Polymarket.

Polymarket estime en effet que ses contrats devraient être assimilés à des produits dérivés plutôt qu’à des paris. Un argument qui a porté aux États-Unis : c’est la CFTC (Commodity Futures Trading Commission), le régulateur américain des marchés de produits dérivés, qui supervise l’activité de la plateforme. Certains États américains s’y opposent toutefois et cherchent à appliquer au site leur législation sur les jeux d’argent.

Polymarket a rejoint en septembre le lobby Blockchain For Europe et discuterait avec d’autres groupes industriels européens.

Un service gangrené par les délits d’initiés

On ignore encore si cette offensive de lobbying portera ses fruits en Europe continentale, mais la requalification en service financier ne va pas de soi. Polymarket a une montagne à gravir : dans son rapport semestriel publié le 10 septembre (PDF), l’AEMF écrit que les marchés prédictifs sont « gangrenés par les opérations d’initiés » et représentent « des risques concernant la protection des investisseurs et l’intégrité des marchés ».

De l’autre côté de la Manche, le régulateur financier FCA envisage de revoir les règles encadrant l’accès des particuliers aux sites de marchés prédictifs. Il estime toujours que l’interdiction se justifie au regard du caractère spéculatif et du risque élevé qui pèse sur ces options binaires – un produit financier reposant sur une issue « oui ou non ». La FCA pourrait toutefois accepter de superviser les paris sur les événements financiers ou certains événements climatiques.

Les jeux portant sur les résultats politiques ou sportifs continueraient de dépendre de l’autorité de régulation des jeux d’argent. Un distinguo qui ne ferait pas les affaires de Polymarket, dont l’essentiel des revenus provient de ce type de paris.

La plateforme n’est pas étrangère aux controverses et aux manipulations. Pour promouvoir son activité, elle aurait ainsi payé des influenceurs pour produire des contenus bidonnés. C’est aussi le paradis des délits d’initiés : un soldat américain a ainsi été arrêté après un gain faramineux sur la chute du président du Venezuela. En France, une enquête a été ouverte au mois de mai après des paris sur la météo, posés après que des capteurs installés à l’aéroport de Roissy eurent été piratés.

  •  

Claude Opus 5.5, GPT-6 Sol et Luna : Anthropic et OpenAI se battent sur les prix

La foire aux LLM
Claude Opus 5.5, GPT-6 Sol et Luna : Anthropic et OpenAI se battent sur les prix

Anthropic et OpenAI ont dévoilé presque simultanément leurs nouveaux modèles. Avec Claude Opus 5.5, le premier mise sur la puissance et réduit les coûts. Le second lance GPT-6 Sol et Luna, deux déclinaisons moins performantes qu’Astra, mais nettement plus abordables.

Premier arrivé (à quelques minutes près), premier servi. Anthropic a donc annoncé Claude Opus 5.5, qui devient le modèle phare de l’entreprise. Évidemment plus puissant que son prédécesseur direct Opus 5, il bat également Fable 5.1 lancé début septembre dans les benchmarks proposés par Anthropic. Il fait aussi mieux que GPT-6 Astra, sauf sur la recherche agentique (Terminal-Bench-Science 0.1) et sur AutomationBench, le test des agents en conditions de travail réelles.

Opus 5.5 se distingue particulièrement sur le code, les agents autonomes, l’analyse métier et le travail de recherche. Anthropic met aussi en avant des gains significatifs sur les longues tâches de développement, sur les migrations de code et les workflows complexes.

Le groupe IA admet néanmoins que l’écart entre Opus 5.5 et Fable 5.1 sur ces tâches est « plus faible » que ce que laissent penser les tests. « À ce niveau de performance, explique Anthropic, nous constatons que les écarts entre les scores des benchmarks reflètent de moins en moins fidèlement les différences observées dans des situations réelles. »

Le plus intéressant finalement dans cette annonce, c’est la baisse de prix. Opus 5.5 est annoncé environ 40 % moins cher qu’Opus 5 sur des charges de travail typiques. Les tarifs sont de 4 dollars par million de tokens en entrée, et 20 dollars par millions en sortie. Les lectures de cache sont de 0,20 dollars par million. Pour ne rien gâcher, le modèle génèrerait ses réponses 30 % plus rapidement qu’Opus 5.

À l’heure où les acteurs de l’IA jouent à se faire peur en annonçant l’extermination de l’humanité, Anthropic – jamais le dernier pour hurler avec les loups – annonce des garde-fous solidement mis en place pour éviter qu’Opus 5.5 dérape. Le modèle est doté des mêmes mesures de protection que celles de Fable 5.1 en cybersécurité, biologie et distillation. Le cas échéant, les requêtes sont redirigées vers un autre modèle.

« Les utilisateurs pourront repérer et corriger des bugs dans leur code dans le cadre du cycle habituel de développement logiciel, mais la plupart des tâches liées à la cybersécurité seront redirigées vers Opus 4.8 », détaille l’entreprise. Les organisations qui voudront aller plus loin devront passer par le Cyber Verification Program.

GPT-6 Sol et Luna attaquent sur les tarifs

Quasiment dans la foulée de son principal rival, OpenAI a lancé GPT-6 Sol et GPT-6 Luna. Les grands esprits se rencontrent, mais pas les modèles : ceux d’OpenAI sont moins puissants et ne vont pas aller se frotter à Opus 5.5 (c’est le rôle de GPT-6 Astra) mais ils se veulent plus économiques. Sol vise les tâches du quotidien, Luna la vitesse et les budgets serrés pour les tâches fréquentes.

Et c’est les soldes chez le créateur de ChatGPT, avec des prix réduits de moitié par rapport à GPT-5.6. En entrée, GPT-6 Sol revient à 2 dollars le millions de tokens et 10 dollars en sortie. Luna coûte 0,10 dollar par million de tokens en entrée, et 0,50 dollar en sortie. OpenAI annonce aussi une meilleure mise en cache des longs contextes, avec 90 % de réduction sur les jetons d’entrée déjà mis en cache.

Sur AutomationBench, GPT‑6 Sol obtient 33,2 % pour 0,27 $ par tâche, contre 26,9 % pour Claude Opus 5, annoncé comme environ onze fois plus coûteux. Les deux modèles font des progrès en programmation et en manipulation d’interfaces graphiques, mais Astra conserve logiquement la tête.

  •  

[màj] Les pirates de ShinyHunters affirment détenir les données de milliers d’employés du FBI

Le FBI piégé
[màj] Les pirates de ShinyHunters affirment détenir les données de milliers d’employés du FBI

Le FBI a été visé par une attaque de ShinyHunters. Le groupe de pirates serait en possession de données concernant des milliers d’employés de l’Agence fédérale. Parmi les informations volées : noms, adresses, numéros de téléphone et des données sur la famille des employés.

Pour prouver leur intrusion, les pirates ont détourné le site de recrutement du FBI. Pendant quelques minutes, on pouvait y lire que « le site a été saisi par ShinyHunters » et que « toutes les données du FBI ont été compromises, notamment des données personnelles et médicales sensibles concernant les employés actuels et anciens du FBI ».
Le groupe déclare aussi posséder « bien plus de données que ce que nous affirmons ici ». Avant de terminer par une formule typique de Donald Trump : « Merci de l’attention que vous porterez à cette affaire. »

Le site de recrutement piraté du FBI. Capture d’écran : vxdb

Le même site a rapidement affiché un message d’erreur prévenant que le portail de candidature est actuellement indisponible, toujours en ligne à l’heure où nous publions. Le site principal fbi.gov a lui aussi été placé en indisponibilité, d’après nos constatations.

Un échantillon des données fourni au site 404media semble bien confirmer la nature et l’ampleur du vol de données. Selon nos confrères, ShinyHunters a exploité une faille zero-day dans PeopleSoft, un logiciel Oracle, pour obtenir un accès aux serveurs AWS GovCloud et siphonner les données. Il y en aurait pour 2 à 3 To.

Le FBI sommé de retirer ses accusations

ShinyHunters est bien connu des services, en France comme à l’étranger. On leur doit de nombreux vols de données qu’ils tentent ensuite de rançonner. Pour le FBI, les choses sont un peu différentes. Un « avis public » placardé sur le site du groupe accuse l’agence fédérale d’avoir porté des accusations mensongères envers l’organisation dans un bulletin publié au deuxième trimestre.

Shinyhunters a publié un message adressé au FBI sur son site onion – capture d’écran Next

Au lieu d’argent, les pirates exigent la modification ou le retrait du bulletin en question dans la semaine, au risque de la divulgation des données subtilisées. Ils réfutent notamment les allégations du FBI selon lesquels ShinyHunter met en œuvre des méthodes relevant du harcèlement ou de menaces personnelles adressées à leurs victimes.

Ils nient par ailleurs tout lien avec « The Com », un réseau criminel international décentralisé de pirates opérant aux États-Unis, au Canada et au Royaume-Uni. Ciblé par des enquêtes du FBI et d’Europol, ce réseau rassemble des sous-groupes impliqués dans la cybercriminalité, mais aussi dans l’exploitation sexuelle des enfants.

Dans le message de ShinyHunters, The Com est qualifié d’« élément de propagande inventé par le secteur de la sécurité informatique ayant endoctriné d’anciens responsables du FBI et du ministère de la Justice au point de les amener à donner une existence officielle à cette absurdité ». Le bulletin ne fait pas référence à The Com, en revanche il explique que les acteurs malveillants comme ShinyHunters peuvent prétendre à tort posséder des documents compromettantes sur leurs victimes, comme des photographies ou des vidéos embarrassantes de leurs victime.

Ils peuvent aussi recourir à des stratégies de harcèlement, comme l’envoi de SMS menaçants ou des appels téléphoniques aux victimes et aux membres de leur famille. ShinyHunters affirme « sans équivoque » n’avoir jamais menacé les familles ou détenu des informations compromettantes de leurs victimes. « NOUS NE PRATIQUONS PAS LA SEXTORSION », écrivent-ils en majuscules.

L’avis, qui n’est pas « motivé par des considérations financières », est présenté comme le moyen pour ShinyHunters de faire valoir leur droit à la libre expression tel qu’inscrit dans le Premier amendement de la Constitution américain. « [Nous] luttons contre la désinformation ». Pour l’instant, le FBI n’a pas encore réagi publiquement.

Mise à jour 23/09 – Le FBI a officiellement réagi à la fuite de données de ses serveurs. « L’origine de la faille [n’a] pas encore été déterminée », explique l’agence qui ne peut pas encore dire si elle provient « d’un tiers ou de l’environnement informatique du FBI ». L’enquête est en cours, et le FBI travaille avec ses prestataires pour atténuer tous les risques possibles.

  •  
❌