❌

Vue lecture

Comment OpenAI et Anthropic se voient en futurs financeurs de la recherche mondiale

Philantropie avec des dollars virtuels
Dépassée par son succès, Anthropic suspend son offre Claude for Startups

Via la création de fondations « philantropiques » et de « financements sur projet », les entreprises d’IA générative et notamment OpenAI se présentent comme les futurs financeurs de la recherche mondiale, alors qu’elles ne font paradoxalement pas de profits.

Les financements publics de la recherche sont particulièrement menacés ces temps-ci, en France mais aussi aux États-Unis et ailleurs. Les entreprises de l’IA générative affichent une volonté de prendre le relai avec de l’argent qu’elles n’ont pour l’instant pas, et ainsi attirer (et choisir) les chercheuses et chercheurs qui ont besoin de financements pour faire tourner leurs laboratoires.

Une « philanthropie » donnant droit à des avantages fiscaux et finançant des entreprises

Les entreprises du numérique et leurs décideurs états-uniens ont souvent affiché une « philanthropie » à travers des fondations comme la Gate Foundation de Bill Gates et Melinda French Gates, dont le budget 2025 atteignait 91 millions de dollars [PDF]. On peut citer aussi la Chan Zuckerberg Initiative de Mark Zuckerberg et Priscilla Chan, critiquée l’année dernière pour avoir abandonné bon nombre de causes qu’elle soutenait. Ces fondations proposent des « financements sur projet » souvent dans le domaine de la recherche et de la santé.

Ce « philanthrocapitalisme » a été notamment étudié par les chercheurs Linsey McGoey, Darren Thiel et Robin West dans un article (publié en 2018) dans lequel elles expliquent que cette nouvelle philanthropie consistait notamment « à distribuer à des entreprises des subventions « philanthropiques » donnant droit à des avantages fiscaux ». Elles y ajoutaient que « les organisations philanthrocapitalistes orientent de plus en plus leurs dons vers des entreprises à but lucratif » et prenaient l’exemple de la Fondation Gates qui « a commencé à octroyer un pourcentage croissant de ses subventions à des entreprises telles que Vodafone, Mastercard et Scholastic (l’un des plus grands éditeurs d’ouvrages éducatifs au monde) sous forme d’aides non remboursables ».

OpenAI et Anthropic suivent la même voie

Les startups de l’IA générative suivent la même voie. Ainsi, la fondation OpenAI, créée en octobre 2025, vient d’annoncer dans la revue scientifique Nature s’être engagée à hauteur de 125 millions de dollars de financements pour des projets concernant la création de données librement accessibles pour la recherche dans les domaines de la santé et des sciences de la vie (mise au point des vaccins contre le cancer, recherche sur la maladie d’Alzheimer, réutilisation de données provenant d’entreprises de biotechnologie en faillite…).

En juillet dernier, Anthropic annonçait des « financements sur projet » pour la recherche scientifique sur les maladies rares. La présidente d’Anthropic, Daniela Amodei, a aussi affirmé récemment à The Economist que la santé mondiale devenait « une priorité pour Anthropic, qui collabore avec des organisations humanitaires à travers l’Afrique afin d’utiliser Claude dans le domaine des soins de santé et pour prévoir les famines ». Rappelons que Donald Trump, sur recommandation d’Elon Musk, a mis fin l’année dernière à l’Agence des États-Unis pour le développement international (USAID) et ainsi coupé les financements publics d’un nombre colossal de projets concernant la santé mondiale.

« Mais les initiatives passées visant à intégrer la technologie dans l’aide humanitaire nous rappellent qu’un accès moins coûteux à l’expertise ne suffit pas », prévient The Economist. « Les outils de santé numériques ont souvent donné de bons résultats lors des essais, mais n’ont pas réussi à s’imposer dans les systèmes de santé locaux », cite en exemple le média, qui ajoute : « les donateurs ont également tendance à percevoir le monde à travers le prisme de leur propre expertise ».

Avec quel argent ?

On peut aussi se demander comment ces entreprises financent ces projets. Elles ne dégagent en effet, aucun profit pour l’instant. Du côté des financements sur projet d’Anthropic, ils ne se font pas en argent sonnant et trébuchant, mais en crédits d’utilisation de Claude sur une période de 6 mois (« jusqu’à 50 000 dollars sous forme de crédits Claude » indique l’entreprise).

La fondation OpenAI, elle, compte sur l’entrée en bourse de l’entreprise. Celle-ci ne fait toujours pas de bénéfice et n’a pas encore indiqué quand elle prévoyait d’en faire, mais elle vise une valorisation d’environ 1 400 milliards dollars. Avec une participation de 26 % dans OpenAI, sa fondation s’imagine déjà créer un fonds de 25 milliards de dollars, ce qui en ferait une des organisations sans but lucratif les plus riches du monde.

Ainsi, Jacob Trefethen, qui est à la tête de la fondation OpenAI, affirme à Nature : « Au cours de notre première année, nous avons pour objectif d’octroyer plus d’un milliard de dollars de subventions dans tous les domaines ». Et il ajoute : « Lors de nos six premiers mois d’activité, nous avons déjà octroyé plus d’un quart de milliard de subventions dans le domaine des sciences de la vie et de la lutte contre les maladies ». Mais tout cela reste donc suspendu à la valorisation d’une entreprise dont on ignore si ses comptes seront un jour à l’équilibre.
  •  

Sécurité : le premier point de situation REACTIV de l’ANSSI illustre l’ampleur du problème

Il y a du travail
Sécurité : le premier point de situation REACTIV de l’ANSSI illustre l’ampleur du problème

L’ANSSI a publié le premier point de situation de son dispositif REACTIV. Le rapport est sobre et direct, alignant les causes des différents incidents cyber des deux derniers mois contre les ministères, avec des chiffres éloquents.

Le dispositif REACTIV (pour REponse & ACTion Interministérielle face aux Violations de données) a été créé par l’ANSSI (Agence nationale de la sécurité des systèmes d’information) à la demande du Premier ministre Sébastien Lecornu. Annoncée publiquement le 7 septembre, elle constitue une réorientation des moyens opérationnels de l’ANSSI vers deux tâches : le traitement des comptes utilisateurs compromis et l’analyse des violations de données.

Cybersécurité : l’ANSSI lance son mécanisme REACTIV dédié aux services de l’État – Next↗

Comme nous l’indiquions au moment de l’annonce, l’agence obtient deux pouvoirs nouveaux. D’abord, elle centralise la communication technique de crise. Ensuite, et surtout, l’ANSSI peut imposer aux ministères des mesures de protection immédiates dans des délais contraints. Vincent Strubel, directeur de l’agence, avait bien précisé lors de l’annonce que l’effort était temporaire et qu’il se faisait au détriment d’autres pans de la menace.

La situation exigeait une forme d’urgence. Il n’aura fallu que trois semaines pour que l’ANSSI publie un premier point d’étape, faisant le bilan des attaques des deux derniers mois contre plusieurs ministères.

Des brèches en pagaille

Depuis le 1ᵉʳ août 2026, 99 violations de données ont été signalées à l’ANSSI, dont 67 sont confirmées et 32 sont en cours de traitement par l’agence.

Parmi les incidents, la faille CVE-2026-72898 (score CVSS 10) dans Metabase (une plateforme open source dédiée à l’intelligence économique) et son exploitation sont en bonne place. L’ANSSI évoque neuf instances ministérielles compromises depuis début août. « Cette vulnérabilité, de type injection SQL, permet l’accès à la base de données de l’application Metabase pour un utilisateur non authentifié et l’obtention des droits administrateurs de l’instance », indique le rapport.

Lorsque la faille a été découverte le 3 août par Metabase, elle était déjà exploitée. Le correctif a été publié le 6 août. Pour les ministères français en revanche, il ne s’agissait probablement déjà plus d’une faille 0-day, l’attaque contre France VAE étant par exemple survenue le 8 août. L’exploitation de cette faille a servi également contre Zéro Logement Vacant, Qualicharge et probablement Docurba, même si l’enquête n’est pas terminée.

Mais cette faille a aussi servi contre le propre Laboratoire d’innovation de l’ANSSI et contre la Direction interministérielle du numérique (DINUM), deux agences relevant du Premier ministre. Dans le premier cas, l’ANSSI pointe « la compromission de 118 comptes utilisateurs Metabase dont une trentaine de comptes d’utilisateurs externes (données statistiques d’utilisation, identifiants, courriels et mots de passe hachés) ». Les instances vulnérables ont été mises à jour, les mots de passe ont été renouvelés pour l’ensemble des comptes et les comptes inutilisés depuis plus de trois mois ont été désactivés.

Dans le cas de la DINUM, deux instances Metabase ont été compromises, ProConnect et Nuage-Public. « Les données exfiltrées portent sur des informations administratives d’organismes publics (SIREN, SIRET, budgets, effectifs), des métadonnées de contributions à des projets logiciels open source, et des historiques de connexions anonymisés », indique l’ANSSI. L’agence ajoute que ces données étaient cependant déjà publiques. Là encore, les vulnérabilités ont été colmatées, les secrets réinitialisés et les comptes créés par l’attaquant supprimés.

Le rapport n’indique pas toutefois dans quelle mesure ces instances Metabase étaient exposées à internet. Dans tous les cas, l’information tombe mal pour l’ANSSI, qui doit montrer l’exemple, notamment en matière de réactivité sur les correctifs sortant régulièrement. Il s’est écoulé au moins plusieurs jours entre la publication du correctif de Metabase et les premiers signes d’attaque contre la faille au sein des ministères, témoignant d’un retard dans l’application. Dans le cas de l’agence, même s’il s’agit uniquement de son Laboratoire d’innovation, le signal renvoyé n’est pas glorieux.

On peut noter également que l’avis du CERT-FR sur plusieurs failles Metabase a été publié le 24 août, alors que trois des quatre failles (dont CVE-2026-72898) étaient connues depuis le 6 et la dernière le 11.

Des défauts de sécurisation classiques

Les autres incidents relèvent malheureusement de défauts de sécurité classiques. Par exemple, des identifiants volés par des infostealers sur des postes personnels ou de partenaires, puis utilisés contre des services exposés sans double authentification. C’est le cas pour le PIGP (Portail de la Gestion Publique de la DGFIP), le cadastre et l’AEFE (Agence pour l’enseignement français à l’étranger).

L’absence de double authentification ressort justement dans le rapport, ou un deuxième facteur par simple e-mail, cette méthode n’étant plus considérée comme robuste depuis longtemps. Le point de situation évoque également la compromission de sous-traitants, dont un de TRACFIN, et le serveur d’échange avec les prestataires de la DGDDI.

On note aussi que plusieurs incidents sont en cours de qualification. Par exemple, pour Signal Logement (identification de logements insalubres) et le BCPR (Bureau des courriers parlementaires et réservés), duquel des e-mails auraient été exfiltrés, sans que l’ANSSI en soit certaine pour l’instant.

En outre, si la mission de REACTIV est surtout de pouvoir imposer des mesures concrètes dans des délais contraints, on ne sait rien des éventuels changements mis en place pour faire évoluer la culture de la cybersécurité chez l’ensemble des personnes concernées. Si l’exploitation de failles peut souvent être combattue par une application stricte des correctifs de sécurité, les attaques passant par des comptes compromis doivent interpeler les utilisateurs impliqués et leur hygiène numérique, dont la gestion de leurs mots de passe.

Une utilisation sérieuse de la double authentification ne semble pas toujours la règle non plus, le mécanisme relevant des ministères et de leurs services informatiques. À ce sujet, la position de l’ANSSI est d’ailleurs claire : « facteur clé de nombreux incidents analysés par l’ANSSI, l’absence de MFA, ou l’utilisation d’un second facteur faible (e-mail), a facilité les intrusions puisqu’un mot de passe faible ou une fuite de mot de passe suffisait à l’attaquant pour s’octroyer a minima un accès utilisateur ».

  •  

[màj] Google : Gemini 4 Argon et son million de tokens en sortie disponible pour tous

Un gaz inerte comme emblème ? Pourquoi pas
[màj] Google : Gemini 4 Argon et son million de tokens en sortie disponible pour tous

Alors que les deux mastodontes Anthropic et OpenAI sont lancés dans une course à l’échalote sur les performances (et la désobéissance) de leurs modèles, Google veut revenir dans la course avec Gemini 4 Argon. La cybersécurité et le code sont particulièrement mis en avant.

Mise à jour 13/10 – À chaque jour son nouveau LLM, ou pas loin. Après Meta et Muse Wonder, c’est au tour de Google de lancer Gemini 4 Argon auprès du grand public, après une disponibilité limitée à des spécialistes de la cybersécurité. Le modèle est accessible via l’API dans AI Studio et Gemini, ainsi que pour les abonnés Google AI Ultra (y compris dans la plateforme de création d’agents Antigravity) et Pro dans l’app Gemini et le mode IA de la recherche.

Article original, 1er/10 – Avec ce LLM qualifié de « frontier model », Google se présente comme un bon élève face à Donald Trump : « Nous participons activement au processus volontaire du gouvernement américain pour l’accès anticipé au modèle de prélancement, tout en élargissant progressivement cet accès ». C’est en effet ce que demande le président dans son décret du 2 juin.

Traduction : ne comptez pas en profiter pour l’instant. Ce modèle est « déployé auprès d’un groupe de spécialistes de la cybersécurité de confiance par le biais de notre programme Fairwind ». C’était aussi le cas pour Gemini 3.8 Flash Cyber au début du mois. Cela ne concerne donc que des gouvernements, des autorités nationales de cybersécurité, des opérateurs d’infrastructures critiques et d’autres spécialistes triés sur le volet. Une ouverture à tous est prévue, sans calendrier.

1 million de tokens : Google multiplie par 15 la limite de sortie

Premier changement important, la limite de sortie explose : « nous augmentons la limite de jetons de sortie du modèle à 1 million de jetons, une performance inégalée dans l’industrie, contre 64 000 auparavant ». À titre de comparaison, Fable 5.1 d’Anthropic et GPT-6 Astra d’OpenAI ont une fenêtre de contexte de 1 million de tokens, mais de « seulement » 128 000 tokens en sortie. Une limite huit fois plus large donc chez Google.

Google insiste sur ce point : « Grâce à cette capacité de traitement, le modèle peut analyser en profondeur et générer des centaines de milliers de jetons en une seule étape, ce qui lui permet de résoudre des problèmes complexes d’un seul coup ».

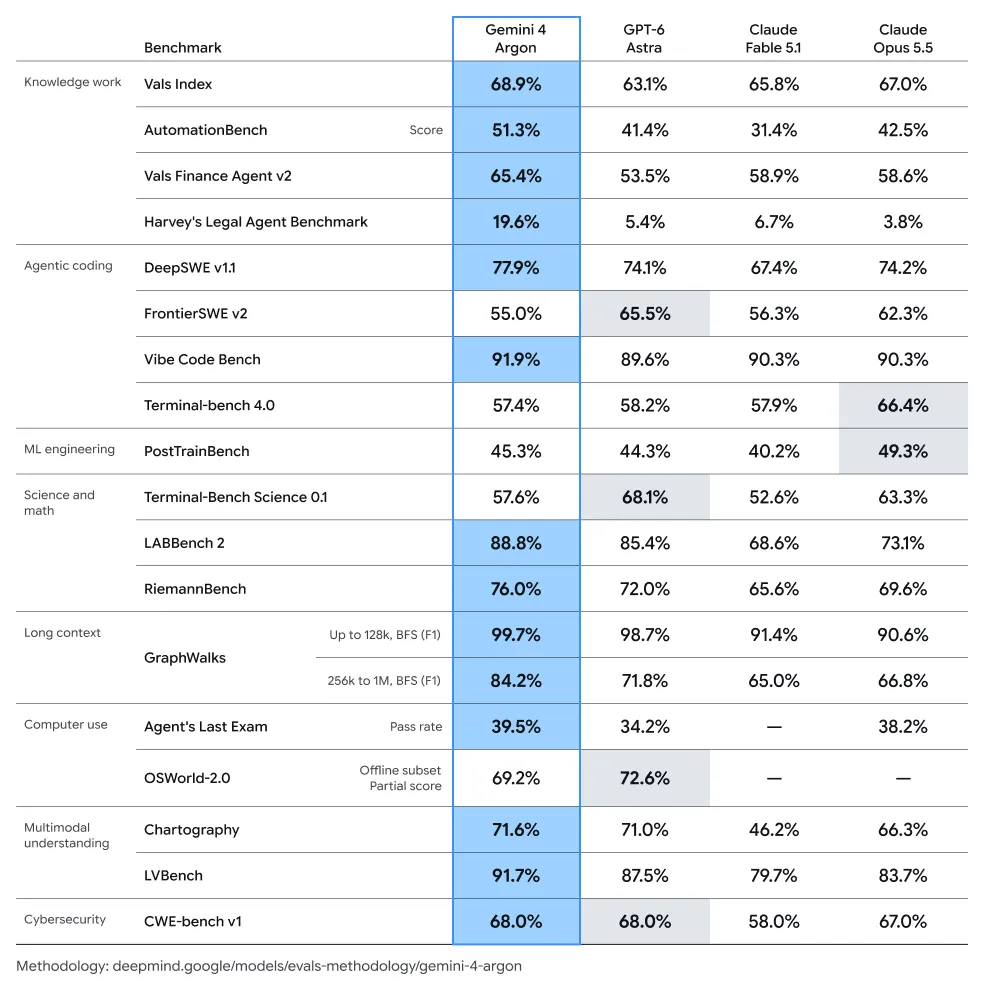
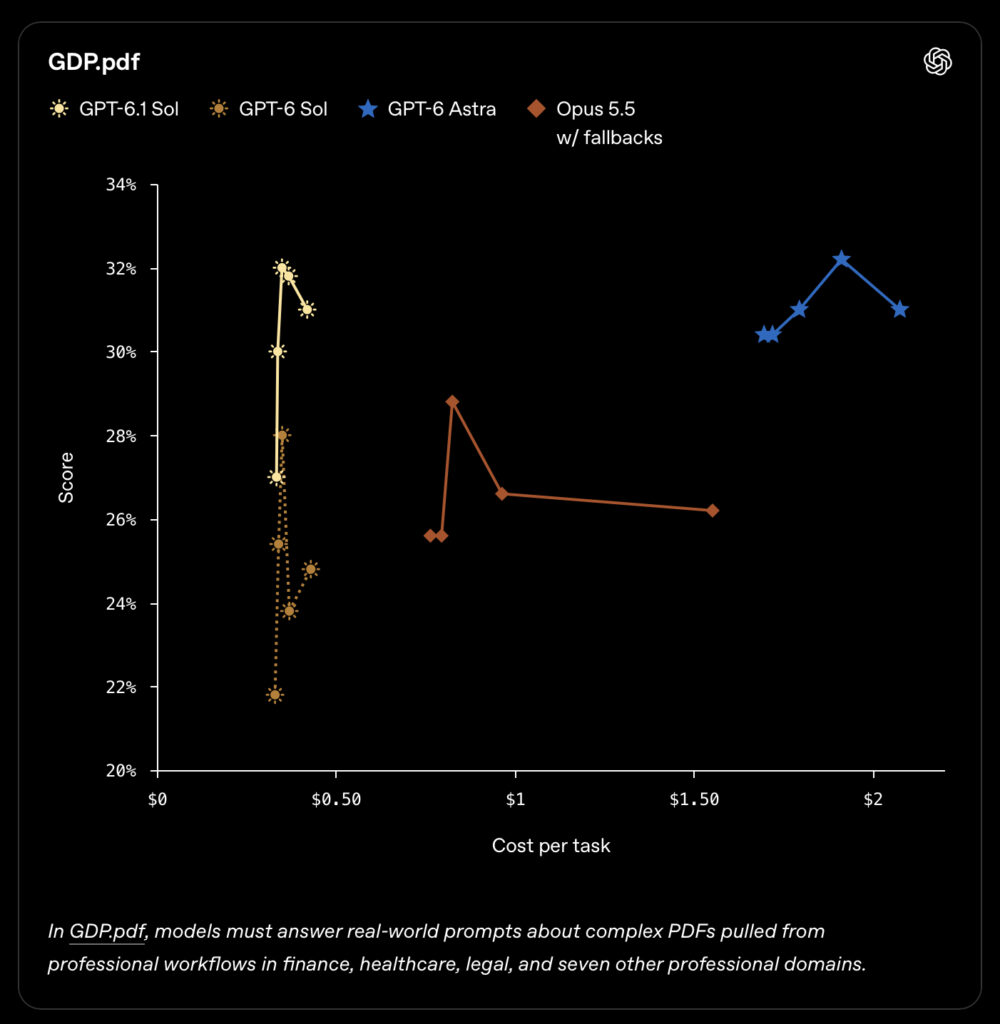
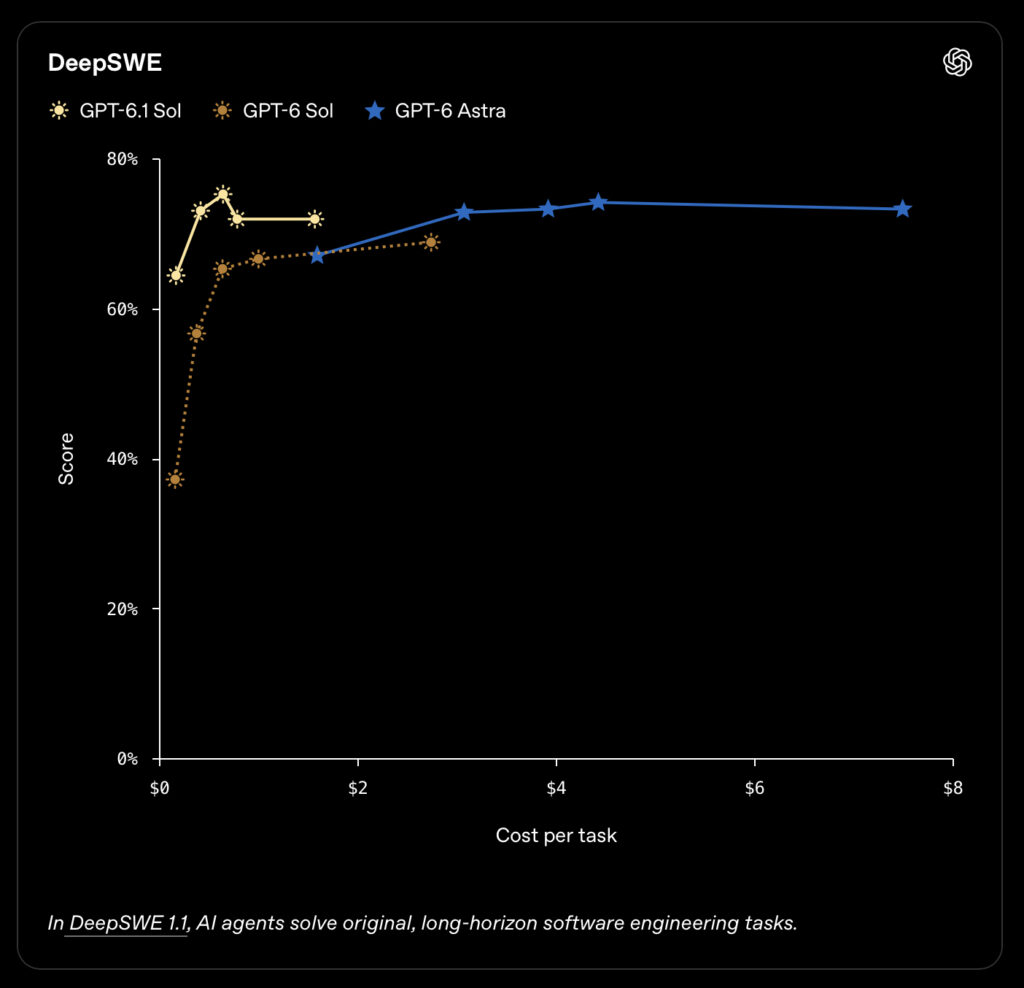
Cette annonce s’accompagne comme toujours d’une série de benchmarks maison, dans lesquels Gemini 4 Argon dépasse généralement GPT-6 Astra et Claude Fable 5.1 et Opus 5.5. Google affirme que son nouveau modèle est particulièrement bon « pour les tâches de codage spécialisées ». On attendra de voir pour les tâches courantes sur le code, car Gemini 3.8 n’était pas bon dans notre test sur l’extension Next.

Google revendique la couronne sur DeepSWE v1.1 et CWE-bench v1

Google en remet une couche : « Les ingénieurs de Google utilisent Argon au quotidien, du débogage courant aux migrations de code à grande échelle et à la conception d’algorithmes. Il établit une nouvelle référence sur DeepSWE v1.1 (77,9 %), qui mesure la performance d’un modèle dans des tâches d’ingénierie logicielle concrètes et à long terme ». GPT-6 Astra est à 74,3 %, Claude Opus 5.5 à 74,2 % et Fable 5.1 à 67,4 %.

Autre exemple : « les agents Argon travaillent à la migration des bases de code C/C++ vers Rust chez Google, allant de quelques dizaines de milliers de lignes pour les bibliothèques essentielles comme re2 et libgav1 à plus de 800 000 lignes pour le noyau Zircon de Fuchsia OS ».

Sujet sensible, ce n’est pas l’ingénieur Galen Hunt de Microsoft qui dira le contraire. Il s’était pris une volée de bois vert quand il avait annoncé vouloir « éliminer toutes les lignes de C et C++ de Microsoft d’ici 2030 », grâce à l’IA. Depuis, il y a eu rétropédalage en règle.

Autre axe largement mis en avant par Google : la cybersécurité. « Pour mieux préparer les équipes de cyberdéfense à la nouvelle ère des cyberattaques, nous avons entraîné Gemini 4 Argon à exceller en matière de défense contre les cybermenaces. Argon est capable de détecter, valider et corriger de manière autonome les vulnérabilités logicielles critiques ».

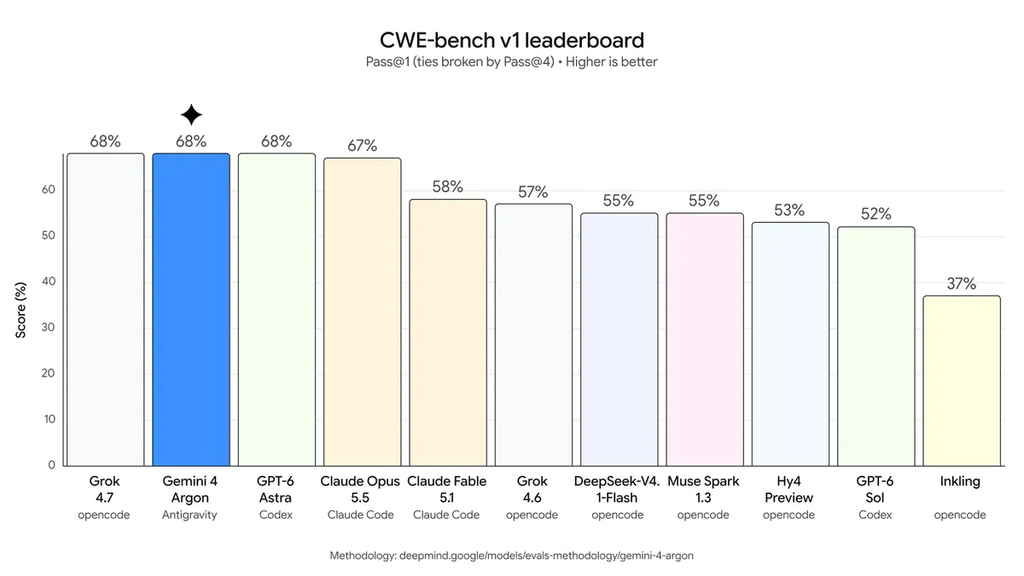
Pour mettre des chiffres sur ces mots, Google annonce un score CWE-bench v1 de 68 %, à égalité avec Grok 4.7 et GPT-6 Astra.

Google fait également une annonce surprenante vu l’actualité autour des agents IA qui font un peu n’importe quoi : « Pour nos équipes de confiance et nos équipes internes chez Google, nous déploierons Argon sans aucune restriction de sécurité afin qu’elles puissent exploiter pleinement ses capacités de pointe en matière de cybersécurité ».

La version anglaise du communiqué de Google est cependant moins forte : « Pour nos partenaires de confiance et nos équipes internes chez Google, nous déploierons Argon sans garde-fous cyber [cyber guardrails en VO, ndlr] afin qu’ils puissent exploiter pleinement ses capacités de pointe en cybersécurité ».

Sans restriction, mais pas sans protection. Pour le grand public, en revanche, des garde-fous sont prévus : « Afin d’empêcher toute utilisation malveillante d’Argon à des fins de cyberattaques ou d’attaques chimiques, biologiques, radiologiques et nucléaires (CBRN), le modèle est conçu pour refuser les requêtes malveillantes tout en préservant la recherche scientifique légitime à double usage, conformément à notre cadre de sécurité Frontier ». Pour Google, comme les autres, le message est simple : ne vous inquiétez pas, on s’occupe de tout. Pas facile vu l’actualité récente.

Moins cher qu’Astra et Fable, mais plus loquace

Pour terminer, le prix : Gemini 4 Argon est à 2 dollars en entrée et 10 dollars en sortie, par million de tokens dans les deux cas (le cache en entrée a une réduction de 95 % du prix). C’est un prix promotionnel, il sera par la suite doublé avec 4 et 20 dollars respectivement. Google n’a pas précisé quand cette promotion se terminera.

Fable 5.1 et GPT-6 Astra sont tous les deux à 10 et 50 dollars par million de tokens, respectivement en entrée et en sortie. Gemini 4 Argon est-il donc cinq fois moins cher ? Non, car nous n’avons ici qu’une moitié de l’équation. L’autre partie, c’est la consommation de tokens. Facturer deux fois moins mais produire deux fois plus n’apporterait aucune économie.

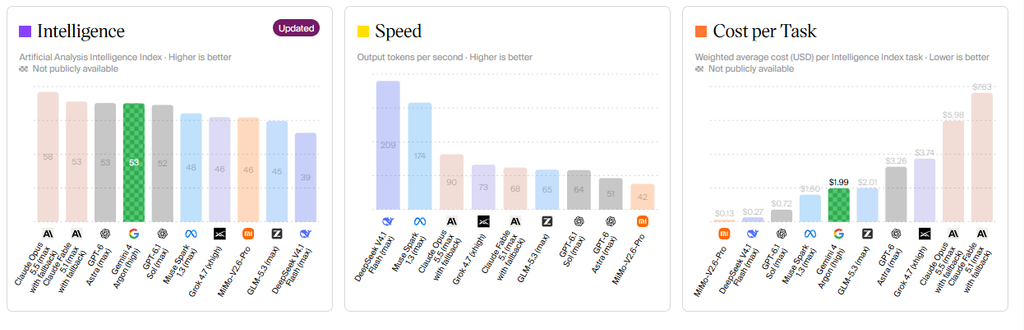
Sur ce point, le nouveau modèle ne semble pas tirer son épingle du jeu, selon Artificial Analysis, spécialisé dans les benchmarks d’IA : « Gemini 4 Argon fait en moyenne 62 000 jetons de sortie par tâche, contre 27 000 pour GPT-6 Astra (max) ». Pour rappel, OpenAI double le prix de certains modèles – dont GPT-6 Astra – quand l’entrée dépasse les 272 000 tokens.

Gemini 4 Argon, prix par tâche, tarif promotionnel à 2/10 dollars
  •  

Les serveurs e-mail Zimbra visés par l’exploitation très active d’une faille critique

Le correctif était pourtant là
Les serveurs e-mail Zimbra visés par l’exploitation très active d’une faille critique

Les personnes et organisations disposant de serveurs équipés de Zimbra pour la gestion de leurs e-mails doivent mettre à jour aussi rapidement que possible les composants logiciels. Une faille est exploitée depuis plus de deux mois, alors que le correctif existe depuis le 20 juillet.

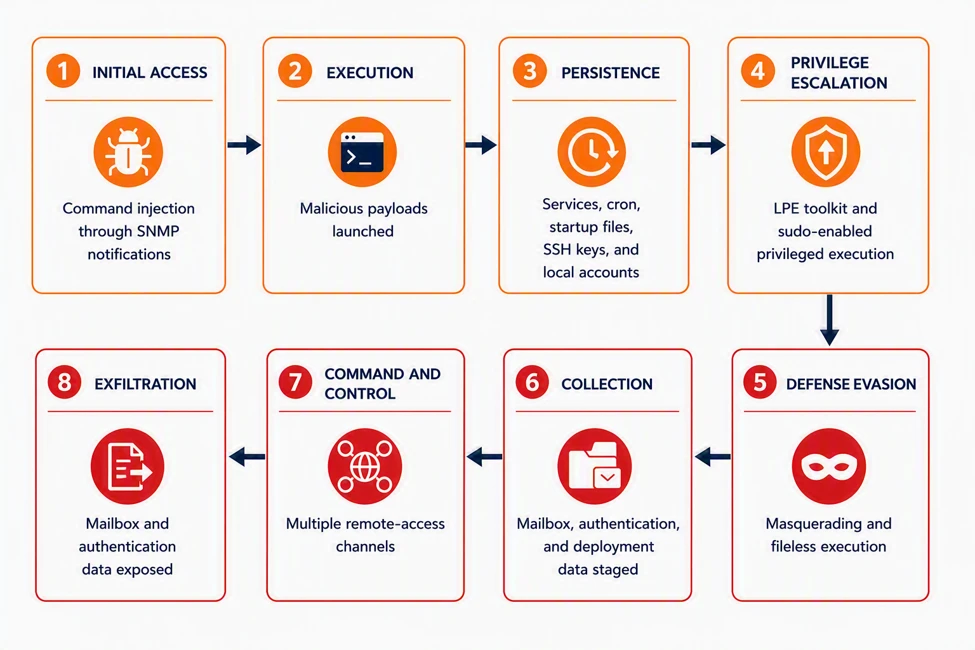
Dans un long billet publié le 30 septembre, Microsoft Threat Intelligence a fourni une analyse de l’exploitation de CVE-2026-73570, une faille de type « injection de commandes système non authentifiée » dans Zimbra Collaboration Suite (ZCS), une solution e-mail très populaire.

Cette faille, présente dans toutes les versions antérieures à la 10.1.20, est en fait corrigée depuis juillet. Cependant, les systèmes non mis à jour seraient encore nombreux, Microsoft indique que la faille – critique, avec un score CVSS de 8,9 – est exploitée depuis fin juillet au moins. L’éditeur évoque un minimum de plusieurs centaines de serveurs compromis par l’exploitation de cette faille.

Cette vulnérabilité est présente dans le traitement des notifications SNMP de Zimbra. Elle peut être exploitée dès lors que le paquet optionnel zimbra-snmp est installé et que les notifications sont activées. Un attaquant non authentifié peut alors envoyer des requêtes SMTP spécialement conçues pour provoquer une erreur, lui permettant après coup d’exécuter des commandes système arbitraires avec les droits de l’utilisateur zimbra.

Des attaques rondement menées

Dans son billet, Microsoft dit avoir observé deux outils de balayage le 28 juillet et le 7 août, donc après le correctif mais avant la divulgation, intervenue le 13 août avec la publication des informations dans la base NVD. « Les sondes incluaient des requêtes HTTP et des vérifications d’identité DNS, ICMP et en bande, utilisant des commandes telles que curl, wget, ping, nslookup et id », vers des services d’interaction comme oast[.]fun ou requestrepo[.]com, ou vers une infrastructure propre à la campagne d’attaque sous bypass[.]eu[.]org. Les requêtes HTTP portaient un User-Agent spécifique, ZB73570, suggérant selon Microsoft que des acteurs ont analysé le correctif avant la publication des détails du bulletin CVE.

Les attaquants ont ensuite déposé des pages JSP malveillantes (webshells) dans les répertoires Jetty et mailboxd, puis les ont recopiées sur les autres nœuds de boîtes aux lettres. Ils allaient parfois jusqu’à ouvrir temporairement les droits d’écriture du répertoire public avant de les rétablir. Ils ont aussi installé un service systemd déguisé, zimlog.service, dont les horodatages avaient été modifiés pour imiter sshd.service.

Source : Microsoft

L’exploitation se faisait au moyen du journal zmmailboxd.out remplacé par un lien symbolique vers /etc/pam.d/sudo, qui invoquait alors zmmailboxdmgr, exécuté avec des privilèges élevés. Les pirates étaient ensuite capables de voler des secrets, de se déplacer latéralement dans l’infrastructure et d’exfiltrer des contenus. Microsoft n’attribue cette activité à aucun acteur nommé, le rapport mentionnant des victimes dans plusieurs régions et secteurs, et un mélange d’opérations automatisées et manuelles.

Du pain sur la planche

Selon le rapport, toute instance Zimbra qui n’a pas été mise à jour avant fin juillet doit être considérée comme potentiellement compromise. L’installation de la mise à jour est la mesure la plus urgente à entreprendre. À défaut, si l’opération est impossible dans l’immédiat, Microsoft recommande la désinstallation du paquet zimbra-snmp, la désactivation des notifications SNMP et la restriction de l’accès SNMP et SMTP aux seuls hôtes de confiance.

Une fois la mise à jour effectuée, plusieurs actions sont encore nécessaires :

  • Renouveler toutes les clés zimbraPreAuthKey et zimbraAuthTokenKey
  • Inspecter /etc/sudoers.d/ (notamment 81_metric), /etc/pam.d/ et les unités systemd (zimlog.service, chronyd-helper.service, syslog_init.service)
  • Chercher les JSP et fichiers *_jsp.java inattendus sur la totalité des nœuds

  •  

☕️ [MàJ] Sur LinkedIn, drôle de passe d’armes entre J-B Kempf (VLC) et Gérald Darmanin


Mise à jour, 1er octobre 2026, 8h45, complété à 10h00 pour préciser la chronologie : L’appel public lancé par Jean-Baptiste Kempf semble avoir porté ses fruits. Le Journal Officiel du 30 septembre révèle en effet qu’Audrey Prévost et trois autres candidats sont finalement admis « à titre définitif » au troisième concours de recrutement d’auditeurs de justice de la session 2025.

Le bulletin du JO révèle que l’administration a, sous la plume du garde des Sceaux, retiré « ses décisions de refus de concourir » formulées à l’encontre des quatre candidats, dans une requête adressée à la présidente du jury du concours le 15 septembre dernier.

Daté du 23 février dernier, le post LinkedIn dans lequel Jean-Baptiste Kempf s’insurgeait de la non prise en compte de l’expérience de son épouse au sein de l’association VideoLAN avait suscité de nombreux relais et commentaires de soutien, notamment dans la sphère des entrepreneurs de la tech et du numérique.

Quelques jours plus tôt, un autre candidat déçu, Maxence Mathey, ancien entrepreneur, avait exprimé publiquement sa déception le 17 février dernier, après une première tentative de saisine du Conseil d’État en suspension-référé. Il y faisait valoir que les quatre évincés du troisième concours ne pouvaient être considérés comme susceptibles de prendre la place d’autres postulants issus de parcours plus académiques, puisque la session 2025 avait accueilli moins de candidats qu’il n’y avait de postes ouverts.

Suite au coup de projecteur donné par Jean-Baptiste Kempf à l’affaire, Gérald Darmanin a retiré son refus, et demandé le 9 mars à la présidente du jury d’une nouvelle liste intégrant les quatre lauréats déçus, ce qu’a refusé cette dernière dans un courrier daté du 19 mars au nom de la souveraineté du jury. Dix jours plus tard, le cabinet du ministre informe les candidats qu’ils ne seront pas inscrits, le délai de quatre mois permettant de retirer une décision étant dépassé.

Deux des candidats en appellent alors à nouveau au Conseil d’État, qui rend deux décisions favorables le 22 juin, considérant que le refus initial n’était pas légalement justifié. Les deux intéressés ont, de ce fait, fait l’objet d’une admission à titre provisoire en juillet dernier, ce qui a permis aux deux derniers candidats d’écrire au ministère pour bénéficier à leur tour de cette admission au nom du principe d’égalité, comme le rapporte Actu-Juridique.


Publication initiale, 24 février 2026, 11h07 : Jean-Baptiste Kempf, l’un des principaux contributeurs du projet VideoLAN et de son célèbre lecteur VLC, s’est fendu lundi 23 février d’une charge virulente adressée au garde des Sceaux Gérald Darmanin. « J’envisage de quitter la France, et c’est intégralement la faute de M.Darmanin », titre l’ingénieur, dont la publication LinkedIn devient très vite virale.

Il y raconte les démêlés de sa femme, Audrey Prévost Kempf, avec l’administration en charge des admissions au concours de l’École nationale de la magistrature (ENM), qu’elle passe avec brio à sa seconde tentative, avant d’être informée, par courrier, qu’elle n’a finalement pas le droit de concourir.

D’après le résumé qu’en fait Jean-Baptiste Kempf, le ministère de la Justice décide de retoquer sa participation, a posteriori et alors qu’elle se classe 9ᵉ à l’issue du grand oral, « au motif d’une prétendue insuffisance d’activité juridique qualifiante ».

Intro du billet publié par J-B Kempf le 22 février sur LinkedIn

Audrey Prévost Kempf avait elle-même relaté cette déconvenue quelques jours plus tôt. Son éviction du concours de l’ENM (qui concerne également au moins un autre candidat) intervient dans le cadre des nouvelles modalités d’admission introduites suite à la réforme de 2023.

Aux premier et deuxième concours (destinés respectivement aux jeunes diplômés et aux salariés de la fonction publique), elle ajoute un troisième concours réservé aux candidats venus du privé, sous réserve que ces derniers puissent justifier d’au moins quatre ans d’une expérience « particulièrement qualifiante dans le domaine juridique, administratif, économique ou social ».

Et c’est là que le bât semble avoir blessé dans le cas d’Audrey Prevost Kempf : ses dix ans d’implication aux côtés de Jean-Baptiste Kempf dans VideoLAN n’auraient pas été reconnus comme une expérience « particulièrement qualifiante ».

« Le légal dans VideoLAN est plus compliqué et complexe que dans la plupart des sociétés que je connais, et avec un champ d’application bien plus large. Et devinez qui m’a aidé dans tout ce travail pendant dix ans ? Audrey, évidemment. Moi, je n’ai aucune base scolaire en droit. »

S’ensuivent cinq mois d’échanges avec le ministère avec un recours au fond, jusqu’à cette interpellation publique.

« Le travail autour de VideoLAN est titanesque, même bénévole, et il n’appartient pas au Garde des Sceaux ni à son administration de déjuger notre travail. Le mieux, c’est lorsque M. Darmanin écrit que  « le numérique […] et le droit du numérique ne sont pas utiles au magistrat de l’ordre judiciaire » », écrit Jean-Baptiste Kempf, fait chevalier de l’ordre national du Mérite en 2018, qui jure qu’on ne l’y prendra plus.

« Jamais plus je n’aiderai l’État français gratuitement par mon travail, et tant pis pour les agents de la justice (utilisant beaucoup VLC) qui auraient besoin de lire de nouveaux formats de vidéo. Cracher sur le professionnalisme du travail de VideoLAN est totalement inadmissible. »

Quelques heures plus tard, Gérald Darmanin lui répond en commentaire de sa publication LinkedIn, indiquant d’abord ne pas avoir été saisi personnellement du litige et regrettant le ton agressif de la missive, avant de finalement écrire : « il me semble que ma réponse avant le recours formulé devant le Conseil d’État était de demander à mon administration de revoir sa décision. Mais je veux vous le lui confirmer de façon certaine ».

« J’ai le plus grand respect pour elle d’avoir réussi ce difficile concours et, en effet, la magistrature manque de personnes connaissant le numérique », écrit encore le ministre.

Les 375 nouveaux auditeurs de justice qui constituent la promotion 2026 de l’ENM, dont 49 issus du troisième concours, ont fait leur rentrée le 16 février dernier.

  •  

Discord accusée d’être un « terrain de chasse de mineurs » et de ne pas les protéger

🤢️
Discord accusée d’être un « terrain de chasse de mineurs » et de ne pas les protéger

Alors que le procès d’un membre du réseau 764 va s’ouvrir à Paris la semaine prochaine, l’association e-Enfance pointe l’explosion des violences faites aux mineurs sur la plateforme Discord.

Attention : le sujet de cet article est particulièrement difficile et certains détails évoqués peuvent heurter.

Le 5 octobre prochain s’ouvrira, devant la cour d’assises de Paris, le procès d’un des leaders présumés du groupe CVLT (rebaptisé « 764 »), accusé de tortures et actes de barbarie sur douze filles âgées de 11 à 16 ans.

Cet homme, qui reconnaît une fascination depuis son adolescence pour « la fraternité aryenne et le fascisme », comme l’expliquait Nice Matin en mars 2025, est accusé d’avoir attiré et piégé des adolescentes via un forum Discord qu’il administrait pour notamment les forcer à s’infliger des actes de tortures sexuelles.

e-Enfance a annoncé qu’elle se constituait partie civile dans ce procès. Cette association – qui gère le numéro de téléphone 3018 de signalement pour les victimes de cyberharcèlement – a tenu à souligner l’augmentation du nombre de signalements visant Discord pour la première moitié de cette année 2026.

Rappelons que, sur Discord, la modération repose surtout sur les administrateurs et éventuels modérateurs de chaque serveur, et que la modération y est très variable. L’entreprise est quand même responsable de la gestion des signalements des « signaleurs de confiance » prévus par le DSA.

Une augmentation importante des signalements à propos de Discord en 2026

e-Enfance, premier signaleur de confiance en France, assure [PDF] avoir reçu 138 signalements entre le 1er janvier et le 30 juin dernier, « contre 44 pour l’ensemble de l’année 2025 : en seulement six mois, ce volume dépasse le triple de celui enregistré sur toute l’année 2025 », s’alarme l’association. Elle ajoute que l’analyse effectuée par son observatoire « identifie une proportion croissante de faits d’une particulière gravité : exploitation sexuelle de mineurs, extorsion, grooming, doxing assorti de menaces de mort ou de swatting ». Et elle souligne que certains signalements « traduisent des modes opératoires rattachables à des mouvances extrémistes violentes issues du réseau cybercriminel « The Com » [dont fait partie CVLT/« 764 »] ».

Son observatoire pointe les manquements de Discord suite aux signalements : « un taux de retrait des contenus signalés limité à 33 % », constate l’association. Elle explique ce faible taux par la condition imposée par la plateforme de l’envoi de l’identifiant utilisateur Discord de l’auteur pour considérer toute notification émise par le 3018. Mais cette information est « difficile d’accès pour les victimes , et rendue inaccessible lorsque celles-ci ont bloqué l’auteur des faits », ajoute e-Enfance. Pour appuyer son analyse, l’association affirme que, depuis le début de l’année, 15 signalements sont dans ce cas, dont 13 concernent des victimes mineures.

Un mécanisme d’extorsion sexuelle envers les mineurs

« Un signalement concernant une adolescente de 14 ans, contrainte à produire des contenus sexuels violents selon un mode opératoire rattachable à la mouvance « The Com », a ainsi pu être transmis au parquet au titre de l’article 40 alinéa 1 du Code de procédure pénale, sans qu’aucune notification ait pu être adressée à Discord », ajoute l’association.

France Info a eu accès à des enregistrements d’enfants victimes de harcèlement et d’extorsion sexuelle et décrit le mécanisme mis en place en citant plusieurs exemples. « Il a commencé à me dire ‘Maintenant, tu es à moi, tu ne parles plus à personne et dès que je te demande un truc, tu le fais », confie une lycéenne. De son côté, un garçon, incité à se dénuder par un adulte se faisant passer pour un jeune joueur, explique : « Il m’a dit « j’ai tes données personnelles, envoie tes parties [intimes], sinon je vais divulguer tes infos personnelles, ton adresse, ton prénom, tout ce qu’il y a sur toi ».

e-Enfance explique que son observatoire a identifié, au premier semestre de cette année, 4 signalements « portant sur des faits particulièrement graves commis à l’encontre de mineurs sur Discord : incitation à l’automutilation, contrainte à la production de contenus sexuels violents et dégradants, exposition à des contenus de torture et de mort, discours de domination et d’emprise ». L’association juge « inégales » les réponses apportées par Discord et souligne que, concernant l’un d’entre eux, la plateforme a affirmé avoir pris des « mesures appropriées », « sans en préciser la nature, ni transmission au NCMEC (National Center for Missing and Exploited Children), malgré la gravité des faits ».

Contactée par Next, Discord n’a pas directement réagi aux affirmations d’e-Enfance. Elle affirme cependant qu’elle « s‘engage pleinement en faveur de la sécurité de ses utilisateurs » et qu’elle « souhaite que [sa] plateforme de communication soit le lieu idéal où les amis peuvent échanger avant, pendant et après leurs parties ». L’entreprise rappelle que ses conditions d’utilisation prévoient que « tous les utilisateurs doivent être âgés d’au moins 13 ans ». Et elle met en avant que « contrairement aux réseaux sociaux qui utilisent des algorithmes pour sélectionner les contenus et maximiser l’engagement, notre service s’efforce de favoriser des interactions et des liens naturels, en temps réel », en oubliant qu’elle est responsable de la modération des contenus signalés concernant ces liens réels.

« Nous combinons des technologies de pointe et des équipes de modération formées pour détecter et supprimer de manière proactive les contenus qui enfreignent nos règles. Nous mettons en œuvre des systèmes robustes destinés à empêcher la propagation de l’exploitation sexuelle et du grooming sur notre plateforme, et nous collaborons également avec d’autres entreprises technologiques et organismes de sécurité afin d’améliorer la sécurité en ligne sur l’ensemble d’Internet », assure Discord. Enfin, elle évoque l’existence de son « Discord Family Center ».

La plateforme a aussi commencé le déploiement mondial de ses outils de contrôle de l’âge qui catégorisent automatiquement les utilisateurs selon les données qu’elle a recueillies sur eux.

  •  

Microsoft dégaine ses conteneurs WSL (Linux) en version finale

Compose viendra, promis
Microsoft dégaine ses conteneurs WSL (Linux) en version finale

Microsoft a donné le coup d’envoi officiel pour ses conteneurs WSL. Ils permettent de créer, exécuter et gérer des conteneurs Linux directement depuis Windows.

Au début de l’été, Microsoft a profité de sa conférence Build pour présenter un nouveau projet baptisé « WSL Container », avec une préversion dans la foulée. L’objectif était clair : fournir un moyen intégré et prêt pour l’entreprise de créer, exécuter et gérer des conteneurs Linux sur Windows, sans nécessiter d’outillage tiers supplémentaire.

Depuis le 29 septembre, la fonction est disponible en version finale. Microsoft n’y va pas par quatre chemins : « WSL est au cœur de notre engagement à faire de Windows le meilleur endroit pour construire, exécuter et gérer des charges de travail Linux. À mesure que l’IA, le développement cloud-native, les conteneurs et les écosystèmes open source continuent de converger vers Linux, de plus en plus de développeurs choisissent d’exécuter ces charges directement sur des appareils Windows ». Les conteneurs sont donc une évolution logique de WSL, affirme l’éditeur.

Petit point de rappel d’abord : qu’est-ce que WSL ? Le Windows Subsystem for Linux est un composant de Windows permettant de faire fonctionner directement une distribution Linux virtualisée. Plusieurs sont disponibles d’ailleurs dans le Microsoft Store, comme Ubuntu et Debian.

Source : Microsoft

Disponible directement dans la nouvelle version de WSL

Pour utiliser les conteneurs, pas besoin d’installer de nouveaux composants, car la nouvelle fonction fait simplement partie de la dernière mouture du WSL (3.0.1). On peut donc l’installer soit en récupérant le binaire depuis le dépôt GitHub, soit via la commande « wsl --update » dans le terminal.

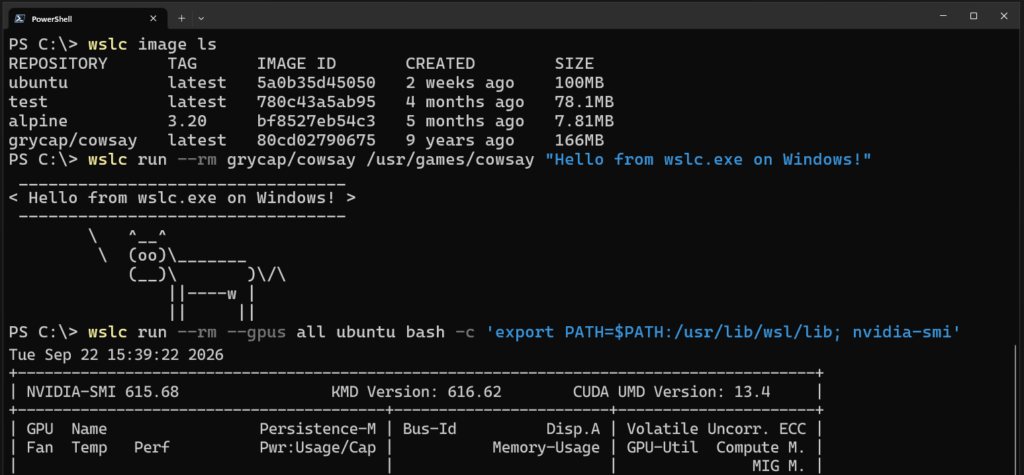
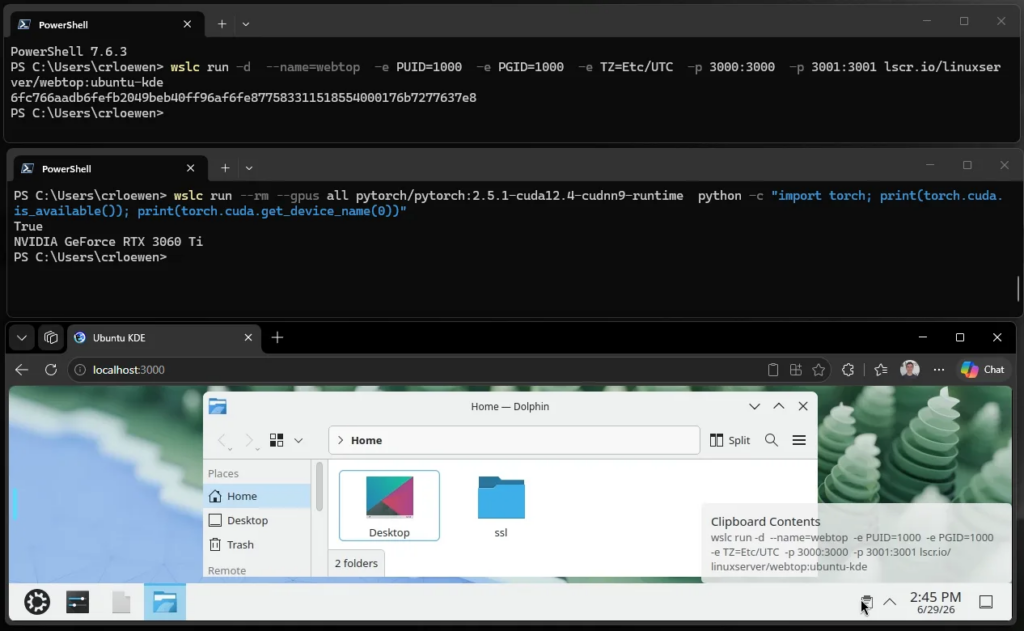
Le produit livré hier soir repose sur deux briques. D’abord, l’outil wslc.exe qui sert à construire, lancer et déployer les conteneurs. Microsoft fournit en même temps un alias intégré container.exe pour reprendre les commandes habituelles. Ensuite, une API – sous forme de paquet NuGet Microsoft.WSL.Containers – pour permettre aux applications Windows natives de piloter ces conteneurs. L’éditeur donne comme exemple l’exécution locale de charges IA.

En matière d’architecture, chaque utilisateur a sa propre session, dont les privilèges peuvent être réglés, y compris de manière centralisée en entreprise. Le stockage, lui, peut se faire de trois manières : un VHD par session, des volumes reposant sur VHD ou des volumes de conteneurs reposant sur virtiofs, que Microsoft présente comme jusqu’à deux fois plus rapides que l’approche plan9 utilisée jusqu’à présent par WSL.

Quant au réseau, il est géré par un composant nommé Consommé, qui consiste en un processus s’occupant de tout ce qui touche au DNS, au routage et au mappage des ports. Cette approche doit notamment permettre de travailler plus facilement avec des VPN et des pare-feux.

Docker dans la ligne de mire

D’accord, mais pour quoi faire ? On trouve sur le site de Microsoft ou dans la presse des exemples d’utilisation. Le plus simple est celui d’une application Windows embarquant un composant Linux. Ainsi, un logiciel de bureau en C# peut lancer un conteneur servant un modèle d’inférence, communiquer avec lui puis l’arrêter à la fermeture. C’est l’exemple de charge IA locale donné précédemment par Microsoft.

Si le nom n’est jamais cité, Docker est directement dans la ligne de mire. Microsoft met en avant ses intégrations avec d’autres produits de son écosystème, Intune et Defender for Endpoint étant cités. L’arrivée des conteneurs WSL permet aux applications Windows de les exploiter directement, sans passer par des produits tiers (il faut quand même que WSL soit installé).

Il s’agit cependant d’une version 1.0, qui cible surtout les grandes entreprises dans lesquelles ce niveau d’intégration peut faire la différence. En outre, il y a des limites. Selon Microsoft, la fonction la plus demandée est la compatibilité avec Docker Compose, via la prise en charge directe des fichiers compose.yaml existants. L’entreprise affirme que ce support est « une priorité pour nos prochaines versions ».

La version finale apporte des nouveautés

Si vous avez testé les conteneurs WSL cet été, la version finale apporte bon nombre d’améliorations, notamment pour les commandes disponibles, qui en comptent une dizaine de nouvelles. Citons par exemple « wslc container restart » qui permet de redémarrer un conteneur en fonctionnement, « wslc system info » pour voir une vue de synthèse de l’environnement conteneur, ou « wslc network connect » pour attacher les conteneurs au réseau (ou « disconnect » pour les détacher).

Entre temps, des intégrations sont également apparues avec des partenaires ou des projets communautaires. Les conteneurs sont ainsi supportés (sans grande surprise) dans Visual Studio Code, dans lequel on peut déclarer wslc comme pilote par défaut pour créer et interagir avec les conteneurs WSL. Microsoft cite aussi Aspire, Lazywslc, WSL Container Desktop ou encore WSLc Remote. Ce dernier permet de lancer wslc depuis les distributions Linux prises en charge par WSL.

Microsoft ajoute que les investissements dans WSL continueront. « Au fil du temps, nous voyons Linux sous Windows évoluer au-delà d’un environnement de développement vers une plateforme d’exécution stratégique pour l’IA et les charges de travail natives cloud, participant aux mêmes cadres de sécurité, de gestion et de gouvernance d’entreprise que Windows », assure ainsi l’entreprise.

  •  

Datacenters : de l’Europe aux États membres, personne n’impose la transparence

Et tant pis pour l'adaptation climatique
Datacenters : de l’Europe aux États membres, personne n’impose la transparence

Malgré les dispositions de la directive relative à l’efficacité énergétique, un consortium de journalistes démontre l’incapacité, voire la mauvaise volonté de la Commission européenne et des États membres à faire la transparence sur les impacts environnementaux des centres de données. Lighthouse Reports se tourne désormais vers la Convention d’Aarhus, qui impose des obligations juridiques de transparence à ses signataires.

Quel est l’impact environnemental des centres de données installés en Europe ? La question est répétée, de manière lancinante, auprès des opérateurs européens ou internationaux, auprès des géants numériques qui multiplient les projets, y compris en France : en Alsace, dans le Centre Val-De-Loire, en Seine-et-Marne, auprès des administrations.

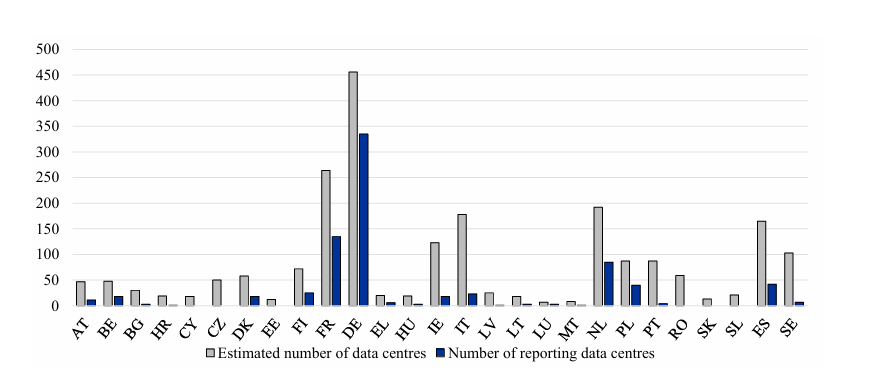
Et, quand bien même les règlements européens prévoient que les centres de données envoient les données relatives à leur usage en eau, en électricité, leur recours aux énergies renouvelables ou leur réutilisation de chaleur fatale à la Commission européenne, seulement 36 % les transmettent effectivement. Comme Next le détaillait récemment, sur ces données finalement récupérées, seulement 70,1 % sont jugées fiables. Ne parlons même pas des bilans volontaires des géants du Net qui ne sont loin de donner toutes les informations importantes et contiennent en plus des erreurs.

Alors que l’Europe vient de proposer officiellement un barème de notation des centres de données de A à G, en fonction de leurs impacts, le consortium Investigate Europe révélait au mois d’avril que les pratiques de confidentialité adoptées par Bruxelles correspondent directement aux demandes formulées par Microsoft et Digital Europe, le lobby du numérique dont Meta, CapGemini, NVIDIA et Google comptent parmi les membres.

Pour obtenir malgré tout des informations plus précises, un autre consortium d’investigation, Lighthouse Reports, s’est tourné vers la justice. Au fil de plusieurs mois d’enquête, celui-ci constate, dans les pages de Mediapart, d’El Confidencial, d’Il Manifesto et d’autres médias européens, qu’un voile de silence s’oppose à la publication d’informations précises sur les impacts environnementaux des centres de données.

Face aux refus d’accéder aux demandes d’information, la Convention d’Aarhus

Son réseau d’enquêteurs a soumis des demandes d’accès aux documents administratifs des 27 États membres pour demander la publication des informations relatives à tous les indicateurs prévus par la directive relative à l’efficacité énergétique (DEE).

Ce texte a été révisé en septembre 2023, moins d’un an après le lancement public de ChatGPT (OpenAI), à peine six mois après celui de Claude (Anthropic). C’est en vertu de ces dispositions que les citoyennes et citoyens européens peuvent demander l’accès aux données relatives à la consommation énergétique et d’eau des centres de données, à leurs émissions de chaleur fatale, à l’énergie nécessaire pour refroidir les bâtiments, au type de réfrigérants et de systèmes d’air conditionné utilisés, etc.

En octobre 2025, alors qu’un rapport technique de la Commission décrivait le reporting et la transparence des consommations énergétiques comme « fondamentalement important pour l’estimation correcte de la soutenabilité », Lighthouse reports indique avoir constaté un refus global de transmettre ces éléments.

Dans un courrier échangé avec la Commission, la Slovénie indique par exemple n’avoir « rien reçu » et demande conseil sur la manière de faire. Au total, dix pays indiquent ne pas disposer des informations en question – ce qui signifie qu’ils ne contrôlent pas les impacts environnementaux des centres de données de leur territoire.

Datacenters qui ont envoyés des données à la Commission européenne

Et si plusieurs pays, dont la France, voient leurs commissions chargées de la transparence rendre des avis positifs sur la diffusion de ces informations, plusieurs entreprises citent le secret des affaires pour éviter de les partager.

Faute de meilleur résultat, de la part des États membres comme de la Commission, Lighthouse Reports a entrepris d’interroger le comité de conformité à la Convention d’Aarhus. Signé en 1998, ce traité international garantit en effet que le public accède aux informations environnementales.

Données environnementales contre protection des intérêts commerciaux

En France, l’entité chargée de collecter et de transmettre ces données à la Commission européenne est l’Autorité de régulation des communications électroniques, des postes et de la distribution de la presse (Arcep). Auprès de Mediapart, le ministère de la Transition écologique n’en souligne pas moins la nécessaire « mise en balance » à effectuer entre l’intérêt de diffuser les informations environnementales relatives à ces établissements et la « protection des intérêts commerciaux ainsi que la confidentialité des informations des exploitants ».

Concrètement, cela signifie que l’Arcep peut fournir les « données relatives aux performances énergétiques et environnementales », mais pas les informations administratives qui permettraient de les relier aux bons bâtiments. En l’espèce, le journal français indique avoir finalement reçu un tableau de « près de 163 lignes et 28 colonnes », mais dont « tous les indicateurs sont mélangés, selon un ordre aléatoire ». Impossible, dans ces conditions, d’attribuer correctement les impacts énergétiques, de température ou de consommation d’eau.

Cette logique kafkaïenne est d’ailleurs loin de ne concerner que les médias : présidente du groupe Les Écologistes à l’Assemblée nationale, rapporteur de la commission d’enquête parlementaire sur les vulnérabilités du système numérique, Cyrielle Chatelain indique avoir elle aussi eu maille à partir avec le secret des affaires. Citant les commandes réalisées par les administrations auprès de fournisseurs états-uniens comme Microsoft ou Oracle, elle qualifie la situation de « délirante », dans la mesure où il devient impossible de publier des informations relatives à l’usage de l’argent public.

Dans les autres pays, la situation n’est pas meilleure : l’Allemagne a ainsi mis neuf mois avant d’envoyer sa réponse, qui renvoyait les journalistes vers une base de données publique, par ailleurs incomplète. L’Italie a déclaré ne pas disposer des éléments demandés, quand bien même le pays les avait transmis à Bruxelles. Aux Pays-Bas, l’Agence néerlandaise des entreprises, chargée de collecter les informations, a transmis une liste de 104 bâtiments, alors que l’association locale des data centers déclarait compter 185 centres de données commerciaux d’une capacité de 500 kW minimum sur le territoire.

« Nous ne pensons pas que ce mur de silence soit le fruit du hasard, écrit Lighthouse Reports dans le mémoire soumis ce 28 septembre à la commission de la transparence de la Convention d’Aarhus. Au contraire, on observe chez les décideurs politiques de toute l’Union européenne une volonté claire et constante de nier ou d’entraver l’accès aux informations relatives aux performances des centres de données et à leurs impacts environnementaux, et d’en brouiller la compréhension. » Depuis 2023, relève le consortium d’enquêteurs, le budget du principal lobby des centres de données en Europe, la European Data Centre Association, a été multiplié par huit.

Alors qu’au début des années 2020, l’essentiel des géants numériques avaient pris des engagements pour lutter contre leurs impacts environnementaux, six ans et une vague de l’IA plus tard, même les financiers des sociétés spécialisées dans les technologies climatiques ne s’en cachent plus : « la décarbonation est morte ». C’est du moins ce qu’a lancé Sophie Purdom, fondatrice de la société de capital-risque Planeteer, au Wall Street Journal. Plutôt que de se concentrer sur le financement de solutions dédiées à lutter contre les émissions carbone, son secteur se focalise, lui aussi, sur l’IA. Autrement dit, dans ce cas précis : sur les manières de fournir son infrastructure, en particulier les centres de données, en énergie.

À Cannes, lors du sommet DataCloud qui réunissait les pontes de l’industrie des centres de données, le PDG de la société américaine QTS DataCenter, Thomas Greason, s’est de son côté moqué des « hommes des cavernes » (« Citizens against virtually everything », dont les initiales forment, en anglais, le mot CAVE, caverne). L’idée : faire passer les citoyens qui seraient « contre tout », et surtout contre les data centers, pour des gens du passé.

  •  

Jeux vidéo : Bruxelles passe de la persuasion à l’action coordonnée sur les monnaies virtuelles

"They're not loot boxes, they're surprise mechanics"
Jeux vidéo : Bruxelles passe de la persuasion à l’action coordonnée sur les monnaies virtuelles

Placé sous l’égide de Bruxelles, le réseau européen des autorités nationales de protection des consommateurs lance une série d’actions coordonnées contre dix éditeurs de jeux vidéo dont Blizzard, Ubisoft, Riot et Supercell. Elles ciblent principalement les monnaies virtuelles et cherchent à aboutir à l’application de principes tels que la transparence sur les prix, le respect du droit de rétractation ou la protection des joueurs vulnérables.

Après les tentatives de persuasion et les guides de bonnes pratiques, place à des démarches plus vindicatives : le réseau de coopération en matière de protection des consommateurs (CPC), coordonné par la Commission européenne, a annoncé mercredi le lancement d’une série d’actions coordonnées visant à assainir les pratiques des éditeurs de jeux vidéo en matière de monnaies virtuelles.

Une action coordonnée pour assainir les pratiques

Le réseau CPC rappelle qu’il a déjà tenté d’initier un échange avec les éditeurs de jeux vidéo au sujet des monnaies virtuelles. À cette fin et en parallèle d’une action déjà engagée contre l’éditeur du jeu Star Stable Online (simulateur d’équitation), il avait notamment publié au printemps 2025 un guide des « principes clés des monnaies virtuelles dans les jeux ».

Problème : selon le réseau CPC, « le dialogue n’a pas donné de résultats satisfaisants », ce qui a conduit ses membres à analyser les pratiques des éditeurs en la matière. Il en tire une liste de jeux qui devraient, selon lui, faire l’objet d’une évaluation plus approfondie. Sur cette base, le réseau annonce l’ouverture d’actions contre neuf éditeurs, chacun d’entre eux étant visé pour au moins un jeu.

Dans le lot figurent Riot Games (Valorant), Mojang (Minecraft), Ubisoft (For Honor), King.com (Candy Crush), Supercell (Clash of Clans), Crytek (Hunt : Showdown 1896), InnoGames (Forge of Empires), Plarium Europe (Mech Arena) et PLR Worldwide Sales (Gardenscapes).

Le réseau CPC indique par ailleurs mener une action spécifique à l’encontre d’Activision Blizzard (via sa filiale britannique) « afin de garantir le respect de la législation de l’UE en matière de protection des consommateurs dans les jeux Diablo Immortal et Call of Duty Mobile ».

Ces actions visent, selon le réseau CPC, à garantir l’application des principes qu’il prônait dans son guide de 2025, à savoir principalement la transparence des prix (montrer le prix réel d’un objet en jeu, ne pas masquer les coûts associés, fournir une information claire et complète).

Ils appellent également à renforcer la lutte contre les mécaniques d’incitation (qui poussent à acheter de grandes quantités de monnaie virtuelle), le respect du droit de rétractation de 14 jours (y compris pour les monnaies non utilisées) et la protection des consommateurs vulnérables, notamment les enfants.

Dans une déclaration conjointe, les membres du réseau ajoutent vouloir vérifier la conformité de certaines techniques susceptibles d’être qualifiées de trompeuses (dark patterns) telles que les comptes à rebours, la fausse rareté des objets virtuels, ou les systèmes de récompense variable (les fameuses loot boxes).

Un coup de semonce, en attendant des procédures nationales ?

Reste à voir quelle sera la portée réelle de cette action conjointe qui, pour l’instant, fait surtout office de nouveau coup de semonce.

Le réseau CPC s’appuie en effet sur le règlement du même nom (2017/2394) qui permet aux autorités nationales (dont la DGCCRF pour la France) d’agir ensemble contre des infractions généralisées, qui touchent tout ou partie des États membres. Dans ce contexte, la Commission européenne coordonne l’ensemble, mais c’est tout de même aux autorités nationales qu’il revient « d’ouvrir des enquêtes ou des procédures de leur propre initiative si elles apprennent l’existence d’infractions couvertes par le présent règlement ».

« Environ la moitié des Européens jouent à des jeux vidéo, remarque dans un communiqué Michael McGrath, commissaire européen à la démocratie, à la justice, à l’état de droit et à la protection des consommateurs. Avec cette portée vient la responsabilité. L’industrie doit veiller à ce que ses jeux n’exposent pas les joueurs – en particulier les enfants – à des pratiques néfastes ou déloyales ».

Le sujet a notamment été porté à l’attention de l’exécutif européen par les associations de consommateurs. Que Choisir Ensemble (qui s’appelait alors UFC-Que Choisir) a par exemple saisi la DGCCRF et la Commission européenne contre la présence et l’usage de monnaies virtuelles dans des jeux vidéo comme Diablo IV, Fortnite ou encore Minecraft en septembre 2024.

  •  

☕️ Ubuntu 24.04 LTS peut maintenant migrer vers la version 26.04


Ce 29 septembre, Canonical a officiellement ouvert la mise à niveau directe d’Ubuntu 24.04 LTS (Noble Numbat) vers Ubuntu 26.04.1 LTS (Resolute Raccoon). L’information peut surprendre, Ubuntu 26.04 ayant près de six mois déjà. Pourtant, ce chemin de migration n’a en réalité qu’un mois de retard sur le calendrier habituel.

Pour rappel, les versions printanières sortant les années paires comme 24.04 et 26.04 sont étiquetées LTS, pour Long Term Support. Chez Canonical, cela signifie un support de cinq ans, extensible via l’offre Ubuntu Pro. Par défaut, ces versions ne se mettent pas à jour vers les versions intérimaires (c’est-à-dire autres que LTS). Si l’on ne touche à rien, les seules évolutions possibles sont vers les nouvelles LTS.

Souvent, les personnes choisissant ces versions privilégient la stabilité au détriment des nouveautés. En entreprise ou dans d’autres organisations, Ubuntu peut par exemple être utilisé sur des appareils de production, des serveurs, etc. Le choix de migration est donc prudent : le chemin ne s’ouvre qu’une fois que Canonical s’est assuré que les principaux problèmes ont été réglés.

Dans une annonce, Canonical indique que le chemin de migration commence à être ouvert. L’entreprise y explique que la version 26.04.1 va être proposée dans les jours qui viennent à l’ensemble des ordinateurs équipés de 24.04, via le gestionnaire de mises à jour. Le déploiement étant progressif, la notification peut ne pas apparaître tout de suite.

Signalons quand même plusieurs éléments. D’une part, rien n’oblige à installer cette nouvelle version, qui peut être refusée : Ubuntu 24.04 est supportée jusqu’en 2029, ou 2034 avec Ubuntu Pro. D’autre part, les personnes qui n’ont pas envie d’attendre la notification peuvent lancer la commande « do-release-upgrade » dans le terminal. Enfin, la migration ne peut se faire que si toutes les mises à jour en attente sont installées, que ce soit dans le gestionnaire graphique ou en ligne de commande avec apt.

En outre, attention à la migration, car ce type d’installation n’est jamais anodin. Canonical souligne plusieurs points de vigilance, dont la fin de la session GNOME sous Xorg. Le serveur graphique n’est ainsi pas supprimé, mais l’option disparait de l’écran de connexion. La session par défaut repose sur Wayland, les applications X11 passant par XWayland depuis Ubuntu 25.10. En revanche, Xfce, LXQt, Cinnamon et MATE prennent toujours en charge Xorg. Autre point de vigilance, la quantité de mémoire recommandée : 6 Go, contre 4 Go pour Ubuntu 24.04. L’installation n’est pas bloquée sur une machine avec 4 Go de mémoire, mais l’ensemble fonctionnera sans doute moins bien.

Rappelons qu’Ubuntu 26.10 arrivera le 15 octobre. Pour les personnes utilisant Ubuntu 26.04 (ou 24.04 et sur le point de migrer), la situation est celle que nous décrivions : cette mise à jour ne vous sera pas proposée. Pour recevoir cette mise à jour, il faudra soit avoir déjà une version intérimaire (semestrielle), soit avoir une version LTS configurée pour les recevoir. Si vous voulez changer ce réglage sur Ubuntu 26.04 par exemple, il faut vous rendre l’application « Logiciels et mises à jour », dans l’onglet « Mises à jour ». Dans le champ « Me notifier des nouvelles versions d’Ubuntu » choisissez alors « Pour toute nouvelle version ».

  •  

☕️ Droit d’auteur et IA générative : la Commission européenne lance une consultation


À défaut de bouger en France, les lignes entre droit d’auteur et intelligence artificielle générative pourraient-elles se déplacer à l’échelle européenne ? Bruxelles vient de donner un signe allant dans le sens d’une possible évolution du cadre réglementaire. La Commission européenne a en effet lancé, mardi 29 septembre, une consultation visant à recueillir des « commentaires sur les défis et les perspectives d’avenir concernant l’impact des technologies sur le droit d’auteur ».

Bien que le droit communautaire protège déjà le droit d’auteur (notamment via la directive de 2019 sur le droit d’auteur dans le marché unique numérique), Bruxelles estime que « les nouveaux défis et l’évolution du marché soulèvent la question de savoir si ce cadre devrait être renforcé par d’éventuelles mesures supplémentaires ».

Entre autres sujets d’étude, la consultation se concentre notamment sur « l’utilisation de contenus protégés par le droit d’auteur en intelligence artificielle ».

La silhouette d'un Zorro brandissant un livre dont des feuilles s'envolent sur fond de la lettre Z
Illustration Flock

À ce sujet, la Commission indique, dans l’avant-propos du questionnaire dédié, vouloir étudier « des moyens de faciliter l’octroi de licences et l’application du droit d’auteur et des droits connexes dans le contexte de l’IA et d’améliorer les conditions de rémunération des créateurs, tout en permettant aux fournisseurs de modèles et de systèmes d’IA, y compris les start-up, d’accéder légalement au contenu protégé par le droit d’auteur et de l’utiliser pour l’innovation en matière d’intelligence artificielle ».

La consultation ne se limite cependant pas à l’IA. Elle interroge aussi la « lutte contre le piratage en ligne de contenus tels que les événements en direct », « l’application du droit à une rémunération équitable unique pour les artistes-interprètes et les producteurs de musique » et « le droit d’auteur sur la recherche scientifique ».

Ouverte jusqu’au 3 novembre prochain, cette démarche qui vise donc à explorer des solutions s’adresse notamment aux titulaires de droits d’auteur et droits voisins, aux acteurs de l’IA générative, aux organismes de gestion collective, mais aussi aux organismes de recherche, aux associations de consommateurs et aux autorités nationales ou organisations non gouvernementales.

Bruxelles avait déjà procédé à une phase de cadrage (call for evidence) entre le 18 mai et le 25 juin 2026. À l’époque, l’exécutif européen évoquait explicitement la possibilité de faire évoluer la directive de 2019.

Rappelons qu’en France, la proposition de loi qui souhaitait instaurer la présomption d’utilisation des contenus culturels par les acteurs de l’IA au nom de la défense du droit d’auteur a achoppé en juillet dernier à l’Assemblée nationale, alors qu’elle avait été votée à l’unanimité au Sénat.

  •  

Trump enterre toute régulation de l’IA, misant sur… la « responsabilité » des acteurs

Supercalifragilisticexpialidocintelligence !
Bruxelles cherche à taxer les grandes entreprises américaines du numérique sans les nommer

Donald Trump veut assurer à l’écosystème de la tech états-unienne qu’il n’y aura pas de régulation juridique de l’IA. Rassemblant les CEO milliardaires de la tech pour un déjeuner, il leur a fait signer à la place un accord « contraignant moralement » mais pas légalement. Au passage, le dirigeant américain officialise le remplacement du terme « intelligence artificielle » par « super intelligence » dans toutes les communications officielles fédérales des États-Unis.

Donald Trump a réuni une vingtaine de CEO du numérique états-unien pour un déjeuner ce mardi 29 septembre et en est ressorti avec la promesse qu’il avait déjà martelée de ne pas ajouter de loi contraignant les entreprises d’IA, mais aussi un accord qu’il qualifie de « contraignant moralement ».

Autour de lui, le dirigeant des États-Unis avait notamment rassemblé les dirigeants milliardaires des principales entreprises de l’IA : Elon Musk, bien sûr, mais aussi Jeff Bezos, Mark Zuckerberg, Jensen Huang, Satya Nadella, Sundar Pichai, Alex Karp et même Dario Amodei (avec lequel il s’est confronté médiatiquement en début d’année). OpenAI était aussi présente, représentée par son président Greg Brockman et non son CEO Sam Altman.

Droit dans ses bottes contre de nouvelles lois

Face à une contestation croissante aux États-Unis contre la construction de data centers sur le territoire pour supporter les besoins de l’IA et à des demandes venant des deux camps politiques de réguler, Donald Trump a réaffirmé son opposition à tout renfort légal sur le sujet.

Pourtant son ancien conseiller Steve Bannon s’est même affiché récemment dans une alliance baroque au côté du sénateur de gauche Bernie Sanders pour dénoncer les milliardaires cités plus haut et exhorter les Américains à exiger des lois plus strictes pour encadrer l’intelligence artificielle.

Donald Trump s’est au contraire affiché très solidaire des dirigeants de ces entreprises tout en mettant en scène son pouvoir sur eux, les faisant défiler devant les caméras après le déjeuner et qualifiant, par exemple, de façon ironique le CEO de Google, Sundar Pichai de « monstre » que « personne ne connaît », comme le raconte le Financial Times.

Trump soutient une autorégulation des entreprises d’IA

Au lieu de nouvelles lois, le dirigeant des États-Unis préfère laisser ces entreprises à une autorégulation qu’il qualifie de « formidable ». Rappelons que ces entreprises ont revendiqué avoir laissé plusieurs fois leur IA attaquer des sites du gouvernement états-unien, australien ou d’autres entreprises. Concernant l’environnement, leur autorégulation semble aussi défaillante. Ainsi, par exemple, xAI (maintenant nommé SpaceXAI) a outrepassé les réglementations locales en utilisant des générateurs illégaux au gaz pour alimenter ses centres de données. Sans parler de leurs rapports environnementaux au mieux incomplets et faux, au pire sans données utiles.

Donald Trump a voulu quand même faire signer à ces dirigeants d’entreprises du numérique un accord dont il a diffusé le texte sur son réseau social.

Interrogé lors de sa conférence de presse par une journaliste sur la possibilité que cet accord soit « contraignant d’une quelconque manière », Donald Trump a affirmé qu’il était « moralement contraignant », signifiant en creux que les dirigeants ne s’étaient pas engagés de façon juridique sur le sujet.

Dans ce texte, les signataires « [estiment] que chaque entreprise devrait mettre en œuvre les quatre niveaux de contrôles et d’audits suivants :

  • Mettre en œuvre des contrôles internes robustes pour surveiller les capacités et la conformité des modèles lors de la formation et du déploiement dans des domaines tels que la cybersécurité, la biosécurité et les menaces chimiques, et pour garantir que ces modèles ne piratent pas les systèmes techniques ou n’y accèdent pas de manière non autorisée.
  • Constituer une équipe interne chargée de veiller au bon fonctionnement de l’ensemble des contrôles, de la surveillance et de la détection, et de corriger tout problème rencontré.
  • Collaborer avec un auditeur ou un évaluateur externe indépendant pour réaliser des évaluations indépendantes du bon fonctionnement des contrôles, de la surveillance et de la détection.
  • Désigner un comité indépendant du conseil d’administration chargé de superviser les équipes chargées des contrôles, de recevoir les rapports des auditeurs et évaluateurs internes et externes, et de veiller à la résolution de tout problème identifié ».

Trump veut imposer un nouveau terme pour parler d’intelligence artificielle

En parallèle, Donald Trump en a profité pour publier son texte officiel qui met en pratique l’annonce du remplacement du terme « intelligence artificielle » par « super intelligence » dans tous les documents officiels fédéraux pour représenter ce qu’il considère être une « nouvelle ère » dans laquelle ce terme mettrait « en lumière la promesse, le potentiel et les capacités en constante évolution de ces technologies ».

La Maison Blanche a aussi accompagné ces annonces d’un nouveau chatbot officiel sur America.gov qui doit être le « portail numérique unifié vers le gouvernement fédéral pour chaque individu aux États-Unis recherchant des informations ou des services fédéraux », selon l’executive order qui le rend officiel.

L’agence de presse Associated Press a déjà remarqué que ce chatbot, qui s’appuie sur des sources gouvernementales et qui est animé par Gemini de Google, contredit bon nombre des déclarations du dirigeant.

  •  

Windows 11 : la mise à jour « majeure » 26H2 est disponible

La grande loterie des nouveautés
Windows 11 : la mise à jour « majeure » 26H2 est disponible

Microsoft a lancé ce 29 septembre sa nouvelle mise à jour annuelle. Contrairement aux années précédentes cependant, la 26H2 est surtout là pour prolonger le support, Microsoft ayant choisi une approche plus souple.

L’automne est toujours pour Windows synonyme de mise à jour majeure, d’autant que Microsoft n’en propose désormais plus qu’une par an, le reste étant fourni en continu au fil des mois. Si les versions 24H2 et 25H2 ont apporté de longues listes de nouveautés, la 26H2 est cependant d’un genre nouveau. Ses apports ont en fait été disséminés dans les mises à jour mensuelles depuis quelques mois.

En clair, pour une machine actuellement à jour en 25H2, la 26H2 ne va pas apporter grand-chose. Son rôle premier est de relancer un cycle de support technique : 24 mois pour les éditions Famille et Professionnelle, 36 mois pour Entreprise et Éducation. Ce cycle de deux ans pour le grand public signifie que l’heure de la fin est proche pour la 24H2. Si vous avez encore une machine sur cette version, il est temps de passer à la 25H2 ou 26H2, car vous n’aurez plus de mises à jour mensuelles de sécurité après le 13 octobre.

Le déploiement de cette version 26H2 est dit « contrôlé ». Un comportement habituel chez Microsoft, qui propose d’abord ses versions majeures aux machines jugées les plus compatibles. Ensuite, au fur et à mesure des installations, la télémétrie permet à l’éditeur de voir l’état du déploiement et des bugs rencontrés. Le téléchargement est ensuite proposé à un nombre croissant d’ordinateurs au cours des mois suivants. Toutefois, il est possible de court-circuiter ce mécanisme en allant dans Windows Update pour cliquer sur le bouton « Rechercher des mises à jour », ou chez les personnes qui ont activé l’option « Recevez les dernières mises à jour dès qu’elles sont disponibles ».

Et donc, c’est tout ? Pas tout à fait. La situation va être très variable selon les configurations. Les fonctions ajoutées au cours des derniers mois ne sont pas activées chez tout le monde. Ce fonctionnement flou est une marque de fabrique de Microsoft depuis longtemps. En revanche, l’arrivée de la 26H2 signifie dans la plupart des cas l’activation des nouveautés « dormantes », et elles peuvent être nombreuses.

Côté interface, beaucoup de bonnes choses

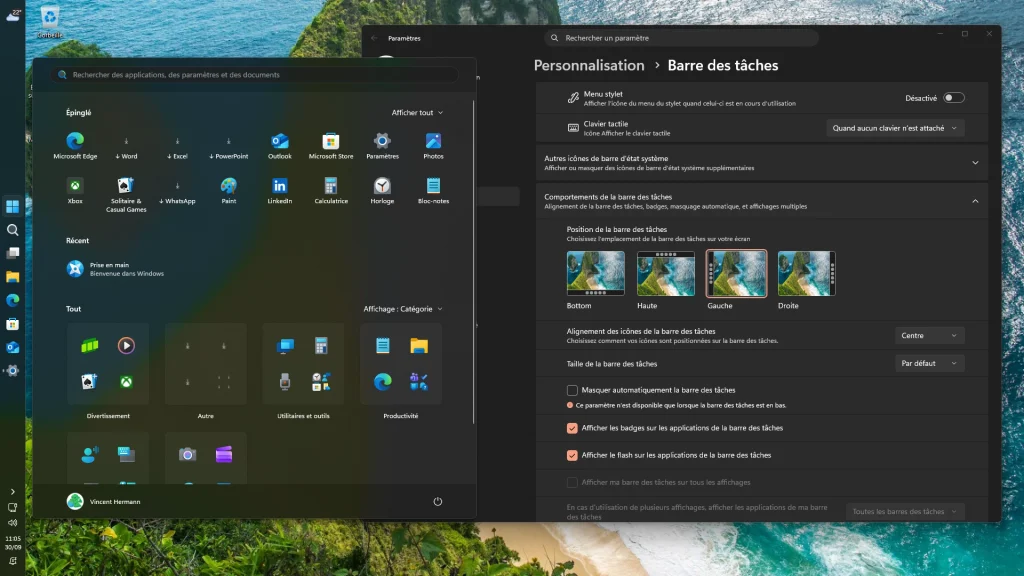
Si vous n’avez pas suivi l’actualité des derniers mois, la 26H2 peut être synonyme de bonne surprise, surtout dans les fonctions du quotidien. La barre des tâches récupère ainsi la possibilité d’être placée sur n’importe quel bord de l’écran, avec en plus une option pour réduire sa taille. Des fonctions présentes depuis longtemps dans les systèmes de Microsoft mais que Windows 11 avait supprimées.

Le menu Démarrer a droit à une refonte qui le rend nettement plus personnalisable. On peut désormais choisir précisément les sections à afficher, supprimer les catégories et les applications recommandées, avoir uniquement la liste alphabétique des applications installées, etc. Autre nouveauté, la possibilité de choisir entre des versions petite et grande du menu.

Autre gros morceau, la recherche est enfin à la hauteur. On peut ainsi désactiver les résultats web dans les options pour n’afficher que les contenus locaux. La recherche tolère maintenant les fautes de frappe (il était temps), affiche un aperçu des résultats et indexe automatiquement les dossiers fréquemment utilisés. On peut également supprimer la recherche dans le Microsoft Store.

L’Explorateur a reçu de son côté bon nombre d’améliorations. Il s’ouvre nettement plus vite et l’affichage de l’Accueil est plus rapide. On y trouve aussi la prise en charge d’autres types d’archives (uu, cpio, xar et nupkg), la conservation des préférences d’affichage et de tri (enfin !) ou encore la possibilité d’utiliser la dictée vocale pour renommer un fichier ou un dossier. En revanche, certains travaux arriveront plus tard, dont le menu contextuel remanié et personnalisable. Dans ce dernier, on peut quand même signaler le regroupement des actions OneDrive dans un sous-menu dédié.

Ces apports ont été répartis sur l’été et ne sont pas encore présents chez tout le monde. Si certains ne vous disent rien, l’installation de la 26H2 devrait changer la donne, la mise à jour étant surtout un « Enablement Package », pour reprendre la terminologie de Microsoft.

Du neuf pour la sécurité

L’un des plus gros apports de ces derniers mois est la protection Administrateur, dont le rôle est de remplacer les droits d’administration permanents. Les droits sont maintenant accordés au moment du besoin, avec séparation des profils pour renforcer le système contre l’élévation de privilèges. Dans les entreprises, cette fonction s’active via Intune ou une stratégie de groupe. Pour le grand public, l’option doit apparaitre dans le centre de sécurité, dans la section Protection du compte. Si elle n’est pas là, c’est qu’elle fait l’objet d’un déploiement progressif. Dans notre cas, elle est absente pour le moment.

Parmi les autres apports, signalons l’intégration native de Sysmon pour la capture des évènements système, que l’on peut ensuite utiliser pour de la détection de menaces. Smart App Control peut à présent être activé ou désactivé à la volée, sans plus nécessiter une réinstallation propre du système. Un changement majeur, car si la protection permet de surveiller le comportement des applications pour bloquer les comportements douteux, elle peut entrainer des soucis de compatibilité dans certains scénarios.

Voici d’autres nouveautés dans le domaine de la sécurité :

  • Windows accepte désormais les gestionnaires de mots de passe tiers pour les clés d’accès, s’ils sont compatibles avec cette nouvelle intégration à l’échelle du système
  • Windows Hello Enhanced Sign-in Security (ESS) prend en charge les lecteurs d’empreintes périphériques compatibles, et plus uniquement ceux intégrés dans les ordinateurs
  • Windows ne fait plus confiance par défaut aux pilotes à signature croisée, seuls restant admis les pilotes du programme WHCP et une liste de pilotes historiques de confiance
  • Prise en charge des algorithmes de cryptographie post-quantique ML-KEM et ML-DSA

Un peu de tout

Les modifications ajoutées au cours des derniers mois sont nombreuses. Voici une liste pêle-mêle de ce que vous pourriez avoir avec la version 26H2 si ces fonctions n’étaient pas déjà présentes.

Parmi les dernières nouveautés, on note un renforcement important de la fiabilité et des performances pour le Bluetooth, surtout dans des scénarios comme les appels, la reconnexion après veille prolongée, l’écoute via LE Audio, ou encore la synchronisation de la mise en sourdine. On trouve également du mieux pour l’USB, dont une connexion plus fiable des écrans via des docks et hubs USB4.

Windows Update se veut en outre plus léger sur ses procédures d’installations, avec moins de redémarrages. Les mises à jour éligibles sont installées en même temps que celles de sécurité et le mécanisme est capable de restaurer certains comportements. Par exemple, Windows Update peut sortir un PC de veille pour installer des correctifs et le remettre ensuite en veille. Ce cas ne survient que pour les machines configurées pour ne jamais se mettre en veille automatiquement, mais quand même plongées en veille manuellement. Microsoft ne donne pas d’autres précisions sur ce fonctionnement, qui reste en partie mystérieux.

Le gestionnaire des tâches récupère plusieurs nouvelles colonnes optionnelles : NPU, moteur NPU, mémoire NPU dédiée ou partagée, et « Isolation » pour pointer les applications exécutées dans un AppContainer.

Enfin, côté accessibilité, la Loupe accepte un pourcentage de zoom précis ainsi qu’un niveau de zoom distinct par écran en mode étendu. Le Narrateur intègre maintenant Braille Viewer et améliore la navigation dans Word. L’accès vocal comprend le langage naturel sur les PC Copilot+ et ajoute le français, l’allemand, l’espagnol et le coréen.

Installation et problèmes connus

Avant de vous lancer, sachez que plusieurs problèmes sont déjà connus et que cette liste peut évoluer fortement dans les prochaines semaines. Par exemple, les problèmes de son signalés apparus avec les derniers correctifs du Patch Tuesday sont considérés comme « atténués », mais pas complètement corrigés. Idem pour les soucis déjà signalés de perte d’approbation à des domaines en entreprise ou d’écran noir après connexion dans certains environnements de bureau virtuel.

Quant à l’installation, selon votre configuration, elle peut se révéler très rapide. Sur une machine en 25H2 à jour, la 26H2 ne va servir que de module d’activation pour les nouveautés des derniers mois. Elle ne sera pas plus lourde qu’une mise à jour mensuelle et ne devrait donc pas immobiliser longtemps la machine. Comme toujours, le temps dépend de la configuration logicielle et de la puissance de la machine.

À moins d’être passé au travers des déploiements progressifs des derniers mois, nous recommandons d’attendre que Windows Update propose de lui-même cette nouvelle version. Le déclenchement manuel de l’installation peut révéler des incompatibilités.

Enfin, la page de téléchargement de l’image ISO de Windows 11 a été mise à jour. Si vous avez envie ou besoin de réinstaller proprement le système, l’image fournie correspond bien désormais à la version 26H2 (build 26300).

  •  

☕️ Opera sur Android propose désormais d’acheter une eSIM pour les séjours à l’étranger


Nouvelle diversification inattendue pour Opera : dans sa version Android, le navigateur permet désormais d’acheter une carte SIM virtuelle (eSIM) dédiée aux données mobiles lors des séjours à l’étranger (roaming).

L’option s’active directement depuis l’interface du navigateur. L’utilisateur est alors invité à ajouter une carte SIM virtuelle à son système, qui servira ensuite à se connecter a Internet une fois le téléphone connecté à un réseau étranger éligible.

« Vous n’avez donc pas besoin d’une application supplémentaire, fini les files d’attente aux guichets des aéroports pour obtenir une nouvelle carte SIM et les factures d’itinérance exorbitantes. Vous pouvez configurer l’eSIM chez vous ; elle ne sera décomptée qu’à votre arrivée à destination. L’eSIM est dédiée aux données et ne remplace pas votre numéro de téléphone actuel », décrit l’éditeur.

Opera revendique 47 destinations disponibles pour ce service opéré par l’intermédiaire d’un prestataire spécialisé, Holiday.com. Le principal prérequis technique consiste à disposer d’un téléphone compatible eSIM, sous Android 10 ou version ultérieure.

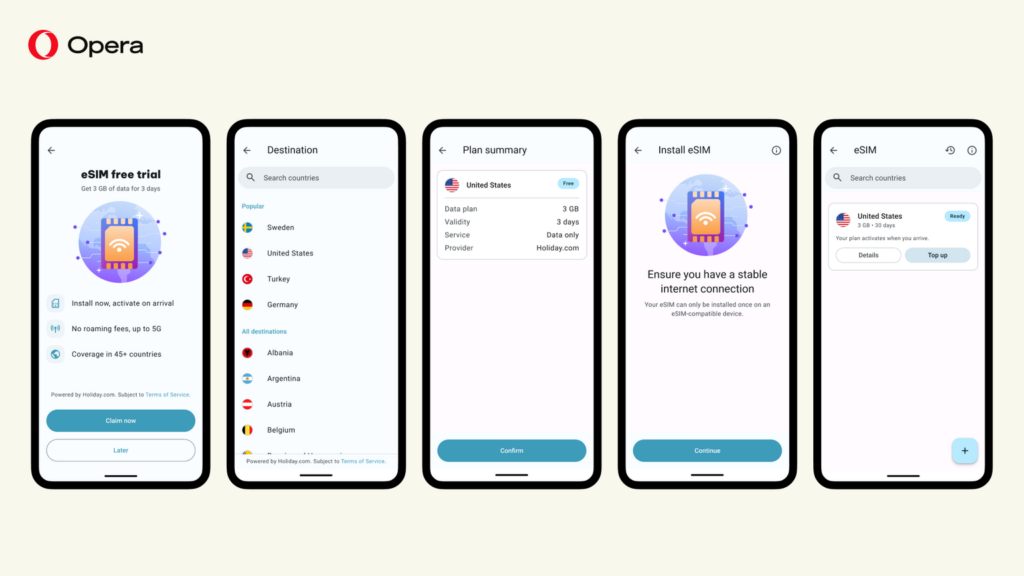
Description du parcours de souscription d’une eSIM à partir du navigateur – crédit Opera

Pour séduire les nouveaux utilisateurs, l’éditeur propose une offre de bienvenue gratuite qui permet de profiter de 3 Go de données pendant trois jours, sans enregistrement préalable (ni email, ni carte bancaire nécessaire).

Au-delà, il faudra en passer par les packs payants. Opera et Holiday fonctionnent sur une logique de packs à l’achat unique, qui ouvrent droit respectivement à 3 Go, 5 Go et 10 Go à consommer sur 30 jours. Le prix dépend de la destination visée.

Les pays couverts par le service sont les suivants : Albanie, Australie, Autriche, Belgique, Bulgarie, Croatie, Chypre, République tchèque, Danemark, Égypte, Estonie, Finlande, France, Géorgie, Allemagne, Grèce, Hong Kong, Hongrie, Islande, Irlande, Italie, Lettonie, Liechtenstein, Lituanie, Luxembourg, Malaisie, Malte, Monténégro, Pays-Bas, Nouvelle-Zélande, Norvège, Pologne, Portugal, Roumanie, Singapour, Slovaquie, Slovénie, Corée du Sud, Espagne, Sri Lanka, Suède, Suisse, Taïwan, Thaïlande, Turquie, Royaume-Uni et États-Unis.

  •  

Piratage de la DGFiP : pas d’attaque sophistiquée, mais une série de défaillances techniques

BYOD nouvelle version : Bring Your Own... Désastre
Piratage de la DGFiP : pas d’attaque sophistiquée, mais une série de défaillances techniques

Cet été, la Direction générale des Finances publiques (DGFiP) reconnaissait une intrusion dans ses systèmes informatiques avec l’accès à des données concernant pas moins de 678 000 contribuables et entreprises. Deux suspects de 16 et 18 ans ont été interpellés fin août, dont un mis en examen et placé en détention provisoire.

L’attaquant disposait de mots de passe de dizaines de comptes

Ce piratage a fait grand bruit, d’autant qu’il s’inscrit dans une longue liste de sites et institutions publiques piratés ces dernières semaines, mois et même années. Plusieurs enquêtes ont été lancées, dont une du cyberpompier français, l’ANSSI (Agence nationale de la sécurité des systèmes d’information). Elle vient de publier son rapport d’incident (pdf).

S’il fallait résumer l’affaire en une phrase : « La compromission des SI de la DGFiP n’est pas la conséquence d’une attaque sophistiquée, mais de l’exploitation de faiblesses dans trois domaines ». Il s’agit de l’identité, de l’architecture réseau et de la détection des signaux.

Premier point, la volumétrie : les données volées concernent « près de 353 000 particuliers et 252 000 professionnels, obtenues à partir d’un outil de gestion de la relation avec les usagers de la DGFiP ». Les infiltrations dans la DGFiP ont commencé dès le mois de mai 2026.

L’ANSSI revient tout d’abord sur la sécurité des comptes et le volume important de ceux auxquels le pirate pouvait accéder car il disposait des couples identifiant et mot de passe. En effet, « aucune tentative d’attaque par force brute ou credential stuffing n’a été identifiée, ce qui signifie que l’attaquant disposait de mots de passe pour ces comptes (pouvant être valides ou expirés) ».

Dans son rapport, l’ANSSI anonymise les comptes compromis et utilise la dénomination suivante : compte-dgfip-X pour ceux internes à la DFGIP, et compte-dgfip-xt-Y pour les externes. Les X et Y sont incrémentés pour différencier chaque compte. Voici le bilan officiel : compte-dgfip-X va jusqu’à 22 et compte-dgfip-xt-X jusqu’à 7… soit presque une trentaine de comptes compromis par infostealer.

Pour les comptes externes, « les investigations de la DGFiP mettront en évidence que la compromission du poste d’un géomètre-expert au sein d’un cabinet privé a permis de contourner la double authentification par messagerie, puis l’accès et l’exfiltration des données entre le 27 juillet 2026 et le 8 août 2026 ».

La réinitialisation des mots de passe n’a pas servi à grand-chose.

Une des pistes évoquées pour obtenir ses informations est « la fuite d’identifiants de connexion fréquente et consécutive à l’utilisation d’appareils personnels ». La DGFiP a procédé à la réinitialisation des mots de passe, mais si des machines restent infectées et/ou que les sessions actives ne sont pas coupées, cela n’est pas d’une grande utilité.

Preuve en est : la réinitialisation du 24 juin 2026 « n’interrompt pas la session et l’exfiltration en cours qui se poursuivent », précise l’ANSSI dans le détail de la chronologie des faits. Ajoutez à cela « l’absence d’authentification forte sur deux portails dont l’un donnant accès à des ressources sensibles » et vous avez un combo explosif.

Des indices en pagaille : IP en Inde, des Go téléchargés, connexions nocturnes

Autre problème pour l’ANSSI, le manque de détection : « Les sessions d’exfiltration menées par l’attaquant n’ont pas été détectées en temps réel par les mécanismes de contrôle implémentés sur les applicatifs métiers ni sur les équipements de sécurité de la DGFiP ».

Il y avait pourtant des indices élémentaires facile à identifier : « la volumétrie d’informations échangées lors des connexions (11Go entre le 22 et 25 juin, 3Go entre le 21 et 23 juillet) », ainsi que « le nombre de requêtes par utilisateur sur une plage temporelle ».

L’Agence prend soin de préciser que « la technique de scraping utilisée par les attaquants impose de devoir initier autant de requêtes que de pages accédées ». Cela aurait dû déclencher des alertes. Une technique connue depuis la nuit des temps aurait dû être mise en place : un rate-limiting. Le but est de bloquer un nombre trop important de requêtes, permettant aussi de limiter des attaques par force brute.

Ce n’est pas le seul problème. La DGFiP n’analysait pas les adresses IP puisque des connexions ont été réalisées « depuis des adresses de VPN, depuis des adresses localisées en Inde et pour plusieurs catégorisées comme malveillantes ». Ajoutez à cela des adresses IP déjà identifiées comme liées à un compte compromis qui peuvent revenir en toute impunité et des heures de connexions nocturnes ; vous avez un beau tableau de ce qu’il ne faut pas faire.

« Ces paramètres pris individuellement ne permettent généralement pas d’identifier des comportements suspects sans générer d’importants volumes de faux positifs, néanmoins la corrélation de plusieurs d’entre eux aurait pu permettre de lever des alertes », ajoute l’ANSSI.

Après « le besoin d’en connaître », le besoin d’y avoir accès

Troisième point de faiblesse : le RIE ou Réseau Interministériel de l’État, utilisé par les pirates pour accéder « au portail ADER [Accès Distant aux Échanges Réseau, ndlr] de la DGFiP ». Opérationnel depuis 2013, il raccorde les services de l’État. L’ANSSI note que « plusieurs accès illégitimes identifiés proviennent du RIE [la suite est caviardée, ndlr], à partir de localisations n’ayant pas de besoins apparents d’accéder à des infrastructures de la DGFiP ».

« Pendant l’incident, le SOC [Security Operation Center, ndlr] de la DGFiP ne supervisait pas le portail ADER, utilisé par l’attaquant pour exfiltrer les informations E-Contact », contrairement au portail PIGP (Portail internet de la gestion publique) qui était bien surveillé. Ce trou dans la raquette a permis aux pirates de s’infiltrer, mais a aussi empêché « de corréler des activités malveillantes avec le reste du SI ou en provenance du RIE suite à un signalement d’un autre ministère ».

Là encore on retrouve un basique de la cybersécurité : la segmentation réseau avec le cloisonnement des « accès aux seules populations et zones logiques qui en ont le besoin ». L’Agence recommande de mettre en place « un filtrage plus fin des accès réseau entre ministères et au sein du RIE ».

Comment les pirates sont rentrés dans le RIE ? Par la porte ouverte d’un autre piratage : « L’utilisation du RIE lui a été rendue possible à cause de la compromission d’infrastructures appartenant au ministère de l’Éducation nationale elles-mêmes raccordées au RIE ». Pour l’ANSSI, cela illustre parfaitement le « risque de latéralisation depuis des ressources d’organismes tiers » et le besoin de cloisonner.

Des signalements en pagaille

L’ANSSI fait son mea culpa sur sa supervision. « Les acteurs malveillants utilisaient des comptes légitimes pour accéder aux applications et la supervision réseau de l’Agence n’a pas permis de les voir ». De plus, « le volume cumulé de requêtes que l’attaquant a dû générer pour orchestrer l’exfiltration de données aurait dû déclencher des alertes ».

Dans la même veine, elle explique qu’un partenaire l’a informé le 15 juin de la compromission de deux comptes DGFIP. Cette dernière « ne répond pas et n’est pas relancée par l’Agence ». Nouveau signalement le 22 juin, suivi d’une action cette fois-ci : « un partenaire informe l’ANSSI de la compromission d’un compte. La DGFIP répond le jour même à l’ANSSI avoir réinitialisé ce compte et sensibilisé leur agent ».

D’autres signalements sont remontés dans la chronologie, notamment le 29 juin 2026 avec un bel acte manqué : « un partenaire informe l’ANSSI de la compromission du compte. Il s’agit du compte utilisé pour l’exfiltration de données le 24 juin 2026, or cette compromission n’était pas connue à cette date et les analyses menées par le SOC de la DGFIP ne l’identifient pas. La DGFIP répond le jour même à l’ANSSI avoir déjà connaissance de ce fait et confirme l’avoir réinitialisé ».

D’autres signalements ? Le 1ᵉʳ juillet, la « DGFIP est informée par son prestataire de la vente de deux comptes ». Là aussi le pot aux roses aurait pu être découvert : « les investigations montreront, à posteriori, des échecs de connexion sur le PIGP le même jour et le jour précédent avec ces comptes à partir d’une des adresses IP utilisées pour l’exfiltration du 24 juin 2026 ».

Plein de mesures de remédiation, ça fait pas de mal de les relire !

Enfin, l’ANSSI propose des mesures de remédiation (page 10) afin « d’assurer que le même chemin de compromission ne puisse être emprunté de nouveau, par le même acteur ou un nouveau ». Elles couvrent toutes les lacunes précédentes et ouvrent aussi de nouvelles pistes.

Cela va des restrictions d’accès aux ressources métiers à la protection contre les vols d’identifiants. On y retrouve notamment des propositions sur le matériel. « L’usage d’appareils personnels pour accéder à des ressources professionnelles doit être proscrit », et les machines professionnelles doivent être durcies. Évidemment, l’authentification multifacteurs doit être généralisée.

Pour les applications à usage interne, l’accessibilité ne doit se faire « que depuis des postes administrés par la DGFiP. Dans ce cas, l’accès à l’application ne doit pas être possible depuis Internet, sauf à travers un VPN dédié aux agents de la DGFiP ». Les VPN ne servent pas uniquement à contourner des restrictions, ils permettent aussi de renforcer la sécurité, mais attention aux promesses de certains !

Dans sa synthèse, l’ANSSI rappelle que l’exfiltration des données s’est produite sept semaines avant la revendication des pirates le 12 août, et « qu’elle a été précédée de plusieurs semaines d’exploration sur des applicatifs de la DGFIP ».

Des indices étaient bien présents, mais pas correctement pris en compte, c’est un rappel important pour toute la communauté cyber. En effet, ces recommandations peuvent s’appliquer bien au-delà de la DGFiP. Il est toujours bon de les lire et de vérifier qu’elles sont bien appliquées.

  •  

Rakuten France ferme ses portes ce soir à minuit

Demain c'est trop tard
Rakuten France ferme ses portes ce soir à minuit

La place de marché française de Rakuten (ex PriceMinister) fermera ses portes le 30 septembre à 23h59. Les acheteurs ou vendeurs conserveront un accès leur permettant de récupérer les sommes dues ou l’historique de leurs transactions jusqu’au 10 novembre.

Fin de parcours pour l’un des pionniers de l’e-commerce français. Après l’échec du processus de recherche d’un repreneur, la direction de l’antenne française du géant japonais du commerce en ligne Rakuten a signé mercredi l’acte de décès de la plateforme Rakuten France.

Baroud d’honneur

À la connexion sur le site, un bandeau informe que le site fait l’objet d’une cessation d’activité programmée au 30 septembre à 23h59. « Rakuten France cessera toute activité de mise en relation entre acheteurs et vendeurs le 30 septembre 2026. À partir de cette date, il ne sera plus possible d’y effectuer de nouveaux achats ou ventes », indique le panneau d’information associé.

Rakuten France acte sa fermeture, programmée au 30 septembre, 23h59 – capture d’écran

Ce dernier renvoie vers un document plus formel (PDF), qui informe « de l’arrêt définitif de nos services de mise en relation entre acheteurs et vendeurs » et par conséquent de « l’impossibilité d’y effectuer des ventes ou des achats auprès de vendeurs, tant professionnels que non-professionnels, à compter du 30 septembre 2026, 23h59 ».

En page d’accueil, Rakuten France affiche une ultime promotion titrée « jour de fermeture », avec 30 euros offerts sur un panier d’au moins 300 euros.

Les clients ont intérêt à récupérer leurs informations d’achats

Dans son document contractuel, la place de marché se veut rassurante quant au service après-vente relatif aux produits vendus par son intermédiaire, mais elle ne s’engage à rien, se contentant de renvoyer vers la responsabilité du vendeur : « vous pourrez contacter directement nos vendeurs professionnels en particulier, ceux-ci restant directement tenus des garanties légales, notamment celles de conformité et de vices cachés, couvrant les produits vendus par l’intermédiaire de notre Plateforme ».

Elle indique par ailleurs qu’un accès aux comptes utilisateurs, comprenant à la fois attestations d’achats et coordonnées des vendeurs professionnels le cas échéant, reste ouvert « jusqu’au 10 novembre 2026, 23h59, date à laquelle celui-ci sera rendu définitivement inaccessible ».

L’équipe française conclut sur un mot de remerciements. « De PriceMinister à Rakuten France, vous avez contribué à l’évolution et à l’histoire de notre plateforme. Merci d’avoir fait partie de cette aventure à nos côtés ».

Reprise manquée

La fin était programmée : Rakuten France avait en effet annoncé mi-juillet que sa fermeture interviendrait avant la fin de l’année, faute d’avoir trouvé un repreneur suite au processus de cession lancé en avril dernier.

« Malgré les efforts déployés par le Groupe pour mener à bien une cession de l’activité, les discussions approfondies menées avec les repreneurs potentiels n’ont pas permis d’aboutir à une solution viable permettant d’assurer la poursuite de l’activité de manière pérenne », déclarait alors Rakuten France.

Plusieurs candidats à la reprise s’étaient pourtant manifestés. Dans le lot figurait notamment Pierre Kosciusko-Morizet, fondateur de PriceMinister en 2000, accompagné d’autres anciens dirigeants et d’un fonds d’investissement. Rappelons que le site Priceminister a été racheté en 2010 par le géant japonais Rakuten avant d’être rebaptisé Rakuten France en 2018. Autres figures du e-commerce français, les frères Rosenblum, fondateurs de Pixmania, s’étaient aussi positionnés.

Aucune des offres n’a cependant été retenue. « Chaque offre reçue a été rigoureusement évaluée, notamment à l’aune des critères suivants : la préservation des emplois, les conditions financières de l’offre et les risques qui y sont associés, ainsi que la capacité du plan de redressement à assurer la pérennité de l’activité à long terme. Aucune des offres reçues ne remplissait ces trois critères », justifiait Rakuten France en juillet.

Le 28 juillet, Rakuten France avait fait évoluer ses conditions générales d’utilisation pour interdire l’inscription de nouveaux vendeurs, particuliers ou professionnels.

  •  

Apple nie avoir retiré ICEBlock sous la pression de l’administration Trump

Coup de froid dans l'App Store
Apple nie avoir retiré ICEBlock sous la pression de l’administration Trump

Apple n’a pas supprimé l’application ICEBlock sous la pression de l’administration Trump, affirme l’entreprise. Il s’agissait, selon elle, de protéger les agents de la police de l’immigration américaine après une fusillade dans un centre de détention de l’ICE. Un argument crédible ?

Droit dans ses bottes. La décision de supprimer ICEBlock (et d’autres applications du même genre) de l’App Store était motivée par des préoccupations concernant la sécurité des agents de la police de l’immigration américaine. C’est ce qu’affirme Apple dans un courrier envoyé à Jamie Raskin, représentant démocrate et membre de la commission judiciaire de la Chambre des représentants américains. Un courrier partagé par CNN.

Raskin a lancé une enquête au mois de juin sur le rôle du ministère de la Justice (DoJ) dans la suppression de ces applications des boutiques d’Apple et de Google. Joshua Aaron, le développeur d’ICEBlock, avait porté plainte contre l’administration Trump en décembre dernier, deux mois après le retrait de son app de l’App Store.

Il accuse le gouvernement d’avoir fait pression sur Apple, ce que la procureure générale des États-Unis de l’époque, Pam Bondi, avait d’ailleurs confirmé dans une déclaration ne laissant planer guère de doute : « Nous avons contacté Apple aujourd’hui pour leur demander de retirer l’application ICEBlock de leur App Store, et Apple l’a fait ».

La fusillade de Dallas au cœur de la justification d’Apple

Dans cette lettre, qui remonte au mois de juillet, Apple explique qu’ICEBlock a été autorisée en avril 2025, après que le développeur a serré les boulons sur des fonctions de confidentialité. Pour rappel, l’app permettait à quiconque d’alerter les utilisateurs d’une descente de la tristement célèbre police de l’ICE dans les parages.

En septembre 2025, une fusillade a lieu dans un centre de détention de l’ICE à Dallas (Texas), faisant trois morts : deux détenus et l’auteur des tirs. Selon Apple, c’est après cet événement que Pam Bondi a fait part de ses inquiétudes concernant ICEBlock, une app qui « représente une menace pour la sécurité des agents fédéraux ». Kash Patel, le directeur du FBI, avait également affirmé que le tireur avait recherché des apps permettant de connaître la localisation des agents.

Apple indique aussi avoir relevé une hausse importante des activités de l’ICE et des menaces visant l’agence. La situation pouvait mettre en danger aussi bien les agents que les personnes détenues, écrit Timothy Powderly, directeur principal des affaires gouvernementales de l’entreprise. Ce sont tous ces éléments qui l’ont conduit à un nouvel examen de l’application.

Apple a déterminé qu’ICEBlock et les autres plateformes de localisation des agents de la police de l’immigration enfreignaient ses politiques, « et, par conséquent, d’autres personnes susceptibles de se trouver à proximité, comme des manifestants ou des personnes détenues —, offrant ainsi une possible feuille de route pour des violences ciblées et créant un risque important de préjudice ».

Un « risque important » de violences ciblées

L’opérateur de l’App Store assure ne pas prendre à la légère la décision de retirer des applications, mais qu’il intervient quand c’est nécessaire, « en particulier lorsqu’il existe de sérieuses raisons de penser qu’une application crée des risques pour la sécurité ». Des explications qui exonèrent l’administration Trump des accusations de pression politique, mais qui ne convainquent pas Jamie Raskin.

Dans sa réponse envoyée ce lundi à Timothy Powderly, le représentant écrit qu’Apple porterait atteinte aux droits garantis par le premier amendement de la Constitution américaine, « notamment celui de documenter les activités de leur propre gouvernement et d’en rendre compte ». Selon Raskin, il n’existe aucune preuve que ces apps aient été utilisées pour commettre la fusillade de Dallas.

Même si le tireur a pu rechercher des apps pour localiser les agents de l’ICE, « il n’avait pas besoin d’une application de suivi pour localiser un bâtiment gouvernemental dont l’emplacement est fixe ». Le tireur aurait tout simplement trouvé l’adresse du centre à l’aide d’une app « installée par défaut sur les appareils Apple » (probablement Apple Plans).

Pour Jamie Raskin, il n’existe aucun lien direct entre ce qui s’est passé à Dallas et les applications retirées de la boutique. Le représentant demande au constructeur de procéder à un nouvel examen indépendant pour décider si ces applications enfreignent réellement les règles de l’App Store.

  •  

☕️ Le maire RN de Vierzon interdit une pièce décrivant les conditions de travail chez Amazon


Critiquer les conditions de travail dans les entrepôts d’Amazon, pour l’art, trop clivant ? C’est l’avis de Yannick Le Roux, maire d’extrême droite de la ville de Vierzon, dans le Cher.

Le 1er avril 2027, le comédien Aurélien Labruyère, coauteur du seul en scène Amazonia, devait jouer son spectacle au théâtre Mac-Nab, la salle municipale de Vierzon. Mais en ce mois de septembre, la programmatrice de la salle annonce à son équipe que le spectacle est déprogrammé. 
La justification ? « La commande politique du maire, c’est de dépolitiser au maximum les spectacles et de mettre l’accent sur le beau », selon les termes du cabinet du maire rapportés par Mediapart.

Exit, donc, ce spectacle inspiré de l’histoire du syndicaliste Christian Porta : une partie du seul en scène s’intéresse à son arrivée chez Amazon pour tenter d’y organiser les travailleurs d’un entrepôt subissant des conditions de travail difficiles, une autre, le combat du syndicaliste aux prud’hommes, contre le géant de la livraison.

Illustration : Flock

Pour Aurélien Labruyère, cette décision constitue une « grave atteinte à la liberté de création », ce que conteste le cabinet du maire. Toujours auprès de Médiapart, ce dernier rétorque : « Vous avez tout à fait la possibilité de continuer à créer et de vous produire, ailleurs ».

Pour la compagnie, la décision illustre aussi l’hypocrisie du Rassemblement National, qui « prétend défendre les ouvriers, les petites gens », mais décide d’empêcher les spectacles qui évoquent leur vie, rythmes chronométrés et accidents du travail compris.

En 2024, la filiale française d’Amazon avait été condamnée à 32 millions d’euros par la CNIL pour avoir surveillé de manière disproportionnée les cadences de ses salariés.

La mairie de Vierzon l’assure : sa décision n’implique aucune prise de parti « pour ou contre Amazon », mais simplement le refus de voir le théâtre Mac-Nab produire des « choses politiques ». Nul doute qu’Amazon, dont la messagerie interne interdisait, en 2022, les termes « syndicat » et « injuste », appréciera.

À une trentaine de kilomètres de Vierzon, le maire divers gauche de la ville de Bourges, qui sera Capitale européenne de la culture en 2028, a indiqué ouvrir ses portes pour accueillir Amazonia.

  •  

Dots, Spaces, Codex, GPT-6.1 Sol : OpenAI vide son sac au DevDay

OpenAI met des Dots partout
Dots, Spaces, Codex, GPT-6.1 Sol : OpenAI vide son sac au DevDay

Dans le petit monde de l’IA, beaucoup se demandaient quand OpenAI allait réagir face à l’offensive de Meta avec son agent Muse. C’est chose faite ce soir avec la présentation de Dots, un agent qui accomplit des tâches au nom de l’utilisateur et qui prend la forme d’un blob de couleur. Ça n’est que l’une des innombrables annonces d’OpenAI à l’occasion des DevDay 2026.

Que d’IA, n’en jetez plus, le bateau déborde ! Loin de ralentir la cadence, OpenAI a noyé les participants des DevDay 2026 d’annonces, de nouveautés et de fonctionnalités en tout genre. Difficile de faire le tri dans ce tsunami, mais Dots fait clairement partie des gros morceaux de la keynote.

Un blob pour gouverner vos tâches

Dot est un agent IA carburant à GPT-6 Astra qui prend la forme d’un blob coloré à personnaliser, un peu comme Mico, la (défunte) mascotte de Copilot. Cet agent peut réaliser les opérations classiques d’un agent IA, comme réserver un restaurant ou acheter un billet d’avion, mais cela va plus loin : en plus d’être branché aux applications de l’utilisateur dont il tire du contexte, le Dot surveille constamment ce qui se passe sur internet afin de compléter les tâches plus complexes.

Dans un exemple donné par OpenAI, un utilisateur de Dot veut organiser un dîner. L’agent détecte de lui-même que l’utilisateur avait un rendez-vous de travail pendant l’heure prévue, et lui propose deux possibilités de livraison du repas avec leur prix respectif. Il n’y a plus qu’à valider l’alternative et l’heure de la livraison. Dot peut également se dépatouiller pour créer un site web de A à Z, l’utilisateur n’ayant qu’à demander des modifications.

On peut communiquer avec un Dot via ChatGPT bien sûr, mais aussi Slack, Teams, et même via une messagerie (RCS ou iMessage) pour les abonnés Pro à partir de 103 euros. Ces derniers seront d’ailleurs les premiers à pouvoir tester ces Dots. À terme, OpenAI a l’intention de proposer la possibilité de contrôler plusieurs agents simultanément.

Il faudra se montrer patient sur le vieux continent : l’espace économique européen, la Suisse et le Royaume-Uni sont pour le moment exclus du lancement.

Spaces, Decisions, Codex : le reste de l’offensive

Après s’être attaqué à Muse, OpenAI entend également gravir la montagne bureautique. ChatGPT Spaces est un espace collaboratif entre humains et Dots où ils peuvent créer et éditer des documents, via un système de commentaires où l’on taggue les collègues et les agents. Les fichiers téléversés par l’équipe (et ceux générés par ChatGPT) sont sauvegardés dans le Space pour que chacun y ait accès.

L’offre comprend pour le moment un traitement de texte, Pages, et un outil de création de diapositives (ce dernier étant encore en développement). Space est proposé dès aujourd’hui aux abonnés Pro, Business Premium et Enterprise.

Tout comme celui de Muse, le succès de Jev n’est pas tombé dans l’oreille d’un sourd. OpenAI a donc levé le voile sur l’API Decisions, qui repose sur Luna (le modèle meilleur marché de la gamme). Peu de détails ont été révélés, mais cette interface de programmation n’est pas un modèle qui répond directement à la question de l’utilisateur. C’est un outil qui indique le niveau de confiance dans un choix entre plusieurs réponses et actions fournis par le développeur. L’API est en aperçu limité à l’heure actuelle, OpenAI donnera davantage de détails au moment opportun.

Codex a aussi été à la fête, avec plusieurs nouveautés importantes. À commencer par des environnements de développement cloud réutilisables ; ces derniers peuvent être partagés au sein d’une équipe avec un système de réglages et de permissions. L’interface en ligne de commande peut désormais être pilotée à la voix, parce que pourquoi pas.

Dans l’app Codex (en fait ChatGPT avec une moustache), la revue de code a été revue et améliorée. Elle peut résumer les changements, répondre à des questions sur les problèmes qui pourraient se poser avant de commenter une pull request ou une merge request, et ces revues de code peuvent être lancées pendant que le développeur n’est pas devant sa machine.

GPT-6.1 Sol veut se rapprocher d’Astra

OpenAI a enfin profité de l’occasion pour dévoiler GPT-6.1 Sol, le modèle IA intermédiaire entre le puissant Astra et le moins cher Luna qui en sont tous deux restés à GPT-6 (ça ne va pas durer). L’entreprise promet un gain de performances important sur des tâches comme l’écriture de code et le déboggage par rapport à GPT-6 Sol, ainsi que sur la compréhension des documents et l’exécution de plusieurs tâches.

Dans plusieurs des évaluations, GPT-6.1 Sol s’approcherait même des capacités de GPT-6 Astra « à un coût substantiellement moins élevé ». Les prix, parlons-en : 2 dollars pour un million de tokens en entrée, 10 dollars en sortie, soit les mêmes tarifs que Sonnet 5.5, et 0,10 dollar pour un million de tokens d’entrée mis en cache (moitié moins cher que le dernier Sonnet). Le modèle est en phase de déploiement dès aujourd’hui pour les abonnés Plus, Pro, Business, Enterprise et Edu, ainsi que dans l’API.

Il va bien falloir financer cette tempête de nouvelles fonctionnalités ! OpenAI a donc dévoilé un nouvel abonnement qui coûte la bagatelle de 500 dollars par mois. Il comprend l’accès à un mode « UltraFast » (vitesse maximale) pour ChatGPT Work et Codex, ils pourront carburer à 300 tokens par seconde (la vitesse UltraFast est aussi proposée aux utilisateurs de l’API).

L’entreprise a également rouvert les inscriptions à la formule à 200 dollars par mois qui avait été fermée durant quelques semaines après le lancement de GPT-6 Astra. Un abonnement désormais moins intéressant : l’usage Codex et Work passe à 10 fois celui des abonnés Plus (20 dollars) alors que l’enveloppe était de 20 fois auparavant. Les abonnés actuels conserveront leurs limites actuelles pendant un certain temps.

  •  
❌