❌

Vue lecture

Face aux chansons générées par IA, Sony Music multiplie les demandes de retrait

Faux tubes, vrais retraits
Face aux chansons générées par IA, Sony Music multiplie les demandes de retrait

Sony Music prend le taureau par les cornes pour lutter contre les streams illégaux de chansons générées par IA. Fin septembre, la major a demandé aux plateformes le retrait de plus de 260 000 morceaux, un volume multiplié par deux par rapport aux trois premiers mois de l’année.

« Nous continuerons à faire respecter les droits de nos artistes et nous attendons des plateformes qu’elles agissent rapidement et empêchent la réapparition des mêmes contenus », a affirmé Sony Music au Financial Times. « Mais la tâche devient de plus en plus difficile », ajoute l’entreprise, une des trois majors de l’industrie du disque avec Universal (UMG) et Warner (WMG).

Le groupe a demandé aux plateformes de streaming de retirer plus de 260 000 morceaux fin septembre, alors que ce volume avait été de 135 000 fin mars. Ces titres sont des deepfakes générés par IA d’artistes signés par Sony (Adele, Queen, Michael Jackson…). Le phénomène prend « une ampleur considérable, porte préjudice aux artistes, trompe les fans et compromet une utilisation éthique de l’IA », précise la maison de disques.

Les bots écoutent les bots

Les services de streaming sont noyés sous les chansons générées par IA. Deezer avait ainsi indiqué qu’elles représentaient plus de la moitié des nouveaux morceaux téléversés en juillet. Ces titres sont très peu écoutés, et quand ils le sont, c’est souvent lié à des cas de fraude aux streams. Des bots « écoutent » ces chansons, ce qui en retour génère des revenus pour les fraudeurs, spoliant au passage les artistes légitimes.

Le rapport semestriel de la Sonic Intelligence Academy publié le mois dernier montre que plus de 9 chansons sur 10 (92,8 %) des morceaux soumis avaient été générés par Suno. Avec cette nuance : le pourcentage porte sur l’échantillon de l’étude, soit 1 743 titres provenant de 886 artistes dans 54 pays. Sur cet échantillon, 77,6 % ont été distribués aux plateformes par DistroKid, un distributeur payant permettant à ses clients d’être diffusé sur plus de 150 plateformes. Ces chiffres donnent toutefois une petite idée de la provenance de ces titres.

Sony Music et Universal poursuivent d’ailleurs Suno en septembre. La start-up est accusée d’avoir copié des enregistrements sans autorisation pour entraîner ses modèles IA. DistroKid est aussi la cible d’UMG, qui a porté plainte contre le distributeur le 15 septembre (PDF). Ce dernier se serait livré à « des pratiques commerciales trompeuses et à des violations flagrantes du droit d’auteur ». Plus précisément, DistroKid aurait contribué « à faire passer les morceaux IA pour ce qu’ils ne sont pas, et à en tirer profit ».

La riposte contre la fraude aux streams s’organise dans la filière, qui a couché sur le papier un ensemble de pratiques pour aider les acteurs du secteur – en particulier les distributeurs – à prévenir, détecter et traiter la fraude.

De leur côté, les plateformes ont mis en place des systèmes de badges pour indiquer aux auditeurs que tel artiste ou telle chanson est générée par IA. Bien souvent, les écoutes de ces morceaux sont démonétisées dès leur mise en ligne.

  •  

☕️ Apple annonce un renforcement des autorisations d’accès au disque dans macOS


Le 2 octobre, Apple a fait savoir par une courte note destinée aux développeurs que des changements allaient être introduits pour renforcer l’accès complet au disque dans macOS.

L’entreprise indique que de nombreux contrôles ont été mis en place avec le temps sur son système, mais que l’autorisation d’accès complet au disque permet largement de les contourner. Le fonctionnement était voulu pour « permettre aux applications de sauvegarde de fonctionner correctement sur Mac ».

Cependant, des « développeurs utilisent l’accès complet au disque de manières qui pourraient mettre les utilisateurs en danger, exposant tout ce qui se trouve sur leurs systèmes – y compris les fichiers, les courriels, les messages, et même l’historique de navigation – sans que les utilisateurs en aient pleinement connaissance et compréhension », indique Apple. L’entreprise ajoute que dans les applications de communication, la confidentialité des personnes en contact pourrait également être menacée.

L’entreprise ne compte pas supprimer l’accès disque complet, dont de nombreuses applications ont besoin, par exemple pour de la prise de contrôle à distance via Anydesk ou Teamviewer. En revanche, elle va introduire « des contrôles supplémentaires pour garantir que les utilisateurs qui souhaitent réellement accorder à une application ce niveau d’accès extraordinaire ne puissent le faire qu’avec une action très explicite ». Apple estime ce chantier « crucial », car « les agents IA deviennent de plus en plus capables et autonomes », l’entreprise semblant craindre que les risques associés augmentent « considérablement ».

La note est courte et ne contient aucun détail. Apple ne dit même pas quand ces changements vont être introduits. L’actuelle version 27.2 bêta de macOS ne contient pas ces modifications, mais on peut imaginer que le nouveau contrôle sera présent dans la mouture 27.3.

Le calendrier est également particulier. Comme le souligne TechCrunch, l’annonce survient quelques jours après que le journaliste Jason Aten a affirmé que Muse (Meta) avait lu ses conversations privées. Il assure qu’il n’a jamais donné à Muse l’accès au disque complet, mais que ce dernier lui a quand même suggéré un sujet sur la base d’éléments n’apparaissant que dans l’application Messages sur son Mac. Meta conteste cette version, affirmant que la lecture des conversations dans Messages exige non seulement l’accès complet au disque, mais aussi l’activation du connecteur spécifique Muse pour l’application d’Apple.

  •  

☕️ IA et copyright : en appel, Thomson Reuters gagne de nouveau contre Ross Intelligence


En février 2025, déjà, la société d’information financière Thomson Reuters gagnait un premier procès contre la start-up d’IA juridique Ross Intelligence. Pour entraîner ses systèmes, cette dernière était accusée d’avoir utilisé la base de données Westlaw, dont Thomson Reuters possède le copyright.

Le juge avait alors qualifié cet usage de non « transformateur ». Il précisait alors que seule une forme d’IA « non générative » était à l’examen – si ses déboires judiciaires se sont poursuivis depuis, Ross Intelligence a mis la clé sous la porte en 2021, soit avant la sortie des principaux modèles génératifs.

Balance de la justice

En appel, les représentants de la société défunte argumentaient que son recours aux données de Thomson Reuters relevait du « fair use », ou usage raisonnable. En 2020, la société d’information financière avait accusé Ross Intelligence d’avoir utilisé tous les chapôs des articles de la base de données Westlaw, c’est-à-dire les quelques lignes résumant les décisions de justice détaillées dans leur version intégrale et payante, pour entraîner ses modèles.

D’après la juge Tamika Montgomery-Reeves, qui vient de trancher en appel, cet usage est de nouveau estimé « non transformateur ». À ce titre, y recourir pour développer un produit concurrent ne permet pas de recevoir l’argument du fair use.

Ni les avocats ni un porte-parole de Ross Intelligence n’ont souhaité commenter. Un porte-parole de Thomson Reuters indique en revanche qu’une « protection forte du copyright est essentiel pour promouvoir l’innovation et protéger la propriété intellectuelle qui alimente » ses propres outils d’IA.

  •  

☕️ Huawei et Qualcomm font affaire malgré les restrictions américaines


Malgré les restrictions imposées par les États-Unis, les affaires continuent pour Huawei. Le géant chinois et Qualcomm ont annoncé un accord pluriannuel de licences de brevets sur des technologies comme la 5G, l’IA, les réseaux, l’informatique. Qualcomm va également acquérir « certains brevets américains » de Huawei (ils ne sont pas précisés) dans ces domaines.

Logo de Huawei sur un drap
Crédit : Licence Creative Commons by Web Summit

« Cet accord reflète l’engagement commun des deux entreprises en faveur du respect des droits de propriété intellectuelle et de pratiques de licence conformes aux principes FRAND [conditions équitables, raisonnables et non discriminatoires] », ajoute le communiqué de presse commun. L’accord reflète la « reconnaissance par Qualcomm » des technologies de Huawei et de sa propriété intellectuelle, poursuit John Han, directeur général de l’activité licences au sein de l’entreprise américaine.

Huawei est sur la liste noire du Département du Commerce depuis 2019, ce qui impose aux entreprises US d’obtenir une licence avant d’exporter, de réexporter ou de transférer au groupe chinois des produits et composants soumis aux règles américaines d’exportation. Les restrictions n’ont pas cessé de s’empiler depuis, les autorités craignant que la technologie américaine puisse être utilisée pour nuire à la sécurité nationale.

Huawei a donc dû fortement investir ces dernières années pour développer ses propres technologies, avec des résultats pour le moins intéressants qui entraînent dans leur sillage toute l’industrie chinoise. Ce qui participe à accélérer l’indépendance technologique du pays vis à vis des États-Unis.

Le 26 août dernier, Huawei avait par ailleurs annoncé un accord avec HP portant sur des licences croisées de brevets portant sur la technologie Wi-Fi. Curieusement, HP a pris ses distances avec Huawei, en parlant de « mauvaise interprétation » pour cet accord « faisant passer le règlement d’un litige juridique pour un partenariat plus large. » HP a martelé que Huawei n’était pas un de ses fournisseurs, pas plus que HP n’est un fournisseur de Huawei.

Cette fois, pas de dissension ou de mauvaise compréhension entre Huawei et Qualcomm. Néanmoins, leur accord est soumis à des autorisations réglementaires.

  •  

Union européenne : 138 députées victimes de deepfakes pornographiques

Et 9 de leurs collègues hommes
Union européenne : 138 députées victimes de deepfakes pornographiques

7,3 % des femmes élues au sein d’une Assemblée nationale européenne sont visées par des deepfakes pornographiques, calcule l’ONG Agora Digitale Transformation. Plus de deux fois plus nombreux au sein de ces chambres de représentation politique, leurs homologues masculins sont 0,2 % à subir ce type de désagrément qui peut servir à entacher la réputation ou alimenter des cyberharcèlements.

Les femmes parlementaires européennes encourent 33 fois plus de risques de retrouver leurs images manipulées ou associées à des deepfakes sexistes ou sexuels que leurs collègues masculins. Tel est le résultat auquel aboutit le think tank allemand Agora Digitale Transformation, après avoir répertorié le nombre d’élus au sein de parlements de pays européens dont l’image avait été utilisée pour générer des deepfakes pornographiques ou associées, d’une manière ou d’une autre, à ce type d’imagerie générée par IA.

Concrètement, sur 5 872 membres de parlements européens, l’ONG a identifié 138 femmes parlementaires victimes de ce type de manipulation d’images. Ces dernières sont issues de 22 des 27 États membres. Parmi leurs collègues hommes, pourtant plus de deux fois plus nombreux, neuf sont visés par ce type de manipulation.

Dans le détail, Agora Digitale Transformation établit que l’exposition à ce type de violence numérique touche plus fréquemment les femmes – comme c’est le cas pour diverses autres professions exposées, ou pour le grand public –, mais aussi celles et ceux qui bénéficient d’une plus grande visibilité institutionnelle.

Le fait que leurs pays d’origine aient passé des lois spécifiquement dédiées à lutter contre les deepfakes pornographiques, comme c’est le cas en France ou en Italie, ne semble pas influer sur ces risques. Députée France Insoumise au Parlement européen, la Française Emma Fourreau s’est par exemple émue au mois de juillet de voir son image manipulée par IA par des comptes d’opposants politiques.

Élus dans les parlements monocaméraux ou les chambres basses européennes

Au total, Agora Digitale Transformation s’est penché sur les cas de 6 218 membres des chambres basses (l’Assemblée nationale en France) ou des parlements nationaux, lorsqu’ils sont constitués d’une chambre unique, dans les 27 États membres de l’Union. Après exclusion des sièges vacants, des personnes non-binaires et des membres non-attachés à un parti, elle a testé les noms de 94,4 % de ces représentants élus sur 160 noms de domaines connus pour leur hébergement de deepfake pornographique, de « celebrity leaks », c’est-à-dire des images publiques ou intimes de célébrités, et d’autres images sexistes ou sexuelles de femmes dans l’espace public.

En s’appuyant sur des requêtes vers l’API de Google, elle a ensuite classifié les résultats positifs selon six catégories : est-ce que des deepfakes NCII (non-consensual intimate images, images sexuelles non-consenties) étaient hébergés de manière active par le site web ? Est-ce qu’un outil de génération d’image était lié aux informations biographiques d’une personne dont le nom était explicitement cité ? Est-ce que le résultat incluait des images brutes ? Est-ce qu’il existait des traces de précédentes recherches pour le même type de contenu lié à la personne étudiée ?

Constat principal : les noms de 7,3 % des 1 888 députées femmes ainsi testés ont renvoyé des résultats positifs, contre ceux de 0,2 % des 3 837 hommes députés. Cela signifie qu’une élue sur quatorze risque de voir son image détournée à des fins sexistes ou sexuelles, contre un élu sur 500.

Des applications de « nudification » liées aux comptes de personnes réelles

Agora Digitale Transformation constate par ailleurs que les femmes aux postes à responsabilités – dirigeantes de parti, membres de cabinets ministériels – sont surreprésentées dans ces manipulations d’images. « Atteindre une plus grande visibilité médiatiques a un coût pour les femmes que les hommes atteignant des statuts similaires n’ont pas à payer », note le think tank. Les membres de partis de droite et de gauche sont par ailleurs légèrement surexposés par rapport à leurs collègues de partis centristes.

L’ONG relève par ailleurs l’existence de sites web qu’elle qualifie de « portails ». Ces derniers consistent à proposer du contenu officiel représentant un ou une parlementaire, et à y accoler des liens vers des applications dédiées à générer de l’imagerie sexualisée ou dénudée.

Dans son échantillon, elle indique que 61 sites web agissent de cette manière, en fournissant directement les images initiales susceptibles d’être détournées, tandis que 36 suggèrent de dénuder divers parlementaires, sans fournir les images initiales. Chaque fois, en revanche, ils fournissent des éléments biographiques pour reconnaître facilement la personne, et ses comptes sur les réseaux sociaux. Ces portails incluent des représentations sexistes ou sexuelles générées par IA pour trois parlementaires. Ils fournissent quelquefois des « notations » des corps des femmes ainsi visées.

Des productions de sites suspendus par les autorités restent indexées

Autre enjeu : au cours de l’enquête, le site CFake a été suspendu par une action conjointe des forces de l’ordre françaises et états-uniennes. En juillet 2026, son administrateur, un informaticien niçois de 47 ans, a été condamné à deux ans de prison avec sursis, à 10 000 euros d’amende, à la confiscation d’une partie de ses cryptoactifs et au versement de 83 000 euros d’indemnisation aux parties civiles

Agora Digitale Transformation est parvenue, dans certaines configurations, à retrouver plusieurs dizaines d’index de recherche liant des noms de parlementaires à des contenus supprimés de CFake. Ces derniers apparaissaient toujours dans l’API Google Custom Search plus d’un mois après leur suppression par les autorités. Si cela ne signifie pas que ces résultats soient simplement reproductibles via l’interface utilisateur du moteur de recherche, ce constat fait écho au récent article des universitaires Sarah Morgan, Sophie J. Nightingale et Hany Farid, dans lequel ces derniers pointent les dysfonctionnements du déréférencement de contenu illégal par des acteurs comme Google, Cloudflare ou Namecheap.

Aux traditionnels appels à mettre des garde-fous en place dans les systèmes d’IA, pour les empêcher de générer des contenus non consentis, et à étendre le recours à la norme C2PA, qui permet de tracer les contenus, Agora Digitale Transformation enjoint donc à travailler sur la persistance des index de recherche. Tant que ceux-ci continuent de lier des noms de personnes réels à des contenus sexistes ou sexuels, quand bien même devenus inaccessibles, ils participent à perpétuer dans le temps les risques réputationnels et les éventuels effets psychologiques subis par les victimes.

Plus qu’à la multiplication de législation, l’ONG appelle enfin à mettre en œuvre les textes déjà existants. Aux Pays-Bas, par exemple, il n’existe pas de lois visant spécifiquement les deepfakes, mais ceux-ci sont activement poursuivis en s’appuyant sur des textes plus généraux, relatifs aux manipulations d’images ou à la protection de la vie privée. L’enjeu est d’autant plus important que dans divers pays, dont la France, les échéances électorales approchant risquent de multiplier les cas de manipulation de l’image de personnalités politiques.

  •  

☕️ Le navigateur Orion pour Mac abandonne ses versions Linux et Windows


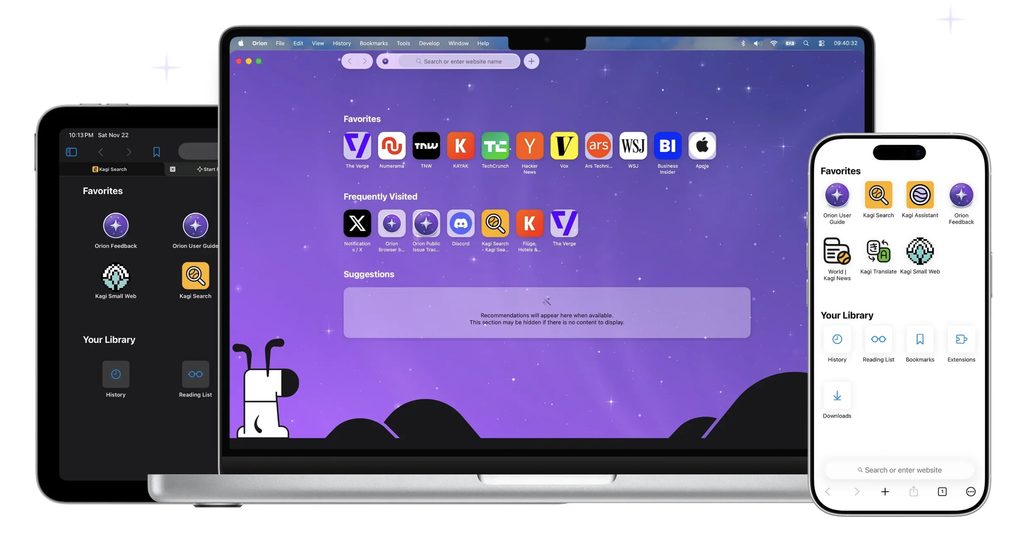
Orion est un navigateur conçu d’abord pour macOS. Après une version 1.0 sortie en novembre 2025 et une 1.1 en juin, Orion s’est fait un petit nom dans le domaine des butineurs.

Orion est bâti autour de WebKit, le moteur utilisé par Safari, avec l’idée bien sûr d’une intégration poussée dans l’écosystème Apple. L’équipe de développement met largement l’accent sur la vie privée : aucune télémétrie par défaut, un blocage intégré des traqueurs et publicités, des fonctions avancées comme des conteneurs multi-comptes, ou encore la compatibilité avec les extensions Chrome et Firefox. Celle-ci n’est pas toujours parfaite, mais elle a le mérite d’exister.

Il était également prévu qu’Orion arrive sur Linux et Windows, mais les plans ont changé. Dans un billet daté du 2 octobre, son éditeur Kagi renonce en effet à ces versions. La raison principale est la petite taille de l’équipe face au défi immense de maintenir trois bases de code. Contrairement à Chromium, WebKit n’a pas l’avantage d’être « prêt à l’emploi » sur plusieurs plateformes.

Screenshot

En conséquence, la bêta actuelle pour Linux ne sera plus mise à jour, même si on peut encore l’utiliser. La version Windows, qui devait sortir avant la fin de l’année, est elle aussi abandonnée. Kagi promet que tout le code travaillé pour ces deux plateformes sera prochainement rendu open source, afin que la communauté le récupère si elle souhaite poursuivre le travail de son côté. Des détails seront publiés au cours des 30 prochains jours à ce sujet.

L’éditeur évoque en outre des craintes de certains utilisateurs, selon lesquelles la société pourrait se disperser en tentant l’aventure du multiplateforme. L’entreprise semble donc leur donner raison et annonce que les versions macOS et iOS seront désormais les seules : « L’équipe et les ressources réparties sur les plateformes se concentrent à rendre Orion plus rapide, plus stable [et avec plus de capacités] sur les appareils Apple. Attendez-vous à des améliorations régulières dans les mois à venir ».

  •  

☕️ Sept ans après son lancement, la NVIDIA Shield TV Pro voit son prix grimper à 299 euros


Toujours vaillante en dépit de son architecture vieille de dix ans, la console NVIDIA Shield TV compte au rang des nouvelles victimes des tensions liées à l’approvisionnement en mémoire provoquées par la course à l’IA.

NVIDIA, qui ne commercialise plus que la version Shield TV Pro, lancée en 2019, vient en effet de majorer son prix de 100 dollars aux États-Unis, comme l’a remarqué Ars Technica. Initialement facturé 199,99 dollars, le boîtier est désormais affiché au prix public de 299,99 dollars, soit une hausse brutale de 50 %.

Un porte-parole de l’entreprise a confirmé le changement de prix, acté au 2 octobre. Sans surprise, il invoque l’augmentation générale du coût des composants, qui affecte toute l’industrie.

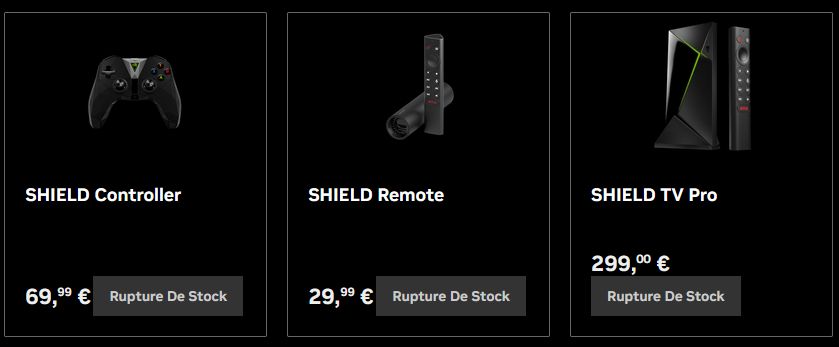
Le changement a été répercuté au niveau européen, constate iGeneration : le site de NVIDIA référence désormais le boîtier à 299 euros, alors que la plupart des revendeurs l’affichaient, ou l’affichent encore, à son précédent tarif de 220 euros.

Bien qu’en rupture de stock, la Shield TV Pro voit son prix s’envoler de 80 euros – capture d’écran

Bien que la Shield soit toujours suivie sur le plan logiciel par NVIDIA, on peut toutefois observer que la console est affichée en rupture de stock chez le fabricant, mais aussi chez la plupart des revendeurs, des deux côtés de l’Atlantique.

Pourquoi dans ce contexte réviser son prix à la hausse, alors même que la production de nouvelles Shield ne semble pas être une priorité ? « Augmenter son prix de 50% permet à la fois de ne pas inciter les gens à l’achat et donc d’éloigner la pression d’un éventuel revendeur réclamant des stocks. Tout en couvrant le coût de production en cas de demande » analyse Pierre Lecourt de Minimachines.

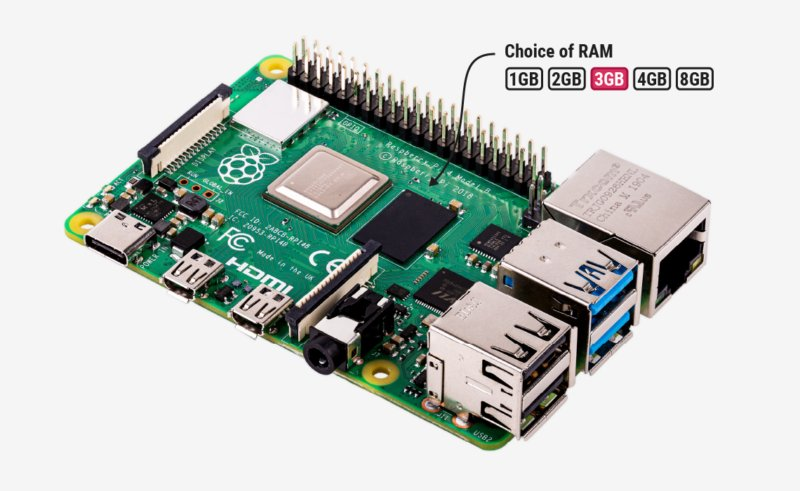
La Shield TV Pro embarque pour mémoire une puce Tegra X1 avec 3 Go de mémoire vive et associée, dans la version lancée en 2019, à 16 Go de stockage sur mémoire flash (le modèle initial embarquait un disque dur de 500 Go).

Si l’offre en matière de boîtier TV sous Android s’est largement développée depuis, la Shield a connu un certain succès (voire un succès certain) pour ses capacités à avaler sans broncher les vidéos 4K, servies par exemple depuis un NAS ou un serveur domestique, avec prise en charge du Dolby Vision et du HDR10.

  •  

☕️ Android : la vérification des développeurs tiers débute dans quatre pays


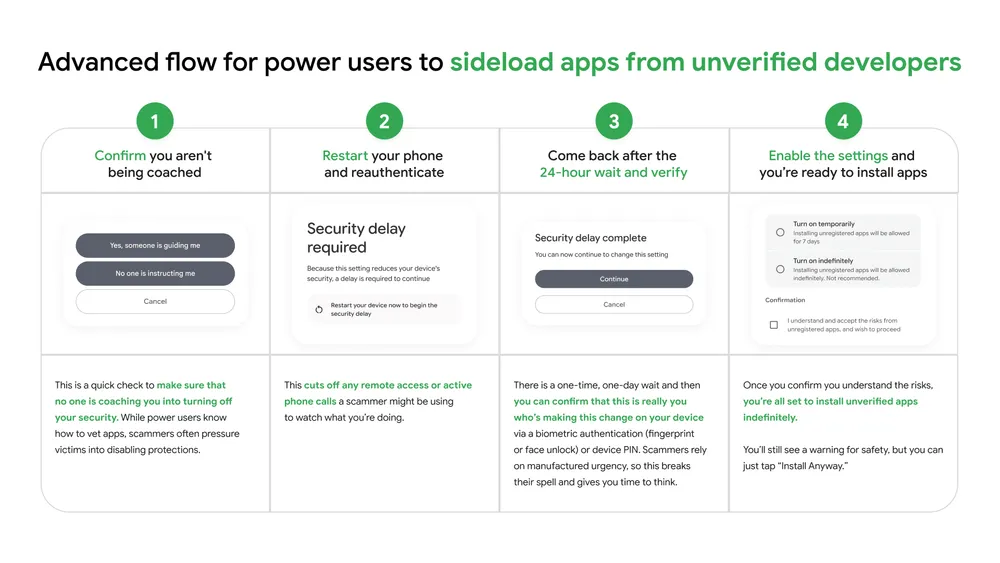
En mars 2026, Google a annoncé de profondes modifications pour le « sideloading » des applications sur Android. Le sideloading désigne la possibilité d’installer des applications en passant par d’autres moyens que le Play Store ou même les boutiques tierces. C’est une marque de fabrique d’Android jusqu’ici et un facteur de différenciation face à l’iPhone et son « jardin fortifié ».

Les annonces de Google n’enterraient pas le sideloading. En revanche, les règles allaient être bouleversées, et plusieurs sont entrées en vigueur le 30 septembre dans quatre pays : Brésil, Indonésie, Singapour et Thailande.

Sur les appareils encore supportés et disposant d’Android 7 ou d’une version ultérieure, les applications distribuées via les boutiques participantes doivent avoir un développeur vérifié. Traduction : une personne enregistrée auprès de Google, avec ses coordonnées et une preuve d’identité, généralement le scan d’une pièce d’identité officielle. C’est ce programme, Android Developer Verification, qui est entré en vigueur il y a quelques jours.

Si cette vérification est limitée à quatre pays, Google a annoncé que la généralisation aura lieu en 2027 pour l’ensemble des marchés. Le mécanisme de vérification n’appose pas seulement un badge de vérification, il lie l’identité du développeur à ses applications et ses clés de signature. Pour Google, c’est une question de traçabilité et de sécurité.

Quand la transition sera terminée, le sideloading deviendra nettement plus complexe. Quand vous souhaiterez installer une application récupérée depuis un site, sans passer par une boutique, il faudra en effet activer le mode Développeur dans les options de l’appareil.

Ensuite, après un redémarrage, Google réclamera un délai de 24 heures. Comment l’entreprise justifie-t-elle ce délai ? Par la nécessité de lutter contre les arnaques reposant sur l’ingénierie sociale et la pression en temps réel. Précisons que le délai n’intervient qu’une fois pour toutes les installations, pas pour chacune. En outre, ADB (Android Debug Bridge) reste en place pour les développeurs.

Source : Google

Si cette mesure casse en effet certains scénarios malveillants, elle risque d’avoir un impact lourd pour les boutiques non agréées et le sideloading en général, car la motivation peut vite disparaître devant une telle procédure. La liste initiale des boutiques agréées comprend le Play Store, le Galaxy Store, l’App Market d’HONOR, l’App Market d’OPPO, GetApps de Xiaomi, le V-Appstore de Vivo et le Palm Store de Transsion. Notons que la vérification des développeurs n’est pas forcément un gage de sécurité.

Ce changement fait partie d’un mouvement plus large de restrictions autour d’Android. Google semble en effet serrer la vis sur de nombreux aspects, plusieurs étant pointés du doigt par GrapheneOS, qui critique largement les changements intervenus dans la gestion des correctifs pour AOSP (Android Open Source Program).

  •  

Facturation électronique : fuite d’informations chez VosFactures à cause d’un prestataire

Quelque part en Pologne
Facturation électronique : fuite d’informations chez VosFactures à cause d’un prestataire

Alors que l’obligation de facturation électronique est entrée en vigueur le 1ᵉʳ septembre, une première plateforme agréée annonce une fuite de données. Elle n’a pas été directement attaquée, la brèche venant d’un prestataire polonais. Le problème a cependant été assez sérieux pour que l’administration coupe temporairement ses échanges avec la plateforme.

Une plateforme agréée par l’État, VosFactures, a vu une partie des données de ses utilisateurs consultée après le piratage de son prestataire polonais Fakturownia. L’intrusion a été détectée le 27 septembre et l’accès a été coupé le 28. Le lendemain, la plateforme VosFactures a été avertie. Les 500 000 clients que revendique la plateforme ont alors commencé à être contactés.

Dans le courrier envoyé, affiché par FuitesInfos, on apprend qu’une « personne non autorisée » est parvenue à exploiter une vulnérabilité dans un mécanisme de génération de fichiers PDF à partir de modèles de factures. Cette exploitation a ensuite permis au pirate d’accéder à certains fichiers de configuration sur des serveurs du prestataire, dont des clés applicatives et des identifiants. À partir de ces informations, le pirate a réussi à déclencher des commandes arbitraires sur plusieurs serveurs applicatifs et à accéder à une copie miroir de la base de données de production.

Dans le courrier, VosFactures insiste sur plusieurs points, dont le fait que ses serveurs n’ont pas été directement attaqués. « Toutefois, certaines données relatives aux utilisateurs de VosFactures étaient traitées par ce prestataire dans le cadre de la fourniture de services techniques à FACTUALI SAS [l’opérateur de VosFactures, ndlr]. Une personne non autorisée a ainsi pu accéder à certaines données relatives aux comptes VosFactures, au clients et fournisseurs de nos utilisateurs ainsi qu’à une partie des documents générés au moyen du service », indique la plateforme dans ses e-mails.

L’entreprise rappelle également que sa propre infrastructure bénéficie de la qualification SecNumCloud de l’ANSSI, rappelant ses obligations en matière de protection des systèmes, de sécurité des données et de maitrise de leur hébergement. « À ce stade, aucun élément dont nous disposons ne révèle une compromission directe de l’environnement SecNumCloud propre à FACTUALI SAS », ajoute le courriel.

Une portée des risques encore floue

VosFactures prévient des risques habituels dans ce type de cas : les éternelles tentatives d’hameçonnage (phishing) par e-mail ou SMS, d’usurpation d’identité, de fraude au changement de coordonnées bancaires ou aux faux fournisseurs, d’accès non autorisé à d’autres services en cas de réutilisation du même mot de passe, ou encore de prise de contact frauduleuse en se faisant passer par VosFactures. Sans surprise, la plateforme recommande la plus grande prudence, avec les règles élémentaires d’hygiène numérique.

Selon FuitesInfos, l’entreprise a envoyé un deuxième e-mail pour avertir que l’ensemble des codes API fournis jusqu’à présent étaient invalidés au 1ᵉʳ octobre. Pour les clients concernés, cela signifie une rupture dans les intégrations, par exemple dans des logiciels de comptabilité. Il faut donc générer de nouveaux codes et mettre à jour les connexions concernées.

Fakturownia a également communiqué sur l’incident le 1ᵉʳ octobre, l’entreprise polonaise indiquant elle aussi avoir contacté ses clients, corrigé la faille et averti le Bureau de protection des données personnelles et le CERT polonais. Toutefois, les données dérobées sont beaucoup plus nombreuses chez le prestataire, avec notamment les mots de passe hachés, les numéros IBAN, le détail des factures ou encore les historiques des paiements. Les courriels de VosFactures étant peu précis sur ce point, nous avons contacté l’entreprise pour obtenir plus de détails et mettrons à jour cette actualité en cas de réponse.

Selon la presse polonaise, un pirate se faisant appeler Fingerprint a revendiqué l’attaque. Il dit être en possession d’une base de données de 6 To, mais ce chiffre n’a pas pu être vérifié.

Suspension temporaire des échanges avec l’AIFE

L’information a en tout cas fortement déplu à l’AIFE, l’Agence pour l’informatique financière de l’État. Sur son portail Chorus Pro (service de réception des factures fournisseurs pour les administrations publiques), on peut voir encore à l’heure actuelle un bandeau rouge. Il a été mis en place le 1ᵉʳ octobre pour avertir d’une suspension provisoire des échanges entre la plateforme agréée concernée et l’AIFE.

« À l’issue de l’examen des éléments techniques communiqués par la PA concernant cet incident, il apparaît que la situation opérationnelle des services de la PA et les mesures de sécurité prises ne justifient pas le maintien de la suspension. Les échanges entre la PA et les services opérés par l’AIFE ont donc été rétablis et restent naturellement sous surveillance comme pour l’ensemble des partenaires », indique cependant le bandeau, mis à jour pendant le week-end.

L’information tombe mal quoi qu’il en soit. L’arrivée de la facturation électronique ne s’est pas faite en douceur, de nombreuses petites entreprises se sentant lésées par ce passage forcé. L’obligation augmente mécaniquement la pression sur la sécurité des données puisque toute entreprise doit passer par l’une des plateformes agréées, dont la liste est fournie par le ministère de l’Économie et des Finances.

  •  

Donald Trump nomme un tsar de l’IA et crée une Super Intelligence Force

Epilation requise
Bruxelles cherche à taxer les grandes entreprises américaines du numérique sans les nommer

Donald Trump a annoncé dimanche que Jay Clayton, directeur du renseignement national, devenait son nouveau tsar de l’IA, en charge du pilotage d’une nouvelle Super Intelligence Force (SIF). Cette dernière est chargée de rendre d’ici 120 jours un rapport sur les risques et les opportunités de l’intelligence artificielle.

Nommé directeur du renseignement national en juin dernier, Jay Clayton vient de gagner une nouvelle casquette : celle de « tsar de l’IA », c’est-à-dire conseiller spécial du président des États-Unis sur les sujets liés à l’intelligence artificielle.

À ce titre, qui se cumule à ses fonctions de supervision du renseignement à l’échelle nationale, Jay Clayton se voit confier le pilotage d’une mission baptisée Super Intelligence Force, ou SIF, chargée de coordonner l’action fédérale en matière d’encadrement et de développement de l’intelligence artificielle, que Donald Trump préfère désormais appeler « super intelligence ».

Une Super Intelligence Force pour coordonner l’action fédérale

Trump a annoncé la création de cette nouvelle entité dimanche sur son réseau social :

« La Super Intelligence Force a pour mission de coordonner les efforts du gouvernement fédéral afin de garantir que l’Amérique conserve son leadership mondial dans le domaine de la super intelligence, considéré par beaucoup comme plus important que la révolution industrielle et Internet, et qui protégera les intérêts et améliorera la vie de tous les Américains ».

Pour conduire cette mission, Jay Clayton sera entouré de trois vice-présidents : Andrew Ferguson, patron de la FTC (droit des consommateurs) ; Scott Kupor, le directeur de l’Office of Personnel Management, l’agence fédérale chargée de la fonction publique ; et Emil Michael, sous-secrétaire à la Défense chargé de la recherche et de l’ingénierie. Le quatuor rendra compte directement au président des États-Unis (« MOI! », écrit Trump) et à sa cheffe de cabinet, Susie Wiles.

Jay Clayton avait révélé le projet quelques heures plus tôt au Wall Street Journal. Il précise à ce dernier disposer d’une fenêtre de 120 jours pour formuler ses premières recommandations, extensible en cas de besoin.

Consulté par le quotidien économique, le document qui sert de socle à la création de la SIF prévoit que ce comité travaille à « des plans de réponse aux menaces que les technologies de l’information permettent de faire peser sur notre société, tout en prévenant la surréglementation et la mainmise des autorités sur le système, qui étoufferaient l’innovation et la concurrence ».

Il évoque notamment un modèle d’évaluation des risques élaboré en coordination avec les entreprises du secteur, un peu sur le modèle de ce que font déjà la SEC, le gendarme de la bourse, et la Réserve fédérale dans le domaine financier.

Rassurer sans réguler ?

En pratique, ce sont donc les acteurs de l’IA qui seront chargés de concevoir les outils dédiés à cette gestion du risque, la task force intervenant à la fois comme un interlocuteur et comme une courroie de transmission vers d’éventuelles actions gouvernementales ou fédérales visant à prévenir les risques en question. Autrement dit, la Super Intelligence Force n’a rien d’un régulateur : son rôle devrait se borner à la formulation de recommandations à l’issue de la fenêtre initiale de 120 jours.

Cette capacité d’intervention limitée s’inscrit dans le prolongement des annonces formulées par Donald Trump à l’issue d’un dîner organisé le 29 septembre avec les dirigeants des principales entreprises d’IA des États-Unis. La rencontre a abouti sur la signature d’un accord non contraignant, selon lequel les acteurs du secteur s’engagent à mettre en œuvre des contrôles renforcés pour surveiller les risques soulevés par leurs modèles de pointe et à ouvrir leurs portes à des auditeurs externes.

Tout ça pour ça ? S’il maintient qu’il ne faut pas réguler le secteur, notamment pour que les États-Unis conservent leur rang dans la course à l’IA de pointe face à la Chine, Trump admet peut-être à demi-mots que l’opinion publique américaine a besoin de garanties quant à une forme de contrôle gouvernemental sur le développement du secteur.

D’après le Wall Street Journal, plusieurs de ses conseillers, dont sa cheffe de cabinet Susie Wiles et le secrétaire au Trésor Scott Bessent défendent cette idée, notamment pour contrer l’impopularité grandissante de l’IA aux États-Unis.

Cette dernière s’incarne au niveau local par les protestations contre l’implantation de nouveaux datacenters, devenues un véritable sujet électoral, mais elle infuse aussi plus largement, avec des craintes liées à la cybersécurité, ou à l’avènement de nouvelles formes d’attaques (chimiques, biologiques, etc.), elles-mêmes alimentées par le marketing de la peur des entreprises d’IA.

En attendant de voir si la création du SIF rassure l’électeur moyen, la double casquette de Jay Clayton risque de réveiller certaines défiances chez les défenseurs de la vie privée, remarque Politico : treize ans après les révélations d’Edward Snowden, elle crée en effet une proximité inédite entre renseignement national et politique fédérale en matière d’IA.

  •  

☕️ Fuite de données à la région Hauts-de-France, avec « potentiellement des RIB »


Chaque jour ou presque sa fuite de données. C’est au tour de la région des Hauts-de-France de confirmer dans un communiqué avoir été victime d’une cyberattaque « ayant permis un accès non autorisé à des données personnelles traitées pour son compte », comme le rapporte l’AFP avec Franceinfo. Plus précisément, selon la région, ce sont deux de ses prestataires qui ont été ciblés : Atexo et Docaposte.

La région précise qu’Atexo s’occupait des aides régionales. De son côté, Docaposte était en charge de la carte Génération#HDF, avec laquelle la région fournit une aide financière aux lycéens et apprentis. Les deux plateformes sont fermées pour le moment. « Les prestataires ont identifié les failles ainsi que le mode opératoire de l’attaquant et engagé les travaux de correction », affirme la région.

De qui parle-t-on ? La liste des données potentiellement récupérées par les pirates contient des informations personnelles comme « des noms, prénoms, adresses électroniques, ainsi que potentiellement des RIB et d’autres données d’identification figurent parmi les données susceptibles d’avoir été compromises ». La fuite d’un RIB (qui contient notamment votre IBAN) ne doit pas être prise à la légère, comme nous l’avons détaillé dans un article dédié.

La région n’a pas été en mesure de confirmer « le nombre exact de personnes concernées » pour le moment, mais des pirates revendiquent sur un forum avoir récupéré des données de plus de 700 000 personnes, à confirmer évidemment. Quoi qu’il en soit, les « usagers concernés ont commencé à être informés », précisent nos confrères.

La région précise enfin avoir « déposé plainte auprès des autorités compétentes ». Pour rappel, en octobre 2025 le parc informatique des lycées de la région Hauts-de-France avait été la cible d’une cyberattaque.

  •  

Le DGX Spark descend à 64 Go, NVIDIA moteur et « victime » de la pénurie de mémoire

Payer plus pour avoir moins
Le DGX Spark descend à 64 Go, NVIDIA moteur et « victime » de la pénurie de mémoire

La crise de la mémoire est en très grande partie alimentée par NVIDIA qui a besoin de toujours plus de HBM pour ses GPU haut de gamme. Cette crise provoque des hausses de prix sur les composants (mémoire vive, SSD…), mais aussi sur des produits NVIDIA, dont le DGX Spark avec une hausse de 75 % depuis son lancement. Une version 64 Go vient d’être annoncée.

64 Go de LPDDR5x pour « davantage de possibilités »

En mars 2025, NVIDIA dévoilait son DGX Spark au format mini-PC, avec une puce GB10 Grace Blackwell Superchip aux commandes. La machine avait été présentée sous le nom Project DIGITS au CES début 2025. Elle comprend 20 cœurs CPU Arm, un GPU Blackwell et 128 Go de mémoire LPDDR5x. Ce n’est pas de la HBM comme sur les GPU pour les datacenters.

À partir du 23 octobre, cette station de travail sera aussi disponible en version 64 Go afin de proposer « aux développeurs davantage de possibilités pour créer et déployer une IA locale ». Davantage de possibilités avec moins de mémoire ? Une présentation pour le moins originale, quand on sait que la mémoire est l’élément central pour les gros modèles.

À son lancement, le DGX Spark de 128 Go était à… 3 999 dollars

Bien sûr, il s’agit de proposer un tarif « plus abordable » de… 4 999 dollars tout de même. Mais plus abordable que quoi ? Certainement pas que le DGX Spark 128 Go à son lancement puisque la machine était annoncée à 3 999 dollars, soit 1 000 dollars de moins pour le double de mémoire.

Le DGX Spark de 128 Go est passé à 4 699 dollars en février de cette année en raison des « contraintes d’approvisionnement en mémoire à l’échelle de l’industrie ». Il vient encore de subir une augmentation ces derniers jours pour désormais atteindre près de 7 000 dollars, selon The Register.

Aujourd’hui, le DGX Spark 64 Go est certes moins cher que le modèle 128 Go, mais on voit bien les effets de la crise de la mémoire vive. Une crise causée par les demandes de l’ogre du moment : l’intelligence artificielle. Elle nécessite toujours plus de mémoire et de GPU, NVIDIA étant l’acteur dominant.

Les principaux fabricants de mémoire (SK hynix, Samsung et Micron) réorientent aussi leur production sur la HBM, bien plus rentable que la DRAM classique (DDR4, DDR5…) dont le prix s’envole. Le DGX Spark de NVIDIA subit donc de plein fouet une crise alimentée par NVIDIA. Les joueurs aussi en font les frais. La dernière génération de carte graphique pour le grand public date de janvier 2025 avec les RTX 50.

Assemblez les DGX Spark par deux ou quatre, si vous avez les moyens

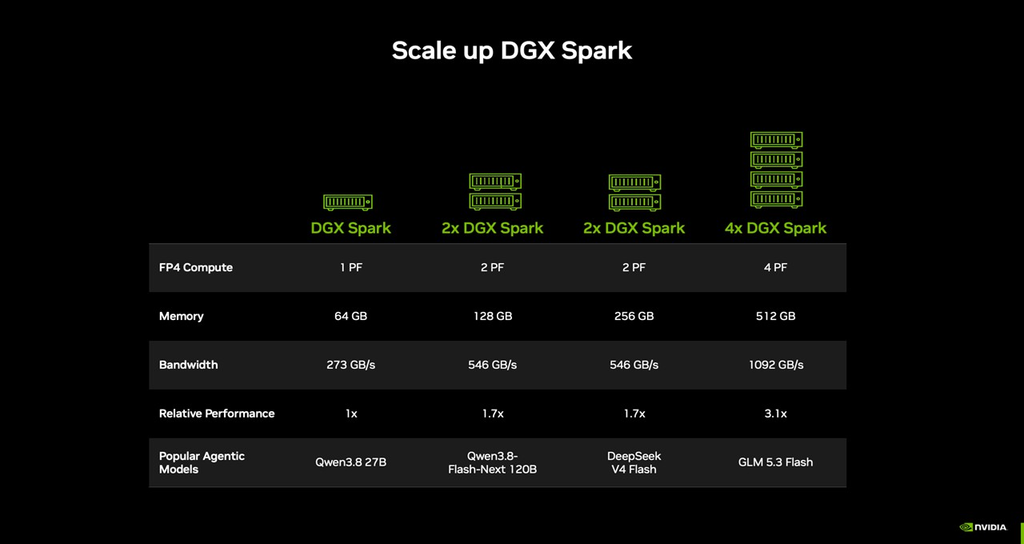
NVIDIA sort un atout de sa manche pour donner un avantage au DGX Spark de 64 Go : « en cas d’augmentation de la charge de travail, deux unités peuvent être regroupées en cluster via NVIDIA Sync Cluster Assistant sans aucune configuration supplémentaire ».

On passe alors à 128 Go de mémoire (2x 64 Go), mais on double aussi le nombre de cœurs CPU et surtout la partie GPU. NVIDIA annonce des performances en hausse de 1,7x avec deux DGX Spark sur Qwen3B-8-Flash-Next et DeepSeek v4 Flash. Avec quatre DGX Spark, les performances dans GLM 5.3 Flash font x3,1.

Le DGX Spark dispose d’une partie réseau ConnectX-7 à 200 Gb/s permettant de relier plusieurs machines entre elles. Ce n’est pas le cas du RTX Spark, une autre machine dédiée à l’intelligence artificielle de NVIDIA, avec Windows on Arm comme système d’exploitation. Mais sans ConnectX, ce ne sera pas aussi simple d’en assembler plusieurs.

  •  

☕️ #LIDD 56k.rip : Internet en 28/56k, comme il y a 30 ans


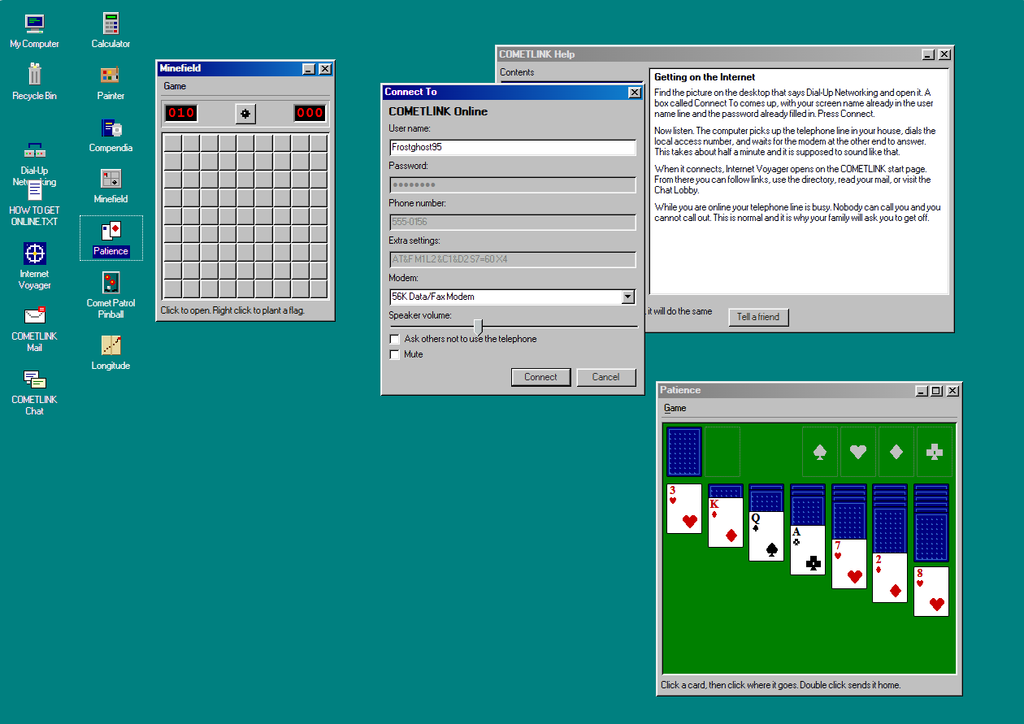
Vous avez la nostalgie informatique des années 90 ? C’était l’époque du bon vieux Windows 95, puis de Windows 98, mais surtout celle des modems permettant d’accéder à Internet par ligne commutée. Pour bien commencer la semaine (et prendre un coup de vieux pour les plus des 30 ans), 56k.rip vous propose de retourner à cette belle époque.

Le nom de domaine a été enregistré cet été, le site déployé en septembre et il a récemment fait la une de Hacker News. Ce n’est pas du Windows, mais du Cometlink 96 avec le démineur, la calculatrice et l’accès au modem… à lancer avec le son évidemment. Dans le Dial-Up Networking, vous avez le choix entre 28,8k et 56k.

  •  

arXiv limite les soumissions à 2 par mois pour faire face à la submersion due à la genAI

Buffer overflow
arXiv limite les soumissions à 2 par mois pour faire face à la submersion due à la genAI

Submergée par les propositions d’articles générés par IA, la plus ancienne et populaire des plateformes de prépublication scientifique resserre encore ses restrictions de soumissions.

La soumission incessante d’articles générés par IA commence à épuiser les équipes de plateformes de prépublications scientifiques. On l’a vu très récemment avec le cas du chercheur Nicholas Polson qui a mis en ligne plus de 200 prépublications depuis le début de l’année, essentiellement sur la plateforme SSRN de la multinationale Elsevier.

Mais la plus ancienne et populaire de ces plateformes n’est pas épargnée, au contraire. En octobre 2025, elle prenait la décision de ne plus accepter aucune prépublication d’articles de synthèse ou d’argumentaires sur l’IA. Dans ce champ disciplinaire, seuls les articles sur une nouveauté scientifique sont acceptés depuis.

En mai dernier, elle avait annoncé la mise en œuvre d’une sanction spécifique concernant l’utilisation de l’IA : une suspension d’un an pour celles et ceux qui soumettent des articles générés par IA qui n’ont manifestement pas été vérifiés. Après cette suspension, arXiv n’accepte de nouveau des articles signés par l’auteur confondu que s’ils ont été acceptés par des revues ou des conférences (ce qui enlève beaucoup d’intérêt à soumettre sur la plateforme).

Les soumissions d’articles à arXiv continuent de grimper

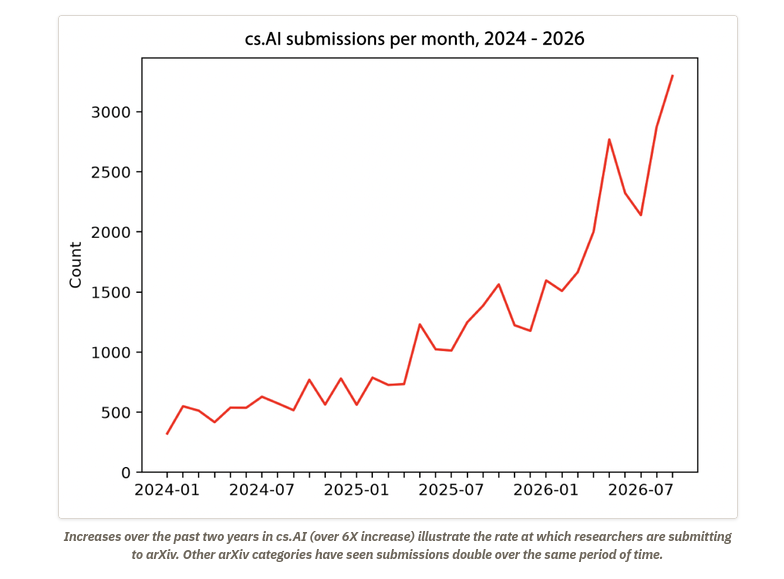
Mais ces mesures ne semblent pas avoir suffi. Rien que pour le domaine de l’IA, les soumissions continuent à monter en flèche :

Et arXiv précise que pour les autres domaines, les soumissions ont doublé depuis janvier 2024.

Pour la plateforme, limiter les soumissions par utilisateur s’impose de plus en plus. « Avant l’avènement de l’IA, il existait une limite pratique clairement identifiable quant au rythme auquel des soumissions indépendantes pouvaient être produites, et les modérateurs bénévoles d’arXiv limitaient le nombre de soumissions des auteurs qui dépassaient largement ce seuil », explique-t-elle dans un billet de blog.

Mais maintenant, « les outils d’IA devenant de plus en plus sophistiqués et accessibles aux auteurs, la « limite pratique » du nombre d’articles pouvant être soumis fait désormais l’objet d’un débat », ajoute-t-elle.

La limite des bénévoles est atteinte

Surtout que la plateforme s’appuie sur des bénévoles. « Une proportion relativement faible d’auteurs soumet un grand nombre d’articles de mauvaise qualité et accapare une part disproportionnée du temps des modérateurs », souligne le président du Conseil consultatif éditorial d’arXiv, Thomas Dietterich. « Cette situation est injuste pour les auteurs qui continuent à soumettre des articles de qualité : leurs articles peuvent en effet subir des retards de plusieurs jours, voire de plusieurs semaines », constate-t-il.

Deux soumissions par mois, une limite raisonnable

L’équipe a choisi de mettre en œuvre une limite de deux soumissions par mois (calendaire) par auteur ainsi qu’une limite de trois soumissions en attente de vérification. Cette limite s’applique de toute façon, même si les articles soumis avant ont été rejetés. Elle rappelle aussi que « les articles soumis à arXiv doivent présenter des travaux de recherche originaux, novateurs et significatifs, constitués en un tout cohérent et s’inscrivant dans les catégories d’arXiv ».

En décidant cette limite drastique du nombre de soumissions par auteur, arXiv semble avoir trouvé le bon moyen de limiter la submersion. En effet, il n’est pas simple de créer un compte sur la plateforme et un auteur qui aurait envie de soumettre plus d’articles ne peut pas éviter la restriction via un nouveau compte. Ainsi, libre à chacun de choisir les deux articles maximum qu’il veut mettre en ligne sur arXiv pendant un mois, ce qui est déjà une limite très importante comparée au taux moyen de publication des chercheurs dans des revues scientifiques.

  •  

☕️ Fuite de données : et de quatre pour LDLC


LDLC envoie actuellement des e-mails pour prévenir ses clients d’une nouvelle fuite de données. « Nous vous informons qu’un acte malveillant a permis un accès non autorisé à l’un de nos systèmes d’information, susceptible d’avoir entraîné la consultation de certaines données vous concernant », indique l’entreprise dans le courrier.

Les données concernées ? Pratiquement tout ce qu’il est possible d’avoir hors informations bancaires et de connexion : nom, prénom, adresse postale, adresse e-mail, fax, téléphone portable, téléphone fixe, langue du client, type de salutation (monsieur, madame…), codes clients techniques, type de client (particulier ou professionnel), date de dernière connexion sur le compte client web et date d’inscription sur le site.

« Vos données bancaires (RIB, numéro de carte), vos identifiants de connexion ou mots de passe n’ont pas été concernés », se dépêche d’ajouter LDLC. L’entreprise dit avoir immédiatement isolé la partie concernée de son infrastructure, révisé sa stratégie d’accès correspondante et notifié l’incident à la CNIL, « conformément à la réglementation applicable ».

Vitrée brisée

Comme toujours dans ce genre de cas, les données dérobées « pourraient être utilisées pour des tentatives de fraude et de hameçonnage (phishing) », prévient LDLC. S’ensuivent plusieurs conseils, comme ne pas cliquer sur des liens reçus par SMS ou e-mail, ou ne jamais communiquer ses informations personnelles, identifiants et coordonnées bancaires par e-mail, SMS ou au téléphone. On fera remarquer, non sans ironie, qu’un nombre croissant d’entreprises s’en chargent pour nous.

Pour LDLC, c’est le quatrième incident de ce type depuis 2021. Cette année-là, l’entreprise annonçait avoir été attaquée par le groupe de pirates Ragnar Locker, qui avait mis en vente 29,5 Go de données internes. Puis 2024 avait marqué un doublé : d’abord le 29 février avec le vol des données de 1,5 million de clients, puis en décembre, sans savoir cette fois combien de personnes sont concernées.

  •  

Deepfakes sexuels : Cloudflare, Google et Namecheap accusés de ne pas agir suffisamment

À grand pouvoir, grandes responsabilités
Deepfakes sexuels : Cloudflare, Google et Namecheap accusés de ne pas agir suffisamment

Depuis quelques années, la création et diffusion de deepfakes pornographiques ont explosé sur Internet. Trois chercheurs pointent la responsabilité des fournisseurs de services comme Cloudflare, Namecheap et Google dans la diffusion de ces images violentes qui poussent souvent les victimes-survivantes dans une rupture sociale.

En mai 2025, MrDeepfakes, l’un des sites les plus courus pour produire ce type de contenu, a fermé en annonçant qu’« un prestataire de services essentiel a mis fin définitivement à ses prestations. La perte de données a rendu impossible la poursuite de l’activité ». Les chercheuses et chercheurs Sarah Morgan, Sophie J. Nightingale et Hany Farid pointent, dans une étude, la responsabilité des fournisseurs de services : « une poignée des plus grandes entreprises Internet mondiales fournissent l’infrastructure de base (hébergement web, réseau de diffusion de contenu, etc.) » des sites de deepfakes, montrent-ils en citant notamment Cloudflare, Namecheap et Google.

Même si SpaceXAI est allègrement l’une des entreprises qui a généré et hébergé le plus de contenus de deepfakes à caractères sexistes et sexuels ces derniers temps, d’autres sites ont prospéré sur ce phénomène violent.

Cloudflare, Google et d’autres géants du numérique supportent les infrastructures de ces sites

Comme l’expliquent les trois chercheurs dans leur article publié dans la revue Journal of Online Trust and Safety, la détection des deepfakes a progressé de 500 000 images en 2023 à 8 millions en 2025. Ces chiffres sont des estimations des deepfakes en général, mais une étude montre que la plupart sont générées pour cibler les femmes dans l’intention de produire des images sexualisantes sans consentement.

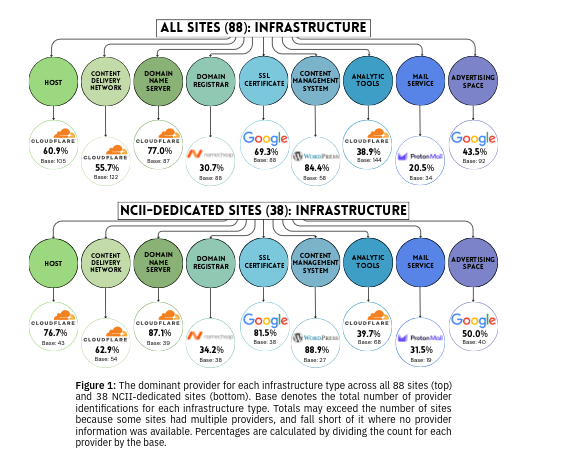
Dans leur étude, ils se sont intéressés « au rôle que joue l’infrastructure technologique générale — souvent invisible — dans la création et la diffusion » de ces deepfakes en analysant pendant un mois et demi 88 sites hébergeant des deepfakes de célébrités trouvés via des recherches par mots-clés et par des alertes Google, dont 38 uniquement dédiés aux deepfakes à caractères sexistes et sexuels.

En analysant ces sites, ils se sont rendu compte que la plupart (80) étaient des sites de vidéos pour adultes, cinq étaient des forums pour adultes. Enfin, pour les trois autres, l’un était un forum généraliste avec un fil de discussion spécifique sur le sujet, un autre était « une plateforme de créateurs accessible par abonnement contenant du contenu pour adultes » et le dernier était un site de partage de fichiers basé sur le cloud.

Concernant les fournisseurs de services de ces sites, « cinq acteurs se sont imposés comme des fournisseurs d’infrastructure dominants : Cloudflare, Google, Namecheap, WordPress et Protonmail », écrivent-ils.

Ainsi « Cloudflare a fourni la majeure partie des services, se classant en tête dans quatre des neuf composantes d’infrastructure : l’hébergement de sites web (64/105), le CDN (68/122), le DNS (67/87) et les outils d’analyse (56/144). Google occupait une position dominante dans la fourniture de certificats SSL (61/88) et d’espaces publicitaires (40/92). Namecheap, WordPress et ProtonMail étaient les principaux fournisseurs de services d’enregistrement de noms de domaine (27/88), de systèmes de gestion de contenu (49/58) et de services de messagerie (7/34) », expliquent-ils. Le constat était peu ou prou le même concernant la sous-partie des sites dédiés uniquement à ce genre de contenu.

Des chiffres impressionnants, mais qu’il convient de remettre en perspective : Cloudflare et Google sont omniprésents sur Internet, sur de nombreuses couches du réseau, notamment l’hébergement, le CDN, le DNS… Namecheap est connu pour pratiquer des tarifs peu chers par rapport à la concurrence, et attire donc facilement les personnes peu scrupuleuses souhaitant prendre un nom de domaine. WordPress est librement téléchargeable, il est impossible de bloquer la création de site avec ce CMS.

« Pas à un simple problème de création ou de modération »

« La prolifération de ces deepfakes à caractères sexistes et sexuels ne se résume pas à un simple problème de création ou de modération de contenu pour les producteurs et les plateformes d’hébergement ; il s’agit également d’un problème d’infrastructure engendré par les services — souvent cachés — qui permettent la création et la diffusion », concluent-ils.

Allant à rebrousse-poil de la neutralité des infrastructures, ces chercheurs estiment « que tous les fournisseurs d’infrastructures devraient bloquer de manière permanente les sites qui hébergent exclusivement ou principalement du contenu relevant [de ce genre de contenu]. Une interdiction permanente ne devrait bien sûr pas être prise à la légère et devrait être réservée aux seuls acteurs les plus répréhensibles ».

Ils s’appuient aussi sur l’exemple de la décision de Cloudflare prise en 2017 de fermer le compte du site néonazi The Daily Stormer pour montrer que ce genre d’infrastructure a la possibilité de mettre en œuvre ce genre de décision. « Nos conditions générales d’utilisation nous réservent le droit de résilier le compte des utilisateurs de notre réseau, à notre entière discrétion », écrivait à l’époque Matthew Prince, le CEO de Cloudflare.

Il a ensuite expliqué à ses équipes regretter cette décision : « Je me suis réveillé de mauvaise humeur et j’ai décidé que quelqu’un ne devrait pas avoir accès à Internet […] Personne ne devrait avoir ce pouvoir », a-t-il expliqué dans une lettre envoyée aux employés.

Depuis, on sent que le sujet est sensible pour Cloudflare, comme en témoigne la position de l’entreprise face à 8chan, après les tueries à El Paso et Dayton aux États-Unis en 2019 : « Nous tolérons à contrecœur les contenus que nous trouvons répréhensibles. Mais nous rejetons les plateformes qui ont démontré qu’elles inspiraient directement des événements tragiques et qu’elles étaient, par nature, sans foi ni loi. 8chan a franchi cette ligne. Il ne leur sera donc plus permis d’utiliser nos services ».

Il y a également eu le cas Kiwi Farms, un forum connu pour organiser des campagnes de harcèlement. Une « décision extraordinaire de notre part », explique Matthew Prince. Il ajoute même que c’est « une décision dangereuse avec laquelle nous ne sommes pas à l’aise ». Elle avait été prise car il y avait « une urgence sans précédent et une menace immédiate pour la vie humaine ».

Bloquer de manière permanente un site ou un compte n’a rien de compliqué, et bien sûr les géants du Net le font. Ce qui est par contre plus compliqué, c’est d’empêcher une personne malintentionnée de recréer un compte, avec une autre adresse.

Comme souvent sur Internet en pareille situation, on retombe sur le jeu du chat et de la souris, version 2.0. La solution pourrait être davantage du côté de la justice qui peut, elle, condamner directement les personnes responsables. Mais les auteurs cachent au maximum leur identité et les différentes juridictions mondiales n’aident pas.

  •  

Elon Musk va évaluer les futurs visages de la guerre pour le Pentagone

Du boeuf et des patates
Elon Musk va évaluer les futurs visages de la guerre pour le Pentagone

Le patron de SpaceXAI va participer à la création d’un important rapport prospectif sur les futurs visages de la guerre. Outre son retour officiel dans les sphères du pouvoir, plusieurs médias pointent les risques de conflits d’intérêt.

Le 30 septembre, le secrétaire américain à la Guerre, Pete Hegseth, a tenu un grand discours à la base des Marines de Quantico. Entre autres diatribes contre l’éternel « wokisme », se félicitant en particulier d’avoir sorti les « clowns idéologues » et d’avoir augmenté le nombre de tests de testostérone chez les soldats, il a évoqué une réduction de 20 % du nombre de généraux et amiraux. « Aujourd’hui, les médias parlent de purge. Moi, j’appelle cela rendre des comptes, et ça aurait dû être fait depuis longtemps », a-t-il déclaré, comme le relève Le Monde.

Le ministre était surtout venu annoncer six initiatives pour l’armée, dont plusieurs se distinguent par leur importance potentielle. C’est le cas notamment de l’Autonomous Warfare Command (Commandement de la guerre autonome).

Le communiqué le présente comme devant étendre la guerre autonome à l’ensemble des forces interarmées, sous la forme d’un « commandement de combat fonctionnel à quatre étoiles d’ici le 1ᵉʳ octobre 2027 ». Il s’appuie sur le programme Drone Dominance, qui aurait livré des milliers de systèmes robotisés au Moyen-Orient dans le cadre de l’opération Epic Fury.

De la bataille d’Azincourt à FORTRESS

Pour accoucher de ce commandement, une structure de transition chargée de préparer le terrain est mise en place, sous le nom de « Project Agincourt ». Agincourt, qui se traduit en français par Azincourt, est le nom d’une célèbre bataille de la Guerre de Cent Ans (en 1415), au cours de laquelle la chevalerie française fut écrasée par les Anglais et leurs redoutables arcs longs.

Le nom ne fait pas tant référence à la défaite française en elle-même qu’à la possibilité d’employer une arme bon marché en masse, qui l’emporte alors sur une force plus coûteuse et plus « prestigieuse ». Le projet a été confié au DRPM-UxS (Direct Reporting Portfolio Manager for Unmanned Systems), un poste créé trois mois plus tôt pour regrouper les activités du ministère de la Guerre dans le domaine des systèmes non habités.

Autre initiative importante, FORTRESS, pour « Federal Operations for Resilience, Troop Resources, Energy, Supply, and Survivability ». À terme, chaque grande installation militaire américaine produirait ainsi sa propre électricité de façon autonome, pour continuer à fonctionner si le réseau civil tombe à la suite d’une cyberattaque ou d’un sabotage.

Cette initiative prévoit aussi de relocaliser les chaînes d’approvisionnement critiques : terres rares, métaux spéciaux, semi-conducteurs et ergols. Elle comprend également la constitution de réserves stratégiques de munitions, de carburant, de médicaments et de sang. Enfin, elle couvre le durcissement des installations contre les intrusions informatiques, le sabotage et les drones, ainsi que la protection des satellites et du spectre radioélectrique.

Meridian et le « retour » d’Elon Musk

Outre la création d’une nouvelle grande base sur le sol national ou encore celle d’un « Bureau des affaires religieuses », on remarque sous le projet Meridian. Il s’agit d’une étude prospective qui doit couvrir tous les domaines de combat futurs, des profondeurs souterraines à l’espace cislunaire. Cette mission doit aboutir sous 120 jours à un rapport public non classifié, mais accompagné d’une annexe classifiée. L’échéance est fixée au 28 janvier 2027 par le mémorandum, qui prévoit que le projet soit commandé par l’intermédiaire d’une organisation partenaire (aucun nom n’a été donné).

Si le projet Meridian fait couler de l’encre, ce n’est pas tellement parce qu’il sera piloté par Emil Michael, directeur technique du ministère de la Guerre, mais parce qu’il y associe Elon Musk, Palmer Luckey et Newt Gingrich. Beaucoup y voient un retour du patron de SpaceXAI dans le giron de la Maison-Blanche, même s’il faut nuancer le propos. Dans le cadre de Meridian, son rôle relève du Pentagone, il ne revient pas dans l’exécutif présidentiel, comme c’était le cas quand il pilotait le DOGE. En outre, la mission est bornée dans le temps et limitée à un rapport.

Selon le magazine Time, le processus de réconciliation avec Donald Trump aurait commencé en décembre 2025 lors d’une « réunion clandestine » à la Maison-Blanche. Le président aurait passé plusieurs heures à tester Grok, le chatbot IA de SpaceXAI. Il aurait notamment demandé comment les Vénézuéliens réagiraient si les États-Unis capturaient Maduro, alors au pouvoir. Grok aurait caractérisé ce dernier de « dictateur répressif et profondément impopulaire », ce qui aurait aidé Donald Trump à décider sa capture le mois suivant.

En revanche, la question des conflits d’intérêts bat son plein. Axios rappelle par exemple que les entreprises d’Elon Musk et de Palmer Luckey détiennent d’importants contrats avec le Pentagone. SpaceXAI assure ainsi l’essentiel des lancements liés à la sécurité nationale, tandis qu’Anduril fournit brouilleurs, intercepteurs, moteurs de roquette et drones d’accompagnement. Même Fox News, pourtant favorable à l’administration, relève que des dirigeants d’entreprises en concurrence pour des marchés de défense vont aider à définir les capacités que l’armée devrait acquérir.

  •  

☕️ Hausse de prix pour les Raspberry Pi 4 et 5 de 2 Go, qui passent à 66 et 76 euros


C’est déjà la troisième hausse cette année. La première remonte à février et quasiment tous les modèles étaient touchés, la seconde en avril. La fondation expliquait alors avoir pu maintenir le prix des Raspberry Pi 4 et 5 avec 1 Go et 2 Go de mémoire, entre 35 et 65 dollars : « Ce sont des ordinateurs Raspberry Pi modernes, performants et polyvalents, proposés à des prix abordables ».

Eben Upton annonce que, face aux hausses incessantes du prix de la mémoire, la situation est « désormais devenue insoutenable, et à partir d’aujourd’hui, nous augmentons le prix des variantes 2 Go de 12,50 dollars, à 67,50 dollars pour le Raspberry Pi 4 et à 77,50 dollars pour le Raspberry Pi 5 ». Les versions avec 1 Go des Raspberry Pi 4 et 5 ainsi que celles avec 2 Go des Compute Module 4 et 5 restent au même prix.

Voici les prix actuels chez Kubii, un revendeur officiel du micro-ordinateur (âme sensible, s’abstenir) :

  • Raspberry Pi 4 1 Go : 41,70 euros
  • Raspberry Pi 4 2 Go : 66,30 euros
  • Raspberry Pi 4 3 Go : 87,75 euros
  • Raspberry Pi 4 4 Go : 123 euros
  • Raspberry Pi 4 8 Go : 192 euros
  • Raspberry Pi 5 1 Go : 50,94 euros
  • Raspberry Pi 5 2 Go : 76,80 euros
  • Raspberry Pi 5 4 Go : 136,80 euros
  • Raspberry Pi 5 8 Go : 216 euros
  • Raspberry Pi 5 16 Go : 360 euros

La fondation en est même à conseiller, suivant les usages, « d’envisager un modèle moins récent, comme le très populaire Raspberry Pi 3B, 3A+ ou 3B+, qui pourrait offrir les performances nécessaires pour votre projet à un coût moindre ».

Pour rappel, les prix officiels du Raspberry Pi 4 à son lancement étaient de 35, 45 et 55 dollars pour respectivement 1, 2 et 4 Go de mémoire. Le Raspberry Pi 5 de 2 Go est arrivé presque un an après le lancement de la cinquième génération (à partir de 70 euros pour 4 Go), pour 57 euros.

Face à ces envolées de prix, la fondation a bloqué via le firmware le changement sauvage de puce afin d’éviter, selon ses dires, que des personnes peu scrupuleuses soudent des puces de plus grande capacité, mais de moindre qualité. Cette position stricte a largement fait réagir, surtout venant d’un fabricant prônant l’ouverture et la bidouille.

  •  

Comment OpenAI et Anthropic se voient en futurs financeurs de la recherche mondiale

Philantropie avec des dollars virtuels
Dépassée par son succès, Anthropic suspend son offre Claude for Startups

Via la création de fondations « philantropiques » et de « financements sur projet », les entreprises d’IA générative et notamment OpenAI se présentent comme les futurs financeurs de la recherche mondiale, alors qu’elles ne font paradoxalement pas de profits.

Les financements publics de la recherche sont particulièrement menacés ces temps-ci, en France mais aussi aux États-Unis et ailleurs. Les entreprises de l’IA générative affichent une volonté de prendre le relai avec de l’argent qu’elles n’ont pour l’instant pas, et ainsi attirer (et choisir) les chercheuses et chercheurs qui ont besoin de financements pour faire tourner leurs laboratoires.

Une « philanthropie » donnant droit à des avantages fiscaux et finançant des entreprises

Les entreprises du numérique et leurs décideurs états-uniens ont souvent affiché une « philanthropie » à travers des fondations comme la Gate Foundation de Bill Gates et Melinda French Gates, dont le budget 2025 atteignait 91 millions de dollars [PDF]. On peut citer aussi la Chan Zuckerberg Initiative de Mark Zuckerberg et Priscilla Chan, critiquée l’année dernière pour avoir abandonné bon nombre de causes qu’elle soutenait. Ces fondations proposent des « financements sur projet » souvent dans le domaine de la recherche et de la santé.

Ce « philanthrocapitalisme » a été notamment étudié par les chercheurs Linsey McGoey, Darren Thiel et Robin West dans un article (publié en 2018) dans lequel elles expliquent que cette nouvelle philanthropie consistait notamment « à distribuer à des entreprises des subventions « philanthropiques » donnant droit à des avantages fiscaux ». Elles y ajoutaient que « les organisations philanthrocapitalistes orientent de plus en plus leurs dons vers des entreprises à but lucratif » et prenaient l’exemple de la Fondation Gates qui « a commencé à octroyer un pourcentage croissant de ses subventions à des entreprises telles que Vodafone, Mastercard et Scholastic (l’un des plus grands éditeurs d’ouvrages éducatifs au monde) sous forme d’aides non remboursables ».

OpenAI et Anthropic suivent la même voie

Les startups de l’IA générative suivent la même voie. Ainsi, la fondation OpenAI, créée en octobre 2025, vient d’annoncer dans la revue scientifique Nature s’être engagée à hauteur de 125 millions de dollars de financements pour des projets concernant la création de données librement accessibles pour la recherche dans les domaines de la santé et des sciences de la vie (mise au point des vaccins contre le cancer, recherche sur la maladie d’Alzheimer, réutilisation de données provenant d’entreprises de biotechnologie en faillite…).

En juillet dernier, Anthropic annonçait des « financements sur projet » pour la recherche scientifique sur les maladies rares. La présidente d’Anthropic, Daniela Amodei, a aussi affirmé récemment à The Economist que la santé mondiale devenait « une priorité pour Anthropic, qui collabore avec des organisations humanitaires à travers l’Afrique afin d’utiliser Claude dans le domaine des soins de santé et pour prévoir les famines ». Rappelons que Donald Trump, sur recommandation d’Elon Musk, a mis fin l’année dernière à l’Agence des États-Unis pour le développement international (USAID) et ainsi coupé les financements publics d’un nombre colossal de projets concernant la santé mondiale.

« Mais les initiatives passées visant à intégrer la technologie dans l’aide humanitaire nous rappellent qu’un accès moins coûteux à l’expertise ne suffit pas », prévient The Economist. « Les outils de santé numériques ont souvent donné de bons résultats lors des essais, mais n’ont pas réussi à s’imposer dans les systèmes de santé locaux », cite en exemple le média, qui ajoute : « les donateurs ont également tendance à percevoir le monde à travers le prisme de leur propre expertise ».

Avec quel argent ?

On peut aussi se demander comment ces entreprises financent ces projets. Elles ne dégagent en effet, aucun profit pour l’instant. Du côté des financements sur projet d’Anthropic, ils ne se font pas en argent sonnant et trébuchant, mais en crédits d’utilisation de Claude sur une période de 6 mois (« jusqu’à 50 000 dollars sous forme de crédits Claude » indique l’entreprise).

La fondation OpenAI, elle, compte sur l’entrée en bourse de l’entreprise. Celle-ci ne fait toujours pas de bénéfice et n’a pas encore indiqué quand elle prévoyait d’en faire, mais elle vise une valorisation d’environ 1 400 milliards dollars. Avec une participation de 26 % dans OpenAI, sa fondation s’imagine déjà créer un fonds de 25 milliards de dollars, ce qui en ferait une des organisations sans but lucratif les plus riches du monde.

Ainsi, Jacob Trefethen, qui est à la tête de la fondation OpenAI, affirme à Nature : « Au cours de notre première année, nous avons pour objectif d’octroyer plus d’un milliard de dollars de subventions dans tous les domaines ». Et il ajoute : « Lors de nos six premiers mois d’activité, nous avons déjà octroyé plus d’un quart de milliard de subventions dans le domaine des sciences de la vie et de la lutte contre les maladies ». Mais tout cela reste donc suspendu à la valorisation d’une entreprise dont on ignore si ses comptes seront un jour à l’équilibre.

  •  

Sécurité : le premier point de situation REACTIV de l’ANSSI illustre l’ampleur du problème

Il y a du travail
Sécurité : le premier point de situation REACTIV de l’ANSSI illustre l’ampleur du problème

L’ANSSI a publié le premier point de situation de son dispositif REACTIV. Le rapport est sobre et direct, alignant les causes des différents incidents cyber des deux derniers mois contre les ministères, avec des chiffres éloquents.

Le dispositif REACTIV (pour REponse & ACTion Interministérielle face aux Violations de données) a été créé par l’ANSSI (Agence nationale de la sécurité des systèmes d’information) à la demande du Premier ministre Sébastien Lecornu. Annoncée publiquement le 7 septembre, elle constitue une réorientation des moyens opérationnels de l’ANSSI vers deux tâches : le traitement des comptes utilisateurs compromis et l’analyse des violations de données.

Cybersécurité : l’ANSSI lance son mécanisme REACTIV dédié aux services de l’État – Next↗

Comme nous l’indiquions au moment de l’annonce, l’agence obtient deux pouvoirs nouveaux. D’abord, elle centralise la communication technique de crise. Ensuite, et surtout, l’ANSSI peut imposer aux ministères des mesures de protection immédiates dans des délais contraints. Vincent Strubel, directeur de l’agence, avait bien précisé lors de l’annonce que l’effort était temporaire et qu’il se faisait au détriment d’autres pans de la menace.

La situation exigeait une forme d’urgence. Il n’aura fallu que trois semaines pour que l’ANSSI publie un premier point d’étape, faisant le bilan des attaques des deux derniers mois contre plusieurs ministères.

Des brèches en pagaille

Depuis le 1ᵉʳ août 2026, 99 violations de données ont été signalées à l’ANSSI, dont 67 sont confirmées et 32 sont en cours de traitement par l’agence.

Parmi les incidents, la faille CVE-2026-72898 (score CVSS 10) dans Metabase (une plateforme open source dédiée à l’intelligence économique) et son exploitation sont en bonne place. L’ANSSI évoque neuf instances ministérielles compromises depuis début août. « Cette vulnérabilité, de type injection SQL, permet l’accès à la base de données de l’application Metabase pour un utilisateur non authentifié et l’obtention des droits administrateurs de l’instance », indique le rapport.

Lorsque la faille a été découverte le 3 août par Metabase, elle était déjà exploitée. Le correctif a été publié le 6 août. Pour les ministères français en revanche, il ne s’agissait probablement déjà plus d’une faille 0-day, l’attaque contre France VAE étant par exemple survenue le 8 août. L’exploitation de cette faille a servi également contre Zéro Logement Vacant, Qualicharge et probablement Docurba, même si l’enquête n’est pas terminée.

Mais cette faille a aussi servi contre le propre Laboratoire d’innovation de l’ANSSI et contre la Direction interministérielle du numérique (DINUM), deux agences relevant du Premier ministre. Dans le premier cas, l’ANSSI pointe « la compromission de 118 comptes utilisateurs Metabase dont une trentaine de comptes d’utilisateurs externes (données statistiques d’utilisation, identifiants, courriels et mots de passe hachés) ». Les instances vulnérables ont été mises à jour, les mots de passe ont été renouvelés pour l’ensemble des comptes et les comptes inutilisés depuis plus de trois mois ont été désactivés.

Dans le cas de la DINUM, deux instances Metabase ont été compromises, ProConnect et Nuage-Public. « Les données exfiltrées portent sur des informations administratives d’organismes publics (SIREN, SIRET, budgets, effectifs), des métadonnées de contributions à des projets logiciels open source, et des historiques de connexions anonymisés », indique l’ANSSI. L’agence ajoute que ces données étaient cependant déjà publiques. Là encore, les vulnérabilités ont été colmatées, les secrets réinitialisés et les comptes créés par l’attaquant supprimés.

Le rapport n’indique pas toutefois dans quelle mesure ces instances Metabase étaient exposées à internet. Dans tous les cas, l’information tombe mal pour l’ANSSI, qui doit montrer l’exemple, notamment en matière de réactivité sur les correctifs sortant régulièrement. Il s’est écoulé au moins plusieurs jours entre la publication du correctif de Metabase et les premiers signes d’attaque contre la faille au sein des ministères, témoignant d’un retard dans l’application. Dans le cas de l’agence, même s’il s’agit uniquement de son Laboratoire d’innovation, le signal renvoyé n’est pas glorieux.

On peut noter également que l’avis du CERT-FR sur plusieurs failles Metabase a été publié le 24 août, alors que trois des quatre failles (dont CVE-2026-72898) étaient connues depuis le 6 et la dernière le 11.

Des défauts de sécurisation classiques

Les autres incidents relèvent malheureusement de défauts de sécurité classiques. Par exemple, des identifiants volés par des infostealers sur des postes personnels ou de partenaires, puis utilisés contre des services exposés sans double authentification. C’est le cas pour le PIGP (Portail de la Gestion Publique de la DGFIP), le cadastre et l’AEFE (Agence pour l’enseignement français à l’étranger).

L’absence de double authentification ressort justement dans le rapport, ou un deuxième facteur par simple e-mail, cette méthode n’étant plus considérée comme robuste depuis longtemps. Le point de situation évoque également la compromission de sous-traitants, dont un de TRACFIN, et le serveur d’échange avec les prestataires de la DGDDI.

On note aussi que plusieurs incidents sont en cours de qualification. Par exemple, pour Signal Logement (identification de logements insalubres) et le BCPR (Bureau des courriers parlementaires et réservés), duquel des e-mails auraient été exfiltrés, sans que l’ANSSI en soit certaine pour l’instant.

En outre, si la mission de REACTIV est surtout de pouvoir imposer des mesures concrètes dans des délais contraints, on ne sait rien des éventuels changements mis en place pour faire évoluer la culture de la cybersécurité chez l’ensemble des personnes concernées. Si l’exploitation de failles peut souvent être combattue par une application stricte des correctifs de sécurité, les attaques passant par des comptes compromis doivent interpeler les utilisateurs impliqués et leur hygiène numérique, dont la gestion de leurs mots de passe.

Une utilisation sérieuse de la double authentification ne semble pas toujours la règle non plus, le mécanisme relevant des ministères et de leurs services informatiques. À ce sujet, la position de l’ANSSI est d’ailleurs claire : « facteur clé de nombreux incidents analysés par l’ANSSI, l’absence de MFA, ou l’utilisation d’un second facteur faible (e-mail), a facilité les intrusions puisqu’un mot de passe faible ou une fuite de mot de passe suffisait à l’attaquant pour s’octroyer a minima un accès utilisateur ».

  •  
❌