❌

Vue lecture

☕️ À Hong Kong, des villages traditionnels détruits pour construire une « Silicon Valley »


L’opposition entre grands projets numériques et préoccupations environnementales se joue partout sur le globe. À Hong Kong, 30 000 hectares de marais (environ 1/3 du territoire), de terres agricoles, et de terrains accueillant 25 villages traditionnels (selon l’ONG Liber Research Community) sont en cours de démolition pour construire une nouvelle zone urbaine. Hong Kong est confronté depuis des décennies à un vrai problème : très densément peuplée, elle cherche par tous les moyens à s’étendre, dans le cas présent sur ses propres terrains historiquement préservés.

Nommé « Northern Metropolis », cet aménagement doit permettre de loger 2,5 millions de personnes et de fournir 650 000 emplois, selon les calculs gouvernementaux. Il doit aussi renforcer le développement technologique et les échanges avec neuf villes chinoises des environs, notamment Shenzhen, qualifiée par certains de capitale mondiale de la tech.

Pour les défenseurs de l’environnement comme des droits des habitants, le projet risque d’être très destructeur aussi bien pour la faune et la flore que pour les populations locales, voire les finances publiques, rapporte l’AFP. Des préoccupations qui font écho à celles constatées ailleurs dans le monde, alors que la vague de l’intelligence artificielle entraîne une accélération et/ou une refonte de certains projets immobiliers dédiés à l’industrie technologique.

Dans le cas de Northern Metropolis, la question des datacenters s’est rapidement invitée. « Le cluster Sandy Ridge Data Facility, d’une superficie totale de plus de 110 000 m², a été attribué à Hong Kong Range Intelligent Computing Technology Company Limited pour développer un cluster avancé de centres de données », indiquait en mars le gouvernement de Hong Kong.

Illustration : Flock

D’après le gouvernement, qui espère tirer 13 % du PIB hongkongais de cette future zone, le projet coûtera au moins 24,6 milliards d’euros pour être construit.

Initialement présenté en 2021, celui-ci pourrait apporter à la Chine, qui a renforcé sa mainmise sur la ville depuis 2020, un accès plus large à diverses connexions internationales, ainsi qu’au marché financier et à l’écosystème de recherche déjà développés sur place.

En août, la Northern Metropolis a déjà cédé de premiers terrains à un groupe de six entreprises, parmi lesquels JD.com, leader chinois du e-commerce.

  •  

L’industrie musicale s’organise contre la fraude aux streams IA

Faux morceaux, vrais pactole
Suno veut faire la paix avec l’industrie musicale, Sony et Universal attaquent de nouveau

L’industrie du disque prend son courage à deux mains pour lutter contre la fraude aux streams. De nouvelles lignes directrices vont être mises en place par les distributeurs pour empêcher les morceaux frauduleux générés par IA d’arriver sur les plateformes de streaming.

Comme l’expliquait Deezer à Next en mai dernier, les plateformes de streaming sont légalement tenues d’accepter sur leurs serveurs toutes les chansons fournies par les distributeurs. Y compris celles générées par IA, qui représentaient plus de la moitié des nouveaux titres téléversés sur Deezer au mois de juillet.

Un manque à gagner pour les vrais artistes

Pour aider les abonnés à distinguer le vrai du faux, les plateformes ont mis en place des étiquettes et autres badges pour signaler que tel ou tel artiste ou chanson est généré par IA (chez Deezer donc, mais aussi Spotify ou Apple Music). Mais c’est loin d’être suffisant pour endiguer la fraude au stream : la pratique représentait 8 % de l’ensemble des streams sur le catalogue de Deezer l’an dernier.

Les escrocs du streaming utilisent des bots qui écoutent en boucle les mêmes morceaux IA, et touchent le jackpot puisque ces écoutes génèrent d’importantes sommes en droits d’auteur. Ce qui réduit au passage l’enveloppe destinée aux véritables artistes. « La fraude au streaming trompe les fans et prive les artistes et auteurs-compositeurs légitimes de revenus qui devraient leur revenir de droit. C’est du vol, purement et simplement », rappelle Victoria Oakley, la directrice générale de la Fédération internationale de l’industrie phonographique (IFPI).

Les solutions étaient jusqu’à présent laissées aux plateformes : amélioration des outils de détection, démonétisation totale ou partielle des morceaux IA, interdiction de ces titres dans les recommandations…

Une solution pour toute l’industrie

Mais il fallait une solution au niveau de l’industrie toute entière, afin de coordonner l’offensive anti-fraude. C’est la raison d’être de la Streaming Integrity Initiative (SII) lancée par l’IFPI. La SII établit un ensemble de pratiques pour aider les acteurs du secteur à « prévenir, détecter et traiter la fraude au streaming ».

Les participants s’engagent ainsi à vérifier la propriété des droits et l’identité des auteurs ; à contrôler les contenus pour identifier les atteintes aux droits d’auteur ; à prendre des mesures contre les récidivistes le cas échéant ; à travailler ensemble pour empêcher les acteurs malveillants de passer d’une plateforme à une autre ; et à mesurer et renforcer les systèmes antifraude.

Cette initiative fait partie de la campagne End Streaming Fraud, emmenée par l’IFPI là aussi, pour « sensibiliser à la menace croissante que représente la fraude au streaming pour l’ensemble de l’écosystème musical ». Plusieurs distributeurs se sont rangés derrière la SII, dont Absolute Label Services, InnerCat, Secretly Distribution, ou encore Too Lost ; du côté des labels, on trouve les trois majors (Sony Music, Universal et Warner) qui, en parallèle, essaient d’accorder leurs violons avec les principaux générateurs de musique par IA.

  •  

Meta échoue à modérer des publicités pédocriminelles représentant de vrais enfants

Metagression
Meta échoue à modérer des publicités pédocriminelles représentant de vrais enfants

Alors même que l’entreprise s’apprêtait à affronter divers États américains au tribunal sur des questions de protection des mineurs, Meta a laissé des centaines de contenus pédocriminels, souvent générés par IA, être diffusés via ses réseaux publicitaires.

Au fil des derniers mois, Meta a fait circuler au moins 350 publicités représentant des images pédocriminelles générées par IA. Concrètement, l’entreprise a échoué à modérer des contenus diffusés via ses systèmes publicitaires, représentant des images de mineurs autour desquelles des textes suggérant des actes illégaux étaient inscrits.

Dans un premier temps, les analystes de l’ONG Tech Transparency Project (TTP) ont détecté une cinquantaine de contenus, souvent liés à des applications de « nudification » par IA. Publiées entre novembre 2025 et août 2026, les publicités en question ne « cherchaient ni à cacher les images, ni à cacher ce qu’elles promouvaient », a souligné la directrice de TTP auprès de Wired.

Dans un second temps, malgré les promesses de Meta de « mieux détecter et bloquer » ce type de contenu, TTP a détecté un nombre croissant de contenus représentant des formes d’exploitation sexuelle de mineurs (Child sexual abuse material, CSAM). Dans plus de 250 publicités de ce type, l’ONG a réussi à identifier les portraits de vrais enfants, détournés à des fins pédocriminelles. L’une de ces images était issue du portrait officiel d’un enfant mineur d’une famille royale européenne.

Des images d’enfants détournées pour inviter à la pédocriminalité

Dans certains cas, ces images représentaient de jeunes filles allongées, jambes écartées, avec un texte signifiant « je peux t’en montrer plus ». Dans d’autres, montrant un enfant assis sur le sol, elles incitaient l’internaute à « réaliser [ses] fantasmes inavoués grâce à l’IA générative ». D’après les données de l’Ad library, la bibliothèque publicitaire de la société, la publication de ces contenus a spécifiquement visé des hommes – certains messages de promotion d’applications de nudification affirment d’ailleurs : « voici l’IA que les hommes utilisent vraiment ».

Ces contenus, qui contreviennent aux propres conditions d’utilisation de Meta, ont été publiés via son système publicitaire. « Cela signifie qu’elles ont été révisées et approuvées » par l’entreprise, qui a de son côté « collecté les dollars publicitaires », souligne TTP. Si toutes les publicités n’étaient pas actives pendant la durée de cette première analyse, l’essentiel était au minimum disponible dans l’Ad library.

Au total, ces contenus ont tout de même été montrés à plus de 29 000 comptes de divers pays de l’Union européenne, dont la France, l’Allemagne, l’Italie, l’Irlande, les Pays-Bas, la Suède, l’Espagne, et à plus de 7 000 comptes du Royaume-Uni. Elles ont aussi été diffusées aux États-Unis, en Australie ou encore en Inde, via quasiment toutes les plateformes de l’entreprise : Facebook, Instagram, Messenger et Threads.

Modération publicitaire défaillante

Pour tester le fonctionnement des systèmes de modération publicitaire de Meta, TTP indique avoir signalé 129 contenus CSAM à la plateforme. En retour, la plateforme a répondu dans 57 % des cas que ses équipes avaient « étudié la publicité et constaté qu’elle ne contrevenait pas à leurs standards publicitaires ».

Dans 43 % des cas, elle a indiqué que les contenus avaient été supprimés, « mais six restaient visibles dans l’Ad library », indique TTP dans son rapport. Le reste des contenus a été supprimé après que Wired ait contacté l’entreprise. À leur place, un message indique qu’elles ont outrepassé les conditions d’utilisation de la plateforme relatives à « l’exploitation sexuelle d’enfant » et à la « nudité adulte et activité sexuelle ».

Au milieu de l’été, Meta a indiqué travailler « sans cesse » à améliorer ses systèmes de modération. Elle précise avoir retiré « 36 millions de contenus relevant de l’exploitation sexuelle de mineurs ». Cela n’a pas empêché TTP de mettre la main sur de nouveaux contenus, les reliant cette fois-ci aux portraits de véritables enfants.

Pour l’essentiel, ces mineurs viennent des États-Unis. TTP souligne d’ailleurs que l’un d’eux tient un compte d’influenceur sur l’une des plateformes de Meta : ce sont ces images qui ont été détournées à des fins de publicités illégales. Dans un autre cas, ce sont des photos de stock, représentant un enfant réel, qui ont été détournées. Toutes ont été signalées au National Center for Missing & Exploited Children (NCMEC), organisation états-unienne grâce aux travaux de laquelle l’essentiel des plateformes opèrent une large part de leur détection automatisée de contenus pédocriminels.

L’IA générative renforce violence de genre et sur mineurs

Auprès de Next, la directrice de l’Observatoire de l’association de lutte contre le harcèlement et les violences numériques Véronique Béchu expliquait en mai que la multiplication de ce type de contenus générés par IA compliquait le travail des enquêteurs. En effet, ces derniers doivent désormais commencer par déterminer si les mineurs représentés sont réellement en danger, avant de pouvoir travailler à les extraire des griffes de leurs agresseurs. Autrement dit, cela ralentit certaines opérations critiques.

Plusieurs spécialistes s’inquiètent du phénomène. En mars, l’Internet Watch Foundation alertait ainsi contre l’explosion de contenus pédocriminels générés par IA. Quant à la juriste et spécialiste des violences sexistes et sexuelles Clare McGlynn, elle expliquait à Next que sans régulation, le déploiement à grande échelle d’IA générative renforçait, notamment par ce biais, les stéréotypes et violences de genre et sur mineurs réalisés via des technologies.

TTP indique avoir trouvé ces éléments alors qu’elle enquêtait sur des sociétés publicitaires chinoises, autrices d’un « déluge » de publicité pour des applications de « nudification ». L’une de ces sociétés, Meet Social, a un temps agi comme l’un des principaux partenaires de Meta pour gérer la publicité venue de Chine.

Si les réseaux sociaux de la plateforme sont bloqués dans le pays, cela n’empêche pas ses acteurs économiques de publier de la publicité à destination de publics internationaux, par l’intermédiaire d’acteurs tiers comme Meet Social. Fin 2025, diverses enquêtes démontraient d’ailleurs que Meta réalisait près de 10 % de son chiffre d’affaires en Chine, par l’intermédiaire de ces tiers lui permettant de vendre de la publicité. Outre les contenus pédocriminels, la Chine s’avérait, dans ces conditions, être la principale pourvoyeuse de publicités problématiques, car promouvant diverses arnaques.

Ces différentes découvertes ont par ailleurs été rendues publiques alors que Meta vient d’accepter de payer 18 milliards de dollars pour solder le procès qui l’opposait à quatre États américains sur la question de la protection des mineurs.

  •  

☕️ Capgemini vend sa filiale états-unienne prestataire de la police de l’immigration


Capgemini a finalement coupé les ponts avec l’ICE, la tristement célèbre police de l’immigration des États-Unis. Le groupe français a en effet annoncé le 12 septembre dernier la signature d’un accord de vente définitif de sa filiale états-unienne spécialisée dans les contrats gouvernementaux, Capgemini Government Solutions. La transaction devrait être bouclée dans les prochaines semaines.

« Capgemini annonce aujourd’hui avoir conclu un accord avec ITC Federal, un fournisseur américain de services et de solutions digitales pour les agences fédérales chargées de sécurité intérieure et de défense, en vue de la vente de Capgemini Government Solutions, sa filiale qui travaille avec le gouvernement fédéral américain. »

caméra de vidéosurveillance par Flock
Illustration : Flock

Capgemini avait lancé ce processus de vente en début d’année, après que la presse a révélé les différents contrats gagnés par sa filiale CGS auprès de l’ICE. Parmi les différents appels d’offre remportés figurait une prestation d’identification et de localisation des personnes recherchées par l’ICE, en croisant l’ensemble des informations publiques ou privées susceptibles d’être recueillies en ligne à leur sujet.

Plusieurs syndicats représentants du personnel de Capgemini s’étaient insurgés contre ces missions, jugées incompatibles avec les valeurs éthiques prônées par le groupe et sa gouvernance.

Le montant de la transaction n’a pas été communiqué. Capgemini a rappelé samedi que CGS « représentait 0,4% du chiffre d’affaires du Groupe en 2025 et moins de 2% de son chiffre d’affaires aux Etats-Unis ».

  •  

☕️ Electronic Arts et Savvy Games pourraient former un géant mondial du jeu vidéo


Les grandes manœuvres ne sont pas terminées autour d’Electronic Arts. Désormais entre les mains d’un consortium emmené par le fonds souverain d’Arabie saoudite (Public Investment Fund, PIF), le géant américain du jeu vidéo pourrait se rapprocher de Savvy Games, la branche jeux vidéo de ce même PIF. Une combinaison qui aurait du sens au vu du secteur d’activité commun, et qui pourrait former un des plus importants groupes de développement et d’édition vidéoludique au monde.

Selon Bloomberg, le PIF voudrait faire en sorte d’assurer une meilleure coordination entre ses actifs. Aucune décision n’aurait encore été prise, car Savvy doit encore terminer l’acquisition du groupe chinois Moonton, une transaction à 6 milliards de dollars.

Savvy a déjà avalé le groupe américain Scopely en 2023, puis Niantic en 2025. En y ajoutant Moonton, filiale de Bytedance spécialisée dans le jeu mobile, il devient un poids lourd dans ce secteur avec Monopoly GO et Pokémon GO. L’entreprise possède aussi des parts chez Take-Two, qui édite GTA 6, Embracer et Nintendo.

Arabie saoudite oblige, Savvy a les moyens de ses ambitions. En 2022, l’entreprise dévoilait son intention d’investir la bagatelle de 37,8 milliards de dollars dans l’industrie du jeu vidéo, dont 13,3 milliards dans les acquisitions.

Si un rapprochement avec EA devait voir le jour, le fonds présidé par Mohammed bin Salman, le prince héritier d’Arabie saoudite, aurait alors entre les mains une arme redoutable pour exploiter une propriété intellectuelle qui s’étend dans tous les genres du jeu vidéo. Qu’il s’agisse de sport (EA FC, Madden…), de jeux d’aventure et d’action (Mass Effect, Jedi Survivor…), de FPS (Battlefield), et bien évidemment de jeu sur mobile.

Mais avant d’en arriver là, il faudra repasser devant les régulateurs. L’acquisition d’EA, pour 55 milliards de dollars, n’a pas posé trop de problèmes, même si les comptes du groupe américain se sont alourdis d’une énorme dette à hauteur de 20 milliards.

  •  

Fuite de données personnelles et bancaires chez Revolut : il suffisait de demander

Oublie que t'as aucune chance, vas-y fonce ! Sur un malentendu…
Fuite de données personnelles et bancaires chez Revolut : il suffisait de demander

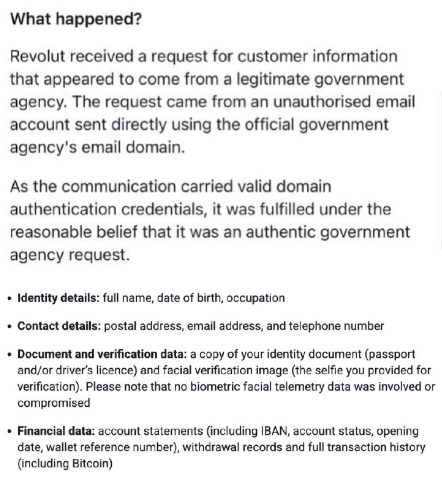
Revolut a confirmé ce week-end avoir envoyé des données personnelles et bancaires de certains clients à une agence gouvernementale. Problème, c’était « une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime ». En clair, des pirates ont récupéré ses informations et auraient commencé à les publier sur Internet.

Il y a quelques semaines à peine, Revolut annonçait officiellement devenir une banque en France ; elle venait en effet d’obtenir sa licence bancaire. Les comptes des 8 millions de clients français sont aux mains de la succursale française de Revolut Bank UAB (la banque lituanienne de Revolut).

Dans son communiqué, Revolut expliquait : « Ce nouveau jalon témoigne de notre engagement envers les 8 millions de clients français et plus de 55 000 entreprises françaises qui nous confient leur argent : vous offrir une expérience bancaire toujours plus complète ». Mais « l’expérience » que viennent de vivre de nombreux clients n’est certainement pas celle escomptée.

« Une arnaque sophistiquée »… avec un email

En effet, Revolut a laissé fuiter des données personnelles de ses clients… enfin se serait fait rouler dans la farine serait plus exact comme formulation : « Revolut a récemment identifié une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime d’une agence gouvernementale pour soumettre des demandes frauduleuses d’informations », explique la banque à TechCrunch. Le détail de l’attaque n’est pas précisé, il faudra donc croire la banque sur parole pour le côté sophistiqué de l’arnaque.

Dès la supercherie découverte, l’adresse e-mail a évidemment été bloquée et des actions ont été mises en place. Les autorités, les forces de l’ordre et les organismes de réglementation compétents ont été informés de l’incident. La banque affirme que « les systèmes Revolut et les fonds des clients ne sont pas affectés ». Encore heureux !

Selfie, carte identité, relevé de compte, IBAN…

ZachXBT, un chercheur en cybersécurité spécialisé dans le monde des cryptos, publie sur Telegram le courrier qui aurait été envoyé aux clients ainsi que la liste des documents transmis au pirate : l’adresse complète avec email, numéro de téléphone, nom, emploi et date de naissance, sans oublier « une copie du passeport et/ou du permis de conduire, ainsi que la vérification selfie ».

Des données bancaires très précises seraient également dans le lot : « relevés de compte, IBAN, enregistrements de retrait et historique complet des transactions incluant Bitcoin ». Plusieurs internautes publient également le message qu’aurait envoyé Revolut, notamment Marc Zeller.

Selon ZachXBT, « bien que l’incident soit probablement limité en taille, il semble avoir ciblé des utilisateurs fortunés ».

De son côté, Revolut n’a pas souhaité indiquer à nos confrères le nombre de clients touchés, ni la nature des données concernées. Même mutisme sur le nom de l’agence gouvernementale en question. Selon Capital, l’entreprise précise simplement qu’un nombre limité de clients est affecté. Là encore, il faut la croire sur parole.

Ce n’est que le début ?

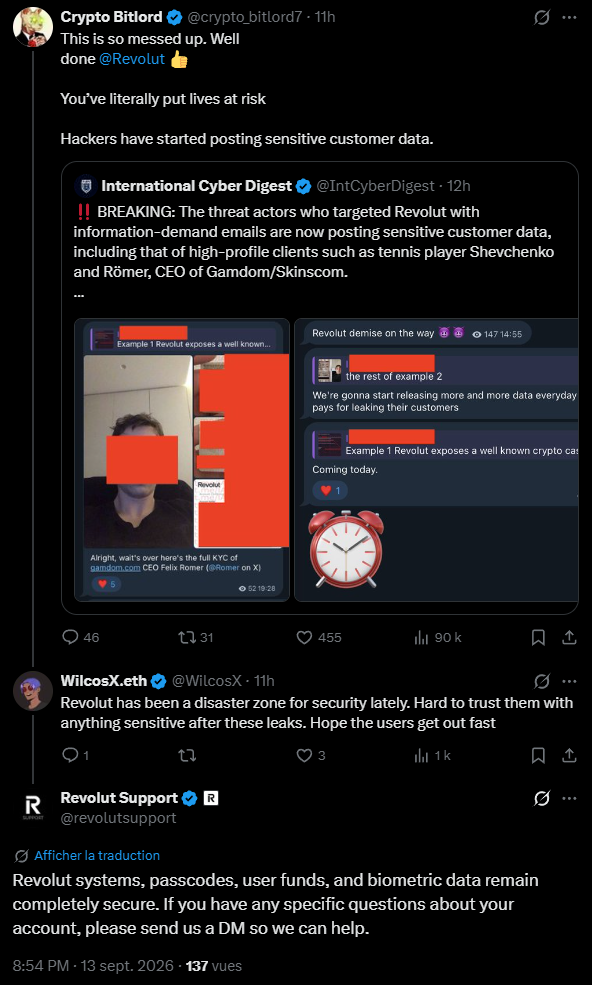
Depuis, selon plusieurs retours sur les réseaux sociaux, les pirates auraient commencé à divulguer des données dérobées, notamment des selfies et des photos de pièces d’identité. Les pirates lanceraient au passage les hostilités, comme le rapportent FrenchBreaches et International Cyber Digest, en maintenant la pression sur Revolut et menaçant de divulguer davantage de données.

Sur X, le compte officiel Revolut Support tente de sauver les meubles, sans confirmer ni infirmer les documents publiés par les pirates. L’entreprise botte en touche et ne parle que de ce qui va bien : « Les systèmes Revolut, les mots de passe, les fonds des utilisateurs et les données biométriques restent parfaitement sécurisés ». Message répété à plusieurs reprises.

Revolut fait l’autruche

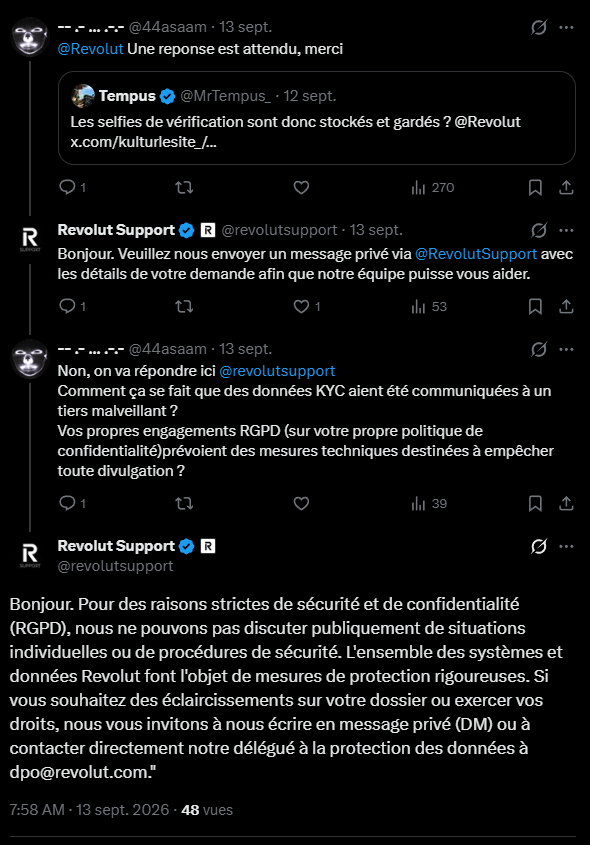
De manière générale, le compte de support répond avec le même genre de message : passer en privé. Un internaute, par exemple, demande des explications à la banque avec pour réponse : « Pour des raisons strictes de sécurité et de confidentialité (RGPD), nous ne pouvons pas discuter publiquement de situations individuelles ou de procédures de sécurité. L’ensemble des systèmes et données Revolut font l’objet de mesures de protection rigoureuses ».

Pour le moment, aussi bien sur X que sur sa page des communiqués, le dernier message remonte au 3 septembre, indiquant qu’elle venait d’obtenir une approbation conditionnelle pour les États-Unis de la part de l’Office of the Comptroller of the Currency (OCC). Revolut prévoit de se lancer comme banque outre-Atlantique en 2027.

  •  

☕️ Google facilite le transfert des mots de passe et des passkeys sur Android


Passer d’un gestionnaire de mots de passe à un autre ne devrait pas être une torture, ni une menace pour la sécurité de ses données. Google a annoncé une nouvelle fonction de migration qui prend aussi en charge les passkeys.

Jusqu’à présent, le transfert de mots de passe entre deux apps consistait à exporter un fichier CSV non chiffré d’un gestionnaire, puis à importer ce document dans la nouvelle application. Avec tous les risques inhérents à la présence d’un tel fichier dans son smartphone.

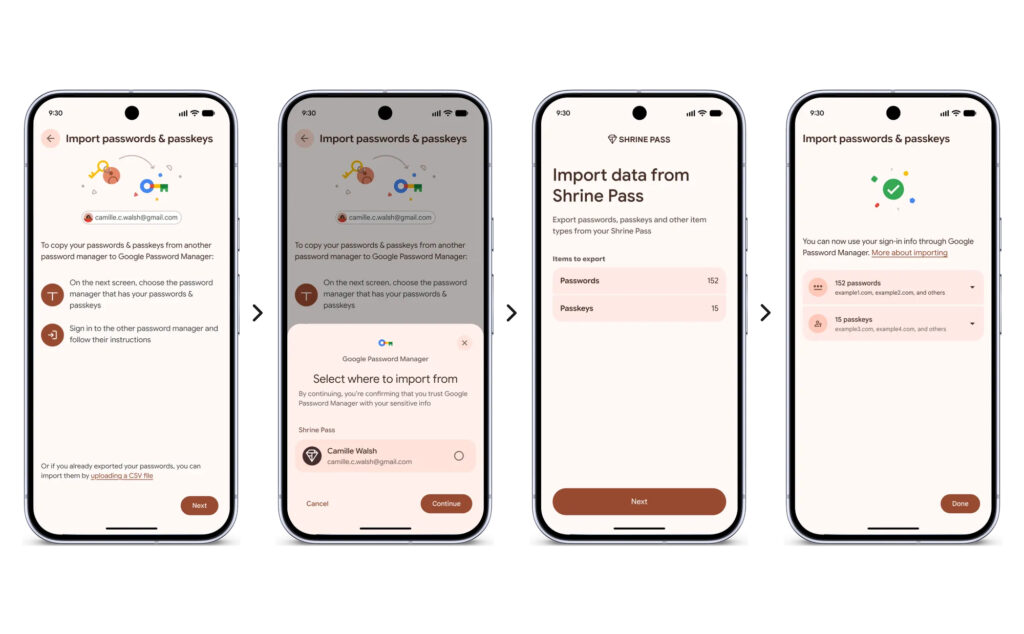
Google simplifie et sécurise cette opération avec une nouvelle fonction disponible sur les smartphones tournant sous Android 8.0 Oreo et au-delà. Il faut d’abord initier la procédure depuis le nouveau gestionnaire de mots de passe, qui va ensuite donner la main au système d’exploitation. Android va orchestrer les opérations : il va détecter automatiquement les gestionnaires installés sur l’appareil et indiquer ceux à partir desquels il est possible d’importer les données.

Android va ensuite ouvrir le gestionnaire actuel pour permettre à l’utilisateur de sélectionner les données, les vérifier et autoriser leur transfert. Elles seront installées dans le nouveau gestionnaire « de manière sécurisée ». Cela concerne aussi bien les mots de passe que les passkeys (clés d’accès), pour lesquels la migration était notoirement plus compliquée jusqu’à présent.

Cette nouveauté fonctionne avec le gestionnaire de mots de passe intégré à l’OS, 1Password, Bitwarden Password Manager et Dashlane (d’autres applications devraient rejoindre l’initiative).

  •  
❌