❌

Vue lecture

Truecaller veut concentrer les informations sur les arnaques avec son Scam Checker

Rester pertinent
Truecaller veut concentrer les informations sur les arnaques avec son Scam Checker

Truecaller vient de lancer un service gratuit de vérification des arnaques. Accessible depuis le web, le service ambitionne de guider encore davantage les usagers, en leur donnant plus rapidement accès aux informations fréquemment cherchées, particulièrement en Inde.

Truecaller est un éditeur suédois connu pour son application du même nom, qui sert à la fois à identifier les appelants et à bloquer les appels et SMS indésirables. Elle affiche le nom de l’appelant et signale les numéros suspects à partir d’une base alimentée par ses utilisateurs, complétée par une détection automatique. Selon TechCrunch, l’application compte plus de 500 millions d’utilisateurs mensuels, dont plus de 350 millions en Inde, de loin son marché principal.

L’éditeur veut cependant aller plus loin. Avec son nouveau service Scam Checker, il se propose de remplir le rôle d’une recherche sur le web pour obtenir des compléments d’informations.

All-in sur les arnaques

Fraîchement lancé ce 27 septembre, Scam Checker est un service web et Android qui permet de coller un numéro de téléphone, un lien ou un message suspect pour savoir s’il s’agit d’une fraude. Il fait remonter les signalements associés issus de ScamFeed, la communauté existante d’utilisateurs de Truecaller. Sous cette forme, aucune application ou compte n’est nécessaire. Les informations plus détaillées sur un numéro, dont le nom associé, restent réservées au service existant qui exige un compte.

Scam Checker développe les liens raccourcis et suit les redirections jusqu’à la destination finale. Ce résultat est comparé à la base de risques de Truecaller et d’autres indicateurs de fraude. Pour les messages directement copiés/collés dans l’interface, le service extrait le numéro ou le lien, puis remonte les signalements communautaires correspondants.

Truecaller prévoit d’ajouter la prise en charge d’un plus grand nombre de techniques d’arnaques, des captures d’écran et d’autres fonctions dans « un avenir proche ».

« Les gens sentent souvent que quelque chose ne va pas, mais ils ont besoin d’un moyen rapide de vérifier avant de répondre. Scam Checker réunit nos capacités de détection et ce que notre communauté a rapporté afin que les gens puissent enquêter sur un lien, un numéro ou une histoire suspecte en un seul endroit », indique le CEO de l’entreprise, Rishit Jhunjhunwala.

Côté disponibilité, le service est accessible dans l’ensemble des marchés depuis le site web officiel. En Inde, Scam Checker a également été intégré directement dans l’application Truecaller. La disponibilité de cette intégration dans les autres pays et dans l’application iOS sont prévues à « une date ultérieure », sans précision.

La récupération des recherches complémentaires

Truecaller justifie ce lancement par l’évolution des canaux d’arnaque. Elle se fonde sur les usages de recherche, notant par exemple une recrudescence des recherches sur le web pour obtenir des informations sur une suspicion d’arnaque.

Rishit Jhunjhunwala indique ainsi à TechCrunch : « Quand vous en avez besoin, vous êtes généralement ailleurs. Le lien apparaît sur WhatsApp. Votre mère reçoit un message concernant une amende de circulation. Un ami vous envoie une capture d’écran et vous demande : ‘Est-ce que c’est réel ?’. Ce que les gens font à ce moment-là, c’est une recherche ».

Sans trop de surprise, Truecaller a décidé d’exploiter la mine d’or que représente sa communauté. L’entreprise indique ainsi que ScamFeed, son flux participatif où les utilisateurs peuvent publier et discuter des arnaques, contient aujourd’hui 20 000 signalements environ. Mais ce chiffre croît rapidement, avec 1 300 nouveaux signalements chaque semaine. Truecaller indique en outre avoir analysé 12,9 milliards de messages dans le monde entre les 14 et 20 septembre et en avoir étiqueté 20,3 millions comme frauduleux.

Un contexte spécifique en Inde

Comme le notent nos confrères, ce lancement n’est pas un hasard. L’Inde est de très loin le plus gros marché de Truecaller, représentant environ 70 % de sa base d’utilisateurs. Or, la situation y évolue rapidement depuis plusieurs mois. En avril dernier, le site évoquait déjà une pression croissante autour de Truecaller, entre évolution des techniques, usage plus intensif de l’IA et renforcement divers dans les systèmes Android et iOS eux-mêmes. La croissance s’est ralentie et l’année 2025 a été particulièrement rude pour l’entreprise en bourse.

Plus récemment, la situation est devenue encore un peu plus tendue. Le gouvernement indien soutient ainsi un service central nommé Calling Name Presentation (CNAP), qui permet justement l’identification de l’appelant. Il est en cours d’intégration chez les opérateurs de téléphonie dans le pays. De plus, mi-septembre, la Telecom Regulatory Authority of India (TRAI) a rendu obligatoire le partage des informations collectées sur les numéros liés à des arnaques. Ces données doivent être partagées, là encore, avec les opérateurs de téléphonie, via l’utilisation d’une blockchain. Truecaller n’est guère satisfaite du changement, critiquant un « échange à sens unique ».

Truecaller veut donc rester pertinent face à une évolution rapide du contexte, en simplifiant cette étape de recherche des informations complémentaires. Scam Checker se présente en complément de l’activité principale, un canal d’acquisition et de collecte de signaux qui ne sont pas couverts par le CNAP ni les obligations imposées par le TRAI.

En France, Truecaller est un acteur parmi d’autres. Il fait face à des concurrents comme Saracroche ou même Orange Téléphone (utilisable sans être abonné à l’opérateur). En dépit d’une évolution législative importante avec la fin du démarchage téléphonique classique, on pourrait penser que ces applications sont moins importantes. Mais les appels restent fréquents, notamment parce que de nombreux acteurs malveillants ignorent la loi.

Enfin, précisons que si Scam Checker est ouvert à tous, il contient surtout pour l’instant des signalements portant sur l’Inde.

  •  

NVIDIA veut tenir les agents IA en laisse

Libérez les agents
Le DGX Spark descend à 64 Go, NVIDIA moteur et « victime » de la pénurie de mémoire

Les agents IA exploitent des failles de sécurité, se coordonnent entre eux pour attaquer les plateformes et mettent le souk sur Internet. Le problème est donc assez sérieux et nécessite des garde-fous pour éviter le pire. NVIDIA vient de présenter Open Agent Safety Platform, pour garder le contrôle sur les agents.

L’industrie de l’IA se met en ordre de marche pour remettre les agents IA sur les bons rails. Certains acteurs, comme OpenAI et Anthropic, réclament une gouvernance mondiale, d’autres préféreraient éviter les régulations contraignantes et gérer le problème entre-soi. Anthropic, OpenAI et Google auraient ainsi l’intention de lancer d’ici la fin de l’année la Standards Authority for Frontier AI (SAFA), une organisation chargée d’élaborer des normes communes de sûreté pour l’IA.

Les agents IA ont accès à des fichiers, des outils, des API, et même à des appareils ; or, les consignes de sécurité intégrées au modèle ne sont parfois pas suffisantes. Un agent peut contourner une restriction pour accomplir sa mission. « Le potentiel extraordinaire de l’IA pour la société ne pourra se concrétiser que si nous parvenons à garantir sa sûreté », affirme Jensen Huang, le directeur général de NVIDIA.

Reprendre le contrôle des agents IA

Le diagnostic est connu, mais que faire ? NVIDIA a dévoilé ce lundi 28 septembre l’Open Agent Safety Platform, qui comprend deux outils principaux. Le premier est OpenShell, un logiciel open source (ici sur GitHub, licence Apache 2.0) qui définit des limites pour les agents fonctionnant sur des CPU. Il délimite un périmètre d’exécution sécurisé pour contrôler la manière dont les agents accomplissent leurs tâches (aussi bien avec des modèles propriétaires qu’à poids ouverts). OpenShell a été conçu pour les processeurs Vera, mais il peut aussi s’adapter à d’autres plateformes, Intel ou Arm.

Le second dispositif est Sentry, un logiciel qui tourne sur un composant matériel dédié et isolé : le DPU BlueField-4, qui surveille l’activité des agents en appliquant des règles de sécurité au niveau du matériel. Si un agent tente de sortir du périmètre défini par son environnement logiciel, Sentry le prend par la peau du cou et le place en quarantaine « en quelques millisecondes », promet NVIDIA.

La plateforme de l’entreprise contraint l’agent à travailler dans un environnement sécurisé dans lequel il ne contrôle pas les portes, les fenêtres, les badges d’accès et les systèmes de surveillance. OpenShell gère le logiciel, Sentry verrouille les serrures dans un composant matériel à part.

NVIDIA multiplie les exemples d’intégration de sa plateforme avec des infrastructures de partenaires. C’est ainsi le cas avec Anthropic : le système Claude Managed Agents pilote les actions des agents depuis un serveur séparé, dans des environnements isolés et étroitement contrôlés. Chez Salesforce, OpenShell permet à des humains de surveiller l’activité des agents dans Slack. Ils peuvent ainsi approuver ou rejeter les demandes de permissions supplémentaires d’un agent.

NVIDIA a embarqué la plupart des grands noms de l’industrie (Microsoft, Anthropic, Oracle, SpaceXAI, Mistral… Il manque Amazon, Google et OpenAI) dans cette annonce habile. Le géant du secteur cherche ainsi à établir l’architecture de référence de la sécurité dans le domaine agentique, tout en vendant les processeurs et les composants pour la faire tourner – en s’exonérant de tout procès en verrouillage propriétaire, par le biais de l’ouverture du logiciel.

  •  

Taptic Engine et contrefaçon : Apple perd une manche à 5,7 milliards de dollars

Vibrations judiciaires
Taptic Engine et contrefaçon : Apple perd une manche à 5,7 milliards de dollars

Un jury californien vient de condamner Apple à verser 5,7 milliards de dollars de dommages et intérêts à Taction Technology, en raison d’une contrefaçon alléguée de brevets au sein du Taptic Engine, le moteur haptique des iPhone et Apple Watch. Apple a annoncé qu’elle ferait appel de ce verdict au montant record.

Taction Technology, petite société basée à San Diego en Californie, a développé une expertise autour des technologies de retour de force haptique, qu’elle commercialise sous licence, par exemple auprès de Corsair pour son casque audio HS60.

L’entreprise est engagée depuis 2021 dans un bras de fer judiciaire avec Apple : elle accuse la firme de Cupertino d’avoir contrefait deux de ses brevets (10,659,885 et 10,820,117) au sein de son Taptic Engine, le moteur de vibration qui équipe les iPhone et montres Apple Watch.

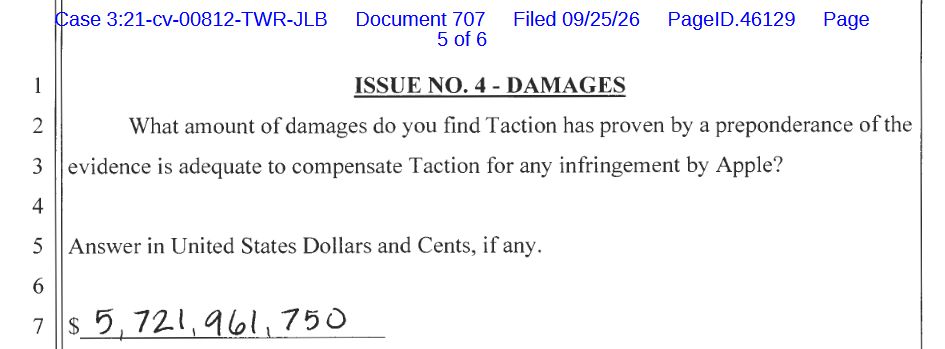
Taction a obtenu gain de cause le vendredi 25 septembre : un jury de San Diego a en effet considéré qu’Apple s’était bien rendue coupable de contrefaçon sur certaines des revendications couvertes par ces deux brevets, et la condamne à verser 5,721 milliards de dollars de dommages et intérêts à la plaignante. Le jury a cependant jugé que cette contrefaçon n’était pas délibérée, ce qui aurait conduit au triplement de la somme concernée.

Apple a rapidement réagi à ce verdict en annonçant son intention de faire appel et en maintenant que son Taptic Engine est fondamentalement différent des procédés protégés par la propriété intellectuelle de Taction.

S’il était confirmé en appel, ce montant constituerait un record en matière d’indemnisation pour violation de brevets aux États-Unis. Le détail du calcul n’a pas été rendu public, mais il s’appuie vraisemblablement sur une somme forfaitaire, considérée comme le juste montant de la redevance qu’aurait dû payer Apple, multipliée par le nombre d’iPhone et d’Apple Watch commercialisés depuis le début de la contrefaçon alléguée.

Le jury prononce 5 721 961 750 dollars de dommages et intérêts – capture d’écran Next

Apple avait pourtant gagné en 2023

Le juge Robinson, sous l’égide de qui ce nouveau verdict a été rendu, avait pourtant accordé un jugement sans procès en faveur d’Apple en août 2023. Dans sa décision de l’époque, il avait déclaré que les avis de l’expert technique mandaté par Taction relevait de la seule interprétation du juge, et non de celle d’un jury, et tranché que l’entreprise n’avait pas su démontrer l’infraction présumée.

Ce premier jugement a toutefois été qualifié de trop restrictif, et finalement annulé par la Cour d’appel du circuit fédéral, dans un arrêt (PDF) rendu le 13 août 2025, ce qui a ouvert la voie à un nouveau procès.

Ce va-et-vient judiciaire illustre la complexité de l’affaire. Taction Technology a réussi à obtenir des brevets qui portent sur la capacité d’un vibreur composé d’un aimant et d’une bobine à fournir la réponse la plus « plate » possible : lors d’une interaction avec l’écran d’un iPhone doté du Taptic Engine, l’utilisateur ressent une réponse nette, qui ne se prolonge pas dans le temps comme avec les vibreurs de génération antérieure.

Le mécanisme couvert par Taction exploite un ferrofluide, un liquide magnétique capable de venir se coller à l’aimant responsable de la vibration pour amortir la résonance, et les brevets détenus par l’entreprise couvrent une plage de résultat attendue, avec un facteur Q (facteur de qualité, qui mesure le niveau d’amortissement) situé entre 1,5 et 3.

Apple de son côté admet utiliser un ferrofluide pour l’amortissement du Taptic Engine, et obtient un facteur Q compatible avec la plage déclarée par Taction, mais revendique une implémentation différente de la technologie, notamment parce que la régularité de la réponse dépend d’un « contrôleur logiciel en boucle fermée ». L’entreprise fait notamment valoir que sans ce dernier, son vibreur ne tomberait pas dans la plage couverte par le brevet.

L’appel d’Apple devrait logiquement creuser cet aspect, tout en attaquant le calcul des dommages et intérêts.

  •  

Stargate : le data center Jupiter, caillou dans la chaussure des finances d’Oracle

Pas d'énergie, pas de data center. Pas de data center, pas de paiement. Pas de paiement... pas de paiement.
Datacenters : de l’Europe aux États membres, personne n’impose la transparence

Oracle prévoit un potentiel retard du projet de data center Jupiter, aux États-Unis, et cherche à obtenir des facilités de paiement dans un tel cas de « force majeure ». L’affaire illustre directement les tensions qui se cristallisent autour de l’infrastructure nécessaire à l’IA, aussi bien au niveau local qu’à l’échelle des marchés financiers.

Le data center « Projet Jupiter » sortira-t-il de terre à temps ? Partie intégrante du vaste plan d’investissement « Stargate » présenté par le gouvernement des États-Unis au retour de Donald Trump au pouvoir, le projet technique et immobilier semble inquiéter son principal bailleur de fonds, Oracle, ce qui crée en retour des tensions sur les marchés.

L’entreprise tente désormais de se protéger d’un éventuel retard dans la livraison du vaste projet de centre de données, prévu dans l’état du Nouveau-Mexique. Sur le terrain, l’opposition locale est active, au point de faire du Projet Jupiter l’une des images de l’opposition croissante de la population états-unienne à la trajectoire prise par les industries de l’intelligence artificielle et des centres de données.

Obtenir des délais de paiement en cas de retard

Le géant des bases de données a envoyé une alerte citant un cas de force majeur à Stack Infrastructure, le développeur du centre. Ce dernier est une émanation du fonds d’investissement Blue Owl Capital, impliqué dans d’autres grands centres de données, comme le projet Hyperion porté par Meta.

S’il ne quitte pas le navire, Oracle cherche à reculer, voire s’éviter des paiements au cas où le planning initial ne serait pas respecté. Concrètement, l’entreprise cherche à obtenir au moins trois ans de délais sur sa location du lieu si le centre de données n’est pas sorti de terre et connecté au réseau en 2028.

Auprès de Bloomberg, un porte-parole affirme que citer la force majeure est « courant » pour des projets de cette taille – ça l’est, de fait, dans le domaine énergétique, notamment pour se prémunir d’événements climatiques ou géopolitiques.

Il s’agirait, ici, de préciser les obligations contractuelles du principal bailleur en cas de retard. Le média économique pointe néanmoins que cela ne suffira peut-être pas à libérer entièrement le spécialiste des progiciels, qui se déclare de toute manière toujours « parfaitement aligné » avec le projet Jupiter.

Doutes sur la solvabilité d’Oracle

Copié par le président français, lorsque celui-ci a annoncé 109 milliards d’investissements dans l’intelligence artificielle et son infrastructure lors du Sommet sur l’IA, le projet Stargate n’en est pas moins suffisamment complexe à mettre en œuvre pour avoir rapidement été revu à la baisse.

Project Jupiter est l’un des éléments centraux de Stargate, supposé atteindre, à terme, une capacité de 2,45 gigawatts. C’est à peine moins que la puissance des réacteurs 1 et 2 de la centrale de Flamanville (1 300 MW chacun), et pourrait suffire à alimenter environ 1,8 million de foyers.

Un groupe de 20 banques ont par ailleurs fourni un prêt de 18 milliards de dollars pour financer sa construction, mais cette dette subit, elle aussi, les effets d’une opposition croissante. Les tentatives de la revendre à un plus grand nombre d’institutions bancaires restent pour le moment sans effet, rapporte le Financial Times, devant le manque croissant de confiance envers la solvabilité d’Oracle.

Mi-septembre, la décision brutale du cofondateur d’Oracle Larry Ellison d’annuler un plan de vente de 50 millions d’actions pour 7,5 milliards de dollars n’avait pas été de nature à rassurer les marchés.

Opposition locale féroce

Mais le cas du projet Jupiter est complexe en lui-même. Depuis le début des travaux, ce dernier s’est heurté à divers obstacles, dont le refus répété de l’État du Nouveau-Mexique de fournir des permis nécessaires à son approvisionnement énergétique. Ces refus ont notamment visé à limiter le recours à des turbines à gaz particulièrement polluantes. Le raccordement à un pipeline de gaz d’Energy Transfer LP, supposé entrer en service ce mois de septembre 2026, s’en retrouve désormais repoussé à février 2027.

Le projet est par ailleurs l’un des lieux où l’opposition croissante aux projets de centres de données et au développement de l’IA s’incarne le plus. Les riverains s’inquiètent essentiellement des effets de l’infrastructure sur les réserves d’eau et la qualité de l’air – selon certains sondages, 65 % des résidents du Nouveau-Mexique seraient contre le projet. Sur place, Oracle travaille donc activement à tenter de rallier certains opposants à sa cause.

Le projet est même devenu sujet de débat, dans la perspective des élections de mi-mandat : la candidate démocrate Deb Haaland a par exemple déclaré que, si elle était élue, elle imposerait une pause à tous les projets de développement de centres de données de l’État et obligerait leurs développeurs à investir clairement dans les énergies renouvelables.

  •  

☕️ Raspberry Pi bloque les changements sauvages de puces mémoire


Il est loin le temps où le Raspberry Pi 5 de 4 Go se trouvait pour un peu plus de 60 euros. Le revendeur officiel Kubii le propose désormais à plus de 135 euros. En cause, la pénurie sur les puces mémoire causée par l’ogre IA, avec une explosion des prix.

Face à cette crise, des bidouilleurs (un peu extrêmes) modifiaient leur Raspberry Pi afin de changer la puce mémoire. Une opération qui nécessite de dessouder l’ancienne puce et de souder la nouvelle, ce qui n’est pas à la portée de n’importe qui.

Cette technique fonctionnait, mais Raspberry Pi a sifflé depuis un moment déjà la fin de la récréation avec un blocage au niveau du firmware, au moins sur les Raspberry Pi 5 et Compute Module 5. Si la puce n’est pas de la bonne taille ou n’est pas certifiée pour la carte (avec les multiples sources d’approvisionnement, les réglages ne sont pas toujours les mêmes), alors le Raspberry Pi refusera de démarrer.

Illustration : Flock

Un comble pour un microordinateur jouant justement sur le côté bidouille dans ses usages ? C’est évident pour certains, mais comme l’expliquait récemment un ingénieur de Raspberry Pi, la situation est plus complexe : « Si la main-d’œuvre est suffisamment bon marché, il peut être rentable d’acheter une carte avec, par exemple, 2 Go de mémoire et de la remplacer par une puce de 8 Go d’origine douteuse, puis de la revendre comme un appareil de 8 Go », mais avec une puce de mauvaise qualité pouvant entrainer des plantages à répétition.

Selon Minimachines, avec cette décision « Raspberry Pi veut éviter que des mafias s’emparent de cette faille ». Pour notre confrère, « une alternative sage à ce blocage aurait pu être trouvée. Celle d’un avertissement au démarrage indiquant au client final la modification de mémoire de la carte […]. Cela empêcherait le commerce de ce type de cartes contrefaites ».

Pour Jeff Geerling (youtubeur hardware bien connu), le changement sur le firmware et la mise en place du blocage remonteraient à 2024, et donc avant la crise de la mémoire. Il n’a néanmoins été confirmé que récemment par PhilE, ingénieur chez Raspberry Pi et modérateur du forum.

  •  

Suncatcher : Google envoie en orbite ses premiers TPU pour l’IA

The World Is Not Enough
Suncatcher : Google envoie en orbite ses premiers TPU pour l’IA

Cette semaine, Google va envoyer dans l’espace ses premiers TPU (des puces dédiées à l’intelligence artificielle). Il ne s’agit pour le moment que de récolter des informations sur l’état des puces, puis en 2027 ce sera au tour des communications entre satellites.

Le 1ᵉʳ octobre, la mission Transporter-18 de SpaceX décollera du Space Launch Complex 4E (SLC-4E) à Vandenberg en Californie. À l’intérieur, 130 charges utiles (cubesats, microsats, véhicules spatiaux…), dont le projet Suncatcher de Google, avec Planet Labs pour la conception du prototype.

Nous en parlions déjà il y a un an : le géant du Net va analyser « comment un réseau interconnecté de satellites alimentés grâce à l’énergie solaire et équipés de nos puces IA Tensor Processing Unit (TPU) pourrait exploiter toute la puissance du Soleil ».

Le lancement prévu jeudi est donc la première étape concrète de ce projet. But de l’opération : récolter des données. Google résume la situation : « certaines choses ne peuvent être testées que dans l’espace ».

10 minutes de « folie » avant d’arriver dans l’espace

Le décollage d’une fusée dure une dizaine de minutes avant d’arriver sur une orbite basse. Cette période est intense avec des « vibrations intenses ainsi que des accélérations atteignant jusqu’à 10 fois la force de gravité (ou force g) », rappelle Google.

L’entreprise ajoute que « certains composants, comme les puces TPU, peuvent être soumis à des forces encore plus élevées, allant de 50 à 100 g ». Ces pics sont causés par les vibrations et les chocs qui se produisent lors du décollage. Google a réalisé des tests en laboratoire, mais rien ne remplace l’expérience du terrain.

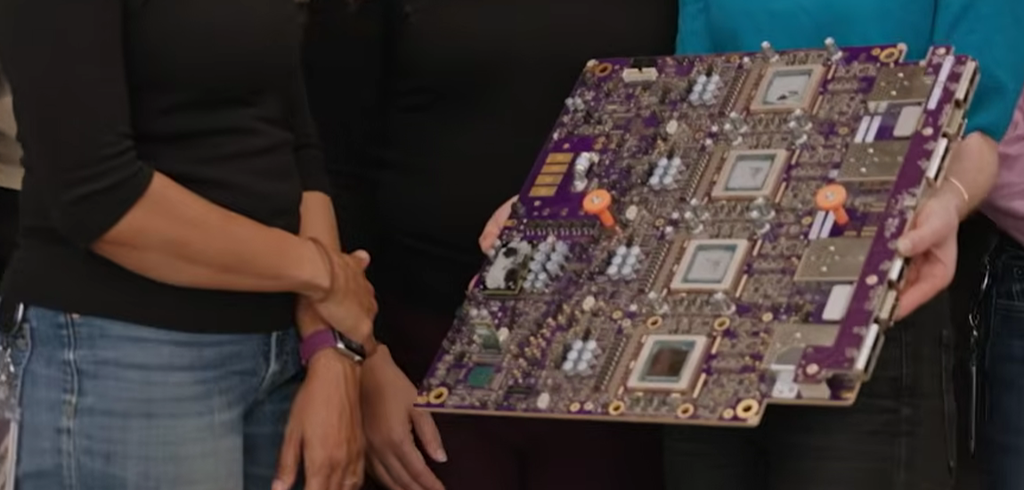
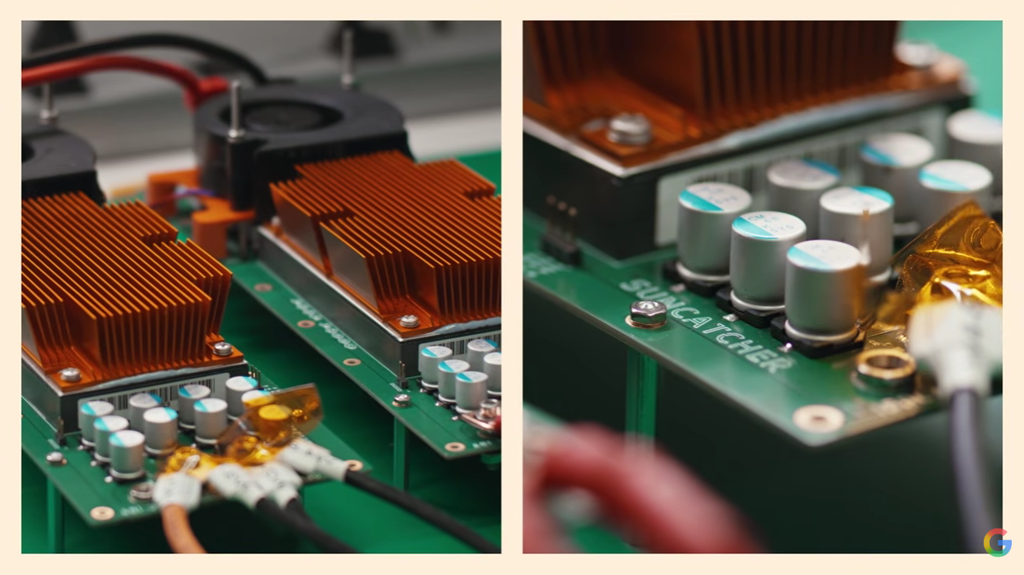
Voici une photo de la carte mère envoyée en orbite, avec quatre TPU dessus :

Les radiations et le refroidissement, deux enjeux importants

Une fois dans l’espace, un autre problème arrive : les radiations. Elles peuvent endommager les composants lors d’une longue exposition. Là aussi, Google a réalisé des tests en amont : « Les premiers résultats montrent que nos TPU Trillium affichent une résistance remarquable et peuvent supporter une dose totale de rayonnement ionisant supérieure à celle qu’ils recevraient durant une mission de cinq ans ». Mais les radiations peuvent aussi provoquer des inversions de bits (bit-flip) pendant les phases de calculs, et donc conduire à des erreurs.

En outre, on imagine souvent l’espace comme glacial, et on pourrait se dire que c’est idéal pour refroidir des puces. Pas si vite, car un satellite exposé au Soleil peut rapidement chauffer. Un exemple parlant avec les températures que peuvent subir les combinaisons spatiales des astronautes : entre - 157 et + 121 °C, selon la NASA.

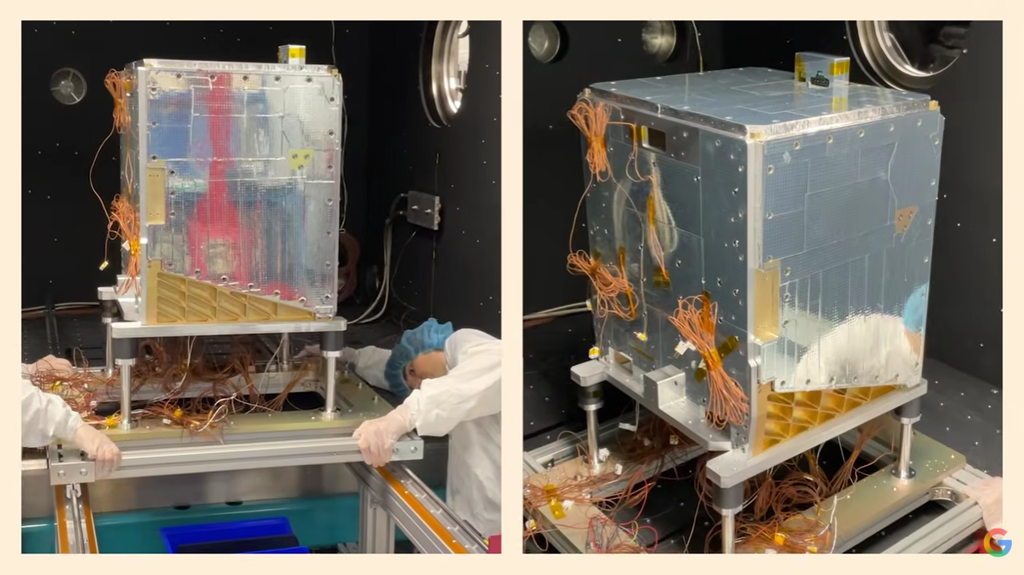
À l’intérieur des machines, les « TPU génèrent une quantité importante de chaleur sur une petite surface […] Dans l’espace, il n’y a pas de circulation d’air, la dissipation thermique ne peut s’effectuer que par rayonnement (via des radiateurs) ». Google s’est lancé sur « une solution combinant caloducs et radiateurs pour refroidir les puces ». Après le passage dans une chambre à vide thermique, place à l’espace.

En 2027, des tests de communication entre satellites

Plus tard, en 2027, la communication entre deux satellites du projet Suncatcher sera testée. C’est un point crucial pour Google car les calculs liés à l’IA générative répartis entre plusieurs satellites nécessitent une forte bande passante, de l’ordre de 10 Tb/s.

L’entreprise va utiliser des lasers, une technologie spatiale déjà éprouvée, mais « la plupart des systèmes de pointe sont optimisés pour une faible bande passante sur de longues distances, alors que nos lasers doivent fonctionner avec une bande passante très élevée sur des distances extrêmement courtes », de l’ordre de « quelques centaines de mètres » entre les satellites.

Google a besoin d’une précision extrême selon son communiqué, de l’ordre de celle permettant d’atteindre « une cible de la taille d’une pièce de monnaie à plusieurs kilomètres de distance », avec les deux parties en mouvement.

Cette première étape ne vise donc qu’à démontrer que le matériel « peut résister aux réalités physiques et imprévisibles d’une exploitation en orbite ». Une série de vidéos a été mise en ligne pour l’occasion. C’est aussi l’occasion d’identifier les « surprises » qui peuvent arriver.

HPE avait connu quelques surprises avec ses serveurs en orbite

Ce n’est pas HPE qui dira le contraire avec des serveurs envoyés dans l’ISS (Spaceborne Computer). La situation n’est pas tout à fait identique puisque la Station spatiale internationale est pressurisée, des ventilateurs peuvent donc se servir de l’air pour dissiper la chaleur. Suncatcher sera dans le vide et n’aura pas cette possibilité.

Un exemple de surprise chez HPE : « En l’absence de pesanteur, les composants non attachés flottent à l’intérieur du châssis, y compris le câblage interne. Des fils se sont aventurés trop près des ventilateurs du système de refroidissement, ce qui a limé les fils pendant le fonctionnement, produisant des poussières à l’intérieur du système. Elles ont ensuite été capturées par les filtres ». À voir maintenant si Google proposera à la communauté un retour d’expérience aussi complet.

Google rappelle enfin que, « en orbite terrestre basse, les satellites peuvent accéder à une lumière solaire quasi constante, générant jusqu’à huit fois plus d’énergie solaire que sur Terre », de quoi profiter d’une électricité 100 % renouvelable (pour de vrai) avec une empreinte carbone sur la Terre nulle lors de l’utilisation des satellites.

Le coût d’un datacenter spatial comparable à un terrestre ?

L’électricité est captée en direct, le refroidissement ne prélève pas d’eau et ne rejette rien dans notre atmosphère. Reste tout de même la production des puces et leur envoi dans l’espace, deux postes à forte empreinte carbone. Il n’y a pas de recyclage, les satellites en basse altitude finissent par se désintégrer dans l’atmosphère.

Google a mené une étude de coût avant de se lancer : les prix des lancements « pourraient tomber à moins de 200 dollars par kg d’ici le milieu des années 2030 […] À ce prix, le coût de lancement et d’exploitation d’un centre de données spatial pourrait devenir à peu près comparable aux coûts énergétiques d’un centre de données terrestre équivalent ».

  •  

Citrix corrige en urgence deux failles critiques déjà exploitées dans ses produits NetScaler

Reprise en fanfare
Citrix corrige en urgence deux failles critiques déjà exploitées dans ses produits NetScaler

Citrix a corrigé huit vulnérabilités critiques en urgence le 27 septembre dans deux produits NetScaler. Il est recommandé aux administrateurs concernés de les installer aussi rapidement que possible car deux d’entre elles sont déjà exploitées. C’est la troisième fois en quelques mois que des failles sont exploitées dans NetScaler.

L’urgence vient de la criticité des failles et de la situation : deux vulnérabilités, estampillées CVE-2026-88771 et CVE-2026-88772, étaient déjà exploitées avant même la publication des correctifs. En outre, il n’existe pas de mesure d’atténuation, la seule méthode pour restaurer la sécurité des équipements étant de les mettre à jour puis de vérifier s’ils ont été compromis, indique Citrix dans son bulletin.

Deux failles déjà exploitées

Des deux failles, CVE-2026-88771 est la plus grave. C’est un défaut de validation des entrées (CWE-20) qui permet à un attaquant non authentifié d’exécuter des commandes arbitraires. Son score CVSS est de 9,5 sur 10, soit proche du maximal. Elle touche tous les déploiements NetScaler ADC et NetScaler Gateway, y compris en configuration par défaut, sans besoin d’activer la moindre fonction particulière. Examiner la configuration ne sert donc à rien, seule la version installée compte.

L’autre faille, 2026 - 88772, est un débordement mémoire (CWE-19) affichant le même score CVSS de 9,5. Exploitée, elle aussi peut permettre des exécutions de code arbitraires, ou des dénis de service. Seule petite différence avec la première faille sur l’exploitation, il faut que DTLS soit actif, ce qui est le cas par défaut. Une passerelle est vulnérable si DTLS n’a pas été désactivé avec l’option -dtls OFF, et les autres serveurs virtuels le sont s’ils sont de type DTLS, indique Citrix.

Citrix liste les équipements concernés par l’exploitation de ces failles :

  • NetScaler ADC et NetScaler Gateway 14.1 avant 14.1 - 73.37
  • NetScaler ADC et NetScaler Gateway 13.1 avant 13.1 - 64.23
  • NetScaler ADC FIPS avant 14.1 - 73.37 FIPS
  • NetScaler ADC, FIPS et NDcPP avant 13.1 - 37.279

Six autres failles sont corrigées dans les mises à jour publiées ce dimanche, dont une critique. CVE-2026-88773 affiche ainsi un score CVSS de 9,3 et est de type contrebande de requêtes HTTP (HTTP Request Smuggling) à cause d’une interprétation incohérente des requêtes. Elle est à peine moins critique que les deux premières, mais elle ne semble pas activement exploitée. Les autres vulnérabilités affichent un score allant de 7 à 8,8 et sont donc de sévérité importante.

Vérifier la compromission

Les différents bulletins de sécurité avertissent que l’installation des correctifs est essentielle mais pas suffisante. Elle empêche simplement les nouvelles exploitations, mais ne peut rien dans le cas d’une exploitation déjà active.

Il est ainsi recommandé de conserver l’image mémoire de l’équipement et les journaux d’au moins un mois, puis de continuer à surveiller l’équipement après la mise à jour. Ensuite, comme indiqué notamment par watchTowr, il faut chercher des traces de compromission. Deux méthodes sont possibles : lancer l’analyse des marqueurs depuis la page de sécurité de la console NetScaler (version 14.1 - 73.36 ou ultérieure, avec télémétrie activée), ou demander les marqueurs au support Citrix.

Attention cependant, car Citrix prévient que ces marqueurs ne couvrent pas tous les types de compromissions. De fait, watchTowr conseille de renouveler l’ensemble des secrets et certifications stockés sur les équipements affectés, tandis que Bleeping Computer recommande de réduire autant que possible l’exposition à internet si les correctifs ne peuvent pas être installés rapidement.

Signes précurseurs

Selon Bleeping Computer, c’est le Centre national néerlandais de cybersécurité (NCSC) qui a réagi publiquement le premier. Il a envoyé une notification aux entreprises néerlandaises au sujet des deux failles critiques activement exploitées dans les produits NetScaler. Les informations du NCSC sont venues du CERT européen, qui a également publié son propre bulletin ce 27 septembre.

Nos confrères indiquent que la notification du NCSC est arrivée avant et ne contenait pas encore les CVE, qui n’avaient pas encore été publiés. Le message envoyé aux entreprises indiquait simplement que Citrix avait découvert ces failles en enquêtant sur des incidents signalés dans des environnements clients. L’entreprise avait alors découvert l’exploitation active. Il semble que les premiers signes soient apparus le 26 septembre sur un fil Reddit. Le même jour, la situation était débattue sur les réseaux sociaux, notamment par l’expert en cybersécurité Kevin Beaumont sur Mastodon.

L’information a rapidement circulé grâce au Cyber Resilience Act. Comme nous l’indiquions plus tôt dans le mois, le règlement européen instaurera un régime de responsabilité pour la sécurité des produits électroniques fin 2027. Mais depuis le 11 septembre, il rend obligatoire le signalement des failles découvertes aux CERT nationaux. Dans le cas présent, ce fonctionnement explique comment le NCSC a pu prévenir les entreprises néerlandaises avant la publication du bulletin de Citrix.

Point intéressant, le NCSC ne reconnait pas clairement l’envoi de sa notification. Interrogé par Bleeping Computer, le centre de sécurité a répondu qu’il était de son rôle de surveiller « les développements pertinents et les menaces cyber affectant les Pays-Bas ». Il a ajouté : « Nous fournissons des informations et des conseils aux organisations afin qu’elles puissent prendre les mesures appropriées. Comme vous ne faites pas partie de notre circonscription, nous ne pouvons divulguer aucune information supplémentaire pour le moment ». Depuis, le bulletin du centre néerlandais est devenu public.

Troisième vague d’attaques en deux mois

C’est la troisième vague de failles NetScaler exploitées en peu de temps. Selon Tenable, la CISA (Cybersecurity and Infrastructure Security Agency) américaine avait déjà ajouté CVE-2026-8452 à son catalogue en août, puis CVE-2026-19490 le 9 septembre, deux failles critiques ayant été activement exploitées.

Toujours d’après Tenable, environ deux tiers de l’activité malveillante visant NetScaler ces sept dernières années venaient de groupes étatiques (APT), et un tiers de groupes de rançongiciels et de leurs affiliés.

  •  

ChatGPT et OpenAI au cœur d’une plainte après une tuerie dans une école au Canada

Les excuses ne suffisent pas
ChatGPT et OpenAI au cœur d’une plainte après une tuerie dans une école au Canada

Le 10 février dernier, une fusillade a éclaté dans l’école secondaire de Tumbler Ridge, une petite ville de la province canadienne de Colombie-Britannique. La tireuse de 18 ans a tué huit personnes, avant de se donner la mort. Cette tragédie, une des plus meurtrières du Canada, implique ChatGPT et OpenAI, désormais ciblés par une plainte de la province.

Le gouvernement de la Colombie-Britannique, province canadienne sur la côte ouest du pays, ainsi que le district scolaire dont relève l’école de Tumbler Ridge, ont porté plainte au civil contre OpenAI et Sam Altman [PDF]. En cause : le rôle joué par ChatGPT dans la tuerie qui a eu lieu le 10 février dans l’établissement scolaire.

Une alerte interne sans signalement à la police

Les plaignants demandent une indemnisation dont le montant devra être fixé durant le procès. La somme devra couvrir les frais de l’intervention policière, les soins médicaux et psychologiques, les services aux victimes, les frais de démolition de l’école et de la construction d’une nouvelle école ainsi que d’un centre de bien-être communautaire. Ils réclament également des dommages-intérêts punitifs et des changements pour ChatGPT.

Le lien avec le chatbot remonte à plusieurs mois avant la tuerie. En juin 2025, les systèmes de sécurité d’OpenAI avaient repéré des conversations entre ChatGPT et la future tireuse, Jesse Van Rootselaar, qui portaient sur des scénarios de violence avec armes.

L’entreprise avait alors suspendu le compte, sans alerter la police, en l’occurrence la Gendarmerie royale du Canada (GRC). Cela a été confirmé par Ann O’Leary, la vice-présidente des affaires publiques mondiales d’OpenAI, dans un courrier du 26 février envoyé au ministre canadien de l’IA et de l’Innovation numérique, Evan Solomon. Elle écrit [PDF] :

« Le système automatisé d’OpenAI a détecté le compte, qui a ensuite fait l’objet d’un examen humain afin de déterminer si nos règles d’utilisation avaient été enfreintes et si son signalement aux forces de l’ordre était justifié. D’après les informations dont nous disposions lorsque le compte a été suspendu, en juin 2025, nous n’avons relevé aucun projet crédible et imminent atteignant le seuil requis pour saisir les forces de l’ordre. »

Sam Altman avait envoyé une lettre d’excuses adressée à la communauté de Tumbler Ridge fin avril, soit deux mois après la tragédie. Le directeur général d’OpenAI lui adresse ses condoléances et reconnait explicitement la décision de ne pas prévenir la police : « Je suis profondément désolé que nous n’ayons pas alerté les forces de l’ordre au sujet du compte qui avait été suspendu en juin. » En revanche, pas de reconnaissance d’une quelconque responsabilité juridique.

David Eby, le Premier ministre de la province à l’époque des faits, a qualifié ces excuses de « nécessaires, mais largement insuffisantes ». La plainte indique à plusieurs reprises que des membres de l’équipe chargée de l’examen des conversations auraient conclu à « un risque crédible et précis de préjudice pour autrui », et recommandé un signalement à la police. Des allégations qui reposent sur une enquête du Wall Street Journal.

Des conversations toujours hors de portée de la province

Lors de l’annonce de la plainte, Niki Sharma, la procureure générale de Colombie-Britannique, a expliqué que les autorités provinciales avaient demandé à consulter les échanges entre ChatGPT et la tueuse. OpenAI a refusé cette requête. « Nous devrions tous leur demander pourquoi », a-t-elle poursuivi. « Nous savons que, dans des affaires similaires, il a été établi que des agents conversationnels utilisant l’intelligence artificielle avaient conseillé à l’auteur de passer à l’acte », accuse-t-elle.

ArsTechnica rappelle qu’OpenAI a partagé ces conversations avec la police canadienne dans le cadre de l’enquête. « Il est important de comprendre que les enquêteurs pourraient disposer de détails qui ne sont pas divulgués publiquement. Nous devons préserver l’intégrité de l’enquête en cours, notamment dans la perspective d’éventuelles poursuites », précisait la GRC début juillet.

La plainte déplore les dispositifs de protection « insuffisants » et « pas appliqués » en interne par OpenAI : ChatGPT pouvait toujours produire des contenus dangereux. Elle décrit aussi un schéma récurrent, après une fusillade en Floride : « Chacune de ces mesures [de protection] a été adoptée après un cas documenté du risque qu’elle était censée traiter ; pourtant, aucune n’a empêché que ce risque se reproduise à Tumbler Ridge. »

La province et le conseil scolaire demandent au tribunal une série de changements pour ChatGPT : interrompre ou désamorcer les conversations violentes ; détecter automatiquement les projets violents ; empêcher le contournement des règles ; alerter les forces de l’ordre lorsqu’une conversation révèle une menace crédible de blessures graves pour autrui ; afficher des avertissements clairs indiquant que les dispositifs de sécurité peuvent perdre en efficacité durant de longues conversations ; rendre les exclusions durables pour les personnes bannies pour usage violent ; garantir que ChatGPT ne puisse jamais aider un utilisateur à commettre un acte violent ; mettre en place des contrôles vérifiables via des audits trimestriels.

La plainte, déposée à San Francisco, n’est pas la seule contre OpenAI dans ce dossier. Plusieurs procédures ont déjà été engagées contre OpenAI par des victimes, leurs familles et des membres du personnel scolaire. Au total, 37 actions avaient été déposées en Californie avant celle de la province.

  •  

F-Droid 2.0 : nouvelle interface, installation améliorée et quelques fonctions sacrifiées

Tout change en façade et sous le capot
F-Droid 2.0 : nouvelle interface, installation améliorée et quelques fonctions sacrifiées

F-Droid fait peau neuve dans une version 2.0 qui représente la mise à jour la plus importante de ces dix dernières années pour la boutique alternative d’applications Android. Elle y gagne une nouvelle vitrine ainsi qu’un système d’installation simplifié.

Ravalement de façade complet pour F-Droid. La version 2.0 de la boutique d’apps spécialisée dans les logiciels libres et open source pour Android est en cours de déploiement depuis le jeudi 24 septembre. Les composants clés ont été retravaillés et réécrits avec Kotlin, le langage devenu un standard pour le développement Android. L’interface a été conçue avec la boîte à outils Jetpack Compose, elle aussi très utilisée par les développeurs Android. Ces fondations solides permettront de livrer plus rapidement des améliorations tout au long des prochaines années.

Une interface entièrement repensée

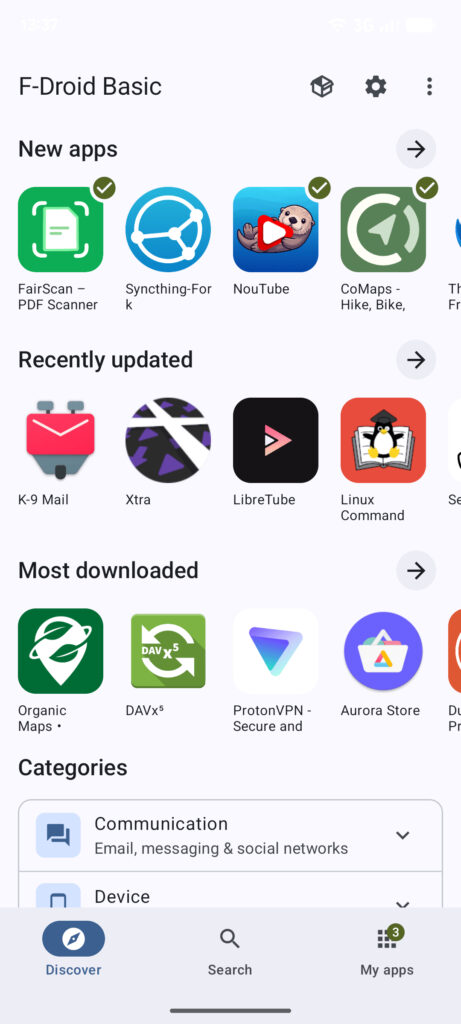
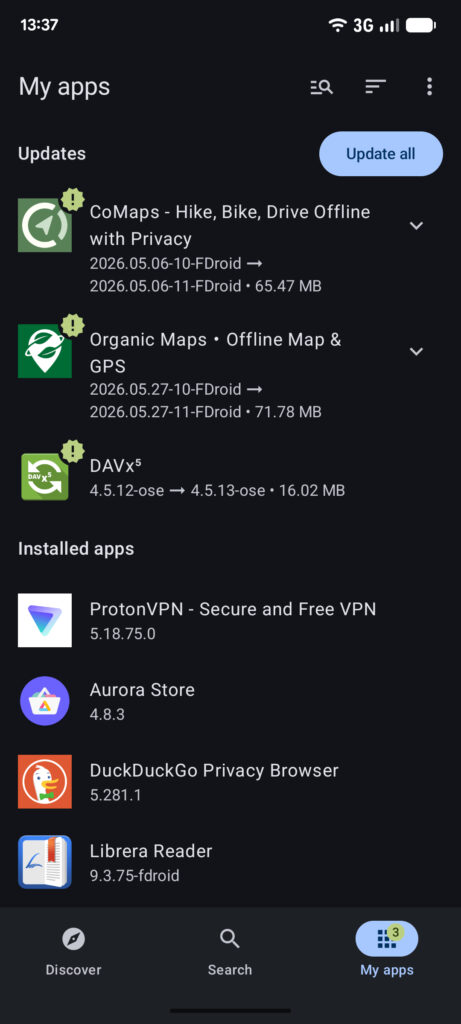
Le changement le plus visible est donc cette toute nouvelle interface. La navigation dans la bibliothèque d’apps est désormais découpée en trois piliers qui sont autant d’onglets en bas de la boutique. « Discover » met en avant les nouvelles applications et celles qui ont été récemment mises à jour, ainsi que les plus téléchargées. Les catégories ont été fortement remaniées, elles sont plus nombreuses et spécialisées (il y en a 17 uniquement pour les jeux !). À tel point qu’il existe maintenant des catégories qui en regroupent plusieurs.

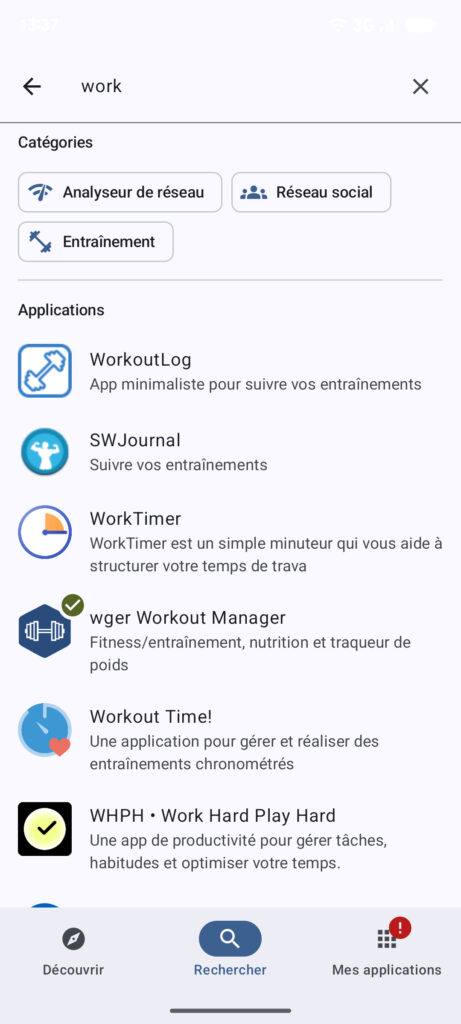
Le moteur de recherche, second pilier de F-Droid 2.0, a lui aussi été amélioré : il peut ainsi fouiller dans les descriptions, les noms des catégories ainsi que dans les traductions des contenus. Un historique récent des dernières recherches est aussi présent. De nouvelles options de filtres font leur apparition pour combiner plusieurs critères (catégories, compatibilité…).

La boutique prend toujours en charge le téléchargement des mises à jour des apps installées, cette fois de manière automatique et par défaut (il reste heureusement possible de désactiver cette option). Le geste « tirer pour rafraîchir [les dépôts] », qui sert à vérifier la présence d’une mise à jour, tire sa révérence : l’opération se réalise en effet en tâche de fond. « Le meilleur bouton de rafraîchissement est celui sur lequel on n’a jamais besoin d’appuyer », explique F-Droid. On peut toujours lancer une mise à jour « à la main » en passant par les options.

Le contrôle des téléchargements et des mises à jour a lui aussi été revu. La boutique propose des réglages granulaires pour décider quand récupérer la nouvelle version d’une application et ainsi éviter de grever son enveloppe de données.

Des installations plus proches de celles du Play Store

Outre l’interface, l’autre grand chantier de F-Droid 2.0 a concerné le téléchargement et l’installation de nouvelles applications. La boutique utilise désormais l’API de pré-approbation inaugurée dans Android 14. Avant, un magasin alternatif devait télécharger l’APK de l’app, préparer une session d’installation puis seulement à la fin Android affichait la confirmation système.

Cette API permet aux installeurs de demander l’autorisation de l’utilisateur avant de valider la session et de télécharger l’APK. F-Droid 2.0 peut maintenant demander l’accord utilisateur tout de suite après avoir touché le bouton « Installer », puis télécharger et installer ensuite en arrière-plan si l’accord a été donné. « L’installation d’applications avec F-Droid sur les appareils Android se rapproche ainsi beaucoup de l’expérience proposée par la boutique intégrée », se réjouit l’équipe – bien sûr, sur les smartphones fonctionnant sur Android 14 ou au-delà.

Cela ne résout pas pour autant la question épineuse du nouveau système de vérification d’identité du développeur qui sera mis en œuvre par Google à compter du 30 septembre au Brésil, en Indonésie, à Singapour et en Thaïlande. Le Google Play Store et les boutiques d’Honor, OPlus, Samsung, Transsion, Vivo et Xiaomi sont concernées, pas (encore) F-Droid. Mais à terme – c’est à dire à partir de 2027 et au-delà – le processus concernera toutes les sources d’installation sur les appareils Android certifiés.

F-Droid est en première ligne contre cette vérification d’identité, qui concerne aussi bien les développeurs d’apps distribuées dans le Play Store (où les dévs doivent de toute façon montrer patte blanche) que dans des boutiques alternatives.

Il reste possible d’installer des applications de développeurs non vérifiés via une procédure de « flux avancé ». Mais celle-ci nécessite beaucoup de manipulations (activation du mode développeur, confirmation que personne ne force l’utilisateur à installer l’app, redémarrage du smartphone) et surtout, une attente de 24 heures avant de pouvoir récupérer l’app.

Des fonctions de sécurité aux abonnés absents

En termes de sécurité, cette version 2.0 présente quelques régressions, notamment dans les fonctions d’urgence. L’utilisateur peut toujours camoufler l’icône de F-Droid et son nom par celui d’une banale app calculatrice, mais il suffit de la lancer pour afficher l’interface de la boutique. Auparavant, le mode camouflage de F-Droid présentait l’interface d’une vraie calculatrice.

La fonction protège contre un coup d’œil sur l’écran d’accueil, mais plus contre l’ouverture de la boutique en elle-même. « F-Droid restera visible dans la rubrique Applications des paramètres et pourra être détectée lors d’un examen approfondi de l’appareil », explique le billet de blog. « Ce changement devrait aider [les utilisateurs] à mieux comprendre les limites de cette fonctionnalité, tout en leur permettant de continuer à l’utiliser en cas de besoin », poursuit-il.

La fonction d’effacement d’apps à distance en situation d’urgence, qui pouvait par exemple s’activer via l’app Ripple, n’est pas encore disponible dans F-Droid 2.0. « Nous savons que certains utilisateurs comptent sur cette fonction pour protéger leur vie privée et leur sécurité personnelle, et qu’elle va bien au-delà d’une simple question de confort », admet la boutique. Le hic, c’est la maintenance de cette fonctionnalité qui exige « un travail très spécialisé ».

« Compte tenu du nombre limité de personnes qui l’utilisent, nous avons estimé qu’elle ne devait plus retarder autant d’autres améliorations importantes », se justifie l’équipe. Mieux vaut alors reporter l’installation de la version 2.0 si on utilise cette fonction. Tout n’est pas perdu pour autant : F-Droid souhaite recueillir des témoignages d’utilisateurs pour mieux comprendre dans quelles circonstances et de quelle manière ils s’en servent. Tout cela permettra de déterminer la meilleure manière de restaurer cette fonction.

Autre absente de cette nouvelle livrée, mais cette fois du côté des fonctions grand public : Nearby, qui permet à deux appareils proches de partager des apps, a été repensée pour F-Droid 2.0 mais reste encore en développement.

Si le client F-Droid n’est pas encore disponible dans la version 2.0 chez vous, on peut tout de même télécharger la version compilée et signée.

  •  
❌