❌

Vue lecture

☕️ Apple annonce un renforcement des autorisations d’accès au disque dans macOS


Le 2 octobre, Apple a fait savoir par une courte note destinée aux développeurs que des changements allaient être introduits pour renforcer l’accès complet au disque dans macOS.

L’entreprise indique que de nombreux contrôles ont été mis en place avec le temps sur son système, mais que l’autorisation d’accès complet au disque permet largement de les contourner. Le fonctionnement était voulu pour « permettre aux applications de sauvegarde de fonctionner correctement sur Mac ».

Cependant, des « développeurs utilisent l’accès complet au disque de manières qui pourraient mettre les utilisateurs en danger, exposant tout ce qui se trouve sur leurs systèmes – y compris les fichiers, les courriels, les messages, et même l’historique de navigation – sans que les utilisateurs en aient pleinement connaissance et compréhension », indique Apple. L’entreprise ajoute que dans les applications de communication, la confidentialité des personnes en contact pourrait également être menacée.

L’entreprise ne compte pas supprimer l’accès disque complet, dont de nombreuses applications ont besoin, par exemple pour de la prise de contrôle à distance via Anydesk ou Teamviewer. En revanche, elle va introduire « des contrôles supplémentaires pour garantir que les utilisateurs qui souhaitent réellement accorder à une application ce niveau d’accès extraordinaire ne puissent le faire qu’avec une action très explicite ». Apple estime ce chantier « crucial », car « les agents IA deviennent de plus en plus capables et autonomes », l’entreprise semblant craindre que les risques associés augmentent « considérablement ».

La note est courte et ne contient aucun détail. Apple ne dit même pas quand ces changements vont être introduits. L’actuelle version 27.2 bêta de macOS ne contient pas ces modifications, mais on peut imaginer que le nouveau contrôle sera présent dans la mouture 27.3.

Le calendrier est également particulier. Comme le souligne TechCrunch, l’annonce survient quelques jours après que le journaliste Jason Aten a affirmé que Muse (Meta) avait lu ses conversations privées. Il assure qu’il n’a jamais donné à Muse l’accès au disque complet, mais que ce dernier lui a quand même suggéré un sujet sur la base d’éléments n’apparaissant que dans l’application Messages sur son Mac. Meta conteste cette version, affirmant que la lecture des conversations dans Messages exige non seulement l’accès complet au disque, mais aussi l’activation du connecteur spécifique Muse pour l’application d’Apple.

  •  

☕️ Le navigateur Orion pour Mac abandonne ses versions Linux et Windows


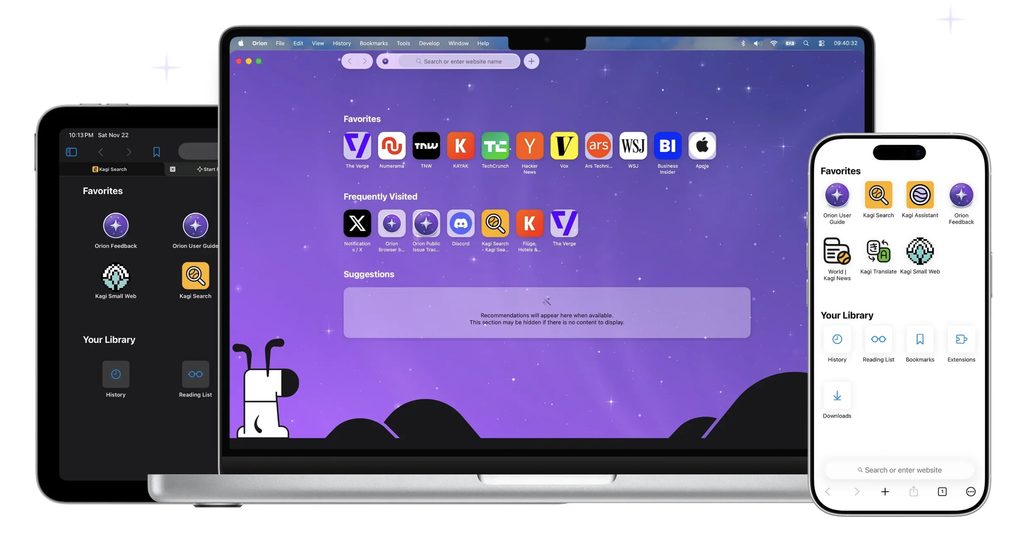
Orion est un navigateur conçu d’abord pour macOS. Après une version 1.0 sortie en novembre 2025 et une 1.1 en juin, Orion s’est fait un petit nom dans le domaine des butineurs.

Orion est bâti autour de WebKit, le moteur utilisé par Safari, avec l’idée bien sûr d’une intégration poussée dans l’écosystème Apple. L’équipe de développement met largement l’accent sur la vie privée : aucune télémétrie par défaut, un blocage intégré des traqueurs et publicités, des fonctions avancées comme des conteneurs multi-comptes, ou encore la compatibilité avec les extensions Chrome et Firefox. Celle-ci n’est pas toujours parfaite, mais elle a le mérite d’exister.

Il était également prévu qu’Orion arrive sur Linux et Windows, mais les plans ont changé. Dans un billet daté du 2 octobre, son éditeur Kagi renonce en effet à ces versions. La raison principale est la petite taille de l’équipe face au défi immense de maintenir trois bases de code. Contrairement à Chromium, WebKit n’a pas l’avantage d’être « prêt à l’emploi » sur plusieurs plateformes.

Screenshot

En conséquence, la bêta actuelle pour Linux ne sera plus mise à jour, même si on peut encore l’utiliser. La version Windows, qui devait sortir avant la fin de l’année, est elle aussi abandonnée. Kagi promet que tout le code travaillé pour ces deux plateformes sera prochainement rendu open source, afin que la communauté le récupère si elle souhaite poursuivre le travail de son côté. Des détails seront publiés au cours des 30 prochains jours à ce sujet.

L’éditeur évoque en outre des craintes de certains utilisateurs, selon lesquelles la société pourrait se disperser en tentant l’aventure du multiplateforme. L’entreprise semble donc leur donner raison et annonce que les versions macOS et iOS seront désormais les seules : « L’équipe et les ressources réparties sur les plateformes se concentrent à rendre Orion plus rapide, plus stable [et avec plus de capacités] sur les appareils Apple. Attendez-vous à des améliorations régulières dans les mois à venir ».

  •  

☕️ Android : la vérification des développeurs tiers débute dans quatre pays


En mars 2026, Google a annoncé de profondes modifications pour le « sideloading » des applications sur Android. Le sideloading désigne la possibilité d’installer des applications en passant par d’autres moyens que le Play Store ou même les boutiques tierces. C’est une marque de fabrique d’Android jusqu’ici et un facteur de différenciation face à l’iPhone et son « jardin fortifié ».

Les annonces de Google n’enterraient pas le sideloading. En revanche, les règles allaient être bouleversées, et plusieurs sont entrées en vigueur le 30 septembre dans quatre pays : Brésil, Indonésie, Singapour et Thailande.

Sur les appareils encore supportés et disposant d’Android 7 ou d’une version ultérieure, les applications distribuées via les boutiques participantes doivent avoir un développeur vérifié. Traduction : une personne enregistrée auprès de Google, avec ses coordonnées et une preuve d’identité, généralement le scan d’une pièce d’identité officielle. C’est ce programme, Android Developer Verification, qui est entré en vigueur il y a quelques jours.

Si cette vérification est limitée à quatre pays, Google a annoncé que la généralisation aura lieu en 2027 pour l’ensemble des marchés. Le mécanisme de vérification n’appose pas seulement un badge de vérification, il lie l’identité du développeur à ses applications et ses clés de signature. Pour Google, c’est une question de traçabilité et de sécurité.

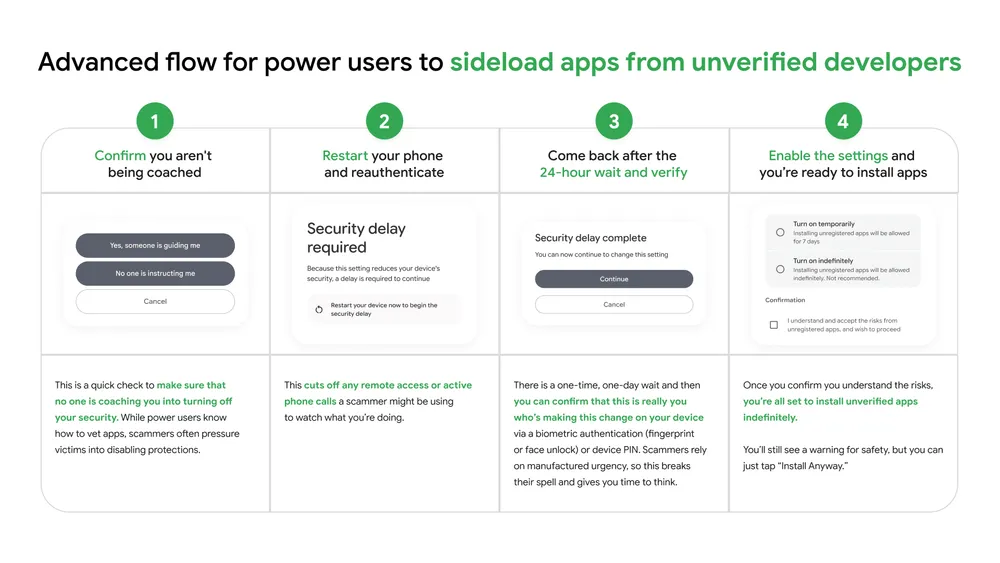
Quand la transition sera terminée, le sideloading deviendra nettement plus complexe. Quand vous souhaiterez installer une application récupérée depuis un site, sans passer par une boutique, il faudra en effet activer le mode Développeur dans les options de l’appareil.

Ensuite, après un redémarrage, Google réclamera un délai de 24 heures. Comment l’entreprise justifie-t-elle ce délai ? Par la nécessité de lutter contre les arnaques reposant sur l’ingénierie sociale et la pression en temps réel. Précisons que le délai n’intervient qu’une fois pour toutes les installations, pas pour chacune. En outre, ADB (Android Debug Bridge) reste en place pour les développeurs.

Source : Google

Si cette mesure casse en effet certains scénarios malveillants, elle risque d’avoir un impact lourd pour les boutiques non agréées et le sideloading en général, car la motivation peut vite disparaître devant une telle procédure. La liste initiale des boutiques agréées comprend le Play Store, le Galaxy Store, l’App Market d’HONOR, l’App Market d’OPPO, GetApps de Xiaomi, le V-Appstore de Vivo et le Palm Store de Transsion. Notons que la vérification des développeurs n’est pas forcément un gage de sécurité.

Ce changement fait partie d’un mouvement plus large de restrictions autour d’Android. Google semble en effet serrer la vis sur de nombreux aspects, plusieurs étant pointés du doigt par GrapheneOS, qui critique largement les changements intervenus dans la gestion des correctifs pour AOSP (Android Open Source Program).

  •  

Facturation électronique : fuite d’informations chez VosFactures à cause d’un prestataire

Quelque part en Pologne
Facturation électronique : fuite d’informations chez VosFactures à cause d’un prestataire

Alors que l’obligation de facturation électronique est entrée en vigueur le 1ᵉʳ septembre, une première plateforme agréée annonce une fuite de données. Elle n’a pas été directement attaquée, la brèche venant d’un prestataire polonais. Le problème a cependant été assez sérieux pour que l’administration coupe temporairement ses échanges avec la plateforme.

Une plateforme agréée par l’État, VosFactures, a vu une partie des données de ses utilisateurs consultée après le piratage de son prestataire polonais Fakturownia. L’intrusion a été détectée le 27 septembre et l’accès a été coupé le 28. Le lendemain, la plateforme VosFactures a été avertie. Les 500 000 clients que revendique la plateforme ont alors commencé à être contactés.

Dans le courrier envoyé, affiché par FuitesInfos, on apprend qu’une « personne non autorisée » est parvenue à exploiter une vulnérabilité dans un mécanisme de génération de fichiers PDF à partir de modèles de factures. Cette exploitation a ensuite permis au pirate d’accéder à certains fichiers de configuration sur des serveurs du prestataire, dont des clés applicatives et des identifiants. À partir de ces informations, le pirate a réussi à déclencher des commandes arbitraires sur plusieurs serveurs applicatifs et à accéder à une copie miroir de la base de données de production.

Dans le courrier, VosFactures insiste sur plusieurs points, dont le fait que ses serveurs n’ont pas été directement attaqués. « Toutefois, certaines données relatives aux utilisateurs de VosFactures étaient traitées par ce prestataire dans le cadre de la fourniture de services techniques à FACTUALI SAS [l’opérateur de VosFactures, ndlr]. Une personne non autorisée a ainsi pu accéder à certaines données relatives aux comptes VosFactures, au clients et fournisseurs de nos utilisateurs ainsi qu’à une partie des documents générés au moyen du service », indique la plateforme dans ses e-mails.

L’entreprise rappelle également que sa propre infrastructure bénéficie de la qualification SecNumCloud de l’ANSSI, rappelant ses obligations en matière de protection des systèmes, de sécurité des données et de maitrise de leur hébergement. « À ce stade, aucun élément dont nous disposons ne révèle une compromission directe de l’environnement SecNumCloud propre à FACTUALI SAS », ajoute le courriel.

Une portée des risques encore floue

VosFactures prévient des risques habituels dans ce type de cas : les éternelles tentatives d’hameçonnage (phishing) par e-mail ou SMS, d’usurpation d’identité, de fraude au changement de coordonnées bancaires ou aux faux fournisseurs, d’accès non autorisé à d’autres services en cas de réutilisation du même mot de passe, ou encore de prise de contact frauduleuse en se faisant passer par VosFactures. Sans surprise, la plateforme recommande la plus grande prudence, avec les règles élémentaires d’hygiène numérique.

Selon FuitesInfos, l’entreprise a envoyé un deuxième e-mail pour avertir que l’ensemble des codes API fournis jusqu’à présent étaient invalidés au 1ᵉʳ octobre. Pour les clients concernés, cela signifie une rupture dans les intégrations, par exemple dans des logiciels de comptabilité. Il faut donc générer de nouveaux codes et mettre à jour les connexions concernées.

Fakturownia a également communiqué sur l’incident le 1ᵉʳ octobre, l’entreprise polonaise indiquant elle aussi avoir contacté ses clients, corrigé la faille et averti le Bureau de protection des données personnelles et le CERT polonais. Toutefois, les données dérobées sont beaucoup plus nombreuses chez le prestataire, avec notamment les mots de passe hachés, les numéros IBAN, le détail des factures ou encore les historiques des paiements. Les courriels de VosFactures étant peu précis sur ce point, nous avons contacté l’entreprise pour obtenir plus de détails et mettrons à jour cette actualité en cas de réponse.

Selon la presse polonaise, un pirate se faisant appeler Fingerprint a revendiqué l’attaque. Il dit être en possession d’une base de données de 6 To, mais ce chiffre n’a pas pu être vérifié.

Suspension temporaire des échanges avec l’AIFE

L’information a en tout cas fortement déplu à l’AIFE, l’Agence pour l’informatique financière de l’État. Sur son portail Chorus Pro (service de réception des factures fournisseurs pour les administrations publiques), on peut voir encore à l’heure actuelle un bandeau rouge. Il a été mis en place le 1ᵉʳ octobre pour avertir d’une suspension provisoire des échanges entre la plateforme agréée concernée et l’AIFE.

« À l’issue de l’examen des éléments techniques communiqués par la PA concernant cet incident, il apparaît que la situation opérationnelle des services de la PA et les mesures de sécurité prises ne justifient pas le maintien de la suspension. Les échanges entre la PA et les services opérés par l’AIFE ont donc été rétablis et restent naturellement sous surveillance comme pour l’ensemble des partenaires », indique cependant le bandeau, mis à jour pendant le week-end.

L’information tombe mal quoi qu’il en soit. L’arrivée de la facturation électronique ne s’est pas faite en douceur, de nombreuses petites entreprises se sentant lésées par ce passage forcé. L’obligation augmente mécaniquement la pression sur la sécurité des données puisque toute entreprise doit passer par l’une des plateformes agréées, dont la liste est fournie par le ministère de l’Économie et des Finances.

  •  
❌