❌

Vue lecture

Des « défauts de sécurisation élémentaires » : suite au piratage des frigos, des consignes de base ignorées depuis trop longtemps
Devant le Sénat, Vincent Strubel, le directeur général de l'Anssi, a attribué le piratage des frigos de supermarchés à des « défauts de sécurisation élémentaires ». Il écarte la piste des failles publiées par des chercheurs ces deux dernières années.
  •  

Des frigos de supermarchés piratés partout en France, le fossé invisible de l’IA et les bots russes toujours actifs malgré les frappes sur Yandex : on vous raconte la semaine Cyberguerre

Trois actualités à retenir cette semaine dans le cyberespace, un piratage qui a fait grimper la température dans les rayons frais de centaines de supermarchés français, Andrej Karpathy qui décrit le fossé grandissant entre l’IA que connaît le grand public et celle que voient les laboratoires, et un effondrement du trafic de bots russes qui mérite d’être nuancé.

  •  

C’est l’hécatombe : après Danfoss, un deuxième fournisseur de systèmes frigorifiques est visé par des hackers

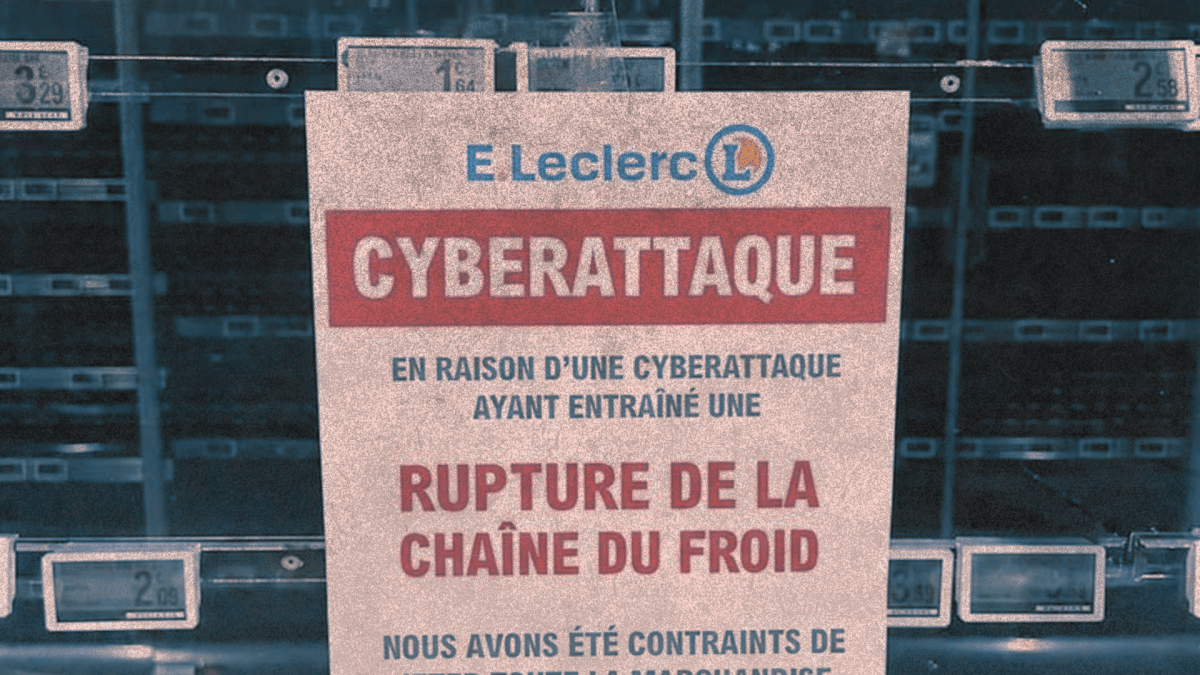
La cyberattaque qui a déréglé les vitrines réfrigérées de centaines de supermarchés en France ne se limite pas aux équipements Danfoss. Selon plusieurs témoignages, les régulateurs de Dixell sont aussi concernés, et au moins un Leclerc du Tarn en a fait les frais mardi 13 octobre 2026 au matin.

  •  

Les arnaques aux cartes Pokémon se multiplient avec 58 fausses boutiques recensées en quelques semaines

Depuis début septembre, Pokéscam a recensé 58 fausses boutiques Pokémon. En pleine ruée sur les coffrets des 30 ans, certaines affichent des prix crédibles, de faux stocks limités et des vitrines particulièrement soignées. De quoi faire hésiter même les collectionneurs méfiants, épuisés par les ruptures de stock.

  •  

Attention, les arnaques Pokémon se multiplient depuis la sortie des coffrets des 30 ans

Alors que les coffrets des 30 ans de Pokémon s’arrachent, de fausses boutiques profitent de la frustration des collectionneurs. Sites soignés, prix plausibles, stocks prétendument limités : tout est fait pour pousser à commander avant de vérifier. Nous en avons croisé dès les précommandes, et le phénomène s'étend, chiffres à l'appui.

  •  

Identité, réservations, numéro de chambre… une faille dans ce logiciel hôtelier français expose les clients de 1 500 établissements

L'éditeur parisien Medialog a confirmé une intrusion dans son logiciel de gestion hôtelière Medialog Hôtel. Des données d'identité et de réservation de clients d'environ 1 500 établissements ont été extraites entre fin septembre et début octobre 2026.

  •  

Une faille notée 10 sur 10 piège les gendarmes français de la cybersécurité, Trump impose « Super Intelligence » et fait flamber les .si, un moteur de recherche expose les données de Marine Le Pen : on vous raconte la semaine Cyberguerre

Trois actualités à retenir cette semaine dans le cyberespace, une faille critique qui a touché jusqu'à l'ANSSI elle-même, un décret présidentiel américain qui a déclenché une ruée sur les noms de domaine slovènes, et un rappel brutal des risques qu'on prend à tester ces moteurs de recherche alimentés par des données volées.

  •  
❌