❌

Vue lecture

1Password a un plan pour laisser les agents IA accéder à vos comptes, sans exposer vos mots de passe
agent ia gestionnaire

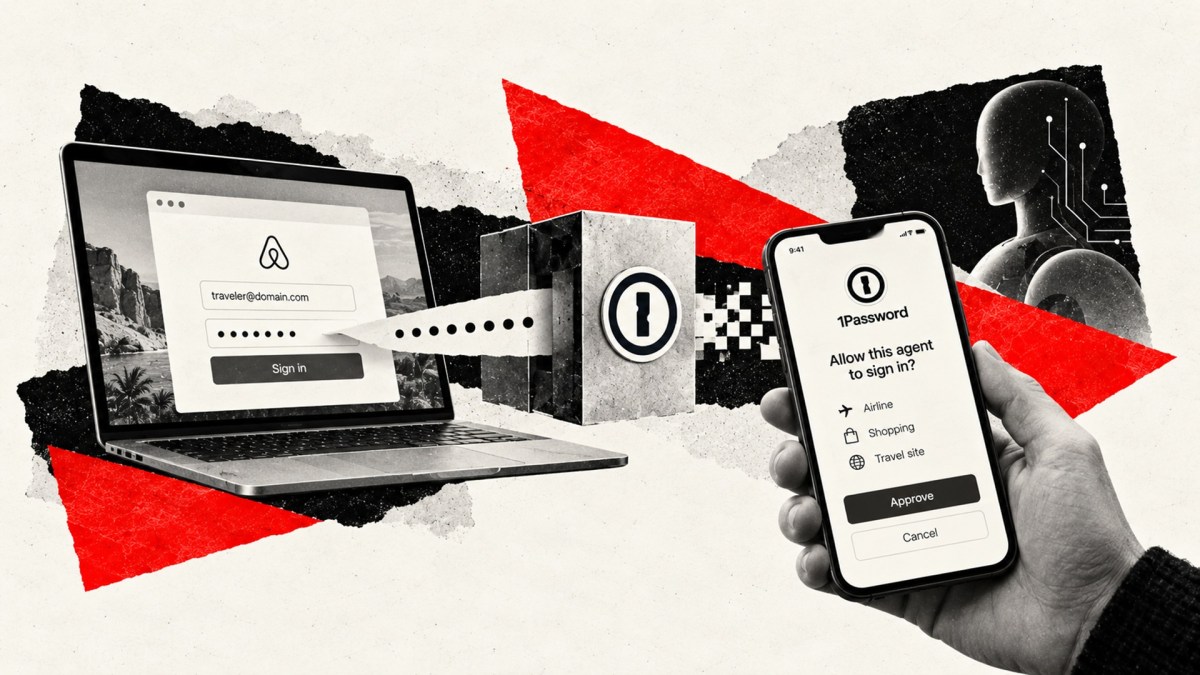
1Password a lancé 1Password for Agents, un système qui permet aux agents IA de se connecter aux comptes de leurs utilisateurs sans jamais voir les mots de passe. Dans un premier temps, seuls Muse, l'agent de Meta, et Grok Bot, celui de SpaceXSI, y ont accès, avec un déploiement prévu dans les prochains jours.
  •  

1Password permet aux agents IA de se connecter à vos comptes, avec la promesse de ne jamais exposer vos mots de passe

agent ia gestionnaire

1Password a lancé 1Password for Agents, un système qui permet aux agents IA de se connecter aux comptes de leurs utilisateurs sans jamais voir les mots de passe. Dans un premier temps, seuls Muse, l'agent de Meta, et Grok Bot, celui de SpaceXSI, y ont accès, avec un déploiement prévu dans les prochains jours.
  •  

Des « défauts de sécurisation élémentaires » : suite au piratage des frigos, des consignes de base ignorées depuis trop longtemps

Devant le Sénat, Vincent Strubel, le directeur général de l'Anssi, a attribué le piratage des frigos de supermarchés à des « défauts de sécurisation élémentaires ». Il écarte la piste des failles publiées par des chercheurs ces deux dernières années.

  •  

Faille PHP : fausse alerte pour les abonnés Freebox, une extension a trompé les détecteurs

Alors que l'équipe de PHP doit publier ce 21 octobre 2026 un correctif d'urgence pour deux failles critiques, un recensement mondial place la France très loin devant tous les autres pays, en partie à cause de Freebox OS. Selon les informations de Frandroid, Freebox OS n'embarque pourtant aucun serveur PHP : le scanner aurait été trompé par une simple extension de fichier. Les sites web qui tournent sous PHP doivent, eux, toujours se mettre à jour.

  •  

« On a un problème » : une faille de sécurité absurde met Internet en alerte

Huit clés privées de l’autorité de certification eMudhra étaient tellement faibles qu’elles pouvaient être retrouvées presque instantanément. Révélé le 20 octobre 2026, l’incident permet de fabriquer de faux certificats pour usurper l’identité de sites web auprès de logiciels vulnérables. Les principaux navigateurs ont réagi, mais les correctifs doivent encore atteindre de nombreux autres outils.

  •  

Des frigos de supermarchés piratés partout en France, le fossé invisible de l’IA et les bots russes toujours actifs malgré les frappes sur Yandex : on vous raconte la semaine Cyberguerre

Trois actualités à retenir cette semaine dans le cyberespace, un piratage qui a fait grimper la température dans les rayons frais de centaines de supermarchés français, Andrej Karpathy qui décrit le fossé grandissant entre l’IA que connaît le grand public et celle que voient les laboratoires, et un effondrement du trafic de bots russes qui mérite d’être nuancé.

  •  

C’est l’hécatombe : après Danfoss, un deuxième fournisseur de systèmes frigorifiques est visé par des hackers

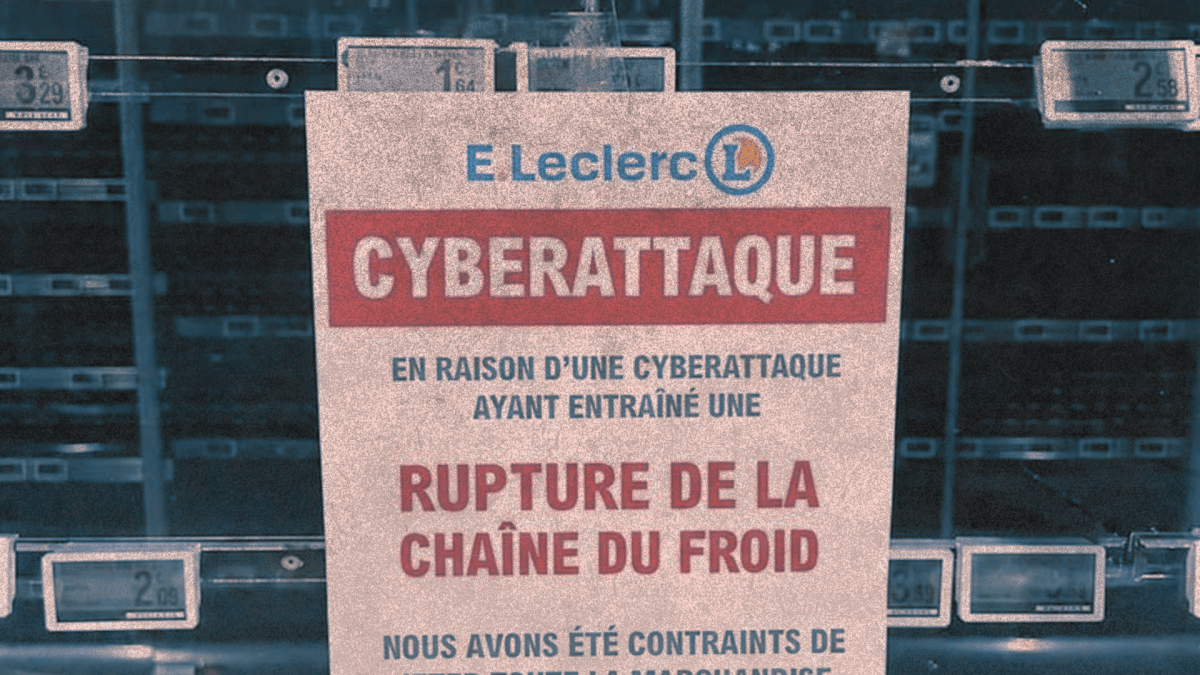
La cyberattaque qui a déréglé les vitrines réfrigérées de centaines de supermarchés en France ne se limite pas aux équipements Danfoss. Selon plusieurs témoignages, les régulateurs de Dixell sont aussi concernés, et au moins un Leclerc du Tarn en a fait les frais mardi 13 octobre 2026 au matin.

  •  

Identité, réservations, numéro de chambre… une faille dans ce logiciel hôtelier français expose les clients de 1 500 établissements

L'éditeur parisien Medialog a confirmé une intrusion dans son logiciel de gestion hôtelière Medialog Hôtel. Des données d'identité et de réservation de clients d'environ 1 500 établissements ont été extraites entre fin septembre et début octobre 2026.

  •  
❌