Progrès de l’IA générative aidant, il est bien difficile désormais de distinguer à coup sûr une photo réelle d’une image photoréaliste générée par intelligence artificielle. Et même le vieux truc de compter les doigts ne marche plus : les IA ne font en effet (presque) plus d’erreurs anatomiques.
Les acteurs de l’IA ont mis au point des systèmes permettant à des outils de repérer une image générée ou modifiée par IA. Plusieurs technologies sont disponibles, comme le filigrane SynthID de Google DeepMind, les Content Credentials de la coalition C2PA, Meta a mis en place ses propres étiquettes « AI info »… Tout cela ressemble un peu au fameux strip de xkcd sur les standards. Pourquoi ne pas en ajouter un autre ? Apple y travaille ! Mais cette fois, pour authentifier une vraie photo.
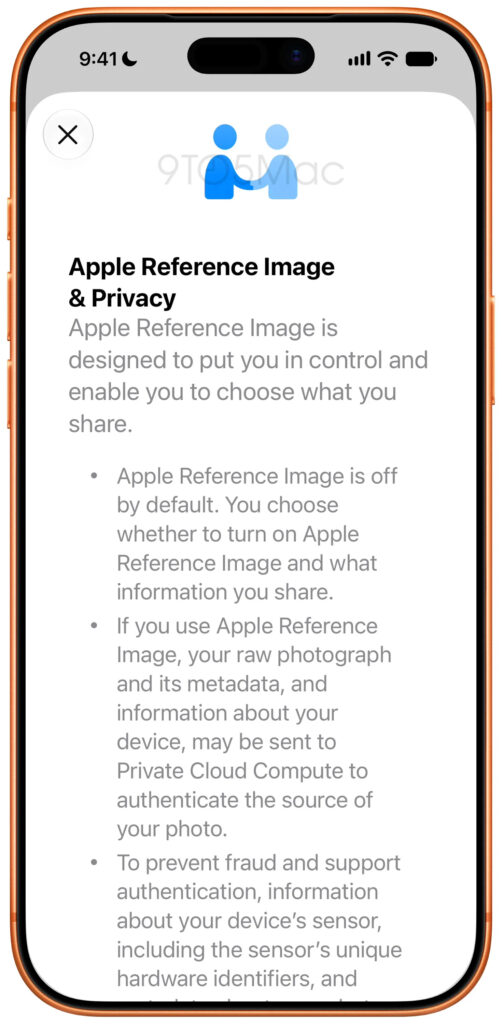
Dans le code de la bêta 5 d’iOS 27, 9to5Mac a déniché des références à une nouveauté en développement : Apple Reference Image. Cette fonction devrait servir à authentifier la source d’une photo en utilisant des données liées aux capteurs photo de l’iPhone qui a servi à l’enregistrer.
Ce panneau de confidentialité apparaitra lors de l’activation de la fonction Apple Reference Image. L’option sera disponible dans les réglages Appareil photo d’iOS. Image : 9to5Mac
Apple Reference Image n’est pas activée par défaut. Il revient à l’utilisateur de le faire dans l’application Appareil photo. Il faut ensuite demander à authentifier la photo prise, ce qui nécessite l’envoi des données brutes de l’image, les métadonnées et des informations matérielles au Private Cloud Compute (PCC) d’Apple.
Cette architecture serveur a été mise en place par le constructeur pour les fonctions d’Apple Intelligence à traiter en ligne, un système censé protéger la confidentialité des utilisateurs. De la sorte, Apple affirme ne pas pouvoir accéder à l’image en elle-même. Durant cette phase d’authentification, un identifiant unique est attaché à la photo.
Si Apple détermine que le capteur photo a été compromis, elle peut révoquer les précédentes authentifications associées avec ce composant. Les photos authentifiées par le système Apple Reference Image peuvent ensuite être partagées ; les iPhone destinataires (on imagine que ça fonctionnera aussi avec les iPad et les Mac) pourront vérifier l’authenticité des documents en local, sans avoir à communiquer avec Apple.
En fonction de la méthode de partage utilisée (via iMessage, AirDrop, etc.), les informations pourraient varier et indiquer si l’image est une version originale, modifiée ou authentifiée. Si l’utilisateur choisit de partager « toutes les données des photos », le transfert pourrait inclure des identifiants matériels uniques.
9to5Mac ajoute une autre découverte : une option « Transfer with Provenance » pour les transferts USB de photos authentifiées vers un Mac ou un PC. Les images en question embarqueront les données Apple Reference. Au vu des efforts à déployer pour authentifier une image (choisir un mode spécifique et transférer des données à Apple), ce système devrait rester cantonné à une poignée d’usages restreints.
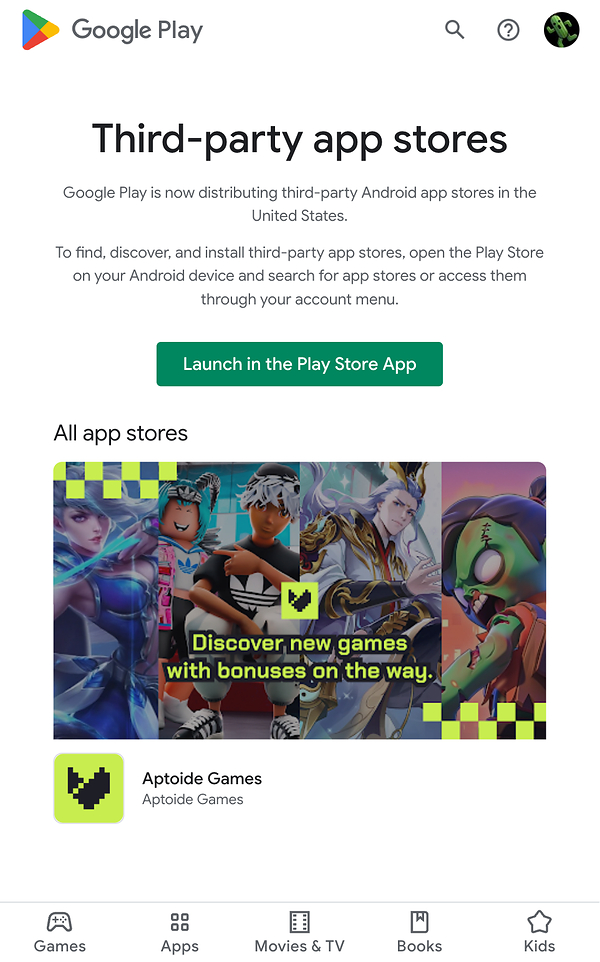
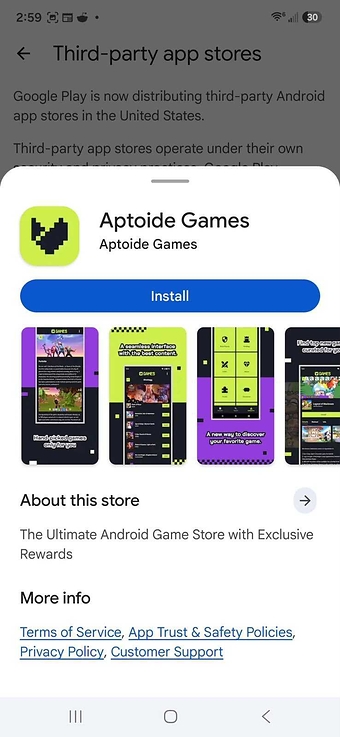
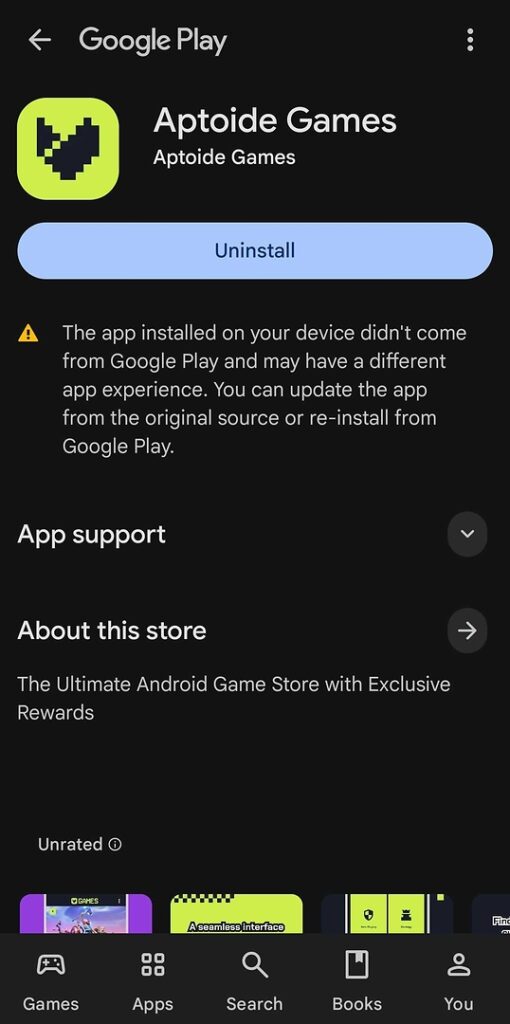
L’histoire repasse les plats. Aptoide, la boutique d’apps Android, est de retour dans le Play Store plus de 15 ans après en avoir été retirée. Il restait possible d’installer le magasin alternatif mais en sideloading, en téléchargeant l’APK de l’application puis en l’installant à la main.
Les choses ont cependant bien changé depuis pour la plateforme mobile de Google. Suite à la défaite du géant du web face à Epic Games, le Play Store a revu son fonctionnement de fond en comble : la boutique officielle peut distribuer ses concurrents via le programme Play Catalog Access. Et Aptoide profite donc de l’occasion pour être la première du genre à en profiter, pour le moment aux États-Unis.
Aptoide est une boutique spécialisée dans les jeux. Créée en 2009, elle compte 25 millions d’utilisateurs actifs chaque mois, et son catalogue contient plus de 400 000 applications Android. « Les utilisateurs bénéficient de plus de choix, les développeurs disposent de nouvelles opportunités de distribution, et Android devient un écosystème plus ouvert et plus concurrentiel », se réjouit Paulo Trezentos, cofondateur et directeur général d’Aptoide.
Pour la boutique, cette ouverture du Play Store à la concurrence réduit les obstacles à la distribution d’applications. Aptoide estime que sa présence sur la boutique officielle, et celle à venir d’autres magasins, seront de nature à « encourager l’innovation (…) tout en élargissant les opportunités pour les développeurs qui recherchent des alternatives à un canal de distribution unique. »
Aptoide entend aussi préserver la sécurité des utilisateurs. L’entreprise affirme avoir, ces quinze dernières années, renforcé et sécurisé ses infrastructures, notamment dans la détection de malwares, l’examen et la validation des apps, la vérification des développeurs et la détection d’applications malveillantes avant qu’elles soient distribuées. Il vaudra mieux éviter la redite de la fuite de données de 2020, qui avait exposé les informations de 20 millions de comptes…
Le programme Play Catalog Access, ouvert le 22 juillet, ne concerne que les États-Unis. Pour le reste du monde, Google propose le Registered App Stores qui simplifie le sideloading pour les boutiques tierces répondant à des critères de qualité et de sécurité. Ce programme sera lancé d’ici la fin de l’année. Dans la crémerie d’en face, c’est-à-dire sur iOS, Aptoide fait partie des boutiques alternatives à l’App Store que les utilisateurs européens peuvent installer sur leurs iPhone.
Le mois dernier, à l’occasion de l’énième amende infligée à Google, la Commission européenne a indiqué qu’elle allait étudier les changements annoncés par l’entreprise pour déterminer la suite du dossier sur les restrictions imposées aux développeurs dans le Play Store.
Edge va marcher dans les pas de Chrome, en abandonnant Manifest V2 pour la version 3 du format technique des extensions de navigateur. La transition est programmée pour ce mois, ce qui signifie qu’uBlock Origin et quelques autres extensions ne pourront plus fonctionner dans le navigateur de Microsoft.
Dans les prochains jours, les utilisateurs d’Edge vont opérer la transhumance vers Manifest V3. Microsoft va prévenir tous ceux qui utilisent encore des extensions au format MV2, puis elles seront désactivées par défaut progressivement. La transition devrait être achevée d’ici la fin de cette année (début 2027 pour les machines gérées en entreprise).
Un enterrement de dernière classe
Manifest est un cahier des charges qui définit ce que les extensions ont le droit de faire, sur quels sites elles peuvent agir, les scripts qu’elles peuvent lancer, les API du navigateur utilisées. Ces règles techniques sont donc essentielles, et la MV3 annoncée par Google en 2018 resserre les règles de sécurité. Certains changements, comme la suppression de l’API Web Request, ont fait couler beaucoup d’encre et pour cause : l’interface de programmation est (ou était) très utilisée par les bloqueurs de publicité pour modifier à la volée les requêtes vers un nom de domaine.
Si l’usage que font les bloqueurs de cette API est légitime, Google a estimé que Web Request pose aussi des problèmes de sécurité, par exemple pour espionner les communications. Le géant du web a bien proposé un remplaçant, Declarative Net Request, mais ce dernier empêche les bloqueurs d’analyser ce qui circule en temps réel et d’accéder à du code distant.
De fait, ces extensions se montrent moins efficaces en MV3. Certaines mauvaises langues ont même estimé qu’avec cette nouvelle version, Google souhaitait surtout faire un sort à des extensions qui l’empêchent d’engranger les subsides de la pub. L’entreprise a longtemps rongé son frein avant d’imposer Manifest V3 dans Chrome, le temps que tous les acteurs et développeurs se mettent au diapason.
Finalement, début juin, Chrome et l’écosystème Chromium entraient dans la phase finale de la transition vers Manifest V3. Et c’est désormais le cas aussi d’Edge. Microsoft, qui rappelle l’engagement pris en faveur de la nouvelle version dès 2020, explique que 95 % des extensions les plus utilisées dans son navigateur sont compatibles MV3.
Edge bascule dans MV3
L’éditeur n’a en fait compté que 58 extensions MV2 dans la boutique d’Edge ayant encore un « usage significatif ». Seules trois d’entre elles ne disposent pas déjà d’une déclinaison MV3. « La très grande majorité des extensions de tous types, des gestionnaires de mots de passe aux VPN en passant par les bloqueurs de publicité, ont réussi leur transition vers Manifest V3 sans perte de fonctionnalités pour les utilisateurs », affirme l’entreprise.
uBlock Origin, qui est un des gros perdants de l’histoire, a bien lancé une version Lite compatible MV3. Mais son développeur Raymond Hill a prévenu qu’elle est trop différente pour remplacer automatiquement l’original. La nouvelle extension est, en général, moins efficace face aux sites utilisant des mécanismes anti-bloqueurs, plusieurs capacités de filtrage de uBlock Origin ne pouvant pas être portées vers MV3.
Les développeurs qui ont encore une extension MV2 vont aussi recevoir une alerte de Microsoft ; ils seront contactés par les équipes de l’éditeur en cas de besoin d’un coup de main pour la migration.
Les utilisateurs qui ne jurent que par MV2 peuvent toujours se tourner vers Firefox, qui ne prévoit pas d’abandonner ces extensions. La situation est plus diffuse pour les autres navigateurs Chromium : Brave a annoncé un support limité des extensions MV2, et Opera a indiqué que ces extensions restent utilisables « pour le moment ».
Plusieurs publications récentes montrent encore un peu plus la manière dont Microsoft négocie le virage actuel de Windows 11. Outre des explications sur la complexité d’une modernisation à marche forcée pour des raisons d’héritage, l’entreprise a lancé plusieurs composants dédiés aux performances.
L’initiative K2 de Microsoft bat son plein. Elle vise à redorer le blason d’un Windows 11 qui n’a jamais fait rêver et a été accusé de nombreux maux. Souvent considéré comme vorace en ressources (parfois à tort), le système s’est surtout signalé par une interface rigide, le retrait de fonctions, une personnalisation moindre et toujours plus de fonctions dopées à l’IA. Le système est aussi l’incarnation du retrait de Windows 10, même si l’Europe a droit à quelques facilités sur ce point.
Depuis le début de l’année, Microsoft communique abondamment sur des améliorations en préparation pour son système. Personnalisation, performances, recul de l’IA, fiabilité, applications natives et autres sujets sont poussés depuis des mois, avec déjà certaines améliorations distribuées depuis peu. Dans ce domaine, la mise à jour 26H2 attendue cet automne devrait marquer un tournant, mais l’effort doit se prolonger au-delà.
Le plus gros problème de Microsoft est aussi la principale force de Windows depuis longtemps : sa compatibilité descendante. La possibilité de faire tourner un vieux logiciel est un point fort auquel l’entreprise ne veut pas renoncer. Malheureusement, pour cette même raison, Windows 11 se « coltine » encore aujourd’hui de nombreux pans de code hérité.
Marcus Ash, vice-président de Microsoft chargé de la conception et de la recherche au sein de la division Windows & Appareils, a abordé ce point dans une interview donnée à Windows Central. Le responsable s’est dit fier de la compatibilité générale de Windows avec les outils et flux de travail hérités, ce qui empêcherait l’entreprise de se précipiter pour tout moderniser, sans s’assurer d’abord que les remplaçants conservent le même niveau fonctionnel.
Ce bon vieux Regedit
Difficile cependant d’accuser Microsoft de précipitation. Comme le rappellent nos confrères, la modernisation du panneau de configuration a commencé avec Windows 8 il y a 13 ans et n’est toujours pas terminée. Le panneau des Paramètres est pratiquement complet, mais l’ancien Panneau de configuration est toujours là, même si « planqué ».
Marcus Ash a répondu sur ce point : « C’est pour ça que des éléments comme le Panneau de configuration sont complexes, car si un client a un pilote ou possède quelque chose qui dépend de cette fonction héritée, il faut faire attention à ne pas rompre cette promesse de compatibilité ». Il explique que les zones de l’ancien panneau sont désactivées l’une après l’autre, au fur et à mesure que les versions « modernes » sont éprouvées. Comment les zones à moderniser sont-elles choisies ? Un mélange d’utilisation, de télémétrie et de retours des clients, selon Marcus Ash.
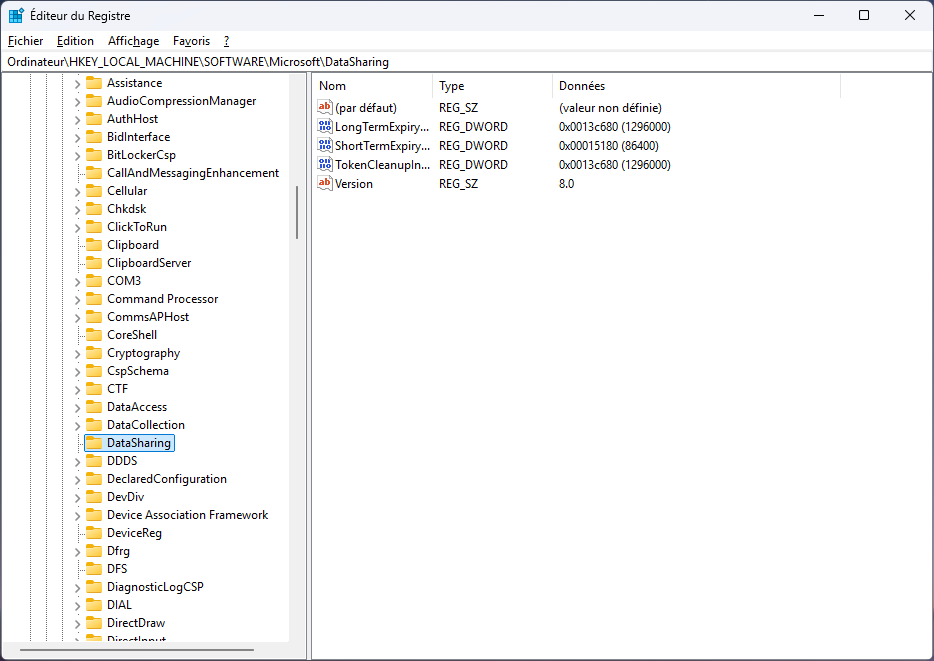
Le responsable indique que le travail actuel ne concerne pas que des éléments courants comme l’Explorateur. Des outils plus spécialisés comme l’Éditeur du Registre commencent à être examinés. Il laisse surtout entendre qu’une bonne partie de la démarche en cours passe aussi par la modernisation des outils et frameworks impliqués. L’entreprise a clairement indiqué que l’avenir des interfaces passait par WinUI 3, qui est d’ailleurs devenu WinUI « tout court » pour faire passer le message.
Un serveur MCP pour les performances ? Même pas peur
Autres annonces intéressantes ces derniers jours, l’apparition en préversions publiques de plusieurs composants dédiés aux performances. Microsoft semble décidée à simplifier l’analyse des performances sur Windows en partant d’un constat : le système ETW (Event Tracing for Windows) et l’outil WPA (Windows Performance Analyzer) sont peut-être puissants, mais ils ne peuvent être exploités que par des personnes ayant de très bonnes connaissances dans ce domaine.
ETW est un système intégré à Windows chargé de garder des traces de tout ce qui est accompli en matière de processus. Des journaux gardent ainsi les traces de nombreux évènements : quel programme démarre, quand un processus utilise le CPU, quand une application lit ou écrit sur le disque, quand un pilote intervient, etc. Si vous ouvrez l’Observateur d’évènements, ses informations proviennent de cette infrastructure. De son côté, WPA fait partie du Windows Performance Toolkit. Technique, il se destine surtout aux développeurs, ingénieurs, administrateurs système et spécialistes des performances.
Ce que propose Microsoft ? D’abord WPA MCP, un serveur MCP permettant de récolter les ressources générées par ETW pour les confier à un agent (Copilot ou tout autre agent compatible MCP). Puisque les traces peuvent contenir de grandes quantités de données, l’idée est de permettre à un plus grand nombre de personnes de se pencher sur les performances via des questions en langage naturel de type « Cette application me semble lente, pourquoi ? ».
L’outil se destine prioritairement aux développeurs, pour baisser le niveau exigé habituellement sur les questions de performances. Les questions peuvent donc être posées en langage naturel, avec un accès plus rapide à tout ce qui peut être pertinent, comme les tableaux WPA, des graphs ou des plages de temps. Les résultats peuvent également remonter les activités coûteuses en CPU, les délais dans les entrées, les régressions et autres. Selon Microsoft, l’idée générale est de pouvoir passer rapidement d’une exploration des traces à des actions concrètes.
Interface ou ligne de commande
Un autre serveur MCP est proposé, cette fois spécifique à ETW et décrit par Microsoft comme un « compagnon » du premier. Il en est le pendant headless : il ne propose pas d’interface graphique ni d’éléments visuels. Il est fait pour être utilisé depuis un terminal, avec des scripts et agents. Les deux serveurs utilisent la même couche de données, les résultats d’analyse étant largement les mêmes. La préversion publique de ce serveur MCP pour ETW est cependant limitée à GitHub Copilot CLI pour l’instant.
Les deux serveurs sont faits pour répondre à des questions précises ou plus générales comme « Pourquoi la machine est-elle lente ? ». Plus besoin de connaitre l’organisation interne de WPA pour lancer une enquête, l’intention étant – théoriquement – comprise par le LLM utilisé. L’IA sert donc dans un domaine où elle brille habituellement : la découverte de corrélations.
Microsoft avertit toutefois que les résultats renvoyés peuvent être erronés ou incomplets et doivent en conséquence être comparés aux données originales. L’entreprise indique d’ailleurs que les questions ont tout intérêt à se poursuivre après les résultats pour demander des preuves.
On a peine à le croire, mais Quake a fêté son 30e anniversaire au mois de juin. Difficile de résumer l’impact du jeu d’id Software qui a posé les bases du FPS 3D moderne, et dont l’héritage continue de se faire sentir aujourd’hui… et ce n’est pas qu’une façon de parler puisqu’un nouvel épisode vient de sortir.
« Dawn of the Machine » est une création conjointe d’id et de MachineGames, le studio qui a repris en main la destinée de Wolfenstein (et à qui l’on doit le récent Indiana Jones et le Cercle Ancien). Cette extension comprend une campagne inédite composée de 19 maps, une nouvelle bande-son et une nouvelle carte match à mort.
Histoire de varier les plaisirs, l’épisode propose non seulement de revisiter des niveaux modifiés par la structure temporelle chamboulée du royaume, mais aussi d’affronter des variantes des ennemis classiques avec de nouveaux comportements. Fort heureusement, Ranger pourra s’équiper de nouvelles versions d’armes comme la Super Hache ou le toujours sympathique Canon laser.
Pour les plus férus d’archéologie, le Coffre d’id offre la possibilité de parcourir une galerie consacrée aux coulisses du développement avec des contenus inédits, et surtout d’explorer des niveaux remontant aux premières étapes du développement du jeu. On pourra aussi leur recommander de visionner le livestream de présentation de l’extension avec John Romero durant la Quakecon. L’événement se tient jusqu’à dimanche, d’autres annonces sanglantes ne sont pas à exclure !
L’extension est proposée gratuitement à tous les possesseurs de Quake sur PC (Steam et Microsoft Store), Xbox Series X/S et Xbox One, PS4 et PS5, Nintendo Switch et Switch 2 (grâce à la rétrocompatibilité). En revanche, les versions distribuées sur GOG et l’Epic Games Store n’y ont pas droit.

 Connexion