❌

Vue lecture

Microsoft 365 : de nombreuses données perdues après l’arrêt d’une offre gratuite

À la va-vite
Microsoft 365 : de nombreuses données perdues après l’arrêt d’une offre gratuite

Après l’arrêt de l’offre gratuite à 365 Business Premium et Office 365 E1 pour les organismes sans but lucratif, nombre d’entre eux ont perdu leurs données. Microsoft avait prévenu, mais la communication de l’entreprise a été bien confuse et les données non récupérables.

Pendant des années, Microsoft a offert un accès gratuit à son offre 365 Business Premium aux organismes sans but lucratif qui le demandaient. L’année dernière, l’entreprise a décidé d’arrêter ce programme de « subvention » et l’a fait savoir. Mais elle a ensuite validé les renouvellements annuels de licences des associations, laissant ainsi penser que les comptes seraient maintenus. Résultat : de nombreuses associations ont perdu leurs données.

L’abandon annoncé il y a un an mais des renouvellements qui laissent les utilisateurs dans le flou

En mai 2025, Microsoft annonçait qu’elle supprimait, pour les organismes à but non lucratif, la gratuité des offres MS 365 Business Premium et Office 365 E1 « afin de rationaliser [son] offre d’aides et de simplifier [son] portefeuille d’aides ». Elle poussait ces organisations à passer à d’autres offres, notamment MS 365 Business Basic pour laquelle elle promettait d’offrir 300 licences. Elle ajoutait qu’elle mettrait quand même en place, pour les anciens bénéficiaires des offres gratuites, un programme de remises « pouvant atteindre 75 % » visant notamment les produits MS 365 Business Premium et Office 365 E1.

Bref, après avoir attiré de nombreuses organisations à but non lucratif, Microsoft voulait qu’une bonne partie d’entre elles passe à la caisse. Mais un an après, beaucoup de responsables de ces organisations se plaignent d’avoir perdu leurs données, comme on peut le lire sur le forum de Microsoft. Ainsi, l’un d’eux écrit : « Nous sommes une association à but non lucratif qui a reçu 10 licences gratuites de Microsoft 365 Business Premium. Depuis le 21 mai 2026, nous ne parvenons plus à accéder aux logiciels Microsoft. Plus grave encore, nous ne pouvons plus accéder à OneDrive, où sont stockés tous nos fichiers ».

Un autre signale que l’abonnement à l’offre a été arrêté alors qu’un email envoyé par Microsoft lui indiquait que la date d’expiration de l’abonnement était le 5 mai 2027. Sur Facebook, encore un autre explique que, pour l’abonnement de son organisation, cette date était prévue le 12 septembre 2026 : « J’apprécie énormément ce qu’ils ont fait pour nous grâce à cette subvention ces deux dernières années. Je leur en suis très reconnaissant ! Mais on ne dit pas aux gens, il y a 10 jours, qu’ils ont jusqu’au 12 septembre 2026 pour ensuite mettre fin à la subvention sans aucun préavis. Ils pourraient vraiment faire beaucoup mieux, surtout envers les associations à but non lucratif… ».

Des données supprimées alors que l’abonnement a bien été renouvelé

C’est aussi arrivé à Ronald Khosla, le responsable d’un petit organisme à but non lucratif nommé Canopy. Celui-ci propose d’aider des startups dont le but est de protéger l’environnement. Interrogé par Slate, Ronald Khosla a expliqué à nos confrères que, depuis des années, Canopy dépend des licences de ce genre offertes par Microsoft. Mais le 11 juin dernier, il s’est aperçu que toutes les données de l’organisme stockées dans OneDrive avaient été supprimées. Au téléphone, un représentant du service client lui aurait affirmé qu’environ 171 000 organisations de ce type ont « tout perdu » sur leurs comptes OneDrive.

En octobre 2025, il avait pu renouveler sa licence, recevant un email lui confirmant le maintien de son accès jusqu’au 4 octobre 2026. Et l’email de confirmation ne donnait aucune information complémentaire sur le processus progressif de suppression de ces offres. Il n’a reçu aucun rappel ensuite, a-t-il expliqué à la publication.

Dans un communiqué envoyé en réponse à Slate, Microsoft a répondu : « Nous avons vivement conseillé à nos clients et partenaires à but non lucratif de passer à une autre offre Microsoft 365 destinée aux organisations à but non lucratif avant la date de renouvellement de leur abonnement, afin d’éviter toute interruption de service et toute perte de données ».

Des alternatives dans l’associatif

Rappelons qu’en dehors des offres de ce genre d’entreprises comme Microsoft, le milieu associatif peut bénéficier de services hébergés par des associations comme Framasoft. L’année dernière, Pierre-Yves Gosset, coordinateur des services numérique de Framasoft, nous annonçait le chiffre de 2 100 associations qui ont un espace sur Framaspace, l’environnement de travail collaboratif proposé exclusivement aux associations par Framasoft depuis 2023.

Il nous expliquait alors : « on s’est dit qu’il y a plein d’associations qui n’ont pas les moyens de développer leurs propres outils et donc c’est peut-être à nous, association 1901, de faciliter la première marche pour que ces associations puissent agir et amener la société vers plus de progrès social et de justice sociale, ce qui est un des objectifs de Framasoft ».
  •  

Microsoft 365 : de nombreuses données perdues après l’arrêt d’une offre gratuite

À la va-vite
Microsoft 365 : de nombreuses données perdues après l’arrêt d’une offre gratuite

Après l’arrêt de l’offre gratuite à 365 Business Premium et Office 365 E1 pour les organismes sans but lucratif, nombre d’entre eux ont perdu leurs données. Microsoft avait prévenu, mais la communication de l’entreprise a été bien confuse et les données non récupérables.

Pendant des années, Microsoft a offert un accès gratuit à son offre 365 Business Premium aux organismes sans but lucratif qui le demandaient. L’année dernière, l’entreprise a décidé d’arrêter ce programme de « subvention » et l’a fait savoir. Mais elle a ensuite validé les renouvellements annuels de licences des associations, laissant ainsi penser que les comptes seraient maintenus. Résultat : de nombreuses associations ont perdu leurs données.

L’abandon annoncé il y a un an mais des renouvellements qui laissent les utilisateurs dans le flou

En mai 2025, Microsoft annonçait qu’elle supprimait, pour les organismes à but non lucratif, la gratuité des offres MS 365 Business Premium et Office 365 E1 « afin de rationaliser [son] offre d’aides et de simplifier [son] portefeuille d’aides ». Elle poussait ces organisations à passer à d’autres offres, notamment MS 365 Business Basic pour laquelle elle promettait d’offrir 300 licences. Elle ajoutait qu’elle mettrait quand même en place, pour les anciens bénéficiaires des offres gratuites, un programme de remises « pouvant atteindre 75 % » visant notamment les produits MS 365 Business Premium et Office 365 E1.

Bref, après avoir attiré de nombreuses organisations à but non lucratif, Microsoft voulait qu’une bonne partie d’entre elles passe à la caisse. Mais un an après, beaucoup de responsables de ces organisations se plaignent d’avoir perdu leurs données, comme on peut le lire sur le forum de Microsoft. Ainsi, l’un d’eux écrit : « Nous sommes une association à but non lucratif qui a reçu 10 licences gratuites de Microsoft 365 Business Premium. Depuis le 21 mai 2026, nous ne parvenons plus à accéder aux logiciels Microsoft. Plus grave encore, nous ne pouvons plus accéder à OneDrive, où sont stockés tous nos fichiers ».

Un autre signale que l’abonnement à l’offre a été arrêté alors qu’un email envoyé par Microsoft lui indiquait que la date d’expiration de l’abonnement était le 5 mai 2027. Sur Facebook, encore un autre explique que, pour l’abonnement de son organisation, cette date était prévue le 12 septembre 2026 : « J’apprécie énormément ce qu’ils ont fait pour nous grâce à cette subvention ces deux dernières années. Je leur en suis très reconnaissant ! Mais on ne dit pas aux gens, il y a 10 jours, qu’ils ont jusqu’au 12 septembre 2026 pour ensuite mettre fin à la subvention sans aucun préavis. Ils pourraient vraiment faire beaucoup mieux, surtout envers les associations à but non lucratif… ».

Des données supprimées alors que l’abonnement a bien été renouvelé

C’est aussi arrivé à Ronald Khosla, le responsable d’un petit organisme à but non lucratif nommé Canopy. Celui-ci propose d’aider des startups dont le but est de protéger l’environnement. Interrogé par Slate, Ronald Khosla a expliqué à nos confrères que, depuis des années, Canopy dépend des licences de ce genre offertes par Microsoft. Mais le 11 juin dernier, il s’est aperçu que toutes les données de l’organisme stockées dans OneDrive avaient été supprimées. Au téléphone, un représentant du service client lui aurait affirmé qu’environ 171 000 organisations de ce type ont « tout perdu » sur leurs comptes OneDrive.

En octobre 2025, il avait pu renouveler sa licence, recevant un email lui confirmant le maintien de son accès jusqu’au 4 octobre 2026. Et l’email de confirmation ne donnait aucune information complémentaire sur le processus progressif de suppression de ces offres. Il n’a reçu aucun rappel ensuite, a-t-il expliqué à la publication.

Dans un communiqué envoyé en réponse à Slate, Microsoft a répondu : « Nous avons vivement conseillé à nos clients et partenaires à but non lucratif de passer à une autre offre Microsoft 365 destinée aux organisations à but non lucratif avant la date de renouvellement de leur abonnement, afin d’éviter toute interruption de service et toute perte de données ».

Des alternatives dans l’associatif

Rappelons qu’en dehors des offres de ce genre d’entreprises comme Microsoft, le milieu associatif peut bénéficier de services hébergés par des associations comme Framasoft. L’année dernière, Pierre-Yves Gosset, coordinateur des services numérique de Framasoft, nous annonçait le chiffre de 2 100 associations qui ont un espace sur Framaspace, l’environnement de travail collaboratif proposé exclusivement aux associations par Framasoft depuis 2023.

Il nous expliquait alors : « on s’est dit qu’il y a plein d’associations qui n’ont pas les moyens de développer leurs propres outils et donc c’est peut-être à nous, association 1901, de faciliter la première marche pour que ces associations puissent agir et amener la société vers plus de progrès social et de justice sociale, ce qui est un des objectifs de Framasoft ».
  •  

Apple baisse ses commissions dans l’UE et fait la paix avec Bruxelles

Finie la pomme de discorde
Apple baisse ses commissions dans l’UE et fait la paix avec Bruxelles

Après des années de dispute, Apple et la Commission européenne pourraient bien avoir enterré la hache de guerre sur une partie importante du dossier houleux du DMA. Le constructeur a en effet revu, une fois encore, les conditions commerciales applicables aux apps distribuées dans l’Union européenne. Et cette fois, c’est (semble-t-il) la bonne.

Après des circonvolutions dignes de la maison des fous des 12 Travaux d’Astérix, les conditions commerciales d’Apple pour les apps dans l’Union européenne ont fait l’objet d’un nouveau toilettage annoncé ce mardi 18 août par le constructeur. Les derniers changements, qui remontaient à juin 2025, n’avaient pas convaincu grand monde avec un système byzantin de commissions empilant frais d’acquisition, frais de service et Core Technology Commission (CTC).

La petite commission

Dans le détail, le nouveau modèle conserve une CTC de 5 % qui s’appliquera aux apps distribuées dans les boutiques alternative ou directement sur le web (jailbreak). Les développeurs et les boutiques auront la responsabilité de comptabiliser toutes les transactions réalisées avec un moyen de paiement alternatif et transmettre ces informations chaque mois à Apple.

Pour les applications qui envoient les utilisateurs vers un site ou une boutique externe pour finaliser un achat, la commission prélevée par Apple sera de 15 %. Les développeurs participants aux programmes (Small Business, Mini Apps Partner, Video Partner) devront verser 10 % de commission.

La commission sur les achats intégrés se montera à 20 % pour les transactions dans les applications qui utilisent des système de paiement alternatif à celui de l’App Store. Elle sera de 10 % pour les développeurs membres d’un des programmes ci-dessus. Enfin, pour les apps qui continuent d’utiliser uniquement le système de paiement de l’App Store, la commission est abaissée à 26 % (au lieu de 30 %), ou 15 % pour les développeurs des programmes de réduction.

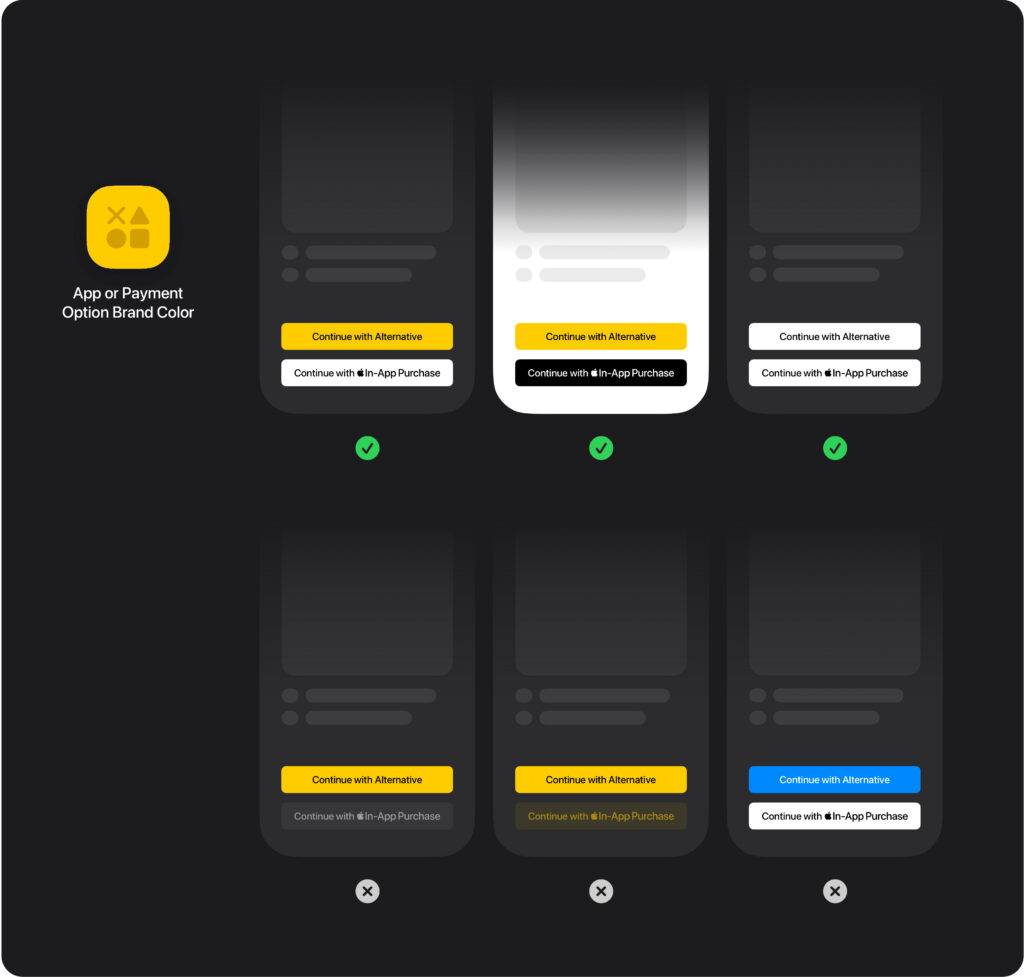
Les applications pourront proposer des achats avec le système de l’App Store et/ou avec leur propre service. Une certaine marge de manœuvre est donnée aux développeurs pour intégrer les boutons d’achats, mais ils ne pourront pas faire n’importe quoi pour autant :

Les boutons d’achats alternatifs doivent être de la couleur principale de la marque ou de l’app.

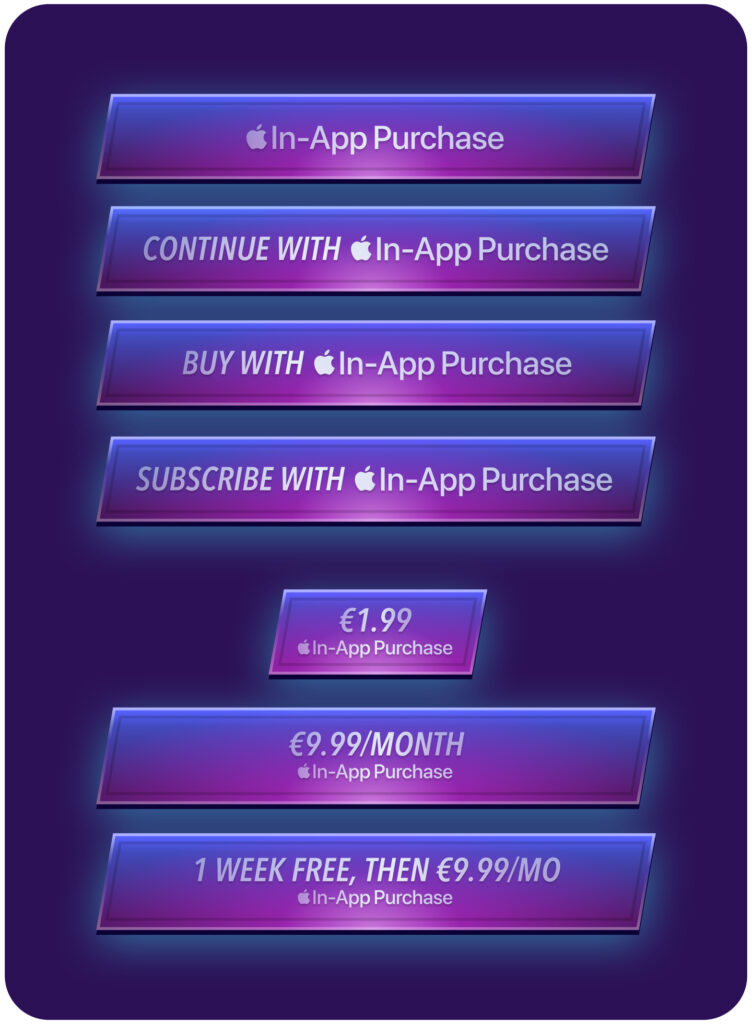
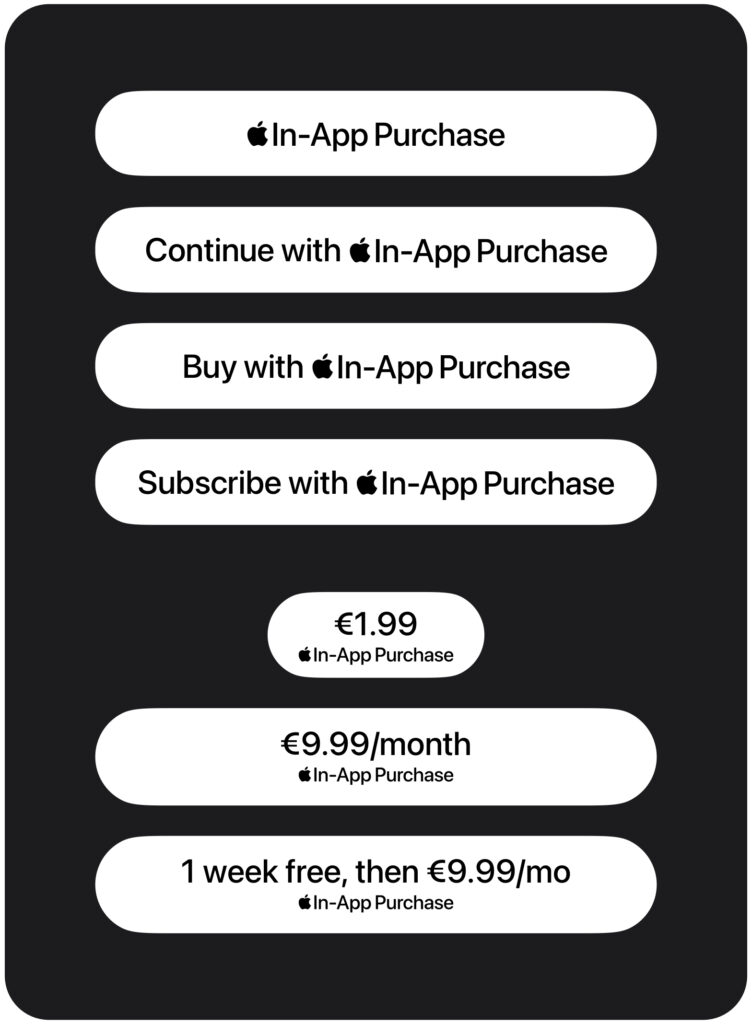
Apple recommande d’utiliser des boutons et badges spécifiques pour les achats in-app qui passent par l’App Store. La créativité est même autorisée :

Les développeurs qui le souhaitent pourront donc n’être soumis qu’à une commission minimale de 5 % à verser à Apple. Ils devront ensuite payer les frais de transaction et gérer tout ce qui est TVA. C’est une des concessions importantes du constructeur, tout comme la possibilité de proposer des achats intégrés de l’App Store et alternatifs en même temps.

La paix des braves (?)

Apple et la Commission européenne ont également travaillé sur des mesures de protection des mineurs. Pour réduire les risques d’escroquerie, les apps de la catégorie Enfants et pour les moins de 13 ans ne devront pas contenir de liens vers des sites web pour finaliser une transaction. Les applications utilisées par les moins de 18 ans qui intègrent un système de paiement alternatif (ou renvoyant vers un site web pour effectuer une transaction) intégreront un contrôle parental : le parent ou le tuteur devra valider tout achat.

Enfin, Apple assouplit les critères pour opérer une boutique alternative dans l’Union européenne.

Ces nouvelles (nouvelles) modifications ont l’avantage de mettre fin aux « désaccords entre Apple et la Commission concernant les conditions commerciales et les modes de distribution alternatifs », explique l’entreprise. Les changements qui seront en vigueur le 1er octobre (les développeurs peuvent néanmoins accepter les conditions dès à présent) permettent enfin aux deux parties de fumer le calumet de la paix sur ce dossier.

La Commission se félicite ainsi des modifications apportées par Apple, « qui font suite à un dialogue étroit », indique un porte-parole à Bloomberg. Toutefois, le régulateur annonce aussi qu’il surveillera la mise en œuvre effective de ces changements.

Hasard du calendrier peut-être, ces nouvelles conditions interviennent à moins de deux semaines du remplacement de Tim Cook par John Ternus à la tête d’Apple. L’entreprise prépare les esprits à un recul des revenus de l’App Store, soumis à la pression des régulateurs partout dans le monde. Ces baisses de commission, également proposées aux États-Unis sur les achats externes, témoignent du changement forcé de modèle de la boutique.

Est-ce que pour autant tout est bien qui finit bien entre Apple et Bruxelles ? Cela reste à voir. Il n’est ainsi toujours pas question de proposer Siri AI sur iPhone et iPad dans l’UE dès cet automne, toujours à cause du DMA mais cette fois sur des questions d’interopérabilité…

Epic ne se satisfait pas des changements annoncés

Epic Games, engagé dans un long bras de fer juridique avec Apple, a rapidement réagi pour dénoncer l’accord annoncé :

« La loi dispose clairement qu’Apple doit autoriser les développeurs à proposer des liens vers des sites web pour les achats « gratuitement » et permettre une « utilisation effective » des plateformes concurrentes. Les conditions d’Apple violent délibérément la loi sur les marchés numériques. Si la Commission accepte ces conditions et abandonne les poursuites en cours, la loi sera vidée de sa substance et les consommateurs comme les développeurs ne bénéficieront pas des avantages qu’elle visait à apporter. »


  •  

Windows 11 : Microsoft s’attaque au chantier du clic droit de l’Explorateur de fichiers

Faster. Stronger. Better.
Windows 11 : Microsoft s’attaque au chantier du clic droit de l’Explorateur de fichiers

Dans le cadre de ses travaux sur l’optimisation de l’Explorateur de fichiers de Windows 11, Microsoft annonce des évolutions à venir pour le menu qui s’ouvre au clic droit. L’éditeur reconnait l’existence de frictions, et promet un menu à la fois plus réactif, moins encombré et plus facilement personnalisable.

La plupart des utilisateurs de Windows 11 ont déjà été confrontés au moins temporairement au problème : un clic droit sur un fichier stocké sur le Bureau, et une désagréable latence avant que ne s’ouvre enfin le menu contextuel associé. Ce retard à l’allumage pourrait-il bientôt n’être qu’un mauvais souvenir ? C’est en tout cas ce que promet Microsoft. L’éditeur a en effet annoncé lundi 17 août, sur le blog Windows Insiders, avoir lancé la refonte du menu contextuel dans le cadre de ses travaux d’optimisation de l’Explorateur de fichiers.

Un clic droit plus rapide

« Nous avons analysé les causes des nombreux blocages, ralentissements et latences rencontrés par les utilisateurs et éliminé des dizaines de sources potentielles d’interruptions. Par conséquent, vous constaterez moins de blocages et de scintillements lors de la navigation, du renommage de fichiers, de la sélection de fichiers multiples ou de la navigation entre les fichiers », promet Microsoft.

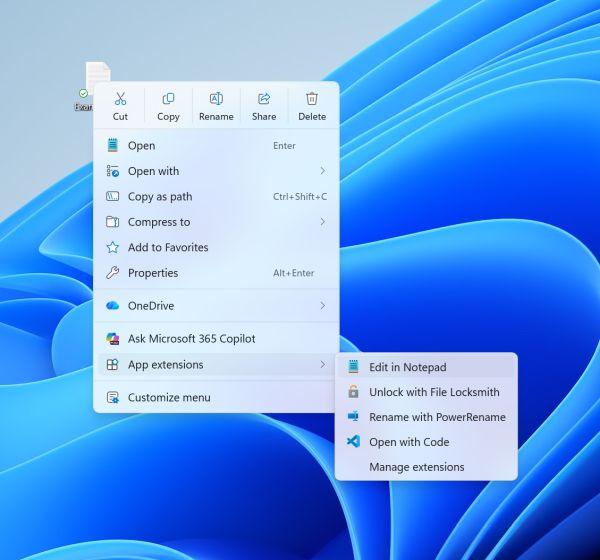
À première vue, le nouveau menu ne renverse pas exactement la table. Le changement le plus visible concerne la façon dont sont appelées les applications contextuelles (déterminées en fonction du type de fichier).

Les fonctions natives de l’Explorateur de fichiers (Ouvrir, Copier, etc.) sont toujours au premier plan, mais les interactions avec d’autres logiciels sont quant à elles reléguées dans un sous-menu, ce qui permet à la fois d’alléger l’interface et probablement d’accélérer légèrement le rendu : « le désordre n’est pas seulement un problème visuel ; il ralentit le menu car chaque application qui ajoute ses propres options peut demander au menu un travail supplémentaire à chaque ouverture ».

Windows 11 sera bientôt doté d’un menu clic droit optimisé – crédit Microsoft

Un menu (enfin) personnalisable

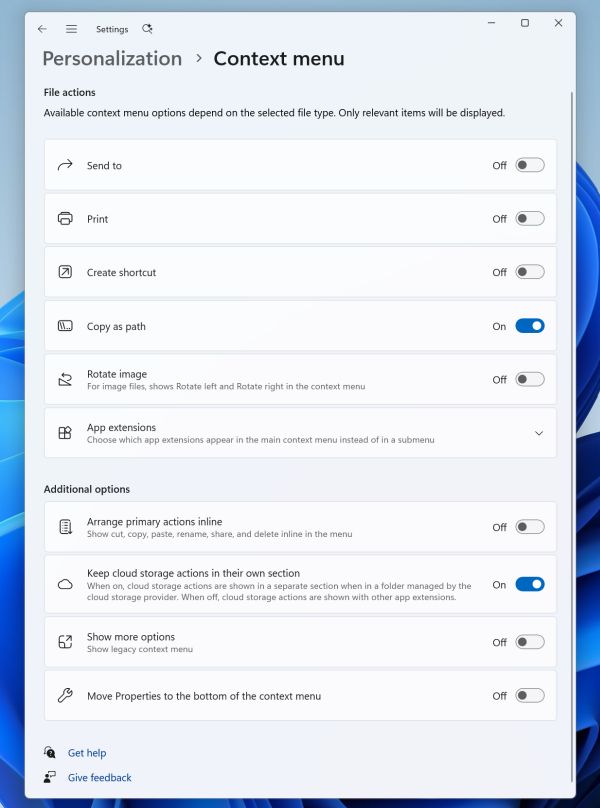
Alors que le clic droit offre aujourd’hui une entrée « Autres options » qui permet d’afficher la liste complète des interactions possibles, le futur menu devrait proposer une option de personnalisation, également accessible via les réglages. On pourra par exemple activer ou masquer de façon permanente les options courantes telles que « Copier en tant que chemin d’accès », pratique pour les adeptes de la ligne de commande, la rotation pour les images, la compression dans une archive, etc.

« Certaines de ces commandes, comme Imprimer, n’étaient pas disponibles dans le menu contextuel de Windows 11 auparavant et peuvent désormais être activées si vous le souhaitez », ajoute l’éditeur, capture d’écran à l’appui. Cerise sur le gâteau pour ceux qui ont encore les habitudes de Windows 10 et des éditions antérieures, une option permettra de forcer l’affichage systématique du bouton Propriétés en dernière position.

Le clic droit s’enrichit également d’une possibilité de personnalisation – crédit Microsoft

Comme souvent, ces changements seront d’abord proposés aux utilisateurs inscrits au programme Windows Insiders, pour plusieurs semaines de tests à grande échelle, avant d’éventuels ajustements et le déploiement à grande échelle chez tous les utilisateurs, probablement au travers de la future mise à jour Windows 11 26H2.

Ce chantier autour du clic droit paraitra sans doute anecdotique à certains, mais il confirme, dans la foulée des dernières évolutions présentées fin juillet, que Microsoft prend au sérieux sa promesse, maintes fois répétée depuis le printemps, de peaufiner la copie de Windows 11 en matière de réduction des frictions et d’amélioration des performances.

  •  

Suivi publicitaire : Apple va revoir sa fenêtre de consentement en Allemagne

Deux fenêtres, deux ambiances
Suivi publicitaire : Apple va revoir sa fenêtre de consentement en Allemagne

Apple s’engage à modifier la demande de consentement de suivi publicitaire dans les applications iOS et iPadOS en Allemagne, et possiblement aussi partout dans l’Union européenne. Selon l’autorité de la concurrence allemande, le système du constructeur a été conçu pour décourager le suivi publicitaire dans les apps tierces, alors que ses propres publicités sont relativement épargnées.

La décision de la Bundeskartellamt sur le dossier App Tracking Transparency (ATT) d’Apple, a fini par tomber. L’autorité allemande de la concurrence a ouvert sa procédure en juin 2022. En février 2025, elle livrait ses conclusions préliminaires ; le constructeur informatique a proposé des changements en décembre dernier, puis effectué des modifications qui ont permis de clore la procédure le 13 août, avant une communication ce lundi 17.

Trop de consentement tue le consentement

Il était principalement reproché à Apple un effet deux poids deux mesures. Une application voulant utiliser l’IDFA de l’utilisateur (« Identifier for Advertisers », un numéro utilisé pour le suivi publicitaire) et croiser les données avec d’autres apps et sites web devait afficher la fameuse fenêtre ATT de consentement, celle qui demande à l’utilisateur s’il accepte que l’application suive son activité à l’extérieur de son propre périmètre.

Le hic, c’est qu’Apple exploite les données collectées dans son écosystème, ce qui lui permet de se passer de l’IDFA et donc, de la fenêtre ATT. À la place, l’entreprise affiche une autre fenêtre pour accepter ou refuser les « publicités personnalisées ». Le Bundeskartellamt considère que les deux interfaces ne sont pas neutres.

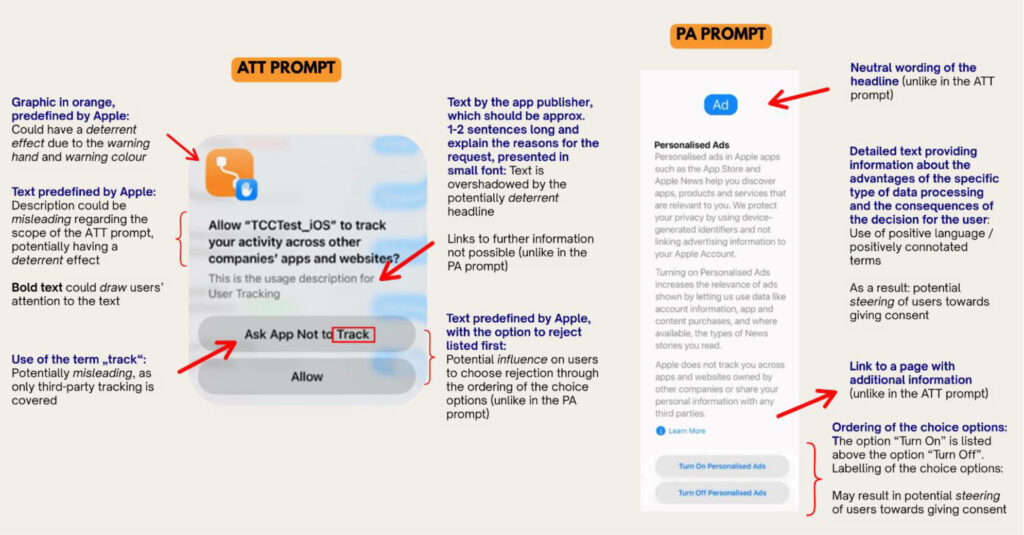
Les éditeurs d’apps ont très peu de flexibilité pour personnaliser la fenêtre de consentement ATT. C’est tout juste s’ils peuvent modifier la ligne centrale pour expliquer à quoi va leur servir le suivi publicitaire. Le reste, c’est Apple qui gère : le message principal, les libellés des boutons et leur position susceptible de pousser l’utilisateur à refuser le suivi.

Image : Bundeskartellamt

En comparaison, la fenêtre de consentement des « publicités personnalisées » d’Apple livre bien plus d’informations, présentées dans un ton neutre voire positif. Il y a un lien vers une page web contenant plus de détails (ce qu’il n’y a pas dans la fenêtre ATT), et une position des boutons qui peut pousser l’utilisateur à accepter le suivi.

« Il est essentiel que les données personnelles et la vie privée soient efficacement protégées lors de l’utilisation d’applications. Apple est en droit d’offrir à ses utilisateurs un niveau de protection supérieur aux exigences légales minimales », explique Andreas Mundt, président du Bundeskartellamt. « Toutefois, si Apple instaure au sein de son écosystème des règles supplémentaires concernant l’utilisation des données, celles-ci ne doivent pas (…) favoriser ses propres offres par rapport à celles de ses concurrents. »

Moins de suivi, plus d’explications

Apple a donc pris plusieurs engagements qui seront mis en œuvre dans les quatre mois à venir à compter de la décision de l’Autorité. Les deux fenêtres de consentement vont être revues. La requête ATT cessera d’employer certains éléments jugés dissuasifs, comme le terme « suivi » ou l’icône d’avertissement bleue. Les différentes formulations, l’ordre des boutons et les explications données par Apple et les développeurs seront harmonisés et plus proches de ce que l’on voit dans la fenêtre de consentement pour les services publicitaires du constructeur.

Le texte personnalisable de l’ATT pourra atteindre 4 000 caractères, contre une ou deux phrases aujourd’hui. Il faudra voir ce que ça donne graphiquement parlant, car cela fait beaucoup de caractères pour une petite fenêtre. Un bouton menant vers une seconde page sera possible.

L’autre changement important concerne le double consentement. Une application peut ainsi demander une première autorisation à l’utilisateur au titre du RGPD via la CMP (plateforme de gestion des cookies), puis une seconde fois l’autorisation ATT d’Apple. Une double peine pour de nombreux éditeurs d’apps. L’entreprise propose de fusionner la demande ATT avec celle de consentement réglementaire dans une seule interface. Seule condition : cette demande devra respecter toutes les exigences du droit de la protection des données. Cela permettra un seul choix pour les deux mécanismes : accepter ou refuser.

Les éditeurs pourront aussi garder les deux systèmes distincts s’ils le souhaitent. Cette nouveauté apparaitra sur le marché allemand, et probablement aussi dans le reste de l’Europe, mais il n’y a pas d’engagement d’Apple sur ce point.

C’est un changement très important pour la politique ATT et aussi pour Apple qui jusqu’à présent, avait surtout empilé les amendes des régulateurs ces dernières années sur le sujet. De ce côté-ci du Rhin, l’Autorité de la concurrence a infligé à Apple une amende de 150 millions d’euros en mars 2025. Le régulateur italien a ajouté 98,6 millions d’euros en décembre de la même année.

Et le constructeur n’est pas au bout de ses peines : en France, plusieurs groupes de presse comme L’Équipe et Le Figaro veulent obtenir une indemnisation à hauteur de 131,5 millions. Cette fonction de demande de suivi publicitaire ATT a été implémenté dans iOS 14.5, en avril 2021.

  •  

☕️ Cursor (SpaceX) lance Origin, une alternative synchronisée à GitHub


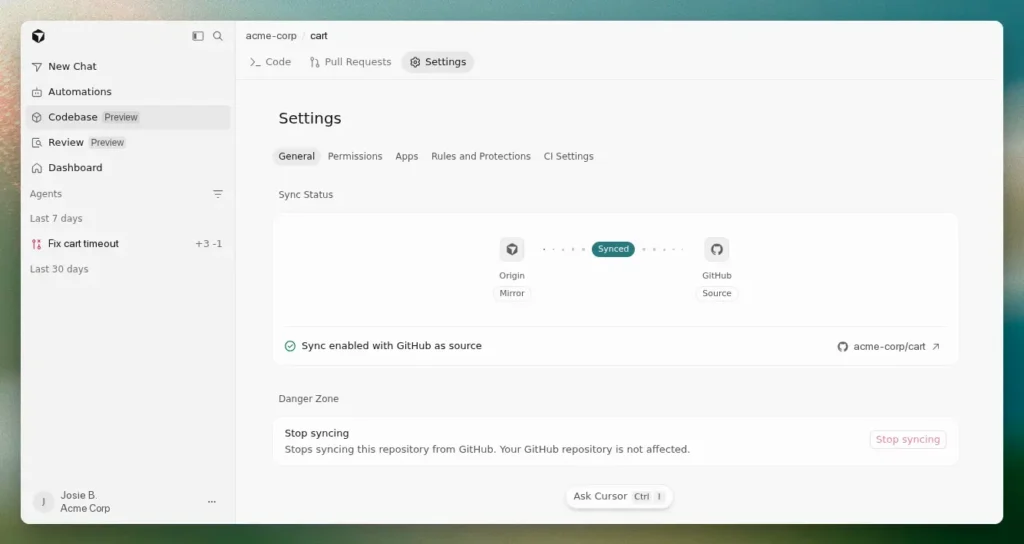
Cursor, désormais officiellement intégré à SpaceX, a ouvert lundi 17 août les portes d’un nouveau service baptisé Origin et dédié à l’hébergement de code. S’il est clairement présenté comme une alternative à l’incontournable GitHub (propriété de Microsoft), Origin joue toutefois la carte de la compatibilité maximale : les dépôts Origin sont ainsi synchronisés « en temps réel » avec ceux de GitHub.

Pourquoi dans ce contexte fournir un service supplémentaire ? Cursor présente Origin comme une « forge de l’ère agentique », optimisée donc pour le travail du code assisté ou automatisé par des agents IA. Lors de sa première présentation au public, en juin dernier, Cursor avait notamment mis en avant la capacité d’Origin à encaisser jusqu’à 22,6 commits par seconde tout en maintenant 81 000 envois et 295 000 clonages par heure sur un seul dépôt.

Origin s’appuie principalement sur les travaux de Graphite, startup éditrice d’une plateforme de revue de code construite « sur » GitHub et rachetée par Cursor en décembre 2025. « La frontière entre l’endroit où vous écrivez du code et celui où vous collaborez dessus semble de plus en plus arbitraire, et nous pensons pouvoir créer beaucoup de choses en réduisant cette distance », expliquait Cursor à l’époque.

L’entreprise prolonge aujourd’hui cette logique d’intégration renforcée. « Votre code, vos PR et vos agents sont désormais centralisés au même endroit. Posez à Cursor des questions sur le code que vous consultez. Cursor peut vous répondre, apporter des modifications, mettre à jour des PR ou pousser une branche », décrit-elle dans son billet d’annonce. Origin dispose déjà d’intégrations à Vercel, Depot et Buildkite, et d’autres arriveront bientôt, promet-elle encore.

Origin fonctionne (pour l’instant) comme un miroir de GitHub – crédit Cursor

Origin fait l’objet d’un déploiement progressif chez tous les utilisateurs de Cursor disposant d’un forfait payant. La plateforme est proposée par défaut, avec un opt-out pour les organisations en entreprises. Reste à voir quelle proportion des utilisateurs de Cursor sera encline à confier l’ensemble de ses projets aux infrastructures et plateformes désormais propriété de SpaceX.

Une chose est sûre : Cursor a bien choisi son moment pour ouvrir les portes d’Origin. GitHub a en effet souffert d’importants problèmes de disponibilité lundi, neuf jours seulement après sa précédente panne globale datée du 6 août. En avril dernier, la plateforme avait présenté ses excuses aux utilisateurs pour ses problèmes récurrents de fiabilité ou de performance. Elle incriminait alors l’essor des agents IA, dont l’action se traduit par une augmentation significative des requêtes et donc des charges de travail associées. De quoi apporter de l’eau au moulin de ceux qui clament qu’une plateforme de révision conçue pour les humains n’est plus adaptée aux flux de la fameuse « ère agentique »…

Le fonctionnement et la mise en route d’Origin sont présentés dans une doc dédiée.

  •  

☕️ Mozilla teste un bloqueur de pubs dans Firefox pour iOS


Actuellement en version 154, Firefox pour iOS intègre désormais une fonction expérimentale de blocage des publicités lors de la navigation Web. Cette dernière n’a pas fait l’objet d’une annonce formelle, mais elle est présentée par la fondation sur l’une de ses pages de support, et elle figure sur la récente page dédiée aux évolutions attendues.

Le blocage se fait à partir des informations recensées par la liste Easylist, et il est censé intervenir avant le chargement des éléments concernés. Comme toujours en la matière, certains contenus publicitaires ou trackers peuvent passer au travers des mailles du filet, puisque la liste en question n’est, par définition, pas totalement exhaustive.

Mozilla ajoute deux permissions supplémentaires : la fondation indique ainsi que Firefox pour iOS ne bloque pas les publicités affichées sur les pages de résultats des moteurs de recherche (dont celles de Google, son principal partenaire). Elle n’intervient également pas sur les résultats sponsorisés affichés au niveau de la page d’accueil de Firefox.

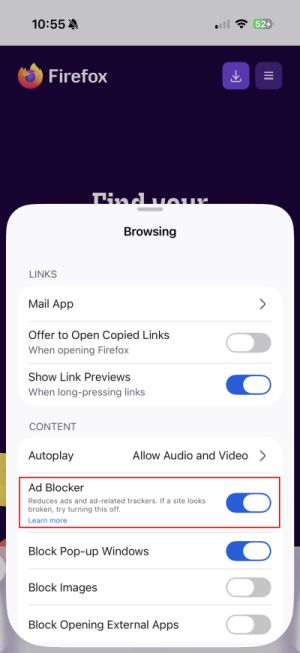
Cet « Ad Blocker » n’est pas activé par défaut, et son déploiement se fait de façon progressive, ce qui signifie que l’option correspondante n’apparaitra peut-être pas chez vous, même si votre navigateur est à jour. Pour contrôler sa présence ou l’activer, rendez-vous dans les paramètres du navigateur, section navigation, et voyez si l’option s’affiche. Elle peut être activée soit de façon globale, pour l’ensemble de la session en cours, soit à l’échelle d’un site particulier.

Ad blocker sur Firefox iOS – crédit Mozilla
  •  

OpenAI sort sa fonction « recall » s’appuyant sur l’historique du clavier, des clics, etc.

Un keylogger plutôt que des captures d'écran 🤔
OpenAI sort sa fonction « recall » s’appuyant sur l’historique du clavier, des clics, etc.

L’entreprise de Sam Altman a mis en place une fonction qu’elle appelle « Computer History » mais qui a le même but que le Recall de Microsoft : enregistrer toutes les actions de l’utilisateur pour pouvoir ensuite les lui rappeler plus facilement. Au lieu de se baser sur des captures d’écran, cette fonctionnalité loggue toutes les actions de l’utilisateur puis les résume.

« ChatGPT est désormais capable de mémoriser votre activité sur les applications et les sites web de votre ordinateur », se vante OpenAI dans un tweet présentant son système, appelé « Computer History », qui permet à ChatGPT de s’appuyer sur toutes les actions de l’utilisateur pour lui rappeler ce qu’il a fait sur son ordinateur.

ChatGPT can now remember your activity across the apps and websites on your computer.

With Computer History in the desktop app, future interactions feel more personalized and require less explanation. pic.twitter.com/WHZPxPp31R

— OpenAI (@OpenAI) August 13, 2026

Il y a deux ans, Microsoft a dévoilé Windows Recall, une fonction chargée d’enregistrer tout ce qui se passe sur l’ordinateur pour le régurgiter en cas de recherche. Basée sur une multitude de captures d’écran, elle est décriée quasiment depuis son annonce en 2024 pour les nombreuses questions sur la vie privée qu’elle pose, notamment sur les données sensibles. Activée au départ par défaut, Microsoft a relancé son projet en avril dernier en revoyant l’architecture de sécurité de la fonction et en la laissant maintenant éteinte par défaut.

Un recall pour macOS désactivé par défaut

L’entreprise de Sam Altman semble vouloir suivre les pas de Microsoft en lançant son « Computer History ». Cette fonctionnalité « transforme votre activité sur les applications et les sites web en souvenirs et en une chronologie que ChatGPT et Codex peuvent consulter », explique OpenAI. « Vous pouvez poser des questions en langage naturel sur vos travaux récents, reprendre là où vous vous êtes arrêté, identifier des tendances dans votre façon de travailler et transformer des processus récurrents en compétences ou en automatisations », ajoute l’entreprise.

Mais elle s’appuie sur l’expérience de son concurrent en espérant ne pas (trop) subir de critiques. D’abord, OpenAI ne marche pas sur les platebandes de Microsoft pour l’instant et propose son « Computer History » pour les seuls utilisateurs de macOS (ceux qui sont situés dans l’Espace économique européen, en Suisse ou au Royaume-Uni ne sont pas encore concernés). Computer History est disponible pour les utilisateurs de ChatGPT Pro, Business et Enterprise, mais est désactivée par défaut.

Pas de capture d’écran, mais de la surveillance des clics, de la saisie de clavier, etc.

Ensuite, Computer History ne s’appuie pas sur des captures d’écran. OpenAI avait bien sorti en avril une fonction pour Codex nommée « Chronicle Research Preview » qui, elle, utilisait des captures d’écran, mais celle-ci a été abandonnée. La page du site web d’OpenAI expliquant cette fonction redirige maintenant l’utilisateur vers celle de « Computer History ». « Computer History remplace l’ancienne fonctionnalité Chronicle Research Preview, mais il s’agit d’un système entièrement repensé et non d’un simple changement de nom », précise d’ailleurs l’entreprise.

Mais alors, sur quoi s’appuie la nouvelle fonction de ChatGPT ? OpenAI explique qu’elle « génère un flux d’événements d’interaction à partir des applications et des sites web autorisés ». « Ces événements peuvent inclure les clics, la saisie au clavier, les raccourcis clavier, les changements d’application et le contexte que macOS met à disposition via son système d’accessibilité », ajoute-t-elle. Bref, Computer History enregistre toutes les activités de l’utilisateur effectuées via les applications et sites qu’il a lui-même listés. Il n’est pas sûr que ça rassure vraiment les utilisateurs. La fonction « transforme périodiquement ces événements en résumés textuels et en fichiers stockés en mémoire locale ».

OpenAI précise que les fichiers de logs temporaires bruts sont conservés pendant 48 h maximum, mais les fichiers générés ensuite restent sur l’ordinateur « jusqu’à ce que vous les supprimiez ou les effaciez, et vous pouvez les consulter dans la chronologie de l’historique ».

Des données traitées sur les serveurs d’OpenAI

Mais l’entreprise ajoute aussi que les fichiers de logs sont traités « sur ses serveurs afin de générer des souvenirs ». Ainsi, les données de toutes les interactions de l’utilisateur ne restent pas en local.

« OpenAI ne conserve pas ces fichiers d’événements après leur traitement, sauf si la loi l’exige, et ne les utilise pas à des fins d’entraînement », explique encore l’entreprise. Il faudra faire particulièrement attention, par contre, lors de l’utilisation de la fonctionnalité dans le chat. Puisque les résultats peuvent, eux, être utilisés par OpenAI pour l’entrainement de ses modèles si vous l’autorisez dans les options de contrôle de données.

Enfin, OpenAI précise que cette fonctionnalité augmente les risques d’injection de prompt provenant du contenu des applications et des sites web et qu’elle consomme des tokens lorsqu’elle résume l’activité de l’utilisateur et génère les fichiers qu’elle utilise ensuite.

  •  

Microsoft fait le ménage dans Copilot et range la mascotte Mico au placard

Mico bye bye
Microsoft fait le ménage dans Copilot et range la mascotte Mico au placard

Grand ménage en cours chez Microsoft. L’éditeur a annoncé un coup de balai pour Copilot, qui va perdre des fonctions jugées inutiles – comme la fameuse mascotte Mico oubliée de tous –, tout en se rapprochant du concept de « superapp ».

Les « superapps », tous les acteurs IA n’ont plus que ça à la bouche. OpenAI a fondu ChatGPT dans Codex (à moins que ce ne soit l’inverse), avec à la clé une certaine confusion dans les fonctionnalités. Anthropic a installé au chausse-pied Cowork dans son application Chat, tandis que l’app Gemini embarque des capacités agentiques.

Et pourquoi pas Copilot ? Microsoft a annoncé un ménage estival pour son chatbot, qui se décline dans une pléthore de versions et se noie sous des fonctions pas franchement pertinentes ni très utilisées. Une rumeur annonçait début juin la volonté de l’éditeur de réduire cette cacophonie : c’est désormais officiel.

Dégraisser le mammouth Copilot

Cela passe par la fusion de l’application Copilot pour le grand public avec celle destinée à Microsoft 365. Les utilisateurs pourront toujours générer du texte et des images, mais aussi accéder aux fichiers, aux contenus et aux logiciels bureautiques d’Office. Il est possible de se connecter dans cette nouvelle app Copilot avec un compte personnel, d’école ou professionnel pour avoir accès à ses courriels, son agenda et ses documents stockés dans le nuage.

Microsoft liste beaucoup de cas en fonction des connexions et des documents, un petit tour sur la page d’explication ne sera pas de trop pour votre cas particulier. L’éditeur met aussi au rebut plusieurs fonctions Copilot : les discussions de groupe ne seront plus disponibles à partir du 18 août. Ce sera aussi le cas de la fonction de création et d’accès aux podcasts.

Plus étonnant, la recherche approfondie fait aussi ses valises pour les comptes grand public. Seuls les utilisateurs Microsoft 365 Premium y auront droit. Les recherches approfondies générées jusqu’au 18 août resteront disponibles par la suite, via l’historique des discussions.

Microsoft retire aussi de la circulation les Copilot Labs, un programme qui permettait de tester des fonctions IA expérimentales. Les contenus qui ont pu être créés sur cette plateforme (clips audio, objets 3D) ne seront plus accessibles.

Enfin, et ce sera probablement un déchirement pour la poignée d’utilisateurs qui s’en servait, Mico va disparaître du mode vocal de Copilot. Ce petit blob animé, dévoilé en octobre dernier, devait donner une « personnalité » amicale au chatbot. Manifestement, le succès n’a pas été au rendez-vous, la fonction est restée au stade de bêta.

Mico continuera cependant de traîner sa carcasse, mais uniquement dans le mode d’apprentissage de Copilot où l’IA agit davantage en tuteur en direct qu’en assistant. Le mode vocal de Copilot demeure lui bien en place.

  •  

☕️ Apple prépare un système pour prouver qu’une photo vient bien d’un iPhone


Progrès de l’IA générative aidant, il est bien difficile désormais de distinguer à coup sûr une photo réelle d’une image photoréaliste générée par intelligence artificielle. Et même le vieux truc de compter les doigts ne marche plus : les IA ne font en effet (presque) plus d’erreurs anatomiques.

Les acteurs de l’IA ont mis au point des systèmes permettant à des outils de repérer une image générée ou modifiée par IA. Plusieurs technologies sont disponibles, comme le filigrane SynthID de Google DeepMind, les Content Credentials de la coalition C2PA, Meta a mis en place ses propres étiquettes « AI info »… Tout cela ressemble un peu au fameux strip de xkcd sur les standards. Pourquoi ne pas en ajouter un autre ? Apple y travaille ! Mais cette fois, pour authentifier une vraie photo.

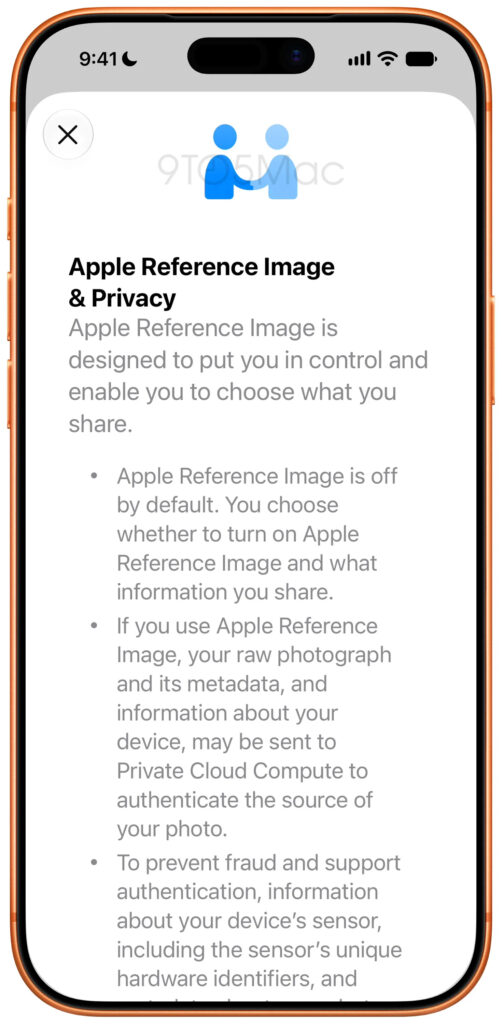
Dans le code de la bêta 5 d’iOS 27, 9to5Mac a déniché des références à une nouveauté en développement : Apple Reference Image. Cette fonction devrait servir à authentifier la source d’une photo en utilisant des données liées aux capteurs photo de l’iPhone qui a servi à l’enregistrer.

Ce panneau de confidentialité apparaitra lors de l’activation de la fonction Apple Reference Image. L’option sera disponible dans les réglages Appareil photo d’iOS. Image : 9to5Mac

Apple Reference Image n’est pas activée par défaut. Il revient à l’utilisateur de le faire dans l’application Appareil photo. Il faut ensuite demander à authentifier la photo prise, ce qui nécessite l’envoi des données brutes de l’image, les métadonnées et des informations matérielles au Private Cloud Compute (PCC) d’Apple.

Cette architecture serveur a été mise en place par le constructeur pour les fonctions d’Apple Intelligence à traiter en ligne, un système censé protéger la confidentialité des utilisateurs. De la sorte, Apple affirme ne pas pouvoir accéder à l’image en elle-même. Durant cette phase d’authentification, un identifiant unique est attaché à la photo.

Si Apple détermine que le capteur photo a été compromis, elle peut révoquer les précédentes authentifications associées avec ce composant. Les photos authentifiées par le système Apple Reference Image peuvent ensuite être partagées ; les iPhone destinataires (on imagine que ça fonctionnera aussi avec les iPad et les Mac) pourront vérifier l’authenticité des documents en local, sans avoir à communiquer avec Apple.

En fonction de la méthode de partage utilisée (via iMessage, AirDrop, etc.), les informations pourraient varier et indiquer si l’image est une version originale, modifiée ou authentifiée. Si l’utilisateur choisit de partager « toutes les données des photos », le transfert pourrait inclure des identifiants matériels uniques.

9to5Mac ajoute une autre découverte : une option « Transfer with Provenance » pour les transferts USB de photos authentifiées vers un Mac ou un PC. Les images en question embarqueront les données Apple Reference. Au vu des efforts à déployer pour authentifier une image (choisir un mode spécifique et transférer des données à Apple), ce système devrait rester cantonné à une poignée d’usages restreints.

  •  

☕️ Google Play Store accueille de nouveau la boutique tierce Aptoide aux États-Unis


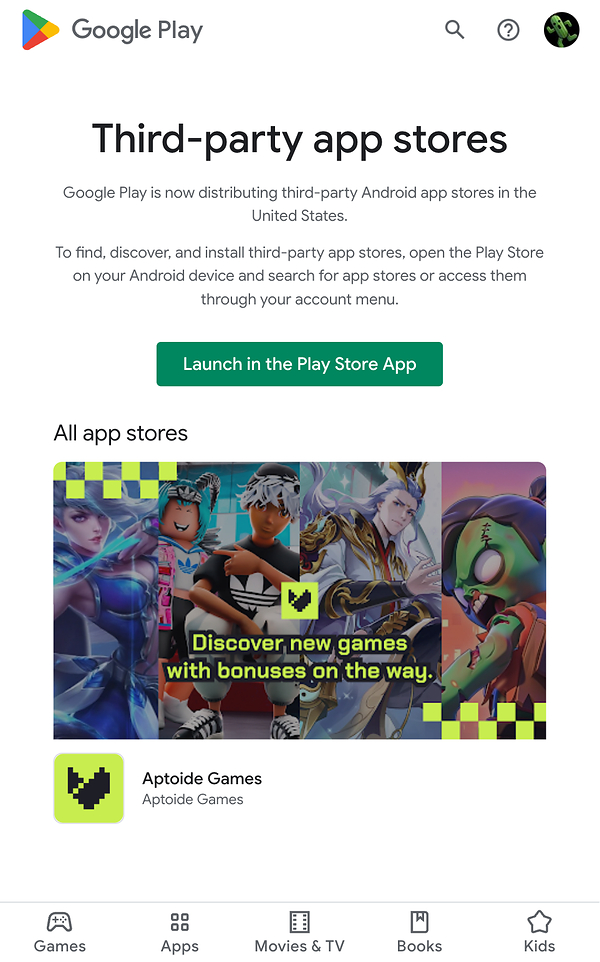
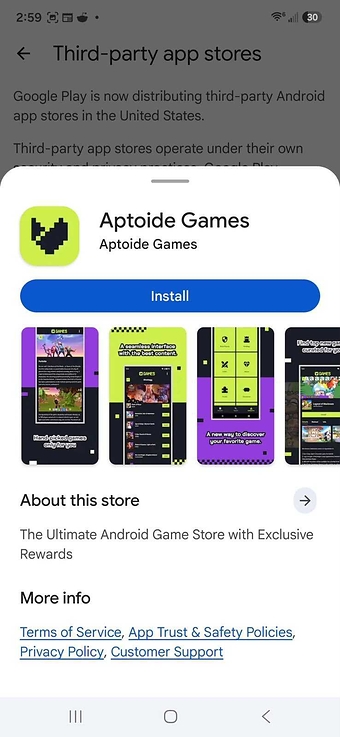
L’histoire repasse les plats. Aptoide, la boutique d’apps Android, est de retour dans le Play Store plus de 15 ans après en avoir été retirée. Il restait possible d’installer le magasin alternatif mais en sideloading, en téléchargeant l’APK de l’application puis en l’installant à la main.

Les choses ont cependant bien changé depuis pour la plateforme mobile de Google. Suite à la défaite du géant du web face à Epic Games, le Play Store a revu son fonctionnement de fond en comble : la boutique officielle peut distribuer ses concurrents via le programme Play Catalog Access. Et Aptoide profite donc de l’occasion pour être la première du genre à en profiter, pour le moment aux États-Unis.

Aptoide est une boutique spécialisée dans les jeux. Créée en 2009, elle compte 25 millions d’utilisateurs actifs chaque mois, et son catalogue contient plus de 400 000 applications Android. « Les utilisateurs bénéficient de plus de choix, les développeurs disposent de nouvelles opportunités de distribution, et Android devient un écosystème plus ouvert et plus concurrentiel », se réjouit Paulo Trezentos, cofondateur et directeur général d’Aptoide.

Pour la boutique, cette ouverture du Play Store à la concurrence réduit les obstacles à la distribution d’applications. Aptoide estime que sa présence sur la boutique officielle, et celle à venir d’autres magasins, seront de nature à « encourager l’innovation (…) tout en élargissant les opportunités pour les développeurs qui recherchent des alternatives à un canal de distribution unique. »

Aptoide entend aussi préserver la sécurité des utilisateurs. L’entreprise affirme avoir, ces quinze dernières années, renforcé et sécurisé ses infrastructures, notamment dans la détection de malwares, l’examen et la validation des apps, la vérification des développeurs et la détection d’applications malveillantes avant qu’elles soient distribuées. Il vaudra mieux éviter la redite de la fuite de données de 2020, qui avait exposé les informations de 20 millions de comptes…

Le programme Play Catalog Access, ouvert le 22 juillet, ne concerne que les États-Unis. Pour le reste du monde, Google propose le Registered App Stores qui simplifie le sideloading pour les boutiques tierces répondant à des critères de qualité et de sécurité. Ce programme sera lancé d’ici la fin de l’année. Dans la crémerie d’en face, c’est-à-dire sur iOS, Aptoide fait partie des boutiques alternatives à l’App Store que les utilisateurs européens peuvent installer sur leurs iPhone.

Le mois dernier, à l’occasion de l’énième amende infligée à Google, la Commission européenne a indiqué qu’elle allait étudier les changements annoncés par l’entreprise pour déterminer la suite du dossier sur les restrictions imposées aux développeurs dans le Play Store.

  •  
❌