❌

Vue lecture

☕️ Vivaldi prépare une version entreprise de son navigateur


Vivaldi 8.2 vient tout juste de paraître. À son bord, plusieurs nouvelles fonctions, dont la simplification de la calculatrice, qui peut désormais s’utiliser directement dans la barre d’adresse.

Les opérations y sont réalisées en temps réel, un appui sur Entrée envoyant les informations dans le presse-papier. Vivaldi précise que ces entrées ne sont pas enregistrées, même pas dans l’historique. Pour les personnes qui préféraient réserver cette fonction aux commandes rapides, une option permet de désactiver la calculatrice dans la barre d’adresse.

Vivaldi 8.2 renforce également la découverte des PWA (Progressive Web Apps). Le changement consiste surtout en un bouton apparaissant à droite de la barre d’adresse quand une application web compatible est découverte, par exemple WhatsApp. Après un clic sur le bouton, un petit panneau apparait pour confirmer l’installation. Une PWA profite, pour rappel, de certains comportements intégrés du système utilisé. Sur Windows par exemple, on peut l’épingler à la barre des tâches et dans le menu Démarrer. Chaque application a ses propres réglages.
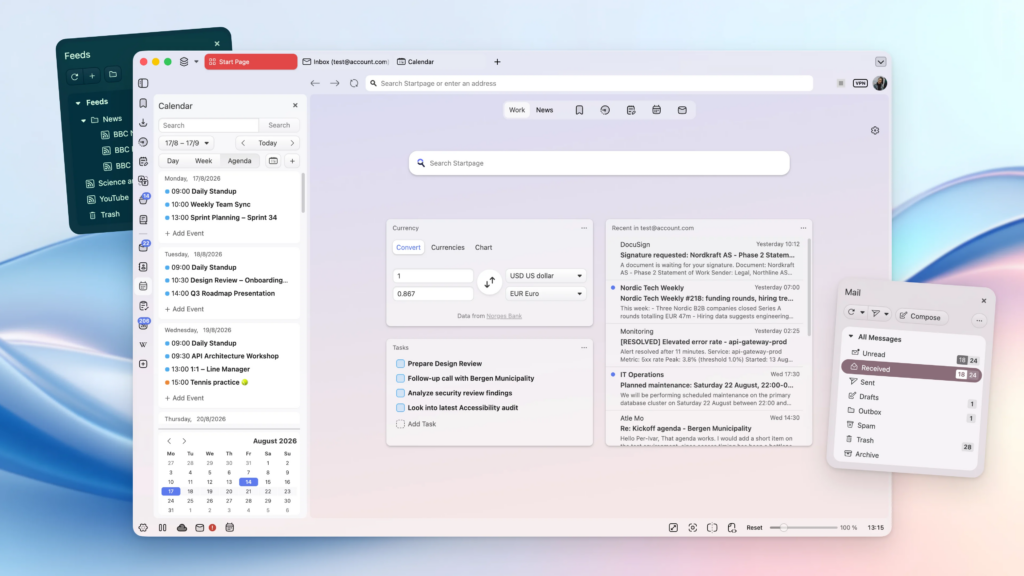
Si les notes de version sont plus courtes que d’habitude, elles se finissent sur une annonce importante : Vivaldi travaille sur une version entreprise. L’éditeur dit viser « les organisations de toutes tailles – des entreprises et institutions publiques aux écoles ». Il donne peu d’informations pour l’instant, évoquant simplement une gestion de la vie privée, le déploiement centralisé et les mises à jour, ainsi que des personnalisations pour les organisations.

L’arrivée de cette version pourrait être significative pour Vivaldi. Viser le marché des entreprises implique notamment un cycle dédié de parution des mises à jour, pour pouvoir corriger les bugs et failles de sécurité, sans toucher au cycle fonctionnel. C’est ce que fait par exemple la version ESR de Firefox. Chrome et Edge disposent eux aussi d’une telle version, mais sur un délai bien plus court de huit semaines, via le canal Extended Stable.
  •  

☕️ Vivaldi prépare une version entreprise de son navigateur


Vivaldi 8.2 vient tout juste de paraître. À son bord, plusieurs nouvelles fonctions, dont la simplification de la calculatrice, qui peut désormais s’utiliser directement dans la barre d’adresse.

Les opérations y sont réalisées en temps réel, un appui sur Entrée envoyant les informations dans le presse-papier. Vivaldi précise que ces entrées ne sont pas enregistrées, même pas dans l’historique. Pour les personnes qui préféraient réserver cette fonction aux commandes rapides, une option permet de désactiver la calculatrice dans la barre d’adresse.

Vivaldi 8.2 renforce également la découverte des PWA (Progressive Web Apps). Le changement consiste surtout en un bouton apparaissant à droite de la barre d’adresse quand une application web compatible est découverte, par exemple WhatsApp. Après un clic sur le bouton, un petit panneau apparait pour confirmer l’installation. Une PWA profite, pour rappel, de certains comportements intégrés du système utilisé. Sur Windows par exemple, on peut l’épingler à la barre des tâches et dans le menu Démarrer. Chaque application a ses propres réglages.

Si les notes de version sont plus courtes que d’habitude, elles se finissent sur une annonce importante : Vivaldi travaille sur une version entreprise. L’éditeur dit viser « les organisations de toutes tailles – des entreprises et institutions publiques aux écoles ». Il donne peu d’informations pour l’instant, évoquant simplement une gestion de la vie privée, le déploiement centralisé et les mises à jour, ainsi que des personnalisations pour les organisations.

L’arrivée de cette version pourrait être significative pour Vivaldi. Viser le marché des entreprises implique notamment un cycle dédié de parution des mises à jour, pour pouvoir corriger les bugs et failles de sécurité, sans toucher au cycle fonctionnel. C’est ce que fait par exemple la version ESR de Firefox. Chrome et Edge disposent eux aussi d’une telle version, mais sur un délai bien plus court de huit semaines, via le canal Extended Stable.
  •  

☕️ Le CERN va migrer ses ordinateurs industriels de Red Hat vers Debian 13


L’Organisation européenne pour la recherche nucléaire utilise Linux pour ses besoins depuis longtemps. Dès les années 1990, le CERN s’était créé sa propre distribution en se basant sur Red Hat. En 2004, il s’était associé au Fermilab pour créer Scientific Linux (également basée sur Red Hat), avant d’entamer en 2015 une migration vers CentOS. En 2022, après l’annonce – très mal reçue – de Red Hat sur la fin de CentOS au profit de CentOS Stream, le CERN avait décidé de migrer vers AlmaLinux, autre distribution compatible Red Hat.

Le laboratoire a cependant décidé de se détourner de Red Hat, comme le rapporte Phoronix, qui a assisté à la conférence MiniDebConf, à laquelle participait le CERN. Les ingénieurs avaient bien, dans un premier temps, considéré un passage vers CentOS Stream, mais l’obligation du niveau d’instructions -march=x86-64-v2 par défaut à la compilation a été perçue par le CERN comme une forme d’« obsolescence forcée » pour le matériel ancien.

Le niveau d’instruction est un découpage artificiel permettant de cibler un lot de fonctionnalités au sein du processeur. Le niveau v2 mentionné correspond à une bascule effectuée par Red Hat Enterprise Linux 9, ce qui impliquait notamment les instructions SSE 4.2. RHEL 10 a imposé le niveau v3, qui nécessitait par exemple les instructions AVX2, FMA ou encore VEX. Ce découpage, nommé ISA (Instruction Set Architecture), a été violemment critiqué par Linus Torvalds fin 2024. Il estimait notamment la classification « stupide », car elle donnait l’impression erronée que la progression des jeux d’instruction était linéaire.

Le CERN avait, quoi qu’il en soit, pris bonne note des changements imposés par Red Hat. Lors de la conférence, le laboratoire a donc annoncé qu’une transition étant en préparation : d’ici la fin de l’année, l’intégralité du parc informatique fonctionnera sous Debian 13. Au total, 2 200 ordinateurs industriels et systèmes embarqués, utilisés pour le contrôle des accélérateurs de particules, seront concernés. En revanche, les centres de données et l’informatique expérimentale restent pour l’instant sur RHEL ou AlmaLinux.

  •  

Interfaces : le framework WinUI de Microsoft devient pleinement open source

Promis, cette fois c'est différent
Interfaces : le framework WinUI de Microsoft devient pleinement open source

WinUI est désormais un projet entièrement hébergé dans un dépôt GitHub, les ingénieurs de Microsoft y travaillant directement. Les travaux devraient donc accélérer et les prétentions de l’entreprise sont nombreuses, mais elle a souvent agacé les développeurs avec sa feuille de route incohérente.

Fin août 2026, Microsoft a achevé la dernière phase d’un plan annoncé en juillet 2025 : faire du développement de WinUI un processus véritablement public sur GitHub. Ce kit de développement, qui se focalise sur les interfaces des applications pour Windows, est considéré désormais comme pleinement open source.

Ce n’est pas un changement de licence, car le dépôt est sous licence MIT depuis décembre 2018. Le vrai changement vient du développement quotidien, qui se déroule entièrement dans le dépôt. Jusqu’à présent, ce dernier était seulement un miroir de code déjà écrit en interne. Autrement dit, le dépôt était secondaire, dans la mesure où l’éditeur ne faisait qu’y reverser ce qu’il élaborait, sans vraiment tenir compte des contributions extérieures.

Les ingénieurs de Microsoft compilent, valident et testent dorénavant leurs modifications directement dans le dépôt public, avec la traçabilité associée. On peut cependant formuler deux réserves. D’une part, les pull requests fusionnées proviennent exclusivement des développeurs Microsoft pour l’instant, a priori dans l’idée de valider complètement le pipeline de production avant de l’ouvrir aux contributions externes. D’autre part, le compilateur XAML – essentiel pour WinUI – reste fermé. Lors de la conférence Build, Microsoft a indiqué qu’elle souhaitait d’abord en moderniser le code, avant de l’ouvrir à la communauté. Aucune date n’a été donnée.

Microsoft semble sérieuse, mais…

Cette bascule s’inscrit dans un contexte plus large. Microsoft a affirmé, lors de la conférence Build 2026, un engagement fort envers WinUI comme plateforme native de Windows 11, au point d’abandonner l’appellation « WinUI 3 » pour éviter de laisser croire à une future « rupture » technologique. Depuis plusieurs mois, à travers l’initiative « K2 » pour Windows 11, Microsoft insiste largement sur les performances et les interfaces natives sur son système. L’éditeur semble décidé à utiliser ses propres technologies, notamment pour le menu Démarrer, jusqu’ici développé avec React Native.

La question du sérieux de Microsoft reste toutefois débattue dans la communauté de développeurs, qui garde un souvenir circonspect de l’historique WinRT/UWP. Des éléments plaident en faveur d’une vraie volonté, dont le respect (globalement) du calendrier fixé et la traçabilité du travail des ingénieurs sur le dépôt. Microsoft sait en outre qu’elle est attendue au tournant. Mais l’historique de l’entreprise sur les interfaces ne plaide pas en sa faveur, après avoir réinventé plusieurs fois la roue ces quinze dernières années.

… de nombreuses promesses n’ont pas été tenues

Si Microsoft renforce son propre usage de WinUI, le framework devrait rapidement évoluer. Les reproches sont tenaces, notamment des performances pas à la hauteur des prétentions « natives », mais de gros travaux sont en cours. Beaucoup reprochent également à l’éditeur son manque de suivi entre UWP, WinUI 2 et 3, avec une absence notable de parité fonctionnelle. Un écosystème souvent jugé incohérent et fragmenté.

Les tickets se sont aussi accumulés depuis deux ans et WinUI traine un certain nombre de casseroles techniques. Par exemple, un bug connu depuis longtemps provoque un plantage des applications utilisant à la fois WinUI 3 et le trimming, qui doit réduire la taille des exécutables en supprimant le code non utilisé. La faute à un conflit avec le fonctionnement de XAML, qui s’appuie lourdement sur la réflexion à l’exécution (résolution de types par nom, liaison de données, convertisseurs, gestionnaires d’événements déclarés en XAML).

  •  

☕️ Sur Mac, les développeurs tiers peuvent laisser tomber les machines Intel


Apple a envoyé un e-mail aux développeurs tiers pour les avertir d’un changement : « Nous vous contactons pour vous informer que les apps universelles pour macOS proposées sur le Mac App Store et nécessitant macOS 13 ou une version ultérieure peuvent désormais abandonner la prise en charge des Mac à processeur Intel ».

Cette prise en charge était obligatoire pour toute application publiée sur le Mac App Store, mais ne l’était bien sûr pas pour celles distribuées autrement. Le passage à l’architecture Arm remontant aujourd’hui à six ans avec la puce M1, le signal est clair : il est temps de passer à autre chose.

Puce Apple Silicon

Apple vante d’ailleurs les avantages d’un tel abandon. En ciblant uniquement « arm64 » dans les réglages de compilation de l’application, le développement n’en sera que plus simple. En outre, plus besoin de passer par des binaires universels embarquant toutes les données pour les deux architectures (x86_64 et arm64). L’application s’en retrouvera d’autant allégée. Reste une condition : elle doit viser macOS 13 au moins.

Il n’y a bien sûr pas d’obligation à suivre ce conseil, les développeurs pouvant toujours compiler pour Intel s’ils le souhaitent. Comme l’indiquent nos confrères de MacG, macOS 27 et son Xcode correspondant ne pourront s’installer que sur des Mac Apple Silicon, plantant un nouveau clou dans le cercueil. macOS 27, alias Golden Gate, sera également la dernière version à prendre en charge la couche d’émulation Rosetta 2. 2027 sonnera définitivement le glas de l’architecture Intel chez Apple.

  •  

Firefox 155 apporte sa Fenêtre intelligente en France, la version iOS bloque la publicité

L'IA à la sauce Mozilla
Firefox 155 apporte sa Fenêtre intelligente en France, la version iOS bloque la publicité

Mozilla vient de publier de nouvelles versions de son navigateur pour l’ensemble des plateformes. Certaines contiennent des nouveautés importantes, particulièrement sur ordinateur et iOS.

Nouvelle mouture pour le navigateur de Mozilla, avec comme principale nouveauté la disponibilité de la Smart Window pour l’ensemble des utilisateurs en France, au Canada et aux États-Unis. En français, elle prend d’ailleurs officiellement le nom de « Fenêtre intelligente ».

Cette fonction est toujours en bêta et reste optionnelle. On y accède par le bouton Firefox situé en haut à droite de la fenêtre, près du menu hamburger (trois traits). Son utilisation réclame un compte Firefox, ce mode de navigation permettant ensuite de résumer des pages, comparer plusieurs onglets, retrouver des informations dans des onglets ou l’historique, obtenir des recommandations et ainsi de suite. Une fois la fonction activée, on peut choisir de toujours lancer Firefox dans ce mode.

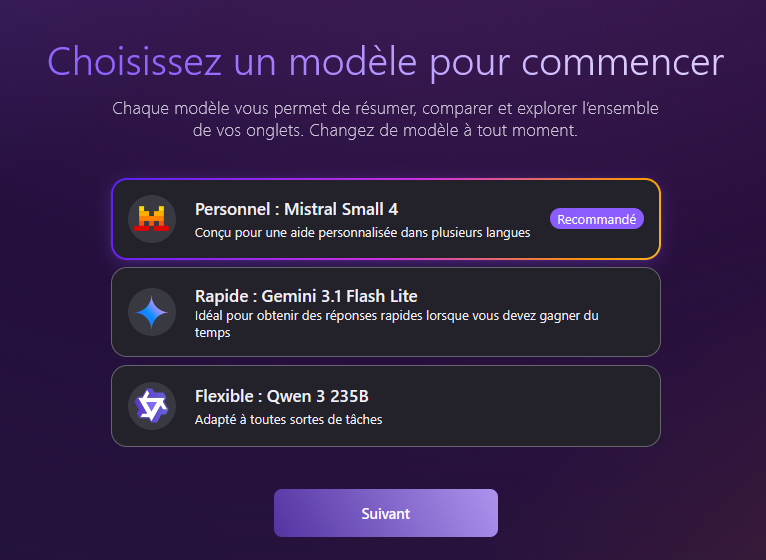
Notez que la prise en charge de l’historique ne se fait qu’au sein de cette fenêtre intelligente. En outre, les conversations et « souvenirs » sont stockés localement, mais les requêtes transitent par les serveurs de Mozilla puis éventuellement vers d’autres, selon le modèle utilisé. Par défaut, Mistral Small 4 est recommandé. On peut également choisir entre Gemini 3.1 Flash Lite, Qwen 3 235B ou un autre LLM, à condition de fournir le point de terminaison et la clé API (ou jeton d’authentification).

Firefox 155 améliore dans la foulée cette fonction. Mozilla ajoute par exemple sous la fenêtre de conversation des boutons pour retourner rapidement dans des recherches précédentes. Les recherches passant par Exa sont également décrites comme beaucoup plus rapides, et la fonction d’organisation intelligente des onglets se veut plus pertinente. Rappelons que Firefox propose un réglage pour désactiver toutes les fonctions IA.

Parmi les autres nouveautés, on peut citer un nouveau compteur de traqueurs bloqués apparaissant au début de la barre d’adresse. Les conteneurs, « apparus » avec Firefox 153, peuvent maintenant être réorganisés, l’ordre choisi apparaissant ensuite partout où cette liste est affichée. Firefox 155 corrige en outre de nombreux bugs, dont un gênant qui pouvait empêcher une machine sous Linux d’entrer en veille après une longue session de navigation. Enfin, la version colmate une trentaine de failles de sécurité, dont 13 de dangerosité élevée.

Firefox pour iOS a désormais son Ad Blocker

Aux côtés de cette version pour ordinateurs, Firefox pour iOS a lui aussi du neuf. Mozilla a annoncé très officiellement ce 1ᵉʳ septembre l’intégration d’un bloqueur de publicité, nommé Ad Blocker. Il est construit sur la base de l’API d’Apple pour bloquer les contenus et la liste de filtrage EasyList. Une technique qui n’est pas neuve, Vivaldi proposant une fonction équivalente.

Ce blocage publicitaire n’est pas activé par défaut. Il faut se rendre dans les réglages puis dans la partie Navigation. Dans son billet, Mozilla prévient que l’efficacité de sa fonction n’est pas garantie : « Le bloqueur de publicités ne bloquera pas toutes les annonces. Les publicités diffusées directement par le site que vous visitez et les annonces affichées dans les résultats de recherche apparaîtront toujours ». En outre, les raccourcis et autres contenus sponsorisés affichés par Firefox ne sont pas pris en charge, mais peuvent être désactivés via un réglage séparé.

Ce bloqueur de publicités est une fonction supplémentaire et peut donc fonctionner de concert avec la protection améliorée contre le suivi qui, elle, s’occupe de bloquer les traqueurs.

Mozilla en profite pour lancer une pique à Apple dans un billet séparé (en lien dans l’annonce) : il serait temps que l’entreprise propose une véritable architecture pour les extensions de navigateur. Safari en propose, mais leur récupération passe par l’App Store. Rien d’équivalent n’est prévu pour les autres, Mozilla fustigeant au passage (une nouvelle fois) l’obligation d’utiliser WebKit comme moteur de rendu. Sur Android, rien de tout cela : Firefox utilise son moteur Gecko et prend en charge les extensions depuis longtemps.

  •  

☕️ Ubisoft annonce que For Honor ne sera plus jouable sur Linux et Steam Deck


Ubisoft se prépare à introduire de nouveaux modes de jeu classés (ranked) au sein de For Honor, son champ de bataille virtuel dans lequel on peut gaiement s’étriper à grands coups de masse d’armes. La nouvelle est à première vue plutôt bonne pour les adeptes de ce titre sorti en 2017, puisqu’elle montre que l’éditeur continue à entretenir la flamme.

Elle s’accompagne toutefois d’un changement qui risque de faire grincer quelques dents : à compter du 10 septembre, date du lancement de la saison associée à ces modes classés, le titre ne sera plus jouable sur Linux et, par extension, sur le Steam Deck de Valve (dont l’OS exploite une base Arch).

Ubisoft annonce l’arrivée de nouveaux modes classés dans For Honor – crédit Ubisoft

Ubisoft s’en explique de la façon suivante :

« Afin de garantir un environnement compétitif équitable, l’équipe met en place des mesures de sécurité supplémentaires pour les joueurs. Nous retirons For Honor de la plateforme Linux pour assurer un environnement plus sûr, car il nous est impossible d’y déployer une protection efficace. Par conséquent, For Honor ne sera plus jouable sur Steam Deck à partir du 10 septembre. Nous continuons d’explorer différentes pistes pour améliorer notre système anti-triche, avec la possibilité de rouvrir la plateforme ultérieurement. »

L’éditeur ne donne pas de détails techniques précis, mais il invoque donc l’objectif de lutte contre la triche pour justifier cette décision. For Honor était compatible avec Linux depuis 2023, suite à l’adaptation deux ans plus tôt par Epic de son logiciel anti-triche, Easy Anti-Cheat pour assurer le support des trois environnements courants (Windows, macOS et Linux). Sur Reddit, la communauté For Honor a accueilli la nouvelle en des termes que la décence nous interdit de reproduire.

La décision d’Ubisoft semble particulièrement à contre-courant de la tendance générale, alors que la rumeur murmure qu’EA travaille à l’adaptation de son propre anti-cheat, Javelin, pour Linux, et qu’Epic prépare l’arrivée de son propre Store sur le système d’exploitation libre.

  •  

L’architecture mklinux fait tourner des noyaux Linux en parallèle sans virtualisation

Ça pousse plus vite ?
L’architecture mklinux fait tourner des noyaux Linux en parallèle sans virtualisation

Vous avez toujours rêvé de vous passer de la virtualisation pour faire tourner des services complètement différents en parallèle sur une même machine ? C’est ce que propose mklinux en permettant de faire tourner des noyaux Linux en parallèle.

Le responsable de l’entreprise Multikernel Technologies, Cong Wang, a annoncé, la semaine dernière sur la mailing list du noyau Linux, la sortie de son projet mklinux v7.0-mk2 (disponible sur GitHub). Celui-ci permet d’exécuter plusieurs noyaux sur un même ordinateur, sans hyperviseur, donc sans virtualisation. Chacun d’entre eux gère réellement le matériel qu’il utilise.

« L’arborescence est basée sur la version 7.0 [du noyau Linux]. Avec CONFIG_MULTIKERNEL=n, elle se compile et se comporte exactement comme la version 7.0 », précise-t-il.

Chaque noyau s’exécute sur son propre matériel

Le principe est que mklinux (ou multikernel) lance un premier noyau qui gère un certain nombre de processeurs, de la mémoire et des périphériques. Ce premier noyau divise ces ressources « en instances et démarre un noyau dérivé dans chaque instance via la fonction kexec_file_load() », explique Cong Wang.

« Chaque noyau dérivé s’exécute en mode natif sur ses propres processeurs, sa propre mémoire physique et ses propres périphériques. Rien n’est émulé et rien n’est intercepté ; la seule chose partagée est ce que vous choisissez de partager », ajoute le responsable du projet.

Optimisation du traitement et de l’exposition aux risques

L’idée de multikernel est de proposer une véritable isolation au niveau du noyau « avec des performances proches de celles d’un système « bare-metal » et une allocation dynamique des ressources, sans la surcharge d’un hyperviseur », comme l’explique la FAQ du projet. Cela doit permettre une optimisation de la vitesse de traitement et de l’exposition aux risques.

La promesse de cette architecture est que le blocage d’un noyau, une faille de sécurité le touchant ou un kernel panic n’aient aucune conséquence sur les autres systèmes qui tournent en parallèle.

Le concepteur explique dans son message avoir validé par des tests : « Des instances ont été lancées, arrêtées, reconfigurées et relancées dans le cadre de longues boucles de test […] ; un plantage dans un noyau n’affecte pas les autres, et il est confirmé que chaque processeur attribué à une instance est remis en veille sur l’hôte avant d’être réutilisé ».

Et, « en comparant aux machines virtuelles, il n’y a pas de chemin de sortie de la VM, pas de deuxième niveau de tables des pages et pas de modèle de périphérique », ajoute Cong Wang.

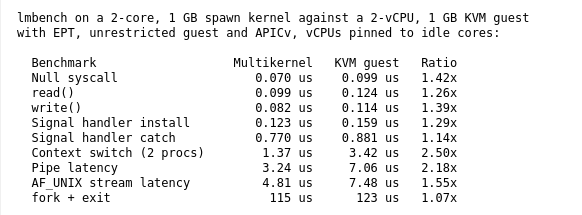
Dans son annonce, il donne quelques comparaisons de performances. Ainsi, face à une machine virtuelle KVM, multikernel est de 1,07 fois (fork + sortie) à 2,5 fois plus rapide (changement de contexte), avec une bande passante mémoire et une latence équivalentes :

Pour l’instant, multikernel fonctionne sur architecture x86_64, même si l’annonce sous-entend que le projet ne s’y limitera pas. D’ailleurs, sur son site, l’entreprise vante déjà des solutions pour ARM ou RISC-V.

En pratique, quelles utilisations cible le projet ? Multikernel Technologies propose déjà plusieurs offres de service destinées aux entreprises visant la mise en place de clouds privés sans hyperviseur, le sandboxing d’agents IA et la mise à jour du noyau sans avoir à redémarrer la machine.

  •  

☕️ Ubuntu 26.04.1 est disponible, mais la migration depuis Ubuntu 24.04 a du retard


Comme toujours avec les versions LTS (Long Term Support) d’Ubuntu, la première mouture « .1 » est attendue. Ubuntu 26.04.1 vient ainsi d’être mise à disposition, simplifiant dans un premier temps les nouvelles installations du système.

Cette version ne comprend aucune nouveauté. Elle est là pour reprendre l’ensemble des correctifs (bugs généraux et sécurité) sortis depuis la publication d’Ubuntu 26.04 en avril dernier. Les images ISO proposées permettent l’installation d’un système à jour, avec moins de téléchargements lors de la première session. Pour les utilisateurs existants d’Ubuntu 26.04, il n’y a rien à faire.

Ces versions « .1 » sont cependant importantes pour la mouture LTS précédente. Canonical applique la même stratégie depuis longtemps : une LTS ne peut être mise à jour vers la suivante qu’une fois la version « .1 » de celle-ci disponible, qui débloque alors un chemin de migration. Un choix qui répond à des critères de fiabilité, ces versions permettant de gommer les erreurs de jeunesse. Un comportement déroutant de prime abord, car il s’écoule plusieurs mois entre l’arrivée d’une nouvelle LTS et la disponibilité de son chemin de migration.

Une partie des utilisateurs d’Ubuntu 24.04 attend donc la 26.04.1, mais il faudra être encore un peu patient. Oliver Reiche, développeur chez Canonical, a indiqué que même si la 26.04.1 était effectivement disponible, le chemin de migration avait du retard. Il faudra attendre quelques semaines de plus, la faute à des « régressions dans une version récente de rust-coreutils ».

Quand le chemin de migration sera disponible, le système signalera cette possibilité. Comme le rappelle OMGUbuntu, il est toujours possible de forcer le passage avec la commande « sudo do-release-upgrade -d », mais la procédure n’est pas recommandée pour des questions de fiabilité.

  •  

Une fuite de données chez Steam exhume dix ans d’histoire du jeu vidéo PC

Half-Life 3 unconfirmed
Nexus Mods met la main sur SteamDB

Valve subit une fuite de données, ce qui est déjà ironique vu le nom de l’entreprise, mais les 12 To en fuite (qui couvrent la période 2003 - 2013) sont aussi et surtout un coffre aux trésors pour les historiens du jeu vidéo. Builds anciennes, prototypes et contenus abandonnés : c’est une décennie de développement PC que l’on peut explorer. Seule douche froide : aucun signe de Half-Life 3 à l’horizon…

Une archive Steam de 12 To a fait son apparition le week-end dernier, comme le rapporte Ars Technica. Elle provient de l’ancienne infrastructure Steam2, qui était utilisée par Valve avant le passage à SteamPipe en 2013. À l’époque, la boutique distribuait ses jeux à partir d’une architecture opaque qui reposait notamment sur des formats propriétaires comme le NCF et le GCF. L’entreprise a changé ce modèle par une organisation plus lisible, avec des fichiers distribués en HTTP.

12 To de données Steam en fuite

Ce nouveau « teraleak » est disponible au téléchargement en P2P via BitTorrent, il est donc peu probable que Valve puisse un jour le faire disparaitre. Plus de 10 000 dépôts (les paquets de données utilisés par l’entreprise) sont visibles à cette adresse. Ils contiennent des builds de production, des prototypes et des versions de test, pour des jeux de Valve mais aussi d’éditeurs tiers.

D’après le streamer Scolcer, spécialiste de Valve, l’archive n’est pas le fruit d’un piratage des serveurs de la société. Les fichiers auraient été récupérés depuis un site accessible publiquement, sans mot de passe ni barrière spéciale.

La chaîne Gabe Follower, qui suit de très près l’actualité de Valve, a mis en ligne une vidéo qui donne un premier aperçu du contenu de ce teraleak. Les archéologues en sont encore à déterrer les pépites, mais on sait déjà qu’il n’y a pas – mille fois hélas – de dossier Half-Life 3 ! En revanche, on recense plusieurs découvertes concernant l’Episode Three de Half-Life 2 qui devait boucler un triptyque commencé en 2004 et poursuivi en 2007 avec l’Episode Two. Il a finalement été annulé, mais le développement allait bon train.

L’archive montre ainsi le fameux « Weaponizer », une arme aperçue ici et là dans des documents ou des images associées au projet. À ce stade cependant, rien n’indique la présence d’un Episode Three jouable ou d’une démo. Il s’agit plutôt d’assets et de traces de développement, parfois réutilisés comme placeholders dans d’autres projets.

Coup d’œil dans les coulisses de Valve

Les dossiers concernant Portal 2 contiennent plusieurs builds anciennes et du contenu finalement mis de côté dans la version finale du jeu. On y trouve par exemple des mécaniques abandonnées comme du gel violet (pour marcher sur les murs et les plafonds), le ralentissement du temps ou des variantes d’armes expérimentales.

L’archive comporte également des éléments inédits concernant le prototype F-Stop, un jeu annulé qui aurait pu être la suite de Portal. La mécanique principale du jeu troquait le système des portails de téléportation pour un appareil photo capable de capturer, de replacer et de redimensionner des objets. Le proto a été mis de côté quand Valve a décidé de se lancer dans Portal 2, une suite plus « classique ».

Des versions précoces de Left 4 Dead, Counter-Strike: Global Offensive et Dota 2, avec des cartes provisoires, des modèles temporels, des modes de jeu abandonnés et des interfaces en chantier sont aussi présentes dans ce teraleak qui n’a pas fini de révéler ses secrets. Cette « capsule temporelle » est d’autant plus intéressante qu’elle couvre une époque où Valve était beaucoup plus active dans le développement de jeux.

L’archive ne touche d’ailleurs pas que des jeux et des prototypes de Valve. On y trouve aussi des fichiers liés à de nombreux jeux tiers disponibles sur la plateforme avant 2013. Des builds ou des éléments de titres comme Sonic 4 Episode II, Dragon Age: Origins, Batman: Arkham Asylum, Spec Ops: The Line, Spore, Fallout ou Civilization ont déjà été identifiés. Même s’il s’agit de jeux anciens, sur le plan juridique, cette fuite reste explosive. Mais, sur le plan de l’histoire du jeu vidéo PC, elle se révèle tout aussi précieuse.

  •  

Navigateurs au temps du DMA : plus de choix, mais pas encore d’égalité avec Safari

Safari toujours indétrônable
DMA : Opera perd devant le Tribunal de l’UE, Edge n’est pas un contrôleur d’accès

Que reste-t-il du big bang des navigateurs web sur iOS ? Un peu plus de deux ans après l’intégration de l’écran de sélection sur l’iPhone dans iOS 17.4 puis dans l’iPad avec iPadOS 18.2, les éditeurs de navigateurs web que nous avons interrogés se montrent plutôt positifs sur l’expérience (pas tous, comme on le verra).

Dans l’Union européenne, le règlement sur les marchés numériques (DMA) oblige Apple à proposer aux utilisateurs d’iPhone et d’iPad une sélection de navigateurs web à installer sur leurs appareils. Une exigence mise en œuvre avec iOS 17.4 en mars 2024, puis améliorée quelques mois plus tard suite à quelques remontrances de la Commission européenne.

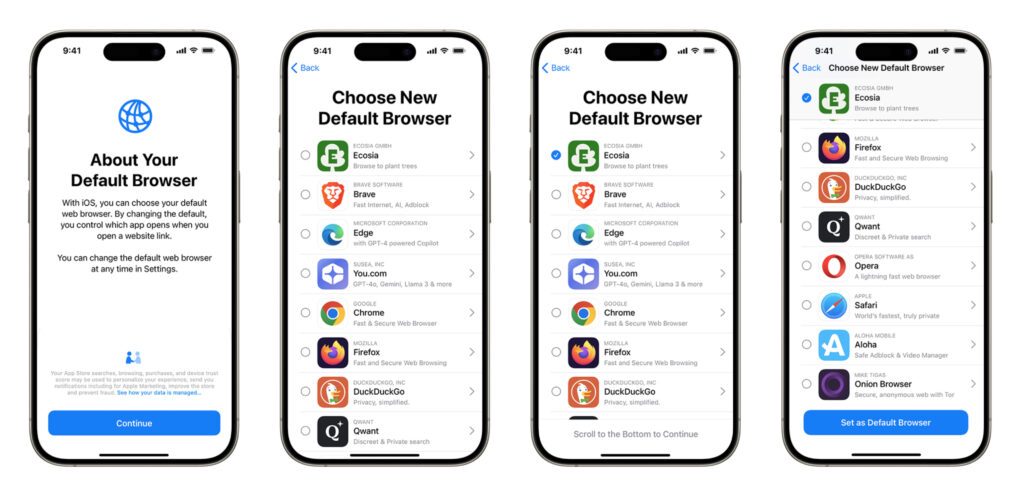
Depuis septembre 2020 et iOS 14, Apple autorise les utilisateurs à choisir un navigateur web par défaut autre que Safari. Mais encore fallait-il les télécharger sur l’App Store au préalable. En vertu du DMA, le constructeur a dû aller plus loin : proposer une liste de navigateurs alternatifs aux internautes ayant Safari par défaut.

Pour qu’un navigateur obtienne le droit de figurer dans cet écran, il doit avoir été téléchargé par au moins 4 000 utilisateurs dans l’UE durant l’année calendaire précédente sur iPadOS ; le chiffre est de 5 000 pour iOS. La liste est mise à jour chaque année (dernier coup de sonde en date : novembre 2025).

Image : Apple

Jusqu’à 11 navigateurs peuvent être présents dans la liste (auxquels s’ajoute Safari), ordonnée de manière aléatoire. Si les règles concernent l’ensemble de l’UE, la sélection est régionale. Pour la France, les utilisateurs iOS ont le choix entre : Aloha, Arc Search, Brave, Chrome, DuckDuckGo, Ecosia, Edge, Firefox, Onion Browser, Opera, Qwant et Safari. Qwant est absent d’iPadOS, remplacé dans la liste par Orion.

Des modifications ont été apportées à l’écran de sélection avec iOS 18.2, livré en décembre 2024. Apple a dû faire des concessions pour entrer dans les clous du DMA. Il devient ainsi possible d’installer un navigateur web par défaut directement depuis l’écran de sélection, sans passer par l’App Store. Les utilisateurs doivent faire défiler l’écran jusqu’en bas avant de définir un navigateur par défaut.

Surtout, le navigateur choisi prend la place de l’icône de Safari si elle se trouve dans le dock ou sur la première page d’accueil de l’iPhone ou de l’iPad. Et puis les éditeurs ne travaillent plus complètement à l’aveugle : Apple leur fournit des statistiques sur les téléchargements, les lancements et, depuis iOS 18.2, le taux de sélection de leur navigateur depuis cet écran.

Un écran de choix efficace ou pas ?

Oui, l’écran de choix a eu un impact sur le nombre d’installations des navigateurs alternatifs. Chez Brave, on a ainsi relevé des installations quotidiennes en progression de 50 % en mars 2024, avec l’arrivée de la première version de ce panneau avec iOS 17.4.


Il reste 75% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

[Tuto] Héberger un lecteur RSS et migrer depuis Feedly, avec astuces et Wallabag en bonus


[Tuto] Héberger un lecteur RSS et migrer depuis Feedly, avec astuces et Wallabag en bonus

Installer un agrégateur de flux RSS sur un serveur maison est assez simple. Next vous détaille les étapes et vous donne quelques astuces pour en profiter au mieux, notamment avec une intégration Wallabag pour sauvegarder des articles à lire plus tard.

Dans la série je récupère la souveraineté de mes données, Next vous explique comment procéder avec un serveur privé virtuel (VPS) à quelques euros par mois. Nous avons déjà évoqué le gestionnaire de mots de passe Vaultwarden et, bien évidemment, le renforcement de la sécurité. Ou, plus récemment, l’installation d’Immich, pour héberger et gérer ses photos de façon indépendante.

Une autre application qui consomme peu de ressources est FreshRSS, un gestionnaire de flux RSS gratuit et libre. On vous explique comment l’installer pas à pas, avec en bonus, Wallabag, une alternative à Pocket en autohébergement.

Première chose, se connecter à notre VPS via PuTTY. Si vous avez suivi nos tutos, normalement pas besoin de mot de passe, c’est directement avec votre clé. Nous créons ensuite un répertoire dédié à FreshRSS et Wallabag et entrons dedans :

mkdir -p ~/freshrss-wallabag && cd ~/freshrss-wallabag

Créer un seul conteneur avec FreshRSS et Wallabag

Docker est une nouvelle fois exploité ici, avec deux conteneurs, un pour chaque application. Nous allons pour cela créer un seul fichier docker-compose.yml avec les informations suivantes :

nano docker-compose.yml

services:
  freshrss:
    image: freshrss/freshrss:latest
    container_name: freshrss
    restart: unless-stopped
    volumes:- freshrss_data:/var/www/FreshRSS/data
- freshrss_extensions:/var/www/FreshRSS/extensions
    environment:- TZ=Europe/Paris
- CRON_MIN=*/15
    ports:-"127.0.0.1:8090:80"

  wallabag:
    image: wallabag/wallabag
    container_name: wallabag
    restart: unless-stopped
    ports:-"127.0.0.1:8092:80"
    environment:- SYMFONY__ENV__DOMAIN_NAME=https://wallabag.xxx.yyy
    volumes:- wallabag_data:/var/www/wallabag/data
- wallabag_images:/var/www/wallabag/web/assets/images

volumes:
  freshrss_data:
  freshrss_extensions:
  wallabag_data:
  wallabag_images:

Quelques explications. La structure du fichier montre bien les deux services FreshRSS et Wallabag, avec leurs options. Le restart: unless-stopped permet de redémarrer le service automatiquement en cas de reboot du serveur par exemple. Pour FreshRSS, le CRON_MIN=*/20 permet de rafraîchir les flux toutes les 20 minutes (enfin en théorie).

La variable SYMFONY__ENV__DOMAIN_NAME=https://wallabag.xxx.yyy permet de donner l’URL de wallabag sur votre serveur pour que les liens envoyés par email ou autre soient au bon format, et pas avec une URL cassée avec par exemple du localhost dedans.

Maintenant, lançons les conteneurs, avec une seule ligne de commande :

sudo docker compose up -d

Deux noms de domaines, Caddy s’occupe du reste (notamment de Let’s Encrypt)

Vous avez peut-être deviné la suite si vous avez suivi nos précédents tutos : on modifie Caddy pour que notre nom de domaine renvoie vers le bon service. L’avantage étant d’avoir une version HTTPS sécurisée automatique avec Let’s Encrypt.

Avant cela, rendez-vous dans la page d’administration de votre registraire pour définir deux redirections : rss.xxx.yyy et wallabag.xxx.yyy vers l’adresse IP de votre VPS (ce sont des enregistrements DNS de type A pour être précis). Vous pouvez évidemment prendre un autre sous domaine, pensez juste à adapter la suite du tuto.

sudo nano /etc/caddy/Caddyfile

rss.xxx.yyy {
    reverse_proxy 127.0.0.1:8090
}

wallabag.xxx.yyy {
    reverse_proxy 127.0.0.1:8092
}

Maintenant il ne reste qu’à relancer Caddy pour qu’il prenne en compte les modifications :

sudo systemctl reload caddy

Exportez vos données Feedly, importez-les dans FreshRSS

FreshRSS est directement accessible via rss.xxx.yyy et Wallabag via wallabag.xxx.yyy. Allez-y et configurez les deux applications. Changez au plus vite le mot de passe du compte admin wallabag qui est par défaut… wallabag (comme l’identifiant).

Si vous utilisez Feedly, vous pouvez exporter vos données au format OPML. Rendez-vous sur l’interface et cliquez sur les « … » à côté de Feeds, puis sur Organize Feeds. À côté du gros bouton Import OPML, une petite flèche plus discrète permet d’accéder à la page d’Export, aussi directement accessible via cette adresse.


Il reste 57% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  
❌