Un site web qui demande de couper le bloqueur de publicité pour accepter de te montrer sa page, c'est comme l'auteur de logiciel qui te demande de couper ton antivirus pour installer son logiciel.
C'est NON. (Permalink)
En juillet, une polémique avait éclaté autour des écrans LG pour ordinateurs : l’installation automatique du pilote provoquait l’apparition d’une publicité pour l’antivirus McAfee. Les pratiques du constructeur ont été épinglées dans une nouvelle vidéo, mais LG dément tout problème.
LG a été sous un feu nourri de critiques en juillet. Lors du branchement d’un écran LG sur un ordinateur, un signal était envoyé à Windows Update pour récupérer automatiquement le pilote. Une opération courante, qui évite à l’utilisateur d’aller le chercher manuellement.
LG avait détourné ce mécanisme pour installer aussi un composant qui provoquait l’affichage d’une publicité pour McAfee. La documentation de Microsoft précise pourtant de faire attention à ce genre de pratique. La firme avait d’ailleurs fini par intervenir, LG mettant fin à l’opération, avec une image entachée.
Ce comportement avait été mis en avant par Gamers Nexus dans une vidéo expliquant le problème. Or, la chaine vient de remettre le couvert, en s’attaquant cette fois aux téléviseurs de la marque.
Dans sa nouvelle vidéo (vue plus de 3 millions de fois à l’heure où nous écrivons ces lignes), Gamers Nexus expose pendant 135 minutes l’étendue de ses découvertes, faites en collaboration avec Level1Techs et des chercheurs en sécurité indépendants. La chaîne met en cause le comportement réseau et logiciel des téléviseurs sous webOS, notamment des modèles OLED de la gamme G5.
Des comportements étranges…
La vidéo de 2h15 plonge profondément dans les détails. Parmi les constats majeurs de la chaîne : le fait que les téléviseurs testés (des modèles OLED) captent l’audio dans la pièce, même quand l’appareil est en veille. D’après les tests réalisés, les téléviseurs enregistrent le son à travers le micro même quand la connexion est coupée, stockant les données localement en attendant que l’accès à internet soit restauré.
Les testeurs ont également utilisé le logiciel Wireshark pour analyser les paquets de données envoyés par la télé. Les résultats auraient montré un balayage actif du réseau local, notamment pour cartographier les appareils voisins. Ce balayage collecterait au passage les adresses IP des appareils connectés, de même que les noms et intensités de signal des réseaux Wi-Fi détectés, ainsi que leurs données de localisation.
Selon Gamers Nexus, les données ainsi recueillies alimentent LG Ad Solutions, la filiale publicitaire du groupe. LG aurait écoulé 216 millions de téléviseurs connectés dans le monde, tandis que la filiale revendiquerait 363 millions d’appareils secondaires pouvant être ciblés individuellement, dans les seuls États-Unis. On ne parle donc pas uniquement d’appareils détectés, mais de ceux sur lesquels une publicité peut être envoyée.
La technique n’est pas nouvelle, chez LG. Le constructeur utilise depuis des années un mécanisme nommé Automated Content Recognition (ACR, non spécifique à LG), chargé de générer des empreintes numériques, pour récupérer – entre autres – les habitudes de visionnage. Le travail mené par Gamers Nexus va cependant plus loin.
Le plus gros problème rencontré par la chaîne réside dans la sécurité. Plusieurs failles ont été détectées dans webOS, le système d’exploitation propre à LG, que le constructeur fournit dans ses TV connectées. Les testeurs sont parvenus à les exploiter, débloquant des capacités d’exécution de code arbitraire à distance. Ils s’en sont servi, entre autres, pour récupérer les données audio justement enregistrées par le téléviseur quand la connexion internet était coupée.
Les failles ont été transmises à LG sans révélation publique et seraient en cours de correction.
… réfutés par LG
En 48 heures (la vidéo a été publiée le 7 septembre), ces informations ont eu le temps de ressortir dans plusieurs médias. Initialement, LG se refusait à tout commentaire, mais le constructeur a fini par sortir de sa réserve auprès de plusieurs sites, dont MacG.
Selon LG, les conversations ambiantes ne sont ni enregistrées ni transmises dans les conditions normales d’utilisation. Pour que le processus se déclenche, il faut que l’utilisateur l’active volontairement, par exemple via la touche spécifique de la télécommande. Le constructeur réfute toute écoute passive et automatique de ce qui se passe autour de ses télés connectées.
L’écoute peut en revanche se faire si la fonction « Hi LG » est activée. Le comportement serait alors le même que n’importe quel autre assistant vocal : une écoute locale passive, devenant active quand les mots-clés sont prononcés. Quand aucun mot-clé n’est détecté, les données stockées temporairement sont supprimées et rien n’est transmis, assure LG.
Le constructeur affirme également que les données récupérées sur le réseau sont standards. Détecter les appareils connectés permet notamment de partager du contenu et d’utiliser d’autres fonctions liées à la maison connectée. Autre affirmation : tout ce qui touche à la personnalisation des publicités et, de manière générale, à l’ACR, ne peut fonctionner qu’avec un accord explicite de l’utilisateur. Celui-ci peut révoquer cette autorisation à tout moment dans les réglages de l’appareil.
Bien que ces comportements puissent entrer dans la catégorie « pratiques courantes », la réponse de LG est incomplète. Ainsi, pas un mot sur les failles de sécurité, alors qu’elles ont permis la récupération de données pouvant s’avérer sensibles. Exploitées, ces failles pourraient permettre à des pirates de transformer ces appareils en autant de dispositifs d’écoute.
Le Cyber Resilience Act en embuscade
À noter que Gamers Nexus avait déjà épinglé les téléviseurs LG en juillet pour les problèmes d’écoute. Ils notaient effectivement que l’on pouvait désactiver la reconnaissance vocale, coupant du même coup toutes les fonctions de type IA. LG, là aussi, avait fini par répondre à plusieurs médias, dont nos confrères de MacG : « LG Electronics (LGE) réaffirme que les téléviseurs LG ne collectent, n’enregistrent ni ne stockent les conversations ambiantes. La reconnaissance vocale est une fonctionnalité optionnelle, lancée par l’utilisateur, qui traite les données vocales uniquement lorsqu’elle est activée par l’utilisateur pour répondre à une demande spécifique. Les clients peuvent utiliser les fonctionnalités Smart TV sans activer la reconnaissance vocale ».
La succession des vidéos de Gamers Nexus provoque, sans surprise, de nombreuses discussions et écorne l’image du constructeur. Sur Reddit ou les réseaux sociaux, de nombreuses personnes réfléchissent désormais à la connexion de leur téléviseur, LG ou non. Outre les choix faits par les constructeurs, la sécurité même du système d’exploitation interroge et beaucoup se demandent si elle est gérée sérieusement.
Ces questions fusent autour des appareils connectés depuis longtemps. Elles ont largement alimenté la réflexion ayant conduit l’Europe à adopter le Cyber Resilience Act, qui va franchir une étape majeure ce 11 septembre. Mais à compter de décembre 2027, les constructeurs seront pleinement responsables de la sécurité de leurs produits, dès lors qu’ils contiennent une composante numérique. Les téléviseurs connectés seront bien sûr concernés, d’autant plus que le CRA sera rétroactif et s’appliquera sur tous les appareils en cours de commercialisation, pas uniquement les nouveaux.
Si les derniers mois avaient déjà vu plusieurs records de failles corrigées chez Microsoft, le Patch Tuesday de la rentrée les explose tous : avec 966 vulnérabilités colmatées, dont plus de 700 pour Windows, septembre 2026 restera probablement dans les annales.
966 : c’est le nombre de failles corrigées dans le bulletin mensuel accompagnant la salve de correctifs publiés le 8 septembre. Le chiffre varie légèrement selon les sources, en fonction de ce qui est comptabilisé. Les 966 failles correspondent aux CVE publiés effectivement ce 8 septembre, selon Bleeping Computer.
Même en tenant compte de ces différences de comptage, le Patch Tuesday de septembre est loin, très loin devant. Le précédent record était détenu par les correctifs de juillet, qui culminait déjà à 570 failles. Le mois d’août avait suivi avec 400 failles corrigées.
Des chiffres très élevés, conséquence directe de l’utilisation des LLM (grands modèles de langage). Microsoft a depuis largement expliqué comment ses équipes s’en servaient, avec plusieurs LLM évoluant au sein d’un harnais spécialisé. L’entreprise a également officialisé son projet Perception, coordonnant trois familles d’agents, responsables respectivement de la traque des failles, de l’évaluation du contexte et de la correction.
Parmi les 966 failles corrigées, 105 sont critiques, dont 81 permettant des exécutions arbitraires de code à distance, soit le pire des scénarios. Aucune des failles critiques n’est cependant exploitée à ce jour ni même publique. L’avertissement habituel tient toujours cependant : dès lors que les correctifs sont disponibles, les quelques détails les accompagnant peuvent orienter les pirates vers les failles correspondantes.
Bleeping Computer donne une ventilation approximative des failles par type :
438 vulnérabilités de type élévation de privilèges
19 vulnérabilités de type contournement des fonctionnalités de sécurité
258 vulnérabilités de type exécution de code à distance
173 vulnérabilités de type divulgation d’information
56 vulnérabilités de type déni de service
16 vulnérabilités de type usurpation (spoofing)
En revanche, deux failles sont exploitées (0-day). Elles ne sont pas critiques, mais sont tout de même importantes :
CVE-2026-81963 : vulnérabilité d’élévation des privilèges dans la pile Windows Update, permet aux attaquants d’obtenir des privilèges SYSTEM
CVE-2026-85880 : vulnérabilité dans l’Advanced Local Procedure Call (ALPC) de Windows, permet également d’obtenir des privilèges SYSTEM
La recommandation est donc logique : installer ces nouveaux correctifs aussi rapidement que possible.
Des nouveautés fonctionnelles importantes… peut-être
La mise à jour publiée hier soir, estampillée KB5124008, contient aussi de nouvelles fonctions pour Windows 11, dont la plupart ont été déjà commentées au cours des derniers mois.
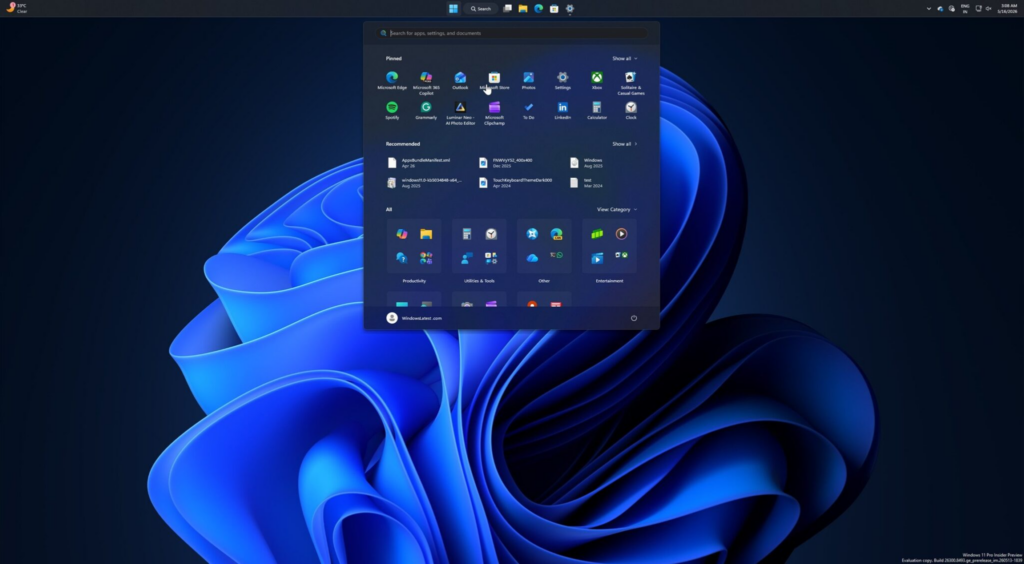
C’est ainsi la mise à jour qui officialise le retour de la capacité à bouger la barre des tâches sur n’importe quel côté de l’écran. Le fonctionnement n’est pas celui de Windows 10, qui permettait de la changer de côté par glisser-déposer. Dans Windows 11, il faut se rendre dans les réglages (le plus simple est de passer par le clic droit sur la barre des tâches) et de choisir l’option voulue. Dans tous les cas, on peut toujours modifier l’alignement des icônes.
Source : Windows Latest
Toujours pour la barre des tâches, on peut maintenant l’afficher en mode réduit. Jusqu’ici, le système permettait de la réduire, mais le réglage n’influait que sur la taille des icônes, pas sur la barre elle-même. Le nouveau réglage s’occupe des deux.
On peut également redimensionner le menu Démarrer, via un nouveau réglage qui laisse le choix entre Grand, Petit et Automatique. Bien sûr, plus le menu sera grand, plus il pourra afficher d’éléments. Cette amélioration s’accompagne d’une autre : une personnalisation nettement plus poussée. On peut ainsi désactiver la zone « Recommandés », qui s’appelle d’ailleurs « Récents » maintenant, choisir de n’afficher qu’une grille d’icônes ou une liste, ou encore supprimer les catégories et les applications épinglées. Si l’on désactive tout, le menu Démarrer n’affiche alors plus qu’une liste statique et alphabétique des applications installées.
Cette mise à jour intronise en outre les améliorations de performances pour l’Explorateur, qui se charge plus vite et se montre plus réactif. Comme nous l’avions indiqué, cette hausse de performances se fait via de courtes hausses de la consommation CPU, pas par un préchargement de l’application en mémoire. Selon Microsoft, la différence de performances est d’autant plus visible sur les machines peu puissantes.
Enfin, on peut désactiver Bing et le Microsoft Store dans la recherche, pour n’avoir que des résultats locaux. La recherche y gagne largement en performances. En revanche, la tolérance aux fautes de frappe n’est pas encore de la partie.
Notez que vous ne verrez pas forcément ces nouveautés immédiatement après l’installation de la mise à jour. Microsoft a l’habitude de procéder par étapes, créant systématiquement un « bazar ». Les fonctions sont activées petit à petit chez les utilisateurs, mais on ne sait pas combien de temps prendra le processus complet.
L’ANSSI a annoncé ce 7 septembre la mise en place d’un dispositif nommé REACTIV (REponse & ACTion Interministérielle face aux Violations de données). Créé à la demande du Premier ministre, il doit permettre la mobilisation immédiate des compétences et moyens de l’agence de sécurité pour les ministères touchés par des cyberattaques.
Selon l’annonce officielle, le nouveau mécanisme se traduit concrètement par une bascule des efforts opérationnels pour renforcer l’appui aux ministères sur deux volets : le traitement des compromissions de comptes utilisateurs et l’analyse des violations de données.
Surtout, REACTIV renforce l’autorité de l’agence sur deux points spécifiques. D’abord, la possibilité pour l’ANSSI d’imposer aux ministères des mesures immédiates de protection des données, à appliquer dans des délais contraints. Ensuite, la centralisation par l’agence de la communication technique de crise en cas d’attaque touchant des services de l’État.
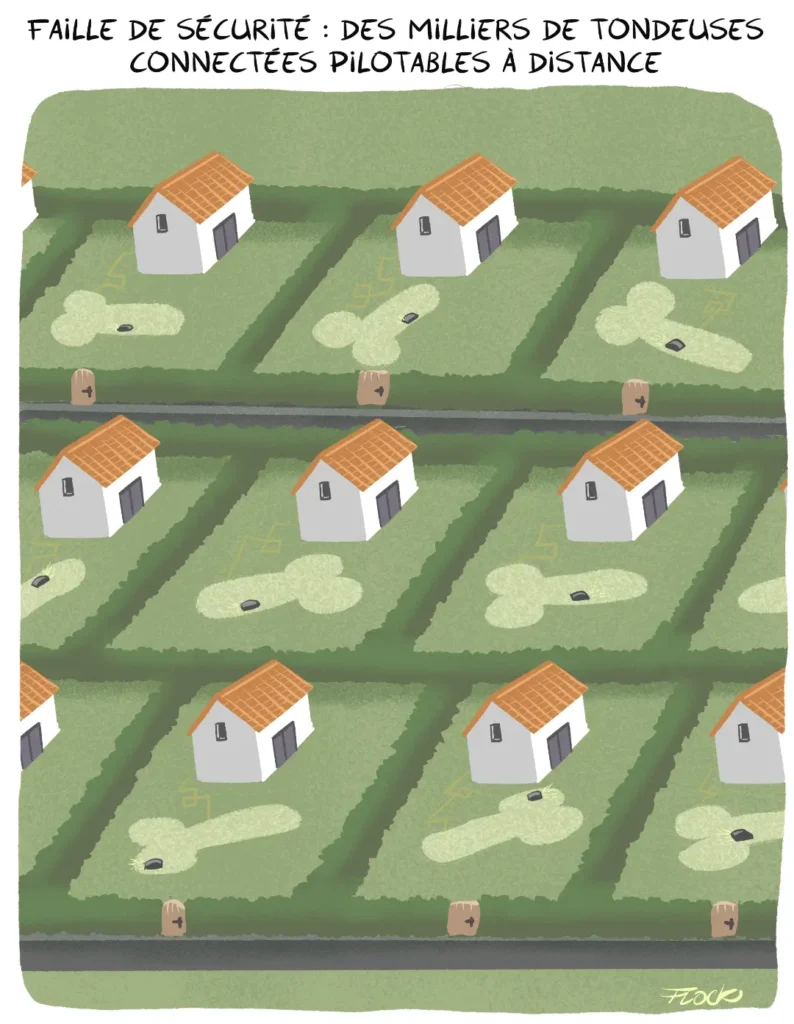
Illustration : Flock
Ce renforcement « complète les mesures de la Feuille de route des efforts prioritaires en matière de sécurité numérique de l’État 2026 - 2027, dont le Premier ministre a demandé l’accélération de la mise en œuvre, afin de rehausser significativement et durablement le niveau de sécurité des réseaux ministériels », indique l’ANSSI.
Un tel mécanisme était-il nécessaire ? Probablement, car les faits plaident pour des capacités d’action supplémentaires. La mention par l’ANSSI de mesures immédiates « dans des délais contraints » semble le point essentiel de l’annonce. L’agence a toujours fonctionné jusqu’à présent sur un mode d’accompagnement et de conseil plutôt que d’injonction, ce qui change donc avec REACTIV. La question des moyens alloués à l’agence reste cependant entière, d’autant que les rôles de l’ANSSI vont se renforcer à l’aune des nouveaux textes européens sur la cybersécurité : NIS2, REC, DORA et le Cyber Resilience Act, que nous évoquions récemment.
Dans un billet dédié sur LinkedIn, Vincent Strubel, directeur de l’ANSSI, précise d’ailleurs que cet effort est « temporaire » et qu’il se fait « au détriment d’autres pans de la menace », que l’ANSSI ne perd « pas de vue pour autant ». REACTIV « n’évitera pas toutes les attaques, mais doit nous permettre d’être plus réactifs et plus directifs, pour au moins limiter la casse le temps que les mesures de long terme prennent effet, et de partager plus d’informations pour mieux comprendre », ajoute Vincent Strubel.
Extrait: "Au vu du nombre et de la qualité de ses signataires, la lettre ouverte a été très largement reprise telle quelle dans les médias, mais étonnamment très peu recontextualisée ni décryptée à l’aune de ce qu’en pensent les professionnels de la cybersécurité.
Plusieurs d’entre eux dénoncent pourtant une forme de panique morale ne reposant pas sur des menaces avérées et réellement exploitées par les pirates informatiques. Des menaces d’autant plus hypothétiques que les pirates n’ont ni accès aux modèles de langage dédiés à la cybersécurité d’OpenAI et d’Anthropic, ni aux budgets colossaux nécessaires pour les exploiter, et qui se chiffrent facilement en centaines de milliers de dollars.
Plutôt qu’un « marketing de la peur », ils critiquent le « storytelling » associé, sur fond de spéculations entre « doomers » (catastrophistes), « accélérationnistes » et autres prévisionnistes croyant en l’avènement d’une supposée « intelligence artificielle générale » (IAG, ou AGI) capable d’effectuer l’ensemble des tâches intellectuelles qu’un être humain peut effectuer. D’autant qu’il suffirait d’appliquer et respecter des mesures de cybersécurité élémentaires pour éviter d’être victimes de telles cyberattaques."
hahah je vous l'avais dit, c'est du marketing, c'est du flan.
Dans une tribune intitulée An Alien Mind, Jakub Pachocki, chef scientifique d'OpenAI, dévoile que l'outil sur lequel l'entreprise s'appuie pour surveiller le raisonnement interne de ses modèles devient de moins en moins fiable.
Robots aspirateurs, tondeuses connectées, caméras, sonnettes, capteurs… le célèbre Internet des objets offre des possibilités fascinantes pour améliorer le confort du foyer au quotidien, mais il se gagne bien souvent au prix de compromis aussi inacceptables que passés sous silence en matière de sécurité et de vie privée. Le problème n’est toutefois pas inéluctable… pour peu qu’on s’en empare.
Si j’étais de mauvaise foi, je dirais que tout ça c’est la faute du chien, mais comme en vrai il n’y est pour rien, il vaut mieux que je vous explique. Il se trouve que dans la vraie vie, j’ai trois jeunes enfants très dynamiques, et depuis dix-huit mois environ, un chien. Un épagneul breton, pedigree SPA. Comme tous les épagneuls bretons, il est sympa, têtu et un brin hyperactif. C’est-à-dire qu’il pionce la moitié de la journée, mais quand il se réveille, il se transforme en tornade, et pour peu qu’une baie vitrée soit ouverte après la pluie, le parquet du salon se retrouve rapidement constellé de traces de patte.
Ajoutez à ça qu’il perd toute l’année autant de poils qu’un mammouth laineux en pleine mue, et vous comprendrez que mon sol intérieur n’est pas exactement d’une propreté clinique. Perso, j’ai un seuil de tolérance assez élevé et je trouve ce petit tapis de poils plutôt confortable sous les pieds, surtout en hiver, mais il se trouve que je partage ma vie avec quelqu’un d’un peu moins dilettante sur le sujet, et que certains enfants donnent des signes d’allergie. Accessoirement, il y a un consensus familial : tout le monde déteste passer le balai. Bref, la paix du ménage passe par l’achat d’un aspirateur robot.
Sur le principe, je n’ai rien contre. Il se trouve que cet été, j’ai déjà entrepris de connecter certains éléments de la maison, histoire de programmer l’ouverture des volets le matin, ou d’éteindre à distance les lumières laissées allumées par les enfants quand ils s’endorment le nez dans leur bouquin. Je fais ça via Home Assistant, qui tourne sur un petit serveur domestique, et comme je suis tombé dans un véritable rabbit hole, je serais ravi d’intégrer un aspirateur robot dans les automatisations en cours de construction.
Mais des principes, j’en ai quelques-uns. En matière de domotique, le premier d’entre eux consiste à protéger mordicus le caractère privé de mon foyer : tous mes équipements doivent fonctionner en local. Ça n’exclut pas des possibilités de contrôle à distance, notamment pour la sécurité, mais ces dernières doivent être strictement cantonnées aux deux adultes de la maison.
Control freak ?
Pourquoi ériger ça en principe cardinal ? Mettez ça sur le compte d’une déformation professionnelle. Sur Next et ailleurs, j’ai eu l’occasion de couvrir à de multiples reprises des incidents de sécurité impliquant des objets connectés, avec à chaque fois de graves implications potentielles en matière de vie privée. Le dernier exemple en date vient d’être publié : des failles de sécurité exposaient complètement la gamme de robots tondeuse Mammotion. Un peu plus tôt cette année, j’ai eu l’occasion de relater en détail la découverte de vulnérabilités béantes au niveau d’une infrastructure gérant des centaines de milliers de caméras IP et de babyphones connectés à l’échelle mondiale.
Impossible, faute de temps, de les traiter systématiquement, mais la rédaction voit passer presque toutes les semaines des alertes de sécurité relatives à des objets connectés du quotidien.
« Chéri, si tu voulais reproduire la langue des Rolling Stones avec la tondeuse, tu t’es planté ! » – Dessin : Flock
Le phénomène m’inquiète à au moins trois titres. Le premier, c’est qu’il concerne aussi bien les produits chinois premier prix que les appareils vendus à prix d’or par des marques renommées. Outre Mammotion, et ses tondeuses à 2 000 euros, vous avez peut-être vu passer en début d’année cette info selon laquelle un développeur a découvert presque par inadvertance qu’il pouvait prendre le contrôle à distance de près de 7 000 aspirateurs robots haut de gamme DJI.
Le deuxième motif d’inquiétude, c’est que les constructeurs concernés réagissent avec une diligence toute relative aux alertes. Si DJI a très vite corrigé les failles de ses robots en se coordonnant avec l’auteur de la découverte, d’autres lambinent, et mettent des semaines, voire des mois, à combler des failles pourtant béantes. L’examen des vulnérabilités en question participe de mes angoisses : on ne parle pas d’attaques sophistiquées, menées à grands coups de rootkits et de virus. Les portes sont souvent liées à des identifiants laissés en clair dans le code et à l’oubli de protections pourtant basiques dans le monde des réseaux.
Le troisième point découle du deuxième, en lien avec les possibilités offertes par l’IA. Je ne parle pas des Mythos, Fable, Atlas et autres modèles de pointe qui alimentent les discours ambigus des acteurs spécialisés en matière de cybersécurité. Non, je fais référence à un Claude ou ChatGPT courant qui, correctement interrogé, est capable en quelques prompts de disséquer le code d’une application mobile pour en identifier tous les éléments problématiques. Je dis ça en connaissance de cause, puisque je l’ai fait pour contrôler certaines des allégations relatives aux failles de sécurité mentionnées plus haut, ou pour vérifier l’histoire de ce prestataire des dispensaires de cannabis qui stockait en clair les pièces d’identité de ses clients…
Le piège de la simplicité
Dans la grande famille des objets connectés, plusieurs ont besoin de « voir » chez moi pour faire leur boulot, à commencer bien sûr par les caméras de vidéosurveillance. Les robots aspirateurs ou robots tondeuses s’y mettent aussi : pour mieux détecter leur environnement, les meubles ou les objets laissés au sol, ils s’appuient sur des batteries de capteurs, notamment optiques. Cette capacité est attendue, et bienvenue, mais elle s’accompagne d’une zone d’ombre : où sont opérés les traitements informatiques nécessaires à la détection de mouvement de la caméra, ou à l’analyse des objets observés par le robot aspirateur ?
La question n’est pas anodine. Comme beaucoup, j’ai attaqué le sujet de la vidéosurveillance chez moi avec une caméra IP Wi-Fi chopée à l’occasion d’une promo sur Internet il y a quelques années. Pour l’utiliser, je devais passer par l’application mobile du constructeur : c’est elle qui permet de recevoir les images ou les alertes à distance. Lors de l’installation, je suis passé rapidement sur les conditions d’utilisation et le parcours d’explications qui mentionnaient vaguement une possibilité de stockage dans le cloud, pressé que j’étais d’en tester le fonctionnement. C’est après coup, au moment de me connecter pour la première fois à distance à la caméra, que je me suis dit « hey, mais au fait, elles passent par où les images ? ».
Mon illumination est rhétorique : je sais très bien que ces images transitent par un serveur distant (le cloud du fabricant), qui gère ensuite l’envoi d’une alerte sur mon téléphone. Ce qui est moins évident en revanche, c’est ce qu’il advient des images ainsi envoyées : sont-elles stockées, analysées, utilisées à des fins d’entraînement, ou autre ? Et accessoirement, qui peut y accéder ? Compte tenu des nombreuses failles évoquées plus haut, il y a un risque, difficile à mesurer mais confirmé par l’expérience, que des images de mon intérieur circulent auprès de personnes malintentionnées. Bon, à la rigueur, s’il s’agit du portrait d’un cambrioleur ou de la langue pendante du chien, je m’en remettrai. Mais si ce sont mes enfants qui déclenchent la détection de mouvement, c’est une autre paire de manches. Exit la caméra premier prix.
Il se trouve que moi, comme bon nombre de lecteurs de Next sans doute, je suis sensibilisé à ces questions. Je suis aussi en mesure de circonvenir le problème. Je dispose chez moi de l’équipement nécessaire pour créer un réseau local privé, coupé d’Internet. Mes nouvelles caméras IP envoient désormais leurs images vers mon serveur domestique, sur lequel un logiciel déconnecté d’Internet, Frigate, réalise la détection de mouvement et peut, au besoin, déclencher via Home Assistant une alerte vers nos deux téléphones.
Pour un geek, cette configuration n’est pas particulièrement complexe (un routeur capable de gérer plusieurs réseaux locaux, des caméras choisies pour leur capacité à travailler en local, un serveur domestique chargé de coordonner l’ensemble), mais elle n’est pas triviale. D’abord parce qu’elle suppose une réflexion préalable, et quelques heures de paramétrage. Ensuite, parce qu’elle représente un investissement financier non négligeable, de l’ordre de quelques centaines d’euros.
Revenons-en à nos poils de chien
Revenons à nos moutons, ou plutôt à nos poils de chien. Ce n’est jamais expliqué très clairement dans les modes d’emploi, mais les aspirateurs robots fonctionnent un peu comme les caméras IP : ils disposent de commandes locales (les boutons physiques par exemple) et parfois d’intégrations dans des applications domotiques (Home Assistant, Apple HomeKit), mais le plus souvent, les fonctions avancées (détection d’objets, programmation pièce par pièce) ne sont accessibles qu’au travers de l’application mobile du fabricant, soi-disant parce qu’elles supposent des traitements réalisés à distance, sur ses propres infrastructures informatiques.
Qu’à cela ne tienne, je vais faire comme avec mes caméras : chercher un modèle d’aspirateur répondant à mes attentes (capacité à vider son bac à poussières à sa base, serpillière, gestion d’une programmation à distance pièce par pièce, cartographie de la maison pour optimiser le parcours, intégration dans Home Assistant pour éviter l’enfermement dans un écosystème propriétaire), mais avec un fonctionnement exclusivement en local, c’est-à-dire isolé d’Internet.
La démarche est aussi un enjeu de pérennité : s’il tourne uniquement en local, mon robot est à l’abri d’une éventuelle panne du cloud, ou d’une fermeture décidée arbitrairement par son fabricant (n’est-ce pas, les éditeurs de jeux vidéo ?).
Bref, deux-trois recherches sur Internet devraient bien me permettre de trouver ça ? Que nenni.
J’ai d’abord consulté quelques tests récents de médias tech, pour essayer d’isoler un ou deux robots considérés comme de bons rapports qualité-prix, sachant que je ne souhaite pas dépenser une somme à quatre chiffres pour une serpillière à roulettes. J’ai bien noté quelques références intéressantes saluées pour leur autonomie, leur aspiration ou leur gestion des obstacles, mais aucun des articles concernés n’abordait la question de la confidentialité. Seule exception : les tests et actus consacrés à l’entreprise états-unienne Matic, qui revendique une approche privacy first, mais ne distribue pas ses robots sur le Vieux Continent.
Je me suis donc tourné vers les forums et Reddit, où d’autres se sont déjà posé la même question. Et j’ai découvert, un peu surpris, qu’il n’y avait pas de solution évidente. Ou plutôt, pas de solution sans compromis.
Je vous la fais courte : la quasi-totalité des robots du marché qui disposent de fonctionnalités avancées imposent l’utilisation de l’application dédiée, et donc l’exploitation de données dans le cloud. Les fabricants présentent généralement ça comme une nécessité technique, et assurent offrir des garanties de pseudonymisation, voire des flux chiffrés, mais ils refusent que l’on coupe le cordon.
À défaut, le robot est limité à des fonctions de base (qui peuvent se révéler suffisantes mais ne répondent pas à mes attentes). Certains modèles récents affichent une compatibilité avec la norme Matter pour permettre un contrôle local natif plus étendu, en Wi-Fi ou en Thread, mais là aussi le niveau de contrôle reste limité.
Pour celui ou celle qui voudrait aller plus loin, la voie la plus complète, mais aussi la plus complexe, consiste à rooter l’appareil (remplacer son logiciel par une alternative non officielle). Plusieurs modèles courants (Dreame, Ecovacs, Roborock, Eureka) peuvent être déverrouillés au moyen du firmware Valetudo, mais la manipulation revêt plus ou moins de complexité selon les robots.
Pour certains, un simple flash via un PC sous Linux suffit. Pour d’autres, il faut intervenir physiquement sur la carte mère et donc rompre les scellés de garantie. Il y a quelque chose d’assez satisfaisant dans le fait de voir qu’une initiative particulière permet de court-circuiter le verrouillage orchestré par toute une industrie, mais celle-ci n’est valable que sur certains modèles (et parfois même uniquement sur certaines générations d’un modèle donné), et la manipulation a de quoi refroidir bon nombre d’utilisateurs néophytes.
Si l’on écarte cette piste « expert », l’acquéreur potentiel de robot aspirateur se retrouve confronté à trois choix : accepter de laisser ses données circuler vers un cloud extérieur, tirer un trait sur une partie des fonctionnalités associées, ou tout simplement continuer à passer l’aspirateur à la main. En ces temps qui imposent de réfléchir à l’impact environnemental de la tech, la dernière n’est probablement pas la plus mauvaise des solutions.
Reste que si l’on souhaite tout de même s’équiper, l’industrie nous place face à un choix cornélien : fonctions avancées ou vie privée ? De mon côté, je sais que je ne transigerai pas. Je me prépare donc soit à chercher un robot à prix raisonnable susceptible de passer par la case Valetudo, soit à compromettre les relations diplomatiques familiales en opposant mon veto au robot.
De la nécessité d’informer correctement
Chacun prend bien les risques qu’il souhaite, tant qu’il les a correctement soupesés. Avant de m’équiper plus sérieusement, j’ai utilisé pendant quelques semaines mes caméras connectées avec la Chine, parce qu’elles me rendaient un service dont j’estimais avoir besoin, mais je l’ai fait de façon précautionneuse, en veillant à n’activer les appareils que quand la maison était vide de tout occupant.
Ce qui m’ennuie, et motive en réalité ce long laïus, ce sont tous les utilisateurs d’objets connectés qui acceptent tacitement d’exposer leur vie privée à un risque parce qu’on ne leur a pas expliqué la nature du risque en question. J’ai posé quelques questions naïves à des gens de mon entourage ces dernières semaines, en mode : « Au fait, tu es sûr que c’est sécurisé ton robot ? Il a quand même une caméra et des fonctions qui permettent d’en prendre le contrôle à distance ? ». Dans certains cas, j’ai eu droit à des retours de type : « Ho ben oui, l’application est sur mon téléphone protégé par mot de passe, donc c’est sûr ».
Mauvaise réponse :/
La situation n’a cependant rien d’inéluctable.
Du côté des particuliers, il me semble primordial de sensibiliser sans relâche sur le sujet, et c’est bien sûr l’objectif premier de cet édito. Je prêche probablement des convaincus parmi les lecteurs assidus de Next, mais puisse ce texte contribuer à informer des internautes moins au fait des subtilités techniques de nos objets connectés.
Je profite de l’occasion pour en appeler à mes consœurs et confrères de la presse : bon nombre de médias consacrent d’innombrables news, tests et bons plans relatifs aux aspirateurs robots. Pourquoi ne pas intégrer à vos revues un paragraphe et des éléments de notation spécifiques au respect de la vie privée et à la confidentialité des données ? Vos tests y gagneraient en qualité, et n’y perdraient probablement pas tant que ça en conversion vers des liens affiliés.
Le dernier message s’adresse aux fabricants, avec un premier appel évident : quand allez-vous enfin prendre le mors aux dents et faire une passe complète d’audits sur vos outils afin d’en améliorer la sécurité ? Au-delà de cette simple mesure de bon sens, vous avez une carte à jouer en proposant des produits intelligents, mais véritablement respectueux de la vie privée. Plutôt que de simplement respecter a minima les exigences du RGPD ou du futur Cyber Resilience Act (CRA), faites de la confidentialité un argument commercial.
Si vous ne le faites pas pour vous, faites-le pour la paix de mon ménage !
Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.
Après plus d’une décennie de scandales ayant mis en lumière la surveillance numérique de masse à laquelle ils sont exposés, de plus en plus d’Américains se disent inquiets pour leur cybersécurité. Pour apprendre à “reprendre le contrôle de leur vie numérique”, des ateliers, conférences et soirées festives se multiplient dans les grandes villes, raconte le journal britannique “The Guardian”.
Nvidia, le leader mondial des puces pour l’IA, a confirmé jeudi 3 septembre l’acquisition du franco-américain Hugging Face, une plateforme de distribution de modèles d’IA, pour 12,9 milliards de dollars. Un rachat qui renforce la stratégie dans l’open-source du mastodonte américain, et qui vient aussi servir ses intérêts commerciaux.
Les auditions de la commission parlementaire sur les dépendances numériques ont témoigné des défis que pose, dans la sphère publique, le déploiement de l’open source.
Les trois services disposent de quatre mois, soit jusqu’à la fin décembre, pour se conformer aux obligations supplémentaires prévues par le Digital Services Act.
Trois actualités à retenir cette semaine dans le cyberespace : une cyberattaque qui prive de télésurveillance les nouveaux pacemakers d'un géant de la santé, l'infrastructure de Linux à bout de souffle face aux scrapers IA, et des sessions Claude piratées qui alimentent un marché parallèle.
Les systèmes de vérification d'âge en ligne sont des fuites de sécurité en devenir.
En fait pas en devenir, c'est déjà arrivé : La société IDScan s'est faite pirater. Cela fait un an que les pirates aspiraient les 153 MILLIONS de pièces d'identité qu'ils traitaient.
Félicitations, ça a vachement amélioré la sécurité de tout le monde. (Permalink)
L’enquête lancée par la section cybercriminalité du parquet de Paris et confiée à l’office anti-cybercriminalité (Ofac) suite au piratage de la plateforme cet été de la Direction générale des finances publiques a débouché sur l’interpellation de deux suspects, rapporte Franceinfo.
Illustration : Flock
Suite à son interpellation le 18 août, un homme de 18 ans a été mis en examen le 20 août et placé en détention provisoire. Un second suspect âgé de 16 ans, interpellé le 26 août, a été libéré après sa garde à vue. Son matériel sera cependant utilisé par les enquêteurs. Le premier suspect, domicilié en région parisienne, ferait partie du groupe de pirates ZeroBytes bien connu des services. Outre la DGFiP, il serait derrière les piratages ces derniers mois de l’Éducation nationale, France Travail, ou encore SFR.
Le suspect n’est pas un perdreau de l’année : il avait en effet été mis en examen en juin 2024 et janvier 2025 dans deux dossiers concernant des attaques informatiques, et placé sous contrôle judiciaire dans ces deux cas.
Il a été mis en examen pour les chefs d’accusation d’« accès et maintien frauduleux dans un système de traitement automatisé de données (STAD) à caractère personnel en bande organisée », pour « modification frauduleuse, extraction, transmission, reproduction et détention de données contenues dans un STAD à caractère personnel en bande organisée », ainsi que pour « participation à une association de malfaiteurs en vue de la préparation d’un délit puni de 10 ans d’emprisonnement ».
L’enquête se poursuit pour interpeller les autres personnes mises en cause dans le piratage du fisc.
Les scammers migrent de plus en plus de l’email vers les plateformes de collaboration d’entreprise comme Microsoft Teams pour mettre en place leurs attaques. En se faisant passer pour le support informatique, ils peuvent aller très loin dans l’infrastructure de l’entreprise visée.
Le laboratoire de recherche en cybersécurité Unit 42 de l’entreprise Palo Alto Networks a alerté ce mardi 1er septembre : des pirates ont mis en place des campagnes pour cibler le système informatique d’entreprises via des appels vocaux sur Microsoft Teams.
Comme souvent quand il s’agit de scam, les pirates utilisent leurs compétences en social engineering. « Ce qui semble être une conversation anodine est en réalité un appel de hameçonnage vocal (vishing), au cours duquel les cybercriminels tentent de contraindre leurs victimes à exécuter des outils de surveillance et de gestion à distance (RMM) ou des virus sur mesure », explique Unit 42.
Utiliser le pouvoir social du support informatique
Notamment, pour que l’utilisateur se laisse manipuler, les pirates se font passer pour le support informatique de l’entreprise. Les chercheurs de Palo Alto Networks signalent avoir repéré une campagne particulière, qu’ils nomment Spring Ring, qui a ciblé entre janvier et avril 2026 plus de 150 employés d’au moins 10 entreprises. Pour certains, les pirates sont allés jusqu’à essayer d’atteindre le contrôleur de domaine de l’entreprise, le serveur qui permet de répondre aux demandes d’authentification et donne les accès aux employés.
Pour Unit 42, cette campagne illustre « la manière dont les plateformes de communication sont utilisées comme armes, l’identité devenant un vecteur d’attaque majeur ».
Les chercheurs de Unit 42 expliquent qu’ils ont détecté cette campagne après avoir observé un schéma suspect de création de discussions. De fait, l’attaque passe d’abord en chat où l’attaquant crée une discussion sous une identité qui semble demander une attention particulière (service d’assistance informatique ou personnel de support) avec un email au domaine proche de Microsoft (ici .onmicrosoft[.]com) et dont il maitrise le sous-domaine (par exemple : ithelp@InternalSystemsDaily[.]onmicrosoft[.]com).
L’attaquant lançait ensuite un appel audio pour lui faire faire des actions présentées comme de l’assistance technique. En fait, l’utilisateur lui donnait le contrôle à distance ou exécutait un virus sans le savoir. Pour mettre la pression sur l’utilisateur, l’attaquant peut appeler plusieurs fois si l’utilisateur ne répond pas.
Deux formes d’attaques : le contrôle à distance ou l’envoi vers un faux cloud de l’entreprise
Lors de la campagne Spring Ring, Unit 42 a repéré deux formes d’attaques. Dans la première, l’attaquant incite la victime à exécuter le logiciel de gestion à distance de son entreprise et ensuite à lui donner le contrôle à distance de son ordinateur. Après avoir vérifié les informations sur l’environnement, il utilise PowerShell pour télécharger un cheval de Troie à distance qui désactive l’antivirus, envoie des données de l’utilisateur et récupère ensuite d’autres virus.
Dans l’autre forme d’attaque, le pirate envoie l’employé vers un lien pointant vers un faux cloud de son entreprise, téléchargeant un virus dont l’exécutable mentionnait le nom de cette entreprise (par exemple : nomdelentreprise-org-filters-update-nomdelavictime.exe). Dès que celui-ci est exécuté, il assure sa persistance dans le système de Windows. Puis il lance une instance cachée et sans interface graphique de Edge pour installer une extension du navigateur de Microsoft. Un script Python est enfin lancé pour scanner les ports SMB, cibler le contrôleur de domaine de l’entreprise via Microsoft NT LAN Manager et tenter « une attaque avec PetitPotam[une preuve de concept (PoC) permettant de forcer des hôtes Windows à s’authentifier auprès d’autres machines, ndlr] afin de contraindre le contrôleur de domaine à s’authentifier auprès d’une machine contrôlée par l’attaquant ».
Pour l’Unit 42, cette campagne montre un « tournant stratégique en matière d’ingénierie sociale, les attaquants allant désormais au-delà du hameçonnage par e-mail pour cibler les outils de collaboration d’entreprise ».
Microsoft alerte aussi
Cela semble aussi le cas du côté de Microsoft. En effet, quelques jours plus tard, les chercheurs de l’entreprise de Redmond ont décrit le même genre d’attaques utilisant les outils de surveillance et de gestion à distance. Ici, PowerShell était utilisé pour télécharger un paquet MSI malveillant qui met ensuite en place un environnement Node.js et un script JavaScript permettant, de façon persistante, l’exécution de commandes.
L’éditeur de Teams semble désemparé devant ce genre d’attaques, affirmant que « cette campagne repose moins sur l’exploitation de la plateforme que sur la persuasion des utilisateurs de mettre en place des processus d’accès à distance sécurisés au sein d’outils de collaboration légitimes ». Microsoft ajoute que les entreprises « doivent considérer toute demande d’assistance externe non sollicitée comme intrinsèquement suspecte et mettre en place des défenses à plusieurs niveaux, couvrant l’identité, les terminaux et la collaboration ».
Dans ses conseils, en plus du renfort de la sensibilisation des employés, Microsoft pousse quand même à utiliser des outils contre les attaques de type « ingénierie sociale », contre le phishing en général, et d’activer les règles ASR de réduction de la surface d’attaque « qui bloquent le contenu exécutable provenant des e-mails et des interpréteurs de scripts, la création de processus à partir de PowerShell/WScript/cmd, ainsi que l’exécution de contenu téléchargé, afin d’empêcher la mise en place de scripts et de fichiers MSI ». L’éditeur pousse aussi les DSI des entreprises à limiter ou surveiller l’utilisation des logiciels de gestion (et d’assistance) à distance et à contrôler quels outils sont autorisés dans leurs environnements.
Christine de Stephen King, version tondeuse à gazon
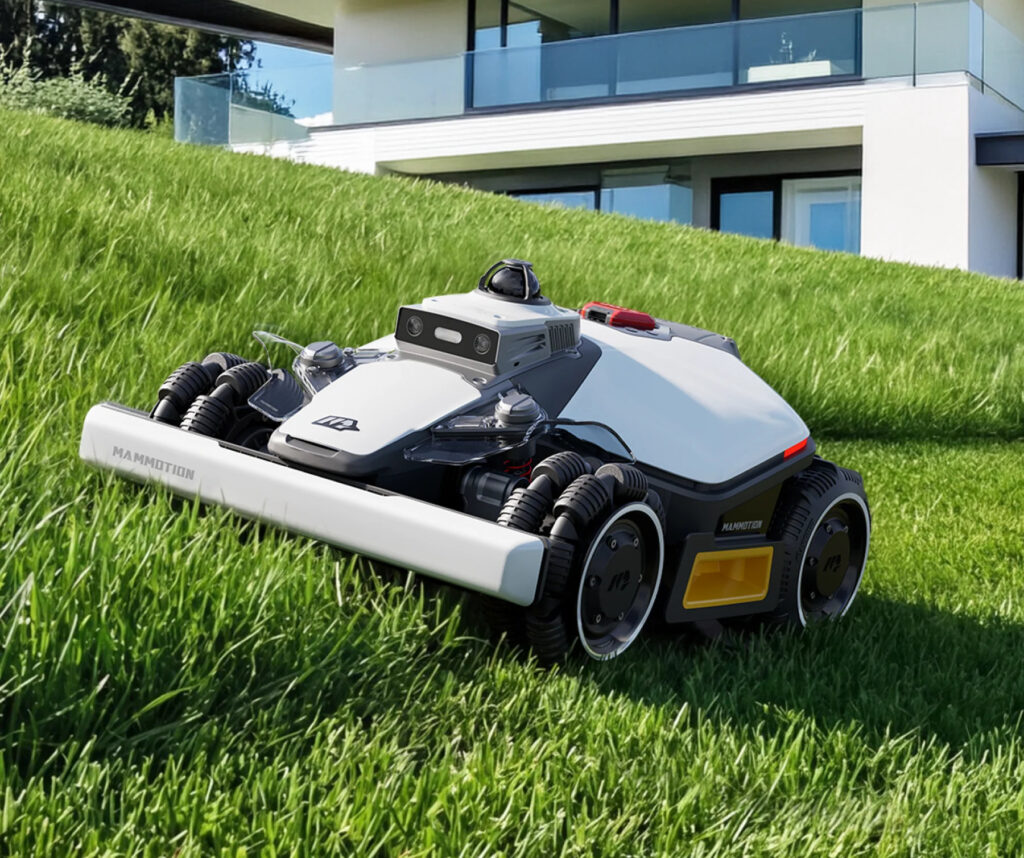
Trois chercheurs indépendants en cybersécurité ont découvert 14 failles de sécurité critiques au sein de l’infrastructure qui sous-tend le fonctionnement des robots tondeuses Mammotion. Elles exposaient potentiellement jusqu’à 337 000 comptes utilisateurs, ouvraient l’accès aux infos des réseaux connectés, et permettaient accessoirement la prise de contrôle à distance.
Un gazon sans doute coupé au cordeau, mais une véritable porte ouverte sur le jardin. Trois chercheurs en cybersécurité se sont penchés sur l’application mobile fournie par Mammotion pour le pilotage de ses robots tondeuses.
Ils y ont découvert comment accéder en seulement deux requêtes à un compte admin branché sur l’infrastructure cloud qui en sous tend les fonctions connectées. De là, les failles se sont enchaînées, jusqu’à représenter un total de 14 vulnérabilités, présentées dans un rapport dédié.
Des robots ouverts aux quatre vents
À l’appui de leurs travaux, les trois chercheurs, Sammy Azdoufal (@n0tsa), Andreas Makris (@Bin4ryDigit) et Kevin Finisterre (@d0tslash), ont réalisé une attaque par piratage de compte sur un robot tondeuse détenu en propre. Ils revendiquent une prise de contrôle quasi totale, avec possibilité de piloter le robot à distance et visualiser les images transmises par la caméra.
Image : Mammotion
S’ils affirment ne pas avoir avoir parcouru l’ensemble des services cloud exposés, ils donnent un aperçu de la surface potentielle de l’attaque, estimée à 337 000 comptes utilisateurs énumérables sans authentification, répartis sur quatre serveurs régionaux, dont un serveur EU servant 85 pays, avec une « forte concentration en Allemagne, France et Suède ». Sammy Azdoufal, qui avait déjà mis au jour les failles de sécurité béantes des babyphones et caméras IP Meari et dix CVE dans des produits connectés Aqara, précise à Next qu’environ 49 000 comptes correspondent à des utilisateurs français.
Pour chaque appareil, l’accès découvert donnait selon eux la possibilité d’interroger le robot à distance et d’en faire remonter, sans vérification de propriété, les informations réseau telles que les coordonnées GPS, l’adresse IP sur le réseau local, l’adresse MAC, ou l’IMEI de la connexion mobile, mais aussi le SSID du Wi-Fi domestique, et le numéro IMSI de la carte SIM utilisée pour les communications en cas d’absence de Wi-Fi.
Les chercheurs affirment par ailleurs avoir pu énumérer 46 785 stations RTK dont les clés de chiffrement RSA-2048 étaient récupérables sans vérification de propriété. Ces stations sont un accessoire commercialisé par Mammotion (et d’autres fabricants) pour offrir une référence de positionnement plus précise que celle du GPS et donc améliorer la capacité du robot tondeuse à s’orienter dans le jardin ou respecter les instructions de tonte.
« La flotte RTK européenne de Mammotion fonctionne avec des cartes SIM M2M d’Orange France. Chaque station de base équipée d’un module 4G (IMSI 208012xxxxxxx) transmet des données d’identité cellulaire à tout utilisateur authentifié de l’application », affirment à ce sujet les chercheurs.
Si les données GPS d’un robot individuel suffisent pour localiser son emplacement, les chercheurs suggèrent, sans l’affirmer explicitement, que l’exposition de cette infrastructure de communication mobile ouvrait la voie à des attaques à plus grande échelle.
Une communication assez limitée
La première et peut-être la plus inquiétante découverte tient à la façon dont les chercheurs ont pu accéder au cloud de Mammotion. D’après leur rapport, le fabricant référençait dans son application un endpoint (un point de terminaison pour se connecter à l’infra) lié à son serveur situé en Chine qui retournait, sans authentification ou token préalable, un mot de passe à usage unique (on parle de code OTP, pour One-Time Password), qui en réalité n’expirait pas.
Ce code à usage unique est lié à la récupération en cas de mot de passe oublié. Pour un utilisateur lambda, il faut en principe une demande de réinitialisation pour que ce code soit généré, puis reconnu au niveau du endpoint. « Pour admin@mammotion.com, la situation était différente. L’administrateur n’avait apparemment jamais déclenché sa propre procédure de mot de passe oublié ; son code OTP enregistré n’avait donc ni durée de vie ni renouvellement. Il était juste là », décrivent les trois auteurs, avant de résumer : « Deux requêtes HTTP non authentifiées et vous possédez le compte administrateur Mammotion ».
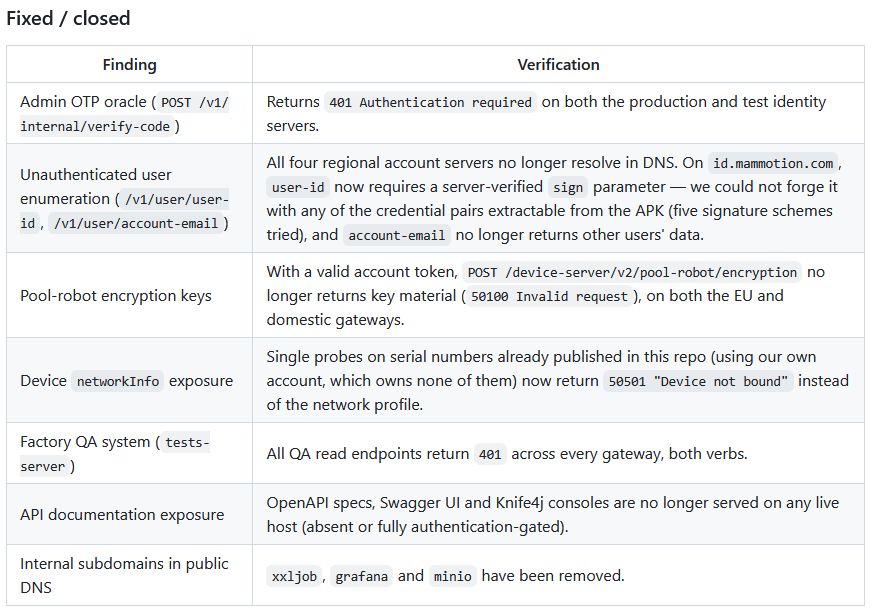
Les vulnérabilités corrigées par Mammotion selon les trois chercheurs – capture d’écran
Le dépôt GitHub créé pour l’occasion liste également les échanges par écrit entre les trois chercheurs et les services techniques de Mammotion. La conversation achoppe principalement sur des questions de forme, peut-être motivées par le passif de Kevin Finisterre avec la marque, quelques années plus tôt. Ce dernier s’était en effet inquiété de voir un service SSH tourner sur son robot, et avait donc demandé à la marque le mot de passe permettant de s’y connecter pour investiguer le sujet. Il s’était vu opposer une fin de non recevoir.
D’après la transcription publiée dans ce rapport, Mammotion indique avoir pris en compte les remarques des chercheurs et implémenté des « mesures de protection » adaptées. Affirmant travailler avec des institutions externes dédiées à la sécurité, elle a en revanche refusé d’ouvrir un canal technique avec les intéressés qui réclamaient la mise en place d’un processus de divulgation responsable. Elle ne livre par ailleurs aucune réponse sur le fond, mais a tout de même fini par corriger les failles les plus sérieuses. C’est ce constat qui a conduit les trois auteurs à publier leur rapport, daté du 21 août et mis en ligne sur GitHub le 24 août dernier.
Leurs conclusions relèvent d’ailleurs que trois problèmes restent en suspens : un secret codé en dur dans un élément JavaScript public, un processus d’auto-enregistrement de clients avec une adresse de redirection arbitraire ouvrant, par exemple, la voie à des tentatives de phishing, et des sous domaines internes résolus via des DNS publics.
Sur sa page de support, Mammotion s’engage à assurer des mises à jour de sécurité continues pour tous ses produits pendant les cinq ans qui suivent leur mise sur le marché. Contactée par nos soins le 24 août et relancée depuis, l’entreprise n’a pas répondu à nos questions.

 Connexion