L’industrie du disque prend son courage à deux mains pour lutter contre la fraude aux streams. De nouvelles lignes directrices vont être mises en place par les distributeurs pour empêcher les morceaux frauduleux générés par IA d’arriver sur les plateformes de streaming.
Comme l’expliquait Deezer à Next en mai dernier, les plateformes de streaming sont légalement tenues d’accepter sur leurs serveurs toutes les chansons fournies par les distributeurs. Y compris celles générées par IA, qui représentaient plus de la moitié des nouveaux titres téléversés sur Deezer au mois de juillet.
Pour aider les abonnés à distinguer le vrai du faux, les plateformes ont mis en place des étiquettes et autres badges pour signaler que tel ou tel artiste ou chanson est généré par IA (chez Deezer donc, mais aussi Spotify ou Apple Music). Mais c’est loin d’être suffisant pour endiguer la fraude au stream : la pratique représentait 8 % de l’ensemble des streams sur le catalogue de Deezer l’an dernier.
Les escrocs du streaming utilisent des bots qui écoutent en boucle les mêmes morceaux IA, et touchent le jackpot puisque ces écoutes génèrent d’importantes sommes en droits d’auteur. Ce qui réduit au passage l’enveloppe destinée aux véritables artistes. « La fraude au streaming trompe les fans et prive les artistes et auteurs-compositeurs légitimes de revenus qui devraient leur revenir de droit. C’est du vol, purement et simplement », rappelle Victoria Oakley, la directrice générale de la Fédération internationale de l’industrie phonographique (IFPI).
Les solutions étaient jusqu’à présent laissées aux plateformes : amélioration des outils de détection, démonétisation totale ou partielle des morceaux IA, interdiction de ces titres dans les recommandations…
Une solution pour toute l’industrie
Mais il fallait une solution au niveau de l’industrie toute entière, afin de coordonner l’offensive anti-fraude. C’est la raison d’être de la Streaming Integrity Initiative (SII) lancée par l’IFPI. La SII établit un ensemble de pratiques pour aider les acteurs du secteur à « prévenir, détecter et traiter la fraude au streaming ».
Les participants s’engagent ainsi à vérifier la propriété des droits et l’identité des auteurs ; à contrôler les contenus pour identifier les atteintes aux droits d’auteur ; à prendre des mesures contre les récidivistes le cas échéant ; à travailler ensemble pour empêcher les acteurs malveillants de passer d’une plateforme à une autre ; et à mesurer et renforcer les systèmes antifraude.
Cette initiative fait partie de la campagne End Streaming Fraud, emmenée par l’IFPI là aussi, pour « sensibiliser à la menace croissante que représente la fraude au streaming pour l’ensemble de l’écosystème musical ». Plusieurs distributeurs se sont rangés derrière la SII, dont Absolute Label Services, InnerCat, Secretly Distribution, ou encore Too Lost ; du côté des labels, on trouve les trois majors (Sony Music, Universal et Warner) qui, en parallèle, essaient d’accorder leurs violons avec les principaux générateurs de musique par IA.
Les grandes manœuvres ne sont pas terminées autour d’Electronic Arts. Désormais entre les mains d’un consortium emmené par le fonds souverain d’Arabie saoudite (Public Investment Fund, PIF), le géant américain du jeu vidéo pourrait se rapprocher de Savvy Games, la branche jeux vidéo de ce même PIF. Une combinaison qui aurait du sens au vu du secteur d’activité commun, et qui pourrait former un des plus importants groupes de développement et d’édition vidéoludique au monde.
Selon Bloomberg, le PIF voudrait faire en sorte d’assurer une meilleure coordination entre ses actifs. Aucune décision n’aurait encore été prise, car Savvy doit encore terminer l’acquisition du groupe chinois Moonton, une transaction à 6 milliards de dollars.
Savvy a déjà avalé le groupe américain Scopely en 2023, puis Niantic en 2025. En y ajoutant Moonton, filiale de Bytedance spécialisée dans le jeu mobile, il devient un poids lourd dans ce secteur avec Monopoly GO et Pokémon GO. L’entreprise possède aussi des parts chez Take-Two, qui édite GTA 6, Embracer et Nintendo.
Arabie saoudite oblige, Savvy a les moyens de ses ambitions. En 2022, l’entreprise dévoilait son intention d’investir la bagatelle de 37,8 milliards de dollars dans l’industrie du jeu vidéo, dont 13,3 milliards dans les acquisitions.
Si un rapprochement avec EA devait voir le jour, le fonds présidé par Mohammed bin Salman, le prince héritier d’Arabie saoudite, aurait alors entre les mains une arme redoutable pour exploiter une propriété intellectuelle qui s’étend dans tous les genres du jeu vidéo. Qu’il s’agisse de sport (EA FC, Madden…), de jeux d’aventure et d’action (Mass Effect, Jedi Survivor…), de FPS (Battlefield), et bien évidemment de jeu sur mobile.
Mais avant d’en arriver là, il faudra repasser devant les régulateurs. L’acquisition d’EA, pour 55 milliards de dollars, n’a pas posé trop de problèmes, même si les comptes du groupe américain se sont alourdis d’une énorme dette à hauteur de 20 milliards.
Passer d’un gestionnaire de mots de passe à un autre ne devrait pas être une torture, ni une menace pour la sécurité de ses données. Google a annoncé une nouvelle fonction de migration qui prend aussi en charge les passkeys.
Jusqu’à présent, le transfert de mots de passe entre deux apps consistait à exporter un fichier CSV non chiffré d’un gestionnaire, puis à importer ce document dans la nouvelle application. Avec tous les risques inhérents à la présence d’un tel fichier dans son smartphone.
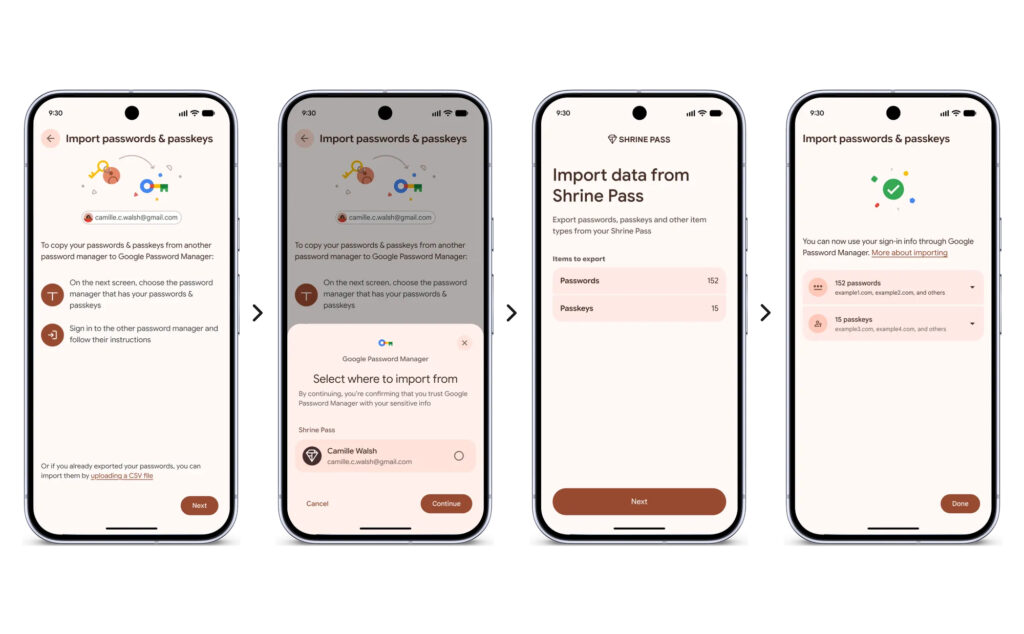
Google simplifie et sécurise cette opération avec une nouvelle fonction disponible sur les smartphones tournant sous Android 8.0 Oreo et au-delà. Il faut d’abord initier la procédure depuis le nouveau gestionnaire de mots de passe, qui va ensuite donner la main au système d’exploitation. Android va orchestrer les opérations : il va détecter automatiquement les gestionnaires installés sur l’appareil et indiquer ceux à partir desquels il est possible d’importer les données.
Android va ensuite ouvrir le gestionnaire actuel pour permettre à l’utilisateur de sélectionner les données, les vérifier et autoriser leur transfert. Elles seront installées dans le nouveau gestionnaire « de manière sécurisée ». Cela concerne aussi bien les mots de passe que les passkeys (clés d’accès), pour lesquels la migration était notoirement plus compliquée jusqu’à présent.
Cette nouveauté fonctionne avec le gestionnaire de mots de passe intégré à l’OS, 1Password, Bitwarden Password Manager et Dashlane (d’autres applications devraient rejoindre l’initiative).
Le spécialiste des consoles rétro Plaion Replai a vendu du rêve en lançant en avril dernier les précommandes pour la Neo Geo AES+. Cette réédition fidèle de la mythique console de SNK n’est malheureusement pas près de débarquer chez les joueurs : les premières livraisons, qui devaient débuter le 12 novembre, ont été repoussées de… dix mois.
La Neo Geo a fait fantasmer bien des joueurs en culottes courtes. La console construite et lancée par SNK en 1990 au Japon concrétisait une promesse formulée par d’autres (sans qu’ils y parviennent vraiment) : une salle d’arcade chez soi. Et pour cause : la Neo Geo se déclinait en deux versions très proches, un système pour les bornes d’arcade (MVS, Multi Video System) et un autre pour la maison (AES, Advanced Entertainment System), capable de faire tourner les mêmes jeux sur un matériel quasiment identique.
Le retour d’un fantasme hors de prix
Malheureusement, ce rêve se payait cher. La console AES coûtait autour de 3 000 à 4 000 francs (de 457 à 609 euros) au début des années 90, hors inflation. Les cartouches surtout étaient hors de prix, puisqu’elles flirtaient avec les 2 000 francs (300 euros) ! Autant dire que pas grand monde ne pouvait s’offrir la Rolls des consoles de l’époque.
C’est pourquoi l’annonce mi-avril de la Neo Geo AES+ a soulevé pas mal d’enthousiasme. Le fabricant Plaion Replai dévoilait en effet une réplique 1:1 de la console de SNK, sous licence, compatible avec les cartouches originales et capable de faire tourner les jeux sans les émuler. L’entreprise affirme utiliser des puces ASIC dédiées et des copies conformes des puces de l’AES (Motorola 68000 et le Zilog Z80A). Plaion expliquait alors :
« Le gameplay sur la Neo Geo AES+ ne repose pas sur l’émulation : la console est au contraire animée par ses puces ASIC historiques, recréées selon les standards modernes afin de reproduire fidèlement le matériel et le logiciel de la machine originale. Le système exécute nativement les jeux issus des nouvelles comme des anciennes cartouches, pour offrir l’expérience rétro la plus authentique possible. Pas d’émulation, pas d’approximation par FPGA [une puce programmable qu’on peut configurer pour se comporter comme un ancien matériel, ndlr], mais une véritable réincarnation de la console, à nouveau gravée dans le silicium. »
Ajoutez à cela la réédition de dix jeux sur cartouches, parmi lesquels des hits de l’époque (Metal Slug, The King of Fighters 2002, Garou: Mark of the Wolves…), et vous obtenez un cocktail parfait qui a emballé de nombreux joueurs désireux de prendre une revanche sur la vie. Ce d’autant que les prix sont infiniment plus doux qu’en occase : 200 euros la console avec une manette, 80 euros la cartouche.
Dix mois de retard au compteur
Hélas, les expéditions des précommandes qui devaient débuter le 12 novembre ont été repoussées… au 16 septembre 2027. Dix mois d’attente supplémentaire pour les fans de rétro qui ont mis la main à la poche, voilà qui n’est pas réjouissant, et un peu inquiétant pour la suite. Plaion Replai reconnaît qu’il s’agit d’un report significatif et s’excuse auprès des clients.
En cause, la crise de la mémoire qui a freiné la production de la console. Plutôt que de maintenir le lancement prévu en novembre avec une disponibilité mondiale très limitée, Plaion a choisi de prendre du temps supplémentaire « afin de sécuriser l’approvisionnement en composants désormais nécessaire pour répondre à la demande des clients ayant précommandé, ainsi qu’à un lancement mondial nettement plus large. » Le constructeur affirme que le délai lui permettra de « garantir les composants » et les capacités de production pour la console.
Le pack Ultimate contient la console, deux manettes et les 10 jeux pour la modique somme de 900 euros. Image : Plaion Replai
Est-ce réaliste ? La crise que traverse l’industrie ne va pas s’éteindre du jour au lendemain, pire encore elle pourrait se prolonger encore plusieurs années. Elle frappait déjà au printemps, Plaion ne pouvait pas ne pas être au courant de ces difficultés lors de l’annonce de l’AES+. Et en laissant ouvertes les précommandes malgré le délai, l’entreprise laisse planer le doute sur ses intentions réelles : filer en douce avec la caisse ?
Ça ne semble pas être le cas. D’une part, parce que Plaion est un acteur reconnu dans le secteur du jeu vidéo, elle opère des labels connus comme Vertigo Games ou Ravenscourt. Plaion Replai, la filiale consoles rétro, est plus récente mais compte à son actif plusieurs produits que l’on peut acheter (sur Amazon par exemple) et obtenir, comme l’Atari 2600 + ou le Spectrum. D’autre part, il est possible d’annuler une précommande.
Le constructeur veut voir plus grand : « La vérité, c’est que la demande a dépassé même nos prévisions les plus optimistes », explique Ben Jones, le directeur commercial de l’entreprise. Celle-ci veut faire de cette réédition une « plateforme » qui sera supportée sur le long terme, en particulier pour muscler le catalogue de cartouches. Des discussions seraient en cours avec des ayants droit sur le sujet.
Plaion Replai veut en tout cas éviter le stigmate infamant du vaporware : la console sera visible durant le Tokyo Game Show, qui se tiendra du 17 au 21 septembre.
Les possesseurs de Switch 1ère génération devraient installer la version 23.0.0 du firmware de leur console séance tenante. Cette mise à jour corrige en effet une faille de sécurité pour laquelle Nintendo a donné de plus amples informations (PDF).
La vulnérabilité peut être exploitée dans des circonstances spécifiques : l’attaquant doit en effet scanner le code QR qui s’affiche sur l’écran de la console (ou sur le téléviseur quand la Switch y est branchée) lors de l’utilisation de la fonction d’envoi d’une capture d’écran vers un smartphone, ou pour enregistrer un mini-kart pour jouer à Mario Kart Live: Home Circuit.
Des circonstances assez rares, mais tout de même, cela peut arriver. Si c’est le cas, l’attaquant peut alors exécuter du code arbitraire sur la console ou siphonner des informations stockées dans l’appareil. La faille (CVE-2026-82079) ne peut pas être exploitée pour obtenir des informations de la Switch 2.
En dehors de ce correctif, la version 23.0.0 du firmware pour Switch et Switch 2 contient plusieurs nouveautés dignes d’intérêt, à commencer par le support du VRR (fréquence d’affichage variable) quand la console de deuxième génération est branchée sur un moniteur. Il faut aussi mettre à jour le dock et que les jeux prennent en charge cette fonctionnalité ; ils sont encore très rares : on en dénombre un seul pour le moment, le Welcome Tour de la Switch 2.
Autre changement : l’activation/désactivation de l’option « Amélioration du mode portable » est accessible depuis le menu de configuration rapide (il est actuellement enterré au fin fond des réglages de la Switch 2). Cette fonction est particulièrement utile pour améliorer l’affichage et les performances des jeux Switch 1 sur la nouvelle console. Bonus sympathique, lors de la création ou de l’édition d’un Mii, il est possible d’écouter de la musique. C’est tout de même plus agréable.
Apple apporte sa contribution pour régler le problème de détection des images générées ou altérées par IA. Le constructeur a imaginé une fonction qui permet de vérifier l’authenticité d’une photo à coup sûr – c’est du moins la promesse d’Apple Reference Image.
Éventée par une fuite estivale, la fonction Apple Reference Image a donc été officialisée par le constructeur durant son keynote du mercredi 9 septembre. Les iPhone 18 Pro et Pro Max intègrent un nouveau capteur à côté du capteur photo principal chargé de « signer » les données au niveau du pixel.
Quand une photo est enregistrée dans le mode Reference, la photo brute et les métadonnées signées sont transmises dans le Private Cloud Compute, l’architecture sécurisée des serveurs d’Apple. Ces informations permettent de développer une image de référence « inaltérable ».
Image : Apple
Les images de référence peuvent être consultées dans l’app Photos, et comparées aux images reçues. Cela permet de déterminer si des modifications ont été apportées, dans un équivalent du jeu des 7 différences. Il sera ainsi relativement aisé de savoir si un élément a été effacé ou ajouté dans une photo.
Un négatif numérique imparable
Les limites de cet exercice sont de plusieurs ordres. D’une, il faut que la photo soit prise dans le mode idoine de l’app Appareil photo, un mode que l’utilisateur devra activer au préalable. De deux, les captures d’écran ne sont pas compatibles et pour cause, la signature passe par le capteur photo de l’iPhone. Par conséquent, seules les images prises avec les nouveaux smartphones peuvent être signées par Apple Reference Image.
Enfin, la fonction n’est pas disponible en Chine pour des raisons réglementaires, ni dans l’Union européenne pour une raison qui nous échappe. En revanche, il restera possible sur le vieux continent de développer et voir les images de référence sur iOS/iPadOS 27 et sur macOS 27.
Les développeurs auront également accès à une API dédiée qui permettra d’intégrer dans leurs apps le système d’inspection des photos Apple Reference Image.
Apple a aussi annoncé son soutien à SynthID, l’outil de filigrane et d’identification de contenu généré par IA développé par Google Deepmind, sans plus de précision pour le moment. En complément du standard formel C2PA, SynthID est en passe de s’imposer dans l’industrie : Google l’utilise dans Gemini et ses différents modèles IA de génération d’images et de vidéo ; OpenAI l’a également adopté pour les images générées par ChatGPT, Codex et son API.
Apple fournira le support du filigrane SynthID dans une mise à jour à venir dans le courant de l’année, il sera inclus dans la plupart des images modifiées. Entre le filigrane et ses images de référence, le constructeur espère proposer « une approche multiforme de l’authenticité des images, essentielle pour les photojournalistes, les photographes et le grand public ».
La version Android de Vivaldi s’offre le support des extensions Desktop disponibles sur le Chrome Web Store. Une fonction finalement peu commune sur la plateforme mobile de Google, et qui pourra donner aux utilisateurs du navigateur un coup de main appréciable.
Une semaine après la version 8.2 de bureau, Vivaldi a mis en ligne son équivalent sur Android. En plus de retrouver la calculatrice locale dans la barre d’adresse (après tout, pourquoi pas, ça peut toujours être utile !), la déclinaison pour Android prend en charge les extensions. L’icône en forme de pièce de puzzle épinglée dans la barre du haut renvoie vers le Chrome Web Store, Vivaldi étant un navigateur Chromium.
L’internaute pourra dès lors sélectionner une extension et la télécharger tout simplement. Une fois installée, elle ira se nicher à l’intérieur de l’icône des extensions, mais il est possible d’épingler des extensions spécifiques pour les avoir sous la main en tout temps. Vivaldi donne la possibilité d’activer les extensions sur l’ensemble des sites web visités, mais aussi de décider d’exclure des sites.
L’éditeur prévient que « toutes les extensions de bureau ne fonctionnent pas sur mobile et que les extensions elles-mêmes ne sont pas synchronisables. Vous devrez donc les télécharger séparément sur chaque appareil ». Les données des extensions installées dans le navigateur de bureau pourront être synchronisées avec les extensions dans le navigateur mobile.
Les versions Android de Firefox et d’Edge prennent en charge une sélection d’extensions, mais pas directement celles du Chrome Web Store comme le fait Vivaldi. Chrome est notoirement absent de la liste, peut-être pour ne pas pousser les internautes mobiles à installer des bloqueurs de pub. Vivaldi intègre un bloqueur de traqueurs et de publicité.
Comme tous les constructeurs de produits électroniques, Framework est frappé de plein fouet par la crise de la mémoire. La situation l’a obligé à relever les prix de plusieurs de ses ordinateurs, mais tout n’est pas complètement désespéré : l’entreprise procède en effet à une baisse des prix de la mémoire pour les précommandes de Laptop 13 Pro et les unités déjà livrées.
Framework, le constructeur d’ordinateurs modulaires, a une bonne nouvelle à partager. L’acquisition à un prix moins élevé d’une « quantité limitée » de modules de mémoire Micron LPCAMM2 LPDDR5X de 32 et 64 Go va lui permettre de baisser le feu des étiquettes du Laptop 13 Pro pour certains clients. « Nous nous engageons à répercuter les économies chaque fois que nous le pouvons et à rendre les ordinateurs aussi accessibles que possible dans le contexte actuel », explique l’entreprise.
Framework rembourse certains clients
Des baisses de prix vont donc être déployées rétroactivement pour les commandes déjà expédiées, ainsi que sur une partie des précommandes actuellement en attente (jusqu’au batch 10 dont les livraisons sont prévues pour septembre). Les tarifs ne reviendront pas au niveau de ceux du lancement des précos en avril dernier, néanmoins ils seront inférieurs à ceux de la dernière flambée annoncée par Framework en juillet. Le constructeur avait alors quasiment doublé les prix des modules 32 et 64 Go.
Image : Framework
Attention, cela ne concerne que les modèles équipés d’une puce Core Series 3 d’Intel ; la déclinaison AMD Ryzen AI 300 utilise de la mémoire DDR5-5600 (SO-DIMM) et là, pas de miracle en vue. Aux utilisateurs déjà livrés, Framework versera automatiquement un remboursement correspondant à la différence avec ce nouveau tarif plus bas.
L’entreprise a également ajusté le prix des précommandes en attente pour refléter le meilleur prix. Il est même possible de modifier une précommande pour profiter du prix actuel de la mémoire 64 Go. Les clients qui ont reçu l’édition DIY portable et qui veulent troquer un module 32 Go pour le 64 Go sont invités à remplir un formulaire pour organiser le retour.
Framework a également mis la main sur un stock de Core Ultra X9, dont les précommandes s’étaient envolées en avril. Là aussi, les quantités sont limitées, mais cela permet au constructeur d’ouvrir un nouveau lot de précommandes. Le stock revient cependant plus cher que celui du lot initial, par conséquent les prix augmentent en conséquence.
Il est toujours possible de précommander un Laptop 13 Pro ; on en est au Batch 21 dont les expéditions sont programmées en novembre. Les prix de la mémoire pour ce lot sont toujours très élevés : 269 euros pour 16 Go, 895 euros pour 32 Go, 1 790 euros (!) pour 64 Go.
Le Framework Laptop 13 Pro a été présenté comme une « refonte complète » de l’ordinateur avec un écran tactile, et bien sûr il conserve les atouts traditionnels de la gamme : modularité, personnalisation, rétrocompatibilité avec les générations précédentes.
Apple a-t-elle ouvert la boîte de Pandore avec Audio Intelligence ? Les nouvelles montres connectées du constructeur sont équipées d’un nouveau bouquet de fonctionnalités IA regroupées sous la bannière Audio Intelligence. Certaines sont inoffensives, d’autres posent de sérieuses questions sur le respect de la vie privée – la sienne et celle des autres.
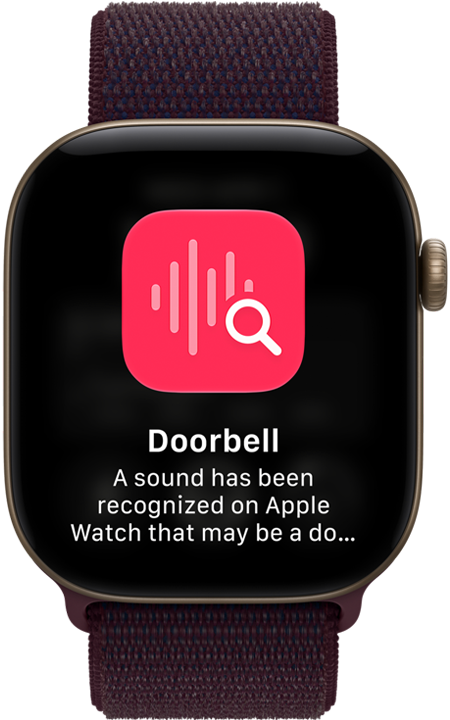
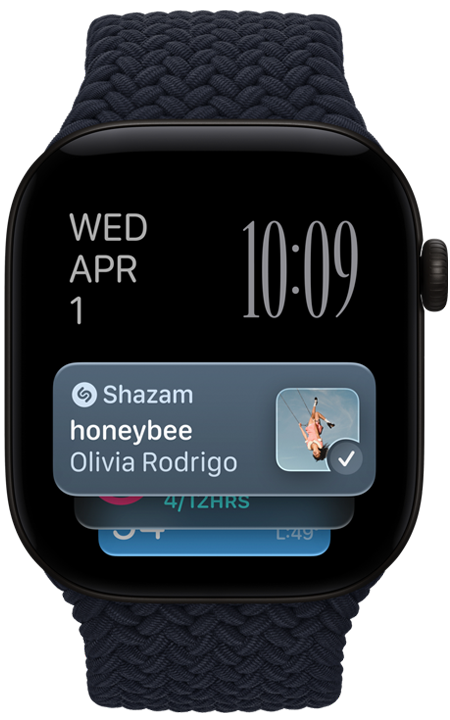
Audio Intelligence est un ensemble de quatre fonctions IA réservées aux Apple Watch Series 12 et Ultra 4, des modèles présentés durant la keynote d’Apple ce mercredi 9 septembre. Les montres pourront ainsi détecter automatiquement le nom d’une chanson et son interprète via Shazam, sans que l’utilisateur le demande. La fonction « Sound Recognition » repère les sons importants dans son environnement (sirène, alarmes, sonnettes) pour notifier l’utilisateur, là aussi automatiquement.
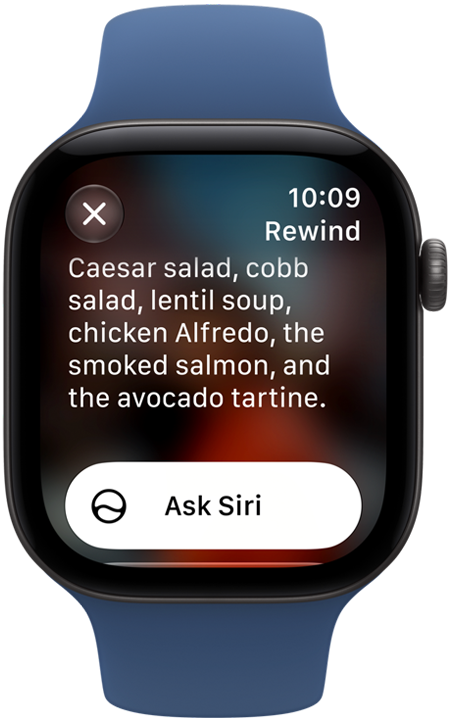
Les deux autres fonctions sont plus intrusives. La première, « Live Rewind », affiche sur l’écran de la montre ce qui a été dit autour de l’utilisateur dans les 15 dernières secondes. Pour obtenir cet extrait, il faut double-cliquer sur la couronne digitale ; il est ensuite possible de demander à Siri un complément d’information, ou de sauvegarder l’extrait dans l’app Siri.
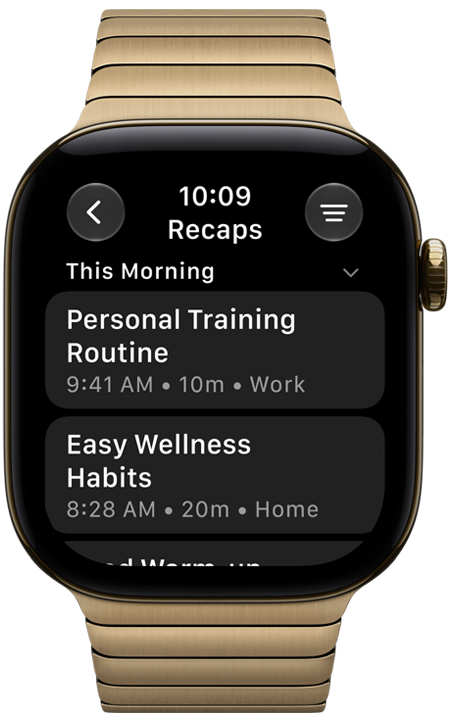
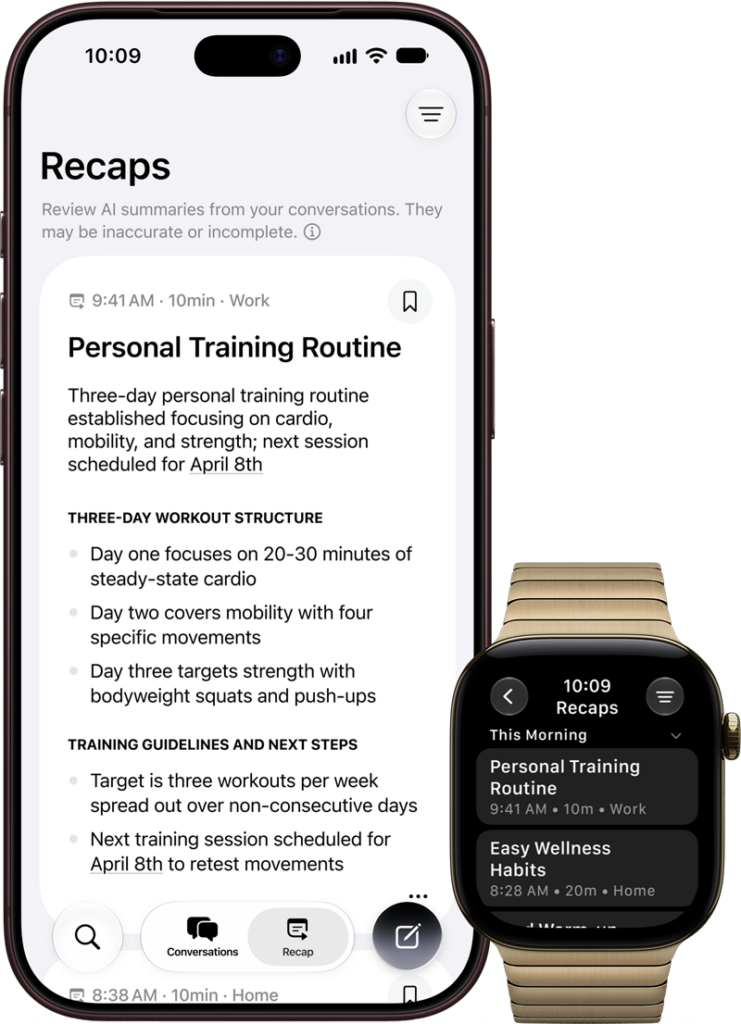
« Siri Recap » est le plus gros morceau du lot. Cette fonction écoute en continu les conversations pour en générer des résumés. Ce faisant, Apple lorgne du côté des appareils concurrents, comme le bracelet Bee acquis par Amazon en juillet 2025 ou le pendentif Limitless, que Meta a acheté en fin d’année dernière.
Éviter le procès en surveillance
Dans sa fiche d’assistance, Apple semble reconnaitre que ces fonctions Audio Intelligence risquent de provoquer la polémique, dans un contexte où les appareils connectés suscitent de plus en plus de méfiance auprès du grand public. En témoignent les lunettes Meta qui ont gagné le charmant surnom de « pervert glasses » (lunettes pour pervers).
Contrairement à Meta qui a depuis longtemps perdu tout crédit en matière de respect de la confidentialité, Apple jouit encore d’une bonne réputation dans ce domaine. Il en faudra, car ces fonctions nécessitent une écoute permanente de l’Apple Watch. Le constructeur a pris plusieurs précautions pour éviter le procès en mauvaises intentions.
Aucune de ces fonctionnalités n’est activée par défaut. Il revient à l’utilisateur de le faire depuis les réglages ; pas question de répéter l’accident des écoutes de Siri sans consentement. « Live Rewind » s’active uniquement lorsque l’utilisateur le demande, et ne poursuit pas la retranscription en tâche de fond. La fonction n’enregistre aucun texte, sauf si l’utilisateur pose une question à Siri ou l’enregistre dans l’app Siri.
« Siri Recap » peut être désactivée en fonction de l’heure ou de la localisation (« Uniquement au travail » par exemple, ou « Jamais la nuit »). Ces deux fonctionnalités ne fournissent pas de compte-rendu détaillé des conversations ; les récapitulatifs de Siri sont comparables à des notes succinctes, et n’identifient aucun interlocuteur, promet l’entreprise. Dans le même ordre d’idée, les récap’ n’intègrent pas de contenus offensants ou haineux (charge à Apple de distinguer le bon grain de l’ivraie) ni d’informations sensibles comme des informations financières ou d’authentification.
Lorsque « Live Rewind » est lancée, l’Apple Watch joue un son au travers de son haut-parleur (même quand la montre est sur muet) et un indicateur visuel s’affiche à l’écran pour prévenir l’entourage. Entre ça et la loupiote des lunettes Meta, il va donc falloir être très attentif à son environnement pour éviter d’être enregistré à son insu.
Apple mise sur le local et le chiffrement
Apple le martèle : aucun fichier audio n’est enregistré. « Aucun contenu audio n’est accessible par le système d’exploitation, les applications, vous-même ou même Apple. Il n’existe aucun enregistrement susceptible d’être partagé, transféré ou fourni à la demande de qui que ce soit, tout simplement parce qu’aucun enregistrement n’existe », affirme le constructeur. Le flux audio est envoyé dans une mémoire tampon protégée au sein de la Secure Exclave présente dans la puce S11 des montres.
Cette enclave traite le flux « séparément du reste du système », et les données ne peuvent pas être consultées par Apple, l’OS, les apps, ni même par l’utilisateur. Une fois le traitement terminé, elles sont supprimées immédiatement. Les récap’ texte de Siri sont quant à eux supprimés automatiquement au bout de 7 jours, s’ils ne sont pas exportés ou sauvegardés par l’utilisateur. Les extraits de texte de Live Rewind disparaissent de l’Apple Watch 30 secondes après l’extinction de l’écran de la montre.
Les extraits et résumés de « Siri Recap » et « Live Rewind » enregistrés dans l’app Siri sont synchronisés dans iCloud pour qu’ils soient disponibles sur tous les appareils (cette application est présente aussi dans iOS 27). Des données qui sont chiffrées de bout en bout, seul l’utilisateur en possède les clés.
Les fonctions de reconnaissance Shazam et « Live Rewind » sont traitées en local, par l’Apple Watch et son iPhone compagnon. Seule une signature de l’audio pour Shazam est envoyée sur les serveurs sécurisés d’Apple. Si l’utilisateur décide de demander des informations complémentaires à Siri sur le contenu d’un extrait ou de le sauvegarder dans l’app Siri, il sera envoyé sur les serveurs du Private Cloud Compute (PCC). Cette infrastructure mise au point par Apple est aussi mise à contribution pour « Siri Recap ».
« Siri Recap » ne transmet pas l’audio brut dans le cloud d’Apple. Le flux est chiffré et transféré de la Secure Exclave de la montre vers son équivalent de l’iPhone, où il est transcrit et condensé. Une version raccourcie de la transcription, sans les répétitions et les éléments non essentiels, est envoyée sur les serveurs PCC qui vont en générer un résumé. Ce dernier est chiffré et renvoyé vers l’iPhone et l’Apple Watch.
Ce luxe de précaution sera-t-il suffisant pour rassurer les utilisateurs et les gens alentour ? On verra la réception de ces fonctions par le grand public, mais pas dans l’Union européenne : il faut en effet disposer de Siri AI – qui sera déployé graduellement – pour utiliser les fonctions Audio Intelligence, sauf Sound Recognition et Shazam. Le nouvel assistant, qui ne sera proposé qu’en anglais dans un premier temps, est toujours au centre des bisbilles entre Apple et l’Union européenne sur le dossier du DMA.
Si la vedette de la keynote d’Apple de ce 9 septembre a bien sûr été l’iPhone Duo, le constructeur a aussi présenté de nouvelles montres connectées et écouteurs sans fil. Le constructeur n’a pas forcé son talent, les nouveautés demeurant assez peu nombreuses.
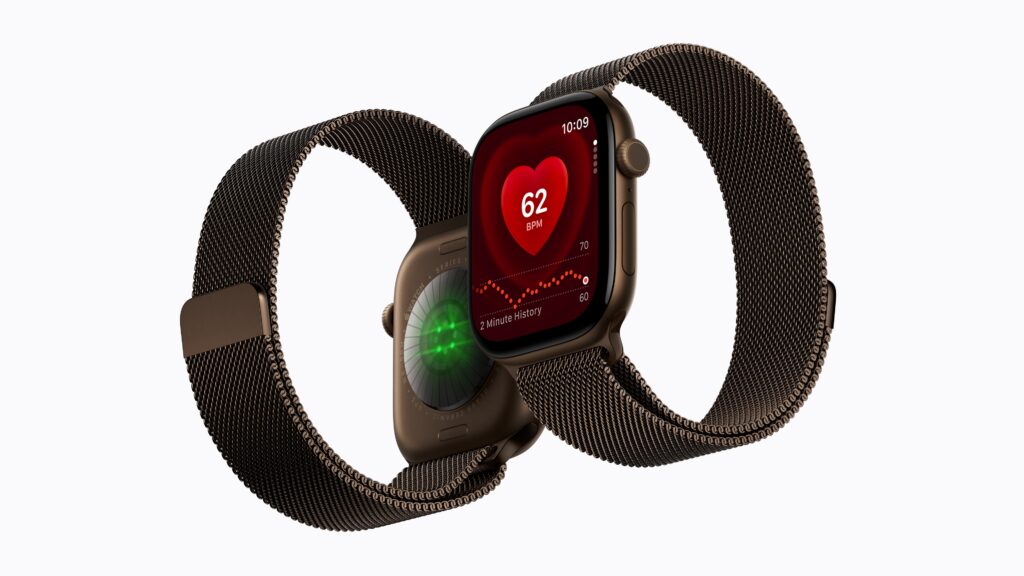
Apple Watch Series 12. image : Apple
Les Apple Watch Series 12 et Ultra 4 héritent d’une nouvelle puce S11 et d’un nouveau cardiofréquencemètre doté de LED plus grandes et plus économes. Apple annonce rien moins que le suivi de la fréquence cardiaque « le plus précis sur un objet connecté ». Ça ne sera pas de trop pour assurer une mesure toutes les 5 secondes.
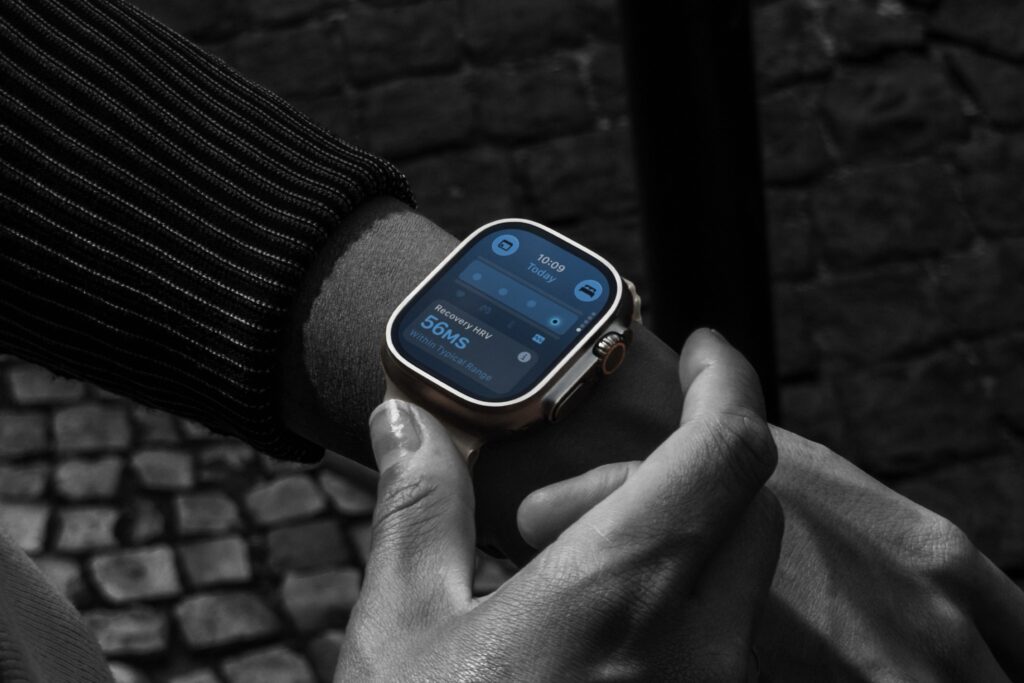
Cela donnera aux différentes fonctions de santé une plus grande précision, tandis que les utilisateurs anxieux pourront surveiller leur palpitant en temps réel via une complication dédiée sur leur cadran. Quelle angoisse. Ce capteur permet aussi de mesurer la variation de fréquence cardiaque (VFC) plus fréquemment : sachez qu’une VFC plus élevée est associée à une meilleure récupération.
Apple Watch Ultra 4. Image : Apple
Ces nouvelles montres connectées sont proposées aux mêmes prix que leurs prédécesseures : à partir de 449 euros pour la Series 12, et 899 euros pour l’Ultra 4.
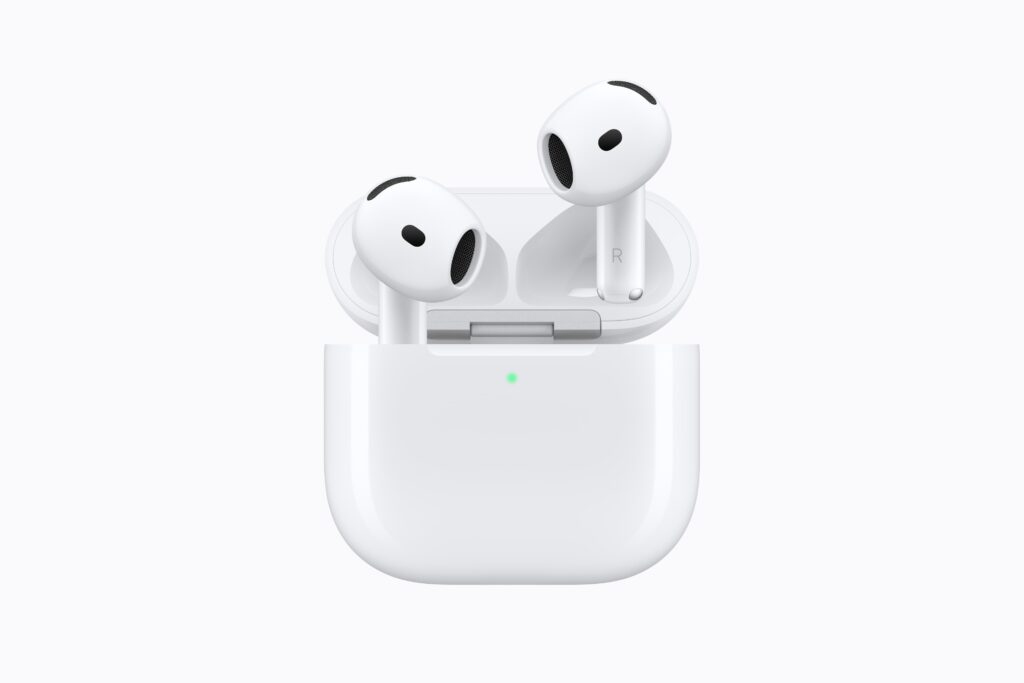
Enfin, les AirPods 5 sont les nouveaux écouteurs à design ouvert (ils n’entrent pas dans le canal auditif comme le modèle Pro) d’Apple. Il y a deux bonnes nouvelles dans cette gamme. D’une : la version sans annulation active de bruit (ANC) disparait pour de bon. Il n’y a désormais plus qu’un modèle d’AirPods avec ANC.
L’autre bonne nouvelle réside dans le prix : il reste à 149 euros, ce qui était le tarif de l’ancienne version sans ANC. Bizarrement, le constructeur ajoute un second modèle qui, pour 20 euros de plus, est fourni avec un boîtier de recharge sans fil et des tiges d’écouteurs intégrant un contrôle de volume tactile.
Apple en a profité pour améliorer l’ANC, annoncée comme 50 % plus efficace que celle des AirPods 4 pour bloquer le bruit ambiant. L’entreprise promet aussi une plus grande immersion sonore grâce à une architecture acoustique repensée.

 Connexion