Plus de 230 millions de débris « flottent » dans l’espace, un nombre en constante augmentation à cause des lancements et du nombre de satellites en orbite toujours plus nombreux. Les constellations de satellites changent le paysage. Cette année, l’ESA publie un nouvel indice : le risque de victime au sol.
« Les activités spatiales continuent de croître à un rythme remarquable. En 2025, plus de 300 lancements ont eu lieu avec plus de 4 000 nouvelles charges utiles mises en orbite ». Ils sont 324 exactement selon la Cité de l’Espace, dont 193 rien qu’aux États-Unis et 165 pour SpaceX à lui tout seul. 92 lancements pour la Chine et 17 pour la Russie. L’Europe est en quatrième position avec 8 lancements.
Il reste 85% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Le gouvernement n’a pas traîné à revoir sa copie. Après la censure du Conseil constitutionnel de la disposition interdisant les réseaux sociaux aux moins de 15 ans, l’exécutif a planché sur de nouveaux aménagements notifiés à la Commission européenne.
Stupeur et tremblements le 14 août dernier, lorsque le Conseil constitutionnel rend sa décision sur la loi instituant l’interdiction des réseaux sociaux aux moins de 15 ans. Les sages concluent à une « non conformité partielle » du texte, entériné le 21 juillet. Le tout au nom du principe de la liberté d’expression qui s’applique aussi aux mineurs.
Qu’à cela ne tienne, Emmanuel Macron tient absolument à sa loi et a chargé le gouvernement de revoir sa copie. Ce lundi 14 septembre, le président de la République a indiqué sur les réseaux sociaux qu’une « voie de passage » a été trouvée, conforme aux observations du Conseil constitutionnel et au droit européen – Bruxelles avait rejeté début juillet la proposition française qui marche sur les plate-bandes du DSA, le règlement sur les services numériques.
Après « un travail technique rigoureux », de nouvelles écritures modifiant le texte ont été notifiées à la Commission européenne. C’est ce qui nous permet de jeter un œil aux changements apportés par le gouvernement (PDF).
Le diable se cache dans les détails
Le texte définit plus précisément les fonctionnalités susceptibles de nuire à l’épanouissement physique, mental ou moral des utilisateurs de moins de 15 ans, et qui justifient donc leur interdiction au nom de la protection des mineurs. Cette lacune faisait partie des reproches formulés par le Conseil constitutionnel.
La proposition révisée précise donc que les réseaux sociaux présentant un risque pour la sécurité des mineurs sont ceux qui proposent « au moins » une des fonctions ou pratiques commerciales qui suivent :
lecture automatique des vidéos ;
scrolling infini ;
diffusion de flux vidéo en direct ;
interaction avec des comptes qui n’ont pas été acceptés au préalable par le mineur ;
recommandation d’autres comptes non suivis ;
géolocalisation ;
notifications pour regagner l’attention des utilisateurs ou celles suscitant un sentiment de rareté et/ou d’urgence ;
récompenses virtuelles pour l’accomplissement d’actions ;
filtres de modification de l’apparence physique « susceptibles d’être associés à des effets négatifs sur l’image du corps, l’estime de soi et la santé mentale » ;
monnaies virtuelles pouvant être échangées avec de l’argent réel.
Cette liste pourra être complétée par décret. Elle n’inclut pas les encyclopédies en ligne, les répertoires éducatifs ou scientifiques, les plateformes de développement et de partage de logiciels libres ou de projets numériques à vocation éducative en source ouverte, les services de partage de contenus de loisir, d’information d’entraide et aux réseaux sociaux créés exclusivement en lien avec des activités éducatives.
Les nouvelles écritures ajoutent également quelques précisions sur l’accès dérogatoire sous réserve de l’accord parental, un autre point soulevé par le Conseil constitutionnel ainsi que par la Commission. « Dans le respect du droit de l’Union », un mineur de moins de quinze ans ayant treize ans révolus peut accéder aux réseaux sociaux interdits s’il justifie d’une autorisation de ses représentants légaux ou de titulaires de l’autorité parentale. Une dérogation révocable à tout moment.
Les modalités d’application de ce dispositif « et en particulier celles selon lesquelles doit s’établir la qualité des personnes accordant cette dérogation » seront précisées par un décret en Conseil d’État.
Vers une expansion européenne
Pour Emmanuel Macron, la « protection » apportée aux mineurs français doit s’appliquer à tous les enfants européens. Et il veut harmoniser l’interdiction au niveau de l’UE, « c’est pourquoi j’ai partagé avec la Présidente de la Commission européenne ma détermination à ce que l’Europe avance de façon rapide et exigeante ».
Un travail de lobbying qui porte manifestement ses fruits. De nouvelles règles européennes regroupées sous la bannière du KIDS Act vont être présentées ce jeudi. D’après les documents consultés par Politico, la proposition de la Commission visera à créer un système d’accès gradué aux réseaux sociaux sous supervision parentale avant l’âge de 15 ans. Ursula Von der Leyen, la présidente de la Commission, avait établi sa feuille de route mi-juillet.
Alors même que l’entreprise s’apprêtait à affronter divers États américains au tribunal sur des questions de protection des mineurs, Meta a laissé des centaines de contenus pédocriminels, souvent générés par IA, être diffusés via ses réseaux publicitaires.
Au fil des derniers mois, Meta a fait circuler au moins 350 publicités représentant des images pédocriminelles générées par IA. Concrètement, l’entreprise a échoué à modérer des contenus diffusés via ses systèmes publicitaires, représentant des images de mineurs autour desquelles des textes suggérant des actes illégaux étaient inscrits.
Dans un premier temps, les analystes de l’ONG Tech Transparency Project (TTP) ont détecté une cinquantaine de contenus, souvent liés à des applications de « nudification » par IA. Publiées entre novembre 2025 et août 2026, les publicités en question ne « cherchaient ni à cacher les images, ni à cacher ce qu’elles promouvaient », a souligné la directrice de TTP auprès de Wired.
Dans un second temps, malgré les promesses de Meta de « mieux détecter et bloquer » ce type de contenu, TTP a détecté un nombre croissant de contenus représentant des formes d’exploitation sexuelle de mineurs (Child sexual abuse material, CSAM). Dans plus de 250 publicités de ce type, l’ONG a réussi à identifier les portraits de vrais enfants, détournés à des fins pédocriminelles. L’une de ces images était issue du portrait officiel d’un enfant mineur d’une famille royale européenne.
Des images d’enfants détournées pour inviter à la pédocriminalité
Dans certains cas, ces images représentaient de jeunes filles allongées, jambes écartées, avec un texte signifiant « je peux t’en montrer plus ». Dans d’autres, montrant un enfant assis sur le sol, elles incitaient l’internaute à « réaliser [ses] fantasmes inavoués grâce à l’IA générative ». D’après les données de l’Ad library, la bibliothèque publicitaire de la société, la publication de ces contenus a spécifiquement visé des hommes – certains messages de promotion d’applications de nudification affirment d’ailleurs : « voici l’IA que les hommes utilisent vraiment ».
Ces contenus, qui contreviennent aux propres conditions d’utilisation de Meta, ont été publiés via son système publicitaire. « Cela signifie qu’elles ont été révisées et approuvées » par l’entreprise, qui a de son côté « collecté les dollars publicitaires », souligne TTP. Si toutes les publicités n’étaient pas actives pendant la durée de cette première analyse, l’essentiel était au minimum disponible dans l’Ad library.
Au total, ces contenus ont tout de même été montrés à plus de 29 000 comptes de divers pays de l’Union européenne, dont la France, l’Allemagne, l’Italie, l’Irlande, les Pays-Bas, la Suède, l’Espagne, et à plus de 7 000 comptes du Royaume-Uni. Elles ont aussi été diffusées aux États-Unis, en Australie ou encore en Inde, via quasiment toutes les plateformes de l’entreprise : Facebook, Instagram, Messenger et Threads.
Modération publicitaire défaillante
Pour tester le fonctionnement des systèmes de modération publicitaire de Meta, TTP indique avoir signalé 129 contenus CSAM à la plateforme. En retour, la plateforme a répondu dans 57 % des cas que ses équipes avaient « étudié la publicité et constaté qu’elle ne contrevenait pas à leurs standards publicitaires ».
Dans 43 % des cas, elle a indiqué que les contenus avaient été supprimés, « mais six restaient visibles dans l’Ad library », indique TTP dans son rapport. Le reste des contenus a été supprimé après que Wired ait contacté l’entreprise. À leur place, un message indique qu’elles ont outrepassé les conditions d’utilisation de la plateforme relatives à « l’exploitation sexuelle d’enfant » et à la « nudité adulte et activité sexuelle ».
Au milieu de l’été, Meta a indiqué travailler « sans cesse » à améliorer ses systèmes de modération. Elle précise avoir retiré « 36 millions de contenus relevant de l’exploitation sexuelle de mineurs ». Cela n’a pas empêché TTP de mettre la main sur de nouveaux contenus, les reliant cette fois-ci aux portraits de véritables enfants.
Pour l’essentiel, ces mineurs viennent des États-Unis. TTP souligne d’ailleurs que l’un d’eux tient un compte d’influenceur sur l’une des plateformes de Meta : ce sont ces images qui ont été détournées à des fins de publicités illégales. Dans un autre cas, ce sont des photos de stock, représentant un enfant réel, qui ont été détournées. Toutes ont été signalées au National Center for Missing & Exploited Children (NCMEC), organisation états-unienne grâce aux travaux de laquelle l’essentiel des plateformes opèrent une large part de leur détection automatisée de contenus pédocriminels.
L’IA générative renforce violence de genre et sur mineurs
Auprès de Next, la directrice de l’Observatoire de l’association de lutte contre le harcèlement et les violences numériques Véronique Béchu expliquait en mai que la multiplication de ce type de contenus générés par IA compliquait le travail des enquêteurs. En effet, ces derniers doivent désormais commencer par déterminer si les mineurs représentés sont réellement en danger, avant de pouvoir travailler à les extraire des griffes de leurs agresseurs. Autrement dit, cela ralentit certaines opérations critiques.
Plusieurs spécialistes s’inquiètent du phénomène. En mars, l’Internet Watch Foundation alertait ainsi contre l’explosion de contenus pédocriminels générés par IA. Quant à la juriste et spécialiste des violences sexistes et sexuelles Clare McGlynn, elle expliquait à Next que sans régulation, le déploiement à grande échelle d’IA générative renforçait, notamment par ce biais, les stéréotypes et violences de genre et sur mineurs réalisés via des technologies.
TTP indique avoir trouvé ces éléments alors qu’elle enquêtait sur des sociétés publicitaires chinoises, autrices d’un « déluge » de publicité pour des applications de « nudification ». L’une de ces sociétés, Meet Social, a un temps agi comme l’un des principaux partenaires de Meta pour gérer la publicité venue de Chine.
Si les réseaux sociaux de la plateforme sont bloqués dans le pays, cela n’empêche pas ses acteurs économiques de publier de la publicité à destination de publics internationaux, par l’intermédiaire d’acteurs tiers comme Meet Social. Fin 2025, diverses enquêtes démontraient d’ailleurs que Meta réalisait près de 10 % de son chiffre d’affaires en Chine, par l’intermédiaire de ces tiers lui permettant de vendre de la publicité. Outre les contenus pédocriminels, la Chine s’avérait, dans ces conditions, être la principale pourvoyeuse de publicités problématiques, car promouvant diverses arnaques.
Ces différentes découvertes ont par ailleurs été rendues publiques alors que Meta vient d’accepter de payer 18 milliards de dollars pour solder le procès qui l’opposait à quatre États américains sur la question de la protection des mineurs.
Dans un rapport très fourni, l’autorité de protection des données hambourgeoisedonne sa position sur l’utilisation légale des lunettes connectées de Meta, que ce soit dans leur utilisation « simple » pour prendre des photos, l’utilisation avec Meta AI ou celle en connexion avec les réseaux sociaux. Elle martèle clairement que la reconnaissance de personnes en dehors d’un cercle proche restreint via ces lunettes sera interdite.
Les experts de la HmbBfDI, la CNIL du land de Hambourg, viennent d’analyser en profondeur le cas des lunettes Meta couplées avec l’application Meta AI à la lumière des règlementations européennes. Leur conclusion ne va sûrement pas faire plaisir à Mark Zuckerberg.
En France, la CNIL s’est déjà inquiétée de l’arrivée de ces lunettes connectées déjà surnommées « pervert glasses », ou « lunettes de pervers ». Mais l’autorité de protection des données française était restée sur des arguments généraux.
La HmbBfDI (en plus long, Hamburgischer Beauftragter für Datenschutz und Informationsfreiheit), vient de publier un rapport de 53 pages [PDF] beaucoup plus technique en précisant se focaliser « sur les responsabilités des utilisateurs de lunettes en matière de protection des données à caractère personnel de tiers ». Celui-ci s’appuie sur le droit européen mais aussi sur l’analyse du produit de Meta, que ce soit des lunettes en elles-mêmes que de l’application Meta AI.
Une difficile analyse de ce qui est transféré à Meta
Les experts de la HmbBfDI ont fait leur analyse avec le modèle Ray-Ban Meta Wayfarer (Gen 1). Ils ont pu analyser les composants électroniques contenus dans la branche gauche des lunettes : une puce mémoire du fabricant BIWIN et un CPU Qualcomm créé spécialement pour des calculs IA sont assemblés sur le PCB. Ils n’ont pas pu examiner les données de la mémoire, dont ils n’ont trouvé aucun point de contact pour lire les données, même avec un adaptateur standard pour la lecture de puces.
Ils ont pu constater que les données transmises par les lunettes sont « en grande partie chiffrées ».
Les experts de la HmbBfDI ont aussi analysé les données que laissait l’application sur le téléphone dans le dossier /data/data/com.facebook.stella créé lors de son installation. Notamment, ils ont pu constater qu’une base de données SQLite était créée avec des tables nommées « face », « face_group », « face_low_confidence_pair » et « face_to_face_group ». « L’hypothèse évidente selon laquelle ces tables serviraient à la reconnaissance faciale n’a pas pu être confirmée par les tests », expliquent-ils.
Des visages floutés mais difficile de savoir si l’action est faite localement
Dans leur expertise, ils ont essayé de déterminer si les visages capturés lors d’une utilisation de Meta AI étaient floutés avant ou après envoi sur les serveurs de l’entreprise. « Cela n’a pas pu être clarifié », expliquent-ils, notamment parce que les données sont envoyées de manière chiffrée, mais ils ont constaté un timestamp (horodatage) sur l’image indiquant un décalage de 2 secondes après le traitement par Meta.
Pour leur analyse, ils ont aussi demandé via le Meta Account Center et obtenu (après avoir attendu une semaine) les données de l’application, comme tout utilisateur peut le faire. Notamment, ces données contiennent un dossier nommé « /media/your_posts ». Ce dossier contient des captures d’images (au format jpeg) faites lors de conversations avec Meta AI. Si une de ces images contient un visage, celui-ci est masqué par un cercle gris pour le rendre méconnaissable :
Concernant la retranscription des voix, les données envoyées par le Meta Account Center sont anonymisées : « Seuls des indices concernant la question initiale peuvent être déduits de la réponse correspondant à la saisie », expliquent-ils. « Néanmoins, les textes doivent également être stockés dans une base de données, que nous n’avons pas pu trouver en local. En effet, toutes les saisies des utilisateurs restent accessibles sous forme de transcriptions via le « Journal d’activité vocale » dans l’interface utilisateur ».
Ils notent aussi que la fonctionnalité « Meta AI Chat » ne permet pas facilement de supprimer les conversations. Même si un bouton « Supprimer toutes les conversations » permet de les supprimer de l’historique de conversation, elles restent dans le « Journal d’activité vocale » qui ne permet de les supprimer qu’une à une.
Concernant la reconnaissance faciale, les experts n’ont pas trouvé de preuve de son utilisation tout en évoquant l’enquête de Wired dont nous avions parlé en juin.
Une exigence de transparence vis-à-vis des personnes filmées quasiment impossible à mettre en œuvre
Mais les experts allemands l’affirment : « l’utilisation de ces lunettes pose des défis importants en matière d’exigences de transparence » et cela notamment parce qu’il est difficile pour les personnes tierces de savoir que l’appareil est en train de filmer, malgré la diode qui s’allume lorsque c’est le cas : « Elle n’est visible que dans une mesure limitée, en fonction de la distance, de l’angle de vue et des conditions d’éclairage ». Et ils ajoutent que « le simple fait que la LED s’allume ne suffit pas à informer correctement les personnes concernées du traitement des données ».
Or, rien que leur utilisation pour prendre des photos et des vidéos doit s’appuyer, comme lors de toute captation d’images, sur le consentement ou l’intérêt légitime (par exemple, le droit à l’information). Pour eux, « les utilisateurs devraient plutôt prendre des mesures supplémentaires, telles que la mise en place d’avis sous forme de pictogrammes ou de communications verbales ». Bref, à part crier dans la rue : « hey, je vous filme tous » avant d’activer ces lunettes Meta, leur utilisation dans des lieux publics serait légalement impossible.
Si la personne qui porte les lunettes utilise aussi Meta AI, ça devient un peu plus compliqué. Si elle n’a pas accepté dans l’application l’utilisation des données pour l’entrainement, les experts de la HmbBfDI considèrent que « la transmission de données à caractère personnel de tiers via les lunettes à Meta AI (sans entraînement de l’IA) peut être fondée sur le consentement ». Dans quelques cas comme « la navigation, la traduction, la collecte d’informations ou, dans le cas des personnes malvoyantes, la participation à la vie sociale », cela peut même être considéré comme de l’utilisation légitime.
Mais si l’utilisation des données pour l’entrainement des modèles de Meta est autorisée par l’utilisateur, « cela entraîne des exigences supplémentaires en matière de transparence, d’autant plus que les tiers ne s’attendent généralement pas à ce que les enregistrements soient intégrés de manière permanente dans les modèles d’IA de Meta ».
Concernant l’utilisation sur les réseaux sociaux, comme pour d’autres captations, le consentement est la règle et celui-ci « doit également porter explicitement sur la publication ».
« Dans l’ensemble, en ce qui concerne les scénarios d’utilisation concrets, on peut partir du principe que la représentation identifiable de personnes n’appartenant pas à son cercle proche d’amis et de famille ne sera pas autorisée au regard de la législation sur la protection des données – sauf dans de rares cas impliquant des intérêts légitimes –, car il n’est pas réaliste d’obtenir un consentement éclairé », affirme le rapport.
« Au cœur de l’excellence industrielle française »
La France a autorisé l’exportation de 65 millions d’euros de biens et technologies de cybersurveillance en 2025, soit un peu plus de deux fois plus que la moyenne des quatre années précédentes.
Le dernier rapport au Parlement consacré aux exportations des biens à double usage (civils et militaires) de la France indique qu’en 2025, 21,6 milliards d’euros de licences individuelles ont été délivrés, soit une hausse de 37 % par rapport à 2024, « tirée notamment par le nucléaire et l’aérospatial ».
« Les biens à double usage sont au cœur de l’excellence industrielle française », souligne dans la préface du rapport Sébastien Martin, ministre délégué chargé de l’Industrie, et « contribuent au développement et au maintien d’un savoir-faire de l’industrie française et peuvent représenter un enjeu économique majeur pour les entreprises exportatrices ».
Un bien à double usage est « un bien matériel ou immatériel, équipement, technologie, logiciel, connaissance ou savoir-faire, considéré comme suffisamment sensible en raison de ses caractéristiques intrinsèques pour justifier un contrôle de l’État avant qu’il ne soit exporté, de manière à empêcher, le cas échéant, qu’il ne soit détourné de son utilisation légitime, civile ou militaire, pour une utilisation illégitime pouvant contribuer en particulier à la prolifération d’armes de destruction massive », rappelle le rapport.
Environ 40 % des demandes font l’objet d’instructions complémentaires
Ce pourquoi « le processus de contrôle est mis en œuvre au moyen d’un dispositif interministériel rigoureux, qui peut se traduire par des interdictions d’exportation ». Chaque demande de licence est ainsi « examinée au cas par cas et de manière approfondie », et « mobilise des compétences géopolitiques, économiques, industrielles et techniques » des membres de la Commission interministérielle des biens à double usage (CIBDU).
Présidée par un représentant du Secrétariat général de la défense et de la sécurité nationale (SGDSN), elle est composée d’un représentant du Commissariat à l’énergie atomique, ainsi que des ministères de l’Europe et des Affaires étrangères, de l’Industrie, de l’Énergie, de l’Intérieur, du Commerce extérieur, de la Recherche, des Armées, de la Santé, de l’Agriculture et des Douanes.
Le rapport précise que l’examen repose sur une première phase d’instruction ministérielle réalisée par les membres de la CIBDU, qui « mènent leurs analyses au regard de la nature du bien, de son utilisation annoncée et de l’utilisateur final déclaré, en tenant compte des risques de détournement » vers un usage contraire aux obligations et engagements internationaux de la France en matière de droits humains notamment, « ainsi que la politique étrangère et de sécurité nationale de la France ».
En fin d’instruction ministérielle, chaque membre de la CIBDU émet dans un second temps un avis sur l’opportunité de procéder à une instruction interministérielle complémentaire « selon la sensibilité identifiée du projet d’exportation », ce qui est le cas d’« environ 40 % des dossiers », précise une note de bas de page.
« Permettre la surveillance discrète de personnes physiques »
Le règlement européen 2021/821 qui avait refondé le régime de l’Union de contrôle des exportations des biens à double usage définit les « biens de cybersurveillance » comme ayant été « conçus spécifiquement pour permettre la surveillance discrète de personnes physiques par la surveillance, l’extraction, la collecte ou l’analyse de données provenant de systèmes d’information et de télécommunications ».
Son 2ᵉ considérant souligne à ce titre qu’ « en ce qui concerne les biens de cybersurveillance, les autorités compétentes des États membres devraient tenir compte en particulier du risque qu’ils soient utilisés à des fins de répression interne ou dans le cadre de la commission de violations graves des droits de l’homme ou du droit humanitaire ».
Le rapport précise que les biens et technologies de cybersurveillance, « qui relèvent majoritairement de la partie 1 de la catégorie 5 (télécommunications) et, dans une moindre mesure de la catégorie 4 (calculateurs), représentent quant à eux environ 11 % du montant des autorisations accordées en 2025 sur l’ensemble des catégories 4 et 5 ».
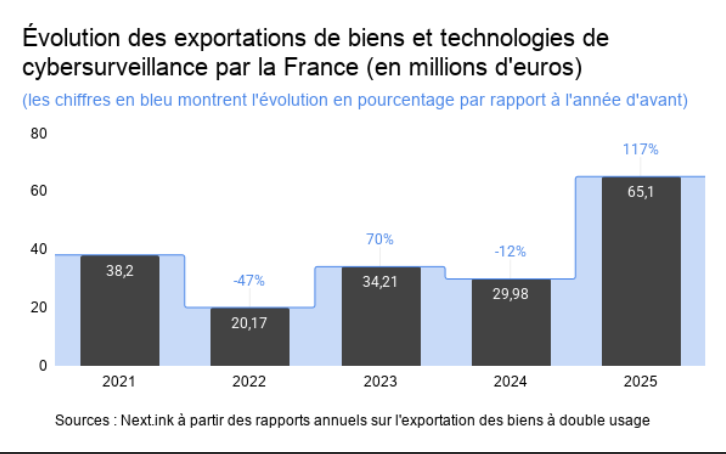
Les précédents rapports au Parlement indiquent que ce taux avait été de 8 % en 2024 et 2023, 5 % en 2022 et 10 % en 2021. Nous avons donc additionné le montant des licences accordées dans le cadre des catégories 4 et 5 (qui figurent en annexe de ces rapports), et estimé que la France avait autorisé l’exportation d’environ 65 millions d’euros de biens et technologies de cybersurveillance en 2025, contre une moyenne d’environ 30 millions les quatre années précédentes (38 en 2021, 20 en 2022, 34 en 2023 et 30 en 2024).
Exportations de biens de cybersurveillance par la France (en millions d’euros, et en pourcentage par rapport à l’année d’avant)
Un « code de bonnes pratiques » pour les États, et bientôt pour l’industrie
« Si les biens de cybersurveillance font l’objet d’un contrôle strict », souligne le rapport, « notamment pour tenir compte du risque de détournement pour un usage de répression interne ou de commission de violations graves et systématiques des droits de l’homme et du droit humanitaire international, il convient de rappeler que leur utilisation peut aussi être légitime dans la lutte contre la criminalité et le terrorisme en particulier ».
« La sensibilité d’utilisation de ces biens conduit les exportateurs à une vigilance particulière, qui est complétée par un contrôle interministériel rigoureux », poursuit le rapport, « notamment aux risques de violation des droits de l’homme et d’atteinte à la vie privée » :
« Dans ce cas, l’utilisation de ces biens doit s’accompagner de garanties et de mécanismes de supervision adéquats, comme défini dans le cadre du processus de Pall Mall, une initiative diplomatique initiée par la France et le Royaume-Uni dans le but de lutter contre la prolifération et l’usage irresponsable de capacités d’intrusion cyber commerciales, dont certains biens de cybersurveillance. »
Lancé en février 2024 par le Royaume-Uni et la France, ce Pall Mall Process est un « code de bonnes pratiques pour les États » qui, bien que non contraignant, engage ses signataires à lutter contre la prolifération des logiciels espion. Adopté par 27 pays, il a fait l’objet d’une déclaration conjointe cosignée par plusieurs entreprises, dont Google, HackerOne, Meta, Microsoft et YesWeHack.
Le Business and Human Rights Centre, qui en documente l’évolution, relève qu’un « Code de bonnes pratiques pour l’industrie » devrait d’ailleurs être rendu public en novembre 2026. Il note également que « de nombreux États où sont implantées des entreprises spécialisées dans les logiciels espions et/ou où des cas d’abus potentiels ont été signalés » (dont l’Azerbaïdjan, Chypre, l’Inde, Israël, le Mexique, le Maroc, l’Espagne et l’Arabie saoudite) ne figurent pas au nombre des signataires du « code de bonnes pratiques ».
L’Allemagne et l’Italie (connus pour avoir été parmi les pionniers de l’industrie du logiciel espion d’État, avec Finfisher et Hacking Team, qui ont tous deux fermé depuis), ainsi que les États-Unis, figurent par contre parmi les signataires. Quand bien même un groupe d’investisseurs états-uniens dirigé par un producteur hollywoodien a depuis acquis, en novembre 2025, une participation majoritaire dans la sulfureuse entreprise israélienne NSO, connue pour son célèbre logiciel espion Pegasus. Ils ont aussi nommé à la direction de l’entreprise un ancien avocat d’affaires ayant notamment défendu les intérêts de Donald Trump dans le cadre des faillites de ses casinos d’Atlantic City.
Le rapport au parlement 2026 sur les exportations des biens à double usage de la France conclut de son côté son passage consacré aux biens et technologies de cybersurveillance que « les exportations qui entrent dans le cadre d’une utilisation légitime, contribuent au développement et au maintien d’un savoir-faire de l’industrie française dans le domaine de ces technologies de souveraineté, et peuvent s’inscrire dans le cadre de la coopération et des partenariats stratégiques que la France entretient avec certains pays ».
noyb, l’EFF, Que Choisir et d’autres associations veulent profiter de la proposition d’ « omnibus numérique » de simplification des règles européennes pour introduire l’obligation de prendre en compte des mécanismes standards d’automatisation de réponse aux bannières de cookies.
« Utiliser Internet est devenu un véritable casse-tête », constatent une vingtaine d’associations dont noyb, Que Choisir Ensemble, ou encore l’EFF. « Même des gestes simples, comme ouvrir un site web ou une application, obligent souvent les utilisateurs à cliquer sur des bannières de consentement trompeuses avant de pouvoir accéder au contenu proprement dit ». Et effectivement, les bannières de cookies utilisant très souvent des dark patterns ont envahi le web.
« Contrairement à ce que pourrait laisser croire l’omniprésence des bannières de consentement, celles-ci ne sont pas exigées par la législation européenne », soulignent les associations : « En réalité, au sein de l’Union européenne, le suivi en ligne est interdit par défaut ». Les bannières de consentement constituent dès lors un outil de « conformité malveillante » utilisé par le secteur du suivi, conçu pour vous inciter à renoncer à vos droits. « En d’autres termes : ce système est vicié dès sa conception », concluent-elles. Le site de Next, sans bannière de cookies, prouve qu’il est possible de s’en passer.
Proposition d’introduire un nouvel article dans l’ « omnibus numérique » pour simplifier la vie des internautes
En conséquence, dans une lettre ouverte adressée à la Commission européenne, ces associations lui demandent d’intégrer à son texte dit « omnibus numérique » un article (article 88b) qui obligerait les sites web des entreprises à accepter un mécanisme standard de signaux automatiques permettant à l’internaute de faire ses propres choix de façon automatique, sans avoir à décocher manuellement des cases avant d’accéder au contenu.
Pour ces associations, cet ajout permettrait d’apporter une véritable simplification « que les citoyens (et les électeurs) puissent constater dans leur vie quotidienne, plutôt que de se contenter de réduire les obligations pesant sur les entreprises ». Rappelons que la Commission européenne a justifié son projet d’omnibus numérique par le besoin d’un « choc de simplification ».
Des protocoles existants qui peuvent devenir des standards
Elles appuient leur demande sur l’existence de protocoles déjà existants. Et si le Do Not Track n’a pas eu le succès escompté, les associations s’appuient sur le « Global Privacy Control » qui a pris la relève et sur lequel reposent déjà, selon elles, des lois établies dans certains États américains.
L’EFF, noyb et autres associations citent aussi le protocole ADPC (Advanced Data Protection Control) proposé par le chercheur autrichien Soheil Human. L’ADPC permet non seulement de refuser les cookies mais aussi de les accepter à des fins spécifiques ou pour des responsables de traitement choisis. Cela « pourrait permettre de supprimer la plupart des bannières de cookies », argumentent les associations.
Les associations proposent que ce nouvel article 88b rende obligatoire la possibilité d’automatiser par l’internaute, dans son navigateur, tout ce qui dépend du principe de consentement tel que le définit l’article 4.11 du RGPD. L’article qu’elles proposent obligerait à respecter les signaux automatisés.
Enfin, les associations demandent à la commission d’interdire aux entreprises considérées comme des « contrôleurs d’accès » de concevoir ou gérer les signaux automatisés de manière à renforcer leurs positions dominantes.
Non Euck, ce n’est pas du Metaverse, du Neoverse !
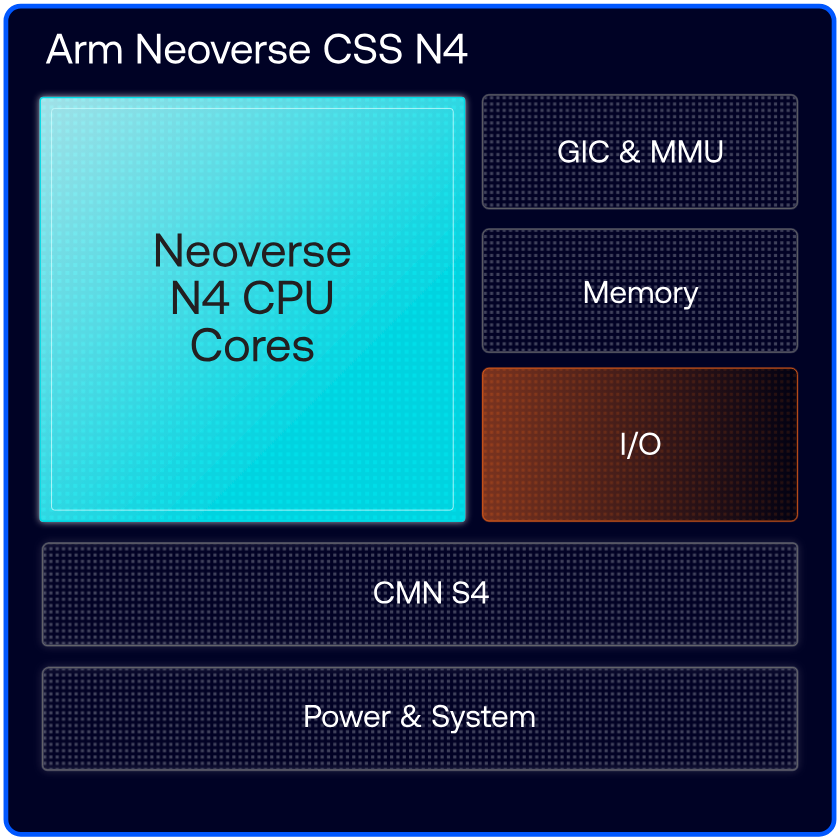
Ça bouge toujours dans le monde de l’IA et des datacenters. Cette semaine, Arm annonce son Neoverse CSS N4, avec jusqu’à 128 cœurs CPU, du PCIe 7 et de la LPDDR6. Qualcomm s’acoquine avec AWS pour lui fournir des puces personnalisées, tandis qu’OpenAI va chez Samsung pour la gravure, en plus de TSMC.
Cette semaine, Arm a fait une série d’annonces avec notamment une nouvelle génération de Neoverse : le CSS N4. Pour rappel, cette gamme Neoverse comporte trois grandes familles : N, V et E.
La première vise le tout-venant des datacenters ; elle est historiquement dérivée des Cortex-A. La seconde vise le haut de gamme et le calcul haute performance ; dans la lignée des Cortex-X. Enfin, la troisième famille se destine principalement au edge computing (informatique en périphérie).
Neoverse CSS N4 : plus performant et économe que le N3
Un mot enfin sur le Compute Subsystem alias CSS. Dans cette configuration, Arm s’occupe du cœur de la puce, mais laisse la possibilité à ses partenaires d’ajouter des briques et de gérer une bonne partie des composants, comme la mémoire, les entrées/sorties, etc. Avec les CSS, Arm propose un sous-système préintégré. À l’opposé, Arm a aussi annoncé en mars son premier processeur complet, pas simplement des licences à des partenaires (Qualcomm, Apple, Samsung…) : l’Arm AGI.
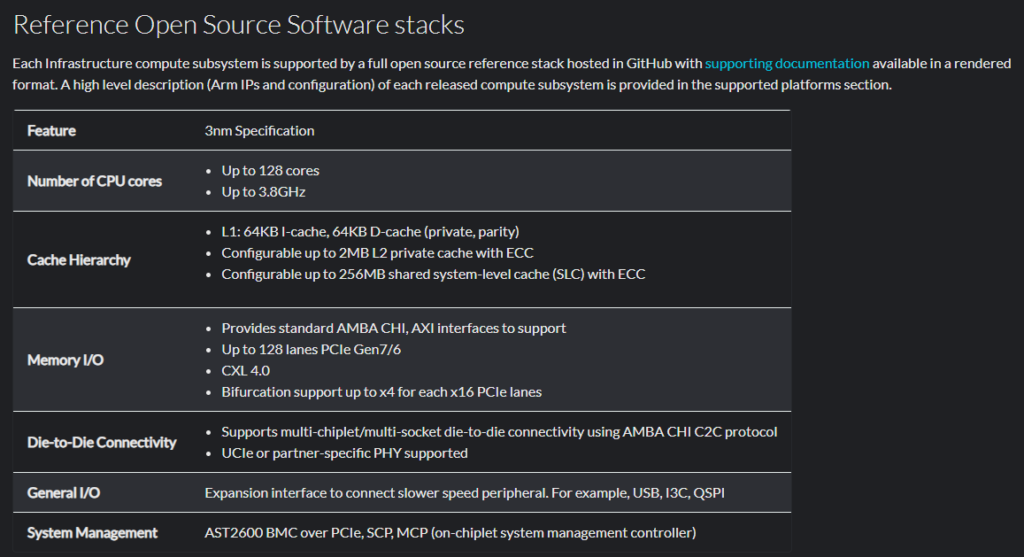
Après les Neoverse N3 en février 2024, Arm revient avec le Neoverse CSS N4. La partie CPU est configurable avec 8 à 128 cœurs par die, avec une architecture Armv9.3. C’est quatre fois plus que sur le N3 (32 cœurs), mais seulement deux fois plus que le N2 qui propose jusqu’à 64 cœurs. Le cache L1 pour les instructions (I-cache) et celui pour les données (D-cache) passent à 64 ko, contre 32 ou 64 ko auparavant. Le cache L2 ne bouge pas avec jusqu’à 2 Mo.
Les fréquences peuvent grimper jusqu’à 3,8 GHz, une première sur la série N affirme Arm ; mais la fréquence de la génération précédente n’était pas donnée. La mémoire LPDDR6, la DDR5, la MR-DIMM et jusqu’à 128 lignes PCIe gen 7 sont de la partie. Par rapport au Neoverse N3, Arm annonce des performances par socket doublées, mais aussi « jusqu’à 1,25 fois sur les performances par watt et jusqu’à 1,75 fois sur la bande passante mémoire ».
C2-Ultra et Pro pour le mobile, avec un GPU Mali G2-Ultra NX
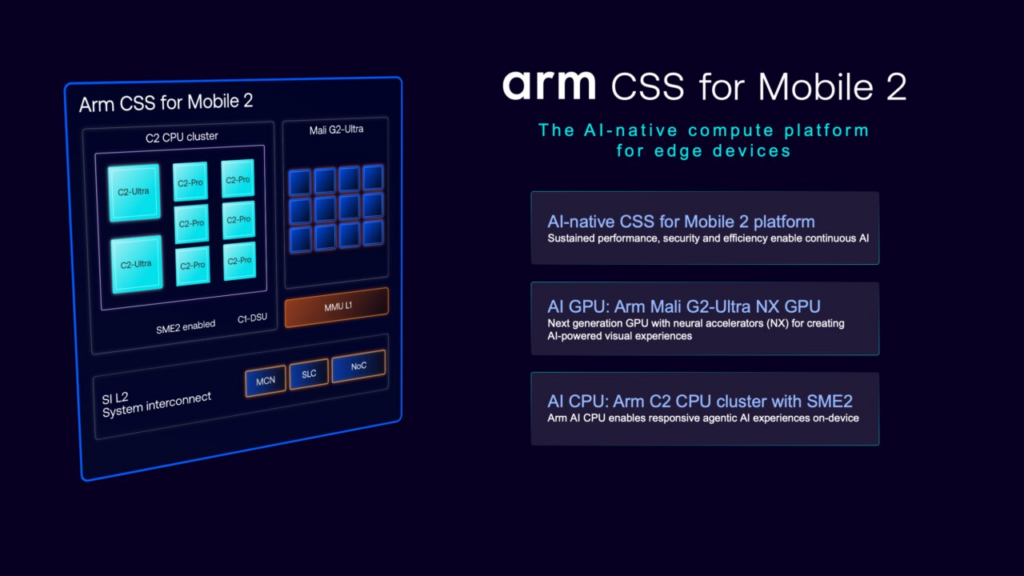
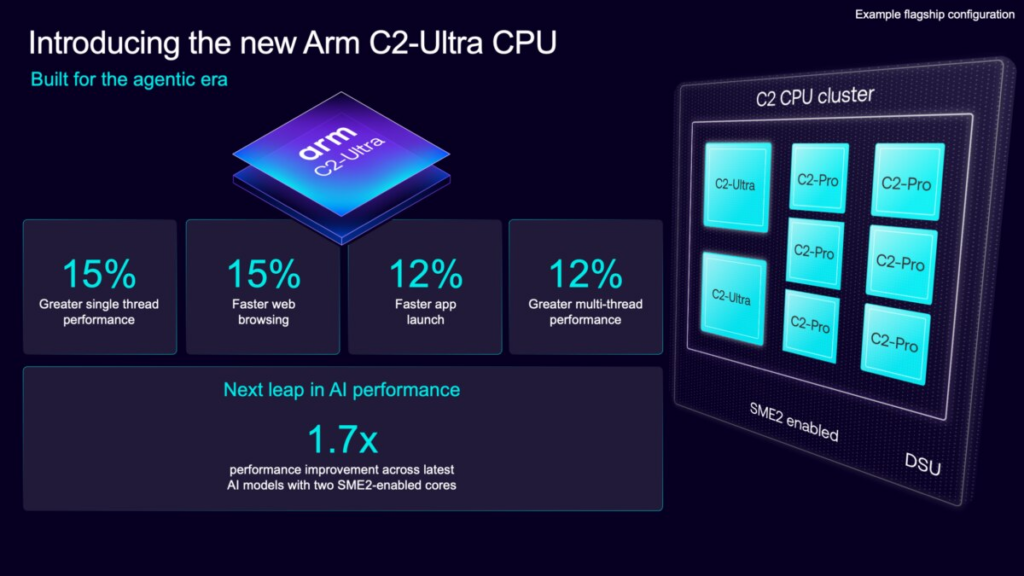
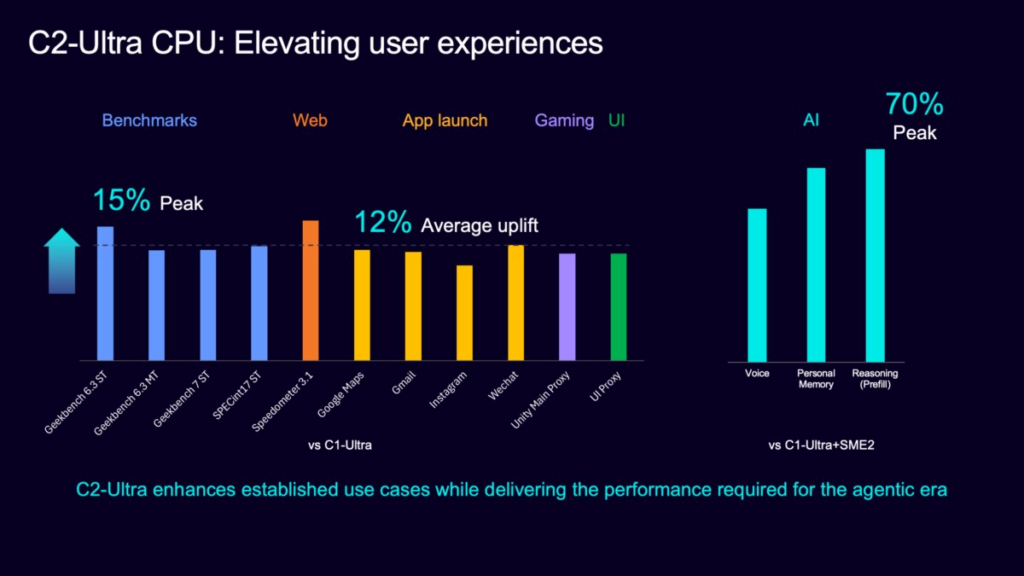
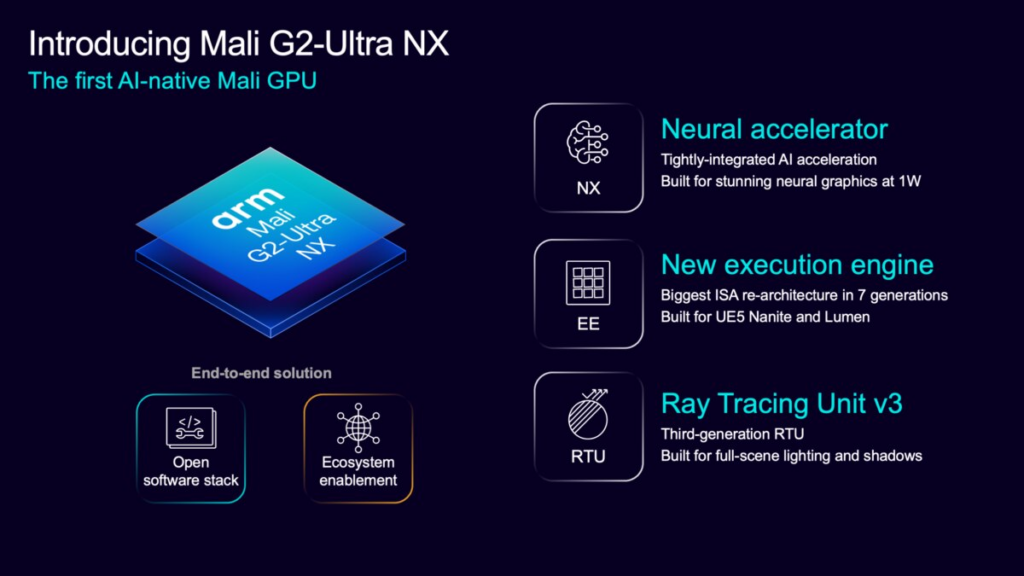
Lors de sa Arm Everywhere China à Shanghai, le fabricant a aussi présenté des nouveautés pour le mobile : de nouveaux cœur CPU C2-Ultra et C2-Pro ainsi qu’un GPU Mali G2-Ultra NX. Les deux sont évidemment pensés pour l’IA, avec des performances en hausse par rapport aux générations précédentes.
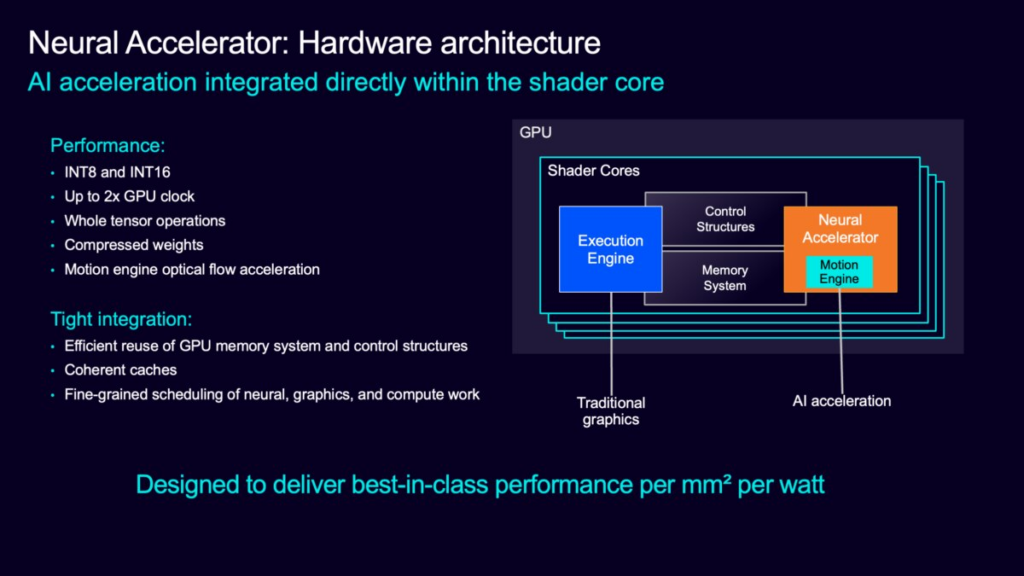
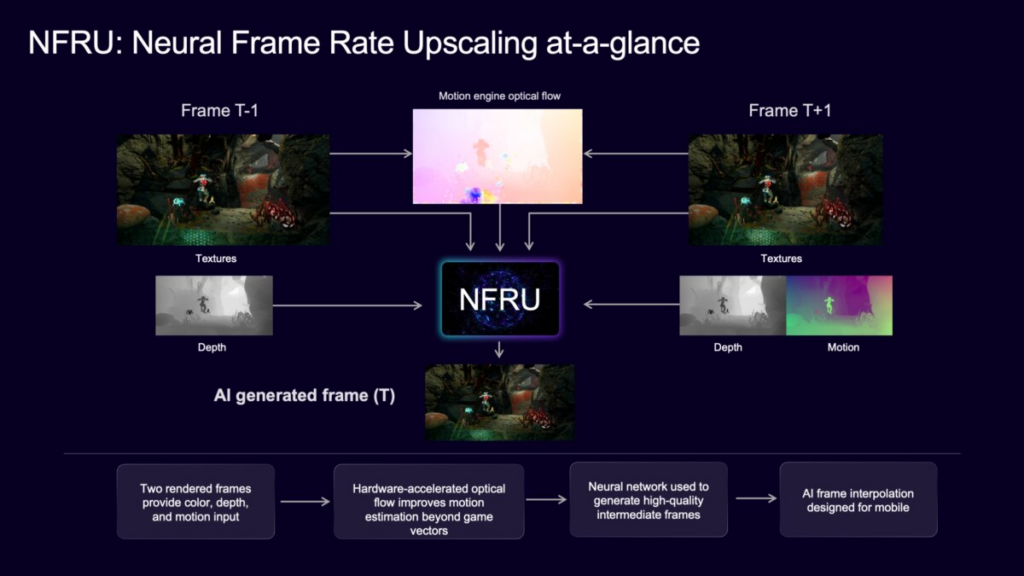
L’IA agentique pour la partie CPU et l’IA dans le rendu des jeux pour le GPU : Le Mali G2-Ultra NX est le premier « GPU Mali natif de l’IA. Il intègre directement l’accélération neuronale dans la chaîne graphique, aidant les développeurs à offrir des expériences visuelles plus riches et plus réactives sur mobile ».
Qualcomm main dans la main avec AWS, OpenAI avec Samsung
Toujours dans le monde des datacenters pour l’IA, Qualcomm annonce un partenariat avec Amazon afin de proposer des puces personnalisées à sa branche cloud AWS. Cela concerne principalement l’inférence des modèles, ainsi que des solutions de connectivité jusqu’à 1,6 Tb/s.
De son côté, OpenAI (qui est toujours en quête de nouvelles puissances de calcul), affirme travailler « avec Samsung sur des puces de nouvelle génération », comme le rapporte Reuters. « L’un des domaines où nous avons le plus progressé avec Samsung Electronics est notre production conjointe et notre recherche sur la production de puces de nouvelle génération », explique Harrison Kim, directeur général d’OpenAI en Corée du Sud.
En juin dernier, OpenAI dévoilait avec Broadcom sa puce Jalapeño pour l’IA générative. Le partenaire pour la gravure des puces était alors TSMC.
.com, .com, .com… et plus de 1 500 autres extensions
400 millions de noms de domaine, et moi et moi… C’est une barrière symbolique qui vient d’être franchie sur Internet. Le marché est plus que dominé par le .com – géré par l’entreprise américaine Verisign – avec plus de 166 millions de noms de domaine à lui seul.
Sur Internet, les noms de domaine permettent de rediriger vers un service, un site ou un serveur sans avoir à connaître son adresse IP (et éventuellement son port). C’est plus facile à retenir pour les internautes et souvent plus parlant. Le nom de domaine est aussi utilisé pour des certificats de sécurité, même si Let’s Encrypt propose depuis peu de certifier des adresses IP. Nous avons publié un tuto sur le sujet.
ccTLD et gTLD : avez-vous les bases ?
Sur Internet, il existe deux grandes familles de noms de domaines : les ccTLD (extensions de pays) et gTLD (extensions génériques). Les .fr, .de, . re, .cn, etc. sont des extensions de pays et ont toujours deux lettres (pour ceux en alphabet latin) et elles relèvent de la souveraineté des États. Les .com, .net, .ink, .best, .bzh, etc. sont des extensions génériques avec trois lettres ou plus et leur gestion dépend des sociétés qui les exploitent.
Selon le dernier décompte de l’Internet Assigned Numbers Authority (IANA, une branche de l’ICANN) , il y a 316 country-code TLD (ccTLD) et près de 1 300 génériques TLD (gTLD). Il y a également une quinzaine d’extensions de premier niveau « sponsored », c’est le cas du très connu .gov géré par le Cybersecurity and Infrastructure Security Agency des États-Unis (CISA), le .cat pour la langue catalane, .aero pour l’aéronautique, .museum, .asia, etc.
Au total, près de 1 600 extensions de premier niveau existent sur Internet, mais le chiffre devrait rapidement grimper puisque l’ICANN vient de terminer son tour de table pour le round 2 des extensions génériques. Juste après la fermeture des candidatures, l’ICANN annonçait avoir reçu 1 600 candidatures. Toutes ne seront pas finalisées et il existe des doublons, mais cela donne un ordre d’idée.
Next analyse les listes des domaines de 1 100 extensions
Revenons à nos noms de domaine. Comment compter leur nombre ? En s’appuyant sur le Service centralisé de données de zone (CZDS) pour les gTLD. Nous avons fait les demandes et obtenu les listes officielles des nom de domaines pour près de 1 100 extensions, dont les trois plus grosses que sont le .com, .net et .org.
Il reste 68% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
X est épinglé en Irlande par le régulateur des médias. La Coimisiún na Meán a ouvert une enquête sur le réseau social d’Elon Musk pour infractions potentielles au code de sécurité en ligne du pays. En cause notamment : les utilisateurs mineurs auraient trop facilement accès à des contenus pour adultes.
C’est une première pour l’Irlande, qui a donc lancé une enquête formelle pour infraction à son code de sécurité en ligne mis en œuvre en octobre 2024. Le réseau social anciennement connu sous le nom Twitter est soupçonné de ne pas avoir mis en place de mécanismes suffisamment efficaces de vérification de l’âge.
Illustration : Flock
En vertu du code irlandais, X doit en effet s’assurer que les mineurs ne puissent pas accéder à des vidéos pornographiques ou représentant des violences extrêmes, graves et gratuites, ou des actes de cruauté. La réglementation exige un blocage effectif des contenus réservés aux adultes ainsi que des mesures d’assurance de l’âge (une auto-déclaration ne suffit pas).
La Coimisiún na Meán veut aussi examiner la manière dont les contrôles parentaux fonctionnent sur X. Le régulateur craint que ces dispositifs ne soient pas efficaces, ne respectent pas les exigences minimales, soient difficiles à trouver et qu’ils ne se signalent pas aux nouveaux utilisateurs lors de leur inscription.
« Nous comprenons les inquiétudes des parents et des tuteurs concernant les contenus que leurs enfants peuvent voir en ligne, ainsi que leurs craintes de voir des inconnus accéder aux contenus publiés par leurs enfants », explique John Evans, le commissaire aux services numériques. « Les plateformes qui autorisent les utilisateurs de moins de 16 ans doivent proposer des outils de contrôle parental [et] veiller à ce que ces outils soient efficaces et faciles à trouver ».
Si une plateforme enfreint le code, le régulateur peut infliger une amende pouvant se monter à 10 % du chiffre d’affaires annuel ou 20 millions d’euros (le montant le plus élevé étant retenu).
L’Irlande a une certaine expérience en matière d’enquête sur les grandes plateformes du numérique. La plupart d’entre elles y ont installé leur QG européen, ce qui place régulièrement les autorités du pays en première ligne dans l’application des règles européennes, notamment le DSA et le DMA. En décembre dernier, la Commission infligeait d’ailleurs une amende de 120 millions contre X, avant de valider le plan de conformité de X cet été.
Le Code de sécurité en ligne relève cependant du droit irlandais : avec ce texte, le pays s’est doté de règles contraignantes applicables aux plateformes supervisées par la Coimisiún na Meán.
Google prévient d’une « baisse de qualité » de son moteur de recherche dans l’Union européenne : le géant du web est en train de déployer les changements exigés par Bruxelles concernant les résultats de shopping, de vols ou d’hôtellerie. Il n’est pas content et le fait savoir.
Google a essuyé deux amendes de la part de la Commission européenne en juillet, au nom du DMA (Digital Markets Act) : la première, de 430 millions d’euros, touche aux règles imposées aux développeurs de la boutique Google Play. La seconde, de 460 millions, concerne les pratiques de traitement préférentiel. L’exécutif européen estime en effet que Google favorise ses propres services de shopping, de voyages, de résultats sportifs ou de transport, au détriment de la concurrence.
Google avait 60 jours pour modifier ses pratiques, sous peine de pénalités périodiques pouvant aller jusqu’à 5 % de son chiffre d’affaires mondial. Le cas du Play Store n’a pas été réglé, mais l’entreprise a mis en place une transformation profonde sur sa boutique, suite à sa défaite face à Epic Games devant la justice américaine. La Commission européenne indiquait cet été qu’elle déterminerait si ces modifications suffisent.
Google sort les griffes contre la Commission
Reste le volet des résultats de recherche. Google est en train de déployer les changements voulus par la Commission pour rétablir des conditions équitables pour les entreprises souhaitant faire de la publicité, mais prévient qu’ils vont « dégrader l’expérience utilisateur et faire grimper les coûts pour les entreprises européennes ».
Selon Google, les modifications vont favoriser les sites de comparaison de prix liés aux secteurs de l’hôtellerie, du transport aérien et de la restauration (à l’image d’Expedia ou Booking.com). Ces sites gagneront en effet une plus grande visibilité dans les résultats de recherche que les entreprises de ces secteurs qui n’y apparaitront qu’avec un lien vers leur site web, leur numéro de téléphone et leur adresse.
Dans le détail, les résultats de Google mettront en avant un moteur de recherche spécialisé tout en haut de la page, suivi de deux autres qui s’afficheront avec moins de détails. Il y aura aussi un carrousel d’hôtels, de restaurants ou de compagnies aériennes – en fonction de la recherche – où des informations importantes comme les prix en temps réel n’apparaitront pas. Les algorithmes de Google seront chargés de déterminer le classement de ces différents résultats.
« Ces changements dégradent l’expérience utilisateur des Européens, en favorisant les intermédiaires en ligne au détriment des entreprises locales et en supprimant des fonctionnalités utiles sur lesquelles les internautes s’appuient au quotidien », déplore Nick Fox, vice-président en charge de la connaissance et de l’information, auprès de Reuters.
Il invoque la baisse de 30 % du trafic gratuit de réservation directe vers les entreprises européennes, conséquence des précédents changements apportés au nom du règlement sur les marchés numériques. Les modifications actuellement en cours de déploiement ont été testées auprès de « millions d’utilisateurs en Europe », avec des résultats qui montrent un fort niveau d’insatisfaction : les internautes doivent en effet reformuler leurs requêtes pour trouver ce qu’ils cherchent.
Google avait réalisé un test en 2024, en supprimant les fonctions liées à l’hôtellerie : les internautes mettaient plus de temps à trouver un hôtel, certains abandonnant même leur recherche. Les sites des hôtels ont perdu « plus de 10 % » de leur trafic, selon les mesures réalisées à l’époque par Google.
« C’est une dégradation du produit dictée par un petit groupe de plaignants défendant leurs propres intérêts, au détriment des entreprises et des consommateurs européens. La réglementation devrait améliorer les produits, pas les détériorer », attaquait Kent Walker, directeur juridique de Google, le 23 juillet.
Lors de l’annonce de l’amende cet été, la Commission expliquait qu’elle surveillera la mise en œuvre des solutions de l’entreprise. Manifestement, celles-ci ont l’air de convenir : les modifications qu’avaient proposées Google constituaient « une avancée substantielle vers la conformité [avec le DMA] ».
Le Cyber Resilience Act, un important règlement pour la cybersécurité en Europe, entrera dans une nouvelle phase le 11 septembre. À cette date, les fabricants auront l’obligation de signaler les failles activement exploitées et les incidents graves à l’ENISA, l’agence centrale européenne de cybersécurité.
Le règlement européen sur la résilience cyber, ou CRA (UE 2024/2847), est entré en vigueur le 10 décembre 2024. S’agissant d’un règlement, il s’applique à l’ensemble des pays membres de l’Union, sans distinction. Contrairement aux directives, il ne nécessite pas de transposition dans le droit national.
La pleine entrée en application est attendue pour décembre 2027. Les responsabilités seront alors nombreuses, ainsi que les entreprises concernées : toute structure commercialisant un produit qui intègre au moins un composant numérique y est soumise. Le CRA distingue trois niveaux de risque :
les produits « courants » (la grande majorité) relèvent d’une auto-évaluation du fabricant,
les produits « importants » (définis à l’annexe III) comprennent de nombreuses catégories – systèmes de gestion d’identité, les navigateurs, les gestionnaires de mots de passe, les antivirus, hyperviseurs ou encore les VPN – et nécessitent de passer par un organisme dédié,
les produits « critiques » (définis à l’annexe IV) comprennent les dispositifs matériels avec boitier de sécurité, les « passerelles pour compteur intelligent » et les systèmes de cartes à puce, qui nécessitent eux aussi un organisme dédié.
Avant d’entrer toutefois dans le cœur de ces obligations, la mise en application passe par une étape intermédiaire : le signalement des failles exploitées et des incidents graves.
L’obligation de faire remonter les informations
L’article 14 du règlement entre en application le 11 septembre 2026, donc dans quelques jours à peine. Il impose aux fabricants de produits comportant des éléments numériques de signaler deux types d’événements distincts : toute vulnérabilité activement exploitée affectant ces produits, et tout incident grave ayant un impact sur leur sécurité.
Plus précisément, le fabricant devra notifier l’ENISA dans les 24 heures suivant la découverte (elle est qualifiée de « précoce »). Un rapport complet devra être fourni dans les 72 heures, puis un rapport final dans les 14 jours. Ces délais sont les mêmes que pour la directive NIS2, afin d’harmoniser le cadre de la cybersécurité (nous y reviendrons). Ils sont également identiques pour les failles exploitées et les incidents graves.
L’ENISA a le rôle de guichet central. L’agence sera chargée de distribuer ensuite les informations aux CSIRT (Computer Security Incident Response Team) nationaux des pays membres de l’Union. En France, il s’agit du CERT-FR. Via ce dernier, l’ANSSI assure alors la réception, l’analyse et la coordination du traitement. Si le produit est commercialisé dans d’autres pays, le CERT-FR doit aussi diffuser les informations obtenues à ses homologues.
Si la pleine application du Cyber Resilience Act aura des conséquences majeures, l’obligation du 11 septembre n’en est pas moins cruciale. Et pour cause : non seulement l’obligation pèse sur de très nombreuses entreprises, mais elle est également rétroactive. Contrairement à d’autres cadres européens, comme l’obligation pour les smartphones d’avoir au moins cinq ans de mises à jour logicielles, le CRA s’applique rétroactivement à tous les produits commercialisés.
Il reste 73% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Bonjou… Désolé vous avez atteint la limite de votre quota !
Astra est présenté comme une nouvelle étape dans la quête de l’AGI (intelligence artificielle générale). Disponible depuis peu, il dévore les limites d’utilisation à vitesse grand V selon de nombreux retours. Qu’en est-il du coût réel pour les utilisateurs ?
La semaine dernière, OpenAI présentait GPT-6 Astra, son nouveau modèle d’intelligence artificielle. Il est depuis déployé progressivement auprès des utilisateurs d’un abonnement Plus, Pro, Business et Entreprise. Les premiers retours ne se sont pas fait attendre.
Bon nombre concernent les limites d’utilisation très rapidement atteintes pour les clients Plus. « J’ai utilisé GPT-6 Astra pour faire un audit UX/UI d’une appli en lui donnant accès au navigateur. Il a “juste” à cliquer, prendre des captures, et documenter. En 5 mn il a bouffé les crédits », explique Guillaume Champeau. Les retours similaires sont nombreux sur les réseaux sociaux.
Précisons qu’Astra est en cours de déploiement pour les forfaits Pro, Business et Enterprise. Les abonnés Plus doivent se contenter (pour l’instant ?) de Codex et Work.
Au cours du week-end, OpenAI a revu à la hausse « le nombre de messages locaux par période de cinq heures » pour Astra avec ChatGPT Work et Codex. Sur Plus, les estimations grimpent entre 3 et 30 messages à une fourchette plus généreuse de 5 et 45 messages. Les deux abonnements Pro aussi ont droit à des hausses. Comme toujours, le fonctionnement des limites n’est pas détaillé. OpenAI peut ainsi en jouer sans avoir à communiquer auprès des clients, participant au flou autour de ses offres. Cela peut créer de la frustration et pousser des clients vers des offres toujours plus chères.
Les tarifs peuvent doubler selon le contexte
Pour comprendre le coût d’Astra, nous avons plongé dans la grille tarifaire de l’entreprise. Sur l’API, Astra est facturé 10 dollars HT par million de tokens en entrée et 50 dollars HT par million en sortie, soit x2,5 par rapport à GPT-5.6 Sol qui était jusqu’à présent le plus cher. C’est le tarif officiel qui avait été annoncé, pas de surprise.
Toutefois, des frais supplémentaires s’ajoutent en cas de long contexte, c’est-à-dire lorsqu’il dépasse les 272 000 tokens (c’était aussi le cas sur les versions 5.6 de GPT). Il peut s’agir d’un seul et long message (avec un gros document par exemple), ou encore d’un prompt court suivant une longue conversation. Le contexte prend en compte aussi bien les prompts que toutes les réponses déjà données.
Il reste 71% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.

 Connexion