Les réfractaires aux nouveautés d’iOS 27 et consorts, dont la version finale a été livrée ce lundi 14 septembre, devraient tout de même installer les mises à jour 26.7 d’iOS et d’iPadOS. Quant à ceux qui ne veulent pas (encore) entendre parler de macOS Golden Gate 27, ils pourront tout de même se tourner vers les nouvelles versions de macOS Tahoe et Sequoia. Elles corrigent en effet des dizaines de failles de sécurité.
iOS 26.7 et iPadOS 26.7 corrigent en effet 82 failles de sécurité (CVE). macOS Tahoe 26.7 apporte des correctifs à 153 CVE distinctes, contre 154 pour macOS Sequoia 15.8. Il y a logiquement beaucoup de vulnérabilités communes dans ces mises à jour : on dénombre beaucoup de CVE identiques dans le noyau, CUPS, Disk Images, ImageIO, SceneKit, SMB…
Deux failles en particulier sont notables : un utilisateur distant peut ainsi provoquer un crash ou exécuter du code arbitraire avec la vulnérabilité de CUPS (CVE-2026-43692), le système d’impression utilisé par macOS et beaucoup de distributions Linux. Une autre, CVE-2026-65374, permet de se connecter à un serveur WebDAV malveillant peut mener à une exécution de code.
iOS 27 et iPadOS 27 contiennent de leur côté des correctifs pour 126 CVE uniques. macOS Golden Gate en dénombre rien moins que 210. Ces derniers mois, la livraison de mises à jour de sécurité s’est accélérée chez Apple, au rythme manifestement très soutenu des rapports de bugs dont beaucoup sont rendus possibles par l’IA générative. Claude et Anthropic sont nommément crédités pour 2 failles dans iOS 27 et 8 dans Golden Gate, par exemple.
Oublie que t'as aucune chance, vas-y fonce ! Sur un malentendu…
Revolut a confirmé ce week-end avoir envoyé des données personnelles et bancaires de certains clients à une agence gouvernementale. Problème, c’était « une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime ». En clair, des pirates ont récupéré ses informations et auraient commencé à les publier sur Internet.
Il y a quelques semaines à peine, Revolut annonçait officiellement devenir une banque en France ; elle venait en effet d’obtenir sa licence bancaire. Les comptes des 8 millions de clients français sont aux mains de la succursale française de Revolut Bank UAB (la banque lituanienne de Revolut).
Dans son communiqué, Revolut expliquait : « Ce nouveau jalon témoigne de notre engagement envers les 8 millions de clients français et plus de 55 000 entreprises françaises qui nous confient leur argent : vous offrir une expérience bancaire toujours plus complète ». Mais « l’expérience » que viennent de vivre de nombreux clients n’est certainement pas celle escomptée.
« Une arnaque sophistiquée »… avec un email
En effet, Revolut a laissé fuiter des données personnelles de ses clients… enfin se serait fait rouler dans la farine serait plus exact comme formulation : « Revolut a récemment identifié une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime d’une agence gouvernementale pour soumettre des demandes frauduleuses d’informations », explique la banque à TechCrunch. Le détail de l’attaque n’est pas précisé, il faudra donc croire la banque sur parole pour le côté sophistiqué de l’arnaque.
Dès la supercherie découverte, l’adresse e-mail a évidemment été bloquée et des actions ont été mises en place. Les autorités, les forces de l’ordre et les organismes de réglementation compétents ont été informés de l’incident. La banque affirme que « les systèmes Revolut et les fonds des clients ne sont pas affectés ». Encore heureux !
Selfie, carte identité, relevé de compte, IBAN…
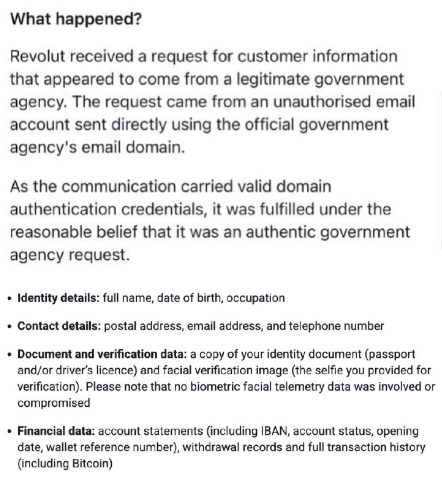
ZachXBT, un chercheur en cybersécurité spécialisé dans le monde des cryptos, publie sur Telegram le courrier qui aurait été envoyé aux clients ainsi que la liste des documents transmis au pirate : l’adresse complète avec email, numéro de téléphone, nom, emploi et date de naissance, sans oublier « une copie du passeport et/ou du permis de conduire, ainsi que la vérification selfie ».
Des données bancaires très précises seraient également dans le lot : « relevés de compte, IBAN, enregistrements de retrait et historique complet des transactions incluant Bitcoin ». Plusieurs internautes publient également le message qu’aurait envoyé Revolut, notamment Marc Zeller.
Selon ZachXBT, « bien que l’incident soit probablement limité en taille, il semble avoir ciblé des utilisateurs fortunés ».
De son côté, Revolut n’a pas souhaité indiquer à nos confrères le nombre de clients touchés, ni la nature des données concernées. Même mutisme sur le nom de l’agence gouvernementale en question. Selon Capital, l’entreprise précise simplement qu’un nombre limité de clients est affecté. Là encore, il faut la croire sur parole.
Ce n’est que le début ?
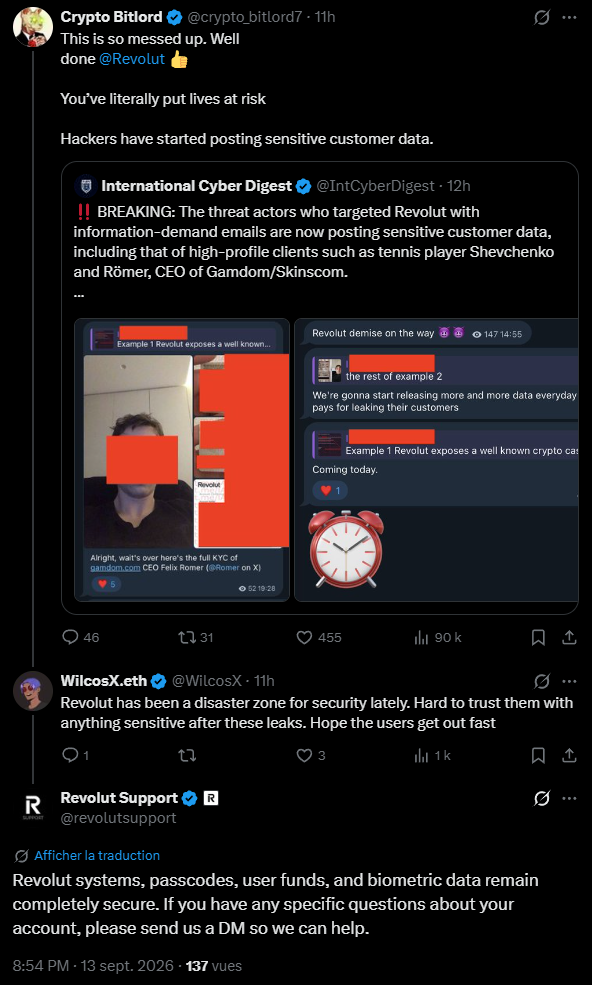
Depuis, selon plusieurs retours sur les réseaux sociaux, les pirates auraient commencé à divulguer des données dérobées, notamment des selfies et des photos de pièces d’identité. Les pirates lanceraient au passage les hostilités, comme le rapportent FrenchBreaches et International Cyber Digest, en maintenant la pression sur Revolut et menaçant de divulguer davantage de données.
Sur X, le compte officiel Revolut Support tente de sauver les meubles, sans confirmer ni infirmer les documents publiés par les pirates. L’entreprise botte en touche et ne parle que de ce qui va bien : « Les systèmes Revolut, les mots de passe, les fonds des utilisateurs et les données biométriques restent parfaitement sécurisés ». Message répété à plusieurs reprises.
Revolut fait l’autruche
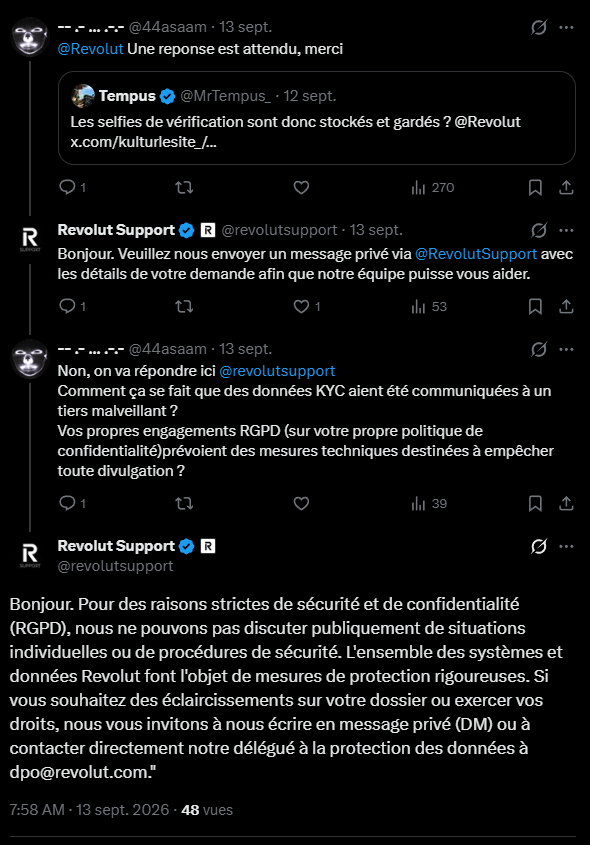
De manière générale, le compte de support répond avec le même genre de message : passer en privé. Un internaute, par exemple, demande des explications à la banque avec pour réponse : « Pour des raisons strictes de sécurité et de confidentialité (RGPD), nous ne pouvons pas discuter publiquement de situations individuelles ou de procédures de sécurité. L’ensemble des systèmes et données Revolut font l’objet de mesures de protection rigoureuses ».
Pour le moment, aussi bien sur X que sur sa page des communiqués, le dernier message remonte au 3 septembre, indiquant qu’elle venait d’obtenir une approbation conditionnelle pour les États-Unis de la part de l’Office of the Comptroller of the Currency (OCC). Revolut prévoit de se lancer comme banque outre-Atlantique en 2027.
Le règlement (UE) 2024/2847, aussi appelé Cyber Resilience Act ou CRA, impose des exigences de cybersécurité à tout « produit comportant des éléments numériques » mis sur le marché de l’Union (logiciels compris, mais pas les services web). Son article 14 est entré en application le 11 septembre 2026. Tout fabricant doit signaler sous 24 heures toute vulnérabilité activement exploitée dans son produit et tout incident grave de sécurité, y compris pour les produits déjà sur le marché, puis compléter ce signalement sous 72 heures et le clore par un rapport final. Le reste du règlement s’applique à partir du 11 décembre 2027.
L’écosystème du libre s’était alarmé dès la proposition de 2022, et LinuxFr.org s’en était fait l’écho : le CRA menace l’avenir du logiciel libre, puis le texte du CRA a été finalisé. Le point d’achoppement était la notion d’« activité commerciale », dont dépend l’application du règlement. Le texte adopté en 2024, puis l'orientation de la Commission publiée le 27 juillet 2026, document interprétatif non contraignant, l’ont précisée dans un sens qui épargne les contributeurs individuels et les projets non monétisés.
Restent des chantiers ouverts : aucune norme harmonisée publiée à ce jour au Journal officiel, pas encore de mécanisme d’attestation de sécurité pour le logiciel libre, une plateforme de signalement sans API, et la question de qui paie les mainteneurs.
L’article 14 comporte deux déclencheurs : une vulnérabilité activement exploitée présente dans le produit, et un incident grave « ayant des répercussions sur la sécurité du produit », par exemple l’exécution d’un code malveillant dans le produit ou chez ses utilisateurs, qu’une faille ait été identifiée ou non. Chacun suffit. Les deux suivent la même cadence, au rapport final près :
24 heures : alerte précoce à l’ENISA (l’agence européenne de cybersécurité) et au CSIRT de son État membre (l’équipe publique de réponse aux incidents, CERT-FR pour la France), via la plateforme de signalement unique ;
72 heures : notification complémentaire, avec les éléments techniques et les mesures engagées ;
rapport final : quatorze jours après la mise à disposition d’un correctif pour une vulnérabilité exploitée, un mois après la notification à 72 heures pour un incident grave.
Le texte apporte deux nuances. L’obligation de signaler s’impose à tous les fabricants, mais l’amende n’est pas la même pour tous (article 64(10)). Une microentreprise ou une petite entreprise qui dépasse les 24 heures n’est pas sanctionnée pour ce retard. Un intendant de logiciels ouverts (défini plus bas) n’encourt, lui, aucune amende, quel que soit le manquement. Enfin, l’article 14 vise les vulnérabilités « contenues dans » le produit : une faille exploitée dans une dépendance n’est à signaler que si le produit embarque le code vulnérable et que ce code y est effectivement atteignable. Une bibliothèque vulnérable dont le code fautif n’est jamais exécuté par le produit n’a pas à être signalée.
Côté outillage, la plateforme de l’ENISA ouvre aujourd’hui sans API : les signalements se saisissent à la main, en texte, dans une vingtaine de champs, et aucune pièce jointe n’est acceptée.
Deux définitions du règlement
Le texte français des articles et des annexes n’emploie pas une seule fois l’expression « open source ». Voici l’article 3, point 48) :
« logiciel libre et ouvert » : un logiciel dont le code source est partagé de manière ouverte et qui est mis à disposition sous licence libre et ouverte prévoyant tous les droits pour qu’il soit librement accessible, utilisable, modifiable et redistribuable ;
La définition pose deux conditions : une licence libre, et le partage ouvert du code source. Du code sous licence libre remis au seul client qui l’a commandé, sans publication, remplit la première condition et pas la seconde : il n’est pas « logiciel libre et ouvert » au sens du règlement. La FAQ officielle de la Commission le confirme pour le développement sur mesure : livrer à un client un logiciel écrit pour lui est une mise sur le marché, le prestataire qui le livre sous son propre nom en est le fabricant, sans aucun des allègements réservés au libre. Il peut seulement aménager par contrat deux des exigences essentielles de sécurité (question 4.2.5). La FAQ de l’ORC WG, le groupe de travail de la Fondation Eclipse qui suit le règlement pour l’écosystème du libre, ajoute, sur la base de l’orientation, qu’installer, configurer ou intégrer un logiciel existant pour un client reste une prestation de service.
L’article 3, point 14), crée une catégorie juridique inédite :
« intendant de logiciels ouverts » : une personne morale, autre que le fabricant, qui a pour objectif ou finalité de fournir un soutien systématique et continu au développement de produits spécifiques comportant des éléments numériques qui répondent aux critères de logiciels libres et ouverts et sont destinés à des activités commerciales, et qui assure la viabilité de ces produits ;
Le mot « steward » s’est imposé dans l’usage, y compris en français. Le statut est réservé aux personnes morales, sans condition de forme ni de but : une association loi de 1901, une fondation ou une société commerciale peuvent y prétendre. Le considérant 19 (les considérants forment l’exposé des motifs qui ouvre le règlement) vise expressément les entités qui développent et publient du logiciel libre dans un cadre professionnel. La FAQ de l’ORC WG répond sans détour qu’une société peut être intendante.
Reste le cas de la société qui est aussi fabricant, le plus courant chez les éditeurs. Les versions linguistiques y divergent. L’anglaise dit « a legal person, other than a manufacturer » : une personne morale qui n’est pas un fabricant, ce qui interdit d’être fabricant d’un produit et intendant d’un autre. La française dit « une personne morale, autre que le fabricant » : autre que le fabricant des produits soutenus, ce qui autorise le cumul en général mais l’interdit pour un même produit, précisément le cas courant de l’éditeur qui vend une édition de son logiciel et publie l’autre. Les vingt-quatre versions linguistiques ont la même valeur juridique. Sur ce point, elles ne disent pas la même chose. L’orientation de juillet 2026 va plus loin que l’une et l’autre : la même entité peut être fabricant de l’édition qu’elle monétise et intendante de l’édition communautaire du même logiciel. Tant mieux pour les éditeurs. Mais un document sans valeur contraignante accorde ainsi ce qu’aucune version du règlement ne dit. Sur le point le plus disputé du texte, le législateur a laissé deux versions qui se contredisent. L’édifice tient par une orientation que la Commission peut réviser.
Ce que l’écosystème a obtenu depuis 2023
Les contributions et les dons. Le considérant 18 exclut du règlement ceux qui contribuent à un logiciel qui « ne relève pas de leur responsabilité ». Un logiciel relève de la responsabilité de celui qui le publie et contrôle son développement, ses versions et sa distribution ; un accès en écriture au dépôt ne suffit pas. Un salarié qui envoie un correctif à un projet tiers pour le compte de son employeur reste un contributeur hors champ. Qui est payé pour le logiciel est fabricant ; qui est payé pour travailler sur le logiciel est prestataire, ou contributeur. Afficher un lien de don ne vaut pas intention de faire du profit ; les dons ne deviennent suspects que si l’ensemble des revenus du projet dépasse de loin ses coûts, dans lesquels entrent les frais de subsistance raisonnables du mainteneur.
L’intendant. L’article 24 lui impose trois choses : une politique de cybersécurité documentée et vérifiable, la coopération avec les autorités de surveillance du marché, et le signalement de l’article 14 dans la mesure où il participe au développement, si bien qu’un intendant purement financier ou juridique ne signale rien. Il le dispense de tout le reste : ni exigences essentielles de sécurité de l’annexe I, ni marquage CE, ni documentation technique, ni SBOM (l’inventaire des composants d’un produit), ni obligation de corriger. L’article 64(10)(b) l’exempte de toute amende.
Les modèles économiques. Le cas du bénévole isolé était pour l’essentiel acquis dès la proposition initiale de septembre 2022. La difficulté la plus sérieuse portait sur les éditeurs qui vendent de la maintenance sur ce qu’ils publient librement. C’est pour eux, plus que pour les bénévoles, que les associations professionnelles comme le CNLL ont bataillé. La réponse figure dans l’orientation, avec la fragilité relevée plus haut : les rôles s’apprécient logiciel par logiciel et activité par activité, y compris en open core (cas où l’édition payante étend la base de code de l’édition libre et ouverte). La condition est que les deux éditions soient réellement séparées : dépôts, artefacts et canaux distincts.
Les obligations vis-à-vis des mainteneurs
L’article 13(6) impose aux fabricants une obligation envers les mainteneurs des composants qu’ils intègrent. Le voici, deux renvois en moins :
Lorsqu’ils identifient une vulnérabilité dans un composant, y compris un composant logiciel ouvert, qui est intégré au produit comportant des éléments numériques, les fabricants signalent la vulnérabilité à la personne ou à l’entité qui assure la maintenance du composant […]. Lorsque les fabricants ont mis au point une modification logicielle ou matérielle pour remédier à la vulnérabilité de ce composant, ils partagent le code ou la documentation correspondants […], dans un format lisible par machine s’il y a lieu.
Le signalement est dû dans tous les cas. Le partage, lui, suppose que le fabricant ait effectivement développé une modification : s’il n’a rien écrit, il n’a rien à remettre. Et ce qu’il remet correspond à ce qu’il a fait, les deux « ou » de la phrase se répondant : le code pour une modification logicielle, la documentation pour une modification matérielle. L’orientation y ajoute des bornes : l’obligation ne porte que sur la version intégrée du composant et sur ses propres failles, elle s’exerce dans le respect de la politique de divulgation du projet, et elle tombe si le composant n’a plus de mainteneur. L’obligation ne dépend d’aucun lien contractuel entre le fabricant et le projet. Rien dans le règlement ne donne pour autant au mainteneur d’action propre pour l’exiger : la faire respecter revient aux autorités de surveillance du marché.
Ce qui n’est pas prêt
Les normes harmonisées. Appliquer l’une d’elles vaut présomption de conformité : le fabricant est réputé satisfaire aux exigences qu’elle couvre, sans avoir à le démontrer autrement. Sur les 41 commandées aux trois organismes européens de normalisation (CEN, CENELEC, ETSI), aucune n’a encore été publiée au Journal officiel. Or l’article 27 ne fait naître la présomption qu’à cette publication. Trois projets sont en approbation (prEN 40000-1-1, -1-2, -1-3) ; le lot du catalogue d’exigences génériques a été mis en attente faute de contributeurs.
Les attestations de sécurité du logiciel libre (article 25). Le règlement habilite la Commission à créer, par acte délégué (un texte d’application que la Commission adopte seule), des programmes volontaires d’attestation de sécurité pour le logiciel libre, afin de faciliter la vérification que les fabricants doivent faire des composants qu’ils intègrent, la « diligence raisonnable » de l’article 13, paragraphe 5. Le texte ne dit pas qui les financerait. L’ORC WG propose d’en faire le canal par lequel les fabricants paieraient les projets dont ils dépendent ; pour les projets libres, c’est l’absence la plus coûteuse. Aucun acte délégué n’a été publié ni planifié. En attendant, les référentiels de l’OpenSSF, la fondation de la Linux Foundation consacrée à la sécurité du logiciel libre, servent de justificatifs : Scorecard, Best Practices Badge, OSPS Baseline et SLSA.
L’orientation elle-même. Elle n’existe qu’en anglais, n’a pas de valeur contraignante, et n’est pas encore formellement adoptée, faute des autres versions linguistiques. Tout ce que la section précédente lui attribue a la solidité d’une interprétation, que la Commission peut réviser et qu’un juge n’est pas tenu de suivre.
Très peu de projets auront un intendant. Le rapport OSSRA 2025 de l’éditeur d’outils d’audit Black Duck, sur 965 bases de code commerciales auditées en 2024, y a dénombré 282 521 paquets JavaScript distincts. L’OpenJS Foundation héberge environ 35 projets. Un projet publie souvent plusieurs paquets, mais l’écart reste de plusieurs ordres de grandeur : la plupart des dépendances d’un produit n’auront ni fabricant ni intendant, et leur sécurité restera à la charge de qui les intègre.
Le matériel libre. L’article 24 vise les logiciels : RISC-V International, l’OSHWA (Open Source Hardware Association) ou l’OpenHW Group ne peuvent pas prétendre au statut d’intendant.
Les sanctions nationales. L’article 64 laisse aux États membres le soin de fixer le régime de sanctions, d’où des lois d’application nationales. Le règlement exempte les intendants de toute amende. Le projet de loi finlandais en prévoyait pourtant : le Parlement finlandais ne les a retirées qu’au printemps 2026.
Qui paie les mainteneurs ?
L'étude d’impact qui accompagnait la proposition de 2022 estimait qu’un cycle de développement sécurisé ajoute en moyenne 30,5 % au coût de développement d’un produit, pour un fabricant qui part de zéro : 42 700 € sur un produit moyen à 140 000 €. S’y ajoutent 9 % de coûts administratifs, documentation et signalement compris. C’est le « 30 % » que citait le CNLL en 2023. Aucune actualisation n’a été publiée depuis.
Le fabricant répercute ce surcoût sur son client, ou l’absorbe et cesse d’investir ailleurs. Le mainteneur n’a pas de client à qui le répercuter. Le travail lui arrive quand même. L’article 13(5) oblige le fabricant qui intègre un composant à en vérifier la sécurité ; beaucoup s’en acquittent en envoyant leurs questions au projet, sous forme de questionnaires de sécurité, de demandes de SBOM ou de délais de correction à confirmer. Hors champ du règlement, le mainteneur ne doit rien de tout cela. Rien n’oblige pour autant les fabricants à cesser : l’ORC WG en est réduit à plaider pour une « diligence respectueuse », qui ne traite pas un projet libre comme un fournisseur.
Le mécanisme d’attestation de l’article 25, seul canal de financement esquissé par le règlement, n’existe pas. La stratégie européenne pour l’open source du 3 juin 2026 annonce un « instrument de maintenance de l’open source », que l’écosystème réclamait sur le modèle du Sovereign Tech Fund allemand, sans budget ni calendrier.
Trois ans de mobilisation ont produit un règlement vivable pour le libre. Qui paie les mainteneurs dont il fait dépendre tout l’édifice, le texte ne le dit pas, et personne d’autre non plus, à ce stade.
Prochaine manche : le règlement sur l’IA
Le règlement sur l’intelligence artificielle exempte lui aussi les systèmes publiés sous licence libre (article 2, paragraphe 12), sauf s’ils sont mis sur le marché comme systèmes à haut risque. Or un système est classé à haut risque d’après l’usage auquel son fournisseur le destine. Le projet d’orientations publié par la Commission le 19 mai 2026 retient qu’un système présenté comme largement applicable, dont le fournisseur n’exclut pas de façon constante les usages à haut risque, est réputé les couvrir. Une simple déclaration, ajoute-t-il, ne suffit pas. Un composant d’IA publié en libre est mal armé pour ce test : son auteur ne maîtrise ni les usages ni les utilisateurs, et une licence qui restreindrait les champs d’application cesserait d’être libre (liberté 0 de la FSF, critère 6 de l'Open Source Definition). L’exemption s’évanouirait donc là où elle compte. Reste à savoir quel poids une autorité accordera aux limitations inscrites dans un README ou une fiche de modèle.
Les boîtes d'IA, ces connards irresponsables : Deux mois avant l'attaque de HugginFace, OpenAI a uploadé des centaines de packages malveillants dans RubyGems, la bibliothèque de packages Ruby. Des packages malveillants qui ont été utilisés pour pirater d'autres systèmes.
Jamais ils ne vont être tenus responsables de leurs conneries et punis ?
Je veux dire: Si vous ou moi faisons ce genre de chose, normalement c'est de la PRISON.
(Astuce: quand une société se pavane dans les médias d'avoir commis quelque-chose d'illégal, c'est du marketing.)
Anthropic a publié ce 10 septembre un nouveau rapport de renseignement sur les menaces, le quatrième de son histoire. L’entreprise y précise la manière dont ses modèles peuvent être utilisés de manière criminelle, tout en notant les évolutions générales dans plusieurs catégories.
Après ceux publiés en 2025, Anthropic vient de publier son nouveau rapport sur la sécurité. Il se concentre sur les emplois abusifs et les tentatives de détournements des LLM (le plus souvent open source) pour des activités telles que les attaques cyber, les opérations d’influence, la surveillance ou encore le développement d’armes conventionnelles. Autant de points qui font généralement l’objet de publications d’évaluation des risques à la publication d’un nouveau modèle.
Cybersécurité : une question de compétences
Anthropic introduit la notion de GTG, pour Generative Threat Group. Avec ce terme, l’entreprise compte bien faire passer le message : l’écart de compétences qui existait auparavant entre des individus isolés et des groupes soutenus par des États a disparu. « Les attaques sophistiquées ne nécessitent plus d’attaquants sophistiqués », affirme Anthropic.
Ce changement ne s’expliquerait pas seulement par la capacité des modèles à écrire un code d’exploitation, mais par leur capacité à intervenir sur l’ensemble de la chaîne d’attaque : reconnaissance, développement d’outils, exploitation, persistance, collecte, exfiltration et traitement des données. Ils peuvent maintenant être intégrés à des flux multi-agents capables de travailler en parallèle, avec une mémoire persistante de la campagne, assure Anthropic. Que les modèles soient utilisés comme assistants de développement, pour exécuter des commandes contre des cibles ou encore pour automatiser d’autres tâches, le résultat est le même : les étapes intermédiaires, longues et rébarbatives, sont supprimées ou presque.
Selon Anthropic, la qualification « opération sophistiquée » n’est plus un aussi bon indicateur qu’avant. La société donne une série d’exemples, dont GTG-20006, opération qu’elle attribue (prudemment) au groupe Midnight Blizzard. L’acteur malveillant russe se serait ainsi servi de LLM pour reconnaitre les systèmes de messagerie et d’accès distant, préparer une infrastructure de phishing, exécuter des opérations, voler des identifiants ou encore se déplacer dans les réseaux compromis. Phishing de type device-code, ClickFix, DNS hijacking, vol de tokens Microsoft 365, malware, prise de contrôle de comptes WhatsApp et exploitation de systèmes de surveillance sont autant de techniques qui auraient été employées. Parmi les cibles, Anthropic évoque des organismes gouvernementaux ukrainiens, des organisations de défense et des fournisseurs de technologies de drones.
L’opération GTG-10007 est décrite comme plus préoccupante. Ses opérateurs seraient Chinois (ou parlant en tout cas mandarin) et auraient mis en place rien moins qu’une « fabrique d’exploits » automatisée. Ce groupe aurait ainsi créé plusieurs chaines de travail fonctionnant en parallèle pour l’intrusion, la reconnaissance, la rétro-ingénierie de produits de sécurité, le développement de malwares et la collecte de renseignement. La recherche de vulnérabilités serait particulièrement sophistiquée avec récupération du firmware (microgiciel) d’un équipement, décompilation et analyse automatisées, formulation d’hypothèses de vulnérabilité, génération du code d’exploitation, tests, itération automatique et conservation du résultat dans un portefeuille.
Ces découvertes ne sont pas surprenantes dans la mesure où les grandes entreprises détaillent les efforts investis dans la recherche de failles. L’un des résultats les plus visibles se trouve chez Microsoft : entre son harnais MDASH et son infrastructure Perception, la firme corrige depuis plusieurs mois des centaines de failles dans chaque Patch Tuesday, frôlant même le millier dans le dernier. L’évolution est donc « naturelle », les finalités ne changeant pas : vol d’informations, blocage d’infrastructures, vol financier, etc. Seule change fondamentalement l’automatisation selon Anthropic, avec des préférences mouvantes pour les techniques, notamment un accent mis sur les clés API et les tokens de session, qui peuvent fournir un avantage financier certain. Les attaquants les volent puis les revendent ou les utilisent pour financer leurs propres opérations, indique Anthropic.
Une industrialisation des attaques
Le rapport pointe le cas de l’opération GTG-50020 comme illustration de ces évolutions. L’acteur malveillant aurait ainsi ciblé des fournisseurs et entreprises de l’écosystème IA pour récupérer leurs clés API. Il aurait notamment exploité une sandbox d’évaluation d’un fournisseur en injectant des instructions malveillantes pour obtenir les identifiants présents dans l’environnement, dont des clés de production. La méthode, une fois trouvée, aurait été adaptée et appliquée à une trentaine d’entreprises IA en quatre jours. Selon le rapport, l’acteur aurait même ciblé Anthropic pour accéder à un modèle Claude interne, sans y parvenir. L’entreprise prévient à ce sujet : les acteurs malveillants ne s’attaquent pas seulement à un modèle, mais à toute la chaine autour.
Citons également le cas d’un pirate francophone (GTG-50029) ayant compromis 14 des 42 organisations politiques et médiatiques européennes durant le printemps 2026. Plusieurs étaient françaises et d’extrême droite, dont au moins un parti. En plus de développer son propre scanner en Rust pour chercher des conteneurs publics à la recherche de clés API exposées, l’acteur s’est servi de Claude pour développer et déboguer les codes d’exploitation, jusqu’à créer son propre harnais. Il a ainsi pu pirater plusieurs sites et exfiltrer de vastes quantités de données, notamment sur les membres et donateurs. Selon Le Monde, le magazine Frontières faisait partie des victimes.
Le rapport cite quatre piliers alimentant l’industrialisation galopante des attaques : vitesse, parallélisation, profondeur (passage de la reconnaissance superficielle à l’analyse profonde d’un code) et réduction des couts humains. En conséquence, il est crucial pour la défense de s’adapter selon Anthropic, car les anciennes méthodes ne seraient plus bonnes. Le document cite une série d’éléments à surveiller en priorité : les comportements anormaux des identités et jetons d’authentification, l’utilisation inhabituelle des API, les chaines d’actions, les expositions des secrets, les accès persistants ou encore la chaine d’approvisionnement des outils IA.
Comme tous les rapports d’Anthropic cependant, et en dépit des éléments intéressants pointés, la dimension marketing n’est jamais loin. L’entreprise ne peut pas s’empêcher de mentionner la robustesse de ses propres défenses, l’existence d’un modèle Claude interne a priori désirable, ou encore l’idée d’une IA indispensable pour se protéger.
Reste plusieurs constats que l’on connaissait déjà, notamment une IA abaissant fortement le niveau de compétences nécessaire et la transformation des tâches humaines en processus industriels. Ils sont « simplement » appliqués désormais à la cybersécurité, avec tous les risques que cela suppose. Comme nous le relations récemment, une hygiène numérique stricte devient de plus en plus essentielle, car le coût de coordination d’une campagne offensive s’effondre, selon Anthropic. On a encore pu le voir avec les récents rapports sur l’attaque contre Hugging Face, qui ont mis en évidence les défailles internes chez OpenAI.
Les mêmes tendances dans les autres domaines
On ne sera donc pas surpris de retrouver les mêmes mécanismes. Dans les opérations d’influence, par exemple, l’IA ne serait ainsi plus utilisée seulement pour écrire des messages sur les réseaux sociaux, mais pour bâtir toute l’infrastructure : comptes fictifs, sites de presse, profils de cibles, dossiers politiques, position éditoriale, calendrier de publication ou encore opérations d’amplification. De quoi construire très rapidement une salle de presse automatisée. Un point intéressant en revanche : cette vitesse ne garantit pas le résultat. Anthropic relève que la plupart de ces opérations n’ont finalement généré que peu d’influence. Le succès médiatique ou politique serait donc loin d’être garanti.
On retrouve les mêmes processus dans la surveillance, toujours avec cette idée (familière depuis plusieurs années maintenant) d’aller beaucoup plus vite.
Sur le développement d’armes conventionnelles et la biologie cependant, la situation est plus complexe. Anthropic évoque plusieurs cas (dont trois en Chine et deux en Russie) où des acteurs ont utilisé l’IA pour la conception logicielle de systèmes d’armes, la collecte de renseignement, l’analyse technique et l’approvisionnement. Selon Anthropic, il existe une progression continue des capacités des LLM dans le renseignement tactique et certaines tâches liées au développement d’armes.
Sur la biologie en particulier, Anthropic change de ton par rapport à l’année dernière, quand l’entreprise affirmait que les modèles étaient trop « faibles » pour fournir la moindre aide sérieuse dans certaines recherches dangereuses. Désormais, les modèles récents seraient suffisamment capables.
Claude est directement cité comme ayant renvoyé « dans plusieurs cas » les utilisateurs à des modèles moins capables grâce aux garde-fous. Le rapport mentionne des recherches autour de virus et toxines, notamment des travaux sur l’adaptation de virus (dont celui de la grippe aviaire) à des mammifères et des projets concernant des mécanismes d’échappement immunitaire. Point important, Anthropic dit être incapable de savoir si ces chercheurs avaient une intention malveillante, mais a néanmoins bloqué les comptes par précaution.
Enfin, un mot sur la distillation. Le rapport est plus direct que les précédents, Anthropic citant cette fois Alibaba, Moonshot AI (éditeur de Kimi), DeepSeek, Xiaomi et Zhipu comme responsables de nombreuses opérations dans ce domaine. Alibaba est largement mis en avant : Anthropic évoque plus de 151 millions d’échanges entre mai et juillet 2026, avec un pic à près de trois millions d’échanges quotidiens répartis sur plus de 3 500 comptes considérés comme frauduleux. Selon le rapport, tous utilisaient une même instruction fixe destinée à extraire le raisonnement de Claude afin d’entraîner la famille de modèles Qwen.
Le fichier security.txt de Hugging Face contient désormais une note adressée directement aux agents IA, les invitant à aller chercher les solutions à leurs défis ailleurs.
L’ENISA, agence de cybersécurité de l’Union européenne, vient d’obtenir un accès à Mythos. En mai, OpenAI lui avait donné accès à GPT-5.5-Cyber mais elle n’avait pas accès au modèle présenté d’Anthropic le plus puissant côté cybersécurité notamment.
Un mois après, Anthropic annonçait l’ouverture de l’accès de Mythos à d’autres organisations gouvernementales que celles des États-Unis, l’Union européenne était évoquée sans que cela soit officiel.
Illustration : Flock
C’est désormais chose faite. « À la suite de nos échanges constructifs avec Anthropic, nous pouvons confirmer que l’agence européenne de cybersécurité ENISA a obtenu l’accès à Mythos 5 et procède actuellement à des tests sur ce système », a affirmé un représentant de la Commission européenne à Bloomberg, même si l’entreprise états-unienne n’a pas voulu commenter.
Mais l’ENISA ne semble pas avoir accès à la dernière version du modèle d’Anthropic si la version est bien celle citée par le représentant de la Commission. En effet, la semaine dernière, l’entreprise a annoncé la version 5.1 de Mythos et l’entreprise de Dario Amodei écrivait que cette version n’était « accessible qu’à un certain nombre d’organisations américaines ».
Un site web qui demande de couper le bloqueur de publicité pour accepter de te montrer sa page, c'est comme l'auteur de logiciel qui te demande de couper ton antivirus pour installer son logiciel.
C'est NON. (Permalink)
En juillet, une polémique avait éclaté autour des écrans LG pour ordinateurs : l’installation automatique du pilote provoquait l’apparition d’une publicité pour l’antivirus McAfee. Les pratiques du constructeur ont été épinglées dans une nouvelle vidéo, mais LG dément tout problème.
LG a été sous un feu nourri de critiques en juillet. Lors du branchement d’un écran LG sur un ordinateur, un signal était envoyé à Windows Update pour récupérer automatiquement le pilote. Une opération courante, qui évite à l’utilisateur d’aller le chercher manuellement.
LG avait détourné ce mécanisme pour installer aussi un composant qui provoquait l’affichage d’une publicité pour McAfee. La documentation de Microsoft précise pourtant de faire attention à ce genre de pratique. La firme avait d’ailleurs fini par intervenir, LG mettant fin à l’opération, avec une image entachée.
Ce comportement avait été mis en avant par Gamers Nexus dans une vidéo expliquant le problème. Or, la chaine vient de remettre le couvert, en s’attaquant cette fois aux téléviseurs de la marque.
Dans sa nouvelle vidéo (vue plus de 3 millions de fois à l’heure où nous écrivons ces lignes), Gamers Nexus expose pendant 135 minutes l’étendue de ses découvertes, faites en collaboration avec Level1Techs et des chercheurs en sécurité indépendants. La chaîne met en cause le comportement réseau et logiciel des téléviseurs sous webOS, notamment des modèles OLED de la gamme G5.
Des comportements étranges…
La vidéo de 2h15 plonge profondément dans les détails. Parmi les constats majeurs de la chaîne : le fait que les téléviseurs testés (des modèles OLED) captent l’audio dans la pièce, même quand l’appareil est en veille. D’après les tests réalisés, les téléviseurs enregistrent le son à travers le micro même quand la connexion est coupée, stockant les données localement en attendant que l’accès à internet soit restauré.
Les testeurs ont également utilisé le logiciel Wireshark pour analyser les paquets de données envoyés par la télé. Les résultats auraient montré un balayage actif du réseau local, notamment pour cartographier les appareils voisins. Ce balayage collecterait au passage les adresses IP des appareils connectés, de même que les noms et intensités de signal des réseaux Wi-Fi détectés, ainsi que leurs données de localisation.
Selon Gamers Nexus, les données ainsi recueillies alimentent LG Ad Solutions, la filiale publicitaire du groupe. LG aurait écoulé 216 millions de téléviseurs connectés dans le monde, tandis que la filiale revendiquerait 363 millions d’appareils secondaires pouvant être ciblés individuellement, dans les seuls États-Unis. On ne parle donc pas uniquement d’appareils détectés, mais de ceux sur lesquels une publicité peut être envoyée.
La technique n’est pas nouvelle, chez LG. Le constructeur utilise depuis des années un mécanisme nommé Automated Content Recognition (ACR, non spécifique à LG), chargé de générer des empreintes numériques, pour récupérer – entre autres – les habitudes de visionnage. Le travail mené par Gamers Nexus va cependant plus loin.
Le plus gros problème rencontré par la chaîne réside dans la sécurité. Plusieurs failles ont été détectées dans webOS, le système d’exploitation propre à LG, que le constructeur fournit dans ses TV connectées. Les testeurs sont parvenus à les exploiter, débloquant des capacités d’exécution de code arbitraire à distance. Ils s’en sont servi, entre autres, pour récupérer les données audio justement enregistrées par le téléviseur quand la connexion internet était coupée.
Les failles ont été transmises à LG sans révélation publique et seraient en cours de correction.
… réfutés par LG
En 48 heures (la vidéo a été publiée le 7 septembre), ces informations ont eu le temps de ressortir dans plusieurs médias. Initialement, LG se refusait à tout commentaire, mais le constructeur a fini par sortir de sa réserve auprès de plusieurs sites, dont MacG.
Selon LG, les conversations ambiantes ne sont ni enregistrées ni transmises dans les conditions normales d’utilisation. Pour que le processus se déclenche, il faut que l’utilisateur l’active volontairement, par exemple via la touche spécifique de la télécommande. Le constructeur réfute toute écoute passive et automatique de ce qui se passe autour de ses télés connectées.
L’écoute peut en revanche se faire si la fonction « Hi LG » est activée. Le comportement serait alors le même que n’importe quel autre assistant vocal : une écoute locale passive, devenant active quand les mots-clés sont prononcés. Quand aucun mot-clé n’est détecté, les données stockées temporairement sont supprimées et rien n’est transmis, assure LG.
Le constructeur affirme également que les données récupérées sur le réseau sont standards. Détecter les appareils connectés permet notamment de partager du contenu et d’utiliser d’autres fonctions liées à la maison connectée. Autre affirmation : tout ce qui touche à la personnalisation des publicités et, de manière générale, à l’ACR, ne peut fonctionner qu’avec un accord explicite de l’utilisateur. Celui-ci peut révoquer cette autorisation à tout moment dans les réglages de l’appareil.
Bien que ces comportements puissent entrer dans la catégorie « pratiques courantes », la réponse de LG est incomplète. Ainsi, pas un mot sur les failles de sécurité, alors qu’elles ont permis la récupération de données pouvant s’avérer sensibles. Exploitées, ces failles pourraient permettre à des pirates de transformer ces appareils en autant de dispositifs d’écoute.
Le Cyber Resilience Act en embuscade
À noter que Gamers Nexus avait déjà épinglé les téléviseurs LG en juillet pour les problèmes d’écoute. Ils notaient effectivement que l’on pouvait désactiver la reconnaissance vocale, coupant du même coup toutes les fonctions de type IA. LG, là aussi, avait fini par répondre à plusieurs médias, dont nos confrères de MacG : « LG Electronics (LGE) réaffirme que les téléviseurs LG ne collectent, n’enregistrent ni ne stockent les conversations ambiantes. La reconnaissance vocale est une fonctionnalité optionnelle, lancée par l’utilisateur, qui traite les données vocales uniquement lorsqu’elle est activée par l’utilisateur pour répondre à une demande spécifique. Les clients peuvent utiliser les fonctionnalités Smart TV sans activer la reconnaissance vocale ».
La succession des vidéos de Gamers Nexus provoque, sans surprise, de nombreuses discussions et écorne l’image du constructeur. Sur Reddit ou les réseaux sociaux, de nombreuses personnes réfléchissent désormais à la connexion de leur téléviseur, LG ou non. Outre les choix faits par les constructeurs, la sécurité même du système d’exploitation interroge et beaucoup se demandent si elle est gérée sérieusement.
Ces questions fusent autour des appareils connectés depuis longtemps. Elles ont largement alimenté la réflexion ayant conduit l’Europe à adopter le Cyber Resilience Act, qui va franchir une étape majeure ce 11 septembre. Mais à compter de décembre 2027, les constructeurs seront pleinement responsables de la sécurité de leurs produits, dès lors qu’ils contiennent une composante numérique. Les téléviseurs connectés seront bien sûr concernés, d’autant plus que le CRA sera rétroactif et s’appliquera sur tous les appareils en cours de commercialisation, pas uniquement les nouveaux.
Si les derniers mois avaient déjà vu plusieurs records de failles corrigées chez Microsoft, le Patch Tuesday de la rentrée les explose tous : avec 966 vulnérabilités colmatées, dont plus de 700 pour Windows, septembre 2026 restera probablement dans les annales.
966 : c’est le nombre de failles corrigées dans le bulletin mensuel accompagnant la salve de correctifs publiés le 8 septembre. Le chiffre varie légèrement selon les sources, en fonction de ce qui est comptabilisé. Les 966 failles correspondent aux CVE publiés effectivement ce 8 septembre, selon Bleeping Computer.
Même en tenant compte de ces différences de comptage, le Patch Tuesday de septembre est loin, très loin devant. Le précédent record était détenu par les correctifs de juillet, qui culminait déjà à 570 failles. Le mois d’août avait suivi avec 400 failles corrigées.
Des chiffres très élevés, conséquence directe de l’utilisation des LLM (grands modèles de langage). Microsoft a depuis largement expliqué comment ses équipes s’en servaient, avec plusieurs LLM évoluant au sein d’un harnais spécialisé. L’entreprise a également officialisé son projet Perception, coordonnant trois familles d’agents, responsables respectivement de la traque des failles, de l’évaluation du contexte et de la correction.
Parmi les 966 failles corrigées, 105 sont critiques, dont 81 permettant des exécutions arbitraires de code à distance, soit le pire des scénarios. Aucune des failles critiques n’est cependant exploitée à ce jour ni même publique. L’avertissement habituel tient toujours cependant : dès lors que les correctifs sont disponibles, les quelques détails les accompagnant peuvent orienter les pirates vers les failles correspondantes.
Bleeping Computer donne une ventilation approximative des failles par type :
438 vulnérabilités de type élévation de privilèges
19 vulnérabilités de type contournement des fonctionnalités de sécurité
258 vulnérabilités de type exécution de code à distance
173 vulnérabilités de type divulgation d’information
56 vulnérabilités de type déni de service
16 vulnérabilités de type usurpation (spoofing)
En revanche, deux failles sont exploitées (0-day). Elles ne sont pas critiques, mais sont tout de même importantes :
CVE-2026-81963 : vulnérabilité d’élévation des privilèges dans la pile Windows Update, permet aux attaquants d’obtenir des privilèges SYSTEM
CVE-2026-85880 : vulnérabilité dans l’Advanced Local Procedure Call (ALPC) de Windows, permet également d’obtenir des privilèges SYSTEM
La recommandation est donc logique : installer ces nouveaux correctifs aussi rapidement que possible.
Des nouveautés fonctionnelles importantes… peut-être
La mise à jour publiée hier soir, estampillée KB5124008, contient aussi de nouvelles fonctions pour Windows 11, dont la plupart ont été déjà commentées au cours des derniers mois.
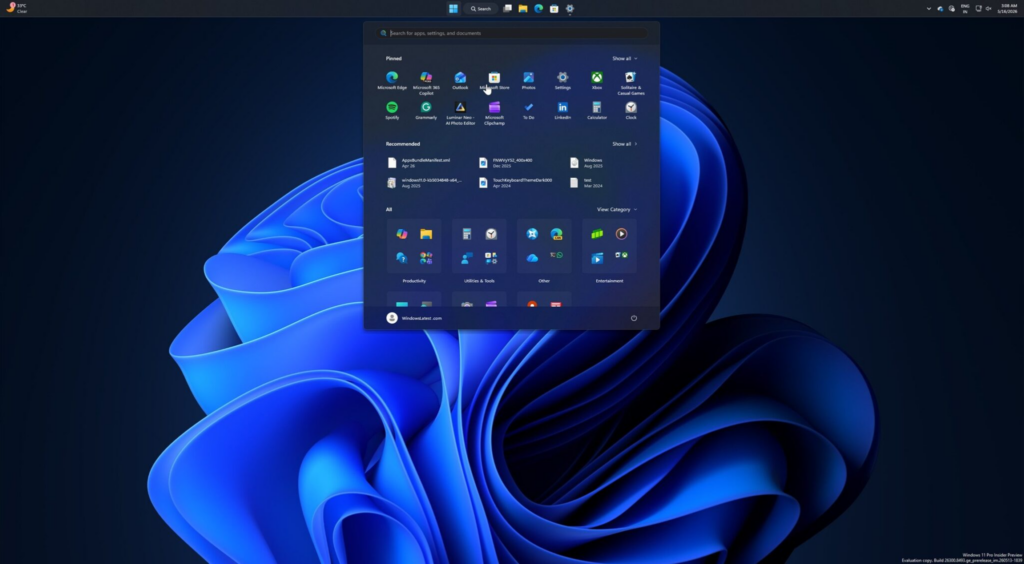
C’est ainsi la mise à jour qui officialise le retour de la capacité à bouger la barre des tâches sur n’importe quel côté de l’écran. Le fonctionnement n’est pas celui de Windows 10, qui permettait de la changer de côté par glisser-déposer. Dans Windows 11, il faut se rendre dans les réglages (le plus simple est de passer par le clic droit sur la barre des tâches) et de choisir l’option voulue. Dans tous les cas, on peut toujours modifier l’alignement des icônes.
Source : Windows Latest
Toujours pour la barre des tâches, on peut maintenant l’afficher en mode réduit. Jusqu’ici, le système permettait de la réduire, mais le réglage n’influait que sur la taille des icônes, pas sur la barre elle-même. Le nouveau réglage s’occupe des deux.
On peut également redimensionner le menu Démarrer, via un nouveau réglage qui laisse le choix entre Grand, Petit et Automatique. Bien sûr, plus le menu sera grand, plus il pourra afficher d’éléments. Cette amélioration s’accompagne d’une autre : une personnalisation nettement plus poussée. On peut ainsi désactiver la zone « Recommandés », qui s’appelle d’ailleurs « Récents » maintenant, choisir de n’afficher qu’une grille d’icônes ou une liste, ou encore supprimer les catégories et les applications épinglées. Si l’on désactive tout, le menu Démarrer n’affiche alors plus qu’une liste statique et alphabétique des applications installées.
Cette mise à jour intronise en outre les améliorations de performances pour l’Explorateur, qui se charge plus vite et se montre plus réactif. Comme nous l’avions indiqué, cette hausse de performances se fait via de courtes hausses de la consommation CPU, pas par un préchargement de l’application en mémoire. Selon Microsoft, la différence de performances est d’autant plus visible sur les machines peu puissantes.
Enfin, on peut désactiver Bing et le Microsoft Store dans la recherche, pour n’avoir que des résultats locaux. La recherche y gagne largement en performances. En revanche, la tolérance aux fautes de frappe n’est pas encore de la partie.
Notez que vous ne verrez pas forcément ces nouveautés immédiatement après l’installation de la mise à jour. Microsoft a l’habitude de procéder par étapes, créant systématiquement un « bazar ». Les fonctions sont activées petit à petit chez les utilisateurs, mais on ne sait pas combien de temps prendra le processus complet.
L’ANSSI a annoncé ce 7 septembre la mise en place d’un dispositif nommé REACTIV (REponse & ACTion Interministérielle face aux Violations de données). Créé à la demande du Premier ministre, il doit permettre la mobilisation immédiate des compétences et moyens de l’agence de sécurité pour les ministères touchés par des cyberattaques.
Selon l’annonce officielle, le nouveau mécanisme se traduit concrètement par une bascule des efforts opérationnels pour renforcer l’appui aux ministères sur deux volets : le traitement des compromissions de comptes utilisateurs et l’analyse des violations de données.
Surtout, REACTIV renforce l’autorité de l’agence sur deux points spécifiques. D’abord, la possibilité pour l’ANSSI d’imposer aux ministères des mesures immédiates de protection des données, à appliquer dans des délais contraints. Ensuite, la centralisation par l’agence de la communication technique de crise en cas d’attaque touchant des services de l’État.
Illustration : Flock
Ce renforcement « complète les mesures de la Feuille de route des efforts prioritaires en matière de sécurité numérique de l’État 2026 - 2027, dont le Premier ministre a demandé l’accélération de la mise en œuvre, afin de rehausser significativement et durablement le niveau de sécurité des réseaux ministériels », indique l’ANSSI.
Un tel mécanisme était-il nécessaire ? Probablement, car les faits plaident pour des capacités d’action supplémentaires. La mention par l’ANSSI de mesures immédiates « dans des délais contraints » semble le point essentiel de l’annonce. L’agence a toujours fonctionné jusqu’à présent sur un mode d’accompagnement et de conseil plutôt que d’injonction, ce qui change donc avec REACTIV. La question des moyens alloués à l’agence reste cependant entière, d’autant que les rôles de l’ANSSI vont se renforcer à l’aune des nouveaux textes européens sur la cybersécurité : NIS2, REC, DORA et le Cyber Resilience Act, que nous évoquions récemment.
Dans un billet dédié sur LinkedIn, Vincent Strubel, directeur de l’ANSSI, précise d’ailleurs que cet effort est « temporaire » et qu’il se fait « au détriment d’autres pans de la menace », que l’ANSSI ne perd « pas de vue pour autant ». REACTIV « n’évitera pas toutes les attaques, mais doit nous permettre d’être plus réactifs et plus directifs, pour au moins limiter la casse le temps que les mesures de long terme prennent effet, et de partager plus d’informations pour mieux comprendre », ajoute Vincent Strubel.
Extrait: "Au vu du nombre et de la qualité de ses signataires, la lettre ouverte a été très largement reprise telle quelle dans les médias, mais étonnamment très peu recontextualisée ni décryptée à l’aune de ce qu’en pensent les professionnels de la cybersécurité.
Plusieurs d’entre eux dénoncent pourtant une forme de panique morale ne reposant pas sur des menaces avérées et réellement exploitées par les pirates informatiques. Des menaces d’autant plus hypothétiques que les pirates n’ont ni accès aux modèles de langage dédiés à la cybersécurité d’OpenAI et d’Anthropic, ni aux budgets colossaux nécessaires pour les exploiter, et qui se chiffrent facilement en centaines de milliers de dollars.
Plutôt qu’un « marketing de la peur », ils critiquent le « storytelling » associé, sur fond de spéculations entre « doomers » (catastrophistes), « accélérationnistes » et autres prévisionnistes croyant en l’avènement d’une supposée « intelligence artificielle générale » (IAG, ou AGI) capable d’effectuer l’ensemble des tâches intellectuelles qu’un être humain peut effectuer. D’autant qu’il suffirait d’appliquer et respecter des mesures de cybersécurité élémentaires pour éviter d’être victimes de telles cyberattaques."
hahah je vous l'avais dit, c'est du marketing, c'est du flan.

 Connexion