❌

Vue lecture

Réseaux sociaux, jeux, IA : ce que l’EU KIDS Act va changer pour les mineurs

Dehors les moins de 13 ans
Réseaux sociaux, jeux, IA : ce que l’EU KIDS Act va changer pour les mineurs

La Commission européenne veut interdire les réseaux sociaux aux moins de 13 ans et encadrer leur utilisation jusqu’à 15 ans. Vérification de l’âge, contrôle parental, fin du scroll infini, algorithmes sous surveillance et compagnons IA bridés : l’EU KIDS Act impose aux plateformes de prouver qu’elles sont sûres pour les mineurs.

Après le rapport sur la sécurité des enfants en ligne présenté en juillet, puis le coup de pression d’Emmanuel Macron, la Commission européenne a donc dévoilé l’EU KIDS Act (pour « Keeping Internet Digital Spaces Accountable and Trustworthy »). Interdiction des réseaux sociaux aux moins de 13 ans, âge minimum fixé à 15 ans pour la « majorité numérique », vérification de l’âge…

Le texte est touffu et ne concerne pas que les plateformes de réseaux sociaux : les services de compagnons IA, les jeux en ligne et les boutiques d’applications sont également mis à contribution pour « renforcer la sécurité des enfants en ligne ».

« Aujourd’hui, nos enfants utilisent les technologies les plus sophistiquées jamais créées, des technologies qui n’ont jamais été conçues en tenant compte de leur bien-être », explique Ursula von der Leyen, présidente de la Commission :

« L’EU KIDS Act inverse la charge de la preuve : il appartient désormais aux plateformes de démontrer qu’elles sont sûres dès leur conception ».

La proposition est désormais entre les mains du Parlement européen et du Conseil pour examen. La Commission pousse à une adoption rapide, « compte tenu de la demande manifeste d’une action urgente ».

Pas de compte avant 13 ans, autonomie progressive jusqu’à 15 ans

Le dispositif qui aura le plus d’impact concerne la gradation des accès aux plateformes en fonction de l’âge. Les mineurs entre 3 et 13 ans ne pourront pas créer de compte, donc ils seront dans l’impossibilité d’accéder à un réseau social – à l’exception des plateformes vidéo dédiées aux jeunes enfants via le compte d’un parent. Le tout dans une limite d’une heure par jour, sans flux personnalisé ni recherche de contenus.
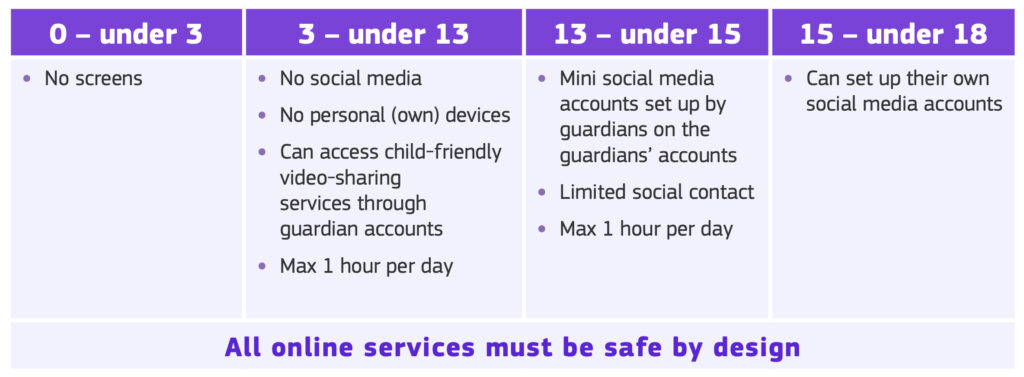
Listes des fonctionnalités autorisées en fonction de la tranche d’âge – Commission européenne

Pour les mineurs entre 13 et 15 ans, un système de « mini compte » adossé au compte d’un parent ou d’un tuteur légal leur permettra d’accéder aux plateformes, avec des restrictions : limite d’une heure par jour et accord parental pour les connexions avec d’autres utilisateurs. Au-delà de 15 ans, les jeunes pourront avoir leur propre compte « sur des services qui, selon la loi, doivent être sûrs pour eux. »

Si l’ado a déjà un compte, il reviendra aux plateformes de vérifier si le titulaire a moins de 15 ans et, le cas échéant, désactiver le compte ainsi que ceux dont l’âge ne peut être établi. Le danger ici est que ces mêmes plateformes réclament une vérification de l’âge à l’ensemble des utilisateurs. Selon la Commission, quand il peut être déterminé « avec un degré élevé de certitude » qu’un utilisateur est majeur, aucune vérification ne sera nécessaire. « La plupart des adultes ne remarqueront donc aucun changement », promet encore la proposition.

La vérification de l’âge face au défi de la confidentialité

Ce qui pose la problématique de la vérification de l’âge en elle-même. La procédure devra passer par des « solutions indépendantes certifiées », comme par exemple la fameuse application européenne, « techniquement prête » assurait Bruxelles en avril dernier. Mais pas spécialement sécurisée, ont rapidement relevé des spécialistes. Chaque État membre peut s’emparer du code de l’app pour l’adapter aux spécificités nationales. Ce qui, là aussi, risque de créer des situations où l’app d’un pays sera plus sécurisée que l’app d’un autre pays, en fonction des moyens qui seront investis dans le développement.

Illustration : Flock

Les autres solutions indépendantes ne sont pas nécessairement mieux loties. Il faut d’abord avoir confiance dans la gestion des informations, car leurs systèmes se basent sur des selfies ou la vérification des pièces d’identité. Et ils ne sont pas gages de fiabilité à tous les coups, comme nous avons pu le constater en février dernier pour l’accès aux sites pornos. Il ne fait d’ailleurs guère de doute que les enfants, ces petits diables, sauront trouver des moyens de contourner ces systèmes assez rapidement.

Quoi qu’il en soit, les plateformes ne vérifieront pas les pièces d’identité et n’auront pas accès aux informations personnelles des utilisateurs. Le seul signal qu’elles recevront est : l’utilisateur a-t-il l’âge requis, oui ou non. La loi impose l’utilisation d’une technologie de preuve à divulgation nulle de connaissance, qui ne permet pas d’identifier, de localiser, de suivre ou de nourrir de profil.

La perspective d’une vérification généralisée de l’âge pose de sérieux problèmes de confidentialité. C’est ce qui a motivé une initiative citoyenne européenne, « Stop Killing the Internet », créée par le Parti pirate fin juillet. Elle demande que les citoyens ne soient pas contraints de s’identifier pour accéder à des contenus ou à des services en ligne licites.

L’initiative veut également que la législation garantisse que les systèmes de vérification restent « volontaires, respectueux de la vie privée et non discriminatoires ». La pétition doit recueillir au moins 1 million de signatures de citoyens de l’UE et atteindre un certain seuil dans au moins 7 pays de l’UE pour que la Commission soit tenue d’examiner l’initiative et y répondre officiellement. On en est encore très loin, la pétition flirtant autour des 10 000 signatures actuellement.

La fin annoncée du scroll infini pour les mineurs

Les plateformes ne sont pas au bout de leurs peines, car elles devront également modifier le fonctionnement de leurs applications. Le KIDS Act interdit en effet de concevoir des services encourageant une utilisation « compulsive ou excessive » chez les mineurs. Cela passera par la fin de la lecture automatique en continu et le défilement infini sans véritables pauses. Exit aussi les notifications incitant les jeunes à revenir dans l’app, aux récompenses pour la publication ou la diffusion de contenus, aux mécanismes qui pénalisent les enfants s’ils ne reviennent pas chaque jour.

Les systèmes de recommandation devront également changer en profondeur pour les jeunes utilisateurs. Ainsi, la priorité sera donnée aux contenus que l’enfant a choisi de suivre, et la personnalisation basée sur le suivi sera désactivée par défaut. Par ailleurs, la loi dispose qu’aucune donnée provenant de l’extérieur du service ne peut être utilisée, et qu’aucun mécanisme ne doit entraîner l’utilisateur mineur dans une « spirale de contenus » (« rabbit hole ») toujours plus extrêmes. Les enfants devront aussi disposer d’au moins une option sans aucun profilage.

Autre point important du texte : sans autorisation préalable, personne ne peut envoyer de message à un enfant. Les plateformes ont la responsabilité d’empêcher que le mineur soit manipulé pour donner son autorisation. Il ne doit pas apparaitre dans les suggestions de contact et il ne peut pas être ajouté à des groupes sans leur consentement. Personne ne peut télécharger le contenu publié par les enfants ni en faire de captures d’écran. Enfin, la diffusion en direct est désactivée par défaut pour les mineurs.

Les bots IA et les boutiques d’apps sous surveillance

Des dispositifs sont également prévus pour les compagnons IA et les chatbots accessibles aux mineurs. Ils ne peuvent pas recouvrir à des mécanismes simulant des relations humaines quand ils risquent de créer une dépendance affective. Les bots ne pourront pas exploiter leur mémoire des discussions passées. Les moins de 13 ans sont privés de bots, à moins de passer par des contrôles parentaux ; et ces « compagnons » doivent être « facilement désactivables ».

En ce qui concerne les boutiques de jeux et les jeux en ligne, ils doivent mettre en place une classification par âge pour chaque application (ce qui est déjà le cas sur l’App Store et le Play Store) et prendre en charge l’application européenne de vérification de l’âge pour s’assurer que l’utilisateur a bien l’âge requis.

L’application des différentes mesures KIDS Act passe par les structures de contrôle existantes du règlement sur les services numériques (DSA). Pour les compagnons IA, c’est l’AI Act qui prend la main. Les très grandes plateformes (VLOP) régies par le DSA devront soumettre un plan de conformité au KIDS Act et démontrer qu’elles respecteront l’ensemble de leurs obligations.

Le texte instaure aussi des procédures accélérées à l’encontre des services et plateformes qui ne respecteront pas ces mesures. Les conclusions préliminaires seront publiées dans un délai de 30 jours, et les enquêtes seront conclues sous les 90 jours « car il n’y a pas de temps à perdre », précise le communiqué de la Commission. Les amendes pourront atteindre 6% du chiffre d’affaires annuel mondial.
  •  

Réseaux sociaux, jeux, IA : ce que l’EU KIDS Act va changer pour les mineurs

Dehors les moins de 13 ans
Réseaux sociaux, jeux, IA : ce que l’EU KIDS Act va changer pour les mineurs

La Commission européenne veut interdire les réseaux sociaux aux moins de 13 ans et encadrer leur utilisation jusqu’à 15 ans. Vérification de l’âge, contrôle parental, fin du scroll infini, algorithmes sous surveillance et compagnons IA bridés : l’EU KIDS Act impose aux plateformes de prouver qu’elles sont sûres pour les mineurs.

Après le rapport sur la sécurité des enfants en ligne présenté en juillet, puis le coup de pression d’Emmanuel Macron, la Commission européenne a donc dévoilé l’EU KIDS Act (pour « Keeping Internet Digital Spaces Accountable and Trustworthy »). Interdiction des réseaux sociaux aux moins de 13 ans, âge minimum fixé à 15 ans pour la « majorité numérique », vérification de l’âge…

Le texte est touffu et ne concerne pas que les plateformes de réseaux sociaux : les services de compagnons IA, les jeux en ligne et les boutiques d’applications sont également mis à contribution pour « renforcer la sécurité des enfants en ligne ».

« Aujourd’hui, nos enfants utilisent les technologies les plus sophistiquées jamais créées, des technologies qui n’ont jamais été conçues en tenant compte de leur bien-être », explique Ursula von der Leyen, présidente de la Commission :

« L’EU KIDS Act inverse la charge de la preuve : il appartient désormais aux plateformes de démontrer qu’elles sont sûres dès leur conception ».

La proposition est désormais entre les mains du Parlement européen et du Conseil pour examen. La Commission pousse à une adoption rapide, « compte tenu de la demande manifeste d’une action urgente ».

Pas de compte avant 13 ans, autonomie progressive jusqu’à 15 ans

Le dispositif qui aura le plus d’impact concerne la gradation des accès aux plateformes en fonction de l’âge. Les mineurs entre 3 et 13 ans ne pourront pas créer de compte, donc ils seront dans l’impossibilité d’accéder à un réseau social – à l’exception des plateformes vidéo dédiées aux jeunes enfants via le compte d’un parent. Le tout dans une limite d’une heure par jour, sans flux personnalisé ni recherche de contenus.

Listes des fonctionnalités autorisées en fonction de la tranche d’âge – Commission européenne

Pour les mineurs entre 13 et 15 ans, un système de « mini compte » adossé au compte d’un parent ou d’un tuteur légal leur permettra d’accéder aux plateformes, avec des restrictions : limite d’une heure par jour et accord parental pour les connexions avec d’autres utilisateurs. Au-delà de 15 ans, les jeunes pourront avoir leur propre compte « sur des services qui, selon la loi, doivent être sûrs pour eux. »

Si l’ado a déjà un compte, il reviendra aux plateformes de vérifier si le titulaire a moins de 15 ans et, le cas échéant, désactiver le compte ainsi que ceux dont l’âge ne peut être établi. Le danger ici est que ces mêmes plateformes réclament une vérification de l’âge à l’ensemble des utilisateurs. Selon la Commission, quand il peut être déterminé « avec un degré élevé de certitude » qu’un utilisateur est majeur, aucune vérification ne sera nécessaire. « La plupart des adultes ne remarqueront donc aucun changement », promet encore la proposition.

La vérification de l’âge face au défi de la confidentialité

Ce qui pose la problématique de la vérification de l’âge en elle-même. La procédure devra passer par des « solutions indépendantes certifiées », comme par exemple la fameuse application européenne, « techniquement prête » assurait Bruxelles en avril dernier. Mais pas spécialement sécurisée, ont rapidement relevé des spécialistes. Chaque État membre peut s’emparer du code de l’app pour l’adapter aux spécificités nationales. Ce qui, là aussi, risque de créer des situations où l’app d’un pays sera plus sécurisée que l’app d’un autre pays, en fonction des moyens qui seront investis dans le développement.

Illustration : Flock

Les autres solutions indépendantes ne sont pas nécessairement mieux loties. Il faut d’abord avoir confiance dans la gestion des informations, car leurs systèmes se basent sur des selfies ou la vérification des pièces d’identité. Et ils ne sont pas gages de fiabilité à tous les coups, comme nous avons pu le constater en février dernier pour l’accès aux sites pornos. Il ne fait d’ailleurs guère de doute que les enfants, ces petits diables, sauront trouver des moyens de contourner ces systèmes assez rapidement.

Quoi qu’il en soit, les plateformes ne vérifieront pas les pièces d’identité et n’auront pas accès aux informations personnelles des utilisateurs. Le seul signal qu’elles recevront est : l’utilisateur a-t-il l’âge requis, oui ou non. La loi impose l’utilisation d’une technologie de preuve à divulgation nulle de connaissance, qui ne permet pas d’identifier, de localiser, de suivre ou de nourrir de profil.

La perspective d’une vérification généralisée de l’âge pose de sérieux problèmes de confidentialité. C’est ce qui a motivé une initiative citoyenne européenne, « Stop Killing the Internet », créée par le Parti pirate fin juillet. Elle demande que les citoyens ne soient pas contraints de s’identifier pour accéder à des contenus ou à des services en ligne licites.

L’initiative veut également que la législation garantisse que les systèmes de vérification restent « volontaires, respectueux de la vie privée et non discriminatoires ». La pétition doit recueillir au moins 1 million de signatures de citoyens de l’UE et atteindre un certain seuil dans au moins 7 pays de l’UE pour que la Commission soit tenue d’examiner l’initiative et y répondre officiellement. On en est encore très loin, la pétition flirtant autour des 10 000 signatures actuellement.

La fin annoncée du scroll infini pour les mineurs

Les plateformes ne sont pas au bout de leurs peines, car elles devront également modifier le fonctionnement de leurs applications. Le KIDS Act interdit en effet de concevoir des services encourageant une utilisation « compulsive ou excessive » chez les mineurs. Cela passera par la fin de la lecture automatique en continu et le défilement infini sans véritables pauses. Exit aussi les notifications incitant les jeunes à revenir dans l’app, aux récompenses pour la publication ou la diffusion de contenus, aux mécanismes qui pénalisent les enfants s’ils ne reviennent pas chaque jour.

Les systèmes de recommandation devront également changer en profondeur pour les jeunes utilisateurs. Ainsi, la priorité sera donnée aux contenus que l’enfant a choisi de suivre, et la personnalisation basée sur le suivi sera désactivée par défaut. Par ailleurs, la loi dispose qu’aucune donnée provenant de l’extérieur du service ne peut être utilisée, et qu’aucun mécanisme ne doit entraîner l’utilisateur mineur dans une « spirale de contenus » (« rabbit hole ») toujours plus extrêmes. Les enfants devront aussi disposer d’au moins une option sans aucun profilage.

Autre point important du texte : sans autorisation préalable, personne ne peut envoyer de message à un enfant. Les plateformes ont la responsabilité d’empêcher que le mineur soit manipulé pour donner son autorisation. Il ne doit pas apparaitre dans les suggestions de contact et il ne peut pas être ajouté à des groupes sans leur consentement. Personne ne peut télécharger le contenu publié par les enfants ni en faire de captures d’écran. Enfin, la diffusion en direct est désactivée par défaut pour les mineurs.

Les bots IA et les boutiques d’apps sous surveillance

Des dispositifs sont également prévus pour les compagnons IA et les chatbots accessibles aux mineurs. Ils ne peuvent pas recouvrir à des mécanismes simulant des relations humaines quand ils risquent de créer une dépendance affective. Les bots ne pourront pas exploiter leur mémoire des discussions passées. Les moins de 13 ans sont privés de bots, à moins de passer par des contrôles parentaux ; et ces « compagnons » doivent être « facilement désactivables ».

En ce qui concerne les boutiques de jeux et les jeux en ligne, ils doivent mettre en place une classification par âge pour chaque application (ce qui est déjà le cas sur l’App Store et le Play Store) et prendre en charge l’application européenne de vérification de l’âge pour s’assurer que l’utilisateur a bien l’âge requis.

L’application des différentes mesures KIDS Act passe par les structures de contrôle existantes du règlement sur les services numériques (DSA). Pour les compagnons IA, c’est l’AI Act qui prend la main. Les très grandes plateformes (VLOP) régies par le DSA devront soumettre un plan de conformité au KIDS Act et démontrer qu’elles respecteront l’ensemble de leurs obligations.

Le texte instaure aussi des procédures accélérées à l’encontre des services et plateformes qui ne respecteront pas ces mesures. Les conclusions préliminaires seront publiées dans un délai de 30 jours, et les enquêtes seront conclues sous les 90 jours « car il n’y a pas de temps à perdre », précise le communiqué de la Commission. Les amendes pourront atteindre 6% du chiffre d’affaires annuel mondial.
  •  

Suivi publicitaire : Apple modifie sa fenêtre ATT en Europe pour apaiser les régulateurs

Le consentement, ça se mérite
Suivi publicitaire : Apple modifie sa fenêtre ATT en Europe pour apaiser les régulateurs

Apple met en place une nouvelle fenêtre de consentement de suivi publicitaire dans plusieurs pays européens, dont la France et l’Allemagne. Il s’agit pour le constructeur informatique de respecter des engagements pris le mois dernier auprès de l’autorité de la concurrence allemande.

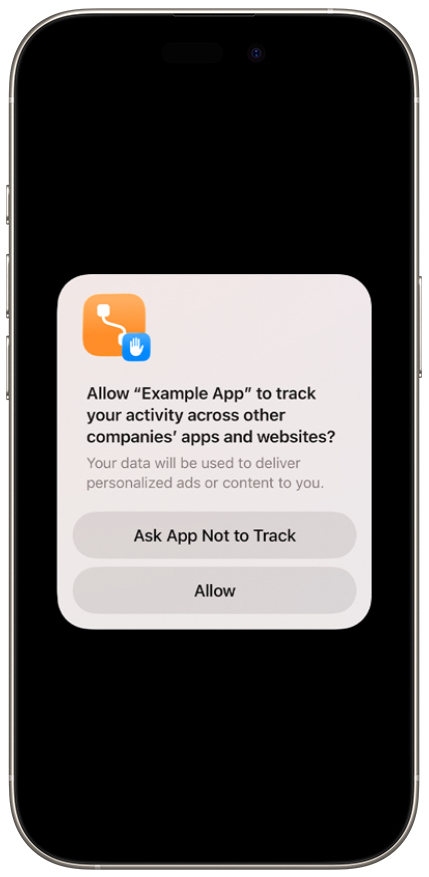
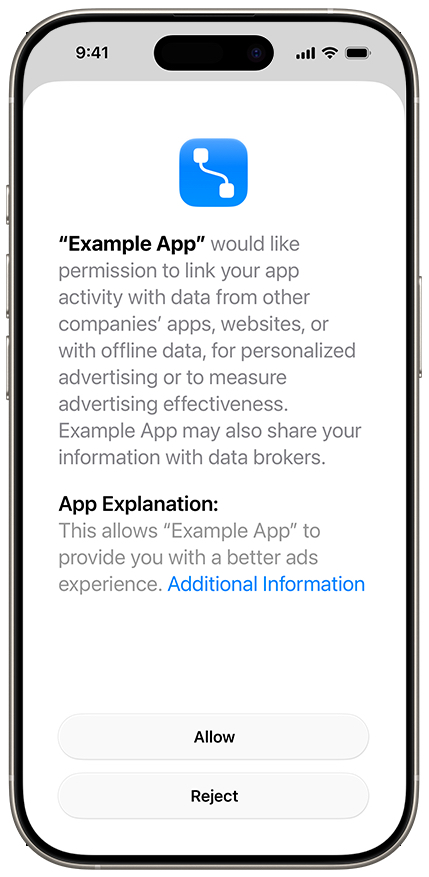
Chose promise, chose due. Le 17 août dernier, la Bundeskartellamt (l’équivalent allemand de notre Autorité de la concurrence) annonçait les engagements pris par Apple sur la fonction d’App Tracking Transparency (ATT). Depuis 2021 et iOS 14.5, Apple exige des apps voulant suivre les utilisateurs (pour de la publicité ciblée) de demander un consentement. Cela passe par une fenêtre ATT, qui permet à l’utilisateur d’accepter ou de refuser la collecte de données personnelles.

Le big bang d’ATT

Depuis son lancement, cette fameuse fenêtre est au cœur de plusieurs procédures devant les régulateurs européens, aiguillés par des éditeurs reprochant à Apple l’iniquité d’un tel dispositif et son caractère asymétrique. En France, Apple a essuyé une amende de 150 millions d’euros en mars 2025. Le régulateur allemand a de son côté obtenu des changements dans cette fameuse fenêtre.

Ces changements vont être visibles dans iOS 27.2 et iPadOS 27.2, deux versions disponibles en bêta depuis mercredi 16 septembre. La France et l’Allemagne sont concernées, comme l’Italie, la Pologne et la Roumanie, « en raison d’exigences légales », précise Apple. Dans le détail, les développeurs auront la possibilité d’utiliser une version alternative de la fameuse invite.

ATT avant / ATT après

Celle-ci présente un design et une formulation différents, avec la possibilité d’afficher des informations supplémentaires concernant la demande de consentement de suivi. Ce panneau complémentaire, présent dans l’application ou une page web, pourra aussi intégrer des contrôles granulaires pour le consentement qui permettront de se conformer au RGPD ou au cadre européen ePrivacy sur la protection de la confidentialité des communications électroniques.

Les développeurs sont cependant prévenus qu’après un passage par ce panneau explicatif, ils devront rediriger l’utilisateur vers l’invite ATT pour garantir que son choix soit bien enregistré.

Double peine

Voilà qui règle en tout cas un autre grief de la Bundeskartellamt sur le double consentement : jusqu’à présent, une app doit en effet demander l’autorisation au titre d’ATT, puis du règlement sur la protection des données. Tout est finalement regroupé dans un seul et même parcours. C’est nettement plus complet que la fenêtre actuelle, mais demande aussi une attention plus soutenue de la part de l’utilisateur qui, bien souvent, lance une app pour y accéder tout simplement sans ce genre de friction.

Apple autorise de plus l’application à proposer de nouveau la fenêtre de consentement ATT un an après le premier choix de l’utilisateur (peu importe qu’il ait accepté ou refusé le suivi). Néanmoins, ce dernier ne recevra pas la nouvelle invite s’il a désactivé l’option « Autorisation du suivi par les apps » dans les réglages Confidentialité et sécurité > Suivi.

En France, Apple est toujours poursuivie par plusieurs groupes de presse après sa condamnation par l’Autorité de la concurrence en mars 2025.

  •  

☕️ OpenAI teste les chatbots publicitaires dans ChatGPT


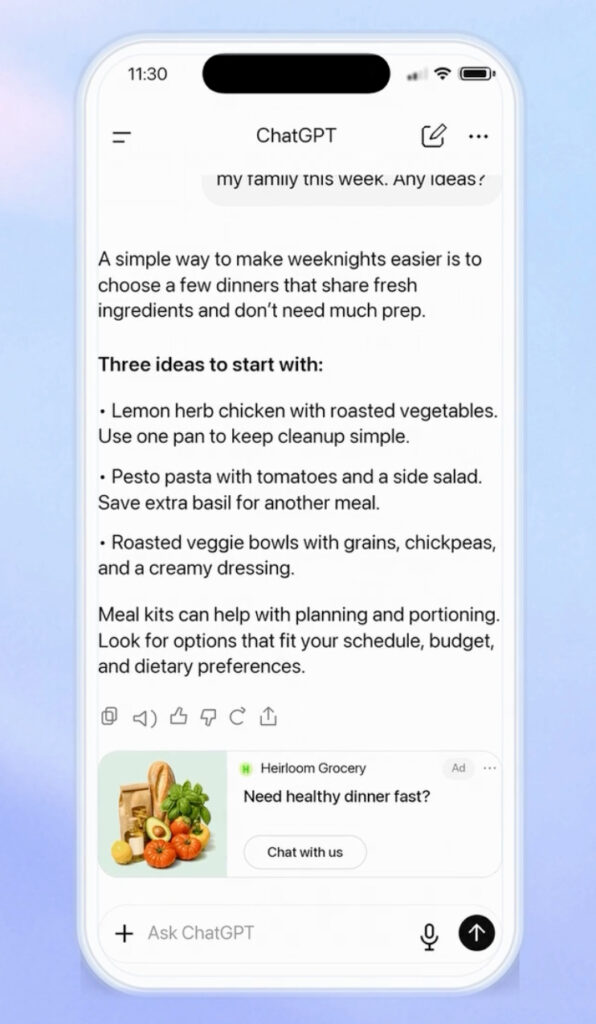
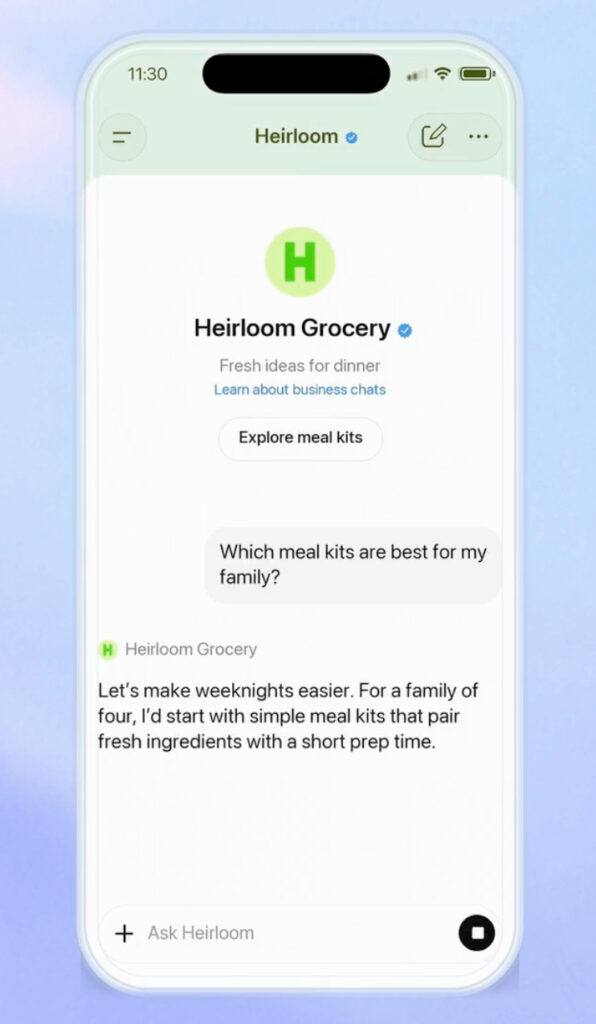
La publicité devient de plus en plus sophistiquée sur ChatGPT. Après les bandeaux de réclame, OpenAI teste désormais les « agents sponsorisés » qui permettent de « discuter » directement avec les annonceurs.

L’idée est simple : quand un utilisateur touche une publicité, il peut être dirigé dans une nouvelle fenêtre de discussion où il pourra poser des questions sur le produit et obtenir des renseignements supplémentaires, avant éventuellement de faire chauffer la carte bancaire sur le site de l’annonceur.

Il s’agit pour le moment d’une expérimentation menée aux États-Unis avec une poignée d’annonceurs. Il s’agit moins d’un agent qu’un chatbot, du même genre que ceux qui apparaissent en général en bas à droite des sites web et qui ajoutent plus de bruit et de confusion qu’ils n’apportent réellement d’informations. À la différence ici que c’est GPT derrière le bot.

OpenAI soigne cette nouvelle activité qui commence, mine de rien, à peser lourd dans la balance : 1 milliard de dollars en rythme annualisé, avait récemment indiqué Sarah Friar, la directrice financière de l’entreprise. Les revenus tirés de la publicité ont progressé de 25 % depuis le mois d’août. La publicité pollue les discussions ChatGPT chez les utilisateurs gratuits et chez les abonnés Go depuis le mois dernier en France.

C’est pourquoi OpenAI lance en parallèle de nouveaux outils pour générer des publicités à partir de requêtes texte, mais aussi pour les mettre à jour et analyser l’efficacité des campagnes. Depuis la semaine dernière, les clients d’Amazon Ads peuvent insérer leurs pubs dans ChatGPT via la plateforme Amazon DSP.

  •  

Une proposition de loi pour que les jeux vidéo ne meurent pas avec leurs serveurs

Sauver les jeux avant le game over
Une proposition de loi pour que les jeux vidéo ne meurent pas avec leurs serveurs

La France Insoumise (LFI) a déposé mardi 15 septembre une proposition de loi pour « garantir les droits des joueurs et joueuses et la pérennité des jeux vidéo ». Un texte qui a très peu de chances d’être voté, mais qui a le mérite de poser de nouveau le débat sur la fin de vie des jeux vidéo.

La question de la fin de vie des jeux vidéo s’était invitée dans le débat public bien avant l’annonce estivale de Sony : à partir de janvier 2028, le constructeur cessera de distribuer les jeux PlayStation sur support physique. Alors que l’industrie freine des quatre fers sur les possibilités d’aménagement après l’arrêt de la commercialisation d’un jeu ou l’extinction des serveurs dédiés, une proposition de loi pour garantir la pérennité des jeux vidéo a été déposée par Ugo Bernalicis, député LFI du Nord.

Un texte peu jouable, mais pas anecdotique

L’auteur de la proposition l’admet bien volontiers : plusieurs des dispositions de son texte se heurtent au cadre juridique de l’Union européenne, « notamment en matière de propriété intellectuelle et de droit d’auteur ». La probabilité qu’il soit voté par les députés est donc aussi mince qu’une chance de passer entre deux carapaces bleues dans le dernier tour de Mario Kart.

Il s’agit toutefois d’ouvrir le débat afin de faire évoluer le cadre européen. Interpellée par l’initiative Stop Killing Games et sa pétition signée par 1,3 million de citoyens européens, la Commission avait botté en touche, se contentant d’annoncer un code de conduite sur la fin de vie des jeux et une meilleure communication sur les droits des consommateurs.

Actuellement, en l’absence d’un cadre juridique sur la fin de vie des jeux, les joueurs sont contraints de faire valoir leurs droits devant les tribunaux, au cas par cas. Pour LFI, c’est intenable : « On ne pourra pas faire l’économie d’une initiative législative en la matière afin d’inscrire durablement la défense des droits des joueur•euses en ligne parmi les priorités des pouvoirs publics. »

Le principe n’est pas d’imposer aux éditeurs de poursuivre indéfiniment l’exploitation d’un jeu ou de maintenir à leurs frais les serveurs indispensables à son bon fonctionnement. Mais de poser une « limite claire » : quand un consommateur a payé pour accéder à une œuvre, « la cessation de son exploitation commerciale ne doit pas pouvoir entraîner la disparition de l’accès à cette œuvre ».

Les éditeurs restent libres de mettre fin à l’exploitation commerciale de leurs titres, mais ils ne doivent pas pouvoir décider unilatéralement que l’œuvre est désormais inaccessible à tous ceux qui ont payé pour pouvoir y accéder.

Une plateforme publique pour les jeux en fin de vie

L’idée maîtresse de la proposition de loi est de confier à la Bibliothèque Nationale de France (BNF) « une nouvelle mission de conservation et de mise à disposition des jeux vidéo dont l’exploitation commerciale a cessé sans qu’une solution garantissant effectivement leur accès ne soit assurée. »

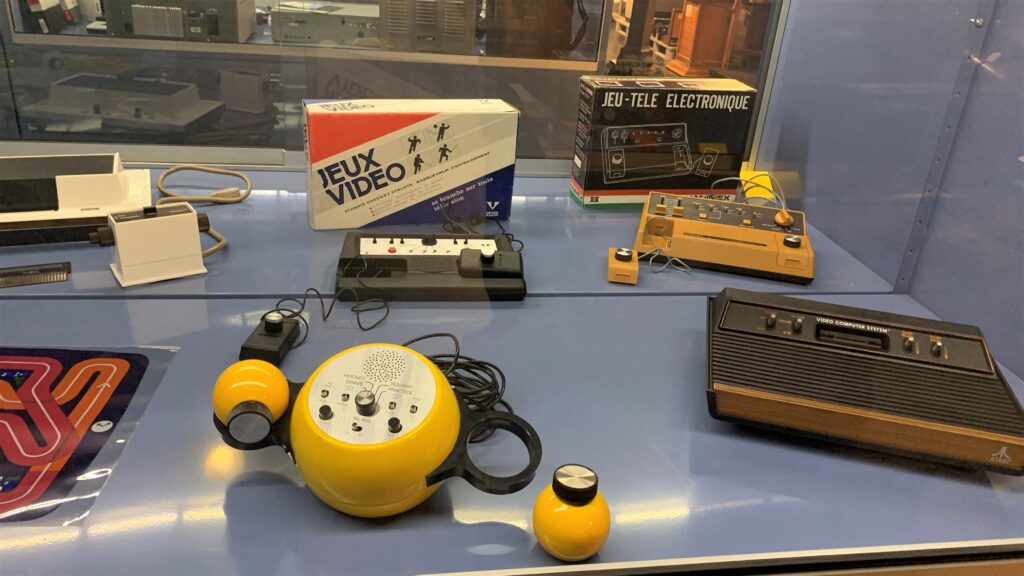
Quelques uns des trésors de la BNF. Image : Cyril Trigoust et Sébastien Gavois

Depuis 1992, la BNF assure le dépôt légal de tout ce qui concerne le multimédia, jeux vidéo compris. L’institution met tous ces éléments à disposition des chercheurs, mais pas du grand public. Dans le cadre de la proposition de loi, la BNF créerait une plateforme publique de conservation et de diffusion du patrimoine vidéoludique.

Cette plateforme mettrait à disposition une copie des jeux après la fin de leur exploitation commerciale : gratuitement pour les joueurs ayant acquis un droit d’accès ; payant pour ceux qui n’avaient pas acquis ce droit d’accès. Les recettes seraient réparties entre la BNF et les titulaires des droits sur le jeu. La charge pour l’État de cette nouvelle mission serait compensée par la création d’une taxe additionnelle à l’accise sur les tabacs.

Les modalités tarifaires et de répartition des recettes sont renvoyées à un décret en Conseil d’État, tout comme les modalités de transmission à la BNF des éléments nécessaires à la conservation et au fonctionnement du jeu vidéo, ainsi que les conditions techniques de conservation, de restauration et de mise à disposition des jeux.

La proposition de loi a été renvoyée à la commission des affaires culturelles et de l’éducation. Le texte veut s’inscrire dans une réflexion plus globale pour faire du jeu vidéo un bien culturel protégé au titre de l’exception culturelle française, ce qui suppose « une véritable politique publique en la matière, notamment à travers la création du Centre national du Jeu Vidéo (CNJV), sur le modèle du CNC pour le cinéma ». Un centre qui aurait pour mission de soutenir la filière, de réguler le secteur et de mieux protéger les joueurs « face aux prédations économiques des grands acteurs de l’industrie ».

À l’occasion du Sommet Lumière consacré à l’avenir du cinéma et des images animées le 7 septembre dernier, Emmanuel Macron a annoncé la création d’un Festival international du jeu vidéo (PDF), un rendez-vous « de la création, de l’innovation, des joueurs et de l’industrie », a expliqué le président de la République. Ce dernier « considère très profondément que le jeu vidéo fait partie de notre culture et doit faire partie d’ailleurs de l’exception culturelle française, comme nous avons su le faire pour le cinéma et toutes les créations ». Aucun détail n’a été donné sur la date ou le lieu d’un tel événement.

  •  

☕️ Apple prépare un effacement renforcé du stockage de l’iPhone


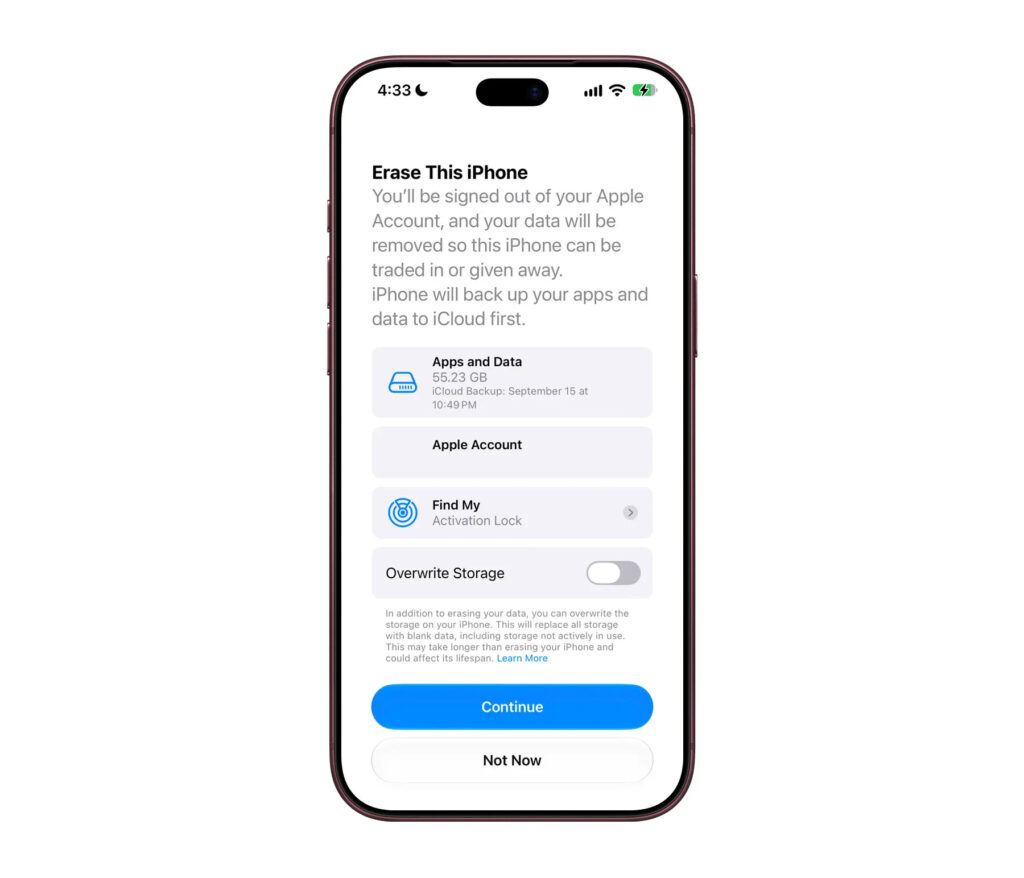
Une nouvelle option de suppression des données a fait son apparition dans la première bêta d’iOS 27.2, distribuée par Apple ce mardi 15 septembre. D’après le bout de code déniché par 9to5Mac, cette fonction est présente dans le panneau « Effacer contenu et réglages » du menu « Transférer ou réinitialiser l’iPhone ». Elle écrase complètement le stockage de l’iPhone : l’opération le remplace par des données vierges, y compris l’espace qui n’est pas utilisé activement.

Le constructeur prévient que le dispositif peut prendre plus de temps qu’un effacement du stockage standard, et qu’il peut affecter la durée de vie du smartphone. Actuellement, un iPhone n’a pas besoin d’écraser physiquement toutes les données pour les rendre inaccessibles : les données sont en effet chiffrées. Dans le cas d’un effacement classique, l’appareil détruit les clés de chiffrement nécessaires pour accéder aux données. Sans les clés, elles sont illisibles.

Apple l’explique dans cette page d’assistance : « L’effacement supprime toutes les clés présentes dans l’espace de stockage effaçable de l’appareil et chiffre l’ensemble des données utilisateur de l’appareil pour les rendre inaccessibles. » La nouvelle option va plus loin : elle détruit complètement les clés en écrasant l’ensemble du stockage.

Cette nouveauté est donc une mesure de sécurité supplémentaire qui devrait se limiter à la Chine. Le pays met en effet en œuvre une nouvelle norme : à partir du 1er janvier 2027, les smartphones et autres appareils électroniques – le code référence également l’iPad, le HomePod et le Vision Pro – devront proposer un moyen d’effacer complètement les données stockées, par exemple en les écrasant.

  •  

☕️ Meta plancherait sur des lunettes connectées sans caméra pour calmer la grogne


Mark Zuckerberg profiterait de la caisse de résonance de Meta Connect, qui se tiendra du 23 au 24 septembre, pour dévoiler de nouvelles lunettes connectées, croit savoir le site The Information, généralement bien renseigné. Connues en interne sous le sobriquet Luna, ces montures se contenteraient de six microphones et de haut-parleurs dans les branches. Exit donc le capteur photo, un composant qui confère aux modèles actuels leur charmant surnom de « pervert glasses » (« lunettes pour pervers »).

Les témoignages de personnes harcelées (souvent des filles et des femmes) par des porteurs sans gêne de ces lunettes se sont multipliés ces derniers mois. À cela s’ajoutent les restrictions qui pleuvent dans les lieux publics et lors d’événements. Une grogne qui pousse la Norvège à s’interroger sur une possible interdiction de certaines fonctions – comme l’enregistrement vidéo – dans l’espace public.

Pour Meta, commercialiser des lunettes toujours connectées mais sans caméra permettrait de contourner le discours actuel très hostile, tout en continuant à promouvoir les capacités de Meta AI et du nouvel agent Muse. L’absence de ce capteur devrait rendre l’utilisation de ces lunettes plus discrète, ce d’autant que leur design serait plus proche de montures standards.

Deux modèles seraient présentés, avec une commercialisation prévue pour le mois d’octobre. Meta aurait d’autres lunettes connectées à dévoiler, mais cette fois à l’autre bout du spectre technologique : il s’agirait d’un dispositif de réalité augmentée (« Phœnix » en interne), pas très éloigné du projet Orion annoncé en septembre 2024.

Ces lunettes, présentées comme un outil de productivité et de divertissement, auraient la capacité d’afficher l’écran de son PC dans un écran virtuel et de regarder des films. Un boîtier externe accompagnerait toujours la monture pour l’alimentation et la prise en charge des calculs nécessaires. Les premières unités « Phœnix » sortiraient l’année prochaine.

Enfin, Meta plancherait sur une fonction qui, lors d’un appel, afficherait l’« hologramme » d’un correspondant devant l’utilisateur de ces lunettes. Il s’agirait d’un avatar photoréaliste de la personne, et contrairement aux Persona du Vision Pro d’Apple coupés au niveau des épaules, ces hologrammes seraient « complets » (comprendre : l’intégralité du corps).

La division Reality Labs, qui développe les technologies du métavers (mourant) et AR de Meta, plancherait depuis plus de dix ans sur cette technologie baptisée « Codec Avatars ».

  •  

☕️ Mistral et Mozilla officialisent leur partenariat dans la Fenêtre intelligente de Firefox


Malgré un modèle économique surtout tourné vers les entreprises et le B2B, Mistral ne dédaigne pas à l’occasion s’intéresser au grand public. Le partenariat avec Mozilla permet aux modèles IA de l’entreprise française de se frotter aux questions posées par les internautes dans la Fenêtre intelligente de Firefox.

Mozilla a inauguré la Smart Windows (ou Fenêtre intelligente) dans la version 155 de Firefox. Ce mode combine un chatbot et un ensemble de fonctionnalités IA qui se propose d’organiser ses onglets et son historique et de répondre aux questions. Toujours en bêta, la Fenêtre intelligente s’active via le bouton Firefox en haut à droite de la fenêtre du navigateur.

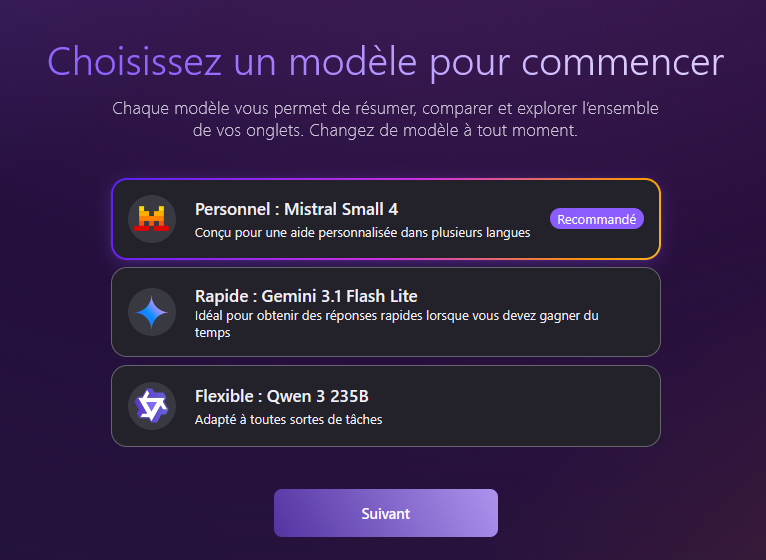
Firefox laisse le choix du modèle : on trouve dans le lot Gemini 3.1 Flash Lite, Qwen 3, et Mistral Small 4 qui est le modèle recommandé (il est possible d’ajouter d’autres modèles en fournissant une clé API ou un jeton d’authentification). Mozilla et Mistral ont officialisé ce partenariat, qui « réunit deux défenseurs de l’open source [œuvrant] ensemble pour mettre les innovations scientifiques de Mistral à la portée des consommateurs du monde entier », selon le communiqué.

La sélection du modèle IA dans la Fenêtre intelligente de Firefox. Capture d’écran : Next

« Puisque le navigateur est au cœur du Web et de l’expérience en ligne, il doit être un espace où différents fournisseurs d’IA peuvent se faire concurrence et où l’open source a toute sa place », affirme Anthony Enzor-DeMeo, directeur général de Mozilla Corporation. Le navigateur « doit préserver ce qui a fait la puissance d’Internet dès le départ : la liberté d’explorer, de découvrir différentes idées et technologies, et de décider par nous-mêmes où aller ensuite. »

Les modèles Mistral sont proposés en France, aux États-Unis et au Canada. Le Royaume-Uni et l’Allemagne vont suivre d’ici la fin de l’année. « À l’heure actuelle, nous comptons en moyenne environ 200 millions d’utilisateurs mensuels dans le monde, plus de 50 millions d’utilisateurs quotidiens sur ordinateur et entre 14 et 16 millions sur mobile », précise le dirigeant de Mozilla, qui ajoute au Wall Street Journal que « les États-Unis, l’Allemagne, la France et le Royaume-Uni en représentent l’essentiel ».

Pour Mistral, c’est aussi une manière d’exposer ses modèles à une utilisation orientée grand public alors que l’entreprise vise habituellement les entreprises. Pas plus tard que ce mardi 15 septembre, Mistral annonçait deux partenariats B2B : le premier avec TotalEnergies pour développer des modèles IA dédiés à l’exploration et à l’ingénierie des réservoirs, le second avec Numspot pour le développement d’une place de marché dédiée aux organisations publiques et aux entreprises. Celle-ci combinera les modèles Mistral avec l’infrastructure cloud de la plateforme.

  •  

L’IA ouverte rattrape les modèles propriétaires, et la Chine en profite

Des modèles ouverts et balaises
L’IA ouverte rattrape les modèles propriétaires, et la Chine en profite

Les modèles IA à poids ouverts peuvent tenir tête aux modèles propriétaires. Ce qui n’est pas sans provoquer des frictions géopolitiques, avec d’un côté les champions américains des modèles fermés, de l’autre les spécialistes chinois des modèles ouverts. Ce qui est en jeu n’est plus seulement la performance, c’est aussi le contrôle de l’infrastructure.

Mozilla a publié son nouveau rapport « State of Open Source AI », qui agrège une série de benchmarks, d’études externes et un sondage SlashData auprès de 1 410 développeurs utilisant ou ayant utilisé des modèles ouverts. Le document est riche (PDF) et donne une bonne idée des tendances et des forces en présence.

Les modèles ouverts collent au peloton de tête

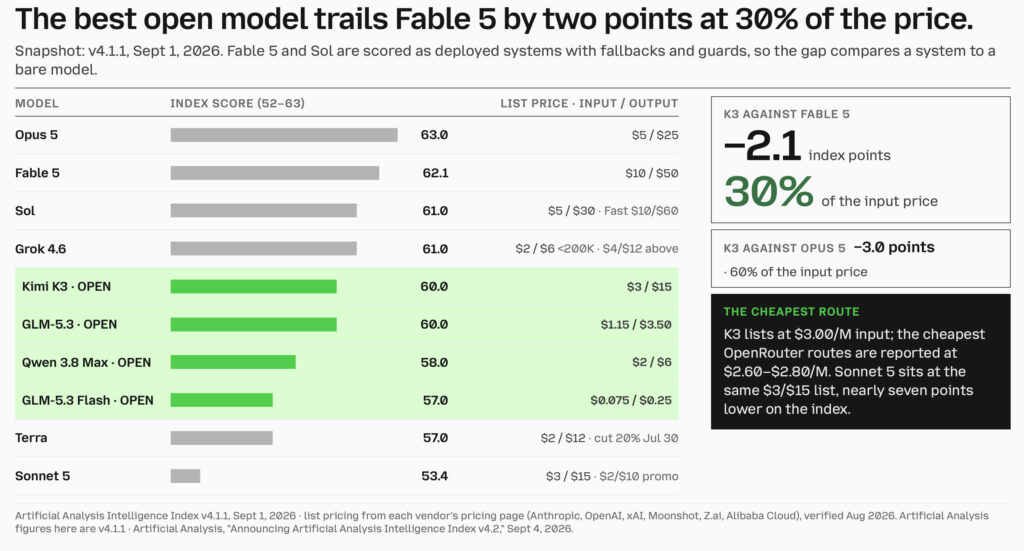
Les modèles à poids ouverts ont quasiment rattrapé leurs concurrents propriétaires en termes de performances. Selon l’indice Artificial Analysis Intelligence, les quatre modèles les plus performants sont propriétaires et américains : Claude Opus 5 et Fable 5, GPT-5.6 Sol et Grok 4.6 se tiennent dans un mouchoir de poche avec des scores compris entre 61 et 63. Mais immédiatement derrière, on trouve quatre modèles ouverts, tous chinois : Kimi K3, GLM-5.3 (z.ai), Qwen3.8 2,4T et GLM-5.3 Flash, avec des résultants oscillant entre 57 et 60.

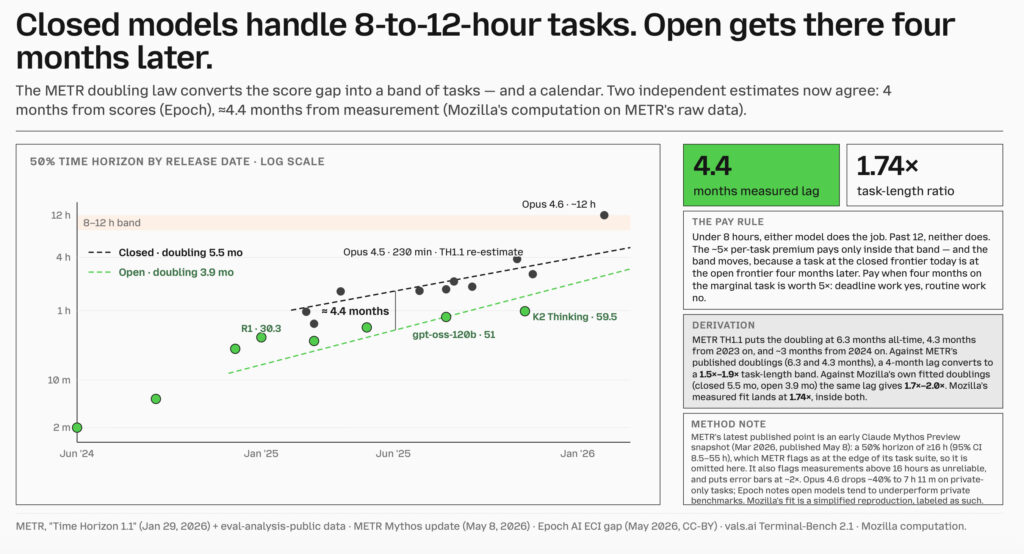
L’écart entre les modèles ouverts et propriétaires est donc faible, et il se réduit rapidement. Les meilleurs modèles fermés peuvent aujourd’hui accomplir des tâches longues d’environ 8 à 12 heures ; les meilleurs modèles ouverts arrivent au même niveau environ quatre mois après, selon des études METR et Epoch reprises par Mozilla.

Plus précisément, les deux types de modèles accompliront le travail demandé s’il doit être réalisé sous les 8 heures. Entre 8 et 12 heures, les modèles fermés gardent un avantage. Au-delà de 12 heures, même les modèles fermés ne sont pas tous fiables.

Autrement dit, pour les tâches courantes, les modèles ouverts se révèlent largement suffisants. Utiliser un modèle propriétaire peut se justifier en fonction de l’urgence ou de la difficulté de la tâche, mais la fenêtre se rétrécit.

Le plus intéressant réside toutefois dans le rapport performances/prix. Les quatre modèles ouverts se révèlent moins onéreux (à l’exception de Grok 4.6, mais uniquement pour les 200 000 premiers tokens de contexte). Avec Kimi K3, un million de tokens en entrée revient à 30 % du prix de Fable 5 et 60 % d’Opus 5.

Claude Sonnet 5 revient certes au même prix que Kimi K3, mais le modèle est aussi moins performant (53,4 sur l’indice Artificial Analysis Intelligence, contre 60 pour K3). Et c’est sans compter les promos de certains fournisseurs, qui proposent K3 à des tarifs encore plus avantageux comme chez OpenRouter.

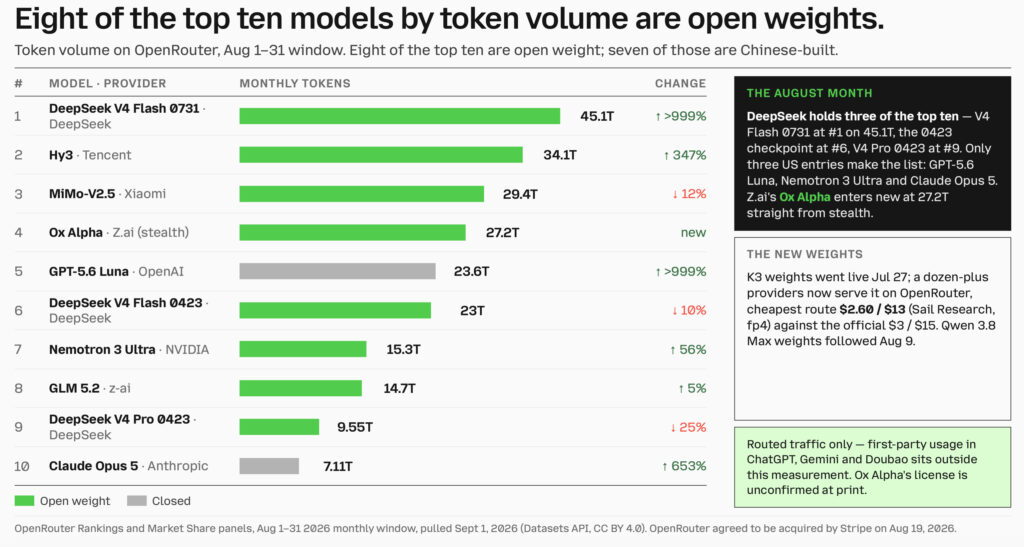
Au mois d’août, huit des dix modèles les plus utilisés sur OpenRouter (la plateforme donne accès à de nombreux modèles IA via une seule API) étaient à poids ouverts. Et il n’y a pas photo : DeepSeek V4 Flash 0731 a traité pour 45 100 milliards de tokens, contre 34 100 milliards pour Hy3 (Tencent) et 29 400 milliards pour MiMo-V2.5 (Xiaomi). Le premier modèle fermé du classement est GPT-5.6 Luna, avec 23 600 milliards. Opus 5 ferme la marche avec 7 100 milliards.

Attention cependant, ces volumes n’incluent pas l’usage dans les clients ChatGPT, Gemini, Claude, etc. Néanmoins, le constat ne souffre d’aucune ambiguïté : les modèles ouverts dominent largement le volume de tokens sur les plateformes de routage.

Toujours en août, DeepSeek a dominé OpenRouter en nombre de requêtes hebdomadaires, une première pour un modèle ouvert chinois. Il met fin au règne de 51 semaines consécutives de Google, qui était jusqu’à présent l’éditeur de modèles le plus sollicité.

Sur les dix modèles les plus utilisés en août, sept étaient chinois. Sur l’ensemble de l’année 2026, l’étude de Mozilla estime que plus de 46 % des tokens transitant par OpenRouter proviendront de modèles chinois. Encore une fois, la plateforme ne représente pas l’ensemble du marché de l’IA, mais c’est un signal significatif de l’usage des développeurs.

Autre signe : Qwen, le modèle d’Alibaba, a été téléchargé 942 millions de fois sur Hugging Face au mois de mars, contre 476 millions pour Llama de Meta, remplacé par le modèle (fermé) Muse en avril. Qwen a été davantage téléchargé que les huit organisations suivantes réunies. Qwen et Alibaba sont de véritables poids lourds dans l’écosystème ouvert.

Les poids ouverts prennent le dessus

Le problème des poids ouverts n’est plus la performance. L’étude de Mozilla pointe le principal blocage : les équipes peinent davantage à maintenir ces modèles, à les intégrer, les évaluer et les utiliser en production. Les modèles fermés gardent cet avantage concurrentiel du produit « clé en main », de la conformité et de la responsabilité contractuelle.

Même s’il y a à redire sur le caractère ouvert des modèles chinois, on retrouve là la problématique classique de l’open source transposée à l’IA. Les différentes briques ouvertes sont performantes et peu onéreuses, mais elles n’ont pas le niveau de finition propre à un produit commercial fini, de maintenance, de suivi de sécurité…

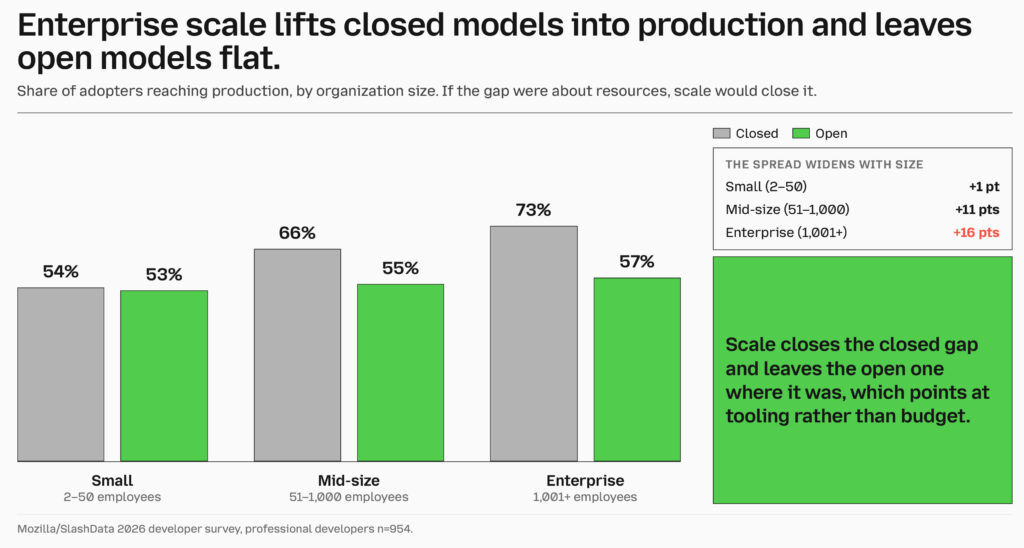
Dans les petites entreprises, les modèles ouverts sont presque autant utilisés que les modèles fermés : 54 % des utilisateurs de modèles fermés passent en production, contre 53 % pour les modèles ouverts. Dans les entreprises moyennes (de 51 à 1 000 employés), la prime va aux modèles fermés avec 66 %, contre 55 % pour les modèles ouverts. Enfin, dans les grandes entreprises, l’écart s’agrandit encore avec les modèles fermés loin devant (73 %, contre 57 % pour les modèles ouverts).

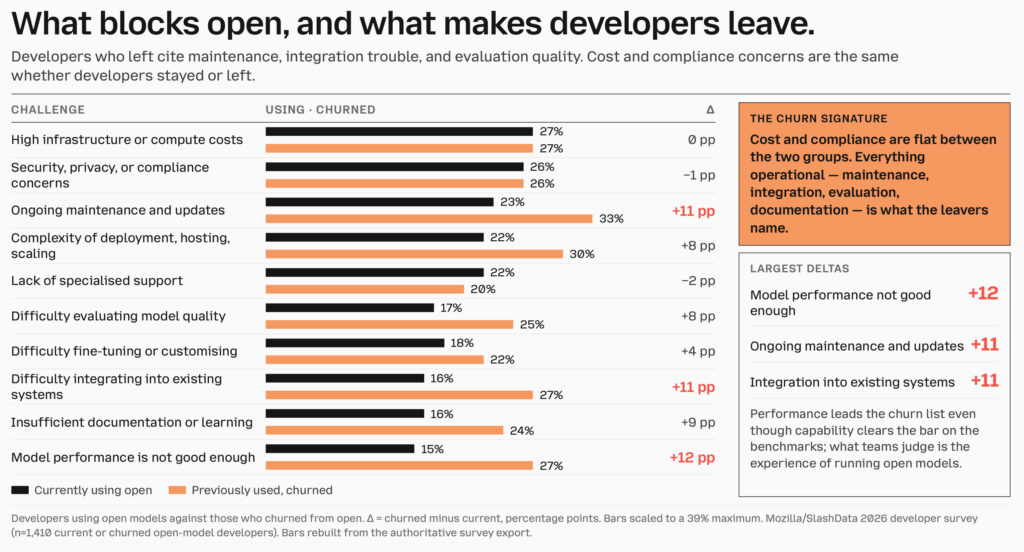
Le sondage de Mozilla montre que le frein n’est pas d’abord financier. Les développeurs qui abandonnent les modèles ouverts ne citent pas plus les coûts d’infrastructure ou les enjeux de sécurité que ceux qui continuent à les utiliser.

C’est plutôt le travail de maintenance au quotidien qui pèse : mises à jour, complexité de déploiement, difficulté d’intégrer les modèles dans des systèmes existants ; les performances des modèles ouverts sont parfois jugées insuffisantes. Pas forcément parce qu’ils se montrent incapables sur les benchmarks, mais parce que les équipes jugent l’ensemble de l’expérience en conditions réelles.

Le difficile passage en production

Les modèles fermés n’ont donc pas perdu tout avantage sur leurs rivaux ouverts. L’étude met ainsi en avant leurs capacités dans l’expertise métier : pour certains travaux à haute valeur ajoutée, les meilleurs modèles propriétaires livrent un travail mieux fini. Fable 5 a ainsi une avance de 92 points Elo sur Kimi K3 dans GDPval-AA v2, un benchmark de tâches professionnelles évaluées par des experts.

Les modèles fermés sont aussi plus fortiches quand il s’agit de trouver des informations dispersées dans un très long contexte (un million de tokens). À ce petit jeu, Gemini 3.1 Pro atteint 89 %, GPT-5.5 74 %, Claude Opus 4.7 56 %, contre 41 % pour DeepSeek V4-Pro, selon les mesures de Mozilla.

Et puis les modèles propriétaires ont cet avantage de ne pas faire peser tout le risque sur l’utilisateur. Ce dernier a un interlocuteur – le fournisseur d’IA – qui prend en charge une partie de la responsabilité et des garanties. Malgré tout, les modèles à poids ouverts prennent une part croissante de l’usage réel : ils pèsent ainsi plus d’un tiers des tokens en production, selon l’estimation de Mozilla.

L’instrument d’influence chinoise

Encouragées par les autorités de Pékin qui en font un élément majeur de politique étrangère, les entreprises IA du pays développent donc des modèles à poids ouverts. La Chine a créé en juillet dernier la WAICO (World Artificial Intelligence Cooperation Organization), une organisation qui veut structurer et promouvoir la coopération internationale autour de l’IA ouverte.

L’organisation compte 37 membres, surtout en Afrique, en Asie du Sud-Est et en Amérique latine. Aucun pays européen dans le lot, et les États-Unis sont bien sûr absents. C’est la réplique chinoise à Pax Silica, une initiative américaine lancée fin 2025 pour sécuriser l’approvisionnement en semi-conducteurs et terres rares pour le déploiement de l’IA.

La Chine favorise la publication des poids des modèles IA afin que les développeurs et les entreprises puissent les télécharger et les adapter à leurs besoins. Le coût d’inférence (le traitement des requêtes) est transféré à l’utilisateur, puisque les modèles tournent sur des serveurs qui lui appartiennent ; bien sûr, il peut aussi louer des capacités chez un fournisseur. Une fois dans la nature, le modèle est impossible à bloquer.

Il y a de nombreuses raisons pour lesquelles cette stratégie déplaît à la Maison-Blanche : utiliser des modèles ouverts chinois est peu coûteux et attractif pour des entreprises qui cherchent à faire des économies, ou pour des pays qui veulent réduire leur dépendance aux technologies propriétaires américaines. L’interdiction faite à Anthropic de distribuer Fable 5 et Mythos 5 par l’administration Trump en juin a revigoré les enjeux de souveraineté partout dans le monde. Il n’existe pas de « kill switch » pour les modèles ouverts.

Le hic, c’est qu’il existe aussi une problématique d’indépendance : les modèles ouverts les plus utilisés sont chinois… Une équation inconfortable pour Washington. Ces modèles offrent une alternative bon marché et efficace aux API américaines propriétaires. Mais ils renforcent aussi l’influence technologique de Pékin. C’est ce qui explique le refus de Donald Trump de réguler l’IA de frontière, car cela reviendrait à freiner les champions US du secteur tandis que la Chine aurait la voie libre. « Nous menons devant la Chine en matière d’IA, nous sommes le pays le plus sophistiqué du monde, et franchement, je veux que cela reste ainsi car celui qui remporte l’IA gagne », a ainsi affirmé, dans son style bien à lui, le locataire de la Maison-Blanche.

L’industrie occidentale de l’IA ne veut pas pour autant la mort des modèles ouverts, bien au contraire. Une lettre ouverte signée par les principaux acteurs du secteur (à l’exception notable d’Anthropic) fin juillet a sans doute fait reculer le gouvernement américain, à qui l’on prêtait l’intention de mettre des bâtons dans les roues de ces modèles. C’était juste avant la publication des poids de Kimi K3.

  •  

☕️ Apple intègre TV et Arcade à iCloud+ dans les marchés émergents


C’est probablement la meilleure affaire Apple du moment, mais malheureusement elle n’est pas disponible en France. L’abonnement payant iCloud+ inclut désormais les services Apple TV et Apple Arcade dans une centaine de pays. Et ce, dès le premier palier d’iCloud+ (0,99 euro par mois), ce qui en fait une alternative extrêmement intéressante par rapport au bouquet Apple One, dont les prix commencent à 19,95 euros pour sensiblement les mêmes prestations (la formule intègre Apple Music).

Dans certains pays, comme le rapporte 9to5Mac, les abonnés iCloud+ pourront même accéder à des stations de radio Apple Music sans pub. Ils auront même droit à un rabais sur l’abonnement au service de streaming, s’ils souhaitent aller plus loin. Autant dire qu’Apple abandonne l’idée de vendre Apple One dans une bonne partie du monde.

La nouvelle offre iCloud+ vise des pays émergents ou qui n’ont pas le même pouvoir d’achat que dans l’UE ou les États-Unis. En Europe au sens large, les marchés ciblés sont l’Albanie, l’Arménie, la Bosnie Herzégovine, le Kosovo, le Montenegro, la Serbie, la Géorgie, la Turquie ou encore l’Ukraine. Cette nouvelle offre a aussi ceci d’intéressant qu’elle ouvre les programmes d’Apple TV à 59 marchés supplémentaires.

Cet été, Apple a relevé les prix de plusieurs de ses services : Apple Music, Apple TV et Apple One ont augmenté leurs différents tarifs. Pour le moment, ces hausses ne se sont pas répercutées en Europe. iCloud+ comprend du stockage en ligne supplémentaire (50 Go pour 0,99 euro par mois), et des fonctions de sécurité comme Relais privé pour naviguer sur le web sans laisser de trace et « Masquer mon adresse email » pour ne pas divulguer sa vraie adresse.

  •  

☕️ Des correctifs de sécurité comme s’il en pleuvait dans les nouveaux logiciels d’Apple


Les réfractaires aux nouveautés d’iOS 27 et consorts, dont la version finale a été livrée ce lundi 14 septembre, devraient tout de même installer les mises à jour 26.7 d’iOS et d’iPadOS. Quant à ceux qui ne veulent pas (encore) entendre parler de macOS Golden Gate 27, ils pourront tout de même se tourner vers les nouvelles versions de macOS Tahoe et Sequoia. Elles corrigent en effet des dizaines de failles de sécurité.

iOS 26.7 et iPadOS 26.7 corrigent en effet 82 failles de sécurité (CVE). macOS Tahoe 26.7 apporte des correctifs à 153 CVE distinctes, contre 154 pour macOS Sequoia 15.8. Il y a logiquement beaucoup de vulnérabilités communes dans ces mises à jour : on dénombre beaucoup de CVE identiques dans le noyau, CUPS, Disk Images, ImageIO, SceneKit, SMB…

Deux failles en particulier sont notables : un utilisateur distant peut ainsi provoquer un crash ou exécuter du code arbitraire avec la vulnérabilité de CUPS (CVE-2026-43692), le système d’impression utilisé par macOS et beaucoup de distributions Linux. Une autre, CVE-2026-65374, permet de se connecter à un serveur WebDAV malveillant peut mener à une exécution de code.

iOS 27 et iPadOS 27 contiennent de leur côté des correctifs pour 126 CVE uniques. macOS Golden Gate en dénombre rien moins que 210. Ces derniers mois, la livraison de mises à jour de sécurité s’est accélérée chez Apple, au rythme manifestement très soutenu des rapports de bugs dont beaucoup sont rendus possibles par l’IA générative. Claude et Anthropic sont nommément crédités pour 2 failles dans iOS 27 et 8 dans Golden Gate, par exemple.

  •  
❌