❌

Vue lecture

☕️ Linux Mint 23 renforcera sa suite d’applications avec un calendrier et une liseuse


Dans un billet, le développeur principal de Linux Mint, Clément Lefebvre, annonce plusieurs nouveautés, dont la création d’un site dédié aux XApp. Ces dernières sont initialement les applications prévues pour Linux Mint, en reprenant une organisation et une esthétique communes. Le projet a évolué au-delà de Mint depuis et la suite application a maintenant son propre site pour en présenter les tenants et aboutissants.

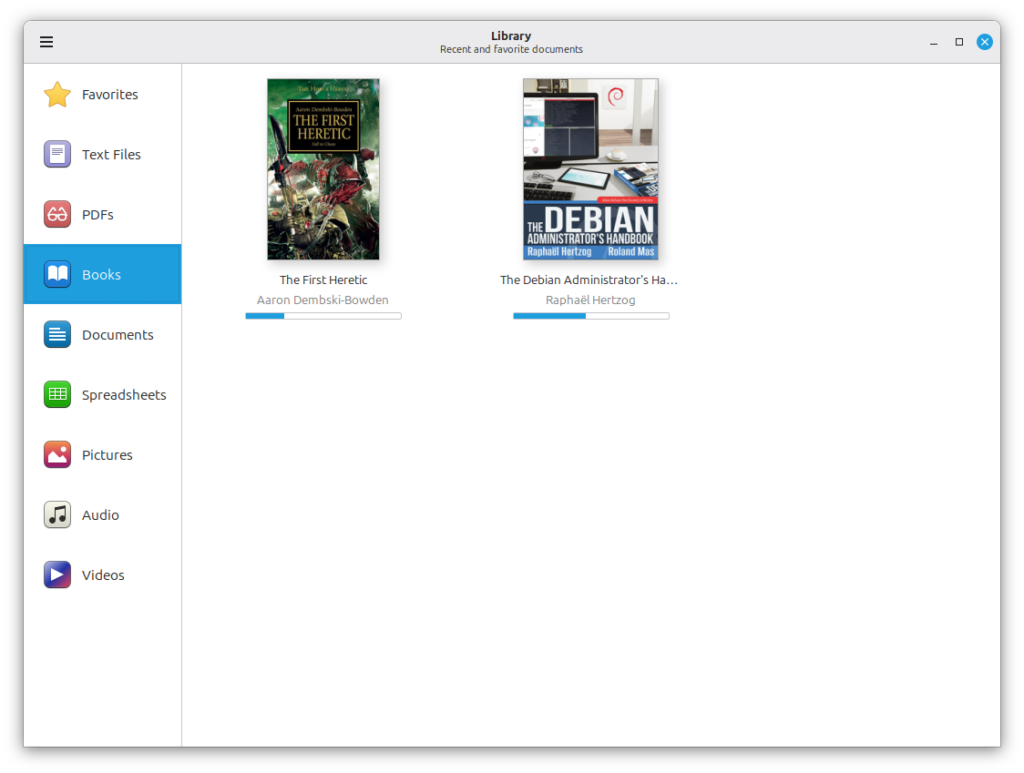
Le développeur évoque ensuite les changements dans ces applications. À commencer par Thingy (Bibliothèque), qui avait bien besoin d’un nouveau design. L’outil, qui sert à réunir les documents de l’utilisateur au même endroit, change de présentation. Elle troque la répartition par application pour un tri par type de fichiers. « Peu importe désormais quelles applications sont installées ni quels formats elles supportent », précise Clément Lefebvre. L’application dispose également d’une barre latérale fournissant des catégories personnalisables.

Source : Linux Mint

Xepub est de son côté une liseuse destinée aux fichiers EPUB. Selon le développeur, l’expérience de lecture est faite pour ressembler à une liseuse Kindle ou Kobo. À ceci près que cette lecture se fera sur un écran classique, plus fatiguant pour les yeux qu’un appareil e-ink. L’application permettra la navigation entre chapitres, la recherche dans le contenu, l’ajout de favoris, la reprise à l’endroit précédent, ou encore un accès à la recherche via clic droit sur un mot sélectionné.

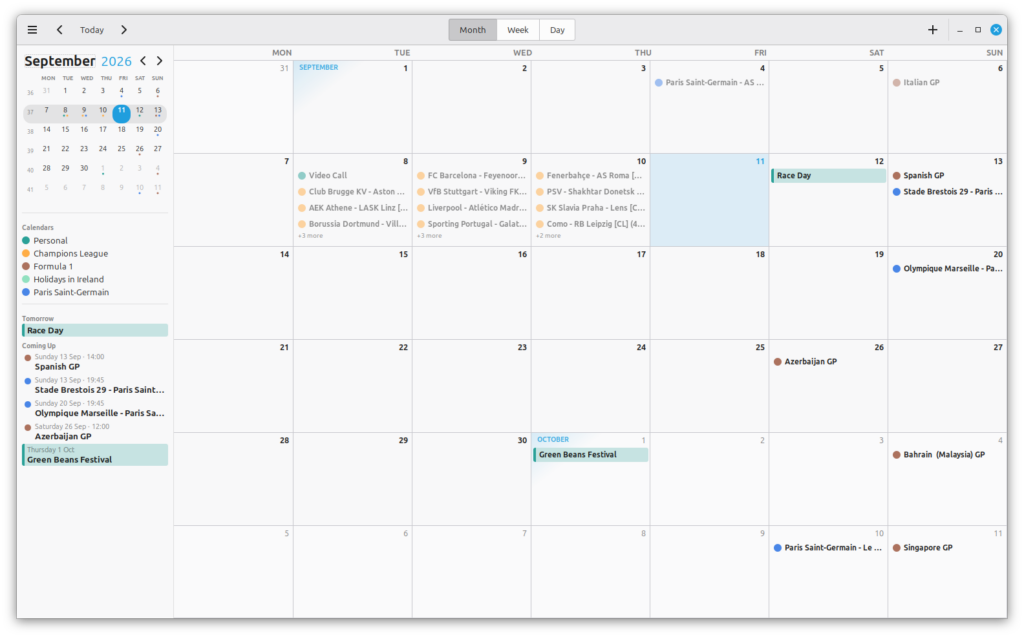
Clockenstein, lui, va remplacer le vieillissant Calendrier présent dans l’application, qui provient d’une ère GNOME avant la grande bascule vers GTK4. La nouvelle application gardera le nom « Calendrier » dans Linux Mint et veut afficher plus clairement l’état des données. L’un des objectifs est de faire comprendre quand un calendrier en ligne n’est pas disponible. L’application affichera ainsi les évènements liés en lecture seule. Elle dispose également de son propre service (daemon) et de son propre agent de notification, qui fonctionnent donc même quand l’application est fermée. Les autres applications pourront communiquer avec le nouveau Calendrier via de nouvelles API.

Source : Linux Mint

Ces nouveautés sont en préparation pour Linux Mint 23. Cette version du système est attendue pour la fin de l’année et constituera un saut technique important. La distribution ne se base en effet que sur les moutures LTS d’Ubuntu. Linux Mint 23 ainsi sera la première version à prendre appui sur Ubuntu 26.04, sortie plus tôt dans l’année.

  •  

☕️ GNOME 51 gagne en fluidité et en fonctionnalités


La fondation GNOME a bouclé dans les temps le chantier de la version 51 de son environnement de bureau, livrée et annoncée mercredi 16 septembre. Six mois après la sortie de GNOME 50, qui signait l’abandon de X11 au profit de Wayland, GNOME 51 mêle améliorations de performances et nouvelles fonctionnalités.

Côté performances, l’équipe du projet indique avoir amélioré l’ordonnancement des animations au niveau de Mutter, le gestionnaire de fenêtres et compositeur graphique. Ces optimisations devraient se traduire par une fluidité accrue au niveau de la manipulation des fenêtres sur le bureau, y compris lorsque le système fait l’objet d’une charge importante. L’interface gagne également des curseurs en SVG, qui devraient donc rester nets, quelle que soit la résolution de l’écran.

GNOME 51 promet également une capture d’écran plus rapide, grâce à la réduction du nombre de copies de buffer entre la mémoire vidéo et l’outil d’enregistrement. L’environnement est désormais allégé des anciennes interfaces de pilotes NVIDIA, et sait désormais mémoriser la luminosité de l’écran d’un redémarrage à l’autre.

Sur les appareils portables, GNOME 51 sait maintenant gérer la rotation automatique de l’écran (via accéléromètre) et désactiver automatiquement le pavé tactile lorsqu’une souris est branchée. L’environnement profite aussi d’une nouvelle interface pour la gestion des empreintes digitales.

Sous le capot, la nouvelle version rend la recherche de domaine DNS accessible au niveau de l’interface graphique. Elle supprime la prise en charge du vénérable WEP pour la sécurité des réseaux Wi-Fi (déprécié depuis longtemps au profit du WPA). Elle introduit par ailleurs le support des sockets systemd, pour n’activer le service SSH qu’à la demande, et la prise en charge de Kerberos pour la connexion à une machine distante.

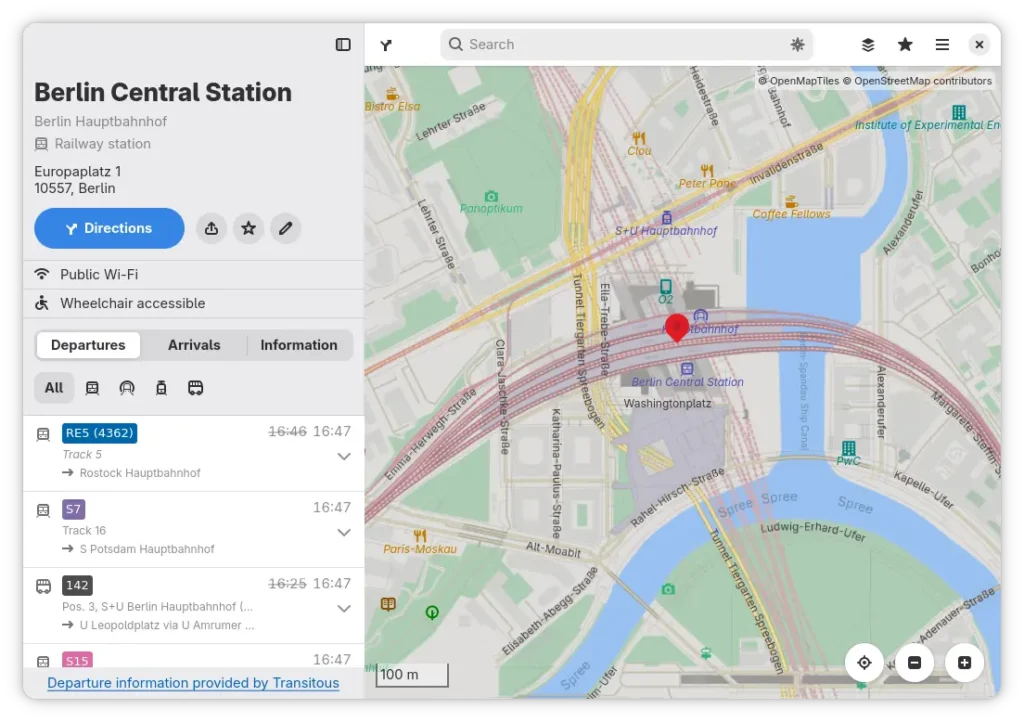
L’application Cartes offre une intégration nettement plus poussée des transports en commun – Fondation GNOME

Du côté des applications, Cartes gagne la possibilité de télécharger des plans par zone pour une consultation hors-ligne, ainsi que l’intégration des transports en commun avec infos en temps réel (dans les villes prises en charge). Le gestionnaire de fichiers s’enrichit d’un compteur indiquant le nombre d’éléments déplacés en cas de glisser-déposer, d’un affichage plus explicite de l’état (lecture seule par exemple), et d’une réactivité accrue.

Le navigateur profite quant à lui d’un raccourci permettant de copier l’URL de la page ouverte sans sélectionner la barre d’adresses (Ctrl+Shift+C), et d’un nouveau générateur de mots de passe forts, tandis que Papers sait maintenant gérer les signatures manuelles au niveau d’un PDF. L’interface de l’outil de prévisualisation Sushi (mis en œuvre en pressant Espace après sélection d’un fichier) a fait l’objet d’une refonte complète (sous GTK 4 et libadwaita). Elle est maintenant harmonisée avec le reste de l’environnement.

GNOME 51 introduit enfin quelques nouveaux logiciels : Bobby (navigateur SQLite), Tally (création de compteurs), et Bazaar (nouveau magasin d’applis Flatpak/Flathub). Comme à chaque nouvelle version, un nouveau fond d’écran par défaut est également de la partie.

GNOME 51 est surnommée A Coruña (La Corogne), en référence à la ville espagnole où s’est tenue la dernière édition de l’événement communautaire dédié. Cette nouvelle version fera son chemin dans les prochaines semaines vers les distributions Linux courantes, à l’image de Fedora 45, dont la bêta a également été publiée cette semaine.

  •  

Le dernier Patch Tuesday de Microsoft crée des problèmes, l’IA en faute ?

Plus de corrections, plus de régressions ?
Le dernier Patch Tuesday de Microsoft crée des problèmes, l’IA en faute ?

Les dernières mises à jour de sécurité avaient une ampleur jamais vue. Elles ont entraîné dans leur sillage bon nombre de régressions, forçant Microsoft à publier des correctifs sans attendre le mois prochain. Malgré ces réparations, d’autres problèmes restent ouverts, notamment dans Excel et Active Directory.

Le Patch Tuesday de septembre 2026 a établi un nouveau record chez Microsoft. En frôlant le millier de failles corrigées, l’éditeur a montré les résultats concrets de sa traque boostée à l’IA, notamment son harnais MDASH et son infrastructure Perception. La firme l’avait assuré : elle pouvait détecter plus de failles dans le code que n’importe qui. Des failles, elle en a trouvé à un rythme effréné depuis juin, chaque bulletin mensuel corrigeant des centaines de vulnérabilités.

Nous nous étions cependant posé la question : si la correction d’un nombre croissant implique une augmentation nette des modifications dans le code, ne risque-t-elle pas d’entrainer des régressions ? Par régressions, on entend les problèmes provoqués par ces modifications, qui font apparaitre un bug ou cassent un élément qui fonctionnait jusque-là. En clair, un effet secondaire imprévu que les tests de qualité (QA) n’ont pas détecté.

Or, le dernier Patch Tuesday a provoqué bon nombre de ces régressions.

Deux gros problèmes vite résolus

Il a fallu à Microsoft publier en urgence un correctif (KB5129195) pour rétablir plusieurs fonctions cassées. Ces publications hors cycle (hors du cycle mensuel) sont rares et réservées aux situations qui l’exigent. Le mécanisme est plus souvent utilisé pour le colmatage d’une brèche de sécurité que pour réparer des fonctions, signe que la situation dérapait.

Le 14 septembre, la mise à jour a ainsi réparé de sérieux problèmes avec les services de bureau à distance (RDS). Selon Bleeping Computer, les entreprises ont signalé des serveurs RDS qui fonctionnaient quelques heures (voire moins) avant que les connexions échouent. Les sessions existantes ne se fermaient plus correctement et, dans certains cas, seul un redémarrage forcé rétablissait le service. Le problème a été corrigé dans la mise à jour du 14 septembre. Mieux valait d’ailleurs que Microsoft s’en occupe rapidement, car certains administrateurs finissaient par désinstaller la mise à jour fautive, alors qu’elle corrigeait une faille critique (CVSS 9,8) dans RDS.

Parmi les autres problèmes corrigés, on trouve un partage inopérant de dossier vers les machines virtuelles Linux gérées par HCS. Le souci se produit quand Plan9 est utilisé sur un hôte Windows, provoquant un effet boule de neige dans plusieurs scénarios, dont le sous-système Linux (WSL) et Claude Cowork. Les machines Hyper-V classiques ne sont pas concernées si elles n’utilisent pas Plan9.

En revanche, une partie des erreurs rencontrées par les utilisateurs n’a pas encore de solution complète.

Connexions aux domaines et périphériques audio USB

L’un des bugs les plus pénibles est lié à la gestion du son dans Windows : certains périphériques audio USB deviennent inutilisables. Microsoft évoque l’absence de son, l’impossibilité de modifier le volume sur le système ainsi que des paramètres audio inaccessibles. Le problème est centré sur les fonctions multicanaux.

La mise à jour du 14 septembre ne répare que partiellement la situation. Les modes audio 8 canaux et 3D sont restaurés, mais d’autres périphériques ne fonctionnent toujours pas, relève Windows Latest. Selon nos confrères, certains microphones sont également concernés.

Autre fonction cassée le 8 septembre avec le Patch Tuesday, la perte d’approbation avec le domaine en entreprise avec des comptes protégés par Credential Guard. Le symptôme est un message d’erreur signalant que la relation de confiance a été rompue entre la machine et le domaine Active Directory.

Dans ses notes, Microsoft indique que l’origine du problème a été trouvée : depuis le Patch Tuesday, les mises à jour activent la fonction d’isolation de l’identité de la machine. « Cependant, cette fonctionnalité n’est prise en charge que pour les environnements connectés à des contrôleurs de domaine fonctionnant à un niveau fonctionnel de domaine (DFL) de Windows Server 2025 et supérieur. La fonctionnalité devrait être désactivée ailleurs », indique Microsoft.

Cette situation n’est actuellement pas résolue par une mise à jour. Elle est en revanche atténuée par une procédure consistant à désactiver l’isolation de l’identité machine, en utilisant la même méthode que pour l’activer : soit par Intune, soit par une stratégie de groupe, soit manuellement dans le registre.

Si la formulation de Microsoft laisse penser que les administrateurs sont « fautifs », plusieurs ont remonté à Bleeping Computer et IT-Connect des cas de bascule automatique sur la fonction avec la mise à jour du 8 septembre. En outre, Neowin relève que la désactivation de l’isolation après coup peut casser l’authentification et imposer de sortir puis réintégrer le poste au domaine. Ce qui explique peut-être pourquoi le problème est en statut « Mitigated » et pas « Resolved » sur la page consacrée aux problèmes.

Et le reste ?

Il ne s’agit là que des problèmes directement abordés par Microsoft. Windows Latest a dressé une liste d’autres symptômes remontés par les utilisateurs. Nos confrères expliquent ainsi avoir reçu des rapports sur des plantages continus d’Explorer.exe juste après la connexion, « laissant certains PC bloqués sur un écran noir sans bureau ou barre des tâches fonctionnelles ». Il semble que les machines concernées soient en entreprise, avec des produits comme Citrix UPM, FSLogix, Horizon ou ProfileUnity ProfileDisks sur les configurations. Un simple redémarrage d’Explorer.exe via le Gestionnaire des tâches suffirait à contourner le problème.

Autre fonction a priori cassée : l’Historique de fichiers. C’est une vieille capacité introduite par Windows 8 et qui permet la sauvegarde de plusieurs versions des fichiers vers un périphérique externe de stockage (l’opération n’est pas disponible sur le disque interne). Même si Windows 11 met largement l’accent sur le cloud (via OneDrive) et masque la fonction (on peut la trouver en écrivant « Historique » dans le menu Démarrer), Historique reste là.

Problème, la mise à jour du 8 septembre rend la fonction inexploitable. Chez une partie des utilisateurs, Historique ne parvient plus à détecter les disques externes, même quand il s’agit de ceux déjà utilisés pour la sauvegarde.

Windows Latest pointe également des bugs potentiels avec les GPU AMD. Des joueurs ont signalé des écrans noirs et des gels du système après l’installation de la mise à jour, mais toujours en dehors des jeux. Un fil sur Reddit mentionne une expiration du pilote GPU sans changement récent de ce dernier. Des configurations à base de Radeon RX 6600, RX 7700 XT, RX 7800 XT, RX 7900 GRE, RX 7900 XTX et RX 7900 XT ont été mentionnées.

On note aussi un bug gênant dans Excel : sur certaines machines, quand on copie une cellule et que l’on cherche à la coller dans une autre (dans le même tableau ou non), l’opération n’aboutit pas. Le bug semble se produire avec les séries incrémentées automatiquement quand on fait glisser l’ancrage à la souris. On peut contourner le problème en passant par la fonction Collage spécial. La désinstallation de la mise à jour n’est pas recommandée, à cause des correctifs de sécurité qu’elle contient (29 pour Excel).

Le nombre de régressions a-t-il augmenté ?

La question est délicate. En théorie, plus on intervient dans le code, plus les chances de régression augmentent. C’était vrai avant l’usage intensif des LLM, ça l’est toujours. Pour sa part, Microsoft a indiqué clairement que l’explosion du nombre de correctifs était directement imputable à son infrastructure de LLM. L’éditeur a prévenu que les mises à jour mensuelles corrigeraient ainsi un plus grand nombre de vulnérabilités. Selon Krebs on Security, Microsoft en est environ à 2 600 failles colmatées en tout depuis le début de 2026, soit le double de 2020, jusqu’ici l’année record avec ses 1 245 failles.

Cependant, Microsoft avait également précisé que les mêmes LLM servaient à augmenter les tests de régression. De fait, peut-on mettre les problèmes de cette rentrée sur le compte de cette utilisation massive ? Si l’hypothèse est « séduisante », elle n’est pas prouvée. CrowdStrike souligne par exemple qu’environ la moitié des failles corrigées le 8 septembre concernent des élévations de privilège, dont les correctifs impliquent généralement de resserrer les contrôles. Un processus pouvant effectivement engendrer des effets dans des scénarios peu ou pas testés.

En outre, les bugs engendrés par des mises à jour mensuelles n’ont rien de nouveau. En janvier 2018 par exemple, les correctifs publiés pour les failles Meltdown et Spectre rendaient certaines configurations AMD incapables de démarrer. Quatre ans plus tard, les corrections de janvier 2022 avaient créé de gros problèmes en entreprises, avec des redémarrages en boucle de contrôleurs de domaines et des volumes ReFS inaccessibles.

Si l’usage des LLM augmente mathématiquement les modifications dans le code, l’historique de Microsoft montre que ces problèmes peuvent surgir n’importe quand. Certaines mises à jour majeures, dont les versions H2 sortant à l’automne, sont connues pour créer de nombreuses incompatibilités. Contrairement aux correctifs mensuels cependant, l’entreprise ne les diffuse que petit à petit, au fur et à mesure qu’elle reçoit des signalements et écarte les PC présentant des configurations (matérielles et/ou logicielles) problématiques, jusqu’à ce que les bugs soient résolus.

On manque encore de recul pour établir des statistiques fiables. Pour l’instant, on peut simplement observer que l’historique a montré des régressions tout aussi graves avec des volumes de correctifs bien plus faibles.

  •  

Le dernier Patch Tuesday de Microsoft crée des problèmes, l’IA en faute ?

Plus de corrections, plus de régressions ?
Le dernier Patch Tuesday de Microsoft crée des problèmes, l’IA en faute ?

Les dernières mises à jour de sécurité avaient une ampleur jamais vue. Elles ont entraîné dans leur sillage bon nombre de régressions, forçant Microsoft à publier des correctifs sans attendre le mois prochain. Malgré ces réparations, d’autres problèmes restent ouverts, notamment dans Excel et Active Directory.

Le Patch Tuesday de septembre 2026 a établi un nouveau record chez Microsoft. En frôlant le millier de failles corrigées, l’éditeur a montré les résultats concrets de sa traque boostée à l’IA, notamment son harnais MDASH et son infrastructure Perception. La firme l’avait assuré : elle pouvait détecter plus de failles dans le code que n’importe qui. Des failles, elle en a trouvé à un rythme effréné depuis juin, chaque bulletin mensuel corrigeant des centaines de vulnérabilités.

Nous nous étions cependant posé la question : si la correction d’un nombre croissant implique une augmentation nette des modifications dans le code, ne risque-t-elle pas d’entrainer des régressions ? Par régressions, on entend les problèmes provoqués par ces modifications, qui font apparaitre un bug ou cassent un élément qui fonctionnait jusque-là. En clair, un effet secondaire imprévu que les tests de qualité (QA) n’ont pas détecté.

Or, le dernier Patch Tuesday a provoqué bon nombre de ces régressions.

Deux gros problèmes vite résolus

Il a fallu à Microsoft publier en urgence un correctif (KB5129195) pour rétablir plusieurs fonctions cassées. Ces publications hors cycle (hors du cycle mensuel) sont rares et réservées aux situations qui l’exigent. Le mécanisme est plus souvent utilisé pour le colmatage d’une brèche de sécurité que pour réparer des fonctions, signe que la situation dérapait.

Le 14 septembre, la mise à jour a ainsi réparé de sérieux problèmes avec les services de bureau à distance (RDS). Selon Bleeping Computer, les entreprises ont signalé des serveurs RDS qui fonctionnaient quelques heures (voire moins) avant que les connexions échouent. Les sessions existantes ne se fermaient plus correctement et, dans certains cas, seul un redémarrage forcé rétablissait le service. Le problème a été corrigé dans la mise à jour du 14 septembre. Mieux valait d’ailleurs que Microsoft s’en occupe rapidement, car certains administrateurs finissaient par désinstaller la mise à jour fautive, alors qu’elle corrigeait une faille critique (CVSS 9,8) dans RDS.

Parmi les autres problèmes corrigés, on trouve un partage inopérant de dossier vers les machines virtuelles Linux gérées par HCS. Le souci se produit quand Plan9 est utilisé sur un hôte Windows, provoquant un effet boule de neige dans plusieurs scénarios, dont le sous-système Linux (WSL) et Claude Cowork. Les machines Hyper-V classiques ne sont pas concernées si elles n’utilisent pas Plan9.

En revanche, une partie des erreurs rencontrées par les utilisateurs n’a pas encore de solution complète.

Connexions aux domaines et périphériques audio USB

L’un des bugs les plus pénibles est lié à la gestion du son dans Windows : certains périphériques audio USB deviennent inutilisables. Microsoft évoque l’absence de son, l’impossibilité de modifier le volume sur le système ainsi que des paramètres audio inaccessibles. Le problème est centré sur les fonctions multicanaux.

La mise à jour du 14 septembre ne répare que partiellement la situation. Les modes audio 8 canaux et 3D sont restaurés, mais d’autres périphériques ne fonctionnent toujours pas, relève Windows Latest. Selon nos confrères, certains microphones sont également concernés.

Autre fonction cassée le 8 septembre avec le Patch Tuesday, la perte d’approbation avec le domaine en entreprise avec des comptes protégés par Credential Guard. Le symptôme est un message d’erreur signalant que la relation de confiance a été rompue entre la machine et le domaine Active Directory.

Dans ses notes, Microsoft indique que l’origine du problème a été trouvée : depuis le Patch Tuesday, les mises à jour activent la fonction d’isolation de l’identité de la machine. « Cependant, cette fonctionnalité n’est prise en charge que pour les environnements connectés à des contrôleurs de domaine fonctionnant à un niveau fonctionnel de domaine (DFL) de Windows Server 2025 et supérieur. La fonctionnalité devrait être désactivée ailleurs », indique Microsoft.

Cette situation n’est actuellement pas résolue par une mise à jour. Elle est en revanche atténuée par une procédure consistant à désactiver l’isolation de l’identité machine, en utilisant la même méthode que pour l’activer : soit par Intune, soit par une stratégie de groupe, soit manuellement dans le registre.

Si la formulation de Microsoft laisse penser que les administrateurs sont « fautifs », plusieurs ont remonté à Bleeping Computer et IT-Connect des cas de bascule automatique sur la fonction avec la mise à jour du 8 septembre. En outre, Neowin relève que la désactivation de l’isolation après coup peut casser l’authentification et imposer de sortir puis réintégrer le poste au domaine. Ce qui explique peut-être pourquoi le problème est en statut « Mitigated » et pas « Resolved » sur la page consacrée aux problèmes.

Et le reste ?

Il ne s’agit là que des problèmes directement abordés par Microsoft. Windows Latest a dressé une liste d’autres symptômes remontés par les utilisateurs. Nos confrères expliquent ainsi avoir reçu des rapports sur des plantages continus d’Explorer.exe juste après la connexion, « laissant certains PC bloqués sur un écran noir sans bureau ou barre des tâches fonctionnelles ». Il semble que les machines concernées soient en entreprise, avec des produits comme Citrix UPM, FSLogix, Horizon ou ProfileUnity ProfileDisks sur les configurations. Un simple redémarrage d’Explorer.exe via le Gestionnaire des tâches suffirait à contourner le problème.

Autre fonction a priori cassée : l’Historique de fichiers. C’est une vieille capacité introduite par Windows 8 et qui permet la sauvegarde de plusieurs versions des fichiers vers un périphérique externe de stockage (l’opération n’est pas disponible sur le disque interne). Même si Windows 11 met largement l’accent sur le cloud (via OneDrive) et masque la fonction (on peut la trouver en écrivant « Historique » dans le menu Démarrer), Historique reste là.

Problème, la mise à jour du 8 septembre rend la fonction inexploitable. Chez une partie des utilisateurs, Historique ne parvient plus à détecter les disques externes, même quand il s’agit de ceux déjà utilisés pour la sauvegarde.

Windows Latest pointe également des bugs potentiels avec les GPU AMD. Des joueurs ont signalé des écrans noirs et des gels du système après l’installation de la mise à jour, mais toujours en dehors des jeux. Un fil sur Reddit mentionne une expiration du pilote GPU sans changement récent de ce dernier. Des configurations à base de Radeon RX 6600, RX 7700 XT, RX 7800 XT, RX 7900 GRE, RX 7900 XTX et RX 7900 XT ont été mentionnées.

On note aussi un bug gênant dans Excel : sur certaines machines, quand on copie une cellule et que l’on cherche à la coller dans une autre (dans le même tableau ou non), l’opération n’aboutit pas. Le bug semble se produire avec les séries incrémentées automatiquement quand on fait glisser l’ancrage à la souris. On peut contourner le problème en passant par la fonction Collage spécial. La désinstallation de la mise à jour n’est pas recommandée, à cause des correctifs de sécurité qu’elle contient (29 pour Excel).

Le nombre de régressions a-t-il augmenté ?

La question est délicate. En théorie, plus on intervient dans le code, plus les chances de régression augmentent. C’était vrai avant l’usage intensif des LLM, ça l’est toujours. Pour sa part, Microsoft a indiqué clairement que l’explosion du nombre de correctifs était directement imputable à son infrastructure de LLM. L’éditeur a prévenu que les mises à jour mensuelles corrigeraient ainsi un plus grand nombre de vulnérabilités. Selon Krebs on Security, Microsoft en est environ à 2 600 failles colmatées en tout depuis le début de 2026, soit le double de 2020, jusqu’ici l’année record avec ses 1 245 failles.

Cependant, Microsoft avait également précisé que les mêmes LLM servaient à augmenter les tests de régression. De fait, peut-on mettre les problèmes de cette rentrée sur le compte de cette utilisation massive ? Si l’hypothèse est « séduisante », elle n’est pas prouvée. CrowdStrike souligne par exemple qu’environ la moitié des failles corrigées le 8 septembre concernent des élévations de privilège, dont les correctifs impliquent généralement de resserrer les contrôles. Un processus pouvant effectivement engendrer des effets dans des scénarios peu ou pas testés.

En outre, les bugs engendrés par des mises à jour mensuelles n’ont rien de nouveau. En janvier 2018 par exemple, les correctifs publiés pour les failles Meltdown et Spectre rendaient certaines configurations AMD incapables de démarrer. Quatre ans plus tard, les corrections de janvier 2022 avaient créé de gros problèmes en entreprises, avec des redémarrages en boucle de contrôleurs de domaines et des volumes ReFS inaccessibles.

Si l’usage des LLM augmente mathématiquement les modifications dans le code, l’historique de Microsoft montre que ces problèmes peuvent surgir n’importe quand. Certaines mises à jour majeures, dont les versions H2 sortant à l’automne, sont connues pour créer de nombreuses incompatibilités. Contrairement aux correctifs mensuels cependant, l’entreprise ne les diffuse que petit à petit, au fur et à mesure qu’elle reçoit des signalements et écarte les PC présentant des configurations (matérielles et/ou logicielles) problématiques, jusqu’à ce que les bugs soient résolus.

On manque encore de recul pour établir des statistiques fiables. Pour l’instant, on peut simplement observer que l’historique a montré des régressions tout aussi graves avec des volumes de correctifs bien plus faibles.

  •  

Suivi publicitaire : Apple modifie sa fenêtre ATT en Europe pour apaiser les régulateurs

Le consentement, ça se mérite
Suivi publicitaire : Apple modifie sa fenêtre ATT en Europe pour apaiser les régulateurs

Apple met en place une nouvelle fenêtre de consentement de suivi publicitaire dans plusieurs pays européens, dont la France et l’Allemagne. Il s’agit pour le constructeur informatique de respecter des engagements pris le mois dernier auprès de l’autorité de la concurrence allemande.

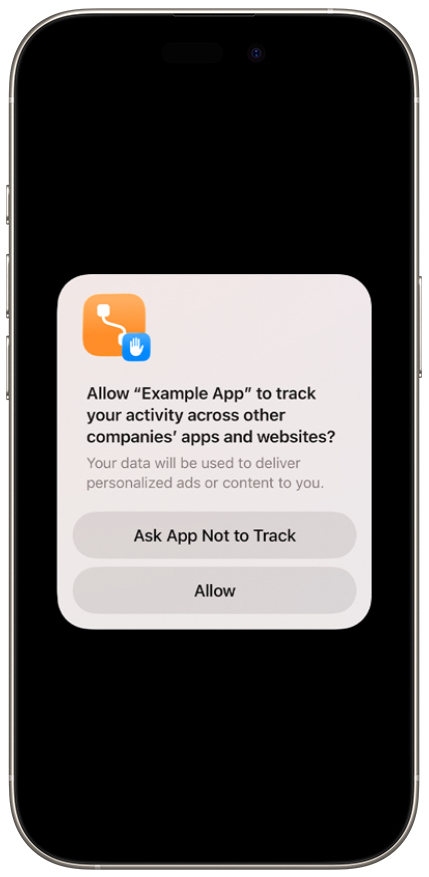
Chose promise, chose due. Le 17 août dernier, la Bundeskartellamt (l’équivalent allemand de notre Autorité de la concurrence) annonçait les engagements pris par Apple sur la fonction d’App Tracking Transparency (ATT). Depuis 2021 et iOS 14.5, Apple exige des apps voulant suivre les utilisateurs (pour de la publicité ciblée) de demander un consentement. Cela passe par une fenêtre ATT, qui permet à l’utilisateur d’accepter ou de refuser la collecte de données personnelles.

Le big bang d’ATT

Depuis son lancement, cette fameuse fenêtre est au cœur de plusieurs procédures devant les régulateurs européens, aiguillés par des éditeurs reprochant à Apple l’iniquité d’un tel dispositif et son caractère asymétrique. En France, Apple a essuyé une amende de 150 millions d’euros en mars 2025. Le régulateur allemand a de son côté obtenu des changements dans cette fameuse fenêtre.

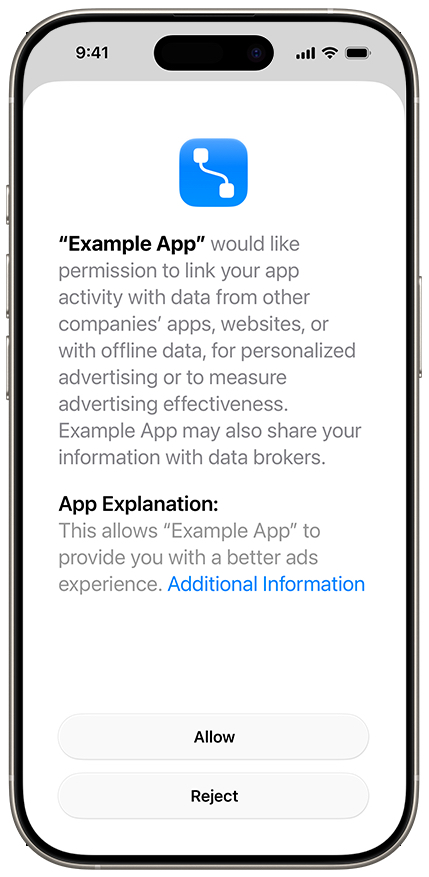
Ces changements vont être visibles dans iOS 27.2 et iPadOS 27.2, deux versions disponibles en bêta depuis mercredi 16 septembre. La France et l’Allemagne sont concernées, comme l’Italie, la Pologne et la Roumanie, « en raison d’exigences légales », précise Apple. Dans le détail, les développeurs auront la possibilité d’utiliser une version alternative de la fameuse invite.

ATT avant / ATT après

Celle-ci présente un design et une formulation différents, avec la possibilité d’afficher des informations supplémentaires concernant la demande de consentement de suivi. Ce panneau complémentaire, présent dans l’application ou une page web, pourra aussi intégrer des contrôles granulaires pour le consentement qui permettront de se conformer au RGPD ou au cadre européen ePrivacy sur la protection de la confidentialité des communications électroniques.

Les développeurs sont cependant prévenus qu’après un passage par ce panneau explicatif, ils devront rediriger l’utilisateur vers l’invite ATT pour garantir que son choix soit bien enregistré.

Double peine

Voilà qui règle en tout cas un autre grief de la Bundeskartellamt sur le double consentement : jusqu’à présent, une app doit en effet demander l’autorisation au titre d’ATT, puis du règlement sur la protection des données. Tout est finalement regroupé dans un seul et même parcours. C’est nettement plus complet que la fenêtre actuelle, mais demande aussi une attention plus soutenue de la part de l’utilisateur qui, bien souvent, lance une app pour y accéder tout simplement sans ce genre de friction.

Apple autorise de plus l’application à proposer de nouveau la fenêtre de consentement ATT un an après le premier choix de l’utilisateur (peu importe qu’il ait accepté ou refusé le suivi). Néanmoins, ce dernier ne recevra pas la nouvelle invite s’il a désactivé l’option « Autorisation du suivi par les apps » dans les réglages Confidentialité et sécurité > Suivi.

En France, Apple est toujours poursuivie par plusieurs groupes de presse après sa condamnation par l’Autorité de la concurrence en mars 2025.

  •  

☕️ Apple prépare un effacement renforcé du stockage de l’iPhone


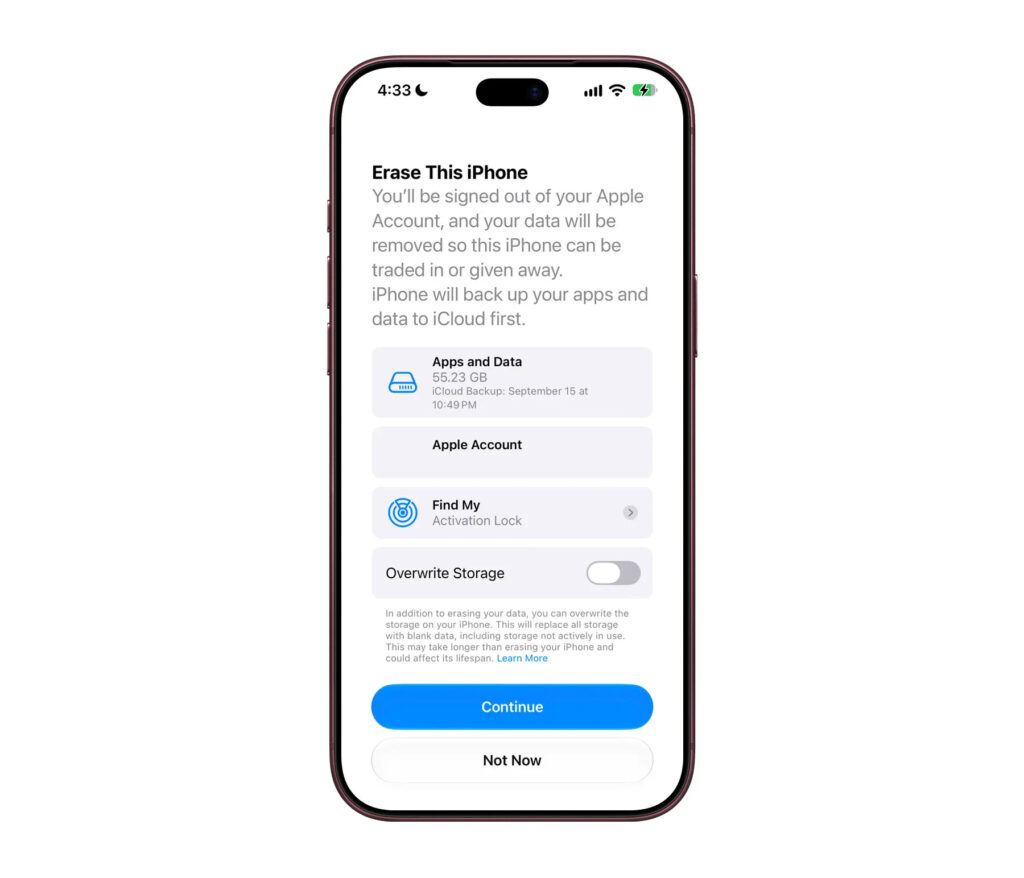
Une nouvelle option de suppression des données a fait son apparition dans la première bêta d’iOS 27.2, distribuée par Apple ce mardi 15 septembre. D’après le bout de code déniché par 9to5Mac, cette fonction est présente dans le panneau « Effacer contenu et réglages » du menu « Transférer ou réinitialiser l’iPhone ». Elle écrase complètement le stockage de l’iPhone : l’opération le remplace par des données vierges, y compris l’espace qui n’est pas utilisé activement.

Le constructeur prévient que le dispositif peut prendre plus de temps qu’un effacement du stockage standard, et qu’il peut affecter la durée de vie du smartphone. Actuellement, un iPhone n’a pas besoin d’écraser physiquement toutes les données pour les rendre inaccessibles : les données sont en effet chiffrées. Dans le cas d’un effacement classique, l’appareil détruit les clés de chiffrement nécessaires pour accéder aux données. Sans les clés, elles sont illisibles.

Apple l’explique dans cette page d’assistance : « L’effacement supprime toutes les clés présentes dans l’espace de stockage effaçable de l’appareil et chiffre l’ensemble des données utilisateur de l’appareil pour les rendre inaccessibles. » La nouvelle option va plus loin : elle détruit complètement les clés en écrasant l’ensemble du stockage.

Cette nouveauté est donc une mesure de sécurité supplémentaire qui devrait se limiter à la Chine. Le pays met en effet en œuvre une nouvelle norme : à partir du 1er janvier 2027, les smartphones et autres appareils électroniques – le code référence également l’iPad, le HomePod et le Vision Pro – devront proposer un moyen d’effacer complètement les données stockées, par exemple en les écrasant.

  •  

Fedora 45 débarque en bêta : le plein de nouveautés, surtout pour la sécurité

Chapeau la distrib'
Fedora 45 débarque en bêta : le plein de nouveautés, surtout pour la sécurité

Fedora 45 vient d’entrer dans sa phase bêta. Les nouveautés sont assez nombreuses, notamment sur la sécurité et les paquets reproductibles.

Fedora est le laboratoire à ciel ouvert de Red Hat. La distribution est connue pour être pionnière dans ses choix technologiques, comme le choix du serveur d’affichage Wayland par défaut dès la version 25, longtemps avant les autres distributions (et les bugs de jeunesse qui allaient avec).

Comme Ubuntu, Fedora dispose d’un rythme biannuel, au printemps et à l’automne. La nouvelle mouture 45 est ainsi prévue pour le 20 octobre, ou le 27 en cas de problème. Maintenant que la bêta est disponible, on peut observer ses nouveautés, parmi lesquelles une hausse manifeste du niveau de sécurité.

Toutes les variantes du système peuvent être téléchargées (images ISO) depuis le site officiel. Sur la page de téléchargement, il faut penser à activer le sélecteur d’affichage pour la bêta. Depuis l’annonce officielle, les différents liens pointent tous directement vers les versions 45.

Composants de base

La bêta de Fedora 45 est livrée avec le noyau Linux 7.2, la dernière révision stable (sortie le 16 aout). Parmi les nouveautés de ce dernier, le Cache Aware Scheduling permet à l’équilibrage de charge de tenir compte du cache de dernier niveau au sein des processeurs. Phoronix, connu pour ses tests de performances, indiquait en outre que le noyau 7.2 introduisait des gains mesurables de performances pour les processeurs AMD et Intel. Entre autres nouveautés, on trouve une première prise en charge du HDMI 2.1 FRL dans le pilote AMDGPU, le support du protocole USB4STREAM d’Intel ou diverses prises en charge dans KVM de fonctions de sécurité propres à AMD et Intel.

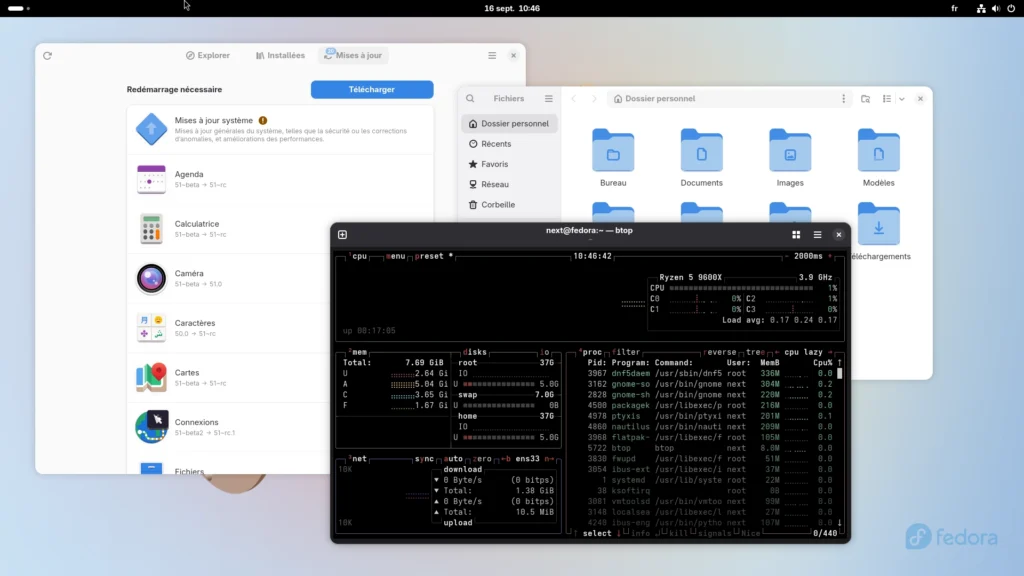
Comme toujours avec Fedora, la version proposée par défaut pour les PC, Workstation, est fournie avec GNOME, qui passe pour l’occasion en version 51. Cette mouture n’est pas finalisée, même si les composants en bêta sont remplacés par leurs équivalents RC (Release Candidate) après l’installation de Fedora 45. GNOME 51 inaugure des curseurs au format SVG (déjà présents dans KDE), une nouvelle interface de gestion des empreintes digitales, le support de la connexion distante multi-utilisateurs via Kerberos, de nouveaux réglages pour le pavé tactile, de meilleures performances pour Agenda ou encore le nettoyage du code auparavant lié aux anciens pilotes NVIDIA. Pour les personnes n’appréciant pas GNOME, KDE Plasma 6.7 est disponible dans une version dédiée.

Côté développement, la chaîne GNU passe à GCC 16.2, binutils 2.47, glibc 2.44 et gdb 17.2. S’y ajoutent LLVM 23 pour l’ensemble des sous-projets, Go 1.27, Python 3.15, Perl 5.44 et Lua 5.5. Dans les notes de version de la distribution, on peut lire que plusieurs changements cassent la compatibilité. Par exemple, Setuptools 82 supprime le module pkg_resources. Pandas passe de la 2.3 à la 3.0, avec une gestion des chaînes revue, un comportement copie-sur-écriture cohérent et la suppression de fonctionnalités dépréciées depuis longtemps. Même chose avec libxml2, dont le passage de la 2.13.9 à la 2.15.3 s’est accompagné d’un changement d’ABI, imposant une recompilation de masse avec dépréciation des liaisons Python.

Parmi les autres changements, Podman 6 est une des mises à jour les plus lourdes de conséquences. Elle « inclut des changements importants de rupture de l’API et de la ligne de commande, de nouvelles fonctionnalités, ainsi que la suppression finale de composants obsolètes tels que slirp4netns, cgroups v1 et le backend BoltDB », prévient Fedora. Citons également le passage de MySQL de la version 8.4 à 9.7, et celui de MariaDB de la version 11.8 à la 12.3. NetworkManager prend en charge par défaut les réseaux « IPv6-mostly ».

Sécurité : plusieurs serrages de vis

Plusieurs changements importants sont présents dans Fedora 45. D’abord, l’équipe indique avoir franchi la barre des 90 % de paquets reproductibles.

Pour comprendre l’intérêt, rappelons qu’un paquet est dit « reproductible » si, à partir du même code source, du même environnement de compilation et des mêmes instructions, n’importe qui peut régénérer une copie identique bit à bit du paquet publié. En clair, il s’agit d’un gage de sécurité de la chaine d’approvisionnement : c’est la garantie que le binaire téléchargé correspond bien au code source publié. Dans le cas de Fedora, toute non-reproductibilité détectée est considérée comme un bug et est traitée comme telle, via un rapport. La distribution n’est pas la seule à progresser dans ce domaine, d’autres comme Arch Linux ou NixOS font de même.

On reste dans le sujet avec la vérification désormais obligatoire des signatures par le gestionnaire de paquets RPM. Un mode de vérification stricte, conformément au comportement en amont introduit par la version 6.0, comme nous l’indiquions il y a un an. Ainsi, seuls les paquets dont la signature est vérifiée peuvent être installés, sauf dérogation explicite avec --nosignature ou l’API correspondante. Les RPM compilés localement et non signés sont directement concernés. Côté Fedora, ce changement se fait dans la foulée du passage à RPM 6.1.

Fedora 45 restreint également ptrace par réglage global dans le noyau qui retire par défaut certaines permissions de débogage aux utilisateurs non privilégiés. L’objectif est d’empêcher un logiciel malveillant d’inspecter les autres processus du même utilisateur. En revanche, si des outils de débogage sont installés, un fichier sysctl rétablit le comportement classique de Fedora 44 et des versions précédentes.

Autre changement significatif, le changement de fournisseur par défaut du service Secret. On passe ainsi de KWallet et GNOME Keyring à oo7. Écrit en Rust, il implémente la même interface D-Bus org.freedesktop.secrets, et se veut une alternative légère utilisable sur tous les environnements. Il est développé dans le cadre du projet linux-credentials et sert déjà de service de secrets natif pour COSMIC Desktop. D’après la fiche Fedora, oo7 doit permettre un modèle d’autorisation limitée par application ou par service, ouvrir la voie à l’authentification FIDO2 et mieux encadrer l’accès des applications isolées aux secrets.

On trouve d’autres modifications liées à la sécurité, comme l’interdiction par DNF5 de changer de fournisseur par défaut. Un changement important, car à moins d’une manipulation spécifique, un paquet installé ne peut donc plus être remplacé automatiquement par celui d’un autre fournisseur. Signalons aussi que chpasswd et newusers passent désormais par PAM et appliquent donc les politiques de mots de passe du système.

  •  

☕️ Un réglage d’iOS 27 compromet l’efficacité des bloqueurs de pubs par DNS


Plusieurs utilisateurs d’iPhone ont remarqué qu’après avoir installé iOS 27, leur téléphone contournait les solutions domestiques de blocages de publicités basées sur le DNS telles que Pi-hole ou AdGuard.

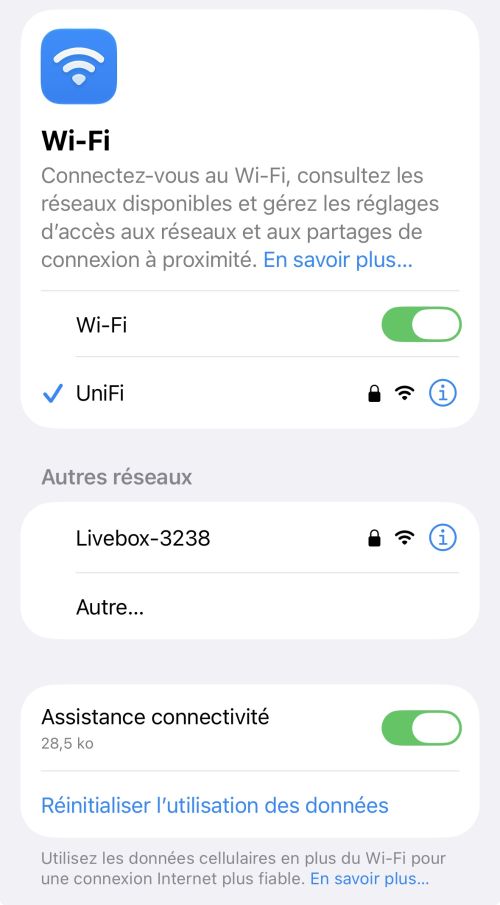
Un rapide tour dans les réglages dans l’appareil a permis d’identifier la source du problème. De façon empirique, elle semble liée à la fonction Assistance connectivité (Connectivity Assist) proposée par iOS au niveau des paramètres de la connexion Wi-Fi. Désactiver cette dernière rétablit le blocage des publicités, comme en témoignent plusieurs utilisateurs de Reddit.

Une fiche du support Apple datée du 15 septembre confirme que le phénomène est lié à l’Assistance connectivité. « Si vous souhaitez rester connecté en permanence au Wi-Fi pour une configuration de routeur spécifique (par exemple, votre bloqueur de publicités), vous pouvez désactiver l’assistance à la connectivité pour ce réseau particulier. », indique explicitement cette dernière.

La fonction Assistance connectivité, désormais logée dans le menu Wi-Fi des réglages, permet à iOS de basculer automatiquement vers la connexion cellulaire de l’appareil lorsque le réseau sans fil local est trop lent. Quand elle est activée, le système interprète le blocage des contenus publicitaires comme une défaillance du Wi-Fi, et va donc emprunter le réseau cellulaire pour appeler les données correspondantes.

Cette fonctionnalité n’est pas apparue avec iOS 27. Jusqu’à iOS 27, cette fonctionnalité était intégrée au menu Données cellulaires des réglages, sous le nom Assistant Wi-Fi. Le problème vient en réalité d’un changement de paramétrage lors de la mise à jour, qui avait d’ailleurs déjà été constaté par certains utilisateurs des versions bêta d’iOS 27.

Nous l’avons expérimenté directement mercredi matin en mettant à jour un iPhone de iOS 26.6 vers iOS 27. La fonction Assistant Wi-Fi, désactivée avant la mise à jour, était effectivement activée une fois la migration achevée.

Bref, si vous utilisez Pi-hole, AdGuard ou une solution équivalente avec un iPhone, contrôlez simplement les réglages de votre Wi-Fi.

Réglage de l’Assistance connectivité d’iOS 27 – capture d’écran Next
  •  

☕️ Firefox 156 : suggestions sponsorisées et optimisations de performances


Mozilla tient son rythme de mises à jour bimensuelles. La fondation a publié Firefox 156 mardi 15 septembre, une nouvelle mouture qui sur le plan fonctionnel introduit deux nouveautés : la possibilité de lancer automatiquement Firefox au démarrage de macOS, et l’arrivée des « suggestions sponsorisées » au niveau de la barre d’adresses.

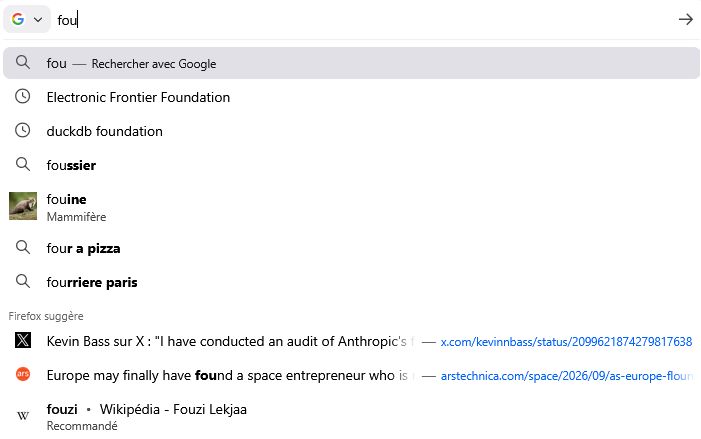
Ces dernières s’intègrent à « Firefox suggère », l’outil qui, habituellement, explore l’historique de navigation pour conseiller des adresses susceptibles d’anticiper les besoins de l’internaute. Ces dernières peuvent maintenant afficher des propositions émanant soit de l’édition locale de Wikipédia et, de temps à autres, des « suggestions sponsorisées occasionnelles », dont la consultation est donc censée générer du chiffre d’affaires pour Mozilla.

Ces suggestions sponsorisées existent depuis longtemps, mais jusqu’ici, elles n’étaient pas encore déployées en France, Allemagne et Italie, les trois pays concernés par cette mise à jour. La suggestion sponsorisée prend place en bas du champ qui s’ouvre lorsqu’on commence la saisie dans la barre d’adresses.

Aux suggestions standard de la barre d’adresses, émanant soit du moteur de recherche, soit de l’historique, Firefox 156 ajoute maintenant une ligne « Recommandé » en dernière position – capture d’écran Next

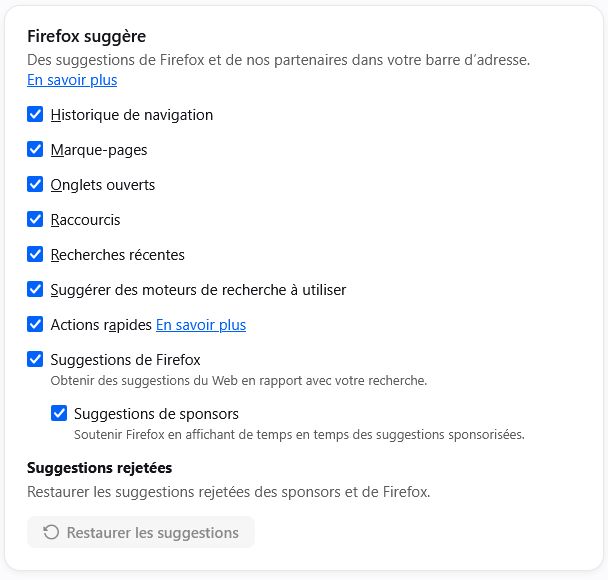
Ces suggestions sponsorisées peuvent tout à fait être désactivées, comme l’ensemble des propositions liées à Firefox suggère. Pour ce faire, il suffit de se rendre dans les réglages, ligne Recherche, et de cocher ou décocher les différentes propositions.

Les réglages permettent de sélectionner une à une les différentes options de Firefox suggère – capture d’écran Next

En coulisses, Firefox 156 introduit également quelques améliorations de performances. Mozilla annonce ainsi que la visionneuse PDF intégrée s’ouvre désormais 45 % plus vite qu’avec la version précédente. L’empreinte mémoire vive / CPU devrait également être améliorée lorsque le navigateur doit afficher des images JPEG mises à l’échelle. Sur les machines Windows on ARM, la nouvelle mouture sait désormais faire appel au décodage matériel H264 lors des appels vidéo via WebRTC, ce qui devrait là aussi améliorer les performances, puisque les versions précédentes passaient par un décodage logiciel.

La prochaine mise à jour de Firefox devrait intervenir le 29 septembre prochain. Cette version 157 est censée s’accompagner de la nouvelle interface Nova, aux contours très arrondis déjà présentés sur Next. Activée par défaut depuis quelques semaines sur le canal Nightly (préversions très en avance de phase), celle-ci est maintenant distribuée via la bêta de Firefox 157.

  •  

Homebrew 7.0, le gestionnaire de paquets pour Mac, a son application graphique

BrasserUIe
Homebrew 7.0, le gestionnaire de paquets pour Mac, a son application graphique

Après de nombreuses années d’existence, Homebrew se dote d’une application maison, avec interface graphique. Elle est cependant réservée à macOS 26 et 27. Les Mac Intel, eux, tombent en désuétude.

Homebrew est un gestionnaire de paquets pour macOS. Existant depuis de nombreuses années, il s’utilise traditionnellement en ligne de commande, depuis le Terminal du système d’Apple, à la manière d’un APT ou DNF sur Linux.

Une application graphique officielle

La nouvelle mouture 7.0 introduit pour la première fois une telle interface, même si d’autres avaient déjà eu cette idée. Elle n’est pas installée par défaut pour ne pas briser les habitudes, les utilisateurs habitués à la ligne de commande pouvant continuer à l’utiliser comme d’habitude. L’application s’installe comme toutes les autres, depuis une commande :

brew install homebrew-app

Pourquoi cette application ? Pour « permettre aux utilisateurs réticents à la ligne de commande de découvrir, installer, mettre à jour et gérer en toute sécurité les paquets Homebrew via une interface native SwiftUI qui ne cache jamais ce que fait Homebrew », indique l’équipe. En d’autres termes, une question de praticité pour les personnes qui découvriraient Homebrew… à condition qu’elles en connaissent l’existence et qu’elles lancent la commande dans le terminal. Le code est disponible dans le dépôt GitHub du projet, sous licence AGPL-3.0.

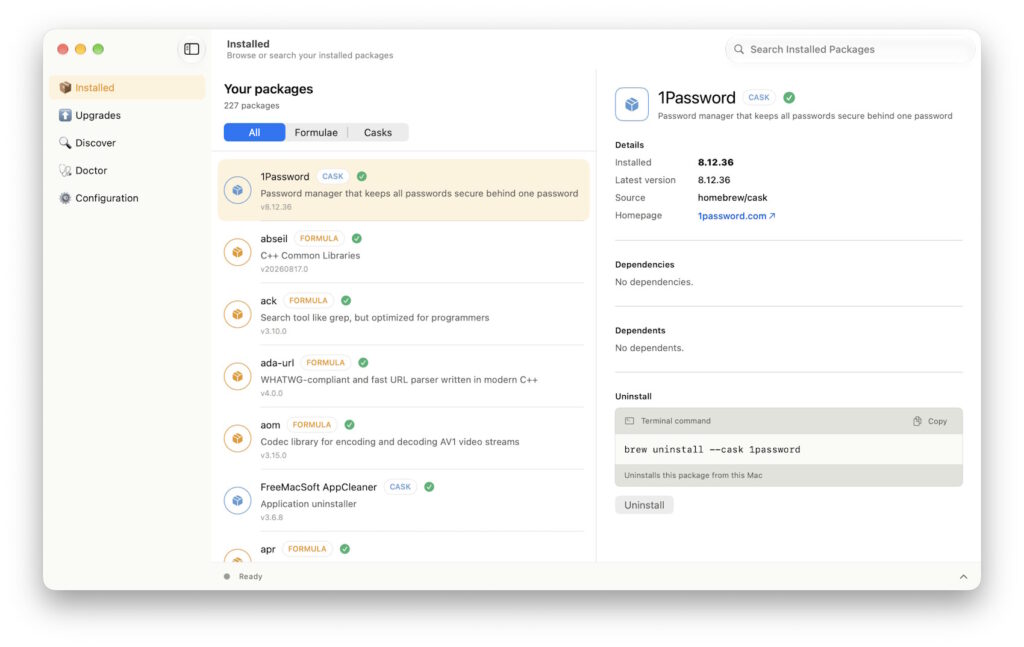
Source : Homebrew

L’interface adopte une disposition classique en trois panneaux : le premier affiche les fonctions, le deuxième les applications disponibles et le dernier les informations sur l’élément sélectionné. Par défaut, Homebrew affiche les applications déjà installées. En dessous, on trouve une section dédiée aux mises à jour, puis aux découvertes, à Doctor et aux paramètres. Doctor est une fonction de diagnostics aidant à régler les éventuels problèmes.

L’application est assez restrictive dans sa compatibilité, car elle réclame macOS 26 au moins pour fonctionner. Sur les Mac un peu anciens ou chez les personnes qui ne voulaient pas entendre parler de Liquid Glass sur des Mac plus récents, il faudra passer son chemin. Au moins, dans le second cas, macOS 27 et ses aménagements graphiques reste possible.

Homebrew 7.0 présente aussi des améliorations de performances, notamment en augmentant le nombre d’opérations pouvant s’exécuter en parallèle. Plusieurs problèmes de sécurité ont été corrigés.

Les Mac Intel (pratiquement) rejetés

Attention cependant, car le temps est désormais compté pour les Mac équipés de processeurs Intel. Comme l’indiquent les notes de version, leur support passe en « Tier 3 », avec un abandon complet programmé pour dans un an. Sur ce point, l’équipe suit la stratégie d’Apple à la lettre : le nouveau macOS 27 ne prend plus en charge les Mac Intel et la couche d’émulation Rosetta 2 ne sera plus présente dans macOS 28.

Selon nos confrères de MacGeneration, le fonctionnement de Homebrew peut devenir fastidieux sur ces anciennes machines. Homebrew récupère en effet des versions compilées par ses soins, mais l’opération ne semble plus possible. Sur les Mac Intel, l’installation d’une nouvelle application va donc récupérer les sources et compiler localement l’application. Une étape qui peut s’avérer longue, plusieurs dizaines de minutes par exemple pour ffmpeg, indiquent nos confrères.

Dans le billet d’annonce, les développeurs recommandent aux personnes concernées de trouver une alternative, MacPorts étant donné en exemple. Dans tous les cas, au 1ᵉʳ septembre 2027, le support des Mac Intel sera complètement abandonné, comme celui de l’ancienne version 11 de macOS (Big Sur).

  •  

☕️ Google facilite le transfert des mots de passe et des passkeys sur Android


Passer d’un gestionnaire de mots de passe à un autre ne devrait pas être une torture, ni une menace pour la sécurité de ses données. Google a annoncé une nouvelle fonction de migration qui prend aussi en charge les passkeys.

Jusqu’à présent, le transfert de mots de passe entre deux apps consistait à exporter un fichier CSV non chiffré d’un gestionnaire, puis à importer ce document dans la nouvelle application. Avec tous les risques inhérents à la présence d’un tel fichier dans son smartphone.

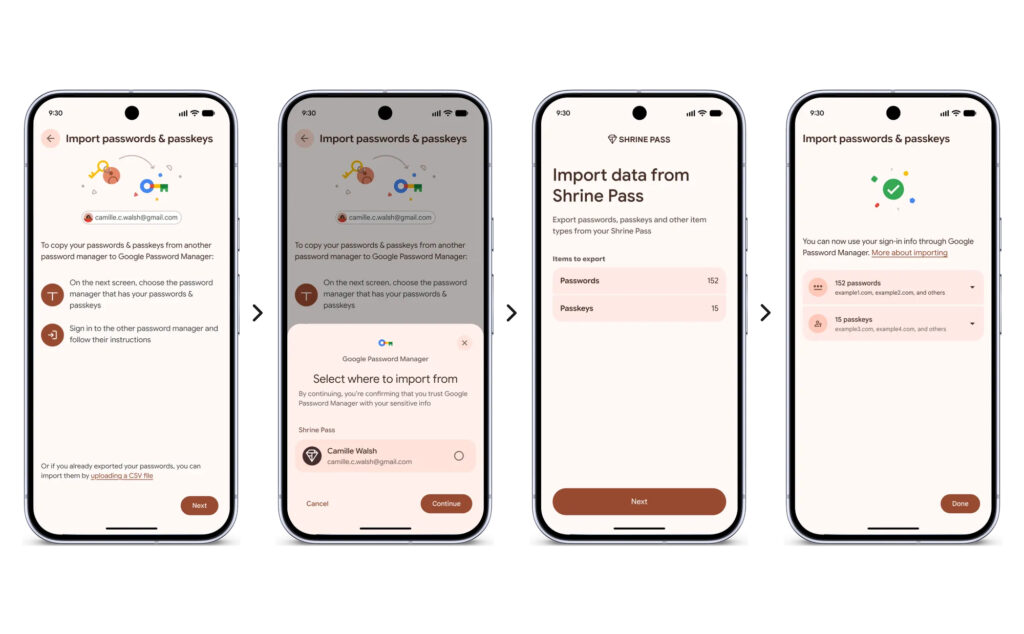
Google simplifie et sécurise cette opération avec une nouvelle fonction disponible sur les smartphones tournant sous Android 8.0 Oreo et au-delà. Il faut d’abord initier la procédure depuis le nouveau gestionnaire de mots de passe, qui va ensuite donner la main au système d’exploitation. Android va orchestrer les opérations : il va détecter automatiquement les gestionnaires installés sur l’appareil et indiquer ceux à partir desquels il est possible d’importer les données.

Android va ensuite ouvrir le gestionnaire actuel pour permettre à l’utilisateur de sélectionner les données, les vérifier et autoriser leur transfert. Elles seront installées dans le nouveau gestionnaire « de manière sécurisée ». Cela concerne aussi bien les mots de passe que les passkeys (clés d’accès), pour lesquels la migration était notoirement plus compliquée jusqu’à présent.

Cette nouveauté fonctionne avec le gestionnaire de mots de passe intégré à l’OS, 1Password, Bitwarden Password Manager et Dashlane (d’autres applications devraient rejoindre l’initiative).

  •  
❌