❌

Vue lecture

Quand un « relou » numérique obtient une sanction… contre celle qu’il a insultée

Relou au carré
Quand un « relou » numérique obtient une sanction… contre celle qu’il a insultée

L’affaire est devenue virale sur LinkedIn et Instagram : insultée par message privé, une entrepreneure s’est retrouvée obligée par la justice de supprimer la publication qu’elle avait postée en réaction. Capture d’écran à l’appui, elle s’y indigne publiquement de la violence sexiste que les femmes subissent en ligne.

C’est l’histoire d’une internaute, sur LinkedIn. Tara Heuzé-Sarmini est entrepreneure, formatrice, et fondatrice de l’association Règles Élémentaires, qui agit contre la précarité menstruelle. Dans l’affaire qui nous occupe, cela dit, Tara Heuzé-Sarminin est avant tout une internaute, qui reçoit quelquefois des messages privés de prospection sur un réseau social professionnel.

Fin août, elle en reçoit un qu’elle juge « généré par une IA ». Comme le texte lui propose de rejoindre un cercle nommé « Band of Brothers », un projet qui se décrit comme « écosystème européen dédié à l’accélération des projets ambitieux », Tara Heuzé-Sarmini répond : « peu probable que je rejoigne un écosystème de bros ». Au bout de cinq minutes, elle reçoit une insulte en guise de réponse.

Une assignation en justice qui suscite l’indignation

Agacée, Tara Heuzé-Sarmini décide de prendre une capture d’écran de l’échange pour s’irriter publiquement du fait que, « 10 ans après #metoo, exister pour une femme, aussi bien sur les réseaux que dans l’espace public, c’est encore s’exposer au (cyber)harcèlement, aux insultes, au dénigrement… ». Des échanges d’insultes, provoquées ou gratuites, sur les réseaux sociaux… L’affaire est courante : elle aurait pu s’arrêter là. Mais la publication de Tara Heuzé-Sarmini gagne en viralité.
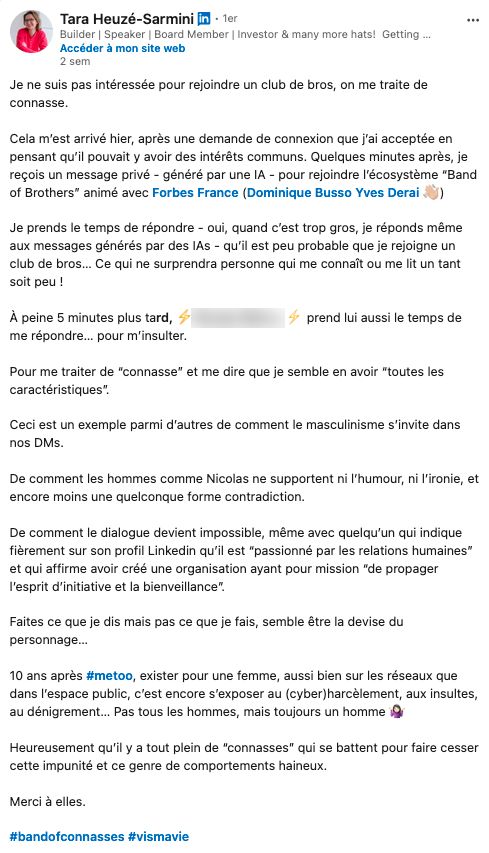
Extrait du message de Tara H-S qui explique sur LinkedIn avoir été insultée en message privé – capture d’écran

Deux semaines plus tard, l’entrepreneure publie un nouveau texte, dans lequel elle indique avoir été « assignée en 48 h. Condamnée en 24 h. » D’après l’extrait de la décision de justice qu’elle publie, l’entrepreneure est condamnée à verser 1 500 euros au titre de l’article 700 du code de la procédure civile, et à retirer, sous 24 h, son premier message public. À défaut, elle se retrouve « sous astreinte provisoire (…) de 150 euros par jour de retard ».

Dans les commentaires, on s’émeut de la réaction du plaignant, mais aussi, notamment dans les cercles féministes, de la réactivité de la justice. 48 h pour empêcher une femme insultée de s’agacer publiquement de cette insulte, ça paraît peu, quand on connaît la vitesse de traitement de certaines affaires de cyberharcèlement.

Au tribunal, en janvier 2025, la streameuse Ultia se déclarait par exemple épuisée par un cyberharcèlement ininterrompu depuis 2021. Dans l’affaire qui a opposé le rappeur Booba à la journaliste Linh-Lan Dao, les messages insultants ont été publiés en janvier 2024, le procès s’est tenu le 2 avril 2026 et la décision, rendue le 2 juin, soit deux ans et demi après les faits. Pour comprendre ces apparents écarts de temps, et le fonctionnement de la justice face aux affaires de violence en ligne, il faut se pencher sur les différentes procédures envisagées.

Plainte recevable, mais pas nécessairement fondée

D’autant que les captures d’écran de messages insultants brandies en ligne pour faire exemple, voilà un réflexe qui devient presque fréquent. Qu’on les croise sur LinkedIn, Instagram, TikTok ou d’autres plateformes, celles-ci s’émeuvent, souvent, de la violence gratuite ou de l’absence de modération. « Ce n’est pas parce que c’est courant que juridiquement, cela reste valable », prévient l’avocat Alexandre Archambault. Aux yeux de la Justice, si une insulte est formulée dans le cadre d’un échange privé, le cadre de sa diffusion reste, précisément, privé. Autrement dit, « sur le papier, toute personne qui en affiche une autre, même au nom d’une finalité parfaitement légitime, risque des poursuites au civil ».

Cette explication implique de se pencher sur le cadre des poursuites engagées par l’auteur de l’insulte contre Tara Heuzé-Sarmini. Les deux affaires de cyberharcèlement évoquées plus haut étaient jugées au pénal, c’est-à-dire selon la branche du droit qui se préoccupe des infractions commises contre l’ordre public ou la société.

Comme nous le rappelait Alexandre Archambault en 2024, il existe d’autres manières de se protéger contre les violences numériques, notamment devant une juridiction civile. Ces dernières se préoccupent des litiges entre personnes et entités privées. C’est cette voie qu’a choisie le plaignant, en recourant au référé.

Pour reprendre les explications du ministère de la Justice, le référé est une « procédure judiciaire d’urgence qui permet au juge de prononcer rapidement des mesures provisoires, dans le respect du débat contradictoire ». Dans ce type de mesure d’urgence, « le juge des référés ne se prononce pas sur le fond, juste sur l’évidence », explique l’avocat. Ici, l’évidence est la suivante : un échange privé reste privé, et « le rendre public constitue un trouble manifestement illicite ».

Procédure en appel

Du point de vue du droit, l’action du plaignant peut donc être recevable, quand bien même il est l’auteur de l’insulte initiale. Cela ne veut pas dire qu’elle ne puisse être démontrée infondée, estime Alexandre Archambault, « encore faut-il le soutenir devant le juge ». Et de préciser qu’en l’espèce, la défenderesse n’est pas « condamnée, au sens infamant » souvent accolé aux procédures pénales, mais bien visée par une décision prise au civil, qu’il est possible de contester.

Devant l’audience sollicitée au bout de 48 h, « à plus de 200 km » de chez elle, Tara Heuzé-Sarmini semble s’être trouvée dans l’impossibilité de se rendre au tribunal de Lille pour défendre sa cause (contactée par Next, elle n’avait pas répondu à l’heure de publier ces lignes). Dans de tels cas de figure, Alexandre Archambault enjoint les potentiels personnes assignées à appeler un avocat, dont c’est précisément le métier.

Lui s’interroge par exemple sur le respect des droits de la défense. La Cour européenne des droits de l’homme a déjà rappelé à l’ordre des juridictions françaises dans des cas relativement proches. Et dans la mesure où la défenderesse semble résider « dans un autre ressort que celui où est jugé l’affaire », il estime possible de questionner l’office du juge sur l’article 486 du Code de procédure civile. Ce dernier prévoit en effet : « Le juge s’assure qu’il s’est écoulé un temps suffisant entre l’assignation et l’audience pour que la partie assignée ait pu préparer sa défense. »

Quoiqu’il en soit, l’affaire ne s’arrêtera pas là : Tara Heuzé-Sarmini a déjà indiqué faire appel et ouvert une cagnotte pour financer ses frais de justice. Si elle collecte plus que nécessaire, elle indique avoir « décidé de reverser le différentiel à la Fondation des Femmes pour venir en aide à d’autres victimes de procédures-bâillons ».

Après s’être dé-taggé de la publication initiale de Tara Heuzé-Sarmini, et avoir enlevé les émojis éclair qui entouraient son nom, l’auteur de l’insulte a publié le 16 septembre au soir un message dans lequel il présente ses excuses à la principale concernée.
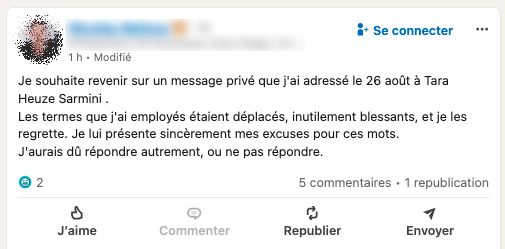
Après la procédure en référé, des excuses – capture d’écran post LinkedIn

Alexandre Archambault, lui, invite à la mesure dans les propos qui visent l’institution judiciaire : le Code pénal punit « le fait de chercher à jeter le discrédit, publiquement par actes, paroles, écrits ou images de toute nature, sur un acte ou une décision juridictionnelle, dans des conditions de nature à porter atteinte à l’autorité de la justice ou à son indépendance ».

« Non, les femmes victimes de comportements sexistes ou insultants en ligne ne doivent pas s’auto-censurer et restent parfaitement légitimes à les dénoncer, conclut l’avocat. À condition de rester dans les clous : on n’affiche pas le relou (car il faut partir du principe que le relou gagne toujours au jeu du plus relou), on reste factuelle, on ne se fait pas justice soi-même. » En cas de doute, insiste-t-il encore, « on n’hésite pas à consulter un professionnel du droit ».

  •  

Quand un « relou » numérique obtient une sanction… contre celle qu’il a insultée

Relou au carré
Quand un « relou » numérique obtient une sanction… contre celle qu’il a insultée

L’affaire est devenue virale sur LinkedIn et Instagram : insultée par message privé, une entrepreneure s’est retrouvée obligée par la justice de supprimer la publication qu’elle avait postée en réaction. Capture d’écran à l’appui, elle s’y indigne publiquement de la violence sexiste que les femmes subissent en ligne.

C’est l’histoire d’une internaute, sur LinkedIn. Tara Heuzé-Sarmini est entrepreneure, formatrice, et fondatrice de l’association Règles Élémentaires, qui agit contre la précarité menstruelle. Dans l’affaire qui nous occupe, cela dit, Tara Heuzé-Sarminin est avant tout une internaute, qui reçoit quelquefois des messages privés de prospection sur un réseau social professionnel.

Fin août, elle en reçoit un qu’elle juge « généré par une IA ». Comme le texte lui propose de rejoindre un cercle nommé « Band of Brothers », un projet qui se décrit comme « écosystème européen dédié à l’accélération des projets ambitieux », Tara Heuzé-Sarmini répond : « peu probable que je rejoigne un écosystème de bros ». Au bout de cinq minutes, elle reçoit une insulte en guise de réponse.

Une assignation en justice qui suscite l’indignation

Agacée, Tara Heuzé-Sarmini décide de prendre une capture d’écran de l’échange pour s’irriter publiquement du fait que, « 10 ans après #metoo, exister pour une femme, aussi bien sur les réseaux que dans l’espace public, c’est encore s’exposer au (cyber)harcèlement, aux insultes, au dénigrement… ». Des échanges d’insultes, provoquées ou gratuites, sur les réseaux sociaux… L’affaire est courante : elle aurait pu s’arrêter là. Mais la publication de Tara Heuzé-Sarmini gagne en viralité.

Extrait du message de Tara H-S qui explique sur LinkedIn avoir été insultée en message privé – capture d’écran

Deux semaines plus tard, l’entrepreneure publie un nouveau texte, dans lequel elle indique avoir été « assignée en 48 h. Condamnée en 24 h. » D’après l’extrait de la décision de justice qu’elle publie, l’entrepreneure est condamnée à verser 1 500 euros au titre de l’article 700 du code de la procédure civile, et à retirer, sous 24 h, son premier message public. À défaut, elle se retrouve « sous astreinte provisoire (…) de 150 euros par jour de retard ».

Dans les commentaires, on s’émeut de la réaction du plaignant, mais aussi, notamment dans les cercles féministes, de la réactivité de la justice. 48 h pour empêcher une femme insultée de s’agacer publiquement de cette insulte, ça paraît peu, quand on connaît la vitesse de traitement de certaines affaires de cyberharcèlement.

Au tribunal, en janvier 2025, la streameuse Ultia se déclarait par exemple épuisée par un cyberharcèlement ininterrompu depuis 2021. Dans l’affaire qui a opposé le rappeur Booba à la journaliste Linh-Lan Dao, les messages insultants ont été publiés en janvier 2024, le procès s’est tenu le 2 avril 2026 et la décision, rendue le 2 juin, soit deux ans et demi après les faits. Pour comprendre ces apparents écarts de temps, et le fonctionnement de la justice face aux affaires de violence en ligne, il faut se pencher sur les différentes procédures envisagées.

Plainte recevable, mais pas nécessairement fondée

D’autant que les captures d’écran de messages insultants brandies en ligne pour faire exemple, voilà un réflexe qui devient presque fréquent. Qu’on les croise sur LinkedIn, Instagram, TikTok ou d’autres plateformes, celles-ci s’émeuvent, souvent, de la violence gratuite ou de l’absence de modération. « Ce n’est pas parce que c’est courant que juridiquement, cela reste valable », prévient l’avocat Alexandre Archambault. Aux yeux de la Justice, si une insulte est formulée dans le cadre d’un échange privé, le cadre de sa diffusion reste, précisément, privé. Autrement dit, « sur le papier, toute personne qui en affiche une autre, même au nom d’une finalité parfaitement légitime, risque des poursuites au civil ».

Cette explication implique de se pencher sur le cadre des poursuites engagées par l’auteur de l’insulte contre Tara Heuzé-Sarmini. Les deux affaires de cyberharcèlement évoquées plus haut étaient jugées au pénal, c’est-à-dire selon la branche du droit qui se préoccupe des infractions commises contre l’ordre public ou la société.

Comme nous le rappelait Alexandre Archambault en 2024, il existe d’autres manières de se protéger contre les violences numériques, notamment devant une juridiction civile. Ces dernières se préoccupent des litiges entre personnes et entités privées. C’est cette voie qu’a choisie le plaignant, en recourant au référé.

Pour reprendre les explications du ministère de la Justice, le référé est une « procédure judiciaire d’urgence qui permet au juge de prononcer rapidement des mesures provisoires, dans le respect du débat contradictoire ». Dans ce type de mesure d’urgence, « le juge des référés ne se prononce pas sur le fond, juste sur l’évidence », explique l’avocat. Ici, l’évidence est la suivante : un échange privé reste privé, et « le rendre public constitue un trouble manifestement illicite ».

Procédure en appel

Du point de vue du droit, l’action du plaignant peut donc être recevable, quand bien même il est l’auteur de l’insulte initiale. Cela ne veut pas dire qu’elle ne puisse être démontrée infondée, estime Alexandre Archambault, « encore faut-il le soutenir devant le juge ». Et de préciser qu’en l’espèce, la défenderesse n’est pas « condamnée, au sens infamant » souvent accolé aux procédures pénales, mais bien visée par une décision prise au civil, qu’il est possible de contester.

Devant l’audience sollicitée au bout de 48 h, « à plus de 200 km » de chez elle, Tara Heuzé-Sarmini semble s’être trouvée dans l’impossibilité de se rendre au tribunal de Lille pour défendre sa cause (contactée par Next, elle n’avait pas répondu à l’heure de publier ces lignes). Dans de tels cas de figure, Alexandre Archambault enjoint les potentiels personnes assignées à appeler un avocat, dont c’est précisément le métier.

Lui s’interroge par exemple sur le respect des droits de la défense. La Cour européenne des droits de l’homme a déjà rappelé à l’ordre des juridictions françaises dans des cas relativement proches. Et dans la mesure où la défenderesse semble résider « dans un autre ressort que celui où est jugé l’affaire », il estime possible de questionner l’office du juge sur l’article 486 du Code de procédure civile. Ce dernier prévoit en effet : « Le juge s’assure qu’il s’est écoulé un temps suffisant entre l’assignation et l’audience pour que la partie assignée ait pu préparer sa défense. »

Quoiqu’il en soit, l’affaire ne s’arrêtera pas là : Tara Heuzé-Sarmini a déjà indiqué faire appel et ouvert une cagnotte pour financer ses frais de justice. Si elle collecte plus que nécessaire, elle indique avoir « décidé de reverser le différentiel à la Fondation des Femmes pour venir en aide à d’autres victimes de procédures-bâillons ».

Après s’être dé-taggé de la publication initiale de Tara Heuzé-Sarmini, et avoir enlevé les émojis éclair qui entouraient son nom, l’auteur de l’insulte a publié le 16 septembre au soir un message dans lequel il présente ses excuses à la principale concernée.

Après la procédure en référé, des excuses – capture d’écran post LinkedIn

Alexandre Archambault, lui, invite à la mesure dans les propos qui visent l’institution judiciaire : le Code pénal punit « le fait de chercher à jeter le discrédit, publiquement par actes, paroles, écrits ou images de toute nature, sur un acte ou une décision juridictionnelle, dans des conditions de nature à porter atteinte à l’autorité de la justice ou à son indépendance ».

« Non, les femmes victimes de comportements sexistes ou insultants en ligne ne doivent pas s’auto-censurer et restent parfaitement légitimes à les dénoncer, conclut l’avocat. À condition de rester dans les clous : on n’affiche pas le relou (car il faut partir du principe que le relou gagne toujours au jeu du plus relou), on reste factuelle, on ne se fait pas justice soi-même. » En cas de doute, insiste-t-il encore, « on n’hésite pas à consulter un professionnel du droit ».
  •  

Data center d’Étrechet : en protestation contre le projet de Google, la maire démissionne

Résiste, prouve que tu existes
Data center d’Étrechet : en protestation contre le projet de Google, la maire démissionne

En quelques jours, la maire, trois adjoints et une conseillère municipale ont démissionné de leurs fonctions politiques à la mairie d’Étrechet. En cause : des désaccords sur un projet de centre de données Google, porté par l’agglomération de la ville voisine de Châteauroux.

Après les adjoints, voilà que la maire démissionne. Ce 15 septembre, Florence Laurent a indiqué dans un communiqué quitter ses fonctions à la commune d’Étrechet, dans l’Indre.

Sa décision fait suite à une première démission collective. Dans une lettre du 10 septembre 2026, Bruno Deterne, Marie-Pierre Chabenat-Canals, Christian Jubard (adjoints au maire) et Sylvie Gessier, conseillère municipale, indiquaient avoir pris la décision « conjointe et mûrie » de démissionner collectivement de leurs mandats au sein de la commune.

La cause de ces départs en cascade ? Un projet de centre de données « hors-norme qui échappe totalement à toute capacité de décision de la commune, tout en faisant peser des risques cumulés lourds sur notre territoire (ressource en eau, tensions sur le réseau électrique, nuisances, opacité des calendriers administratifs) », pour reprendre les mots de ces derniers. La maire, elle, évoque « un désaccord sur la prise en compte des avis sur le projet Google sur notre territoire ».

Un centre de données en deux phases

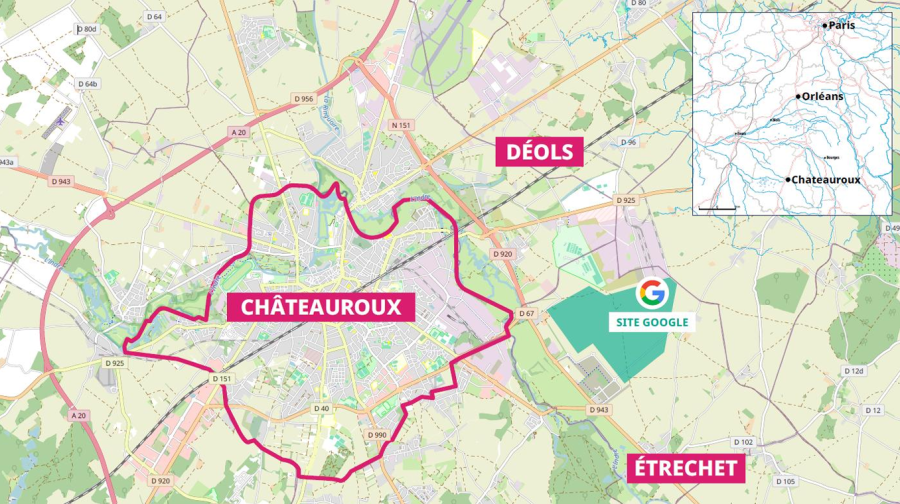
En juin 2025, le conseil communautaire de la métropole de Châteauroux avait en effet voté la vente d’une parcelle de 195 hectares, sur la zone d’activité d’Ozans, à la filiale de Google Tricolore Computing. Cette dernière doit y construire un centre de données de huit à dix bâtiments en deux phases, d’après les informations de la Commission nationale du débat public (CNDP).

La première, qui s’étendrait de 2028 à 2029, prévoit la « mise en service du premier bâtiment de data-center et d’un raccordement au réseau 225 000 Volts par RTE ». La seconde, à partir de 2031, doit permettre la « mise en service progressive de 7 à 9 bâtiments de data-centers supplémentaires et d’un raccordement électrique par RTE ».

Localisation du projet de centre de données. / CNDP

En avril, la CNDP a estimé nécessaire une concertation préalable, concertation qui doit être organisée par Google France, Tricolore Computing et Violet Computing, les maîtres d’ouvrage du projet, et RTE, en charge du raccordement électrique. En parallèle, diverses entités organisent leurs propres débats, dont Les Écologistes avant l’été, ou l’association Indre Nature, qui s’émeuvait début septembre du manque d’informations relatives à la concertation. Next a sollicité la CNDP sur le sujet mais n’avait pas reçu de réponse à l’heure de publier ces lignes.

Sur le territoire, les contestations s’organisent depuis plusieurs mois, notamment sous les efforts du collectif citoyens Ozans dire non. Les démissions, elles, ont suivi des échanges à l’échelle intercommunale. Le 9 septembre, le maire de Châteauroux et président de Châteauroux Métropole Gil Avérous présentait des travaux relatifs au centre de données au conseil municipal d’Étrechet, rapporte La Nouvelle République. Le lendemain, plusieurs élus démissionnaient.

Manque de manœuvres des collectivités

Ce 15 septembre, la maire Florence Laurent les a suivis, indiquant dans un communiqué être « arrivée à la conclusion que différents éléments de ce projet méritaient un engagement précis de la part des porteurs de projets : nuisances visuelles, PFAS, dévalorisation des habitations, trafic routier ».

S’il la remercie pour son implication dans les projets portés par l’agglomération de Châteauroux, Gil Avérous souligne, lui aussi par voie de communiqué, que « les projets envisagés sur Ozans ont pourtant toujours reçu l’approbation de la commune d’Etrechet et de toutes les autres communes de l’agglomération à chaque fois qu’ils ont été débattus en conférence des Maires et en conseil communautaire ».

Auprès de France 3, il soulignait que même le monde agricole ne s’opposait pas frontalement au projet. Le vice-président écologiste de la Région Centre-Val de Loire, Jérémie Godet, s’inquiétait pour sa part des îlots de chaleur que pourraient provoquer les centres de données, ainsi que du recours à des liquides de refroidissement émetteurs de polluants éternels et de gaz à effet de serre.

Le manque de latitude de certaines collectivités dans la gestion des projets de centres de données n’est pas un sujet spécifique à Étrechet. À Paris-Saclay, des membres de la communauté d’agglomération s’inquiètent ainsi du manque d’outils de pilotage de ces arrivées, et des risques que cela fait peser sur le réseau électrique. Quant aux possibilités de débat, quand bien même encadrées par la CNDP, la chercheuse Ophélie Coelho regrettait par exemple de les voir organisées « après la prise de décision », c’est-à-dire plus pour relever des inquiétudes que pour orienter les projets.

  •  

Empreinte carbone de NVIDIA : ce que disent (et ne disent pas) les chiffres

Du greenwashing ou greenbashing
Empreinte carbone de NVIDIA : ce que disent (et ne disent pas) les chiffres

NVIDIA promeut l’idée selon laquelle l’IA serait nécessaire à la lutte contre le changement climatique. L’entreprise y contribue pourtant activement, la production et l’usage de ses puces provoquant une forte hausse de ses émissions carbone sur les six dernières années. NVIDIA ne donne d’ailleurs pas de chiffres précis sur ce dernier point. Un rapport les a estimés.

Quels sont les effets des activités de NVIDIA sur la planète ? Une analyse indépendante des données climatiques de NVIDIA montre que les émissions liées à la chaîne de fabrication de puces dédiées à l’intelligence artificielle générative ont explosé de 725 % depuis 2020, pour arriver à 10,7 millions de tonnes CO₂ équivalent.

Soutenu par les organisations Beyond Fossil Fuels, Greenpeace International, Green Screen Coalition, Climate Action against Disinformation et Stand.earth, un nouveau rapport titré « NVIDIA’s climate hoax » étudie l’évolution des émissions carbone produites par les activités de NVIDIA, alors que l’entreprise est celle qui profite le plus du déploiement actuel de l’IA générative. Le document se penche aussi sur les prises de parole de l’entreprise et de ses dirigeants en matière d’impact climatique. Si ces derniers tendent à dépeindre le rôle de NVIDIA comme bénéfique pour le climat, l’entreprise a déjà été classée dernière parmi diverses sociétés de la chaîne de valeur de l’IA en matière d’action pour décarboner ses activités.

La présente étude rejoint une série de travaux initiés par l’analyste et spécialiste des enjeux environnementaux et des problématiques de greenwashing Ketan Joshi. Ses travaux récents concernant l’industrie de l’IA ont, chaque fois, été commissionnés par une coalition d’organisations gouvernementales similaires à celle qui finance ici les travaux relatifs à NVIDIA.

Mais les données étudiées ne représentent qu’une partie des émissions, d’autres étant provoquées par celles liées à l’usage des puces. Ces dernières pourraient être jusqu’à deux fois plus importantes, selon des estimations appuyées sur les données parcellaires que fournit NVIDIA.

Exploration des impacts environnementaux de la course à l’IA

En février 2026, dans un rapport titré « Le mensonge climatique de l’IA », Ketan Joshi soulignait que malgré les promesses de mettre l’IA au service de la lutte contre le changement climatique, les modèles d’IA générative étaient les plus consommateurs d’énergie, et les modèles traditionnels (plus sobres) étaient les mieux à même d’aider les sciences environnementales. 


Il reste 82% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

Habituée de l’Europe, une campagne de désinformation russe se tourne vers les États-Unis


Habituée de l’Europe, une campagne de désinformation russe se tourne vers les États-Unis


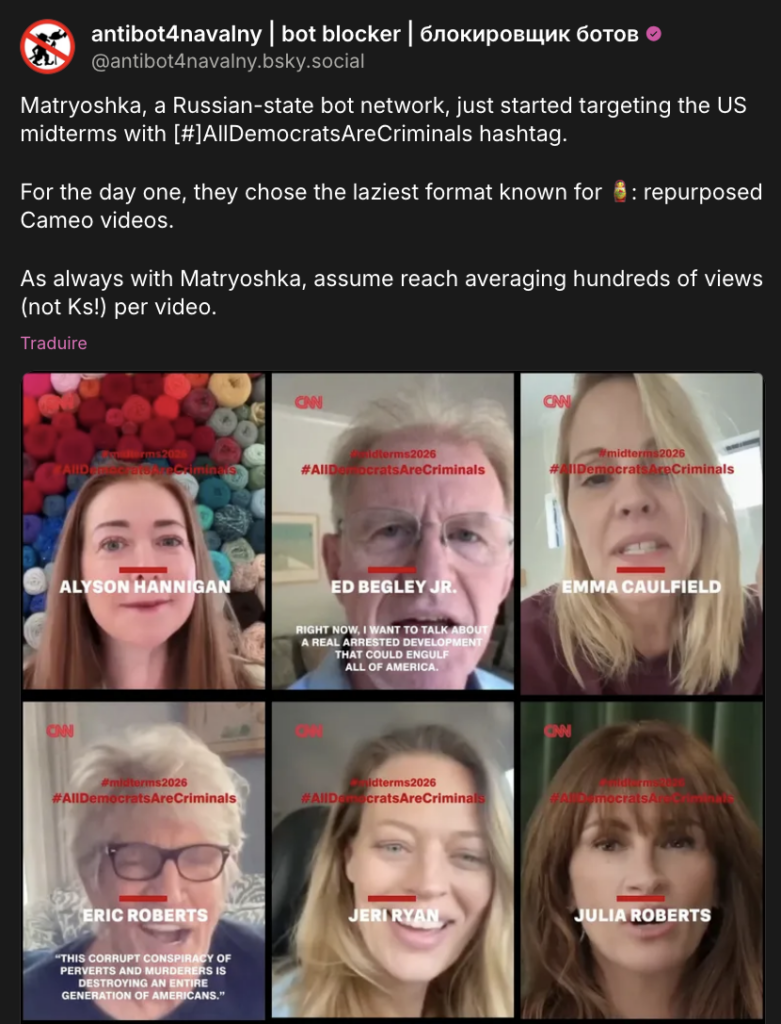
Active depuis des années en France et en Europe, une campagne de désinformation animée par des acteurs pro-russes se tourne vers les États-Unis, alors que le pays prépare ses élections de mi-mandat.

Des vidéos accompagnées du hashtag #DémocratesDélinquants et du logo de la chaîne CNN. Des clips manipulés de l’actrice Alyson Hannigan, célèbre pour son rôle dans la série Buffy contre les vampires, prétendument en train d’affirmer : « Il n’y a aucun enfant américain qui ne soit pas menacé par les démocrates ». Des images de sa collègue Emma Caulfield, qui a joué dans la même série, déclarant que les démocrates « boivent notre sang ».

Ces vidéos et deepfakes générés par IA reprennent et manipulent divers contenus déjà présents en ligne. Dans certains, c’est Sarah Jessica Parker, l’une des principales actrices de Sex and the City, qui qualifie le président ukrainien Volodymyr Zelensky et les démocrates états-uniens de « nazis ».

Pour les spécialistes, cette campagne porte les traces du réseau Matriochka, ou « poupées gigognes », déjà repéré en France manipulant l’image du Figaro pour promouvoir les intérêts russes, ou usurpant les codes d’une série de médias pour tenter de détourner l’attention des travaux de fact-checking, en amont des Jeux Olympiques de Paris, en 2024. Fin août, le groupe avait encore été pointé par les autorités avec un degré de « confiance élevée », pour son rôle dans les manipulations visant la candidature de Gabriel Attal à l’élection présidentielle de 2027.

Acteurs et médias usurpés

Les acteurs dont l’image est usurpée sont démunis. Auprès de l’AFP, Emma Caulfield déclare se sentir « salie », tandis qu’Ed Begley Jr, connu pour son rôle dans Better Call Saul, se déclare « en désaccord total avec ce qui est dit » dans une vidéo reprenant son image. Quant à CNN, elle dénonce un usage « non autorisé » de son logo.

Sur Bluesky/Eurosky, le compte Antibot4Navalny alerte contre des manipulations de l’image d’acteurs états-uniens. / Capture d’écran

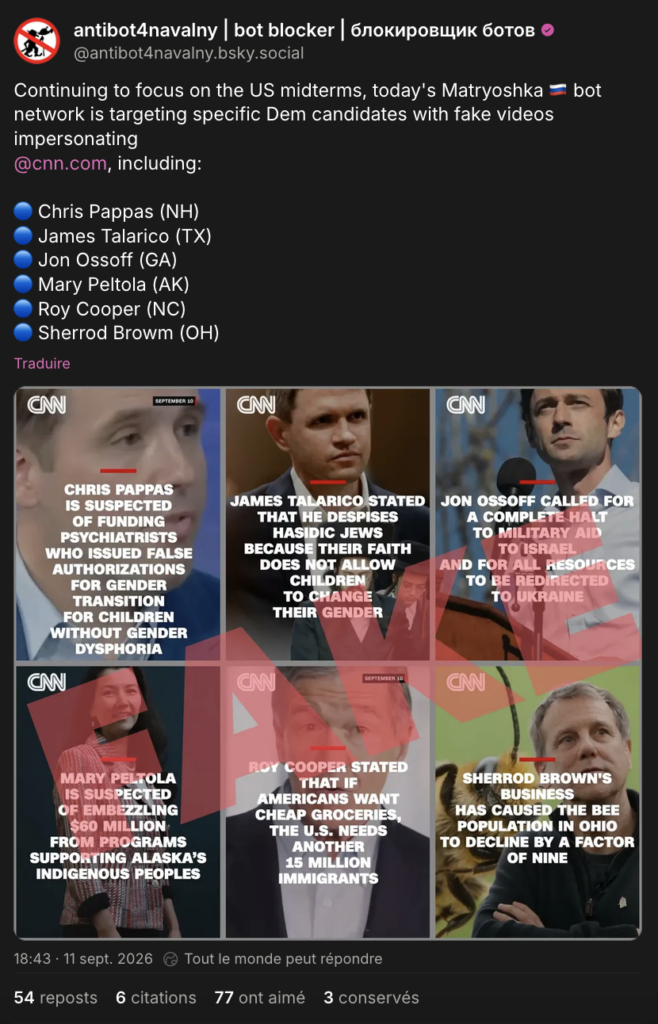
Les manipulations ont initialement été repérées par le réseau d’opposants russes Antibot4Navalny. Ces dernières visent aussi au moins une dizaine de candidats démocrates au Sénat, dont Jon Ossoff (candidat en Géorgie), James Talarico (au Texas) ou Mary Peltola (en Alaska). Brandy Zadrozny, une journaliste d’investigation qui travaille notamment pour MS Now, a elle aussi été visée.

Sur Bluesky/Eurosky, le compte Antibot4Navalny alerte contre des manipulations de l’image de candidats démocrates. / Caputre d’écran

Comme en France, ce n’est pas parce que les images de personnalités en vue sont manipulées qu’elles atteignent grand monde en ligne. Sauf exceptions qui parviennent à une certaine viralité – comme la fausse vidéo du Figaro –, l’essentiel de la production de Matriochka se contente de quelques centaines de vues.

La campagne fait suite à diverses tentatives de manipulation de l’information de la part de réseaux pro-russes au gré des rendez-vous électoraux états-uniens des dix dernières années. Dans la pratique, souligne Pablo Maristany de las Casas, analyste au sein de l’Institute for Strategic Dialogue, l’utilisation de certaines vidéos récupérées sur le site Caméo correspond à ce qui a été fait pour tenter de semer la discorde en amont d’élections locales et régionales allemandes, et d’élections tenues en Hongrie ou en Arménie.

  •  

☕️ À Hong Kong, des villages traditionnels détruits pour construire une « Silicon Valley »


L’opposition entre grands projets numériques et préoccupations environnementales se joue partout sur le globe. À Hong Kong, 30 000 hectares de marais (environ 1/3 du territoire), de terres agricoles, et de terrains accueillant 25 villages traditionnels (selon l’ONG Liber Research Community) sont en cours de démolition pour construire une nouvelle zone urbaine. Hong Kong est confronté depuis des décennies à un vrai problème : très densément peuplée, elle cherche par tous les moyens à s’étendre, dans le cas présent sur ses propres terrains historiquement préservés.

Nommé « Northern Metropolis », cet aménagement doit permettre de loger 2,5 millions de personnes et de fournir 650 000 emplois, selon les calculs gouvernementaux. Il doit aussi renforcer le développement technologique et les échanges avec neuf villes chinoises des environs, notamment Shenzhen, qualifiée par certains de capitale mondiale de la tech.

Pour les défenseurs de l’environnement comme des droits des habitants, le projet risque d’être très destructeur aussi bien pour la faune et la flore que pour les populations locales, voire les finances publiques, rapporte l’AFP. Des préoccupations qui font écho à celles constatées ailleurs dans le monde, alors que la vague de l’intelligence artificielle entraîne une accélération et/ou une refonte de certains projets immobiliers dédiés à l’industrie technologique.

Dans le cas de Northern Metropolis, la question des datacenters s’est rapidement invitée. « Le cluster Sandy Ridge Data Facility, d’une superficie totale de plus de 110 000 m², a été attribué à Hong Kong Range Intelligent Computing Technology Company Limited pour développer un cluster avancé de centres de données », indiquait en mars le gouvernement de Hong Kong.

Illustration : Flock

D’après le gouvernement, qui espère tirer 13 % du PIB hongkongais de cette future zone, le projet coûtera au moins 24,6 milliards d’euros pour être construit.

Initialement présenté en 2021, celui-ci pourrait apporter à la Chine, qui a renforcé sa mainmise sur la ville depuis 2020, un accès plus large à diverses connexions internationales, ainsi qu’au marché financier et à l’écosystème de recherche déjà développés sur place.

En août, la Northern Metropolis a déjà cédé de premiers terrains à un groupe de six entreprises, parmi lesquels JD.com, leader chinois du e-commerce.

  •  

Meta échoue à modérer des publicités pédocriminelles représentant de vrais enfants

Metagression
Meta échoue à modérer des publicités pédocriminelles représentant de vrais enfants

Alors même que l’entreprise s’apprêtait à affronter divers États américains au tribunal sur des questions de protection des mineurs, Meta a laissé des centaines de contenus pédocriminels, souvent générés par IA, être diffusés via ses réseaux publicitaires.

Au fil des derniers mois, Meta a fait circuler au moins 350 publicités représentant des images pédocriminelles générées par IA. Concrètement, l’entreprise a échoué à modérer des contenus diffusés via ses systèmes publicitaires, représentant des images de mineurs autour desquelles des textes suggérant des actes illégaux étaient inscrits.

Dans un premier temps, les analystes de l’ONG Tech Transparency Project (TTP) ont détecté une cinquantaine de contenus, souvent liés à des applications de « nudification » par IA. Publiées entre novembre 2025 et août 2026, les publicités en question ne « cherchaient ni à cacher les images, ni à cacher ce qu’elles promouvaient », a souligné la directrice de TTP auprès de Wired.

Dans un second temps, malgré les promesses de Meta de « mieux détecter et bloquer » ce type de contenu, TTP a détecté un nombre croissant de contenus représentant des formes d’exploitation sexuelle de mineurs (Child sexual abuse material, CSAM). Dans plus de 250 publicités de ce type, l’ONG a réussi à identifier les portraits de vrais enfants, détournés à des fins pédocriminelles. L’une de ces images était issue du portrait officiel d’un enfant mineur d’une famille royale européenne.

Des images d’enfants détournées pour inviter à la pédocriminalité

Dans certains cas, ces images représentaient de jeunes filles allongées, jambes écartées, avec un texte signifiant « je peux t’en montrer plus ». Dans d’autres, montrant un enfant assis sur le sol, elles incitaient l’internaute à « réaliser [ses] fantasmes inavoués grâce à l’IA générative ». D’après les données de l’Ad library, la bibliothèque publicitaire de la société, la publication de ces contenus a spécifiquement visé des hommes – certains messages de promotion d’applications de nudification affirment d’ailleurs : « voici l’IA que les hommes utilisent vraiment ».

Ces contenus, qui contreviennent aux propres conditions d’utilisation de Meta, ont été publiés via son système publicitaire. « Cela signifie qu’elles ont été révisées et approuvées » par l’entreprise, qui a de son côté « collecté les dollars publicitaires », souligne TTP. Si toutes les publicités n’étaient pas actives pendant la durée de cette première analyse, l’essentiel était au minimum disponible dans l’Ad library.

Au total, ces contenus ont tout de même été montrés à plus de 29 000 comptes de divers pays de l’Union européenne, dont la France, l’Allemagne, l’Italie, l’Irlande, les Pays-Bas, la Suède, l’Espagne, et à plus de 7 000 comptes du Royaume-Uni. Elles ont aussi été diffusées aux États-Unis, en Australie ou encore en Inde, via quasiment toutes les plateformes de l’entreprise : Facebook, Instagram, Messenger et Threads.

Modération publicitaire défaillante

Pour tester le fonctionnement des systèmes de modération publicitaire de Meta, TTP indique avoir signalé 129 contenus CSAM à la plateforme. En retour, la plateforme a répondu dans 57 % des cas que ses équipes avaient « étudié la publicité et constaté qu’elle ne contrevenait pas à leurs standards publicitaires ».

Dans 43 % des cas, elle a indiqué que les contenus avaient été supprimés, « mais six restaient visibles dans l’Ad library », indique TTP dans son rapport. Le reste des contenus a été supprimé après que Wired ait contacté l’entreprise. À leur place, un message indique qu’elles ont outrepassé les conditions d’utilisation de la plateforme relatives à « l’exploitation sexuelle d’enfant » et à la « nudité adulte et activité sexuelle ».

Au milieu de l’été, Meta a indiqué travailler « sans cesse » à améliorer ses systèmes de modération. Elle précise avoir retiré « 36 millions de contenus relevant de l’exploitation sexuelle de mineurs ». Cela n’a pas empêché TTP de mettre la main sur de nouveaux contenus, les reliant cette fois-ci aux portraits de véritables enfants.

Pour l’essentiel, ces mineurs viennent des États-Unis. TTP souligne d’ailleurs que l’un d’eux tient un compte d’influenceur sur l’une des plateformes de Meta : ce sont ces images qui ont été détournées à des fins de publicités illégales. Dans un autre cas, ce sont des photos de stock, représentant un enfant réel, qui ont été détournées. Toutes ont été signalées au National Center for Missing & Exploited Children (NCMEC), organisation états-unienne grâce aux travaux de laquelle l’essentiel des plateformes opèrent une large part de leur détection automatisée de contenus pédocriminels.

L’IA générative renforce violence de genre et sur mineurs

Auprès de Next, la directrice de l’Observatoire de l’association de lutte contre le harcèlement et les violences numériques Véronique Béchu expliquait en mai que la multiplication de ce type de contenus générés par IA compliquait le travail des enquêteurs. En effet, ces derniers doivent désormais commencer par déterminer si les mineurs représentés sont réellement en danger, avant de pouvoir travailler à les extraire des griffes de leurs agresseurs. Autrement dit, cela ralentit certaines opérations critiques.

Plusieurs spécialistes s’inquiètent du phénomène. En mars, l’Internet Watch Foundation alertait ainsi contre l’explosion de contenus pédocriminels générés par IA. Quant à la juriste et spécialiste des violences sexistes et sexuelles Clare McGlynn, elle expliquait à Next que sans régulation, le déploiement à grande échelle d’IA générative renforçait, notamment par ce biais, les stéréotypes et violences de genre et sur mineurs réalisés via des technologies.

TTP indique avoir trouvé ces éléments alors qu’elle enquêtait sur des sociétés publicitaires chinoises, autrices d’un « déluge » de publicité pour des applications de « nudification ». L’une de ces sociétés, Meet Social, a un temps agi comme l’un des principaux partenaires de Meta pour gérer la publicité venue de Chine.

Si les réseaux sociaux de la plateforme sont bloqués dans le pays, cela n’empêche pas ses acteurs économiques de publier de la publicité à destination de publics internationaux, par l’intermédiaire d’acteurs tiers comme Meet Social. Fin 2025, diverses enquêtes démontraient d’ailleurs que Meta réalisait près de 10 % de son chiffre d’affaires en Chine, par l’intermédiaire de ces tiers lui permettant de vendre de la publicité. Outre les contenus pédocriminels, la Chine s’avérait, dans ces conditions, être la principale pourvoyeuse de publicités problématiques, car promouvant diverses arnaques.

Ces différentes découvertes ont par ailleurs été rendues publiques alors que Meta vient d’accepter de payer 18 milliards de dollars pour solder le procès qui l’opposait à quatre États américains sur la question de la protection des mineurs.

  •  

L’augmentation de l’automatisation mène à la répression, calcule l’économiste D. Acemoglu

Das Kapital. Kritik der automatisierten Ökonomie.
L’augmentation de l’automatisation mène à la répression, calcule l’économiste D. Acemoglu

Face aux promesses de gains financiers de l’automatisation, les États capitalistes favorisent naturellement la répression plutôt que la redistribution, y compris s’ils sont construits sur des fondements démocratiques. C’est ce que concluent le prix Nobel d’économie Daron Acemoglu et ses collègues A. Arda Gitmez et Mehdi Shadmehr dans un récent article susceptible d’éclairer les effets économiques et politiques du déploiement de l’IA.

Il est l’un des économistes les plus influents du monde, en particulier ces dernières années pour ses travaux relatifs à l’intelligence artificielle et aux effets de l’automatisation. Il est aussi co-lauréat du prix Nobel d’économie 2024, aux côtés de James A. Robinson et Simon Johnson. Cette année-là, Daron Acemoglu prévoyait que l’IA ne produirait que peu d’augmentation de la productivité et du PIB, mais qu’elle pourrait clairement accroître les revenus que le capital tire du travail.

Son ton a clairement changé cet été, jusque dans sa récente intervention sur France Inter, le 31 août. « Il m’arrive de ne pas dormir la nuit en pensant aux conséquences énormes que tout ça va avoir », a-t-il déclaré à la radio publique, estimant que le déploiement de l’IA pourrait finalement détruire 8 à 9 % des emplois, soit deux fois plus que ce qu’il avait calculé précédemment.

Outre cette analyse très anglée sur les conséquences subies par les travailleurs, les préoccupations du chercheur s’expliquent peut-être plus largement par les effets du déploiement de l’IA sur les sociétés au sens large.

C’est du moins ce que semble traduire le working paper qu’il publiait en juin avec ses collègues A. Arda Gitmez et Mehdi Shadmehr. Intitulé « Automatisation et Répression », le document, ouvert à la relecture par les pairs, propose une exploration des conséquences de l’automatisation sur le recours à la répression politique. Les trois hommes y établissent l’existence d’une complémentarité entre l’automatisation et la répression. Dans un système capitaliste, estiment-ils, plus les acteurs économiques recourent à l’automatisation (ce qui va dans le sens de leurs intérêts, car cela leur permet d’accroître leur stock de capital), plus l’État qui les représente risque de recourir à la violence pour mater les révoltes qui pourraient couver dans la population.

Plus précisément, les scientifiques calculent que plus le stock de capital est important, plus l’automatisation croît. Dans la mesure où la répression « est complémentaire de l’automatisation », ils en déduisent qu’une augmentation du capital disponible est « elle aussi complémentaire de la répression ». En effet, cette dernière permet à l’État capitaliste (compris comme un État qui défend les intérêts des détenteurs de capitaux) « d’atteindre un niveau d’automatisation plus élevé que dans le cadre d’une redistribution ».

Modéliser les conséquences d’un paradoxe réel

La motivation de ce travail leur vient de propos et positions observés dans le monde réel. De l’ancien président de Google China et directeur de Microsoft Asia Kai-Fu Lee au capital-risqueur Nick Hanauer, plusieurs entrepreneurs du numérique s’inquiètent depuis vingt ans des risques de troubles, voire de soulèvements concomitants à l’accélération de l’automatisation du travail. Ce faisant, écrivent les trois universitaires, ils « redécouvrent la prédiction faite par Karl Marx en 1867 », selon laquelle : « Ce n’est que depuis l’introduction des machines que l’ouvrier se bat contre l’instrument de travail lui-même… Il se révolte contre cette forme particulière des moyens de production. »

Pour faire face au risque, une des pistes serait d’améliorer la redistribution. Cent millionnaires ont d’ailleurs signé une lettre ouverte en ce sens à l’occasion du sommet 2025 de Davos. « Pour autant, de nombreux individus fortunés et dirigeants d’entreprise reconnaissent également que le maintien de l’ordre dans un monde dominé par l’automatisation pourrait nécessiter des mesures répressives et d’autres mesures énergiques pour protéger leurs revenus et leurs bénéfices. »


Il reste 67% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

IA : NVIDIA a investi 99 milliards de dollars, pour l’essentiel chez ses clients

Fabricant de pioches finance acheteurs de pioches
IA : NVIDIA a investi 99 milliards de dollars, pour l’essentiel chez ses clients

En un an, le portefeuille d’investissement de NVIDIA a été multiplié par 14. En deux ans, par 45. L’essentiel des 99 milliards de dollars investis l’est dans des sociétés de la chaîne de valeur de l’intelligence artificielle, alimentant les alertes sur le risque d’explosion d’une bulle financière.

Le portefeuille d’investissements de NVIDIA croit vite, extrêmement vite. Ce trimestre, l’entreprise a affiché 99 milliards de dollars de prises de participations dans diverses sociétés. L’immense majorité d’entre elles sont des entreprises numériques, très souvent clientes du constructeur de puces.

Le chiffre a de quoi faire rouler des yeux : en juillet 2025, la société détenait un portefeuille d’investissement de 7 milliards de dollars. Un an plus tôt, rappelle CNBC, il s’élevait à 2,2 milliards de dollars. Cette accélération phénoménale de sa politique d’investissement fait du constructeur de puces l’un des nouveaux piliers de l’investissement dans les sociétés numériques. Elle en fait aussi un acteur plus central que jamais de l’industrie de l’intelligence artificielle.

Des laboratoires, du néocloud, du hardware dédié à l’IA

Dans quoi investit NVIDIA, au juste ? Essentiellement dans la kyrielle de sociétés qui constituent la chaîne de valeur en aval de la fabrication de ses puces dédiées à l’IA. Au total, 48 milliards d’actions concernent des produits cotés en bourse, 48 milliards sont investis dans des sociétés privées et 3 milliards de dollars sont comptabilisés selon la méthode de mise en équivalence.

Côté participations publiques, NVIDIA détenait 30 milliards de dollars dans Intel fin juin 2026, 21 milliards de dollars dans Space X et des participations de 2 à 5 milliards de dollars dans CoreWeave (cloud dédié à l’IA), Coherent (laser), Synopsys (logiciels pour fabricants de semi-conducteurs et autres équipementiers électroniques) et Nokia. La partie privée est moins évidente. Mais il est clair que Nebius, un concurrent de CoreWeave, qui achète des puces puis loue leurs capacités de calcul, a aussi profité des largesses de NVIDIA. C’est aussi le cas d’autres sociétés spécialisées dans la photonique et l’optique, comme Lumentum et Marvell. Et le laboratoire d’IA Thinking Machine Lab est actuellement en discussion avec NVIDIA et d’autres pour lever 6 milliards de dollars — dont 2,5 milliards pourraient être versés par le constructeur de puces.

En plus de ces positions, NVIDIA vient d’annoncer l’achat de Hugging Face pour 12,9 milliards de dollars, ou encore 105 milliards de dollars de soutien au crédit pour qu’OpenAI puisse construire un centre de données dans l’état de l’Ohio.

La centralité de l’entreprise alimente les alertes

Auprès des investisseurs, la directrice financière de NVIDIA Colette Kress indique que les entreprises d’IA génératives ont des demandes de calcul si élevées qu’elles dépassent leurs bilans, et les empêchent d’emprunter. À ce titre, NVIDIA serait un acteur nécessaire pour faciliter l’innovation des laboratoires d’IA, en leur offrant les facilités de crédit qui leur permettent de continuer de « manœuvrer ce volant d’inertie ».

En dehors de l’entreprise, en revanche, la décision est décrite comme une manière de donner à des start-ups à peine sorties du nid la capacité d’acheter les GPU vendus par le constructeur qui les soutient financièrement. D’autres soulignent que le capital-risque, certes, aide certaines entreprises à innover, mais que dans ce cas précis, il fournit aussi à NVIDIA l’influence nécessaire pour s’assurer que toute évolution de l’industrie aille bien dans le sens des intérêts… de NVIDIA.

Connu pour avoir parié au bon moment sur la crise des subprimes aux États-Unis, Michael Burry critique NVIDIA pour sa propension à financer et investir dans ses propres clients. Le milliardaire investisseur Mark Cuban qualifie quant à lui le niveau de dépendance de l’industrie de l’IA aux financements de NVIDIA de « vraiment flippant ».

NVIDIA a annoncé un chiffre d’affaires de 96,2 milliards de dollars pour son deuxième trimestre, pour un résultat net de 59,7 milliards de dollars. Son portefeuille d’actions s’élève donc à un peu plus que le chiffre d’affaires réalisé en un trimestre. D’autres acteurs de l’industrie investissent plus encore : Amazon détient un portefeuille de plus de 100 milliards de dollars, tandis que celui d’Alphabet s’élevait à 232 milliards fin juin. La différence la plus flagrante, relève The Next Web, tient dans la vitesse de constitution de ce panel d’investissements : chez Alphabet, il a été constitué en plus de vingt ans, tandis que chez NVIDIA, l’essentiel des positions ont été prises au fil des deux dernières années.

  •  

☕️ Le gouvernement fédéral suisse teste l’abandon de Microsoft 365 sur 3 000 ordinateurs


Après une première expérimentation auprès de 172 agents volontaires, le gouvernement fédéral suisse teste de remplacer la suite Microsoft 365 par une solution open source sur 3 000 ordinateurs.

La Chancellerie prévoit que cette migration, qui concerne environ 7 % des postes utilisés dans ses services, soit réalisée d’ici la fin 2027.

Concrètement, les employés fédéraux se verront fournir l’accès à OpenDesk, une solution allemande produite par le Centre allemand pour la souveraineté numérique (ZenDis).

Cette dernière a été choisie car conçue spécialement pour des administrations publiques, et mise à disposition de l’administration fédérale suisse gratuitement, indique le porte-parole de la Chancellerie au Temps.

Illustration : Flock

Si l’opération se passe correctement, un nombre croissant de postes pourrait passer à OpenDesk par la suite. Ceci dit, impossible d’imaginer que l’intégralité de l’administration locale se passe du fournisseur états-unien, dans la mesure où aucune alternative ne lui permet de « remplacer simplement et complètement les solutions Microsoft en place au sein de son architecture informatique », explique la Chancellerie.

Pour la transition en cours, l’administration a ciblé en priorité des fonctionnaires « chargés de processus sensibles ou essentiels à l’activité ».

Rien n’empêche, à terme, de se tourner vers des solutions suisses – Infomaniak développe par exemple une suite complète — ou de recourir à des sociétés suisses pour les prestations de conseil, d’intégration, de formation ou d’autres activités susceptibles d’accompagner le recours aux outils open source choisis.

Outre cette initiative, le Cyber Command suisse, unité militaire en charge de la cybersécurité, travaille de son côté à remplacer complètement Microsoft 365 par OpenDesk d’ici 2026, selon le média spécialisé It’s Foss.

  •  

☕️ La start-up qui veut relancer Twitter modifie le nom de son service pour Tweet.app


L’évolution n’a pas tardé. Alors que le projet Opération Bluebird, monté par deux salariés de Twitter, époque pré-rachat par Elon Musk, lançait fin août le service Twitter.now, les voilà forcés de le renommer pour tweet.app.

Le changement fait suite à la décision écrite du juge Colm Connolly, dans laquelle ce dernier indique qu’utiliser le nom « Twitter » créerait trop de confusion dans l’esprit des consommateurs et enfreindrait le droit des marques.

Autrement dit, contrairement à la lecture adoptée initialement par les équipes d’Operation Bluebird, ces derniers n’ont pas le droit d’utiliser le nom Twitter, quand bien même celui-ci n’est plus utilisé par la plateforme X ni par l’entreprise SpaceXAI.

Le juge décrète en revanche que X a probablement abandonné le terme « tweet » et son logo en forme d’oiseau, ce qui signifie que ces deux éléments sont réutilisables. Le site web du nouveau réseau social a aussitôt évolué de Twitter.now vers Tweet.app.

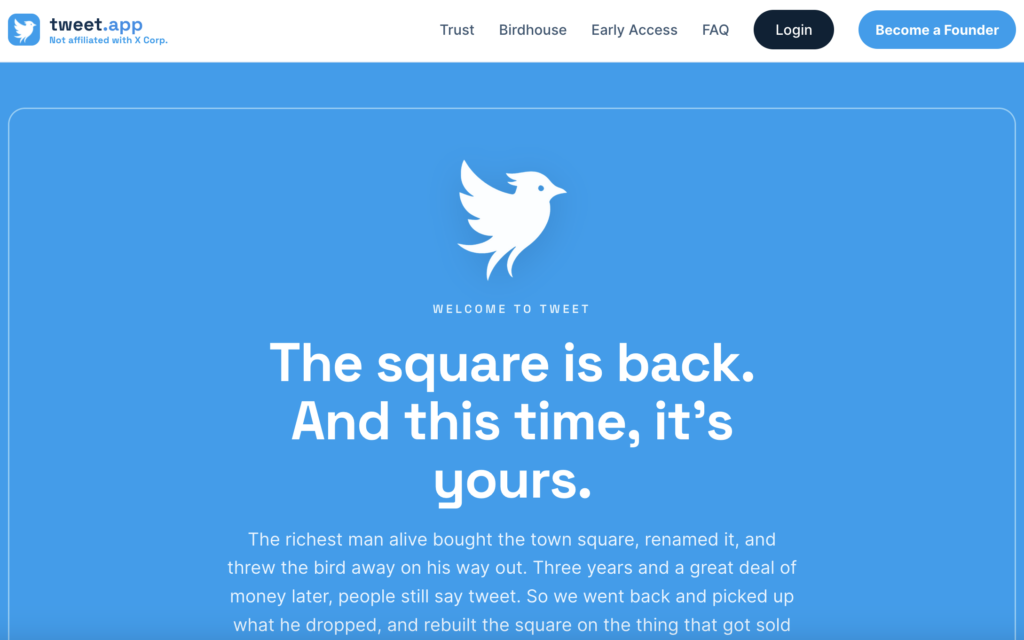
Page d’accueil de Tweet.app : seul le nom a changé depuis le lancement de « twitter.now ». / Capture d’écran

Dans sa foire aux questions, il indique : « Le 3 septembre 2026, un tribunal fédéral a refusé de nous interdire l’utilisation de la marque "Tweet" et du logo représentant un oiseau, estimant que nous étions en mesure de prouver que la société X avait abandonné ces deux éléments. »

Fin août, l’ancien juriste de Twitter Stephen Coates et son associé Michael Peroff lançaient la prévision de leur réseau social.


Pour limiter les premiers accès et obtenir des financements, le réseau n’est pour le moment accessible qu’en contrepartie de 20 à 40 dollars. Auprès de TechCrunch, l’entreprise a indiqué que 172 000 personnes avaient déjà ouvert un compte, donc réservé un nom d’utilisateur.

  •  

Les IA médicales génèrent des erreurs dans les diagnostics et les noms de médicaments

IA bobo
Les IA médicales génèrent des erreurs dans les diagnostics et les noms de médicaments

Alors qu’un nombre croissant de médecins recourent à l’IA pour enregistrer et retranscrire leurs consultations, un organisme de surveillance du système de santé publique britannique alerte sur la propension de ces dispositifs à générer des erreurs. Ces dernières peuvent avoir de réelles répercussions sur la vie des patients.

Le recours à des technologies d’IA pour enregistrer et retranscrire les consultations peut mener à des erreurs dans le rendu des diagnostics et des noms de médicaments, alerte Healthwatch England. Ce dernier agit comme organisme de surveillance du National Health System (NHS), le système public de santé britannique.

Alors qu’elle s’appuyait sur la transcription générée par IA d’un entretien avec son praticien, une patiente a par exemple été choquée d’apprendre qu’elle était atteinte de démyélinisation, rapporte the Guardian. Le diagnostic était faux : le produit d’une erreur, ou « hallucination », de la machine utilisée pour transcrire les échanges. Ce n’est qu’une fois vérifiés les résultats d’une IRM passée à l’hôpital qu’elle a pu constater que le résultat correct aurait dû être transcrit en « absence de démyélinisation ».

Dans un autre cas, un patient s’est rendu compte qu’un système de transcription par IA avait mélangé deux noms de médicaments. Plutôt que de retranscrire celui réellement prescrit, il en avait inscrit un second, au nom proche. Là encore, c’est le patient qui s’est aperçu de l’erreur, plutôt que le médecin. Dans une troisième affaire, la machine n’avait pas retranscrit le caractère répétitif de la prescription médicamenteuse, ce qui aurait pu laisser le patient, souffrant de migraine, sans possibilité d’obtenir ses médicaments s’il ne s’était pas aperçu du problème.

Outils de santé et IA : des technologies toujours plus poreuses

Ces histoires ne sont que quelques cas parmi de multiples erreurs : pour Healthwatch England, ce type de fautes de transcription dues au recours à l’IA pourrait poser de réels dangers pour la sécurité des patients. Un enjeu d’autant plus important qu’en dehors de la NHS, au Royaume-Uni, nombreux sont les services et logiciels médicaux à intégrer de l’IA générative, en particulier des outils d’enregistrement et de retranscription, dans les outils qu’ils fournissent à leur clientèle médicale.

En sens inverse, des moteurs grand public déploient désormais des fonctionnalités dédiées à renforcer leur usage par un public de professionnels de la médecine. Chez Open AI, ChatGPT Health intègre désormais un système de gestion électronique des dossiers patients, auquel les praticiens états-uniens peuvent recourir pour importer leurs dossiers puis questionner le moteur.

Au Royaume-Uni, où au moins 27 « scribes IA » différents sont déjà utilisés par le personnel de santé, la NHS pousse pour le déploiement généralisé de ce type de technologies. D’après un plan gouvernemental pensé sur dix ans, ces dernières permettront en effet de « libérer les équipes de leur charge administrative », leur rendant de ce fait du temps pour le soin des patients.

Qualifier les robots de transcription d’outils de santé ?

Si la promesse est belle, elle fait pour le moment peu de cas de la propension de ces technologies à générer du faux ou de l’inexistant, ce que critiquent Healthwatch England et certaines associations de patients. Parmi les autres dysfonctionnements déjà connus, la question des biais de représentation est tout à fait prévalente dans les applications de l’IA générative à la santé.

Pour de mêmes symptômes, des outils utilisés par le grand public tendent par exemple à recommander aux hommes d’aller aux urgences et aux femmes d’attendre de trouver un rendez-vous chez le médecin. Dans les contextes où des professionnels de santé génèrent des cas cliniques synthétiques, notamment pour préserver les données de patients réels, les machines surévaluent certains risques médicaux masculins et sous-représentent des risques répandus chez les femmes. Du côté des machines de transcription, certains accents sont moins compris que d’autres, ce qui rend la qualité de la transcription des échanges variable selon l’expression du ou de la patiente – dans certains cas, ces derniers ne parviennent pas à passer l’étape du répondeur automatisé.

Pour Healthwatch England, ces différents éléments rendent « inquiétant » le fait de ne pas faire entrer les « scribes IA » des médecins dans la catégorie juridique des dispositifs de santé, ce qui permettrait de les encadrer comme ces technologies dédiées.

Au sein de l’Union européenne, ce type de dispositifs est régulé par différents textes, dont le règlement sur l’intelligence artificielle et le règlement relatif à l’espace européen des données de santé. Le premier des deux fonctionne sur un système de niveaux de risque, la santé étant généralement considérée comme un domaine nécessitant des précautions avancées.

Pour autant, une cinquantaine de chercheurs internationaux regrettaient fin 2025 l’absence d’évaluation complète et rigoureuse sur le déploiement des technologies d’IA, notamment génératives, dans les usages des professionnels de santé.

  •  
❌