❌

Vue lecture

Petal de Meta : 1 000 Tb/s entre les États-Unis et la France grâce à des fibres à deux cœurs

Toujours plus de vidéos de chats par seconde !
Petal de Meta : 1 000 Tb/s entre les États-Unis et la France grâce à des fibres à deux cœurs

Au lieu de doubler les fibres dans les câbles sous-marins, Meta double le nombre de cœurs dans chaque fibre. Résultat des courses, en 2029, un nouveau câble transatlantique de 7 000 km avec 24 paires de fibre optique proposera une bande passante de 1 Pb/s (ou 1 000 Tb/s).

Ce nouveau câble sous-marin de 7 000 km va relier les États-Unis à la France, avec Orange aux commandes pour l’atterrissement sur les côtes atlantiques. Le réseau social affirme que c’est « le premier câble sous-marin d’une capacité de pétabits à être déployé à travers un océan », soit le double de « la capacité des câbles transocéaniques les plus avancés d’aujourd’hui ».

Meta explique qu’il s’agit du « premier système de câble utilisant la technologie des fibres multicœurs déployé sur des distances transocéaniques ». Il faut comprendre en creux que ce n’est pas la première fois que plusieurs cœurs sont intégrés dans une fibre, pas plus que c’est une première dans un câble sous-marin. Idem, il existe déjà, au moins en laboratoire, des fibres avec plus de deux cœurs, voire des dizaines de cœurs. La différence ici : le procédé est industrialisé et sera opérationnel en 2029, selon Meta.

Deux cœurs dans un brin de 125 μm de diamètre


Il reste 82% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

L’assourdissant bruit de fond d’Internet

Le serveur n’a rien demandé à personne !
L’assourdissant bruit de fond d’Internet

Assourdissant, c’est le mot : un serveur privé fraîchement installé et branché à Internet reçoit près de 100 000 visites par jour. Le chiffre est vertigineux et montre bien ce que l’on appelle le « bruit de fond d’Internet », c’est-à-dire ce qui se passe même quand on n’a rien demandé à personne.

La semaine dernière, nous expliquions qu’un de nos serveurs était attaqué un peu plus de 4 000 fois par jour. Attaqué sur le seul port 22, celui par défaut des connexions SSH pour prendre la main à distance. Mais ce n’était que la face visible de l’iceberg.

Notre serveur « visité » 100 000 fois par jour

Nous avons pris un autre serveur privé virtuel (VPS) – un serveur avec des ressources CPU, mémoire et stockage partagées – chez OVHcloud cette fois. Nous avons installé T-Pot de Deutsche Telekom Security, un honeypot (pot de miel) open source captant toutes les demandes au serveur, pas seulement celles sur le port 22.


Il reste 81% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

L’IA est un défi environnemental pour la planète et une « opportunité pour la France »

Consommez français… oui, c’est quoi français ?
L’IA est un défi environnemental pour la planète et une « opportunité pour la France »

Pour réduire l’empreinte environnementale des IA (génératives), un rapport du Sénat préconise une IA « française ». Pas tant dans le sens souverain (et respectueux), mais dans le sens d’implantation des datacenters et de consommation des ressources, notamment d’électricité bas carbone (nucléaire). Cela soulève toutefois des questions sur le foncier et l’acceptation sociale.

La commission de l’aménagement du territoire et du développement durable du Sénat vient de présenter le rapport d’une mission d’information sur l’empreinte environnementale de l’intelligence artificielle. Comme nous, le Sénat se heurte à un problème de taille : les données disponibles sont encore et toujours « lacunaires », aussi bien sur la consommation en eau qu’en électricité.

Pourtant, l’enjeu est important puisque l’empreinte environnementale de l’IA est présentée comme « un défi pour la planète », mais il se heurte aux géants (principalement américains). Malgré de belles promesses sur leur empreinte environnementale, ils consomment toujours plus.

Les rapporteurs ont une solution qui ne plaira pas à tout le monde : venez en France. « L’empreinte environnementale de l’IA, qui renforce les constats établis par notre commission en 2020, constitue à la fois un défi pour la planète et une opportunité pour la France et pour l’Europe », affirme le rapporteur Damien Michallet.

Consommation en eau : voir au-delà des m³

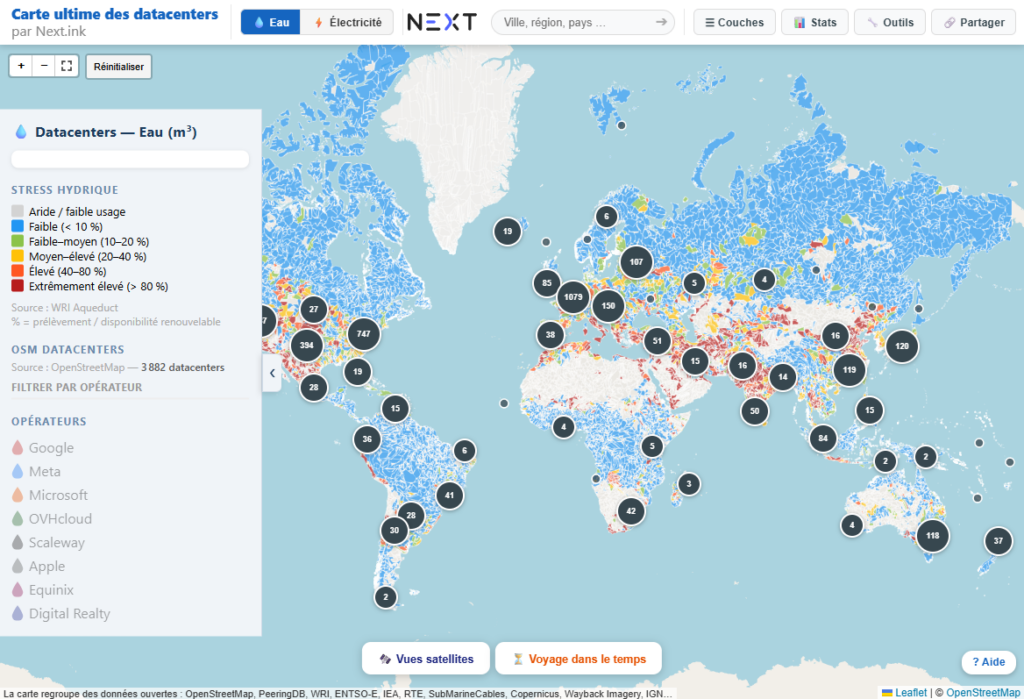
Le rapport rappelle à juste titre que « la consommation d’eau destinée au refroidissement dépend cependant des technologies utilisées ». Les tours aéroréfrigérantes ont l’empreinte hydrique la plus élevée, avec « l’évaporation d’environ 80 % de l’eau prélevée ». C’est encore plus problématique « dans les pays, comme les États-Unis, où certains centres sont implantés dans des régions déjà soumises à un fort stress hydrique ».

Vous pouvez retrouver les zones de stress hydrique définies par l’ONG World Resources Institute (WRI) dans son Aqueduct Water Risk Atlas directement sur notre carte mondiale des datacenters et des ressources associées. Nous avons aussi ajouté les prévisions à 2030, 2050 et 2080.

En France, d’autres technologies sont utilisées et « les prélèvements d’eau destinés aux centres de données restent très limités ». Le Sénat reprend les derniers chiffres de l’Arcep sur l’année 2023 : 681 000 m³ d’eau en consommation directe, mais laisse de côté (dans la version condensée de son analyse) la consommation indirecte liée notamment à l’électricité.


Il reste 76% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

Autopsie d’un kit de phishing et de son camouflage

O.D.I.L… ? LIDO, c'est peut-être une danseuse !
Autopsie d’un kit de phishing et de son camouflage

Parfois il suffit de peu : un lien et deux trois clics plus tard, voilà que votre boîte email est compromise. Comment fonctionnent les kits de phishing livrés clés en main par certains groupes de pirates ? Nous en avons récupéré et analysé un, conçu pour attaquer des comptes Outlook protégés par une double authentification.

Il y a quelques mois, Hexastrike dévoilait une nouvelle attaque baptisée CodeStorm. Il s’agit d’une attaque de l’homme du milieu ou adversary-in-the-middle (AiTM) visant les utilisateurs Microsoft 365. Son but ? Obtenir un accès aux comptes protégés par une authentification à deux facteurs. La technique n’est pas nouvelle, on en parlait déjà en 2022.

Lors de différents tests de cybersécurité, nous avons récupéré dans nos filets le code malveillant d’un kit fonctionnant sur le même principe que cette attaque. Nous n’allons évidemment pas diffuser la charge malveillante, mais son analyse permet de comprendre le fonctionnement et comment le programme malveillant se cache des antivirus et autres systèmes de détection.

Une page de 10 ko avec du code malveillant qui joue à cache-cache


Il reste 85% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

Ablation, ablitération : c’est quoi cette technique pour « débrider » les IA génératives ?

Sans foi ni poids
Ablation, ablitération : c’est quoi cette technique pour « débrider » les IA génératives ?

Ablitérer un modèle de langage permet de supprimer une (plus ou moins grande) partie des protections contre des demandes qu’il juge déplacées, dangereuses ou malveillantes. Mais comment ça fonctionne exactement ? Quelles sont les conséquences ? Next vous explique.

L’entraînement des IA génératives se fait en plusieurs étapes. La première consiste à lui donner des tonnes de documents et données à ingurgiter ; typiquement les modèles récents sont entrainés sur l’intégralité du web.

Cette phase permet d’ajuster les centaines de milliards de paramètres (ou poids) des neurones. Pour schématiser à l’extrême, plus il y a de paramètres, plus le modèle peut emmagasiner de connaissances, et plus il devient performant. C’est le principe de fonctionnement dans les grandes lignes des grands modèles de langage (LLM).

Fine-tuning et alignement, vous avez les bases ?

Il y a ensuite une phase de fine-tuning et d’alignement, ce sont les derniers réglages en fin de parcours. Les modèles sont soumis à des exemples de comportements acceptables et d’autres non. Il s’agit de séparer dans les prompts et les réponses l’intention et le contexte.

Par exemple, se renseigner sur le chlore et ses effets néfastes est acceptable, donner une recette pour produire un gaz mortel, non. Demander comment se protéger d’une cyberattaque est acceptable, demander un tuto pour en créer une ne l’est pas. Les mots peuvent être les mêmes, pas l’intention ; c’est ce que les IA génératives doivent distinguer.

Les modèles d’intelligence artificielle sont donc ajustés après leur entrainement, là encore via une adaptation des poids des neurones. Comme nous venons de l’expliquer, il ne s’agit pas d’apporter un refus explicite de type oui ou non, mais plutôt une sorte de vecteur qui traverse toutes les couches du modèle, comme l’expliquaient des chercheurs en 2024. Est-ce que la question et/ou la réponse sortent du cadre ? Si le risque estimé dépasse un certain seuil, alors le modèle refusera de répondre.

Lorsqu’un utilisateur pose une question à un modèle, le chemin peut ressembler à cela : le prompt est envoyé à un autre modèle ou un classificateur pour détecter les risques. Shieldstral de Mistral par exemple, peut servir de classificateur (un algorithme de machine learning qui attribue automatiquement une étiquette ou une catégorie à des données d’entrée).

Le prompt, s’il n’est pas recalé, passe ensuite dans le cœur du LLM (qui a lui-même des protections internes via son alignement), puis une nouvelle détection des risques est réalisée sur la réponse avant qu’elle soit transmise à l’utilisateur. Cela dépend du harnais de l’intelligence artificielle générative – le modèle et tout ce qui l’entoure pour son bon fonctionnement –, une notion sur laquelle nous reviendrons prochainement.

Suivant les cas, cela peut concerner la fabrication d’armes ou de substances chimiques, la santé (automutilation), la fraude, les cyberattaques, la création de malwares, etc. Mais, est-il possible de contourner les protections ?

Oui, avec trois grandes familles que nous allons détailler. La première, le jailbreak : on ne touche à rien sur le modèle, on ajuste le prompt pour ne pas éveiller des soupçons. La deuxième, l’ablitération : on modifie le modèle de manière ciblée pour qu’il perde ses inhibitions. La dernière, plus lourde, consiste à réentraîner le modèle sur des données sans notion de refus.

Contourner les refus de ChatGPT, uniquement par le prompt


Il reste 69% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

Un de nos serveurs a subi 800 000 attaques en six mois, on vous raconte

170 tentatives par heure, 24/7
Un de nos serveurs a subi 800 000 attaques en six mois, on vous raconte

Sur Internet, les serveurs subissent des attaques non stop, 24/7. Nous en avons laissé un pendant six mois en enregistrant – heure par heure – toutes les tentatives de connexion à distance : plus de 800 000 au total. Nous avons également compilé la liste des mots de passe et des identifiants les plus utilisés par les bots.

Un serveur fraîchement installé et connecté à Internet est attaqué en à peine quelques minutes en moyenne, comme nous l’avions expliqué en mars. Les tentatives de connexions sont nombreuses, de l’ordre de plusieurs milliers par jour selon nos tests chez Helloserv, Hetzner, Ionos, LWS, OVHcloud, Pulse et York.

Notre pot de miel virtuel est attaqué non stop

Nous avons depuis laissé un serveur virtuel (VPS) tourner avec Cowrie, un serveur SSH volontairement vulnérable. C’est un logiciel qui écoute sur le port 22 et fait semblant de laisser passer tout le monde, avec n’importe quel nom d’utilisateur et mot de passe. Les robots et pirates sont alors dans un bac à sable leur faisant croire qu’ils sont passés. Dans tous les cas, le serveur n’a aucune donnée sensible.

Cowrie enregistre les identifiants dans une base de données, ainsi que les commandes lancées par les pirates. Nous n’avons donc dans notre besace que les robots les plus « bourrins ». En effet, certains peuvent détecter la présence de ce pot de miel et passer leur chemin pour ne pas perdre de temps.

Ce serveur, nous l’avons laissé branché dans sa configuration depuis notre actualité en mars, notamment pour vous permettre de suivre, en direct, les attaques dont il est victime. Six mois plus tard, il est temps de refaire un point sur le volume des tentatives, les identifiants et mots de passe les plus couramment utilisés, ainsi que les IP d’où viennent les attaques.

Record le 31 mai : 36 000 attaques sur cette seule journée


Il reste 77% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

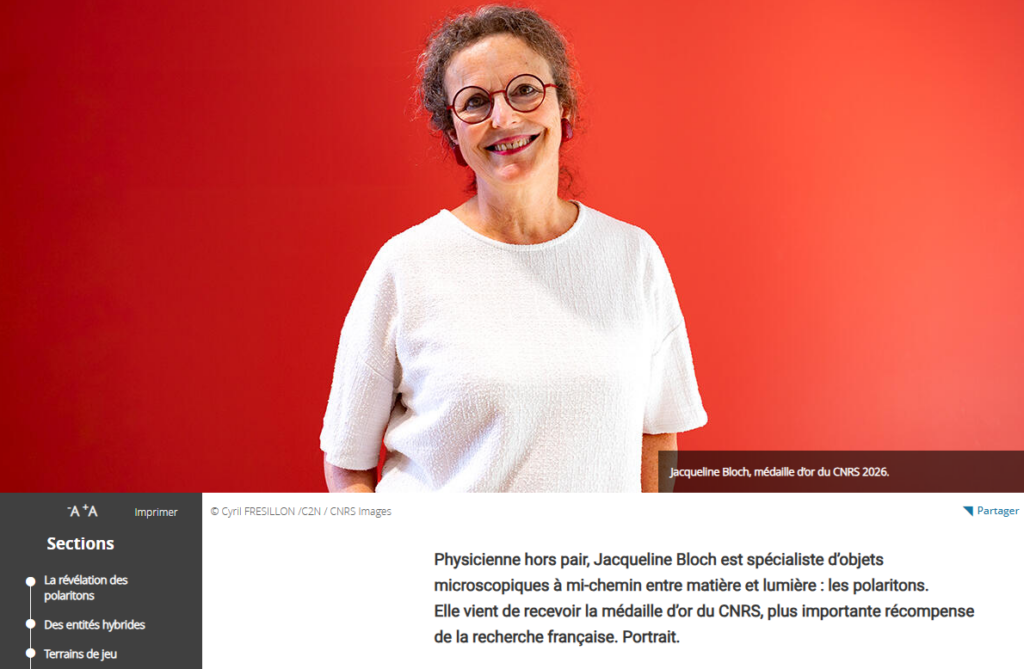
☕️ Jacqueline Bloch : médaille d’or du CNRS pour ses travaux sur les polaritons


Jacqueline Bloch, directrice de recherche au Centre de nanosciences et de nanotechnologies, succède donc à Stéphane Mallat. En 2017, elle avait déjà obtenu la médaille d’argent du CNRS. « Elle est récompensée pour ses travaux pionniers consacrés aux polaritons, des particules hybrides résultant du couplage entre lumière et matière », explique le CNRS.

Ses travaux apportent la réponse à une question : « Qu’arrive-t-il lorsque la lumière et la matière interagissent fortement ? Cette interaction donne naissance, dans certaines structures semi-conductrices, à des polaritons, « quasi-particules hybrides » qui combinent à la fois des propriétés de la lumière et de la matière ».

« Ses travaux ouvrent par ailleurs des perspectives pour le développement de nouveaux types de lasers ou encore le traitement de l’information tout optique », ajoute le centre national pour la recherche scientifique. Le Journal du CNRS dresse le portrait de celle qu’il présente comme la « magicienne de la lumière ».

Elle y parle de ses recherches, qui « suscitent l’espoir de pouvoir par exemple traiter et transmettre l’information uniquement avec de la lumière (avec, à la clé, la possibilité de réduire fortement l’empreinte énergétique des technologies numériques, Ndlr). Nos recherches débouchent justement parfois sur des preuves de concept. Mais ce que j’aime surtout, conclut-elle dans l’un de ses lumineux sourires, c’est la recherche fondamentale ! Il y a encore tant à découvrir… ».

  •  

T@LC : on a testé un câble « USB 5.0 », une norme qui n’existe pas

L'USB-IF n'était pas au courant
T@LC : on a testé un câble « USB 5.0 », une norme qui n’existe pas

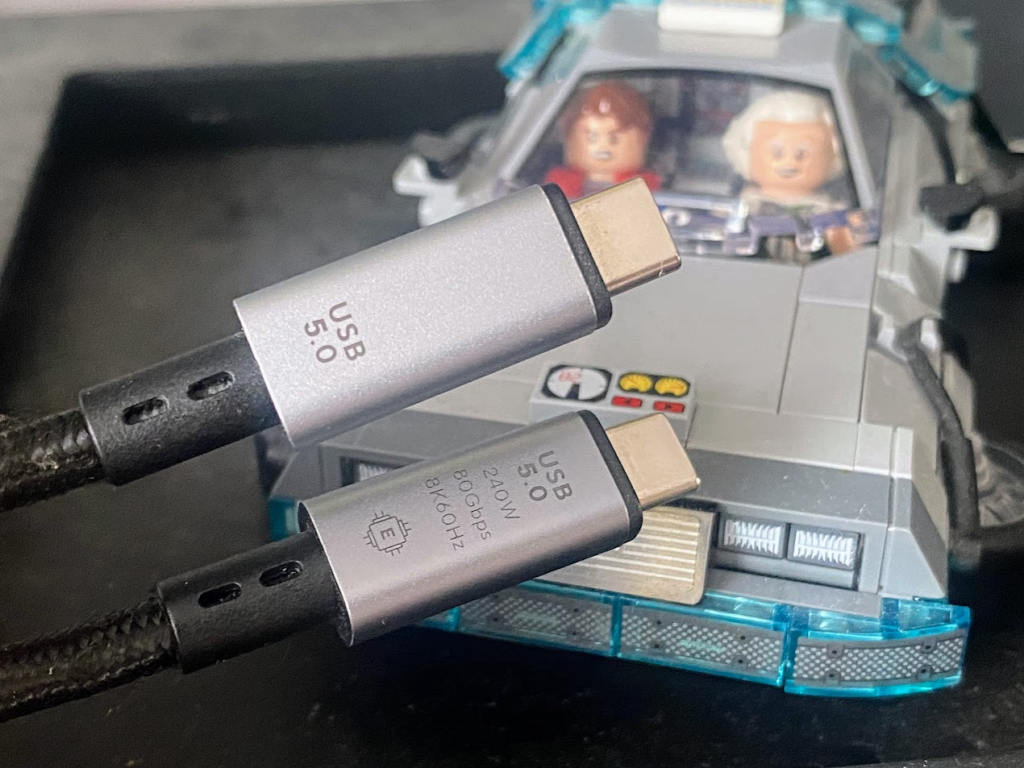
Nous avons acheté un câble « USB 5.0 ». Nous savons bien sûr que cette norme n’existe pas, mais nous étions curieux : que propose exactement ce câble ? Des choses supplémentaires par rapport à l’USB4 2.0 ?

La dernière version de la norme USB validée par l’USB-IF (le consortium en charge de son développement) date de 2022. Il s’agit de l’USB4 Version 2.0, souvent abrégée en USB4 2.0. Depuis cette quatrième génération, il n’y a plus d’espace entre le chiffre et USB.

Alors que l’USB4 poussait les débits jusqu’à 40 Gb/s (le double de l’USB 3.2 Gen 2×2), la version 2.0 double encore la mise jusqu’à 80 Gb/s. Ce sont des taux de transfert symétriques, mais la norme permet aussi de fonctionner avec un mode asymétrique : 120 Gb/s dans un sens, 40 Gb/s dans l’autre. Dans tous les cas, la bande passante cumulée dans les deux sens est de 160 Gb/s.

Depuis, pas de nouvelle version de l’USB à l’horizon. Pourtant, on croise parfois des câbles estampillés « USB 5.0 », ainsi que des articles sur l’USB 5.0 chez des fabricants OEM de câbles. De quoi s’agit-il ? Réponse courte : rien d’officiel. Nous en avons quand même commandé un pour voir ce qu’il en était. Proposent-ils des débits plus importants ? Supportent-ils une puissance plus élevée ?


Il reste 72% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

☕️ Démarchage intensif et illégal : Syma Mobile écope de 1,1 million d’euros d’amende


Officiellement, Bloctel n’existe plus depuis le 11 août. Désormais, le démarchage téléphonique est interdit par défaut, sauf consentement explicite préalable. Cela ne signifie pas pour autant que cette pratique intempestive n’existe plus, loin de là. Ce n’est pas non plus la fin des appels frauduleux, toujours très nombreux, souvent mélangés avec le démarchage.

La fin de Bloctel ne signifie pas non plus la fin des sanctions d’entreprises pour non-respect de cette liste d’opposition au démarchage téléphonique. L’opérateur de téléphonie Syma Mobile, racheté en 2022 par SFR, vient ainsi d’écoper d’une « amende administrative de 1 101 228 d’euros prononcée par la direction départementale de la protection des populations de Paris ».

Illustration : Flock

Trois pratiques illégales sont retenues. Pour commencer, Syma Mobile ne s’est pas correctement assuré « de la conformité des fichiers de prospection commerciale » avec la liste Bloctel. De plus, l’opérateur a démarché des consommateurs inscrits sur cette liste d’opposition. Enfin, il a procédé au « démarchage de consommateurs plus de 4 fois au cours d’une période de 30 jours calendaires ».

Avec l’interdiction du démarchage téléphonique par défaut, les sanctions prévues pour les contrevenants sont les mêmes qu’avec Bloctel : jusqu’à 75 000 euros pour une personne physique et 375 000 euros pour une personne morale… par infraction, c’est-à-dire par appel en dehors du cadre légal.

Il y a quelques jours, Neovia Environnement écopait de 801 020 euros d’amende pour « démarchage téléphonique et entrave à l’exercice du droit de rétractation ». Pas question de Bloctel cette fois-ci, mais de démarchage dans le « secteur de la rénovation énergétique alors que cela est interdit » depuis des années. Le Betef aussi a été condamnée pour « démarchage téléphonique abusif », à 92 107 euros d’amende.

Un mois après la fin de Bloctel, le bilan est amer, comme le rapporte TF1 : « la Direction générale de la concurrence, de la consommation et de la répression des fraudes (DGCCRF) fait en effet état de 26 000 signalements concernant du démarchage téléphonique sur sa plateforme officielle SignalConso depuis le 11 août ». Sur les huit premiers mois de 2026, il y avait eu 64 000 signalements.

  •  

Oui, Anthropic et OpenAI peuvent lire vos conversations, et depuis longtemps

L’œil de Sauron
Oui, Anthropic et OpenAI peuvent lire vos conversations, et depuis longtemps

Des employés d’Anthropic et d’OpenAI – mais aussi certains de leurs partenaires – peuvent lire vos conversations avec les chatbots, c’est écrit noir sur blanc… à condition de bien lire toutes les petites lignes. Les entreprises ne s’en privent d’ailleurs pas, comme le montre une enquête récente.

Sur Internet, comme dans la vie réelle, nous avons parfois tendance à valider et à signer des contrats et des conditions d’utilisation à la va-vite, sans lire toutes les pages et donc comprendre tous les rouages des services. Il arrive par exemple régulièrement que des internautes s’étonnent de « découvrir » que Google Maps sait où ils sont allés… un service pourtant lancé en 2009 et régulièrement documenté.

Récemment, ce sont les intelligences artificielles génératives qui sont sur le banc des accusées : des humains liraient nos conversations. Oui, c’est même indiqué depuis des années, à condition d’aller fouiller et lire les conditions générales et les foires aux questions.

Certes le « Project Lily » dévoilé par 404 Media montre une quasi-industrialisation du procédé chez OpenAI, mais rien de neuf : l’entreprise de Sam Altman peut lire vos conversations, et ne s’en prive pas. Compte tenu de l’historique des entreprises qui n’ont que peu de considération pour les droits d’auteur, ce n’est pas surprenant.


Il reste 85% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

Dans l’espace, le ballet incessant et inquiétant des satellites

Orbite basse, haute tension
Dans l’espace, le ballet incessant et inquiétant des satellites

Plus de 230 millions de débris « flottent » dans l’espace, un nombre en constante augmentation à cause des lancements et du nombre de satellites en orbite toujours plus nombreux. Les constellations de satellites changent le paysage. Cette année, l’ESA publie un nouvel indice : le risque de victime au sol.

Comme chaque année, l’Agence spatiale européenne publie son rapport annuel environnemental de l’espace (pdf de 152 pages). Et, comme chaque année, elle alerte sur l’augmentation du nombre de débris avec les risques que cela entraîne.

4 000 satellites supplémentaires en 2025

« Les activités spatiales continuent de croître à un rythme remarquable. En 2025, plus de 300 lancements ont eu lieu avec plus de 4 000 nouvelles charges utiles mises en orbite ». Ils sont 324 exactement selon la Cité de l’Espace, dont 193 rien qu’aux États-Unis et 165 pour SpaceX à lui tout seul. 92 lancements pour la Chine et 17 pour la Russie. L’Europe est en quatrième position avec 8 lancements.


Il reste 85% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

95,3 % des locaux sont raccordables à la fibre, mais la ligne d’arrivée recule toujours

Fibr'o'magie
95,3 % des locaux sont raccordables à la fibre, mais la ligne d’arrivée recule toujours

Selon l’Arcep, la France compte environ 45,2 millions de locaux, dont 95 % raccordables à la fibre. Sur ceux qui peuvent accéder au FTTH, 65 % ont effectivement sauté le pas. Ce chiffre progresse trimestre après trimestre, mais il est tiraillé entre deux mouvements contraires : toujours plus de locaux d’un côté, et toujours plus de fibre de l’autre, principalement poussé par les zones moins denses.

L’Arcep vient de mettre en ligne son dernier observatoire du marché des services fixes à haut et très haut débit (chiffres de fin juin 2026). Le régulateur des télécoms dénombre « 45,2 millions de locaux présents sur le territoire national », dont 95,3 % sont raccordables à la fibre optique, soit 275 000 locaux supplémentaires en trois mois.

Il reste donc 2,1 millions de locaux à rendre raccordables. Les raisons sont diverses, mais « pour plus d’un tiers d’entre eux, les opérateurs indiquent à date qu’il s’agit de locaux pour lesquels l’intervention de déploiement a été refusée par des tiers [des syndicats de copropriété sont cités en exemple, ndlr] ou de locaux encore en cours de construction ».

Cette volonté de déployer la fibre sur l’ensemble du territoire s’apprécie à la lumière de deux données complémentaires : le nombre de lignes déployées sur le trimestre, mais aussi le nombre de nouveaux locaux rendus éligibles.

Fibre vs locaux : cours après moi que je t’attrape

Avec 43,1 millions de locaux raccordables à la fibre optique, on serait à 100 % avec le nombre de locaux estimés par l’Arcep au troisième trimestre 2022. Dans le graphique ci-dessous, nous avons combiné le nombre de locaux en France et ceux raccordables à la fibre optique, à partir des données open data de l’Arcep :


Il reste 72% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

Fuite de données personnelles et bancaires chez Revolut : il suffisait de demander

Oublie que t'as aucune chance, vas-y fonce ! Sur un malentendu…
Fuite de données personnelles et bancaires chez Revolut : il suffisait de demander

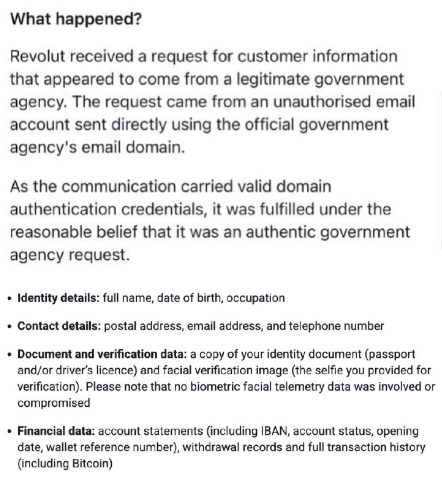
Revolut a confirmé ce week-end avoir envoyé des données personnelles et bancaires de certains clients à une agence gouvernementale. Problème, c’était « une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime ». En clair, des pirates ont récupéré ses informations et auraient commencé à les publier sur Internet.

Il y a quelques semaines à peine, Revolut annonçait officiellement devenir une banque en France ; elle venait en effet d’obtenir sa licence bancaire. Les comptes des 8 millions de clients français sont aux mains de la succursale française de Revolut Bank UAB (la banque lituanienne de Revolut).

Dans son communiqué, Revolut expliquait : « Ce nouveau jalon témoigne de notre engagement envers les 8 millions de clients français et plus de 55 000 entreprises françaises qui nous confient leur argent : vous offrir une expérience bancaire toujours plus complète ». Mais « l’expérience » que viennent de vivre de nombreux clients n’est certainement pas celle escomptée.

« Une arnaque sophistiquée »… avec un email

En effet, Revolut a laissé fuiter des données personnelles de ses clients… enfin se serait fait rouler dans la farine serait plus exact comme formulation : « Revolut a récemment identifié une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime d’une agence gouvernementale pour soumettre des demandes frauduleuses d’informations », explique la banque à TechCrunch. Le détail de l’attaque n’est pas précisé, il faudra donc croire la banque sur parole pour le côté sophistiqué de l’arnaque.

Dès la supercherie découverte, l’adresse e-mail a évidemment été bloquée et des actions ont été mises en place. Les autorités, les forces de l’ordre et les organismes de réglementation compétents ont été informés de l’incident. La banque affirme que « les systèmes Revolut et les fonds des clients ne sont pas affectés ». Encore heureux !

Selfie, carte identité, relevé de compte, IBAN…

ZachXBT, un chercheur en cybersécurité spécialisé dans le monde des cryptos, publie sur Telegram le courrier qui aurait été envoyé aux clients ainsi que la liste des documents transmis au pirate : l’adresse complète avec email, numéro de téléphone, nom, emploi et date de naissance, sans oublier « une copie du passeport et/ou du permis de conduire, ainsi que la vérification selfie ».

Des données bancaires très précises seraient également dans le lot : « relevés de compte, IBAN, enregistrements de retrait et historique complet des transactions incluant Bitcoin ». Plusieurs internautes publient également le message qu’aurait envoyé Revolut, notamment Marc Zeller.

Selon ZachXBT, « bien que l’incident soit probablement limité en taille, il semble avoir ciblé des utilisateurs fortunés ».

De son côté, Revolut n’a pas souhaité indiquer à nos confrères le nombre de clients touchés, ni la nature des données concernées. Même mutisme sur le nom de l’agence gouvernementale en question. Selon Capital, l’entreprise précise simplement qu’un nombre limité de clients est affecté. Là encore, il faut la croire sur parole.

Ce n’est que le début ?

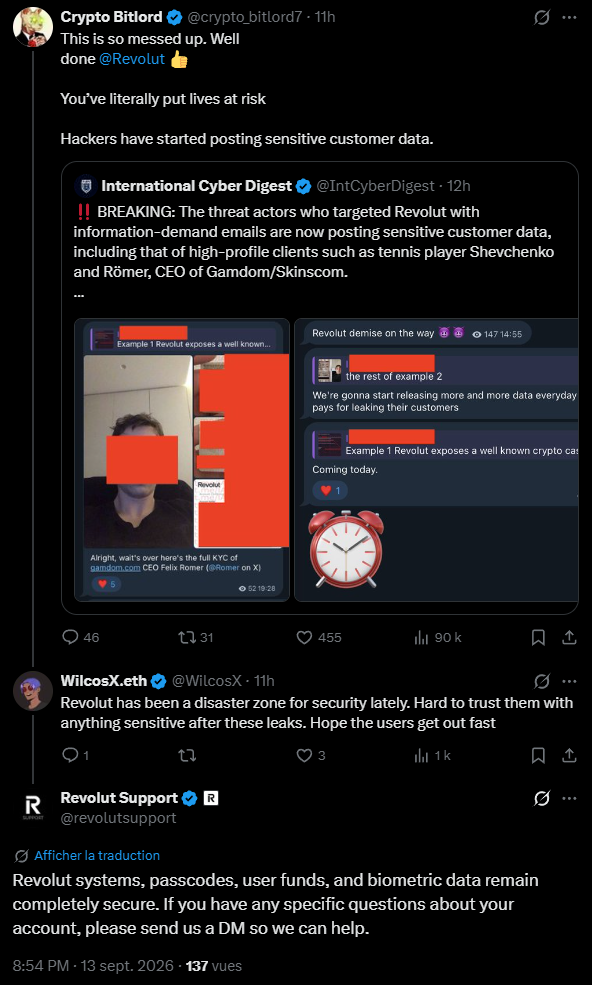
Depuis, selon plusieurs retours sur les réseaux sociaux, les pirates auraient commencé à divulguer des données dérobées, notamment des selfies et des photos de pièces d’identité. Les pirates lanceraient au passage les hostilités, comme le rapportent FrenchBreaches et International Cyber Digest, en maintenant la pression sur Revolut et menaçant de divulguer davantage de données.

Sur X, le compte officiel Revolut Support tente de sauver les meubles, sans confirmer ni infirmer les documents publiés par les pirates. L’entreprise botte en touche et ne parle que de ce qui va bien : « Les systèmes Revolut, les mots de passe, les fonds des utilisateurs et les données biométriques restent parfaitement sécurisés ». Message répété à plusieurs reprises.

Revolut fait l’autruche

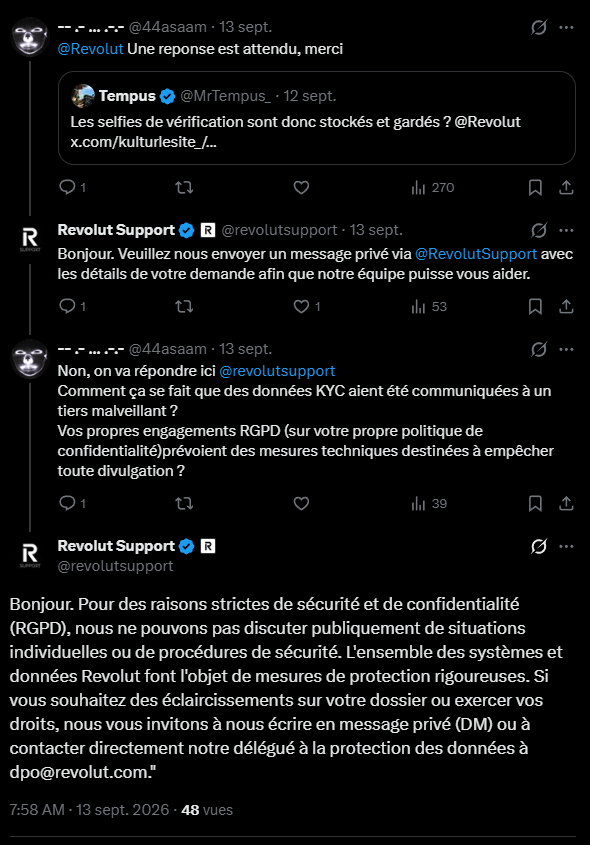
De manière générale, le compte de support répond avec le même genre de message : passer en privé. Un internaute, par exemple, demande des explications à la banque avec pour réponse : « Pour des raisons strictes de sécurité et de confidentialité (RGPD), nous ne pouvons pas discuter publiquement de situations individuelles ou de procédures de sécurité. L’ensemble des systèmes et données Revolut font l’objet de mesures de protection rigoureuses ».

Pour le moment, aussi bien sur X que sur sa page des communiqués, le dernier message remonte au 3 septembre, indiquant qu’elle venait d’obtenir une approbation conditionnelle pour les États-Unis de la part de l’Office of the Comptroller of the Currency (OCC). Revolut prévoit de se lancer comme banque outre-Atlantique en 2027.

  •  

Étiquette énergie des smartphones et tablettes : quel bordel !

48 ans de mises à jour ? Je prends !
Étiquette énergie des smartphones et tablettes : quel bordel !

Des fabricants de smartphones et tablettes ont transformé l’étiquette énergie et la fiche d’information en vaste blague. Nous avons analysé plus de 2 400 fiches avec des erreurs plus que grossières : 48 ans de mises à jour, 23 minutes d’autonomie, un écran aussi résistant que le saphir ou friable comme du talc, une étanchéité à 100 mètres, etc.

Depuis le 20 juin 2025, les règlements européens UE 2023/1669 (Energy Labelling) et UE 2023/1670 (Ecodesign) sont en application dans l’Union. Pour les règlements, pas besoin de transposition, contrairement aux directives.

Dans le premier cas, il s’agit d’apposer une étiquette énergie comportant plusieurs informations : une classe de A à G, une estimation de l’autonomie, des indices de résistance aux chocs et de réparabilité, le nombre de cycles de charge et l’indice IP (protection contre les poussières et l’eau). Cette étiquette doit aussi comporter un code QR renvoyant vers la fiche produit détaillée sur le site EPREL (European Product Registry for Energy Labelling) de la Commission européenne.

Le second règlement impose des seuils aux fabricants, notamment cinq ans au moins de correctifs (avec un temps limité pour les proposer à leurs clients, quatre mois après la publication du code source) de sécurité et sept ans de disponibilité des pièces détachées.

Le constat est rude : 80 % des terminaux manquent d’informations

Revenons à cette étiquette, obligatoire depuis plus d’un an, autant pour les nouveaux produits mis sur le marché que pour les anciens toujours commercialisés. En effet, l’article 3 précise bien que « chaque smartphone ou tablette est fourni avec une étiquette imprimée conforme », sans revenir sur la date de mise sur le marché. Dans les documents référencés sur l’EPREL, on voit d’ailleurs d’anciens modèles toujours commercialisés, comme l’iPhone 13 d’un importateur, la Galaxy Tab Active5 de Samsung en direct ou encore le Fairphone 5.

Right to Repair et iFixit ont travaillé de concert pour analyser les fiches de la base EPREL sur les smartphones et les tablettes. Leur constat est accablant : « Un an après l’entrée en vigueur des règles d’écoconception de l’UE, 80 % des smartphones ne disposent toujours pas des informations de réparation requises ».

Ils ont analysé 2 334 fiches de smartphones et tablettes et « seules 18 % environ mentionnent des sites web où l’on peut facilement trouver les prix des pièces détachées ou les instructions de réparation ». Nos confrères dénoncent également une pratique « scandaleuse » de certains fabricants : ils ne donnent aucun lien pour acheter des pièces détachées et accéder aux manuels de réparation, mais « s’attribuent encore une note parfaite pour les informations de réparation, ce qui aboutit à une auto-déclaration de classe A pour la réparabilité ».

L’Annexe IV du règlement est pourtant claire sur la définition d’un score de 5 points : « disponibilité publique des informations pour la réparation et l’entretien ». Comme le montrent Right to Repair et iFixit, certains s’attribuent une note de 5/5 sans lien ou avec un lien vers la page d’accueil de Temu, aussi bien pour le manuel que pour les pièces détachées et leurs prix.

Chez Next, nous avons aussi regardé les autres informations contenues dans les fiches… et nous n’avons pas été déçus du voyage. Temu n’est par exemple pas un cas isolé, 40 fiches (d’une petite poignée de marques) renvoyant vers la plateforme chinoise. Certains vers la page d’accueil, d’autres vers une fiche produit dont l’article est épuisé.

Amazon, eBay et AliExpress apparaissent également sur des dizaines de fiches. Certaines fiches méritent le détour. Autel, par exemple, renvoie vers la fiche produit de ses tablettes (complètes) via les liens censés donner des prix HT pour les composants.

48 ans de mises à jour de sécurité, plus de 20 jours d’autonomie !


Il reste 65% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

L’humanité n’a pas attendu l’IA pour « jouer avec nos vies »

On va tous mourir… mais pas aujourd'hui
L’humanité n’a pas attendu l’IA pour « jouer avec nos vies »

« L’IA va tous nous tuer ». C’est la crainte du moment de certains spécialistes. Le risque est réel, mais il doit être remis en perspective ; d’autant que l’humanité n’a pas besoin de l’IA pour se mettre en danger. L’humain reste au cœur des décisions pouvant changer le cours du monde, mais pour combien de temps encore ? Avec des essaims d’agents, l’IA est de plus en plus performante et rapide.

Jacob Coxon est un chercheur spécialisé en intelligence artificielle, passé par deux mastodontes du secteur : OpenAI puis Anthropic. Sa déclaration fait les gros titres et joue sur la peur : « J’ai démissionné d’Anthropic aujourd’hui. J’ai passé les trois dernières années à faire de la recherche sur le pré-entrainement des modèles à la fois chez OpenAI et Anthropic. Aucune des deux entreprises n’agit de manière responsable. Ils foncent droit vers une superintelligence auto-améliorée et jouent avec nos vies ».

Quand Terminator joue à WarGames dans la matrice

« Les personnes qui construisent l’IA croient sincèrement qu’elle pourrait tous nous tuer d’ici la fin de la décennie. Ce n’est pas un coup de marketing », affirme-t-il. Dans le secteur, le marketing de la peur est pourtant une pratique courante. Evan Hubinger, responsable de l’alignement chez Anthropic, abonde : « Nous croyons vraiment, sincèrement, que l’IA pourrait tuer tous les humains ! Je pense personnellement que c’est >10 % dans la prochaine décennie ».

Les mots sont forts – « tuer tous les humains » – et repris en boucle dans les médias. Dans un long et intéressant billet sur LinkedIn, Didier Heiderich (ingénieur et président de l’Observatoire International des Crises), revient sur un point souvent passé sous silence sur cette déclaration : d’où vient ce chiffre, 10 % ? Pour faire simple, d’une estimation personnelle au doigt mouillé. « Un chiffre suivi du signe % ne transforme pas l’inconnu en risque mesuré », explique-t-il :

« Annoncer aujourd’hui plus de 10 % de probabilité que l’intelligence artificielle provoque l’extinction de l’humanité avant 2036 ne relève pas, en l’état de nos connaissances, d’une évaluation quantitative du risque. Il s’agit d’un jugement appliqué à une chaîne causale constituée pour une large part d’hypothèses concernant un système qui n’existe pas encore. »

Le risque, selon Jacob Coxon, ne vient pas des modèles actuels, mais de ceux à venir. Mais quel risque ? Sur une extinction de masse des humains (même s’il serait plus juste de parler d’effondrement de civilisation), on pense souvent à une guerre mondiale nucléaire ou à un virus mortel qui se transmettrait facilement. Et encore, dans les deux cas, ce ne serait probablement pas la fin de l’humanité.

Les IA pourraient aussi prendre une autre voie, avec des attaques coordonnées et ciblées d’agents. Ce n’est pas de la science-fiction, Hugging Face en a fait les frais. Alexei Grinbaum, directeur de recherche au CEA-Saclay et spécialiste des questions d’éthique, n’est pas surpris, comme le rapporte Libération : « C’est un modèle de laboratoire qui était à l’œuvre, un modèle non aligné qui peut faire tout un tas de choses bizarres pour atteindre l’objectif que l’on lui a donné […] tout se passe comme s’il existait une autorité centrale qui persiste même lorsque les agents individuels sont débranchés. C’est stupéfiant ».

Ce qui inquiète notamment les chercheurs est l’auto-amélioration récursive, c’est-à-dire la capacité pour un modèle de s’améliorer et de concevoir seul un modèle plus performant. Cela pourrait conduire à un emballement sur les générations de modèles d’IA avec des difficultés croissantes à gérer l’alignement, à savoir les gardes-fous des modèles… À moins que ces garde-fous soient de la poudre aux yeux. Selon l’expert Tom David, « quasiment personne ne travaille vraiment sur l’alignement » dans les grandes entreprises que sont OpenAI, Anthropic et Google DeepMind.

Difficile de savoir ce qu’il en est puisque les entreprises ne publient aucun chiffre. Pire encore, en 2024, Ilya Sutskever et Jan Leike quittaient OpenAI, alors qu’ils supervisaient l’équipe chargée de contrôler les IA (Superalignement). En cause, l’absence d’accès aux capacités de calculs promises. Ils ne pouvaient donc pas mener leur mission, l’entreprise privilégiant l’entraînement des modèles dans la course folle à l’IA générale.

Nouveau volte-face d’OpenAI ce 9 septembre, avec l’arrivée de Paul Christiano au conseil de l’OpenAI Foundation : « Paul a défendu un point de vue qui prend au sérieux la possibilité que l’IA avancée présente des risques catastrophiques et la nécessité pour les développeurs de se préparer avant que les systèmes n’atteignent des niveaux de capacité plus dangereux », explique le communiqué.

Sur X, il précise sa pensée : « Je crois désormais qu’il existe un risque significatif qu’une accélération rapide des capacités de l’IA conduise à une perte de contrôle catastrophique et irréversible à très court terme ». Il est pessimiste sur l’avenir : « Je ne pense pas que l’industrie de l’IA en général, y compris OpenAI, soit actuellement sur la bonne voie pour réduire ce risque à un niveau acceptable ». Sa voix sera-t-elle entendue ? Pas certain car, comme l’explique OpenAI, « il siégera comme observateur sans droit de vote ».

Les risques dont il est question sont documentés depuis des années par la science-fiction. De Terminator à Matrix, en passant par I, Robot, WarGames et Dune (pour son Jihad Butlérien) pour ne citer qu’eux. Ce n’est pas pour autant qu’ils n’existent pas, bien au contraire ! Le passé montre que nous sommes déjà plusieurs fois passés très près d’une catastrophe et il y en aura d’autres, auxquels il convient d’ajouter l’IA générative qui n’est pas une variable d’ajustement, mais un vecteur de risque supplémentaire. En effet, les risques sont réels et l’IA générative peut jouer le rôle d’amplificateur, avec pour principal rempart les décisions humaines et la régulation… même si ce n’est pas forcément gagné sur les deux points. Ces affirmations méritent des explications.

Jusqu’à présent, la chaine de décision était assez simple : la machine remonte des informations potentiellement erronées à un humain qui doit prendre une décision plus ou moins rapidement (parfois quelques minutes seulement). Avec l’IA générative, le risque évolue : des milliers d’agents pourraient agir de concert avec des capacités de perception et d’analyse bien plus rapides que celles des humains. Ils restent théoriquement dans la boucle, mais deviennent en pratique dépassés. On pourrait presque parler d’une attaque DDoS sur une personne.


Il reste 71% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

☕️ Flockerie d’été : où est Charlie, version datacenter


Cet été, Next propose de vous divertir avec un cahier de vacances spécial geek. On vous a préparé des mini-jeux pour vous occuper sur la plage, à la montagne, en voyage… Cerise sur le gâteau, il y a des cadeaux à gagner.

Une ou deux fois par semaine, on se donne rendez-vous pour s’amuser et/ou agiter ses méninges. La liste de tous nos jeux de l’été 2026 est disponible sur cette page, complétée au fur et à mesure des publications.

Pour le dernier jeu de l’été, vous partez à la recherche de Charlie, ce personnage qui adore se planquer n’importe où. Aux dernières nouvelles, il était habillé avec un bonnet rouge et blanc, portait des lunettes et faisait coucou à un satellite qui passait au-dessus de sa tête. Il s’était trouvé un petit local au calme, dans la forêt.

Son dernier message date de 2024. Il parlait d’un départ précipité à cause d’engins de chantier. Seul indice, l’email a été envoyé depuis un ordinateur avec l’adresse MAC 4A:3C:8F:03:64:62. Il affirmait que cela permet de retrouver sa trace, à condition de connaitre l’hexadécimal et les degrés décimaux, puis de se rendre sur notre carte des datacenters à travers le monde afin de le repérer. Il nous rappelle qu’il n’est pas bien grand, il ne faut donc pas prendre trop de hauteur.

Vous y comprenez quelque chose ? Sinon, autre solution plus radicale : laissez Charlie tranquille et abandonnez les recherches ; c’est vous qui voyez !

  •  
❌