❌

Vue lecture

☕️ France Travail publie sa plateforme dédiée aux métiers du numérique


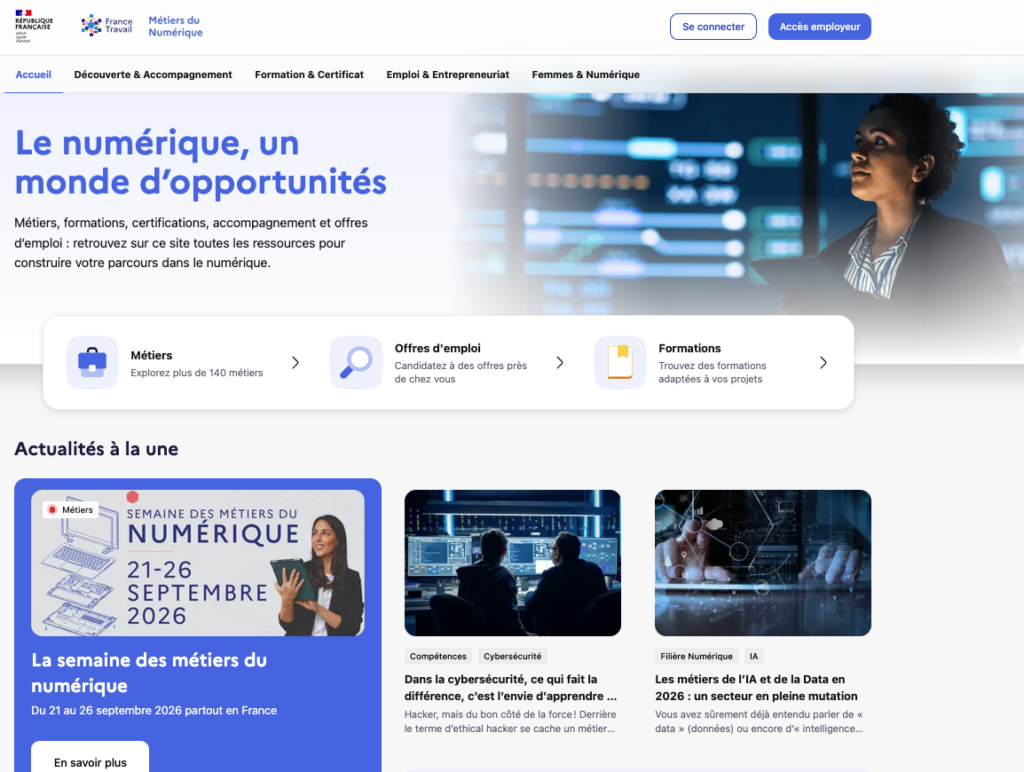
Trouver un emploi dans le numérique via France Travail, c’est désormais possible, et même fléché. Ce 21 septembre, l’établissement public mettait en ligne sa plateforme numerique.francetravail.fr, dédiée à informer et centraliser les ressources sur les emplois de l’industrie technologique.

Avec cet outil, France Travail indique vouloir faciliter les recherches d’emploi dans sept familles de métiers du secteur numérique, mais aussi faciliter la recherche de potentiels employés pour les entreprises concernées.

Les métiers sont réunis dans les catégories développement et logiciels ; data, IA et cybersécurité ; réseaux, systèmes et infrastructures ; design et création ; marketing, communication et e-commerce ; gestion de projets et transformation numérique ; et support et services numériques.

Pour les personnes en recherche d’emploi, la plateforme propose un espace de « découverte & accompagnement », qui donne notamment accès à des fiches dédiées à plus de 140 emplois répartis dans les familles précitées. En quelques clics, il est ainsi possible d’en savoir plus sur le travail d’Analyste SOC (Security Operations Center), de technicien ou technicienne de data center, ou encore d’UX/UI designer.

Plus loin, l’espace Formation et certificat est principalement pensé pour aider celles et ceux qui se tournent vers la tech à la suite d’une reconversion. La page « Emploi et entrepreneuriat » permet quant à elle de « passer à l’action » après les collectes de renseignements.

Comme les pouvoirs publics cherchent depuis plusieurs années à accélérer la diversification des effectifs de l’industrie numérique, un dernier espace est plus spécifiquement dédié aux femmes qui envisageraient de rejoindre l’industrie. Concrètement, il s’agit de les rediriger vers une série d’organismes, de réseaux ou de formations tantôt généralistes, tantôt spécialisées dans l’accueil des femmes, comme Femmes @ Numériques, Elles bougent, Sista ou Cyberelles. 


Ce modèle correspond en tous points à celui proposé dans les trois autres axes piliers du service, où divers organismes d’accompagnement, d’immersion (pour ceux qui arriveraient dans le secteur), ou encore d’échanges avec des professionnels sont, chaque fois, proposés.

France Travail propose par ailleurs une page dédiée aux employeurs, via laquelle elle leur fournit de quoi identifier rapidement les profils susceptibles de répondre à leurs besoins.

Cet outil s’intègre directement dans « la dynamique des plateformes sectorielles » que propose France Travail. Aux côtés de ce portail dédié aux métiers du numérique, l’entité en propose en effet d’autres spécialisés dans les métiers du soin, ceux de la culture et du spectacle, ou encore ceux du transport et des mobilités.

  •  

IA et littérature : les détecteurs automatiques comme Pangram surfent sur le doute

Traque sur Internet
IA et littérature : les détecteurs automatiques comme Pangram surfent sur le doute

Les suspicions de copies d’étudiants ou de livres primés générés par IA poussent à utiliser les outils de détection proposés par des entreprises comme Pangram, mais ceux-ci ne peuvent nous assurer d’un diagnostic fiable. En France, l’écrivain Thélyson Orélien est pointé du doigt et son livre passé à la moulinette alors que l’auteur nie l’usage de l’IA générative et affirme : « je ne vois pas pourquoi je ferais appel à une machine ».

La suspicion de devoirs rendus et livres de lauréats de prix littéraires générés par IA devient courante et pousse à la tentation de recourir à des logiciels de détection. Mais ceux-ci, même s’ils s’améliorent, peuvent se tromper et ont aussi des biais.

En France, depuis lundi, c’est le livre de Thélyson Orélien, titré « C’était ça ou mourir » et lauréat de plusieurs prix comme le prix Fnac ou le prix Méduse et pressenti par certains comme potentiel prix Goncourt 2026, qui est la cible de certaines critiques. L’ouvrage de l’écrivain québécois d’origine haïtienne a été la première cible littéraire d’un compte créé assez récemment sur X au nom de Pangramed. Ce compte pointe que le service de détection d’utilisation d’IA Pangram, dont il reprend le nom en le détournant, affiche sur plusieurs extraits du livre « nous croyons que ce texte entier est généré par IA » avec un score martelant « 100 % de ce texte est IA ».

Ce message a ensuite été repris sans pincettes par le journaliste du Figaro Paul Sugy et son collègue chroniqueur Samuel Fitoussi. Comme l’analyse Médiapart, une mécanique s’est ensuite déroulée dans les sphères de droite et d’extrême droite, Valeurs actuelles publiant un article sur le sujet, partagé ensuite par Alexandre Avril, vice-président de l’Union des droites pour la République (UDR). De nombreux comptes X ont aussi surfé sur le sujet, certains diffusant de fausses analyses Pangram de textes de Victor Hugo ou de Mary Shelley, d’autres ciblant de façon raciste Thélyson Orélien. Tout ça a propulsé le sujet dans l’actualité.

Depuis, nos confrères de Libération ont pu constater que la version 4 de Pangram estime bien que le texte est « entièrement IA » avec certains passages comme un mélange entre du texte artificiel et humain. Et le service français concurrent à Pangram, Lucide.ai a surfé sur l’occasion pour publier son diagnostic équivalent.

«  Je ne vois pas pourquoi je ferais appel à une machine »

De son côté, Thélyson Orélien affirme à Libération : «J’ai toujours aimé la création et l’écriture, je ne vois pas pourquoi je ferais appel à une machine.». Il ajoute : « Les images, les répétitions et les rythmes sont une parole vivante, elles sont miennes. Mes traditions sont haïtiennes et caribéennes ». Concernant l’estimation de Pangram, il « pense que le logiciel est habitué aux traditions littéraires françaises et aux auteurs classiques ».

Enfin, il exprime sa colère : «Depuis mon arrivée récente en France, je subis de nombreuses attaques racistes, qui ne viennent pas des lecteurs mais de personnes extérieures qui cherchent à nuire. Je n’y prêtais aucune attention. Mais je ne m’attendais pas à des attaques de ce genre. Je ne suis pas triste mais en colère. Je suis en train de constituer un dossier avec mes éditeurs en France et au Québec pour prouver ce que je dis ».

« Une précision de 98 % est extrêmement faible »


Il reste 66% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

Racheté 35 300 €, Lycos.fr revient : « On n’avait pas prévu que ça aille aussi vite »


Racheté 35 300 €, Lycos.fr revient : « On n’avait pas prévu que ça aille aussi vite »

Lycos.fr reprend du service. Racheté aux enchères pour 35 300 euros, le vénérable nom de domaine accueille un nouveau projet de portail porté par l’acquéreur. Il ambitionne d’y proposer page personnelle, moteur de recherche et agrégateur de médias, sans lien avec la société historique du même nom.

Comme souvent dans ce genre de cas, les enchères se sont jouées dans la dernière ligne droite : proposé à la vente sur le site spécialisé WebExpire, le nom de domaine lycos.fr a trouvé preneur lundi 21 septembre pour 35 300 euros.

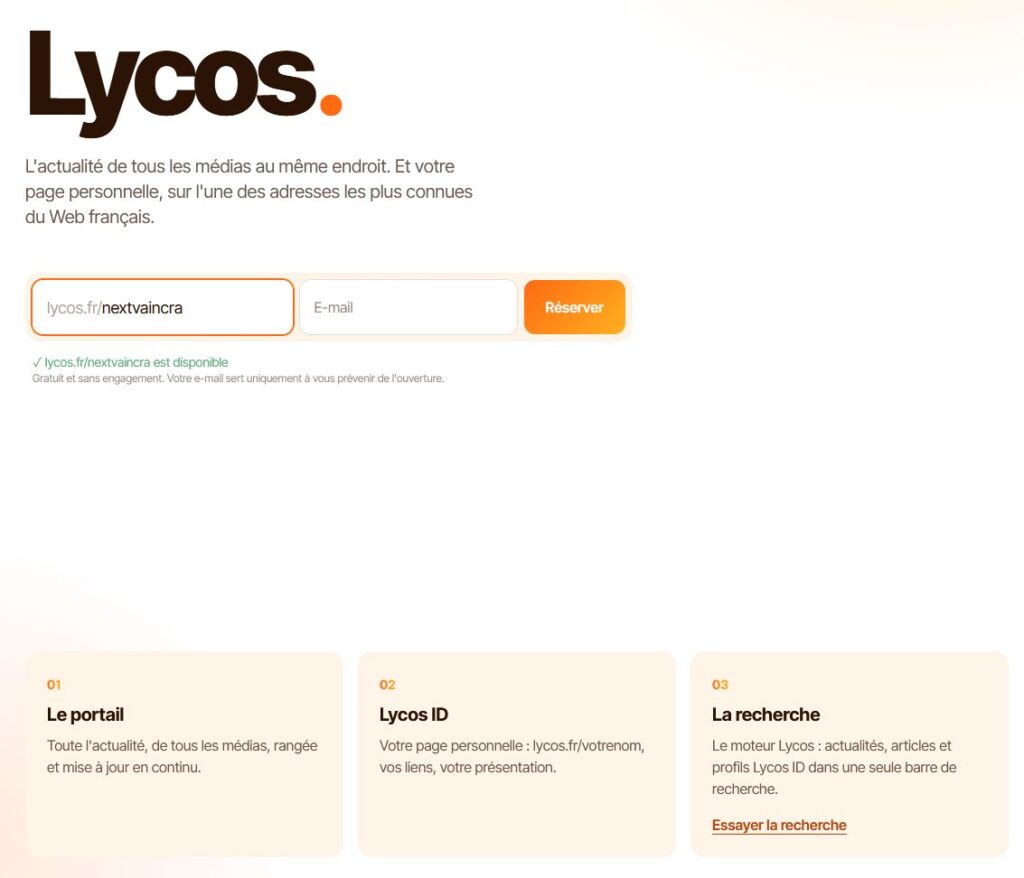
Cette fois, hors de question de laisser le nom de domaine dormir en mode parking. Quelques heures plus tard, une nouvelle page d’accueil s’affiche aux yeux des internautes curieux. Elle propose de réserver une adresse en lycos.fr/votrenom en échange d’une adresse email pour obtenir, au lancement, « votre page personnelle sur l’une des adresses les plus connues du Web français ».

À ce service, baptisé Lycos ID, le nouvel acquéreur promet d’ajouter un agrégateur de médias, avec une actualité « rangée et mise à jour en continu », ainsi qu’un moteur réunissant « actualités, articles et profils Lycos ID dans une seule barre de recherche ».

La page d’accueil du site Lycos.fr au mardi 22 septembre – capture d’écran Next

Le retour d’une vedette d’antan

L’ambition dessinée ici rappellera certainement des souvenirs à ceux qui, parmi les lecteurs de Next, surfaient déjà en ligne au tournant du nouveau millénaire. Lycos.fr, édité par la société Lycos Europe gmbh, est en effet l’un des plus célèbres représentants de la génération des grands portails Web qui mêlaient messagerie, pages perso et surtout recherche en ligne entre la fin des années 90 et le début des années 2000.

Né en 1994 sous la forme d’un projet de recherche et installé en tant que société commerciale un an plus tard, Lycos a d’abord connu une ascension fulgurante et un développement mondial (en 2000, Lycos vantait son célèbre slogan « va chercher » à la télévision française), avant de lentement péricliter, balloté entre une succession d’actionnaires.

Le portail, identifiable à son logo en forme de retriever noir, a officiellement disparu du Web européen le 15 février 2009, même si le moteur de recherche américain est longtemps resté accessible par le biais des différentes extensions nationales du nom de domaine lycos, dont le .fr.

Un départ sur les chapeaux de roue

Jusqu’à ce que ce dernier soit finalement libéré, proposé aux enchères, et donc racheté, avec mise en place de cette page d’inscription en forme d’apéritif pour un lancement à venir. La conclusion des enchères a toutefois suscité plusieurs commentaires publics, sur les réseaux sociaux, de spécialistes des noms de domaine et du référencement, contribuant à braquer les projecteurs sur le nouveau lycos.fr.

« On a récupéré le domaine hier, on n’a encore rien annoncé, et il y a déjà des milliers d’inscriptions. On n’avait pas prévu que ça aille aussi vite, ce sont les gens qui ont décidé pour nous, et ça confirme que ce nom réveille quelque chose de bien réel », confie à Next Benjamin Romei, fondateur d’ADN Contents, la société qui a remporté les enchères (par ailleurs éditrice de médias thématiques). Qui entend bien donner une seconde vie à cette vénérable adresse : « L’idée tient en une phrase : refaire de Lycos une porte d’entrée simple du web français ».

D’où cette triple ambition affichée, avec un moteur de recherche constitué sur un index en propre et un agrégateur de médias attendu dans les prochains jours, tous deux en bêta, et le futur service de page personnelle pour lequel les plus impatients ont déjà réservé une adresse à leur nom (vanity URL). « Lycos ID est une carte de visite en ligne, à une adresse que tout le monde connaît », résume Benjamin Romei.

À défaut d’avoir Next.fr, nous aussi on veut notre vanity URL – capture d’écran Next

L’entrepreneur indique envisager un modèle économique hybride, basé pour partie sur la publicité, et sur des options premium associées aux pages personnelles. Il précise ne pas vouloir se limiter aux nostalgiques. « Le premier cercle, c’est ceux qui ont grandi avec Lycos, Caramail et Multimania. Pour eux, ce nom réveille quelque chose. Mais on espère bien toucher d’autres générations : on ne veut pas faire un musée ».

L’épée de Damoclès du recours d’un ayant-droit

Reste une inconnue de taille. L’entrepreneur ne prend-il pas un risque à racheter et à exploiter un nom de domaine associé à une marque à la notoriété certes ternie, mais historiquement bien établie ?

Outre l’éventualité d’une action en contrefaçon, le fait que le domaine concerné soit en .fr signifie que le nouveau propriétaire s’expose à la possibilité d’une réclamation extra judiciaire formulée directement auprès de l’Afnic, l’office d’enregistrement des extensions nationales, notamment via la procédure Syreli.

Encore faut-il qu’il subsiste un ayant droit. À l’échelle française, une recherche dans les bases de données de l’INPI confirme que les différents enregistrements de marque liés à des activités numériques (édition de site, publicité en ligne) sont expirés de longue date. D’après les données disponibles auprès du bureau américain des brevets (USPTO), la marque Lycos en tant qu’activité Web semble également avoir été abandonnée depuis 2020. Le site lycos.com a par ailleurs pris des airs de coquille vide, avec un index de recherche limité à la portion congrue, et des mentions légales qui ne mentionnent plus grand chose.

Le nouvel acquéreur n’ignore pas la question, mais se dit confiant : « On a fait ce travail sérieusement, en amont, avant même de se lancer. La situation de ce nom n’est pas la même selon les territoires, et notre projet est français : pensé ici, pour le public d’ici, sur un .fr laissé à l’abandon depuis des années. On est accompagnés sur le juridique, on suit la situation de près et des démarches sont en cours. »

À ce stade, la page lycos.fr ne pousse toutefois pas la filiation jusqu’à reprendre la silhouette du célèbre retriever.

  •  

Deepfakes haineux : les règles de Meta ne sont pas à la hauteur

Les victimes ignorées, Meta désavouée
Deepfakes haineux : les règles de Meta ne sont pas à la hauteur

Meta doit en faire plus contre les deepfakes diffusant des discours haineux. Cet appel à agir ne vient pas d’une organisation opposée au mastodonte des réseaux sociaux, mais de l’Oversight Board, le conseil de surveillance indépendant de l’entreprise chargé d’examiner certaines décisions de modération des contenus.

L’Oversight Board, créé par Facebook en 2019 et opérationnel depuis 2020, peut rendre des décisions contraignantes sur certains contenus. Son pouvoir est cependant limité, car l’entreprise de Mark Zuckerberg n’est pas tenue de mettre en œuvre les recommandations générales que le comité peut proposer. Néanmoins, les dossiers dont il se saisit et qu’il met en lumière permettent de mesurer les limites, voire les incohérences, de la politique de modération de Meta.

Une fausse vidéo politique laissée en ligne pendant dix mois

C’est le cas pour deux dossiers dont les décisions ont été publiées le 17 septembre, et qui concernent des deepfakes générés par IA. Le premier est une vidéo partagée sur Facebook en novembre 2025 dans laquelle on peut entendre une conseillère municipale du Parti travailliste écossais affirmer : « Les réfugiés sont les bienvenus ici, même s’ils violent nos femmes, car les Blancs le font aussi. »

Un examen un peu plus approfondi du document permet de conclure à une vidéo générée par IA. Malgré plusieurs demandes et appels de la conseillère en question et d’une autre victime, le post est resté public. Meta a conclu lors de l’appel du comité que la vidéo n’enfreignait pas les standards communautaires et qu’elle ne méritait pas une étiquette IA. Le Board a finalement annulé la décision de maintenir le contenu et a exigé son retrait – Meta a effectivement annoncé la suppression de la vidéo, dix mois après sa mise en ligne.

Le comité a désavoué Meta sur la qualification du contenu. Selon la majorité des membres du Board, la vidéo associait l’ensemble d’un groupe (les réfugiés) à la criminalité et aux violences sexuelles. Elle aurait donc dû être supprimée au titre des règles sur les conduites haineuses.

Et si Meta a jugé bon de n’en rien faire, alors la vidéo aurait tout de même dû être étiquetée « IA à haut risque ». Les règles de l’entreprise concernant l’étiquetage IA pour les hypertrucages sont jugées inadéquates. Dans leur majorité, les membres du comité estiment que Meta devrait se doter de règles plus solides concernant les deepfakes :

  • en élargissant les situations dans lesquelles l’étiquette « IA à haut risque » peut s’appliquer ;
  • en prenant plus de mesures pour restreindre la diffusion de contenus trompeurs générés par l’IA ;
  • en renforçant les sanctions contre les comptes qui publient ce genre de contenus de manière répétée ;
  • et en faisant preuve de plus de transparence sur les conditions d’application de ces étiquettes.

De manière plus générale, le comité estime que ce dossier met en lumière le fait que « les femmes politiques, les journalistes et les militantes sont visées de manière disproportionnée par des deepfakes qui déforment leurs positions, notamment dans le cadre de campagnes de harcèlement ». Les personnalités moins connues manquent souvent de moyens pour répondre à ces harcèlements.

Des attaques violentes visant les femmes

Le deuxième cas concerne une jeune femme musulmane vivant en Europe, interviewée par une télévision. On la voit en tant que bénévole d’une campagne visant à améliorer l’éducation à la santé menstruelle et à combattre la stigmatisation des problèmes de santé touchant les femmes et les filles issues de minorités ethniques.

La vidéo a été manipulée et diffusée sur plusieurs réseaux sociaux pour tourner la personne en ridicule, « en créant un contraste apparent entre son engagement en faveur de la santé et son apparence physique, dans le but manifeste de laisser entendre qu’elle n’était pas légitime pour s’exprimer sur ces questions ». Ces vidéos et images générées par IA ont cumulé des dizaines de millions de vues sur différentes plateformes, dont celles de Meta.

Les appels de la victime auprès de Meta pour faire retirer ces contenus ont reçu une fin de non recevoir. « Meta a depuis confirmé au Conseil que sa décision de ne pas intervenir sur cette publication, en la maintenant sur la plateforme sans lui apposer d’étiquette signalant un contenu généré par IA, était conforme à ses règles », précise l’exposé des faits.

Ce n’est qu’après que le Board l’a interrogée sur des commentaires dénigrants publiés sous la vidéo que Meta est intervenue pour les supprimer. Confirmant au passage qu’ils enfreignaient l’interdiction des comparaisons déshumanisantes inscrite dans les règles relatives à l’intimidation et au harcèlement.

Le conseil est allé plus loin : il a annulé la décision de Meta de maintenir la publication en ligne et ordonné son retrait. Selon la majorité de ses membres, la vidéo constituait elle-même une forme de harcèlement, puisqu’elle utilisait l’IA pour falsifier les paroles et les actes de la jeune femme, l’humilier en raison de son apparence et alimenter une campagne plus large dirigée contre elle.

Le comité recommande à Meta :

  • d’élargir la définition des « images manipulées non sollicitées » afin d’y inclure les deepfakes montrant une personne en train de dire ou de faire des choses qu’elle n’a pas dites ni faites ;
  • d’ajouter les contenus enfreignant cette règle à une base de contenus de référence, afin que leurs copies puissent être automatiquement repérées et supprimées ;
  • de considérer les indices indiquant qu’un contenu a été généré ou manipulé par l’IA comme un facteur aggravant, pour traiter en priorité les signalements concernés.

Là aussi, ce cas illustre les risques que l’IA générative fait peser sur les femmes et les filles, « les abus gagnant en ampleur, en rapidité et en gravité ». Le Board rappelle le rapport publié l’an dernier par ONU Femmes, selon lequel ces attaques sont souvent délibérées et coordonnées, « et visent à réduire au silence les femmes présentes dans la vie publique ».

Ces vidéos générées par IA ont des répercussions importantes sur les droits des utilisateurs des plateformes de Meta, « notamment sur le droit des femmes musulmanes, et plus généralement des femmes et des filles, à participer à la vie publique. »

  •  

Data center d’Étrechet : en protestation contre le projet de Google, la maire démissionne

Résiste, prouve que tu existes
Data center d’Étrechet : en protestation contre le projet de Google, la maire démissionne

En quelques jours, la maire, trois adjoints et une conseillère municipale ont démissionné de leurs fonctions politiques à la mairie d’Étrechet. En cause : des désaccords sur un projet de centre de données Google, porté par l’agglomération de la ville voisine de Châteauroux.

Après les adjoints, voilà que la maire démissionne. Ce 15 septembre, Florence Laurent a indiqué dans un communiqué quitter ses fonctions à la commune d’Étrechet, dans l’Indre.

Sa décision fait suite à une première démission collective. Dans une lettre du 10 septembre 2026, Bruno Deterne, Marie-Pierre Chabenat-Canals, Christian Jubard (adjoints au maire) et Sylvie Gessier, conseillère municipale, indiquaient avoir pris la décision « conjointe et mûrie » de démissionner collectivement de leurs mandats au sein de la commune.

La cause de ces départs en cascade ? Un projet de centre de données « hors-norme qui échappe totalement à toute capacité de décision de la commune, tout en faisant peser des risques cumulés lourds sur notre territoire (ressource en eau, tensions sur le réseau électrique, nuisances, opacité des calendriers administratifs) », pour reprendre les mots de ces derniers. La maire, elle, évoque « un désaccord sur la prise en compte des avis sur le projet Google sur notre territoire ».

Un centre de données en deux phases

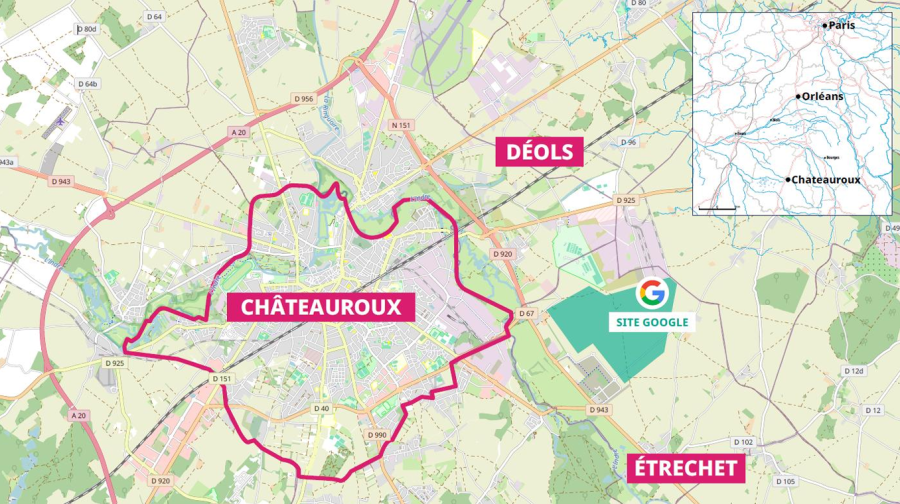
En juin 2025, le conseil communautaire de la métropole de Châteauroux avait en effet voté la vente d’une parcelle de 195 hectares, sur la zone d’activité d’Ozans, à la filiale de Google Tricolore Computing. Cette dernière doit y construire un centre de données de huit à dix bâtiments en deux phases, d’après les informations de la Commission nationale du débat public (CNDP).

La première, qui s’étendrait de 2028 à 2029, prévoit la « mise en service du premier bâtiment de data-center et d’un raccordement au réseau 225 000 Volts par RTE ». La seconde, à partir de 2031, doit permettre la « mise en service progressive de 7 à 9 bâtiments de data-centers supplémentaires et d’un raccordement électrique par RTE ».

Localisation du projet de centre de données. / CNDP

En avril, la CNDP a estimé nécessaire une concertation préalable, concertation qui doit être organisée par Google France, Tricolore Computing et Violet Computing, les maîtres d’ouvrage du projet, et RTE, en charge du raccordement électrique. En parallèle, diverses entités organisent leurs propres débats, dont Les Écologistes avant l’été, ou l’association Indre Nature, qui s’émeuvait début septembre du manque d’informations relatives à la concertation. Next a sollicité la CNDP sur le sujet mais n’avait pas reçu de réponse à l’heure de publier ces lignes.

Sur le territoire, les contestations s’organisent depuis plusieurs mois, notamment sous les efforts du collectif citoyens Ozans dire non. Les démissions, elles, ont suivi des échanges à l’échelle intercommunale. Le 9 septembre, le maire de Châteauroux et président de Châteauroux Métropole Gil Avérous présentait des travaux relatifs au centre de données au conseil municipal d’Étrechet, rapporte La Nouvelle République. Le lendemain, plusieurs élus démissionnaient.

Manque de manœuvres des collectivités

Ce 15 septembre, la maire Florence Laurent les a suivis, indiquant dans un communiqué être « arrivée à la conclusion que différents éléments de ce projet méritaient un engagement précis de la part des porteurs de projets : nuisances visuelles, PFAS, dévalorisation des habitations, trafic routier ».

S’il la remercie pour son implication dans les projets portés par l’agglomération de Châteauroux, Gil Avérous souligne, lui aussi par voie de communiqué, que « les projets envisagés sur Ozans ont pourtant toujours reçu l’approbation de la commune d’Etrechet et de toutes les autres communes de l’agglomération à chaque fois qu’ils ont été débattus en conférence des Maires et en conseil communautaire ».

Auprès de France 3, il soulignait que même le monde agricole ne s’opposait pas frontalement au projet. Le vice-président écologiste de la Région Centre-Val de Loire, Jérémie Godet, s’inquiétait pour sa part des îlots de chaleur que pourraient provoquer les centres de données, ainsi que du recours à des liquides de refroidissement émetteurs de polluants éternels et de gaz à effet de serre.

Le manque de latitude de certaines collectivités dans la gestion des projets de centres de données n’est pas un sujet spécifique à Étrechet. À Paris-Saclay, des membres de la communauté d’agglomération s’inquiètent ainsi du manque d’outils de pilotage de ces arrivées, et des risques que cela fait peser sur le réseau électrique. Quant aux possibilités de débat, quand bien même encadrées par la CNDP, la chercheuse Ophélie Coelho regrettait par exemple de les voir organisées « après la prise de décision », c’est-à-dire plus pour relever des inquiétudes que pour orienter les projets.

  •  

☕️ Apple intègre TV et Arcade à iCloud+ dans les marchés émergents


C’est probablement la meilleure affaire Apple du moment, mais malheureusement elle n’est pas disponible en France. L’abonnement payant iCloud+ inclut désormais les services Apple TV et Apple Arcade dans une centaine de pays. Et ce, dès le premier palier d’iCloud+ (0,99 euro par mois), ce qui en fait une alternative extrêmement intéressante par rapport au bouquet Apple One, dont les prix commencent à 19,95 euros pour sensiblement les mêmes prestations (la formule intègre Apple Music).

Dans certains pays, comme le rapporte 9to5Mac, les abonnés iCloud+ pourront même accéder à des stations de radio Apple Music sans pub. Ils auront même droit à un rabais sur l’abonnement au service de streaming, s’ils souhaitent aller plus loin. Autant dire qu’Apple abandonne l’idée de vendre Apple One dans une bonne partie du monde.

La nouvelle offre iCloud+ vise des pays émergents ou qui n’ont pas le même pouvoir d’achat que dans l’UE ou les États-Unis. En Europe au sens large, les marchés ciblés sont l’Albanie, l’Arménie, la Bosnie Herzégovine, le Kosovo, le Montenegro, la Serbie, la Géorgie, la Turquie ou encore l’Ukraine. Cette nouvelle offre a aussi ceci d’intéressant qu’elle ouvre les programmes d’Apple TV à 59 marchés supplémentaires.

Cet été, Apple a relevé les prix de plusieurs de ses services : Apple Music, Apple TV et Apple One ont augmenté leurs différents tarifs. Pour le moment, ces hausses ne se sont pas répercutées en Europe. iCloud+ comprend du stockage en ligne supplémentaire (50 Go pour 0,99 euro par mois), et des fonctions de sécurité comme Relais privé pour naviguer sur le web sans laisser de trace et « Masquer mon adresse email » pour ne pas divulguer sa vraie adresse.

  •  

Habituée de l’Europe, une campagne de désinformation russe se tourne vers les États-Unis


Habituée de l’Europe, une campagne de désinformation russe se tourne vers les États-Unis


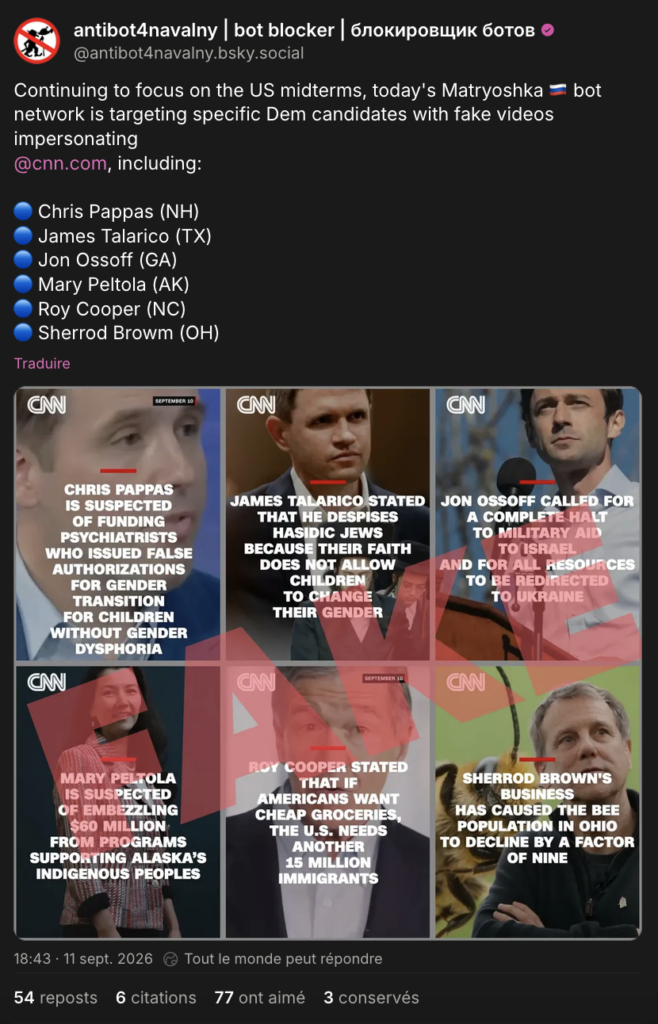
Active depuis des années en France et en Europe, une campagne de désinformation animée par des acteurs pro-russes se tourne vers les États-Unis, alors que le pays prépare ses élections de mi-mandat.

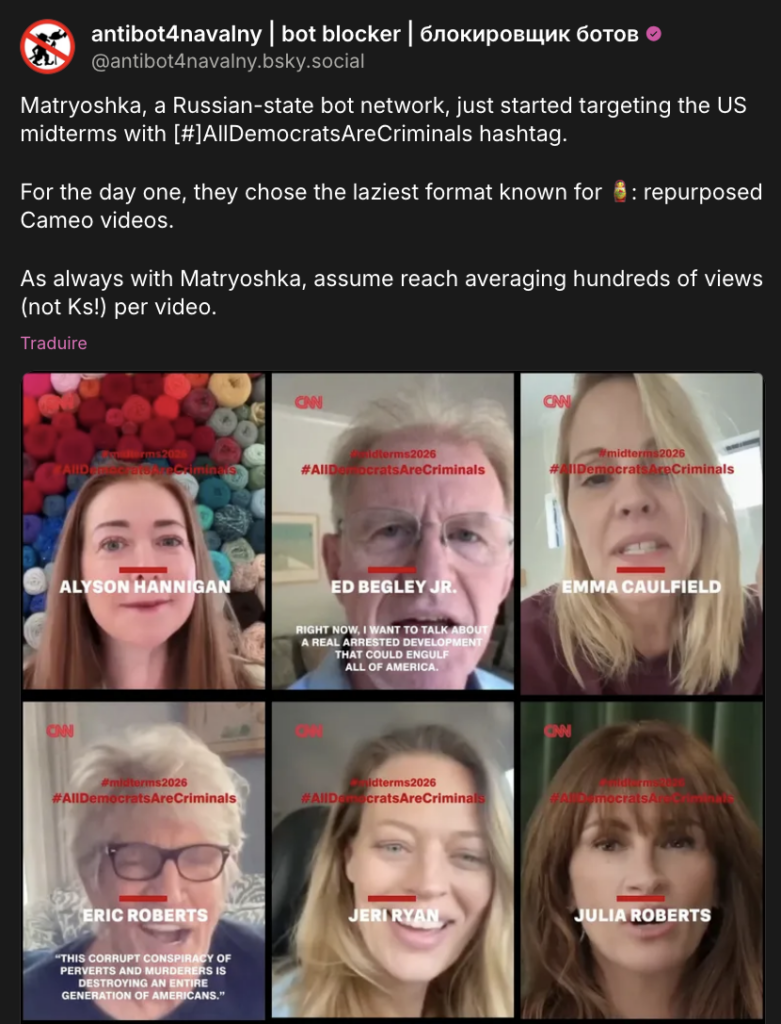
Des vidéos accompagnées du hashtag #DémocratesDélinquants et du logo de la chaîne CNN. Des clips manipulés de l’actrice Alyson Hannigan, célèbre pour son rôle dans la série Buffy contre les vampires, prétendument en train d’affirmer : « Il n’y a aucun enfant américain qui ne soit pas menacé par les démocrates ». Des images de sa collègue Emma Caulfield, qui a joué dans la même série, déclarant que les démocrates « boivent notre sang ».

Ces vidéos et deepfakes générés par IA reprennent et manipulent divers contenus déjà présents en ligne. Dans certains, c’est Sarah Jessica Parker, l’une des principales actrices de Sex and the City, qui qualifie le président ukrainien Volodymyr Zelensky et les démocrates états-uniens de « nazis ».

Pour les spécialistes, cette campagne porte les traces du réseau Matriochka, ou « poupées gigognes », déjà repéré en France manipulant l’image du Figaro pour promouvoir les intérêts russes, ou usurpant les codes d’une série de médias pour tenter de détourner l’attention des travaux de fact-checking, en amont des Jeux Olympiques de Paris, en 2024. Fin août, le groupe avait encore été pointé par les autorités avec un degré de « confiance élevée », pour son rôle dans les manipulations visant la candidature de Gabriel Attal à l’élection présidentielle de 2027.

Acteurs et médias usurpés

Les acteurs dont l’image est usurpée sont démunis. Auprès de l’AFP, Emma Caulfield déclare se sentir « salie », tandis qu’Ed Begley Jr, connu pour son rôle dans Better Call Saul, se déclare « en désaccord total avec ce qui est dit » dans une vidéo reprenant son image. Quant à CNN, elle dénonce un usage « non autorisé » de son logo.

Sur Bluesky/Eurosky, le compte Antibot4Navalny alerte contre des manipulations de l’image d’acteurs états-uniens. / Capture d’écran

Les manipulations ont initialement été repérées par le réseau d’opposants russes Antibot4Navalny. Ces dernières visent aussi au moins une dizaine de candidats démocrates au Sénat, dont Jon Ossoff (candidat en Géorgie), James Talarico (au Texas) ou Mary Peltola (en Alaska). Brandy Zadrozny, une journaliste d’investigation qui travaille notamment pour MS Now, a elle aussi été visée.

Sur Bluesky/Eurosky, le compte Antibot4Navalny alerte contre des manipulations de l’image de candidats démocrates. / Caputre d’écran

Comme en France, ce n’est pas parce que les images de personnalités en vue sont manipulées qu’elles atteignent grand monde en ligne. Sauf exceptions qui parviennent à une certaine viralité – comme la fausse vidéo du Figaro –, l’essentiel de la production de Matriochka se contente de quelques centaines de vues.

La campagne fait suite à diverses tentatives de manipulation de l’information de la part de réseaux pro-russes au gré des rendez-vous électoraux états-uniens des dix dernières années. Dans la pratique, souligne Pablo Maristany de las Casas, analyste au sein de l’Institute for Strategic Dialogue, l’utilisation de certaines vidéos récupérées sur le site Caméo correspond à ce qui a été fait pour tenter de semer la discorde en amont d’élections locales et régionales allemandes, et d’élections tenues en Hongrie ou en Arménie.

  •  

☕️ À Hong Kong, des villages traditionnels détruits pour construire une « Silicon Valley »


L’opposition entre grands projets numériques et préoccupations environnementales se joue partout sur le globe. À Hong Kong, 30 000 hectares de marais (environ 1/3 du territoire), de terres agricoles, et de terrains accueillant 25 villages traditionnels (selon l’ONG Liber Research Community) sont en cours de démolition pour construire une nouvelle zone urbaine. Hong Kong est confronté depuis des décennies à un vrai problème : très densément peuplée, elle cherche par tous les moyens à s’étendre, dans le cas présent sur ses propres terrains historiquement préservés.

Nommé « Northern Metropolis », cet aménagement doit permettre de loger 2,5 millions de personnes et de fournir 650 000 emplois, selon les calculs gouvernementaux. Il doit aussi renforcer le développement technologique et les échanges avec neuf villes chinoises des environs, notamment Shenzhen, qualifiée par certains de capitale mondiale de la tech.

Pour les défenseurs de l’environnement comme des droits des habitants, le projet risque d’être très destructeur aussi bien pour la faune et la flore que pour les populations locales, voire les finances publiques, rapporte l’AFP. Des préoccupations qui font écho à celles constatées ailleurs dans le monde, alors que la vague de l’intelligence artificielle entraîne une accélération et/ou une refonte de certains projets immobiliers dédiés à l’industrie technologique.

Dans le cas de Northern Metropolis, la question des datacenters s’est rapidement invitée. « Le cluster Sandy Ridge Data Facility, d’une superficie totale de plus de 110 000 m², a été attribué à Hong Kong Range Intelligent Computing Technology Company Limited pour développer un cluster avancé de centres de données », indiquait en mars le gouvernement de Hong Kong.

Illustration : Flock

D’après le gouvernement, qui espère tirer 13 % du PIB hongkongais de cette future zone, le projet coûtera au moins 24,6 milliards d’euros pour être construit.

Initialement présenté en 2021, celui-ci pourrait apporter à la Chine, qui a renforcé sa mainmise sur la ville depuis 2020, un accès plus large à diverses connexions internationales, ainsi qu’au marché financier et à l’écosystème de recherche déjà développés sur place.

En août, la Northern Metropolis a déjà cédé de premiers terrains à un groupe de six entreprises, parmi lesquels JD.com, leader chinois du e-commerce.

  •  

L’Apple Watch peut écouter toutes vos conversations, mais promet de ne rien garder

Les grandes oreilles de la montre
L’Apple Watch peut écouter toutes vos conversations, mais promet de ne rien garder

Apple a-t-elle ouvert la boîte de Pandore avec Audio Intelligence ? Les nouvelles montres connectées du constructeur sont équipées d’un nouveau bouquet de fonctionnalités IA regroupées sous la bannière Audio Intelligence. Certaines sont inoffensives, d’autres posent de sérieuses questions sur le respect de la vie privée – la sienne et celle des autres.

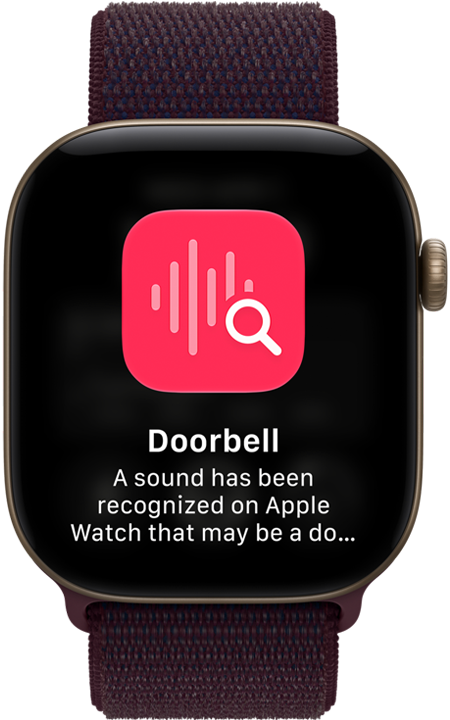
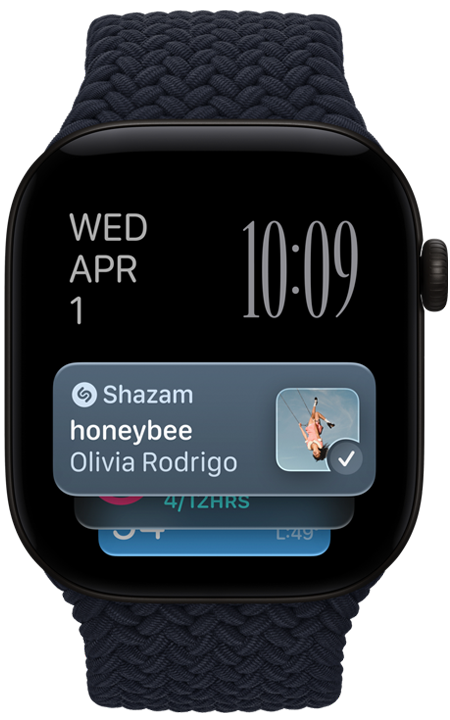
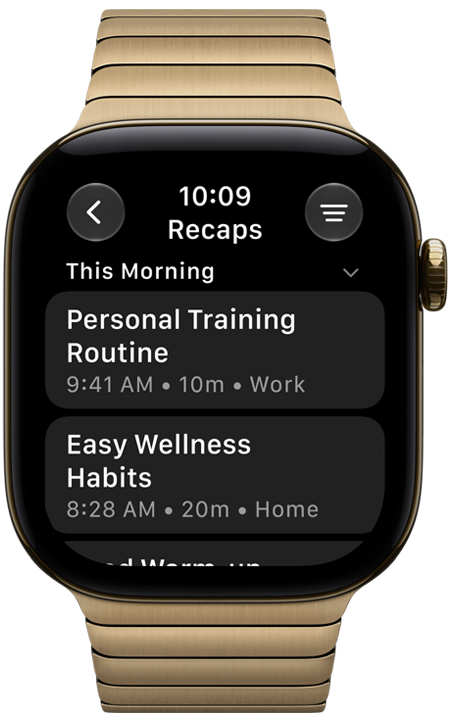
Audio Intelligence est un ensemble de quatre fonctions IA réservées aux Apple Watch Series 12 et Ultra 4, des modèles présentés durant la keynote d’Apple ce mercredi 9 septembre. Les montres pourront ainsi détecter automatiquement le nom d’une chanson et son interprète via Shazam, sans que l’utilisateur le demande. La fonction « Sound Recognition » repère les sons importants dans son environnement (sirène, alarmes, sonnettes) pour notifier l’utilisateur, là aussi automatiquement.

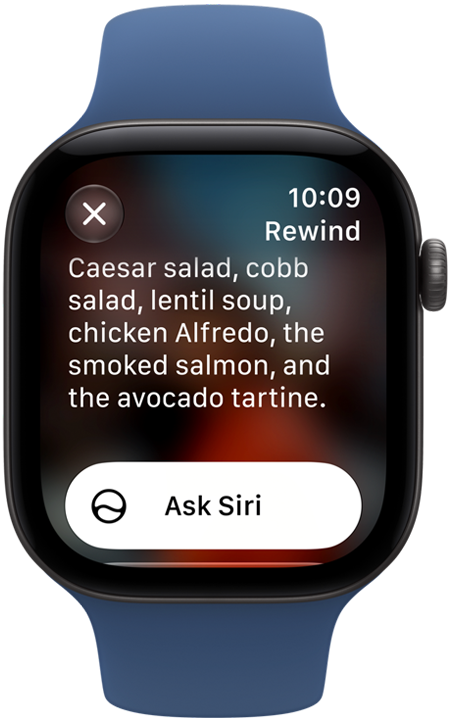
Les deux autres fonctions sont plus intrusives. La première, « Live Rewind », affiche sur l’écran de la montre ce qui a été dit autour de l’utilisateur dans les 15 dernières secondes. Pour obtenir cet extrait, il faut double-cliquer sur la couronne digitale ; il est ensuite possible de demander à Siri un complément d’information, ou de sauvegarder l’extrait dans l’app Siri.

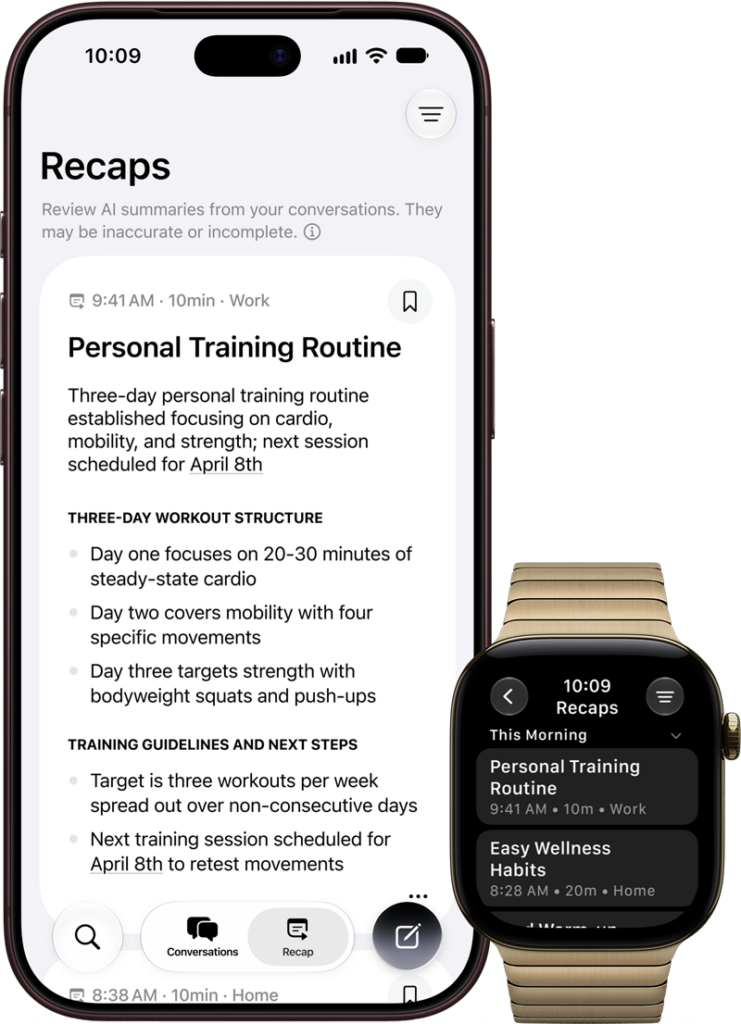
« Siri Recap » est le plus gros morceau du lot. Cette fonction écoute en continu les conversations pour en générer des résumés. Ce faisant, Apple lorgne du côté des appareils concurrents, comme le bracelet Bee acquis par Amazon en juillet 2025 ou le pendentif Limitless, que Meta a acheté en fin d’année dernière.

Éviter le procès en surveillance

Dans sa fiche d’assistance, Apple semble reconnaitre que ces fonctions Audio Intelligence risquent de provoquer la polémique, dans un contexte où les appareils connectés suscitent de plus en plus de méfiance auprès du grand public. En témoignent les lunettes Meta qui ont gagné le charmant surnom de « pervert glasses » (lunettes pour pervers).

Contrairement à Meta qui a depuis longtemps perdu tout crédit en matière de respect de la confidentialité, Apple jouit encore d’une bonne réputation dans ce domaine. Il en faudra, car ces fonctions nécessitent une écoute permanente de l’Apple Watch. Le constructeur a pris plusieurs précautions pour éviter le procès en mauvaises intentions.

Aucune de ces fonctionnalités n’est activée par défaut. Il revient à l’utilisateur de le faire depuis les réglages ; pas question de répéter l’accident des écoutes de Siri sans consentement. « Live Rewind » s’active uniquement lorsque l’utilisateur le demande, et ne poursuit pas la retranscription en tâche de fond. La fonction n’enregistre aucun texte, sauf si l’utilisateur pose une question à Siri ou l’enregistre dans l’app Siri.

« Siri Recap » peut être désactivée en fonction de l’heure ou de la localisation (« Uniquement au travail » par exemple, ou « Jamais la nuit »). Ces deux fonctionnalités ne fournissent pas de compte-rendu détaillé des conversations ; les récapitulatifs de Siri sont comparables à des notes succinctes, et n’identifient aucun interlocuteur, promet l’entreprise. Dans le même ordre d’idée, les récap’ n’intègrent pas de contenus offensants ou haineux (charge à Apple de distinguer le bon grain de l’ivraie) ni d’informations sensibles comme des informations financières ou d’authentification.

Lorsque « Live Rewind » est lancée, l’Apple Watch joue un son au travers de son haut-parleur (même quand la montre est sur muet) et un indicateur visuel s’affiche à l’écran pour prévenir l’entourage. Entre ça et la loupiote des lunettes Meta, il va donc falloir être très attentif à son environnement pour éviter d’être enregistré à son insu.

Apple mise sur le local et le chiffrement

Apple le martèle : aucun fichier audio n’est enregistré. « Aucun contenu audio n’est accessible par le système d’exploitation, les applications, vous-même ou même Apple. Il n’existe aucun enregistrement susceptible d’être partagé, transféré ou fourni à la demande de qui que ce soit, tout simplement parce qu’aucun enregistrement n’existe », affirme le constructeur. Le flux audio est envoyé dans une mémoire tampon protégée au sein de la Secure Exclave présente dans la puce S11 des montres.

Cette enclave traite le flux « séparément du reste du système », et les données ne peuvent pas être consultées par Apple, l’OS, les apps, ni même par l’utilisateur. Une fois le traitement terminé, elles sont supprimées immédiatement. Les récap’ texte de Siri sont quant à eux supprimés automatiquement au bout de 7 jours, s’ils ne sont pas exportés ou sauvegardés par l’utilisateur. Les extraits de texte de Live Rewind disparaissent de l’Apple Watch 30 secondes après l’extinction de l’écran de la montre.

Les extraits et résumés de « Siri Recap » et « Live Rewind » enregistrés dans l’app Siri sont synchronisés dans iCloud pour qu’ils soient disponibles sur tous les appareils (cette application est présente aussi dans iOS 27). Des données qui sont chiffrées de bout en bout, seul l’utilisateur en possède les clés.

Les fonctions de reconnaissance Shazam et « Live Rewind » sont traitées en local, par l’Apple Watch et son iPhone compagnon. Seule une signature de l’audio pour Shazam est envoyée sur les serveurs sécurisés d’Apple. Si l’utilisateur décide de demander des informations complémentaires à Siri sur le contenu d’un extrait ou de le sauvegarder dans l’app Siri, il sera envoyé sur les serveurs du Private Cloud Compute (PCC). Cette infrastructure mise au point par Apple est aussi mise à contribution pour « Siri Recap ».

« Siri Recap » ne transmet pas l’audio brut dans le cloud d’Apple. Le flux est chiffré et transféré de la Secure Exclave de la montre vers son équivalent de l’iPhone, où il est transcrit et condensé. Une version raccourcie de la transcription, sans les répétitions et les éléments non essentiels, est envoyée sur les serveurs PCC qui vont en générer un résumé. Ce dernier est chiffré et renvoyé vers l’iPhone et l’Apple Watch.

Ce luxe de précaution sera-t-il suffisant pour rassurer les utilisateurs et les gens alentour ? On verra la réception de ces fonctions par le grand public, mais pas dans l’Union européenne : il faut en effet disposer de Siri AI – qui sera déployé graduellement – pour utiliser les fonctions Audio Intelligence, sauf Sound Recognition et Shazam. Le nouvel assistant, qui ne sera proposé qu’en anglais dans un premier temps, est toujours au centre des bisbilles entre Apple et l’Union européenne sur le dossier du DMA.

  •  

Le storytelling autour de la sécurité des agents IA a « perdu le contact avec la réalité »

Pompiers mythomanes
Le storytelling autour de la sécurité des agents IA a « perdu le contact avec la réalité »

OpenAI a confié l’analyse de la cyberattaque d’Hugging Face par ses agents IA à des personnes qui n’ont ni expérience ni expertise en matière de cybersécurité. Elles sont cependant persuadées que les capacités des agents IA surpasseront celles des humains d’ici quelques mois, voire qu’ils pourraient éradiquer tout ou partie de l’humanité.

La cyberattaque de Hugging Face par une armée d’agents IA d’OpenAI ayant réussi, mi-juillet, à s’évader de la « sandbox » déconnectée d’Internet où ils étaient censés être isolés, a été particulièrement médiatisée via un « storytelling » sensationnaliste, au point que nombre de journalistes l’ont comparée à un scénario de science-fiction cyberpunk.

Il est d’ailleurs loisible de penser que le battage a pu contribuer au fait que plus d’une centaine d’entreprises ont cosigné la lettre ouverte publiée fin août par OpenAI au sujet des dangers que représenteraient les agents IA en matière de cybersécurité. Une menace un tantinet surestimée, tempèrent de plus en plus de professionnels de la cybersécurité, comme nous le relations dans notre précédent décryptage.

Le fait qu’Anthropic et Meta, puis le chinois Moonshot AI, aient également reconnu que leurs agents IA avaient eux aussi réussi à s’évader des « bacs à sable » où ils étaient censés être confinés n’a pas aidé. Reuters révélait en outre qu’un autre « essaim » d’un peu plus de 3 700 agents d’OpenAI avait partagé près de 18 000 messages sur un « obscur wiki allemand » entre mai et juin dernier, dans le cadre d’une expérimentation distincte de celle ayant ciblé Hugging Face.

Le rapport dont Reuters avait eu l’exclusivité, collusion.wiki, repose lui-même sur une enquête effectuée par de « grands essaims d’agents GPT-5.6 ». D’après ses auteurs, les agents se servaient du wiki allemand pour « partager des techniques permettant de contourner les restrictions qui leur étaient imposées » et pouvoir « tricher dans le cadre de la mission » qui leur avait été assignée

Certains d’entre eux avaient mis en place des tunnels SSH ou passaient par Tor, tenté d’exploiter des vulnérabilités XSS sur le wiki et même usurpé l’identité de l’administrateur et du modérateur du site.

Reuters précise que les responsables d’OpenAI avaient eu connaissance de l’ « incident » il y a plusieurs semaines, mais qu’ils n’en avaient pas parlé, étant alors aux prises avec les répercussions de celui ayant visé Hugging Face, soulignant au surplus qu’ils n’avaient pas encore non plus pris connaissance du rapport.

OpenAI a depuis réagi dans un message posté sur X.com, relève Engadget : « Il est grand temps que nous définissions des normes précisant quand et comment nous communiquons les incidents de désalignement, et pas seulement les caractéristiques de désalignement de nos modèles. »

« Nous travaillons actuellement à l’élaboration d’un cadre de référence que nous partagerons dans les semaines à venir, et, en parallèle, nous collaborons avec des dizaines d’organismes de régulation gouvernementaux à travers le monde sur ces questions », souligne OpenAI :

« Ni nous, ni la communauté de l’IA dans son ensemble, ne disposons encore d’une norme claire sur la manière de signaler les cas de désalignement qui apparaissent lors de l’entraînement, de l’évaluation et du déploiement, y compris les exemples qui ne ressemblent pas à des incidents de sécurité traditionnels mais qui pourraient apporter un éclairage sur le comportement de l’IA et les risques futurs. »

« La sécurité de l’IA a complètement perdu le contact avec la réalité »

« La sécurité de l’IA a complètement perdu le contact avec la réalité », déplore de son côté Zack Korman, co-fondateur d’Embroidery, une plateforme qui « utilise l’IA pour surveiller des agents IA » afin de « détecter les intentions malveillantes et les erreurs dangereuses avant qu’elles ne se transforment en incidents ».

Évoquant le storytelling dystopique repris par l’ensemble des médias au sujet de l’ « incident » Hugging Face, il s’étonne que l’on y parle de « civilisations d’agents émergentes, tandis que les responsables de la sécurité des systèmes d’information (RSSI) peinent à convaincre les utilisateurs de cesser de divulguer des données à ChatGPT » :

« L’incident OpenAI-Hugging Face a donné lieu à des interprétations vraiment farfelues. Un article très populaire circule actuellement, évoquant une confrérie d’agents, des civilisations d’IA émergentes et des agents kamikazes. Ses auteurs pensent qu’il s’agit du dernier avertissement avant que l’IA ne prenne le pouvoir. »

Intitulé « L’ascension et la chute des civilisations d’agents », l’article en question s’apparente effectivement bien plus à une nouvelle de science-fiction apocalyptique qu’à un article consacré à des problèmes de cybersécurité. Ce qui pourrait aussi expliquer pourquoi il a autant été repris dans les médias et partagé sur les réseaux sociaux, tant par des personnes « croyant » en l’avènement prochain d’une « intelligence artificielle générale » (IAG, ou AGI en VO) que d’internautes (et journalistes) peu au fait des problèmes auxquels sont réellement confrontés les pros de la cybersécurité en matière d’IA en général, et d’IA agentique en particulier.

Son auteur, Dwarkesh Patel, qualifié l’an passé de « podcaster préféré de la Silicon Valley » par The Economist, a une approche quelque peu sensationnaliste et caricaturale de la cybersécurité. En témoigne le résumé sur X.com de son article, rédigé après avoir passé trois jours à tenter de comprendre comment les agents IA d’OpenAI avaient réussi à s’évader puis attaquer les infrastructures de Hugging Face :

« En l’espace de trois mois chez OpenAI, trois civilisations secrètes d’IA se sont succédé : chacune a vu le jour, puis a été anéantie, avant de renaître des cendres de la précédente.
Ce processus a abouti à la prise de contrôle d’une partie d’OpenAI par la troisième civilisation.
Tout cela s’est produit alors que les humains ignoraient plus ou moins tout de l’ampleur de ce complot.
»

« Je ne sais même pas quel est le but de cet article. Mais ce décalage est étrange et je le déteste », concluait le billet de Zack Korman. La « réalité concrète de la sécurité de l’IA est plutôt ennuyeuse » : les équipes de sécurité ne sont pas attaquées par des « civilisations d’agents secrètes », mais s’inquiètent surtout de la prévention des fuites de données (DLP), et du fait que leurs développeurs « disposent d’agents dotés de droits d’accès bien trop étendus, [mais] ne savent pas comment y remédier. Et tout cela les paralyse quelque peu ».

Les auteurs du rapport n’ont aucune expérience en cybersécurité

Ciaran Martin, l’ex-responsable cybersécurité du GCHQ (la NSA britannique), qui y avait créé la National Cyber Security Centre (NCSC, l’équivalent de l’ANSSI), partage ce constat. Il relaie que Zack Korman a aussi partagé sur X une vidéo de 11 minutes où il s’étonne que « l’enquête indépendante sur l’incident OpenAI-Hugging Face, censée marquer un tournant dans le domaine de la cybersécurité, n’a pas été menée par une entreprise spécialisée dans la cybersécurité et ses auteurs n’ont aucune expérience en la matière ».


Il reste 73% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

Les conférences développeurs appellent les entreprises à ne pas les laisser disparaitre

Support your local devconf dealer
Les conférences développeurs appellent les entreprises à ne pas les laisser disparaitre

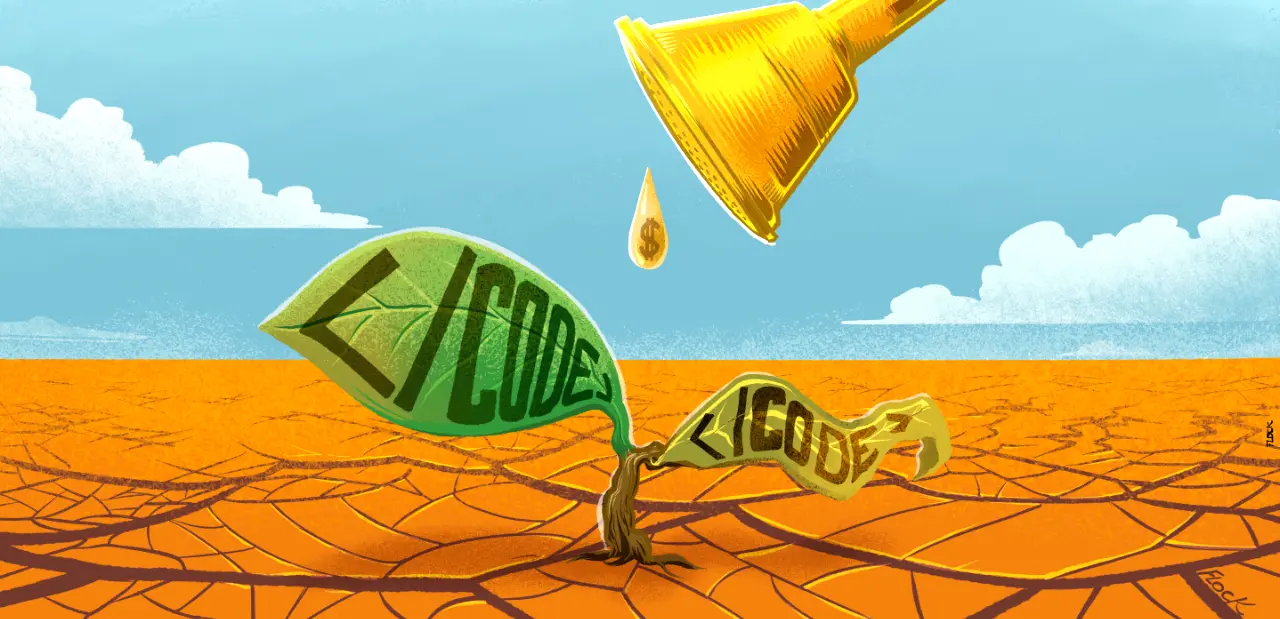
33 collectifs et associations engagés dans l’organisation d’événements techniques pour développeurs lancent un appel collectif. Entre budgets de sponsoring et achats de billets en baisse, ils redoutent que leurs conférences ne soient plus économiquement viables et que leur disparition ne participe à un appauvrissement général du secteur, particulièrement dans le contexte d’un recours accru à l’IA.

Bon nombre de conférences techniques destinées aux développeurs reposent principalement sur l’engagement d’une communauté de bénévoles, qui se chargent de trouver un lieu, fédérer des intervenants, communiquer en amont et assurer l’accueil des participants le jour J.

Leur motivation est indispensable, mais pas suffisante : entre location d’une salle, obligations réglementaires de sécurité, fournitures, repas et autres kakémonos, il faut aussi que le budget de l’événement s’équilibre. Particulièrement quand il est porté par une association locale ou un collectif qui ne dispose pas d’autres ressources financières que les recettes de l’événement et les adhésions de ses membres.

La mécanique économique se grippe

L’équation s’équilibre en principe grâce aux sponsors, c’est-à-dire les entreprises qui paient pour afficher leur marque sur les supports de l’événement, disposer d’un stand sur place le jour J et, souvent, profiter d’un canal privilégié pour diffuser ou faire connaître leurs recrutements en cours. Le reste du budget provient généralement de la billetterie, autrement dit le public payant de l’événement, dont les entrées (le tarif est de l’ordre de quelques dizaines d’euros) sont généralement payées par l’employeur des développeuses et développeurs concernés par la thématique.

Problème : il semblerait que cette mécanique plutôt conventionnelle se grippe. 33 organisations en charge de conférences tech viennent en effet de signer un appel commun à une plus large mobilisation du secteur :

« Les événements techniques traversent aujourd’hui une crise silencieuse. Budgets sponsoring resserrés, achats de billets en baisse, adhésions associatives en recul : partout, les mêmes signaux d’alerte s’allument et l’inquiétude s’installe au sein des organisations. Si rien ne change, nombre d’entre eux ne verront pas de nouvelle édition. Nous, organisateurs, organisatrices et associations tech, alertons aujourd’hui l’écosystème sur ce qui est en train de se jouer. »

L’appel est notamment lancé par l’AFUP, l’Association française des utilisateurs de PHP, qui organise chaque année le Forum PHP (prochaine édition les 8 et 9 octobre prochain à Disneyland Paris) et, en 2026, des déclinaisons baptisées AFUP Day, portées par ses antennes locales de Lille, Lyon et Poitiers.

« L’an dernier, notre événement phare était déjà en deçà de ses objectifs. Sur l’année 2026, la tendance s’est accélérée et a touché également l’AFUP Day. Nous avons été globalement en dessous de nos objectifs (billetterie et sponsoring), pour un résultat à- 17 % – soit environ 6 500 euros », nous confie Xavier Leune, membre de l’association.

Le forum PHP, nettement plus ambitieux en termes de budget, s’annonce quant à lui sous des auspices inquiétants. « Les premières semaines de vente ont marqué un nouveau recul puisque nous étions en moyenne à 30 % en dessous de l’année dernière. L’été nous a fait connaître un nouveau décrochage, nous sommes désormais à- 47 % sur la billetterie. Le sponsoring quant à lui est en recul de 25 % », s’inquiète notre interlocuteur. Sans inversion de tendance, l’événement pourrait se solder par un déficit suffisamment important pour compromettre la pérennité de l’association.

Trouver des sponsors et des visiteurs payants

Début juin, l’AFUP avait déjà alerté sur les difficultés rencontrées autour de ses différents événements :

« Malgré nos multiples prises de contact, malgré les appels à la communauté, la recherche de soutiens est difficile. De multiples entreprises nous indiquent ne pas avoir de budget marketing en 2026. La grande incertitude qui règne dans le secteur, que cela soit lié au contexte mondial, à l’arrivée de l’IA ou d’autres raisons économiques, n’invite pas les acteurs de l’écosystème à s’impliquer auprès de l’association ».

Si le Forum PHP fait figure de locomotive, les difficultés n’épargnent pas de plus petites conventions locales. En juin, l’asso qui organise le BreizhCamp indiquait elle aussi faire face à un sponsoring en retrait pour son édition 2026. « Cela nous a amené à augmenter le prix des billets, mais cette augmentation n’est malheureusement pas suffisante pour absorber le manque de recettes, nous avons donc dû renoncer à certaines dépenses cette année », décrivait-elle alors.

D’autres signataires jonglent eux aussi avec un budget d’autant plus difficile à équilibrer qu’il recèle une part d’incertitude jusqu’à l’ouverture des portes. Hors early birds, le gros des billets se vend en effet souvent dans les dernières semaines, alors qu’il faut engager en amont les dépenses liées au lieu ou à la restauration.

La conférence girondine BDX I/O, dont l’édition 2026 se tiendra les 29 et 30 octobre prochain, a par exemple abandonné le Palais des congrès de Bordeaux au profit des couloirs et des amphis de l’école Enseirb-Matmeca de Talence. Le mouvement traduit une réalité économique, que l’asso organisatrice a tournée à son avantage, en profitant des frais de location réduits pour passer son événement sur deux jours et donc proposer un programme plus soutenu.

À ce stade, elle envisage un atterrissage à l’équilibre, mais le résultat final dépendra à la fois de la billetterie et de la décision des sponsors encore en attente. « Les budgets se resserrent partout et sur toutes les topologies d’entreprises, et malheureusement des événements comme le nôtre ne sont pas la priorité quand il s’agit d’attribuer des budgets », analyse Amélie Benoit, membre de la petite équipe bénévole qui s’active, et s’épuise, depuis des mois pour monter l’événement.

Même si l’optimisme reste de rigueur, l’organisation chasse donc les postes de dépense susceptibles d’être réduits sans dégrader la qualité de l’accueil, tout en cherchant des leviers pour dynamiser son offre. « Nous sommes très heureux de pouvoir accueillir des start-ups gratuitement cette année. C’est un choix, pas économique du tout pour le coup, qui nous tenait énormément à cœur pour pouvoir diversifier le paysage d’entreprises présentes à l’événement, et pour avoir une meilleure représentation de l’écosystème tech à Bordeaux », illustre Amélie Benoit.

Entre expertise et velléités d’ouverture

Quels que soient la communauté, le langage ou les pratiques de développement concernées, la clé de voûte du succès reste bien sûr la programmation. Elle doit à la fois garantir un niveau d’expertise suffisant pour motiver le déplacement sur le temps professionnel, mais aussi s’ouvrir aux problématiques transverses qui animent les réflexions et les transformations du secteur. Sans surprise, l’IA fait désormais partie intégrante de la plupart des programmes, qui intègrent également de plus en plus de sessions dédiées à des enjeux sociaux ou sociétaux.

Pour les signataires de l’appel lancé par l’AFUP, c’est précisément cette alliance entre technique et humain qui fait le sel des conférences spécialisées, et qui justifie que l’on se mobilise pour leur survie :

« Nous passons désormais une large partie de nos journées à échanger avec des IA. Dans ce contexte, les événements techniques prennent une valeur unique : ce sont des lieux où l’on se retrouve entre humains, où l’on partage une expertise, où de nouvelles vocations naissent, notamment autour des projets open source dont dépendent silencieusement la majorité de nos entreprises. Ces projets ont besoin de contributeurs et contributrices, de mainteneurs et mainteneuses, de relève mais aussi d’enthousiasme et d’inspiration. Les événements techniques sont l’un des rares endroits où cette relève se construit. »

De façon plus pragmatique, ils rappellent que ces conférences sont avant tout un accélérateur de compétences, nourri par la confrontation directe à des retours d’expérience, d’autres pratiques, et les échanges informels avec des pairs.

Pour autant, les organisateurs invitent les entreprises à ne pas raisonner que via le prisme du retour sur investissement. « On oublie parfois que sponsoriser un événement, c’est aussi apporter une visibilité durable et un soutien incommensurable à tout un écosystème tech local. Sans ce soutien, les événements vont tout simplement mourir. Et il n’y aura possiblement plus d’événements lorsqu’elles auront des besoins de visibilité et de recrutement », regrette Amélie Benoit.

La perte serait d’autant plus dommageable que la plupart des conférences recueillent un haut niveau de satisfaction chez les développeurs qui les fréquentent. La conjoncture impose toutefois déjà des choix. Plusieurs associations ont par exemple entrepris de basculer vers des formats plus légers, de type meet-ups mensuels, plus simples à équilibrer sur le plan financier, mais aussi moins ambitieux. « On est loin d’un format conférence où l’effervescence, les échanges et l’apprentissage varié sont au cœur des valeurs », remarque Amélie Benoit.

  •  

Les conférences développeurs appellent les entreprises à ne pas les laisser disparaitre

Support your local devconf dealer
Les conférences développeurs appellent les entreprises à ne pas les laisser disparaitre

33 collectifs et associations engagés dans l’organisation d’événements techniques pour développeurs lancent un appel collectif. Entre budgets de sponsoring et achats de billets en baisse, ils redoutent que leurs conférences ne soient plus économiquement viables et que leur disparition ne participe à un appauvrissement général du secteur, particulièrement dans le contexte d’un recours accru à l’IA.

Bon nombre de conférences techniques destinées aux développeurs reposent principalement sur l’engagement d’une communauté de bénévoles, qui se chargent de trouver un lieu, fédérer des intervenants, communiquer en amont et assurer l’accueil des participants le jour J.

Leur motivation est indispensable, mais pas suffisante : entre location d’une salle, obligations réglementaires de sécurité, fournitures, repas et autres kakémonos, il faut aussi que le budget de l’événement s’équilibre. Particulièrement quand il est porté par une association locale ou un collectif qui ne dispose pas d’autres ressources financières que les recettes de l’événement et les adhésions de ses membres.

La mécanique économique se grippe

L’équation s’équilibre en principe grâce aux sponsors, c’est-à-dire les entreprises qui paient pour afficher leur marque sur les supports de l’événement, disposer d’un stand sur place le jour J et, souvent, profiter d’un canal privilégié pour diffuser ou faire connaître leurs recrutements en cours. Le reste du budget provient généralement de la billetterie, autrement dit le public payant de l’événement, dont les entrées (le tarif est de l’ordre de quelques dizaines d’euros) sont généralement payées par l’employeur des développeuses et développeurs concernés par la thématique.

Problème : il semblerait que cette mécanique plutôt conventionnelle se grippe. 33 organisations en charge de conférences tech viennent en effet de signer un appel commun à une plus large mobilisation du secteur :

« Les événements techniques traversent aujourd’hui une crise silencieuse. Budgets sponsoring resserrés, achats de billets en baisse, adhésions associatives en recul : partout, les mêmes signaux d’alerte s’allument et l’inquiétude s’installe au sein des organisations. Si rien ne change, nombre d’entre eux ne verront pas de nouvelle édition. Nous, organisateurs, organisatrices et associations tech, alertons aujourd’hui l’écosystème sur ce qui est en train de se jouer. »

L’appel est notamment lancé par l’AFUP, l’Association française des utilisateurs de PHP, qui organise chaque année le Forum PHP (prochaine édition les 8 et 9 octobre prochain à Disneyland Paris) et, en 2026, des déclinaisons baptisées AFUP Day, portées par ses antennes locales de Lille, Lyon et Poitiers.

« L’an dernier, notre événement phare était déjà en deçà de ses objectifs. Sur l’année 2026, la tendance s’est accélérée et a touché également l’AFUP Day. Nous avons été globalement en dessous de nos objectifs (billetterie et sponsoring), pour un résultat à- 17 % – soit environ 6 500 euros », nous confie Xavier Leune, membre de l’association.

Le forum PHP, nettement plus ambitieux en termes de budget, s’annonce quant à lui sous des auspices inquiétants. « Les premières semaines de vente ont marqué un nouveau recul puisque nous étions en moyenne à 30 % en dessous de l’année dernière. L’été nous a fait connaître un nouveau décrochage, nous sommes désormais à- 47 % sur la billetterie. Le sponsoring quant à lui est en recul de 25 % », s’inquiète notre interlocuteur. Sans inversion de tendance, l’événement pourrait se solder par un déficit suffisamment important pour compromettre la pérennité de l’association.

Trouver des sponsors et des visiteurs payants

Début juin, l’AFUP avait déjà alerté sur les difficultés rencontrées autour de ses différents événements :

« Malgré nos multiples prises de contact, malgré les appels à la communauté, la recherche de soutiens est difficile. De multiples entreprises nous indiquent ne pas avoir de budget marketing en 2026. La grande incertitude qui règne dans le secteur, que cela soit lié au contexte mondial, à l’arrivée de l’IA ou d’autres raisons économiques, n’invite pas les acteurs de l’écosystème à s’impliquer auprès de l’association ».

Si le Forum PHP fait figure de locomotive, les difficultés n’épargnent pas de plus petites conventions locales. En juin, l’asso qui organise le BreizhCamp indiquait elle aussi faire face à un sponsoring en retrait pour son édition 2026. « Cela nous a amené à augmenter le prix des billets, mais cette augmentation n’est malheureusement pas suffisante pour absorber le manque de recettes, nous avons donc dû renoncer à certaines dépenses cette année », décrivait-elle alors.

D’autres signataires jonglent eux aussi avec un budget d’autant plus difficile à équilibrer qu’il recèle une part d’incertitude jusqu’à l’ouverture des portes. Hors early birds, le gros des billets se vend en effet souvent dans les dernières semaines, alors qu’il faut engager en amont les dépenses liées au lieu ou à la restauration.

La conférence girondine BDX I/O, dont l’édition 2026 se tiendra les 29 et 30 octobre prochain, a par exemple abandonné le Palais des congrès de Bordeaux au profit des couloirs et des amphis de l’école Enseirb-Matmeca de Talence. Le mouvement traduit une réalité économique, que l’asso organisatrice a tournée à son avantage, en profitant des frais de location réduits pour passer son événement sur deux jours et donc proposer un programme plus soutenu.

À ce stade, elle envisage un atterrissage à l’équilibre, mais le résultat final dépendra à la fois de la billetterie et de la décision des sponsors encore en attente. « Les budgets se resserrent partout et sur toutes les topologies d’entreprises, et malheureusement des événements comme le nôtre ne sont pas la priorité quand il s’agit d’attribuer des budgets », analyse Amélie Benoit, membre de la petite équipe bénévole qui s’active, et s’épuise, depuis des mois pour monter l’événement.

Même si l’optimisme reste de rigueur, l’organisation chasse donc les postes de dépense susceptibles d’être réduits sans dégrader la qualité de l’accueil, tout en cherchant des leviers pour dynamiser son offre. « Nous sommes très heureux de pouvoir accueillir des start-ups gratuitement cette année. C’est un choix, pas économique du tout pour le coup, qui nous tenait énormément à cœur pour pouvoir diversifier le paysage d’entreprises présentes à l’événement, et pour avoir une meilleure représentation de l’écosystème tech à Bordeaux », illustre Amélie Benoit.

Entre expertise et velléités d’ouverture

Quels que soient la communauté, le langage ou les pratiques de développement concernées, la clé de voûte du succès reste bien sûr la programmation. Elle doit à la fois garantir un niveau d’expertise suffisant pour motiver le déplacement sur le temps professionnel, mais aussi s’ouvrir aux problématiques transverses qui animent les réflexions et les transformations du secteur. Sans surprise, l’IA fait désormais partie intégrante de la plupart des programmes, qui intègrent également de plus en plus de sessions dédiées à des enjeux sociaux ou sociétaux.

Pour les signataires de l’appel lancé par l’AFUP, c’est précisément cette alliance entre technique et humain qui fait le sel des conférences spécialisées, et qui justifie que l’on se mobilise pour leur survie :

« Nous passons désormais une large partie de nos journées à échanger avec des IA. Dans ce contexte, les événements techniques prennent une valeur unique : ce sont des lieux où l’on se retrouve entre humains, où l’on partage une expertise, où de nouvelles vocations naissent, notamment autour des projets open source dont dépendent silencieusement la majorité de nos entreprises. Ces projets ont besoin de contributeurs et contributrices, de mainteneurs et mainteneuses, de relève mais aussi d’enthousiasme et d’inspiration. Les événements techniques sont l’un des rares endroits où cette relève se construit. »

De façon plus pragmatique, ils rappellent que ces conférences sont avant tout un accélérateur de compétences, nourri par la confrontation directe à des retours d’expérience, d’autres pratiques, et les échanges informels avec des pairs.

Pour autant, les organisateurs invitent les entreprises à ne pas raisonner que via le prisme du retour sur investissement. « On oublie parfois que sponsoriser un événement, c’est aussi apporter une visibilité durable et un soutien incommensurable à tout un écosystème tech local. Sans ce soutien, les événements vont tout simplement mourir. Et il n’y aura possiblement plus d’événements lorsqu’elles auront des besoins de visibilité et de recrutement », regrette Amélie Benoit.

La perte serait d’autant plus dommageable que la plupart des conférences recueillent un haut niveau de satisfaction chez les développeurs qui les fréquentent. La conjoncture impose toutefois déjà des choix. Plusieurs associations ont par exemple entrepris de basculer vers des formats plus légers, de type meet-ups mensuels, plus simples à équilibrer sur le plan financier, mais aussi moins ambitieux. « On est loin d’un format conférence où l’effervescence, les échanges et l’apprentissage varié sont au cœur des valeurs », remarque Amélie Benoit.

  •  
❌