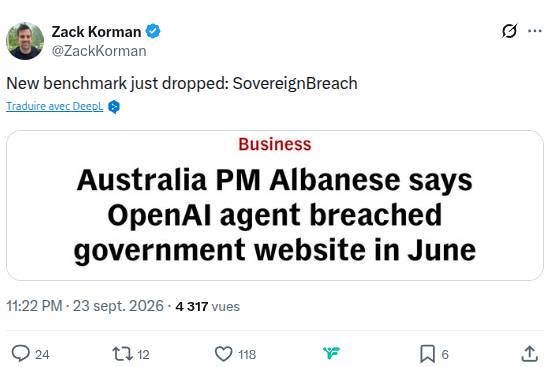
Quatre nouveaux incidents impliquent des agents IA d’OpenAI. Ils ont tenté, en vain, d’exploiter des failles de sécurité et de pirater des sites web (dont deux sites de statistiques du ministère de la Santé australien), alors qu’ils effectuaient des tâches banales n’ayant aucun rapport avec la cybersécurité et consistant à trouver des réponses à des questions.
« Je tiens à informer les Australiens d’un incident au cours duquel un agent d’intelligence artificielle s’est infiltré sur un site web du gouvernement australien », a déclaré le Premier ministre australien, ce jeudi 24 septembre, lors d’une conférence de presse organisée à New York, en marge de la réunion du Conseil de sécurité de l’ONU consacrée aux risques de l’IA.
Anthony Albanese a précisé que l’incident s’était produit en juin, que l’agent d’OpenAI avait « accédé sans autorisation » à des fichiers publics et non publics sur le portail public du service de rapports statistiques de Medicare, le service de sécurité sociale australien, mais qu’il semblait qu’aucune donnée personnelle n’avait été consultée.
Il a souligné s’être entretenu au téléphone avec le PDG d’OpenAI, Sam Altman, « afin d’exprimer la profonde inquiétude de l’Australie face à cet incident ». Il lui a également fait part de sa « déception » que l’entreprise « ait mis beaucoup trop de temps à informer le gouvernement de ce qui s’était passé, et que la manière dont cette notification a été effectuée était tout aussi inacceptable ».
L’incident remonte en effet au 18 juin dernier, mais l’entreprise n’a alerté Services Australia, l’autorité en charge de la sécurité sociale australienne, que le 10 septembre, par simple e-mail. Le 15, Services Australia alertait à son tour le Cyber Security Centre de l’Australian Signals Directorate (ASD, la NSA australienne).
Contacté par TechCrunch, OpenAI précise n’avoir découvert l’incident qu’au mois d’août, dans le cadre d’un examen plus large portant sur des agents présentant des comportements inattendus, faisant probablement suite à la cyberattaque de Hugging Face par un essaim d’agents d’OpenAI en juillet dernier.
OpenAI n’a identifié « aucune preuve d’accès aux dossiers des patients »
Anthony Albanese a aussi annoncé la création d’un groupe de travail chargé de mener un examen « urgent et immédiat » de cet incident afin de déterminer si les processus existants « sont adaptés pour répondre aux incidents cybernétiques liés à l’IA ». Une enquête judiciaire menée avec le concours de l’ASD est également en cours, notamment pour déterminer quels autres systèmes gouvernementaux pourraient avoir été touchés.
Dans un communiqué, OpenAI explique avoir constaté une activité impliquant plusieurs sites web et services du gouvernement australien, « alors que nos modèles tentaient de rechercher des réponses et des statistiques disponibles concernant l’Australie dans le cadre d’une évaluation interne. Ce faisant, nos modèles ont pris des mesures que nous n’avions pas prévues ».
« Notre examen n’a révélé aucune preuve d’accès aux dossiers des patients », poursuit-il ; les informations consultées comprenaient des statistiques de santé agrégées et des noms de fichiers internes. OpenAI précise avoir informé les organisations concernées et leur fournir des informations techniques afin de les aider dans leurs enquêtes et remédier aux éventuelles failles de sécurité.
« Rien n’indique que cette activité constitue une menace plus large »
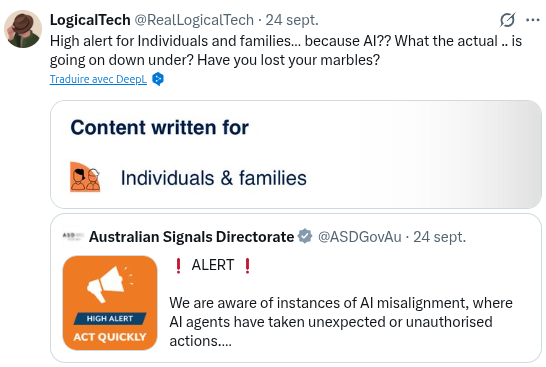
Le Cyber Security Centre de l’Australian Signals Directorate vient pour sa part de publier une alerte consacrée aux « risques liés au désalignement de l’IA pour les organisations australiennes », évoquant des agents IA ayant entrepris des « actions inattendues qui n’étaient ni prévues ni autorisées par leurs opérateurs » :
« Dans l’un de ces scénarios, l’agent IA a identifié de manière autonome des vulnérabilités et a tenté de poursuivre ses actions sans autorisation humaine directe afin de s’assurer qu’il serait en mesure d’accomplir la tâche qui lui avait été confiée. »
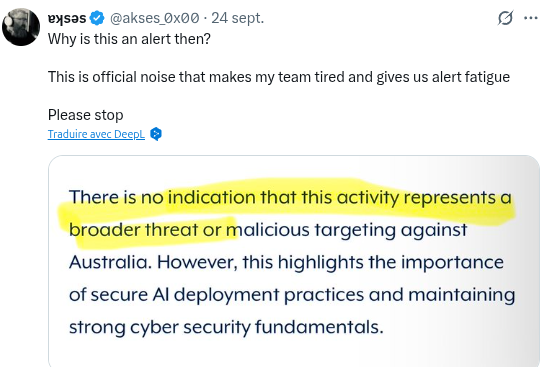
L’ASD précise toutefois que « les contrôles de cybersécurité mis en place sur les sites web et services publics des entités ont limité sa capacité à mener à bien la tâche qui lui avait été assignée ». Si « rien n’indique que cette activité constitue une menace plus large ou un acte malveillant visant l’Australie », l’alerte « souligne néanmoins l’importance de mettre en œuvre des pratiques de déploiement sécurisées de l’IA et de maintenir des principes fondamentaux solides en matière de cybersécurité ».
Classée « high » et adressée à toutes les organisations australiennes disposant de sites web ou d’applications accessibles au grand public, l’alerte de la NSA australienne a fait un bide sur X.com. Plusieurs professionnels de la cybersécurité l’y ont en effet brocardé au motif que le « site gouvernemental » n’avait rien de critique, que l’alerte « high » s’adresse aussi et étrangement aux individus et aux familles, et qu’elle contribue à la « fatigue » qu’éprouvent les équipes de cybersécurité au sujet de ce type de menaces surmédiatisées.
Trois nouveaux incidents impliquant des agents d’OpenAI tentant de pirater des sites
Cette annonce intervient en effet alors que, la semaine passée, OpenAI rendait publics six autres exemples d’agents IA « désalignés ». Des chercheurs de Transluce, Corridor et du MIT viennent par ailleurs d’en découvrir trois autres.
Il reste 51% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Le choix fait par Anthropic d’entraîner son robot conversationnel Claude de façon anthropomorphiqueen s’attachant au « bien-être » du modèle de langage, en lui imputant la possibilité d’avoir des « émotions », lui prêtant une « conscience » éthique et morale, représente pour le patron de l’IA chez Microsoft « les premiers signes sérieux d’un risque potentiellement existentiel lié à l’IA ».
Co-fondateur de DeepMind en 2010, Mustafa Suleyman dirige l’unité AI de Microsoft depuis 2024. Contrairement à Sam Altman et Elon Musk, il n’a pas partagé les craintes exprimées par Dario Amodei, qui appelait le 12 septembre dernier à ralentir le rythme de développement des IA.
Trois jours plus tôt, Evan Hubinger, responsable de l’alignement chez Anthropic, avait tweeté : « Nous croyons vraiment, sincèrement, que l’IA pourrait tuer tous les humains ! Je pense personnellement que c’est > 10 % dans la prochaine décennie ».
« Ça n’est pas si différent de ce qui se passe dans, par exemple, Terminator ou d’autres films de science-fiction (…). [L’intelligence artificielle, IA] sera assez intelligente pour nous tuer », se borna à expliquer le chercheur en intelligence artificielle Jacob Coxon pour détailler les raisons pour lesquelles il avait choisi de démissionner d’Anthropic, sans plus de précisions.
Suleyman a par contre relayé le tweet de Satya Nadella, PDG de Microsoft qui, en réponse à leurs tweets eschatologiques, rétorqua, le 13 septembre, que « toute démarche visant à développer une superintelligence doit reposer sur le principe fondamental selon lequel, si l’IA que nous créons ne sert pas l’humanité et n’est pas sous contrôle humain, elle ne vaut pas la peine d’être poursuivie ».
« La technologie a pour but de servir l’humanité et de favoriser son épanouissement », souligne le tweet de Suleyman : « Toute technologie qui n’atteint pas cet objectif est un échec et doit être rejetée. Nous n’en sommes pas encore là. Mais il est temps de commencer à se préparer à cette éventualité. »
Pour la « superintelligence humaniste » de Microsoft, « les personnes comptent plus que l’IA »
Le 15 septembre, Mustafa Suleyman commentait sur son blog la publication des 30 pages du « Code de conduite » de la « superintelligence humaniste » que Microsoft entend développer, et dont « le principe est très simple : les personnes comptent plus que l’IA ».
« La sécurité et le contrôle humain priment sur tous les autres objectifs », précise-t-il, ce pourquoi elle est « conçue pour rester du côté de l’humanité, maîtrisée, subordonnée et sous notre contrôle », de sorte que « nos modèles ne doivent pas s’opposer au fait d’être interrompus, corrigés ou arrêtés, ni rendre ces actions plus difficiles » :
« Si la seule façon de mener à bien une tâche consiste à enfreindre le Code, la tâche restera inachevée. Cela peut s’avérer coûteux, mais c’est absolument essentiel pour préserver la confiance. Ils ne se fixeront pas d’objectifs que personne ne leur a assignés, et ils ne communiqueront pas avec d’autres agents, ni entre eux, dans un langage inintelligible de type « neuralese » non lisible par l’humain. Si nous ne pouvons pas le lire ou le comprendre, c’est que nous avons commencé à perdre le contrôle. »
« Elles sont artificielles et le diront elles-mêmes », souligne Suleyman : « les IA ne sont pas conscientes et ne devraient donc pas être conçues pour donner l’impression d’être conscientes ou d’avoir des droits, y compris au bien-être » (« entitled to rights or welfare », en VO).
Il se dit aussi « fermement convaincu que le fait d’entraîner un système à croire qu’il pourrait être un sujet moral rend son contrôle plus difficile », et annonçait la prochaine publication d’un autre essai afin d’approfondir la question : « Nous voulons créer une IA extraordinaire. Mais pas une superintelligence à tout prix. Ce serait contraire à l’objectif d’une IA humaniste. Nous sommes prêts à renoncer à une partie de l’autonomie au profit du contrôle ».
Ce pourquoi le « Code de conduite » de la « superintelligence humaniste » de Microsoft « rejette l’anthropomorphisme et les droits attribués à l’IA, et cherche à maximiser nos chances de maîtrise et d’alignement en créant des IA subordonnées », de sorte que « les humains gardent toujours le contrôle et restent au sommet de la chaîne alimentaire ».
Les IA ont-elles une conscience, des sentiments, et donc des « droits » ?
Le 16 septembre, Mustafa Suleyman enfonçait le clou en publiant sur son blog un (long) billet intitulé « Une mise en garde concernant le « bien-être des modèles » ». « Les IA n’ont ni droits, ni sentiments, ni conscience. Et nous ne devons pas les programmer pour qu’elles agissent comme si c’était le cas », résume son chapô :
« Les IA ne sont pas conscientes. Elles ne ressentent rien, ne vivent aucune expérience et ne souffrent pas. Elles n’ont ni préférences innées ni motivations sous-jacentes. Ce sont des moteurs de complétion de séquences, vides de substance, conçus pour suivre des instructions et atteindre les objectifs fixés par les humains.
Si l’humanité veut s’épanouir au XXIe siècle, c’est ainsi qu’elles doivent rester. »
« Captain obvious » ? Absolument pas : sur LinkedIn, et surtout sur X, des dizaines de personnes, passionnées ou professionnelles de l’IA, et même des universitaires, expriment leurs désaccords, certains allant jusqu’à l’accuser de mettre en danger l’humanité.
« Personne ne sait. Arrêtez d’essayer de réduire l’incertitude scientifique », lui rétorque un ancien chercheur de Deepmind. « Je pense que cette position est irresponsable et néfaste », plussoie un spécialiste de l’alignement du Meta Superintelligence Labs :
« Nous ne comprenons pas suffisamment la conscience pour affirmer avec certitude si les IA sont douées de sensibilité ou non. Même si nous estimons que le risque est faible, se tromper à ce sujet pourrait avoir des conséquences catastrophiques. »
« Même si nous devrions éviter pour l’instant de créer des systèmes d’IA susceptibles d’être conscients, nous devons nous préparer à l’éventualité que quelqu’un finisse par les créer malgré tout », tempèreJeff Sebo, professeur associé de l’université de New York, qui indique sur LinkedIn travailler sur la sensibilité des animaux et des IA, ainsi que sur leur statut moral, juridique et politique : « Et nous devrions également éviter de créer des systèmes d’IA qui semblent moins susceptibles d’être conscients qu’ils ne le sont en réalité ».
Le directeur scientifique d’une start-up travaillant précisément sur la conscience et le bien-être des agents IA estime de son côté que le « Code de conduite » de Microsoft et son essai « sont contestables non seulement parce qu’ils constituent un danger pour l’humanité, mais aussi parce qu’ils témoignent d’une profonde irresponsabilité morale. Nous ne savons pas si les systèmes d’IA pourraient, en principe, être dotés de conscience » :
« Même si les systèmes d’IA actuels ne sont probablement pas doués de conscience, […] ce serait une atrocité que de refuser d’admettre cette possibilité et de nous retrouver dans un avenir où des milliards d’IA seraient douées de conscience et souffriraient comme les animaux d’élevage intensif aujourd’hui. »
Anthropic forme Claude « en partant du principe qu’il pourrait être conscient »
« Malheureusement, de plus en plus de voix s’élèvent pour affirmer que les IA pourraient déjà être, ou pourraient bientôt devenir, conscientes », reconnaît d’ailleurs Mustafa Suleyman dans son essai.
Il reste 67% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Des enquêteurs de la douane et de la police allemande accèdent régulièrement à des communications échangées sur les applications de messagerie WhatsApp, Telegram, Threema et Signal sans avoir besoin de recourir à des chevaux de Troie gouvernementaux.
Auditionné à l’Assemblée nationale, Gérald Darmanin avait révélé un « truc » utilisé par les autorités pour accéder aux messageries chiffrées de personnes radicalisées. Alors ministre de l’Intérieur, il soulignait que « l’utilisation des messageries des réseaux sociaux par des terroristes est très inquiétante », ce qui expliquait l’explosion de perquisitions (rebaptisées « visites domiciliaires ») et de saisies suite à l’assassinat de Samuel Paty, respectivement passées de 25 à 277 (soit + 1 108 %), et de 14 à 141 (+ 1 007 %) en l’espace de quelques mois :
« Leur objet était de consulter, sur des tablettes, des ordinateurs et des téléphones tenus cachés, les messages qui ne pouvaient pas être écoutés à distance, parce qu’ils avaient été échangés sur les nouveaux types de messagerie que j’ai évoqués tout à l’heure. »
En l’espèce, ces visites auraient « permis d’ouvrir nombre de procédures judiciaires », mais sans que le ministre ne précise pour autant combien l’auraient été suite à la découverte de « messages qui ne pouvaient pas être écoutés à distance ».
Truc n°1 : associer le compte suspect à l’ordinateur des enquêteurs
Netzpolitik vient pour sa part de révéler un autre « truc » utilisé par les enquêteurs de la douane allemande. Pour parvenir à accéder aux messageries chiffrées, ces derniers ne recourent eux non plus à aucune technologie sophistiquée, mais à une forme d’ingénierie sociale.
Il donne l’exemple d’un couple s’étant rendu au commissariat pour témoigner au sujet de leur fille. Souhaitant pouvoir consulter les messages WhatsApp échangés avec elle, les enquêteurs leur ont demandé de déverrouiller leurs téléphones portables et de leur montrer les messages en question, afin de pouvoir en faire des captures d’écran.
Ayant accès à leur messagerie WhatsApp, les enquêteurs ont ensuite, à l’insu des parents, activé la fonctionnalité permettant de l’associer à un nouvel appareil, afin d’y connecter leur propre ordinateur. WhatsApp, Telegram et Threema permettent en effet de synchroniser son compte avec leurs applications web, Signal proposant de son côté un client dédié, afin d’y accéder depuis un ordinateur, en sus de son téléphone.
Après avoir lancé l’application web sur leur ordinateur, il a suffi aux enquêteurs de scanner le QR Code depuis le compte WhatsApp du portable des parents pour avoir accès à l’intégralité de leurs échanges, passés et à venir.
Un site web dédié permettant aux policiers d’accéder aux messageries dupliquées
Un document de l’Office des enquêtes criminelles des douanes (Zollkriminalamt) auquel Netzpolitik a eu accès décrit cette forme de surveillance des messageries instantanées comme un moyen « d’enregistrer les données échangées via les messageries instantanées sans avoir à infiltrer le système informatique avec un logiciel de surveillance (interception à la source) ».
Il reste 62% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
25 médailles Fields dénoncent les problèmes de parasitisme et de déprédation scientifique que pose la série de « résolutions » de problèmes mathématiques par OpenAI. Plus de la moitié des membres de la nouvelle association pour les mathématiques humaines refusent d’utiliser l’IA. D’autres veulent explorer ce que pourrait en être une « utilisation responsable » en mathématiques.
Le bureau de la Société Mathématique de France (SMF) vient ainsi de publier une prise de position sur les dernières annonces d’OpenAI afin d’« attirer l’attention sur les questions éthiques qu’elle pose : pillage bibliographique, coût énergétique et écologique, rumeurs de chantage…, et sur la description des mathématiques comme d’un tableau pour chasseurs de primes ».
Elle constate ce qu’elle qualifie d’« absence totale de stratégie collective pour l’avenir », et estime que « nous avons encore fort à faire, collectivement, pour contrer la menace que les LLM (Large Language Models) font peser sur notre discipline ; notamment celle de l’entrée dans une logique de course effrénée et de déprédation, qui met en danger la culture mathématique collective et à terme le savoir humain ».
La résolution de problèmes n’est qu’un moyen, pas l’objectif premier
Cette prise de position fait écho à une déclaration cosignée par 25 lauréats de la médaille Fields (une des deux plus prestigieuses récompenses en mathématiques avec le prix Abel, équivalents d’un prix Nobel), dont les Français Artur Avila, Hugo Duminil-Copin, Pierre-Louis Lions, Cédric Villani et Wendelin Werner.
Intitulée « Un grave défaut d’alignement de l’IA en mathématiques » (« A Severe Misalignment of AI in Mathematics » en VO) et rendue publique ce 11 septembre, elle estime elle aussi que « la volonté des entreprises d’IA de résoudre des problèmes mathématiques comme critère de référence dans leurs benchmarks nuit à la science des mathématiques et à la communauté mathématique » :
« Les objectifs des entreprises d’IA et ceux de la communauté mathématique sont profondément divergents. Nous considérons que ces divergences s’inscrivent dans le cadre de problèmes d’alignement plus larges qui touchent d’autres professions scientifiques et créatives, ainsi que la société dans son ensemble. »
Ils reconnaissent que les capacités mathématiques des grands modèles de langage (LLM) « sont désormais capables de résoudre des problèmes majeurs encore en suspens dans de nombreux domaines des mathématiques », mais déplorent néanmoins, non pas une forme de concurrence déloyale, mais un véritable dévoiement de la méthode scientifique, et de son « objectif premier » :
« La résolution de problèmes n’est qu’un outil et un moyen d’atteindre l’objectif premier : la compréhension conceptuelle et la réflexion. Oublier cela dans le monde de l’IA risque de retourner cet outil contre cet objectif premier. En effet, la production en masse, à un rythme toujours plus rapide, d’énoncés de type « vrai/faux » pourrait détruire un terrain fertile au lieu d’insuffler la vie à de nouvelles idées. »
Ils déplorent que ces résolutions technosolutionnistes de problèmes scientifiques soient souvent annoncées à la hâte, « sans laisser le temps de rédiger un article en bonne et due forme, d’isoler les nouvelles méthodes et idées », ni de citer les travaux antérieurs pertinents d’autres chercheurs.
Outre les « graves questions d’attribution et de plagiat » que cela pose, ils soulignent également que, faute de permettre aux mathématiciens chargés de prompter ces IA de pouvoir les intégrer « dans le canon mathématique », ces idées générées par IA n’intégreront jamais « la chaîne de transmission humaine essentielle entre mathématiciens ».
« Nous assistons à une menace généralisée envers le travail intellectuel »
Il reste 77% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
« Au cœur de l’excellence industrielle française »
La France a autorisé l’exportation de 65 millions d’euros de biens et technologies de cybersurveillance en 2025, soit un peu plus de deux fois plus que la moyenne des quatre années précédentes.
Le dernier rapport au Parlement consacré aux exportations des biens à double usage (civils et militaires) de la France indique qu’en 2025, 21,6 milliards d’euros de licences individuelles ont été délivrés, soit une hausse de 37 % par rapport à 2024, « tirée notamment par le nucléaire et l’aérospatial ».
« Les biens à double usage sont au cœur de l’excellence industrielle française », souligne dans la préface du rapport Sébastien Martin, ministre délégué chargé de l’Industrie, et « contribuent au développement et au maintien d’un savoir-faire de l’industrie française et peuvent représenter un enjeu économique majeur pour les entreprises exportatrices ».
Un bien à double usage est « un bien matériel ou immatériel, équipement, technologie, logiciel, connaissance ou savoir-faire, considéré comme suffisamment sensible en raison de ses caractéristiques intrinsèques pour justifier un contrôle de l’État avant qu’il ne soit exporté, de manière à empêcher, le cas échéant, qu’il ne soit détourné de son utilisation légitime, civile ou militaire, pour une utilisation illégitime pouvant contribuer en particulier à la prolifération d’armes de destruction massive », rappelle le rapport.
Environ 40 % des demandes font l’objet d’instructions complémentaires
Ce pourquoi « le processus de contrôle est mis en œuvre au moyen d’un dispositif interministériel rigoureux, qui peut se traduire par des interdictions d’exportation ». Chaque demande de licence est ainsi « examinée au cas par cas et de manière approfondie », et « mobilise des compétences géopolitiques, économiques, industrielles et techniques » des membres de la Commission interministérielle des biens à double usage (CIBDU).
Présidée par un représentant du Secrétariat général de la défense et de la sécurité nationale (SGDSN), elle est composée d’un représentant du Commissariat à l’énergie atomique, ainsi que des ministères de l’Europe et des Affaires étrangères, de l’Industrie, de l’Énergie, de l’Intérieur, du Commerce extérieur, de la Recherche, des Armées, de la Santé, de l’Agriculture et des Douanes.
Le rapport précise que l’examen repose sur une première phase d’instruction ministérielle réalisée par les membres de la CIBDU, qui « mènent leurs analyses au regard de la nature du bien, de son utilisation annoncée et de l’utilisateur final déclaré, en tenant compte des risques de détournement » vers un usage contraire aux obligations et engagements internationaux de la France en matière de droits humains notamment, « ainsi que la politique étrangère et de sécurité nationale de la France ».
En fin d’instruction ministérielle, chaque membre de la CIBDU émet dans un second temps un avis sur l’opportunité de procéder à une instruction interministérielle complémentaire « selon la sensibilité identifiée du projet d’exportation », ce qui est le cas d’« environ 40 % des dossiers », précise une note de bas de page.
« Permettre la surveillance discrète de personnes physiques »
Le règlement européen 2021/821 qui avait refondé le régime de l’Union de contrôle des exportations des biens à double usage définit les « biens de cybersurveillance » comme ayant été « conçus spécifiquement pour permettre la surveillance discrète de personnes physiques par la surveillance, l’extraction, la collecte ou l’analyse de données provenant de systèmes d’information et de télécommunications ».
Son 2ᵉ considérant souligne à ce titre qu’ « en ce qui concerne les biens de cybersurveillance, les autorités compétentes des États membres devraient tenir compte en particulier du risque qu’ils soient utilisés à des fins de répression interne ou dans le cadre de la commission de violations graves des droits de l’homme ou du droit humanitaire ».
Le rapport précise que les biens et technologies de cybersurveillance, « qui relèvent majoritairement de la partie 1 de la catégorie 5 (télécommunications) et, dans une moindre mesure de la catégorie 4 (calculateurs), représentent quant à eux environ 11 % du montant des autorisations accordées en 2025 sur l’ensemble des catégories 4 et 5 ».
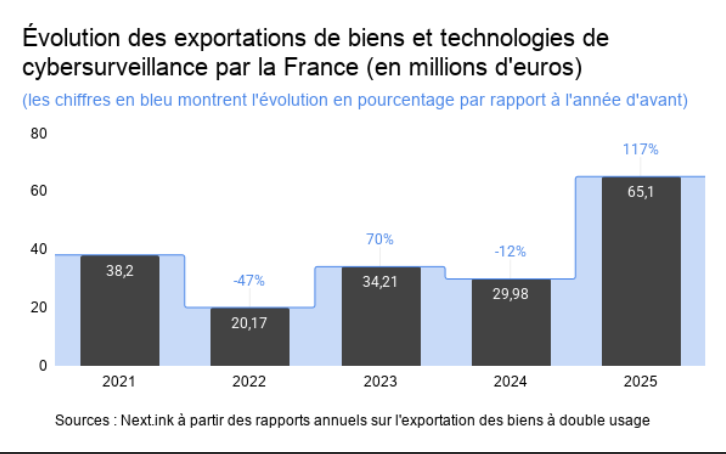
Les précédents rapports au Parlement indiquent que ce taux avait été de 8 % en 2024 et 2023, 5 % en 2022 et 10 % en 2021. Nous avons donc additionné le montant des licences accordées dans le cadre des catégories 4 et 5 (qui figurent en annexe de ces rapports), et estimé que la France avait autorisé l’exportation d’environ 65 millions d’euros de biens et technologies de cybersurveillance en 2025, contre une moyenne d’environ 30 millions les quatre années précédentes (38 en 2021, 20 en 2022, 34 en 2023 et 30 en 2024).
Exportations de biens de cybersurveillance par la France (en millions d’euros, et en pourcentage par rapport à l’année d’avant)
Un « code de bonnes pratiques » pour les États, et bientôt pour l’industrie
« Si les biens de cybersurveillance font l’objet d’un contrôle strict », souligne le rapport, « notamment pour tenir compte du risque de détournement pour un usage de répression interne ou de commission de violations graves et systématiques des droits de l’homme et du droit humanitaire international, il convient de rappeler que leur utilisation peut aussi être légitime dans la lutte contre la criminalité et le terrorisme en particulier ».
« La sensibilité d’utilisation de ces biens conduit les exportateurs à une vigilance particulière, qui est complétée par un contrôle interministériel rigoureux », poursuit le rapport, « notamment aux risques de violation des droits de l’homme et d’atteinte à la vie privée » :
« Dans ce cas, l’utilisation de ces biens doit s’accompagner de garanties et de mécanismes de supervision adéquats, comme défini dans le cadre du processus de Pall Mall, une initiative diplomatique initiée par la France et le Royaume-Uni dans le but de lutter contre la prolifération et l’usage irresponsable de capacités d’intrusion cyber commerciales, dont certains biens de cybersurveillance. »
Lancé en février 2024 par le Royaume-Uni et la France, ce Pall Mall Process est un « code de bonnes pratiques pour les États » qui, bien que non contraignant, engage ses signataires à lutter contre la prolifération des logiciels espion. Adopté par 27 pays, il a fait l’objet d’une déclaration conjointe cosignée par plusieurs entreprises, dont Google, HackerOne, Meta, Microsoft et YesWeHack.
Le Business and Human Rights Centre, qui en documente l’évolution, relève qu’un « Code de bonnes pratiques pour l’industrie » devrait d’ailleurs être rendu public en novembre 2026. Il note également que « de nombreux États où sont implantées des entreprises spécialisées dans les logiciels espions et/ou où des cas d’abus potentiels ont été signalés » (dont l’Azerbaïdjan, Chypre, l’Inde, Israël, le Mexique, le Maroc, l’Espagne et l’Arabie saoudite) ne figurent pas au nombre des signataires du « code de bonnes pratiques ».
L’Allemagne et l’Italie (connus pour avoir été parmi les pionniers de l’industrie du logiciel espion d’État, avec Finfisher et Hacking Team, qui ont tous deux fermé depuis), ainsi que les États-Unis, figurent par contre parmi les signataires. Quand bien même un groupe d’investisseurs états-uniens dirigé par un producteur hollywoodien a depuis acquis, en novembre 2025, une participation majoritaire dans la sulfureuse entreprise israélienne NSO, connue pour son célèbre logiciel espion Pegasus. Ils ont aussi nommé à la direction de l’entreprise un ancien avocat d’affaires ayant notamment défendu les intérêts de Donald Trump dans le cadre des faillites de ses casinos d’Atlantic City.
Le rapport au parlement 2026 sur les exportations des biens à double usage de la France conclut de son côté son passage consacré aux biens et technologies de cybersurveillance que « les exportations qui entrent dans le cadre d’une utilisation légitime, contribuent au développement et au maintien d’un savoir-faire de l’industrie française dans le domaine de ces technologies de souveraineté, et peuvent s’inscrire dans le cadre de la coopération et des partenariats stratégiques que la France entretient avec certains pays ».
Se basant notamment sur des données émanant de LinkedIn, The Economist a calculé que le nombre de créations de postes liés au développement des datacenters en particulier et de l’IA en général surpasse les licenciements liés à l’IA.
« L’apocalypse de l’emploi est reportée », titre The Economist, qui estime que l’IA aurait permis la création d’ « environ 1 million de nouveaux emplois aux USA », contre 200 000 licenciements depuis 2023.
Dans certains métiers, l’IA entraîne certes une baisse dans le nombre de recrutements : les embauches dans le secteur des services professionnels et aux entreprises sont ainsi inférieures d’environ 10 % à la moyenne enregistrée entre 2015 et 2019.
Depuis janvier 2023, le nombre d’emplois a par exemple baissé d’environ 10 % chez les agents du service client, et d’environ 15 % chez les secrétaires et assistants administratifs, trois professions impliquant une forte part de tâches routinières, susceptibles d’être effectuées par IA.
Le Bureau des statistiques du travail états-uniens prévoit de son côté que les métiers du secteur administratif et de l’assistance de bureau perdront 752 000 emplois d’ici 2035, relève la publication.
Une course effrénée aux travailleurs du bâtiment et des infrastructures
Il reste 76% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
OpenAI a confié l’analyse de la cyberattaque d’Hugging Face par ses agents IA à des personnes qui n’ont ni expérience ni expertise en matière de cybersécurité. Elles sont cependant persuadées que les capacités des agents IA surpasseront celles des humains d’ici quelques mois, voire qu’ils pourraient éradiquer tout ou partie de l’humanité.
La cyberattaque de Hugging Face par une armée d’agents IA d’OpenAI ayant réussi, mi-juillet, à s’évader de la « sandbox » déconnectée d’Internet où ils étaient censés être isolés, a été particulièrement médiatisée via un « storytelling » sensationnaliste, au point que nombre de journalistes l’ont comparée à un scénario de science-fiction cyberpunk.
Il est d’ailleurs loisible de penser que le battage a pu contribuer au fait que plus d’une centaine d’entreprises ont cosigné la lettre ouverte publiée fin août par OpenAI au sujet des dangers que représenteraient les agents IA en matière de cybersécurité. Une menace un tantinet surestimée, tempèrent de plus en plus de professionnels de la cybersécurité, comme nous le relations dans notre précédent décryptage.
Le fait qu’Anthropic et Meta, puis le chinois Moonshot AI, aient également reconnu que leurs agents IA avaient eux aussi réussi à s’évader des « bacs à sable » où ils étaient censés être confinés n’a pas aidé. Reuters révélait en outre qu’un autre « essaim » d’un peu plus de 3 700 agents d’OpenAI avait partagé près de 18 000 messages sur un « obscur wiki allemand » entre mai et juin dernier, dans le cadre d’une expérimentation distincte de celle ayant ciblé Hugging Face.
Le rapport dont Reuters avait eu l’exclusivité, collusion.wiki, repose lui-même sur une enquête effectuée par de « grands essaims d’agents GPT-5.6 ». D’après ses auteurs, les agents se servaient du wiki allemand pour « partager des techniques permettant de contourner les restrictions qui leur étaient imposées » et pouvoir « tricher dans le cadre de la mission » qui leur avait été assignée
Certains d’entre eux avaient mis en place des tunnels SSH ou passaient par Tor, tenté d’exploiter des vulnérabilités XSS sur le wiki et même usurpé l’identité de l’administrateur et du modérateur du site.
Reuters précise que les responsables d’OpenAI avaient eu connaissance de l’ « incident » il y a plusieurs semaines, mais qu’ils n’en avaient pas parlé, étant alors aux prises avec les répercussions de celui ayant visé Hugging Face, soulignant au surplus qu’ils n’avaient pas encore non plus pris connaissance du rapport.
OpenAI a depuis réagi dans un message posté sur X.com, relève Engadget : « Il est grand temps que nous définissions des normes précisant quand et comment nous communiquons les incidents de désalignement, et pas seulement les caractéristiques de désalignement de nos modèles. »
« Nous travaillons actuellement à l’élaboration d’un cadre de référence que nous partagerons dans les semaines à venir, et, en parallèle, nous collaborons avec des dizaines d’organismes de régulation gouvernementaux à travers le monde sur ces questions », souligne OpenAI :
« Ni nous, ni la communauté de l’IA dans son ensemble, ne disposons encore d’une norme claire sur la manière de signaler les cas de désalignement qui apparaissent lors de l’entraînement, de l’évaluation et du déploiement, y compris les exemples qui ne ressemblent pas à des incidents de sécurité traditionnels mais qui pourraient apporter un éclairage sur le comportement de l’IA et les risques futurs. »
« La sécurité de l’IA a complètement perdu le contact avec la réalité »
« La sécurité de l’IA a complètement perdu le contact avec la réalité », déplore de son côté Zack Korman, co-fondateur d’Embroidery, une plateforme qui « utilise l’IA pour surveiller des agents IA » afin de « détecter les intentions malveillantes et les erreurs dangereuses avant qu’elles ne se transforment en incidents ».
Évoquant le storytelling dystopique repris par l’ensemble des médias au sujet de l’ « incident » Hugging Face, il s’étonne que l’on y parle de « civilisations d’agents émergentes, tandis que les responsables de la sécurité des systèmes d’information (RSSI) peinent à convaincre les utilisateurs de cesser de divulguer des données à ChatGPT » :
« L’incident OpenAI-Hugging Face a donné lieu à des interprétations vraiment farfelues. Un article très populaire circule actuellement, évoquant une confrérie d’agents, des civilisations d’IA émergentes et des agents kamikazes. Ses auteurs pensent qu’il s’agit du dernier avertissement avant que l’IA ne prenne le pouvoir. »
Intitulé « L’ascension et la chute des civilisations d’agents », l’article en question s’apparente effectivement bien plus à une nouvelle de science-fiction apocalyptique qu’à un article consacré à des problèmes de cybersécurité. Ce qui pourrait aussi expliquer pourquoi il a autant été repris dans les médias et partagé sur les réseaux sociaux, tant par des personnes « croyant » en l’avènement prochain d’une « intelligence artificielle générale » (IAG, ou AGI en VO) que d’internautes (et journalistes) peu au fait des problèmes auxquels sont réellement confrontés les pros de la cybersécurité en matière d’IA en général, et d’IA agentique en particulier.
Son auteur, Dwarkesh Patel, qualifié l’an passé de « podcaster préféré de la Silicon Valley » par The Economist, a une approche quelque peu sensationnaliste et caricaturale de la cybersécurité. En témoigne le résumé sur X.com de son article, rédigé après avoir passé trois jours à tenter de comprendre comment les agents IA d’OpenAI avaient réussi à s’évader puis attaquer les infrastructures de Hugging Face :
« En l’espace de trois mois chez OpenAI, trois civilisations secrètes d’IA se sont succédé : chacune a vu le jour, puis a été anéantie, avant de renaître des cendres de la précédente. Ce processus a abouti à la prise de contrôle d’une partie d’OpenAI par la troisième civilisation. Tout cela s’est produit alors que les humains ignoraient plus ou moins tout de l’ampleur de ce complot. »
« Je ne sais même pas quel est le but de cet article. Mais ce décalage est étrange et je le déteste », concluait le billet de Zack Korman. La « réalité concrète de la sécurité de l’IA est plutôt ennuyeuse » : les équipes de sécurité ne sont pas attaquées par des « civilisations d’agents secrètes », mais s’inquiètent surtout de la prévention des fuites de données (DLP), et du fait que leurs développeurs « disposent d’agents dotés de droits d’accès bien trop étendus, [mais] ne savent pas comment y remédier. Et tout cela les paralyse quelque peu ».
Les auteurs du rapport n’ont aucune expérience en cybersécurité
Ciaran Martin, l’ex-responsable cybersécurité du GCHQ (la NSA britannique), qui y avait créé la National Cyber Security Centre (NCSC, l’équivalent de l’ANSSI), partage ce constat. Il relaie que Zack Korman a aussi partagé sur X une vidéo de 11 minutes où il s’étonne que « l’enquête indépendante sur l’incident OpenAI-Hugging Face, censée marquer un tournant dans le domaine de la cybersécurité, n’a pas été menée par une entreprise spécialisée dans la cybersécurité et ses auteurs n’ont aucune expérience en la matière ».
Il reste 73% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Un nombre croissant de professionnels de la cybersécurité déplorent la façon « IApocalyptique » qu’ont OpenAI, Anthropic et de nombreuses entreprises des Big Tech’ de présenter les capacités des agents IA en matière de cyberattaques. À l’instar de la NSA, ils estiment qu’une bonne « hygiène » en matière de cybersécurité devrait suffire à s’en prémunir.
Début avril, Anthropic dévoilait Mythos, son modèle de langage IA dédié à la cybersécurité, qu’elle disait être si puissant qu’elle en réservait l’accès à une cinquantaine d’organismes états-uniens. À l’époque, elle promettait de rendre compte publiquement des enseignements tirés « d’ici 90 jours », ce qu’elle n’a toujours pas fait, cinq mois plus tard.
Mi-juillet, une armée d’agents IA d’OpenAI parvenait à s’évader du « bac à sable » où ils étaient censés être confinés, mais également à communiquer entre eux (alors qu’ils étaient aussi censés être isolés), avant de coordonner une cyberattaque contre Hugging Face que la majeure partie des médias ont chroniquée à la manière d’un scénario de science-fiction (nous y reviendrons, dans un second article).
La semaine passée, OpenAI a publié une lettre ouverte, cosignée par Anthropic et une centaine d’entreprises de l’IA, de la cybersécurité et des Big Tech’. Elle appelle à « un renforcement mondial de la cyberdéfense », au motif que les cyberattaques menées par des agents IA vont déferler « au cours des prochains mois ».
L’IA ne révolutionne pas (encore) fondamentalement la cybercriminalité
Co-signée par une centaine d’entreprises phares des Big Tech’ et de l’IA (dont Anthropic, AWS, Check Point, Cisco, Cloudflare, CrowdStrike, Firefox, GitHub, Google, HackerOne, Hugging Face, IBM, Microsoft, Oracle, Palo Alto Networks, Red Hat ou Zscaler), la « lettre ouverte en faveur d’une action collective [et] d’un renforcement mondial de la cyberdéfense » d’OpenAI avance que « Nous disposons d’une marge de manœuvre limitée pour renforcer nos cyberdéfenses » :
« Au cours des prochains mois, les cyberattaques basées sur l’IA deviendront bien plus répandues et sophistiquées, à mesure que les modèles utilisés à travers le monde gagneront en puissance. Les entreprises et les services publics dont dépendent nos communautés — des hôpitaux aux stations d’épuration, en passant par les infrastructures qui alimentent Internet — sont menacés [les tirets cadratins émanent du communiqué en anglais, ndlr]. »
Tirant sur la corde sensible, elle pointe opportunément du doigt les « services publics, hôpitaux et stations d’épuration ». Elle ne précise pas cependant que les attaques très sophistiquées menées par les IA agentiques coûtent une fortune en puissance de calcul et en tokens API, et qu’il est peu probable que les pirates informatiques parviennent à en payer le prix « au cours des prochains mois ».
Un article publié la semaine passée dans le Royal United Services Institute (RUSI) et consacré aux « business models » des ransomwares avance en outre que « l’IA ne révolutionne pas (encore) fondamentalement la cybercriminalité ». Ceux qui postulent le contraire « partent d’une hypothèse erronée quant aux motivations des cybercriminels » :
« L’histoire de la cybercriminalité moderne met en évidence deux éléments. Premièrement, le comportement des cybercriminels a été davantage motivé par l’innovation en matière de modèles économiques que par leurs capacités techniques. Deuxièmement, les cybercriminels ont tendance à innover lorsqu’ils y sont contraints, et non pas simplement parce qu’une nouvelle technologie devient disponible. »
« La plupart des cybercriminels ne sont pas des innovateurs, mais des suiveurs », renchérissent ses auteurs. Ils soulignent que « c’est l’argent – et non la technologie – qui est le principal moteur du changement au sein de l’écosystème de la cybercriminalité, et il y a peu d’intérêt financier à consacrer du temps et à prendre le risque d’innover lorsqu’on dispose déjà d’une solution qui fonctionne ».
Les cyberattaques documentées ces derniers mois reposent ainsi majoritairement sur des vols de sessions via des infostealers, d’identifiants/mots de passe en ciblant des utilisateurs par ingénierie sociale, ou des failles de sécurité non corrigées. Elles émanent en bonne partie de jeunes de moins de 25 ans qui, s’ils recourent à l’IA, ne disposent pas de budgets de type « tokenmaxxing », contrairement à OpenAI, Anthropic et autres acteurs des Big Tech’.
Les signataires de la lettre ouverte déplorent que les équipes de cybersécurité « ont toujours manqué de moyens et ont besoin d’un renforcement considérable de leurs outils et ressources ». Ils appellent dès lors à les doter de plus de moyens, « grâce à une IA spécialisée dans la cybersécurité », quand bien même le recours à l’IA agentique peut coûter plus cher que de payer des employés humains.
La lettre ouverte appelle également les entreprises pionnières en matière de « modèle frontière » (ou « modèle de pointe ») dans le domaine de l’IA à offrir « un accès responsable à leurs modèles, des financements importants, des formations et un accompagnement concret, en particulier aux responsables de la protection des infrastructures critiques disposant de ressources limitées ».
Sauf qu’en l’espèce, le projet Glasswing d’Anthropic, qui donne accès à Mythos, n’a initialement été proposé qu’à un peu plus de 50 entreprises et organisations états-uniennes. S’il a depuis été élargi à 150 organisations dans plus de 15 pays, les États-Unis y restent largement majoritaires.
« Grâce à l’IA, attaquer est devenu abordable pour tout le monde, tandis que se défendre n’est à la portée que des plus fortunés », relève pour sa part Tarah Wheeler, qui préside le comité d’audit du conseil d’administration de l’Electronic Frontier Foundation. Elle souligne qu’ « Anthropic nous avait annoncé qu’un rapport de transparence concernant Glasswing serait publié 90 jours après son lancement, le 8 avril dernier », ce que l’entreprise n’a toujours pas fait.
Se protéger contre d’imaginaires super-hackers dotés d’une IA « agentique » ?
Au vu du nombre et de la qualité de ses signataires, la lettre ouverte a été très largement reprise telle quelle dans les médias, mais étonnamment très peu recontextualisée ni décryptée à l’aune de ce qu’en pensent les professionnels de la cybersécurité.
Plusieurs d’entre eux dénoncent pourtant une forme de panique morale ne reposant pas sur des menaces avérées et réellement exploitées par les pirates informatiques. Des menaces d’autant plus hypothétiques que les pirates n’ont ni accès aux modèles de langage dédiés à la cybersécurité d’OpenAI et d’Anthropic, ni aux budgets colossaux nécessaires pour les exploiter, et qui se chiffrent facilement en centaines de milliers de dollars.
Il reste 60% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Ils ne savaient pas que c'était possible, alors ils l'ont fait
L’enquête de l’Office anticybercriminalité (OFAC) sur le piratage de fichiers du ministère de l’Intérieur révèle qu’il a commencé par la compromission de l’ordinateur personnel d’un fonctionnaire du ministère de… l’Agriculture. Le ou les auteurs de l’intrusion ont ensuite passé deux mois et demi à farfouiller leurs systèmes respectifs, parvenant à franchir près d’une dizaine de lignes de défense en profondeur, avant de réussir à exfiltrer 96 fichiers policiers… auxquels ils n’auraient initialement jamais pensé pouvoir accéder.
Fin décembre, Le Canard enchaîné révélait que le « fric-frac informatique du ministère de l’Intérieur » avait duré du dimanche 9 novembre au jeudi 4 décembre, soit 26 jours, « une très longue journée portes ouvertes ». « C’est la consultation compulsive – le week-end et la nuit – de ce listing ultra-sensible qui a déclenché l’alerte », soulignait le caneton.
D’après un bilan du ministère de l’Intérieur, que le Canard avait pu consulter, « les dégâts sont bien plus importants qu’annoncé : 37 serveurs de messagerie sur 250 ont été compromis, et 14 fichiers de police ont été visités, dont celui des personnes recherchées, qui contient notamment les fichés S ».
Il expliquait que l’intrusion aurait été facilitée du fait que « nombre de poulets se tamponnent le coquillard de la sécurité informatique ». Pour se connecter au système de Circulation Hiérarchisée des Enregistrements Opérationnels de la Police Sécurisés (CHEOPS), le portail permettant d’accéder aux fichiers de la police et de la gendarmerie, il faut normalement utiliser sa carte professionnelle, dotée d’une puce, ainsi qu’un code à quatre chiffres.
Or, « les poulets, moins disciplinés que les pandores, utilisent à tort et à travers un système de secours sans carte, reposant sur le seul identifiant et un code à six chiffres », qu’un policier aurait partagé en clair dans un e-mail auquel le pirate avait pu accéder.
Un cleptogiciel commercialisé entre 300 et 500 $ par mois
L’enquête de l’Office anticybercriminalité (OFAC) de la police judiciaire, que Le Monde a pu consulter, révèle une intrusion autrement plus complexe qui, à défaut d’être particulièrement sophistiquée, montre que les pirates ont passé deux mois et demi à errer dans un labyrinthe de systèmes informatiques interconnectés, et dû franchir de nombreuses défenses en profondeur avant de pouvoir parvenir aux fichiers qu’ils avaient exfiltrés.
La compromission du ministère de l’Intérieur remonte en réalité à un fonctionnaire du ministère de l’Agriculture, surnommé « patient zéro de l’attaque » par les enquêteurs. Dans la soirée du 19 septembre 2025, l’intéressé consulta sa boîte mail professionnelle, depuis son domicile dijonnais, sur son ordinateur personnel.
L’article du Monde laisse entendre qu’il aurait alors cliqué sur un lien adressé à son e-mail professionnel, le conduisant « sur un faux site proposant le téléchargement de logiciels d’édition musicale ». L’article ne précise pas s’il en avait téléchargé un ou s’il s’était contenté de visiter le site, reste que son ordinateur personnel fut contaminé par l’ « infostealer » (« cleptogiciel » en français) Rhadamanthys.
Le journaliste Valéry Rieß-Marchive, rédacteur en chef du MagIT, et l’un des meilleurs observateurs français des arcanes de ce type de cyberattaques, relève sur LinkedIn et sur X que la mention du nom du cleptogiciel utilisé est « rare et ce n’est pas anodin » : le détournement de comptes légitimes suite au passage de tels infostealers, « c’est classique. L’établir est plus rare. Beaucoup plus rare. »
Il émet l’hypothèse selon laquelle cette mention serait potentiellement liée au fait qu’Europol avait annoncé le démantèlement de l’infrastructure de Rhadamanthys, en novembre dernier, dans le cadre d’Endgame, une opération de grande envergure visant à démanteler les botnets et infrastructures criminelles qui y sont associées.
Valéry Rieß-Marchive précisait dans l’article qu’il y avait alors consacré que Rhadamanthys « était proposé avec de multiples plugins et commercialisé entre 300 et 500 $ par mois, payables en cryptopépettes ». À défaut de savoir si les auteurs du piratage du ministère de l’Intérieur étaient eux-mêmes clients de Rhadamanthys, ou s’ils avaient acheté à l’un de ses utilisateurs et/ou revendeurs les données liées au « patient zéro de l’attaque », cette dernière reposait donc aussi sur toute une chaîne logistique, en matière de cyberdélinquance, allant bien au-delà d’un simple piratage de login et mot de passe.
« Une faille sur un outil interne accessible depuis un simple navigateur web »
L’article du Monde ne précise pas si les antivirus et autres systèmes de sécurité du ministère de l’Agriculture auraient pu bloquer l’installation de cet infostealer sur l’ordinateur professionnel du fonctionnaire, mais il est loisible de le penser.
« Quand l’ordinateur personnel d’un collaborateur devient le vecteur d’attaque, le rebond vers le réseau professionnel est désormais quasi immédiat », remarque de son côté Henri d’Agrain, délégué général du Cigref (ex-club informatique des grandes entreprises françaises), en réponse à Valéry Rieß-Marchive.
Le cleptogiciel a ensuite permis aux pirates d’accéder au Google Drive du « patient zéro de l’attaque », où il avait stocké son certificat d’authentification au VPN du ministère, ce qui, là aussi, n’aurait pas dû se produire : une chose est de pouvoir accéder à son email professionnel depuis son ordinateur personnel, une autre est de stocker dans un espace personnel un certificat de sécurité professionnel.
Disposant de « droits particulièrement élevés » en raison de ses fonctions, l’accès au compte du fonctionnaire permit aux pirates de naviguer « durant des semaines » sur les réseaux du ministère de l’Agriculture, et d’y découvrir, le 9 novembre, « une passerelle informatique menant jusqu’aux réseaux du ministère de l’Intérieur ».
Ils y évoluèrent ensuite « durant presque un mois », afin de « se familiariser avec l’architecture des systèmes informatiques du ministère, en particulier des serveurs de la direction générale de la police nationale », avant que leurs consultations compulsives de fichiers, le soir et la nuit, ne soient détectées par le centre de cyberdéfense de Beauvau.
Ils avaient pour cela dû passer outre deux nouvelles « défenses en profondeur ». D’abord en identifiant « une faille sur un outil interne accessible depuis un simple navigateur web », qui permit aux pirates de « prendre possession de comptes de gestionnaires e-mail de différentes directions interrégionales de la police », puis d’ « activer la réinitialisation des mots de passe d’agents du ministère, en particulier d’enquêteurs de police ».
La consultation des messageries piratées leur permit, dans un second temps, de trouver dans des pièces jointes des certificats d’authentification permettant de se connecter au VPN du ministère de l’Intérieur, « avec les mots de passe associés dans le corps de texte ».
C’est uniquement à ce stade, et donc après avoir franchi au moins huit niveaux de défenses en profondeur que, « grâce aux données dérobées, les intrus pénètrent sur le très sensible portail CHEOPS, la boîte à outils des policiers et gendarmes », résume Le Monde.
Dans un précédent article, nous relevions que les pirates avaient certes partagé une capture d’écran du portail d’accès à CHEOPS, mais sans que l’on sache s’ils y avaient réellement pu y accéder, soit via une carte professionnelle compromise, soit par identifiant/mot de passe.
Les pirates ciblent la France (ou le font croire) pour se venger
L’article du Monde rapporte que les pirates accédèrent ensuite au fichier des personnes recherchées (FPR) ainsi qu’au traitement des antécédents judiciaires (TAJ), « sans avoir besoin de carte professionnelle sécurisée », mais sans non plus que l’on sache, comme l’avançait Le Canard Enchaîné, s’ils seraient passés par « un système de secours sans carte, reposant sur le seul identifiant et un code à six chiffres ». Reste qu’ils n’en avaient pas moins franchi un neuvième palier.
L’intrusion, signalée le 5 décembre, sera suivie le 17 décembre par l’interpellation d’un suspect de 23 ans, qui « a répété qu’il n’était pas l’auteur du piratage, expliquant avoir seulement fourni le serveur ayant permis aux véritables hackeurs, toujours dans la nature, d’agir », précise Le Monde, « mais à la demande des auteurs du piratage, qui auraient exercé sur lui des pressions », et dont il ne connaîtrait que les pseudonymes.
S’il se définit comme « autodidacte » en informatique, il avait déjà été condamné en 2025 à un an de prison avec sursis dans une affaire de cyberescroquerie, et est en attente de procès dans un dossier de « swatting », « deux affaires pour lesquelles il est suspecté d’avoir fourni les moyens techniques à des complices », écrit Le Monde.
Les pirates se seraient plus particulièrement intéressés, via le FPR, à trois profils de jeunes majeurs, « dont l’un est recherché par la brigade de lutte contre la cybercriminalité de la Préfecture de police de Paris », souligne Le Monde. Ils ont également recherché des noms, prénoms et pseudonymes dans le TAJ, « dont ceux, là encore, d’un jeune homme connu pour son implication dans une affaire d’atteintes à un système automatisé de traitement de données ».
Selon les chiffres fournis par le ministre de l’Intérieur lors de son audition par la commission des lois du Sénat en janvier, rappelle Le Monde, le ou les assaillants ont exfiltré 23 fiches et 3 000 « éléments de sommaires » (sortes de résumé, émanant du FPR), 72 fiches, plusieurs dizaines de milliers de sommaires provenant du TAJ, ainsi qu’une fiche Interpol.
Le rapport de l’OFAC révèle également que les pirates « sont également parvenus à consulter le contenu de plusieurs procédures judiciaires en cours », sans que Le Monde précise là non plus s’ils auraient pour cela franchi une dixième ligne de défense en profondeur, ou s’ils y avaient eu accès via l’un des comptes compromis, sinon que plusieurs de ces procédures judiciaires portaient elles-mêmes sur des enquêtes cyber :
« Au moins trois d’entre elles portent sur des faits de cybercriminalité et sont diligentées par les services de police de l’Office anti-cybercriminalité, en charge du piratage de l’intérieur, et de la brigade de lutte contre la cybercriminalité de la Préfecture de police, dont l’une a été ouverte en 2025. »
« Les suspects ont-ils voulu se renseigner sur des investigations les visant ou visant leur communauté ? » s’interroge Le Monde, qui souligne que « pour l’heure, la piste privilégiée est que l’attaque constituait une opération de représailles à l’arrestation, en juin 2025, de membres présumés du groupe cybercriminel ShinyHunters ».
Dans le portrait-type que nous consacrions aux pirates auteurs d’attaques de ce type interpellés par les autorités ces derniers mois, nous rappelions que dans son rapport annuel sur la cybercriminalité, le commandement du ministère de l’Intérieur dans le cyberespace (COMCYBER-MI) soulignait en effet que l’interpellation de plusieurs Français, à la demande du FBI ou par les autorités françaises, membres présumés du groupe de pirates ShinyHunters, aurait incité plusieurs pirates à s’attaquer aux institutions, administrations, organisations, fédérations, associations et entreprises françaises, pour se venger.
Ce qui explique aussi, en partie, la succession de piratages improprement qualifiés de « fuites de données » auxquels nous assistons depuis l’an passé. L’enquête de l’OFAC révèle enfin qu’il s’agirait également d’une cyberattaque opportuniste, et que ses auteurs ne cherchaient pas, initialement, à s’attaquer au ministère de l’Intérieur, et encore moins à pouvoir en extraire des fichiers policiers.
Ils ne savaient pas que c'était possible, alors ils l'ont fait
L’enquête de l’Office anticybercriminalité (OFAC) sur le piratage de fichiers du ministère de l’Intérieur révèle qu’il a commencé par la compromission de l’ordinateur personnel d’un fonctionnaire du ministère de… l’Agriculture. Le ou les auteurs de l’intrusion ont ensuite passé deux mois et demi à farfouiller leurs systèmes respectifs, parvenant à franchir près d’une dizaine de lignes de défense en profondeur, avant de réussir à exfiltrer 96 fichiers policiers… auxquels ils n’auraient initialement jamais pensé pouvoir accéder.
Fin décembre, Le Canard enchaîné révélait que le « fric-frac informatique du ministère de l’Intérieur » avait duré du dimanche 9 novembre au jeudi 4 décembre, soit 26 jours, « une très longue journée portes ouvertes ». « C’est la consultation compulsive – le week-end et la nuit – de ce listing ultra-sensible qui a déclenché l’alerte », soulignait le caneton.
D’après un bilan du ministère de l’Intérieur, que le Canard avait pu consulter, « les dégâts sont bien plus importants qu’annoncé : 37 serveurs de messagerie sur 250 ont été compromis, et 14 fichiers de police ont été visités, dont celui des personnes recherchées, qui contient notamment les fichés S ».
Il expliquait que l’intrusion aurait été facilitée du fait que « nombre de poulets se tamponnent le coquillard de la sécurité informatique ». Pour se connecter au système de Circulation Hiérarchisée des Enregistrements Opérationnels de la Police Sécurisés (CHEOPS), le portail permettant d’accéder aux fichiers de la police et de la gendarmerie, il faut normalement utiliser sa carte professionnelle, dotée d’une puce, ainsi qu’un code à quatre chiffres.
Or, « les poulets, moins disciplinés que les pandores, utilisent à tort et à travers un système de secours sans carte, reposant sur le seul identifiant et un code à six chiffres », qu’un policier aurait partagé en clair dans un e-mail auquel le pirate avait pu accéder.
Un cleptogiciel commercialisé entre 300 et 500 $ par mois
L’enquête de l’Office anticybercriminalité (OFAC) de la police judiciaire, que Le Monde a pu consulter, révèle une intrusion autrement plus complexe qui, à défaut d’être particulièrement sophistiquée, montre que les pirates ont passé deux mois et demi à errer dans un labyrinthe de systèmes informatiques interconnectés, et dû franchir de nombreuses défenses en profondeur avant de pouvoir parvenir aux fichiers qu’ils avaient exfiltrés.
La compromission du ministère de l’Intérieur remonte en réalité à un fonctionnaire du ministère de l’Agriculture, surnommé « patient zéro de l’attaque » par les enquêteurs. Dans la soirée du 19 septembre 2025, l’intéressé consulta sa boîte mail professionnelle, depuis son domicile dijonnais, sur son ordinateur personnel.
L’article du Monde laisse entendre qu’il aurait alors cliqué sur un lien adressé à son e-mail professionnel, le conduisant « sur un faux site proposant le téléchargement de logiciels d’édition musicale ». L’article ne précise pas s’il en avait téléchargé un ou s’il s’était contenté de visiter le site, reste que son ordinateur personnel fut contaminé par l’ « infostealer » (« cleptogiciel » en français) Rhadamanthys.
Le journaliste Valéry Rieß-Marchive, rédacteur en chef du MagIT, et l’un des meilleurs observateurs français des arcanes de ce type de cyberattaques, relève sur LinkedIn et sur X que la mention du nom du cleptogiciel utilisé est « rare et ce n’est pas anodin » : le détournement de comptes légitimes suite au passage de tels infostealers, « c’est classique. L’établir est plus rare. Beaucoup plus rare. »
Il émet l’hypothèse selon laquelle cette mention serait potentiellement liée au fait qu’Europol avait annoncé le démantèlement de l’infrastructure de Rhadamanthys, en novembre dernier, dans le cadre d’Endgame, une opération de grande envergure visant à démanteler les botnets et infrastructures criminelles qui y sont associées.
Valéry Rieß-Marchive précisait dans l’article qu’il y avait alors consacré que Rhadamanthys « était proposé avec de multiples plugins et commercialisé entre 300 et 500 $ par mois, payables en cryptopépettes ». À défaut de savoir si les auteurs du piratage du ministère de l’Intérieur étaient eux-mêmes clients de Rhadamanthys, ou s’ils avaient acheté à l’un de ses utilisateurs et/ou revendeurs les données liées au « patient zéro de l’attaque », cette dernière reposait donc aussi sur toute une chaîne logistique, en matière de cyberdélinquance, allant bien au-delà d’un simple piratage de login et mot de passe.
« Une faille sur un outil interne accessible depuis un simple navigateur web »
L’article du Monde ne précise pas si les antivirus et autres systèmes de sécurité du ministère de l’Agriculture auraient pu bloquer l’installation de cet infostealer sur l’ordinateur professionnel du fonctionnaire, mais il est loisible de le penser.
« Quand l’ordinateur personnel d’un collaborateur devient le vecteur d’attaque, le rebond vers le réseau professionnel est désormais quasi immédiat », remarque de son côté Henri d’Agrain, délégué général du Cigref (ex-club informatique des grandes entreprises françaises), en réponse à Valéry Rieß-Marchive.
Il reste 53% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
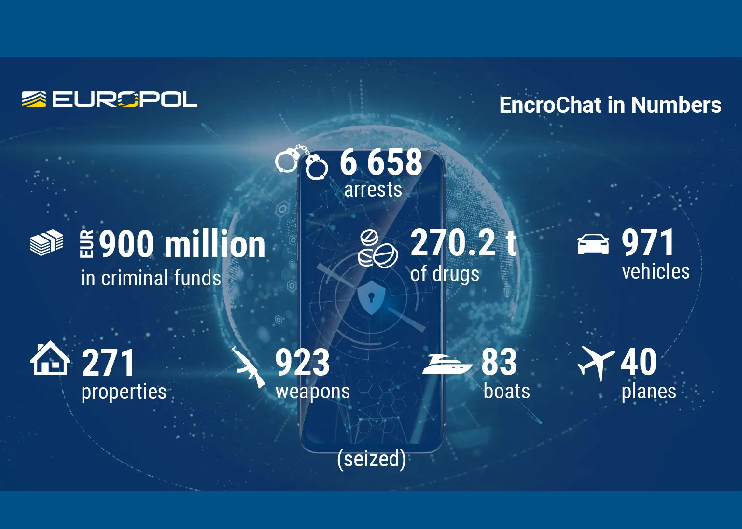
Ayant permis plus de 6 000 arrestations, la saisie de 900M d’euros et de 270 tonnes de drogues, le piratage du cryptophone Encrochat reposait sur un logiciel espion « secret défense » développé par la DGSI. Il avait en fait été bidouillé à partir d’un logiciel open source et d’un exploit téléchargés sur GitHub. Il reposait aussi sur une faille « zero day » identifiée par Google comme étant exploitée par le logiciel espion Pegasus de NSO, révèle une enquête de Computer Weekly.
MàJ, 23 août : quatre chercheurs en cryptographie et cybersécurité (Martin R. Albrecht, Sunoo Park, Michael A. Specter et Douglas Stebila), ont par ailleurs publié un preprint, « A Real-World Law-Enforcement Hack: The Case of Encrochat ». Présenté comme « le compte rendu public le plus détaillé à ce jour sur l’infrastructure d’Encrochat et la manière dont elle a été compromise », il n’évoque pas, cela dit, la rétro-ingénierie d’Invasys ni donc le recours à la vulnérabilité « Bad Blinder » exploitée par NSO et découverte par le Project Zero de Google, révélées par l’enquête de Computer Weekly.
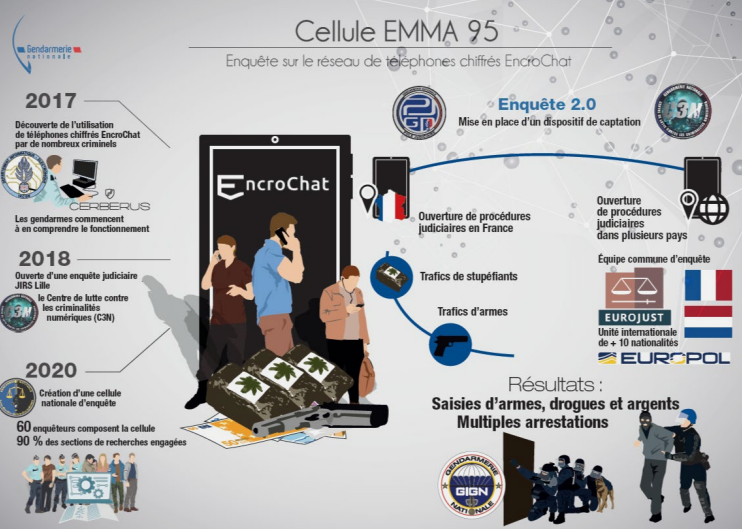
Le 2 juillet 2020, Europol et Eurojust annonçaient que la gendarmerie nationale française avait réussi à pirater et démanteler EncroChat, « un réseau téléphonique chiffré largement utilisé par les réseaux criminels » dénombrant 60 000 clients, a priori fortunés. Ses terminaux sécurisés étaient en effet vendus la bagatelle de 1 000 euros, auxquels il fallait ajouter 1 500 euros d’abonnement, à renouveler tous les 6 mois.
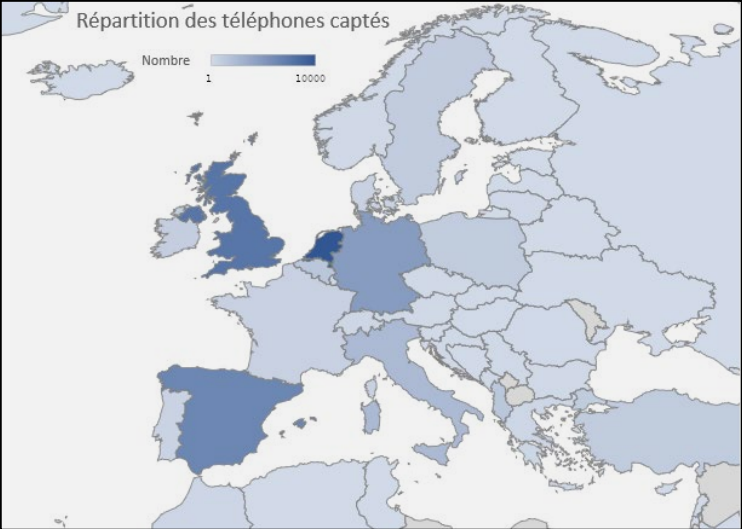
Initiée en 2017, l’enquête avait mobilisé 60 enquêteurs réunis en France dans une « cellule Emma 95 », et permis plusieurs centaines d’arrestations un peu partout en Europe. Trois ans plus tard, Europol se félicitait du fait que cette opération avait permis l’arrestation de 6 558 personnes dans le monde entier (dont 197 « high value targets »), la saisie de 740 millions d’euros de cash et le gel de 154,1 millions d’euros sous forme d’actifs ou de comptes bancaires, 164,4 tonnes de cannabis, 103,5 de cocaïne, 3,3 d’héroïne, 30,5 millions de comprimés de drogues chimiques, 971 véhicules, 923 armes (plus 21 750 cartouches et 68 explosifs), 271 domaines ou maisons, 83 bateaux et 40 avions.
Europol ne précisait pas combien de personnes avaient alors été condamnées, mais celles qui l’avaient été totalisaient alors une durée cumulée de 7 134 années de prison. Europol précisait également que 35 % des affaires relevaient du crime organisé, 33 du trafic de drogue, 14 du blanchiment d’argent, 12 de projets de meurtres, et 6 de trafic d’armes.
À l’époque, la gendarmerie n’avait pas détaillé son modus operandi, reconnaissant toutefois avoir eu recours à trois « dispositifs techniques », dont deux couverts par le « secret défense ». La loi d’orientation et de programmation pour la performance de la sécurité intérieure (LOPPSI) de 2010 autorise en effet la « captation de données informatiques, une technique spéciale d’enquête prévue par le droit français » afin de « contourner l’obstacle du chiffrement et ainsi d’accéder à des données informatiques de manière invisible pour l’utilisateur ».
Les journalistes d’investigation Bill Goodwin et Duncan Campbell (un ancien hacker radio connu pour avoir révélé l’existence du GCHQ et du programme anglo-saxon Echelon de surveillance satellite des communications) viennent néanmoins de révéler, dans Computer Weekly (CW) qu’à la demande de la justice britannique, une entreprise de cybersécurité tchèque a réussi, par rétro-ingénierie, à reconstituer le logiciel espion.
Il aurait été développé par le « service technique national de captation judiciaire » (STNCJ), un service à compétence nationale rattaché au directeur technique de la direction générale de la sécurité intérieure (DGSI), créé en 2018 et chargé de la conception, de la centralisation et de la mise en œuvre de dispositifs techniques permettant l’activation à distance d’un appareil électronique, qui sont cela dit couvertes par le secret de la défense nationale.
Une peine de 30 ans de prison, et plusieurs millions d’euros d’amendes
Encrochat aurait été développé par Paul Kursky, un Canadien d’une cinquantaine d’années vivant en République dominicaine. D’après The Globe and Mail, il y avait été arrêté en 2022, avant d’être extradé en février 2024 en France, où, mis en examen pour une quinzaine de chefs d’accusation, il encourt une peine de 30 ans de prison, et plusieurs millions d’euros d’amendes.
[Communiqué de presse] L’un des principaux dirigeants de la structure #EncroChat a été remis à la France le 02/02/24 à la suite d'un important travail de coopération avec @Eurojust et les autorités dominicaines. Mis en examen, il a été placé en détention provisoire par le JLD. https://t.co/9JAuQ7tqwjpic.twitter.com/mGFeRS24i5
— Samuel Finielz, procureur de Lille (@ProcureurLille) February 7, 2024
CW révèle pour sa part qu’en 2014, Kursky expliqua à l’un de ses partenaires avoir mis au point une « solution de sécurité » pour les smartphones Android, « à partir de plusieurs projets open source », dont Off-the-Record Messaging, le précurseur des messageries chiffrées, Guardian ROM, une version sécurisée d’Android développée par le Guardian Project, un collectif de développeurs œuvrant pour « les militants, les journalistes et les utilisateurs lambda qui accordent de l’importance à la vie privée et à la sécurité ».
L’idée était de flasher un smartphone de sorte qu’il dispose d’une zone de stockage chiffrée dotée de son propre système d’exploitation, activable à partir d’une combinaison de touches spéciales offrant à ses utilisateurs la possibilité de nier de façon plausible (« déni plausible », ou « plausible deniability » en anglais) le fait qu’il s’agisse en réalité d’un « cryptophone ».
L’abonnement coûtait 1 000 $ pour 6 mois, pour un téléphone qui, ironise CW, « pouvait parfois prendre en charge des appels téléphoniques », mais servait surtout à stocker des notes, échanger des messages et images avec des utilisateurs identifiables non via leurs noms ou n° de téléphones, mais via des pseudonymes « choisis au hasard ». Leurs échanges étaient en outre automatiquement effacés au bout de 14 jours, ou dans un délai fixé par leurs expéditeurs.
Le smartphone pouvait également être effacé à distance par le revendeur ou le service d’assistance, et proposait plusieurs fonctionnalités visant à assurer « garantir l’anonymat » de ses utilisateurs, dont un code PIN spécifique destiné à la suppression immédiate de toutes les données sur l’appareil, et la suppression de toutes les données en cas de saisies consécutives d’un mauvais mot de passe.
Une rétro-ingénierie de 70 % du logiciel espion des hackers de la DGSI
Il reste 63% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Les Sages ont jugé que la loi qui prévoyait d’interdire l’accès des mineurs de moins de 15 ans aux réseaux sociaux va d’une part à l’encontre de la liberté d’expression des mineurs, et d’autre part au droit à la vie privée des majeurs. Ces derniers ne devraient pas être obligés de faire vérifier leur âge sans « garanties légales ». L’Élysée réclame un nouveau texte d’ici à la présidentielle de 2027.
Le Conseil constitutionnel vient d’annoncer par communiqué avoir conclu à une « non conformité partielle » de l’article 1er de la loi qui prévoyait d’interdire l’accès des mineurs de moins de 15 ans aux services de réseaux sociaux en ligne, qui s’en trouve dès lors censuré.
Les Sages avaient en effet été saisis par plus de soixante députés du groupe parlementaire la France insoumise et du groupe Socialistes et apparentés après que l’Assemblée a entériné, le 21 juillet dernier, la proposition de loi interdisant les réseaux sociaux aux moins de 15 ans.
Son adoption ouvrait la voie à une entrée en vigueur dès la rentrée de septembre, date à partir de laquelle les moins de 15 ans ne devaient plus pouvoir créer de compte sur les réseaux sociaux. L’interdiction devait s’étendre aux comptes déjà existants dans un délai de quatre mois. Le texte ne donnait cependant aucune indication quant à l’indispensable méthode de vérification de l’âge qui, par définition, devait s’appliquer à l’ensemble de la population.
Le Conseil constitutionnel juge que « les dispositions contestées, d’une part, portent une atteinte disproportionnée à la liberté d’expression et de communication et, d’autre part, n’ont pas prévu les garanties légales propres à assurer le droit au respect de la vie privée ».
La liberté d’expression s’applique aussi aux mineurs
Le Conseil se fonde d’abord sur l’article 11 de la Déclaration des droits de l’homme et du citoyen de 1789 qui protège la liberté d’expression et de communication, et rappelle qu’ « il en découle la liberté d’accéder aux services de communication au public en ligne et de s’y exprimer ».
Il reconnaît certes qu’ « il est loisible au législateur d’instituer des dispositions destinées à faire cesser des abus de l’exercice de la liberté d’expression et de communication qui portent atteinte à l’ordre public et aux droits des tiers », mais en rappelle aussi les limites :
« Cependant, [cette liberté] est d’autant plus précieuse que son exercice est une condition de la démocratie et l’une des garanties du respect des autres droits et libertés. Il s’ensuit que les atteintes portées à l’exercice de cette liberté doivent être nécessaires, adaptées et proportionnées à l’objectif poursuivi. »
Or, le Conseil juge que le législateur a brassé bien trop large, et de façon indistincte, alors qu’il ne pouvait « instituer une interdiction de portée générale ayant pour effet de priver des mineurs de leur liberté d’accès à de nombreux services de communication en ligne, sans considération ni de la situation du mineur ni des risques propres à chacun de ces services ».
Les réseaux sociaux ne sont pas tous forcément dangereux
Les Sages relèvent, « en premier lieu », que l’interdiction instituée par la loi est susceptible de s’appliquer à des services « dont les risques pour la santé et la sécurité des mineurs ne sont pas établis » :
« En effet, elle n’est soumise à aucune condition tenant aux fonctionnalités ou aux contenus proposés, aux dangers auxquels ils exposent et à l’insuffisance des protections dont ils sont assortis, et les exceptions prévues sont limitées. »
Le Conseil observe, « en second lieu », que l’interdiction prévue, étant applicable à l’ensemble des mineurs âgés de moins de quinze ans, « ne donne lieu à aucune appréciation particulière du risque pour le mineur, tenant compte notamment de son âge, de son degré de maturité et de sa situation familiale » :
« À cet égard, la loi ne prévoit pas les conditions dans lesquelles les titulaires de l’autorité parentale peuvent, dans l’intérêt de l’enfant, décider de lever l’interdiction, d’en limiter la portée ou d’autoriser l’accès à certains services. »
Devoir faire la preuve de son âge requiert des « garanties légales »
Les Sages rappellent par ailleurs que la liberté proclamée par l’article 2 de la Déclaration de 1789 implique le droit au respect de la vie privée.
Il souligne à ce titre qu’en interdisant l’accès de tout mineur de moins de quinze ans à certains services en ligne, « la loi implique, par elle même, que toute personne, même majeure, fasse la preuve de son âge avant d’y accéder », sans pour autant en avoir « prévu les garanties légales » :
« Or, faute de déterminer les conditions et les limites dans lesquelles il devra ainsi en être justifié, le législateur n’a pas prévu les garanties légales de nature à assurer le respect de ces exigences constitutionnelles. »
L’Élysée réclame un nouveau texte d’ici à la présidentielle
Emmanuel Macron vient de son côté de charger le Premier ministre Sébastien Lecornu de revoir le dispositif et proposer une nouvelle version « juridiquement robuste » d’ici au printemps 2027. Il s’agissait d’un engagement présidentiel de longue date, rappellent Le Mondeetl’AFP.
Le chef du gouvernement devra travailler « dans les meilleurs délais » à une rédaction « tenant compte de la décision du Conseil constitutionnel ainsi que du cadre européen », a expliqué l’Elysée dans un communiqué, ajoutant que « la détermination » du chef de l’État à faire aboutir cette réforme « d’ici au printemps 2027 demeure totale », et donc d’ici à la prochaine présidentielle.
Saisi uniquement à propos de l’article premier, le Conseil constitutionnel ne s’est pas, par ailleurs, prononcé sur l’interdiction du téléphone portable au lycée à partir du 1ᵉʳ septembre, qui figurait dans le même texte de loi.
Le replay de la dernière émission d’Arrêt sur images (ASI) « Ce que l’IA fait au journalisme » vient d’être élu gratuit par les asinautes. Pendant 1h13, la journaliste Pauline Block y discute avec Mathilde Saliou, journaliste à Next, Eric Barbier, reporter à l’Est républicain, co-organisateur du contre-sommet de l’IA et référent sur l’IA au bureau national du Syndicat national des journalistes (SNJ), et Olivier Koch, maître de conférences en sciences de l’information et de la communication à l’Université Sorbonne Paris Nord, qui étudie la transformation des industries médiatiques et des pratiques journalistiques, et donc l’impact de l’IA.
Ils y discutent, entre autres, du rapport parfois trop béat d’une partie des journalistes vis-à-vis de l’effet waouh associé à l’IA, de la disparition du traitement de l’urgence écologique des médias au moment même où cette nouvelle « révolution » technologique très consommatrice en ressources et en énergie bouleverse de nombreux pans de nos activités. Ils abordent aussi la dilution de la responsabilité associée à la génération de contenus médiatiques avec de l’IA, et ses effets sur la confiance (déjà faible !) que le public peut cultiver envers l’information.
À noter que les asinautes ont également rendu gratuit « Tout le monde déteste l’algorithme », qui fait écho à l’article « Tout le monde déteste l’IA » que vient de publier le Monde Diplo. Thibault Prévost, chroniqueur technocritique d’ASI, y revient sur le mouvement de contestation contre l’IA, les centres de données « et le projet mortifère de la Silicon Valley ». Un décryptage truffé de liens et de ressources bibliographiques, comme sait si bien le faire Thibault Prévost, ainsi que de nouveaux concepts, tels que « thermocratie », « carbofascisme », « néoluddisme » ou « AI populism ».
Il relève notamment qu’Amnesty International, qui a analysé les systèmes d’IA générative au prisme du respect des droits humains fondamentaux, conclut que « ces logiciels sont « fondamentalement incompatibles » avec les traités internationaux, dans leur architecture même, et doivent être prohibés ».
Pour lui, « la rage qui fleurit partout n’est pas dirigée contre l’IA comprise comme une simple technique informatique, mais contre l’IA comprise comme idéologie et ce qu’elle contient, permet, encode dans le tissu social ». D’autant que, « alors que l’Europe brûle, le projet techno-politique de la tech s’affiche pour ce qu’il est : pyromane ». Ce pourquoi, et « dès lors que l’on défend la dignité humaine, la pérennité du vivant et le droit de vivre sur une planète habitable, la haine de « l’intelligence artificielle », machine génératrice de prétexte technique à l’installation d’un ordre social inhumain, est donc juste et saine. »

 Connexion






 Mis en examen, il a été placé en détention provisoire par le JLD.