❌

Vue lecture

☕️ Firefox 157 et son interface Nova sont disponibles


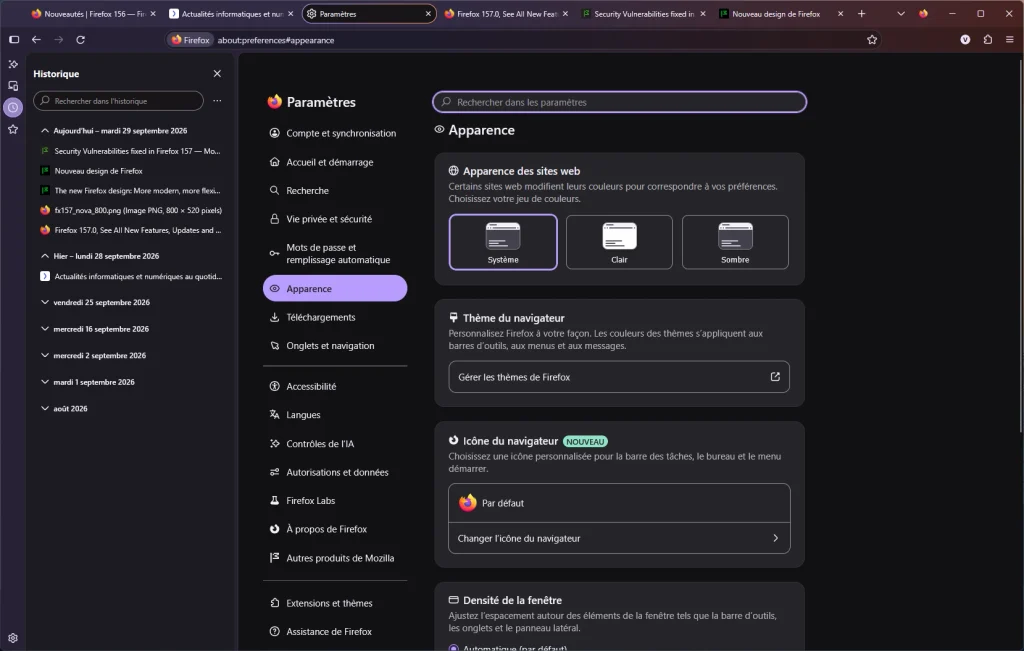
Firefox 157 est désormais disponible au téléchargement, y compris en mise à jour. La nouveauté la plus visible littéralement est sa nouvelle interface. Baptisée Nova, elle ambitionne de moderniser le navigateur, en tablant largement sur les arrondis et des couleurs plus vivantes.

Il s’agit d’un changement visuel, qui n’implique pas de modifications plus profondes. Mozilla a pris soin de l’expliquer à plusieurs reprises, dont une dernière fois sur les réseaux sociaux le 23 septembre. L’arrivée de Nova ne change rien aux performances et n’a pas d’impact sur les extensions, les raccourcis ou encore les menus. Nova est disponible aussi bien dans la version pour ordinateurs que dans la mouture mobile.

L’ensemble se veut plus « propre », offrant moins de distractions visuelles. Nova affecte l’apparence de tous les éléments, de la forme des onglets aux couleurs de l’ensemble, en passant par les menus, les zones de sélection et ainsi de suite. Comme on pouvait cependant le voir sur X le 23 septembre, les réactions étaient globalement peu enthousiastes.

Nova est cependant là pour rester, même si rien n’empêche Mozilla d’adapter petit à petit cette interface aux retours des utilisateurs. Il s’agit également de l’interface par défaut de Firefox, elle ne peut pas être supprimée, même si le thème peut être changé. Il n’est pas non plus possible de revenir sur l’ancienne version. Et tant pis pour les personnes qui voient dans toutes ces rondeurs des abominations visuelles. Sur ce point, Vivaldi reste loin devant avec des options de personnalisation très poussées, dont la possibilité de régler l’arrondi des angles.

L’arrivée de Nova va de pair avec le retour d’une fonction réclamée à cor et à cri : le mode compact. Un retour d’autant plus bienvenu que Nova, dans son affichage par défaut, a tendance à prendre un peu plus de place. Le mode compact réduit ainsi la taille des onglets et des barres d’outils, y compris dans la barre latérale.

En dehors de Nova, il y a peu de nouveautés majeures. On note toutefois que le navigateur sait maintenant utiliser le décodage matériel pour AV1 pour les appels WebRTC si la machine utilisée en est capable.

Enfin, Firefox 157 corrige une longue liste de vulnérabilités, dont 38 critiques.

  •  

Discord : un « mode jeu » pour réduire l’empreinte CPU/GPU, mais quid de la RAM ?

Pauvres barrettes
Discord : un « mode jeu » pour réduire l’empreinte CPU/GPU, mais quid de la RAM ?

Discord travaillerait sur un mode jeu pour réduire son empreinte sur le processeur et la carte graphique. Si l’information reste à confirmer, elle laisse sur le carreau la question de la mémoire vive, inévitablement associée aux applications Electron. La pression actuelle sur le marché de la RAM augmente encore l’effet grossissant.

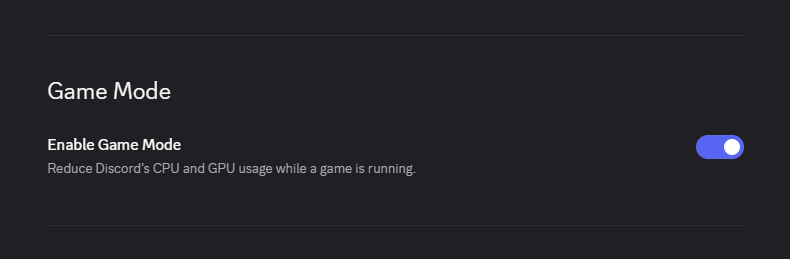
Sur X, le compte Discord Previews a pour habitude de vendre la mèche sur les changements en préparation dans l’application, le plus souvent avec précision. Le 26 septembre, il a affirmé que Discord travaillait sur un « mode jeu ».

Le fonctionnement de ce mode serait à peu près le même que dans les systèmes d’exploitation qui en proposent aussi, notamment Windows 11 et macOS. « Une fois activé, le client Discord réduira automatiquement les animations et désactivera les effets lorsqu’il détectera qu’un jeu est en cours, libérant ainsi des ressources CPU et GPU qui pourraient aider votre jeu à tourner de manière plus fluide », indique le tweet.

Source : Discord Previews

Du CPU, du GPU, mais pas de RAM

Si cette annonce doit encore être confirmée officiellement, elle arrive dans un contexte particulier. Discord a souvent été accusée de consommer trop de mémoire, l’application étant basée sur Electron et embarquant, dans les grandes lignes, un navigateur quasi complet (Chromium) pour afficher ce dont elle a besoin, un fonctionnement qualifié de « wrapper web ». Un gros avantage bien sûr pour les développeurs : le code est pratiquement identique d’une plateforme à l’autre, permettant à Discord de proposer des clients pour tous les systèmes ou presque.

Côté utilisateur, c’est parfois une autre paire de manches. Le sujet avait atteint un pic en décembre 2025, quand un employé de Discord était venu sur Reddit pour évoquer une expérience menée par l’entreprise : le redémarrage automatique de l’application si les 4 Go de mémoire étaient atteints. Un cas rare selon l’employé, et un redémarrage n’intervenant que dans des conditions précises (inaction depuis 30 min, jamais pendant un appel, etc.), mais qui jetait une lumière crue sur la situation.

Or, le mode jeu – qui doit encore être confirmé – ne corrigerait pas ce point. Il s’attaquerait à la consommation CPU et GPU pour s’assurer que Discord ne prélève aucune ressource inutile. Mais il ne peut sans doute rien contre le fonctionnement même de la technologie Electron, souvent décriée pour cette raison.

Discord semble pourtant sérieuse sur le sujet des performances, avec certains pans de code réécrits en Rust, ou encore tout récemment le passage à la version 42 d’Electron. Cette dernière a permis de réduire l’utilisation médiane du processeur de 17 %, mais cette baisse s’est faite au prix d’une augmentation médiane de 4 % de la mémoire. Or, si le CPU et le GPU sont cruciaux pour les jeux, la quantité de mémoire disponible l’est également.

L’IA joue les trouble-fêtes

Windows Latest, qui a repris le tweet de Discord Preview, généralise ce type de constat à l’ensemble des applications Electron, notamment WhatsApp et Teams. Nos confrères pointent ces applications parce qu’elles sont fréquentes et peuvent donc fonctionner de concert sur la même machine. Ils militent pour le code natif, encourageant Discord à s’affranchir d’Electron pour une application moderne basée sur WinUI. Précisons que le code natif a beau être nettement plus léger, il demande souvent plus d’entretien, car il oblige à maintenir un plus grand nombre de spécificités pour chaque plateforme.

Cette « détestation » des applications Electron n’est pas nouvelle, mais elle prend une autre saveur à la jonction de deux trajectoires, intimement liées : la popularisation du « vibe coding » et les prix de la RAM.

On trouve depuis plusieurs mois un nombre croissant de témoignages de personnes s’étant lancées dans le développement, sans en avoir forcément les bases. L’objectif ? Répondre à un besoin spécifique ou… en finir avec les wrappers web. Sur X, l’Italien Carmine Paolino s’est par exemple fait un nom en développant Spotifast et Zapfast, des clients alternatifs pour respectivement Spotify et WhatsApp, développés en Rust et sous licence MIT.

Le problème, dans une grande partie des cas, est de pouvoir le faire avec un fonctionnement fiable, donc en passant par des API publiques. La zone est plus ou moins grise, selon le projet. Dans le cas de WhatsApp, les conditions d’utilisation interdisent ce type d’utilisation, l’entreprise se réservant le droit de bloquer les comptes qui en abuseraient.

Mais ces projets répondent à une demande autant qu’à une frustration. En juin dernier, nous relevions ainsi que la fin du client WhatsApp natif pour Windows avait laissé sa place à une application Electron, la consommation moyenne de mémoire explosant alors pour atteindre 1,2 Go, avec des pointes jusqu’à plus de 3 Go. Le mouvement était d’autant plus étonnant que l’ancienne version Windows était fluide et légère, ce qui soulignait une volonté d’économies au sein de Meta.

À l’heure où les prix de la mémoire continuent de grimper, les entreprises ne peuvent cependant plus compter sur l’accroissement « naturel » de la quantité moyenne de RAM. Parallèlement, la demande pour des applications et composants natifs augmente. Elle a notamment conduit Microsoft à faire une série d’annonces pour Windows 11 plus tôt dans l’année, l’éditeur affirmant que de gros efforts étaient en préparation dans ce sens, via son initiative K2.

  •  

☕️ Apple corrige en urgence une faille critique exploitée dans iOS, iPadOS et macOS


Apple a déployé ce 28 septembre des mises à jour pour l’ensemble de ses plateformes 26 pour les iPhone, iPad et Mac. Ces mises à jour sont estampillées « 26.7.1 », mais macOS Sequoia a également droit à une version 15.8.1.

Le rapport est laconique : « Traiter un fichier mal conçu peut entraîner une exécution de code arbitraire. Apple est au courant d’un rapport selon lequel ce problème aurait pu être exploité lors d’une attaque extrêmement sophistiquée contre des individus ciblés spécifiques sur des versions antérieures à iOS 27 ».

Tout juste apprend-on qu’elle se situe dans le composant CoreGraphics et est de type « écriture hors limites ». Estampillée CVE-2026-86950, sa découverte est attribuée à Meta. Sur le site du NIST, on peut lire que la faille a reçu un score de sévérité de 8,8.

Piratage de la DGFiP : pas d’attaque sophistiquée, mais une série de défaillances techniques
Illustration : Flock

Il n’est pas rare qu’Apple publie ce genre de correctif en urgence, sans attendre des versions un peu plus « majeures ». Les mots employés laissent penser qu’il s’agit d’une attaque menée par un groupe étatique, ce qu’Apple suggère souvent par « attaque extrêmement sophistiquée ».

Si l’expression a tendance à faire penser à des profils particuliers (personnalités politiques, activistes, journalistes…), il est recommandé d’installer la mise à jour au plus vite, ce qui entraînera le redémarrage de l’appareil. La situation est d’autant plus urgente que la publication d’un correctif entraîne mathématiquement une plus grande attention sur le composant incriminé, avec le danger que d’autres trouvent la faille.

À noter qu’Apple a publié également des versions 27.0.1 pour ses nouveaux systèmes. La société précise qu’il n’y a pas de CVE associé, donc a priori pas de problèmes de sécurité, à moins que ces informations soient ajoutées plus tard. En revanche, ces mises à jour corrigent plusieurs défauts de jeunesse, notamment un souci pénible avec Face ID sur les iPhone 18 Pro et Pro Max.

  •  

Google fixe une date de fin de support pour ChromeOS

ChromeOS, terminus 2034
Google fixe une date de fin de support pour ChromeOS

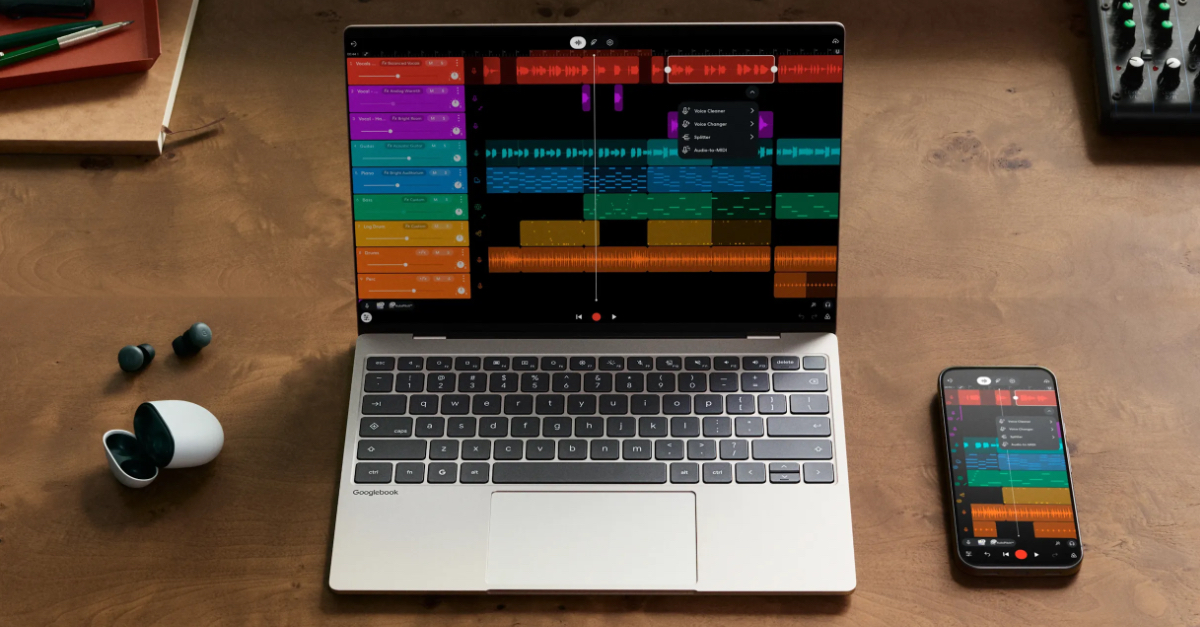
Les Googlebook sont la nouvelle tentative de Google de compter sur le marché du PC. Le géant du web ne part pas de zéro : grâce à leur petit prix, les Chromebook sont bien installés dans le secteur de l’éducation ainsi que dans les entreprises. La commercialisation à venir des premiers Googlebook pose la question de leur cohabitation avec les Chromebook qui ont maintenant vocation à disparaitre du paysage.

Malgré des parts de marché enviables dans les marchés de l’éducation (aux États-Unis en particulier) et de l’entreprise, les Chromebook n’ont pas réellement permis de positionner ChromeOS en véritable concurrent de Windows, macOS, et même Linux. Google a donc remis une pièce dans la machine en repartant de zéro avec les Googlebook. Ces ordinateurs – tous des portables pour le moment – construits par des partenaires tournent sous Android, pardon, sous Googlebook OS, avec une forte perfusion de Gemini pour faire bonne mesure.

ChromeOS un pied dans le cercueil

Ces appareils, dont les prix débutent à 1 099 euros, feront leur apparition dans les linéaires à partir du 5 octobre. L’histoire nous dira si cette nouvelle tentative de trouver une place sur le marché bien encombré des ordinateurs portables aura été payante, ou si les Googlebook rejoindront bientôt le fameux et bien garni cimetière de Google.

Et puisqu’on est à parler de cercueil, Google confirme dans une note d’assistance la fin du support logiciel pour les Chromebook : c’est prévu pour la mi-2034. Il y a donc un peu de temps pour se retourner et trouver son bonheur avec un Googlebook ou toute autre plateforme.

L’entreprise s’est engagée sur des mises à jour et des correctifs de sécurité pendant dix ans pour les Chromebook (même chose pour les Googlebook). Les appareils admissibles achetés aujourd’hui qui ont un cycle de support s’étendant au-delà de la date fatidique seront accompagnés dans leur transition vers Googlebook OS. Il y aura des options de migration directe entre les deux systèmes d’exploitation : les Chromebook récents seront en mesure de basculer vers Googlebook OS.

Google a tout intérêt à viser large, car contrairement aux Chromebook qui étaient conçus pour être utilisés dans des organisations (établissements scolaires, entreprises), les Googlebook ne sont pas prêts. Pas encore du moins. La nouvelle génération d’ordinateurs est en effet pour l’instant « spécifiquement destinée à un usage personnel et ne prend pas encore en charge l’inscription à un domaine ni la gestion centralisée d’un parc d’appareils ».

Google promet de développer des outils d’administration et des mécanismes de conformité en matière de sécurité dans des flottes. Il faudra attendre le deuxième semestre 2027 pour le déploiement d’une solution complète de gestion de Googlebook. Elle s’accompagnera d’une nouvelle « structure de licence » pour les programmes payants de gestion à distance de Chromebook, pour les entreprises et l’éducation.

  •  

F-Droid 2.0 : nouvelle interface, installation améliorée et quelques fonctions sacrifiées

Tout change en façade et sous le capot
F-Droid 2.0 : nouvelle interface, installation améliorée et quelques fonctions sacrifiées

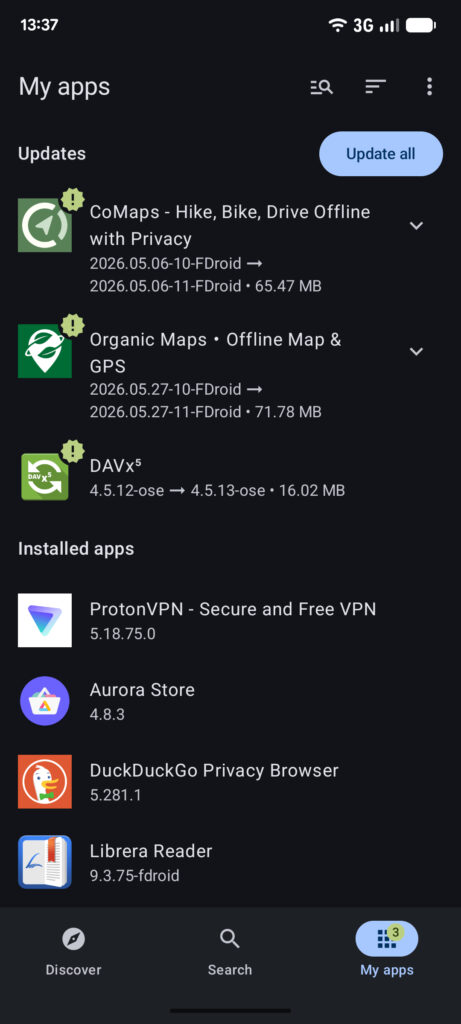
F-Droid fait peau neuve dans une version 2.0 qui représente la mise à jour la plus importante de ces dix dernières années pour la boutique alternative d’applications Android. Elle y gagne une nouvelle vitrine ainsi qu’un système d’installation simplifié.

Ravalement de façade complet pour F-Droid. La version 2.0 de la boutique d’apps spécialisée dans les logiciels libres et open source pour Android est en cours de déploiement depuis le jeudi 24 septembre. Les composants clés ont été retravaillés et réécrits avec Kotlin, le langage devenu un standard pour le développement Android. L’interface a été conçue avec la boîte à outils Jetpack Compose, elle aussi très utilisée par les développeurs Android. Ces fondations solides permettront de livrer plus rapidement des améliorations tout au long des prochaines années.

Une interface entièrement repensée

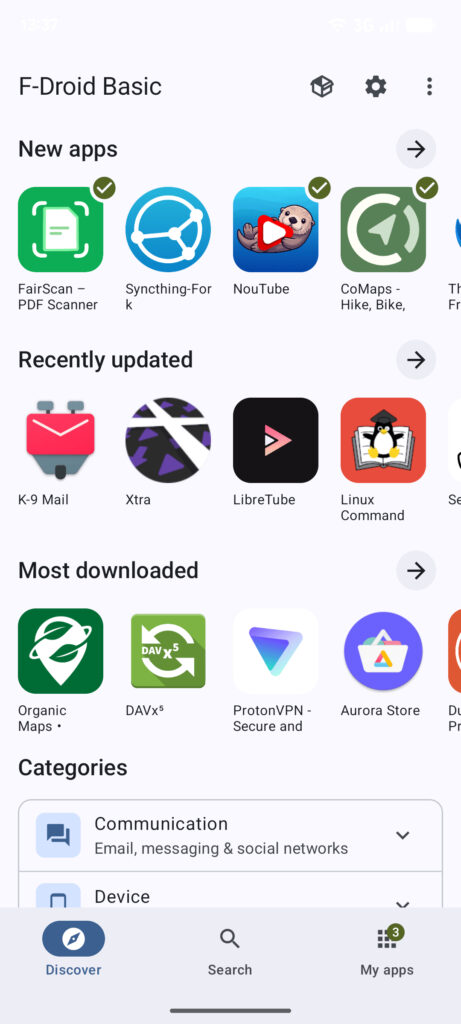
Le changement le plus visible est donc cette toute nouvelle interface. La navigation dans la bibliothèque d’apps est désormais découpée en trois piliers qui sont autant d’onglets en bas de la boutique. « Discover » met en avant les nouvelles applications et celles qui ont été récemment mises à jour, ainsi que les plus téléchargées. Les catégories ont été fortement remaniées, elles sont plus nombreuses et spécialisées (il y en a 17 uniquement pour les jeux !). À tel point qu’il existe maintenant des catégories qui en regroupent plusieurs.

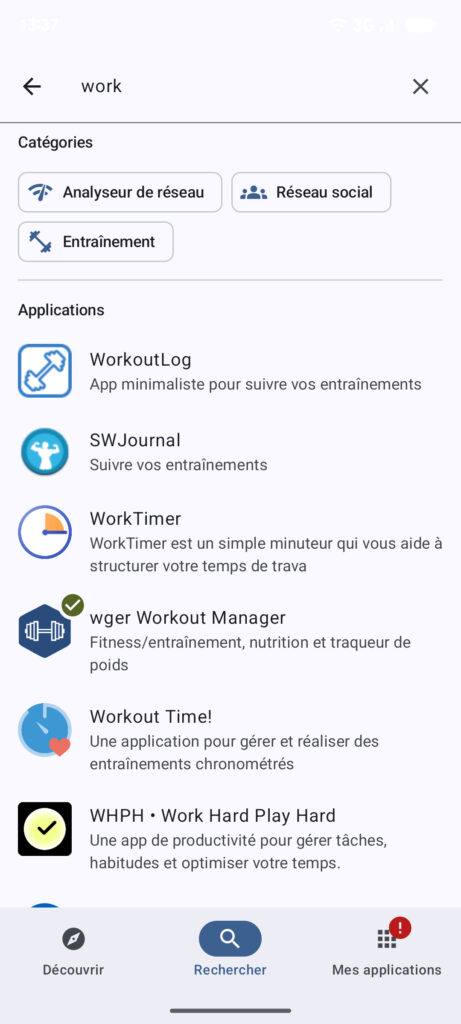
Le moteur de recherche, second pilier de F-Droid 2.0, a lui aussi été amélioré : il peut ainsi fouiller dans les descriptions, les noms des catégories ainsi que dans les traductions des contenus. Un historique récent des dernières recherches est aussi présent. De nouvelles options de filtres font leur apparition pour combiner plusieurs critères (catégories, compatibilité…).

La boutique prend toujours en charge le téléchargement des mises à jour des apps installées, cette fois de manière automatique et par défaut (il reste heureusement possible de désactiver cette option). Le geste « tirer pour rafraîchir [les dépôts] », qui sert à vérifier la présence d’une mise à jour, tire sa révérence : l’opération se réalise en effet en tâche de fond. « Le meilleur bouton de rafraîchissement est celui sur lequel on n’a jamais besoin d’appuyer », explique F-Droid. On peut toujours lancer une mise à jour « à la main » en passant par les options.

Le contrôle des téléchargements et des mises à jour a lui aussi été revu. La boutique propose des réglages granulaires pour décider quand récupérer la nouvelle version d’une application et ainsi éviter de grever son enveloppe de données.

Des installations plus proches de celles du Play Store

Outre l’interface, l’autre grand chantier de F-Droid 2.0 a concerné le téléchargement et l’installation de nouvelles applications. La boutique utilise désormais l’API de pré-approbation inaugurée dans Android 14. Avant, un magasin alternatif devait télécharger l’APK de l’app, préparer une session d’installation puis seulement à la fin Android affichait la confirmation système.

Cette API permet aux installeurs de demander l’autorisation de l’utilisateur avant de valider la session et de télécharger l’APK. F-Droid 2.0 peut maintenant demander l’accord utilisateur tout de suite après avoir touché le bouton « Installer », puis télécharger et installer ensuite en arrière-plan si l’accord a été donné. « L’installation d’applications avec F-Droid sur les appareils Android se rapproche ainsi beaucoup de l’expérience proposée par la boutique intégrée », se réjouit l’équipe – bien sûr, sur les smartphones fonctionnant sur Android 14 ou au-delà.

Cela ne résout pas pour autant la question épineuse du nouveau système de vérification d’identité du développeur qui sera mis en œuvre par Google à compter du 30 septembre au Brésil, en Indonésie, à Singapour et en Thaïlande. Le Google Play Store et les boutiques d’Honor, OPlus, Samsung, Transsion, Vivo et Xiaomi sont concernées, pas (encore) F-Droid. Mais à terme – c’est à dire à partir de 2027 et au-delà – le processus concernera toutes les sources d’installation sur les appareils Android certifiés.

F-Droid est en première ligne contre cette vérification d’identité, qui concerne aussi bien les développeurs d’apps distribuées dans le Play Store (où les dévs doivent de toute façon montrer patte blanche) que dans des boutiques alternatives.

Il reste possible d’installer des applications de développeurs non vérifiés via une procédure de « flux avancé ». Mais celle-ci nécessite beaucoup de manipulations (activation du mode développeur, confirmation que personne ne force l’utilisateur à installer l’app, redémarrage du smartphone) et surtout, une attente de 24 heures avant de pouvoir récupérer l’app.

Des fonctions de sécurité aux abonnés absents

En termes de sécurité, cette version 2.0 présente quelques régressions, notamment dans les fonctions d’urgence. L’utilisateur peut toujours camoufler l’icône de F-Droid et son nom par celui d’une banale app calculatrice, mais il suffit de la lancer pour afficher l’interface de la boutique. Auparavant, le mode camouflage de F-Droid présentait l’interface d’une vraie calculatrice.

La fonction protège contre un coup d’œil sur l’écran d’accueil, mais plus contre l’ouverture de la boutique en elle-même. « F-Droid restera visible dans la rubrique Applications des paramètres et pourra être détectée lors d’un examen approfondi de l’appareil », explique le billet de blog. « Ce changement devrait aider [les utilisateurs] à mieux comprendre les limites de cette fonctionnalité, tout en leur permettant de continuer à l’utiliser en cas de besoin », poursuit-il.

La fonction d’effacement d’apps à distance en situation d’urgence, qui pouvait par exemple s’activer via l’app Ripple, n’est pas encore disponible dans F-Droid 2.0. « Nous savons que certains utilisateurs comptent sur cette fonction pour protéger leur vie privée et leur sécurité personnelle, et qu’elle va bien au-delà d’une simple question de confort », admet la boutique. Le hic, c’est la maintenance de cette fonctionnalité qui exige « un travail très spécialisé ».

« Compte tenu du nombre limité de personnes qui l’utilisent, nous avons estimé qu’elle ne devait plus retarder autant d’autres améliorations importantes », se justifie l’équipe. Mieux vaut alors reporter l’installation de la version 2.0 si on utilise cette fonction. Tout n’est pas perdu pour autant : F-Droid souhaite recueillir des témoignages d’utilisateurs pour mieux comprendre dans quelles circonstances et de quelle manière ils s’en servent. Tout cela permettra de déterminer la meilleure manière de restaurer cette fonction.

Autre absente de cette nouvelle livrée, mais cette fois du côté des fonctions grand public : Nearby, qui permet à deux appareils proches de partager des apps, a été repensée pour F-Droid 2.0 mais reste encore en développement.

Si le client F-Droid n’est pas encore disponible dans la version 2.0 chez vous, on peut tout de même télécharger la version compilée et signée.

  •  

☕️ Le gestionnaire de tâches TMOG s’élance sur Windows et Linux


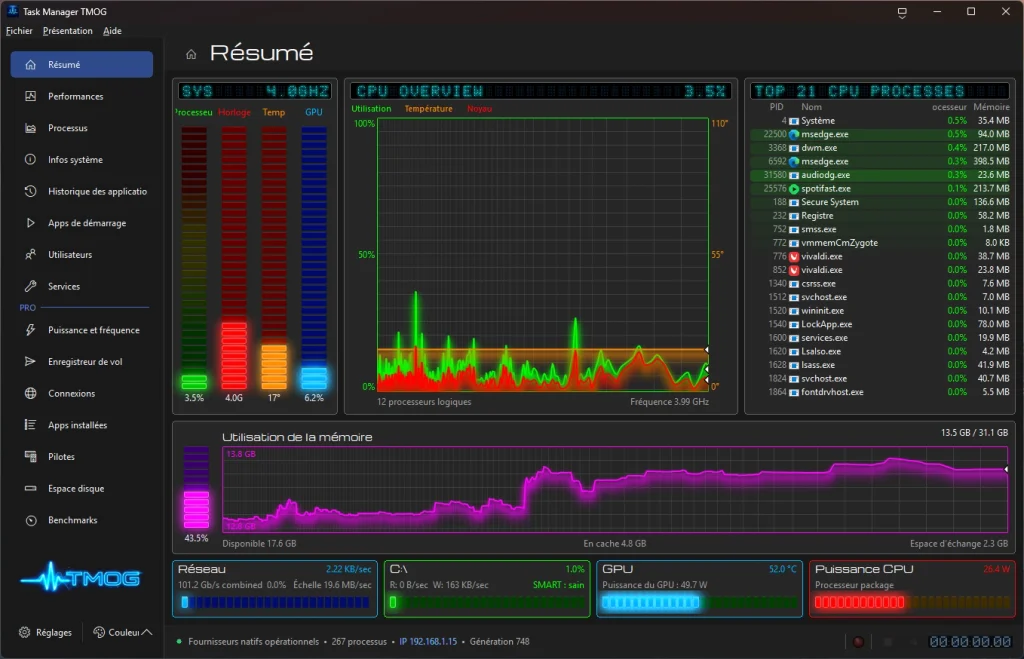
En août, nous relevions la sortie d’un drôle d’oiseau : TMOG. Ce gestionnaire de tâches, semblable à ce que l’on peut trouver dans Windows 11, a été développé par Dave Plummer, ancien ingénieur chez Microsoft qui a notamment travaillé sur Windows NT 4.0. Surtout, il est l’auteur du premier gestionnaire des tâches il y a 30 ans.

La première version de son outil était dédiée à macOS. Dave Plummer estimait en effet que le moniteur d’activité du système d’Apple n’était pas digne de la plateforme. Il évoquait alors un code totalement natif, partant d’un cœur en C++ pour effectuer les mesures et d’un enrobage fait de Swift et AppKit. Dans notre prise en main, nous notions la grande fluidité de l’ensemble. Des versions Windows et Linux étaient également prévues.

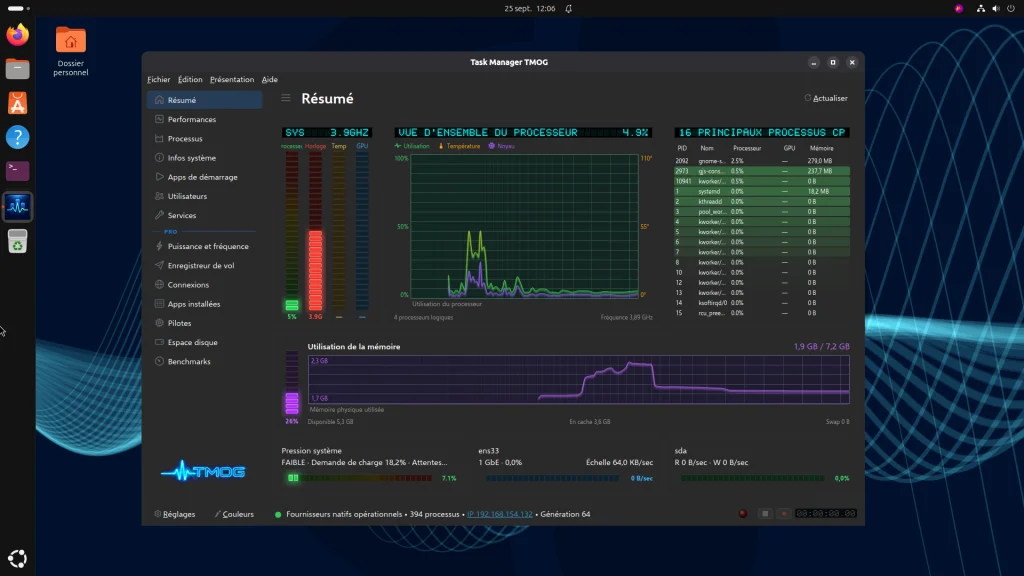
Elles viennent d’être lancées, respectivement les 23 et 24 septembre. L’orientation générale de l’application n’a pas changé. Le cœur C++ reste le même, mais les technologies changent selon la plateforme utilisée, toujours dans l’idée : Win32 et Direct2D sur Windows, Qt6 sur Linux.

TMOG pour Windows

Contrairement à la bêta de l’application disponible cet été, il s’agit désormais d’une mouture 1.0.0 finale avec plusieurs traductions, dont le français. Sur les trois plateformes, l’interface est soignée et particulièrement réactive.

Trop peut-être, l’auteur ayant choisi de montrer les capacités de son application avec une fréquence de rafraîchissement élevée par défaut dans les mesures et leur rendu. TMOG peut donner une petite impression de « sapin de Noël » au premier abord, mais les options permettent de modifier finement les délais de mesures et rafraichissements. Ce point n’est pas anodin, un gestionnaire des tâches prélevant des ressources pour son fonctionnement.

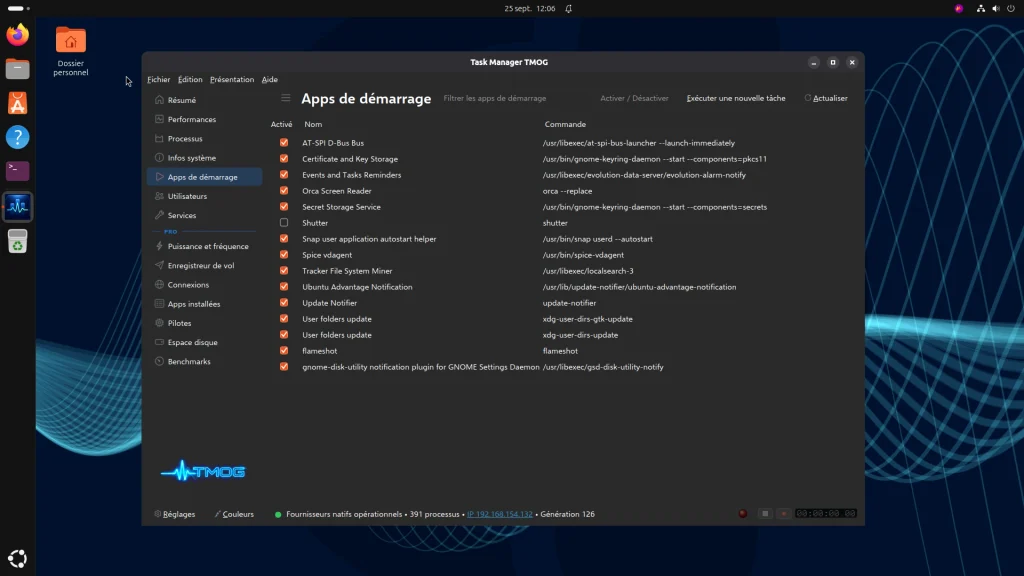
TMOG pour Linux

Les fonctions proposées sont à peu près les mêmes sur les trois plateformes. Pour rappel, l’application propose plusieurs thèmes pour personnaliser les couleurs, ainsi qu’une jauge de saturation. Avec cette version 1.0, on note l’arrivée d’un « enregistreur de vol », qui permet d’enregistrer l’activité de la machine pendant un temps prédéfini. Cette fonction est cependant réservée à la licence Pro.

Dans sa forme gratuite en effet, TMOG fournit globalement les mêmes fonctions que pendant la bêta. Mais dans la colonne latérale, on trouve maintenant une section « PRO » avec plusieurs nouveaux onglets : Puissance et fréquence, Enregistreur de vol, Connexions, Apps installées, Pilotes, Espace disque et Benchmarks. La licence Pro est vendue 39,95 dollars « à vie », donc sans abonnement. Les versions gratuites peuvent être téléchargées depuis le site officiel.

  •  

☕️ Ubuntu 26.10 : du retard pour la bêta et un « snapping » à la Windows 11


La bêta publique d’Ubuntu 26.10, alias Stonking Stingray, devait arriver le 24 septembre. Elle a finalement été reportée au 1ᵉʳ octobre, comme l’indique le développeur Matthieu Clemenceau de Canonical : « En raison de problèmes d’infrastructure imprévus, la bêta Ubuntu 26.10 Stonking Stingray sera retardée d’une semaine et est désormais prévue pour le 1er octobre ».

Les personnes intéressées par la nouvelle version de la distribution devront donc prendre encore un peu leur mal en patience, à moins de passer par les versions intérimaires de développement (snapshots), un peu plus « brutes ». Étonnamment, Matthieu Clemenceau indique que la date de la sortie finale ne change pas et reste fixée au 15 octobre. Ce qui signifie à peine deux semaines pour tester les nouveautés d’Ubuntu 26.10.

Or, ces nouveautés sont nombreuses, avec des implications techniques parfois importantes. Canonical a par exemple décidé très récemment de lâcher le noyau Linux 7.2 au profit de la version 7.3, qui n’est pas encore finalisée. Outre l’utilisation de GNOME 51 (qui, lui, est finalisé), Stonking Stingray boucle aussi le passage à Rust pour ses Coreutils. On se souvient qu’Ubuntu 25.10 avait introduit les premiers outils en Rust il y a un an, en commençant par sudo-rs. La transition s’achèvera ainsi avec les outils cp, mv et rm.

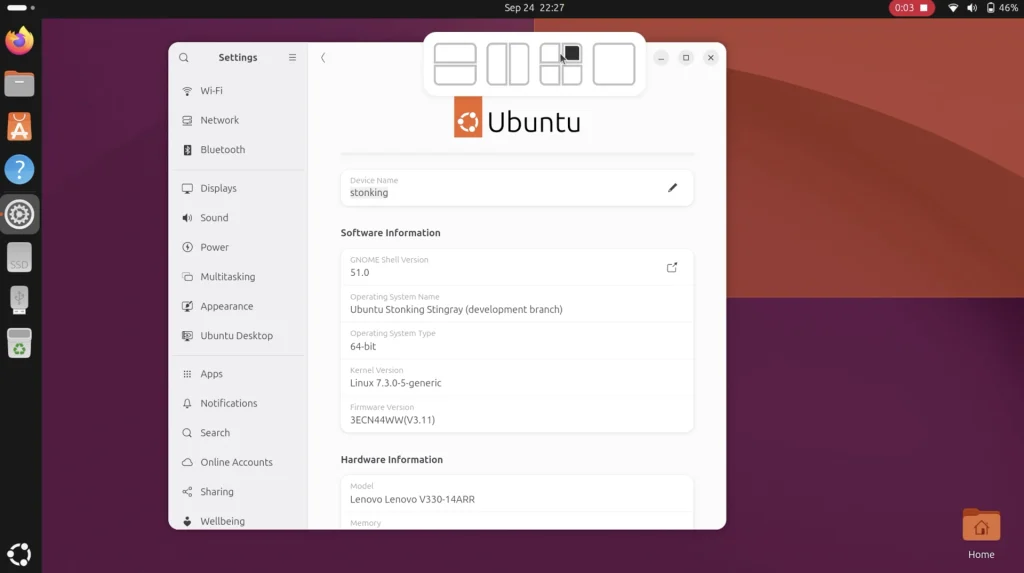
Nos confrères d’OMGUbuntu ont également découvert un ajout de dernière minute dans les fonctions liées à l’interface : l’outil de « tiling » affiche une zone de dépôt quand on accroche une fenêtre et qu’on la déplace. Cette zone s’affiche en haut de l’écran et propose plusieurs modèles.

Cet outil, largement repris de Windows 11, permet d’organiser rapidement plusieurs fenêtres selon des dispositions déjà établies. Si on lâche par exemple une fenêtre dans la grille composée de quatre éléments disposés en carré, Ubuntu propose automatiquement de compléter la formation en choisissant des fenêtres supplémentaires.

Ce fonctionnement vient compléter celui existant depuis 2023 et qui ne disparait pas pour autant : on peut déplacer une fenêtre vers un bord ou un coin de l’écran pour lui faire adopter rapidement la forme voulue. Un fonctionnement là aussi popularisé par Windows et repris depuis dans d’autres systèmes, notamment macOS.

Nos confrères notent cependant qu’il y a pour l’instant un grand absent : contrairement à Windows 11, Ubuntu 26.10 n’a pas encore de réglage permettant de désactiver la zone de dépôt en haut de l’écran. On peut s’attendre à ce qu’une telle option apparaisse, car son affichage obligatoire pourrait faire grincer quelques dents. OMGUbuntu observe quand même que l’on peut accéder à cette option, à condition de passer par un outil tiers comme Extensions Manager. Le site regrette également que les dispositions proposées se contentent de deux colonnes.

  •  

Dis Next, c’est quoi un paquet reproductible ?

Determinism is sexy
Dis Next, c’est quoi un paquet reproductible ?

Dans le domaine du libre, particulièrement des distributions Linux, la notion de « paquets reproductibles » est souvent présente. De quoi parle-t-on ? À quoi ça sert ? Quels sont les avantages, les limites ? On vous explique, en toute simplicité.

Vous venez d’installer un système Linux. Vous savez que tout le code (pour simplifier) est libre et open source. Soudain, une question vous assaille : comment être sûr que ce que vous venez d’installer correspond bien à ce code ?

Il s’agit autant d’une question de confiance envers l’éditeur ou la communauté concerné que de sécurité. On trouve depuis longtemps par exemple des empreintes cryptographiques (SHA-256 par exemple), qui permettent de comparer un téléchargement à la version présente sur le site. En comparant les deux empreintes, on peut s’assurer de la correspondance. Le site vous dit « L’empreinte de ce fichier est XYZ », vous permettant de vérifier que ce que vous avez récupéré est bien la même chose.

Toutefois, cette méthode ne dit rien de la manière dont ce fichier a été produit. Quand on télécharge une application par exemple, on ne sait rien de ce qui s’est passé avant sa mise à disposition. Et si le serveur de compilation avait été compromis ? Si des pirates se sont emparés d’une partie de l’infrastructure, les fichiers produits peuvent être compromis. La comparaison de l’empreinte ne sera alors d’aucun secours.

C’est quoi la reproductibilité ?

Pour avancer dans la vérification, on veut aller plus loin. Dans le monde du libre, on part du principe que n’importe qui peut regarder le code. En revanche, dans l’immense majorité des cas, les utilisateurs récupèrent des binaires, c’est-à-dire des versions compilées, prêtes à l’emploi. Un exemple classique est le noyau Linux : tout le monde peut voir ses sources, mais dans l’utilisation quotidienne, on se contente de récupérer les nouvelles versions via les mises à jour du système sous forme binaire, livrées sous forme de paquets.


Il reste 79% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

☕️ Ubuntu : un noyau toutes les deux semaines pour suivre la cadence des correctifs


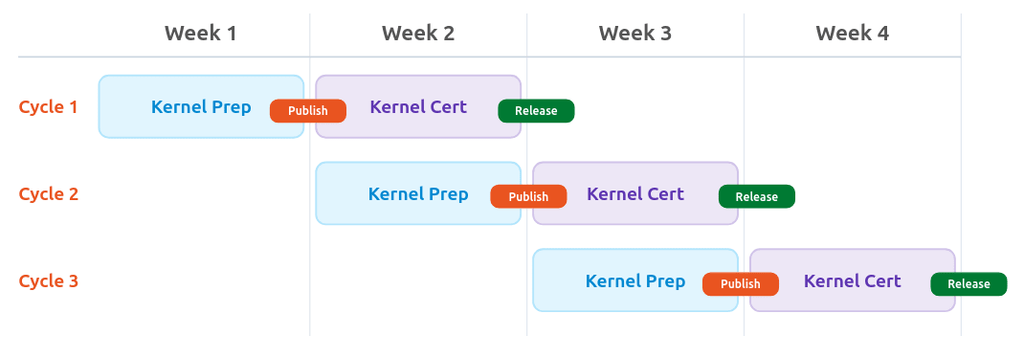
Dans le schéma actuel d’Ubuntu, estampillé « 4/2 », les nouveaux noyaux sont fournis toutes les quatre semaines. C’est le cycle stable classique, en place depuis 2023. À mi-chemin, donc deux semaines après la dernière publication ordinaire, il peut y avoir une publication d’urgence quand la situation l’exige.

Ce rythme va changer. Dans un billet publié ce 23 septembre, Canonical indique qu’Ubuntu va basculer sur un rythme unifié de deux semaines. Durant la première semaine, les développeurs prépareront les patchs et builds pour les mettre à disposition des testeurs. Durant la seconde, les tests et certifications seront terminés et le nouveau noyau sera envoyé en tant que mise à jour. Pour les plus aventureux, il sera possible d’activer la récupération automatique toutes les semaines.

Source : Canonical

Pourquoi un tel changement ? Pour les mêmes raisons que dans les changements annoncés dans les rythmes de Chrome ou Firefox : tenir compte du déluge de corrections entrainé par l’utilisation des LLM dans la recherche de failles. On voit depuis plusieurs mois une explosion des correctifs, par exemple chez Mozilla (qui a bénéficié de Mythos 5 d’Anthropic, via Glasswing), ou encore chez Microsoft et son infrastructure Perception.

Canonical mentionne très clairement dans son billet qu’il s’agit de s’adapter. La préparation des nouveaux noyaux se transforme en chaudron : les correctifs sont intégrés en continu, puis l’arbre des modifications est figé à une date fixe, les compilations étant alors envoyées dans un dépôt dédié, nommé « -proposed ». Quand un noyau entre dans sa phase finale, le suivant est déjà en préparation.

Selon Canonical, il est impossible de publier plus vite des noyaux tout en testant à fond chaque version candidate. Pour les plus exigeants, il sera donc possible de lancer leurs propres tests de validation depuis le nouveau dépôt, qui sera mis à jour chaque semaine.

La politique sur les mesures d’atténuation ne changera pas en revanche. Pendant la préparation d’un correctif, Canonical continuera de travailler sur ces mesures. Quand rien de spécifique ne sera possible, l’éditeur renverra simplement vers des mesures plus générales de durcissement. Canonical se fixe un objectif de remettre un système dans un état « défendable » en 24 à 48 heures.

Il faut dire que les chiffres donnent raison à l’entreprise. Fin août, Greg Kroah-Hartman, mainteneur principal du noyau, relevait qu’une version du noyau corrigeait en moyenne 500 vulnérabilités (CVE) entre les moutures 6.9 et 6.19. Mais la version 7.0 en a corrigé plus de 1 000 et la 7.2 a dépassé les 1 500. À ce rythme, le noyau 7.3 pourrait passer la barre des 2 000.

  •  

Qualcomm promet le support Linux pour ses puces Snapdragon X2, une préversion disponible

Believe
Qualcomm promet le support Linux pour ses puces Snapdragon X2, une préversion disponible

En plus des annonces autour de ses produits, Qualcomm a annoncé des progrès à venir sur la prise en charge de ses puces Snapdragon X2 par Linux. Le constructeur l’assure, le support de Linux fait désormais partie de ses plans, avec des étapes majeures au cours des prochains mois.

Qualcomm l’affirme : les développeurs réclamaient depuis longtemps le support de Linux sur les puces Snapdragon, ils ont été entendus. À partir de la série X2, que l’on trouve actuellement dans les ordinateurs Copilot+ (donc avec Windows 11 Arm), Linux fait désormais partie des plateformes à prendre en charge, au même titre que le système de Microsoft. Le constructeur ajoute que le travail a commencé dès la présentation des puces X2 en 2025.

Tout irait très vite, avec une prise en charge de Debian avant la fin de l’année, puis une certification Ubuntu tablant sur le premier semestre 2027, en partenariat avec Canonical. En outre, des constructeurs comme HP, ASUS et HUMAIN ont annoncé travailler sur des offres adaptées. Par exemple, ASUS a indiqué que des versions Ubuntu des Zenbook A14 et A16 seront proposées. Aucune date n’a été annoncée, mais puisqu’il s’agit d’Ubuntu, il est probable qu’ils soient disponibles durant le premier semestre 2027, en même temps que la certification.

De quoi parle-t-on vraiment ?

Sur le plan technique, il existe dès maintenant une préversion pour développeurs. L’environnement de référence et de test associe Debian 13 à un noyau spécifique. Selon Qualcomm, il est assez fonctionnel pour que des développeurs contribuent, mais il faut posséder un portable X2 pour y participer.

L’entreprise indique que la priorité est l’intégration en amont (upstream) des pilotes nécessaires aux charges réelles : le NPU Hexagon via fastRPC pour l’inférence locale, et le GPU Adreno via les pilotes libres de Mesa, Freedreno, Turnip et Rusticl. « En amont » signifie une intégration dans le noyau Linux lui-même, contrairement à l’utilisation d’un noyau spécifique.

Selon XDA Developers, les éléments fournis par Qualcomm ne sont pas encore simples à utiliser, mais sont « un bon début ». Ils permettent le démarrage de Debian, le chargement du bureau et une utilisation classique. Qualcomm se sert notamment de systemd-boot pour le démarrage. Tous les fichiers nécessaires sont disponibles dans le dépôt GitHub dédié de Qualcomm.

Selon le calendrier envisagé, les modifications apparaitraient dans le noyau Linux lui-même en novembre.

Tout n’est pas rose pour autant

Il faut préciser plusieurs points importants. D’une part, comme noté par Phoronix (qui a hâte de lancer des benchmarks sur ces futures machines), une bonne part du travail est déjà en place, mais des travaux restent à mener sur la gestion de l’énergie, la gestion thermique et la fiabilité de l’ensemble. L’énergie est un facteur capital pour l’architecture Arm, qui a tendance à briller dans le domaine performances/watt.

D’autre part, même si Debian et Ubuntu sont dans la boucle, aucune annonce n’a été faite côté Red Hat et son écosystème (dont Fedora aussi). En outre, le travail lancé par Qualcomm ne concerne que les puces Snapdragon X2, rien ne sera a priori reversé sur le support de la série X1. Ce n’est pas anodin, car Qualcomm avait aussi annoncé la prise en charge en amont il y a deux ans pour ses puces X1 dans les PC, mais le support reste aujourd’hui bancal. La présence cette fois de plusieurs partenaires pourrait changer la donne.

Enfin, il reste une grande inconnue sur les microgiciels (firmwares). Certes l’inclusion dans le noyau Linux permettra à toutes les distributions de profiter de ce support, et le rôle de Mesa comme pile graphique de référence en sortira renforcé avec les pilotes Freedreno, Turnip et Rusticl. Mais les microgiciels sont indispensables pour que les différentes composantes du noyau (GPU, NPU, DSP audio, modem…) puissent fonctionner correctement.

Ces firmwares sont signés numériquement et sont propriétaires à l’heure actuelle. Or, comme Tom’s Hardware le signalait en 2024, la présence de ces microgiciels est obligatoire pour que l’ensemble fonctionne correctement. Sur le support de la première puce X, l’absence par défaut de ces fichiers avait même conduit à la désactivation dans le noyau Linux de la partie GPU.

Tout dépend en fait des constructeurs, et non de Qualcomm seul. Toutefois, l’engagement de HP, ASUS et HUMAIN et la certification Ubuntu laissent penser que les modèles concernés auront leurs micrologiciels publiés, car une certification n’aurait guère de sens dans le cas contraire.

Pourquoi maintenant ?

Il existe plusieurs raisons qui peuvent expliquer le choix de Qualcomm. Le plus évident est de ne pas dépendre que de Windows pour écouler ses machines. L’attraction de Linux s’amplifie continuellement et la communication de Qualcomm vise clairement les développeurs. L’entreprise espère sans doute faire mouche avec des puces réputées pour leurs performances CPU et leur consommation mesurée. Avec en bonus la perspective d’ordinateurs portables capables de tenir au moins une journée de travail.

Qualcomm arriverait également sur le marché plus large des ordinateurs Arm sans Windows, largement dominé par Apple et Google. Selon la gamme de la puce et le niveau d’équipement, on pourrait ainsi voir arriver tantôt des concurrents des MacBook Pro, tantôt des concurrents des Chromebook ou des récents Googlebook.

De plus, les serveurs Arm (Graviton, Ampere, Grace, Cobalt…) sont aujourd’hui courants dans les centres de données. Un X2 sous Debian ou Ubuntu permettrait alors de compiler et de tester nativement du code pour arm64, sans émulation ni compilation croisée. L’accès au NPU sous Linux ajouterait une inférence locale peu gourmande en énergie. Rappelons quand même que Windows 11 permet d’installer WSL (Windows Subsystem for Linux) sur des machines Arm, à condition que la distribution utilisée soit elle-même compilée pour Arm.

Une bonne partie de l’éventuel succès de cette initiative dépendra cependant de la gestion de l’énergie. Qualcomm, en aplanissant le terrain, pourrait proposer une alternative viable aux MacBook, dont le support par Linux fait l’objet d’un effort communautaire, via surtout le projet Asahi.

  •  

☕️ Internet Explorer n’est pas tout à fait mort, mais Microsoft prépare la fin


Internet Explorer, c’est comme le pansement du capitaine Haddock : on croit s’en être débarrassé, et puis finalement il est toujours là, collé au bout du doigt. Depuis belle lurette (juin 2022, pour être précis), Microsoft n’assure plus aucun support d’Explorer 11 dans Windows 10. Le logiciel en lui-même a été désactivé sur la plupart des versions du système d’exploitation en février 2023.

Le bon vieux temps (non). Image : Christiaan Colen, CC BY-SA 2.0

Mais il reste possible d’utiliser le mode IE dans Edge, qui permet à certaines organisations de continuer à utiliser des outils professionnels spécialement conçus pour Explorer : intranet, logiciels métier, pages web utilisant des technologies obsolètes, ou encore des sites qui dépendent du moteur de rendu Trident ou des paramètres de sécurité du navigateur.

Toute bonne chose ayant une fin, Microsoft a commencé à battre le rappel concernant l’arrêt du mode IE d’Edge : la fonction sera prise en charge « au moins jusqu’à la fin de l’année 2029 », selon un message publié le 16 septembre sur le centre admin de Microsoft 365, repéré par Techspot. L’éditeur explique que les entreprises qui utilisent toujours ce mode doivent « recenser leurs dépendances, évaluer les possibilités de modernisation et planifier leurs migrations suffisamment tôt pour éviter toute interruption ».

Cette date n’est pas nouvelle : le mode IE existe depuis 2019, et deux ans plus tard Microsoft annonçait son maintien au moins jusqu’à 2029. Mais il s’agit de rappeler aux admins de prévoir la bascule de leurs anciens sites web et applications qui dépendent toujours du mode IE.

« Les projets de modernisation des applications peuvent prendre plusieurs années, selon le nombre et la complexité des dépendances. Une planification anticipée permet donc de réduire le risque de perturbations ultérieures », recommande sagement Microsoft. Il y a heureusement un peu de marge avant la fin du monde. L’entreprise préviendra au moins un an à l’avance de la date ferme et définitive de l’arrêt du mode IE dans Edge. Rendez-vous en 2028 pour entendre de nouveau parler d’Internet Explorer dans nos colonnes.

  •  
❌