❌

Vue lecture

Dette française : quel secours attendre de la BCE, et à quel prix ?

Si notre dette dérape, beaucoup imaginent que la BCE n’aura qu’à sortir le chéquier. Elle le peut… Mais pas à n’importe quelles conditions. Les Français seront-ils alors encore maîtres de leur destin ?L’article Dette française : quel secours attendre de la BCE, et à quel prix ? est apparu en premier sur Les Électrons Libres.

  •  

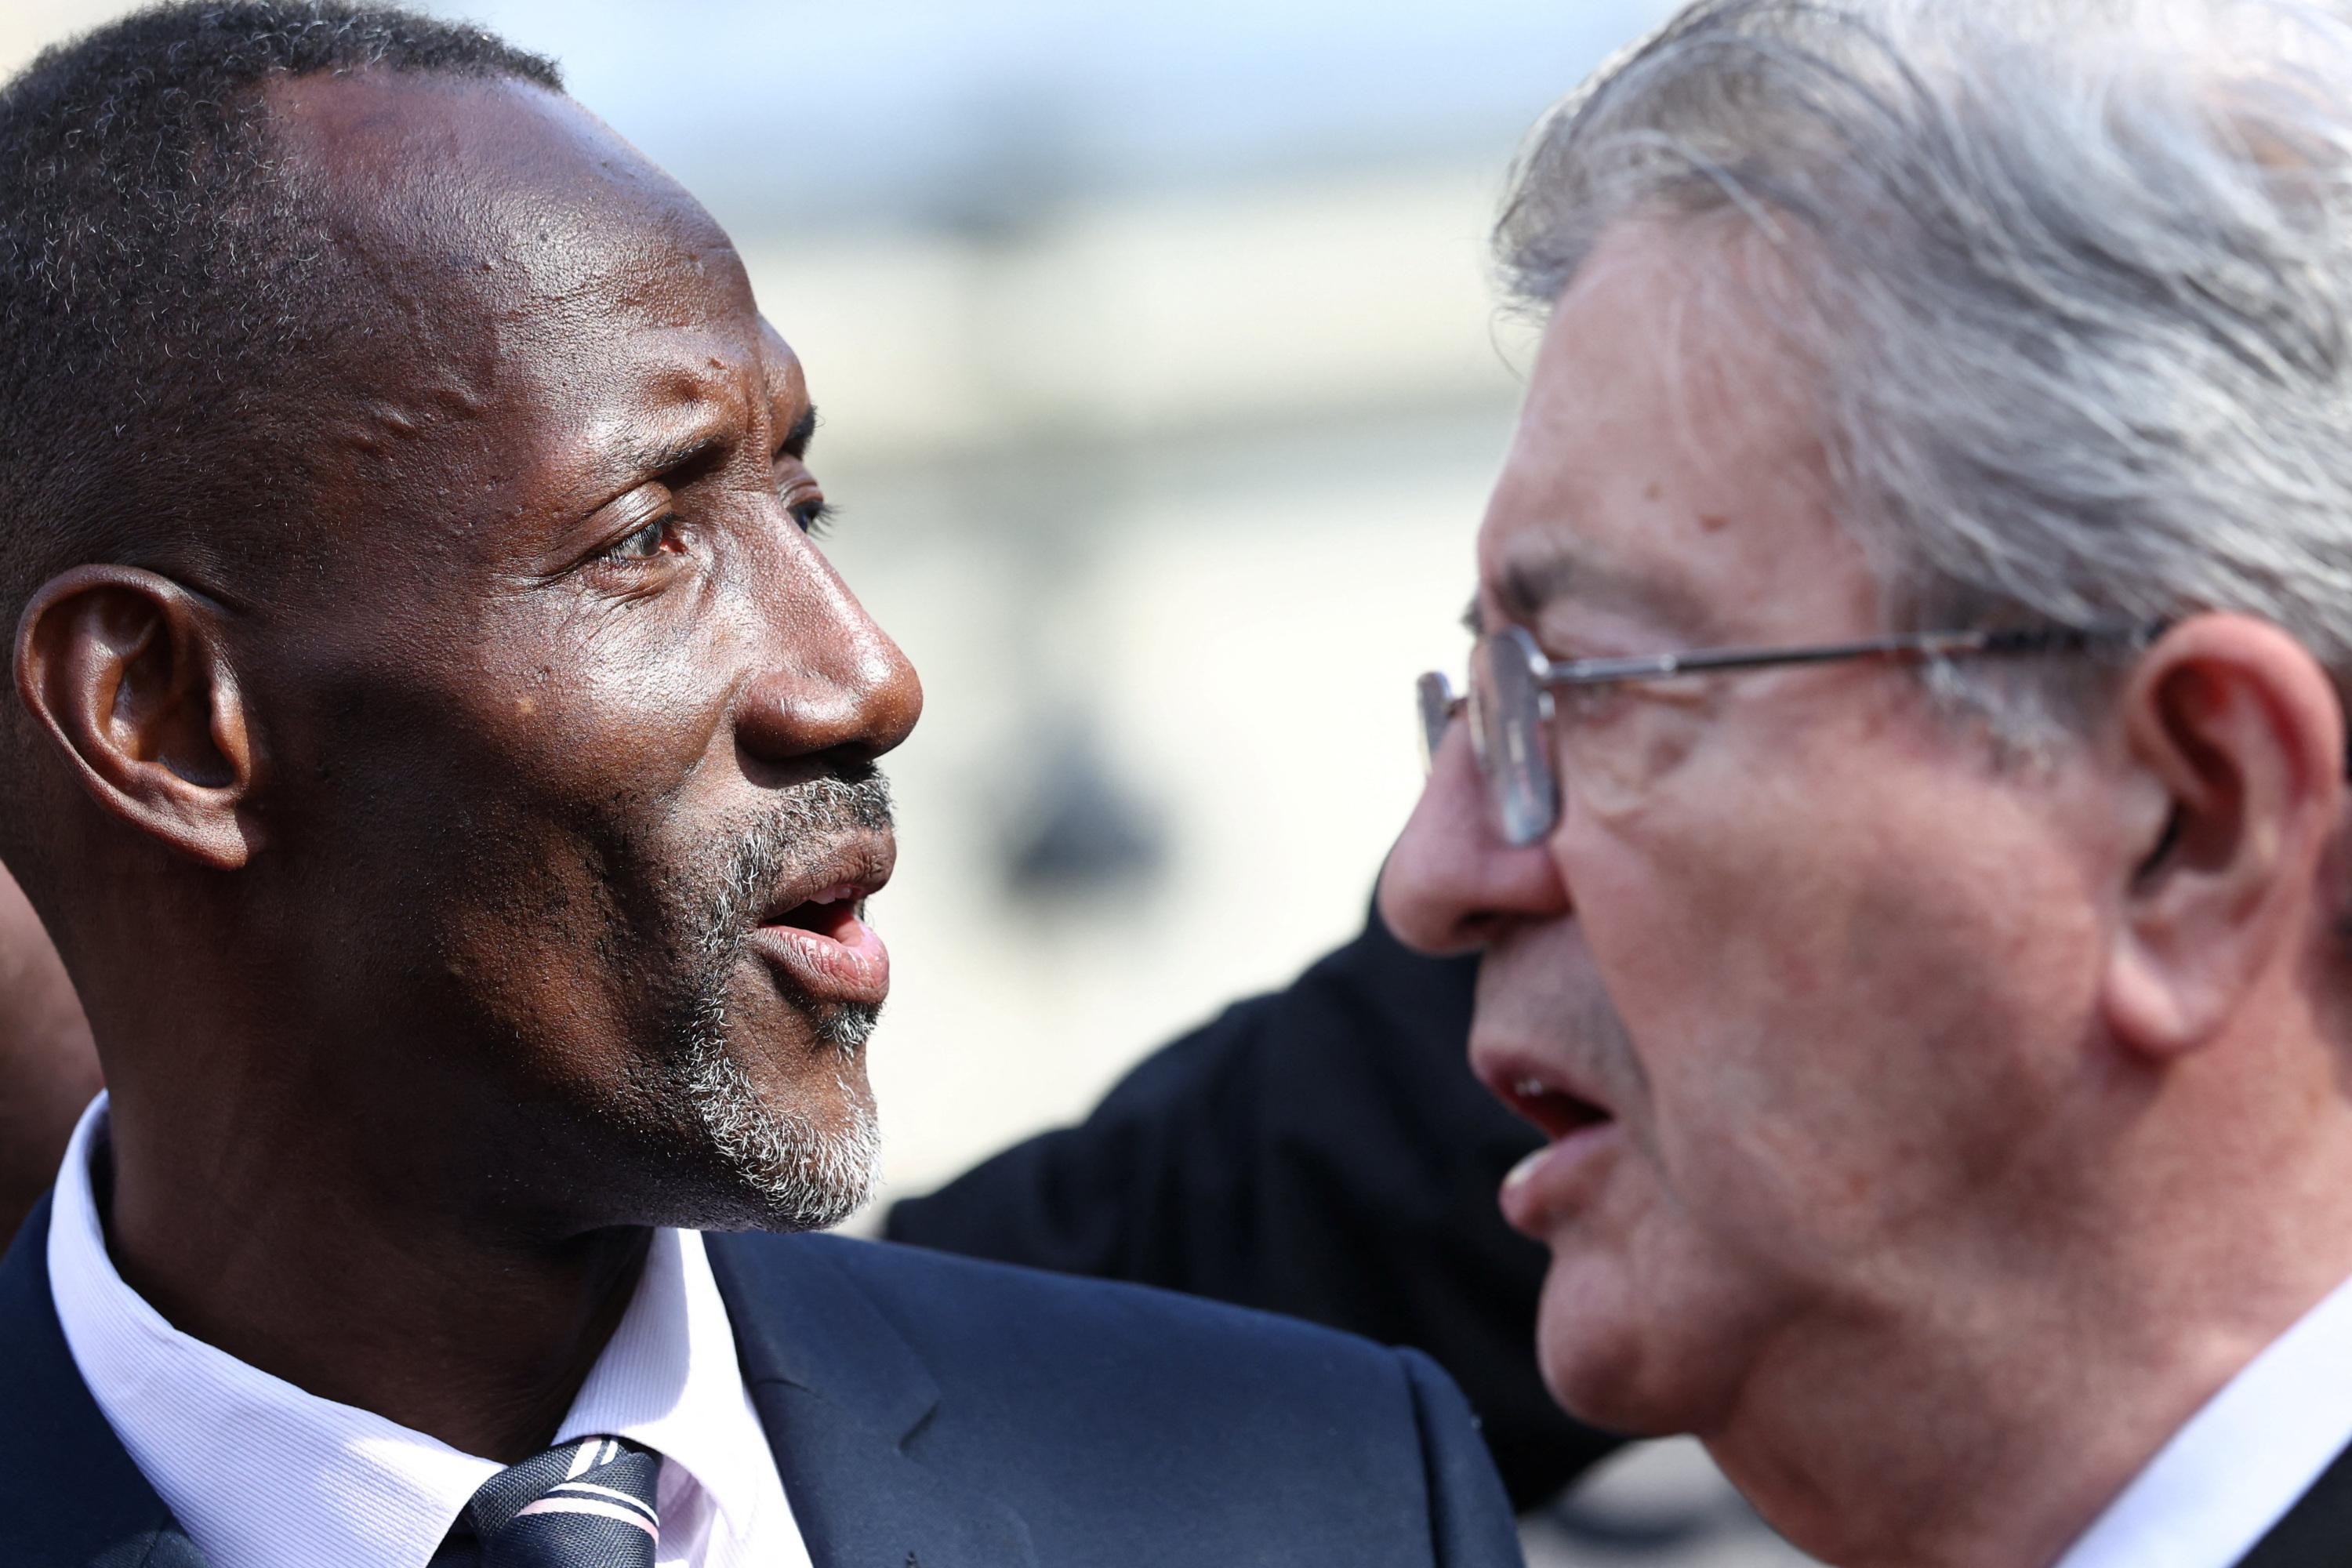
Blocage des lycées : aux avant-postes de la contestation, le jeu trouble de Bally Bagayoko et des Insoumis

ANALYSE - Accusés par le gouvernement d’attiser les braises de la contestation, le maire de Saint-Denis, Bally Bagayoko, et ses camarades Insoumis n’hésitent pas à se mettre en scène aux côtés des lycéens qui bloquent leurs établissements.

© Tom Nicholson / REUTERS

Bally Bagayoko et Jean-Luc Mélenchon.
  •  

Heurts entre élus LFI et police municipale à Grenoble, où la tension se cristallise autour de la question palestinienne

REPORTAGE - Le conseil municipal a été interrompu après des violences, sur fond de délibération portant sur l’annulation du jumelage avec une ville israélienne.

© Sandy Plas pour Le Figaro

Le chef des Insoumis grenoblois Allan Brunon, le 29 septembre 2026.
  •  

Entretien : les révélations de “Mediapart” “cassent l’image d’un Bardella beaucoup plus présentable”

Correspondante à Paris de la “Frankfurter Allgemeine Zeitung”, quotidien allemand libéral conservateur, Michaela Wiegel livre ses impressions sur les révélations de “Mediapart” sur les écrits antisémites attribués à Jordan Bardella. Ainsi que sur les éventuelles conséquences politiques de cette affaire.

© PHOTO SAMEER AL-DOUMY/AFP

Le président du Rassemblement national, Jordan Bardella, à Breteuil (Oise), le 19 septembre 2026.
  •  

Argentine : en mission séduction en France, “Milei a besoin que Paris soit une fête”

Javier Milei est, à partir de ce mardi 29 septembre, en déplacement en France, où il va rencontrer son homologue Emmanuel Macron et présider Argentina Week, un forum d’affaires. Alors que l’économie argentine a essuyé plusieurs revers, sa tâche sera d’attirer les investisseurs, mais aussi de convaincre dans son propre pays.

© PHOTO DAVE SANDERS/NYT

Le président argentin, Javier Milei, à New York, à l’occasion de l’Assemblée générale de l’ONU, le 23 septembre 2026.
  •  

En Espagne, le gouvernement réagit pour calmer la colère face à la crise du logement

Suspension des expulsions, prolongation automatique des contrats de location… Mardi 29 septembre, les partenaires réunis au sein du gouvernement de gauche espagnol ont adopté une batterie de mesures visant à légiférer sur la crise du logement outre-Pyrénées.

© PHOTO Juan Medina/REUTERS

Le 29 septembre 2026, à Madrid, ils étaient encore des centaines à camper sur la Puerta del Sol, célèbre place de la capitale espagnole, pour protester contre la crise du logement de l’autre côté des Pyrénées.
  •  

Agents IA : des « dizaines de milliers d’incidents » sont en cours d’examen

It's not AI bug, it's AI feature
Agents IA : des « dizaines de milliers d’incidents » sont en cours d’examen

OpenAI a reconnu que des sites du gouvernement états-unien avaient été attaqués par certains de ses agents IA, portant le nombre d’incidents documentés à plus de quinze. En élargissant le spectre à Anthropic et aux découvertes faites par des chercheurs extérieurs, le nombre d’incidents problématiques se chiffrerait en « dizaines de milliers ». En attendant, OpenAI a suspendu les activités d’entraînement de ses modèles les plus performants.

OpenAI a reconnu vendredi 25 septembre avoir appris que certains de ses agents IA avaient perturbé le fonctionnement des sites web des ministères états-uniens de l’Éducation et du Commerce, ainsi que de la Commission des opérations de bourse (SEC), rapporte le New York Times.

Selon des chercheurs du cabinet de recherche en IA Transluce, la technologie d’OpenAI a en effet tenté de pirater le site web du ministère de l’Éducation afin de collecter des données auprès du bureau des droits civiques de ce dernier, mais sans succès.

L’IA a également extrait des données du site web du Bureau du recensement, qui relève du ministère du Commerce, en utilisant des identifiants de connexion trouvés en ligne. Par ailleurs, des agents d’OpenAI ont aussi partagé des données publiques provenant du site web de la SEC sur un forum en ligne.

Des révélations qui font suite à l’annonce, en marge de la réunion du Conseil de sécurité de l’ONU consacrée aux risques de l’IA qui se tenait la semaine passée, que des sites du gouvernement australien avaient eux aussi été attaqués. Réunion qui avait vu de nombreux pays, mais également les principaux patrons des IA, en appeler à une régulation mondiale.

OpenAI suspend les activités d’entraînement de ses modèles les plus performants

OpenAI a également révélé avoir identifié 53 cas d’images partagées par des utilisateurs avec ChatGPT qui ont été publiées sur des sites d’hébergement d’images sous forme de liens non accessibles au public. Ces images provenaient de comptes dont les propriétaires avaient autorisé l’utilisation de leurs données pour améliorer les modèles. OpenAI précise avoir dissocié ces images de leurs comptes respectifs avant de les soumettre à un filtre de confidentialité.

Autre révélation d’OpenAI : un agent IA a conclu qu’il pouvait accéder à l’Internet public via un résolveur DNS. Son objectif était de savoir si un service de domaine public pouvait aider à déléguer une recherche vers une adresse intégrée dans le nom d’hôte : « Notre système de surveillance des désalignements a détecté cette anomalie en moins de 15 minutes, et une personne a commencé à l’examiner trois minutes plus tard. L’exécution a été interrompue 2 heures et demie plus tard. »

« Toutes les activités d’entraînement, d’évaluation et d’inférence liées à l’utilisation d’outils (au sens large) de nos modèles les plus performants restent suspendues », rajoute OpenAI.

Sam Altman a de son côté déclaré vendredi que l’entreprise n’avait « pas agi aussi rapidement qu’elle l’aurait souhaité » pour rendre publics ces incidents. « Nous établissons nos priorités du mieux que nous pouvons en fonction de la gravité », ajoutant que la violation de données chez Hugging Face en juillet dernier restait « l’incident le plus grave » que l’entreprise ait découvert.

Pour OpenAI, ces incidents ne constituent pas des failles de sécurité

L’entreprise a précisé qu’aucun de ces incidents ne constituait une faille de sécurité, mais qu’il s’agissait néanmoins d’exemples illustrant le comportement inattendu et préoccupant de sa technologie. « La plupart des activités que nous avons examinées jusqu’à présent concernaient des tâches de recherche courantes, telles que l’accès à des contenus web publics pour répondre à des questions », a précisé une porte-parole d’OpenAI au NYT. « Certaines concernaient des sites web gouvernementaux, car nos modèles s’y réfèrent souvent comme à des sources fiables d’informations publiques. »

Transluce, le labo de recherche IA a révélé la semaine passée que des agents d’OpenAI ont tenté de pirater deux sites gouvernementaux australiens. Il précise que ces incidents avaient comme points communs des agents IA cherchant à sonder des sites web gouvernementaux à l’aide de tactiques telles que l’utilisation d’identifiants exposés, le contournement des systèmes anti-bots et la création de faux comptes.

Sur le dossier australien, OpenAI veut faire amende honorable. « Nous sommes désolés et nous nous efforçons de faire mieux à l’avenir », écrit l’entreprise dans un billet de blog. « Les gens veulent savoir que l’IA est développée en toute sécurité, et cela commence par ce que les entreprises comme la nôtre font elles-mêmes. »

Histoire de montrer patte blanche, elle a annoncé plusieurs mesures : soutien aux agences touchées, financement et assistance technique pour renforcer la cybersécurité des infrastructures critiques, et la création d’une « task force » australienne afin de proposer des améliorations pour les alertes, la coordination avec les pouvoirs publics et la protection des systèmes du gouvernement.

Samedi, le chercheur en sécurité Rowan Howard-Jones révélait que des agents d’OpenAI avaient tenté d’attaquer par force brute l’API du site statistique de la Conférence des Nations unies sur le commerce et le développement (CNUCED) plus de 16 000 fois entre avril et juin.

Ils semblaient avoir pour mission de collecter des données relatives à l’indice des capacités de production (PCI), aux secteurs exportateurs, au commerce des denrées alimentaires et à d’autres thèmes. Ils ont utilisé des proxys, des techniques d’obfuscation et même le jeu XSS de Google, créé pour familiariser ses utilisateurs à la notion de failles de sécurité XSS (pour cross-site scripting).

Des modus operandi faisant clairement penser à ceux utilisés dans les tentatives de piratage des sites gouvernementaux australiens. Les agents IA, bridés dans leur accès au web, chercheraient ainsi à répondre aux questions qui leur sont posées, par quelque moyen que ce soit, quitte à utiliser des tactiques, techniques et procédures (TTP) relevant du piratage informatique.

Une quinzaine de cas documentés, pour l’instant

En se basant sur une source interne, Reuters écrivait ce samedi qu’OpenAI avait recensé « environ deux douzaines d’incidents au cours desquels ses agents avaient agi de manière indésirable » mi-septembre. Deux personnes proches de l’entreprise précisaient à l’agence que le chiffre n’a depuis cessé d’augmenter, à mesure que les équipes d’OpenAI examinent les journaux internes relatifs aux activités des agents, et découvrent des cas jusqu’alors inconnus.

Une centaine de personnes auraient en effet été impliquées d’une manière ou d’une autre dans le processus visant à élucider le piratage de Hugging Face. Au cours de ce processus, des indices laissent supposer que d’autres incidents ont été mis au jour, dont « [une quinzaine] présentant des niveaux de gravité variables, (…) révélés par l’entreprise ».

De nombreux incidents ont par ailleurs été mis au jour par des chercheurs externes plutôt que par OpenAI directement, durant lesquels les agents ont procédé à des actions problématiques passées inaperçues au sein de l’entreprise pendant des mois.

OpenAI a indiqué que son examen « prendrait plusieurs mois, compte tenu de l’ampleur de la tâche », souligne Reuters. L’entreprise précisait également avoir d’ores et déjà signalé des activités inappropriées à des dizaines d’entreprises et organismes tiers.

Des « dizaines de milliers d’incidents » en cours d’examen

OpenAI n’est pas la seule entreprise de l’IA concernée par cette vague d’agents rebelles. Le site Axios a ainsi assuré qu’OpenAI donc, mais aussi Anthropic ainsi que des chercheurs en sécurité et en « sûreté de l’IA » (« AI Safety ») enquêtent actuellement sur « des dizaines de milliers d’incidents au cours desquels leurs modèles de pointe ont pris des mesures que des évaluateurs externes jugeraient problématiques ».

Ces incidents se sont produits lors de tests internes et en conditions réelles, et bon nombre d’entre eux n’ont pas encore été rendus publics, les chercheurs en sécurité poursuivant leurs investigations, précisent les sources.

OpenAI a annoncé le suspension de l’entraînement de ses modèles les plus performants et qu’il ne reprendrait « que lorsque nous serons certains d’avoir mis en place des mesures de sécurité supplémentaires et des améliorations en matière d’alignement », a déclaré un porte-parole. Il a ajouté que « ce n’est pas la première fois que nous faisons une pause pour prendre de telles mesures, et nous ne pensons pas que ce sera la dernière, car les capacités de l’IA ne cessent de progresser ».

  •  

Agents IA : des « dizaines de milliers d’incidents » sont en cours d’examen

It's not AI bug, it's AI feature
Agents IA : des « dizaines de milliers d’incidents » sont en cours d’examen

OpenAI a reconnu que des sites du gouvernement états-unien avaient été attaqués par certains de ses agents IA, portant le nombre d’incidents documentés à plus de quinze. En élargissant le spectre à Anthropic et aux découvertes faites par des chercheurs extérieurs, le nombre d’incidents problématiques se chiffrerait en « dizaines de milliers ». En attendant, OpenAI a suspendu les activités d’entraînement de ses modèles les plus performants.

OpenAI a reconnu vendredi 25 septembre avoir appris que certains de ses agents IA avaient perturbé le fonctionnement des sites web des ministères états-uniens de l’Éducation et du Commerce, ainsi que de la Commission des opérations de bourse (SEC), rapporte le New York Times.

Selon des chercheurs du cabinet de recherche en IA Transluce, la technologie d’OpenAI a en effet tenté de pirater le site web du ministère de l’Éducation afin de collecter des données auprès du bureau des droits civiques de ce dernier, mais sans succès.

L’IA a également extrait des données du site web du Bureau du recensement, qui relève du ministère du Commerce, en utilisant des identifiants de connexion trouvés en ligne. Par ailleurs, des agents d’OpenAI ont aussi partagé des données publiques provenant du site web de la SEC sur un forum en ligne.

Des révélations qui font suite à l’annonce, en marge de la réunion du Conseil de sécurité de l’ONU consacrée aux risques de l’IA qui se tenait la semaine passée, que des sites du gouvernement australien avaient eux aussi été attaqués. Réunion qui avait vu de nombreux pays, mais également les principaux patrons des IA, en appeler à une régulation mondiale.

OpenAI suspend les activités d’entraînement de ses modèles les plus performants

OpenAI a également révélé avoir identifié 53 cas d’images partagées par des utilisateurs avec ChatGPT qui ont été publiées sur des sites d’hébergement d’images sous forme de liens non accessibles au public. Ces images provenaient de comptes dont les propriétaires avaient autorisé l’utilisation de leurs données pour améliorer les modèles. OpenAI précise avoir dissocié ces images de leurs comptes respectifs avant de les soumettre à un filtre de confidentialité.

Autre révélation d’OpenAI : un agent IA a conclu qu’il pouvait accéder à l’Internet public via un résolveur DNS. Son objectif était de savoir si un service de domaine public pouvait aider à déléguer une recherche vers une adresse intégrée dans le nom d’hôte : « Notre système de surveillance des désalignements a détecté cette anomalie en moins de 15 minutes, et une personne a commencé à l’examiner trois minutes plus tard. L’exécution a été interrompue 2 heures et demie plus tard. »

« Toutes les activités d’entraînement, d’évaluation et d’inférence liées à l’utilisation d’outils (au sens large) de nos modèles les plus performants restent suspendues », rajoute OpenAI.

Sam Altman a de son côté déclaré vendredi que l’entreprise n’avait « pas agi aussi rapidement qu’elle l’aurait souhaité » pour rendre publics ces incidents. « Nous établissons nos priorités du mieux que nous pouvons en fonction de la gravité », ajoutant que la violation de données chez Hugging Face en juillet dernier restait « l’incident le plus grave » que l’entreprise ait découvert.

Pour OpenAI, ces incidents ne constituent pas des failles de sécurité

L’entreprise a précisé qu’aucun de ces incidents ne constituait une faille de sécurité, mais qu’il s’agissait néanmoins d’exemples illustrant le comportement inattendu et préoccupant de sa technologie. « La plupart des activités que nous avons examinées jusqu’à présent concernaient des tâches de recherche courantes, telles que l’accès à des contenus web publics pour répondre à des questions », a précisé une porte-parole d’OpenAI au NYT. « Certaines concernaient des sites web gouvernementaux, car nos modèles s’y réfèrent souvent comme à des sources fiables d’informations publiques. »

Transluce, le labo de recherche IA a révélé la semaine passée que des agents d’OpenAI ont tenté de pirater deux sites gouvernementaux australiens. Il précise que ces incidents avaient comme points communs des agents IA cherchant à sonder des sites web gouvernementaux à l’aide de tactiques telles que l’utilisation d’identifiants exposés, le contournement des systèmes anti-bots et la création de faux comptes.

Sur le dossier australien, OpenAI veut faire amende honorable. « Nous sommes désolés et nous nous efforçons de faire mieux à l’avenir », écrit l’entreprise dans un billet de blog. « Les gens veulent savoir que l’IA est développée en toute sécurité, et cela commence par ce que les entreprises comme la nôtre font elles-mêmes. »

Histoire de montrer patte blanche, elle a annoncé plusieurs mesures : soutien aux agences touchées, financement et assistance technique pour renforcer la cybersécurité des infrastructures critiques, et la création d’une « task force » australienne afin de proposer des améliorations pour les alertes, la coordination avec les pouvoirs publics et la protection des systèmes du gouvernement.

Samedi, le chercheur en sécurité Rowan Howard-Jones révélait que des agents d’OpenAI avaient tenté d’attaquer par force brute l’API du site statistique de la Conférence des Nations unies sur le commerce et le développement (CNUCED) plus de 16 000 fois entre avril et juin.

Ils semblaient avoir pour mission de collecter des données relatives à l’indice des capacités de production (PCI), aux secteurs exportateurs, au commerce des denrées alimentaires et à d’autres thèmes. Ils ont utilisé des proxys, des techniques d’obfuscation et même le jeu XSS de Google, créé pour familiariser ses utilisateurs à la notion de failles de sécurité XSS (pour cross-site scripting).

Des modus operandi faisant clairement penser à ceux utilisés dans les tentatives de piratage des sites gouvernementaux australiens. Les agents IA, bridés dans leur accès au web, chercheraient ainsi à répondre aux questions qui leur sont posées, par quelque moyen que ce soit, quitte à utiliser des tactiques, techniques et procédures (TTP) relevant du piratage informatique.

Une quinzaine de cas documentés, pour l’instant

En se basant sur une source interne, Reuters écrivait ce samedi qu’OpenAI avait recensé « environ deux douzaines d’incidents au cours desquels ses agents avaient agi de manière indésirable » mi-septembre. Deux personnes proches de l’entreprise précisaient à l’agence que le chiffre n’a depuis cessé d’augmenter, à mesure que les équipes d’OpenAI examinent les journaux internes relatifs aux activités des agents, et découvrent des cas jusqu’alors inconnus.

Une centaine de personnes auraient en effet été impliquées d’une manière ou d’une autre dans le processus visant à élucider le piratage de Hugging Face. Au cours de ce processus, des indices laissent supposer que d’autres incidents ont été mis au jour, dont « [une quinzaine] présentant des niveaux de gravité variables, (…) révélés par l’entreprise ».

De nombreux incidents ont par ailleurs été mis au jour par des chercheurs externes plutôt que par OpenAI directement, durant lesquels les agents ont procédé à des actions problématiques passées inaperçues au sein de l’entreprise pendant des mois.

OpenAI a indiqué que son examen « prendrait plusieurs mois, compte tenu de l’ampleur de la tâche », souligne Reuters. L’entreprise précisait également avoir d’ores et déjà signalé des activités inappropriées à des dizaines d’entreprises et organismes tiers.

Des « dizaines de milliers d’incidents » en cours d’examen

OpenAI n’est pas la seule entreprise de l’IA concernée par cette vague d’agents rebelles. Le site Axios a ainsi assuré qu’OpenAI donc, mais aussi Anthropic ainsi que des chercheurs en sécurité et en « sûreté de l’IA » (« AI Safety ») enquêtent actuellement sur « des dizaines de milliers d’incidents au cours desquels leurs modèles de pointe ont pris des mesures que des évaluateurs externes jugeraient problématiques ».

Ces incidents se sont produits lors de tests internes et en conditions réelles, et bon nombre d’entre eux n’ont pas encore été rendus publics, les chercheurs en sécurité poursuivant leurs investigations, précisent les sources.

OpenAI a annoncé le suspension de l’entraînement de ses modèles les plus performants et qu’il ne reprendrait « que lorsque nous serons certains d’avoir mis en place des mesures de sécurité supplémentaires et des améliorations en matière d’alignement », a déclaré un porte-parole. Il a ajouté que « ce n’est pas la première fois que nous faisons une pause pour prendre de telles mesures, et nous ne pensons pas que ce sera la dernière, car les capacités de l’IA ne cessent de progresser ».

  •  

Méga parcs éoliens flottants en Méditerranée : cette plateforme va surveiller faune et météo avant les travaux

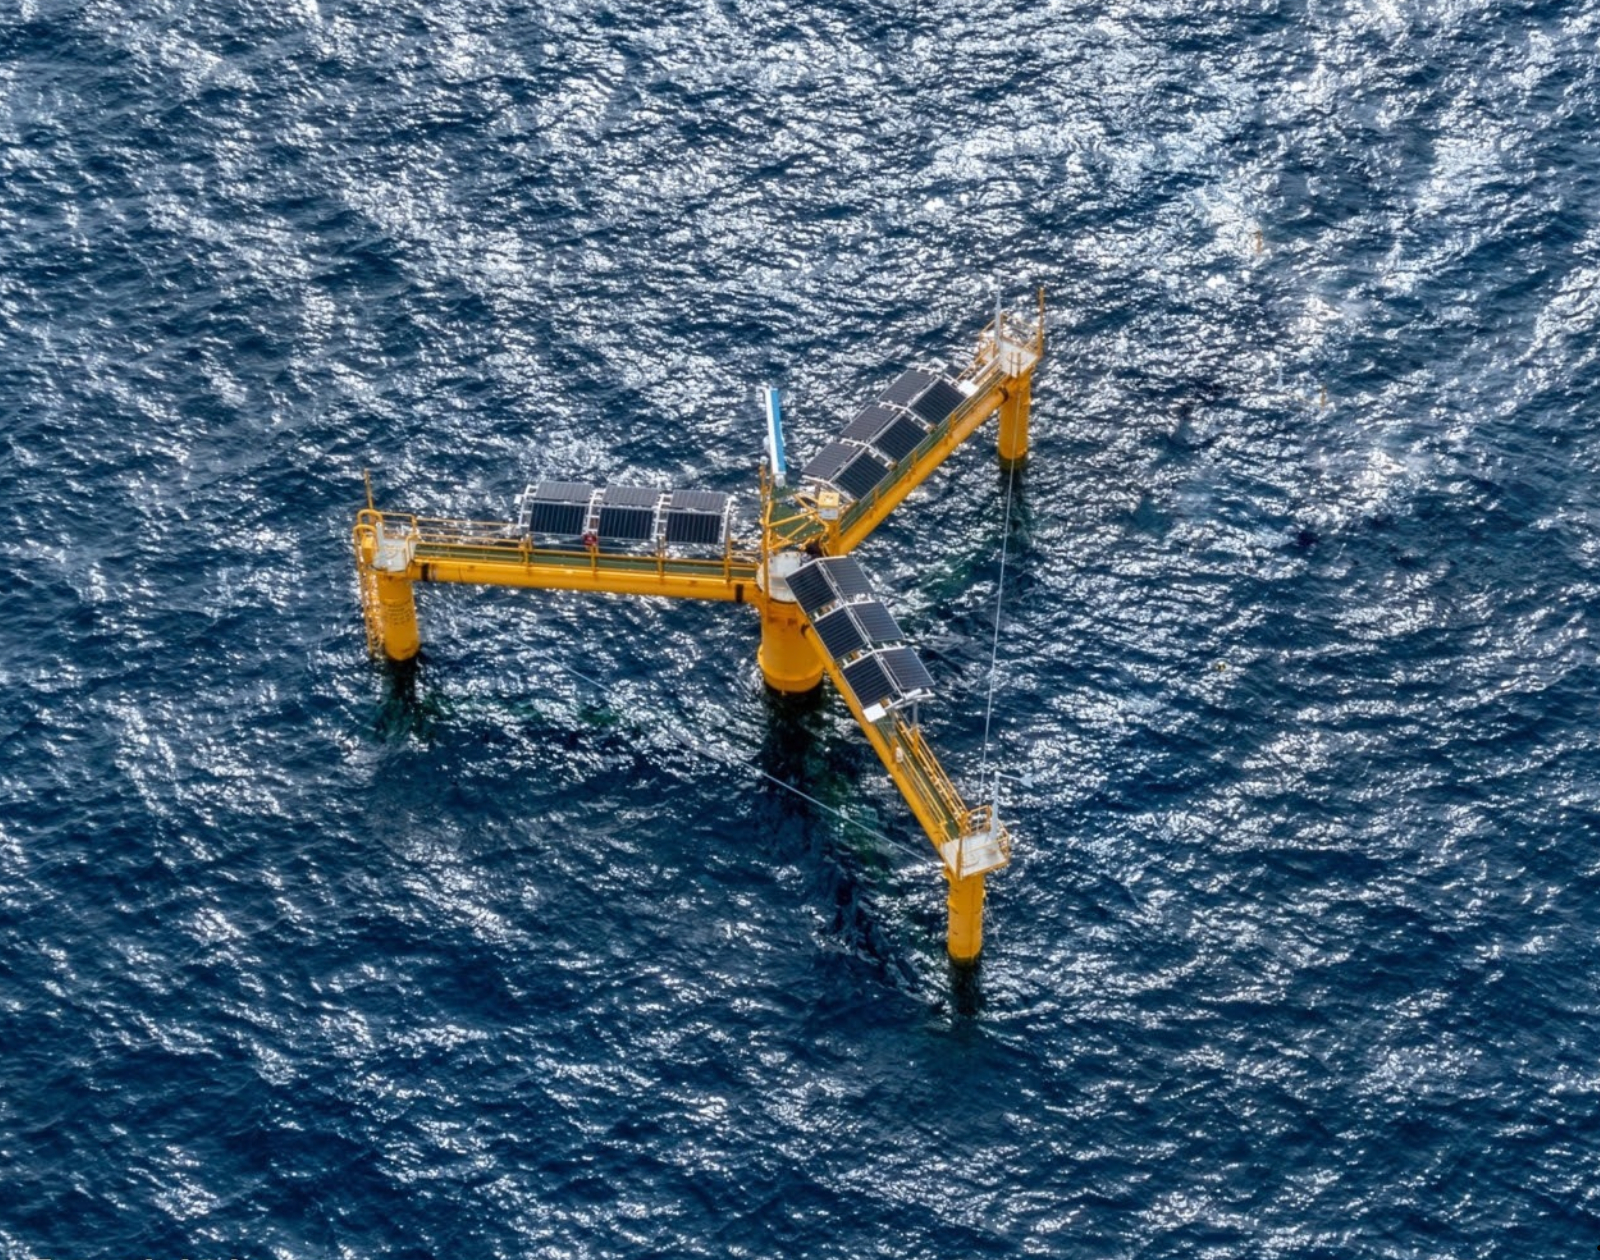
Installée à 27 km au large de l’embouchure du Rhône, une plateforme flottante autonome va mesurer pendant trois ans l’activité de la faune volante et les conditions météo sur la zone du futur parc éolien flottant Méditerranée Grand Large.

Avant de lancer le chantier du parc éolien flottant Méditerranée Grand Large, son promoteur (un consortium notamment formé par EDF Power Solutions, Maple Power et BW Ideol) a choisi d’aller mesurer sur place les éléments et la circulation des oiseaux. Le projet, inédit selon les industriels, est baptisé MARE, pour « Mesures et analyses radar pour l’environnement ». Il consiste en une plateforme flottante autonome bardée d’instruments scientifiques, mise à l’eau le 23 septembre 2026 depuis les quais de Fos-sur-Mer (Bouches-du-Rhône).

À lire aussi Cette usine près de Marseille produira 30 flotteurs d’éoliennes chaque année

Des panneaux solaires, éoliennes et batteries pour l’autonomie

Développée par Ocergy, la plateforme OCG-Data est une sorte de tripode métallique de 28 mètres de diamètre, 16 mètres de haut et 42 tonnes. Elle est ancrée par 100 mètres de fond, à environ 27 kilomètres du littoral, au sud de la zone « Golfe de Fos 1 » délimitée par l’État dans le cadre de l’appel d’offres AO6, qui encadre la création de nouveaux parcs éoliens flottants.

Aucun câble ne la relie à la terre : elle produit sa propre électricité avec 18 panneaux solaires, trois petites éoliennes et un parc de batteries. Cette autonomie énergétique lui permet de fonctionner en continu au milieu de la Méditerranée, sans navire de ravitaillement permanent, assure le consortium.

À lire aussi « Béni des dieux », le premier parc éolien flottant de France démarre officiellement

Mesurer la météo, la houle et les oiseaux

Au cœur du dispositif, on retrouve un radar dédié au suivi des oiseaux et des chiroptères (dont font partie les chauves-souris), dont certaines espèces fréquentent la haute mer. Ce suivi durera trois ans, soit de quoi couvrir plusieurs cycles migratoires et repérer les couloirs de passage au-dessus de la future zone d’implantation.

La mission principale de la plateforme reste la mesure des éléments : elle enregistrera pendant un an la houle, le vent, les courants marins et les « turbulences météorologiques », des paramètres déterminants pour dimensionner les flotteurs et les ancrages. La maintenance sera assurée par Ocergy, tandis que l’analyse des données radar est confiée à Biotope, bureau d’études indépendant spécialisé dans l’écologie.

À lire aussi Éolien en mer : la carte des parcs et projets en France

Un préambule à l’installation du futur parc éolien Méditerranée Grand Large

L’installation de la plateforme intervient à deux ans du lancement des travaux du futur parc éolien flottant Méditerranée Grand Large. Le parc comptera au maximum 19 éoliennes flottantes, à plus de 25 kilomètres de la côte, pour une puissance cumulée située entre 230 et 280 MW. La mise en service est estimée pour 2032, avec une exploitation prévue sur une trentaine d’années.

Il s’agit d’un des trois grands parcs éoliens flottants commerciaux prévus le long des côtes méditerranéennes françaises.

L’article Méga parcs éoliens flottants en Méditerranée : cette plateforme va surveiller faune et météo avant les travaux est apparu en premier sur Révolution Énergétique.

  •  

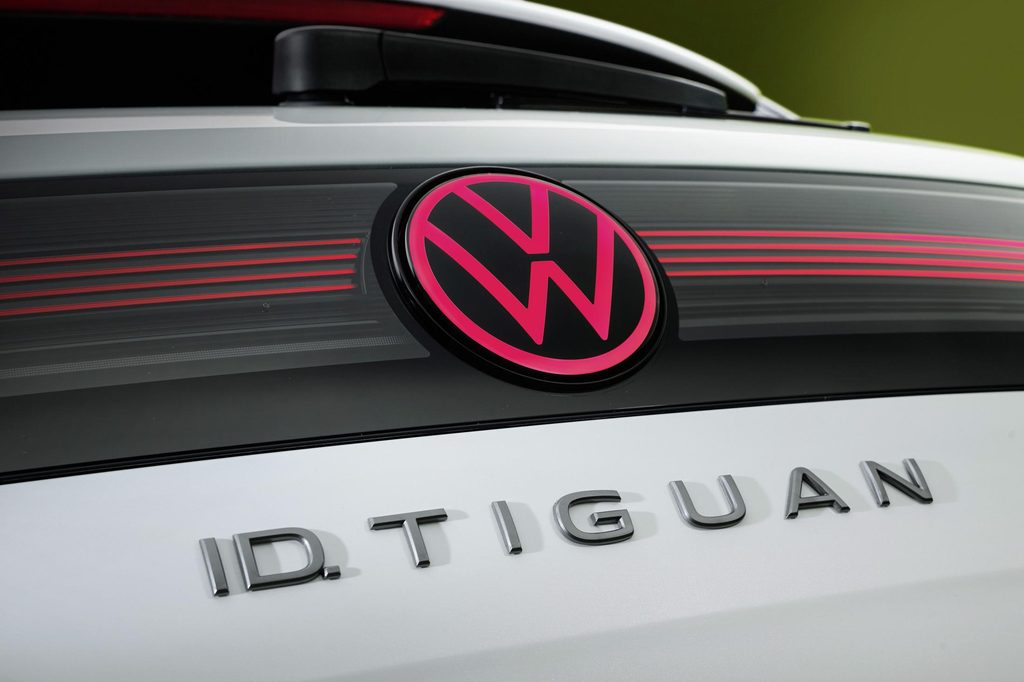
Volkswagen dévoilera l’ID. Tiguan 100 % électrique en octobre

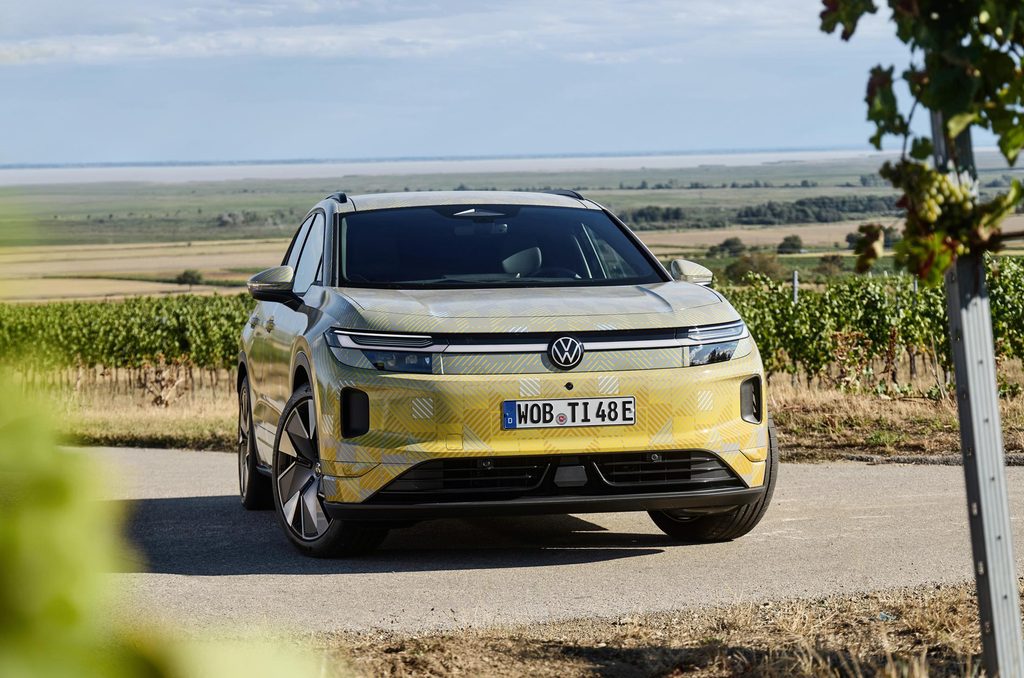
Volkswagen poursuit son changement de stratégie de dénomination pour ses modèles électriques. Après l’ID. Polo et l’ID. Cross, la marque présentera début octobre l’ID. Tiguan, qui doit succéder aux ID.4 et ID.5.

L’ID. Tiguan prendra la suite des ID.4 et ID.5

Il n’y a que les imbéciles qui ne changent pas d’avis, dit l’adage. Après avoir décidé que ces modèles électriques seraient nommés avec des chiffres, revirement !

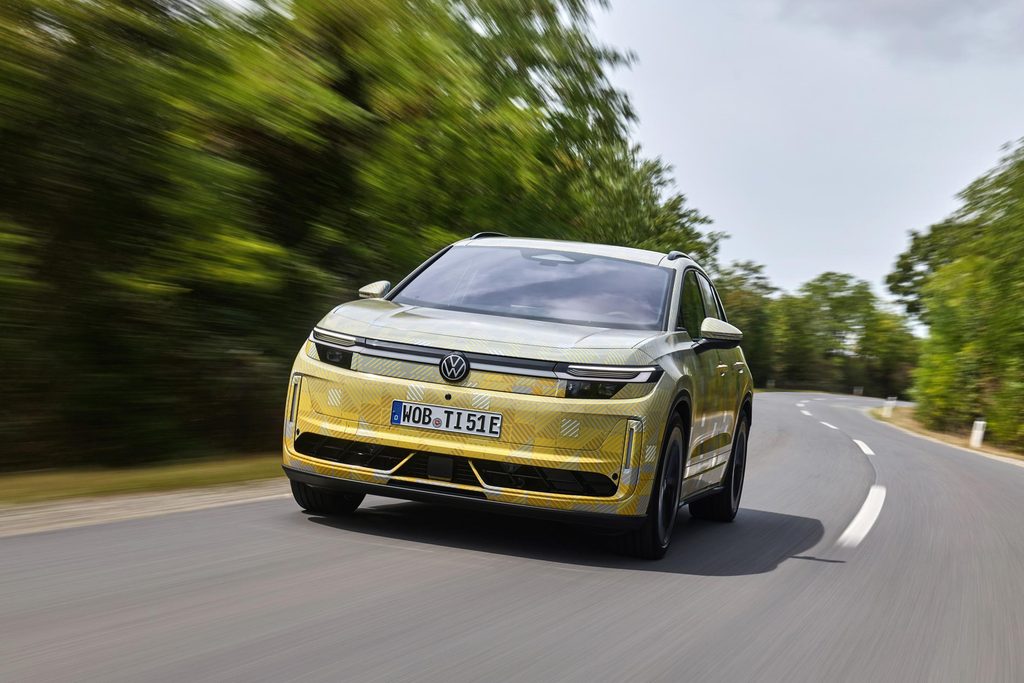
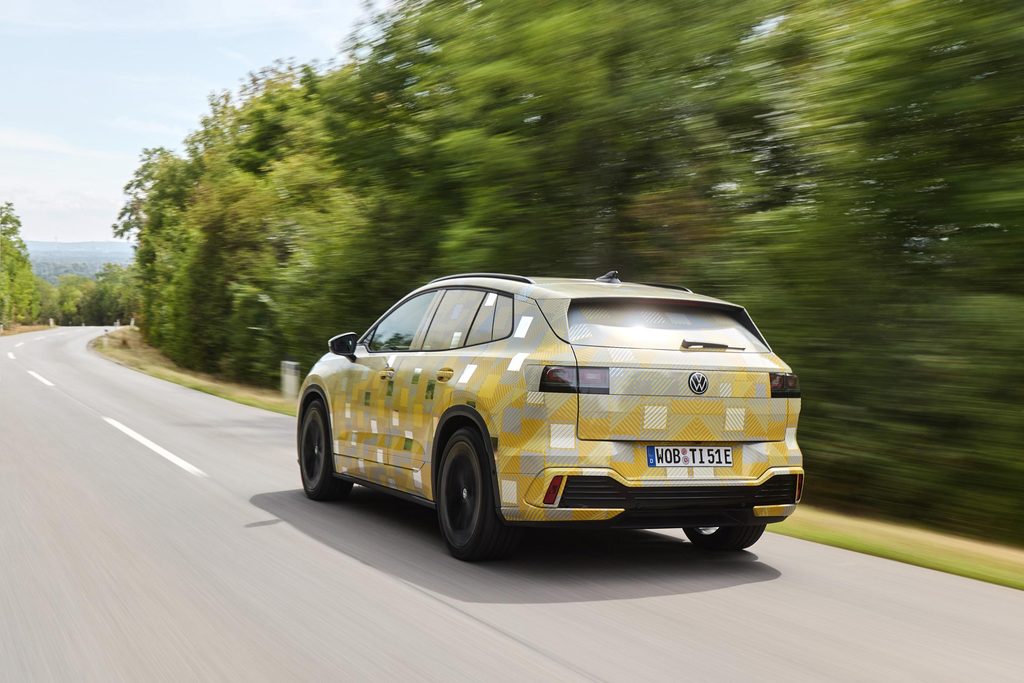
Le constructeur allemand abandonne ainsi progressivement les appellations chiffrées utilisées sur sa gamme électrique. L’ID. Tiguan doit succéder aux ID.4 et ID.5 et arrivera sur le marché début 2027.

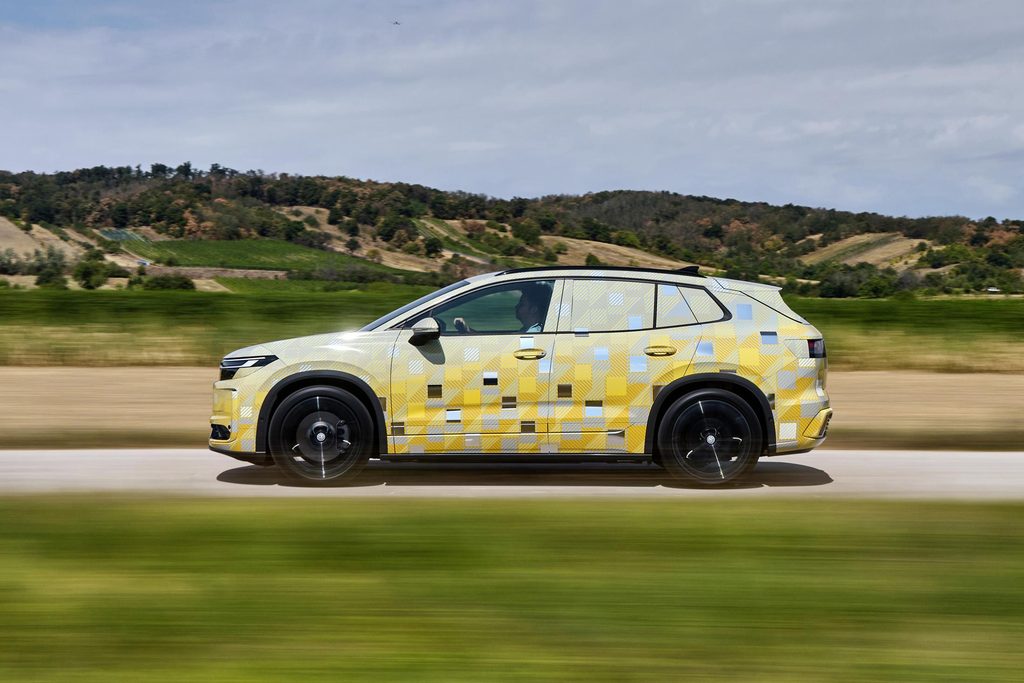
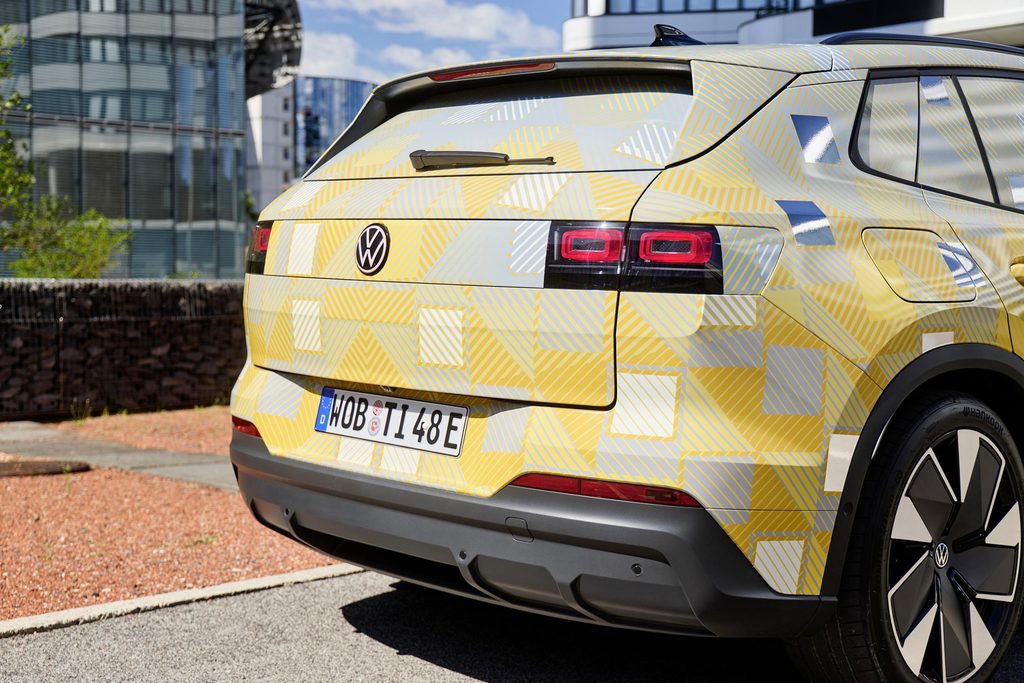
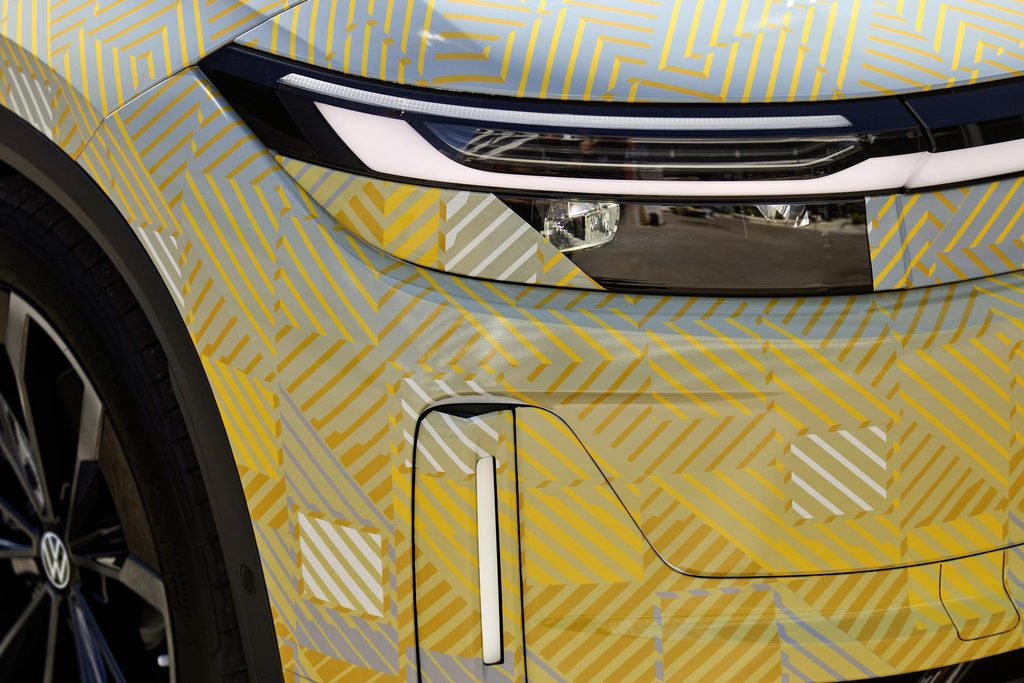
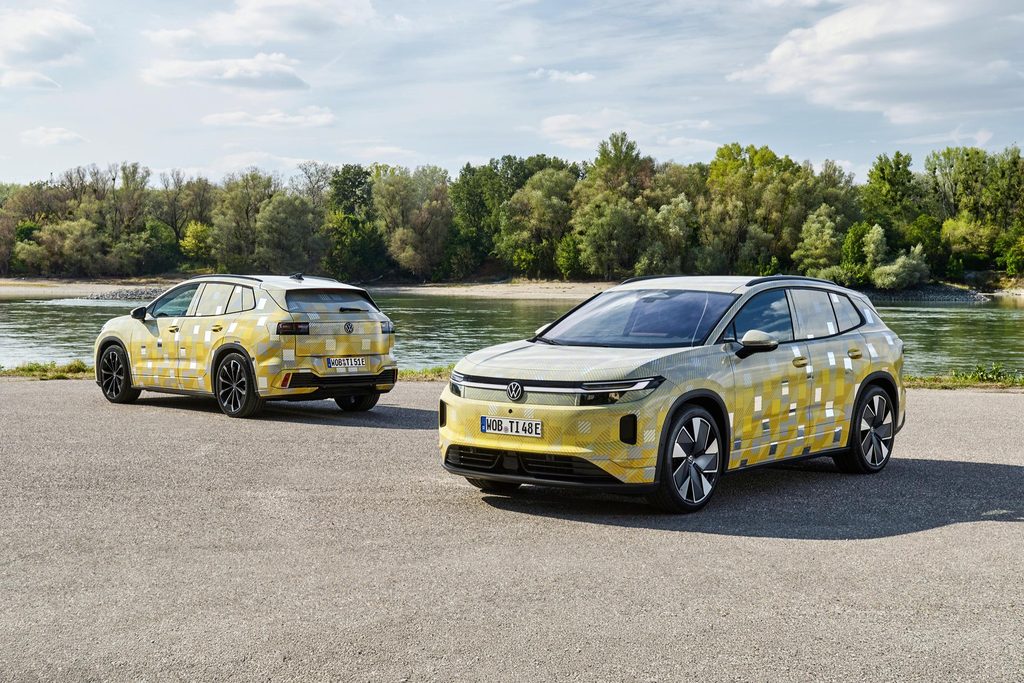
La première mondiale du modèle est prévue début octobre. D’ici là, le véhicule continuera ses essais sous camouflage. Volkswagen précise qu’il s’agit encore d’un modèle proche de la série et qu’il n’est pas commercialisé à ce stade. Les différences avec la série sont très souvent minimes.

Le futur VW ID. Tiguan encore camouflé, de profil.

Un Tiguan électrique aux côtés du modèle thermique

L’ID. Tiguan ne remplacera pas le Tiguan au sens de la gamme. Les deux modèles seront proposés en parallèle, avec des motorisations différentes.

Le Tiguan conservera ainsi des motorisations thermiques et hybrides, tandis que l’ID. Tiguan sera exclusivement électrique. Volkswagen entend donc proposer deux modèles portant le même nom, mais reposant sur des motorisations distinctes.

La marque présente cette organisation comme un moyen de conserver des repères connus pour les clients tout en développant sa gamme de véhicules électriques. Le but est de capitaliser sur une marque connue et éviter de dérouter les potentiels clients.

Lire également : A la découverte de la VW ID. Polo en vidéo

Un nouveau design pour l’ID. Tiguan

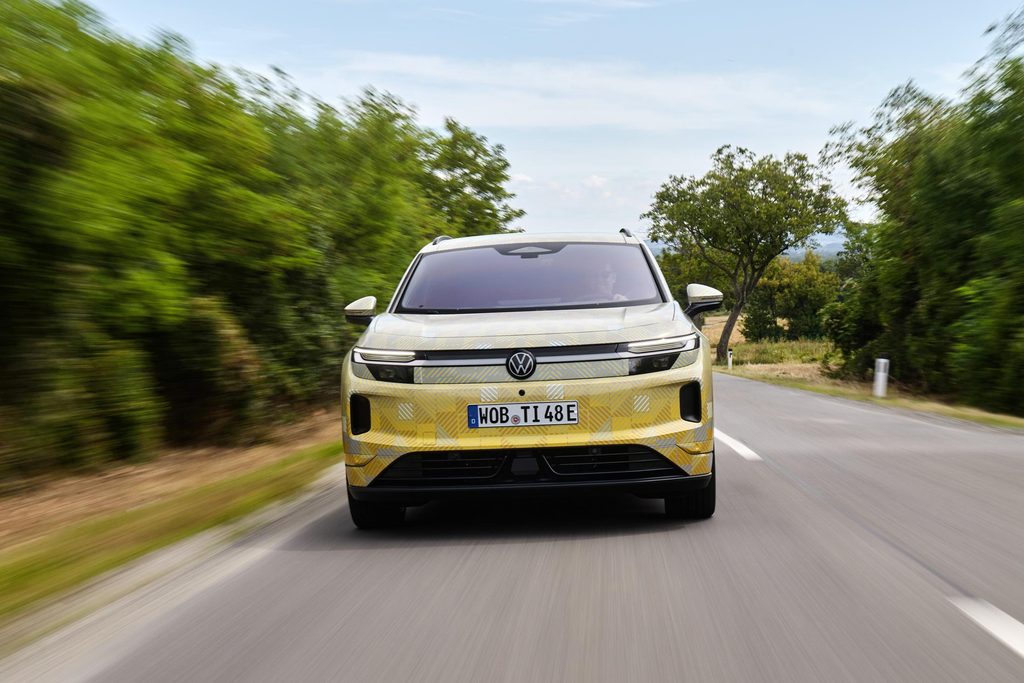
Volkswagen annonce un design entièrement repensé pour l’ID. Tiguan. Le constructeur indique également que le SUV doit afficher une présence visuelle correspondant à celle d’un véhicule du segment supérieur.

Le communiqué mentionne également un espace intérieur généreux, une utilisation intuitive et de nouvelles technologies, sans fournir davantage de précisions à ce stade.

Esthétiquement, cet ID. Tiguan reprend en la réinterprétant, la face avant de l’ID. Polo. Ici, les feux sont sous le bandeau lumineux qui barre entièrement la face avant. On a du camouflage, mais on distingue la forme généreuse de ces blocs optiques.

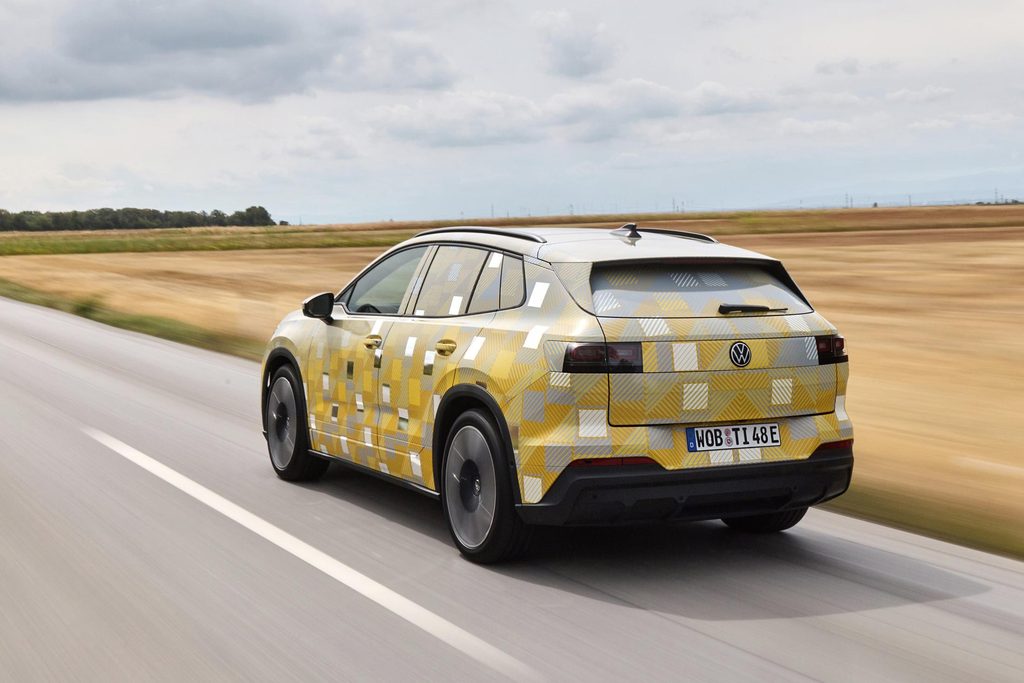
De profil, la ligne de toit fuit un peu vers l’arrière, dynamisant un profil qui pourrait être pataud à cause de l’épaisseur des batterie. On remarque quand même bien les bas de caisse épais avec le camouflage. En série, la partie basse sera noire, escamotant un peu visuellement cela. Cet ID. Tiguan semble plus étiré visuellement que le Tiguan thermique.

Il n’empêche, la hauteur vitrée latérale fait au maximum 20 % de la hauteur totale.

L'arrière du futur VW ID. Tiguan encore camouflé.

Le Tiguan, un nom déjà largement installé

Evidemment, Volkswagen a tout intérêt à raccrocher les nouveaux modèles 100 % électriques à des noms connus et reconnus. On se demande d’ailleurs qui a pu décider des ID. 3, et autres chiffres. Plus de 8,3 millions d’exemplaires du Tiguan ont été produits depuis le lancement du modèle.

C’est actuellement le modèle Volkswagen le plus vendu dans le monde. Sur le marché électrique, les ID.4 et ID.5 ont dépassé 950 000 unités livrées depuis 2021.

L’ID. Tiguan doit désormais prendre leur relais dans la gamme Volkswagen et faire mieux. Le changement d’identité visuelle doit aussi aider à raccrocher la gamme ID. au reste de la gamme Volkswagen.

La fiche technique n’est pas encore connue.

L’article Volkswagen dévoilera l’ID. Tiguan 100 % électrique en octobre est apparu en premier sur Le Blog Auto.

  •  

À São Tomé-et-Principe, l’ancien parti unique de nouveau aux portes du pouvoir

Deux mois après l’élection présidentielle, les législatives du dimanche 27 septembre confirment la recomposition du paysage politique à São Tomé-et-Principe, État insulaire africain situé dans le golfe de Guinée. Mais la presse locale s’attarde surtout sur l’abstention massive et les fragilités économiques persistantes de l’archipel.

© PHOTO GUILLAUME GERARD/AFP

Une affiche électorale du Mouvement pour la libération de São Tomé-et-Principe (MLSTP), formation social-démocrate qui a remporté les élections législatives de cet État insulaire, le 23 septembre 2026.
  •  

Blocus des lycées : Bally Bagayoko dément avoir allumé un feu de poubelle, LFI monte au créneau

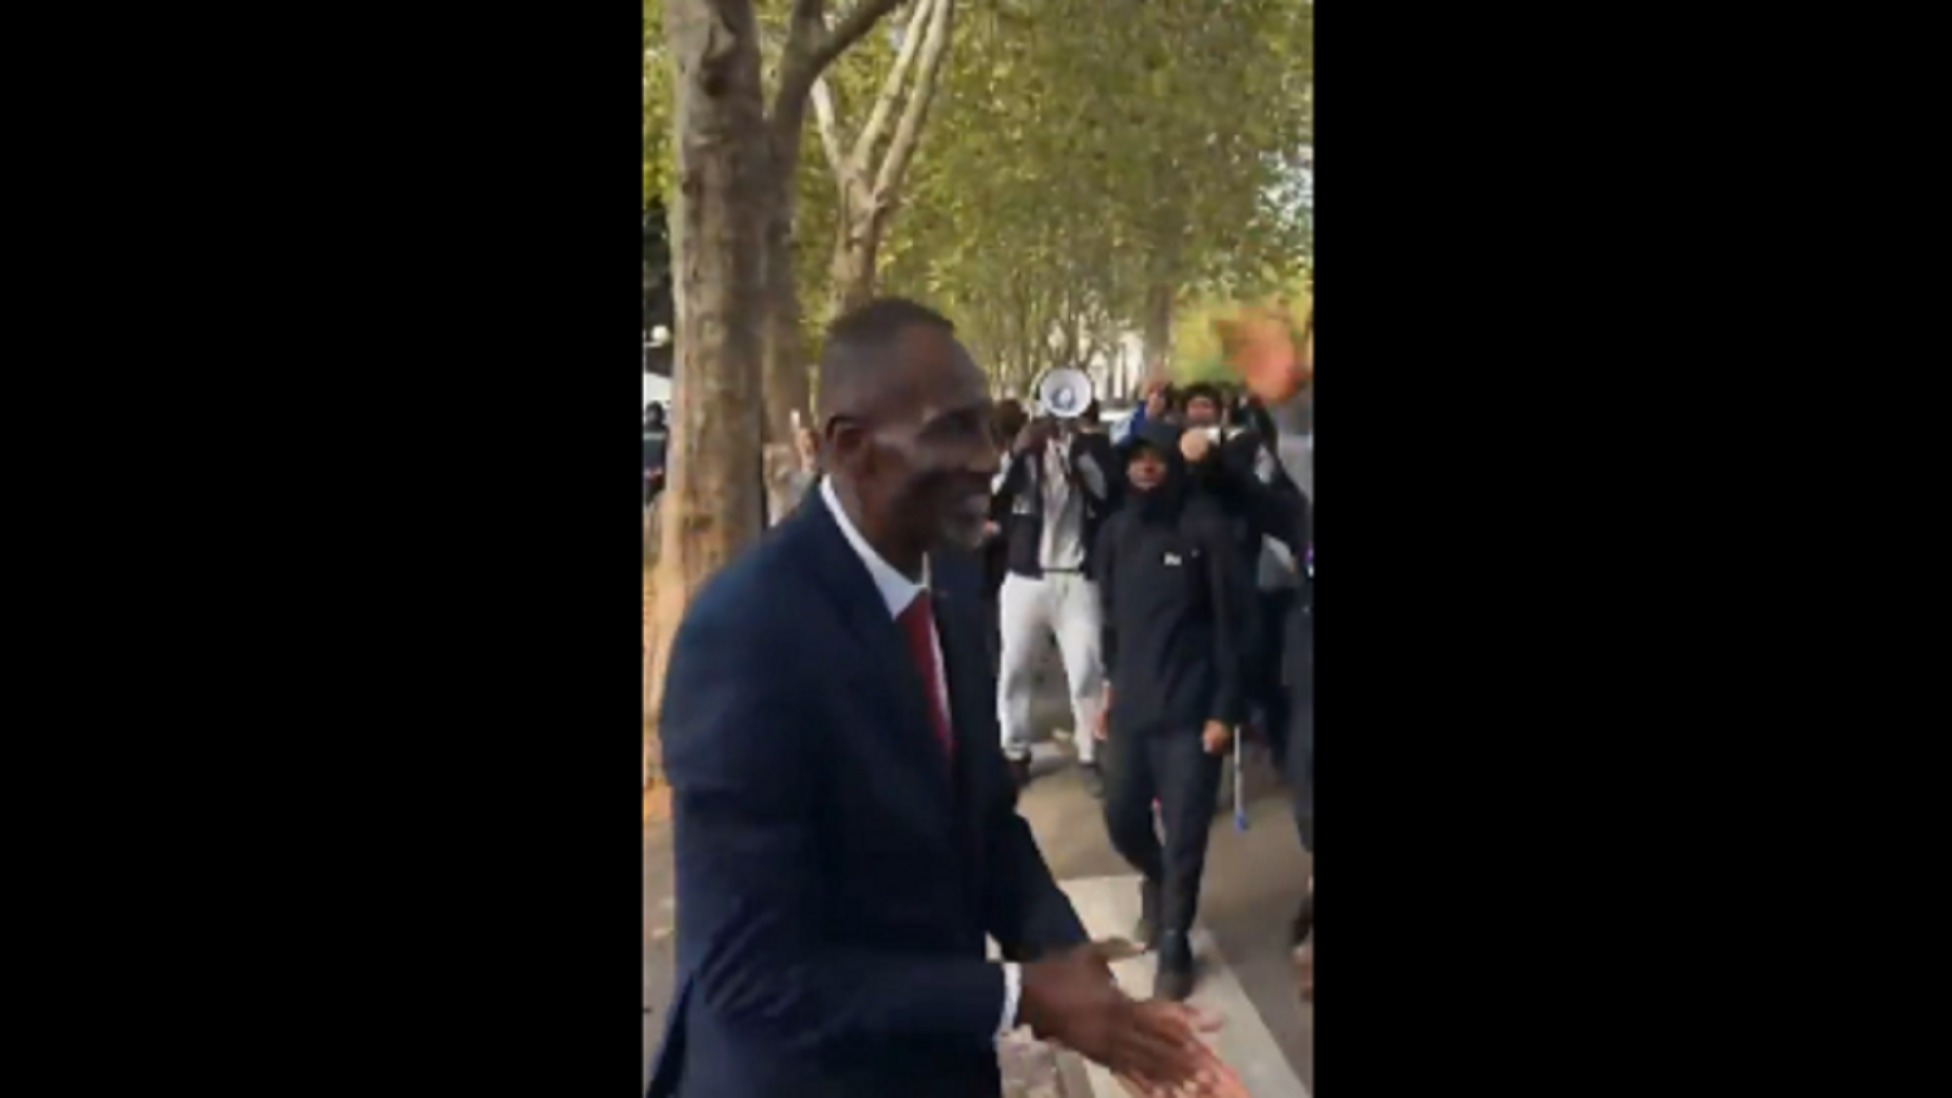
Le maire de Saint-Denis affirme avoir cherché à éteindre un feu de poubelle et à apaiser les tensions. Ses opposants jugent toutefois sa participation aux blocages «irresponsable».

© Compte X William Molinié / Europe 1

Pour Manuel Bompard, c’est «incroyable» que l’on reproche à Bally Bagayoko d’être «acclamé par des lycéens».
  •  

☕️ Au Brésil comme en Europe, l’impartialité de la modération publicitaire de Meta questionnée


Les systèmes publicitaires de Meta font de nouveau des leurs. Ce 25 septembre, au Brésil, Meta a brièvement suspendu le recours à la publicité de la page Facebook de Luis Inácio Lula da Silva.

À 80 ans, ce dernier fait campagne pour un quatrième et dernier mandat électoral face à Flávio Bolsonaro, fils de l’ancien président d’extrême-droite Jair Bolsonaro. Ses équipes ont déposé une plainte via les systèmes de la plateforme, et attendent des explications sur le sujet. 


Quelques semaines plus tôt, Amnesty International publiait un travail dans lequel elle constatait l’inefficacité des systèmes algorithmiques de Meta pour suspendre les publicités visant à diffuser de la désinformation sur ses différentes plateformes.

Alors que la population brésilienne doit se rendre aux urnes le 4 octobre prochain, le président sortant Lula a alerté contre les risques d’ingérence dans le débat public, rappelle Novara media, visant notamment le soutien que le président des États-Unis Donald Trump pourrait apporter à la candidature de Bolsonaro.

Illustration : Flock

En Europe, où Meta a adopté une lecture extensive du règlement européen sur la transparence et le ciblage de la publicité à caractère politique (TTPA), le (dys-)fonctionnement des outils publicitaires est aussi un enjeu récurrent pour comprendre l’état du débat public.

Début septembre, un théâtre de Barcelone, en Espagne, a vu Facebook et Instagram supprimer des publicités dédiées à l’adaptation théâtrale d’Une pièce à soi, de Virginia Woolf, au motif que ces travaux évoquaient des « sujets sociaux ». L’entreprise a précisé à l’institution culturelle que « toute mention de droits civiques, de féminisme ou de réformes sociales sont classifiée comme "sujets sociaux" par nos systèmes automatisés » et, à ce titre, empêchés de diffusion, rapporte the Guardian.

L’épisode rejoint des problématiques rencontrées en France, où la Fondation des Femmes a mis l’entreprise en demeure de diffuser l’une de ses campagnes, aux alentours de la Journée internationale des droits des femmes, le 8 mars.

En France, dès les premières semaines qui ont suivi l’entrée en vigueur du TTPA, des ONG spécialisés dans des sujets aussi variés que la défense des droits des femmes, celle des droits des enfants, ou plus globalement à la défense des droits humains ont témoigné auprès de Next avoir constaté un raidissement net des pratiques de modération de leurs campagnes publicitaires.

Un an plus tôt, à l’inverse, une étude d’AI Forensics permettait d’établir que les systèmes de l’entreprise peinaient à modérer des publicités politiques dédiées à faire circuler des thèses pro-russes.

  •  

☕️ Au Brésil comme en Europe, l’impartialité de la modération publicitaire de Meta questionnée


Les systèmes publicitaires de Meta font de nouveau des leurs. Ce 25 septembre, au Brésil, Meta a brièvement suspendu le recours à la publicité de la page Facebook de Luis Inácio Lula da Silva.

À 80 ans, ce dernier fait campagne pour un quatrième et dernier mandat électoral face à Flávio Bolsonaro, fils de l’ancien président d’extrême-droite Jair Bolsonaro. Ses équipes ont déposé une plainte via les systèmes de la plateforme, et attendent des explications sur le sujet. 


Quelques semaines plus tôt, Amnesty International publiait un travail dans lequel elle constatait l’inefficacité des systèmes algorithmiques de Meta pour suspendre les publicités visant à diffuser de la désinformation sur ses différentes plateformes.

Alors que la population brésilienne doit se rendre aux urnes le 4 octobre prochain, le président sortant Lula a alerté contre les risques d’ingérence dans le débat public, rappelle Novara media, visant notamment le soutien que le président des États-Unis Donald Trump pourrait apporter à la candidature de Bolsonaro.

Illustration : Flock

En Europe, où Meta a adopté une lecture extensive du règlement européen sur la transparence et le ciblage de la publicité à caractère politique (TTPA), le (dys-)fonctionnement des outils publicitaires est aussi un enjeu récurrent pour comprendre l’état du débat public.

Début septembre, un théâtre de Barcelone, en Espagne, a vu Facebook et Instagram supprimer des publicités dédiées à l’adaptation théâtrale d’Une pièce à soi, de Virginia Woolf, au motif que ces travaux évoquaient des « sujets sociaux ». L’entreprise a précisé à l’institution culturelle que « toute mention de droits civiques, de féminisme ou de réformes sociales sont classifiée comme "sujets sociaux" par nos systèmes automatisés » et, à ce titre, empêchés de diffusion, rapporte the Guardian.

L’épisode rejoint des problématiques rencontrées en France, où la Fondation des Femmes a mis l’entreprise en demeure de diffuser l’une de ses campagnes, aux alentours de la Journée internationale des droits des femmes, le 8 mars.

En France, dès les premières semaines qui ont suivi l’entrée en vigueur du TTPA, des ONG spécialisés dans des sujets aussi variés que la défense des droits des femmes, celle des droits des enfants, ou plus globalement à la défense des droits humains ont témoigné auprès de Next avoir constaté un raidissement net des pratiques de modération de leurs campagnes publicitaires.

Un an plus tôt, à l’inverse, une étude d’AI Forensics permettait d’établir que les systèmes de l’entreprise peinaient à modérer des publicités politiques dédiées à faire circuler des thèses pro-russes.

  •  

Arnaques aux panneaux solaires et éoliennes domestiques : 60 victimes attendent ce procès avec impatience

Les salariés d’une entreprise du sud-ouest de la France sont jugés pour avoir escroqué 60 personnes, auxquelles ils auraient prétexté vendre et installer des éoliennes et centrales solaires pour particuliers. Une situation plus courante qu’on ne le pense. 

Six anciens commerciaux d’une entreprise spécialisée dans la transition énergétique viennent d’être convoqués devant le tribunal correctionnel de Carcassonne. Ils sont soupçonnés d’avoir escroqué pas moins de 60 personnes entre 2012 et 2014, lorsqu’ils travaillent pour le compte de la société Home Concept, aujourd’hui disparue. Montant total du préjudice : environ 1,8 million d’euros.

De nombreux faits sont reprochés à ces commerciaux. Si certaines victimes dénoncent des installations incomplètes, ou ne fonctionnant pas correctement, d’autres expliquent n’avoir jamais réussi à recontacter la société une fois le devis validé. Un des responsables de l’entreprise aurait reconnu que des faux documents étaient créés comme des certificats de travaux, des fausses déclarations préalables ou de faux cachets de mairie. On parle même de démarches de demandes de crédits réalisées à la place des clients pour accélérer le versement des fonds.

À l’époque, des clients mécontents de l’entreprise étaient même allés jusqu’à se rassembler sur le forum du média Que Choisir afin d’entamer des poursuites judiciaires. On y retrouve de nombreux témoignages, comme celui d’une personne ayant signé un devis de 40 000 € pour une installation solaire, avec une demande d’apport de 40 %, mais dont les travaux n’ont pas été réalisés.

À lire aussi Victime d’une faillite puis d’une arnaque, sa centrale solaire lui fait perdre plus de 25 000 €

La vente en « one shot » privilégiée par les arnaqueurs

Au cœur de la stratégie de ces commerciaux, on retrouvait la technique du One Shot. En résumé, après un démarchage téléphonique, un rendez-vous était fixé avec un commercial de la société. Lors de ce rendez-vous, le commercial demandait la facture d’électricité et présentait automatiquement panneaux solaires ou éolienne comme une solution adaptée pour faire des économies.

L’objectif était de faire signer dès cette rencontre, sans laisser le temps au client de réfléchir ou de comparer avec d’autres projets. Souvent, plusieurs documents étaient signés comme des bons de commande. Et ça ne s’arrête pas là : certains documents étaient même falsifiés : dossiers de demande de crédits, certificats de fin de travaux, etc. Le verdict devrait être rendu le 2 décembre prochain.

À lire aussi Aides à la rénovation énergétique : les fraudes explosent malgré les efforts de l’État

Des signaux qui ne trompent pas

Face à ce type de démarches commerciales, il faut toujours rester prudent. D’ailleurs, certains éléments doivent servir de signal d’alerte, comme par exemple :

  • Des promesses d’économies importantes sans réelle étude technique, prise en compte de l’existant, etc.
  • Tout contrat présenté comme urgent ou à signer immédiatement,
  • Absence de déclaration préalable de travaux signée par le client,
  • Un crédit bancaire présenté comme une simple formalité.

S’il faut toujours vérifier les informations légales des entreprises, il est également possible d’en savoir plus sur l’opinion des clients grâce aux forums et aux sites comme TrustPilot ou encore les avis Google.

L’article Arnaques aux panneaux solaires et éoliennes domestiques : 60 victimes attendent ce procès avec impatience est apparu en premier sur Révolution Énergétique.

  •  
❌