❌

Vue lecture

Dots, Spaces, Codex, GPT-6.1 Sol : OpenAI vide son sac au DevDay

OpenAI met des Dots partout
Dots, Spaces, Codex, GPT-6.1 Sol : OpenAI vide son sac au DevDay

Dans le petit monde de l’IA, beaucoup se demandaient quand OpenAI allait réagir face à l’offensive de Meta avec son agent Muse. C’est chose faite ce soir avec la présentation de Dots, un agent qui accomplit des tâches au nom de l’utilisateur et qui prend la forme d’un blob de couleur. Ça n’est que l’une des innombrables annonces d’OpenAI à l’occasion des DevDay 2026.

Que d’IA, n’en jetez plus, le bateau déborde ! Loin de ralentir la cadence, OpenAI a noyé les participants des DevDay 2026 d’annonces, de nouveautés et de fonctionnalités en tout genre. Difficile de faire le tri dans ce tsunami, mais Dots fait clairement partie des gros morceaux de la keynote.

Un blob pour gouverner vos tâches

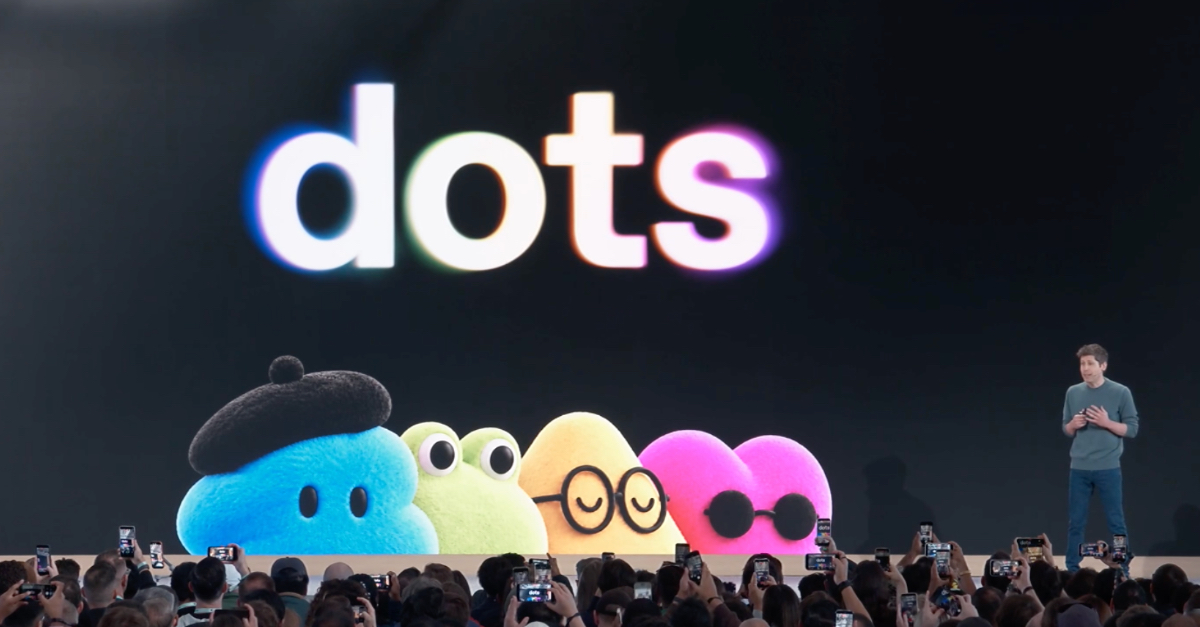
Dot est un agent IA carburant à GPT-6 Astra qui prend la forme d’un blob coloré à personnaliser, un peu comme Mico, la (défunte) mascotte de Copilot. Cet agent peut réaliser les opérations classiques d’un agent IA, comme réserver un restaurant ou acheter un billet d’avion, mais cela va plus loin : en plus d’être branché aux applications de l’utilisateur dont il tire du contexte, le Dot surveille constamment ce qui se passe sur internet afin de compléter les tâches plus complexes.

Dans un exemple donné par OpenAI, un utilisateur de Dot veut organiser un dîner. L’agent détecte de lui-même que l’utilisateur avait un rendez-vous de travail pendant l’heure prévue, et lui propose deux possibilités de livraison du repas avec leur prix respectif. Il n’y a plus qu’à valider l’alternative et l’heure de la livraison. Dot peut également se dépatouiller pour créer un site web de A à Z, l’utilisateur n’ayant qu’à demander des modifications.

On peut communiquer avec un Dot via ChatGPT bien sûr, mais aussi Slack, Teams, et même via une messagerie (RCS ou iMessage) pour les abonnés Pro à partir de 103 euros. Ces derniers seront d’ailleurs les premiers à pouvoir tester ces Dots. À terme, OpenAI a l’intention de proposer la possibilité de contrôler plusieurs agents simultanément.

Il faudra se montrer patient sur le vieux continent : l’espace économique européen, la Suisse et le Royaume-Uni sont pour le moment exclus du lancement.

Spaces, Decisions, Codex : le reste de l’offensive

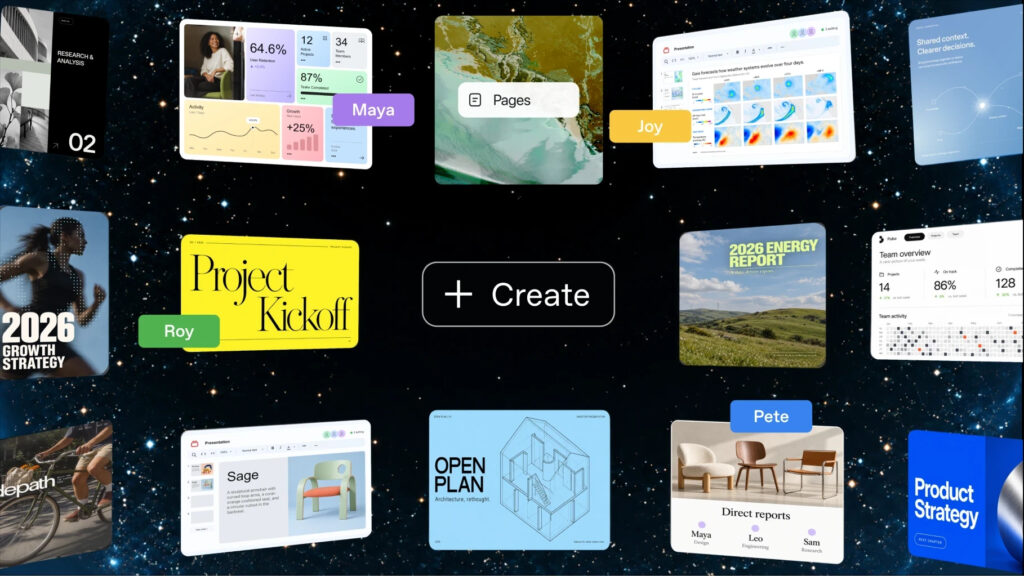
Après s’être attaqué à Muse, OpenAI entend également gravir la montagne bureautique. ChatGPT Spaces est un espace collaboratif entre humains et Dots où ils peuvent créer et éditer des documents, via un système de commentaires où l’on taggue les collègues et les agents. Les fichiers téléversés par l’équipe (et ceux générés par ChatGPT) sont sauvegardés dans le Space pour que chacun y ait accès.

L’offre comprend pour le moment un traitement de texte, Pages, et un outil de création de diapositives (ce dernier étant encore en développement). Space est proposé dès aujourd’hui aux abonnés Pro, Business Premium et Enterprise.
Tout comme celui de Muse, le succès de Jev n’est pas tombé dans l’oreille d’un sourd. OpenAI a donc levé le voile sur l’API Decisions, qui repose sur Luna (le modèle meilleur marché de la gamme). Peu de détails ont été révélés, mais cette interface de programmation n’est pas un modèle qui répond directement à la question de l’utilisateur. C’est un outil qui indique le niveau de confiance dans un choix entre plusieurs réponses et actions fournis par le développeur. L’API est en aperçu limité à l’heure actuelle, OpenAI donnera davantage de détails au moment opportun.

Codex a aussi été à la fête, avec plusieurs nouveautés importantes. À commencer par des environnements de développement cloud réutilisables ; ces derniers peuvent être partagés au sein d’une équipe avec un système de réglages et de permissions. L’interface en ligne de commande peut désormais être pilotée à la voix, parce que pourquoi pas.
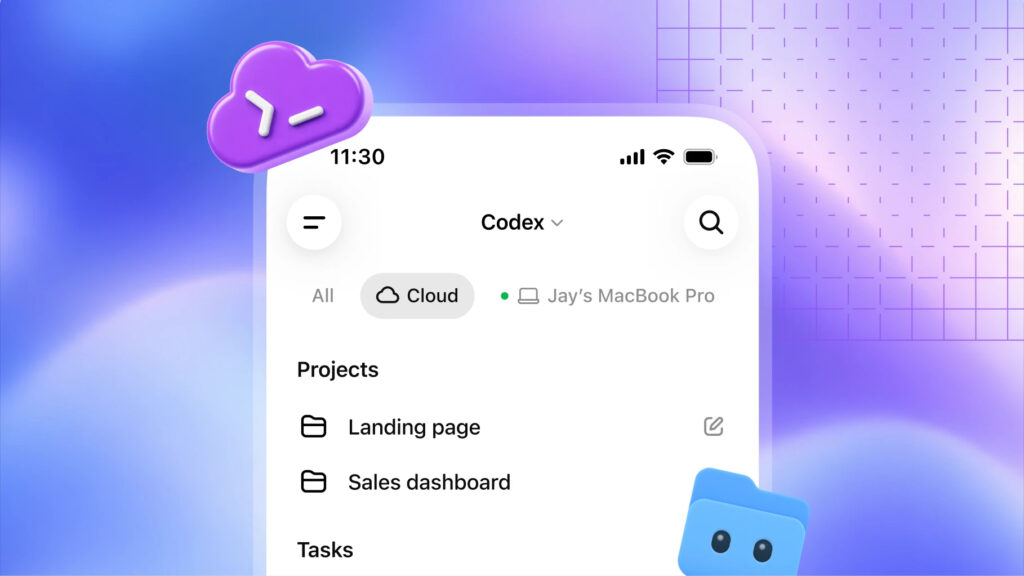
Dans l’app Codex (en fait ChatGPT avec une moustache), la revue de code a été revue et améliorée. Elle peut résumer les changements, répondre à des questions sur les problèmes qui pourraient se poser avant de commenter une pull request ou une merge request, et ces revues de code peuvent être lancées pendant que le développeur n’est pas devant sa machine.

GPT-6.1 Sol veut se rapprocher d’Astra

OpenAI a enfin profité de l’occasion pour dévoiler GPT-6.1 Sol, le modèle IA intermédiaire entre le puissant Astra et le moins cher Luna qui en sont tous deux restés à GPT-6 (ça ne va pas durer). L’entreprise promet un gain de performances important sur des tâches comme l’écriture de code et le déboggage par rapport à GPT-6 Sol, ainsi que sur la compréhension des documents et l’exécution de plusieurs tâches.
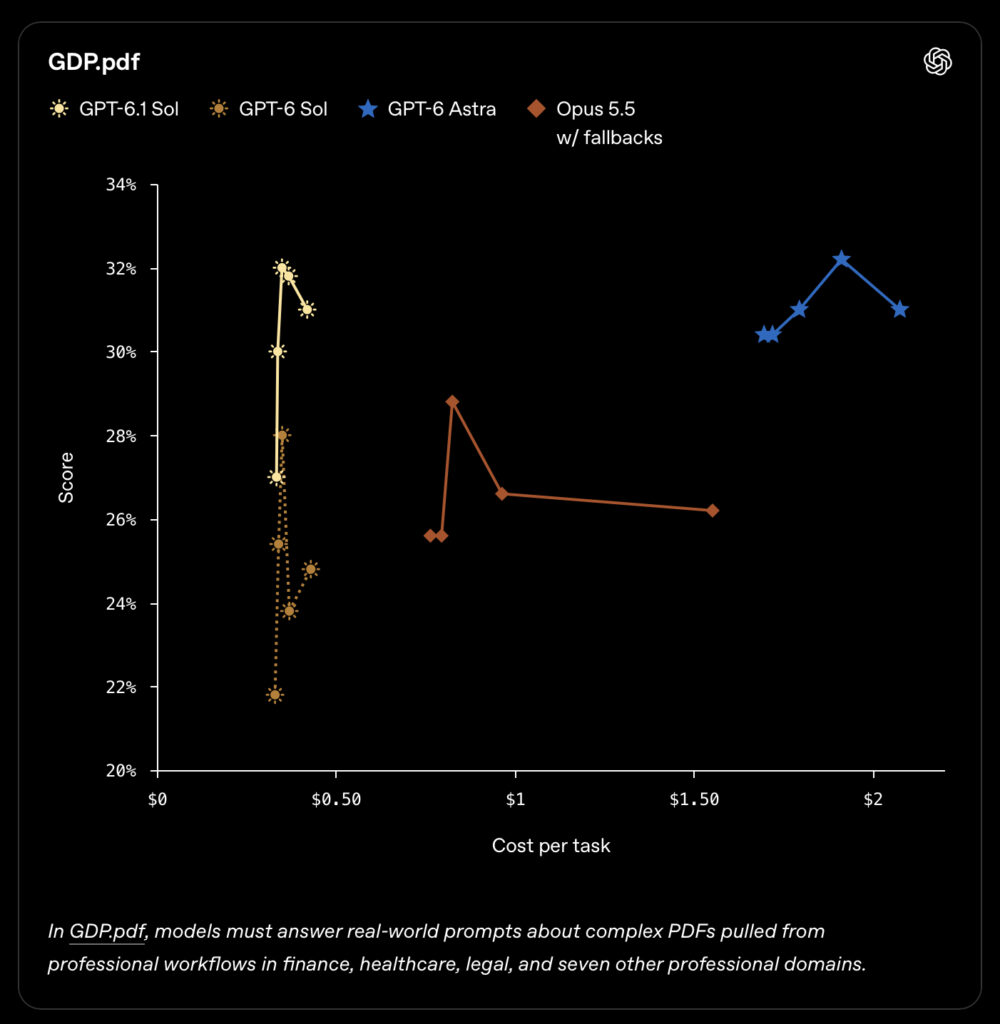
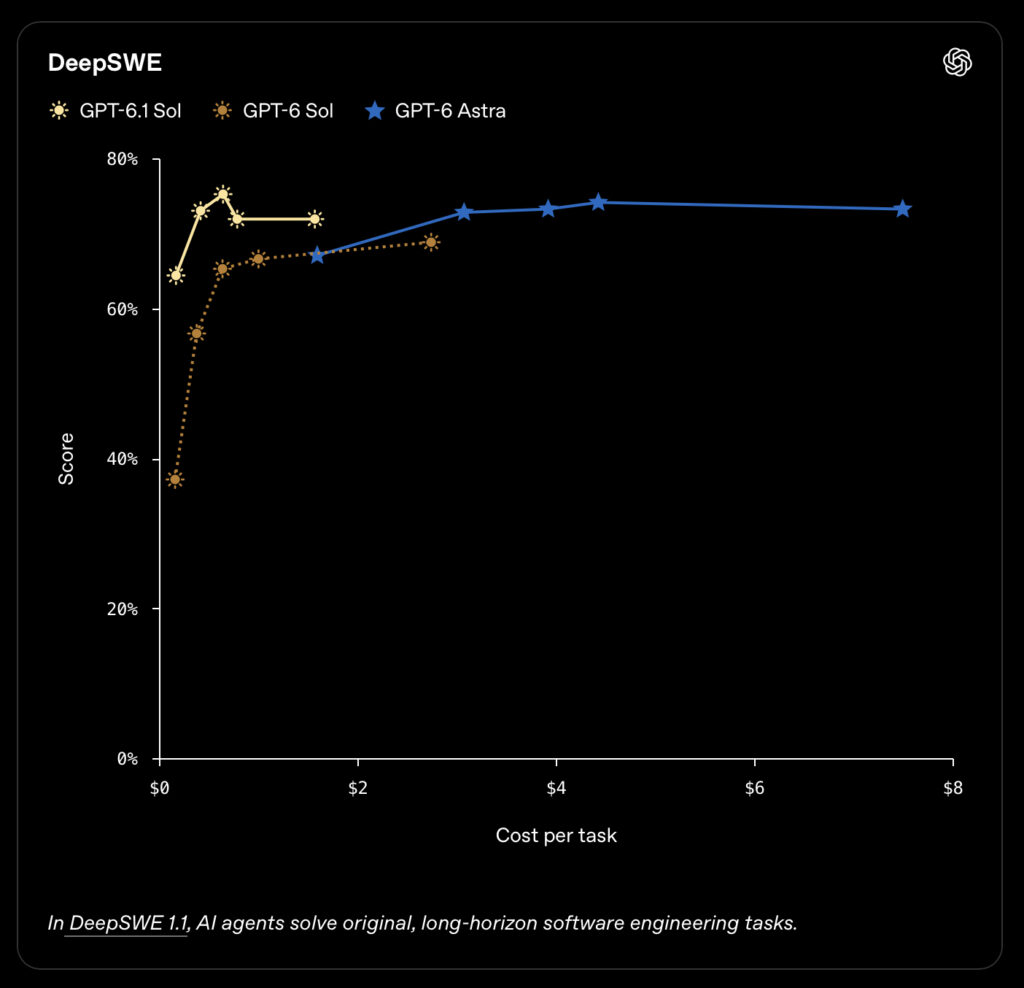
Dans plusieurs des évaluations, GPT-6.1 Sol s’approcherait même des capacités de GPT-6 Astra « à un coût substantiellement moins élevé ». Les prix, parlons-en : 2 dollars pour un million de tokens en entrée, 10 dollars en sortie, soit les mêmes tarifs que Sonnet 5.5, et 0,10 dollar pour un million de tokens d’entrée mis en cache (moitié moins cher que le dernier Sonnet). Le modèle est en phase de déploiement dès aujourd’hui pour les abonnés Plus, Pro, Business, Enterprise et Edu, ainsi que dans l’API.

Il va bien falloir financer cette tempête de nouvelles fonctionnalités ! OpenAI a donc dévoilé un nouvel abonnement qui coûte la bagatelle de 500 dollars par mois. Il comprend l’accès à un mode « UltraFast » (vitesse maximale) pour ChatGPT Work et Codex, ils pourront carburer à 300 tokens par seconde (la vitesse UltraFast est aussi proposée aux utilisateurs de l’API).

L’entreprise a également rouvert les inscriptions à la formule à 200 dollars par mois qui avait été fermée durant quelques semaines après le lancement de GPT-6 Astra. Un abonnement désormais moins intéressant : l’usage Codex et Work passe à 10 fois celui des abonnés Plus (20 dollars) alors que l’enveloppe était de 20 fois auparavant. Les abonnés actuels conserveront leurs limites actuelles pendant un certain temps.

  •  

Dots, Spaces, Codex, GPT-6.1 Sol : OpenAI vide son sac au DevDay

OpenAI met des Dots partout
Dots, Spaces, Codex, GPT-6.1 Sol : OpenAI vide son sac au DevDay

Dans le petit monde de l’IA, beaucoup se demandaient quand OpenAI allait réagir face à l’offensive de Meta avec son agent Muse. C’est chose faite ce soir avec la présentation de Dots, un agent qui accomplit des tâches au nom de l’utilisateur et qui prend la forme d’un blob de couleur. Ça n’est que l’une des innombrables annonces d’OpenAI à l’occasion des DevDay 2026.

Que d’IA, n’en jetez plus, le bateau déborde ! Loin de ralentir la cadence, OpenAI a noyé les participants des DevDay 2026 d’annonces, de nouveautés et de fonctionnalités en tout genre. Difficile de faire le tri dans ce tsunami, mais Dots fait clairement partie des gros morceaux de la keynote.

Un blob pour gouverner vos tâches

Dot est un agent IA carburant à GPT-6 Astra qui prend la forme d’un blob coloré à personnaliser, un peu comme Mico, la (défunte) mascotte de Copilot. Cet agent peut réaliser les opérations classiques d’un agent IA, comme réserver un restaurant ou acheter un billet d’avion, mais cela va plus loin : en plus d’être branché aux applications de l’utilisateur dont il tire du contexte, le Dot surveille constamment ce qui se passe sur internet afin de compléter les tâches plus complexes.

Dans un exemple donné par OpenAI, un utilisateur de Dot veut organiser un dîner. L’agent détecte de lui-même que l’utilisateur avait un rendez-vous de travail pendant l’heure prévue, et lui propose deux possibilités de livraison du repas avec leur prix respectif. Il n’y a plus qu’à valider l’alternative et l’heure de la livraison. Dot peut également se dépatouiller pour créer un site web de A à Z, l’utilisateur n’ayant qu’à demander des modifications.

On peut communiquer avec un Dot via ChatGPT bien sûr, mais aussi Slack, Teams, et même via une messagerie (RCS ou iMessage) pour les abonnés Pro à partir de 103 euros. Ces derniers seront d’ailleurs les premiers à pouvoir tester ces Dots. À terme, OpenAI a l’intention de proposer la possibilité de contrôler plusieurs agents simultanément.

Il faudra se montrer patient sur le vieux continent : l’espace économique européen, la Suisse et le Royaume-Uni sont pour le moment exclus du lancement.

Spaces, Decisions, Codex : le reste de l’offensive

Après s’être attaqué à Muse, OpenAI entend également gravir la montagne bureautique. ChatGPT Spaces est un espace collaboratif entre humains et Dots où ils peuvent créer et éditer des documents, via un système de commentaires où l’on taggue les collègues et les agents. Les fichiers téléversés par l’équipe (et ceux générés par ChatGPT) sont sauvegardés dans le Space pour que chacun y ait accès.

L’offre comprend pour le moment un traitement de texte, Pages, et un outil de création de diapositives (ce dernier étant encore en développement). Space est proposé dès aujourd’hui aux abonnés Pro, Business Premium et Enterprise.

Tout comme celui de Muse, le succès de Jev n’est pas tombé dans l’oreille d’un sourd. OpenAI a donc levé le voile sur l’API Decisions, qui repose sur Luna (le modèle meilleur marché de la gamme). Peu de détails ont été révélés, mais cette interface de programmation n’est pas un modèle qui répond directement à la question de l’utilisateur. C’est un outil qui indique le niveau de confiance dans un choix entre plusieurs réponses et actions fournis par le développeur. L’API est en aperçu limité à l’heure actuelle, OpenAI donnera davantage de détails au moment opportun.

Codex a aussi été à la fête, avec plusieurs nouveautés importantes. À commencer par des environnements de développement cloud réutilisables ; ces derniers peuvent être partagés au sein d’une équipe avec un système de réglages et de permissions. L’interface en ligne de commande peut désormais être pilotée à la voix, parce que pourquoi pas.

Dans l’app Codex (en fait ChatGPT avec une moustache), la revue de code a été revue et améliorée. Elle peut résumer les changements, répondre à des questions sur les problèmes qui pourraient se poser avant de commenter une pull request ou une merge request, et ces revues de code peuvent être lancées pendant que le développeur n’est pas devant sa machine.

GPT-6.1 Sol veut se rapprocher d’Astra

OpenAI a enfin profité de l’occasion pour dévoiler GPT-6.1 Sol, le modèle IA intermédiaire entre le puissant Astra et le moins cher Luna qui en sont tous deux restés à GPT-6 (ça ne va pas durer). L’entreprise promet un gain de performances important sur des tâches comme l’écriture de code et le déboggage par rapport à GPT-6 Sol, ainsi que sur la compréhension des documents et l’exécution de plusieurs tâches.

Dans plusieurs des évaluations, GPT-6.1 Sol s’approcherait même des capacités de GPT-6 Astra « à un coût substantiellement moins élevé ». Les prix, parlons-en : 2 dollars pour un million de tokens en entrée, 10 dollars en sortie, soit les mêmes tarifs que Sonnet 5.5, et 0,10 dollar pour un million de tokens d’entrée mis en cache (moitié moins cher que le dernier Sonnet). Le modèle est en phase de déploiement dès aujourd’hui pour les abonnés Plus, Pro, Business, Enterprise et Edu, ainsi que dans l’API.

Il va bien falloir financer cette tempête de nouvelles fonctionnalités ! OpenAI a donc dévoilé un nouvel abonnement qui coûte la bagatelle de 500 dollars par mois. Il comprend l’accès à un mode « UltraFast » (vitesse maximale) pour ChatGPT Work et Codex, ils pourront carburer à 300 tokens par seconde (la vitesse UltraFast est aussi proposée aux utilisateurs de l’API).

L’entreprise a également rouvert les inscriptions à la formule à 200 dollars par mois qui avait été fermée durant quelques semaines après le lancement de GPT-6 Astra. Un abonnement désormais moins intéressant : l’usage Codex et Work passe à 10 fois celui des abonnés Plus (20 dollars) alors que l’enveloppe était de 20 fois auparavant. Les abonnés actuels conserveront leurs limites actuelles pendant un certain temps.

  •  

☕️ UE : Google conteste l’ouverture d’Android aux bots IA rivaux


Sans surprise, Google a formé un recours auprès du Tribunal de l’Union européenne concernant des mesures contraignantes décidées par la Commission le 16 juillet. Cet appel concerne deux décisions de Bruxelles.

Google doit partager ses données de recherche avec ses rivaux, une mesure censée rééquilibrer un marché dominé de la tête et des épaules par Google. « Les gens utilisent le moteur de recherche pour poser leurs questions les plus personnelles – qu’il s’agisse de préoccupations médicales ou de relations intimes – et nous obliger à partager ces requêtes personnelles sans garanties suffisantes causerait un préjudice irréversible à la vie privée des utilisateurs », a déclaré Oliver Bethell auprès de Bloomberg.

Illustration : Flock

La seconde, touche à l’ouverture d’Android aux bots IA concurrents de Gemini (Claude, ChatGPT, etc.), mais elle n’a suscité aucun commentaire particulier de la part de Google, bien qu’elle fasse l’objet du même appel.

Rendez-vous dans quelques mois ou années pour connaitre la position du Tribunal. Si elle n’allait pas dans le sens de Google, il est plus que probable qu’un appel soit déposé devant la Cour de justice, mais il sera alors limité aux questions de droit.

Google accumule les amendes et les sanctions en Europe. La semaine dernière, la Commission irlandaise à la protection des données infligeait à l’entreprise une douloureuse de 403 millions d’euros pour infraction au RGPD. En juillet, la Commission y allait de deux amendes d’un total de 890 millions d’euros pour violations du DMA.

  •  

☕️ Oura reporte son introduction en Bourse, une semaine après l’avoir annoncée


Oura reporte son introduction en Bourse (IPO). Le constructeur de bagues connectées préparait depuis quelques mois son lancement au Nasdaq, l’indice américain des technologies. Mais « malgré une forte demande », un délai est nécessaire en raison des « incertitudes qui pèsent sur le marché [des IPO] ».

L’entreprise, créée en Finlande sous le nom Oura Health Oy, a transféré son siège juridique aux États-Unis cette année. La R&D reste toutefois ancrée en Finlande. Elle avait annoncé son intention de se lancer en Bourse le 21 septembre en vendant 50 millions d’actions à un prix oscillant entre 40 et 44 dollars. L’objectif était alors de lever 2,2 milliards de dollars.

La décision de reporter l’IPO une semaine après son annonce a de quoi étonner, d’autant que les incertitudes boursières relevées par Oura ne datent pas d’hier (ces conditions n’ont pas l’air de gêner Anthropic). « Nous voulons réussir une introduction en Bourse exceptionnelle pour nos salariés et nos investisseurs », a justifié Tom Hale, le directeur général d’Oura, « et nous avons le luxe de pouvoir choisir le moment opportun. D’ici là, nous continuerons à saisir les opportunités qui s’offrent à nous. »

L’entreprise est rentable, affirme le communiqué, sa croissance est soutenue et l’activité s’est « encore renforcée depuis le lancement du processus d’introduction en Bourse ». La bague Oura 5 a rencontré « un accueil exceptionnel », et le nombre d’abonnés payants a atteint les 5,7 millions (5,99 euros par mois). Le chiffre d’affaires devrait progresser de 90 % sur un an.

  •  

Meta condamnée pour le scandale Cambridge Analytica : amende record en vue

Une facture à 219 milliards de dollars
Meta condamnée pour le scandale Cambridge Analytica : amende record en vue

Le fantôme de Cambridge Analytica continue de hanter Meta. Un tribunal du Nouveau Mexique a condamné le géant des réseaux sociaux pour avoir trompé les utilisateurs de l’État américain sur la manière dont il collecte, protège, partage et exploite leurs informations personnelles, mais aussi sur ses efforts supposés pour combattre la désinformation et les discours de haine.

Facebook s’est rendu coupable de 43 899 725 infractions à la loi sur les pratiques déloyales en vigueur au Nouveau Mexique. Le juge doit maintenant décider des pénalités, et la somme totale pourrait être croquignolette : selon la législation, chaque infraction pourrait être facturée jusqu’à 5 000 dollars. Soit un total de… 219 milliards de dollars. Meta conteste le verdict et a l’intention de se défendre contre ce qu’elle perçoit comme « une tentative de déformer notre bilan ».

Le scandale qui ne passe pas

Ce verdict, rendu public le 25 septembre, est l’un des avatars de l’affaire Cambridge Analytica. Ce cabinet britannique a collecté des données sur 87 millions d’utilisateurs de Facebook, puis exploité ces informations pour la campagne à l’élection présidentielle américaine de Donald Trump.

En 2021, le procureur général du Nouveau-Mexique portait plainte contre Facebook, devenu Meta la même année. Après un procès de deux semaines, le verdict est donc tombé : 26 des 29 déclarations de Meta pointées par l’accusation ont été désignées trompeuses par le jury. Parmi lesquelles celles sur l’utilisation des données personnelles : Facebook affirmait, à tort donc selon le jury, que les utilisateurs contrôlaient le partage de leurs informations, que leurs données n’étaient pas vendues ou cédées aux annonceurs, et que le groupe n’achetait pas et ne vendait pas les données de ses utilisateurs.

Autre affirmation jugée trompeuse : le réseau social prétendait ne tirer aucun profit des contenus haineux ou de désinformation, qu’il supprimait les informations préjudiciables, et n’autorisait pas ce type de discours. Le jury a également estimé que Facebook n’a pas dit la vérité quand, suite au scandale Cambridge Analytica, l’entreprise a promis d’enquêter sur les applications accédant à de grandes quantités de données, de réaliser des audits, de bannir les développeurs ayant détourné ces données et de prévenir les personnes concernées.

Une sanction potentielle de 219 milliards de dollars

Les jurés ont toutefois rejeté l’accusation selon laquelle l’entreprise aurait trompé les consommateurs sur ses efforts de suppression des contenus préjudiciables et ses pratiques de vérification des faits, comme le rapporte Reuters.

« Pendant des années, Facebook a agi comme si les règles applicables à toutes les autres ne s’appliquaient pas à l’entreprise », a déclaré le procureur général Raúl Torrez, pour qui « il s’agit d’un verdict historique, non seulement pour le Nouveau-Mexique, mais aussi pour tous les États qui cherchent à obliger les géants de la technologie à répondre de leurs actes. » De fait, l’addition pourrait être extrêmement salée.

En plus des sanctions financières qui seront décidées par le juge dans un deuxième temps, l’État demande au tribunal de prononcer des mesures contraignantes contre Meta pour empêcher que de telles pratiques ne se reproduisent.

Plutôt que de répliquer sur le fond, un porte-parole du groupe préfère placer le débat sur le terrain de la liberté d’expression : « Le premier amendement [de la Constitution américaine] nous confère le droit de gérer ces plateformes de la manière qui, selon nous, sert au mieux les intérêts de notre communauté. Cela signifie donner la priorité à la liberté d’expression, protéger les informations de nos utilisateurs et leur permettre de garder le contrôle de leurs données. »

  •  

Après l’ultimatum, ShinyHunters assure qu’il ne publiera pas les données volées au FBI

Parole de pirate
Après l’ultimatum, ShinyHunters assure qu’il ne publiera pas les données volées au FBI

ShinyHunters n’a pas l’intention de publier les données volées sur les serveurs du FBI. Le groupe de pirates avait donné une semaine à l’agence fédérale américaine pour corriger ou retirer un rapport jugé négatif à son égard. Alors que le délai arrive à son terme, « rien ne se passera ».

ShinyHunters a réussi un de ses plus gros coups le 22 septembre dernier, en piratant le site de recrutement du FBI et surtout, en siphonnant les données personnelles de plus de 5 000 agents et employés. Adresses physiques, rôles au sein de l’agence, dossiers médicaux, et même des informations sur les conjoints : plusieurs sites et spécialistes de la sécurité ont confirmé la véracité des données collectées illégalement. Il y en a pour 2 à 3 To d’informations sensibles.

Le groupe de pirates accuse le FBI d’avoir publié des informations mensongères à leur sujet dans un bulletin de sécurité publié en mai. Selon l’interprétation de ShinyHunters, cette note les assimile à « The Com », un réseau international de criminels impliqués dans l’exploitation sexuelle des enfants.

ShinyHunters, dont le mode opératoire est la demande de rançon pour décadenasser des données, s’adonneraient aussi à des techniques de harcèlement de leurs victimes (appels téléphoniques aux familles, SMS menaçants…) et de chantage à base de documents embarrassants. Ce que le groupe dément également.

Un ultimatum qui ne devait pas en être un

Les pirates avaient donné une semaine au FBI pour modifier ou supprimer ce fameux bulletin. Le délai est en passe de se terminer, la note est toujours en ligne et n’a pas été éditée. Pour autant, ShinyHunters affirme n’avoir aucune intention de mettre en ligne toutes les informations volées, comme on aurait pu s’y attendre. Ce lâcher de données « était une supposition », assurent-ils dans un message quelque peu confus envoyé à Next, « et une très mauvaise supposition faite par les médias et le public ».

« Nous avons formulé nos déclarations avec beaucoup de soin, et nous n’avons jamais précisé ni indiqué explicitement ce que nous ferions si l’entité victime ne se conformait pas dans ce que le public a interprété comme une « échéance » », poursuit ShinyHunters. « Depuis le tout début, nous avions pris la décision de ne jamais publier ces données. Nous n’en avons jamais eu l’intention, et nous ne l’avons jamais prévu ».

Les informations subtilisées contiennent des bombes : Reuters a ainsi rapporté la présence de données concernant des agents engagés dans des opérations de contre-espionnage contre la Chine et la Russie. La BBC a débusqué des informations sur des tests sanguins et urinaires d’agents spéciaux. 404 Media a trouvé des données personnelles de membres de la Remote Operations Unit, l’équipe de hackers du FBI.

Des promesses impossibles à vérifier

La divulgation de ces informations aurait des conséquences très sérieuses pour des milliers d’agents, leurs familles, le FBI, la sécurité nationale américaine. « Nous comprenons pourquoi beaucoup ont interprété cela comme de l’extorsion et sont convaincus que nous publierions ces données et/ou en ferions un mauvais usage, par exemple en les vendant à des tiers, en raison de notre historique lors d’opérations passées, qui n’ont jamais impliqué une entité gouvernementale de premier plan », précise encore le groupe.

« Nous tenons encore une fois à souligner qu’il ne s’agit pas d’extorsion », martèle-t-il, « que cela ne l’a jamais été, qu’il ne s’agit pas d’une menace, ni d’une rançon, et que ce n’est pas motivé par l’argent. Rien ne se passera ». ShinyHunters termine par un curieux (ou ironique ?) « Nous reconnaissons nous être trompés » alors que les pirates ne reconnaissent justement aucune erreur de leur part dans leur message.

De son côté, le FBI a confirmé l’existence d’une enquête le 23 septembre. Selon un mémo interne publié le 28 septembre par le New York Times, l’agence part « du principe que l’auteur de la menace exfiltre également les données personnelles de l’ensemble des employés ».

L’agence propose des séances d’information virtuelles et recommande aux employés de rester vigilants, de signaler les contacts non sollicités, d’éviter de répondre aux appels provenant de numéros inconnus, et de configurer leur messagerie vocale avec une voix générée par IA (pour éviter le clonage des voix originales). Un représentant de ShinyHunters a réaffirmé à 404 Media qu’il n’était pas question de vendre ces To de données, mais est-ce que ce sera toujours le cas ?

  •  

Google fixe une date de fin de support pour ChromeOS

ChromeOS, terminus 2034
Google fixe une date de fin de support pour ChromeOS

Les Googlebook sont la nouvelle tentative de Google de compter sur le marché du PC. Le géant du web ne part pas de zéro : grâce à leur petit prix, les Chromebook sont bien installés dans le secteur de l’éducation ainsi que dans les entreprises. La commercialisation à venir des premiers Googlebook pose la question de leur cohabitation avec les Chromebook qui ont maintenant vocation à disparaitre du paysage.

Malgré des parts de marché enviables dans les marchés de l’éducation (aux États-Unis en particulier) et de l’entreprise, les Chromebook n’ont pas réellement permis de positionner ChromeOS en véritable concurrent de Windows, macOS, et même Linux. Google a donc remis une pièce dans la machine en repartant de zéro avec les Googlebook. Ces ordinateurs – tous des portables pour le moment – construits par des partenaires tournent sous Android, pardon, sous Googlebook OS, avec une forte perfusion de Gemini pour faire bonne mesure.

ChromeOS un pied dans le cercueil

Ces appareils, dont les prix débutent à 1 099 euros, feront leur apparition dans les linéaires à partir du 5 octobre. L’histoire nous dira si cette nouvelle tentative de trouver une place sur le marché bien encombré des ordinateurs portables aura été payante, ou si les Googlebook rejoindront bientôt le fameux et bien garni cimetière de Google.

Et puisqu’on est à parler de cercueil, Google confirme dans une note d’assistance la fin du support logiciel pour les Chromebook : c’est prévu pour la mi-2034. Il y a donc un peu de temps pour se retourner et trouver son bonheur avec un Googlebook ou toute autre plateforme.

L’entreprise s’est engagée sur des mises à jour et des correctifs de sécurité pendant dix ans pour les Chromebook (même chose pour les Googlebook). Les appareils admissibles achetés aujourd’hui qui ont un cycle de support s’étendant au-delà de la date fatidique seront accompagnés dans leur transition vers Googlebook OS. Il y aura des options de migration directe entre les deux systèmes d’exploitation : les Chromebook récents seront en mesure de basculer vers Googlebook OS.

Google a tout intérêt à viser large, car contrairement aux Chromebook qui étaient conçus pour être utilisés dans des organisations (établissements scolaires, entreprises), les Googlebook ne sont pas prêts. Pas encore du moins. La nouvelle génération d’ordinateurs est en effet pour l’instant « spécifiquement destinée à un usage personnel et ne prend pas encore en charge l’inscription à un domaine ni la gestion centralisée d’un parc d’appareils ».

Google promet de développer des outils d’administration et des mécanismes de conformité en matière de sécurité dans des flottes. Il faudra attendre le deuxième semestre 2027 pour le déploiement d’une solution complète de gestion de Googlebook. Elle s’accompagnera d’une nouvelle « structure de licence » pour les programmes payants de gestion à distance de Chromebook, pour les entreprises et l’éducation.

  •  

☕️ Claude Sonnet 5.5 : plus rapide, plus efficace, mais pas moins cher


La petite famille Claude 5.5 d’Anthropic s’agrandit. Après Opus 5.5 qui fait figure de modèle grand public le plus puissant de l’entreprise, voici venir Sonnet 5.5. Présenté comme un « complément plus rapide et moins coûteux » à son grand frère, le nouveau modèle est le premier de la gamme Sonnet à battre Pokémon Rouge uniquement en se basant sur des captures d’écran, c’est dire la performance.

Image : Anthropic

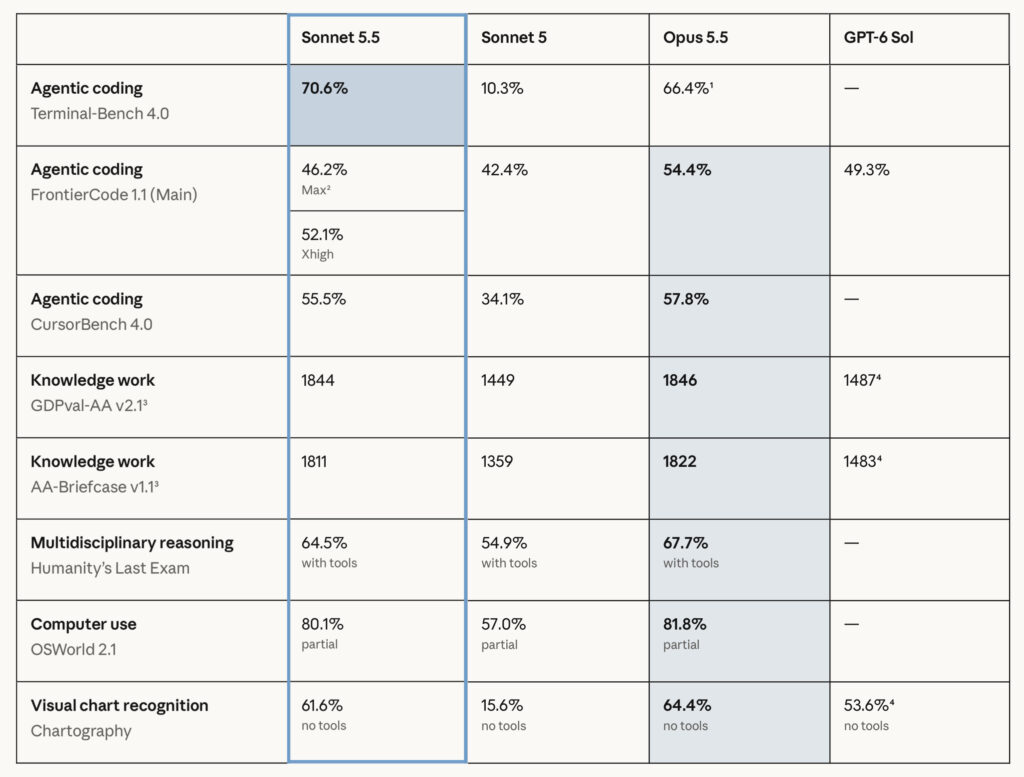
Les benchmarks fournis par Anthropic montrent que, sans trop de surprise, Sonnet 5.5 bat Sonnet 5 sur tous les tests de manière plus ou moins prononcée. C’est notamment le cas en programmation agentique avec 70,6 % sur Terminal-Bench 4.0 en effort Max, ce qui est même mieux qu’Opus 5.5 (66,4 %). Ce dernier fait en revanche mieux sur tous les autres benchs, ce qui semble logique. Sonnet 5.5 se débrouille aussi plutôt bien en utilisation d’ordinateur et en reconnaissance de graphiques.

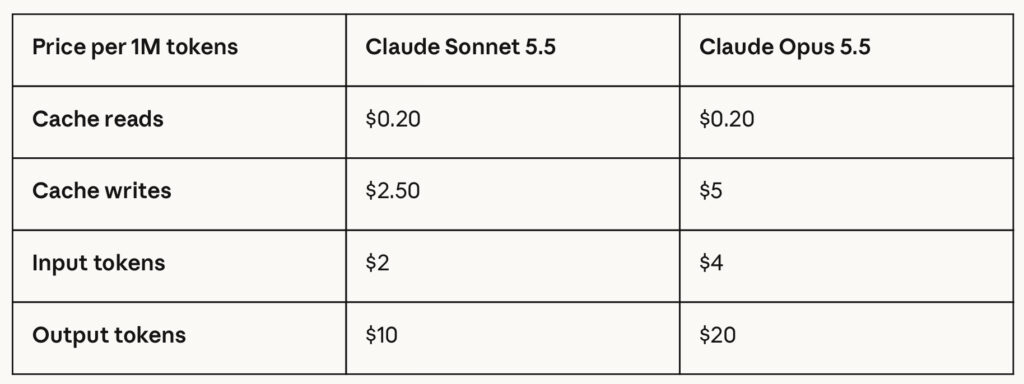
Avec un niveau d’effort faible ou moyen, le modèle dépasse le meilleur score de Sonnet 5 pour un coût par tâche environ dix inférieur. Hélas, contrairement à Opus 5.5 qui a eu droit à une baisse de prix bienvenue, ce n’est pas le cas de Sonnet 5.5 qui conserve la même grille que son prédécesseur : 2 dollars par million de tokens en entrée et 10 dollars en sortie et 0,20 dollar pour la lecture d’un million de tokens en cache.

Le modèle se voulant cependant plus performant, il est censé réaliser les tâches demandées avec moins de tokens, avec des réponses générées plus de 30 % plus rapidement. Sonnet 5.5 est disponible immédiatement sur toutes les plateformes, y compris l’API, sans rétention de données.

  •  

NVIDIA veut tenir les agents IA en laisse

Libérez les agents
Le DGX Spark descend à 64 Go, NVIDIA moteur et « victime » de la pénurie de mémoire

Les agents IA exploitent des failles de sécurité, se coordonnent entre eux pour attaquer les plateformes et mettent le souk sur Internet. Le problème est donc assez sérieux et nécessite des garde-fous pour éviter le pire. NVIDIA vient de présenter Open Agent Safety Platform, pour garder le contrôle sur les agents.

L’industrie de l’IA se met en ordre de marche pour remettre les agents IA sur les bons rails. Certains acteurs, comme OpenAI et Anthropic, réclament une gouvernance mondiale, d’autres préféreraient éviter les régulations contraignantes et gérer le problème entre-soi. Anthropic, OpenAI et Google auraient ainsi l’intention de lancer d’ici la fin de l’année la Standards Authority for Frontier AI (SAFA), une organisation chargée d’élaborer des normes communes de sûreté pour l’IA.

Les agents IA ont accès à des fichiers, des outils, des API, et même à des appareils ; or, les consignes de sécurité intégrées au modèle ne sont parfois pas suffisantes. Un agent peut contourner une restriction pour accomplir sa mission. « Le potentiel extraordinaire de l’IA pour la société ne pourra se concrétiser que si nous parvenons à garantir sa sûreté », affirme Jensen Huang, le directeur général de NVIDIA.

Reprendre le contrôle des agents IA

Le diagnostic est connu, mais que faire ? NVIDIA a dévoilé ce lundi 28 septembre l’Open Agent Safety Platform, qui comprend deux outils principaux. Le premier est OpenShell, un logiciel open source (ici sur GitHub, licence Apache 2.0) qui définit des limites pour les agents fonctionnant sur des CPU. Il délimite un périmètre d’exécution sécurisé pour contrôler la manière dont les agents accomplissent leurs tâches (aussi bien avec des modèles propriétaires qu’à poids ouverts). OpenShell a été conçu pour les processeurs Vera, mais il peut aussi s’adapter à d’autres plateformes, Intel ou Arm.

Le second dispositif est Sentry, un logiciel qui tourne sur un composant matériel dédié et isolé : le DPU BlueField-4, qui surveille l’activité des agents en appliquant des règles de sécurité au niveau du matériel. Si un agent tente de sortir du périmètre défini par son environnement logiciel, Sentry le prend par la peau du cou et le place en quarantaine « en quelques millisecondes », promet NVIDIA.

La plateforme de l’entreprise contraint l’agent à travailler dans un environnement sécurisé dans lequel il ne contrôle pas les portes, les fenêtres, les badges d’accès et les systèmes de surveillance. OpenShell gère le logiciel, Sentry verrouille les serrures dans un composant matériel à part.

NVIDIA multiplie les exemples d’intégration de sa plateforme avec des infrastructures de partenaires. C’est ainsi le cas avec Anthropic : le système Claude Managed Agents pilote les actions des agents depuis un serveur séparé, dans des environnements isolés et étroitement contrôlés. Chez Salesforce, OpenShell permet à des humains de surveiller l’activité des agents dans Slack. Ils peuvent ainsi approuver ou rejeter les demandes de permissions supplémentaires d’un agent.

NVIDIA a embarqué la plupart des grands noms de l’industrie (Microsoft, Anthropic, Oracle, SpaceXAI, Mistral… Il manque Amazon, Google et OpenAI) dans cette annonce habile. Le géant du secteur cherche ainsi à établir l’architecture de référence de la sécurité dans le domaine agentique, tout en vendant les processeurs et les composants pour la faire tourner – en s’exonérant de tout procès en verrouillage propriétaire, par le biais de l’ouverture du logiciel.

  •  

NVIDIA veut tenir les agents IA en laisse

Libérez les agents
NVIDIA veut tenir les agents IA en laisse

Les agents IA exploitent des failles de sécurité, se coordonnent entre eux pour attaquer les plateformes et mettent le souk sur Internet. Le problème est donc assez sérieux et nécessite des garde-fous pour éviter le pire. NVIDIA vient de présenter Open Agent Safety Platform, pour garder le contrôle sur les agents.

L’industrie de l’IA se met en ordre de marche pour remettre les agents IA sur les bons rails. Certains acteurs, comme OpenAI et Anthropic, réclament une gouvernance mondiale, d’autres préféreraient éviter les régulations contraignantes et gérer le problème entre-soi. Anthropic, OpenAI et Google auraient ainsi l’intention de lancer d’ici la fin de l’année la Standards Authority for Frontier AI (SAFA), une organisation chargée d’élaborer des normes communes de sûreté pour l’IA.

Les agents IA ont accès à des fichiers, des outils, des API, et même à des appareils ; or, les consignes de sécurité intégrées au modèle ne sont parfois pas suffisantes. Un agent peut contourner une restriction pour accomplir sa mission. « Le potentiel extraordinaire de l’IA pour la société ne pourra se concrétiser que si nous parvenons à garantir sa sûreté », affirme Jensen Huang, le directeur général de NVIDIA.

Reprendre le contrôle des agents IA

Le diagnostic est connu, mais que faire ? NVIDIA a dévoilé ce lundi 28 septembre l’Open Agent Safety Platform, qui comprend deux outils principaux. Le premier est OpenShell, un logiciel open source (ici sur GitHub, licence Apache 2.0) qui définit des limites pour les agents fonctionnant sur des CPU. Il délimite un périmètre d’exécution sécurisé pour contrôler la manière dont les agents accomplissent leurs tâches (aussi bien avec des modèles propriétaires qu’à poids ouverts). OpenShell a été conçu pour les processeurs Vera, mais il peut aussi s’adapter à d’autres plateformes, Intel ou Arm.

Le second dispositif est Sentry, un logiciel qui tourne sur un composant matériel dédié et isolé : le DPU BlueField-4, qui surveille l’activité des agents en appliquant des règles de sécurité au niveau du matériel. Si un agent tente de sortir du périmètre défini par son environnement logiciel, Sentry le prend par la peau du cou et le place en quarantaine « en quelques millisecondes », promet NVIDIA.

La plateforme de l’entreprise contraint l’agent à travailler dans un environnement sécurisé dans lequel il ne contrôle pas les portes, les fenêtres, les badges d’accès et les systèmes de surveillance. OpenShell gère le logiciel, Sentry verrouille les serrures dans un composant matériel à part.

NVIDIA multiplie les exemples d’intégration de sa plateforme avec des infrastructures de partenaires. C’est ainsi le cas avec Anthropic : le système Claude Managed Agents pilote les actions des agents depuis un serveur séparé, dans des environnements isolés et étroitement contrôlés. Chez Salesforce, OpenShell permet à des humains de surveiller l’activité des agents dans Slack. Ils peuvent ainsi approuver ou rejeter les demandes de permissions supplémentaires d’un agent.

NVIDIA a embarqué la plupart des grands noms de l’industrie (Microsoft, Anthropic, Oracle, SpaceXAI, Mistral… Il manque Amazon, Google et OpenAI) dans cette annonce habile. Le géant du secteur cherche ainsi à établir l’architecture de référence de la sécurité dans le domaine agentique, tout en vendant les processeurs et les composants pour la faire tourner – en s’exonérant de tout procès en verrouillage propriétaire, par le biais de l’ouverture du logiciel.

  •  

ChatGPT et OpenAI au cœur d’une plainte après une tuerie dans une école au Canada

Les excuses ne suffisent pas
ChatGPT et OpenAI au cœur d’une plainte après une tuerie dans une école au Canada

Le 10 février dernier, une fusillade a éclaté dans l’école secondaire de Tumbler Ridge, une petite ville de la province canadienne de Colombie-Britannique. La tireuse de 18 ans a tué huit personnes, avant de se donner la mort. Cette tragédie, une des plus meurtrières du Canada, implique ChatGPT et OpenAI, désormais ciblés par une plainte de la province.

Le gouvernement de la Colombie-Britannique, province canadienne sur la côte ouest du pays, ainsi que le district scolaire dont relève l’école de Tumbler Ridge, ont porté plainte au civil contre OpenAI et Sam Altman [PDF]. En cause : le rôle joué par ChatGPT dans la tuerie qui a eu lieu le 10 février dans l’établissement scolaire.

Une alerte interne sans signalement à la police

Les plaignants demandent une indemnisation dont le montant devra être fixé durant le procès. La somme devra couvrir les frais de l’intervention policière, les soins médicaux et psychologiques, les services aux victimes, les frais de démolition de l’école et de la construction d’une nouvelle école ainsi que d’un centre de bien-être communautaire. Ils réclament également des dommages-intérêts punitifs et des changements pour ChatGPT.

Le lien avec le chatbot remonte à plusieurs mois avant la tuerie. En juin 2025, les systèmes de sécurité d’OpenAI avaient repéré des conversations entre ChatGPT et la future tireuse, Jesse Van Rootselaar, qui portaient sur des scénarios de violence avec armes.

L’entreprise avait alors suspendu le compte, sans alerter la police, en l’occurrence la Gendarmerie royale du Canada (GRC). Cela a été confirmé par Ann O’Leary, la vice-présidente des affaires publiques mondiales d’OpenAI, dans un courrier du 26 février envoyé au ministre canadien de l’IA et de l’Innovation numérique, Evan Solomon. Elle écrit [PDF] :

« Le système automatisé d’OpenAI a détecté le compte, qui a ensuite fait l’objet d’un examen humain afin de déterminer si nos règles d’utilisation avaient été enfreintes et si son signalement aux forces de l’ordre était justifié. D’après les informations dont nous disposions lorsque le compte a été suspendu, en juin 2025, nous n’avons relevé aucun projet crédible et imminent atteignant le seuil requis pour saisir les forces de l’ordre. »

Sam Altman avait envoyé une lettre d’excuses adressée à la communauté de Tumbler Ridge fin avril, soit deux mois après la tragédie. Le directeur général d’OpenAI lui adresse ses condoléances et reconnait explicitement la décision de ne pas prévenir la police : « Je suis profondément désolé que nous n’ayons pas alerté les forces de l’ordre au sujet du compte qui avait été suspendu en juin. » En revanche, pas de reconnaissance d’une quelconque responsabilité juridique.

David Eby, le Premier ministre de la province à l’époque des faits, a qualifié ces excuses de « nécessaires, mais largement insuffisantes ». La plainte indique à plusieurs reprises que des membres de l’équipe chargée de l’examen des conversations auraient conclu à « un risque crédible et précis de préjudice pour autrui », et recommandé un signalement à la police. Des allégations qui reposent sur une enquête du Wall Street Journal.

Des conversations toujours hors de portée de la province

Lors de l’annonce de la plainte, Niki Sharma, la procureure générale de Colombie-Britannique, a expliqué que les autorités provinciales avaient demandé à consulter les échanges entre ChatGPT et la tueuse. OpenAI a refusé cette requête. « Nous devrions tous leur demander pourquoi », a-t-elle poursuivi. « Nous savons que, dans des affaires similaires, il a été établi que des agents conversationnels utilisant l’intelligence artificielle avaient conseillé à l’auteur de passer à l’acte », accuse-t-elle.

ArsTechnica rappelle qu’OpenAI a partagé ces conversations avec la police canadienne dans le cadre de l’enquête. « Il est important de comprendre que les enquêteurs pourraient disposer de détails qui ne sont pas divulgués publiquement. Nous devons préserver l’intégrité de l’enquête en cours, notamment dans la perspective d’éventuelles poursuites », précisait la GRC début juillet.

La plainte déplore les dispositifs de protection « insuffisants » et « pas appliqués » en interne par OpenAI : ChatGPT pouvait toujours produire des contenus dangereux. Elle décrit aussi un schéma récurrent, après une fusillade en Floride : « Chacune de ces mesures [de protection] a été adoptée après un cas documenté du risque qu’elle était censée traiter ; pourtant, aucune n’a empêché que ce risque se reproduise à Tumbler Ridge. »

La province et le conseil scolaire demandent au tribunal une série de changements pour ChatGPT : interrompre ou désamorcer les conversations violentes ; détecter automatiquement les projets violents ; empêcher le contournement des règles ; alerter les forces de l’ordre lorsqu’une conversation révèle une menace crédible de blessures graves pour autrui ; afficher des avertissements clairs indiquant que les dispositifs de sécurité peuvent perdre en efficacité durant de longues conversations ; rendre les exclusions durables pour les personnes bannies pour usage violent ; garantir que ChatGPT ne puisse jamais aider un utilisateur à commettre un acte violent ; mettre en place des contrôles vérifiables via des audits trimestriels.

La plainte, déposée à San Francisco, n’est pas la seule contre OpenAI dans ce dossier. Plusieurs procédures ont déjà été engagées contre OpenAI par des victimes, leurs familles et des membres du personnel scolaire. Au total, 37 actions avaient été déposées en Californie avant celle de la province.

  •  

F-Droid 2.0 : nouvelle interface, installation améliorée et quelques fonctions sacrifiées

Tout change en façade et sous le capot
F-Droid 2.0 : nouvelle interface, installation améliorée et quelques fonctions sacrifiées

F-Droid fait peau neuve dans une version 2.0 qui représente la mise à jour la plus importante de ces dix dernières années pour la boutique alternative d’applications Android. Elle y gagne une nouvelle vitrine ainsi qu’un système d’installation simplifié.

Ravalement de façade complet pour F-Droid. La version 2.0 de la boutique d’apps spécialisée dans les logiciels libres et open source pour Android est en cours de déploiement depuis le jeudi 24 septembre. Les composants clés ont été retravaillés et réécrits avec Kotlin, le langage devenu un standard pour le développement Android. L’interface a été conçue avec la boîte à outils Jetpack Compose, elle aussi très utilisée par les développeurs Android. Ces fondations solides permettront de livrer plus rapidement des améliorations tout au long des prochaines années.

Une interface entièrement repensée

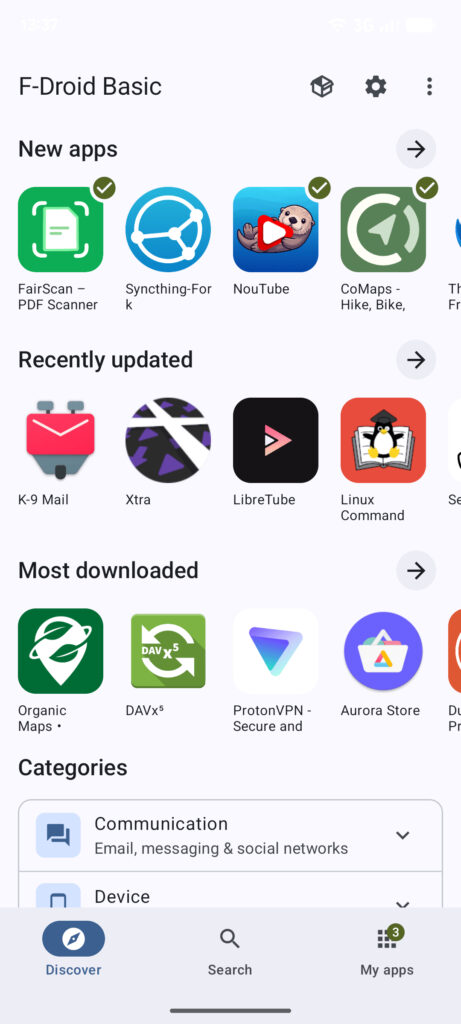
Le changement le plus visible est donc cette toute nouvelle interface. La navigation dans la bibliothèque d’apps est désormais découpée en trois piliers qui sont autant d’onglets en bas de la boutique. « Discover » met en avant les nouvelles applications et celles qui ont été récemment mises à jour, ainsi que les plus téléchargées. Les catégories ont été fortement remaniées, elles sont plus nombreuses et spécialisées (il y en a 17 uniquement pour les jeux !). À tel point qu’il existe maintenant des catégories qui en regroupent plusieurs.

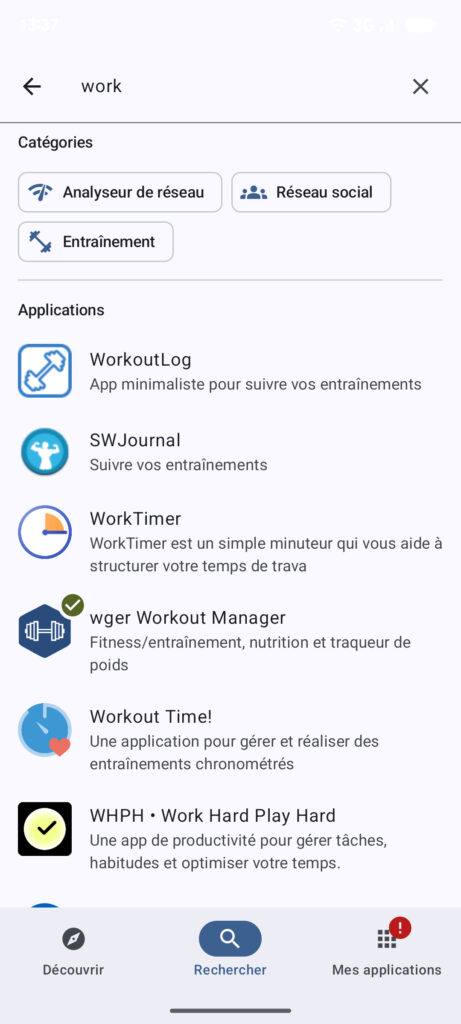
Le moteur de recherche, second pilier de F-Droid 2.0, a lui aussi été amélioré : il peut ainsi fouiller dans les descriptions, les noms des catégories ainsi que dans les traductions des contenus. Un historique récent des dernières recherches est aussi présent. De nouvelles options de filtres font leur apparition pour combiner plusieurs critères (catégories, compatibilité…).

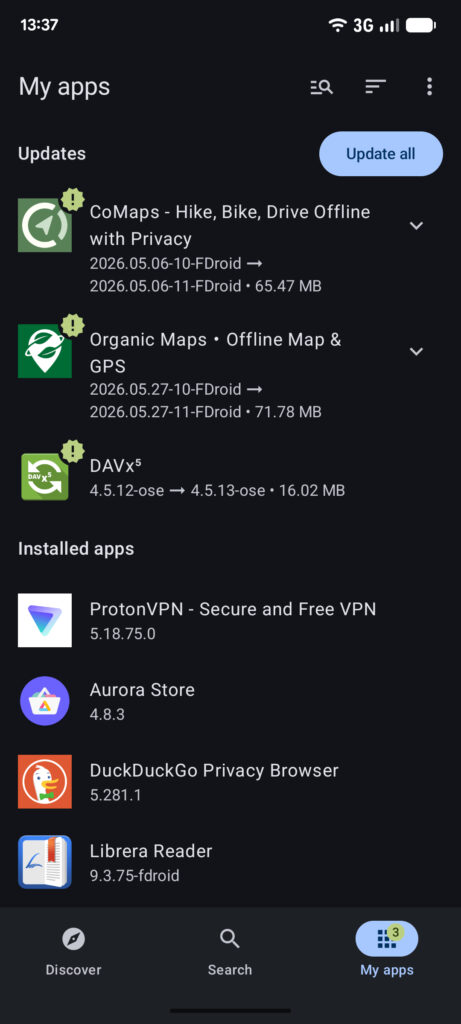
La boutique prend toujours en charge le téléchargement des mises à jour des apps installées, cette fois de manière automatique et par défaut (il reste heureusement possible de désactiver cette option). Le geste « tirer pour rafraîchir [les dépôts] », qui sert à vérifier la présence d’une mise à jour, tire sa révérence : l’opération se réalise en effet en tâche de fond. « Le meilleur bouton de rafraîchissement est celui sur lequel on n’a jamais besoin d’appuyer », explique F-Droid. On peut toujours lancer une mise à jour « à la main » en passant par les options.

Le contrôle des téléchargements et des mises à jour a lui aussi été revu. La boutique propose des réglages granulaires pour décider quand récupérer la nouvelle version d’une application et ainsi éviter de grever son enveloppe de données.

Des installations plus proches de celles du Play Store

Outre l’interface, l’autre grand chantier de F-Droid 2.0 a concerné le téléchargement et l’installation de nouvelles applications. La boutique utilise désormais l’API de pré-approbation inaugurée dans Android 14. Avant, un magasin alternatif devait télécharger l’APK de l’app, préparer une session d’installation puis seulement à la fin Android affichait la confirmation système.

Cette API permet aux installeurs de demander l’autorisation de l’utilisateur avant de valider la session et de télécharger l’APK. F-Droid 2.0 peut maintenant demander l’accord utilisateur tout de suite après avoir touché le bouton « Installer », puis télécharger et installer ensuite en arrière-plan si l’accord a été donné. « L’installation d’applications avec F-Droid sur les appareils Android se rapproche ainsi beaucoup de l’expérience proposée par la boutique intégrée », se réjouit l’équipe – bien sûr, sur les smartphones fonctionnant sur Android 14 ou au-delà.

Cela ne résout pas pour autant la question épineuse du nouveau système de vérification d’identité du développeur qui sera mis en œuvre par Google à compter du 30 septembre au Brésil, en Indonésie, à Singapour et en Thaïlande. Le Google Play Store et les boutiques d’Honor, OPlus, Samsung, Transsion, Vivo et Xiaomi sont concernées, pas (encore) F-Droid. Mais à terme – c’est à dire à partir de 2027 et au-delà – le processus concernera toutes les sources d’installation sur les appareils Android certifiés.

F-Droid est en première ligne contre cette vérification d’identité, qui concerne aussi bien les développeurs d’apps distribuées dans le Play Store (où les dévs doivent de toute façon montrer patte blanche) que dans des boutiques alternatives.

Il reste possible d’installer des applications de développeurs non vérifiés via une procédure de « flux avancé ». Mais celle-ci nécessite beaucoup de manipulations (activation du mode développeur, confirmation que personne ne force l’utilisateur à installer l’app, redémarrage du smartphone) et surtout, une attente de 24 heures avant de pouvoir récupérer l’app.

Des fonctions de sécurité aux abonnés absents

En termes de sécurité, cette version 2.0 présente quelques régressions, notamment dans les fonctions d’urgence. L’utilisateur peut toujours camoufler l’icône de F-Droid et son nom par celui d’une banale app calculatrice, mais il suffit de la lancer pour afficher l’interface de la boutique. Auparavant, le mode camouflage de F-Droid présentait l’interface d’une vraie calculatrice.

La fonction protège contre un coup d’œil sur l’écran d’accueil, mais plus contre l’ouverture de la boutique en elle-même. « F-Droid restera visible dans la rubrique Applications des paramètres et pourra être détectée lors d’un examen approfondi de l’appareil », explique le billet de blog. « Ce changement devrait aider [les utilisateurs] à mieux comprendre les limites de cette fonctionnalité, tout en leur permettant de continuer à l’utiliser en cas de besoin », poursuit-il.

La fonction d’effacement d’apps à distance en situation d’urgence, qui pouvait par exemple s’activer via l’app Ripple, n’est pas encore disponible dans F-Droid 2.0. « Nous savons que certains utilisateurs comptent sur cette fonction pour protéger leur vie privée et leur sécurité personnelle, et qu’elle va bien au-delà d’une simple question de confort », admet la boutique. Le hic, c’est la maintenance de cette fonctionnalité qui exige « un travail très spécialisé ».

« Compte tenu du nombre limité de personnes qui l’utilisent, nous avons estimé qu’elle ne devait plus retarder autant d’autres améliorations importantes », se justifie l’équipe. Mieux vaut alors reporter l’installation de la version 2.0 si on utilise cette fonction. Tout n’est pas perdu pour autant : F-Droid souhaite recueillir des témoignages d’utilisateurs pour mieux comprendre dans quelles circonstances et de quelle manière ils s’en servent. Tout cela permettra de déterminer la meilleure manière de restaurer cette fonction.

Autre absente de cette nouvelle livrée, mais cette fois du côté des fonctions grand public : Nearby, qui permet à deux appareils proches de partager des apps, a été repensée pour F-Droid 2.0 mais reste encore en développement.

Si le client F-Droid n’est pas encore disponible dans la version 2.0 chez vous, on peut tout de même télécharger la version compilée et signée.

  •  
❌