❌

Vue lecture

Deepfakes sexuels : Cloudflare, Google et Namecheap accusés de ne pas agir suffisamment

À grand pouvoir, grandes responsabilités
Deepfakes sexuels : Cloudflare, Google et Namecheap accusés de ne pas agir suffisamment

Depuis quelques années, la création et diffusion de deepfakes pornographiques ont explosé sur Internet. Trois chercheurs pointent la responsabilité des fournisseurs de services comme Cloudflare, Namecheap et Google dans la diffusion de ces images violentes qui poussent souvent les victimes-survivantes dans une rupture sociale.

En mai 2025, MrDeepfakes, l’un des sites les plus courus pour produire ce type de contenu, a fermé en annonçant qu’« un prestataire de services essentiel a mis fin définitivement à ses prestations. La perte de données a rendu impossible la poursuite de l’activité ». Les chercheuses et chercheurs Sarah Morgan, Sophie J. Nightingale et Hany Farid pointent, dans une étude, la responsabilité des fournisseurs de services : « une poignée des plus grandes entreprises Internet mondiales fournissent l’infrastructure de base (hébergement web, réseau de diffusion de contenu, etc.) » des sites de deepfakes, montrent-ils en citant notamment Cloudflare, Namecheap et Google.

Même si SpaceXAI est allègrement l’une des entreprises qui a généré et hébergé le plus de contenus de deepfakes à caractères sexistes et sexuels ces derniers temps, d’autres sites ont prospéré sur ce phénomène violent.

Cloudflare, Google et d’autres géants du numérique supportent les infrastructures de ces sites

Comme l’expliquent les trois chercheurs dans leur article publié dans la revue Journal of Online Trust and Safety, la détection des deepfakes a progressé de 500 000 images en 2023 à 8 millions en 2025. Ces chiffres sont des estimations des deepfakes en général, mais une étude montre que la plupart sont générées pour cibler les femmes dans l’intention de produire des images sexualisantes sans consentement.

Dans leur étude, ils se sont intéressés « au rôle que joue l’infrastructure technologique générale — souvent invisible — dans la création et la diffusion » de ces deepfakes en analysant pendant un mois et demi 88 sites hébergeant des deepfakes de célébrités trouvés via des recherches par mots-clés et par des alertes Google, dont 38 uniquement dédiés aux deepfakes à caractères sexistes et sexuels.

En analysant ces sites, ils se sont rendu compte que la plupart (80) étaient des sites de vidéos pour adultes, cinq étaient des forums pour adultes. Enfin, pour les trois autres, l’un était un forum généraliste avec un fil de discussion spécifique sur le sujet, un autre était « une plateforme de créateurs accessible par abonnement contenant du contenu pour adultes » et le dernier était un site de partage de fichiers basé sur le cloud.

Concernant les fournisseurs de services de ces sites, « cinq acteurs se sont imposés comme des fournisseurs d’infrastructure dominants : Cloudflare, Google, Namecheap, WordPress et Protonmail », écrivent-ils.
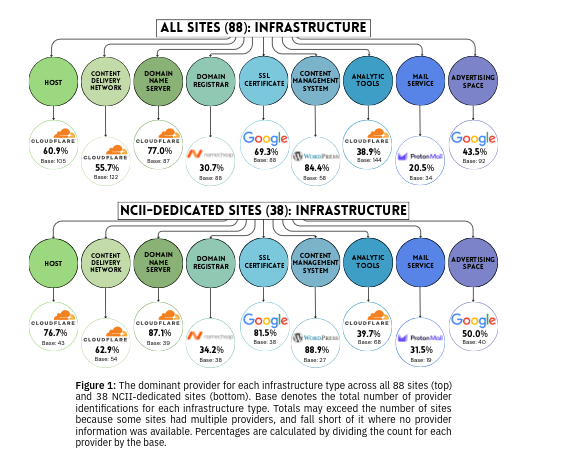
Ainsi « Cloudflare a fourni la majeure partie des services, se classant en tête dans quatre des neuf composantes d’infrastructure : l’hébergement de sites web (64/105), le CDN (68/122), le DNS (67/87) et les outils d’analyse (56/144). Google occupait une position dominante dans la fourniture de certificats SSL (61/88) et d’espaces publicitaires (40/92). Namecheap, WordPress et ProtonMail étaient les principaux fournisseurs de services d’enregistrement de noms de domaine (27/88), de systèmes de gestion de contenu (49/58) et de services de messagerie (7/34) », expliquent-ils. Le constat était peu ou prou le même concernant la sous-partie des sites dédiés uniquement à ce genre de contenu.

Des chiffres impressionnants, mais qu’il convient de remettre en perspective : Cloudflare et Google sont omniprésents sur Internet, sur de nombreuses couches du réseau, notamment l’hébergement, le CDN, le DNS… Namecheap est connu pour pratiquer des tarifs peu chers par rapport à la concurrence, et attire donc facilement les personnes peu scrupuleuses souhaitant prendre un nom de domaine. WordPress est librement téléchargeable, il est impossible de bloquer la création de site avec ce CMS.

« Pas à un simple problème de création ou de modération »

« La prolifération de ces deepfakes à caractères sexistes et sexuels ne se résume pas à un simple problème de création ou de modération de contenu pour les producteurs et les plateformes d’hébergement ; il s’agit également d’un problème d’infrastructure engendré par les services — souvent cachés — qui permettent la création et la diffusion », concluent-ils.

Allant à rebrousse-poil de la neutralité des infrastructures, ces chercheurs estiment « que tous les fournisseurs d’infrastructures devraient bloquer de manière permanente les sites qui hébergent exclusivement ou principalement du contenu relevant [de ce genre de contenu]. Une interdiction permanente ne devrait bien sûr pas être prise à la légère et devrait être réservée aux seuls acteurs les plus répréhensibles ».

Ils s’appuient aussi sur l’exemple de la décision de Cloudflare prise en 2017 de fermer le compte du site néonazi The Daily Stormer pour montrer que ce genre d’infrastructure a la possibilité de mettre en œuvre ce genre de décision. « Nos conditions générales d’utilisation nous réservent le droit de résilier le compte des utilisateurs de notre réseau, à notre entière discrétion », écrivait à l’époque Matthew Prince, le CEO de Cloudflare.

Il a ensuite expliqué à ses équipes regretter cette décision : « Je me suis réveillé de mauvaise humeur et j’ai décidé que quelqu’un ne devrait pas avoir accès à Internet […] Personne ne devrait avoir ce pouvoir », a-t-il expliqué dans une lettre envoyée aux employés.

Depuis, on sent que le sujet est sensible pour Cloudflare, comme en témoigne la position de l’entreprise face à 8chan, après les tueries à El Paso et Dayton aux États-Unis en 2019 : « Nous tolérons à contrecœur les contenus que nous trouvons répréhensibles. Mais nous rejetons les plateformes qui ont démontré qu’elles inspiraient directement des événements tragiques et qu’elles étaient, par nature, sans foi ni loi. 8chan a franchi cette ligne. Il ne leur sera donc plus permis d’utiliser nos services ».

Il y a également eu le cas Kiwi Farms, un forum connu pour organiser des campagnes de harcèlement. Une « décision extraordinaire de notre part », explique Matthew Prince. Il ajoute même que c’est « une décision dangereuse avec laquelle nous ne sommes pas à l’aise ». Elle avait été prise car il y avait « une urgence sans précédent et une menace immédiate pour la vie humaine ».

Bloquer de manière permanente un site ou un compte n’a rien de compliqué, et bien sûr les géants du Net le font. Ce qui est par contre plus compliqué, c’est d’empêcher une personne malintentionnée de recréer un compte, avec une autre adresse.

Comme souvent sur Internet en pareille situation, on retombe sur le jeu du chat et de la souris, version 2.0. La solution pourrait être davantage du côté de la justice qui peut, elle, condamner directement les personnes responsables. Mais les auteurs cachent au maximum leur identité et les différentes juridictions mondiales n’aident pas.
  •  

Deepfakes sexuels : Cloudflare, Google et Namecheap accusés de ne pas agir suffisamment

À grand pouvoir, grandes responsabilités
Deepfakes sexuels : Cloudflare, Google et Namecheap accusés de ne pas agir suffisamment

Depuis quelques années, la création et diffusion de deepfakes pornographiques ont explosé sur Internet. Trois chercheurs pointent la responsabilité des fournisseurs de services comme Cloudflare, Namecheap et Google dans la diffusion de ces images violentes qui poussent souvent les victimes-survivantes dans une rupture sociale.

En mai 2025, MrDeepfakes, l’un des sites les plus courus pour produire ce type de contenu, a fermé en annonçant qu’« un prestataire de services essentiel a mis fin définitivement à ses prestations. La perte de données a rendu impossible la poursuite de l’activité ». Les chercheuses et chercheurs Sarah Morgan, Sophie J. Nightingale et Hany Farid pointent, dans une étude, la responsabilité des fournisseurs de services : « une poignée des plus grandes entreprises Internet mondiales fournissent l’infrastructure de base (hébergement web, réseau de diffusion de contenu, etc.) » des sites de deepfakes, montrent-ils en citant notamment Cloudflare, Namecheap et Google.

Même si SpaceXAI est allègrement l’une des entreprises qui a généré et hébergé le plus de contenus de deepfakes à caractères sexistes et sexuels ces derniers temps, d’autres sites ont prospéré sur ce phénomène violent.

Cloudflare, Google et d’autres géants du numérique supportent les infrastructures de ces sites

Comme l’expliquent les trois chercheurs dans leur article publié dans la revue Journal of Online Trust and Safety, la détection des deepfakes a progressé de 500 000 images en 2023 à 8 millions en 2025. Ces chiffres sont des estimations des deepfakes en général, mais une étude montre que la plupart sont générées pour cibler les femmes dans l’intention de produire des images sexualisantes sans consentement.

Dans leur étude, ils se sont intéressés « au rôle que joue l’infrastructure technologique générale — souvent invisible — dans la création et la diffusion » de ces deepfakes en analysant pendant un mois et demi 88 sites hébergeant des deepfakes de célébrités trouvés via des recherches par mots-clés et par des alertes Google, dont 38 uniquement dédiés aux deepfakes à caractères sexistes et sexuels.

En analysant ces sites, ils se sont rendu compte que la plupart (80) étaient des sites de vidéos pour adultes, cinq étaient des forums pour adultes. Enfin, pour les trois autres, l’un était un forum généraliste avec un fil de discussion spécifique sur le sujet, un autre était « une plateforme de créateurs accessible par abonnement contenant du contenu pour adultes » et le dernier était un site de partage de fichiers basé sur le cloud.

Concernant les fournisseurs de services de ces sites, « cinq acteurs se sont imposés comme des fournisseurs d’infrastructure dominants : Cloudflare, Google, Namecheap, WordPress et Protonmail », écrivent-ils.

Ainsi « Cloudflare a fourni la majeure partie des services, se classant en tête dans quatre des neuf composantes d’infrastructure : l’hébergement de sites web (64/105), le CDN (68/122), le DNS (67/87) et les outils d’analyse (56/144). Google occupait une position dominante dans la fourniture de certificats SSL (61/88) et d’espaces publicitaires (40/92). Namecheap, WordPress et ProtonMail étaient les principaux fournisseurs de services d’enregistrement de noms de domaine (27/88), de systèmes de gestion de contenu (49/58) et de services de messagerie (7/34) », expliquent-ils. Le constat était peu ou prou le même concernant la sous-partie des sites dédiés uniquement à ce genre de contenu.

Des chiffres impressionnants, mais qu’il convient de remettre en perspective : Cloudflare et Google sont omniprésents sur Internet, sur de nombreuses couches du réseau, notamment l’hébergement, le CDN, le DNS… Namecheap est connu pour pratiquer des tarifs peu chers par rapport à la concurrence, et attire donc facilement les personnes peu scrupuleuses souhaitant prendre un nom de domaine. WordPress est librement téléchargeable, il est impossible de bloquer la création de site avec ce CMS.

« Pas à un simple problème de création ou de modération »

« La prolifération de ces deepfakes à caractères sexistes et sexuels ne se résume pas à un simple problème de création ou de modération de contenu pour les producteurs et les plateformes d’hébergement ; il s’agit également d’un problème d’infrastructure engendré par les services — souvent cachés — qui permettent la création et la diffusion », concluent-ils.

Allant à rebrousse-poil de la neutralité des infrastructures, ces chercheurs estiment « que tous les fournisseurs d’infrastructures devraient bloquer de manière permanente les sites qui hébergent exclusivement ou principalement du contenu relevant [de ce genre de contenu]. Une interdiction permanente ne devrait bien sûr pas être prise à la légère et devrait être réservée aux seuls acteurs les plus répréhensibles ».

Ils s’appuient aussi sur l’exemple de la décision de Cloudflare prise en 2017 de fermer le compte du site néonazi The Daily Stormer pour montrer que ce genre d’infrastructure a la possibilité de mettre en œuvre ce genre de décision. « Nos conditions générales d’utilisation nous réservent le droit de résilier le compte des utilisateurs de notre réseau, à notre entière discrétion », écrivait à l’époque Matthew Prince, le CEO de Cloudflare.

Il a ensuite expliqué à ses équipes regretter cette décision : « Je me suis réveillé de mauvaise humeur et j’ai décidé que quelqu’un ne devrait pas avoir accès à Internet […] Personne ne devrait avoir ce pouvoir », a-t-il expliqué dans une lettre envoyée aux employés.

Depuis, on sent que le sujet est sensible pour Cloudflare, comme en témoigne la position de l’entreprise face à 8chan, après les tueries à El Paso et Dayton aux États-Unis en 2019 : « Nous tolérons à contrecœur les contenus que nous trouvons répréhensibles. Mais nous rejetons les plateformes qui ont démontré qu’elles inspiraient directement des événements tragiques et qu’elles étaient, par nature, sans foi ni loi. 8chan a franchi cette ligne. Il ne leur sera donc plus permis d’utiliser nos services ».

Il y a également eu le cas Kiwi Farms, un forum connu pour organiser des campagnes de harcèlement. Une « décision extraordinaire de notre part », explique Matthew Prince. Il ajoute même que c’est « une décision dangereuse avec laquelle nous ne sommes pas à l’aise ». Elle avait été prise car il y avait « une urgence sans précédent et une menace immédiate pour la vie humaine ».

Bloquer de manière permanente un site ou un compte n’a rien de compliqué, et bien sûr les géants du Net le font. Ce qui est par contre plus compliqué, c’est d’empêcher une personne malintentionnée de recréer un compte, avec une autre adresse.

Comme souvent sur Internet en pareille situation, on retombe sur le jeu du chat et de la souris, version 2.0. La solution pourrait être davantage du côté de la justice qui peut, elle, condamner directement les personnes responsables. Mais les auteurs cachent au maximum leur identité et les différentes juridictions mondiales n’aident pas.

  •  

Cloudflare Tries to Outplay Jev With Open-Weight Clef Models

Cloudflare has launched two open-weight decision models, Clef and Clef-flash, designed for structured yes/no, multiple-choice, and ranking tasks while also supporting images, video, and up to a 64K context window. Cloudflare says its models outperform TypeSafe's Jev on several benchmarks and can run locally from Hugging Face. The Register reports: For starters, Clef has an LLM backbone. According to Cloudflare, Clef uses specially post-trained, frozen versions of Qwen3.8-27B and Qwen3.5-9B for Clef and Clef-flash, respectively, with the Qwen backbone performing a prefill-only pass during inference. Clef is still fast - faster than Jev, to be fair - and scores choices in parallel after that prefill-only pass. It's not clear what Jev's underlying architecture is, as TypeSafe has kept that a secret. As for its speed and capability, Clef moves fast. Cloudflare ran it against Jev and some other open decision models using the Jev Decision Index available on Hugging Face, and the company's own ranking suggests Clef is slightly slower than other open models, but more accurate, with Clef-flash just as accurate as most of the others, but far faster. To be fair to the competition, Cloudflare self-reported its own scores against the benchmark, and they have yet to be reproduced for ranking on the official Decision Index. Cloudflare also ran Clef against TypeSafe's own benchmarks, and claimed it beat Jev in three out of four areas, only losing out on agent trace observability. Even if it were a bit slower or less accurate, Clef has another major leg up on Jev: It's not limited to classifying text -- it can also handle images and video. Additionally, Clef supports a 64k context window. Jev can also handle up to 64k tokens across a request, although its state plus longest individual question is limited to 32k.

Read more of this story at Slashdot.

  •  

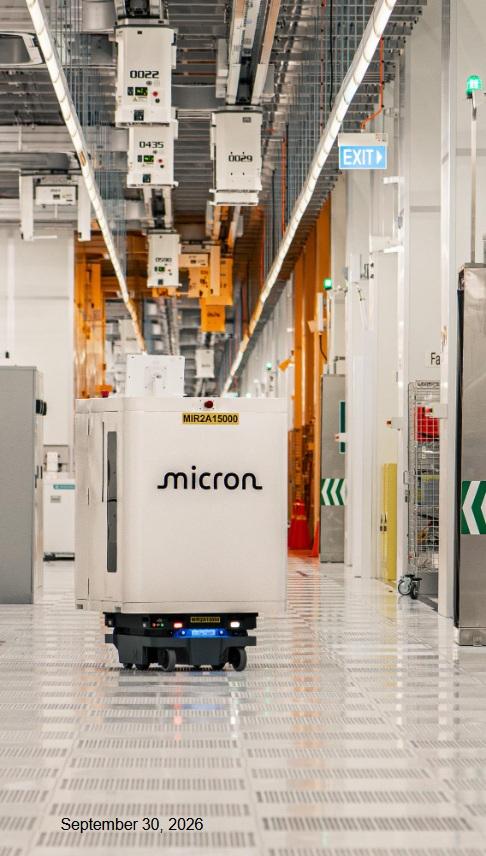
La crise de la mémoire va s’éterniser, prévient Micron, qui croule sous les milliards

En juin dernier, Micron, à l’instar d’autres entreprises du même acabit, entrevoyait une sortie de « crise » pour le marché de la DRAM à l’horizon 2028. l’occasion de la présentation des résultats financiers du quatrième trimestre fiscal, Sanjay Mehrotra, le PDG de l’entreprise qui fait feu de tous bois autour de l’IA, a prévenu que la situation pour la mémoire et le stockage serait vraisemblablement plus tendue en 2027 et 2028 qu’elle ne l’est en 2026... [Tout lire]
  •  

Trump Administration Launches New AI-Powered 'America.gov' Website

fahrbot-bot shares a report from CNN: President Donald Trump on Tuesday unveiled America.gov, a government website meant to serve as a one-stop shop for people trying to accomplish basic tasks like renewing a passport, enrolling in Medicare or applying for disaster relief. The site, which launched with some basic functions ahead of a full rollout next year, is designed to serve as an AI-powered guide through the thicket of government agencies that Trump officials pledged would ultimately save people a whole lot of frustration. The administration's new initiative aims to allow Americans to access dozens of federal websites through a single point, making America.gov akin to a search tool that pulls information from across the government. And in the same way that people increasingly use AI models like ChatGPT or Google Gemini to compile information and provide customized answers, Trump officials claimed that America.gov would be able to do the same for people's interactions with the federal government. Enrolling in Medicare, for example, will become a matter of typing the request into the America.gov AI tool and following its step-by-step instructions. The same goes for applying to a government job -- the new tool will now let people upload their resume directly to the site -- or answering questions about federal benefits, publicly available documents or other necessities that fall under the federal government's vast umbrella. "Our vision is that one day, this type of convenience and simplicity will be across every government service," said Joseph Gebbia, who leads the government's National Design Studio. But the reality is that the most advanced actions won't be available until some point in 2027, raising questions about how long it will take for the administration to revamp the way the people interact with the government's websites. The current version of America.gov can only do "answers." U.S. Chief Design Officer Joe Gebbia said the new chatbot is powered by Google's Gemini and Elon Musk's Grok. "We have great partners behind the scenes," Gebbia told CNBC's "Squawk Box" shortly before the site, America.gov, went live around 10 a.m. ET. "Google is proud to be named a technology partner in this vital initiative, leveraging Gemini to help more than 100 million people access critical public resources with greater speed and ease," the company said in a blog post. "By supporting the administration's vision for digital modernization, we are committed to making these everyday public services seamless, accessible, and responsive for all Americans."

Read more of this story at Slashdot.

  •  

Microsoft explique pourquoi elle a rompu avec AMD pour les Surface

Hier soir en vous couchant, ce matin en vous levant, ou encore tout à l’heure dans le bus, votre voiture ou sur votre vélo, vous vous êtes possiblement posé cette question existentielle : « Mais pourquoi diable les processeurs AMD ont disparu de la gamme Surface ? ». Dans les lignes qui suivent, vous aurez votre réponse... [Tout lire]
  •  

☕️ Opera sur Android propose désormais d’acheter une eSIM pour les séjours à l’étranger


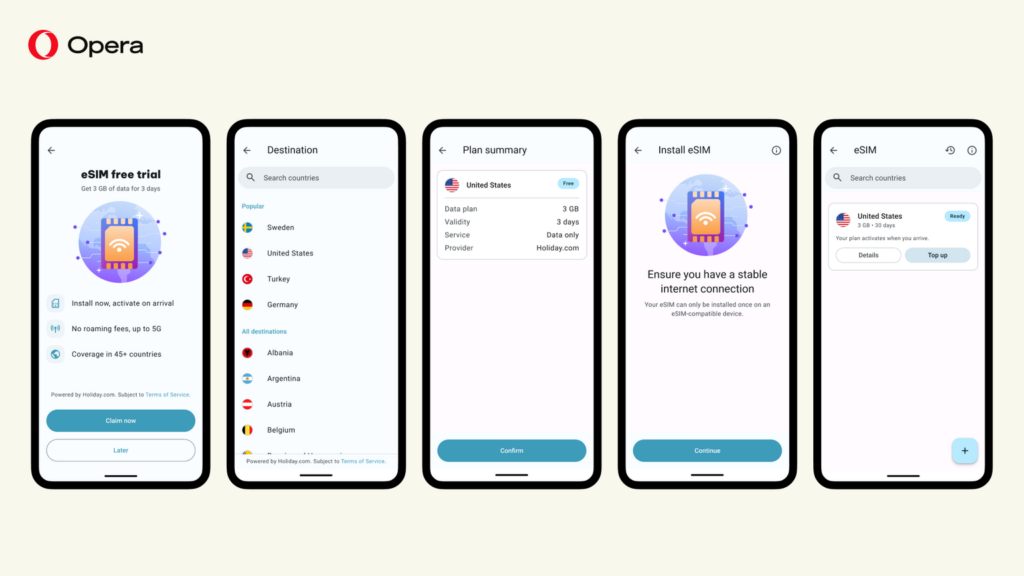
Nouvelle diversification inattendue pour Opera : dans sa version Android, le navigateur permet désormais d’acheter une carte SIM virtuelle (eSIM) dédiée aux données mobiles lors des séjours à l’étranger (roaming).

L’option s’active directement depuis l’interface du navigateur. L’utilisateur est alors invité à ajouter une carte SIM virtuelle à son système, qui servira ensuite à se connecter a Internet une fois le téléphone connecté à un réseau étranger éligible.

« Vous n’avez donc pas besoin d’une application supplémentaire, fini les files d’attente aux guichets des aéroports pour obtenir une nouvelle carte SIM et les factures d’itinérance exorbitantes. Vous pouvez configurer l’eSIM chez vous ; elle ne sera décomptée qu’à votre arrivée à destination. L’eSIM est dédiée aux données et ne remplace pas votre numéro de téléphone actuel », décrit l’éditeur.

Opera revendique 47 destinations disponibles pour ce service opéré par l’intermédiaire d’un prestataire spécialisé, Holiday.com. Le principal prérequis technique consiste à disposer d’un téléphone compatible eSIM, sous Android 10 ou version ultérieure.

Description du parcours de souscription d’une eSIM à partir du navigateur – crédit Opera

Pour séduire les nouveaux utilisateurs, l’éditeur propose une offre de bienvenue gratuite qui permet de profiter de 3 Go de données pendant trois jours, sans enregistrement préalable (ni email, ni carte bancaire nécessaire).

Au-delà, il faudra en passer par les packs payants. Opera et Holiday fonctionnent sur une logique de packs à l’achat unique, qui ouvrent droit respectivement à 3 Go, 5 Go et 10 Go à consommer sur 30 jours. Le prix dépend de la destination visée.

Les pays couverts par le service sont les suivants : Albanie, Australie, Autriche, Belgique, Bulgarie, Croatie, Chypre, République tchèque, Danemark, Égypte, Estonie, Finlande, France, Géorgie, Allemagne, Grèce, Hong Kong, Hongrie, Islande, Irlande, Italie, Lettonie, Liechtenstein, Lituanie, Luxembourg, Malaisie, Malte, Monténégro, Pays-Bas, Nouvelle-Zélande, Norvège, Pologne, Portugal, Roumanie, Singapour, Slovaquie, Slovénie, Corée du Sud, Espagne, Sri Lanka, Suède, Suisse, Taïwan, Thaïlande, Turquie, Royaume-Uni et États-Unis.

  •  

Revue de presse de l’April pour la semaine 39 de l’année 2026

[Les Numeriques] Je n'utilise plus Gmail ni WhatsApp: voici les applis open source qui les ont remplacés

✍ Antoine Roche, le dimanche 27 septembre 2026.

Vous pensez que vous êtes condamné à utiliser Gmail, Chrome, WhatsApp et autres Microsoft Authenticator sur votre appareil Android? Il n’en est rien.

[Journal du Net] Vers une résilience numérique "conçue" et partagée

✍ Anne Leslie, le jeudi 24 septembre 2026.

En Europe comme ailleurs, on assiste à un changement profond : la cybersécurité n’est plus uniquement une question d’opérations ou de réaction aux incidents.

Et aussi:

[Mediapart] «La Chine se positionne comme le fer de lance de l'IA open source à l'échelle internationale» (€)

✍ François Bougon, le mercredi 23 septembre 2026.

Dans le domaine de l’intelligence artificielle, la Chine se présente comme une alternative aux États-Unis en proposant aux pays du Sud des modèles libres, moins gourmands et moins coûteux, souligne N…"

Et aussi:

[Hebdo de l'Ardèche] Ardèche - Des associations à (re)découvrir à Lamastre

Le lundi 21 septembre 2026.

Le 4 septembre dernier, le forum des associations était l’occasion de découvrir ou redécouvrir un certain nombre d’associations, parfois méconnues et pourtant fort utiles…

[ouest-france.fr] Bannalec. L@ssourie propose des formations aux nouvelles technologies

Le lundi 21 septembre 2026.

Le club informatique L@ssourie prépare sa saison. La réunion de lancement de mercredi abordera la sécurité numérique, la protection des données personnelles et Linux.

Commentaires : voir le flux Atom ouvrir dans le navigateur

  •  

La 2G s’éteint dans trois mois… mais il y a encore 1,7 million de cartes SIM actives

« La 2G m’a tuer », signé le Nokia 3310
La 2G s’éteint dans trois mois… mais il y a encore 1,7 million de cartes SIM actives

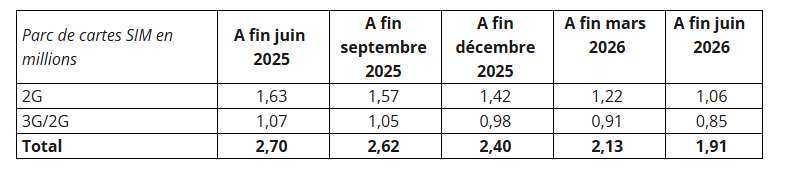
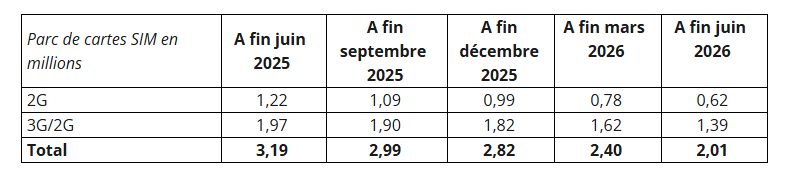
Fin juin 2026, plus d’un million de cartes SIM 2G étaient encore actives dans des smartphones et des tablettes 2G compatibles 2G seulement. Il y en avait aussi plus de 600 000 pour des communications Machine to Machine. Problème, dans trois mois la 2G sera définitivement éteinte. Il faut aussi préparer la fin de la 3G pour 2028/2029.

C’est acté depuis bien longtemps : la 2G tire sa révérence en France cette année. Orange a fermé ses premiers sites en mars dans le Sud-Ouest et a continué avec les départements 64, 47, 46, 32, 65, 31, 82 et 09.

En 2026, la 2G sera définitivement éteinte

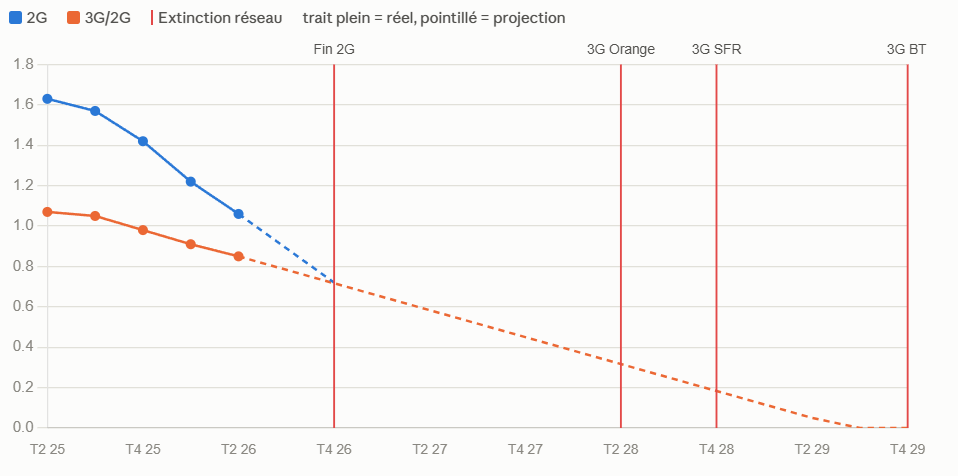
Place maintenant à la généralisation sur l’ensemble du territoire avec une extinction totale fin 2026 chez Orange. Les autres opérateurs suivent quasiment le même calendrier.

SFR a prévu d’arrêter sa 2G le 15 novembre 2026, et c’est aussi à cette date que Bouygues Telecom débutera par Brest, Guipavas, Nancy et Vandœuvre-lès-Nancy, avant de généraliser en décembre. Free n’a, pour rappel, pas de réseau 2G en propre et passe par un contrat d’itinérance avec Orange.

Bref, fin 2026 – c’est-à-dire dans à peine trois mois –, la 2G ne sera plus qu’un souvenir chez les quatre opérateurs nationaux. Mais qu’en est-il chez les utilisateurs ?

Plus d’un million de cartes SIM 2G encore en circulation

Depuis plusieurs trimestres, l’Arcep tient à jour un observatoire des cartes SIM utilisées dans les terminaux compatibles uniquement avec la 2G et la 3G. Fin juin 2026, elles étaient encore 1,91 million dans des terminaux pour les particuliers.

1,06 million de cartes SIM sont dans des téléphones mobiles et des tablettes uniquement compatibles avec la 2G ; elles seront donc inutilisables fin 2026 chez l’ensemble des opérateurs. Un an auparavant, il y avait 1,63 million de cartes SIM en circulation.

Depuis trois trimestres, le rythme est aux alentours de 150 000 à 200 000 cartes SIM 2G en moins. La baisse entre juin et septembre 2025 était moins importante avec 60 000 cartes seulement. Avec le rythme moyen des trois derniers trimestres (56 000 SIM par mois), il faudrait encore un an et demi pour éradiquer les dernières cartes… alors qu’il ne reste que trois mois pour les plus chanceux.

En 2028 et 2029, ce sera au tour de la 3G

Qu’en est-il de la 3G ? Son extinction est aussi programmée : 2028 chez Orange (et même chose pour Free Mobile), fin 2028 pour SFR et fin 2029 pour Bouygues Telecom qui devrait donc la maintenir un an de plus que ses concurrents.

Le parc des terminaux compatibles avec la 3G et la 2G uniquement est encore de 0,85 million à fin juin 2026, contre 1,07 million un an auparavant, toujours uniquement pour les smartphones et tablettes du grand public.

Là encore les baisses restent relativement régulières depuis trois trimestres avec 67 000 terminaux de moins par trimestre, soit 22 000 environ par mois. Avec encore 0,85 million en circulation, cela donnerait un peu plus de trois ans pour arriver à 0 au rythme actuel. Problème, la 3G sera arrêtée avant chez Orange, Free et SFR, seul Bouygues Telecom devrait encore avoir de la 3G, du moins selon les prévisions actuelles.

L’autre versant de la fin de la 2G et 3G : le Machine to Machine

On ne parle ici que des cartes SIM pour les appels, voix et Internet dans les tablettes et les smartphones, mais il y a aussi le M2M (Machine to Machine). Attention, l’Arcep précise que cela ne concerne pas les « cartes SIM montées par les constructeurs automobiles dans les véhicules ».

Fin juin, il restait encore 620 000 cartes SIM 2G en circulation et 1,39 million de cartes SIM 2G/3G. On retrouve des cartes M2M dans de nombreuses industries : alarmes, téléassistance, transport, services de l’eau, ascenseurs… Pour ces derniers, un décret a été publié en mars pour « garantir la sécurité des ascenseurs », avec notamment un contrôle technique renforcé.

Migrations forcées et parfois couteuses

Au total, cela fait donc 1,7 million de cartes SIM encore en circulation à fin juin 2026, si on prend celles du grand public et du M2M. Pour le grand public, cela passe par l’achat d’un nouveau téléphone mobile. Pour les équipements M2M, par le changement (souvent coûteux) du modem au moins. Il existe parfois des solutions intermédiaires avec des « kits de migration », mais encore faut-il qu’il en existe pour votre matériel.

Et ne comptez pas trouver des adaptateurs 4G/5G vers 3G en France. Les fréquences sont attribuées aux opérateurs qui ont payé cher pour en avoir un usage exclusif. Les fréquences libérées avec l’arrêt de la 2G sont d’ailleurs réutilisées pour augmenter la bande passante d’autres technologies de téléphonie mobile.

  •  

« Ils se défendent plus et mieux » : l’IA générative s’invite dans les litiges en .fr

L'humain n'a pas attendu l'IA pour écrire n'importe quoi
« Ils se défendent plus et mieux » : l’IA générative s’invite dans les litiges en .fr

Depuis plusieurs années maintenant, l’Afnic (organisme en charge des noms de domaine en .fr) organise des rencontres juridiques. C’est l’occasion de faire le point sur les demandes de blocages, les abus et de parler d’un nouvel arrivant : l’IA générative. Next était présent.

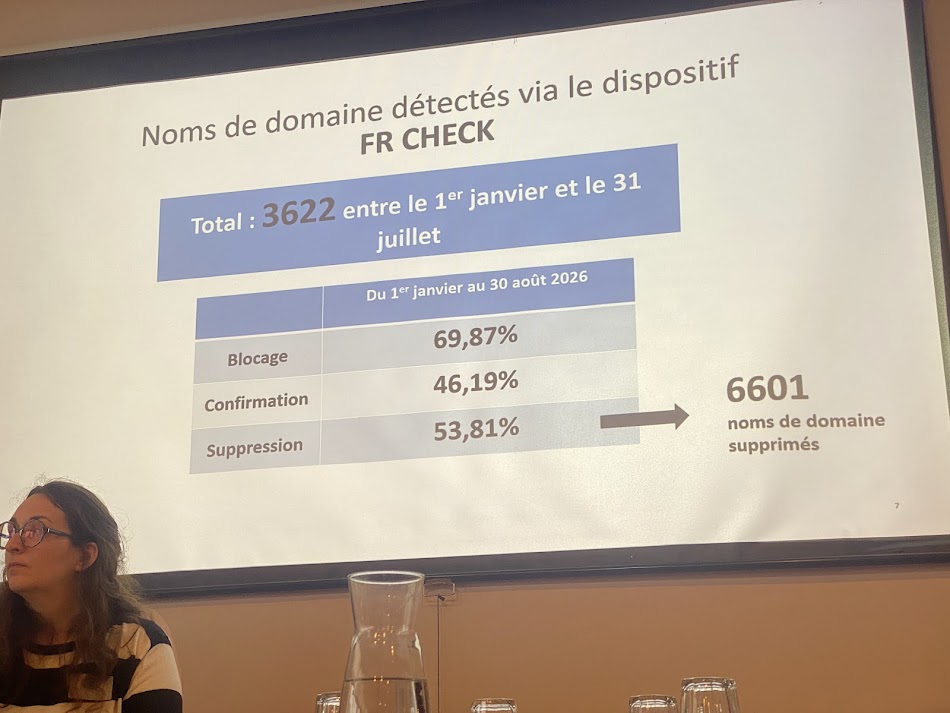
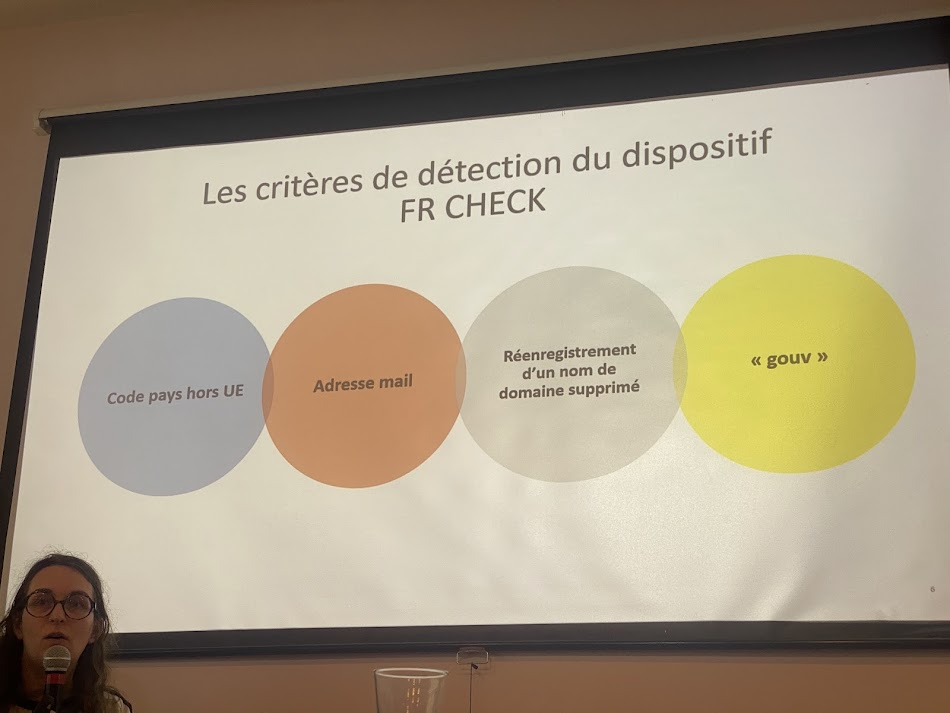
Premier point abordé, son dispositif FR Check qui vérifie certains noms de domaine lors des demandes d’enregistrement. C’est le cas pour ceux qui ont été précédemment supprimés par l’Afnic, qui ont un email de contact invalide, un code pays non éligible (en dehors de l’UE, de l’EEE et de la Suisse) et enfin contenant « gouv » car ils présentent un risque important de phishing.

C’est un premier tri à l’entrée, mais cela n’empêche évidemment pas des petits malins de passer entre les mailles du filet, avec un qouv.fr par exemple. Les procédures de vérification au fil du temps et de signalement restent donc indispensables.

L’une des procédures fétiches de l’Afnic est la vérification des données du titulaire. En cas de défaut, cela peut entrainer la suppression du nom de domaine, mais aussi de l’ensemble du portefeuille des noms de domaine du titulaire ; un bel exemple de l’effet boule de neige. Prochainement, France Transfert sera utilisé pour lui envoyer des documents.

Plein de faux jugements, l’Afnic s’est même fait usurper son identité


Il reste 81% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

Une station au sol de Starlink servant de relais à l’Ukraine incendiée en Pologne, la piste d’un sabotage russe évoquée

Un incendie a endommagé ce mercredi 23 septembre au soir la station au sol de Starlink à Wola Krobowska. Cette installation relaie Internet par satellite vers l'Europe centrale et l'Ukraine. La piste d’un incendie volontaire se renforce, tandis que le vice-Premier ministre polonais évoque déjà le mode opératoire des services russes.

  •  

Nouvelles extensions Internet : 1 616 demandes payées, joyeux Hunger Games à tous

ICANN’t stop them now
Nouvelles extensions Internet : 1 616 demandes payées, joyeux Hunger Games à tous

L’ICANN vient de confirmer que 1 616 demandes ont été payées pour de nouvelles extensions de premier niveau sur Internet. La liste n’est pas encore connue, mais devrait l’être dans les prochaines semaines, ce qui permettra de savoir quelles sont les extensions demandées plusieurs fois. Un long processus s’engagera alors… mais certains n’ont pas attendu pour déjà s’attaquer aux tribunaux.

Cela fait déjà 14 ans que les dernières extensions ont été ajoutées sur Internet, on parle des extensions de premier niveau, comme les .alsace, .best, .sncf et .xyz pour ne citer qu’elles. Les propriétaires de ces extensions peuvent ensuite vendre des domaines de deuxième niveau.

1 663 demandes, 1 616 payées

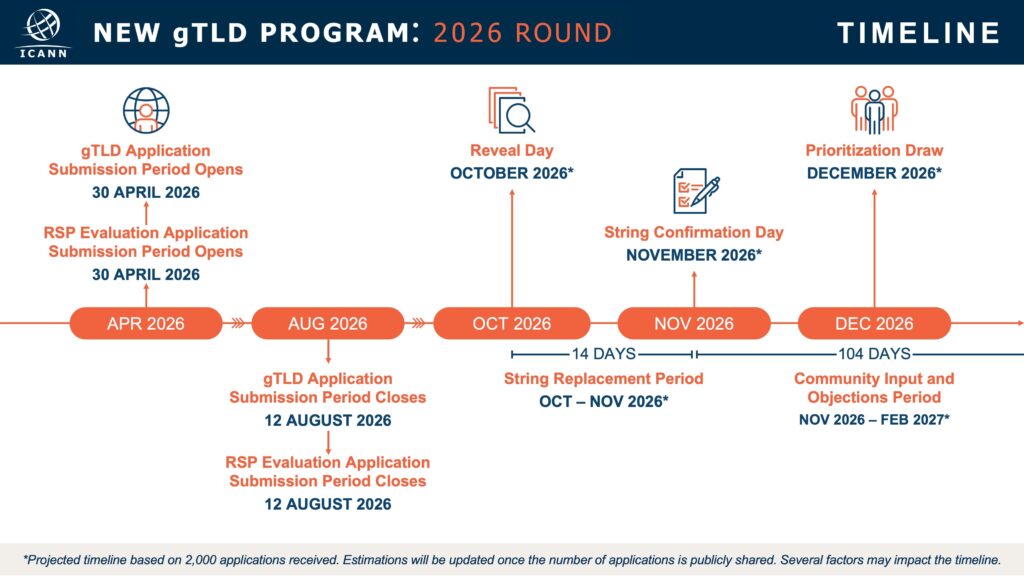
L’ICANN a rouvert les vannes cette année, avec le « round 2 » (ou série 2026) qui a suscité un engouement certain. Au total, 1 663 demandes ont été envoyées. Pour valider leur participation, les candidats avaient jusqu’au 19 août pour payer des frais de 227 000 dollars minimum par candidature, sauf dans le cadre du Applicant Support Program qui permet d’avoir des réductions sur la facture. Fin aout, l’ICANN annonçait que 56 entités étaient éligibles, mais sans indiquer combien ont réellement déposé des demandes.

Sur les 1 663, 1 616 se sont acquittés des frais nécessaires pour continuer, ce qui représenterait donc plus de 360 millions de dollars. Il y en avait un peu moins de 2 000 lors de la précédente campagne en 2012, pour un montant de 350 millions de dollars, selon l’ICANN.

Le détail des candidats sera annoncé au plus tard le 14 octobre, à l’occasion du Reveal Day. De plus amples détails sur le calendrier seront donnés en début de semaine prochaine. L’ICANN en profite pour lancer un avertissement :

« Ces dernières semaines, plusieurs candidats au Round 2026 ont décidé de divulguer publiquement à quelle(s) extension(s) ils auraient postulé. L’ICANN encourage les candidats et les parties intéressées à rester méfiants de toute information ne provenant pas directement de l’ICANN. Elle est la seule source pour des informations complètes et vérifiées sur les candidatures du Round 2026, y compris les entités qui ont postulé et pour quelle extension (ou extensions) ».

.easy : déjà des attaques devant les tribunaux

Comme nous le rappelions, « si plusieurs ont déposé les mêmes termes, les litiges pourraient bien se régler aux enchères au cas où les discussions à l’amiable sous l’égide de l’ICANN n’ont pas abouti ». Cette fois-ci, l’ICANN interdit aux candidats de régler directement entre eux (arrangement, accord financier…) un litige sur une extension. Pas besoin d’attendre le Reveal Day pour que les combats autour d’une extension commencent, comme le rapporte Domainnamewire. Le litige concerne l’extension .easy.

EasyGroup, qui a notamment EasyJet, « a menacé les candidats au domaine de premier niveau .easy, et l’un d’eux riposte désormais en justice », comme l’expliquent nos confrères. EasyGroup a en effet mis en demeure Link Freedom Group (LFG) de retirer sa candidature au plus tard le 9 septembre. Un troisième larron, Aruba, aurait aussi déposé une candidature pour cette extension.

De son côté, LFG demande à un juge de préciser que « tout litige concernant l’extension « .easy » doit se régler via la procédure d’arbitrage de l’ICANN, ou bien que l’extension de premier niveau « .easy » qu’elle projette de lancer ne portera pas atteinte aux marques d’easyGroup ». Le 10 septembre, LFG a aussi demandé à l’ICANN de disqualifier (la demande est publiée par Domainnamewire) EasyGroup pour ne pas avoir, selon elle, respecté les règles (notamment la communication interdite entre candidats) de ce deuxième round.

Le Texas « s’oppose à la candidature pour l’extension gTLD ".texas" »

Sur le .texas, l’État a pris les devants dans une lettre publiée par l’ICANN : « Je crois comprendre que des personnes n’ayant aucun lien avec le gouvernement de l’État du Texas pourraient déposer, ou auraient déjà déposé, une candidature pour la chaîne gTLD « .texas » dans le cadre du cycle 2026 du programme gTLD de l’ICANN […] Sur instruction du gouverneur, je vous informe par la présente que l’État du Texas ne soutient pas et s’oppose à la candidature pour l’extension gTLD « .texas », ainsi qu’à toute extension qui en serait dérivée ». L’État ne précise pas s’il est candidat, mais le ton de la lettre laisse penser que non. En tout cas, aucune candidature tierce pour le .texas ne pourra être validée par l’ICANN.

L’ICANN n’a rien publié pour le moment concernant le .easy. La dernière correspondance concerne bien les nouveaux gTLD ; il s’agit d’une lettre de l’avocat Jeff Neuman (fondateur et CEO de JJN) qui demande à l’ICANN de publier au plus vite la suite du calendrier et les modalités afin que chacun puisse se préparer.

Il rappelle notamment que « les candidats n’auront par ailleurs que 14 jours pour décider s’ils optent pour une extension de remplacement désignée à l’avance. Cette décision est irréversible » et nécessite donc un certain délai de réflexion, affirme-t-il. Les extensions de remplacement sont nombreuses, comme l’expliquait l’ICANN cet été dans un premier bilan : « plus de 1 600 candidatures primaires, dont plus de 1 100 incluent des candidatures pour des extensions de remplacement (candidatures secondaires) ».

De plus, « si le Reveal Day a lieu avant ou pendant l’ICANN 87 [du 17 au 22 octobre 2026 à Bali, ndlr], les candidats doivent être prêts, dès ce jour-là, à respecter les restrictions de communication » qui s’appliquent à ceux ayant postulé pour une même extension. C’est d’ailleurs sur ce point que porte la demande de LFG à l’ICANN, mais sur une zone grise : les discussions/attaques sont réalisées en amont du Reveal Day.

  •  
❌