❌

Vue lecture

Résultats des Big Brother Awards Allemagne 2026

Vendredi 25 septembre a eu lieu la cérémonie officielle de nomination des Big Brother Awards Allemagne 2026 à Bielefeld (Westphalie Est-Lippe).

Si 4 des 6 gagnants sont Allemands, tous concernent par leur (mauvais) exemple de près ou de loin l’ensemble des Européens.

Découvrons ensemble les heureux élus.

Pour rappel les Big Brother Awards ont été initiés au Royaume-Uni en 2008 puis se sont essaimés dans de nombreux pays avant de se réduire à 3 pays ces dernières années. En Allemagne, ils sont organisés depuis l’an 2000 par DigitalCourage, une association de sensibilisation de la protection des données personnelles et fournisseur de quelques services libres, qu’on pourrait donc situer à mi-chemin entre La Quadrature du Net et Framasoft.
Ils visent à alerter le grand-public de quelques cas emblématiques d’atteinte illégitime à nos données personnelles, dont un certain nombre de cas a pu se traduire en sanctions concrètes et finalement revenir à une situation acceptable.

La dernière dépêche sur LinuxFR rapportant des BBA datant de 2013 (dernière édition des BBA France), il semblait intéressant de rapporter l’évènement ici.

Ont été déclarés vainqueurs pour 2026 :

  • l’Église protestante du Nord de l’Allemagne dans la catégorie Société civile pour imposer l’usage de Microsoft pour l’ensemble de ses services informatiques à l’ensemble des paroisses de Hambourg, du Schleswig-Holstein (pourtant désormais célèbre pour sa politique publique de migration vers Linux et les logiciels libres en général, et du Mecklembourg Poméranie. Concerne donc près de 17 000 personnes. Dont des confessions dont les fidèles seront bien contents de savoir qu’elles peuvent se retrouver dans la nature.

  • les opticiens Apollo et Fielmann dans la catégorie Technologie pour faire la promotion des lunettes perverses de Meta. La fabrication et la vente de moyens d’enregistrer des personnes tierces à leur insu est considérée comme un délit dans la loi allemande. Et bien que la Commission de protection des données de Hambourg a confirmé l’insuffisance de la LED signalant certains enregistrements, l’Agence Fédérale des Télécommunications chargée de vérifier la conformité aux lois semble préférer fermer les yeux sur ce délit de lunette.

  • Deutsche Telekom dans la catégorie Préventif pour son plan de fusion avec sa propre filiale T-Mobile US. Cette fusion rendrait la Deutsche Telekom et donc l’infrastructure de télécommunications allemande soumise à la législation américaine (FISA Act 702, Cloud Act, Executive Order 12333, etc). Les communications allemandes seraient donc directement accessibles au FBI comme c’est déjà le cas pour T-Mobile US depuis leur accord en 2001.

  • la Commission européenne dans la catégorie Europe pour son Digital Omnibus, un groupement de lois visant à déréguler les services numériques européens, au profit de la « compétitivité » et aux dépens de la protection numérique des Européens.
    En redéfinissant la notion de donnée personnelle, ces textes doivent permettre aux sociétés marketing et databrokers d’exploiter sans limites vos informations de navigation, de considérer l’entraînement des IA comme d’« intérêt légitime » (et donc sans nécessiter votre consentement !), etc.

  • le Ministre de l’Intérieur fédéral Alexander Dobrindt dans la catégorie Administration pour pousser l’implémentation d’un identifiant personnel unique (via le N° fiscal) dans l’ensemble des bases de données gouvernementales. Au nom de la modernisation de l’administration, cette mesure ouvre la voie a des recoupements entre services gouvernementaux au-delà des besoins fonctionnels. Il est rappelé que cette approche avait été prévue par le gouvernement nazi de l’époque. Et désormais implémenté en Russie donnant entre autres l’exemple des services des armées pouvant faire couper les services bancaires d’une personne qui voudrait pas combattre au front (tout parallèle avec un juge d’une cour pénale internationale serait fortuit).

  • Enfin la dernière catégorie Jeunes et surveillés est choisie par les « jeunes », qui ont choisi de critiquer leur exclusion des réseaux sociaux, comme mauvaise solution ne protégeant au final personne tout en nécessitant la divulgation de données personnelles supplémentaires.

Commentaires : voir le flux Atom ouvrir dans le navigateur
  •  

Cyberattaques et fuites de données : « on n’a pas vu le pire », affirme Vincent Strubel

Asseyez-vous, ça va piquer
Cyberattaques et fuites de données : « on n’a pas vu le pire », affirme Vincent Strubel

Pour renforcer la cybersécurité de manière globale, Vincent Strubel milite pour plus de transparence et de retour d’expérience. Le général Patrick Touak, en charge du Comcyber Mi, confirme et ajoute que cela passe aussi par un renforcement sans compromis de la cybersécurité, notamment la double authentification obligatoire.

Lors de la traditionnelle conférence d’ouverture des Assises de la sécurité, Vincent Strubel (patron de l’ANSSI) est revenu sur les trop nombreuses fuites de données dont sont victimes les Français depuis des mois, voire des années. L’année dernière, il avait plombé l’ambiance en parlant de la « brutalisation du monde » et de la perspective d’une « guerre de haute intensité » d’ici 2030, avec un « engagement de nos armées ».

Cette année, il affirme qu’il n’a « pas besoin de plomber l’ambiance, les attaquants l’ont déjà fait ». La DGFiP, victime d’une cyberattaque avec fuite de données, est l’éléphant dans la pièce. L’ANSSI a, pour rappel, publié récemment un billet détaillé sur les vecteurs d’attaque utilisés par les pirates.

Les « attaques qu’on a subies ne sont pas très sophistiquées »

L’attaque n’était pas sophistiquée, elle surfait sur une série de défaillances. Le général Patrick Touak, chef du commandement du ministère de l’Intérieur dans le Cyberespace, confirme et élargit le périmètre bien au-delà de la DGFiP : les « attaques qu’on a subies ne sont pas très sophistiquées ».

Cette fuite de la DGFiP est une parmi tant d’autres ; aussi bien des institutions publiques que des entreprises privées sont concernées, et ce quelle que soit leur taille. Vincent Strubel soulève toutefois la question de ce que « disent les attaques de nos vulnérabilités basiques et universelles ». C’est d’autant plus grave quand on les retrouve dans des institutions étatiques : « c’est particulièrement inacceptable ».

Pour le patron de l’ANSSI, ce « travail de transparence » – très récent, le rapport de la DGFiP est une exception à ce jour – de l’Agence est nécessaire, mais fait grincer des dents : « Ça pique, mais on va continuer car c’est vital ». Ce qui est arrivé à la DGFiP doit servir d’électrochoc : d’autres institutions traînent certainement le même genre de vulnérabilité : il faut « avoir le courage de le dire et de le répéter ; c’est un chantier colossal ».


Il reste 66% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

Hackers hijack Google domains after breaching ccTLD registries

Voilà une attaque bien coordonnée: Pour créer un faux certificat TLS (https) pour un site connu, l'autorité de certification vous demande s'insérer un challenge (une valeur aléatoire) sur votre site web et vient faire une requête dessus pour vérifier que c'est bien vous.

Des attaquants ont piraté des serveurs DNS afin de faire pointer l'adresse IP de domaines connus vers des serveurs à eux, et ainsi générer de faux certificats pour des domaines en .gh (Ghana), .sl (Samoa) et .as (Sierra Leone).

EDIT: L'article chez S.B. : https://www.bortzmeyer.org/piratage-trois-cctld.html
(Permalink)
  •  

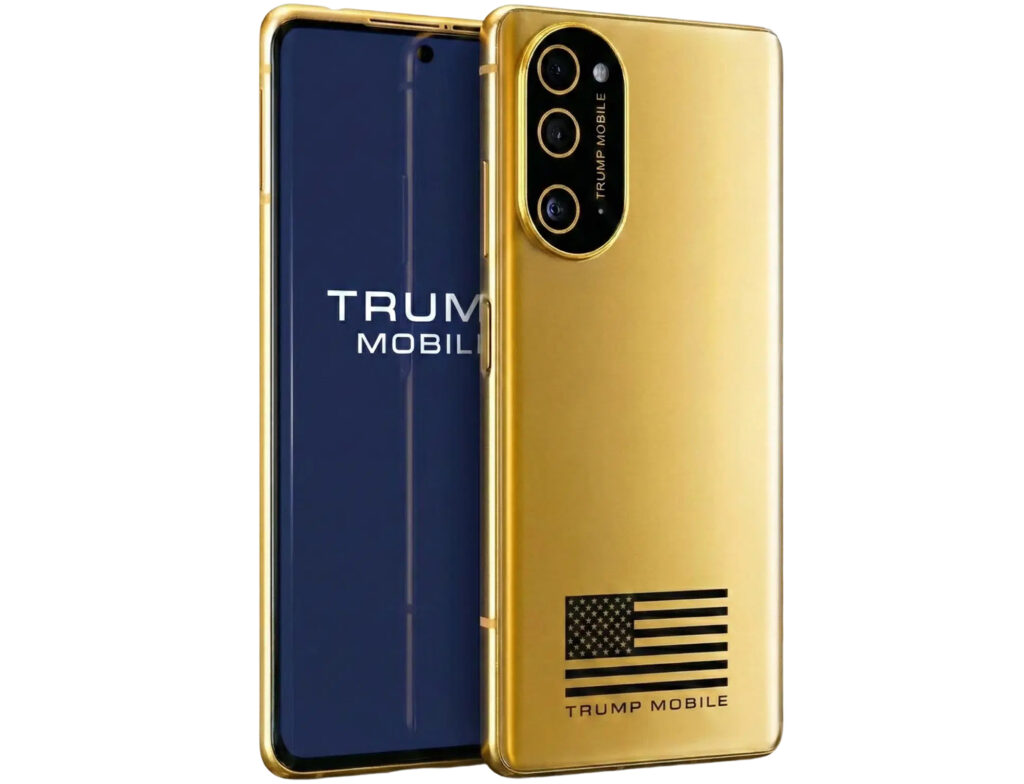
☕️ Trump Mobile a des fuites


Les noms, adresses email et postales, numéros de téléphone, et autres données personnelles de 3 615 clients de Trump Mobile sont dans la nature, rapporte le site Straight Arrow News. Les pirates de BYOD se sont infiltrés dans les serveurs de l’opérateur virtuel géré par des proches du président américain, et ont siphonné des informations sur les utilisateurs.

BYOD affirme que Trump Mobile, une fois prévenu, a indiqué qu’il n’y avait personne pour gérer ce genre de problèmes en interne. « Quiconque [nous] pirate est un terroriste », aurait également déclaré l’opérateur, bravache. Le groupe de pirates, fraîchement arrivé dans le paysage de l’extorsion par fuite de données, serait passé par Liberty Mobile, l’opérateur/MVNO derrière Trump Mobile, via l’ordinateur d’un employé infecté par un infostealer.

Aucune équipe de sécurité ni prestataire externe ne serait chargé de gérer l’incident, indique encore BYOD à International Cyber Digest. « En gros, ils nous ont dit d’aller nous faire foutre [et que la fuite de données ne représentait] aucun souci pour les clients, vraiment aucun », selon les pirates. Ils assurent toujours posséder un accès à l’infrastructure de Trump Mobile, qui n’aurait pas non plus mis en place de système d’authentification à deux facteurs.

Straight Arrow News a contacté une des victimes à l’aide des informations fournies par BYOD. Cette dernière a confirmé être un client de Trump Mobile, et qu’il avait même versé le dépôt de 100 dollars pour le fameux smartphone, sans l’avoir jamais reçu. La double peine !

Les données ne contiennent aucun détail sur Donald Trump ou ses proches, ce qui signifie, peut-être, que personne dans la famille du président américain n’utilise les services de Trump Mobile. Il faut dire que le Trump Phone T1 « 100 % USA mais fabriqué en Chine », premier smartphone de l’opérateur, n’est guère engageant.

Les systèmes de sécurité de Trump Mobile, ou leur absence, auraient apparemment déjà été pris en défaut par les pirates de EndZone la semaine dernière, à partir de la même brèche. En mai dernier, un chercheur en sécurité avait découvert une vulnérabilité permettant d’aspirer des données grâce à une requête HTTP POST, sans injection SQL ni technique particulièrement sophistiquée. Elle a été corrigée depuis, mais elle aurait permis d’accéder à des milliers de dossiers en moins d’une heure.

  •  

☕️ Lookups : la ministre du Numérique signale un nouveau site de données volées au parquet


Anne Le Hénanff, ministre déléguée chargée de l’intelligence artificielle et du numérique, a annoncé lundi 5 octobre avoir saisi la procureure de Paris, au titre de l’article 40 du code de procédure pénale, au sujet d’un moteur de recherche donnant accès à des données personnelles issues de fuites de cybersécurité. C’est la deuxième fois que la ministre recourt à cette procédure depuis le mois de juin.

Les sites en question, parfois déclinés sous forme de canaux Telegram ou Discord, permettent pour mémoire d’effectuer des recherches nominatives dans des bases de données agrégées à partir des fichiers issus de fuites de données.

Historiquement cantonnés au dark web et souvent qualifiés de « lookups », ils s’affichent désormais sur le web ouvert, et développent de véritables offres commerciales avec abonnement, accès via API, ou promesse d’effacement des données personnelles contre monnaie sonnante et trébuchante.

La portée d’une telle action parait toutefois limitée : elle restreint peut-être la visibilité sur le moteur de recherche en question, mais elle ne garantit absolument pas que les données concernées continuent de circuler via les fichiers d’origine. « Aux personnes concernées, ne payez jamais pour faire retirer vos données », appelle la ministre.

un portrait de la valeur des données biométriques pour un pirate
Illustration : Flock

L’avertissement est justifié. Confier des données personnelles à ces moteurs, pour s’inscrire ou pour souscrire leurs services payants, constitue en effet un risque supplémentaire, puisqu’elles peuvent servir à consolider les informations déjà présentes en base.

La déclaration d’Anne Le Hénanff intervient quelques jours après que le sujet des lookups est revenu sur le devant de la scène médiatique, notamment en raison d’articles de RTL, relayés par M6, illustrant comment ces outils permettent de mettre au jour les informations personnelles ou les coordonnées de personnalités publiques.

Le phénomène et son exposition n’ont pourtant rien de nouveau. En juin, une enquête de France Info avait mis en lumière une autre plateforme qui revendiquait l’accès à 1,2 milliard de données personnelles.

Comme nous le relations alors, la ministre du Numérique avait déjà annoncé à cette occasion saisir le parquet de Paris, déjà au travers de l’article 40. Le député Renaissance des Côtes-d’Armor, Éric Bothorel, avait lui aussi déclaré avoir saisi la justice « pour 3 sites qui compilent des fuites de données et les rendent publiques », tout en rappelant que « le recel de data volées est un crime ».

Si d’après France Info, aucune condamnation n’avait encore été prononcée dans une affaire de lookups au 21 août dernier, le parquet n’ignore pas le sujet et n’a d’ailleurs pas attendu la médiatisation du phénomène pour s’y intéresser. En mai dernier, on apprenait ainsi que l’administrateur présumé d’un de ces moteurs de recherche avait été mis en examen et placé en détention provisoire.

  •  

Gigantesque fuite de données personnelles au Danemark, un incident “très grave”

Des données personnelles concernant 8,8 millions de personnes ont été récupérées de manière illégale au Danemark, a annoncé le gouvernement lundi 5 octobre. Il s’agit de la plus importante fuite du genre jamais observée dans ce pays scandinave. Une affaire qui incite certains à se demander si l’État doit conserver de telles bases de données.

© DESSIN D’AREND, PAYS-BAS

Gigantesque fuite de données personnelles au Danemark, un incident “très grave”.
  •  

Facturation électronique : fuite d’informations chez VosFactures à cause d’un prestataire

Quelque part en Pologne
Facturation électronique : fuite d’informations chez VosFactures à cause d’un prestataire

Alors que l’obligation de facturation électronique est entrée en vigueur le 1ᵉʳ septembre, une première plateforme agréée annonce une fuite de données. Elle n’a pas été directement attaquée, la brèche venant d’un prestataire polonais. Le problème a cependant été assez sérieux pour que l’administration coupe temporairement ses échanges avec la plateforme.

Une plateforme agréée par l’État, VosFactures, a vu une partie des données de ses utilisateurs consultée après le piratage de son prestataire polonais Fakturownia. L’intrusion a été détectée le 27 septembre et l’accès a été coupé le 28. Le lendemain, la plateforme VosFactures a été avertie. Les 500 000 clients que revendique la plateforme ont alors commencé à être contactés.

Dans le courrier envoyé, affiché par FuitesInfos, on apprend qu’une « personne non autorisée » est parvenue à exploiter une vulnérabilité dans un mécanisme de génération de fichiers PDF à partir de modèles de factures. Cette exploitation a ensuite permis au pirate d’accéder à certains fichiers de configuration sur des serveurs du prestataire, dont des clés applicatives et des identifiants. À partir de ces informations, le pirate a réussi à déclencher des commandes arbitraires sur plusieurs serveurs applicatifs et à accéder à une copie miroir de la base de données de production.

Dans le courrier, VosFactures insiste sur plusieurs points, dont le fait que ses serveurs n’ont pas été directement attaqués. « Toutefois, certaines données relatives aux utilisateurs de VosFactures étaient traitées par ce prestataire dans le cadre de la fourniture de services techniques à FACTUALI SAS [l’opérateur de VosFactures, ndlr]. Une personne non autorisée a ainsi pu accéder à certaines données relatives aux comptes VosFactures, au clients et fournisseurs de nos utilisateurs ainsi qu’à une partie des documents générés au moyen du service », indique la plateforme dans ses e-mails.

L’entreprise rappelle également que sa propre infrastructure bénéficie de la qualification SecNumCloud de l’ANSSI, rappelant ses obligations en matière de protection des systèmes, de sécurité des données et de maitrise de leur hébergement. « À ce stade, aucun élément dont nous disposons ne révèle une compromission directe de l’environnement SecNumCloud propre à FACTUALI SAS », ajoute le courriel.

Une portée des risques encore floue

VosFactures prévient des risques habituels dans ce type de cas : les éternelles tentatives d’hameçonnage (phishing) par e-mail ou SMS, d’usurpation d’identité, de fraude au changement de coordonnées bancaires ou aux faux fournisseurs, d’accès non autorisé à d’autres services en cas de réutilisation du même mot de passe, ou encore de prise de contact frauduleuse en se faisant passer par VosFactures. Sans surprise, la plateforme recommande la plus grande prudence, avec les règles élémentaires d’hygiène numérique.

Selon FuitesInfos, l’entreprise a envoyé un deuxième e-mail pour avertir que l’ensemble des codes API fournis jusqu’à présent étaient invalidés au 1ᵉʳ octobre. Pour les clients concernés, cela signifie une rupture dans les intégrations, par exemple dans des logiciels de comptabilité. Il faut donc générer de nouveaux codes et mettre à jour les connexions concernées.

Fakturownia a également communiqué sur l’incident le 1ᵉʳ octobre, l’entreprise polonaise indiquant elle aussi avoir contacté ses clients, corrigé la faille et averti le Bureau de protection des données personnelles et le CERT polonais. Toutefois, les données dérobées sont beaucoup plus nombreuses chez le prestataire, avec notamment les mots de passe hachés, les numéros IBAN, le détail des factures ou encore les historiques des paiements. Les courriels de VosFactures étant peu précis sur ce point, nous avons contacté l’entreprise pour obtenir plus de détails et mettrons à jour cette actualité en cas de réponse.

Selon la presse polonaise, un pirate se faisant appeler Fingerprint a revendiqué l’attaque. Il dit être en possession d’une base de données de 6 To, mais ce chiffre n’a pas pu être vérifié.

Suspension temporaire des échanges avec l’AIFE

L’information a en tout cas fortement déplu à l’AIFE, l’Agence pour l’informatique financière de l’État. Sur son portail Chorus Pro (service de réception des factures fournisseurs pour les administrations publiques), on peut voir encore à l’heure actuelle un bandeau rouge. Il a été mis en place le 1ᵉʳ octobre pour avertir d’une suspension provisoire des échanges entre la plateforme agréée concernée et l’AIFE.

« À l’issue de l’examen des éléments techniques communiqués par la PA concernant cet incident, il apparaît que la situation opérationnelle des services de la PA et les mesures de sécurité prises ne justifient pas le maintien de la suspension. Les échanges entre la PA et les services opérés par l’AIFE ont donc été rétablis et restent naturellement sous surveillance comme pour l’ensemble des partenaires », indique cependant le bandeau, mis à jour pendant le week-end.

L’information tombe mal quoi qu’il en soit. L’arrivée de la facturation électronique ne s’est pas faite en douceur, de nombreuses petites entreprises se sentant lésées par ce passage forcé. L’obligation augmente mécaniquement la pression sur la sécurité des données puisque toute entreprise doit passer par l’une des plateformes agréées, dont la liste est fournie par le ministère de l’Économie et des Finances.

  •  

☕️ Fuite de données à la région Hauts-de-France, avec « potentiellement des RIB »


Chaque jour ou presque sa fuite de données. C’est au tour de la région des Hauts-de-France de confirmer dans un communiqué avoir été victime d’une cyberattaque « ayant permis un accès non autorisé à des données personnelles traitées pour son compte », comme le rapporte l’AFP avec Franceinfo. Plus précisément, selon la région, ce sont deux de ses prestataires qui ont été ciblés : Atexo et Docaposte.

La région précise qu’Atexo s’occupait des aides régionales. De son côté, Docaposte était en charge de la carte Génération#HDF, avec laquelle la région fournit une aide financière aux lycéens et apprentis. Les deux plateformes sont fermées pour le moment. « Les prestataires ont identifié les failles ainsi que le mode opératoire de l’attaquant et engagé les travaux de correction », affirme la région.

De qui parle-t-on ? La liste des données potentiellement récupérées par les pirates contient des informations personnelles comme « des noms, prénoms, adresses électroniques, ainsi que potentiellement des RIB et d’autres données d’identification figurent parmi les données susceptibles d’avoir été compromises ». La fuite d’un RIB (qui contient notamment votre IBAN) ne doit pas être prise à la légère, comme nous l’avons détaillé dans un article dédié.

La région n’a pas été en mesure de confirmer « le nombre exact de personnes concernées » pour le moment, mais des pirates revendiquent sur un forum avoir récupéré des données de plus de 700 000 personnes, à confirmer évidemment. Quoi qu’il en soit, les « usagers concernés ont commencé à être informés », précisent nos confrères.

La région précise enfin avoir « déposé plainte auprès des autorités compétentes ». Pour rappel, en octobre 2025 le parc informatique des lycées de la région Hauts-de-France avait été la cible d’une cyberattaque.

  •  

L’IA pourrait-elle vraiment provoquer la disparition de l’humanité ? 5 scénarios passés au crible

Une IA surpuissante pourrait poursuivre ses objectifs au mépris de la survie humaine. Elle pourrait aussi faciliter la création d’armes biologiques ou contribuer au déclenchement d’une guerre nucléaire. Le danger le plus crédible tient peut-être à ses effets sur nos sociétés : chômage, désinformation et divisions politiques.

  •  

☕️ Fuite de données : et de quatre pour LDLC


LDLC envoie actuellement des e-mails pour prévenir ses clients d’une nouvelle fuite de données. « Nous vous informons qu’un acte malveillant a permis un accès non autorisé à l’un de nos systèmes d’information, susceptible d’avoir entraîné la consultation de certaines données vous concernant », indique l’entreprise dans le courrier.

Les données concernées ? Pratiquement tout ce qu’il est possible d’avoir hors informations bancaires et de connexion : nom, prénom, adresse postale, adresse e-mail, fax, téléphone portable, téléphone fixe, langue du client, type de salutation (monsieur, madame…), codes clients techniques, type de client (particulier ou professionnel), date de dernière connexion sur le compte client web et date d’inscription sur le site.

« Vos données bancaires (RIB, numéro de carte), vos identifiants de connexion ou mots de passe n’ont pas été concernés », se dépêche d’ajouter LDLC. L’entreprise dit avoir immédiatement isolé la partie concernée de son infrastructure, révisé sa stratégie d’accès correspondante et notifié l’incident à la CNIL, « conformément à la réglementation applicable ».

Vitrée brisée

Comme toujours dans ce genre de cas, les données dérobées « pourraient être utilisées pour des tentatives de fraude et de hameçonnage (phishing) », prévient LDLC. S’ensuivent plusieurs conseils, comme ne pas cliquer sur des liens reçus par SMS ou e-mail, ou ne jamais communiquer ses informations personnelles, identifiants et coordonnées bancaires par e-mail, SMS ou au téléphone. On fera remarquer, non sans ironie, qu’un nombre croissant d’entreprises s’en chargent pour nous.

Pour LDLC, c’est le quatrième incident de ce type depuis 2021. Cette année-là, l’entreprise annonçait avoir été attaquée par le groupe de pirates Ragnar Locker, qui avait mis en vente 29,5 Go de données internes. Puis 2024 avait marqué un doublé : d’abord le 29 février avec le vol des données de 1,5 million de clients, puis en décembre, sans savoir cette fois combien de personnes sont concernées.

  •  

Le chihuahua Comando, nouvelle recrue vedette de la garde nationale mexicaine

Avec ses 21 centimètres et ses 7 kilos, Comando détonne parmi les chiens de la garde nationale mexicaine. Adopté par l’institution il y a quelques mois, le chihuahua est désormais formé pour participer aux opérations de recherche et de sauvetage.

© photo Toya Sarno Jordan/REUTERS

Un membre de la garde nationale mexicaine met un casque à Comando, un chihuahua adopté par l’institution, le 29 septembre 2026.
  •  

Sécurité : le premier point de situation REACTIV de l’ANSSI illustre l’ampleur du problème

Il y a du travail
Sécurité : le premier point de situation REACTIV de l’ANSSI illustre l’ampleur du problème

L’ANSSI a publié le premier point de situation de son dispositif REACTIV. Le rapport est sobre et direct, alignant les causes des différents incidents cyber des deux derniers mois contre les ministères, avec des chiffres éloquents.

Le dispositif REACTIV (pour REponse & ACTion Interministérielle face aux Violations de données) a été créé par l’ANSSI (Agence nationale de la sécurité des systèmes d’information) à la demande du Premier ministre Sébastien Lecornu. Annoncée publiquement le 7 septembre, elle constitue une réorientation des moyens opérationnels de l’ANSSI vers deux tâches : le traitement des comptes utilisateurs compromis et l’analyse des violations de données.

Cybersécurité : l’ANSSI lance son mécanisme REACTIV dédié aux services de l’État – Next↗

Comme nous l’indiquions au moment de l’annonce, l’agence obtient deux pouvoirs nouveaux. D’abord, elle centralise la communication technique de crise. Ensuite, et surtout, l’ANSSI peut imposer aux ministères des mesures de protection immédiates dans des délais contraints. Vincent Strubel, directeur de l’agence, avait bien précisé lors de l’annonce que l’effort était temporaire et qu’il se faisait au détriment d’autres pans de la menace.

La situation exigeait une forme d’urgence. Il n’aura fallu que trois semaines pour que l’ANSSI publie un premier point d’étape, faisant le bilan des attaques des deux derniers mois contre plusieurs ministères.

Des brèches en pagaille

Depuis le 1ᵉʳ août 2026, 99 violations de données ont été signalées à l’ANSSI, dont 67 sont confirmées et 32 sont en cours de traitement par l’agence.

Parmi les incidents, la faille CVE-2026-72898 (score CVSS 10) dans Metabase (une plateforme open source dédiée à l’intelligence économique) et son exploitation sont en bonne place. L’ANSSI évoque neuf instances ministérielles compromises depuis début août. « Cette vulnérabilité, de type injection SQL, permet l’accès à la base de données de l’application Metabase pour un utilisateur non authentifié et l’obtention des droits administrateurs de l’instance », indique le rapport.

Lorsque la faille a été découverte le 3 août par Metabase, elle était déjà exploitée. Le correctif a été publié le 6 août. Pour les ministères français en revanche, il ne s’agissait probablement déjà plus d’une faille 0-day, l’attaque contre France VAE étant par exemple survenue le 8 août. L’exploitation de cette faille a servi également contre Zéro Logement Vacant, Qualicharge et probablement Docurba, même si l’enquête n’est pas terminée.

Mais cette faille a aussi servi contre le propre Laboratoire d’innovation de l’ANSSI et contre la Direction interministérielle du numérique (DINUM), deux agences relevant du Premier ministre. Dans le premier cas, l’ANSSI pointe « la compromission de 118 comptes utilisateurs Metabase dont une trentaine de comptes d’utilisateurs externes (données statistiques d’utilisation, identifiants, courriels et mots de passe hachés) ». Les instances vulnérables ont été mises à jour, les mots de passe ont été renouvelés pour l’ensemble des comptes et les comptes inutilisés depuis plus de trois mois ont été désactivés.

Dans le cas de la DINUM, deux instances Metabase ont été compromises, ProConnect et Nuage-Public. « Les données exfiltrées portent sur des informations administratives d’organismes publics (SIREN, SIRET, budgets, effectifs), des métadonnées de contributions à des projets logiciels open source, et des historiques de connexions anonymisés », indique l’ANSSI. L’agence ajoute que ces données étaient cependant déjà publiques. Là encore, les vulnérabilités ont été colmatées, les secrets réinitialisés et les comptes créés par l’attaquant supprimés.

Le rapport n’indique pas toutefois dans quelle mesure ces instances Metabase étaient exposées à internet. Dans tous les cas, l’information tombe mal pour l’ANSSI, qui doit montrer l’exemple, notamment en matière de réactivité sur les correctifs sortant régulièrement. Il s’est écoulé au moins plusieurs jours entre la publication du correctif de Metabase et les premiers signes d’attaque contre la faille au sein des ministères, témoignant d’un retard dans l’application. Dans le cas de l’agence, même s’il s’agit uniquement de son Laboratoire d’innovation, le signal renvoyé n’est pas glorieux.

On peut noter également que l’avis du CERT-FR sur plusieurs failles Metabase a été publié le 24 août, alors que trois des quatre failles (dont CVE-2026-72898) étaient connues depuis le 6 et la dernière le 11.

Des défauts de sécurisation classiques

Les autres incidents relèvent malheureusement de défauts de sécurité classiques. Par exemple, des identifiants volés par des infostealers sur des postes personnels ou de partenaires, puis utilisés contre des services exposés sans double authentification. C’est le cas pour le PIGP (Portail de la Gestion Publique de la DGFIP), le cadastre et l’AEFE (Agence pour l’enseignement français à l’étranger).

L’absence de double authentification ressort justement dans le rapport, ou un deuxième facteur par simple e-mail, cette méthode n’étant plus considérée comme robuste depuis longtemps. Le point de situation évoque également la compromission de sous-traitants, dont un de TRACFIN, et le serveur d’échange avec les prestataires de la DGDDI.

On note aussi que plusieurs incidents sont en cours de qualification. Par exemple, pour Signal Logement (identification de logements insalubres) et le BCPR (Bureau des courriers parlementaires et réservés), duquel des e-mails auraient été exfiltrés, sans que l’ANSSI en soit certaine pour l’instant.

En outre, si la mission de REACTIV est surtout de pouvoir imposer des mesures concrètes dans des délais contraints, on ne sait rien des éventuels changements mis en place pour faire évoluer la culture de la cybersécurité chez l’ensemble des personnes concernées. Si l’exploitation de failles peut souvent être combattue par une application stricte des correctifs de sécurité, les attaques passant par des comptes compromis doivent interpeler les utilisateurs impliqués et leur hygiène numérique, dont la gestion de leurs mots de passe.

Une utilisation sérieuse de la double authentification ne semble pas toujours la règle non plus, le mécanisme relevant des ministères et de leurs services informatiques. À ce sujet, la position de l’ANSSI est d’ailleurs claire : « facteur clé de nombreux incidents analysés par l’ANSSI, l’absence de MFA, ou l’utilisation d’un second facteur faible (e-mail), a facilité les intrusions puisqu’un mot de passe faible ou une fuite de mot de passe suffisait à l’attaquant pour s’octroyer a minima un accès utilisateur ».

  •  
❌