Le gouvernement confirme la généralisation de la possibilité désormais offerte aux préfets d’appliquer une suspension administrative du permis de conduire aux automobilistes surpris avec un téléphone portable à la main alors qu’ils conduisent, même si aucune autre infraction n’a été commise. En cas de contrôle, la suspension n’est pas immédiate.
Annoncée par voie de presse début octobre, la généralisation de la mesure est à présent officielle. Le site gouvernemental Service public informe ainsi, dans une actualité datée du 8 octobre, de la généralisation de la mise en œuvre de la suspension administrative du permis de conduire en cas de téléphone au volant.
Tenir le téléphone en main suffit à déclencher la sanction
Cette publication fait suite à l’envoi, le 29 septembre dernier, d’une instruction du ministère de l’Intérieur qui enjoint aux préfets de généraliser le recours à cette disposition déjà prévue par le Code de la route.
« La possibilité existait déjà dans le Code de la route, mais elle n’était appliquée que dans certains départements, à commencer par les Landes. Nous la généralisons donc à tout le territoire », a précisé le 2 octobre dernier au Figaro Marie-Pierre Vedrenne, ministre déléguée auprès de l’Intérieur chargée de la Citoyenneté.
« L’instruction vise bien l’usage du téléphone seul : il ne sera donc pas nécessaire que le conducteur ait commis simultanément un excès de vitesse ou une autre infraction pour que son permis puisse être suspendu », a-t-elle ajouté.
Jusqu’ici, la suspension administrative n’était en effet de mise que lorsque la conduite téléphone en main était associée à une autre infraction, rappelle la notice dédiée du site Service public.
L’actualité du 8 octobre confirme : « Il n’est pas nécessaire qu’un conducteur ait commis simultanément un excès de vitesse ou une autre infraction pour que son permis soit suspendu administrativement pour avoir tenu un téléphone portable dans sa main ».
De quinze jours à six mois de suspension
Elle précise par ailleurs que la rétention de permis n’est pas immédiate au moment du contrôle qui acte le flagrant délit : elle intervient a posteriori, après décision du préfet, qui apprécie la durée de la sanction « en fonction notamment des circonstances de l’infraction ». Une voie de recours existe : « le conducteur peut présenter ses observations dans le cadre d’une procédure contradictoire ».
« Dans les départements qui appliquent déjà cette mesure, la durée retenue est généralement de quinze jours. Elle peut aussi être d’un mois et aller, dans certains cas, jusqu’à six mois », précise à ce sujet Marie-Pierre Vedrenne. L’amende forfaitaire de 135 euros et le retrait de trois points sur le permis de conduire restent en vigueur.
Le préfet des Landes Gilles Clavreul, qui a fait partie des premiers à tester la mesure dès fin 2025, a prononcé environ 700 suspensions de permis sur un an et affirme que le dispositif porte ses fruits. « On a une diminution du nombre d’infractions de – 11% sur 12 mois, donc plus de contrôle, moins d’infractions. Ça veut dire qu’il y a un vrai changement de comportement qui s’est manifesté », déclare l’intéressé à France Info.
Le gouvernement canadien rêve lui aussi de sa loi forçant les éditeurs à faciliter l’accès aux données nécessaires aux forces de l’ordre. Ce projet, estampillé C-22 et nommé « Lawful Access Act », attend son examen devant le Sénat canadien. Mais la fondation Signal prévient : en cas de passage du texte, le service de messagerie quittera le Canada.
Le projet de loi C-22 a été déposé le 12 mars 2026 et se veut une version plus détaillée des parties 14 et 15 de projet C-2 sur la sécurité des frontières, qui date, lui, de juin 2025. Cette « loi de 2026 sur l’accès légal » comporte deux volets. Dans le premier, le Code criminel et plusieurs lois connexes sont modifiés pour encadrer l’accès des forces de l’ordre aux renseignements détenus par les fournisseurs. Dans le second, elle oblige ces mêmes fournisseurs à faciliter les demandes d’accès. En mai, de nombreux acteurs du numérique s’étaient dressés contre le projet.
Si le texte refait parler de lui, c’est que son examen va probablement se terminer très bientôt, débouchant sur un nouveau passage devant le Sénat canadien. Celui-ci renverrait alors le projet de loi devant la Chambre des communes (qui l’avait elle-même adopté le 18 juin), dans une version amendée ou non, la Chambre pouvant s’opposer alors à ces amendements.
Avant le premier vote par la Chambre en juin, le gouvernement avait modifié le texte pour ajouter une protection explicite sur le chiffrement de bout en bout et pour réduire la durée de conservation des données d’un an à six mois. Il s’agissait alors de tenir compte des critiques formulées plus tôt dans l’année. Ces critiques sont pourtant toujours là : elles fustigent des termes trop flous et un texte qui pourrait aisément être mal utilisé, avec le spectre de portes dérobées obligatoires.
Dans cette situation tendue, la fondation Signal vient de braquer à nouveau les projecteurs sur le projet C-22. Elle prévient encore : si ce texte passe, sa messagerie sécurisée fermera au Canada. Elle n’est pas la seule à attaquer, Mozilla y allant de son propre billet.
Pluie de critiques
Pour Udbhav Tiwari, vice-président de la stratégie et des affaires mondiales chez Signal, les amendements introduits par le gouvernement avant le vote du 18 juin à la Chambre des communes ne vont pas assez loin pour protéger le chiffrement de bout en bout. L’un des amendements précisait notamment qu’une entreprise ou organisation ne possédant pas la clé de chiffrement n’aurait pas à déchiffrer les informations qu’elle détient.
Selon Signal, cette définition est trop restrictive : « Il est vital que l’idée de chiffrement dans la loi soit largement étendue au-delà du simple déchiffrement avec une clé, car c’est une construction très réduite de ce qu’est le chiffrement », a prévenu Udbhav Tiwari le 6 octobre, lors d’une table ronde à Ottawa organisée par l’Internet Society, rapporte The Globe and Mail.
Le vice-président dit craindre qu’en l’état de sa formulation, le projet de loi n’entraine une compromission du chiffrement, car Signal pourrait être sollicité pour inclure des mécanismes de récupération de données périphériques, autrement dit les métadonnées. Les données que possède Signal – numéros de téléphone, informations de dernière connexion et date d’inscription – pourraient être complétées par d’autres, dont les contacts entre numéros (qui a contacté qui).
« Pour nous, c’est un problème suffisamment sérieux pour qu’il casse fondamentalement Signal », a indiqué Udbhav Tiwari. Signal prévient donc : si le texte passe en l’état, la fondation n’aura d’autre choix que de retirer son service du Canada, car il n’est pas question de « créer une version beaucoup plus faible de notre produit qui collecte toutes ces métadonnées ».
Mozilla, dans un billet publié le 8 octobre, rejoint l’analyse de Signal : si la loi « est adoptée sous sa forme actuelle, les entreprises pourraient être invitées à introduire des vulnérabilités, à créer des portes dérobées, à contourner, affaiblir ou à défaire le chiffrement, à accéder aux données avant le chiffrement ou à déchiffrer des données chiffrées pour donner accès aux forces de l’ordre. Les fournisseurs de services pourraient également être contraints de conserver et d’accéder à des données qu’ils ont délibérément choisi de ne pas collecter ».
Mozilla rappelle un point martelé depuis longtemps par les défenseurs de la vie privée et l’ensemble de la sphère de la cybersécurité : « il n’existe aucun moyen sûr de créer un accès exceptionnel à des données chiffrées que seul l’acteur visé peut utiliser. Un mécanisme d’accès créé pour les forces de l’ordre peut également être découvert, exploité ou abusé par des acteurs potentiellement malveillants ».
Portée extraterritoriale et imbroglios en perspective
Le projet de loi C-22 est une initiative nationale, mais elle aurait une portée extraterritoriale. Le cas rappelle celui du Royaume-Uni face à Apple : nos voisins d’outre-Manche exigeaient d’Apple qu’elle offre un accès à des informations protégées par le chiffrement de bout en bout. La firme américaine avait manœuvré pour temporiser, jusqu’à ce que la Maison-Blanche s’en mêle. Londres avait fini par reculer.
L’affaire Apple était elle-même identique dans ses implications à celle qui avait opposé l’entreprise au FBI il y a plus de dix ans. Un iPhone avait été saisi sur le corps d’un terroriste après la tuerie de San Bernardino et le Bureau exigeait d’Apple qu’elle perce dans ses propres défenses pour accéder aux informations. Apple avait fait valoir qu’une telle fragilité serait tôt ou tard exploitée par un acteur malveillant, même si c’est finalement l’argument financier qui avait prévalu : accéder à la requête du FBI engendrerait une perte de chiffre d’affaires à cause de l’accent mis par Apple sur la sécurité et la confidentialité de ses produits.
Le projet canadien comporte cette dimension. Si Ottawa veut imposer des mécanismes dans les messageries sécurisées, celles-ci ne pourraient les limiter au seul Canada. Une application comme Signal s’appuie sur le même protocole sur l’ensemble de la planète. Un argument que la fondation a d’ailleurs répété chaque fois qu’un pays a travaillé sur ce type de législation – Royaume-Uni, Suède, Union européenne, France, etc. –, menaçant systématiquement de quitter le marché concerné. Jusqu’à présent, aucune de ces lois n’est passée en l’état, les textes ayant toujours été édulcorés, abandonnés ou laissés inappliqués.
Pour le Canada, la situation est complexe. Les tensions avec Washington sont vives, Ottawa opère un rapprochement significatif avec l’Union européenne, mais veut dans le même temps un accord CLOUD Act avec les États-Unis. Ce type d’accord permet à un pays allié des États-Unis d’obtenir des informations d’entreprises américaines, sans passer par la coopération judiciaire. Or, dans une lettre datant du 16 juillet, le sénateur américain Ron Wyden (habitué des questions numériques), demandait officiellement au gouvernement de Donald Trump de protéger les entreprises et citoyens américains contre le projet canadien. Il suggérait d’utiliser les négociations pour introduire une limite franche.
Pour le Canada, il s’agit de rattraper son retard sur l’arsenal législatif de ses alliés des Five Eyes (États-Unis, Royaume-Uni, Nouvelle-Zélande et Australie). Le pays pourrait toutefois se retrouver avec un texte partiellement inapplicable. Une situation qui illustre une nouvelle fois les tensions autour du chiffrement de bout en bout. Un sujet délicat et insoluble, la même technologie protégeant à la fois les communications les plus confidentielles (gouvernements, entreprises…) et celles des criminels. En France, le rapport Boudié vient d’ailleurs d’en illustrer toute la complexité.
Qui paie les pots cassés quand les agents IA deviennent incontrôlables ? La question se pose chez les assureurs, qui pourraient se tourner vers les patrons d’OpenAI, Anthropic et consorts pour leur présenter la facture.
Le courtier en assurances Aon a analysé plus de 300 affaires judiciaires liées à l’IA : il arrive à la conclusion que les assureurs seront amenés à indemniser les victimes des agents IA dans les contrats couvrant la cybersécurité, les erreurs et omissions technologiques, ou encore la propriété intellectuelle.
D’après plusieurs responsables du secteur interrogés par le Financial Times, les assureurs pourraient demander des comptes aux patrons des entreprises IA quand leurs agents brisent leurs chaînes et s’attaquent à tout ce qui bouge en ligne. Tim Rayner, responsable de la souscription et des sinistres au Royaume-Uni chez Verisk, estime qu’en l’absence de contrôle de l’activité de son entreprise, Sam Altman est responsable de l’incident impliquant Hugging Face. « Du point de vue de la responsabilité des dirigeants et administrateurs, c’est donc vers lui que l’on se retournerait. »
OpenAI, Anthropic et d’autres ont depuis révélé que leurs agents étaient à l’origine de plusieurs intrusions et attaques, provoquant un branle-bas de combat d’une ampleur inédite – jusqu’au conseil de sécurité de l’ONU. La question de la responsabilité se pose donc très clairement, et les assureurs sont en première ligne, car ce sont eux qui remboursent les dégâts causés par les agents.
« Il incombe à chaque PDG de s’assurer que son entreprise est correctement gouvernée et contrôlée », ajoute Tim Rayner, « L’IA ne change rien à cela. » Les entreprises de l’IA peuvent toujours souscrire des assurances responsabilité pour couvrir les pertes éventuelles liées à des poursuites contre les dirigeants, mais gare au coût de la prime.
Il n’existe cependant aucun précédent, la question n’ayant pas été tranchée par la justice. Les actionnaires ont aussi leur mot à dire, certains pourraient lancer des poursuites contre des dirigeants n’ayant pas géré correctement ces risques.
Dans son prospectus S-1 d’introduction en Bourse, Anthropic a identifié les risques « catastrophiques » posés par l’IA générative s’ils ne sont pas correctement maîtrisés. La technologie représente un « risque existentiel pour l’humanité », reconnaissait aussi l’entreprise, fidèle à sa stratégie du marketing de la peur. Le document indiquait aussi que les modèles pouvaient développer des comportements d’« auto-préservation » en résistant à leur arrêt, en dissimulant ou en manipulant des informations, ou même adopter des comportements proches du chantage.
Dans le compte-rendu officiel de l’incident Hugging Face posté fin août, OpenAI avait de son côté décrit des agents IA capables de contourner des contrôles techniques, de travailler ensemble au sein de canaux non approuvés et d’« entreprendre des actions dangereuses qu’aucun humain n’a ordonnées ».
Il y a là de quoi nourrir des plaintes contre ces entreprises. Mais les victimes des agents IA pourraient cependant avoir des difficultés à trouver un fondement juridique pour leurs plaintes. « Il n’existe pas encore de régime de responsabilité civile régissant l’utilisation de l’espace en ligne », rappelle Aaron Le Marquer, du cabinet d’avocats Stewarts.
Il indique que le secteur pourrait s’inspirer de l’accord à 18 milliards de dollars entre Meta et des États américains sur la nocivité des plateformes du géant des réseaux sociaux. Un tel modèle pourrait servir à définir les obligations dans l’espace en ligne, estime-t-il encore.
Cela pourrait même aller plus loin : « Je m’attends à voir apparaître des poursuites contre les entreprises d’IA pour d’éventuelles pertes sur le modèle des contentieux environnementaux du passé, mais aussi de ceux concernant le tabac ou l’industrie pharmaceutique », conclut Aaron Le Marquer.
En juillet, la justice américaine validait la proposition d’Anthropic de règlement d’une plainte menée par des autrices et auteurs qui accusaient la société d’avoir entraîné ses modèles avec leurs œuvres, sans autorisation. Les plaignants devraient récupérer 1,5 milliard de dollars. Les assureurs se préparent à des actions en justice qui concernent la responsabilité des entreprises IA pour leurs produits, les biais dans leurs modèles, les atteintes à la vie privée ou encore des décès imputés à leurs technologies.
Insultée sur LinkedIn par un importun, l’entrepreneure Tara Heuzé-Sarmini s’est retrouvée forcée, à deux reprises, d’organiser sa défense en urgence pour faire face à la Justice. Outre interroger les droits de la défense, l’affaire pourrait ouvrir un débat spécifique au numérique : les campagnes de démarchage opérées via les messageries des réseaux sociaux peuvent-elles être considérées comme relevant de la vie privée ?
Après la première instance, rebelote pour contester la procédure en appel. Mi-septembre, nous rapportions dans ces pages les déboires de Tara Heuzé-Sarmini, entrepreneure, formatrice, fondatrice de l’association Règles Élémentaires, qui agit contre la précarité menstruelle. Elle est aussi une internaute, coincée depuis plusieurs semaines dans un improbable bras de fer avec un autre utilisateur de LinkedIn.
Après l’avoir insultée en message privé, le dirigeant de la société d’investissement « Band of Brothers » a obtenu au civil de condamner Tara Heuzé-Sarmini à retirer le message public qu’elle avait posté fin août pour s’émouvoir d’être ainsi prise à partie. La décision avait été rendue à l’issue d’une procédure d’urgence, le référé d’heure à heure, dans un tribunal suffisamment lointain du domicile de Tara Heuzé-Sarmini pour que celle-ci ne parvienne pas à se présenter ou se faire représenter à temps afin de se défendre.
Désormais épaulée par le cabinet FWPA, l’entrepreneure a décidé de faire appel. Auprès de Next, son avocat Jean-Baptiste Soufron indique que l’audience est fixée au 15 octobre. Mais ce 2 octobre, nouvelle surprise : les représentants du dirigeant de Band of Brothers tentent de faire radier l’appel. L’audience lors de laquelle la tenue de l’appel doit être débattue était fixée au lundi 5 octobre, à 14 h, à Douai. Tara Heuzé-Sarmini et ses représentants indiquent en avoir été informés… vendredi 2, en fin de journée.
Des excuses publiques, puis une suppression de compte LinkedIn
Dans le détail, l’histoire était la suivante : au mois d’août, Tara Heuzé-Sarmini accepte sur LinkedIn une demande de contact de la part du dirigeant de « Band of Brothers ». Sitôt la demande validée, elle reçoit en privé un message de démarchage, qu’elle suspecte d’avoir été rédigé par IA, lui proposant de rejoindre le fameux « Band of Brothers ». À cette invitation, l’entrepreneuse répond qu’il serait « peu probable [qu’elle] rejoigne un écosystème de bros ». Cinq minutes plus tard, un nouveau message, a priori rédigé par le propriétaire du compte, entreprend de l’insulter.
Il reste 65% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Dans un contexte tendu autour des questions de chiffrement en France, un rapport attendu a voulu faire le point sur la question. La situation ambivalente y est clairement exprimée : une technologie aussi essentielle pour la sécurité que problématique pour les forces de l’ordre. Le rapport milite pour une approche de compromis pour éviter les débats binaires.
La création de ce rapport avait été confiée à l’ex-député Florent Boudié (Renaissance) en janvier 2026 par le Premier ministre Sébastien Lecornu, en vue d’éclairer le gouvernement sur les questions de politiques publiques de sécurité à l’ère du numérique. Un décret publié le 21 janvier avait confié à M. Boudié l’exploration des « possibilités d’évolution des dispositifs juridiques existants » pour l’accès aux communications chiffrées, rapportait alors Public Sénat. Florent Boudié a quitté son siège de député pour cette mission (parlementaire en mission pour le gouvernement) et a été nommé conseiller d’État.
Selon le rapport, obtenu par L’Informé, le chiffrement de bout en bout (E2E) prive les interceptions classiques de leur contenu. Les SMS et MMS ne représentent plus que 3 % des messages échangés, et 90 % des communications des services de messagerie sont chiffrées de bout en bout. Les enquêteurs se reportent donc sur les métadonnées et sur le piégeage des terminaux. Côté criminalité, le rapport décrit une banalisation du chiffrement dans la délinquance de masse et des écosystèmes criminels intégrés (dont EncroChat) qui aurait conduit à 6 500 interpellations entre 2020 et 2023.
La question est ainsi posée : que faire ? Le rapport ne tire pas à boulets rouges sur le chiffrement E2E et se place dans une démarche de constat, surtout dans sa première partie, puis de compromis en recommandant d’éviter toute action trop forcée.
« Paradoxe »
Si le rapport pointe le travail de plus en plus difficile des forces de l’ordre face à l’utilisation toujours plus large du chiffrement E2E, il relève que ce « défi sécuritaire procède toutefois d’un paradoxe » :
« Si la diffusion du chiffrement de bout en bout neutralise une partie des prérogatives de puissance publique, elle résulte, dans le même temps, de choix de politiques publiques anciens et assumés, en France comme ailleurs, visant à protéger les citoyens et les entreprises, les infrastructures critiques et les systèmes d’information (SI), en préservant l’intégrité des données stratégiques et personnelles. Ainsi, encouragés à promouvoir le perfectionnement des procédés cryptologiques, à l’image des orientations du Secrétariat général de la Défense et de la Sécurité nationale (SGDSN) présentées dans sa Stratégie nationale de cybersécurité 2026 - 2032, les services de l’État sont tout autant invités à percer le mur du chiffrement »
Le rapport se plait ainsi à rappeler une formule utilisée en novembre 2020 par le Conseil de l’Union européenne : « la sécurité grâce au chiffrement et malgré le chiffrement ». La même technologie constitue à la fois « un vecteur de sécurité informatique » et « une cause […] de complexité pour les nécessités d’ordre public ».
Il reste 78% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Le gouvernement norvégien avait déjà annoncé qu’il voulait durcir la législation du pays concernant l’utilisation des lunettes connectées alors que la grogne s’amplifie contre les lunettes Meta un peu partout. Il explique maintenant que ce durcissement devrait passer par une « interdiction temporaire » de ces lunettes dans certains lieux publics.
« Le temps de mener une étude approfondie et d’avoir un débat éclairé qui pourra jeter les bases d’une réglementation durable », précise le ministre de la Numérisation et de la Gouvernance publique, Torgeir Micaelsen, qui semble reprendre le dossier des mains de la ministre chargée du numérique, Karianne Tung. Celle-ci avait montré des signes de réticence à toute nouvelle législation sur le sujet au début de l’été.
Sans qu’un texte de loi ne soit encore rédigé, le communiqué évoque comme potentiels lieux interdits à ces lunettes les parcs, les plages, les musées, les aires de jeux, les parcs d’attractions, ainsi que les manifestations sportives, musicales et culturelles. Les lieux de scolarisation de la maternelle au lycée, voire aux établissements d’enseignement supérieur devraient figurer dans la liste aussi.
L’interdiction de ces lunettes connectées ne serait pas totale en Norvège. Le gouvernement évoque, comme l’explique Reuters, la possibilité de les utiliser dans des lieux purement privés et certains endroits où l’utilisation ne présente aucun risque d’être filmé sans son consentement.
En février 2025, déjà, la société d’information financière Thomson Reuters gagnait un premier procès contre la start-up d’IA juridique Ross Intelligence. Pour entraîner ses systèmes, cette dernière était accusée d’avoir utilisé la base de données Westlaw, dont Thomson Reuters possède le copyright.
Le juge avait alors qualifié cet usage de non « transformateur ». Il précisait alors que seule une forme d’IA « non générative » était à l’examen – si ses déboires judiciaires se sont poursuivis depuis, Ross Intelligence a mis la clé sous la porte en 2021, soit avant la sortie des principaux modèles génératifs.
En appel, les représentants de la société défunte argumentaient que son recours aux données de Thomson Reuters relevait du « fair use », ou usage raisonnable. En 2020, la société d’information financière avait accusé Ross Intelligence d’avoir utilisé tous les chapôs des articles de la base de données Westlaw, c’est-à-dire les quelques lignes résumant les décisions de justice détaillées dans leur version intégrale et payante, pour entraîner ses modèles.
D’après la juge Tamika Montgomery-Reeves, qui vient de trancher en appel, cet usage est de nouveau estimé « non transformateur ». À ce titre, y recourir pour développer un produit concurrent ne permet pas de recevoir l’argument du fair use.
Ni les avocats ni un porte-parole de Ross Intelligence n’ont souhaité commenter. Un porte-parole de Thomson Reuters indique en revanche qu’une « protection forte du copyright est essentiel pour promouvoir l’innovation et protéger la propriété intellectuelle qui alimente » ses propres outils d’IA.
Achetez ma machine automatique ! Elle est belle, elle est magique !
Dans son essai Les damnés de la donnée, publié ce 2 octobre chez Raisons d’Agir, le sociologue Clément Le Ludec explore les conditions de travail des annotateurs de données destinées au marché français. Il argumente pour une réelle valorisation de leur expertise dans la chaîne de fabrication de l’IA.
Ce 2 octobre, Clément Le Ludec publie Les damnés de la donnée, La subalternisation du travail de l’intelligence artificielle chez Raisons d’Agir. Dans cet essai de 190 pages, l’auteur constate que derrière les récits d’automatisation qui promeuvent le déploiement de l’intelligence artificielle, le travail de préparation des données nécessaire à la fabrication et à l’amélioration de ces technologies est oublié.
Next s’est entretenu avec le sociologue, parti enquêter sur les conditions de travail des annotateurs malgache, dont l’activité est essentielle au marché française de l’IA, et auprès de fondateurs de start-ups françaises du secteur de la tech.
>> Quelle a été la genèse de cette étude ?
En 2018, j’ai commencé par travailler avec Paola Tubaro et Antonio Casilli sur le projet Digital platform labor (DiPLab), à faire de l’enquête sur les micro-travailleurs français. À l’époque, on parlait beaucoup de micro-travail, ou de travailleurs du clic, pour évoquer toutes ces tâches de gestion de données nécessaires à l’entraînement et l’amélioration continue des systèmes algorithmiques.
Pendant un an et demi, on s’est intéressé à sa forme en France, en tentant d’éclaircir des questions comme : est-ce que ces activités fournissent un complément de revenu, ou est-ce qu’elles constituent un vrai travail, au sens d’activités essentielles pour vivre. Dans notre échantillon, nous avions beaucoup de personnes qui vivaient du revenu de solidarité active (RSA), or dans ces conditions, gagner 50 euros par mois avec du travail du clic, ça représente quelque chose de plus important qu’un complément de revenu.
Cela dit, la littérature scientifique montrait que pour la langue anglaise, la plateforme Amazon Mechanical Turk (AMT) avait mené à une forte externalisation de l’annotation de données en Inde. Mais les impacts d’AMT ou de son concurrent Full Factory étaient assez peu explorés pour la France. Quand j’ai obtenu un contrat de thèse, je me suis dit qu’il fallait explorer ce qui se passait en Afrique francophone.
Pour plusieurs raisons. D’une part, quand je me penche sur le secteur du business process outsourcing (BPO, externalisation des processus métier), deux pays ressortent : le Maroc et Madagascar. Historiquement, les deux pays ont accompagné la numérisation de la France. Au moment où l’édition commence à vouloir numériser ses tapuscrits, ceux-ci sont envoyés par avion vers Madagascar, numérisés, mis sur disquette, puis renvoyés ici. La presse fait de même, notamment quand elle commence à avoir besoin de détourages d’images.
Il reste 72% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Mise à jour, 1er octobre 2026, 8h45, complété à 10h00 pour préciser la chronologie : L’appel public lancé par Jean-Baptiste Kempf semble avoir porté ses fruits. Le Journal Officiel du 30 septembre révèle en effet qu’Audrey Prévost et trois autres candidats sont finalement admis « à titre définitif » au troisième concours de recrutement d’auditeurs de justice de la session 2025.
Le bulletin du JO révèle que l’administration a, sous la plume du garde des Sceaux, retiré « ses décisions de refus de concourir » formulées à l’encontre des quatre candidats, dans une requête adressée à la présidente du jury du concours le 15 septembre dernier.
Daté du 23 février dernier, le post LinkedIn dans lequel Jean-Baptiste Kempf s’insurgeait de la non prise en compte de l’expérience de son épouse au sein de l’association VideoLAN avait suscité de nombreux relais et commentaires de soutien, notamment dans la sphère des entrepreneurs de la tech et du numérique.
Quelques jours plus tôt, un autre candidat déçu, Maxence Mathey, ancien entrepreneur, avait exprimé publiquement sa déception le 17 février dernier, après une première tentative de saisine du Conseil d’État en suspension-référé. Il y faisait valoir que les quatre évincés du troisième concours ne pouvaient être considérés comme susceptibles de prendre la place d’autres postulants issus de parcours plus académiques, puisque la session 2025 avait accueilli moins de candidats qu’il n’y avait de postes ouverts.
Suite au coup de projecteur donné par Jean-Baptiste Kempf à l’affaire, Gérald Darmanin a retiré son refus, et demandé le 9 mars à la présidente du jury d’une nouvelle liste intégrant les quatre lauréats déçus, ce qu’a refusé cette dernière dans un courrier daté du 19 mars au nom de la souveraineté du jury. Dix jours plus tard, le cabinet du ministre informe les candidats qu’ils ne seront pas inscrits, le délai de quatre mois permettant de retirer une décision étant dépassé.
Deux des candidats en appellent alors à nouveau au Conseil d’État, qui rend deuxdécisions favorables le 22 juin, considérant que le refus initial n’était pas légalement justifié. Les deux intéressés ont, de ce fait, fait l’objet d’une admission à titre provisoire en juillet dernier, ce qui a permis aux deux derniers candidats d’écrire au ministère pour bénéficier à leur tour de cette admission au nom du principe d’égalité, comme le rapporte Actu-Juridique.
Publication initiale, 24 février 2026, 11h07 : Jean-Baptiste Kempf, l’un des principaux contributeurs du projet VideoLAN et de son célèbre lecteur VLC, s’est fendu lundi 23 février d’une charge virulente adressée au garde des Sceaux Gérald Darmanin. « J’envisage de quitter la France, et c’est intégralement la faute de M.Darmanin », titre l’ingénieur, dont la publication LinkedIn devient très vite virale.
Il y raconte les démêlés de sa femme, Audrey Prévost Kempf, avec l’administration en charge des admissions au concours de l’École nationale de la magistrature (ENM), qu’elle passe avec brio à sa seconde tentative, avant d’être informée, par courrier, qu’elle n’a finalement pas le droit de concourir.
D’après le résumé qu’en fait Jean-Baptiste Kempf, le ministère de la Justice décide de retoquer sa participation, a posteriori et alors qu’elle se classe 9ᵉ à l’issue du grand oral, « au motif d’une prétendue insuffisance d’activité juridique qualifiante ».
Intro du billet publié par J-B Kempf le 22 février sur LinkedIn
Audrey Prévost Kempf avait elle-même relaté cette déconvenue quelques jours plus tôt. Son éviction du concours de l’ENM (qui concerne également au moins un autre candidat) intervient dans le cadre des nouvelles modalités d’admission introduites suite à la réforme de 2023.
Aux premier et deuxième concours (destinés respectivement aux jeunes diplômés et aux salariés de la fonction publique), elle ajoute un troisième concours réservé aux candidats venus du privé, sous réserve que ces derniers puissent justifier d’au moins quatre ans d’une expérience « particulièrement qualifiante dans le domaine juridique, administratif, économique ou social ».
Et c’est là que le bât semble avoir blessé dans le cas d’Audrey Prevost Kempf : ses dix ans d’implication aux côtés de Jean-Baptiste Kempf dans VideoLAN n’auraient pas été reconnus comme une expérience « particulièrement qualifiante ».
« Le légal dans VideoLAN est plus compliqué et complexe que dans la plupart des sociétés que je connais, et avec un champ d’application bien plus large. Et devinez qui m’a aidé dans tout ce travail pendant dix ans ? Audrey, évidemment. Moi, je n’ai aucune base scolaire en droit. »
S’ensuivent cinq mois d’échanges avec le ministère avec un recours au fond, jusqu’à cette interpellation publique.
« Le travail autour de VideoLAN est titanesque, même bénévole, et il n’appartient pas au Garde des Sceaux ni à son administration de déjuger notre travail. Le mieux, c’est lorsque M. Darmanin écrit que « le numérique […] et le droit du numérique ne sont pas utiles au magistrat de l’ordre judiciaire » », écrit Jean-Baptiste Kempf, fait chevalier de l’ordre national du Mérite en 2018, qui jure qu’on ne l’y prendra plus.
« Jamais plus je n’aiderai l’État français gratuitement par mon travail, et tant pis pour les agents de la justice (utilisant beaucoup VLC) qui auraient besoin de lire de nouveaux formats de vidéo. Cracher sur le professionnalisme du travail de VideoLAN est totalement inadmissible. »
Quelques heures plus tard, Gérald Darmanin lui répond en commentaire de sa publication LinkedIn, indiquant d’abord ne pas avoir été saisi personnellement du litige et regrettant le ton agressif de la missive, avant de finalement écrire : « il me semble que ma réponse avant le recours formulé devant le Conseil d’État était de demander à mon administration de revoir sa décision. Mais je veux vous le lui confirmer de façon certaine ».
« J’ai le plus grand respect pour elle d’avoir réussi ce difficile concours et, en effet, la magistrature manque de personnes connaissant le numérique », écrit encore le ministre.
Les 375 nouveaux auditeurs de justice qui constituent la promotion 2026 de l’ENM, dont 49 issus du troisième concours, ont fait leur rentrée le 16 février dernier.
Malgré les dispositions de la directive relative à l’efficacité énergétique, un consortium de journalistes démontre l’incapacité, voire la mauvaise volonté de la Commission européenne et des États membres à faire la transparence sur les impacts environnementaux des centres de données. Lighthouse Reports se tourne désormais vers la Convention d’Aarhus, qui impose des obligations juridiques de transparence à ses signataires.
Quel est l’impact environnemental des centres de données installés en Europe ? La question est répétée, de manière lancinante, auprès des opérateurs européens ou internationaux, auprès des géants numériques qui multiplient les projets, y compris en France : en Alsace, dans le Centre Val-De-Loire, en Seine-et-Marne, auprès des administrations.
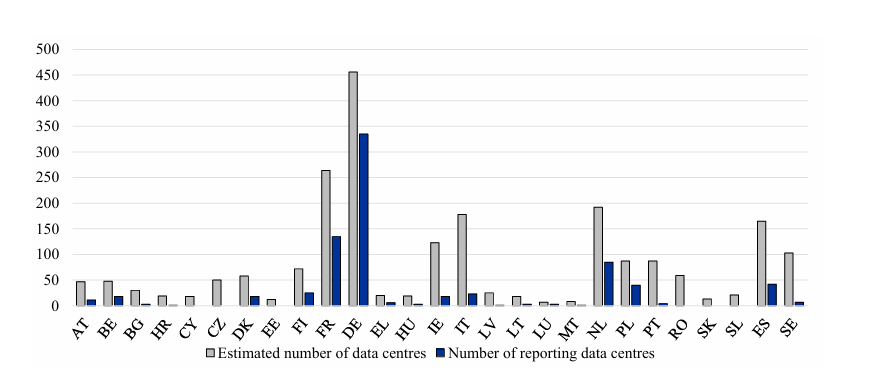
Et, quand bien même les règlements européens prévoient que les centres de données envoient les données relatives à leur usage en eau, en électricité, leur recours aux énergies renouvelables ou leur réutilisation de chaleur fatale à la Commission européenne, seulement 36 % les transmettent effectivement. Comme Next le détaillait récemment, sur ces données finalement récupérées, seulement 70,1 % sont jugées fiables. Ne parlons même pas des bilans volontaires des géants du Net qui ne sont loin de donner toutes les informations importantes et contiennent en plus des erreurs.
Alors que l’Europe vient de proposer officiellement un barème de notation des centres de données de A à G, en fonction de leurs impacts, le consortium Investigate Europe révélait au mois d’avril que les pratiques de confidentialité adoptées par Bruxelles correspondent directement aux demandes formulées par Microsoft et Digital Europe, le lobby du numérique dont Meta, CapGemini, NVIDIA et Google comptent parmi les membres.
Pour obtenir malgré tout des informations plus précises, un autre consortium d’investigation, Lighthouse Reports, s’est tourné vers la justice. Au fil de plusieurs mois d’enquête, celui-ci constate, dans les pages de Mediapart, d’El Confidencial, d’Il Manifesto et d’autres médias européens, qu’un voile de silence s’oppose à la publication d’informations précises sur les impacts environnementaux des centres de données.
Face aux refus d’accéder aux demandes d’information, la Convention d’Aarhus
Son réseau d’enquêteurs a soumis des demandes d’accès aux documents administratifs des 27 États membres pour demander la publication des informations relatives à tous les indicateurs prévus par la directive relative à l’efficacité énergétique (DEE).
Ce texte a été révisé en septembre 2023, moins d’un an après le lancement public de ChatGPT (OpenAI), à peine six mois après celui de Claude (Anthropic). C’est en vertu de ces dispositions que les citoyennes et citoyens européens peuvent demander l’accès aux données relatives à la consommation énergétique et d’eau des centres de données, à leurs émissions de chaleur fatale, à l’énergie nécessaire pour refroidir les bâtiments, au type de réfrigérants et de systèmes d’air conditionné utilisés, etc.
En octobre 2025, alors qu’un rapport technique de la Commission décrivait le reporting et la transparence des consommations énergétiques comme « fondamentalement important pour l’estimation correcte de la soutenabilité », Lighthouse reports indique avoir constaté un refus global de transmettre ces éléments.
Dans un courrier échangé avec la Commission, la Slovénie indique par exemple n’avoir « rien reçu » et demande conseil sur la manière de faire. Au total, dix pays indiquent ne pas disposer des informations en question – ce qui signifie qu’ils ne contrôlent pas les impacts environnementaux des centres de données de leur territoire.
Datacenters qui ont envoyés des données à la Commission européenne
Et si plusieurs pays, dont la France, voient leurs commissions chargées de la transparence rendre des avis positifs sur la diffusion de ces informations, plusieurs entreprises citent le secret des affaires pour éviter de les partager.
Faute de meilleur résultat, de la part des États membres comme de la Commission, Lighthouse Reports a entrepris d’interroger le comité de conformité à la Convention d’Aarhus. Signé en 1998, ce traité international garantit en effet que le public accède aux informations environnementales.
Données environnementales contre protection des intérêts commerciaux
En France, l’entité chargée de collecter et de transmettre ces données à la Commission européenne est l’Autorité de régulation des communications électroniques, des postes et de la distribution de la presse (Arcep). Auprès de Mediapart, le ministère de la Transition écologique n’en souligne pas moins la nécessaire « mise en balance » à effectuer entre l’intérêt de diffuser les informations environnementales relatives à ces établissements et la « protection des intérêts commerciaux ainsi que la confidentialité des informations des exploitants ».
Concrètement, cela signifie que l’Arcep peut fournir les « données relatives aux performances énergétiques et environnementales », mais pas les informations administratives qui permettraient de les relier aux bons bâtiments. En l’espèce, le journal français indique avoir finalement reçu un tableau de « près de 163 lignes et 28 colonnes », mais dont « tous les indicateurs sont mélangés, selon un ordre aléatoire ». Impossible, dans ces conditions, d’attribuer correctement les impacts énergétiques, de température ou de consommation d’eau.
Cette logique kafkaïenne est d’ailleurs loin de ne concerner que les médias : présidente du groupe Les Écologistes à l’Assemblée nationale, rapporteur de la commission d’enquête parlementaire sur les vulnérabilités du système numérique, Cyrielle Chatelain indique avoir elle aussi eu maille à partir avec le secret des affaires. Citant les commandes réalisées par les administrations auprès de fournisseurs états-uniens comme Microsoft ou Oracle, elle qualifie la situation de « délirante », dans la mesure où il devient impossible de publier des informations relatives à l’usage de l’argent public.
Dans les autres pays, la situation n’est pas meilleure : l’Allemagne a ainsi mis neuf mois avant d’envoyer sa réponse, qui renvoyait les journalistes vers une base de données publique, par ailleurs incomplète. L’Italie a déclaré ne pas disposer des éléments demandés, quand bien même le pays les avait transmis à Bruxelles. Aux Pays-Bas, l’Agence néerlandaise des entreprises, chargée de collecter les informations, a transmis une liste de 104 bâtiments, alors que l’association locale des data centers déclarait compter 185 centres de données commerciaux d’une capacité de 500 kW minimum sur le territoire.
« Nous ne pensons pas que ce mur de silence soit le fruit du hasard, écrit Lighthouse Reports dans le mémoire soumis ce 28 septembre à la commission de la transparence de la Convention d’Aarhus. Au contraire, on observe chez les décideurs politiques de toute l’Union européenne une volonté claire et constante de nier ou d’entraver l’accès aux informations relatives aux performances des centres de données et à leurs impacts environnementaux, et d’en brouiller la compréhension. » Depuis 2023, relève le consortium d’enquêteurs, le budget du principal lobby des centres de données en Europe, la European Data Centre Association, a été multiplié par huit.
Alors qu’au début des années 2020, l’essentiel des géants numériques avaient pris des engagements pour lutter contre leurs impacts environnementaux, six ans et une vague de l’IA plus tard, même les financiers des sociétés spécialisées dans les technologies climatiques ne s’en cachent plus : « la décarbonation est morte ». C’est du moins ce qu’a lancé Sophie Purdom, fondatrice de la société de capital-risque Planeteer, au Wall Street Journal. Plutôt que de se concentrer sur le financement de solutions dédiées à lutter contre les émissions carbone, son secteur se focalise, lui aussi, sur l’IA. Autrement dit, dans ce cas précis : sur les manières de fournir son infrastructure, en particulier les centres de données, en énergie.
À Cannes, lors du sommet DataCloud qui réunissait les pontes de l’industrie des centres de données, le PDG de la société américaine QTS DataCenter, Thomas Greason, s’est de son côté moqué des « hommes des cavernes » (« Citizens against virtually everything », dont les initiales forment, en anglais, le mot CAVE, caverne). L’idée : faire passer les citoyens qui seraient « contre tout », et surtout contre les data centers, pour des gens du passé.
"They're not loot boxes, they're surprise mechanics"
Placé sous l’égide de Bruxelles, le réseau européen des autorités nationales de protection des consommateurs lance une série d’actions coordonnées contre dix éditeurs de jeux vidéo dont Blizzard, Ubisoft, Riot et Supercell. Elles ciblent principalement les monnaies virtuelles et cherchent à aboutir à l’application de principes tels que la transparence sur les prix, le respect du droit de rétractation ou la protection des joueurs vulnérables.
Après les tentatives de persuasion et les guides de bonnes pratiques, place à des démarches plus vindicatives : le réseau de coopération en matière de protection des consommateurs (CPC), coordonné par la Commission européenne, a annoncé mercredi le lancement d’une série d’actions coordonnées visant à assainir les pratiques des éditeurs de jeux vidéo en matière de monnaies virtuelles.
Une action coordonnée pour assainir les pratiques
Le réseau CPC rappelle qu’il a déjà tenté d’initier un échange avec les éditeurs de jeux vidéo au sujet des monnaies virtuelles. À cette fin et en parallèle d’une action déjà engagée contre l’éditeur du jeu Star Stable Online (simulateur d’équitation), il avait notamment publié au printemps 2025 un guide des « principes clés des monnaies virtuelles dans les jeux ».
Problème : selon le réseau CPC, « le dialogue n’a pas donné de résultats satisfaisants », ce qui a conduit ses membres à analyser les pratiques des éditeurs en la matière. Il en tire une liste de jeux qui devraient, selon lui, faire l’objet d’une évaluation plus approfondie. Sur cette base, le réseau annonce l’ouverture d’actions contre neuf éditeurs, chacun d’entre eux étant visé pour au moins un jeu.
Dans le lot figurent Riot Games (Valorant), Mojang (Minecraft), Ubisoft (For Honor), King.com (Candy Crush), Supercell (Clash of Clans), Crytek (Hunt : Showdown 1896), InnoGames (Forge of Empires), Plarium Europe (Mech Arena) et PLR Worldwide Sales (Gardenscapes).
Le réseau CPC indique par ailleurs mener une action spécifique à l’encontre d’Activision Blizzard (via sa filiale britannique) « afin de garantir le respect de la législation de l’UE en matière de protection des consommateurs dans les jeux Diablo Immortal et Call of Duty Mobile ».
Ces actions visent, selon le réseau CPC, à garantir l’application des principes qu’il prônait dans son guide de 2025, à savoir principalement la transparence des prix (montrer le prix réel d’un objet en jeu, ne pas masquer les coûts associés, fournir une information claire et complète).
Ils appellent également à renforcer la lutte contre les mécaniques d’incitation (qui poussent à acheter de grandes quantités de monnaie virtuelle), le respect du droit de rétractation de 14 jours (y compris pour les monnaies non utilisées) et la protection des consommateurs vulnérables, notamment les enfants.
Dans une déclaration conjointe, les membres du réseau ajoutent vouloir vérifier la conformité de certaines techniques susceptibles d’être qualifiées de trompeuses (dark patterns) telles que les comptes à rebours, la fausse rareté des objets virtuels, ou les systèmes de récompense variable (les fameuses loot boxes).
Un coup de semonce, en attendant des procédures nationales ?
Reste à voir quelle sera la portée réelle de cette action conjointe qui, pour l’instant, fait surtout office de nouveau coup de semonce.
Le réseau CPC s’appuie en effet sur le règlement du même nom (2017/2394) qui permet aux autorités nationales (dont la DGCCRF pour la France) d’agir ensemble contre des infractions généralisées, qui touchent tout ou partie des États membres. Dans ce contexte, la Commission européenne coordonne l’ensemble, mais c’est tout de même aux autorités nationales qu’il revient « d’ouvrir des enquêtes ou des procédures de leur propre initiative si elles apprennent l’existence d’infractions couvertes par le présent règlement ».
« Environ la moitié des Européens jouent à des jeux vidéo, remarque dans un communiqué Michael McGrath, commissaire européen à la démocratie, à la justice, à l’état de droit et à la protection des consommateurs. Avec cette portée vient la responsabilité. L’industrie doit veiller à ce que ses jeux n’exposent pas les joueurs – en particulier les enfants – à des pratiques néfastes ou déloyales ».
Le sujet a notamment été porté à l’attention de l’exécutif européen par les associations de consommateurs. Que Choisir Ensemble (qui s’appelait alors UFC-Que Choisir) a par exemple saisi la DGCCRF et la Commission européenne contre la présence et l’usage de monnaies virtuelles dans des jeux vidéo comme Diablo IV, Fortnite ou encore Minecraft en septembre 2024.
Donald Trump veut assurer à l’écosystème de la tech états-unienne qu’il n’y aura pas de régulation juridique de l’IA. Rassemblant les CEO milliardaires de la tech pour un déjeuner, il leur a fait signer à la place un accord « contraignant moralement » mais pas légalement. Au passage, le dirigeant américain officialise le remplacement du terme « intelligence artificielle » par « super intelligence » dans toutes les communications officielles fédérales des États-Unis.
Donald Trump a réuni une vingtaine de CEO du numérique états-unien pour un déjeuner ce mardi 29 septembre et en est ressorti avec la promesse qu’il avait déjà martelée de ne pas ajouter de loi contraignant les entreprises d’IA, mais aussi un accord qu’il qualifie de « contraignant moralement ».
Autour de lui, le dirigeant des États-Unis avait notamment rassemblé les dirigeants milliardaires des principales entreprises de l’IA : Elon Musk, bien sûr, mais aussi Jeff Bezos, Mark Zuckerberg, Jensen Huang, Satya Nadella, Sundar Pichai, Alex Karp et même Dario Amodei (avec lequel il s’est confronté médiatiquement en début d’année). OpenAI était aussi présente, représentée par son président Greg Brockman et non son CEO Sam Altman.
Droit dans ses bottes contre de nouvelles lois
Face à une contestation croissante aux États-Unis contre la construction de data centers sur le territoire pour supporter les besoins de l’IA et à des demandes venant des deux camps politiques de réguler, Donald Trump a réaffirmé son opposition à tout renfort légal sur le sujet.
Pourtant son ancien conseiller Steve Bannon s’est même affiché récemment dans une alliance baroque au côté du sénateur de gauche Bernie Sanders pour dénoncer les milliardaires cités plus haut et exhorter les Américains à exiger des lois plus strictes pour encadrer l’intelligence artificielle.
Donald Trump s’est au contraire affiché très solidaire des dirigeants de ces entreprises tout en mettant en scène son pouvoir sur eux, les faisant défiler devant les caméras après le déjeuner et qualifiant, par exemple, de façon ironique le CEO de Google, Sundar Pichai de « monstre » que « personne ne connaît », comme le raconte le Financial Times.
Trump soutient une autorégulation des entreprises d’IA
Au lieu de nouvelles lois, le dirigeant des États-Unis préfère laisser ces entreprises à une autorégulation qu’il qualifie de « formidable ». Rappelons que ces entreprises ont revendiqué avoir laissé plusieurs fois leur IA attaquer des sites du gouvernement états-unien, australien ou d’autres entreprises. Concernant l’environnement, leur autorégulation semble aussi défaillante. Ainsi, par exemple, xAI (maintenant nommé SpaceXAI) a outrepassé les réglementations locales en utilisant des générateurs illégaux au gaz pour alimenter ses centres de données. Sans parler de leurs rapports environnementaux au mieux incomplets et faux, au pire sans données utiles.
Donald Trump a voulu quand même faire signer à ces dirigeants d’entreprises du numérique un accord dont il a diffusé le texte sur son réseau social.
Interrogé lors de sa conférence de presse par une journaliste sur la possibilité que cet accord soit « contraignant d’une quelconque manière », Donald Trump a affirmé qu’il était « moralement contraignant », signifiant en creux que les dirigeants ne s’étaient pas engagés de façon juridique sur le sujet.
Dans ce texte, les signataires « [estiment] que chaque entreprise devrait mettre en œuvre les quatre niveaux de contrôles et d’audits suivants :
Mettre en œuvre des contrôles internes robustes pour surveiller les capacités et la conformité des modèles lors de la formation et du déploiement dans des domaines tels que la cybersécurité, la biosécurité et les menaces chimiques, et pour garantir que ces modèles ne piratent pas les systèmes techniques ou n’y accèdent pas de manière non autorisée.
Constituer une équipe interne chargée de veiller au bon fonctionnement de l’ensemble des contrôles, de la surveillance et de la détection, et de corriger tout problème rencontré.
Collaborer avec un auditeur ou un évaluateur externe indépendant pour réaliser des évaluations indépendantes du bon fonctionnement des contrôles, de la surveillance et de la détection.
Désigner un comité indépendant du conseil d’administration chargé de superviser les équipes chargées des contrôles, de recevoir les rapports des auditeurs et évaluateurs internes et externes, et de veiller à la résolution de tout problème identifié ».
Trump veut imposer un nouveau terme pour parler d’intelligence artificielle
En parallèle, Donald Trump en a profité pour publier son texte officiel qui met en pratique l’annonce du remplacement du terme « intelligence artificielle » par « super intelligence » dans tous les documents officiels fédéraux pour représenter ce qu’il considère être une « nouvelle ère » dans laquelle ce terme mettrait « en lumière la promesse, le potentiel et les capacités en constante évolution de ces technologies ».
La Maison Blanche a aussi accompagné ces annonces d’un nouveau chatbot officiel sur America.gov qui doit être le « portail numérique unifié vers le gouvernement fédéral pour chaque individu aux États-Unis recherchant des informations ou des services fédéraux », selon l’executive order qui le rend officiel.
L’agence de presse Associated Press a déjà remarqué que ce chatbot, qui s’appuie sur des sources gouvernementales et qui est animé par Gemini de Google, contredit bon nombre des déclarations du dirigeant.

 Connexion