❌

Vue lecture

REA : comment un projet open source se propose de tout décompiler

Tout va très bien dans le secteur logiciel
REA : comment un projet open source se propose de tout décompiler

Depuis quelques jours, le monde du développement est en ébullition : le projet REA (Reverse Engineer Anything) propose de simplifier la rétro-ingénierie au point que tout le monde ou presque peut décomposer un logiciel propriétaire. L’outil provoque un déluge de questions, notamment juridiques.

Reverse Engineer Anything se présente comme une couche intermédiaire, capable de donner à un agent IA (Claude, ChatGPT…) un accès piloté à des outils d’analyse existants. REA n’est donc pas en lui-même un décompilateur ou même un agent. Il se présente sous forme d’un paquet Node.js contenant un serveur MCP et une interface en ligne de commande. L’installation inscrit ce serveur auprès de l’agent et ajoute des instructions qui lui expliquent comment mener une enquête.

Pour comprendre l’outil, il faut insister sur un point : dans l’absolu, REA ne fait que passer la main à des outils existant depuis des années. Pour l’analyse des binaires natifs, REA délègue à Hopper, Ghidra ou IDA. Pour Android, il passe par JADX ou Apktool. Des micrologiciels ? Direction Binwalk ou Unblob. Du WebAssembly ? WABT est appelé. Pour le JavaScript et .NET en revanche, pas besoin de moteur externe. N’importe quelle application peut ainsi être passée à la moulinette.

Le tout est placé en open source, sous licence MIT, dans un dépôt GitHub dont l’activité a explosé ces derniers jours. Le dépôt a en effet dépassé les 120 000 étoiles, gagnées à un rythme effréné depuis une semaine (l’explosion a commencé le 4 octobre, le dépôt date d’avril 2026).

Comment fonctionne REA

On peut se poser la question : si les outils de décompilation existent depuis des années, qu’apporte vraiment REA ? Comme toujours avec les LLM et surtout les agents, la simplicité.

Le fonctionnement de REA est décrit dans le README (en version française) du dépôt GitHub. L’outil apporte l’automatisation du pilotage des outils appelés, avec des sorties normalisées et des preuves qui peuvent s’enchainer.

Disons que vous appréciez le fonctionnement de la recherche dans une application quelconque. Une fois REA installé, vous pouvez utiliser votre agent habituel et lui donner comme instruction : « comprends comment fonctionne la recherche dans cette application et construis l’équivalent ».

L’agent va alors appeler à la chaine tous les outils nécessaires. Dans notre exemple, avec une application native (compilée pour la plateforme matérielle utilisée), REA va provoquer l’ouverture du fichier binaire avec open_binary en choisissant le moteur adapté, demander une vue d’ensemble avec binary_overview, puis inspecter une fonction précise avec analyze_function.


Il reste 70% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

☕️ Les jeux physiques n’ont pas dit leur dernier mot


Sony se débarrassera des supports physiques en janvier 2028. Une décision basée sur la réalité du marché : il se vend bien plus de copies dématérialisées d’un jeu que de galettes. Néanmoins, les disques ont encore de beaux restes.

La volonté de l’industrie est inébranlable : l’avenir sera au tout dématérialisé pour la vente de jeux. Sony a planté le dernier clou en annonçant début juillet la mort des supports physiques pour la PlayStation, programmée pour janvier 2028. Mais les joueurs ont rappelé que les bonnes vieilles galettes dans leur boîte en plastique conservaient un attrait.

Crédit Marvel

Selon les données pour le mois de septembre d’Ampere Analysis, qui mesure les ventes de jeux vidéo dans les principaux marchés, 35 % des ventes mondiales de Marvel’s Wolverine ont été réalisées en physique, elles représentent même plus de la moitié des ventes en Europe (51 %). La France est tout particulièrement en pointe : la version physique a pesé pour deux tiers des copies vendues dans l’Hexagone.

Comme le rappelait le syndicat des éditeurs de logiciels de loisirs (SELL) dans son rapport 2025 (PDF), le réseau de distribution demeure très dynamique et la concurrence qui s’y exerce permet d’obtenir les nouveautés à prix cassés, contrairement à la boutique en ligne de PlayStation. En contrepoint, les copies physiques de Wolverine ont pesé pour un tiers des ventes totales au Royaume-Uni.

D’autres jeux ont bénéficié eux aussi de très bonnes ventes physiques, à l’instar de Silent Hill: Townfall (45 % dans le monde), The Blood of the Dawnwalker (36 % de physique) ou du nouveau volet d’Onimusha (30 %). « Les gens ont besoin de collectionner », rappelle l’analyste Joost van Dreunen chez The Game Business. « C’est là que les ventes physiques restent extrêmement pertinentes pour le marché grand public. L’industrie est prête à passer à autre chose, mais pas si vite. »

Le message sera-t-il entendu par Sony ? Depuis la fameuse annonce de juillet, le constructeur a essuyé sans rien dire la colère des joueurs sur les réseaux sociaux et dans les commentaires des vidéos YouTube de PlayStation – certains attribuent même la mauvaise réception critique de Wolverine à cette décision du constructeur.

L’entreprise s’est enfouie la tête sous le sable, refusant de communiquer avec la communauté de joueurs légitimement inquiets de l’avenir de leur logithèque physique sur la PS6. Il a fallu attendre les résultats trimestriels du groupe, un mois plus tard, pour avoir quelques explications : « Nous avons examiné [la décision d’arrêter le physique] avec prudence avant d’arriver à cette conclusion, et nous allons mettre en œuvre cette décision avec la même prudence », avait alors déclaré la directrice financière Lin Tao. Au vu des derniers chiffres de ventes, la prudence s’impose plus que jamais.

  •  

Michelangelus, la police qui s’inspire de l’écriture manuscrite de Michel-Ange

Le dessin, racine de toutes les sciences
Michelangelus, la police qui s’inspire de l’écriture manuscrite de Michel-Ange

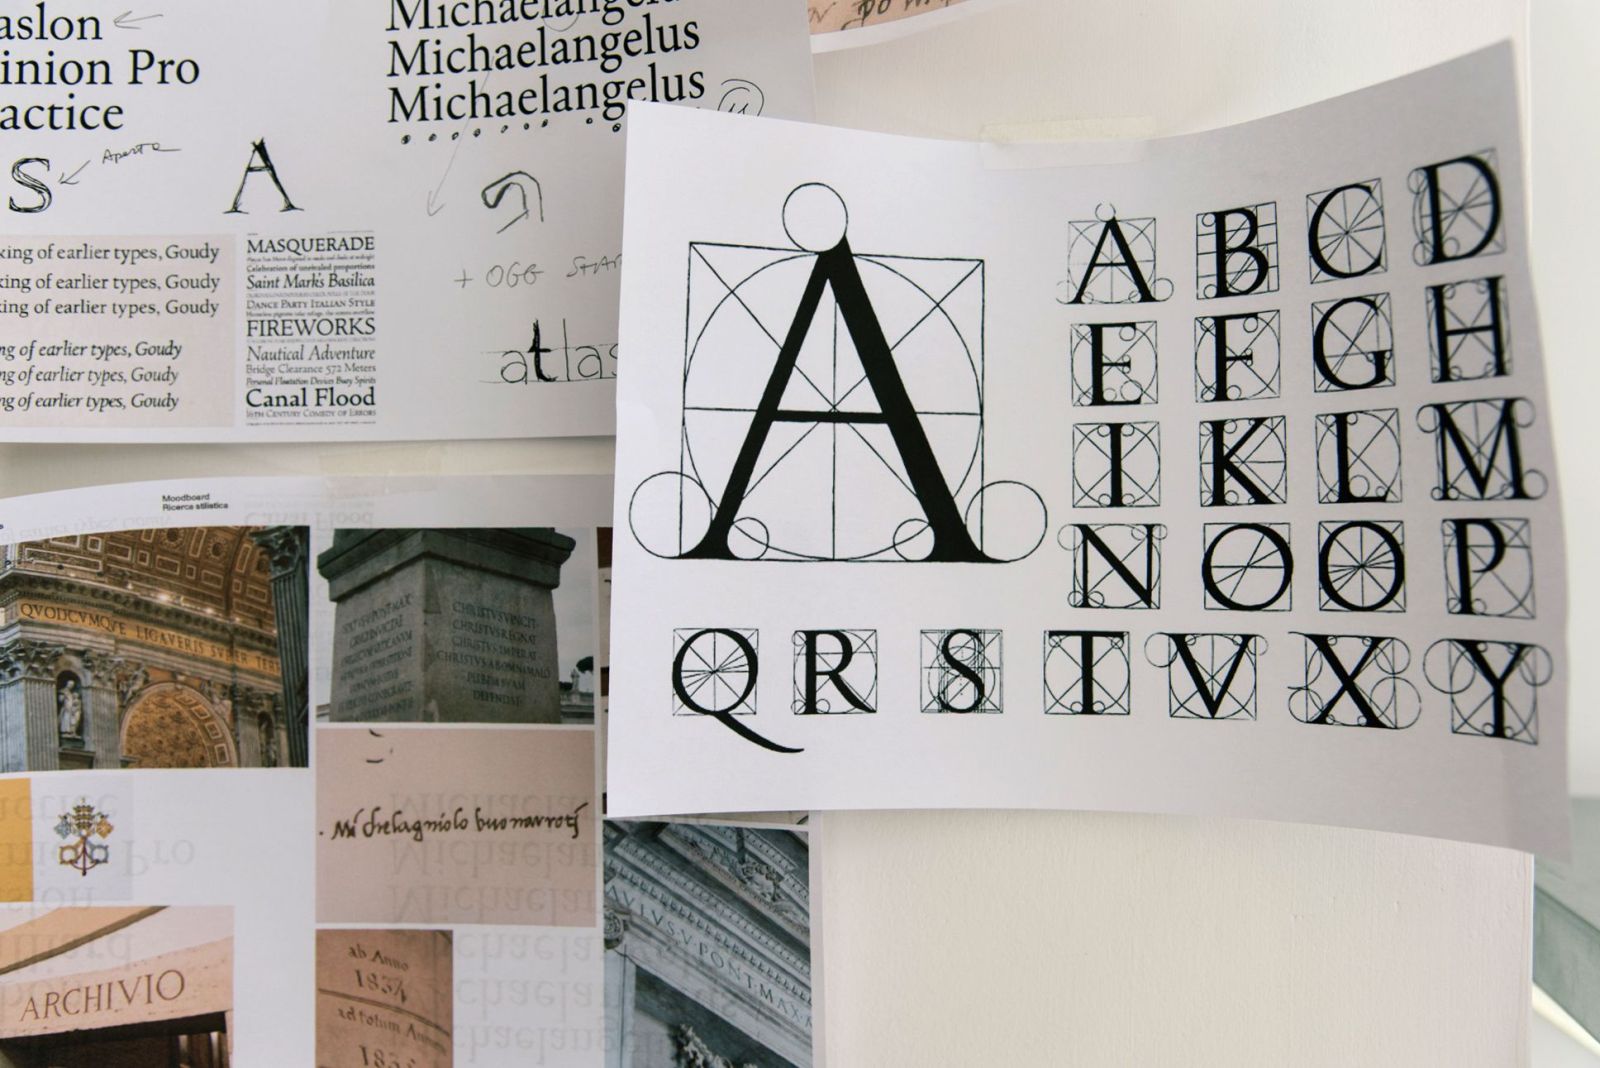
La Fabbrica di San Pietro a commandé à un studio graphique une police de caractères inspirée à la fois de l’écriture manuscrite et des œuvres de Michel-Ange. Baptisée Michelangelus, elle intrigue surtout par son processus de création  : comment restituer par l’intermédiaire d’un jeu de caractères les capacités créatives et la maîtrise d’un des grands maîtres de la Renaissance ?

Au sein du Vatican, la Fabbrica di San Pietro (Fabrique de Saint-Pierre) est l’institution chargée de veiller aux destinées de la basilique Saint-Pierre, dont le dôme et plusieurs des peintures ornant les chapelles sont l’œuvre de Michel-Ange. Pour perpétuer le travail de ce dernier, elle a choisi une voie inédite : concevoir, ou plutôt faire concevoir, une police de caractères inspirée de l’écriture de l’artiste, baptisée Michelangelus.

La commande a été passée en début d’année, avec en ligne de mire les célébrations associées aux 400 ans de la consécration de la basilique par le pape Urbain VIII, le 18 novembre 1626. Elle a été confiée à l’agence de création italo-allemande studiogusto et c’est Microsoft, dont l’éventuelle participation financière au projet n’a pas été précisée, qui a été choisi comme vecteur de diffusion de cette nouvelle police. « Le projet Michelangelus est l’une des initiatives numériques confiées à Microsoft par la Fabbrica di San Pietro in Vaticano pour promouvoir et valoriser son patrimoine culturel », indique de son côté l’institution.

Entre lettres personnelles et œuvres monumentales

L’éditeur la propose dès à présent au téléchargement pour les systèmes d’exploitation prenant en charge les polices de type OpenFont, et annonce qu’elle sera diffusée au travers des outils de la suite Microsoft 365, probablement aux alentours du mois de novembre. La police réunit 500 glyphes, déclinés en standard, italique, gras et gras italique, soit un total de 2 000 caractères et symboles.

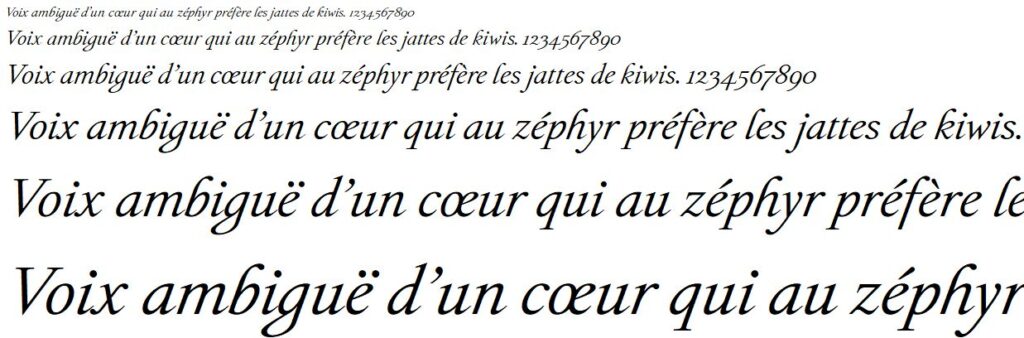
Des quatre déclinaisons, c’est sans doute la version italique qui traduit le mieux la volonté de retranscrire une écriture manuscrite : on y observe un « g » au trait très différent de celui des polices courantes, ainsi qu’un « f » qui comme en écriture cursive, descend sous la ligne de base.

Aperçu de la police Michelangelus italique – capture d’écran Next

Plus que la police d’écriture en tant que telle, c’est la démarche de création de Michelangelus qui interpelle. La Fabbrica di San Pietro souhaitait en effet aller plus loin qu’une simple transposition de l’écriture manuscrite de Michel-Ange. « L’ambition est plus large : dégager de son écriture une logique visuelle, un système de proportions, de rythme et d’harmonie guidé par le regard de l’artiste », écrit-elle, affirmant par ailleurs vouloir réussir à proposer « un système typographique complet, doté d’une identité singulière, tout en restant lisible et polyvalent, conçu pour une grande variété d’usages, aussi bien dans l’imprimé que dans les applications numériques ».

Également décrit par Microsoft, le processus de création a commencé par la recherche et la compilation d’écrits de Michel-Ange, avec une exploration selon deux axes : son écriture manuscrite, celle des correspondances épistolaires et des documents de travail conservés au Vatican, et son écriture publique, celle qui apparait sur ses œuvres les plus monumentales, de la Pietà à la coupole de Saint-Pierre.

Le travail d’analyse a sans doute été aidé par une tradition d’écriture florentine que l’on retrouve chez Michel-Ange : pour garantir la lisibilité et la régularité de ses textes, l’artiste avait pris l’habitude de détacher ses caractères, contrairement à l’écriture cursive courante dans laquelle les lettres ont tendance à s’enchaîner sans interruption.

« Plusieurs caractéristiques récurrentes se sont progressivement dégagées : la construction des majuscules, le rapport entre les espaces positifs et négatifs, les proportions des formes, la régularité des inclinaisons, la forme des terminaisons et le rythme général de l’écriture », décrit la Fabbrica di San Pietro, selon qui l’étude a permis de déterminer que même dans ses lettres personnelles, Michel-Ange conservait une écriture extrêmement précise. « Une grille invisible régit les traits, créant un équilibre entre vitalité et discipline ». Une dualité que le maître n’aurait sans doute pas reniée.

La Fabbrica di San Pietro indique que cette police « s’accompagne d’un modèle de licence conçu pour protéger l’intégrité et la distribution de la famille typographique ». Le contrat d’utilisateur associé est une licence Microsoft standard, qui autorise l’installation et l’usage, mais ne donne aucun droit de distribution ou de sous-licence.

  •  

☕️ Microsoft livre une ébauche de LiteBox, un « système d’exploitation bibliothèque »


En février 2026, Microsoft ouvrait un nouveau dépôt GitHub avec un drôle de projet open source : LiteBox. Sa description est complexe : il s’agit d’un « système d’exploitation bibliothèque » (library OS) dont la mission est de réduire la surface d’attaque d’un système d’exploitation en concentrant les appels lancés par les applications.

Dit plus simplement, LiteBox est une porte d’accès contrôlée. Au lieu de laisser un programme parler directement au noyau de la machine hôte via des centaines d’appels système, on lui fournit, sous forme de bibliothèque, une couche jouant le rôle du système d’exploitation et qui ne demande à l’hôte qu’un jeu très restreint de services. Moins il y a de points de contact avec l’hôte, plus la surface d’attaque est réduite.

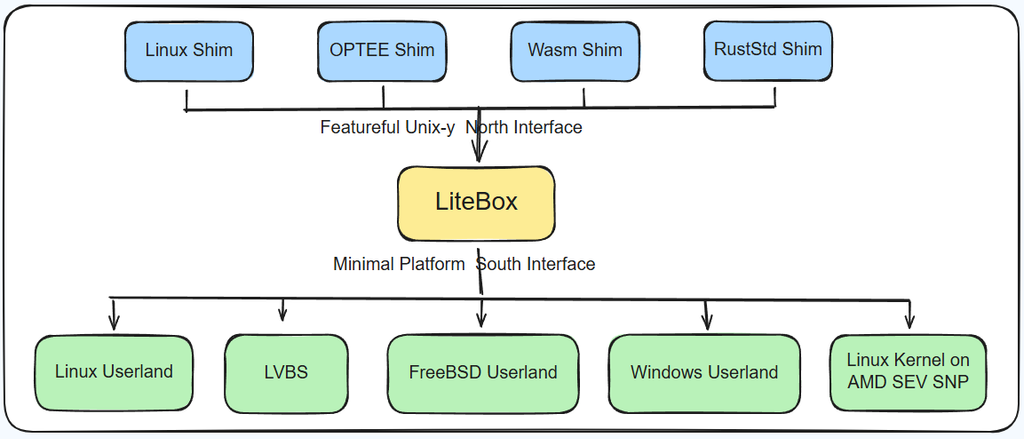
Source : Microsoft

L’architecture repose sur deux interfaces, nommées « Nord » et « Sud ». Au Nord, côté programme, LiteBox expose une interface inspirée des bibliothèques Rust nix et rustix, sur laquelle se branchent une ou plusieurs couches d’adaptation. Par exemple, une couche imitant Linux. Au Sud, côté hôte, LiteBox attend une interface Platform qui fournit les services de base. On peut combiner n’importe quelle couche Nord avec n’importe quelle plateforme Sud, le tout devant fonctionner aussi bien en mode utilisateur qu’en mode noyau.

Selon Microsoft, LiteBox permettrait ainsi d’exécuter des programmes Linux sur Windows, de cloisonner des applications Linux sur Linux, d’exécuter des applications sur SEV-SNP (machines virtuelles confidentielles AMD), ou encore de fonctionner sur LVBS (Linux Virtualization Based Security), un équivalent Linux au VBS de Windows, également conçu par Microsoft.

Si l’on en reparle aujourd’hui, c’est que LiteBox a désormais une version 0.1. Elle n’est pas directement exploitable en l’état : ce n’est pas une couche que l’on peut appliquer telle quelle sur n’importe quel système. Le code (sous licence MIT) est fourni pour que les développeurs puissent s’y pencher et voir son fonctionnement. Microsoft prévient que le projet est en évolution active et que des modifications introduites plus tard pourraient casser la compatibilité, les API étant en plein chantier.

  •  

☕️ Microsoft 365 : les offres grand public partageables vont perdre en espace de stockage


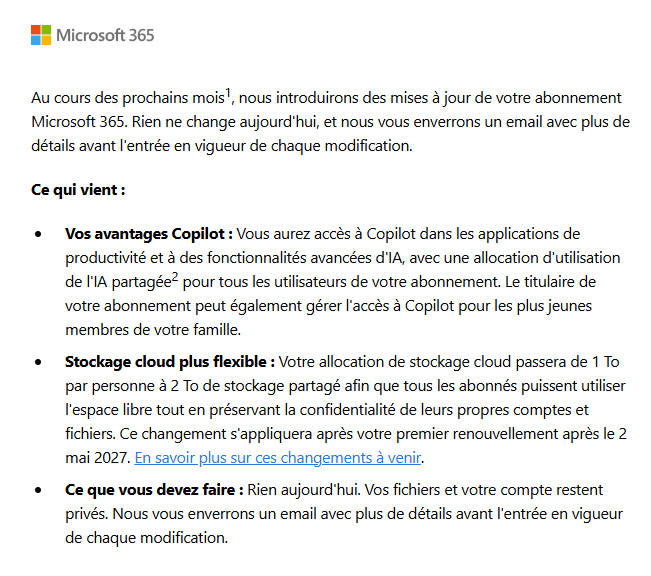
Microsoft remplace, pour ses abonnements grand public partageables, le quota individuel de 1 To par personne (via OneDrive) par une enveloppe de stockage commune à tout l’abonnement.

Les formules Famille et Premium étaient depuis des années relativement généreuses sur l’espace de stockage. L’offre Famille, par exemple, a longtemps été commercialisée 99 euros par an. Pour cette somme, jusqu’à six personnes au sein d’un même foyer obtenaient la suite Office complète ainsi qu’un To de stockage, pour un total de 6 To donc. Le prix a cependant évolué en janvier 2025, passant à 129 euros pour justifier l’inclusion de Copilot.

Cette répartition évolue. Plutôt qu’une enveloppe individuelle, Microsoft bascule ces formules vers un quota de 2 To partageable entre tous les membres. L’éditeur présente ce changement comme « un stockage plus flexible ». Et effectivement, rien n’empêche une personne de consommer 1,5 To si les autres membres du groupe n’ont que des besoins légers dans ce domaine.

L’e-mail envoyé actuellement aux utilisateurs

En revanche, la situation sera difficilement perçue comme un progrès pour les foyers où chaque personne consommait des centaines de Go. Si, au sein de votre foyer, chaque membre remplit la moitié de l’espace actuel, vous cumulez un total de 3 To (6 x 500 Go), et le changement imposé va vous contraindre soit à supprimer des données, soit à acheter de l’espace supplémentaire.

Microsoft a beau parler de souplesse, la mesure est essentiellement un recul net, puisque la quantité totale de stockage alloué est divisée par 3. L’entrée en vigueur de cette bascule est fixée au 2 mai 2027 et elle s’appliquera à tout nouvel abonnement ou tout renouvellement effectué à partir de cette date. Dans le cas où vous atteindriez la limite, OneDrive ne bloquera pas l’accès, mais les données passeront en lecture seule jusqu’à ce que de la place ait été faite.

L’entreprise fait également évoluer l’accès aux outils IA de Copilot. L’ajout dans les formules comportait en effet une sérieuse limitation qui cadrait mal avec la hausse de prix : Copilot ne pouvait être utilisé que par le détenteur du compte principal. Les autres membres du foyer n’y avaient pas accès. Le quota unique deviendra donc un quota partageable. Microsoft ne donnant aucun autre détail, on ne sait pas comment fonctionnera ce quota, ni ce qu’il implique concrètement pour les utilisateurs.  

  •  

VMware : trois ans après le rachat, la migration est toujours un sujet brûlant

Partir, mais où ?
VMware : trois ans après le rachat, la migration est toujours un sujet brûlant

Selon une étude parue chez Rimini Street, 90 % des clients VMware exploreraient l’idée de changer de crèmerie. L’étude n’y va pas par quatre chemins, pointant surtout les coûts de licence. Pourtant, la situation est plus nuancée et va dans le sens d’une migration partielle et progressive.

Le rachat de VMware par Broadcom en 2023 pour 61 milliards de dollars a engendré plusieurs ondes de choc. De nombreux produits ont été supprimés, les licences perpétuelles ont disparu et Broadcom a rassemblé ses produits en paquets de services disponibles uniquement sous forme d’abonnements. Ces choix ont fait grincer bien des dents, au point de mener des clients devant les tribunaux. Problème, l’offre VMware est aussi complète qu’intégrée et partir n’est pas simple.

Rimini Street, prestataire de support tiers, a justement publié les résultats d’un sondage réalisé par Unisphere Research auprès de 269 clients VMware, entre décembre 2025 et février 2026. L’étude met en avant que 90 % des entreprises ayant répondu envisagent de quitter la galaxie VMware et de changer de crèmerie. Mais une lecture plus attentive révèle – comme souvent – un résultat plus nuancé.

Une situation très diversifiée

Le rapport brosse essentiellement le portrait d’une clientèle en rupture avec Broadcom. Si le chiffre de « 90 % » semble énorme, il masque une réalité plus variée, car les entreprises interrogées évoquent surtout un besoin de diversification, pas nécessairement d’un départ complet.

Dans le sondage, il a été demandé aux participants de choisir parmi les raisons qui les poussaient au départ, total ou partiel. 90 % ont ainsi répondu que les tarifs élevés de VMware étaient effectivement un problème, et 54 % estiment que la suppression des licences perpétuelles est un sérieux point de friction.

Parmi les autres facteurs de motivation au départ, 18 % évoquent le besoin d’un environnement totalement cloud, 18 % la réduction de l’écosystème partenaire (Broadcom est passé principalement à un modèle direct de licence), ou encore 5 % l’inadéquation face aux applications récentes ou en cours. Ce dernier chiffre illustre d’ailleurs que la technique de VMware n’est pas mise en cause.

La nuance apparait sur une autre question : envisagez-vous de migrer les installations VMware actuelles sous licences perpétuelles vers un abonnement VMware Cloud Foundation (VCF) au cours des 12 prochains mois ? 48 % affirment qu’ils ne le feront pas, mais 41 % le feront en partie, tandis que les 11 % restants le feront entièrement. Si près de la moitié refusent une formule par abonnement, cela ne signifie pas que les installations actuelles seront mises de côté. Plus de la moitié des répondants envisagent également de placer au moins une partie de leur infrastructure dans VCF.

On peut lire aussi dans l’étude que 34 % des entreprises interrogées envisagent un changement complet d’hyperviseur (le composant central permettant la virtualisation) au cours des trois prochaines années, et 48 % une bascule partielle.

« La tendance montre une diversification croissante des stratégies de virtualisation d’entreprise avec une transition à plus long terme vers des environnements de virtualisation informatique sur mesure et multiplateformes. Alors que les organisations réévaluent leurs parcours de modernisation, elles adoptent de plus en plus des approches combinant infrastructure sur site, cloud privé, cloud public et hyperviseurs alternatifs afin de soutenir la flexibilité de la charge de travail, l’efficacité opérationnelle et un meilleur contrôle des coûts », indique l’étude.

Le pari de la diversification

Si l’étude a été commanditée par Rimini Street, c’est aussi parce qu’elle dépeint une situation profitable à cette entreprise. Commercialisant du support tiers, les résultats du sondage lui permettent de mettre en avant une situation mouvante dans laquelle ce type de support pourrait faire toute la différence. Un point que souligne d’ailleurs Ars Technica.

Mais l’étude a surtout le mérite de pointer des interrogations plus profondes que la seule question du fournisseur de solutions de virtualisation. Dans la catégorie « obstacles » aux projets d’évolution des infrastructures, 40 % des entreprises interrogées ont mis en avant la complexité opérationnelle, 38 % les défis liés à la gestion de fournisseurs multiples, 37 % les difficultés de sécurisation d’une surface d’attaque grandissante, ou encore 37 % les exigences en compétences d’équipe.

Comme souvent dans ce genre de cas, le rachat par Broadcom a illustré une dépendance excessive à un seul acteur. Si l’envie de changer de fournisseur semble motiver bon nombre d’entreprises aujourd’hui, la complexité de la migration est désormais le sujet brûlant. En outre, les obstacles cités sont nombreux et posent une question : payer pour une certaine forme de simplicité ou diversifier et faire face à une plus grande complexité ?

Même si le sondage va dans le sens de Rimini Street, ce n’est pas la première étude qui analyse la grogne des clients VMware. En septembre, Gartner a également évoqué la situation, mais avec des chiffres moins « flamboyants », puisque 55 % des entreprises lanceraient dans les trois ans à venir des « maquettes » de solutions de remplacement. Le cabinet d’analyse note cependant la forte progression de ce chiffre, qui était de 25 % plus tôt dans l’année, même si étudier un départ ne signifie pas partir.

Gartner soulignait aussi les problèmes rencontrés en cas de diversification, récoltant des retours d’entreprises. Les licences Nutanix étaient ainsi jugées complexes avec des tarifs parfois plus élevés que prévu, l’offre de Microsoft paraissait complexe avec le besoin de jongler avec plusieurs consoles d’administration disjointes, et Proxmox apparaissait comme un acteur de niche, faute de prise en charge des applications d’entreprise de premier rang et en raison d’effectifs réduits.

La scène de la virtualisation continue cependant d’évoluer, la grogne contre VMware aiguisant les convoitises et contribuant à faire émerger de nouvelles offres. L’entreprise française Vates vient ainsi de lever 30 millions d’euros auprès d’IRIS et de Bpifrance pour devenir « un leader mondial de la virtualisation ». « Vates entend prendre une place majeure dans cette nouvelle configuration grâce à une plateforme open source permettant aux organisations de conserver le contrôle de leurs infrastructures, de limiter leur dépendance technologique et de préserver leur liberté d’architecture », affirme l’entreprise dans un communiqué publié le 6 octobre.

Un calendrier à la fois rapide et lent

Les deux études, même si elles pointent des différences, vont dans le même sens : une diversification progressive.

La situation peut être cependant très différente selon les entreprises. Selon The Register, de nombreux clients ont renouvelé leurs abonnements de trois ans juste avant le rachat. En outre, si un exode rapide et massif n’est pas étayé, la question peut devenir pressante selon les cas, le support de vSphere 8.x s’achevant en octobre 2027. Cette date marquera alors la fin du support général pour l’ensemble des licences perpétuelles VMware.

Les raisons évoquées sur la complexité sont quoi qu’il en soit bien présentes. Aux Assises de la cybersécurité à Monaco, plusieurs entreprises nous ont en effet confirmé la difficulté à migrer. Il ne s’agit pas seulement d’une question de coût, mais aussi de cartographie des ressources.

  •  

Dix ans après la loi République numérique, « encourager » le logiciel libre n’a pas suffi

À nous de vous faire préférer le libre
Dix ans après la loi République numérique, « encourager » le logiciel libre n’a pas suffi

Dix ans après la promulgation de la loi du 7 octobre 2016 pour une République numérique, les dépenses en logiciels libres de l’administration sont toujours réduites à la portion congrue, regrette l’association représentative des entreprises du secteur. Elle appelle l’État à passer de l’encouragement à la règle, et à porter le message à l’échelle européenne.

Dix ans tout juste. C’est en effet le 7 octobre 2016 que François Hollande a promulgué la loi pour une République numérique, qui instituait le principe de pérennité et d’indépendance des systèmes d’information au sein des administrations étatiques françaises. « Elles encouragent l’utilisation des logiciels libres et des formats ouverts lors du développement, de l’achat ou de l’utilisation, de tout ou partie, de ces systèmes d’information », disposait la loi dans son article 16.

Dans son explication de texte de l’époque, Next soulignait la portée juridique quasi-nulle de cette formulation : encourager n’est pas imposer. Et du point de vue du Conseil national du logiciel libre (CNLL), l’association qui représente l’intérêt de la filière open source en France, l’encouragement n’a clairement pas suffi. « Dix ans après, ni l’obligation ni l’encouragement n’ont produit de résultat sur les achats de l’État ; la dépense auprès des grands éditeurs américains continue de croître », dénonce le CNLL dans un communiqué daté du 2 octobre.

Les logiciels propriétaires états-uniens dominent toujours largement

Le CNLL en veut pour preuve les dernières analyses de la dépense publique en matière de logiciel, en s’appuyant notamment sur les conclusions de la commission d’enquête sur les dépendances structurelles et les vulnérabilités systémiques dans le secteur du numérique, dont les conclusions ont été publiées en juillet dernier.

Si la commission en question étudiait plus spécifiquement les enjeux de souveraineté, en s’attachant notamment au critère de la provenance extra-européenne, celle-ci remarquait effectivement que les fournisseurs états-uniens, éditeurs de solutions non libres, figuraient largement en tête des dépenses de logiciels réalisées auprès de l’Ugap. Cette dernière est, pour mémoire, la centrale d’achat public qui permet au commanditaire de se dispenser de ses propres procédures de publicité et de mise en concurrence.

« Les dépenses de logiciel pour des produits propriétaires extra-européens représentent un montant annuel de l’ordre de 200 à 300 millions d’euros pour les administrations d’État et les grands établissements publics, et de 1,5 milliard pour l’ensemble des administrations », écrivait la commission dans son rapport, avant de souligner qu’une part significative de ces dépenses pourrait être fléchée différemment :

« Les montants estimés de dépenses publiques substituables par des solutions open source étaient sur le périmètre de l’État a minima de 185 millions et sur le périmètre de l’ensemble des administrations de 1 milliard d’euros. Ces recensements n’étant pas exhaustifs, les dépenses publiques évitables sont probablement beaucoup plus importantes. »

Stéfane Fermigier, coprésident du CNLL, voit dans cette analyse le constat d’échec de la politique d’incitation instaurée par la loi de 2016. « Dix ans plus tard, l’encouragement n’a rien changé aux achats de l’État », argue-t-il dans un communiqué, avant d’appeler à des mesures plus concrètes.

De l’incitation à la dérogation justifiée

Le CNLL demande par conséquent que l’encouragement soit remplacé par une règle, et propose que « le logiciel libre [soit] retenu, sauf justification écrite, soumise avant la décision au contrôle de la future autorité numérique de l’État ».

Autrement dit, les administrations devraient par défaut choisir une solution libre, et justifier toute dérogation auprès de la future Autorité référente pour l’intelligence artificielle et le numérique de l’État (Ariane). Cette dernière, annoncée par le Premier ministre Sébastien Lecornu le 30 avril dernier et précisée en juin, est pour mémoire censée succéder à la Direction interministérielle du numérique (Dinum).

« Il faut maintenant une règle, et une autorité qui la fasse respecter. Il est profondément troublant que les annonces de création d’Ariane, la future autorité numérique de l’État, ne mentionnent ni l’article 16 ni le logiciel libre. Cet oubli doit impérativement être corrigé d’ici son lancement effectif », déclare encore Stéfane Fermigier.

En attendant de découvrir la feuille de route exacte de l’Ariane, le CNLL note qu’un premier décret d’application relatif à l’article 16 de la loi de 2016 a finalement été publié… le 18 mars 2026, avec des dispositions qui vont dans le sens de ce que réclame l’association.

Il prévoit en effet une validation a priori de la direction interministérielle du numérique (et donc demain de l’Ariane) des choix de logiciels, mais avec une portée limitée aux grands projets informatiques « répondant à des caractéristiques, notamment de coût prévisionnel, fixées par arrêté du Premier ministre ». Bref, un premier pas tardif qui apparait bien limité aux représentants du monde du libre.

Partant du principe qu’il faut une rupture plus franche pour casser les vieilles habitudes et les logiques de licences groupées, le CNLL propose plusieurs mesures qui contribueraient, selon lui, à accélérer le virage et favoriser les acteurs du libre. Il suggère notamment de découpler la souscription d’une licence et du support technique du chantier d’intégration dans les services. « Une part de la dépense revient ainsi à ceux qui produisent le logiciel et finance son évolution », justifie-t-il.

Il demande également que les contrats d’achat chiffrent directement les coûts de sortie (migration, adaptation des applications métier, etc.). Il enjoint par ailleurs chaque ministère à publier chaque année ses dépendances logicielles, en intégrant la part du libre dans ses dépenses, et propose qu’un fonds public participe au financement de la maintenance des logiciels libres critiques dont dépend l’administration, à l’image de ce que fait la Sovereign Tech Agency en Allemagne. Via son fonds dédié, cette dernière participe par exemple au financement de Mastodon, comme l’avait expliqué son directeur technique Renaud Chaput devant la commission d’enquête sur les dépendances numériques, ou plus récemment à celui de l’environnement KDE.

Porter le message à Bruxelles

Enfin, le CNLL demande que la France porte ce passage d’une simple incitation à une règle contraignante au niveau européen. Le calendrier n’est pas anodin : les instances de l’Union européenne travaillent actuellement à la rédaction du futur règlement européen sur le cloud et l’IA (surnommé CADA, pour Cloud and AI Development Act).

Or l’article 41 de la proposition de règlement, telle qu’elle a été rendue publique le 3 juin dernier, s’attache précisément à la question de la préférence donnée à l’open source et au logiciel libre. Au grand dam du CNLL, elle reprend cependant, dans sa formulation actuelle, la logique d’encouragement :

« L’Union et les États membres prennent les mesures nécessaires pour encourager les entités de l’Union et les organismes du secteur public à utiliser et à faciliter la réutilisation des normes et composants ouverts publiés sous une licence open source lors de la construction de leur écosystème ou pile cloud et IA, en tenant compte des fonctionnalités, notamment la sécurité, le coût total et d’autres critères objectifs pertinents et dûment justifiés. »

Le CNLL profite enfin de sa communication pour rappeler que l’argument selon lequel la préférence accordée au logiciel libre contreviendrait au principe fondamental de neutralité technologique, d’égalité de traitement des candidats et de liberté d’accès à la commande publique, a déjà été déminé à différents niveaux.

« Les services de recherche du Bundestag ont conclu, dans un avis juridique du 5 mars 2026, qu’une restriction à l’open source est licite si elle est justifiée, proportionnée et écrite. Après l’arrêt de la Cour de justice de l’Union du 9 janvier 2025 (affaire C-578/23), ils estiment même que choisir l’open source ou des droits complets sur le code dès le premier achat peut être exigé par le droit des marchés », fait-il par exemple valoir.

Notons que l’arrêt de la CJUE en question concernait la maintenance d’un système fiscal tchèque, attribuée sans concurrence à IBM au motif que l’éditeur détenait les droits d’auteur sur le code. Elle avait alors jugé que l’acheteur ne pouvait pas invoquer une exclusivité dont il était lui-même à l’origine par son premier choix. C’est le Bundestag qui en a ensuite déduit qu’exiger des droits étendus sur le code ou choisir un logiciel libre peut de ce fait être préconisé, voire exigé.

  •  

Dix ans après la loi République numérique, « encourager » le logiciel libre n’a pas suffi

À nous de vous faire préférer le libre
Dix ans après la loi République numérique, « encourager » le logiciel libre n’a pas suffi

Dix ans après la promulgation de la loi du 7 octobre 2016 pour une République numérique, les dépenses en logiciels libres de l’administration sont toujours réduites à la portion congrue, regrette l’association représentative des entreprises du secteur. Elle appelle l’État à passer de l’encouragement à la règle, et à porter le message à l’échelle européenne.

Dix ans tout juste. C’est en effet le 7 octobre 2016 que François Hollande a promulgué la loi pour une République numérique, qui instituait le principe de pérennité et d’indépendance des systèmes d’information au sein des administrations étatiques françaises. « Elles encouragent l’utilisation des logiciels libres et des formats ouverts lors du développement, de l’achat ou de l’utilisation, de tout ou partie, de ces systèmes d’information », disposait la loi dans son article 16.

Dans son explication de texte de l’époque, Next soulignait la portée juridique quasi-nulle de cette formulation : encourager n’est pas imposer. Et du point de vue du Conseil national du logiciel libre (CNLL), l’association qui représente l’intérêt de la filière open source en France, l’encouragement n’a clairement pas suffi. « Dix ans après, ni l’obligation ni l’encouragement n’ont produit de résultat sur les achats de l’État ; la dépense auprès des grands éditeurs américains continue de croître », dénonce le CNLL dans un communiqué daté du 2 octobre.

Les logiciels propriétaires états-uniens dominent toujours largement

Le CNLL en veut pour preuve les dernières analyses de la dépense publique en matière de logiciel, en s’appuyant notamment sur les conclusions de la commission d’enquête sur les dépendances structurelles et les vulnérabilités systémiques dans le secteur du numérique, dont les conclusions ont été publiées en juillet dernier.

Si la commission en question étudiait plus spécifiquement les enjeux de souveraineté, en s’attachant notamment au critère de la provenance extra-européenne, celle-ci remarquait effectivement que les fournisseurs états-uniens, éditeurs de solutions non libres, figuraient largement en tête des dépenses de logiciels réalisées auprès de l’Ugap. Cette dernière est, pour mémoire, la centrale d’achat public qui permet au commanditaire de se dispenser de ses propres procédures de publicité et de mise en concurrence.

« Les dépenses de logiciel pour des produits propriétaires extra-européens représentent un montant annuel de l’ordre de 200 à 300 millions d’euros pour les administrations d’État et les grands établissements publics, et de 1,5 milliard pour l’ensemble des administrations », écrivait la commission dans son rapport, avant de souligner qu’une part significative de ces dépenses pourrait être fléchée différemment :

« Les montants estimés de dépenses publiques substituables par des solutions open source étaient sur le périmètre de l’État a minima de 185 millions et sur le périmètre de l’ensemble des administrations de 1 milliard d’euros. Ces recensements n’étant pas exhaustifs, les dépenses publiques évitables sont probablement beaucoup plus importantes. »

Stéfane Fermigier, coprésident du CNLL, voit dans cette analyse le constat d’échec de la politique d’incitation instaurée par la loi de 2016. « Dix ans plus tard, l’encouragement n’a rien changé aux achats de l’État », argue-t-il dans un communiqué, avant d’appeler à des mesures plus concrètes.

De l’incitation à la dérogation justifiée

Le CNLL demande par conséquent que l’encouragement soit remplacé par une règle, et propose que « le logiciel libre [soit] retenu, sauf justification écrite, soumise avant la décision au contrôle de la future autorité numérique de l’État ».

Autrement dit, les administrations devraient par défaut choisir une solution libre, et justifier toute dérogation auprès de la future Autorité référente pour l’intelligence artificielle et le numérique de l’État (Ariane). Cette dernière, annoncée par le Premier ministre Sébastien Lecornu le 30 avril dernier et précisée en juin, est pour mémoire censée succéder à la Direction interministérielle du numérique (Dinum).

« Il faut maintenant une règle, et une autorité qui la fasse respecter. Il est profondément troublant que les annonces de création d’Ariane, la future autorité numérique de l’État, ne mentionnent ni l’article 16 ni le logiciel libre. Cet oubli doit impérativement être corrigé d’ici son lancement effectif », déclare encore Stéfane Fermigier.

En attendant de découvrir la feuille de route exacte de l’Ariane, le CNLL note qu’un premier décret d’application relatif à l’article 16 de la loi de 2016 a finalement été publié… le 18 mars 2026, avec des dispositions qui vont dans le sens de ce que réclame l’association.

Il prévoit en effet une validation a priori de la direction interministérielle du numérique (et donc demain de l’Ariane) des choix de logiciels, mais avec une portée limitée aux grands projets informatiques « répondant à des caractéristiques, notamment de coût prévisionnel, fixées par arrêté du Premier ministre ». Bref, un premier pas tardif qui apparait bien limité aux représentants du monde du libre.

Partant du principe qu’il faut une rupture plus franche pour casser les vieilles habitudes et les logiques de licences groupées, le CNLL propose plusieurs mesures qui contribueraient, selon lui, à accélérer le virage et favoriser les acteurs du libre. Il suggère notamment de découpler la souscription d’une licence et du support technique du chantier d’intégration dans les services. « Une part de la dépense revient ainsi à ceux qui produisent le logiciel et finance son évolution », justifie-t-il.

Il demande également que les contrats d’achat chiffrent directement les coûts de sortie (migration, adaptation des applications métier, etc.). Il enjoint par ailleurs chaque ministère à publier chaque année ses dépendances logicielles, en intégrant la part du libre dans ses dépenses, et propose qu’un fonds public participe au financement de la maintenance des logiciels libres critiques dont dépend l’administration, à l’image de ce que fait la Sovereign Tech Agency en Allemagne. Via son fonds dédié, cette dernière participe par exemple au financement de Mastodon, comme l’avait expliqué son directeur technique Renaud Chaput devant la commission d’enquête sur les dépendances numériques, ou plus récemment à celui de l’environnement KDE.

Porter le message à Bruxelles

Enfin, le CNLL demande que la France porte ce passage d’une simple incitation à une règle contraignante au niveau européen. Le calendrier n’est pas anodin : les instances de l’Union européenne travaillent actuellement à la rédaction du futur règlement européen sur le cloud et l’IA (surnommé CADA, pour Cloud and AI Development Act).

Or l’article 41 de la proposition de règlement, telle qu’elle a été rendue publique le 3 juin dernier, s’attache précisément à la question de la préférence donnée à l’open source et au logiciel libre. Au grand dam du CNLL, elle reprend cependant, dans sa formulation actuelle, la logique d’encouragement :

« L’Union et les États membres prennent les mesures nécessaires pour encourager les entités de l’Union et les organismes du secteur public à utiliser et à faciliter la réutilisation des normes et composants ouverts publiés sous une licence open source lors de la construction de leur écosystème ou pile cloud et IA, en tenant compte des fonctionnalités, notamment la sécurité, le coût total et d’autres critères objectifs pertinents et dûment justifiés. »

Le CNLL profite enfin de sa communication pour rappeler que l’argument selon lequel la préférence accordée au logiciel libre contreviendrait au principe fondamental de neutralité technologique, d’égalité de traitement des candidats et de liberté d’accès à la commande publique, a déjà été déminé à différents niveaux.

« Les services de recherche du Bundestag ont conclu, dans un avis juridique du 5 mars 2026, qu’une restriction à l’open source est licite si elle est justifiée, proportionnée et écrite. Après l’arrêt de la Cour de justice de l’Union du 9 janvier 2025 (affaire C-578/23), ils estiment même que choisir l’open source ou des droits complets sur le code dès le premier achat peut être exigé par le droit des marchés », fait-il par exemple valoir.

Notons que l’arrêt de la CJUE en question concernait la maintenance d’un système fiscal tchèque, attribuée sans concurrence à IBM au motif que l’éditeur détenait les droits d’auteur sur le code. Elle avait alors jugé que l’acheteur ne pouvait pas invoquer une exclusivité dont il était lui-même à l’origine par son premier choix. C’est le Bundestag qui en a ensuite déduit qu’exiger des droits étendus sur le code ou choisir un logiciel libre peut de ce fait être préconisé, voire exigé.

  •  

☕️ Recopie d’Android : les performances de scrcpy 5.0 décollent avec le décodage matériel


L’application scrcpy (pour « screen copy ») est un petit utilitaire multiplateforme permettant d’afficher sur le bureau de son ordinateur une copie miroir de son appareil Android. Cette copie peut être contrôlée au clavier et à la souris quand l’appareil est relié à l’ordinateur par câble USB, à condition d’avoir activé le mode débogage USB dans les options pour développeurs, dans les paramètres d’Android. Le code est open source (licence Apache 2.0) et disponible depuis son dépôt GitHub.

La version 5.0 de l’application est sortie le 5 octobre. Elle apporte une nouveauté de taille : la prise en charge du décodage matériel. Un ajout important, car l’image miroir est alimentée par un flux vidéo. En clair, les opérations passent par le GPU, avec à la clé des gains majeurs sur l’utilisation du CPU, d’un facteur allant jusqu’à 10 dans le meilleur des cas. Les gains sont cependant très variables d’une configuration à une autre.

Cette version 5.0 contient d’autres améliorations, notamment sur le tampon vidéo. On note aussi le passage à adb 37.0.1, FFmpeg 9.0.2, SDL 3.4.18 et dav1d 1.5.4, l’arrivée d’une version compilée pour Windows ARM64 et plusieurs corrections.

scrcpy 5.0 peut être téléchargé depuis son dépôt GitHub, l’application n’ayant pas de site dédié. C’est le seul moyen sur macOS ou Windows, mais les utilisateurs sous Linux auront sans doute des options supplémentaires, l’utilitaire étant souvent présent dans les dépôts. Sous Ubuntu par exemple, une version en paquet Debian et une autre en snap, mais non officielles et non mises à jour pour l’instant.

  •  

LibreOffice : pas d’IA tant qu’elle ne remplira pas les critères de la Document Foundation

L'IA, une fonction comme les autres
LibreOffice : pas d’IA tant qu’elle ne remplira pas les critères de la Document Foundation

La Document Foundation a clarifié sa position sur l’IA. Si elle n’a rien contre les LLM par principe, elle n’inclura aucune fonction dopée à l’IA tant que l’utilisation des modèles ne pourra pas se faire dans un cadre strict.

Dans un billet, The Document Foundation explique que « oui », le fait de n’avoir aucune fonction IA dans LibreOffice est bien une fonctionnalité. C’est la réponse de la fondation à un commentaire narquois laissé sur un billet précédent, qui annonçait la disponibilité de LibreOffice 26.8.

Cette version présentait toute une série d’améliorations, notamment sur la typographie avec le Paragraphe Composer qui répartit les espaces sur l’ensemble du paragraphe, les systèmes d’écriture complexes et une meilleure prise en charge du format OOXML. Le billet contenait en outre un chapitre « No artificial intelligence », dans lequel la fondation revendiquait plusieurs points : aucune fonctionnalité d’IA générative, aucun document transmis à un service distant, aucun composant nécessitant l’accès au réseau. Une position délibérée, motivée par la confidentialité des données selon la fondation.

Source : LibreOffice

Dans le nouveau billet, signé Italo Vignoli, cette revendication est précisée. L’auteur indique que la fondation ne rejette pas l’IA par principe. Cependant, « une suite bureautique utilisée par des dizaines de millions de personnes – dans les écoles, les hôpitaux, les organismes publics, les cabinets d’avocats et des milliers d’autres organisations – n’ajoutera aucune fonctionnalité à sa configuration par défaut tant que cette fonctionnalité ne pourra pas être mise en œuvre dans les conditions définies par le projet conformément à ses principes ».

Six principes obligatoires

En clair, la fondation n’ajoutera pas de fonctions alimentées par l’IA tant qu’elles ne pourront pas obéir à l’ensemble de ces six principes :

  1. L’utilisateur choisit où s’exécute l’inférence : sur son appareil, sur une infrastructure qu’il contrôle, ou sur un service qu’il choisit lui-même. Une redirection silencieuse par défaut vers un seul fournisseur n’est pas un choix.
  2. Aucun contenu ne quitte l’ordinateur sans autorisation explicite. Les documents peuvent relever de données protégées (dossiers médicaux, pièces de procédure, marchés publics, données d’élèves).
  3. Aucune télémétrie, y compris pour les fonctions d’IA.
  4. Aucune dépendance à un fournisseur unique : les interfaces doivent être ouvertes et implémentables par plusieurs moteurs.
  5. Le contenu généré doit être en ODF, avec structure, styles et sémantique préservés.
  6. La fonction doit rester entièrement facultative : installable, désinstallable et absente de l’interface pour qui n’en veut pas, y compris pour les administrateurs qui déploient la suite sur des milliers de postes.

Sans trop de surprise, aucune intégration actuelle ne remplit toutes ces conditions. La fondation recommande aux personnes intéressées de se tourner vers les extensions, la plupart se connectant à un modèle local via Ollama ou LM Studio. Elle recommande également de sélectionner ces extensions avec soin, car elles n’ont pas toutes le même degré de maturité. Il faut notamment contrôler les éventuels points de terminaison cloud et ce que le fournisseur associé fait des données reçues.

Aucune incitation économique

La fondation en profite pour égratigner Microsoft, sans toutefois nommer la firme : « Pour une entreprise qui vend des abonnements, un assistant IA justifie une augmentation de prix et renforce l’argument en faveur de la conservation de tous les documents dans sa propre infrastructure. La fonctionnalité et le modèle économique se renforcent mutuellement, donc l’intégration est non seulement attrayante mais presque obligatoire ».

Un constat difficilement contestable, Microsoft ayant effectivement intégré de force Copilot dans ses abonnements Microsoft 365, augmentant les prix au passage. « La Document Foundation est une organisation à but non lucratif. Il n’y a pas de niveaux d’abonnement à protéger, pas de ventes supplémentaires, pas de données à monétiser », ajoute Italo Vignoli.

La fondation insiste : les critères énumérés ne constituent pas un rejet définitif. Elle note les évolutions spectaculaires du secteur de l’IA, en particulier les modèles ouverts qui « s’améliorent bien plus vite que la plupart d’entre nous ne l’avaient anticipé ». Elle affirme qu’elle évaluera « très attentivement » les approches répondant à toutes ces conditions.

  •  

Apple Intelligence prend trop de place ? Un outil open source permet de faire le ménage

L'IA d'Apple au pain sec et à l'eau
Apple Intelligence prend trop de place ? Un outil open source permet de faire le ménage

Au prix du Go actuel, les utilisateurs de PC au budget serré ont tout intérêt à surveiller de très près le SSD de leur machine et son embonpoint. En particulier chez Apple, qui s’obstine toujours à vendre des Mac chichement dotés en la matière. Le Mac mini d’entrée de gamme se contente ainsi de 256 Go, malgré un tarif rondelet de 1 049 euros. Tout est donc bon à prendre pour faire des économies de stockage, et les données qui ne servent à rien ont vocation à dégager.

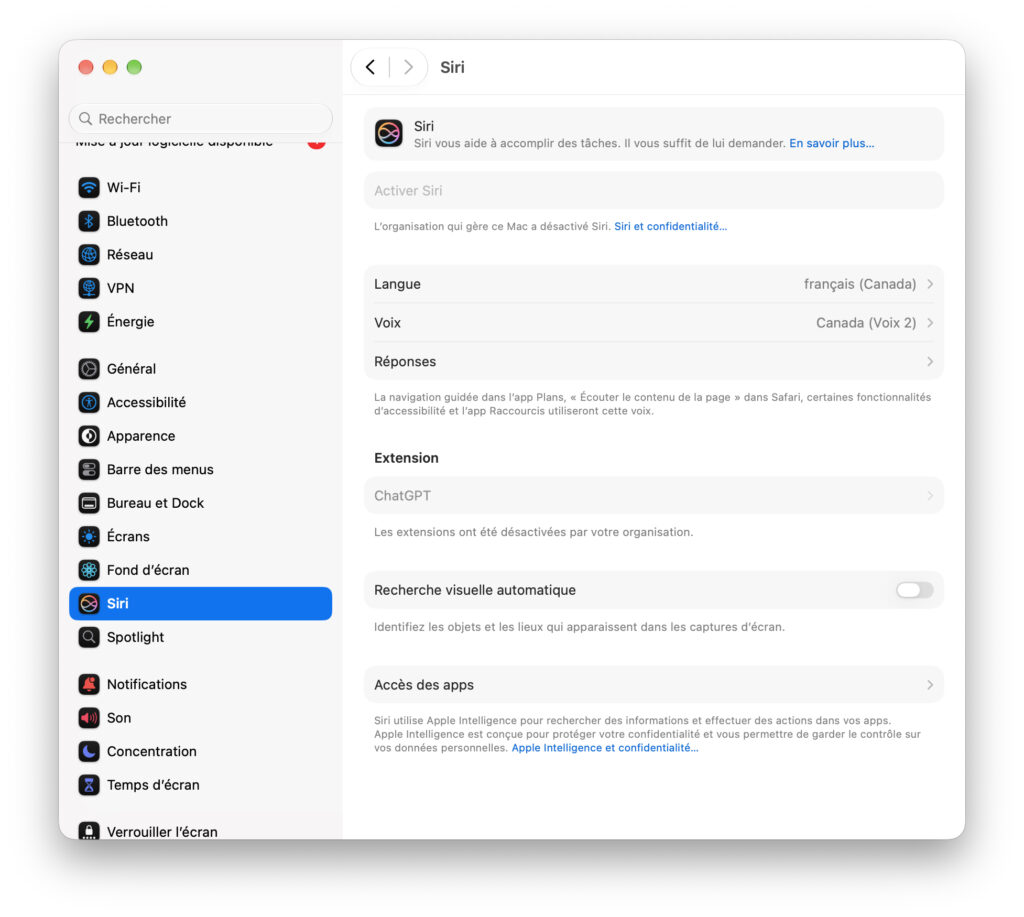
Ceux qui n’ont aucun intérêt dans Apple Intelligence pourront gagner une dizaine de Go, voire plus. Ce qui était possible avec macOS 26 Tahoe ne l’est malheureusement plus avec macOS 27 Golden Gate : Apple a retiré le bouton permettant de désactiver ces fonctions, qui s’installent donc automatiquement et prennent de la place inutilement. Seul Siri AI peut être désactivé (le Mac est la seule plateforme où la version du nouvel assistant est disponible dans l’UE).

Le régime forcé d’Apple Intelligence

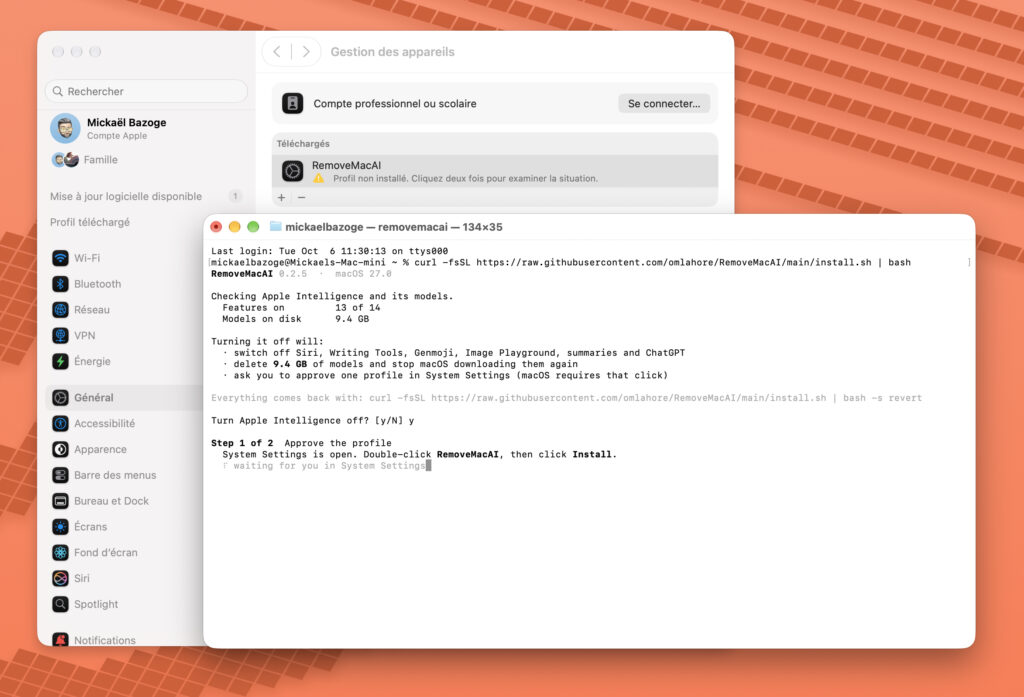
Un développeur a toutefois trouvé une solution : Om Lahore a mis au point un outil en ligne de commande, RemoveMacAI, disponible sur GitHub sous licence MIT. Une fois installé, il supprime les données occupées par Apple Intelligence : 9,4 Go dans le cas de votre serviteur, mais le gain peut être encore plus substantiel (plus de 30 Go chez The Verge, par exemple). Pour connaître le poids d’Apple Intelligence, cliquez sur le petit « i » en face de l’entrée macOS, dans les Réglages système > Général > Stockage. Quoi qu’il en soit, ce n’est pas négligeable.

Capture d’écran : Next

Il est possible d’installer RemoveMacAI directement depuis le terminal, via une ligne de commande, en passant par Homebrew, ou en installant le binaire depuis GitHub. Attention toutefois à cette dernière méthode : lorsqu’un fichier non notarisé est téléchargé avec un navigateur, macOS le bloque tant que son attribut de quarantaine n’a pas été retiré. Il faudra le retirer avant de lancer le binaire, comme l’explique Om Lahore en fournissant les lignes de commande nécessaires (c’est bien plus simple de passer par le terminal).

Privé de Siri AI ! Capture d’écran : Next

Peu importe la méthode d’installation, il n’est pas nécessaire de désactiver SIP (System Integrity Protection), le mécanisme de protection qui empêche même un compte administrateur de modifier certains fichiers et processus sensibles de macOS. Aucun fichier système n’est modifié directement.

Un profil macOS plutôt qu’une bidouille système

RemoveMacAI installe un profil dans les réglages de macOS et désactive toute une série de fonctions liées à Apple Intelligence : Siri et « Dis Siri », l’extension ChatGPT, les outils d’aide à l’écriture, Genmoji et Image Playground, les résumés de courriels et les réponses intelligentes dans Mail, les résumés de notifications et d’articles dans Safari, la complétion de code dans Xcode, la fonction de nettoyage dans Photos et les photos spatiales. L’outil retire aussi les modèles locaux d’Apple Intelligence.

Après l’opération, macOS ne cherchera pas à télécharger à nouveau les données nécessaires à Apple Intelligence. Les utilisateurs qui ont besoin d’une fonction spécifique peuvent indiquer à RemoveMacAI, toujours en ligne de commande, de ne pas la retirer. Et bien sûr, il est possible de restaurer l’ensemble du paquet Apple Intelligence, ce qui supprime le profil. L’outil ne réalise aucun appel réseau, il ne collecte aucune donnée, assure le développeur.

Il faut évidemment utiliser l’utilitaire en connaissance de cause : RemoveMacAI n’a rien d’officiel, et une future mise à jour de macOS pourrait modifier le comportement de ces réglages ou des modèles concernés.

On peut comprendre Apple qui tient absolument à imposer sa solution IA dans les Mac. Mais l’absence d’un bouton de désactivation dans Golden Gate peut poser problème dans les organisations et les entreprises qui ne veulent pas ou ne peuvent pas utiliser de l’IA. Dans ce cas, elles n’ont guère le choix : rester sous Tahoe, administrer les restrictions via leurs propres outils de gestion… ou s’intéresser à cette solution non officielle.

  •  

AI Slop : Google met en pause son programme de bug bounty pour le logiciel libre


AI Slop : Google met en pause son programme de bug bounty pour le logiciel libre

Google a suspendu son programme de bug bounty Open Source Software Vulnerability Rewards Program (OSS VRP). L’entreprise explique qu’elle reçoit trop de rapports erronés générés par IA.

Depuis le 1er octobre dernier, Google n’accepte « plus les signalements de vulnérabilités de produits soumis au programme OSS VRP [Open Source Software Vulnerability Rewards Program] », a-t-elle expliqué sur la page dédiée à ce programme.

L’entreprise avait ouvert ce programme spécifique aux logiciels libres en 2022. Elle expliquait à l’époque qu’ « en fonction de la gravité de la faille de sécurité et de l’importance du projet, les récompenses varieront entre 100 et 31 337 dollars ». L’idée était notamment de faire émerger les vulnérabilités de la supply chain, mais aussi les problèmes de design informatique causant des problèmes de sécurité, par exemple.

« Une forte augmentation des soumissions automatisées »

Mais le système mis en place par Google pour recueillir ces signalements (qui peuvent donc être lucratifs pour leurs auteurs) montre des signes de fragilité face à l’affluence des signalements de plus en plus automatisés via l’IA générative. Comme Apple cet été, Google ferme le robinet.

L’entreprise le dit dans un message posté sur X : « Cette interruption est due à une forte augmentation des soumissions automatisées, dont la grande majorité n’est pas valide. Nous allons poursuivre le remaniement et le travail sur cet aspect du programme OSS VRP et nous nous engageons à faire le point au premier trimestre 2027 ».

Tous les programmes de bug bounty de Google ne sont pas touchés : uniquement l’OSS VRP. L’entreprise redirige donc les personnes qui voudraient signaler une faille notamment vers son programme Patch Rewards.

Ces entreprises, qui par ailleurs font la course aux modèles d’IA générative, n’ont pas trouvé la solution pour éviter la submersion de contenus générés par IA de qualité médiocre qui les empêche de traiter convenablement les signalements réellement utiles.

« Impact psychologique considérable »

Mais ce problème touche d’autres organisations. Ainsi, en janvier dernier, le créateur du fameux logiciel libre cURL, Daniel Stenberg, avait annoncé : « Le programme de bug bounty de cURL n’existe plus. Il prendra officiellement fin le 31 janvier 2026 ». « La gestion de ces soumissions incessantes de contenus de mauvaise qualité a un impact psychologique considérable et prend parfois beaucoup de temps à démystifier. C’est du temps et de l’énergie complètement gaspillés, qui sapent en outre notre envie de vivre », expliquait-il.

Du côté de la communauté du noyau Linux, le sujet est vu différemment. Si Linus Torvalds avait pesté un moment contre les nombreux rapports d’erreurs générés par les LLM et peu efficaces, cet été il avait changé d’avis sur le sujet et refusait de rejeter en bloc les rapports d’erreurs générés de la sorte, se disant prêt à peser de tout son poids de mainteneur principal du noyau si nécessaire. Il faut préciser qu’on ne parle pas ici de signalements faisant appel à rétribution. Le système des bug bounty attribuant une récompense aux signalements, avec une somme plus importante en fonction de l’importance du bug pousse sans doute davantage certains à utiliser des systèmes automatisés de signalements de bugs, sans se préoccuper de leur qualité et de la possible submersion du système.

  •  
❌