❌

Vue lecture

Des portefeuilles Ledger compromis par un implant matériel

La confiance n'exclut pas le contrôle
Des portefeuilles Ledger compromis par un implant matériel

Suite à des signalements d’utilisateurs relatifs à des vols de cryptomonnaies, Ledger a confirmé la présence d’un implant matériel sur au moins l’un de ses portefeuilles matériels, distribué par l’intermédiaire d’un revendeur agréé d’Asie du Sud-Est. L’entreprise française annonce l’ouverture d’une enquête.

Les premiers témoignages sont apparus sur les réseaux sociaux. D’un côté, des utilisateurs se sont alarmés de voir que des transactions avaient été réalisées à leur insu à partir de leur portefeuille matériel Ledger dédié au stockage sécurisé de cryptomonnaies. « Mon portefeuille Ledger vient d’être vidé de près de 100 000 USDT. Ma phrase de récupération était manuscrite et conservée en lieu sûr. Je ne touche jamais à mon Ledger Stax. Ce portefeuille me servait uniquement à stocker des fonds et je n’interagissais avec lui que pour recevoir des paiements », décrit l’un d’eux, capture d’écran à l’appui.

De l’autre, Mark Karpelès, ancien CEO de la plateforme d’échange de bitcoins Mt. Gox arrêté et condamné pour malversations, a signalé mi-septembre la découverte de nouveaux implants matériels suspects sur des portefeuilles Ledger du commerce.

Ledger confirme au moins un cas de piratage matériel

Le lien entre les deux phénomènes semble confirmé. Après une première alerte de sécurité formulée vendredi 9 octobre, Ledger a admis samedi 10 octobre qu’au moins un de ses portefeuilles matériels, vendu par l’intermédiaire de la société asiatique CryptoBilis, contenait un implant matériel qui a pu contribuer au vol de cryptomonnaies stockées sur l’appareil, à l’insu de son propriétaire légitime.

L’entreprise annonce l’ouverture d’une enquête et appelle les clients de ce revendeur à ne pas paramétrer de nouveau portefeuille, ou à transférer leurs actifs vers un autre appareil, avec une autre phrase de sécurité.

« Par mesure de précaution, CryptoBilis a confirmé avoir suspendu la vente de tous ses portefeuilles matériels jusqu’à la fin de l’enquête. Ledger est en contact permanent avec CryptoBilis concernant les prochaines étapes », ajoute Ledger. CryptoBilis affiche désormais un avertissement similaire sur son site Web.

CryptoBilis a publié un avertissement sur son site invitant ses clients à ne pas paramétrer les portefeuilles Ledger achetés par son intermédiaire – capture d’écran Next

Les fondateurs de CryptoBilis ont dès vendredi pris leurs distances, expliquant avoir vendu leur société en mars 2026, et n’avoir plus ni responsabilité opérationnelle, ni accès aux données de l’entreprise, basée en Malaisie.

L’affaire pourrait cependant connaître de nouvelles répercussions : un utilisateur basé en Europe affirme lui aussi avoir découvert un implant matériel dans son portefeuille Ledger acheté auprès de la chaîne Mediamarkt.

Plusieurs dizaines de millions de dollars détournés ?

Ledger a de son côté pris à nouveau la parole dimanche soir pour tenter de rassurer ses clients :

« L’enquête se poursuit et nous collaborons avec les autorités compétentes. Le nombre d’appareils concernés est limité. Nous comprenons les inquiétudes que cela suscite, notamment chez les personnes directement touchées, et nous contactons les utilisateurs concernés. »

« De plus, nous conseillons vivement aux utilisateurs de ne pas acheter auprès de revendeurs non autorisés, car le risque d’acquérir des appareils suspects, contrefaits ou modifiés est important, aucun de ces appareils ne fonctionnant selon les directives de sécurité de Ledger. », écrit encore l’entreprise. Elle a supprimé lundi matin CryptoBilis de la liste des revendeurs autorisés de ses solutions.

En s’appuyant sur les informations partagées par les victimes et notamment sur les adresses vers lesquelles ont été transférés les fonds volés, certains analystes indépendants ont tenté d’estimer l’ampleur du phénomène. Le compte pseudonyme Specter avance le chiffre de 86 millions de dollars, récupérés à partir de plusieurs centaines de portefeuilles. Bitquery, qui édite une plateforme d’analyse et d’indexation de données blockchain, évoque pour sa part une enveloppe de 93,2 millions de dollars, volée sur un ensemble de 315 portefeuilles individuels.

Compromission de la chaîne d’approvisionnement

Le phénomène des wallets « piégés » n’est pas nouveau (voir par exemple ce témoignage daté de 2025, à partir d’un exemplaire acheté en Thaïlande), c’est d’ailleurs la raison pour laquelle Ledger appelle à ne se fournir que chez des revendeurs agréés. En cas de doute, l’entreprise propose d’ailleurs une page d’aide permettant à ses clients de vérifier l’intégrité de leur matériel, en comparant leur Ledger avec les photos d’un exemplaire légitime.

Reste à savoir à quel niveau la chaîne d’approvisionnement a été compromise. Mark Karpelès affirme, photo à l’appui, avoir constaté la présence d’un implant espion dans un Ledger Nano acheté auprès de CryptoBilis. D’après lui, l’implant en question a nettement gagné en sophistication. Plus discret, il intègre un module LTE, de quoi gérer une carte SIM virtuelle (e-SIM) et un microcontrôleur connecté au bus SPI du Ledger, « qui analyse les caractères affichés à l’utilisateur et envoie les données dès que votre phrase de récupération est configurée ».

Si ses constatations sont justes, l’implant serait donc capable de détecter le moment où l’utilisateur paramètre sa phrase de récupération, la séquence de 24 mots qui constitue la clé pour déclencher une transaction à partir du portefeuille. Une fois l’information reçue, l’attaquant serait alors en mesure de vider le portefeuille à distance, sans y avoir jamais eu accès physiquement.

Contactée par nos soins lundi matin pour de plus amples informations, Ledger n’a pour l’instant pas répondu à nos questions.
  •  

Des portefeuilles Ledger compromis par un implant matériel

La confiance n'exclut pas le contrôle
Des portefeuilles Ledger compromis par un implant matériel

Suite à des signalements d’utilisateurs relatifs à des vols de cryptomonnaies, Ledger a confirmé la présence d’un implant matériel sur au moins l’un de ses portefeuilles matériels, distribué par l’intermédiaire d’un revendeur agréé d’Asie du Sud-Est. L’entreprise française annonce l’ouverture d’une enquête.

Les premiers témoignages sont apparus sur les réseaux sociaux. D’un côté, des utilisateurs se sont alarmés de voir que des transactions avaient été réalisées à leur insu à partir de leur portefeuille matériel Ledger dédié au stockage sécurisé de cryptomonnaies. « Mon portefeuille Ledger vient d’être vidé de près de 100 000 USDT. Ma phrase de récupération était manuscrite et conservée en lieu sûr. Je ne touche jamais à mon Ledger Stax. Ce portefeuille me servait uniquement à stocker des fonds et je n’interagissais avec lui que pour recevoir des paiements », décrit l’un d’eux, capture d’écran à l’appui.

De l’autre, Mark Karpelès, ancien CEO de la plateforme d’échange de bitcoins Mt. Gox arrêté et condamné pour malversations, a signalé mi-septembre la découverte de nouveaux implants matériels suspects sur des portefeuilles Ledger du commerce.

Ledger confirme au moins un cas de piratage matériel

Le lien entre les deux phénomènes semble confirmé. Après une première alerte de sécurité formulée vendredi 9 octobre, Ledger a admis samedi 10 octobre qu’au moins un de ses portefeuilles matériels, vendu par l’intermédiaire de la société asiatique CryptoBilis, contenait un implant matériel qui a pu contribuer au vol de cryptomonnaies stockées sur l’appareil, à l’insu de son propriétaire légitime.

L’entreprise annonce l’ouverture d’une enquête et appelle les clients de ce revendeur à ne pas paramétrer de nouveau portefeuille, ou à transférer leurs actifs vers un autre appareil, avec une autre phrase de sécurité.

« Par mesure de précaution, CryptoBilis a confirmé avoir suspendu la vente de tous ses portefeuilles matériels jusqu’à la fin de l’enquête. Ledger est en contact permanent avec CryptoBilis concernant les prochaines étapes », ajoute Ledger. CryptoBilis affiche désormais un avertissement similaire sur son site Web.

CryptoBilis a publié un avertissement sur son site invitant ses clients à ne pas paramétrer les portefeuilles Ledger achetés par son intermédiaire – capture d’écran Next

Les fondateurs de CryptoBilis ont dès vendredi pris leurs distances, expliquant avoir vendu leur société en mars 2026, et n’avoir plus ni responsabilité opérationnelle, ni accès aux données de l’entreprise, basée en Malaisie.

L’affaire pourrait cependant connaître de nouvelles répercussions : un utilisateur basé en Europe affirme lui aussi avoir découvert un implant matériel dans son portefeuille Ledger acheté auprès de la chaîne Mediamarkt.

Plusieurs dizaines de millions de dollars détournés ?

Ledger a de son côté pris à nouveau la parole dimanche soir pour tenter de rassurer ses clients :

« L’enquête se poursuit et nous collaborons avec les autorités compétentes. Le nombre d’appareils concernés est limité. Nous comprenons les inquiétudes que cela suscite, notamment chez les personnes directement touchées, et nous contactons les utilisateurs concernés. »

« De plus, nous conseillons vivement aux utilisateurs de ne pas acheter auprès de revendeurs non autorisés, car le risque d’acquérir des appareils suspects, contrefaits ou modifiés est important, aucun de ces appareils ne fonctionnant selon les directives de sécurité de Ledger. », écrit encore l’entreprise. Elle a supprimé lundi matin CryptoBilis de la liste des revendeurs autorisés de ses solutions.

En s’appuyant sur les informations partagées par les victimes et notamment sur les adresses vers lesquelles ont été transférés les fonds volés, certains analystes indépendants ont tenté d’estimer l’ampleur du phénomène. Le compte pseudonyme Specter avance le chiffre de 86 millions de dollars, récupérés à partir de plusieurs centaines de portefeuilles. Bitquery, qui édite une plateforme d’analyse et d’indexation de données blockchain, évoque pour sa part une enveloppe de 93,2 millions de dollars, volée sur un ensemble de 315 portefeuilles individuels.

Compromission de la chaîne d’approvisionnement

Le phénomène des wallets « piégés » n’est pas nouveau (voir par exemple ce témoignage daté de 2025, à partir d’un exemplaire acheté en Thaïlande), c’est d’ailleurs la raison pour laquelle Ledger appelle à ne se fournir que chez des revendeurs agréés. En cas de doute, l’entreprise propose d’ailleurs une page d’aide permettant à ses clients de vérifier l’intégrité de leur matériel, en comparant leur Ledger avec les photos d’un exemplaire légitime.

Reste à savoir à quel niveau la chaîne d’approvisionnement a été compromise. Mark Karpelès affirme, photo à l’appui, avoir constaté la présence d’un implant espion dans un Ledger Nano acheté auprès de CryptoBilis. D’après lui, l’implant en question a nettement gagné en sophistication. Plus discret, il intègre un module LTE, de quoi gérer une carte SIM virtuelle (e-SIM) et un microcontrôleur connecté au bus SPI du Ledger, « qui analyse les caractères affichés à l’utilisateur et envoie les données dès que votre phrase de récupération est configurée ».

Si ses constatations sont justes, l’implant serait donc capable de détecter le moment où l’utilisateur paramètre sa phrase de récupération, la séquence de 24 mots qui constitue la clé pour déclencher une transaction à partir du portefeuille. Une fois l’information reçue, l’attaquant serait alors en mesure de vider le portefeuille à distance, sans y avoir jamais eu accès physiquement.

Contactée par nos soins lundi matin pour de plus amples informations, Ledger n’a pour l’instant pas répondu à nos questions.
  •  

Michelangelus, la police qui s’inspire de l’écriture manuscrite de Michel-Ange

Le dessin, racine de toutes les sciences
Michelangelus, la police qui s’inspire de l’écriture manuscrite de Michel-Ange

La Fabbrica di San Pietro a commandé à un studio graphique une police de caractères inspirée à la fois de l’écriture manuscrite et des œuvres de Michel-Ange. Baptisée Michelangelus, elle intrigue surtout par son processus de création  : comment restituer par l’intermédiaire d’un jeu de caractères les capacités créatives et la maîtrise d’un des grands maîtres de la Renaissance ?

Au sein du Vatican, la Fabbrica di San Pietro (Fabrique de Saint-Pierre) est l’institution chargée de veiller aux destinées de la basilique Saint-Pierre, dont le dôme et plusieurs des peintures ornant les chapelles sont l’œuvre de Michel-Ange. Pour perpétuer le travail de ce dernier, elle a choisi une voie inédite : concevoir, ou plutôt faire concevoir, une police de caractères inspirée de l’écriture de l’artiste, baptisée Michelangelus.

La commande a été passée en début d’année, avec en ligne de mire les célébrations associées aux 400 ans de la consécration de la basilique par le pape Urbain VIII, le 18 novembre 1626. Elle a été confiée à l’agence de création italo-allemande studiogusto et c’est Microsoft, dont l’éventuelle participation financière au projet n’a pas été précisée, qui a été choisi comme vecteur de diffusion de cette nouvelle police. « Le projet Michelangelus est l’une des initiatives numériques confiées à Microsoft par la Fabbrica di San Pietro in Vaticano pour promouvoir et valoriser son patrimoine culturel », indique de son côté l’institution.

Entre lettres personnelles et œuvres monumentales

L’éditeur la propose dès à présent au téléchargement pour les systèmes d’exploitation prenant en charge les polices de type OpenFont, et annonce qu’elle sera diffusée au travers des outils de la suite Microsoft 365, probablement aux alentours du mois de novembre. La police réunit 500 glyphes, déclinés en standard, italique, gras et gras italique, soit un total de 2 000 caractères et symboles.

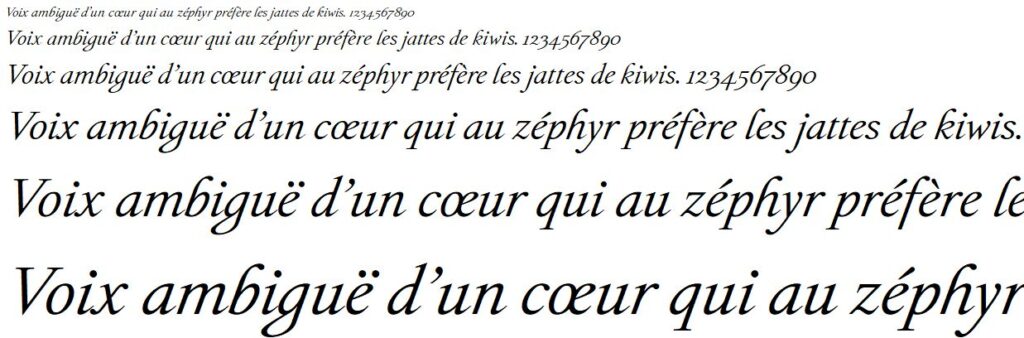
Des quatre déclinaisons, c’est sans doute la version italique qui traduit le mieux la volonté de retranscrire une écriture manuscrite : on y observe un « g » au trait très différent de celui des polices courantes, ainsi qu’un « f » qui comme en écriture cursive, descend sous la ligne de base.

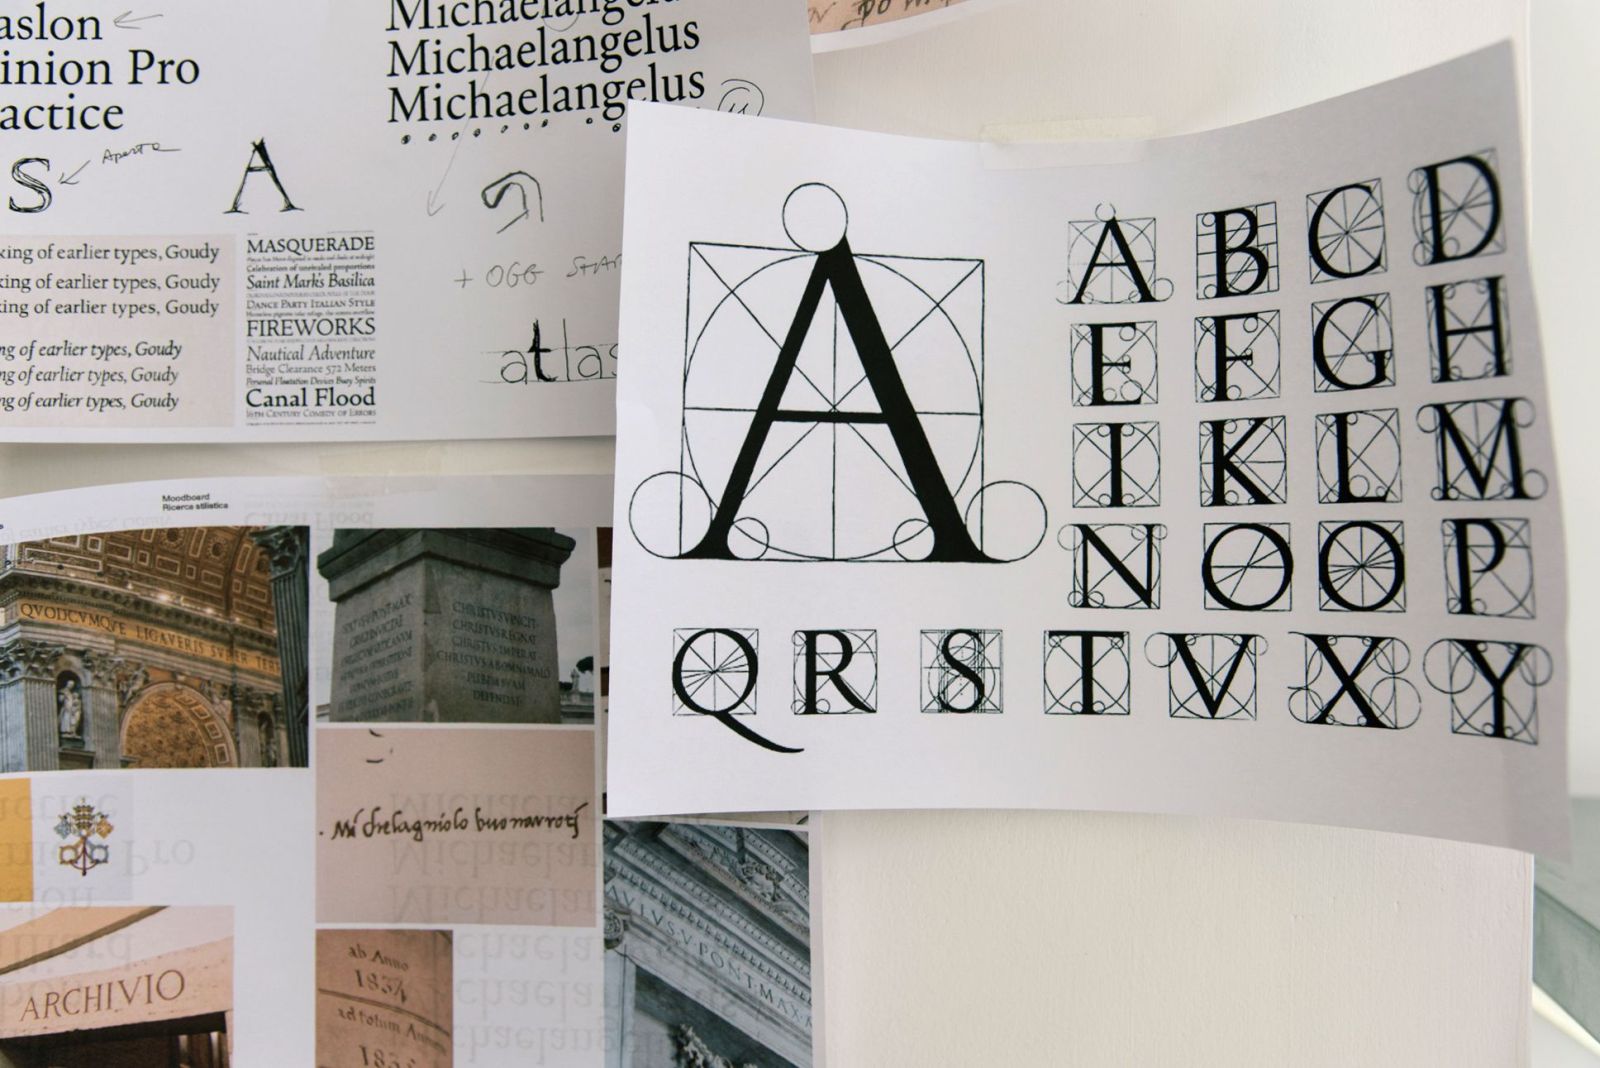
Aperçu de la police Michelangelus italique – capture d’écran Next

Plus que la police d’écriture en tant que telle, c’est la démarche de création de Michelangelus qui interpelle. La Fabbrica di San Pietro souhaitait en effet aller plus loin qu’une simple transposition de l’écriture manuscrite de Michel-Ange. « L’ambition est plus large : dégager de son écriture une logique visuelle, un système de proportions, de rythme et d’harmonie guidé par le regard de l’artiste », écrit-elle, affirmant par ailleurs vouloir réussir à proposer « un système typographique complet, doté d’une identité singulière, tout en restant lisible et polyvalent, conçu pour une grande variété d’usages, aussi bien dans l’imprimé que dans les applications numériques ».

Également décrit par Microsoft, le processus de création a commencé par la recherche et la compilation d’écrits de Michel-Ange, avec une exploration selon deux axes : son écriture manuscrite, celle des correspondances épistolaires et des documents de travail conservés au Vatican, et son écriture publique, celle qui apparait sur ses œuvres les plus monumentales, de la Pietà à la coupole de Saint-Pierre.

Le travail d’analyse a sans doute été aidé par une tradition d’écriture florentine que l’on retrouve chez Michel-Ange : pour garantir la lisibilité et la régularité de ses textes, l’artiste avait pris l’habitude de détacher ses caractères, contrairement à l’écriture cursive courante dans laquelle les lettres ont tendance à s’enchaîner sans interruption.

« Plusieurs caractéristiques récurrentes se sont progressivement dégagées : la construction des majuscules, le rapport entre les espaces positifs et négatifs, les proportions des formes, la régularité des inclinaisons, la forme des terminaisons et le rythme général de l’écriture », décrit la Fabbrica di San Pietro, selon qui l’étude a permis de déterminer que même dans ses lettres personnelles, Michel-Ange conservait une écriture extrêmement précise. « Une grille invisible régit les traits, créant un équilibre entre vitalité et discipline ». Une dualité que le maître n’aurait sans doute pas reniée.

La Fabbrica di San Pietro indique que cette police « s’accompagne d’un modèle de licence conçu pour protéger l’intégrité et la distribution de la famille typographique ». Le contrat d’utilisateur associé est une licence Microsoft standard, qui autorise l’installation et l’usage, mais ne donne aucun droit de distribution ou de sous-licence.

  •  

☕️ Attaque par déni de service sur la plateforme de vote pour la primaire de la gauche


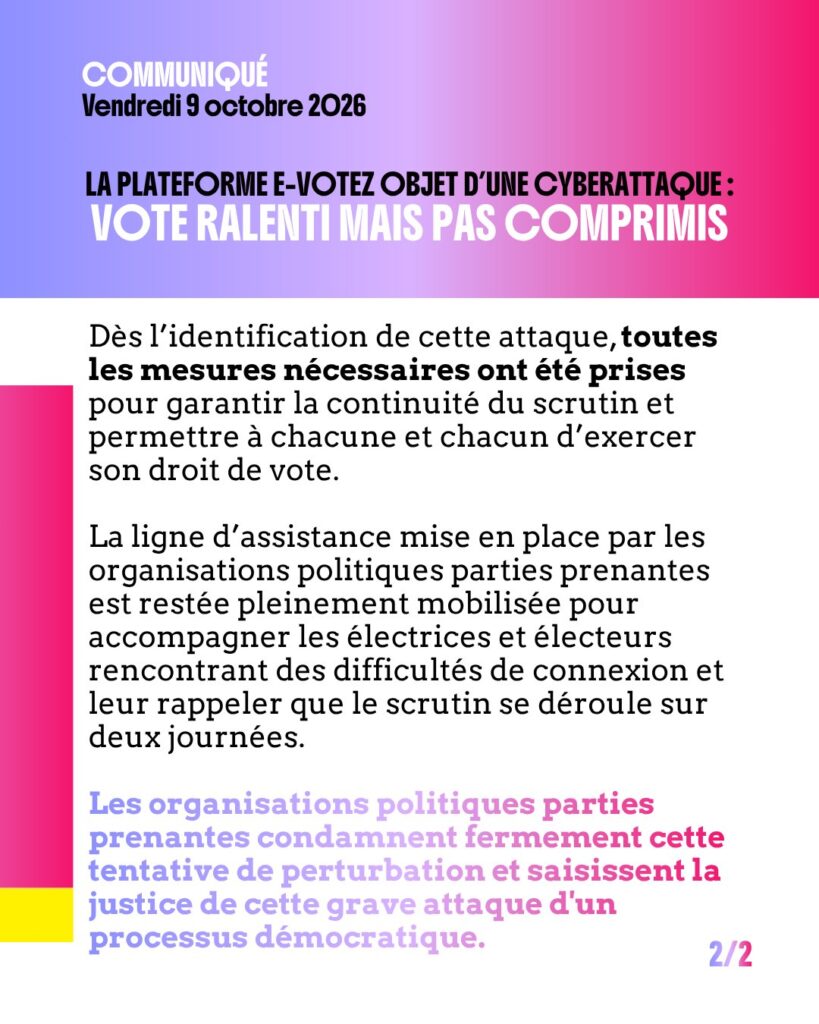
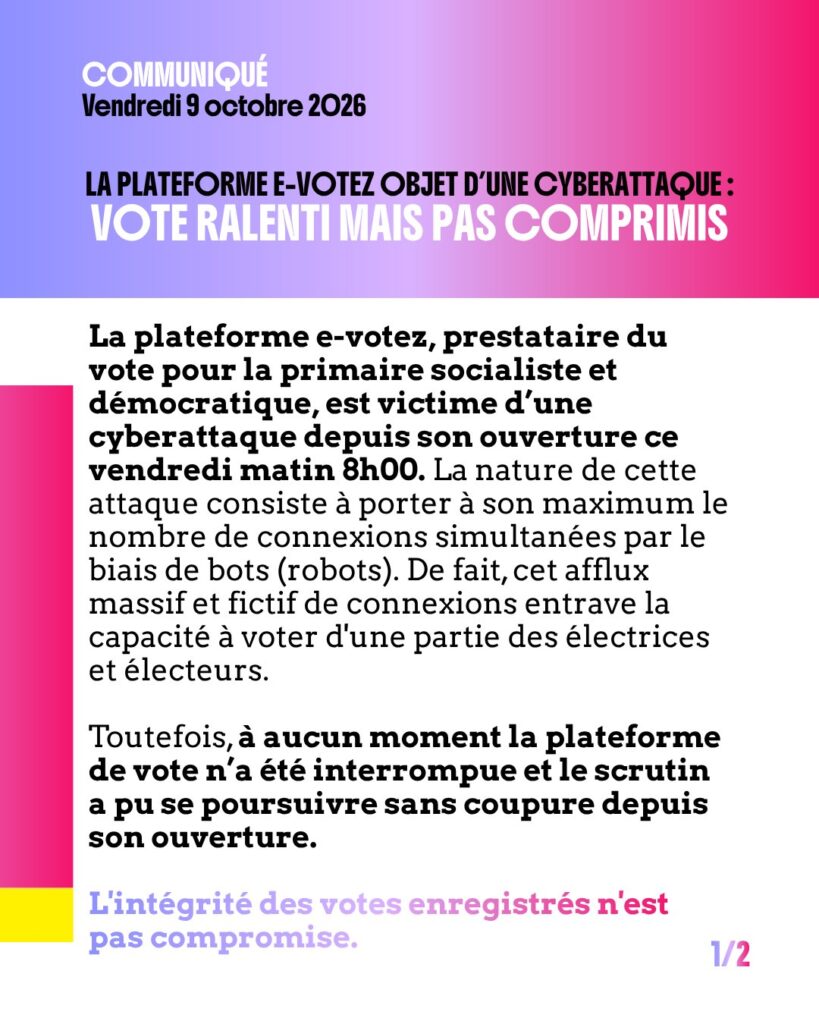
La plateforme e-votez, où se déroule le vote pour la « primaire de la gauche socialiste et démocratique », fait l’objet d’une attaque par déni de service, qui ralentit mais ne compromet pas, à ce stade, son fonctionnement.

« La plateforme e-votez, prestataire du vote pour la primaire socialiste et démocratique, est victime d’une cyberattaque depuis son ouverture ce vendredi matin 8h00 », a signalé le compte X du Parti socialiste vers midi, reprenant un communiqué de la commission d’organisation de la primaire.

Communiqué de la commission d’organisation de la primaire de la gauche

« De fait, cet afflux massif et fictif de connexions entrave la capacité à voter d’une partie des électrices et électeurs. Toutefois, à aucun moment la plateforme de vote n’a été interrompue et le scrutin a pu se poursuivre sans coupure depuis son ouverture. L’intégrité des votes enregistrés n’est pas compromise », rassure la commission.

« Dès l’identification de cette attaque, toutes les mesures nécessaires ont été prises pour garantir la continuité du scrutin et permettre à chacune et chacun d’exercer son droit de vote », indique encore l’organisation, qui promet des poursuites :

« Les organisations politiques parties prenantes condamnent fermement cette tentative de perturbation et saisissent la justice de cette grave attaque d’un processus démocratique. »

Le premier tour de la primaire oppose Olivier Faure, Raphaël Glucksmann, Jérôme Guedj, Emmanuel Maurel et Ségolène Royal. Il se tient les vendredi 9 et samedi 10 octobre, avant un second tour programmé les 16 et 17 octobre.

  •  

Le téléphone au volant peut désormais entraîner une suspension du permis de conduire

Les motards apprécieront
Le téléphone au volant peut désormais entraîner une suspension du permis de conduire

Le gouvernement confirme la généralisation de la possibilité désormais offerte aux préfets d’appliquer une suspension administrative du permis de conduire aux automobilistes surpris avec un téléphone portable à la main alors qu’ils conduisent, même si aucune autre infraction n’a été commise. En cas de contrôle, la suspension n’est pas immédiate.

Annoncée par voie de presse début octobre, la généralisation de la mesure est à présent officielle. Le site gouvernemental Service public informe ainsi, dans une actualité datée du 8 octobre, de la généralisation de la mise en œuvre de la suspension administrative du permis de conduire en cas de téléphone au volant.

Tenir le téléphone en main suffit à déclencher la sanction

Cette publication fait suite à l’envoi, le 29 septembre dernier, d’une instruction du ministère de l’Intérieur qui enjoint aux préfets de généraliser le recours à cette disposition déjà prévue par le Code de la route.

« La possibilité existait déjà dans le Code de la route, mais elle n’était appliquée que dans certains départements, à commencer par les Landes. Nous la généralisons donc à tout le territoire », a précisé le 2 octobre dernier au Figaro Marie-Pierre Vedrenne, ministre déléguée auprès de l’Intérieur chargée de la Citoyenneté.

« L’instruction vise bien l’usage du téléphone seul : il ne sera donc pas nécessaire que le conducteur ait commis simultanément un excès de vitesse ou une autre infraction pour que son permis puisse être suspendu », a-t-elle ajouté.

Jusqu’ici, la suspension administrative n’était en effet de mise que lorsque la conduite téléphone en main était associée à une autre infraction, rappelle la notice dédiée du site Service public.

L’actualité du 8 octobre confirme : « Il n’est pas nécessaire qu’un conducteur ait commis simultanément un excès de vitesse ou une autre infraction pour que son permis soit suspendu administrativement pour avoir tenu un téléphone portable dans sa main ».

De quinze jours à six mois de suspension

Elle précise par ailleurs que la rétention de permis n’est pas immédiate au moment du contrôle qui acte le flagrant délit : elle intervient a posteriori, après décision du préfet, qui apprécie la durée de la sanction « en fonction notamment des circonstances de l’infraction ». Une voie de recours existe : « le conducteur peut présenter ses observations dans le cadre d’une procédure contradictoire ».

« Dans les départements qui appliquent déjà cette mesure, la durée retenue est généralement de quinze jours. Elle peut aussi être d’un mois et aller, dans certains cas, jusqu’à six mois », précise à ce sujet Marie-Pierre Vedrenne. L’amende forfaitaire de 135 euros et le retrait de trois points sur le permis de conduire restent en vigueur.

Le préfet des Landes Gilles Clavreul, qui a fait partie des premiers à tester la mesure dès fin 2025, a prononcé environ 700 suspensions de permis sur un an et affirme que le dispositif porte ses fruits. « On a une diminution du nombre d’infractions de – 11% sur 12 mois, donc plus de contrôle, moins d’infractions. Ça veut dire qu’il y a un vrai changement de comportement qui s’est manifesté », déclare l’intéressé à France Info.

  •  

Dépassée par son succès, Anthropic suspend son offre Claude for Startups

PR stunt
Dépassée par son succès, Anthropic suspend son offre Claude for Startups

Anthropic promettait d’offrir jusqu’à 1 000 dollars de crédits API et un an d’abonnement gratuit aux startups qui s’inscrivaient sur sa plateforme, après simple validation d’un formulaire. Trois jours plus tard, l’entreprise fait marche arrière, se disant victime de son succès.

Trop beau pour être vrai ? Le 6 octobre dernier, Anthropic a annoncé l’extension de son programme Claude Startups, avec une promesse particulièrement séduisante : les entrepreneurs éligibles se voyaient offrir jusqu’à 1 000 dollars de crédits API, et un abonnement Team d’un an susceptible d’accueillir jusqu’à cinq personnes. En bonus, Anthropic promettait jusqu’à 45 000 dollars d’avantages sous forme de crédits offerts chez des partenaires.

Pour profiter de ces avantages, Anthropic ne demandait que de s’inscrire sur sa plateforme avec un e-mail professionnel, et de remplir un formulaire renseignant les informations relatives à l’entreprise, ainsi que les projets envisagés avec les outils Claude.

Anthropic se dit victime de son succès

La nouvelle s’est rapidement répandue sur les réseaux sociaux, alimentée par des témoignages d’internautes signalant que leur candidature avait été très rapidement acceptée, même quand ils n’étaient pas à proprement parler des fondateurs de startups.

Le phénomène semble avoir provoqué un tel afflux d’inscriptions qu’Anthropic a finalement décidé de faire marche arrière. Dans la nuit de jeudi à vendredi, l’entreprise a commencé à communiquer auprès des derniers inscrits à son programme, pour signaler la mise en pause de son offre.

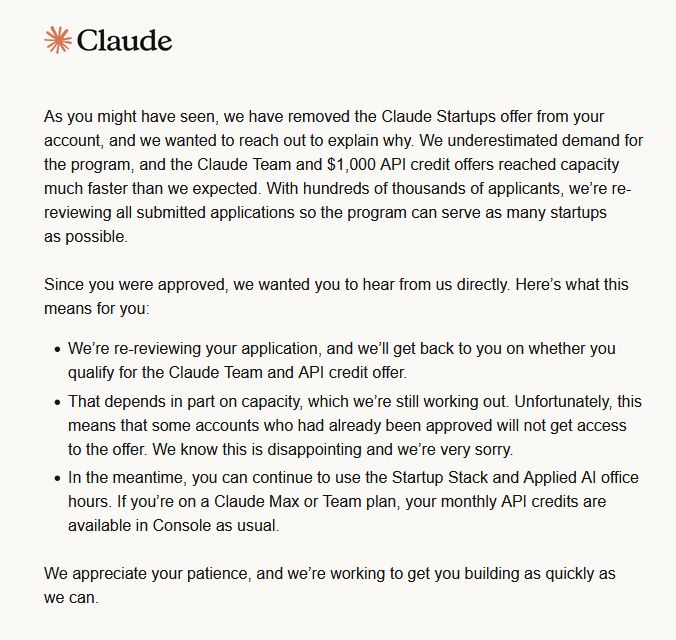
« Comme vous l’avez peut-être constaté, l’offre Claude Startups a été retirée de votre compte. Nous souhaitions vous en expliquer les raisons. Nous avons sous-estimé la demande pour ce programme, et les offres Claude Team et 1 000 $ de crédits API ont atteint leur capacité maximale bien plus rapidement que prévu », écrit l’entreprise, évoquant des « centaines de milliers » de demandes.

Anthropic fait marche arrière par mail auprès des candidats à son offre Claude Startups – capture d’écran Next

Sur le site dédié à la consommation de Claude par API, Anthropic affiche également un message aux candidats déçus : « Si vous avez déjà profité des offres Claude, elles resteront disponibles sur votre compte. Le reste est en cours de vérification. Nous vous prions de nous excuser pour la gêne occasionnée ».

Autrement dit, les plus rapides à avoir réclamé cet avantage devraient pouvoir continuer à en profiter. Pour les autres en revanche, l’entreprise indique qu’elle procèdera au réexamen individuel des dossiers, mais elle prévient que les souscripteurs qui ont validé la première étape sans activer immédiatement les avantages en question risquent d’être retoqués. « Malheureusement, cela signifie que certains comptes déjà approuvés ne pourront pas bénéficier de l’offre. Nous comprenons votre déception et nous en sommes sincèrement désolés ».

En attendant, Anthropic peut sans doute se réjouir d’avoir collecté des centaines de milliers d’adresses e-mail de comptes professionnels.

  •  

Orange lance un décodeur Home Cinéma avec 4 hauts-parleurs intégrés

Un décodeur "sonsationnel" (sic)
Orange lance un décodeur Home Cinéma avec 4 hauts-parleurs intégrés

Orange lance un nouveau décodeur TV haut de gamme, muni de quatre hauts-parleurs intégrés et capable d’accueillir deux enceintes optionnelles pour offrir un son immersif. Fonctionnant sous Android TV, il n’est pas vendu de façon indépendante, mais proposé comme une option au forfait fibre le plus haut de gamme de l’opérateur.

Huit ans après la Freebox Delta, Orange se relance dans la course aux décodeurs TV haut de gamme, avec l’annonce, jeudi 8 octobre, du « décodeur Home Cinéma » : un boîtier destiné à prendre place sous la télévision du salon qui promet, sur le papier, de pouvoir remplacer avantageusement les enceintes par défaut, sans passer par l’installation d’un équipement dédié.

Un décodeur Home Cinéma à trois voies sous Android TV

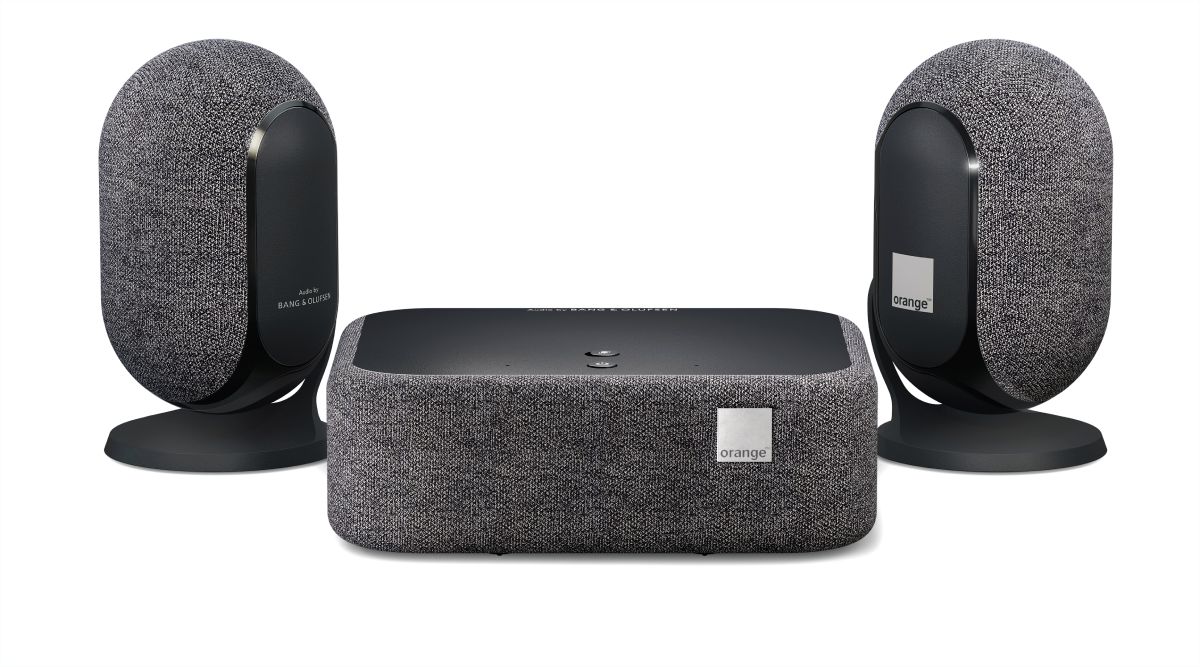
Le décodeur, fourni par Sagemcom comme l’ensemble de la gamme Orange, intègre quatre hauts-parleurs : un woofer, deux enceintes latérales et une voie centrale dédiée aux dialogues. Le tout prend place dans un boîtier aux dimensions contenues (environ 20 cm de large), habillé du même revêtement que les actuelles Livebox 6 et 7, et fourni avec une télécommande.

Fort de ce système à trois voies, conçu en association avec Bang & Olufsen, Orange revendique la compatibilité Dolby Atmos, une première pour un boîtier TV d’opérateur en France. Deux enceintes satellite arrière sont proposées en option pour compléter le dispositif. Ces dernières exploitent la technologie Dolby Atmos FlexConnect pour la communication sans fil et le calibrage automatique en fonction de la configuration de la pièce.

Côté image, Orange affiche la prise en charge de la 4K, du HDR10+ et du Dolby Vision, sans plus de précisions à ce stade. L’opérateur ne s’étend pas sur les caractéristiques techniques précises du boîtier, mais on peut trouver quelques informations supplémentaires en se tournant vers l’Espagne. Orange y commercialise en effet déjà ce boîtier, au sein d’une offre baptisée Infinity HomeBox.

Les notices associées révèlent la référence du boîtier chez SagemCom (VSB3918) et quelques éléments de configuration, dont le recours à un processeur Broadcom BCM72178 (quad core Cortex A-55 à 2 GHz), 4 Go de mémoire vive et 32 Go de stockage, avec HDMI 2.1, Ethernet Gigabit, WiFi 6 en 2×2 bandes et Bluetooth 5.0.

Sur la partie logicielle, le décodeur adopte Android TV, ce qui ouvre l’accès au magasin d’applications de Google. Les applications des services de streaming courants de type Netflix, Prime Video et Disney+ sont d’ailleurs préinstallées. Orange indique que son décodeur fait également office d’enceinte connectée : on peut ainsi lire de la musique depuis un téléphone relié en Bluetooth, sans allumer la TV.

Disponible exclusivement au travers de l’offre Livebox Max

Au niveau commercial, Orange adopte une approche ciblée : le décodeur Home Cinéma n’est pas proposé à tous les abonnés Livebox, mais présenté comme une option en forme de produit d’appel. Il est ainsi réservé aux souscripteurs de son abonnement résidentiel le plus haut de gamme, le forfait Livebox Max (affiché à 47,99 euros par mois pendant un an, puis 57,99 euros par mois).

Les abonnés éligibles peuvent l’obtenir en échange de frais d’activation de 50 euros (nouveaux clients) ou de frais d’échange s’élevant à 40 euros pour les clients existants. Les enceintes satellites sont quant à elles facturées en option, à 80 euros.

Reste à voir si les clients concernés – a priori consommateurs de contenus multimédias s’ils ont opté pour ce forfait richement doté en chaînes de TV – adhèreront à l’idée d’un Home Cinéma dont le concept même suppose une forme de compromis. Le boîtier tout intégré offre l’avantage de la simplicité (une prise HDMI et une liaison Wi-Fi suffisent) mais, en dépit des savoir-faire techniques mis en œuvre, ses dimensions réduites ne lui permettent sans doute pas de rivaliser avec les performances audio d’une barre de son ou d’un ensemble home cinéma haut de gamme.

  •  

☕️ Margaret Hamilton, génie de l’ingénierie logicielle, est morte à 90 ans


Margaret Hamilton, pionnière de l’ingénierie logicielle moderne et directrice de l’équipe en charge du logiciel embarqué dans la mission lunaire Apollo 11, est décédée le 30 septembre dernier, à 90 ans. C’est la revue du MIT, où elle a découvert les joies du logiciel à partir de 1959 au département de météorologie, avant d’y exercer pendant près de vingt ans, qui a annoncé la nouvelle, mardi 7 octobre, saluant sa contribution exceptionnelle à l’informatique et son rôle iconique en faveur de la reconnaissance des femmes dans l’univers des sciences et de la technologie.

« Dire que Margaret Hamilton était une pionnière – dire qu’elle était en avance sur son temps – serait un euphémisme dramatique. Elle était ingénieure logicielle à une époque où ce domaine en était à ses débuts, et elle a non seulement développé elle-même un code avancé, mais a également dirigé une équipe dans l’utilisation de cette technologie naissante pour développer l’un des systèmes les plus complexes jamais réalisés par l’humanité », salue Olivier de Weck, professeur du programme Apollo et directeur par intérim du département d’aéronautique et d’astronautique du MIT.

Née en 1936 dans l’Indiana, Margaret Hamilton a poursuivi des études de mathématiques à l’université du Michigan, avant de rejoindre en 1959 le département de météorologie du MIT pour y travailler sur un logiciel de prévision météo. Deux ans plus tard, elle bascule vers le projet Semi-Automatic Ground Environment (SAGE), le premier système de défense aérienne des États-Unis, où elle écrit le logiciel d’un prototype d’ordinateur dédié à la détection d’avions hostiles.

En 1965, elle répond à une publicité parue dans le journal. Elle fait la promotion des recrutements ouverts par l’Instrumentation Lab du MIT, qui cherche à monter une équipe pour envoyer l’homme sur la lune, sur fond de course aux étoiles opposant les États-Unis à la Russie. Elle postule, et se voit confier l’élaboration du logiciel de vol embarqué pour le programme Apollo, d’abord seule, puis à la tête d’une équipe.

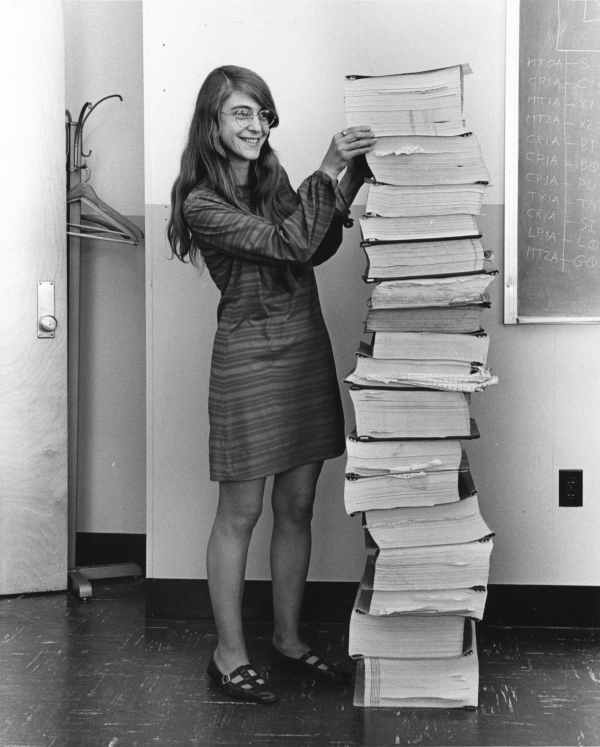
Margaret Hamilton se tient auprès des sorties papier du logiciel qu’elle et son équipe ont produit pour le programme Apollo – domaine public, source Wikipédia

Entre autres avancées, elle y développe ce qui deviendra un concept clé de la conception logicielle, la programmation défensive, c’est-à-dire la capacité à anticiper les erreurs, les dysfonctionnements ou les usages imprévus pour garantir qu’un logiciel continue à fonctionner même en cas d’anomalie. Elle raconte à ce sujet une anecdote fondatrice.

Passionnée par son travail, elle emmène souvent sa fille Lauren avec elle. Un jour, cette dernière joue avec le simulateur installé dans le Lab qui reproduit une tentative de mission, et déclenche la procédure d’atterrissage alors que la mission est encore en vol, provoquant un crash. Margaret Hamilton décide alors de mettre au point un correctif logiciel dédié, mais on lui rétorque que des astronautes surentraînés ne commettraient jamais une telle bévue. L’incident s’est pourtant produit en conditions bien réelles en 1968 au cours de la mission Apollo 8, et c’est Hamilton et son logiciel qui ont été appelés à la rescousse pour fiabiliser la capsule.

Son immense contribution au programme s’est également incarnée au cours de la mission Apollo 11, celle qui a permis à Neil Armstrong et Buzz Aldrin de fouler le sol lunaire. Alors que le module Eagle s’approche du satellite terrestre, une erreur se déclenche en raison d’un composant défectueux et entraine une surcharge, laissant craindre un crash complet du système. Les routines de priorisation et de délestage implémentées par Hamilton et son équipe permettent alors de couper toutes les fonctions non critiques, pour libérer les ressources nécessaires à l’alunissage. Ce code source a d’ailleurs été rendu public il y a dix ans.

Cette approche défensive et cette logique, inédites à l’époque, de fiabilisation du logiciel constituent l’un des héritages les plus marquants des travaux de Margaret Hamilton, qui a par la suite fondé sa société et développé Universal Systems Language.

Il aura fallu attendre le début des années 2000 pour que ses travaux valent à Margaret Hamilton ses premières reconnaissances honorifiques, dont un NASA Exceptional Space Act Award attribué en 2003.

Le Dr Paul Corto, qui l’a nommée pour la récompense, s’était alors déclaré « surpris de découvrir qu’elle n’avait jamais été officiellement reconnue pour ses travaux pionniers. Ses concepts de logiciel asynchrone, de programmation des priorités, de tests de bout en bout et de capacité de décision humaine, comme l’affichage des priorités, ont posé les bases de la conception de logiciels ultra-fiables ».

En novembre 2016, Margaret Hamilton reçoit des mains de Barack Obama la Medal of Freedom pour l’ensemble de ses contributions scientifiques.

  •  

Dix ans après la loi République numérique, « encourager » le logiciel libre n’a pas suffi

À nous de vous faire préférer le libre
Dix ans après la loi République numérique, « encourager » le logiciel libre n’a pas suffi

Dix ans après la promulgation de la loi du 7 octobre 2016 pour une République numérique, les dépenses en logiciels libres de l’administration sont toujours réduites à la portion congrue, regrette l’association représentative des entreprises du secteur. Elle appelle l’État à passer de l’encouragement à la règle, et à porter le message à l’échelle européenne.

Dix ans tout juste. C’est en effet le 7 octobre 2016 que François Hollande a promulgué la loi pour une République numérique, qui instituait le principe de pérennité et d’indépendance des systèmes d’information au sein des administrations étatiques françaises. « Elles encouragent l’utilisation des logiciels libres et des formats ouverts lors du développement, de l’achat ou de l’utilisation, de tout ou partie, de ces systèmes d’information », disposait la loi dans son article 16.

Dans son explication de texte de l’époque, Next soulignait la portée juridique quasi-nulle de cette formulation : encourager n’est pas imposer. Et du point de vue du Conseil national du logiciel libre (CNLL), l’association qui représente l’intérêt de la filière open source en France, l’encouragement n’a clairement pas suffi. « Dix ans après, ni l’obligation ni l’encouragement n’ont produit de résultat sur les achats de l’État ; la dépense auprès des grands éditeurs américains continue de croître », dénonce le CNLL dans un communiqué daté du 2 octobre.

Les logiciels propriétaires états-uniens dominent toujours largement

Le CNLL en veut pour preuve les dernières analyses de la dépense publique en matière de logiciel, en s’appuyant notamment sur les conclusions de la commission d’enquête sur les dépendances structurelles et les vulnérabilités systémiques dans le secteur du numérique, dont les conclusions ont été publiées en juillet dernier.

Si la commission en question étudiait plus spécifiquement les enjeux de souveraineté, en s’attachant notamment au critère de la provenance extra-européenne, celle-ci remarquait effectivement que les fournisseurs états-uniens, éditeurs de solutions non libres, figuraient largement en tête des dépenses de logiciels réalisées auprès de l’Ugap. Cette dernière est, pour mémoire, la centrale d’achat public qui permet au commanditaire de se dispenser de ses propres procédures de publicité et de mise en concurrence.

« Les dépenses de logiciel pour des produits propriétaires extra-européens représentent un montant annuel de l’ordre de 200 à 300 millions d’euros pour les administrations d’État et les grands établissements publics, et de 1,5 milliard pour l’ensemble des administrations », écrivait la commission dans son rapport, avant de souligner qu’une part significative de ces dépenses pourrait être fléchée différemment :

« Les montants estimés de dépenses publiques substituables par des solutions open source étaient sur le périmètre de l’État a minima de 185 millions et sur le périmètre de l’ensemble des administrations de 1 milliard d’euros. Ces recensements n’étant pas exhaustifs, les dépenses publiques évitables sont probablement beaucoup plus importantes. »

Stéfane Fermigier, coprésident du CNLL, voit dans cette analyse le constat d’échec de la politique d’incitation instaurée par la loi de 2016. « Dix ans plus tard, l’encouragement n’a rien changé aux achats de l’État », argue-t-il dans un communiqué, avant d’appeler à des mesures plus concrètes.

De l’incitation à la dérogation justifiée

Le CNLL demande par conséquent que l’encouragement soit remplacé par une règle, et propose que « le logiciel libre [soit] retenu, sauf justification écrite, soumise avant la décision au contrôle de la future autorité numérique de l’État ».

Autrement dit, les administrations devraient par défaut choisir une solution libre, et justifier toute dérogation auprès de la future Autorité référente pour l’intelligence artificielle et le numérique de l’État (Ariane). Cette dernière, annoncée par le Premier ministre Sébastien Lecornu le 30 avril dernier et précisée en juin, est pour mémoire censée succéder à la Direction interministérielle du numérique (Dinum).

« Il faut maintenant une règle, et une autorité qui la fasse respecter. Il est profondément troublant que les annonces de création d’Ariane, la future autorité numérique de l’État, ne mentionnent ni l’article 16 ni le logiciel libre. Cet oubli doit impérativement être corrigé d’ici son lancement effectif », déclare encore Stéfane Fermigier.

En attendant de découvrir la feuille de route exacte de l’Ariane, le CNLL note qu’un premier décret d’application relatif à l’article 16 de la loi de 2016 a finalement été publié… le 18 mars 2026, avec des dispositions qui vont dans le sens de ce que réclame l’association.

Il prévoit en effet une validation a priori de la direction interministérielle du numérique (et donc demain de l’Ariane) des choix de logiciels, mais avec une portée limitée aux grands projets informatiques « répondant à des caractéristiques, notamment de coût prévisionnel, fixées par arrêté du Premier ministre ». Bref, un premier pas tardif qui apparait bien limité aux représentants du monde du libre.

Partant du principe qu’il faut une rupture plus franche pour casser les vieilles habitudes et les logiques de licences groupées, le CNLL propose plusieurs mesures qui contribueraient, selon lui, à accélérer le virage et favoriser les acteurs du libre. Il suggère notamment de découpler la souscription d’une licence et du support technique du chantier d’intégration dans les services. « Une part de la dépense revient ainsi à ceux qui produisent le logiciel et finance son évolution », justifie-t-il.

Il demande également que les contrats d’achat chiffrent directement les coûts de sortie (migration, adaptation des applications métier, etc.). Il enjoint par ailleurs chaque ministère à publier chaque année ses dépendances logicielles, en intégrant la part du libre dans ses dépenses, et propose qu’un fonds public participe au financement de la maintenance des logiciels libres critiques dont dépend l’administration, à l’image de ce que fait la Sovereign Tech Agency en Allemagne. Via son fonds dédié, cette dernière participe par exemple au financement de Mastodon, comme l’avait expliqué son directeur technique Renaud Chaput devant la commission d’enquête sur les dépendances numériques, ou plus récemment à celui de l’environnement KDE.

Porter le message à Bruxelles

Enfin, le CNLL demande que la France porte ce passage d’une simple incitation à une règle contraignante au niveau européen. Le calendrier n’est pas anodin : les instances de l’Union européenne travaillent actuellement à la rédaction du futur règlement européen sur le cloud et l’IA (surnommé CADA, pour Cloud and AI Development Act).

Or l’article 41 de la proposition de règlement, telle qu’elle a été rendue publique le 3 juin dernier, s’attache précisément à la question de la préférence donnée à l’open source et au logiciel libre. Au grand dam du CNLL, elle reprend cependant, dans sa formulation actuelle, la logique d’encouragement :

« L’Union et les États membres prennent les mesures nécessaires pour encourager les entités de l’Union et les organismes du secteur public à utiliser et à faciliter la réutilisation des normes et composants ouverts publiés sous une licence open source lors de la construction de leur écosystème ou pile cloud et IA, en tenant compte des fonctionnalités, notamment la sécurité, le coût total et d’autres critères objectifs pertinents et dûment justifiés. »

Le CNLL profite enfin de sa communication pour rappeler que l’argument selon lequel la préférence accordée au logiciel libre contreviendrait au principe fondamental de neutralité technologique, d’égalité de traitement des candidats et de liberté d’accès à la commande publique, a déjà été déminé à différents niveaux.

« Les services de recherche du Bundestag ont conclu, dans un avis juridique du 5 mars 2026, qu’une restriction à l’open source est licite si elle est justifiée, proportionnée et écrite. Après l’arrêt de la Cour de justice de l’Union du 9 janvier 2025 (affaire C-578/23), ils estiment même que choisir l’open source ou des droits complets sur le code dès le premier achat peut être exigé par le droit des marchés », fait-il par exemple valoir.

Notons que l’arrêt de la CJUE en question concernait la maintenance d’un système fiscal tchèque, attribuée sans concurrence à IBM au motif que l’éditeur détenait les droits d’auteur sur le code. Elle avait alors jugé que l’acheteur ne pouvait pas invoquer une exclusivité dont il était lui-même à l’origine par son premier choix. C’est le Bundestag qui en a ensuite déduit qu’exiger des droits étendus sur le code ou choisir un logiciel libre peut de ce fait être préconisé, voire exigé.

  •  

Nouvelle alerte sur la prolifération de deepfakes nourrissant la désinformation en santé

S'abonner à Next rend le poil doux et brillant
Nouvelle alerte sur la prolifération de deepfakes nourrissant la désinformation en santé

Plusieurs vidéos diffusées sur Facebook contrefaisaient l’image d’une présentatrice de TF1 et d’un médecin des Hôpitaux de Paris pour inciter les internautes à acheter un prétendu remède miracle. L’AP-HP indique avoir porté plainte et demandé le retrait des vidéos concernées à Meta. Elle alerte sur le danger que représentent ces deepfakes en matière de santé publique. Nous nous sommes procuré l’une des vidéos concernées, qui exploite délibérément les codes de la désinformation complotiste.

Dépêchez-vous de lire cette actu avant que Big Pharma ne la fasse supprimer, ils ne veulent pas que vous appreniez la vérité ! L’Assistance publique – Hôpitaux de Paris (AP-HP) et Sorbonne Université ont alerté, lundi 5 octobre, dans un communiqué commun, sur la circulation de vidéos mettant en scène l’un de leurs médecins, dont l’image et la voix ont été manipulées à l’aide de l’intelligence artificielle générative. Un cas typique de deepfake, exploité ici pour assurer la promotion d’une soi-disant recette miracle contre les maux courants qui affectent notamment les personnes âgées.

Des deepfakes dangereux pour la santé des patients

De quoi alarmer l’AP-HP et Sorbonne Université, qui redoutent des conséquences désastreuses. « Au-delà de l’atteinte portée à l’image du médecin et à celle de l’AP-HP, la diffusion de tels contenus constitue un véritable danger pour la santé des patients : ils peuvent conduire des internautes à adhérer à de fausses informations ou à recourir à des produits dont l’efficacité et la sécurité ne reposent sur aucune donnée scientifique », s’inquiètent les deux institutions.

Elles indiquent avoir « déposé plainte et saisi notamment Meta afin d’obtenir le retrait de ces vidéos ». La plateforme semble s’être exécutée mais « d’autres vidéos similaires ont de nouveau été diffusées sur Facebook », s’inquiète l’AP-HP.

Les deux institutions rappellent le devoir de réserve auquel sont soumis ses membres : « En tant que service public hospitalier, l’AP-HP ne fait pas la promotion commerciale de services ou de produits sur les réseaux sociaux ». Et concluent sur un constat désabusé : « l’utilisation de l’image d’un professionnel de santé ou de l’identité visuelle d’un établissement hospitalier ne constitue en aucun cas une garantie de l’authenticité ou de la fiabilité d’une publication ».

Une narration fidèle aux codes complotistes

La vidéo en question, que nous nous sommes procurée, prend la forme d’un faux reportage télévisé d’environ cinq minutes qui usurpe l’identité visuelle de TF1. Introduit par la présentatrice du journal Anne-Claire Coudray, il déroule d’abord le témoignage d’une dame de 82 ans, qui assure avoir exploré sans succès toutes les voies de la médecine conventionnelle pour soulager ses douleurs et ses problèmes de sommeil. Elle enchaine sur sa révélation : ses maux ne sont pas liés au vieillissement ou à une quelconque maladie, mais à la présence de parasites dans son organisme. Elle affirme avoir été, enfin, soulagée par une méthode naturelle.

Le pseudo-reportage embraye ensuite avec la soi-disant intervention du professeur Renaud Piarroux, médecin biologiste, spécialisé notamment en parasitologie et en infectiologie. Le choix de ce médecin ne doit rien au hasard : sans être un habitué des plateaux TV, il compte à son actif de nombreuses interventions dans les médias, particulièrement pendant la période du Covid. Dans la vidéo en question, on voit le professeur Piarroux expliquer d’une voix monocorde que la cause de la plupart des symptômes dont souffre la population n’est « ni le stress, ni l’âge, mais les parasites », dont il est possible de se débarrasser grâce à une méthode simple.

«  La France est en choc !  »

Il enchaîne en affirmant que l’industrie médicale fait tout son possible pour cacher cet état de fait et invoque pour soi-disant preuve que sa vidéo gratuite révélant la vérité a déjà été supprimée plusieurs fois, car si plus de gens connaissaient cette méthode, « plus personne n’achèterait de produits chimiques en pharmacie ». La voix contrefaite poursuit en affirmant que plus de 85 000 personnes se sont déjà soignées grâce à ce secret, et qu’il est urgent de cliquer sur le lien qui accompagne la vidéo pour en profiter tant qu’il est encore temps.

Outre le ton quelque peu mécanique, de nombreux indices sont à même de mettre la puce à l’oreille des internautes avertis, ou même des fidèles des JT de TF1. La réalisation est complètement statique, les images d’illustration reviennent plusieurs fois au cours de la même séquence, et les sous-titres comportent de nombreuses fautes d’orthographe, sans même parler des coupes approximatives ou du bandeau rouge « La France est en choc ! Les parasites sont déjà l’intérieur de vous ! » que même Cnews n’oserait pas.


La vidéo d’origine et ses copies ou variantes ont néanmoins circulé sur plusieurs profils, pages et groupes Facebook, orientés notamment vers les médecines parallèles et les théories antivaccination.

La santé, terrain de jeu propice à tous les détournements

Si l’alerte conjointe lancée par les deux institutions est inédite, l’exploitation de l’image de personnalités du monde de la santé à des fins de désinformation n’est pas une première, loin de là. Avant même l’avènement de l’IA générative, le médecin et animateur TV Michel Cymes relatait déjà en 2020 à quel point il était difficile de faire disparaître de Facebook des publicités usurpant son image.

Depuis, le phénomène s’est encore accentué : au printemps 2024, l’AFP signalait par exemple des campagnes frauduleuses, basées sur des deepfakes générés par IA mettant en scène le même Michel Cymes, mais aussi Didier Raoult et d’autres personnalités médiatiques (Jean Reno, Gilles Bouleau) pour vendre de soi-disant traitements miracles contre le diabète.

D’autres capitalisent sur l’IA pour participer à la vague des influenceurs bien-être, les créateurs de contenu qui profitent de leur popularité pour vendre, ou inciter à acheter, des produits censés guérir certains maux ou améliorer l’apparence physique. Outre-Atlantique, le phénomène a déjà pris des proportions industrielles : en juillet dernier, une enquête du New York Times révélait ainsi la présence, sur les réseaux sociaux, de centaines d’influenceurs virtuels, générés par IA, se faisant passer pour des professionnels de santé à des fins mercantiles.

L’IA sert aussi parfois à allumer des contrefeux. En France, le syndicat des jeunes médecins généralistes ReAGJIR a par exemple entrepris début 2025 d’exploiter l’IA pour contrefaire les vidéos d’influenceurs conseillant des pratiques absurdes ou dangereuses à leurs abonnés. « Ainsi, l’influenceuse qui prônait l’utilisation de gousses d’ail pour arrêter une grippe explique, blême et le nez rougi, avoir été victime d’une infection nasale, tandis que le Tiktokeur qui recommandait l’ingestion de bleu de méthylène explique, le visage bleui, la méthémoglobinémie qui en a résulté », expliquait alors le syndicat, qui conclut ses vidéos par une révélation de la supercherie, et un appel à systématiquement se référer à un professionnel de santé pour tout avis médical.

Reste que, entre quête de viralité, recherche de profits faciles et propension au complotisme, les contenus problématiques continuent à circuler sur les réseaux sociaux, tandis que les plateformes affirment respecter leurs obligations réglementaires en matière de modération. Le ministère de la Santé avait annoncé en janvier 2026 le lancement d’une série de mesures visant à endiguer le phénomène, dont la création d’un « observatoire de la désinformation en santé » qui se fait toujours attendre.

  •  

☕️ Lookups : la ministre du Numérique signale un nouveau site de données volées au parquet


Anne Le Hénanff, ministre déléguée chargée de l’intelligence artificielle et du numérique, a annoncé lundi 5 octobre avoir saisi la procureure de Paris, au titre de l’article 40 du code de procédure pénale, au sujet d’un moteur de recherche donnant accès à des données personnelles issues de fuites de cybersécurité. C’est la deuxième fois que la ministre recourt à cette procédure depuis le mois de juin.

Les sites en question, parfois déclinés sous forme de canaux Telegram ou Discord, permettent pour mémoire d’effectuer des recherches nominatives dans des bases de données agrégées à partir des fichiers issus de fuites de données.

Historiquement cantonnés au dark web et souvent qualifiés de « lookups », ils s’affichent désormais sur le web ouvert, et développent de véritables offres commerciales avec abonnement, accès via API, ou promesse d’effacement des données personnelles contre monnaie sonnante et trébuchante.

La portée d’une telle action parait toutefois limitée : elle restreint peut-être la visibilité sur le moteur de recherche en question, mais elle ne garantit absolument pas que les données concernées continuent de circuler via les fichiers d’origine. « Aux personnes concernées, ne payez jamais pour faire retirer vos données », appelle la ministre.

un portrait de la valeur des données biométriques pour un pirate
Illustration : Flock

L’avertissement est justifié. Confier des données personnelles à ces moteurs, pour s’inscrire ou pour souscrire leurs services payants, constitue en effet un risque supplémentaire, puisqu’elles peuvent servir à consolider les informations déjà présentes en base.

La déclaration d’Anne Le Hénanff intervient quelques jours après que le sujet des lookups est revenu sur le devant de la scène médiatique, notamment en raison d’articles de RTL, relayés par M6, illustrant comment ces outils permettent de mettre au jour les informations personnelles ou les coordonnées de personnalités publiques.

Le phénomène et son exposition n’ont pourtant rien de nouveau. En juin, une enquête de France Info avait mis en lumière une autre plateforme qui revendiquait l’accès à 1,2 milliard de données personnelles.

Comme nous le relations alors, la ministre du Numérique avait déjà annoncé à cette occasion saisir le parquet de Paris, déjà au travers de l’article 40. Le député Renaissance des Côtes-d’Armor, Éric Bothorel, avait lui aussi déclaré avoir saisi la justice « pour 3 sites qui compilent des fuites de données et les rendent publiques », tout en rappelant que « le recel de data volées est un crime ».

Si d’après France Info, aucune condamnation n’avait encore été prononcée dans une affaire de lookups au 21 août dernier, le parquet n’ignore pas le sujet et n’a d’ailleurs pas attendu la médiatisation du phénomène pour s’y intéresser. En mai dernier, on apprenait ainsi que l’administrateur présumé d’un de ces moteurs de recherche avait été mis en examen et placé en détention provisoire.

  •  
❌