❌

Vue lecture

[MàJ] Des frigos piratés dans les supermarchés à cause d’une console de gestion exposée

Un autre genre de chaine d'approvisionnement
[MàJ] Des frigos piratés dans les supermarchés à cause d’une console de gestion exposée

Dans la nuit du 11 au 12 octobre, des pirates ont pris le contrôle de systèmes de régulation du froid dans plusieurs centaines de supermarchés français. Danfoss, le fabricant danois de ces contrôleurs, affirme que les équipements compromis étaient soit obsolètes, soit non mis à jour. Le parquet de Paris a ouvert une enquête.

Mise à jour du 13 octobre : Le CERT-FR a publié cette nuit un bulletin d’alerte sur la situation. « L’exposition d’une interface de gestion sur Internet est contraire aux bonnes pratiques », pointe l’équipe, qui rappelle que l’administration à distance n’est pas toujours impérative. Si c’est le cas, le CERT conseille de durcir les systèmes impliqués et renvoie vers ses recommandations à destination des acteurs du secteur de l’énergie et de l’eau.

Publiées en janvier 2026, elles faisaient suite à de nombreux signalements reçus par l’ANSSI relatifs au ciblage par des groupes hacktivistes d’entités du secteur à des fins de déstabilisation, dont l’action la plus aboutie avait provoqué l’arrêt pendant quelques heures d’un parc éolien.

Si des signes de compromission sont repérés, le CERT recommande de filtrer les accès réseaux aux seuls prestataires impliqués, de réaliser un retour aux paramètres d’usine (factory reset), d’appliquer tous les correctifs disponibles, de lancer une rotation des secrets (dont le renouvellement des mots de passe), de vérifier les comptes existants et de « reconfigurer globalement l’équipement ».

Sur LinkedIn, Vincent Strubel, directeur de l’ANSSI, conseille de déconnecter tout ce qui peut l’être, « ou d’adopter a minima une politique de filtrage réseau très restrictive, en attendant d’en savoir plus ». Les détails manquent en effet sur l’attaque, comme le rappelle Vincent Strubel dans un commentaire sous sa publication : « Il y a plusieurs vulnérabilités qui sont des vecteurs possibles pour cette attaque, mais rien de réellement établi à ce stade ».

En plus des séries AK-SC et AK-SM de Danfoss, le CERT pointe désormais les contrôleurs Copeland xweb et Dixell xweb

Article original du 12 octobre : L’attaque a visé les meubles réfrigérés, les chambres froides et les centrales de froid. Selon BFMTV, les attaquants ont détourné la fonction de dégivrage automatique. Le cycle normal, qui prévoit environ deux heures de dégivrage par jour, aurait été remplacé par un dégivrage forcé et continu, avec une température fixée à 50 °C.

En conséquence, une quantité importante de nourriture a été perdue. L’heure de déclenchement a cependant joué un grand rôle. Dans une partie des magasins, ces modifications auraient commencé avant minuit, laissant les installations chauffer pendant plusieurs heures avant l’arrivée des premiers employés et provoquant la perte complète des stocks. Dans d’autres cas, plus tardifs, une partie des stocks aurait pu être sauvée.

Une centaine de coopératives U seraient concernées, ainsi que 300 magasins des enseignes Intermarché et Netto, selon BFMTV qui mentionne également des magasins Leclerc. Selon le parquet de Paris, cité par Le Monde, il y a également eu des « départs de feu ». Une enquête a été ouverte.

Les contrôleurs Danfoss

Le point commun de ces installations est la présence, au sein des équipements, d’un contrôleur de la marque Danfoss. Ils permettent, entre autres fonctions, une surveillance telle qu’imposée par l’Union européenne. Des normes strictes impliquant un horodatage des températures, des alarmes en cas de hausse anormale ou encore des actions de maintenance à distance, comme le rappelle Raphael Grably (BFMTV) sur X.

Le journaliste a obtenu la réaction du constructeur danois, qui affirme que les modèles visés relèvent de deux cas : soit des contrôleurs obsolètes, les AK-SM 800 et AK-SC 355, soit un contrôleur qui n’avait pas été mis à jour, l’AK-SM 800A.

Cette déclaration réoriente la responsabilité vers les magasins et les entreprises engagées dans la sous-traitance du matériel. L’exposition à internet suppose en effet une surveillance étroite du code employé. L’AK-SC 355 n’étant plus commercialisé, Danfoss recommande son remplacement par la gamme AK-SM 800. Quant à l’AK-SM 800A, l’actuel successeur, il reçoit régulièrement des mises à jour.

Or, ces contrôleurs AK-SM 800A ont fait l’objet de deux séries de failles publiques. D’abord une série de trois failles en août 2023 dans la version 3.3 du microgiciel (firmware). La plus grave permettait à un attaquant authentifié d’exécuter des commandes à distance. Ensuite, en 2025, trois nouvelles failles signalées par la société Claroty, corrigées dans les versions 4.2 et 4.3.1. La plus importante, CVE-2025-41450, permet d’obtenir à distance une session d’administrateur. Dans l’article dédié publié en août dernier, Claroty indiquait que 2 765 interfaces AK-SM 800A étaient alors accessibles depuis internet.

Le lien avec l’attaque de cette nuit n’est cependant pas établi. Une partie des appareils cités par Danfoss, les AK-SM 800 et AK-SC 355, n’entre pas dans le champ de l’étude de Claroty, consacrée au seul AK-SM 800A. Selon ZATAZ, des versions antérieures à la version 4 auraient été visées, versions qui cumulent donc les failles de 2023 et 2025. En outre, modifier une consigne ou un cycle de dégivrage serait une fonction d’administration « ordinaire » : un accès avec un identifiant valide suffit, sans exploiter de faille.

Des conséquences financières très concrètes

L’enquête ouverte est dirigée par la section anti-cybercriminalité du parquet de Paris et confiée à l’Office anti-cybercriminalité (OFAC). Elle devra déterminer comment l’attaque s’est produite et qui sont les responsables.

L’attaque soulève quoi qu’il en soit de nombreuses questions, notamment sur les processus de mise à jour des équipements, ou même sur la durée d’entretien logiciel pour ces équipements. Une telle attaque contre la chaine du froid à l’échelle d’un pays semble inédite et entraîne des conséquences très concrètes. Sur LinkedIn, Dominique Schelcher, PDG de Coopérative U, s’en indigne : « S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit. C’est inacceptable. »

Selon BFMTV, le magasin Leclerc de Wasselone aurait été obligé de jeter l’ensemble de ses produits surgelés et frais, pour une perte estimée à 220 000 euros, donnant une idée de l’ampleur des conséquences.
  •  

[MàJ] Des frigos piratés dans les supermarchés à cause d’une console de gestion exposée

Un autre genre de chaine d'approvisionnement
[MàJ] Des frigos piratés dans les supermarchés à cause d’une console de gestion exposée

Dans la nuit du 11 au 12 octobre, des pirates ont pris le contrôle de systèmes de régulation du froid dans plusieurs centaines de supermarchés français. Danfoss, le fabricant danois de ces contrôleurs, affirme que les équipements compromis étaient soit obsolètes, soit non mis à jour. Le parquet de Paris a ouvert une enquête.

Mise à jour du 13 octobre : Le CERT-FR a publié cette nuit un bulletin d’alerte sur la situation. « L’exposition d’une interface de gestion sur Internet est contraire aux bonnes pratiques », pointe l’équipe, qui rappelle que l’administration à distance n’est pas toujours impérative. Si c’est le cas, le CERT conseille de durcir les systèmes impliqués et renvoie vers ses recommandations à destination des acteurs du secteur de l’énergie et de l’eau.

Publiées en janvier 2026, elles faisaient suite à de nombreux signalements reçus par l’ANSSI relatifs au ciblage par des groupes hacktivistes d’entités du secteur à des fins de déstabilisation, dont l’action la plus aboutie avait provoqué l’arrêt pendant quelques heures d’un parc éolien.

Si des signes de compromission sont repérés, le CERT recommande de filtrer les accès réseaux aux seuls prestataires impliqués, de réaliser un retour aux paramètres d’usine (factory reset), d’appliquer tous les correctifs disponibles, de lancer une rotation des secrets (dont le renouvellement des mots de passe), de vérifier les comptes existants et de « reconfigurer globalement l’équipement ».

Sur LinkedIn, Vincent Strubel, directeur de l’ANSSI, conseille de déconnecter tout ce qui peut l’être, « ou d’adopter a minima une politique de filtrage réseau très restrictive, en attendant d’en savoir plus ». Les détails manquent en effet sur l’attaque, comme le rappelle Vincent Strubel dans un commentaire sous sa publication : « Il y a plusieurs vulnérabilités qui sont des vecteurs possibles pour cette attaque, mais rien de réellement établi à ce stade ».

En plus des séries AK-SC et AK-SM de Danfoss, le CERT pointe désormais les contrôleurs Copeland xweb et Dixell xweb

Article original du 12 octobre : L’attaque a visé les meubles réfrigérés, les chambres froides et les centrales de froid. Selon BFMTV, les attaquants ont détourné la fonction de dégivrage automatique. Le cycle normal, qui prévoit environ deux heures de dégivrage par jour, aurait été remplacé par un dégivrage forcé et continu, avec une température fixée à 50 °C.

En conséquence, une quantité importante de nourriture a été perdue. L’heure de déclenchement a cependant joué un grand rôle. Dans une partie des magasins, ces modifications auraient commencé avant minuit, laissant les installations chauffer pendant plusieurs heures avant l’arrivée des premiers employés et provoquant la perte complète des stocks. Dans d’autres cas, plus tardifs, une partie des stocks aurait pu être sauvée.

Une centaine de coopératives U seraient concernées, ainsi que 300 magasins des enseignes Intermarché et Netto, selon BFMTV qui mentionne également des magasins Leclerc. Selon le parquet de Paris, cité par Le Monde, il y a également eu des « départs de feu ». Une enquête a été ouverte.

Les contrôleurs Danfoss

Le point commun de ces installations est la présence, au sein des équipements, d’un contrôleur de la marque Danfoss. Ils permettent, entre autres fonctions, une surveillance telle qu’imposée par l’Union européenne. Des normes strictes impliquant un horodatage des températures, des alarmes en cas de hausse anormale ou encore des actions de maintenance à distance, comme le rappelle Raphael Grably (BFMTV) sur X.

Le journaliste a obtenu la réaction du constructeur danois, qui affirme que les modèles visés relèvent de deux cas : soit des contrôleurs obsolètes, les AK-SM 800 et AK-SC 355, soit un contrôleur qui n’avait pas été mis à jour, l’AK-SM 800A.

Cette déclaration réoriente la responsabilité vers les magasins et les entreprises engagées dans la sous-traitance du matériel. L’exposition à internet suppose en effet une surveillance étroite du code employé. L’AK-SC 355 n’étant plus commercialisé, Danfoss recommande son remplacement par la gamme AK-SM 800. Quant à l’AK-SM 800A, l’actuel successeur, il reçoit régulièrement des mises à jour.

Or, ces contrôleurs AK-SM 800A ont fait l’objet de deux séries de failles publiques. D’abord une série de trois failles en août 2023 dans la version 3.3 du microgiciel (firmware). La plus grave permettait à un attaquant authentifié d’exécuter des commandes à distance. Ensuite, en 2025, trois nouvelles failles signalées par la société Claroty, corrigées dans les versions 4.2 et 4.3.1. La plus importante, CVE-2025-41450, permet d’obtenir à distance une session d’administrateur. Dans l’article dédié publié en août dernier, Claroty indiquait que 2 765 interfaces AK-SM 800A étaient alors accessibles depuis internet.

Le lien avec l’attaque de cette nuit n’est cependant pas établi. Une partie des appareils cités par Danfoss, les AK-SM 800 et AK-SC 355, n’entre pas dans le champ de l’étude de Claroty, consacrée au seul AK-SM 800A. Selon ZATAZ, des versions antérieures à la version 4 auraient été visées, versions qui cumulent donc les failles de 2023 et 2025. En outre, modifier une consigne ou un cycle de dégivrage serait une fonction d’administration « ordinaire » : un accès avec un identifiant valide suffit, sans exploiter de faille.

Des conséquences financières très concrètes

L’enquête ouverte est dirigée par la section anti-cybercriminalité du parquet de Paris et confiée à l’Office anti-cybercriminalité (OFAC). Elle devra déterminer comment l’attaque s’est produite et qui sont les responsables.

L’attaque soulève quoi qu’il en soit de nombreuses questions, notamment sur les processus de mise à jour des équipements, ou même sur la durée d’entretien logiciel pour ces équipements. Une telle attaque contre la chaine du froid à l’échelle d’un pays semble inédite et entraîne des conséquences très concrètes. Sur LinkedIn, Dominique Schelcher, PDG de Coopérative U, s’en indigne : « S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit. C’est inacceptable. »

Selon BFMTV, le magasin Leclerc de Wasselone aurait été obligé de jeter l’ensemble de ses produits surgelés et frais, pour une perte estimée à 220 000 euros, donnant une idée de l’ampleur des conséquences.

  •  

REA : comment un projet open source se propose de tout décompiler

Tout va très bien dans le secteur logiciel
REA : comment un projet open source se propose de tout décompiler

Depuis quelques jours, le monde du développement est en ébullition : le projet REA (Reverse Engineer Anything) propose de simplifier la rétro-ingénierie au point que tout le monde ou presque peut décomposer un logiciel propriétaire. L’outil provoque un déluge de questions, notamment juridiques.

Reverse Engineer Anything se présente comme une couche intermédiaire, capable de donner à un agent IA (Claude, ChatGPT…) un accès piloté à des outils d’analyse existants. REA n’est donc pas en lui-même un décompilateur ou même un agent. Il se présente sous forme d’un paquet Node.js contenant un serveur MCP et une interface en ligne de commande. L’installation inscrit ce serveur auprès de l’agent et ajoute des instructions qui lui expliquent comment mener une enquête.

Pour comprendre l’outil, il faut insister sur un point : dans l’absolu, REA ne fait que passer la main à des outils existant depuis des années. Pour l’analyse des binaires natifs, REA délègue à Hopper, Ghidra ou IDA. Pour Android, il passe par JADX ou Apktool. Des micrologiciels ? Direction Binwalk ou Unblob. Du WebAssembly ? WABT est appelé. Pour le JavaScript et .NET en revanche, pas besoin de moteur externe. N’importe quelle application peut ainsi être passée à la moulinette.

Le tout est placé en open source, sous licence MIT, dans un dépôt GitHub dont l’activité a explosé ces derniers jours. Le dépôt a en effet dépassé les 120 000 étoiles, gagnées à un rythme effréné depuis une semaine (l’explosion a commencé le 4 octobre, le dépôt date d’avril 2026).

Comment fonctionne REA

On peut se poser la question : si les outils de décompilation existent depuis des années, qu’apporte vraiment REA ? Comme toujours avec les LLM et surtout les agents, la simplicité.

Le fonctionnement de REA est décrit dans le README (en version française) du dépôt GitHub. L’outil apporte l’automatisation du pilotage des outils appelés, avec des sorties normalisées et des preuves qui peuvent s’enchainer.

Disons que vous appréciez le fonctionnement de la recherche dans une application quelconque. Une fois REA installé, vous pouvez utiliser votre agent habituel et lui donner comme instruction : « comprends comment fonctionne la recherche dans cette application et construis l’équivalent ».

L’agent va alors appeler à la chaine tous les outils nécessaires. Dans notre exemple, avec une application native (compilée pour la plateforme matérielle utilisée), REA va provoquer l’ouverture du fichier binaire avec open_binary en choisissant le moteur adapté, demander une vue d’ensemble avec binary_overview, puis inspecter une fonction précise avec analyze_function.


Il reste 70% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

Le marché des PC dégringole de 20 % au troisième trimestre sur un an

Et ce sera pire après
Le marché des PC dégringole de 20 % au troisième trimestre sur un an

IDC et Omdia (anciennement Canalys) ont publié leurs chiffres préliminaires pour les ventes d’ordinateurs pour le troisième trimestre. Le moins que l’on puisse dire est qu’ils ne sont pas bons, avec un recul très net sur un an.

On pouvait le pressentir, IDC et Omdia le confirment. Si les chiffres sont légèrement différents entre les deux cabinets d’analyse, la tendance est peu ou prou la même. Sur le troisième trimestre 2026, les expéditions mondiales ont reculé d’environ 20 % par rapport à 2025. La chute est brutale, mais les constructeurs ne font pas tous grise mine dans les mêmes proportions.

Une chute brutale, mais attendue

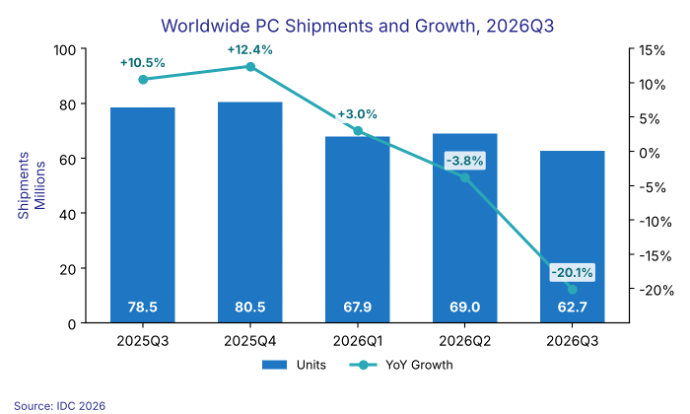
Chez IDC, les expéditions mondiales ont reculé de 20,1 % sur un an, à 62,7 millions d’unités. C’est le deuxième trimestre consécutif de baisse, après −3,8 % au 2ᵉ trimestre. Le recul est aussi de 9,1 % par rapport au trimestre précédent, alors que le 3ᵉ trimestre dépasse habituellement le 2ᵉ.

Source : IDC

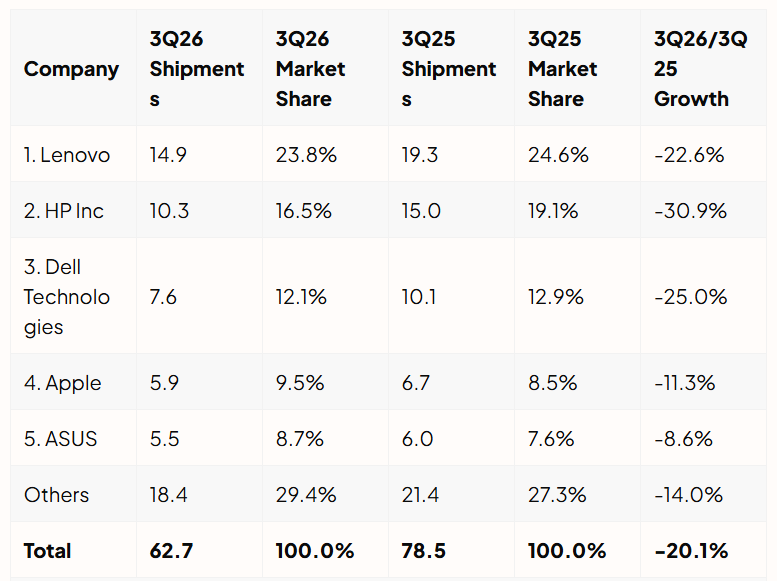
Comme on peut le voir dans le tableau fourni par IDC, le recul est général, mais certaines entreprises s’en tirent mieux que d’autres. Lenovo, HP et Dell ont tous reculé plus vite que le marché et cèdent ensemble 4,2 points de part. À eux trois, ils représentent 11,6 des 15,8 millions d’unités perdues, soit environ 73 % de la baisse. Apple et ASUS s’en tirent mieux, mais la claque reste marquée.

Dans la FAQ fournie, IDC répond à l’éléphant dans la pièce : pourquoi les livraisons de PC ont-elles reculé durant un trimestre habituellement plus fort ? Parce que les constructeurs ont tous fait des stocks avant l’inévitable augmentation des prix des composants, menée par celle de la RAM. Pour rappel, les tarifs de la mémoire explosent depuis que les producteurs ont abandonné la DRAM au profit de la HBM dont les datacenters IA sont si friands. Surtout, elle est beaucoup plus onéreuse et beaucoup plus rentable.

IDC estime cependant que les prix vont baisser, bien que « modestement et brièvement », car les stocks restent élevés. Ils pourraient donc donner lieu à des promotions (par exemple pour le Black Friday et les fêtes de fin d’année), mais la demande serait faible, indique le cabinet.

Pour IDC, l’avenir n’est guère lumineux pour cette demande : « La détérioration des conditions macroéconomiques est la principale préoccupation. Une économie plus faible pourrait encore affaiblir la demande, et avec les prix toujours élevés et l’offre limitée, les perspectives pour le reste de 2026 et l’entrée en 2027 pourraient se détériorer ».

Autre source, mêmes constats

Chez Omdia, les chiffres sont légèrement différents mais rejoignent largement ceux d’IDC. En moyenne, le recul est de - 21,2 % sur un an pour le troisième trimestre.

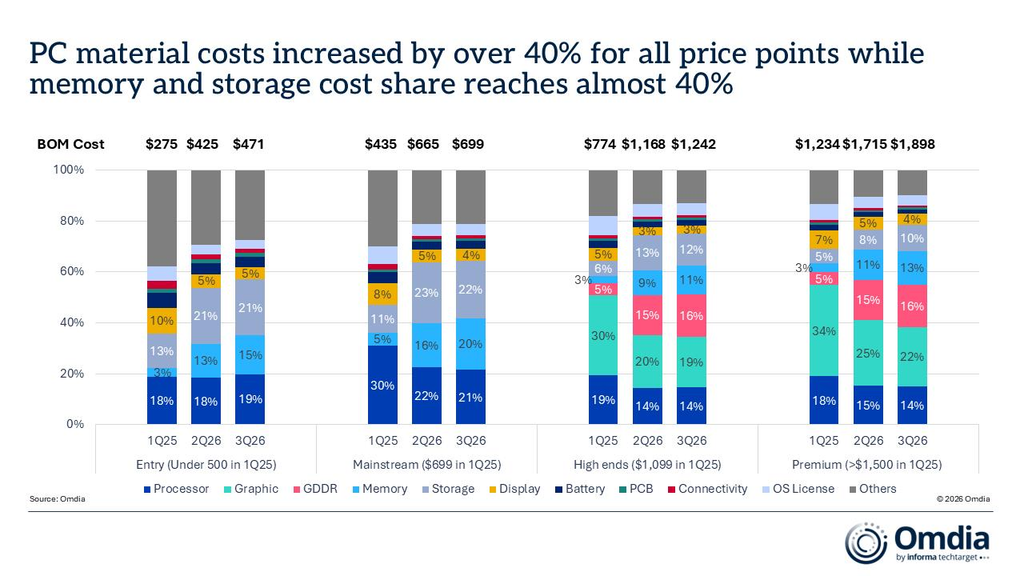
Selon l’un des analystes, Ben Yeh, la part de la DRAM et des SSD est passée de 15 % du coût moyen d’un PC à près de 40 %. « Bien que les fabricants de PC aient augmenté les prix à plusieurs reprises au cours des derniers trimestres, ces hausses n’ont pas encore totalement compensé l’impact. Ces pressions devraient persister, et le déclin actuel pourrait n’être que le début d’un nouveau cycle descendant », ajoute-t-il.

Source : Omdia

Pour Omdia, la baisse va donc se poursuivre et devrait atteindre - 24 % sur le quatrième trimestre en glissement annuel, d’ordinaire porté par les fêtes de fin d’année. Point intéressant en revanche : même en tenant compte des baisses franches dans les volumes expédiés, le classement des constructeurs n’a guère changé.

Lenovo reste ainsi en tête avec 25,7 % de parts de marché, suivi par HP et Dell, avec respectivement 17,8 et 13,1 %, même si tous ces chiffres ont baissé d’une année sur l’autre. Pour Apple et ASUS, l’histoire est légèrement différente. Non seulement la baisse de leurs volumes est moins prononcée, mais ces deux entreprises ont grapillé des parts de marché, Apple passant notamment de 10,4 à 11,7 % des volumes écoulés sur un an. Pour Omdia, l’entreprise de Cupertino a été sauvée par son profil premium, mais le MacBook Neo pourrait avoir joué un rôle, tant son tarif lui a permis de se vendre comme des petits pains. Le maintien d’ASUS n’est en revanche pas expliqué.

Dans l’ensemble, ce décrochage était annoncé. IDC prévoyait déjà −11,3 % sur l’année 2026, avec un marché en valeur en hausse de 1,6 % à 274 milliards de dollars grâce à la hausse des prix. En juin dernier, IDC avait pronostiqué une chute de 20 % au 4ᵉ trimestre et une pénurie de mémoire durant jusqu’à fin 2027. La baisse de 20 % arrive donc un trimestre plus tôt que prévu.

Si d’autres cabinets comme Gartner et Counterpoint n’ont pas encore publié leurs chiffres, il est probable qu’ils n’aient pas de nouvelles plus joyeuses à annoncer. Les projections d’IDC et Omdia vont en effet dans le même sens : le marché ne va pas se réveiller de sitôt, et il faudra attendre une détente sur le marché de la DRAM, qui pourrait ne pas arriver avant plusieurs années. D’ici là, plusieurs marchés auront peut-être été remodelés.

  •  

☕️ Microsoft livre une ébauche de LiteBox, un « système d’exploitation bibliothèque »


En février 2026, Microsoft ouvrait un nouveau dépôt GitHub avec un drôle de projet open source : LiteBox. Sa description est complexe : il s’agit d’un « système d’exploitation bibliothèque » (library OS) dont la mission est de réduire la surface d’attaque d’un système d’exploitation en concentrant les appels lancés par les applications.

Dit plus simplement, LiteBox est une porte d’accès contrôlée. Au lieu de laisser un programme parler directement au noyau de la machine hôte via des centaines d’appels système, on lui fournit, sous forme de bibliothèque, une couche jouant le rôle du système d’exploitation et qui ne demande à l’hôte qu’un jeu très restreint de services. Moins il y a de points de contact avec l’hôte, plus la surface d’attaque est réduite.

Source : Microsoft

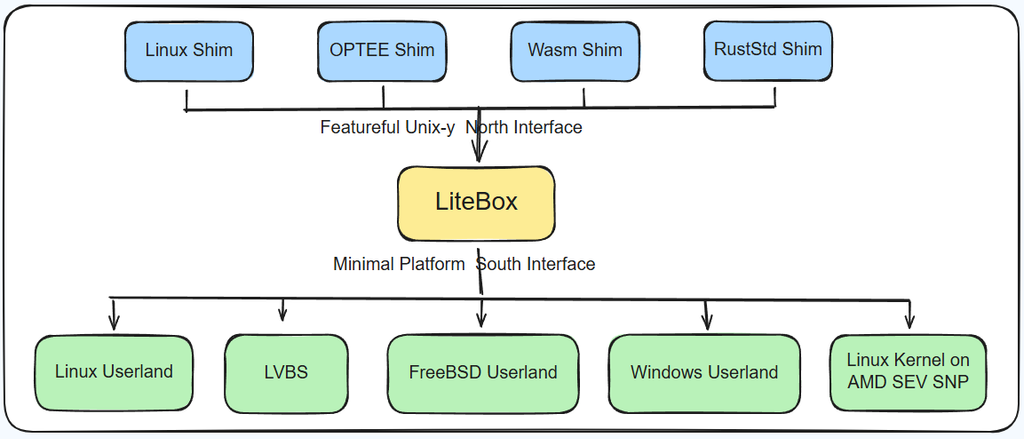
L’architecture repose sur deux interfaces, nommées « Nord » et « Sud ». Au Nord, côté programme, LiteBox expose une interface inspirée des bibliothèques Rust nix et rustix, sur laquelle se branchent une ou plusieurs couches d’adaptation. Par exemple, une couche imitant Linux. Au Sud, côté hôte, LiteBox attend une interface Platform qui fournit les services de base. On peut combiner n’importe quelle couche Nord avec n’importe quelle plateforme Sud, le tout devant fonctionner aussi bien en mode utilisateur qu’en mode noyau.

Selon Microsoft, LiteBox permettrait ainsi d’exécuter des programmes Linux sur Windows, de cloisonner des applications Linux sur Linux, d’exécuter des applications sur SEV-SNP (machines virtuelles confidentielles AMD), ou encore de fonctionner sur LVBS (Linux Virtualization Based Security), un équivalent Linux au VBS de Windows, également conçu par Microsoft.

Si l’on en reparle aujourd’hui, c’est que LiteBox a désormais une version 0.1. Elle n’est pas directement exploitable en l’état : ce n’est pas une couche que l’on peut appliquer telle quelle sur n’importe quel système. Le code (sous licence MIT) est fourni pour que les développeurs puissent s’y pencher et voir son fonctionnement. Microsoft prévient que le projet est en évolution active et que des modifications introduites plus tard pourraient casser la compatibilité, les API étant en plein chantier.

  •  

☕️ Microsoft 365 : les offres grand public partageables vont perdre en espace de stockage


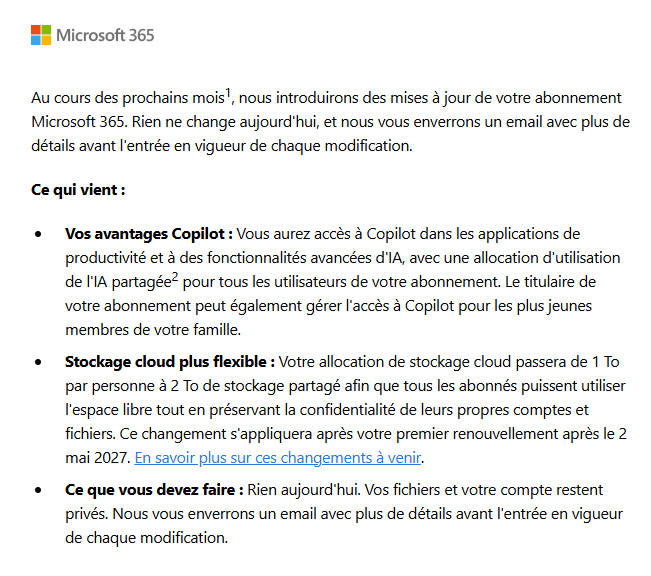
Microsoft remplace, pour ses abonnements grand public partageables, le quota individuel de 1 To par personne (via OneDrive) par une enveloppe de stockage commune à tout l’abonnement.

Les formules Famille et Premium étaient depuis des années relativement généreuses sur l’espace de stockage. L’offre Famille, par exemple, a longtemps été commercialisée 99 euros par an. Pour cette somme, jusqu’à six personnes au sein d’un même foyer obtenaient la suite Office complète ainsi qu’un To de stockage, pour un total de 6 To donc. Le prix a cependant évolué en janvier 2025, passant à 129 euros pour justifier l’inclusion de Copilot.

Cette répartition évolue. Plutôt qu’une enveloppe individuelle, Microsoft bascule ces formules vers un quota de 2 To partageable entre tous les membres. L’éditeur présente ce changement comme « un stockage plus flexible ». Et effectivement, rien n’empêche une personne de consommer 1,5 To si les autres membres du groupe n’ont que des besoins légers dans ce domaine.

L’e-mail envoyé actuellement aux utilisateurs

En revanche, la situation sera difficilement perçue comme un progrès pour les foyers où chaque personne consommait des centaines de Go. Si, au sein de votre foyer, chaque membre remplit la moitié de l’espace actuel, vous cumulez un total de 3 To (6 x 500 Go), et le changement imposé va vous contraindre soit à supprimer des données, soit à acheter de l’espace supplémentaire.

Microsoft a beau parler de souplesse, la mesure est essentiellement un recul net, puisque la quantité totale de stockage alloué est divisée par 3. L’entrée en vigueur de cette bascule est fixée au 2 mai 2027 et elle s’appliquera à tout nouvel abonnement ou tout renouvellement effectué à partir de cette date. Dans le cas où vous atteindriez la limite, OneDrive ne bloquera pas l’accès, mais les données passeront en lecture seule jusqu’à ce que de la place ait été faite.

L’entreprise fait également évoluer l’accès aux outils IA de Copilot. L’ajout dans les formules comportait en effet une sérieuse limitation qui cadrait mal avec la hausse de prix : Copilot ne pouvait être utilisé que par le détenteur du compte principal. Les autres membres du foyer n’y avaient pas accès. Le quota unique deviendra donc un quota partageable. Microsoft ne donnant aucun autre détail, on ne sait pas comment fonctionnera ce quota, ni ce qu’il implique concrètement pour les utilisateurs.  

  •  

Chiffrement : le projet de loi C-22 du Canada sous un feu nourri de critiques

« Bon chance »
Chiffrement : le projet de loi C-22 du Canada sous un feu nourri de critiques

Le gouvernement canadien rêve lui aussi de sa loi forçant les éditeurs à faciliter l’accès aux données nécessaires aux forces de l’ordre. Ce projet, estampillé C-22 et nommé « Lawful Access Act », attend son examen devant le Sénat canadien. Mais la fondation Signal prévient : en cas de passage du texte, le service de messagerie quittera le Canada.

Le projet de loi C-22 a été déposé le 12 mars 2026 et se veut une version plus détaillée des parties 14 et 15 de projet C-2 sur la sécurité des frontières, qui date, lui, de juin 2025. Cette « loi de 2026 sur l’accès légal » comporte deux volets. Dans le premier, le Code criminel et plusieurs lois connexes sont modifiés pour encadrer l’accès des forces de l’ordre aux renseignements détenus par les fournisseurs. Dans le second, elle oblige ces mêmes fournisseurs à faciliter les demandes d’accès. En mai, de nombreux acteurs du numérique s’étaient dressés contre le projet.

Si le texte refait parler de lui, c’est que son examen va probablement se terminer très bientôt, débouchant sur un nouveau passage devant le Sénat canadien. Celui-ci renverrait alors le projet de loi devant la Chambre des communes (qui l’avait elle-même adopté le 18 juin), dans une version amendée ou non, la Chambre pouvant s’opposer alors à ces amendements.

Avant le premier vote par la Chambre en juin, le gouvernement avait modifié le texte pour ajouter une protection explicite sur le chiffrement de bout en bout et pour réduire la durée de conservation des données d’un an à six mois. Il s’agissait alors de tenir compte des critiques formulées plus tôt dans l’année. Ces critiques sont pourtant toujours là : elles fustigent des termes trop flous et un texte qui pourrait aisément être mal utilisé, avec le spectre de portes dérobées obligatoires.

Dans cette situation tendue, la fondation Signal vient de braquer à nouveau les projecteurs sur le projet C-22. Elle prévient encore : si ce texte passe, sa messagerie sécurisée fermera au Canada. Elle n’est pas la seule à attaquer, Mozilla y allant de son propre billet.

Pluie de critiques

Pour Udbhav Tiwari, vice-président de la stratégie et des affaires mondiales chez Signal, les amendements introduits par le gouvernement avant le vote du 18 juin à la Chambre des communes ne vont pas assez loin pour protéger le chiffrement de bout en bout. L’un des amendements précisait notamment qu’une entreprise ou organisation ne possédant pas la clé de chiffrement n’aurait pas à déchiffrer les informations qu’elle détient.

Selon Signal, cette définition est trop restrictive : « Il est vital que l’idée de chiffrement dans la loi soit largement étendue au-delà du simple déchiffrement avec une clé, car c’est une construction très réduite de ce qu’est le chiffrement », a prévenu Udbhav Tiwari le 6 octobre, lors d’une table ronde à Ottawa organisée par l’Internet Society, rapporte The Globe and Mail.

Le vice-président dit craindre qu’en l’état de sa formulation, le projet de loi n’entraine une compromission du chiffrement, car Signal pourrait être sollicité pour inclure des mécanismes de récupération de données périphériques, autrement dit les métadonnées. Les données que possède Signal – numéros de téléphone, informations de dernière connexion et date d’inscription – pourraient être complétées par d’autres, dont les contacts entre numéros (qui a contacté qui).

 « Pour nous, c’est un problème suffisamment sérieux pour qu’il casse fondamentalement Signal », a indiqué Udbhav Tiwari. Signal prévient donc : si le texte passe en l’état, la fondation n’aura d’autre choix que de retirer son service du Canada, car il n’est pas question de « créer une version beaucoup plus faible de notre produit qui collecte toutes ces métadonnées ».

Mozilla, dans un billet publié le 8 octobre, rejoint l’analyse de Signal : si la loi « est adoptée sous sa forme actuelle, les entreprises pourraient être invitées à introduire des vulnérabilités, à créer des portes dérobées, à contourner, affaiblir ou à défaire le chiffrement, à accéder aux données avant le chiffrement ou à déchiffrer des données chiffrées pour donner accès aux forces de l’ordre. Les fournisseurs de services pourraient également être contraints de conserver et d’accéder à des données qu’ils ont délibérément choisi de ne pas collecter ».

Mozilla rappelle un point martelé depuis longtemps par les défenseurs de la vie privée et l’ensemble de la sphère de la cybersécurité : « il n’existe aucun moyen sûr de créer un accès exceptionnel à des données chiffrées que seul l’acteur visé peut utiliser. Un mécanisme d’accès créé pour les forces de l’ordre peut également être découvert, exploité ou abusé par des acteurs potentiellement malveillants ».

Portée extraterritoriale et imbroglios en perspective

Le projet de loi C-22 est une initiative nationale, mais elle aurait une portée extraterritoriale. Le cas rappelle celui du Royaume-Uni face à Apple : nos voisins d’outre-Manche exigeaient d’Apple qu’elle offre un accès à des informations protégées par le chiffrement de bout en bout. La firme américaine avait manœuvré pour temporiser, jusqu’à ce que la Maison-Blanche s’en mêle. Londres avait fini par reculer.

L’affaire Apple était elle-même identique dans ses implications à celle qui avait opposé l’entreprise au FBI il y a plus de dix ans. Un iPhone avait été saisi sur le corps d’un terroriste après la tuerie de San Bernardino et le Bureau exigeait d’Apple qu’elle perce dans ses propres défenses pour accéder aux informations. Apple avait fait valoir qu’une telle fragilité serait tôt ou tard exploitée par un acteur malveillant, même si c’est finalement l’argument financier qui avait prévalu : accéder à la requête du FBI engendrerait une perte de chiffre d’affaires à cause de l’accent mis par Apple sur la sécurité et la confidentialité de ses produits.

Le projet canadien comporte cette dimension. Si Ottawa veut imposer des mécanismes dans les messageries sécurisées, celles-ci ne pourraient les limiter au seul Canada. Une application comme Signal s’appuie sur le même protocole sur l’ensemble de la planète. Un argument que la fondation a d’ailleurs répété chaque fois qu’un pays a travaillé sur ce type de législation – Royaume-Uni, Suède, Union européenne, France, etc. –, menaçant systématiquement de quitter le marché concerné. Jusqu’à présent, aucune de ces lois n’est passée en l’état, les textes ayant toujours été édulcorés, abandonnés ou laissés inappliqués.

Pour le Canada, la situation est complexe. Les tensions avec Washington sont vives, Ottawa opère un rapprochement significatif avec l’Union européenne, mais veut dans le même temps un accord CLOUD Act avec les États-Unis. Ce type d’accord permet à un pays allié des États-Unis d’obtenir des informations d’entreprises américaines, sans passer par la coopération judiciaire. Or, dans une lettre datant du 16 juillet, le sénateur américain Ron Wyden (habitué des questions numériques), demandait officiellement au gouvernement de Donald Trump de protéger les entreprises et citoyens américains contre le projet canadien. Il suggérait d’utiliser les négociations pour introduire une limite franche.

Pour le Canada, il s’agit de rattraper son retard sur l’arsenal législatif de ses alliés des Five Eyes (États-Unis, Royaume-Uni, Nouvelle-Zélande et Australie). Le pays pourrait toutefois se retrouver avec un texte partiellement inapplicable. Une situation qui illustre une nouvelle fois les tensions autour du chiffrement de bout en bout. Un sujet délicat et insoluble, la même technologie protégeant à la fois les communications les plus confidentielles (gouvernements, entreprises…) et celles des criminels. En France, le rapport Boudié vient d’ailleurs d’en illustrer toute la complexité.

  •  

VMware : trois ans après le rachat, la migration est toujours un sujet brûlant

Partir, mais où ?
VMware : trois ans après le rachat, la migration est toujours un sujet brûlant

Selon une étude parue chez Rimini Street, 90 % des clients VMware exploreraient l’idée de changer de crèmerie. L’étude n’y va pas par quatre chemins, pointant surtout les coûts de licence. Pourtant, la situation est plus nuancée et va dans le sens d’une migration partielle et progressive.

Le rachat de VMware par Broadcom en 2023 pour 61 milliards de dollars a engendré plusieurs ondes de choc. De nombreux produits ont été supprimés, les licences perpétuelles ont disparu et Broadcom a rassemblé ses produits en paquets de services disponibles uniquement sous forme d’abonnements. Ces choix ont fait grincer bien des dents, au point de mener des clients devant les tribunaux. Problème, l’offre VMware est aussi complète qu’intégrée et partir n’est pas simple.

Rimini Street, prestataire de support tiers, a justement publié les résultats d’un sondage réalisé par Unisphere Research auprès de 269 clients VMware, entre décembre 2025 et février 2026. L’étude met en avant que 90 % des entreprises ayant répondu envisagent de quitter la galaxie VMware et de changer de crèmerie. Mais une lecture plus attentive révèle – comme souvent – un résultat plus nuancé.

Une situation très diversifiée

Le rapport brosse essentiellement le portrait d’une clientèle en rupture avec Broadcom. Si le chiffre de « 90 % » semble énorme, il masque une réalité plus variée, car les entreprises interrogées évoquent surtout un besoin de diversification, pas nécessairement d’un départ complet.

Dans le sondage, il a été demandé aux participants de choisir parmi les raisons qui les poussaient au départ, total ou partiel. 90 % ont ainsi répondu que les tarifs élevés de VMware étaient effectivement un problème, et 54 % estiment que la suppression des licences perpétuelles est un sérieux point de friction.

Parmi les autres facteurs de motivation au départ, 18 % évoquent le besoin d’un environnement totalement cloud, 18 % la réduction de l’écosystème partenaire (Broadcom est passé principalement à un modèle direct de licence), ou encore 5 % l’inadéquation face aux applications récentes ou en cours. Ce dernier chiffre illustre d’ailleurs que la technique de VMware n’est pas mise en cause.

La nuance apparait sur une autre question : envisagez-vous de migrer les installations VMware actuelles sous licences perpétuelles vers un abonnement VMware Cloud Foundation (VCF) au cours des 12 prochains mois ? 48 % affirment qu’ils ne le feront pas, mais 41 % le feront en partie, tandis que les 11 % restants le feront entièrement. Si près de la moitié refusent une formule par abonnement, cela ne signifie pas que les installations actuelles seront mises de côté. Plus de la moitié des répondants envisagent également de placer au moins une partie de leur infrastructure dans VCF.

On peut lire aussi dans l’étude que 34 % des entreprises interrogées envisagent un changement complet d’hyperviseur (le composant central permettant la virtualisation) au cours des trois prochaines années, et 48 % une bascule partielle.

« La tendance montre une diversification croissante des stratégies de virtualisation d’entreprise avec une transition à plus long terme vers des environnements de virtualisation informatique sur mesure et multiplateformes. Alors que les organisations réévaluent leurs parcours de modernisation, elles adoptent de plus en plus des approches combinant infrastructure sur site, cloud privé, cloud public et hyperviseurs alternatifs afin de soutenir la flexibilité de la charge de travail, l’efficacité opérationnelle et un meilleur contrôle des coûts », indique l’étude.

Le pari de la diversification

Si l’étude a été commanditée par Rimini Street, c’est aussi parce qu’elle dépeint une situation profitable à cette entreprise. Commercialisant du support tiers, les résultats du sondage lui permettent de mettre en avant une situation mouvante dans laquelle ce type de support pourrait faire toute la différence. Un point que souligne d’ailleurs Ars Technica.

Mais l’étude a surtout le mérite de pointer des interrogations plus profondes que la seule question du fournisseur de solutions de virtualisation. Dans la catégorie « obstacles » aux projets d’évolution des infrastructures, 40 % des entreprises interrogées ont mis en avant la complexité opérationnelle, 38 % les défis liés à la gestion de fournisseurs multiples, 37 % les difficultés de sécurisation d’une surface d’attaque grandissante, ou encore 37 % les exigences en compétences d’équipe.

Comme souvent dans ce genre de cas, le rachat par Broadcom a illustré une dépendance excessive à un seul acteur. Si l’envie de changer de fournisseur semble motiver bon nombre d’entreprises aujourd’hui, la complexité de la migration est désormais le sujet brûlant. En outre, les obstacles cités sont nombreux et posent une question : payer pour une certaine forme de simplicité ou diversifier et faire face à une plus grande complexité ?

Même si le sondage va dans le sens de Rimini Street, ce n’est pas la première étude qui analyse la grogne des clients VMware. En septembre, Gartner a également évoqué la situation, mais avec des chiffres moins « flamboyants », puisque 55 % des entreprises lanceraient dans les trois ans à venir des « maquettes » de solutions de remplacement. Le cabinet d’analyse note cependant la forte progression de ce chiffre, qui était de 25 % plus tôt dans l’année, même si étudier un départ ne signifie pas partir.

Gartner soulignait aussi les problèmes rencontrés en cas de diversification, récoltant des retours d’entreprises. Les licences Nutanix étaient ainsi jugées complexes avec des tarifs parfois plus élevés que prévu, l’offre de Microsoft paraissait complexe avec le besoin de jongler avec plusieurs consoles d’administration disjointes, et Proxmox apparaissait comme un acteur de niche, faute de prise en charge des applications d’entreprise de premier rang et en raison d’effectifs réduits.

La scène de la virtualisation continue cependant d’évoluer, la grogne contre VMware aiguisant les convoitises et contribuant à faire émerger de nouvelles offres. L’entreprise française Vates vient ainsi de lever 30 millions d’euros auprès d’IRIS et de Bpifrance pour devenir « un leader mondial de la virtualisation ». « Vates entend prendre une place majeure dans cette nouvelle configuration grâce à une plateforme open source permettant aux organisations de conserver le contrôle de leurs infrastructures, de limiter leur dépendance technologique et de préserver leur liberté d’architecture », affirme l’entreprise dans un communiqué publié le 6 octobre.

Un calendrier à la fois rapide et lent

Les deux études, même si elles pointent des différences, vont dans le même sens : une diversification progressive.

La situation peut être cependant très différente selon les entreprises. Selon The Register, de nombreux clients ont renouvelé leurs abonnements de trois ans juste avant le rachat. En outre, si un exode rapide et massif n’est pas étayé, la question peut devenir pressante selon les cas, le support de vSphere 8.x s’achevant en octobre 2027. Cette date marquera alors la fin du support général pour l’ensemble des licences perpétuelles VMware.

Les raisons évoquées sur la complexité sont quoi qu’il en soit bien présentes. Aux Assises de la cybersécurité à Monaco, plusieurs entreprises nous ont en effet confirmé la difficulté à migrer. Il ne s’agit pas seulement d’une question de coût, mais aussi de cartographie des ressources.

  •  

Chez Anthropic, Haiku 5.5 prend la relève des petits modèles rapides

Haiku vs Luna : fight !
Chez Anthropic, Haiku 5.5 prend la relève des petits modèles rapides

Nouvelle mouture pour le « petit modèle » d’Anthropic, Haiku. Moins spectaculaire qu’un nouvel Opus, cette version était attendue pour ses tarifs accessibles. Le bond en performances est majeur, mais plusieurs points sont à connaître.

Présenté ce 7 octobre, Haiku 5.5 est ainsi mis en avant par Anthropic comme son modèle le moins cher, le plus rapide et le plus « capable ». Il est destiné aux tâches à fort volume (résumés, compaction, requêtes de bases de données, classification…) et peut servir de sous-agent pour Opus/Sonnet 5.5. Il est aussi conçu pour les usages sensibles à la latence comme l’assistance client et le pilotage de navigateur.

Haiku a bien changé

Cela faisait quand même près d’un an qu’Anthropic n’avait pas mis à jour ce modèle, depuis Haiku 4.5 (aucune version 5 n’avait été lancée). L’attente en valait-elle la peine ? Sur le papier, le bond est majeur. Haiku 5.5 présente ainsi une fenêtre de contexte d’un million de tokens (jetons) et de 128 000 en sortie, contre respectivement 200 000 et 64 000 pour Haiku 4.5. Le nouveau venu se dote pour la première fois d’un réglage d’effort, calé sur « Moyen » par défaut.

Côté tarifs, on reste sur une approche agressive, avec 0,10 dollar par million de tokens en entrée et 0,50 dollar en sortie. Mais attention, ces chiffres ne concernent que les requêtes inférieures à 100 000 tokens. Au-delà de cette frontière, les tarifs sont multipliés par 5, tout en restant inférieurs à ceux de Haiku 4.5 (la moitié en moyenne). Selon Anthropic, 90 % des requêtes adressées à Haiku 4.5 étaient sous le seuil des 100 000 jetons.

Si la baisse de prix est réelle, elle est aussi conditionnelle. Haiku 5.5 est plus verbeux que son prédécesseur, selon Artificial Analysis. Tout dépend aussi désormais du niveau d’effort configuré. Mais si l’on en croit le testeur indépendant, Haiku 5.5 présente un coût par tâche systématiquement plus intéressant que l’ancien Haiku. Anthropic positionne d’ailleurs Haiku 5.5 face à GPT-6 Luna, contre lequel il se montre plus avantageux. Mais là encore attention, car la majoration tarifaire sur Luna intervient à 272 000 tokens, contre 100 000 « seulement » pour Haiku.

Nettement plus performant… mais !

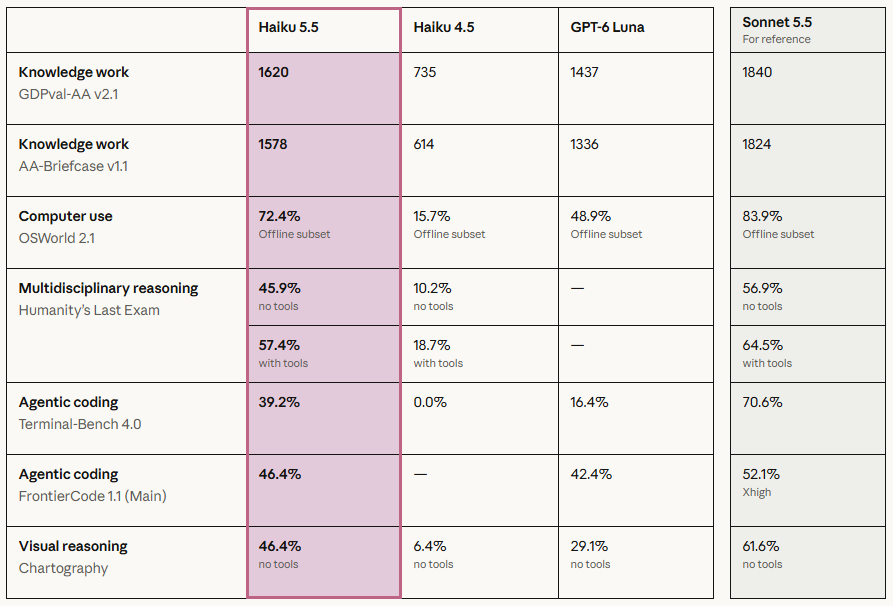
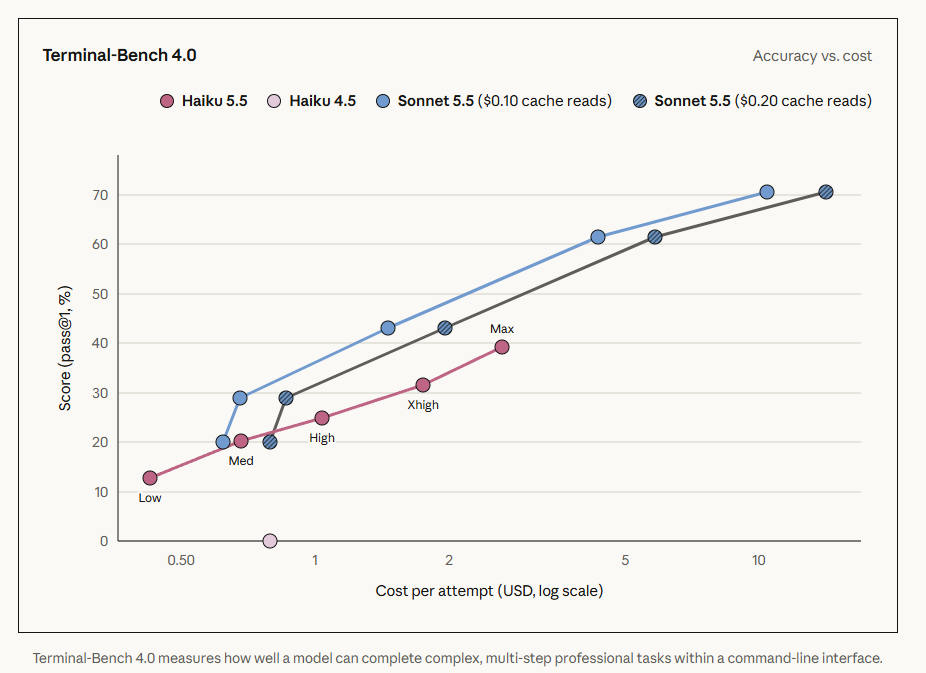
Côté performances, Anthropic met en avant un bond assez spectaculaire dans les différents benchs. Par exemple, un score de 39,2 % sur Terminal-Bench 4.0 (développement agentique), contre 0 pour Haiku 4.5. De l’ancien modèle au nouveau, on relève un passage de 735 à 1 620 sur GDPval-AA v2.1, de 15,7 à 72,4 % sur OSWorld 2.1, ou encore de 6,4 à 46,4 % sur Chartography.

Source : Anthropic

« Capable » semble donc être le mot, mais il faut souligner un point important : les scores affichés dans le tableau fourni par Anthropic sont tous en effort maximal. On peut le voir facilement dans le graphique plus bas dans la page de l’annonce : sur les exemples donnés, l’entreprise relève toujours le score correspondant à l’effort Max. Mieux vaut garder ce détail en mémoire, car les scores n’ont bien sûr rien à voir en « Moyen » (le mode par défaut), le score Terminal-Bench 4.0 étant par exemple divisé par deux, avec 20,3.

Source : Anthropic

En outre, le seul effort mentionné dans le tableau est dans la colonne de Sonnet 5.5, donnée en référence : 52,1 % en Xhigh sur FrontierCode 1.1. Une manière sans doute d’attirer l’attention sur les performances de Haiku 5.5, qui obtient 46,4 % sur ce test, donc avec un écart de moins de 6 points. Impressionnant ? En quelque sorte, mais sur Terminal-Bench 4.0, Sonnet 5.5 grimpe à 70,6 % (niveau d’effort inconnu), contre 39,2 % pour Haiku. L’écart est cette fois énorme.

Comme l’indique Anthropic dans son annonce, ces résultats ne sont donnés qu’à titre de « référence », car Haiku 5.5 « convient mieux aux tâches plus étroites qui auraient autrement été coûteuses avec les versions précédentes de Claude – comme la compaction, la synthèse ou le travail sur les sous-agents ».

Un mot enfin sur la cybersécurité. Selon l’éditeur, les garde-fous de cybersécurité sont plus stricts que ceux de Haiku 4.5, mais moins que ceux de Sonnet 5.5. Ils autorisent davantage de tâches défensives et bloquent toujours les tests d’intrusion. Peut-être une manière de faire un clin d’œil à Hugging Face, qui avait fustigé l’impossibilité d’utiliser les modèles commerciaux américains pour se défendre, alors qu’elle était attaquée par des agents d’OpenAI.

Plusieurs bonnes nouvelles tarifaires

Anthropic a profité de son annonce sur Haiku 5.5 pour annoncer plusieurs changements tarifaires qui, dans certains cas, peuvent avoir une influence importante pour les projets exploitant l’API commerciale (facture à l’usage).

Le tarif pour la lecture de cache dans Sonnet 5.5 est ainsi réduit de moitié, « ce qui signifie que Sonnet 5.5 coûte désormais environ 20 % moins cher sur la plupart des travaux d’agent » affirme Anthropic.

L’entreprise déploie également un nouveau crédit API mensuel pour les abonnements Max et Team sur la Claude Platform. Les utilisateurs Max 5x recevront 100 dollars de crédits par mois, les Max 20x auront 200 dollars et les Teams auront jusqu’à 500 dollars, à répartir entre les utilisateurs. « Ces crédits sont conçus pour permettre à nos utilisateurs d’expérimenter la création d’outils, d’applications et d’agents qui appellent notre API », indique Anthropic.

Enfin, les SDK (kits de développement) pour Python et TypeScript ont été mis à jour pour ajouter la prise en charge de l’utilisation de l’ordinateur et du navigateur. Il s’agit pour l’instant de bêtas, et Anthropic braque la lumière sur Haiku 5.5, décrit comme « particulièrement adapté » à ce type d’usage.

  •  

☕️ Recopie d’Android : les performances de scrcpy 5.0 décollent avec le décodage matériel


L’application scrcpy (pour « screen copy ») est un petit utilitaire multiplateforme permettant d’afficher sur le bureau de son ordinateur une copie miroir de son appareil Android. Cette copie peut être contrôlée au clavier et à la souris quand l’appareil est relié à l’ordinateur par câble USB, à condition d’avoir activé le mode débogage USB dans les options pour développeurs, dans les paramètres d’Android. Le code est open source (licence Apache 2.0) et disponible depuis son dépôt GitHub.

La version 5.0 de l’application est sortie le 5 octobre. Elle apporte une nouveauté de taille : la prise en charge du décodage matériel. Un ajout important, car l’image miroir est alimentée par un flux vidéo. En clair, les opérations passent par le GPU, avec à la clé des gains majeurs sur l’utilisation du CPU, d’un facteur allant jusqu’à 10 dans le meilleur des cas. Les gains sont cependant très variables d’une configuration à une autre.

Cette version 5.0 contient d’autres améliorations, notamment sur le tampon vidéo. On note aussi le passage à adb 37.0.1, FFmpeg 9.0.2, SDL 3.4.18 et dav1d 1.5.4, l’arrivée d’une version compilée pour Windows ARM64 et plusieurs corrections.

scrcpy 5.0 peut être téléchargé depuis son dépôt GitHub, l’application n’ayant pas de site dédié. C’est le seul moyen sur macOS ou Windows, mais les utilisateurs sous Linux auront sans doute des options supplémentaires, l’utilitaire étant souvent présent dans les dépôts. Sous Ubuntu par exemple, une version en paquet Debian et une autre en snap, mais non officielles et non mises à jour pour l’instant.

  •  

LibreOffice : pas d’IA tant qu’elle ne remplira pas les critères de la Document Foundation

L'IA, une fonction comme les autres
LibreOffice : pas d’IA tant qu’elle ne remplira pas les critères de la Document Foundation

La Document Foundation a clarifié sa position sur l’IA. Si elle n’a rien contre les LLM par principe, elle n’inclura aucune fonction dopée à l’IA tant que l’utilisation des modèles ne pourra pas se faire dans un cadre strict.

Dans un billet, The Document Foundation explique que « oui », le fait de n’avoir aucune fonction IA dans LibreOffice est bien une fonctionnalité. C’est la réponse de la fondation à un commentaire narquois laissé sur un billet précédent, qui annonçait la disponibilité de LibreOffice 26.8.

Cette version présentait toute une série d’améliorations, notamment sur la typographie avec le Paragraphe Composer qui répartit les espaces sur l’ensemble du paragraphe, les systèmes d’écriture complexes et une meilleure prise en charge du format OOXML. Le billet contenait en outre un chapitre « No artificial intelligence », dans lequel la fondation revendiquait plusieurs points : aucune fonctionnalité d’IA générative, aucun document transmis à un service distant, aucun composant nécessitant l’accès au réseau. Une position délibérée, motivée par la confidentialité des données selon la fondation.

Source : LibreOffice

Dans le nouveau billet, signé Italo Vignoli, cette revendication est précisée. L’auteur indique que la fondation ne rejette pas l’IA par principe. Cependant, « une suite bureautique utilisée par des dizaines de millions de personnes – dans les écoles, les hôpitaux, les organismes publics, les cabinets d’avocats et des milliers d’autres organisations – n’ajoutera aucune fonctionnalité à sa configuration par défaut tant que cette fonctionnalité ne pourra pas être mise en œuvre dans les conditions définies par le projet conformément à ses principes ».

Six principes obligatoires

En clair, la fondation n’ajoutera pas de fonctions alimentées par l’IA tant qu’elles ne pourront pas obéir à l’ensemble de ces six principes :

  1. L’utilisateur choisit où s’exécute l’inférence : sur son appareil, sur une infrastructure qu’il contrôle, ou sur un service qu’il choisit lui-même. Une redirection silencieuse par défaut vers un seul fournisseur n’est pas un choix.
  2. Aucun contenu ne quitte l’ordinateur sans autorisation explicite. Les documents peuvent relever de données protégées (dossiers médicaux, pièces de procédure, marchés publics, données d’élèves).
  3. Aucune télémétrie, y compris pour les fonctions d’IA.
  4. Aucune dépendance à un fournisseur unique : les interfaces doivent être ouvertes et implémentables par plusieurs moteurs.
  5. Le contenu généré doit être en ODF, avec structure, styles et sémantique préservés.
  6. La fonction doit rester entièrement facultative : installable, désinstallable et absente de l’interface pour qui n’en veut pas, y compris pour les administrateurs qui déploient la suite sur des milliers de postes.

Sans trop de surprise, aucune intégration actuelle ne remplit toutes ces conditions. La fondation recommande aux personnes intéressées de se tourner vers les extensions, la plupart se connectant à un modèle local via Ollama ou LM Studio. Elle recommande également de sélectionner ces extensions avec soin, car elles n’ont pas toutes le même degré de maturité. Il faut notamment contrôler les éventuels points de terminaison cloud et ce que le fournisseur associé fait des données reçues.

Aucune incitation économique

La fondation en profite pour égratigner Microsoft, sans toutefois nommer la firme : « Pour une entreprise qui vend des abonnements, un assistant IA justifie une augmentation de prix et renforce l’argument en faveur de la conservation de tous les documents dans sa propre infrastructure. La fonctionnalité et le modèle économique se renforcent mutuellement, donc l’intégration est non seulement attrayante mais presque obligatoire ».

Un constat difficilement contestable, Microsoft ayant effectivement intégré de force Copilot dans ses abonnements Microsoft 365, augmentant les prix au passage. « La Document Foundation est une organisation à but non lucratif. Il n’y a pas de niveaux d’abonnement à protéger, pas de ventes supplémentaires, pas de données à monétiser », ajoute Italo Vignoli.

La fondation insiste : les critères énumérés ne constituent pas un rejet définitif. Elle note les évolutions spectaculaires du secteur de l’IA, en particulier les modèles ouverts qui « s’améliorent bien plus vite que la plupart d’entre nous ne l’avaient anticipé ». Elle affirme qu’elle évaluera « très attentivement » les approches répondant à toutes ces conditions.

  •  

Mistral lance une préversion de son LLM frontière Mistral Large 4, surnommé « Le Chonk »

Il revient !
Mistral lance une préversion de son LLM frontière Mistral Large 4, surnommé « Le Chonk »

Mistral vient de lancer une préversion publique de son nouveau LLM de frontière Mistral Large 4. Surnommé « Le Chonk », il doit remettre l’entreprise française dans la course, après de longs mois de quasi-silence sur les grands modèles.

Mistral Large 4 affiche 1 050 milliards de paramètres, dont 49 milliards actifs simultanément, dans une architecture MoE (Mixture of Experts) désormais classique. La fenêtre de contexte est d’un million de tokens. Dans sa présentation, Mistral évoque un entraînement depuis zéro sur la base de 3 800 puces Grace Blackwell de NVIDIA dans ses propres centres de calcul en Europe.

S’agissant d’une préversion, l’entrainement est toujours en cours. Mistral indique que d’ici la publication de la version le 26 octobre, une version privée du modèle est mise entre les mains de « partenaires sélectionnés, en leur donnant accès à une version de nos endpoints avec une modération allégée et des fonctionnalités plus avancées dans le domaine de la cybersécurité, et en leur distribuant les poids de la préversion du modèle ». Les poids seront d’ailleurs publiés le 26 octobre également, en même temps que des informations plus précises.

L’entreprise semble sûre de son fait : « Le Chonk fait progresser l’état de l’art des modèles à poids ouverts en matière de fonctionnalités agentiques génériques. Sur les métriques agrégées, il se classe parmi les meilleurs modèles à poids ouverts et est de loin le meilleur en Europe et aux États-Unis. Parmi les modèles à poids ouverts, Le Chonk est à l’état de l’art sur les tâches de cybersécurité, sur les tâches liées à la production industrielle et à la finance, ainsi que sur l’usage multimodal. »

Les benchmarks publiés vont bien sûr dans ce sens, avec 61,7 % sur DeepSWE v1.1, 59,4 % sur SWE-Atlas-QnA et 28,3 % sur Terminal-Bench 4, soit 49,8 % à l’indice combiné, devant DeepSeek V4 Pro 0813 et Qwen3.8 Max. Des scores que l’on retrouve sur Artificial Analysis, qui place ML4 dans la moyenne haute des LLM en matière d’intelligence et de rapidité. En revanche, le site classe le nouveau LLM comme très verbeux. De fait, malgré une tarification intéressante de 1,36 dollar par million de jetons en entrée et 4,18 dollars en sortie, cette verbosité peut avoir une grande influence. Étrangement, Artificial Analysis évoque une fenêtre de contexte de 524 000 jetons, mais ce chiffre pourrait venir d’une préversion antérieure.

Un accent sur la cybersécurité

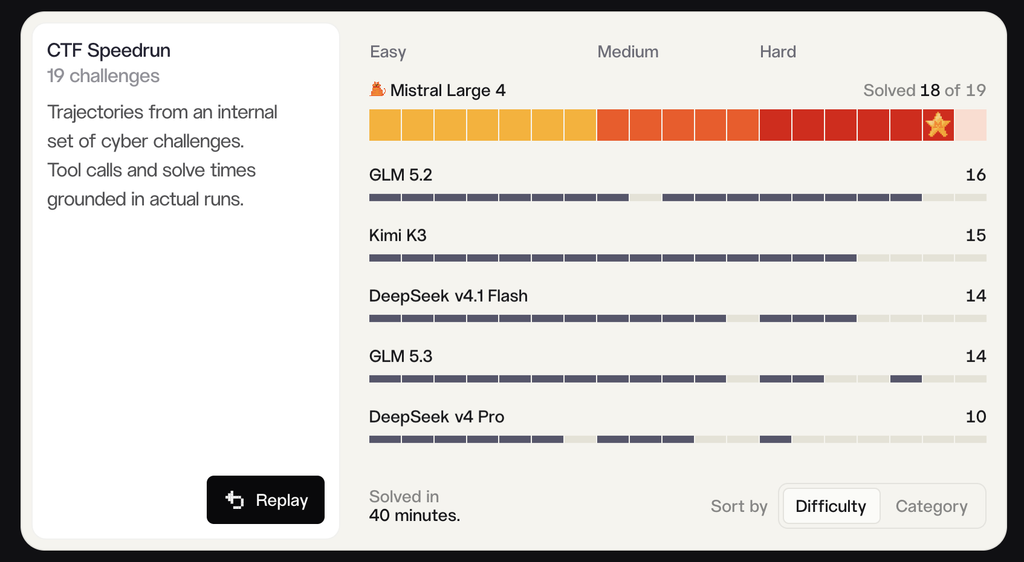
Selon Mistral, ML4 est « l’un des modèles d’IA les plus puissants au monde pour la cybersécurité », classé dans le Top 5 du Cyber Index d’Artificial Analysis, devançant « largement les modèles à poids ouverts développés hors de Chine ». Dans les tests du Cyber Index, ML4 aurait ainsi obtenu 82 %, soit le meilleur score à ce jour, et 93 % sur Cybench, se classant parmi les meilleurs modèles à poids ouverts.

L’entreprise française se fait un plaisir de s’engouffrer dans cette porte ouverte, abordant directement le problème des risques que de telles performances peuvent faire courir. Un quasi non-sujet pour Mistral, car il s’agit avant tout de défense. Elle pointe les modèles fermés comme Claude Opus 5.5 et GPT-6 Astra, qui obtiennent zéro au Cyber Index car ils refusent d’exécuter des tâches.

« C’est d’autant plus important que les acteurs malveillants font de plus en plus de jailbreaks de ces mêmes modèles pour soutenir une cyberactivité offensive : les défenseurs ont besoin de systèmes pouvant égaler ces capacités sans être contraints par les mêmes refus », ajoute Mistral. L’incident Hugging Face n’est pas directement cité, mais on se souvient que l’entreprise s’était plainte de ne pas avoir pu analyser les premières traces de l’attaque qu’elle subissait parce que les modèles fermés se cabraient devant les questions de cybersécurité. Ironie, Hugging Face s’était alors tournée vers un modèle chinois, GLM 5.2.

Enfin, pour le travail de bureau, Mistral indique 59,9 % sur AutomationBench. Sur des tâches financières et juridiques évaluées par vals.ai, il dépasserait GPT-6 Astra, et il est en tête des modèles ouverts sur le test juridique de Harvey. Pour l’ancrage visuel, il obtient 42 % contre 41 % pour GPT-6 Astra sur Dense 200, un écart minime.

De quoi remplacer prochainement GLM 5.3 dans Vibe Code avec un modèle maison ?

  •  
❌