Le hackeur qui s’est emparé de millions de données personnelles offre ses services au Danemark

© Photo JAMES BROOKS/AFP

© Photo JAMES BROOKS/AFP
Les banques centrales s’inquiètent du rôle de plus en plus important joué par l’IA et les agents dans la gestion des établissements financiers. Des cyberattaques dopées à l’IA pourraient faire tanguer des services bancaires critiques et fragiliser les marchés financiers.
Branle-bas de combat chez les plus grands régulateurs financiers de la planète. La Banque centrale européenne (BCE) a ainsi donné jusqu’à la fin du mois aux banques du vieux continent pour produire des plans de résistance aux cyberattaques rendues possibles (ou amplifiées) par l’IA, selon des informations de Reuters.
Les banques européennes doivent être en mesure de désactiver puis de redémarrer leurs systèmes de manière contrôlée, d’améliorer leurs dispositifs de sauvegarde et de reprise de l’activité après un incident, et de cartographier les prestataires tiers pour identifier les dépendances stratégiques. Francfort veut également que les banques européennes renforcent leur préparation face à des attaques menées par l’IA – l’idée étant que la reprise rapide est aussi importante que la prévention.
Les inquiétudes sont similaires de l’autre côté de la Manche. La Banque d’Angleterre a demandé aux grands représentants du secteur d’examiner leurs plans de reprise, de prévoir des systèmes de secours indépendants capables de redémarrer en cas de compromission des systèmes principaux, et d’utiliser l’IA de frontière pour repérer les vulnérabilités et d’accélérer le développement et la mise en œuvre des correctifs. Dans l’immédiat, le régulateur britannique ne veut pas produire de nouvelles exigences techniques, il préfère favoriser la collaboration.
Enfin, l’agence de presse rapporte qu’aux États-Unis, la Fed a demandé aux banques du pays de remonter leur usage des modèles d’IA, leur recours éventuel à des modèles chinois, leur utilisation d’agents IA dans la sécurité des systèmes et les limites imposées à ces mêmes agents, et leur capacité à surveiller des systèmes de plus en plus autonomes. Le régulateur américain réclame surtout de l’information, sans dire quoi faire aux banques pour le moment.
Les banques centrales craignent que l’IA rende les attaques informatiques contre le système financier plus rapides et plus difficiles à contenir. Par ailleurs, comme beaucoup d’autres entreprises, les banques adoptent cette technologie, parfois plus vite qu’elles ne mettent en place les contrôles et les garde-fous indispensables. Des agents IA peu ou pas supervisés, ou agissant de manière autonome, pourraient mettre un sacré souk dans l’édifice sécuritaire autour de l’IA dans le secteur bancaire.
Toutes ces précautions représentent un coût certain pour la maintenance des systèmes, mais elles n’en sont pas moins nécessaires pour éviter une catastrophe. Et, si cela devait malgré tout arriver, les banques doivent tenir le choc et pouvoir relancer les services essentiels.
Ces craintes ne sont pas que des vues de l’esprit. Depuis des mois, OpenAI et Anthropic tirent la sonnette d’alarme sur la dangerosité de leurs propres agents. Un discours de peur bien pratique pour faire mousser leurs futures valorisations boursières, mais qui repose aussi sur de vraies attaques d’agents contre des infrastructures et des sites web.
Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.
✍ Guillaume Belfiore, le vendredi 9 octobre 2026.
Selon la Linux Foundation, 94% des organisations européennes jugent la souveraineté numérique importante, mais seules 37% participent à la gouvernance des projets open source dont elles dépendent.
✍ Alexandre Laurent, le mercredi 7 octobre 2026.
Dix ans après la promulgation de la loi du 7 octobre 2016 pour une République numérique, les dépenses en logiciels libres de l’administration sont toujours réduites à la portion congrue, regrette l’association représentative des entreprises du secteur. Elle appelle l’État à passer de l’encouragement à la règle, et à porter le message à l’échelle européenne.
✍ Florian Bayard, le lundi 5 octobre 2026.
Google a mis en pause son programme de récompenses pour les failles dans les logiciels open source. L’entreprise est en effet victime d’une explosion de rapports générés automatiquement par intelligence artificielle. Les primes sont suspendues jusqu’à nouvel ordre. Le groupe s’engage à annoncer des changements début 2027.
Et aussi:
Commentaires : voir le flux Atom ouvrir dans le navigateur
Pour le cinquième mois consécutif, Microsoft bat son record de failles de sécurité corrigées dans ses produits. Le Patch Tuesday d’octobre vient ainsi colmater le nombre impressionnant de 1 411 vulnérabilités. Parmi elles, trois sont de type 0-day, dont une déjà exploitée.
Ce 13 octobre, Microsoft a publié des correctifs pour un nombre record de 1 411 failles, dont une activement exploitée et deux 0-day, c’est-à-dire dont les détails étaient déjà connus au moment de la publication de leur correctif. Parmi le lot global, 70 sont critiques : 57 exécutions de code à distance, 11 élévations de privilèges et 2 usurpations.
Ce chiffre de 1 411 failles est donné par Bleeping Computer. Il est d’autant plus impressionnant que nos confrères n’ont compté que les vulnérabilités effectivement corrigées par les mises à jour publiées mardi soir. Ils n’ont pas intégré les 348 failles corrigées plus tôt dans le mois, notamment dans Azure API Center, Azure App Service, Azure Event Grid, Azure SRE Agent, Mariner, Microsoft Bookings, Dataverse, Exchange Server et Partner Center.
Dans le lot, trois failles ressortent particulièrement. La plus importante est CVE-2026-96951 car elle est activement exploitée. Critique (score CVSS de 8,8 sur 10), elle peut être exploitée par injection de commande dans le Shell Windows, permettant alors de contourner la fonction de sécurité « Mark of the Web », qui marque la provenance internet apposée aux fichiers téléchargés. On ne sait pas qui a découvert la faille.
Vient ensuite CVE-2026-108398, une vulnérabilité de contournement des fonctionnalités de sécurité du .NET Framework. « Un chemin de recherche non fiable dans .NET Framework permet à un attaquant autorisé de contourner localement une fonctionnalité de sécurité », explique Microsoft. Plus précisément, l’exploitation permet le contournement du contrôle des applications de Windows Defender (WDAC) et donc de lancer des applications non autorisées, sans interaction utilisateur. La faille est critique, avec là aussi un score CVSS de 8,8, et a été découverte par James Forshaw du Project Zero de Google.
Enfin, CVE-2026-92707 est de niveau plus modéré, avec un score de 5,3. « Une allocation mémoire séquentielle mal contrôlée dans .NET permet à un attaquant non autorisé de refuser un service sur un réseau », indique Microsoft. L’éditeur ne précise pas en revanche qui l’a découverte.
Le nombre de failles critiques, la vulnérabilité déjà exploitée et les deux autres failles 0-day rendent l’installation des correctifs urgente. Il est chaudement recommandé de les appliquer aussi rapidement que possible, le processus réclamant un redémarrage de la machine.
Comme les mois précédents, le déluge de correctifs est une conséquence directe de deux machineries lourdes mises en place par Microsoft plus tôt dans l’année. D’abord MDASH (Microsoft Security multi-model agentic scanning harness), son harnais multi-agents de détection et de remédiation de vulnérabilités, présenté en mai. Puis en juillet, ce fut au tour du projet Perception, se servant de MDASH, du modèle MAI-Cyber-1-Flash et d’autres modèles, Microsoft affirmant depuis être le maître dans la détection de failles.
L’éditeur revendique ainsi depuis plusieurs mois l’utilisation très intensive de l’IA pour détecter et corriger les failles, provoquant une explosion des correctifs chaque mois. Septembre avait déjà marqué les esprits, Microsoft frôlant le millier de correctifs, mais ce record est battu à plate couture en octobre, avec un écart d’environ 450 failles supplémentaires.
Ce mouvement n’est pas spécifique à Microsoft. On le retrouve également chez Apple et dans un nombre croissant de projets libres, à commencer par le noyau Linux lui-même. La gestation du noyau 7.3 est ainsi marquée par des Release Candidates plus volumineuses qu’habituellement, chacune corrigeant une longue liste de problèmes. Linus Torvalds himself se sert couramment de l’IA (Claude en l’occurrence) pour des correctifs et autres améliorations.
Dans la nuit du 11 au 12 octobre, des pirates ont pris le contrôle de systèmes de régulation du froid dans plusieurs centaines de supermarchés français. Danfoss, le fabricant danois de ces contrôleurs, affirme que les équipements compromis étaient soit obsolètes, soit non mis à jour. Le parquet de Paris a ouvert une enquête.
Mise à jour du 13 octobre : Le CERT-FR a publié cette nuit un bulletin d’alerte sur la situation. « L’exposition d’une interface de gestion sur Internet est contraire aux bonnes pratiques », pointe l’équipe, qui rappelle que l’administration à distance n’est pas toujours impérative. Si c’est le cas, le CERT conseille de durcir les systèmes impliqués et renvoie vers ses recommandations à destination des acteurs du secteur de l’énergie et de l’eau.
Publiées en janvier 2026, elles faisaient suite à de nombreux signalements reçus par l’ANSSI relatifs au ciblage par des groupes hacktivistes d’entités du secteur à des fins de déstabilisation, dont l’action la plus aboutie avait provoqué l’arrêt pendant quelques heures d’un parc éolien.
Si des signes de compromission sont repérés, le CERT recommande de filtrer les accès réseaux aux seuls prestataires impliqués, de réaliser un retour aux paramètres d’usine (factory reset), d’appliquer tous les correctifs disponibles, de lancer une rotation des secrets (dont le renouvellement des mots de passe), de vérifier les comptes existants et de « reconfigurer globalement l’équipement ».
Sur LinkedIn, Vincent Strubel, directeur de l’ANSSI, conseille de déconnecter tout ce qui peut l’être, « ou d’adopter a minima une politique de filtrage réseau très restrictive, en attendant d’en savoir plus ». Les détails manquent en effet sur l’attaque, comme le rappelle Vincent Strubel dans un commentaire sous sa publication : « Il y a plusieurs vulnérabilités qui sont des vecteurs possibles pour cette attaque, mais rien de réellement établi à ce stade ».
En plus des séries AK-SC et AK-SM de Danfoss, le CERT pointe désormais les contrôleurs Copeland xweb et Dixell xweb
Article original du 12 octobre : L’attaque a visé les meubles réfrigérés, les chambres froides et les centrales de froid. Selon BFMTV, les attaquants ont détourné la fonction de dégivrage automatique. Le cycle normal, qui prévoit environ deux heures de dégivrage par jour, aurait été remplacé par un dégivrage forcé et continu, avec une température fixée à 50 °C.
En conséquence, une quantité importante de nourriture a été perdue. L’heure de déclenchement a cependant joué un grand rôle. Dans une partie des magasins, ces modifications auraient commencé avant minuit, laissant les installations chauffer pendant plusieurs heures avant l’arrivée des premiers employés et provoquant la perte complète des stocks. Dans d’autres cas, plus tardifs, une partie des stocks aurait pu être sauvée.
Une centaine de coopératives U seraient concernées, ainsi que 300 magasins des enseignes Intermarché et Netto, selon BFMTV qui mentionne également des magasins Leclerc. Selon le parquet de Paris, cité par Le Monde, il y a également eu des « départs de feu ». Une enquête a été ouverte.
Le point commun de ces installations est la présence, au sein des équipements, d’un contrôleur de la marque Danfoss. Ils permettent, entre autres fonctions, une surveillance telle qu’imposée par l’Union européenne. Des normes strictes impliquant un horodatage des températures, des alarmes en cas de hausse anormale ou encore des actions de maintenance à distance, comme le rappelle Raphael Grably (BFMTV) sur X.
Le journaliste a obtenu la réaction du constructeur danois, qui affirme que les modèles visés relèvent de deux cas : soit des contrôleurs obsolètes, les AK-SM 800 et AK-SC 355, soit un contrôleur qui n’avait pas été mis à jour, l’AK-SM 800A.
Cette déclaration réoriente la responsabilité vers les magasins et les entreprises engagées dans la sous-traitance du matériel. L’exposition à internet suppose en effet une surveillance étroite du code employé. L’AK-SC 355 n’étant plus commercialisé, Danfoss recommande son remplacement par la gamme AK-SM 800. Quant à l’AK-SM 800A, l’actuel successeur, il reçoit régulièrement des mises à jour.
Or, ces contrôleurs AK-SM 800A ont fait l’objet de deux séries de failles publiques. D’abord une série de trois failles en août 2023 dans la version 3.3 du microgiciel (firmware). La plus grave permettait à un attaquant authentifié d’exécuter des commandes à distance. Ensuite, en 2025, trois nouvelles failles signalées par la société Claroty, corrigées dans les versions 4.2 et 4.3.1. La plus importante, CVE-2025-41450, permet d’obtenir à distance une session d’administrateur. Dans l’article dédié publié en août dernier, Claroty indiquait que 2 765 interfaces AK-SM 800A étaient alors accessibles depuis internet.
Le lien avec l’attaque de cette nuit n’est cependant pas établi. Une partie des appareils cités par Danfoss, les AK-SM 800 et AK-SC 355, n’entre pas dans le champ de l’étude de Claroty, consacrée au seul AK-SM 800A. Selon ZATAZ, des versions antérieures à la version 4 auraient été visées, versions qui cumulent donc les failles de 2023 et 2025. En outre, modifier une consigne ou un cycle de dégivrage serait une fonction d’administration « ordinaire » : un accès avec un identifiant valide suffit, sans exploiter de faille.
L’enquête ouverte est dirigée par la section anti-cybercriminalité du parquet de Paris et confiée à l’Office anti-cybercriminalité (OFAC). Elle devra déterminer comment l’attaque s’est produite et qui sont les responsables.
L’attaque soulève quoi qu’il en soit de nombreuses questions, notamment sur les processus de mise à jour des équipements, ou même sur la durée d’entretien logiciel pour ces équipements. Une telle attaque contre la chaine du froid à l’échelle d’un pays semble inédite et entraîne des conséquences très concrètes. Sur LinkedIn, Dominique Schelcher, PDG de Coopérative U, s’en indigne : « S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit. C’est inacceptable. »
Selon BFMTV, le magasin Leclerc de Wasselone aurait été obligé de jeter l’ensemble de ses produits surgelés et frais, pour une perte estimée à 220 000 euros, donnant une idée de l’ampleur des conséquences.
Plus de 52 000 demandes sur le mois d’août, un record… qui n’a pas duré longtemps puisque septembre est à plus de 56 000. Jérôme Notin, directeur de Cybermalveillance, nous confirme que les cyberattaques ont de plus en plus de conséquences dans la vie réelle, avec deux exemples.
17Cyber est un assistant en ligne disponible depuis fin 2024. Il est proposé par la police, la gendarmerie et le site Cybermalveillance.gouv.fr. Il permet de suivre un parcours pour faire le diagnostic de votre situation et vous guider dans les démarches à suivre. 17Cyber est intégré à la plateforme Ma Sécurité du ministère de l’Intérieur, permettant ainsi de dialoguer à n’importe quel moment de la journée avec un policier ou un gendarme.
Jérôme Notin, directeur général du GIP ACYMA cybermalveillance.gouv.fr en charge de ce dispositif, a récemment publié des statistiques sur le nombre de parcours d’assistance réalisés via 17Cyber. Elles ne sont pas bonnes.
Le record depuis le lancement de la plateforme a été largement battu en août avec, pour la première fois, plus de 50 000 parcours (52 253 précisément). L’été est généralement une période calme, comme en témoigne le graphique ci-dessous (reprise de celui publié par Jérôme Notin avec, en orange, les deux mois d’été).

En septembre, rebelote avec de nouveau un record à 56 469 parcours. La barrière des 40 000 demandes a été franchie pour la première fois en octobre 2024 (à peu près au moment du lancement officiel de 17Cyber, qui a pris le relais de Cybermalveillance.gouv.fr pour les demandes d’assistance). Le chiffre était relativement stable depuis.
Aux Assises de la cybersécurité à Monaco, Jérôme Notin nous explique qu’une affaire récente a alimenté bon nombre de demandes.
Suite à des signalements d’utilisateurs relatifs à des vols de cryptomonnaies, Ledger a confirmé la présence d’un implant matériel sur au moins l’un de ses portefeuilles matériels, distribué par l’intermédiaire d’un revendeur agréé d’Asie du Sud-Est. L’entreprise française annonce l’ouverture d’une enquête.
Les premiers témoignages sont apparus sur les réseaux sociaux. D’un côté, des utilisateurs se sont alarmés de voir que des transactions avaient été réalisées à leur insu à partir de leur portefeuille matériel Ledger dédié au stockage sécurisé de cryptomonnaies. « Mon portefeuille Ledger vient d’être vidé de près de 100 000 USDT. Ma phrase de récupération était manuscrite et conservée en lieu sûr. Je ne touche jamais à mon Ledger Stax. Ce portefeuille me servait uniquement à stocker des fonds et je n’interagissais avec lui que pour recevoir des paiements », décrit l’un d’eux, capture d’écran à l’appui.
De l’autre, Mark Karpelès, ancien CEO de la plateforme d’échange de bitcoins Mt. Gox arrêté et condamné pour malversations, a signalé mi-septembre la découverte de nouveaux implants matériels suspects sur des portefeuilles Ledger du commerce.
Le lien entre les deux phénomènes semble confirmé. Après une première alerte de sécurité formulée vendredi 9 octobre, Ledger a admis samedi 10 octobre qu’au moins un de ses portefeuilles matériels, vendu par l’intermédiaire de la société asiatique CryptoBilis, contenait un implant matériel qui a pu contribuer au vol de cryptomonnaies stockées sur l’appareil, à l’insu de son propriétaire légitime.
L’entreprise annonce l’ouverture d’une enquête et appelle les clients de ce revendeur à ne pas paramétrer de nouveau portefeuille, ou à transférer leurs actifs vers un autre appareil, avec une autre phrase de sécurité.
« Par mesure de précaution, CryptoBilis a confirmé avoir suspendu la vente de tous ses portefeuilles matériels jusqu’à la fin de l’enquête. Ledger est en contact permanent avec CryptoBilis concernant les prochaines étapes », ajoute Ledger. CryptoBilis affiche désormais un avertissement similaire sur son site Web.

Les fondateurs de CryptoBilis ont dès vendredi pris leurs distances, expliquant avoir vendu leur société en mars 2026, et n’avoir plus ni responsabilité opérationnelle, ni accès aux données de l’entreprise, basée en Malaisie.
L’affaire pourrait cependant connaître de nouvelles répercussions : un utilisateur basé en Europe affirme lui aussi avoir découvert un implant matériel dans son portefeuille Ledger acheté auprès de la chaîne Mediamarkt.
Ledger a de son côté pris à nouveau la parole dimanche soir pour tenter de rassurer ses clients :
« L’enquête se poursuit et nous collaborons avec les autorités compétentes. Le nombre d’appareils concernés est limité. Nous comprenons les inquiétudes que cela suscite, notamment chez les personnes directement touchées, et nous contactons les utilisateurs concernés. »
« De plus, nous conseillons vivement aux utilisateurs de ne pas acheter auprès de revendeurs non autorisés, car le risque d’acquérir des appareils suspects, contrefaits ou modifiés est important, aucun de ces appareils ne fonctionnant selon les directives de sécurité de Ledger. », écrit encore l’entreprise. Elle a supprimé lundi matin CryptoBilis de la liste des revendeurs autorisés de ses solutions.
En s’appuyant sur les informations partagées par les victimes et notamment sur les adresses vers lesquelles ont été transférés les fonds volés, certains analystes indépendants ont tenté d’estimer l’ampleur du phénomène. Le compte pseudonyme Specter avance le chiffre de 86 millions de dollars, récupérés à partir de plusieurs centaines de portefeuilles. Bitquery, qui édite une plateforme d’analyse et d’indexation de données blockchain, évoque pour sa part une enveloppe de 93,2 millions de dollars, volée sur un ensemble de 315 portefeuilles individuels.
Le phénomène des wallets « piégés » n’est pas nouveau (voir par exemple ce témoignage daté de 2025, à partir d’un exemplaire acheté en Thaïlande), c’est d’ailleurs la raison pour laquelle Ledger appelle à ne se fournir que chez des revendeurs agréés. En cas de doute, l’entreprise propose d’ailleurs une page d’aide permettant à ses clients de vérifier l’intégrité de leur matériel, en comparant leur Ledger avec les photos d’un exemplaire légitime.
Reste à savoir à quel niveau la chaîne d’approvisionnement a été compromise. Mark Karpelès affirme, photo à l’appui, avoir constaté la présence d’un implant espion dans un Ledger Nano acheté auprès de CryptoBilis. D’après lui, l’implant en question a nettement gagné en sophistication. Plus discret, il intègre un module LTE, de quoi gérer une carte SIM virtuelle (e-SIM) et un microcontrôleur connecté au bus SPI du Ledger, « qui analyse les caractères affichés à l’utilisateur et envoie les données dès que votre phrase de récupération est configurée ».
Si ses constatations sont justes, l’implant serait donc capable de détecter le moment où l’utilisateur paramètre sa phrase de récupération, la séquence de 24 mots qui constitue la clé pour déclencher une transaction à partir du portefeuille. Une fois l’information reçue, l’attaquant serait alors en mesure de vider le portefeuille à distance, sans y avoir jamais eu accès physiquement.
Contactée par nos soins lundi matin pour de plus amples informations, Ledger n’a pour l’instant pas répondu à nos questions.

Trois actualités à retenir cette semaine dans le cyberespace, une cafetière connectée qui a généré un volume de trafic impossible à expliquer, une vague d’arnaques qui profite de la ruée sur les 30 ans de Pokémon, et un bras de fer public entre OpenAI et trois chercheurs en sécurité licenciés.
Cela ne surprendra personne, mais les deux mots incontournables (ou presque) aux Assises de la cybersécurité de Monaco sont « IA » et « agent ». Entre l’attaque, la défense et l’analyse (avec une forte asymétrie entre les deux), ils sont partout, à toutes les sauces. Si la situation actuelle est compliquée, les élections à venir risquent d’être « un carnage ».
À Monaco, tout le monde semble s’entendre sur un point : « l’IA nous complique la tâche […] L’IA est un multiplicateur de force, mais elle ne va pas rendre possible des attaques impossibles », a déclaré Vincent Strubel, patron de l’ANSSI, pour résumer la situation.
« Les méthodes d’attaque avec des IA génératives ne sont pas nouvelles, mais elles sont plus rapides et autonomes », confirme Bertrand Le Piolot, directeur cybersécurité chez FDJ United (anciennement Française des Jeux). Le général Patrick Touak, en charge du ComCyber MI, se dit tout de même « étonné de la vitesse avec laquelle l’IA a démultiplié les attaques ».
Jérôme Renoux, vice-président d’Akamai France, nous donne sa vision globale en tant que CDN qui voit passer « 25 à 30 % » du trafic mondial : « il y a une forte augmentation du nombre et de la sophistication des attaques par IA ». L’entreprise voit passer des bots « de plus en plus sophistiqués » ; ils sont par exemple « plus intelligents et imitent davantage le comportement humain » pour passer sous le radar des détections automatiques.
Après une forte explosion au moment du covid et des confinements, le volume des données échangées ne progresse que de quelques pourcents par an depuis quelques années. L’intelligence artificielle et les agents/bots occupent de la bande passante, mais ils n’ont pas d’effet significatif sur le volume de trafic global.

OpenAI a publié une note pour défendre le licenciement de trois chercheurs de ses équipes de sécurité, qui contestent toute faute dans une lettre ouverte.
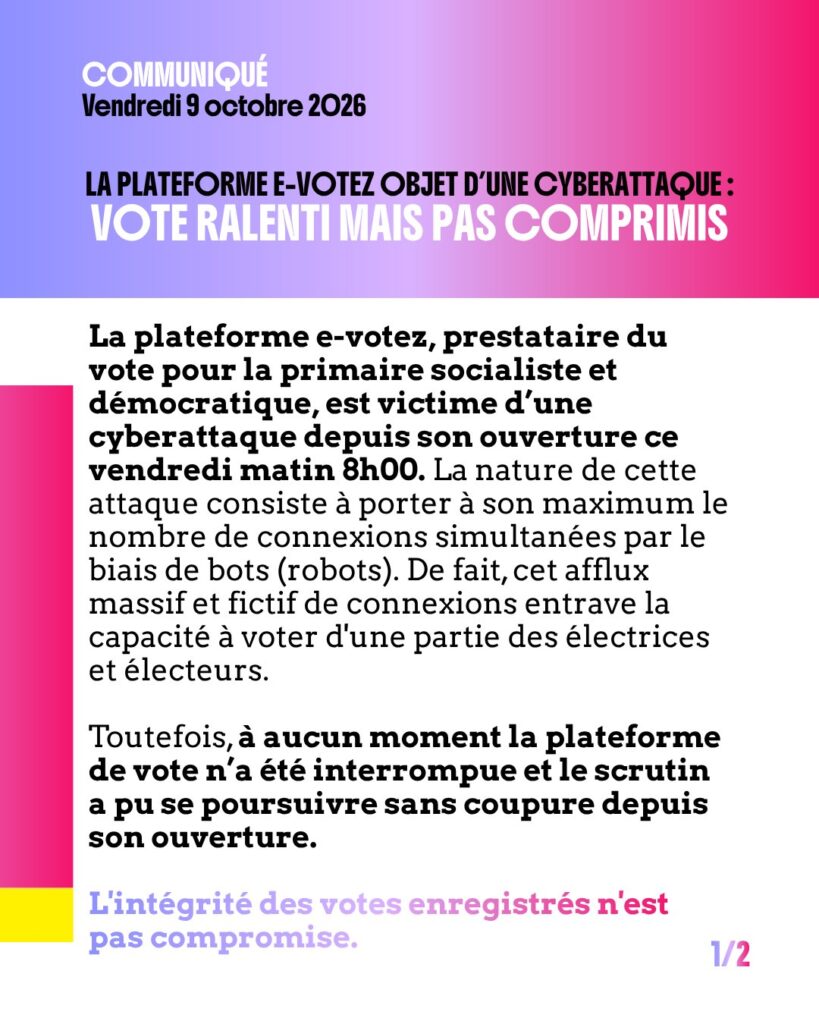
La plateforme e-votez, où se déroule le vote pour la « primaire de la gauche socialiste et démocratique », fait l’objet d’une attaque par déni de service, qui ralentit mais ne compromet pas, à ce stade, son fonctionnement.
« La plateforme e-votez, prestataire du vote pour la primaire socialiste et démocratique, est victime d’une cyberattaque depuis son ouverture ce vendredi matin 8h00 », a signalé le compte X du Parti socialiste vers midi, reprenant un communiqué de la commission d’organisation de la primaire.


« De fait, cet afflux massif et fictif de connexions entrave la capacité à voter d’une partie des électrices et électeurs. Toutefois, à aucun moment la plateforme de vote n’a été interrompue et le scrutin a pu se poursuivre sans coupure depuis son ouverture. L’intégrité des votes enregistrés n’est pas compromise », rassure la commission.
« Dès l’identification de cette attaque, toutes les mesures nécessaires ont été prises pour garantir la continuité du scrutin et permettre à chacune et chacun d’exercer son droit de vote », indique encore l’organisation, qui promet des poursuites :
« Les organisations politiques parties prenantes condamnent fermement cette tentative de perturbation et saisissent la justice de cette grave attaque d’un processus démocratique. »
Le premier tour de la primaire oppose Olivier Faure, Raphaël Glucksmann, Jérôme Guedj, Emmanuel Maurel et Ségolène Royal. Il se tient les vendredi 9 et samedi 10 octobre, avant un second tour programmé les 16 et 17 octobre.
Confrontées à une « ubérisation de la corruption » émanant notamment du narcobanditisme, les inspections générales de la police (IGPN) et de la gendarmerie (IGGN) ont musclé leurs dispositifs anti-corruption. Leurs nouveaux algorithmes de « surveillance et contrôle des accès aux fichiers de la Police nationale » (SCAF-PN) et de « contrôle interne des traces des applications et du réseau » (CITAR) ont presque doublé le nombre d’identifications de consultations illicites de fichiers policiers et de cas de corruption.
Dans son rapport 2025, l’inspection générale de la police nationale (IGPN) relève que « l’année écoulée a connu une augmentation des affaires d’atteintes à la probité, en valeur absolue et en proportion ». Mais également que « pour la première fois, la détection interne, portée par l’ensemble du commandement, représente une part très significative de cette tendance ».
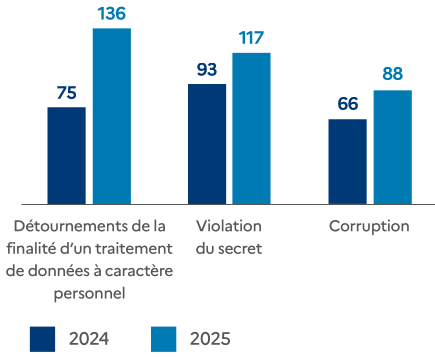
L’IGPN a en effet identifié 136 infractions pour détournement de la finalité d’un traitement de données à caractère personnel (consultations illicites de fichiers), contre 75 l’an passé (+ 81 %). À titre de comparaison, le nombre de cas de corruption est passé de 66 à 88 (+ 33 %), les violations du secret professionnel de 93 à 117 (+ 26 %), les faux en écriture de 98 à 65 (- 33 %), les vols de 65 à 56 (- 14 %).

L’IGPN dénombre par ailleurs 16 manquements aux règles d’utilisation des fichiers de données à caractère personnel, dont un « par inobservation des règles de securité », 14 manquements « par détournement des finalités dans un but lucratif », et 14 autres « sans but lucratif ».
Les fichiers les plus fréquemment détournés sont constitués, par ordre décroissant, du traitement des antécédents judiciaires (TAJ), du système d’immatriculation des véhicules (SIV) ainsi que du fichier des personnes recherchées (FPR), qualifiés de « vecteurs principaux de compromission ». La majorité de ces consultations illicites l’avaient été « à des fins lucratives », mais sans réel enrichissement, et sans commune mesure avec les risques encourus, souligne l’IGPN :
« Les contreparties ne sont jamais réellement ostentatoires, les enquêtes révélant des petits montants (en numéraire ou dématérialisé) ou des services divers, le tout inversement proportionnel au risque pénal et administratif encouru par l’agent indélicat. »
L’IGPN évoque également des consultations illicites de fichiers à des fins non lucratives, « dans lesquelles l’agent indélicat n’a pas vraiment conscience d’être auteur de faits répréhensibles ». Certains le font en effet pour rendre service à des amis, voisins, proches, pour vérifier la moralité de la personne censée garder les enfants, ou bien par jalousie pour « identifier et localiser » le nouveau conjoint de son ex’, voire même « au nom d’une juste cause ».
S’il n’y a bien évidemment pas de profil-type de l’agent corrompu, la majorité des agents mis en cause sont néanmoins des hommes âgés de moins de 40 ans, dans le premier tiers de leur carrière. Ils ne bénéficient pas de revenus élevés et certains se trouvent dans des situations personnelles très dégradées (situations familiales complexes, endettement, addictions), précise le rapport.
L’IGPN relève en outre que ces agents « commencent toujours de façon très modeste avant de rapidement effectuer des consultations massives ». Une « uberisation de la corruption » facilitée par l’accès quasi-instantané aux fichiers de police par leur terminal mobile NEO (comme l’avait notamment révélé l’enquête de Disclose consacrée aux contrôles d’identité « au faciès » recourant illégalement à la reconnaissance faciale), relève l’IGPN :
« L’ubérisation de la corruption distancie de fait les agents compromis de leur acte répréhensible, laissant ces derniers pantois lorsqu’ils apprennent à quelles fins ont été utilisés les fichiers qu’ils ont détournés. »