Ça tombe bien que vous ayez cinq minutes (ou le reste de la semaine) devant vous, voici une découverte qui pourrait bien anéantir toute velléité de productivité : Diablo II Survivors est, comme son nom le laisse assez aisément deviner, un clone du hit intemporel de Blizzard combiné au gameplay de Vampire Survivors. Autrement dit : de la dopamine enrobée dans du sucre.
Have you seen this?! I’m addicted. Might be the definitive version of Diablo 2. pic.twitter.com/JjnhhSEWdP
Après avoir choisi son héros dans la galerie de Diablo II, il se retrouve assailli de vagues de plus en plus imposantes de créatures redoutables. Pas besoin d’appuyer sur mille boutons pour lancer une attaque, le combattant tire tout seul, il suffit de se déplacer pour éviter les ennemis.
Contrairement à Vampire Survivors, le jeu est malheureusement assez mal équilibré : les monstres envahissent très rapidement l’écran avant même qu’on ait eu le temps de muscler les différentes capacités de son héros. Il est cependant possible de s’équiper avec des armes, armures et potions achetés avec l’or gagné pendant les runs qui ont tendance à se multiplier, le charme old school de Diablo II aidant (ne dites pas ça à mon patron).
D2 Survivors se joue dans un navigateur web, il est aussi possible de télécharger une version Mac et Windows (encore en bêta dans ce dernier cas). Il faudra cependant apporter sa propre version de Diablo II, l’application n’hébergeant pas les assets du jeu original – Blizzard n’ayant rien à voir avec ce projet.
Framara, le développeur du jeu, prend bien soin de déclarer que D2 Survivors n’est pas affilié à Blizzard, mais peut-être que ça ne suffira pas pour garantir la pérennité de son projet. C’est pourquoi mieux vaut en profiter tout de suite !
Depuis son apparition fin septembre, Relapse, un outil permettant le jailbreak de la PS5, a ouvert les vannes : de nombreuses bidouilles, émulateurs et bien sûr jeux piratés sont désormais disponibles pour la console de salon. Sony a lancé la contre-attaque.
Sony prend le problème Relapse à bras le corps. Disponible depuis le 29 septembre, cette solution de jailbreak exploite des vulnérabilités dans le noyau et dans WebKit, le moteur de rendu du navigateur web intégré à la console. Le jailbreak est temporaire : il doit être réactivé après chaque redémarrage, ou après un arrêt complet de la console.
L’installation de Relapse nécessite quelques manipulations, à commencer par l’accès au navigateur en lui-même ; celui-ci n’a pas d’icône permettant de le lancer directement, il faut en passer par le guide d’utilisateur de la PS5. Il est aussi nécessaire de configurer une redirection DNS qui va renvoyer l’utilisateur vers la page du jailbreak.
Il est ensuite nécessaire d’installer un outil comme etaHEN pour pouvoir profiter des fonctions homebrew, ouvrant la console à des logiciels et à des fonctionnalités qui ne sont pas proposées par Sony. PSBox Cloud Gaming permet ainsi d’accéder au service de streaming de jeux de Xbox, XPSemu ouvre la porte de la PS5 à l’émulation de jeux Xbox (via Xemu), Nuvio-PS5 est une interface multimédia avec lecteur vidéo natif…
La PS5 échappe au contrôle de Sony
Bien entendu, le jailbreak est aussi une opportunité en or pour les bourlingueurs des sept mers. Overdrive, une bibliothèque de jeux piratés, a été lancée le 9 octobre. On y retrouve plus de 1 600 jeux PS4 et PS5, tous proposés au téléchargement gratuitement. Évidemment, c’est aussi très très illégal.
Il a cependant fallu attendre le 12 octobre et le relais d’Edigax, un compte X d’aide à l’installation du jailbreak, pour que la popularité d’Overdrive explose… et attire l’attention de Sony. Dès le lendemain, le dépôt GitHub de la bibliothèque disparaissait : ça n’a pas été confirmé officiellement, mais Sony aurait envoyé une mise en demeure aux responsables.
Qu’à cela ne tienne, deux dépôts sont apparus dans la foulée : un fork d’Overdrive et un clone, rapporte Tom’s Hardware. C’est un jeu du chat et de la souris qui s’est lancé, peu importe les efforts de Sony pour couper les têtes de l’hydre, elles réapparaitront presque immédiatement.
L’entreprise a toutefois d’autres moyens pour lutter contre ce jailbreak. Relapse fonctionne sur les PS5 et PS5 Pro équipées des firmwares 7.00 à 13.60, ce qui signifie que les consoles passées à la version 14.00 sont exclues ; ce firmware remonte au 16 septembre.
Et pour pouvoir accéder au PSN, l’installation de la version 14.10 (26.06 - 14.10.00) du firmware, mise en ligne le 2 octobre, est obligatoire. Cet accès est indispensable pour les fonctions en ligne (le multijoueur par exemple), mais aussi pour acheter des jeux sur le PS Store depuis la console. Ça n’empêchera pas les pirates aguerris de continuer à utiliser leur PS5 jailbreakée (ils évitent en général de connecter leur console à internet).
Google cherche à séduire une nouvelle génération d’utilisateurs en faisant miroiter la facilité avec laquelle on peut développer une application Android à partir de requêtes en langage naturel. Attention toutefois à la sécurité.
Google a présenté un changement dans sa politique de développement des applications pour Android. Avec Google AI Studio, il va devenir possible de générer une application Android par instructions en langage naturel puis de la lancer sur son propre appareil via Google Play, sans rien payer.
Ces applications dites « personnelles » ne vont donc plus réclamer un compte développeur, actuellement facturé 25 dollars (achat unique). Un simple compte Google va suffire. Cette possibilité est d’abord déployée aux États-Unis pour les personnes majeures. Au cours des prochains mois, cette capacité sera étendue à d’autres marchés (sans précisions) et aux cercles restreints de proches pour faire tester les applications et obtenir des retours.
Google cherche ainsi clairement à offrir un nouveau débouché à ses outils d’IA générative, puisque la fonction est réservée à AI Studio, donc à Gemini. Dès que l’on souhaite passer de développeur personnel à développeur voulant proposer officiellement ses applications sur le Play Store, le compte à 25 dollars redevient obligatoire.
On peut y voir une manière d’adoucir les changements récents introduits sur le Play Store, dont l’obligation de faire vérifier son profil pour distribuer ses applications via la boutique. Même si cette nouvelle voie reste entièrement sous le contrôle de Google, elle permet de répondre en partie aux critiques sur la fermeture de Google aux applications « faites maison ». C’est aussi une manière pour Google de familiariser un plus grand nombre de personnes à son écosystème.
Simple, mais potentiellement dangereux
On peut s’amuser en revanche d’un point particulier : dans le cadre de ces applications personnelles, aucune vérification n’est faite par Google puisqu’elles ne passent pas par le Play Store. Le code généré par AI Studio pourrait comporter des failles et des faiblesses, mais elles relèveront de la responsabilité du développeur amateur en cas de problème. Le risque est limité tant que l’usage est personnel, mais il peut avoir son importance dès lors que ces applications seront partagées avec les proches.
Ce type de danger peut être illustré par le cas Gouinder débattu récemment sur X. Une femme a développé un équivalent de l’application de rencontres Grindr à destination des utilisatrices lesbiennes, mais un problème est rapidement apparu : le service affichait en clair dans son code la position exacte (au mètre près) des utilisatrices, avec le danger inhérent d’une telle information. Le cas n’est pas directement rattaché à Google, mais donne un aperçu de ce qu’un contrôle insuffisant du code peut induire après sa génération par un LLM.
À noter enfin plusieurs changements pour les jeux dans Play. Les utilisateurs vont ainsi pouvoir générer directement des comparaisons entre applications et poser des questions en langage naturel pour trouver un ou plusieurs titres. Game Finder pourra également recommander des jeux à partir d’un « Gamer DNA », basé sur une analyse de la manière de jouer, les notes données et les centres d’intérêt. Signalons aussi un changement important pour Family Link : les parents pourront transmettre la tranche d’âge des enfants au lieu d’informations plus détaillées.
Epic lance de grands travaux et s’apprête à concrétiser une étape que de nombreuses personnes attendaient : lancer Fortnite sur Linux.
Le jeu vidéo sur Linux bouge beaucoup depuis quelques années, dans un élan qui semble s’accélérer. Jusqu’à aujourd’hui, le principal facteur de ce changement était Proton, une couche logicielle basée sur Wine et permettant de faire fonctionner des jeux Windows sur Linux, avec des performances souvent identiques (parfois moindres, parfois meilleures).
On connait cependant l’une des plus grosses pierres d’achoppement dans ce domaine : les logiciels anti-triche. Ils n’ont peut-être l’air de rien, mais d’eux dépendent l’arrivée de nombreux titres de type compétitif sur Linux, dont bien sûr Fortnite.
Bien qu’ayant mauvaise presse à cause de l’utilisation de technologies considérées comme lourdes, ces composants sont importants. Ils surveillent les jeux protégés en cherchant les comportements interdits (exemple typique : une visée automatique dans un jeu de tir), vérifient l’intégrité des programmes impliqués et aident à repérer les joueurs qui enfreignent les conditions d’utilisation. Certains vont jusqu’à modifier matériellement leur PC pour obtenir un avantage dans un jeu compétitif. Valorant, League of Legends, Counter-Strike 2, Call of Duty, Rainbox Six Siege, Fortnite, Apex Legends : tous utilisent ce type de protection, qui n’existe pas (ou quasiment pas) sur Linux.
Qu’à cela ne tienne, Epic Games annonce la disponibilité prochaine de son anti-triche pour Linux, avec pour conséquence l’arrivée en suivant de Fortnite sur la plateforme. L’éditeur lance pour l’occasion une préversion d’un nouveau lanceur, disponible pour la première fois sur Linux.
Easy Anti-Cheat 2 pour Linux entièrement rebâti
Contrairement aux idées reçues, il existe bien aujourd’hui une version Linux d’Easy Anti-Cheat (EAC), le logiciel anti-triche d’Epic. Techniquement, il existe même depuis 2014 et prend en charge les jeux Windows exécutés via Wine ou Proton depuis 2021. Seulement, personne ou presque ne s’en sert car la protection est nettement inférieure à celle obtenue pour Windows. Il faut dire qu’EAC pour Windows installe un pilote dans le noyau, comme toujours avec les solutions anti-triche.
EAC 2 pour Linux veut faire aussi bien, mais sans passer par le noyau. Le choix architectural est donc très différent, mais salutaire : exploiter les mécanismes de sécurité déjà présents. Le nouvel EAC s’appuiera ainsi sur le démarrage mesuré, le module de sécurité de verrouillage du noyau (lockdown) et l’IOMMU, complétés par une logique eBPF propre à Epic.
Deux explications à ce sujet. L’IOMMU (unité de gestion mémoire des entrées-sorties) est une couche de traduction et de contrôle d’accès entre les adresses utilisées par un périphérique et la mémoire physique. Quand elle est active, le périphérique ne manipule plus d’adresses physiques mais des adresses virtuelles d’entrée-sortie. eBPF, de son côté, est une machine virtuelle intégrée au noyau Linux qui permet de charger depuis l’espace utilisateur de petits programmes qui s’exécutent dans le noyau.
Des exigences très claires
Il reste 69% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
KDE fête aujourd’hui ses 30 ans. Pour l’occasion, nous vous retraçons l’historique de cet environnement de bureau pour Linux, qui a commencé comme un petit projet d’un étudiant allemand.
Il faut remonter en 1996, plus précisément le 14 octobre (donc il y a tout juste 30 ans). Ce jour-là, Matthias Ettrich, étudiant en informatique à l’université de Tübingen, publie un message sur Usenet. Il y déroule un diagnostic : X11 n’est qu’un système de fenêtrage, Motif une bibliothèque et les gestionnaires de fenêtres de simples outils. En clair, il n’y a pas d’interface graphique libre pour l’utilisateur final, rien qui permette facilement de surfer sur le web, rédiger quelques e-mails, lancer un jeu ou deux. Selon Ettrich, le problème lui a sauté aux yeux en configurant l’ordinateur de sa compagne.
Pour y remédier, il annonce un nouveau projet : Kool Desktop Environment. Il énumère les briques à créer : un tableau de bord, un gestionnaire de fichiers, une messagerie, un terminal ainsi qu’une aide hypertexte, le tout sous licence GPL. Le socle technique est déjà choisi : ce sera Qt, une bibliothèque d’interface pour C++ créée par la société norvégienne Troll Tech. Dans son message, il dit espérer réunir 20 à 30 volontaires.
Une embrouille au départ
Le projet fédère assez pour que, dès août 1997, les développeurs intéressés se rassemblent à Arnsberg. Trois mois plus tard, une association de droit allemand est créée, KDE e.V.
Pourtant, un problème apparait rapidement : le choix de Qt fait grincer quelques dents. La bibliothèque est en effet gratuite pour le développement de logiciels libres, mais sa licence n’autorise pas la redistribution des versions modifiées. Pour une partie de la communauté, le constat est clair, un bureau libre ne pouvant pas reposer sur une fondation qui ne l’est pas.
Les premiers temps, Debian et Red Hat vont donc refuser la distribution de KDE. La dispute est assez vive pour que deux projets apparaissent en contre-attaque. Harmony d’abord, qui est une réécriture libre de Qt. Mais il y a surtout GNOME, lancé dès août 1997 par Miguel de Icaza et Federico Mena en se basant sur la bibliothèque GTK. Oui, GNOME était initialement un rejeton du projet KDE.
Cette histoire de licence va passer par plusieurs rebondissements mais prend fin en septembre 2000 avec la 2.2 de Qt, finalement proposée sous licence GPL. Cet accord a été repris tel quel quand Troll Tech a été racheté par Nokia en 2008, puis plus tard quand Qt a été récupéré par Digia, devenue depuis The Qt Company.
De KDE 1 à KDE 3, les jeunes années
La toute première version de KDE apparaît le 12 juillet 1998. Il se sera donc écoulé moins de deux ans entre le message de Matthias Ettrich et cette version. KDE 1.0 est davantage une preuve de concept qu’un environnement complet et il faut attendre KDE 2.0 le 23 octobre 2000 pour que les choses sérieuses commencent.
Il reste 78% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Linux Mint est une distribution populaire. Basée uniquement sur les versions LTS (Long Term Support) d’Ubuntu, elle se distingue par un soin particulier porté à son interface, guidée par la philosophie de GNOME 2.X plutôt que par la branche 3. Dans son approche, elle rappelle donc plutôt KDE (dont on fête les 30 ans aujourd’hui), avec notamment une barre des tâches et un menu principal.
Dans un billet publié le 13 octobre, le développeur principal de Linux Mint, Clément Lefebvre, indique que la prochaine édition majeure se nomme « Adrien ». Cette version 27 sera basée pour la première fois sur Ubuntu 26.04, impliquant une modernisation de sa base, puisque l’actuelle mouture est fondée sur Ubuntu 24.04.
Le développeur indique qu’il s’agira de la première version à résulter du changement de rythme dans la parution de Mint, puisque le cycle du système est passé de 6 à 12 mois. « Je travaille sur Linux Mint depuis plus de 20 ans maintenant. Je ne pense pas avoir déjà vu autant de changements et de nouvelles fonctionnalités implémentés pour une seule version. C’est vraiment excitant et ça me fait un peu peur parce que cela signifie aussi que nous allons être très occupés pendant la phase bêta », indique Clément Lefebvre.
Illustration : Flock
Il donne plusieurs informations intéressantes. D’abord, la date de sortie : Linux Mint 27 sortira à Noël. Ensuite, une explication sur le numéro de version. Pourquoi passer de 22.3 actuellement à 27 ? Justement parce que le cycle est désormais annuel et que Clément Lefebvre préfère que les nouvelles versions aient simplement le numéro de l’année à venir, donc 27 pour la mouture sortant à Noël.
Enfin, outre une nouvelle application pour les alarmes, Linux Mint 27 sera disponible « au moins » en éditions Cinnamon, Xfce et MATE. Aucun mot pour l’instant sur la prochaine LMDE (Linux Mint Debian Edition).
Clément Lefebvre signale au passage qu’il « se passe beaucoup de choses en coulisses », évoquant le travail sur trois autres projets nommés Superlight (moniteur système), Unfold (gestionnaire d’archives) et Velocitty (émulateur de terminal), qui seront détaillés courant novembre.
Microsoft a arrêté brutalement l’accès à 365 Business Premium et Office 365 E1 qu’elle proposait gratuitement aux organismes sans but lucratif. L’association française Watertrek a mis en demeure l’entreprise : elle a perdu 600 Go de données qui y étaient stockées alors que sa licence courait jusqu’au 18 octobre 2029.
En mai 2025, Microsoft a annoncé l’arrêt de son offre « philanthropique » permettant à des organismes sans but lucratif l’accès gratuit aux offres MS 365 Business Premium et Office 365 E1 sans préciser, au moins dans son premier message, les modalités et dates relatives à cette décision. Comme d’autres organismes, début juin 2026, l’association française Watertrek a perdu suite à cette interruption plusieurs centaines de gigaoctets de données. Après avoir mis en demeure la filiale française de la multinationale au mois d’août, elle n’a toujours pas récupéré ses données.
Comme nous l’expliquions déjà au mois d’août, Microsoft avait affirmé mettre fin à cette offre « afin de rationaliser [son] offre d’aides et de simplifier [son] portefeuille d’aides ». Elle en profitait pour pousser ces organisations à passer à d’autres offres, notamment MS 365 Business Basic pour laquelle elle promettait d’offrir 300 licences. Mais la communication de l’entreprise a laissé des associations dans le flou. Et des données ont même été supprimées alors que l’abonnement a bien été renouvelé.
L’association française Watertrek, qui « œuvre à la protection de l’eau et des écosystèmes aquatiques », affirme à Next être dans ce cas, avec plus de 600 Go de données perdues dans la manœuvre.
Une perte brutale des données alors que la licence n’est pas arrivée à expiration
En juin dernier, l’association a brutalement perdu accès à son environnement Microsoft 365 suite à la décision de l’entreprise d’arrêter son offre. Si elle avait annoncé publiquement que cette offre s’arrêtait, Microsoft n’a pas prévu la gestion des licences encore actives.
Il reste 74% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Depuis quelques jours, le monde du développement est en ébullition : le projet REA (Reverse Engineer Anything) propose de simplifier la rétro-ingénierie au point que tout le monde ou presque peut décomposer un logiciel propriétaire. L’outil provoque un déluge de questions, notamment juridiques.
Reverse Engineer Anything se présente comme une couche intermédiaire, capable de donner à un agent IA (Claude, ChatGPT…) un accès piloté à des outils d’analyse existants. REA n’est donc pas en lui-même un décompilateur ou même un agent. Il se présente sous forme d’un paquet Node.js contenant un serveur MCP et une interface en ligne de commande. L’installation inscrit ce serveur auprès de l’agent et ajoute des instructions qui lui expliquent comment mener une enquête.
Pour comprendre l’outil, il faut insister sur un point : dans l’absolu, REA ne fait que passer la main à des outils existant depuis des années. Pour l’analyse des binaires natifs, REA délègue à Hopper, Ghidra ou IDA. Pour Android, il passe par JADX ou Apktool. Des micrologiciels ? Direction Binwalk ou Unblob. Du WebAssembly ? WABT est appelé. Pour le JavaScript et .NET en revanche, pas besoin de moteur externe. N’importe quelle application peut ainsi être passée à la moulinette.
Le tout est placé en open source, sous licence MIT, dans un dépôt GitHub dont l’activité a explosé ces derniers jours. Le dépôt a en effet dépassé les 120 000 étoiles, gagnées à un rythme effréné depuis une semaine (l’explosion a commencé le 4 octobre, le dépôt date d’avril 2026).
Comment fonctionne REA
On peut se poser la question : si les outils de décompilation existent depuis des années, qu’apporte vraiment REA ? Comme toujours avec les LLM et surtout les agents, la simplicité.
Le fonctionnement de REA est décrit dans le README (en version française) du dépôt GitHub. L’outil apporte l’automatisation du pilotage des outils appelés, avec des sorties normalisées et des preuves qui peuvent s’enchainer.
Disons que vous appréciez le fonctionnement de la recherche dans une application quelconque. Une fois REA installé, vous pouvez utiliser votre agent habituel et lui donner comme instruction : « comprends comment fonctionne la recherche dans cette application et construis l’équivalent ».
L’agent va alors appeler à la chaine tous les outils nécessaires. Dans notre exemple, avec une application native (compilée pour la plateforme matérielle utilisée), REA va provoquer l’ouverture du fichier binaire avec open_binary en choisissant le moteur adapté, demander une vue d’ensemble avec binary_overview, puis inspecter une fonction précise avec analyze_function.
Il reste 70% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Sony se débarrassera des supports physiques en janvier 2028. Une décision basée sur la réalité du marché : il se vend bien plus de copies dématérialisées d’un jeu que de galettes. Néanmoins, les disques ont encore de beaux restes.
La volonté de l’industrie est inébranlable : l’avenir sera au tout dématérialisé pour la vente de jeux. Sony a planté le dernier clou en annonçant début juillet la mort des supports physiques pour la PlayStation, programmée pour janvier 2028. Mais les joueurs ont rappelé que les bonnes vieilles galettes dans leur boîte en plastique conservaient un attrait.
Crédit Marvel
Selon les données pour le mois de septembre d’Ampere Analysis, qui mesure les ventes de jeux vidéo dans les principaux marchés, 35 % des ventes mondiales de Marvel’s Wolverine ont été réalisées en physique, elles représentent même plus de la moitié des ventes en Europe (51 %). La France est tout particulièrement en pointe : la version physique a pesé pour deux tiers des copies vendues dans l’Hexagone.
Comme le rappelait le syndicat des éditeurs de logiciels de loisirs (SELL) dans son rapport 2025 (PDF), le réseau de distribution demeure très dynamique et la concurrence qui s’y exerce permet d’obtenir les nouveautés à prix cassés, contrairement à la boutique en ligne de PlayStation. En contrepoint, les copies physiques de Wolverine ont pesé pour un tiers des ventes totales au Royaume-Uni.
D’autres jeux ont bénéficié eux aussi de très bonnes ventes physiques, à l’instar de Silent Hill: Townfall (45 % dans le monde), The Blood of the Dawnwalker (36 % de physique) ou du nouveau volet d’Onimusha (30 %). « Les gens ont besoin de collectionner », rappelle l’analyste Joost van Dreunen chez The Game Business. « C’est là que les ventes physiques restent extrêmement pertinentes pour le marché grand public. L’industrie est prête à passer à autre chose, mais pas si vite. »
Le message sera-t-il entendu par Sony ? Depuis la fameuse annonce de juillet, le constructeur a essuyé sans rien dire la colère des joueurs sur les réseaux sociaux et dans les commentaires des vidéos YouTube de PlayStation – certains attribuent même la mauvaise réception critique de Wolverine à cette décision du constructeur.
L’entreprise s’est enfouie la tête sous le sable, refusant de communiquer avec la communauté de joueurs légitimement inquiets de l’avenir de leur logithèque physique sur la PS6. Il a fallu attendre les résultats trimestriels du groupe, un mois plus tard, pour avoir quelques explications : « Nous avons examiné [la décision d’arrêter le physique] avec prudence avant d’arriver à cette conclusion, et nous allons mettre en œuvre cette décision avec la même prudence », avait alors déclaré la directrice financière Lin Tao. Au vu des derniers chiffres de ventes, la prudence s’impose plus que jamais.
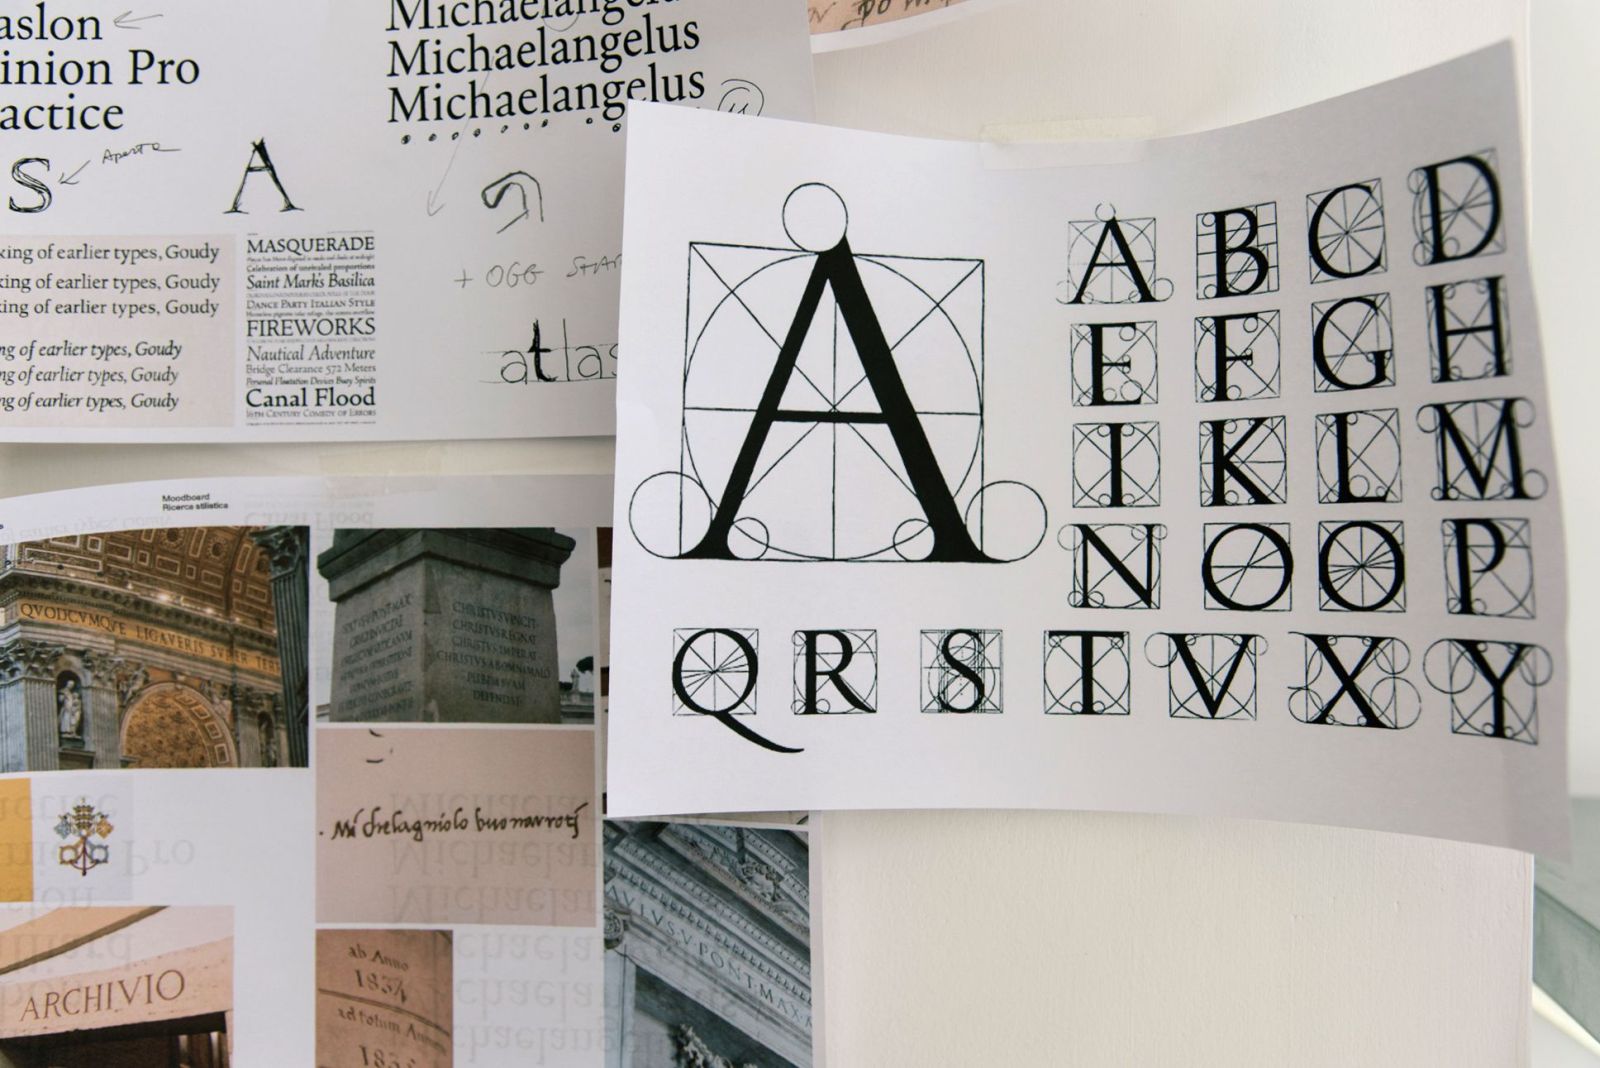
La Fabbrica di San Pietroa commandé à un studio graphique une police de caractères inspirée à la fois de l’écriture manuscrite et des œuvres de Michel-Ange. Baptisée Michelangelus, elle intrigue surtout par son processus de création : comment restituer par l’intermédiaire d’un jeu de caractères les capacités créatives et la maîtrise d’un des grands maîtres de la Renaissance ?
Au sein du Vatican, la Fabbrica di San Pietro (Fabrique de Saint-Pierre) est l’institution chargée de veiller aux destinées de la basilique Saint-Pierre, dont le dôme et plusieurs des peintures ornant les chapelles sont l’œuvre de Michel-Ange. Pour perpétuer le travail de ce dernier, elle a choisi une voie inédite : concevoir, ou plutôt faire concevoir, une police de caractères inspirée de l’écriture de l’artiste, baptisée Michelangelus.
La commande a été passée en début d’année, avec en ligne de mire les célébrations associées aux 400 ans de la consécration de la basilique par le pape Urbain VIII, le 18 novembre 1626. Elle a été confiée à l’agence de création italo-allemande studiogusto et c’est Microsoft, dont l’éventuelle participation financière au projet n’a pas été précisée, qui a été choisi comme vecteur de diffusion de cette nouvelle police. « Le projet Michelangelus est l’une des initiatives numériques confiées à Microsoft par la Fabbrica di San Pietro in Vaticano pour promouvoir et valoriser son patrimoine culturel », indique de son côté l’institution.
Entre lettres personnelles et œuvres monumentales
L’éditeur la propose dès à présent au téléchargement pour les systèmes d’exploitation prenant en charge les polices de type OpenFont, et annonce qu’elle sera diffusée au travers des outils de la suite Microsoft 365, probablement aux alentours du mois de novembre. La police réunit 500 glyphes, déclinés en standard, italique, gras et gras italique, soit un total de 2 000 caractères et symboles.
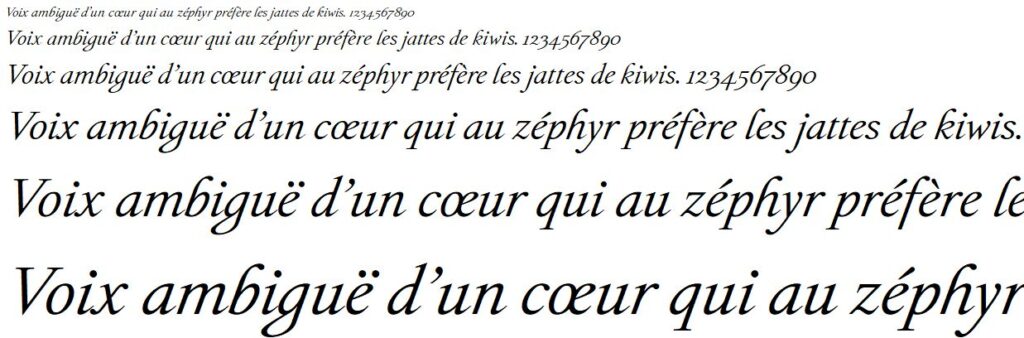
Des quatre déclinaisons, c’est sans doute la version italique qui traduit le mieux la volonté de retranscrire une écriture manuscrite : on y observe un « g » au trait très différent de celui des polices courantes, ainsi qu’un « f » qui comme en écriture cursive, descend sous la ligne de base.
Aperçu de la police Michelangelus italique – capture d’écran Next
Plus que la police d’écriture en tant que telle, c’est la démarche de création de Michelangelus qui interpelle. La Fabbrica di San Pietro souhaitait en effet aller plus loin qu’une simple transposition de l’écriture manuscrite de Michel-Ange. « L’ambition est plus large : dégager de son écriture une logique visuelle, un système de proportions, de rythme et d’harmonie guidé par le regard de l’artiste », écrit-elle, affirmant par ailleurs vouloir réussir à proposer « un système typographique complet, doté d’une identité singulière, tout en restant lisible et polyvalent, conçu pour une grande variété d’usages, aussi bien dans l’imprimé que dans les applications numériques ».
Également décrit par Microsoft, le processus de création a commencé par la recherche et la compilation d’écrits de Michel-Ange, avec une exploration selon deux axes : son écriture manuscrite, celle des correspondances épistolaires et des documents de travail conservés au Vatican, et son écriture publique, celle qui apparait sur ses œuvres les plus monumentales, de la Pietà à la coupole de Saint-Pierre.
Le travail d’analyse a sans doute été aidé par une tradition d’écriture florentine que l’on retrouve chez Michel-Ange : pour garantir la lisibilité et la régularité de ses textes, l’artiste avait pris l’habitude de détacher ses caractères, contrairement à l’écriture cursive courante dans laquelle les lettres ont tendance à s’enchaîner sans interruption.
« Plusieurs caractéristiques récurrentes se sont progressivement dégagées : la construction des majuscules, le rapport entre les espaces positifs et négatifs, les proportions des formes, la régularité des inclinaisons, la forme des terminaisons et le rythme général de l’écriture », décrit la Fabbrica di San Pietro, selon qui l’étude a permis de déterminer que même dans ses lettres personnelles, Michel-Ange conservait une écriture extrêmement précise. « Une grille invisible régit les traits, créant un équilibre entre vitalité et discipline ». Une dualité que le maître n’aurait sans doute pas reniée.
La Fabbrica di San Pietro indique que cette police « s’accompagne d’un modèle de licence conçu pour protéger l’intégrité et la distribution de la famille typographique ». Le contrat d’utilisateur associé est une licence Microsoft standard, qui autorise l’installation et l’usage, mais ne donne aucun droit de distribution ou de sous-licence.
En février 2026, Microsoft ouvrait un nouveau dépôt GitHub avec un drôle de projet open source : LiteBox. Sa description est complexe : il s’agit d’un « système d’exploitation bibliothèque » (library OS) dont la mission est de réduire la surface d’attaque d’un système d’exploitation en concentrant les appels lancés par les applications.
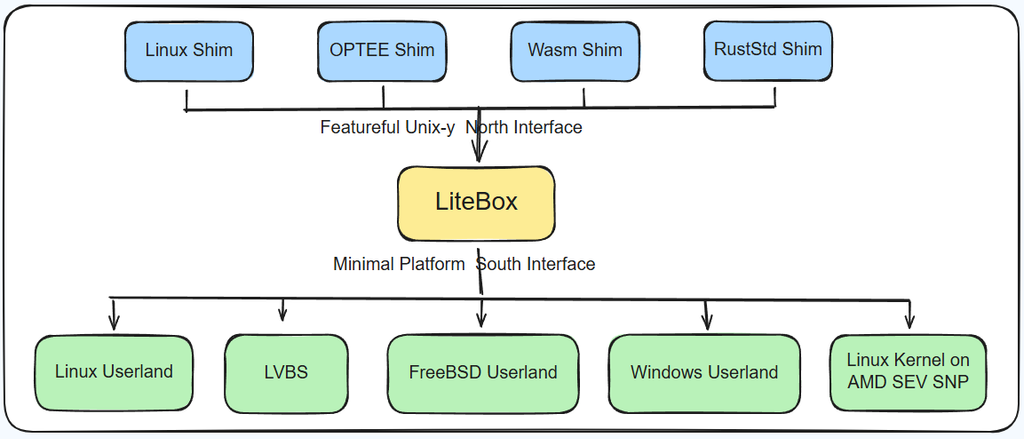
Dit plus simplement, LiteBox est une porte d’accès contrôlée. Au lieu de laisser un programme parler directement au noyau de la machine hôte via des centaines d’appels système, on lui fournit, sous forme de bibliothèque, une couche jouant le rôle du système d’exploitation et qui ne demande à l’hôte qu’un jeu très restreint de services. Moins il y a de points de contact avec l’hôte, plus la surface d’attaque est réduite.
Source : Microsoft
L’architecture repose sur deux interfaces, nommées « Nord » et « Sud ». Au Nord, côté programme, LiteBox expose une interface inspirée des bibliothèques Rust nix et rustix, sur laquelle se branchent une ou plusieurs couches d’adaptation. Par exemple, une couche imitant Linux. Au Sud, côté hôte, LiteBox attend une interface Platform qui fournit les services de base. On peut combiner n’importe quelle couche Nord avec n’importe quelle plateforme Sud, le tout devant fonctionner aussi bien en mode utilisateur qu’en mode noyau.
Selon Microsoft, LiteBox permettrait ainsi d’exécuter des programmes Linux sur Windows, de cloisonner des applications Linux sur Linux, d’exécuter des applications sur SEV-SNP (machines virtuelles confidentielles AMD), ou encore de fonctionner sur LVBS (Linux Virtualization Based Security), un équivalent Linux au VBS de Windows, également conçu par Microsoft.
Si l’on en reparle aujourd’hui, c’est que LiteBox a désormais une version 0.1. Elle n’est pas directement exploitable en l’état : ce n’est pas une couche que l’on peut appliquer telle quelle sur n’importe quel système. Le code (sous licence MIT) est fourni pour que les développeurs puissent s’y pencher et voir son fonctionnement. Microsoft prévient que le projet est en évolution active et que des modifications introduites plus tard pourraient casser la compatibilité, les API étant en plein chantier.
Microsoft remplace, pour ses abonnements grand public partageables, le quota individuel de 1 To par personne (via OneDrive) par une enveloppe de stockage commune à tout l’abonnement.
Les formules Famille et Premium étaient depuis des années relativement généreuses sur l’espace de stockage. L’offre Famille, par exemple, a longtemps été commercialisée 99 euros par an. Pour cette somme, jusqu’à six personnes au sein d’un même foyer obtenaient la suite Office complète ainsi qu’un To de stockage, pour un total de 6 To donc. Le prix a cependant évolué en janvier 2025, passant à 129 euros pour justifier l’inclusion de Copilot.
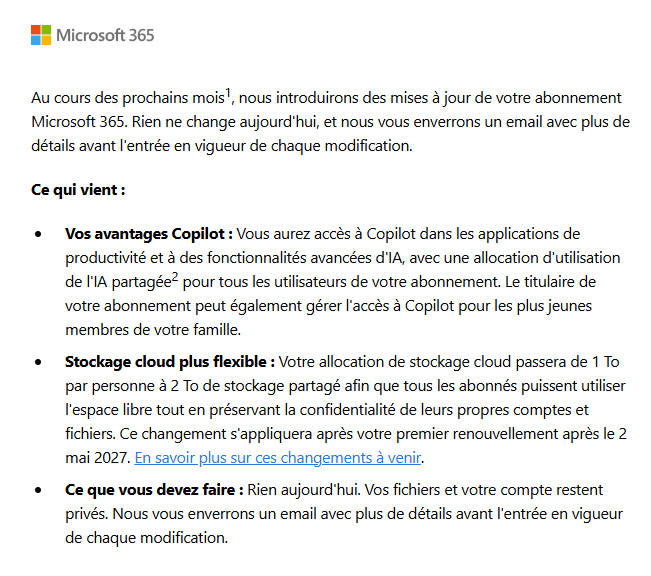
Cette répartition évolue. Plutôt qu’une enveloppe individuelle, Microsoft bascule ces formules vers un quota de 2 To partageable entre tous les membres. L’éditeur présente ce changement comme « un stockage plus flexible ». Et effectivement, rien n’empêche une personne de consommer 1,5 To si les autres membres du groupe n’ont que des besoins légers dans ce domaine.
L’e-mail envoyé actuellement aux utilisateurs
En revanche, la situation sera difficilement perçue comme un progrès pour les foyers où chaque personne consommait des centaines de Go. Si, au sein de votre foyer, chaque membre remplit la moitié de l’espace actuel, vous cumulez un total de 3 To (6 x 500 Go), et le changement imposé va vous contraindre soit à supprimer des données, soit à acheter de l’espace supplémentaire.
Microsoft a beau parler de souplesse, la mesure est essentiellement un recul net, puisque la quantité totale de stockage alloué est divisée par 3. L’entrée en vigueur de cette bascule est fixée au 2 mai 2027 et elle s’appliquera à tout nouvel abonnement ou tout renouvellement effectué à partir de cette date. Dans le cas où vous atteindriez la limite, OneDrive ne bloquera pas l’accès, mais les données passeront en lecture seule jusqu’à ce que de la place ait été faite.
L’entreprise fait également évoluer l’accès aux outils IA de Copilot. L’ajout dans les formules comportait en effet une sérieuse limitation qui cadrait mal avec la hausse de prix : Copilot ne pouvait être utilisé que par le détenteur du compte principal. Les autres membres du foyer n’y avaient pas accès. Le quota unique deviendra donc un quota partageable. Microsoft ne donnant aucun autre détail, on ne sait pas comment fonctionnera ce quota, ni ce qu’il implique concrètement pour les utilisateurs.

 Connexion