Des membres du gang turc des Dalton sont accusés d’avoir fomenté le sabotage, sur le sol polonais, d’une antenne Starlink, un système essentiel à la défense ukrainienne. La presse turque se penche sur cette hypothèse, et met en lumière le profil singulier de l’organisation criminelle mise en cause.
Deux individus soupçonnés d’avoir participé au sabotage d’une station Starlink en Pologne fin septembre sont escortés par la police après avoir été présentés à un juge, au tribunal de Nürtingen en Allemagne, le 13 octobre 2026.
Trois actualités à retenir cette semaine dans le cyberespace, un piratage qui a fait grimper la température dans les rayons frais de centaines de supermarchés français, Andrej Karpathy qui décrit le fossé grandissant entre l’IA que connaît le grand public et celle que voient les laboratoires, et un effondrement du trafic de bots russes qui mérite d’être nuancé.
Une simple lettre venue de l’alphabet cyrillique suffit à créer une fausse adresse web presque impossible à distinguer de la vraie à l’œil nu. Un piège connu des spécialistes, qui reste redoutablement efficace.
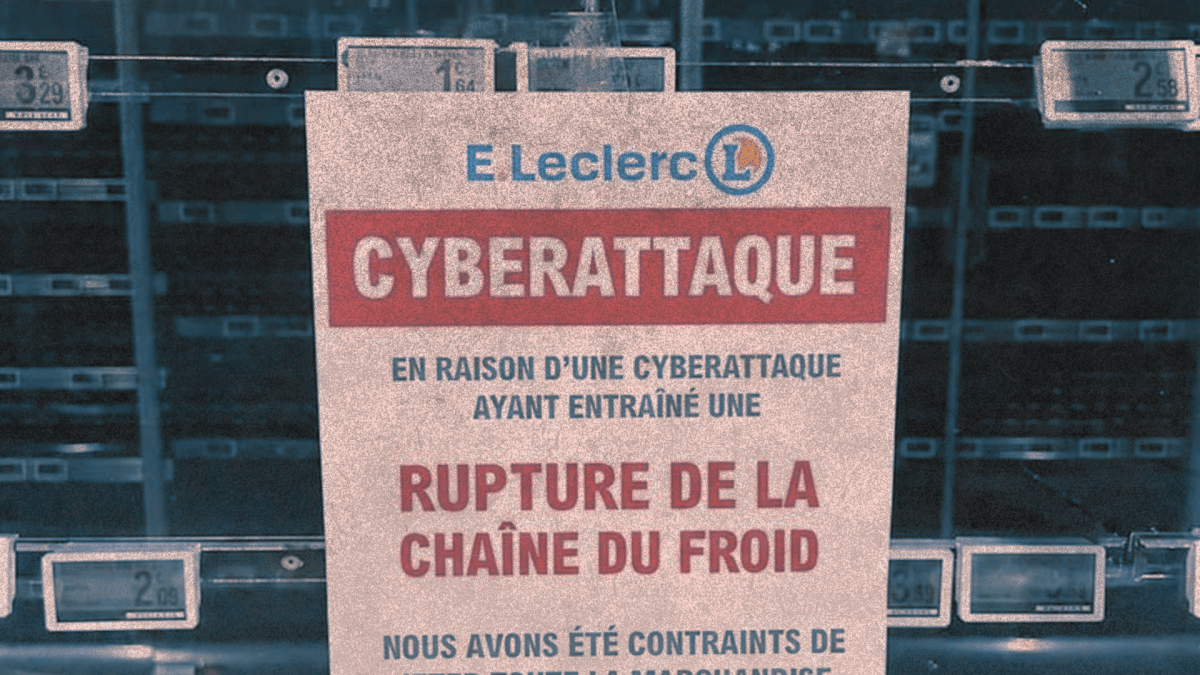
Invité de CNews ce 14 octobre, le patron des centres E.Leclerc est revenu sur la cyberattaque qui a visé les systèmes de froid des supermarchés. Et son propos est un poil inquiétant.
Après l’attaque qui a mis hors service les rayons frais de centaines de supermarchés français, dont Intermarché et Leclerc, la question des responsabilités se pose déjà. Et les grandes enseignes désignent un maillon bien précis de la chaîne.
La cyberattaque qui a déréglé les vitrines réfrigérées de centaines de supermarchés en France ne se limite pas aux équipements Danfoss. Selon plusieurs témoignages, les régulateurs de Dixell sont aussi concernés, et au moins un Leclerc du Tarn en a fait les frais mardi 13 octobre 2026 au matin.
Après la découverte d’implants espions dans des portefeuilles Ledger vendus par le revendeur CryptoBilis, les rumeurs se multiplient sur les réseaux sociaux. Ledger appelle à la prudence, mais peine à rassurer des clients qui démontent désormais leurs appareils.
Dans la nuit du 11 au 12 octobre 2026, des pirates ont pris la main sur des systèmes de régulation frigorifique Danfoss installés dans de nombreux supermarchés français. Intermarché, Leclerc et Système U sont notamment touchés.
Ledger enquête actuellement sur des vols de cryptomonnaies qui touchent des clients d’un revendeur, CryptoBilis, actif en Asie du Sud-Est. Selon un enquêteur on-chain, plus de 86 millions de dollars auraient déjà été siphonnés sur des wallets de la marque.
Depuis début septembre, Pokéscam a recensé 58 fausses boutiques Pokémon. En pleine ruée sur les coffrets des 30 ans, certaines affichent des prix crédibles, de faux stocks limités et des vitrines particulièrement soignées. De quoi faire hésiter même les collectionneurs méfiants, épuisés par les ruptures de stock.
Alors que les coffrets des 30 ans de Pokémon s’arrachent, de fausses boutiques profitent de la frustration des collectionneurs. Sites soignés, prix plausibles, stocks prétendument limités : tout est fait pour pousser à commander avant de vérifier. Nous en avons croisé dès les précommandes, et le phénomène s'étend, chiffres à l'appui.
En piratant les organismes qui gèrent les extensions .gh, .sl et .as, des pirates ont pu se faire délivrer de vrais certificats de sécurité au nom de Google et d'autres grandes marques, de quoi faire passer de faux sites pour des vrais.
L'éditeur parisien Medialog a confirmé une intrusion dans son logiciel de gestion hôtelière Medialog Hôtel. Des données d'identité et de réservation de clients d'environ 1 500 établissements ont été extraites entre fin septembre et début octobre 2026.
Alors qu'une notification a été envoyée par des pirates aux utilisateurs de l'application ASOS, de nombreux clients s'interrogent sur la sécurité de leur carte bancaire enregistrée. Il est possible de la supprimer de l'app, à l'aide d'une astuce.
Les utilisateurs de l'application ASOS ont reçu une notification revendiquant le piratage du site britannique. Le message, adressé aux équipes de l'entreprise, affirme que sa base de données Snowflake a été compromise et menace d'en divulguer le contenu.
L'enquêteur ZachXBT affirme s'être fait passer pour le client d'un réseau chinois qui aurait blanchi plus d'un milliard de dollars pour les hackers nord-coréens. Son infiltration aurait permis de geler une partie du butin du piratage de Bybit.
Trois actualités à retenir cette semaine dans le cyberespace, une faille critique qui a touché jusqu'à l'ANSSI elle-même, un décret présidentiel américain qui a déclenché une ruée sur les noms de domaine slovènes, et un rappel brutal des risques qu'on prend à tester ces moteurs de recherche alimentés par des données volées.
Revente de comptes d'IA volés à prix cassés, détournement discret de serveurs cloud… Un analyste de Google a alerté fin septembre sur l'essor du LLM-jacking.
Le revendeur informatique lyonnais a prévenu ses clients qu'un acteur malveillant avait pu consulter une partie de leurs données personnelles. Les mots de passe et les informations bancaires ne sont pas concernés, selon l'entreprise, mais les données exposées suffisent à rendre des arnaques bien plus crédibles.

 Connexion